Por qué los MSP y los proveedores TIC ya pueden estar dentro del ámbito de DORA

Table of contents
Subscribe to newsletter
Aunque el Reglamento de Resiliencia Operativa Digital (DORA) —Reglamento (UE) 2022/2554— regula directamente a las entidades financieras, sus requisitos se extienden a toda su cadena de suministro TIC. Los artículos 28 a 30 obligan a bancos, aseguradoras y empresas de inversión sujetos a regulación a incorporar cláusulas específicas de contratación, supervisión, gestión de riesgos y salida en sus relaciones con proveedores de servicios TIC. Además, las Autoridades Europeas de Supervisión han designado a 19 proveedores TIC como suficientemente críticos para someterlos a una supervisión regulatoria directa.
En consecuencia, las organizaciones que prestan servicios de asistencia técnica (help desk), nube, software, seguridad gestionada u otros servicios TIC a clientes del sector financiero que operan en la UE pueden estar ya sujetas a obligaciones derivadas de DORA, aunque no estén reguladas directamente por la norma.
¿Qué es DORA y a qué organizaciones regula?
El Reglamento de Resiliencia Operativa Digital (DORA) se aplica en toda la Unión Europea desde enero de 2025. Cubre directamente veinte categorías de entidades financieras, entre ellas bancos, aseguradoras, empresas de inversión, entidades de pago y proveedores de servicios de criptoactivos. Su objetivo es establecer un marco europeo único y armonizado que regule cómo las entidades financieras gestionan el riesgo TIC, notifican incidentes significativos, prueban su resiliencia operativa, supervisan a terceros proveedores y comparten información sobre ciberamenazas. Las organizaciones que incurran en incumplimientos graves pueden enfrentarse a sanciones económicas considerables.
A primera vista, DORA puede parecer una cuestión de cumplimiento exclusiva de las entidades financieras. En la práctica, sin embargo, su alcance va mucho más allá. El reglamento reconoce que la resiliencia operativa de las entidades financieras actuales depende en gran medida de proveedores externos: plataformas en la nube, fabricantes de software bancario central, proveedores de infraestructura de pagos, servicios de detección gestionada y proveedores de servicios gestionados responsables del funcionamiento diario de los entornos de TI.
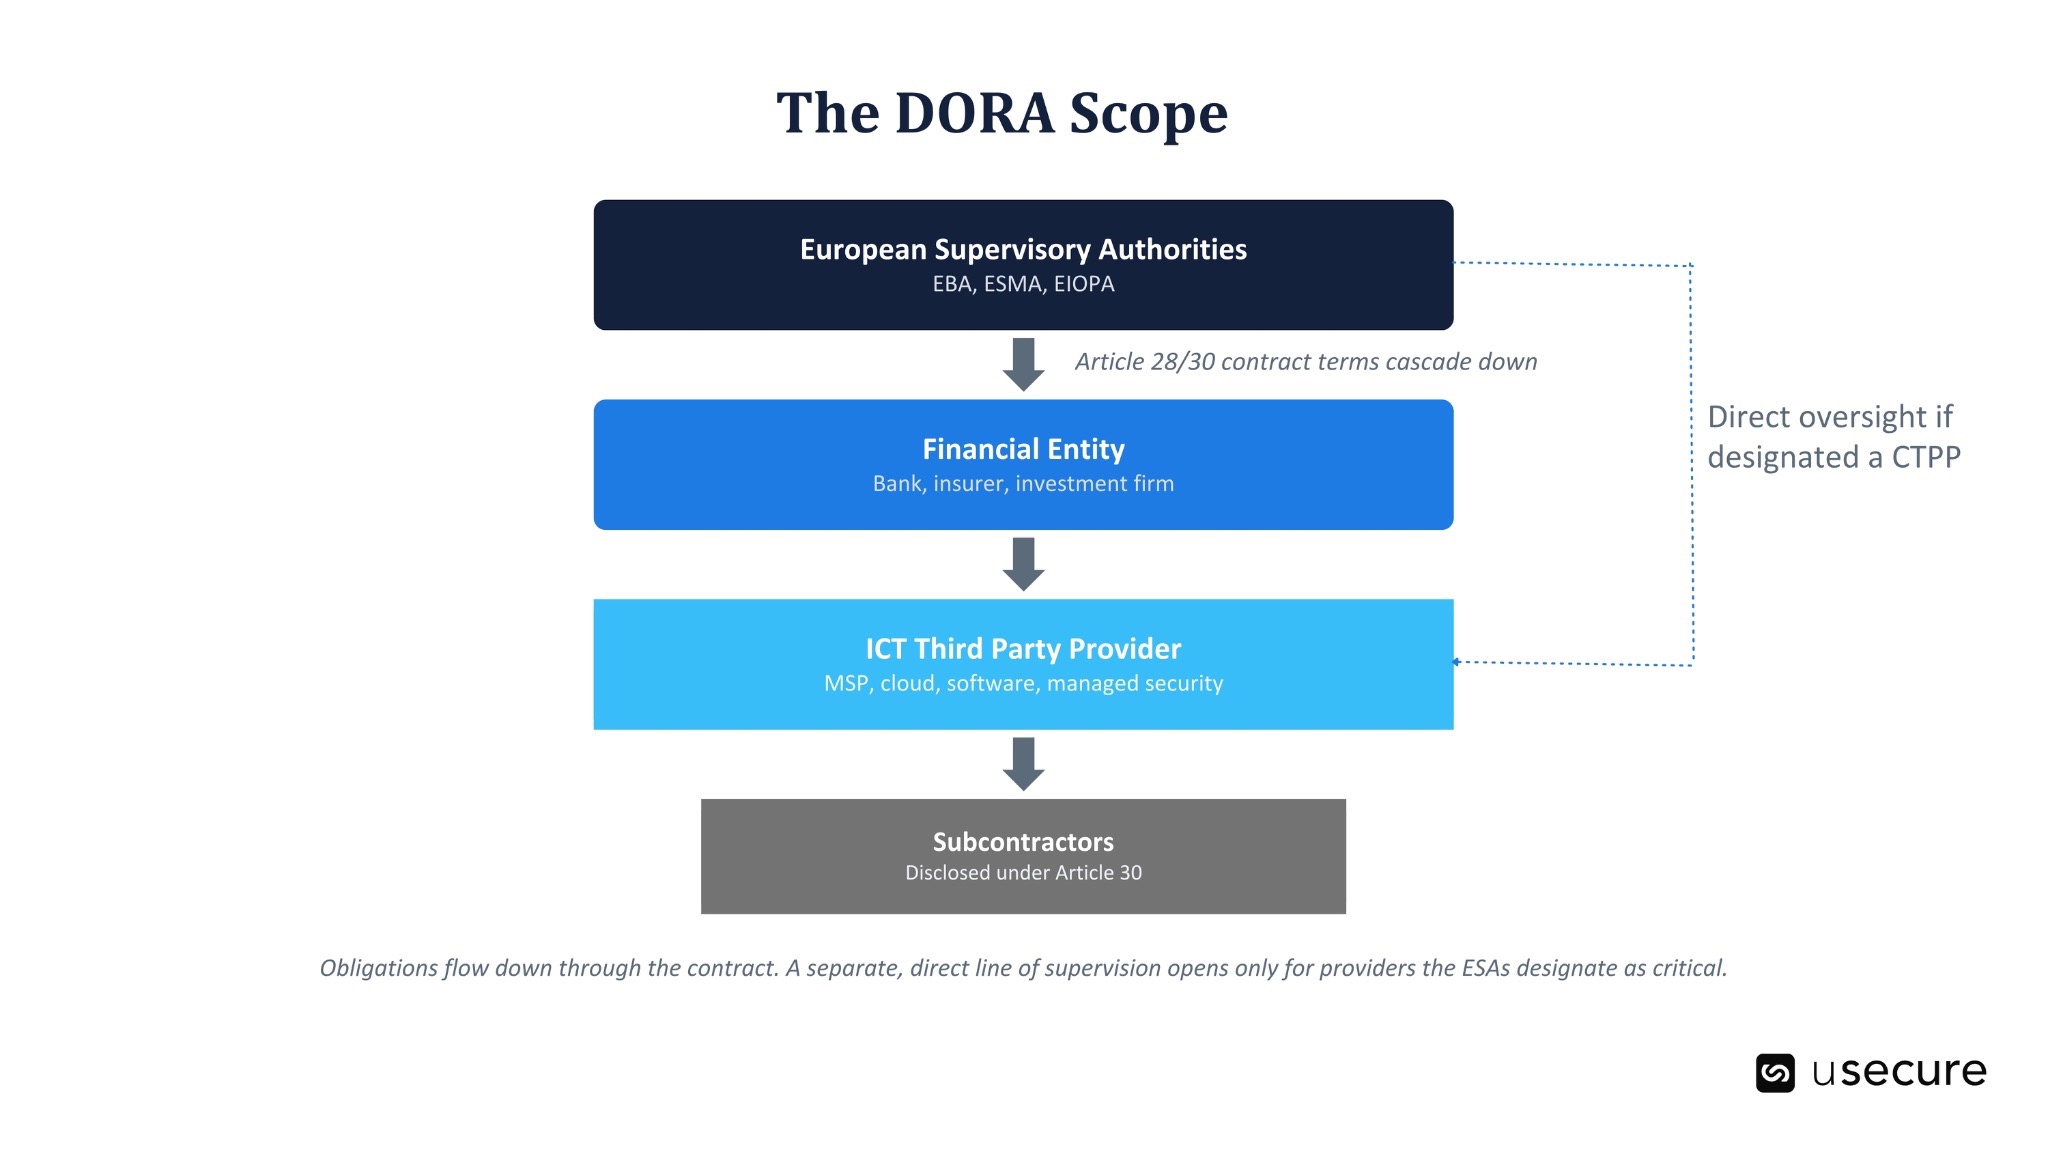
El marco de gestión del riesgo relacionado con terceros proveedores de servicios de TIC de DORA está diseñado precisamente para abordar estas dependencias. Extiende las exigencias regulatorias a los proveedores TIC principalmente a través de requisitos contractuales, obligando a las entidades financieras a garantizar que sus proveedores cumplen unos estándares definidos de seguridad, resiliencia, supervisión, gestión de incidentes, cooperación y continuidad del servicio.
Las disposiciones que extienden DORA a los proveedores TIC: artículos 28 a 30
Los artículos 28 a 30 son el punto en el que DORA va más allá de las obligaciones internas de cumplimiento de las entidades financieras y empieza a afectar a sus relaciones contractuales con los proveedores TIC.
El artículo 28 exige que todas las entidades financieras dentro del ámbito de aplicación gestionen el riesgo relacionado con terceros proveedores de servicios de TIC como parte integrante de su marco general de gestión de riesgos. Las entidades financieras deben mantener un registro actualizado de sus acuerdos contractuales en materia de TIC y llevar a cabo una diligencia debida proporcionada antes de firmar nuevos contratos. Esta evaluación debe tener en cuenta factores como la sustituibilidad del proveedor, el riesgo de insolvencia, las medidas de protección de datos y la cadena de subcontratación.
El artículo 28 también obliga a las entidades financieras a definir estrategias de salida documentadas para los servicios TIC que dan soporte a funciones críticas o importantes. En la práctica, esto implica identificar por adelantado un proveedor alternativo o una solución interna de contingencia, en lugar de esperar a que un proveedor falle o a que un contrato deba rescindirse de forma imprevista.
El artículo 30 traduce estos principios en requisitos contractuales concretos. Todo contrato de servicios TIC debe incluir una descripción escrita y clara de los servicios, unos niveles de rendimiento definidos, las ubicaciones donde se tratarán y almacenarán los datos, las obligaciones de notificación ante cambios en dichas ubicaciones, los compromisos de asistencia en caso de incidente y unos derechos de rescisión claramente establecidos.
Cuando un servicio TIC da soporte a una función crítica o importante, se aplican requisitos adicionales. Entre ellos figuran objetivos de rendimiento precisos, derechos completos de auditoría y de acceso a las instalaciones y sistemas del proveedor, mecanismos eficaces de asistencia en la salida y la divulgación adecuada de los subcontratistas que participan en la prestación del servicio.
Un punto especialmente relevante para los proveedores es que la entidad financiera sigue siendo plenamente responsable del cumplimiento de DORA aunque externalice los servicios a un tercero. Contratar a un proveedor externo no transfiere la obligación regulatoria. Al contrario, obliga a la entidad financiera a garantizar, mediante medidas contractuales y de supervisión, que el proveedor respalde sus responsabilidades de cumplimiento.
El principio de proporcionalidad puede influir en el nivel de documentación, garantías y pruebas que se espera de un proveedor más pequeño, pero no elimina las obligaciones de fondo. Si un cliente está sujeto a DORA, su relación con el proveedor TIC forma parte de su marco de gestión del riesgo regulatorio y de cumplimiento.
Proveedores terceros críticos de TIC: la supervisión directa ya está en vigor
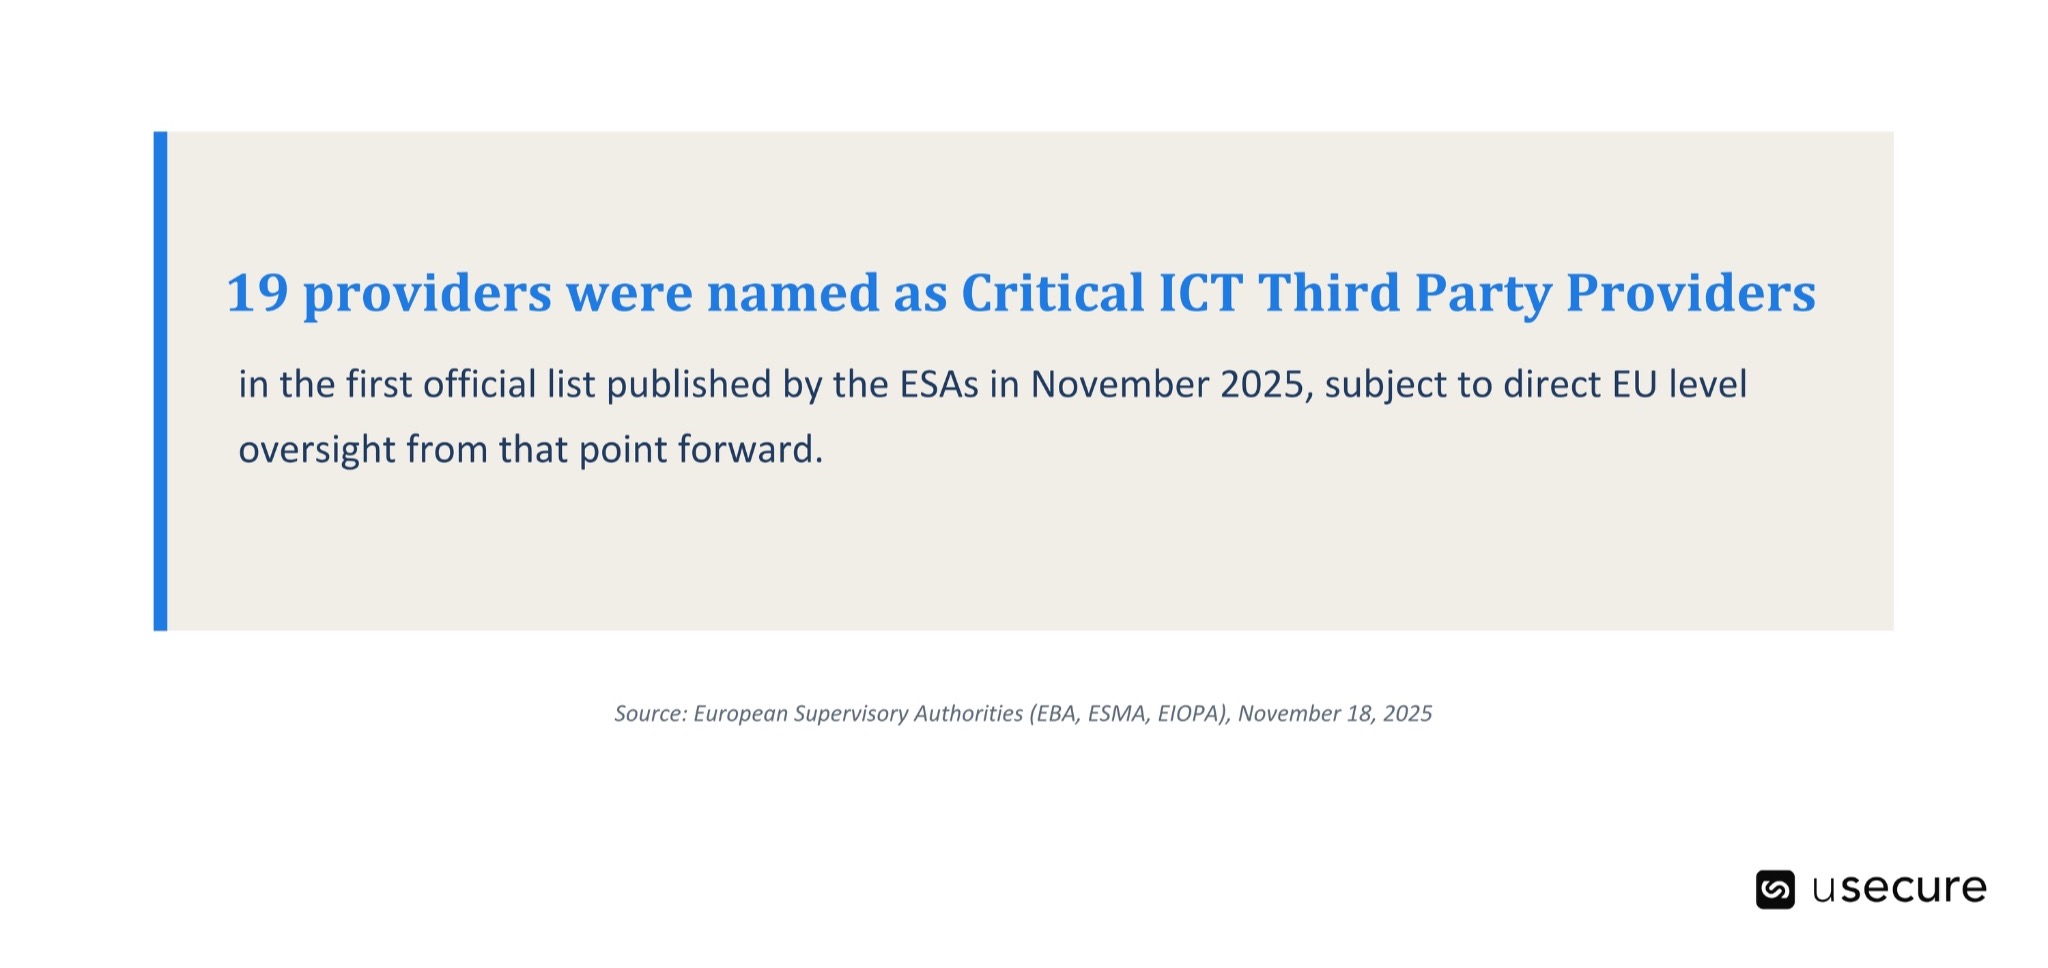
El 18 de noviembre de 2025, las Autoridades Europeas de Supervisión publicaron la primera lista oficial de proveedores terceros críticos de servicios TIC designados en virtud del artículo 31 de DORA. La lista incluye 19 organizaciones que prestan servicios que van desde infraestructura esencial y computación en la nube hasta telecomunicaciones, servicios de datos y tecnología financiera.
La designación como proveedor crítico sitúa a la organización dentro del marco de supervisión de la UE. Los proveedores designados quedan sujetos a una interlocución directa con los supervisores, a solicitudes de información y documentación, a investigaciones, inspecciones y recomendaciones orientadas a abordar los riesgos TIC detectados.
El artículo 31(2) establece cuatro criterios principales para la evaluación de designación: el impacto sistémico potencial de un fallo operativo grave, la importancia sistémica de las entidades financieras que dependen del proveedor, el grado en que dichas entidades recurren a sus servicios para funciones críticas o importantes, y la facilidad con la que el proveedor puede sustituirse.
El incumplimiento de las medidas impuestas por el Supervisor Principal correspondiente puede conllevar multas coercitivas de hasta el 1 % del volumen de negocios medio diario a escala mundial del proveedor en el ejercicio anterior, por cada día de incumplimiento. Además, todo proveedor designado establecido fuera de la UE deberá constituir una filial en la UE en un plazo de 12 meses desde su designación si quiere seguir prestando servicio a entidades financieras reguladas en la UE.
Es poco probable que la mayoría de los proveedores de servicios gestionados y de los proveedores TIC de menor tamaño lleguen a ser designados como proveedores críticos. Sin embargo, esto no elimina su exposición a los requisitos derivados de DORA. Las 19 organizaciones designadas representan únicamente el nivel más alto de la cadena de suministro TIC. El resto de proveedores siguen sujetos a los requisitos contractuales, de aseguramiento, de supervisión y de salida que las entidades financieras deben aplicar en virtud de los artículos 28 a 30.
El alcance potencial de DORA también sigue bajo revisión. En enero de 2026, la Comisión Europea finalizó su evaluación sobre si los auditores legales y las sociedades de auditoría deberían estar sujetos a requisitos más estrictos de resiliencia operativa digital. En lugar de recomendar su inclusión inmediata en DORA, la Comisión concluyó que era necesario un análisis más profundo y aplazó la cuestión a la revisión general de DORA prevista para 2028. Esto confirma que el marco normativo puede seguir evolucionando a medida que la UE acumule experiencia práctica en su aplicación.
Por qué esto es una cuestión de riesgo humano y no solo de documentación
Los contratos, los registros y las estrategias de salida describen cómo pretende una entidad financiera gestionar la relación con un proveedor. Lo que no demuestran es cómo se comportará esa relación bajo presión operativa o cuando un atacante ataque de forma deliberada a las personas encargadas de administrarla.
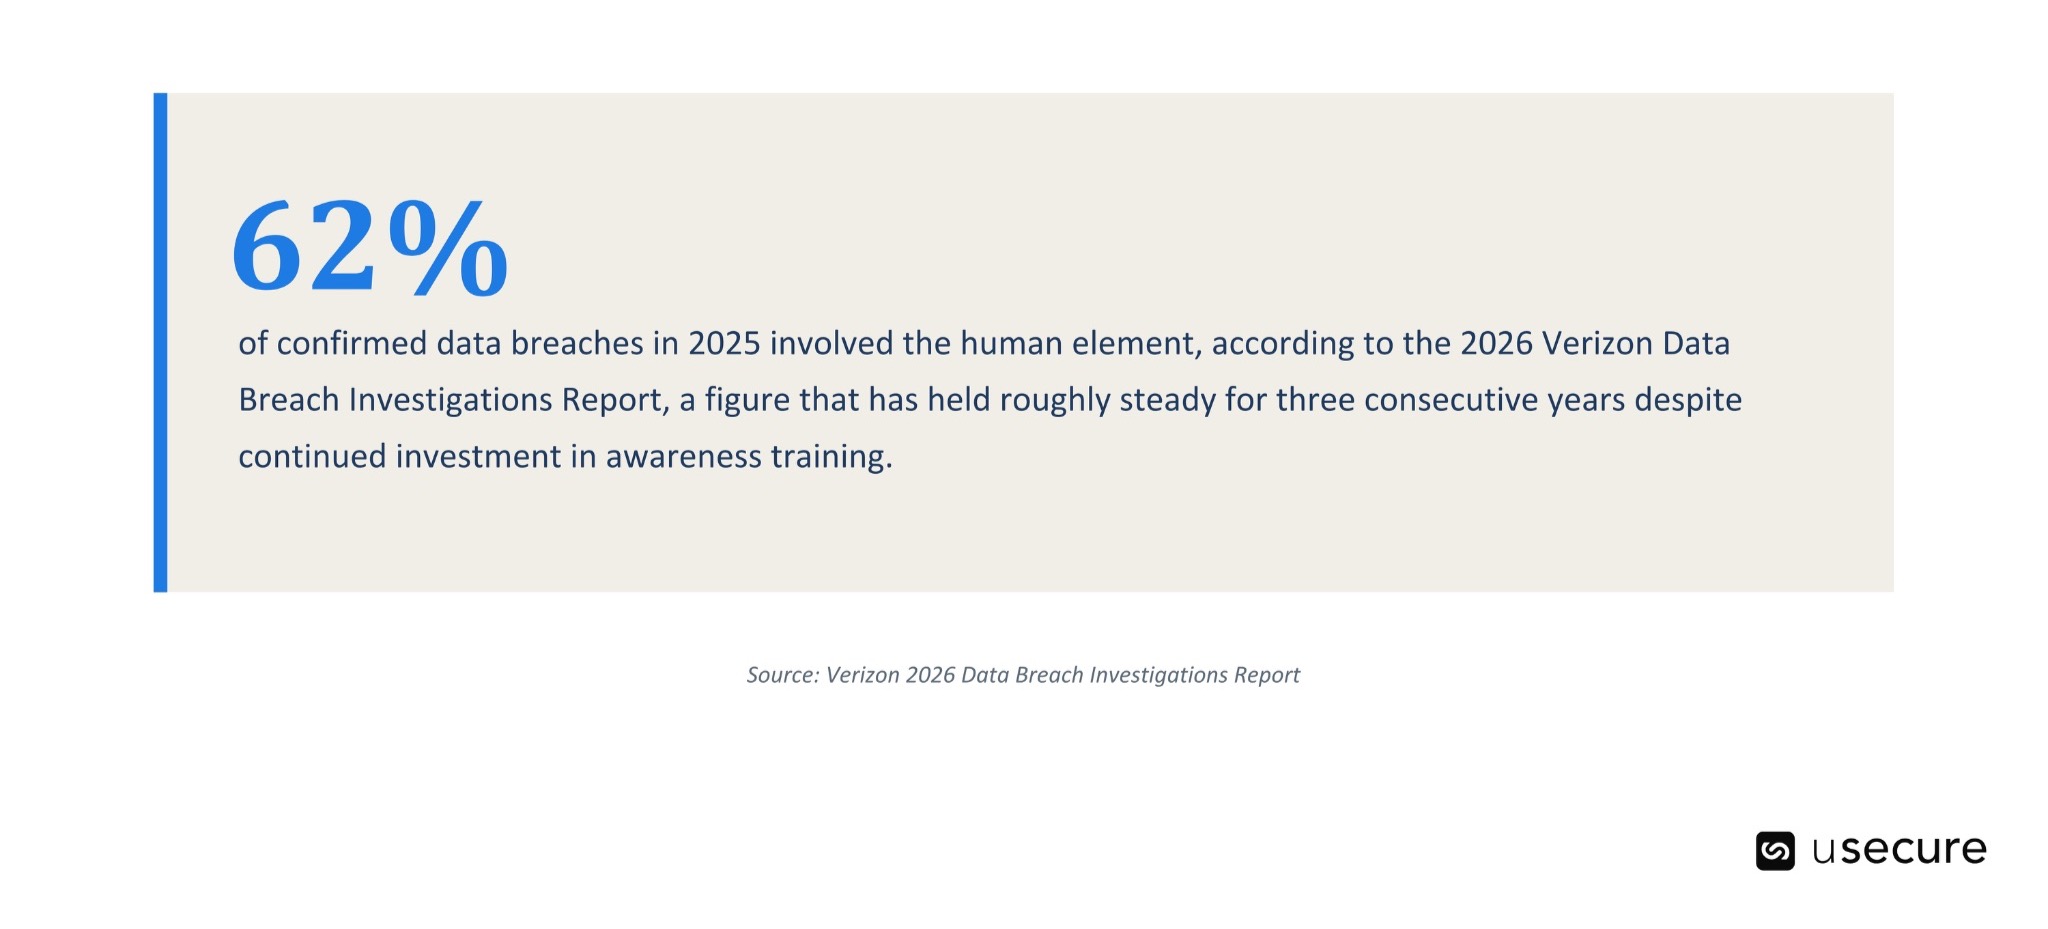
El Verizon Data Breach Investigations Report de 2026 reveló que terceros estuvieron implicados en el 48% de las brechas, lo que supone un aumento del 60% respecto al año anterior. El informe también constató que los ataques de ingeniería social dirigidos a dispositivos móviles mediante llamadas de voz y mensajes de texto lograron una tasa de éxito un 40% superior a la del Phishing tradicional por correo electrónico. Para cualquier organización que opere un servicio de asistencia (help desk), se trata de un dato especialmente relevante. Resumen del Verizon 2026 Data Breach Investigations Report
Estas conclusiones coinciden con los métodos asociados a Scattered Spider, un grupo con motivación económica que ha atacado a proveedores tecnológicos, proveedores de servicios gestionados y otras organizaciones con acceso privilegiado a los entornos de sus clientes. Su enfoque suele basarse en una técnica relativamente sencilla: suplantar a un empleado, contactar con el servicio de asistencia y convencer a un agente para que restablezca una contraseña, registre un nuevo dispositivo de autenticación multifactor o apruebe una solicitud de recuperación de cuenta.
Una investigación publicada por ReliaQuest determinó que el 81% de los más de 600 dominios vinculados históricamente a Scattered Spider suplantaban a proveedores tecnológicos. El grupo ha mostrado además un interés especial por las plataformas de inicio de sesión único, los proveedores de identidad, las redes privadas virtuales, los sistemas de servicio de asistencia y otros servicios capaces de facilitar el acceso a cuentas privilegiadas. Investigación de amenazas de ReliaQuest
La lógica estratégica es evidente. Un MSP puede manejar credenciales administrativas y acceso operativo en cientos de entornos de clientes. Comprometer a un único proveedor permite, por tanto, que un atacante acceda a múltiples organizaciones situadas aguas abajo, sin necesidad de investigar y atacar a cada cliente por separado. Esa concentración de accesos que hace eficiente el modelo de servicios gestionados genera también una concentración considerable de riesgo humano y operativo.
Las actuaciones judiciales recientes demuestran que estas técnicas siguen siendo eficaces. En junio de 2026, dos personas vinculadas a Scattered Spider se declararon culpables, el primer día de su juicio en el Reino Unido, de delitos relacionados con el ciberataque de 2024 contra Transport for London. Uno de ellos, Thalha Jubair, ha sido imputado además en Estados Unidos en relación con una presunta campaña que habría incluido unas 120 intrusiones en redes, entre ellas ataques contra 47 organizaciones estadounidenses. Esos cargos en Estados Unidos siguen siendo acusaciones mientras no se demuestren ante un tribunal. UK National Crime Agency, US Department of Justice
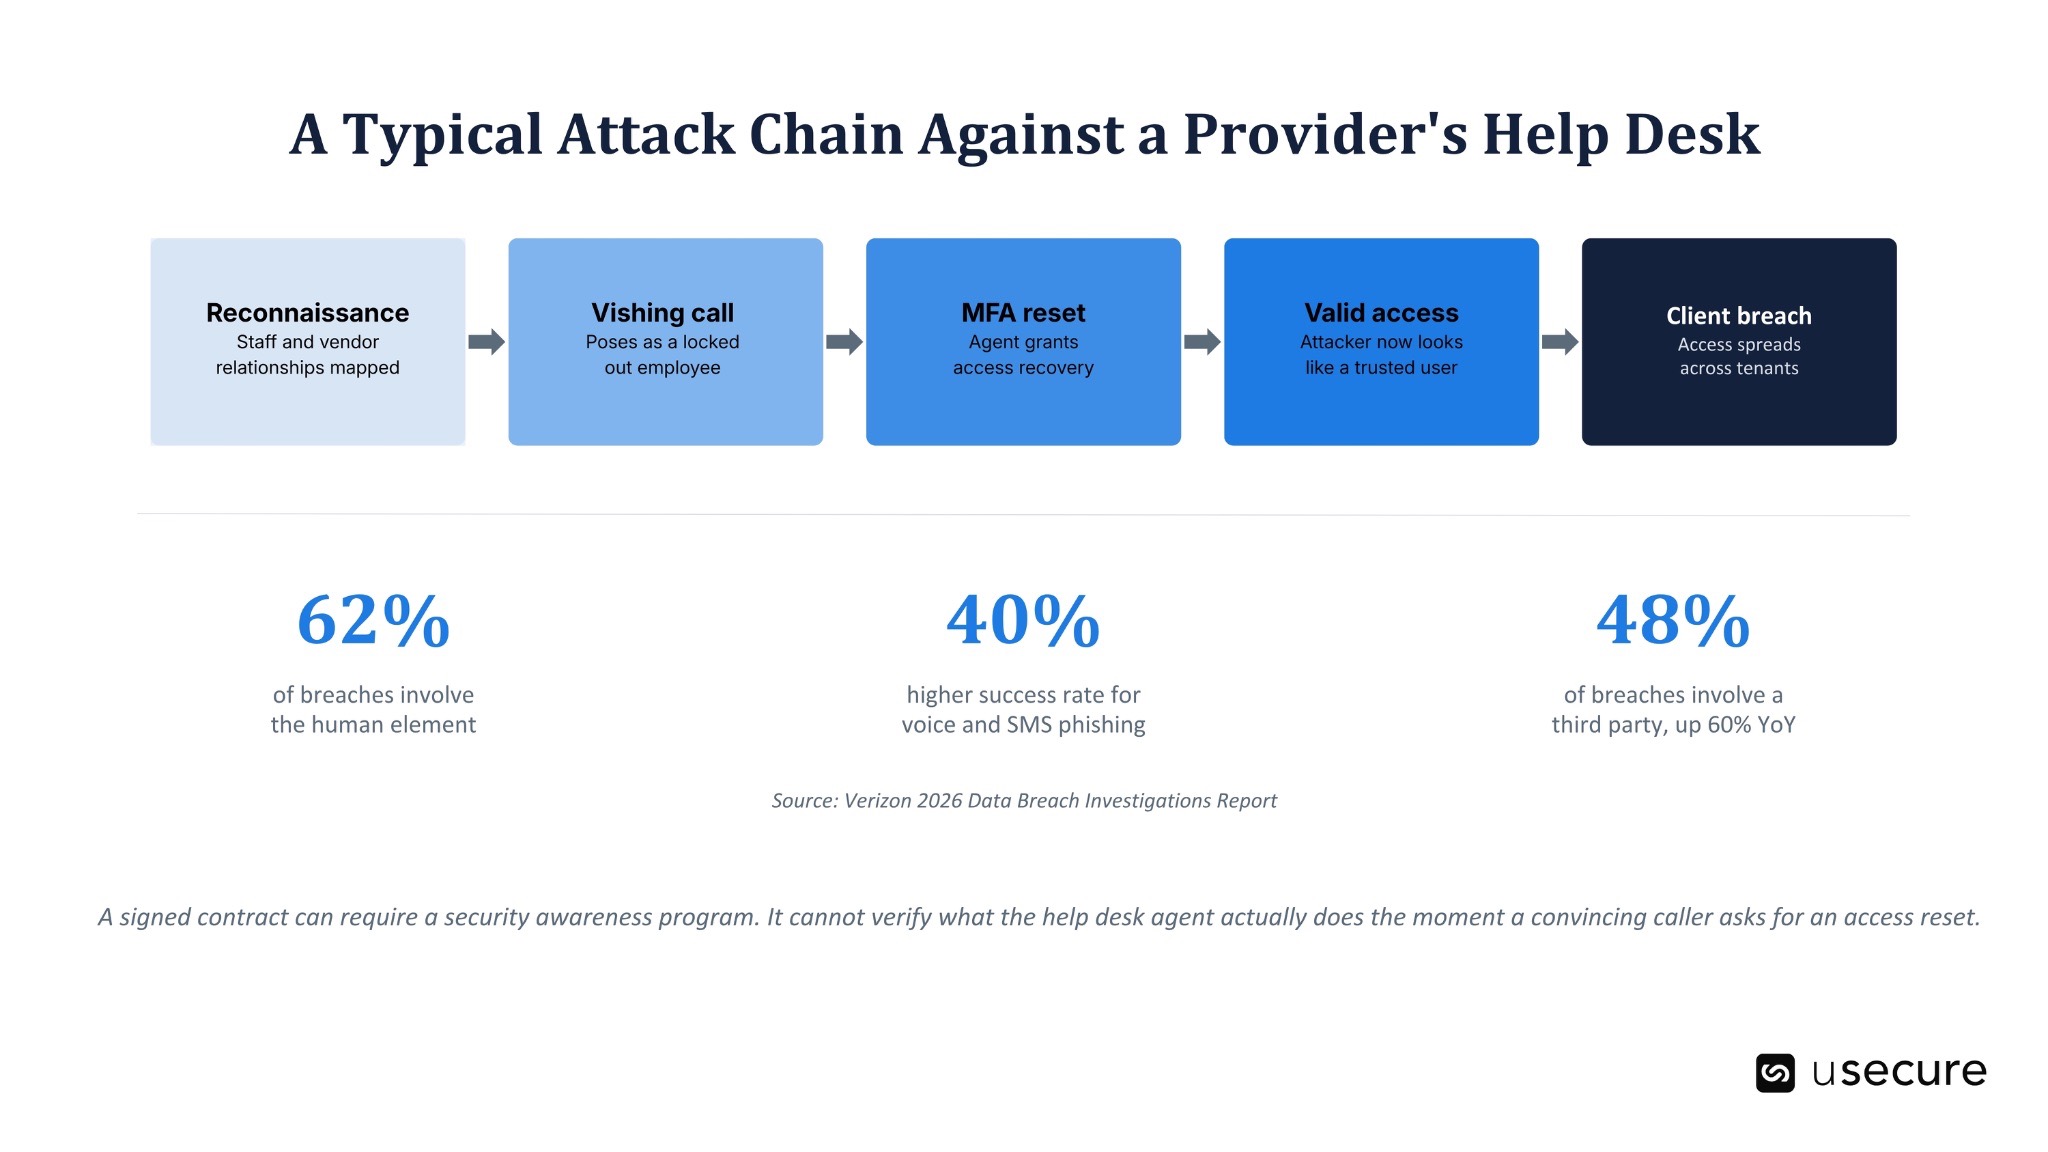
El punto débil principal no es necesariamente un control técnico. A menudo es un empleado de confianza que responde a una petición convincente bajo presión de tiempo. El personal del servicio de asistencia (help desk) está formado para resolver incidencias y restablecer accesos con rapidez. Los atacantes se aprovechan de esa mentalidad orientada al servicio: generan urgencia, aparentan credibilidad y convencen al personal para que salte o reinterprete los procedimientos de verificación establecidos.
Por este motivo, la preparación frente a DORA no puede demostrarse únicamente con documentación contractual. Los proveedores también deben acreditar que sus procesos de verificación de identidad, sus procedimientos de escalado, la formación de su plantilla y los controles del servicio de asistencia siguen siendo eficaces frente a ataques de ingeniería social deliberados y persistentes.
Qué exigirán previsiblemente tus contratos
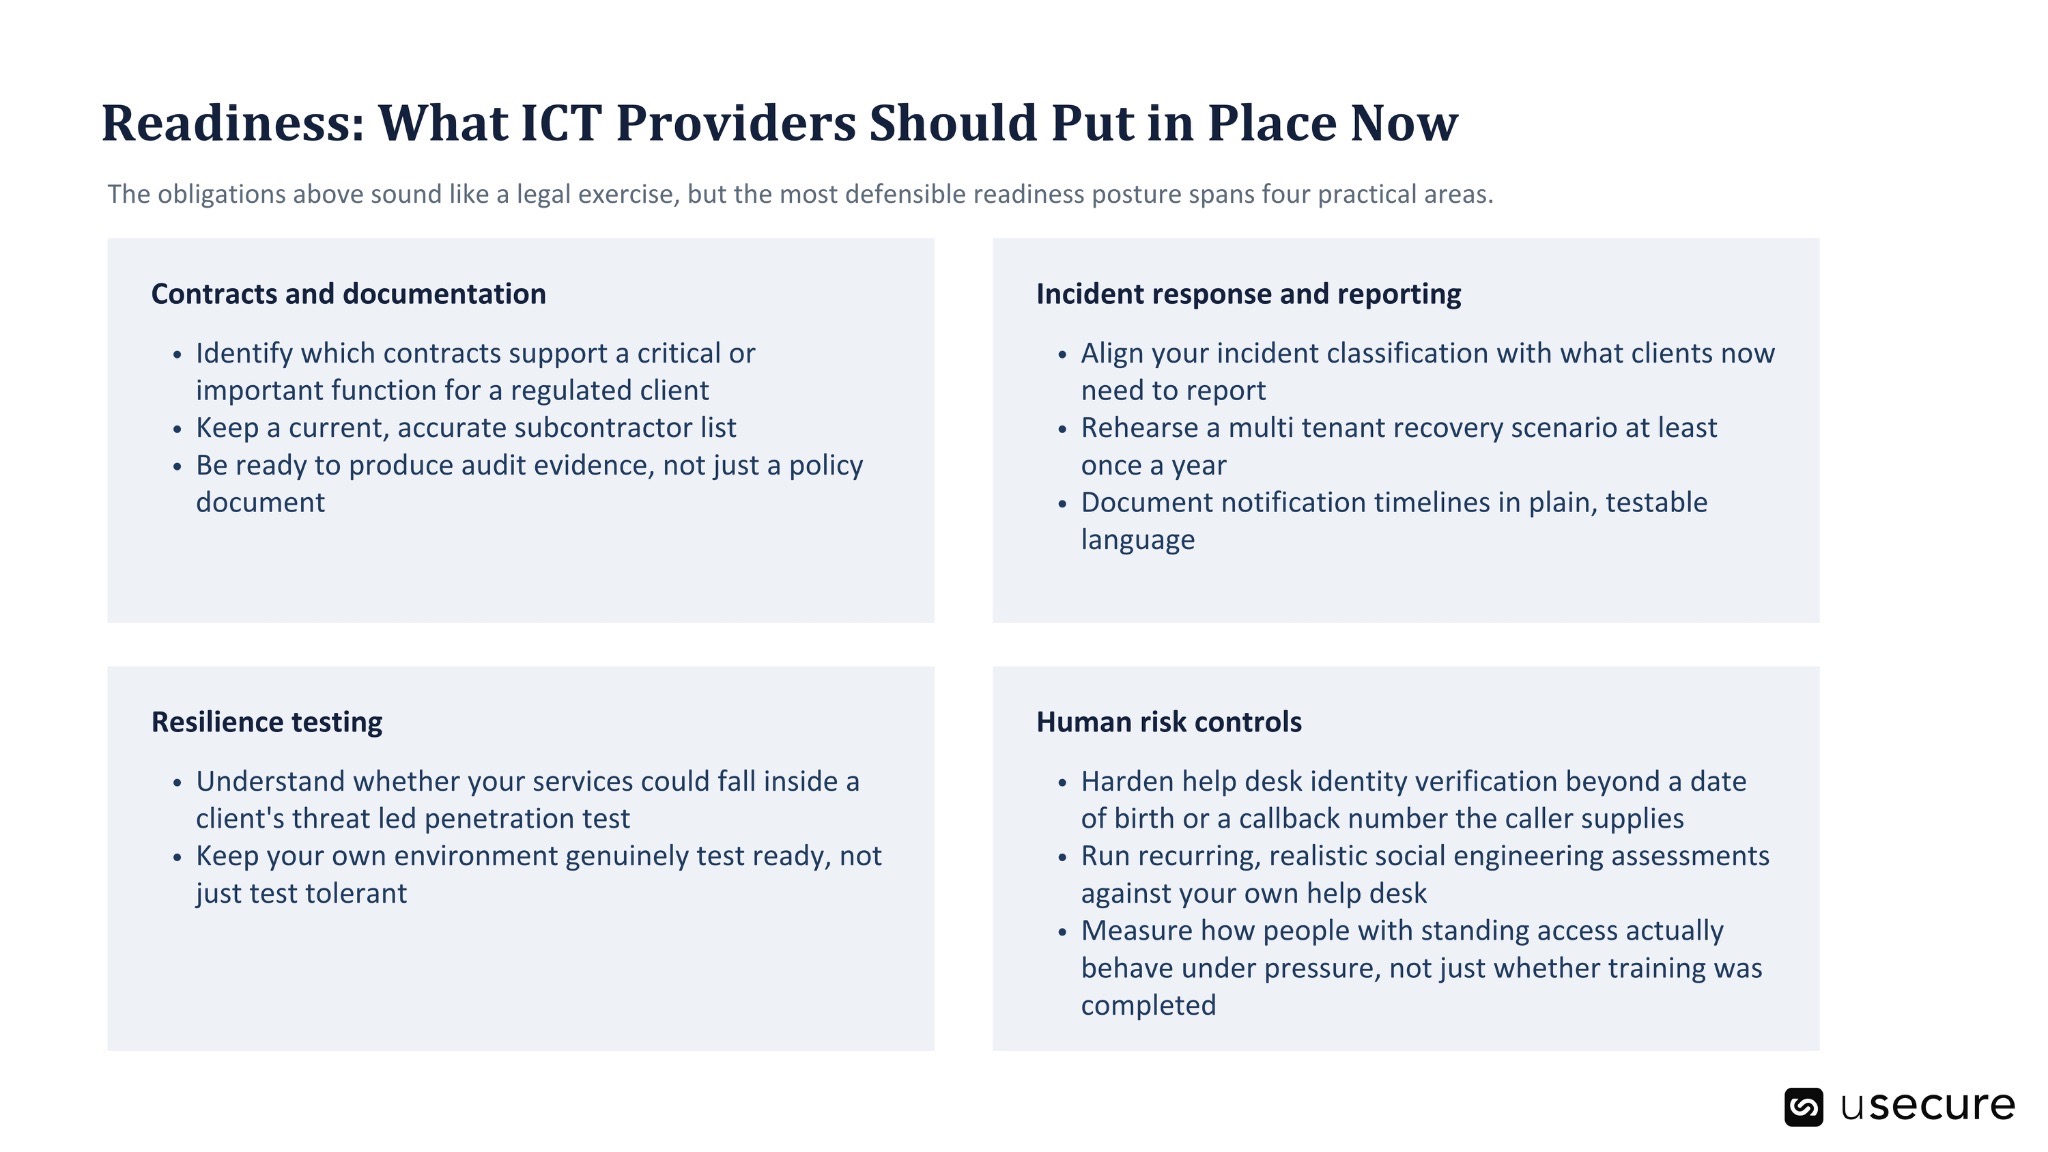
Los proveedores TIC que aún no se hayan encontrado con cláusulas específicas de DORA en los contratos o renovaciones de sus clientes deben prepararse para verlas cada vez con más frecuencia. La atención de los supervisores ya no se centra solo en si las entidades financieras han definido planes de cumplimiento, sino en si pueden aportar evidencias de su implantación. Esto incluye un registro de información actualizado, una metodología documentada para identificar funciones críticas o importantes y la confirmación de que las cláusulas contractuales exigidas por el artículo 30 figuran en los acuerdos firmados.
Para los proveedores TIC, las implicaciones prácticas serán previsiblemente estas:
- Derechos de auditoría y acceso aplicables a las instalaciones, sistemas, personal y registros pertinentes del proveedor, en lugar de basarse únicamente en cuestionarios o informes resumidos de aseguramiento.
- Un plan de salida documentado y técnicamente viable que permita al cliente trasladar los servicios a otro proveedor o reinternalizarlos sin que ello provoque una interrupción significativa.
- Divulgación adecuada de los subcontratistas que participan en la prestación del servicio, junto con información sobre las funciones que desempeñan y las ubicaciones desde las que se prestan los servicios.
- Obligaciones continuas de supervisión y aseguramiento que exijan aportar evidencias de forma periódica y tras cambios relevantes, y no solo en el momento de la firma del contrato.
Los proveedores que se topen con estos requisitos por primera vez durante la negociación de un contrato pueden enfrentarse a retrasos, a un escrutinio adicional y a un menor margen de negociación. En cambio, los proveedores que ya han identificado qué servicios dan soporte a funciones críticas o importantes, han evaluado sus acuerdos de subcontratación y tienen preparadas las evidencias necesarias pueden responder con mucha más agilidad.
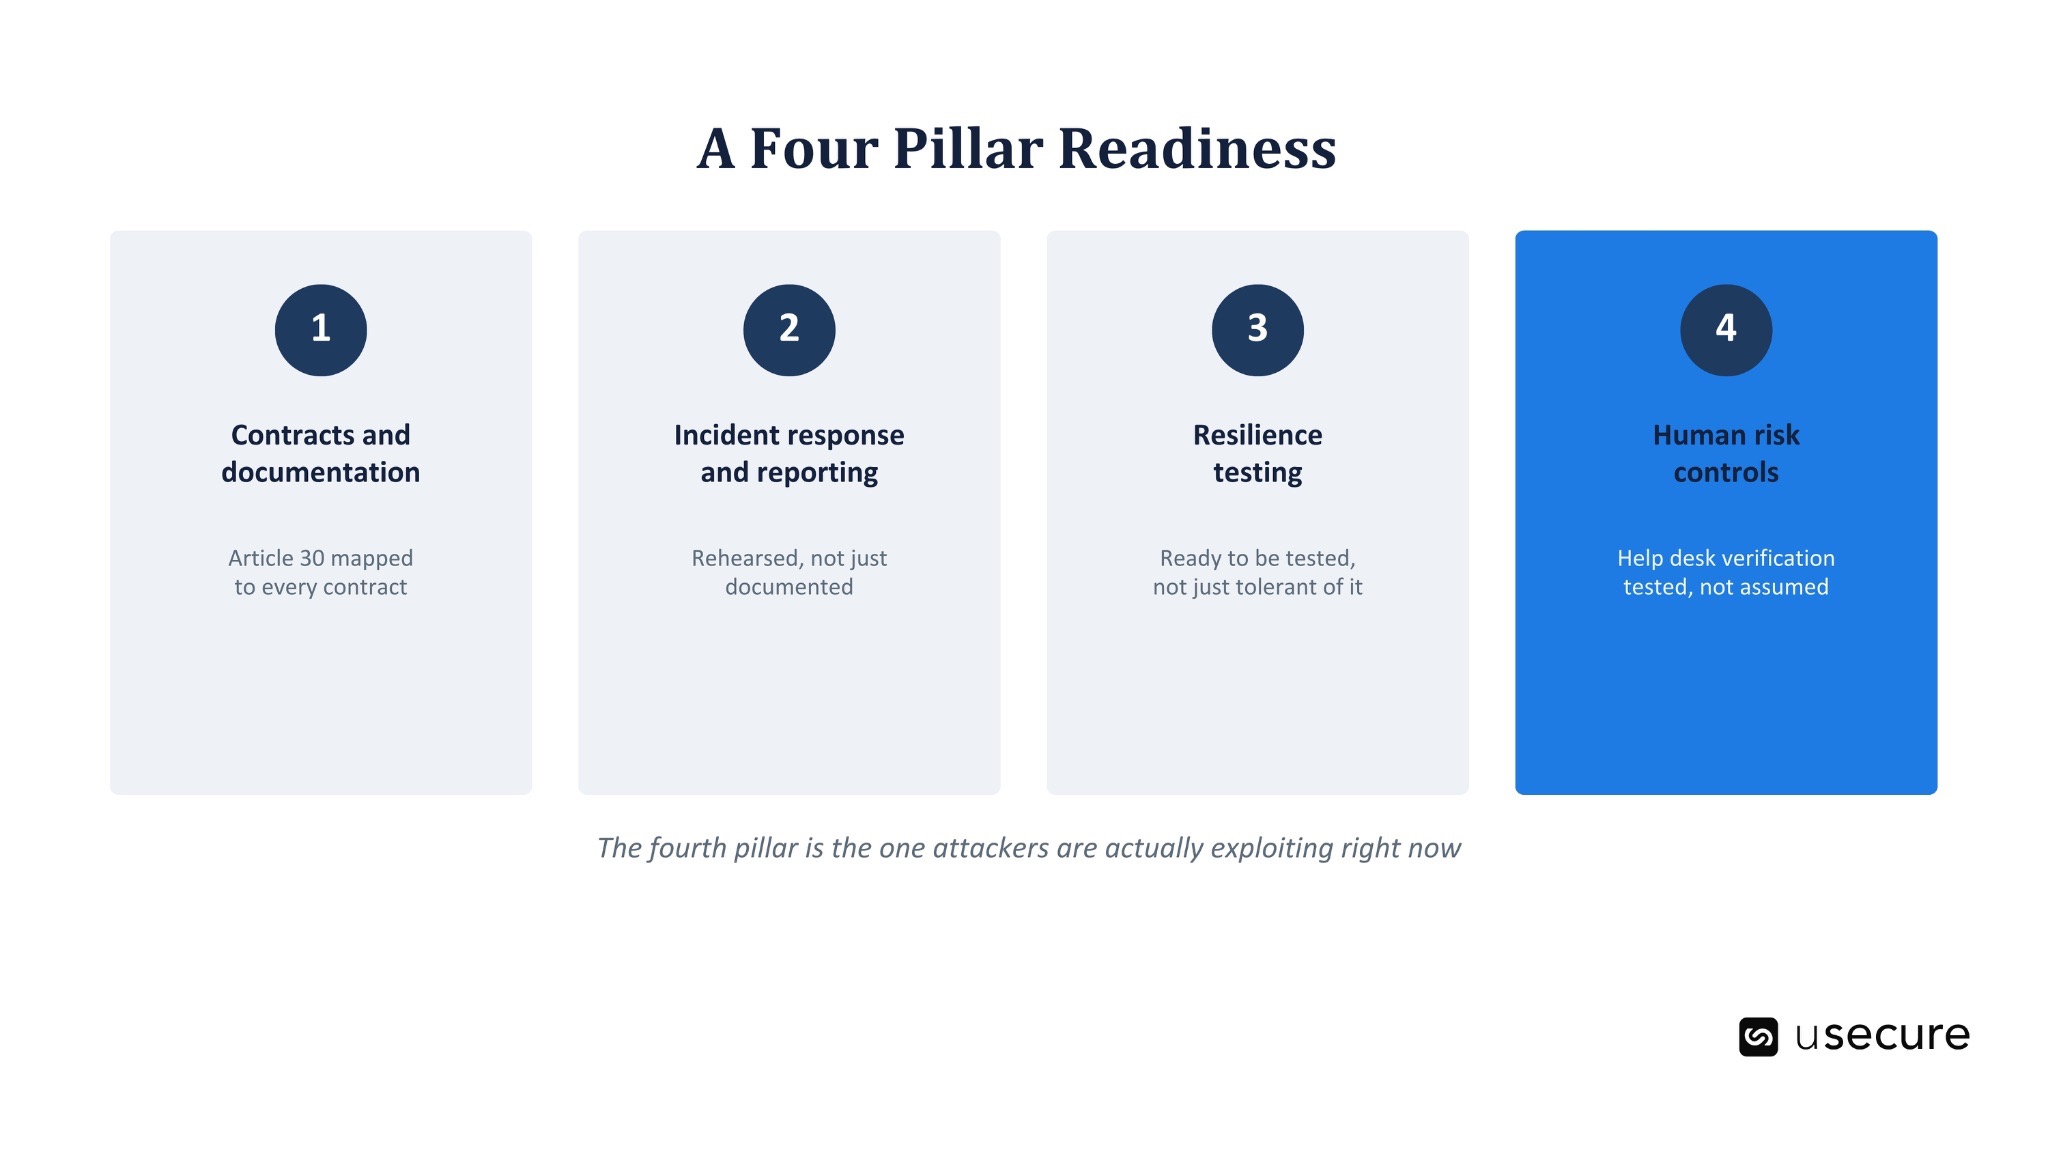
Este nivel de preparación permite convertir el cumplimiento normativo en una ventaja comercial. El proveedor demuestra transparencia, madurez operativa y un conocimiento real de las obligaciones de cumplimiento de su cliente.
Preparación: qué deben implantar ya los proveedores de TIC
Aunque muchas de las obligaciones descritas se plantean en términos legales y contractuales, un programa de preparación eficaz debe ir más allá de la documentación contractual. Un enfoque sólido y defendible tiene que abordar la gobernanza, la resiliencia operativa, la supervisión de terceros, la respuesta ante incidentes y la eficacia de los controles humanos que protegen el acceso a los sistemas y a los datos.
Preguntas frecuentes
- ¿DORA se aplica a mi empresa si no tenemos sede en la UE?
Es posible, aunque el alcance de la obligación depende de la condición del proveedor. Los proveedores de TIC ubicados fuera de la UE suelen verse afectados a través de sus relaciones contractuales con entidades financieras sujetas a DORA. Esto incluye a proveedores del Reino Unido que prestan servicio a clientes regulados en la UE, funciones tecnológicas corporativas que dan soporte a entidades financieras europeas y organizaciones con filiales en la UE.
Un proveedor designado como proveedor tercero crítico de servicios de TIC queda sujeto a supervisión directa de la UE. El resto de proveedores se ven afectados, sobre todo, por los requisitos contractuales, de aseguramiento, de información y de cooperación que les trasladan sus clientes regulados.
- ¿Qué es un proveedor tercero crítico de servicios de TIC y lo es mi empresa?
Un proveedor tercero crítico de servicios de TIC es una organización que las Autoridades Europeas de Supervisión han designado como sistémicamente relevante para el sector financiero de la UE. La primera lista, publicada en noviembre de 2025, incluía 19 proveedores, en su mayoría grandes organizaciones de nube, tecnología, telecomunicaciones, datos e infraestructura.
Es poco probable que la mayoría de MSP y proveedores de TIC de menor tamaño reciban esta designación. Ahora bien, no estar designado no elimina las expectativas derivadas de DORA. Para la mayoría de proveedores, esas expectativas llegan a través de los contratos con clientes y de sus procesos de supervisión, y no por la supervisión directa de una autoridad europea.
- Somos un MSP pequeño con solo unos pocos clientes de servicios financieros. ¿Tenemos que ocuparnos de DORA?
Sí. El principio de proporcionalidad puede influir en el nivel de documentación, pruebas y aseguramiento que se os exija, pero no excluye automáticamente a los proveedores más pequeños de los requisitos contractuales aplicables.
Si un cliente está sujeto a DORA, debe identificar, evaluar y documentar los riesgos TIC asociados a su relación con el proveedor. El tamaño del proveedor puede influir en cómo se apliquen esos requisitos, pero no elimina la obligación del cliente de gestionar el riesgo.
- ¿Un error en el servicio de asistencia puede ser relevante a efectos de DORA?
Sí. Un ataque de ingeniería social con éxito contra un servicio de asistencia puede derivar en un acceso no autorizado a los sistemas, cuentas o datos de una entidad financiera. En función de su impacto y clasificación, el suceso podría dar lugar a un incidente relacionado con las TIC que la entidad financiera debe evaluar y, en su caso, notificar conforme a DORA.
Por tanto, es probable que el cliente exija al proveedor información puntual: cómo se produjo el incidente, qué sistemas y datos se vieron afectados, cuándo se detectó, qué medidas de contención se adoptaron y cómo se evitará que vuelva a ocurrir.
- ¿Por dónde deberíamos empezar?
Empieza por identificar qué servicios actuales dan soporte a funciones críticas o importantes de clientes financieros regulados. Esta clasificación determina si pueden aplicarse requisitos reforzados en materia contractual, de garantías, auditoría, continuidad y salida.
Esta revisión debe ir acompañada de una evaluación práctica de los controles del servicio de asistencia, en especial de los procedimientos de verificación de identidad antes de restablecer contraseñas, registrar dispositivos de autenticación o aprobar solicitudes de recuperación de cuentas. La documentación es necesaria, pero debe respaldarse con evidencias de que esos controles funcionan de forma efectiva en el día a día.
La brecha que ningún contrato puede cerrar
DORA se diseñó para el sector financiero, pero su marco de gestión del riesgo relacionado con terceros proveedores de servicios de TIC se concibió para extenderse a toda la cadena de suministro TIC. Los artículos 28 a 30 obligan a las entidades financieras reguladas a imponer requisitos definidos de carácter contractual, de supervisión, garantías, cooperación y salida a los proveedores que dan soporte a sus operaciones. Además, 19 proveedores ya están sujetos a la supervisión directa de la UE tras su designación como proveedores terceros críticos de servicios TIC.
La mayoría de los MSP nunca aparecerán en la lista de proveedores críticos. Aun así, quienes prestan servicio a entidades financieras reguladas pueden estar ya sujetos a requisitos derivados de DORA a través de los contratos con sus clientes, los procesos de due diligence, las solicitudes de auditoría y los mecanismos de supervisión continua.
El cumplimiento contractual es importante, pero la documentación por sí sola no demuestra resiliencia operativa. Muchos incidentes graves comienzan con una interacción rutinaria: una llamada al servicio de asistencia, una explicación creíble y un empleado que no ha recibido la preparación suficiente para detectar o cuestionar un intento de suplantación.
Abordar esta vulnerabilidad no es un simple trámite de cumplimiento. Exige procedimientos de verificación de identidad probados, vías de escalado claras, formación eficaz de los equipos y garantías periódicas de que los controles establecidos siguen funcionando bajo presión. Un contrato firmado puede dejar constancia de que estas medidas son obligatorias, pero solo las pruebas operativas demuestran que realmente funcionan. Solicita una demo y descubre cómo podemos ayudarte a convertir esa brecha en evidencias, con pruebas continuas y realistas de las personas y los procesos que DORA te exige demostrar.
BOOK A DEMO
See Human Risk Intelligence in action
A 30-minute walkthrough of how to cut human risk across your users, tailored to MSPs and IT teams.
Subscribe to newsletter

Descubre cómo las empresas de servicios profesionales reducen el riesgo humano con usecure
Descubre cómo los equipos de TI de servicios profesionales usan usecure para proteger los datos confidenciales de sus clientes, mantener el cumplimiento normativo y salvaguardar su reputación, sin interrumpir el trabajo facturable.
Related posts
Explore more insights, updates, and resources from usecure.
Los MSP ante el Cyber Security and Resilience Bill

Directiva NIS2: por qué la Human Risk Intelligence ya es obligatoria para las organizaciones de la UE

Cumplimiento de la ISO/IEC 27001: cómo la Human Risk Intelligence (HRI) aporta las evidencias medibles que exigen los auditores