Warum MSPs und IKT-Dienstleister bereits in den Anwendungsbereich von DORA fallen können

Table of contents
Subscribe to newsletter
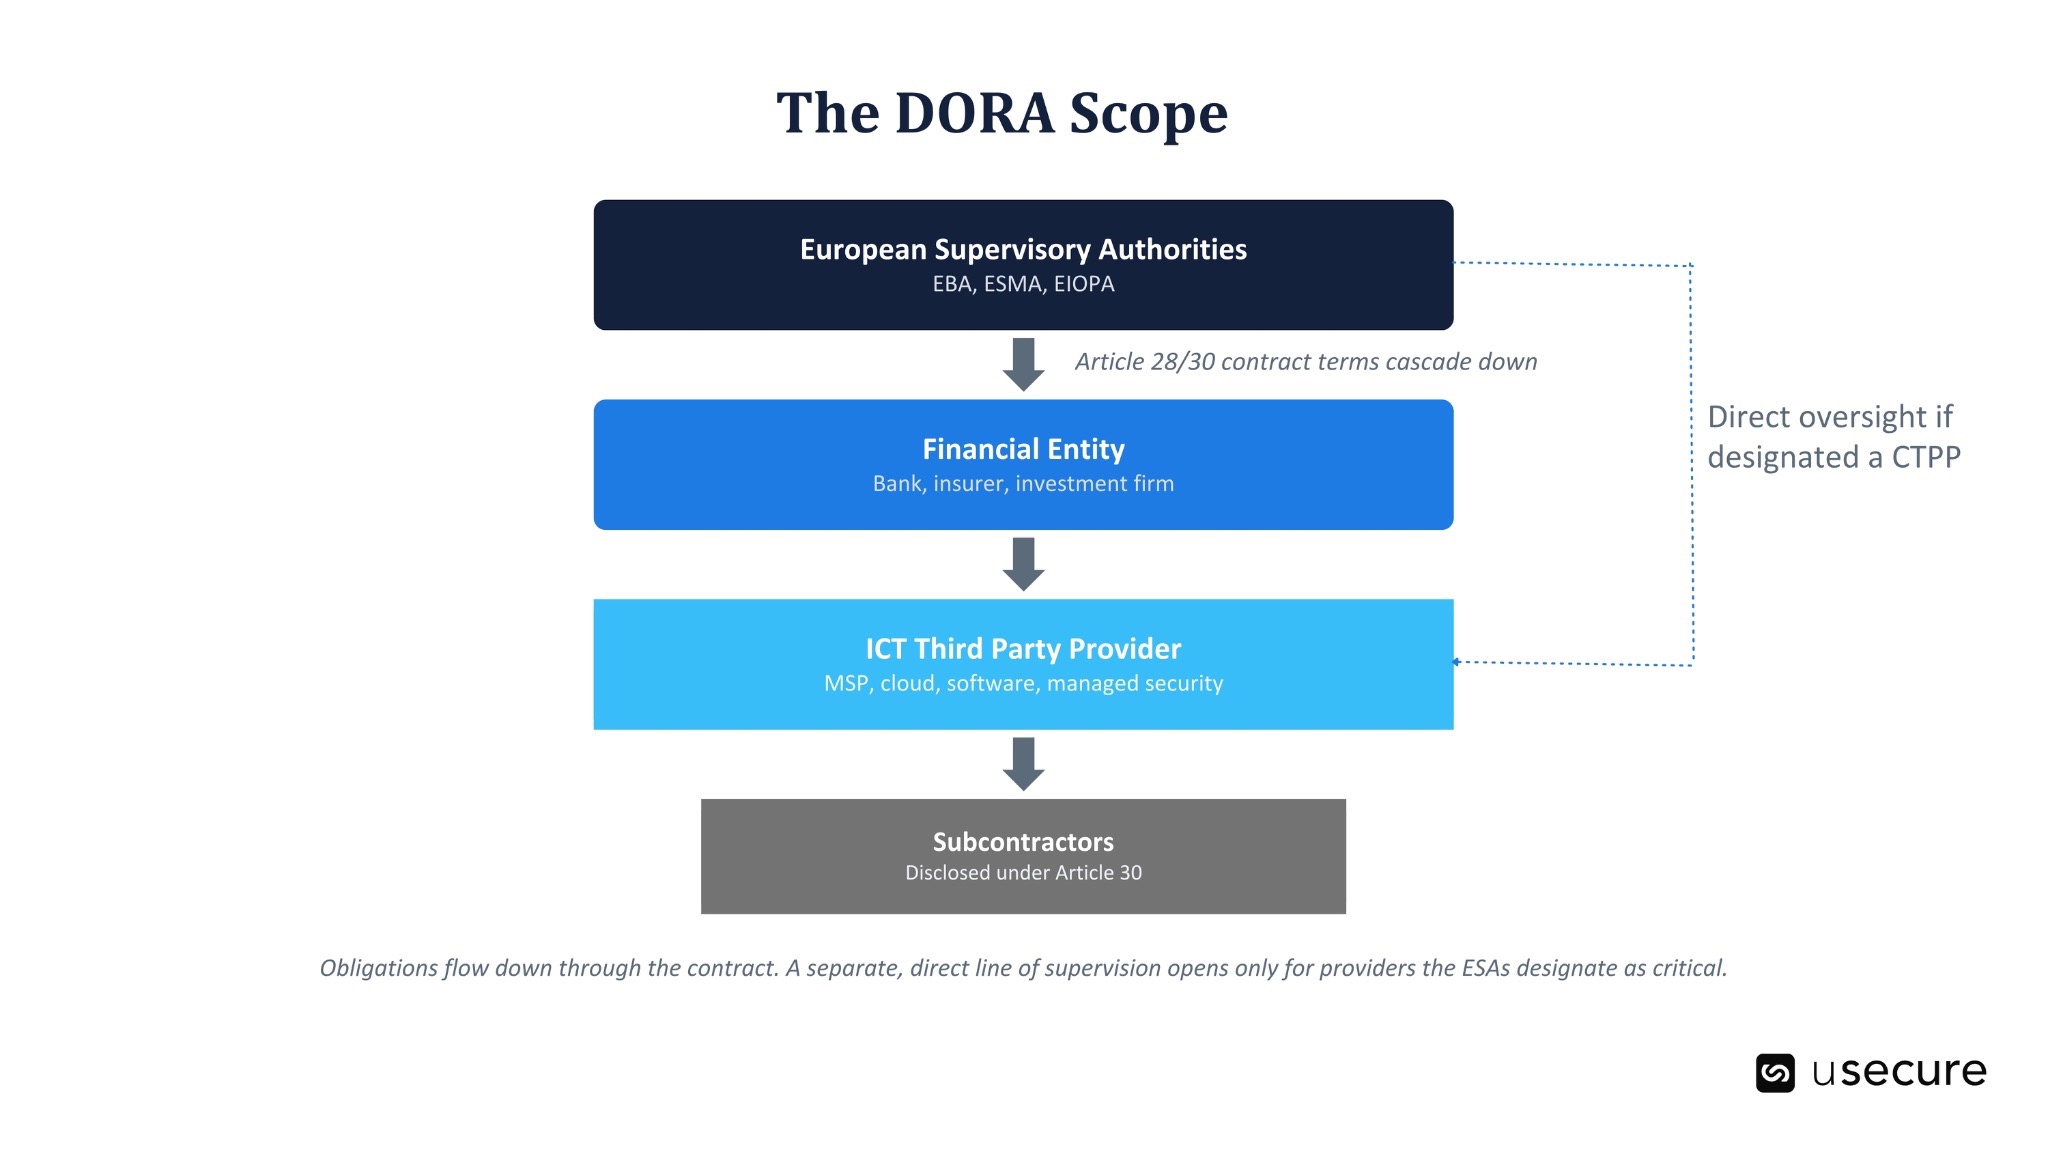
Die EU-Verordnung über die digitale operationale Resilienz (DORA) reguliert zwar unmittelbar nur Finanzunternehmen, ihre Anforderungen wirken jedoch in die gesamte IKT-Lieferkette hinein. Die Artikel 28 bis 30 verpflichten regulierte Banken, Versicherer und Wertpapierfirmen dazu, konkrete vertragliche Regelungen sowie Vorgaben zu Überwachung, Risikomanagement und Ausstiegsstrategien in ihre Beziehungen zu IKT-Dienstleistern aufzunehmen. Darüber hinaus haben die Europäischen Aufsichtsbehörden 19 IKT-Dienstleister als so kritisch eingestuft, dass sie einer direkten aufsichtlichen Überwachung unterliegen.
Unternehmen, die Help-Desk-, Cloud-, Software-, Managed-Security- oder sonstige IKT-Leistungen für Kunden aus der Finanzbranche in der EU erbringen, können daher bereits heute DORA-bezogenen Pflichten unterliegen – auch dann, wenn sie selbst nicht direkt von der Verordnung reguliert werden.
Was ist DORA, und welche Organisationen reguliert die Verordnung?
Der Digital Operational Resilience Act (DORA) gilt seit Januar 2025 in der gesamten Europäischen Union. Er erfasst unmittelbar zwanzig Kategorien von Finanzunternehmen, darunter Banken, Versicherer, Wertpapierfirmen, Zahlungsinstitute und Anbieter von Krypto-Dienstleistungen. Ziel ist ein einheitlicher, harmonisierter EU-Rahmen dafür, wie Finanzunternehmen IKT-Risiken steuern, schwerwiegende Vorfälle melden, ihre operationale Resilienz testen, IKT-Drittdienstleister überwachen und Informationen über Cyberbedrohungen austauschen. Bei schwerwiegenden Verstößen drohen empfindliche Geldbußen.
Auf den ersten Blick wirkt DORA vor allem wie ein Compliance-Thema für Finanzinstitute. In der Praxis reicht die Wirkung jedoch deutlich weiter. Die Verordnung trägt dem Umstand Rechnung, dass die operationale Resilienz moderner Finanzinstitute in hohem Maß von externen Dienstleistern abhängt – von Cloud-Plattformen über Anbieter von Kernbankensoftware und Zahlungsinfrastrukturen bis hin zu Managed-Detection-Diensten und Managed Service Providern, die den laufenden Betrieb der IT-Umgebungen verantworten.
Das Rahmenwerk von DORA zum Management des IKT-Drittparteienrisikos adressiert genau diese Abhängigkeiten. Es überträgt regulatorische Erwartungen vor allem über vertragliche Anforderungen auf IKT-Drittdienstleister: Finanzunternehmen müssen sicherstellen, dass ihre Dienstleister definierte Standards für Sicherheit, Resilienz, Überwachung, Vorfallsmanagement, Kooperation und Servicekontinuität erfüllen.
Die Regelungen, die DORA auf IKT-Dienstleister ausweiten: Artikel 28 bis 30
In den Artikeln 28 bis 30 geht DORA über die internen Compliance-Pflichten der Finanzunternehmen hinaus und wirkt unmittelbar auf deren Vertragsbeziehungen zu IKT-Dienstleistern ein.
Artikel 28 verpflichtet jedes in den Anwendungsbereich fallende Finanzunternehmen, das IKT-Drittparteienrisiko als festen Bestandteil seines gesamten Risikomanagementrahmens zu steuern. Finanzunternehmen müssen ein aktuelles Register ihrer vertraglichen IKT-Vereinbarungen führen und vor dem Abschluss neuer Verträge eine angemessene Due-Diligence-Prüfung durchführen. Dabei sind Faktoren wie die Austauschbarkeit des Anbieters, das Insolvenzrisiko, die Datenschutzvorkehrungen und die Kette der Unterauftragnehmer zu berücksichtigen.
Artikel 28 verlangt zudem, dass Finanzunternehmen dokumentierte Ausstiegsstrategien für IKT-Dienstleistungen festlegen, die kritische oder wichtige Funktionen unterstützen. In der Praxis bedeutet das, bereits im Vorfeld einen alternativen Anbieter oder eine interne Rückfalllösung zu bestimmen – und nicht erst dann zu reagieren, wenn ein Anbieter ausfällt oder ein Vertrag unerwartet beendet werden muss.
Artikel 30 überführt diese Grundsätze in konkrete vertragliche Anforderungen. Jede Vereinbarung über IKT-Dienstleistungen muss eine klare schriftliche Leistungsbeschreibung, definierte Leistungsstandards, die Orte der Datenverarbeitung und -speicherung, Meldepflichten bei Änderungen dieser Orte, Zusagen zur Unterstützung bei Vorfällen sowie eindeutig geregelte Kündigungsrechte enthalten.
Unterstützt eine IKT-Dienstleistung eine kritische oder wichtige Funktion, gelten zusätzliche Anforderungen. Dazu zählen präzise Leistungsziele, umfassende Audit- und Zugangsrechte zu den Standorten und Systemen des Anbieters, wirksame Regelungen zur Unterstützung beim Ausstieg sowie eine angemessene Offenlegung der an der Leistungserbringung beteiligten Unterauftragnehmer.
Besonders wichtig für Anbieter: Das Finanzunternehmen bleibt auch bei einer Auslagerung an Dritte vollumfänglich für die DORA-Compliance verantwortlich. Die Beauftragung eines externen Anbieters überträgt die regulatorische Pflicht nicht. Vielmehr muss das Finanzunternehmen über vertragliche Regelungen und Kontrollmechanismen sicherstellen, dass der Anbieter seine Compliance-Verpflichtungen aktiv unterstützt.
Der Grundsatz der Verhältnismäßigkeit kann beeinflussen, welcher Umfang an Dokumentation, Nachweisen und Tests von einem kleineren Anbieter erwartet wird – die zugrunde liegenden Pflichten entfallen dadurch jedoch nicht. Unterliegt ein Kunde DORA, ist die Beziehung zu seinem IKT-Anbieter Teil seines regulatorischen Risikomanagement- und Compliance-Rahmens.
Kritische IKT-Drittdienstleister: Die direkte Aufsicht ist bereits aktiv
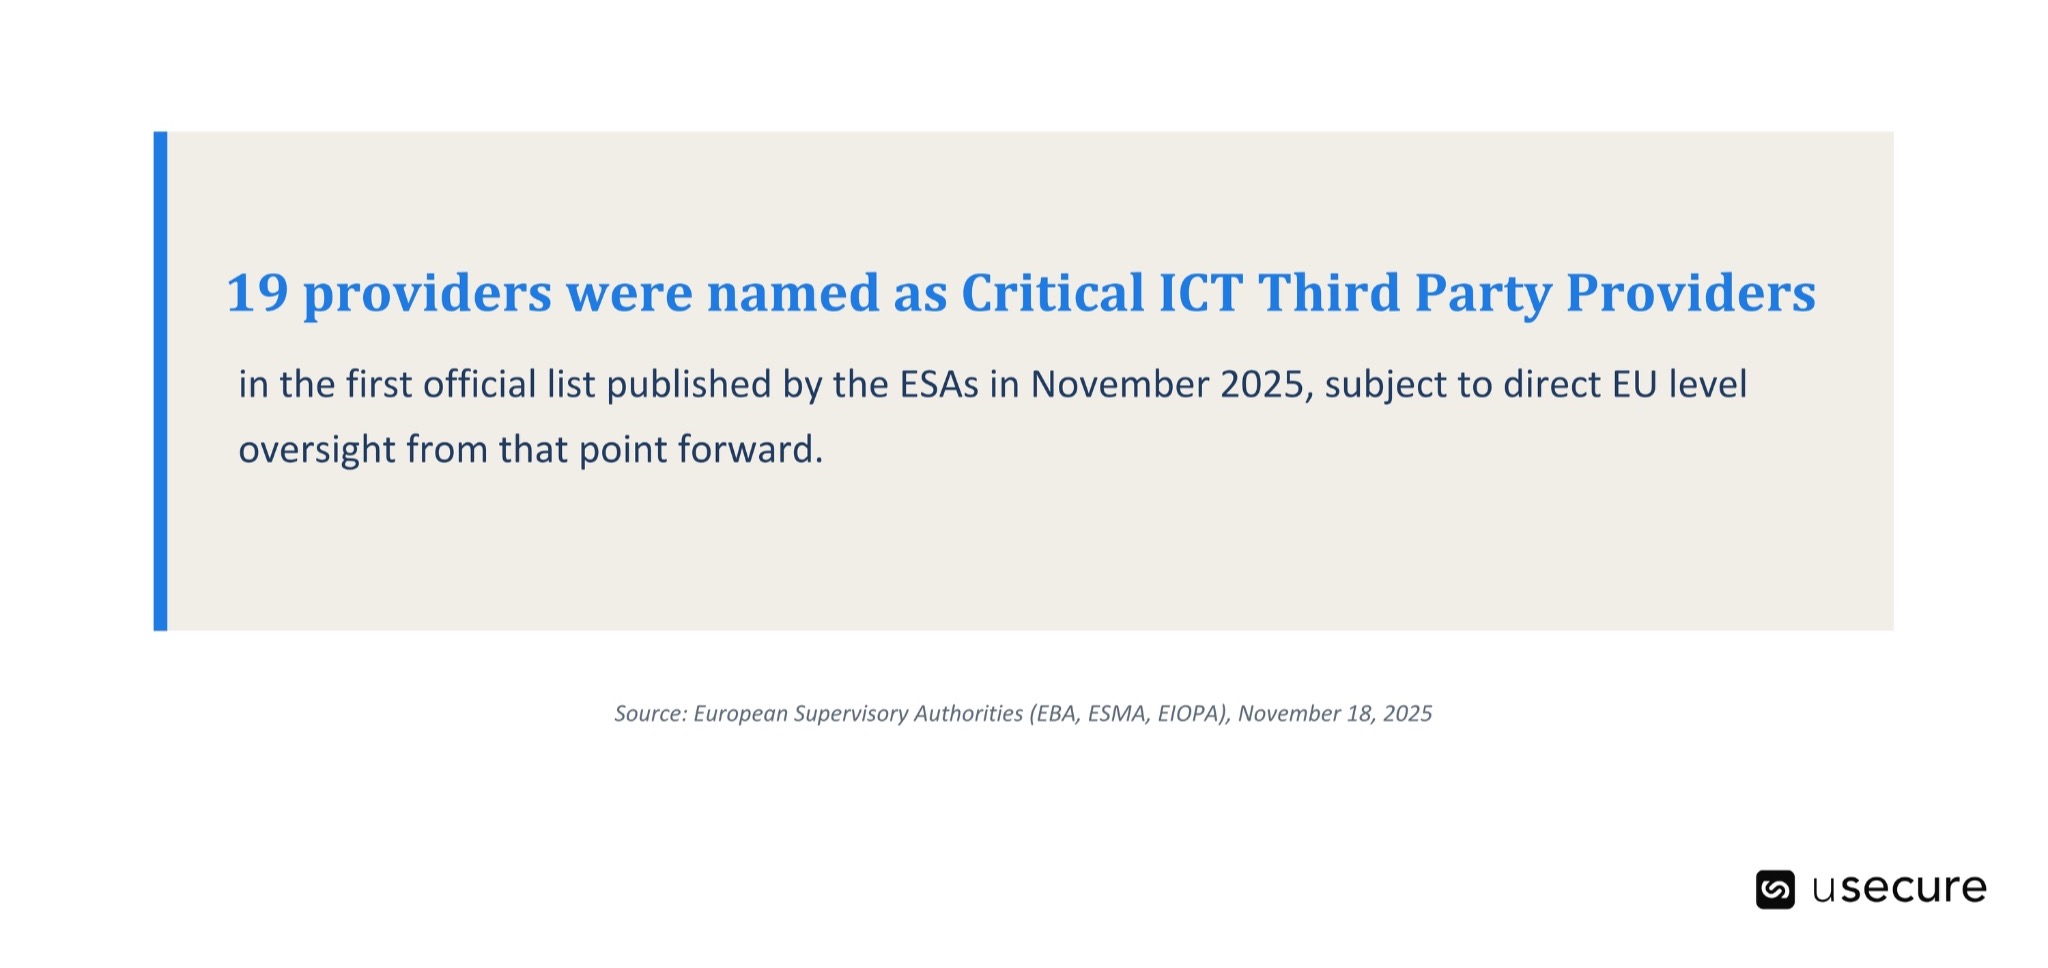
Am 18. November 2025 haben die Europäischen Aufsichtsbehörden die erste offizielle Liste der nach Artikel 31 DORA eingestuften kritischen IKT-Drittdienstleister veröffentlicht. Die Liste umfasst 19 Organisationen, deren Leistungen von zentraler Infrastruktur und Cloud Computing bis hin zu Telekommunikation, Datendiensten und Finanztechnologie reichen.
Mit der Einstufung als kritischer Anbieter fällt eine Organisation unter den EU-Aufsichtsrahmen. Benannte Anbieter unterliegen einer direkten aufsichtlichen Begleitung, Auskunfts- und Dokumentationsersuchen, Untersuchungen, Inspektionen sowie Empfehlungen zur Behebung festgestellter IKT-Risiken.
Nach Artikel 31 Absatz 2 stützt sich die Einstufung auf vier zentrale Kriterien: die potenziellen systemischen Auswirkungen eines schwerwiegenden Betriebsausfalls, die systemische Bedeutung der Finanzunternehmen, die auf den Anbieter angewiesen sind, das Ausmaß, in dem diese Unternehmen seine Dienste für kritische oder wichtige Funktionen nutzen, sowie die Substituierbarkeit des Anbieters.
Werden Maßnahmen der zuständigen federführenden Überwachungsbehörde nicht umgesetzt, drohen Zwangsgelder von bis zu 1 % des durchschnittlichen weltweiten Tagesumsatzes des Anbieters im vorangegangenen Geschäftsjahr – und zwar für jeden Tag der Nichteinhaltung. Ein außerhalb der EU ansässiger, als kritisch eingestufter Anbieter muss zudem innerhalb von 12 Monaten nach der Einstufung eine Tochtergesellschaft in der EU gründen, wenn er weiterhin regulierte Finanzunternehmen in der EU betreuen möchte.
Die meisten Managed Service Provider und kleineren IKT-Anbieter werden aller Voraussicht nach nicht als kritische Anbieter eingestuft. Das bedeutet jedoch nicht, dass sie von DORA-bezogenen Anforderungen unberührt bleiben. Die 19 eingestuften Organisationen bilden lediglich die oberste Ebene der IKT-Lieferkette ab. Alle übrigen Anbieter unterliegen weiterhin den vertraglichen Anforderungen sowie den Nachweis-, Überwachungs- und Ausstiegsanforderungen, die Finanzunternehmen nach den Artikeln 28 bis 30 umsetzen müssen.
Auch der mögliche Anwendungsbereich von DORA wird weiterhin überprüft. Im Januar 2026 hat die Europäische Kommission ihre Bewertung abgeschlossen, ob Abschlussprüfer und Prüfungsgesellschaften strengeren Anforderungen an die digitale operationale Resilienz unterliegen sollten. Statt eine sofortige Einbeziehung in DORA zu empfehlen, kam die Kommission zu dem Schluss, dass weitere Analysen erforderlich sind, und verwies das Thema an die für 2028 geplante umfassende DORA-Überprüfung. Das zeigt: Der Regulierungsrahmen dürfte sich weiterentwickeln, je mehr praktische Erfahrung die EU mit seiner Umsetzung sammelt.
Warum das eine Frage des menschlichen Risikos ist – und nicht nur der Dokumentation
Verträge, Register und Ausstiegsstrategien beschreiben, wie ein Finanzunternehmen eine Anbieterbeziehung steuern will. Sie belegen jedoch nicht, wie sich diese Beziehung unter operativem Druck bewährt oder wenn Angreifer gezielt die Menschen ins Visier nehmen, die für ihre Verwaltung verantwortlich sind.
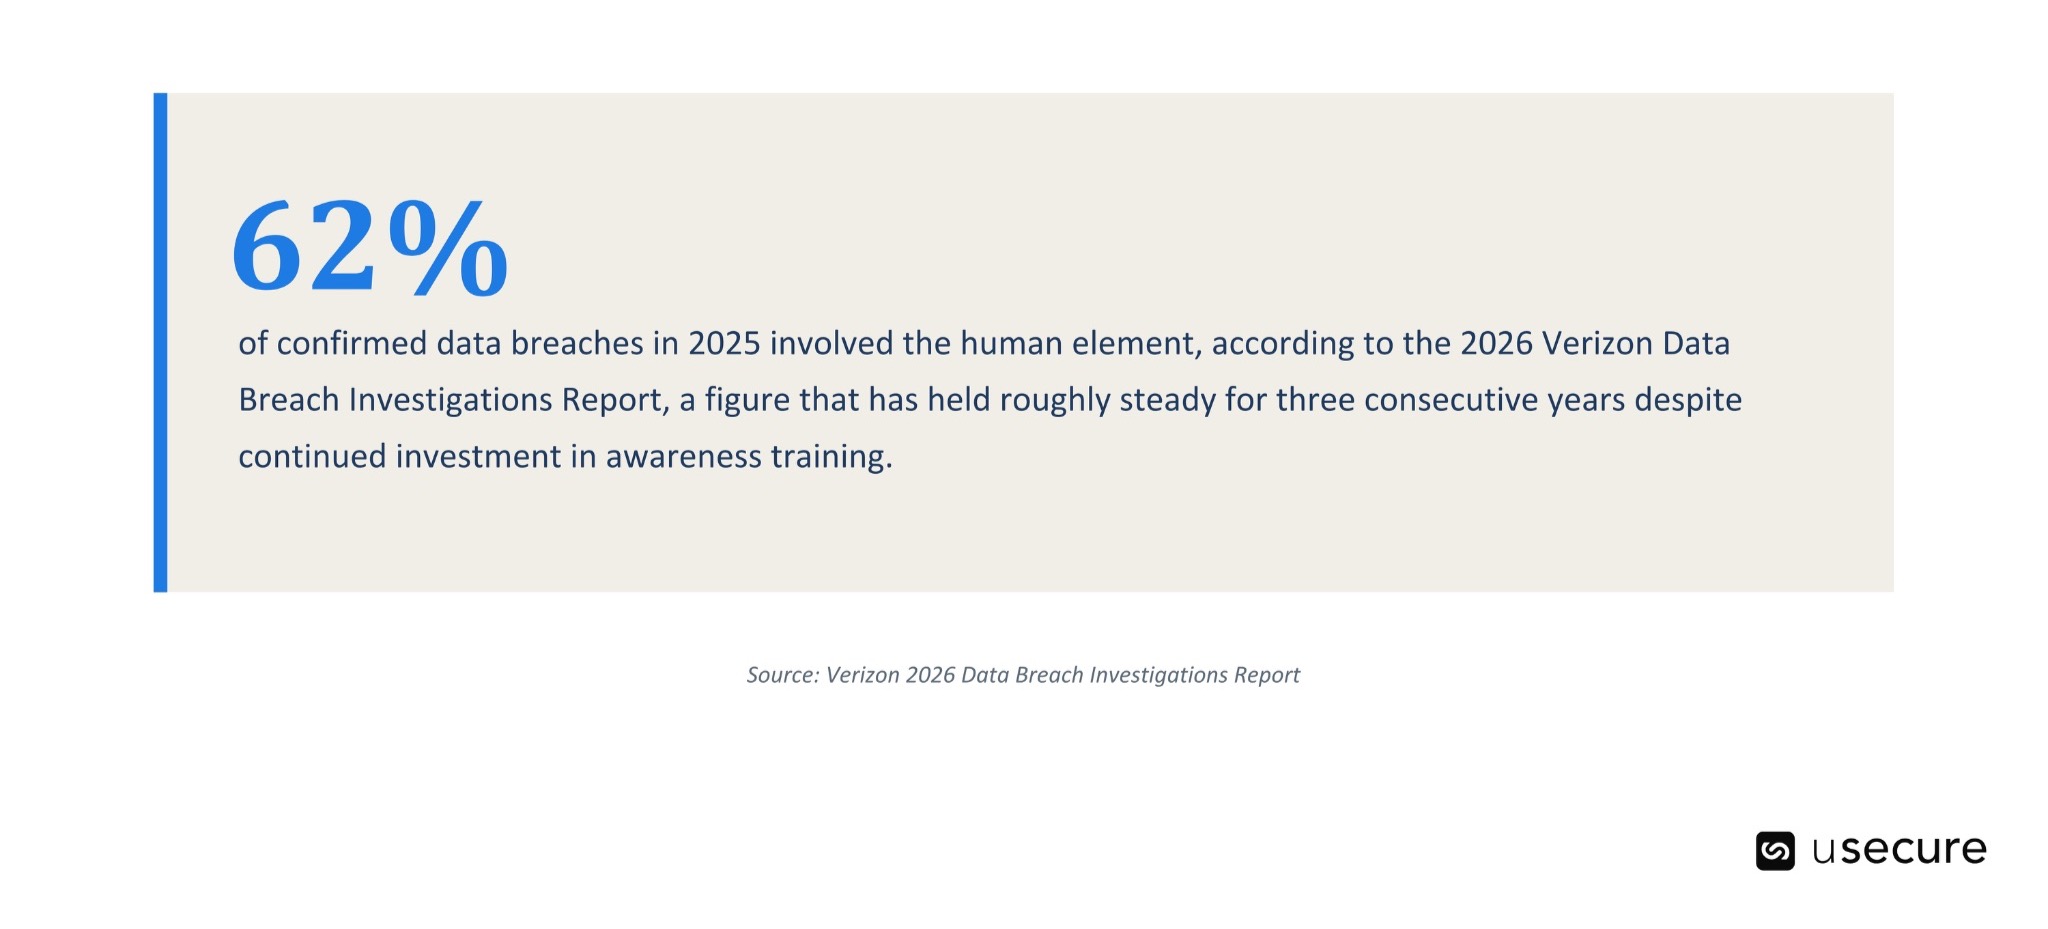
Der Verizon Data Breach Investigations Report 2026 kommt zu dem Ergebnis, dass Dritte an 48 % aller Sicherheitsvorfälle beteiligt waren – ein Anstieg um 60 % gegenüber dem Vorjahr. Zudem zeigt der Bericht, dass Social-Engineering-Angriffe über mobile Kanäle, also per Anruf oder SMS, eine um 40 % höhere Erfolgsquote erzielen als klassisches E-Mail-Phishing. Für Organisationen mit einem eigenen Help Desk ist das ein besonders relevanter Befund. Zusammenfassung des Verizon 2026 Data Breach Investigations Report
Diese Erkenntnisse decken sich eng mit den Methoden von Scattered Spider, einer finanziell motivierten Angreifergruppe, die es gezielt auf Technologieanbieter, Managed Service Provider und andere Organisationen mit privilegiertem Zugriff auf Kundenumgebungen abgesehen hat. Das Vorgehen beruht häufig auf einer vergleichsweise einfachen Technik: Die Angreifer geben sich als Mitarbeitende aus, wenden sich an den Help Desk und bringen einen Agenten dazu, ein Passwort zurückzusetzen, ein neues Gerät für die Multi-Faktor-Authentifizierung zu registrieren oder eine Kontowiederherstellung freizugeben.
Eine von ReliaQuest veröffentlichte Untersuchung ergab, dass 81 % von über 600 Domains, die historisch mit Scattered Spider in Verbindung stehen, Technologieanbieter imitierten. Die Gruppe zeigt zudem besonderes Interesse an Single-Sign-on-Plattformen, Identity Providern, VPNs, Help-Desk-Systemen und weiteren Diensten, über die sich Zugriff auf privilegierte Konten erlangen lässt. Threat Research von ReliaQuest
Das strategische Kalkül dahinter liegt auf der Hand: Ein MSP verfügt häufig über administrative Zugangsdaten und operativen Zugriff auf Hunderte von Kundenumgebungen. Die Kompromittierung eines einzigen Dienstleisters verschafft Angreifern daher Zugang zu zahlreichen nachgelagerten Organisationen, ohne dass jedes Kundenunternehmen einzeln ausgekundschaftet und angegriffen werden muss. Genau die Bündelung von Zugriffen, die das Managed-Services-Modell so effizient macht, führt zugleich zu einer erheblichen Konzentration menschlicher und operativer Risiken.
Wie wirksam diese Techniken nach wie vor sind, zeigen aktuelle Strafverfahren. Im Juni 2026 bekannten sich zwei mit Scattered Spider in Verbindung stehende Personen am ersten Tag ihres Prozesses im Vereinigten Königreich schuldig – wegen Straftaten im Zusammenhang mit dem Cyberangriff auf Transport for London im Jahr 2024. Gegen einen der Beschuldigten, Thalha Jubair, wurde zudem in den USA separat Anklage erhoben, im Zusammenhang mit einer mutmaßlichen Kampagne mit rund 120 Netzwerkeinbrüchen, darunter Angriffe auf 47 US-Organisationen. Bei den US-Anklagepunkten handelt es sich um Vorwürfe, solange sie nicht gerichtlich nachgewiesen sind. UK National Crime Agency, US Department of Justice
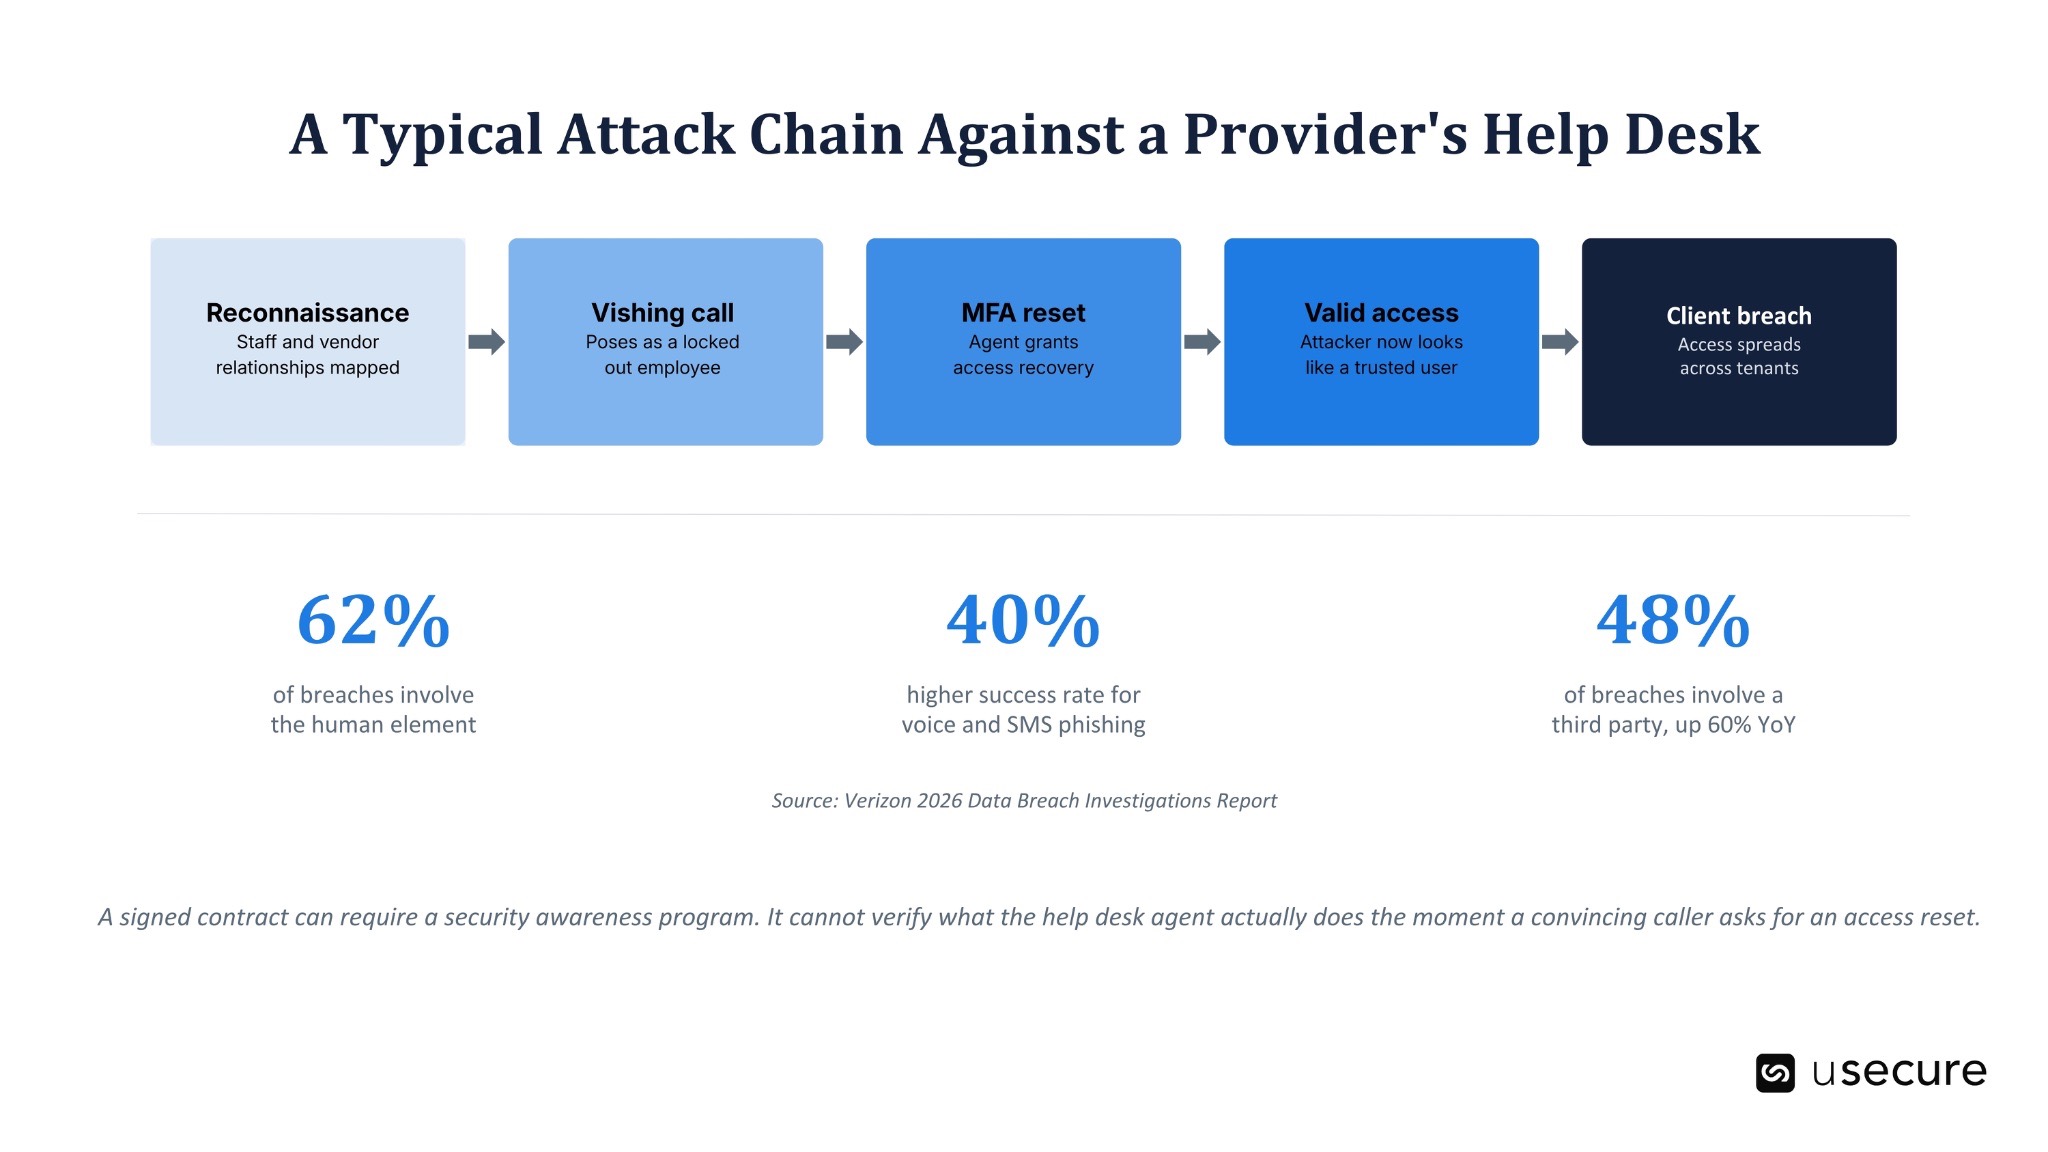
Die zentrale Schwachstelle ist nicht zwangsläufig eine technische Kontrolle. Häufig ist es eine vertrauenswürdige Mitarbeiterin oder ein vertrauenswürdiger Mitarbeiter, die oder der unter Zeitdruck auf eine überzeugend wirkende Anfrage reagiert. Help-Desk-Teams sind darauf geschult, Probleme zu lösen und Zugriffe schnell wiederherzustellen. Angreifer nutzen genau diese serviceorientierte Haltung aus: Sie erzeugen Dringlichkeit, bauen scheinbare Glaubwürdigkeit auf und bringen Mitarbeitende dazu, etablierte Verifizierungsverfahren zu umgehen oder neu auszulegen.
Aus diesem Grund lässt sich DORA-Readiness nicht allein durch vertragliche Dokumentation nachweisen. Anbieter müssen zusätzlich belegen, dass ihre Identitätsprüfungen, Eskalationsprozesse, Mitarbeiterschulungen und Help-Desk-Kontrollen auch dann wirksam bleiben, wenn sie gezielten und hartnäckigen Social-Engineering-Angriffen ausgesetzt sind.
Was Ihre Verträge voraussichtlich verlangen werden
IKT-Dienstleister, die in Kundenverträgen oder Vertragsverlängerungen noch keine DORA-spezifischen Klauseln gesehen haben, sollten damit rechnen, dass diese zunehmend aufgenommen werden. Die Aufsicht fragt längst nicht mehr nur, ob Finanzunternehmen Compliance-Pläne aufgesetzt haben, sondern ob sie deren Umsetzung auch nachweisen können. Dazu gehören ein aktuelles Informationsregister, eine dokumentierte Methodik zur Identifikation kritischer oder wichtiger Funktionen sowie der Nachweis, dass die nach Artikel 30 erforderlichen Vertragsklauseln in den abgeschlossenen Vereinbarungen enthalten sind.
Für IKT-Dienstleister bedeutet das in der Praxis voraussichtlich:
- Prüfungs- und Zugangsrechte, die sich auf die Standorte, Systeme, das Personal und die relevanten Aufzeichnungen des Anbieters erstrecken – statt sich allein auf Fragebögen oder zusammenfassende Prüfberichte zu stützen.
- Ein dokumentierter und technisch belastbarer Exit-Plan, der es dem Kunden ermöglicht, Services ohne wesentliche Betriebsunterbrechung zu einem anderen Anbieter zu migrieren oder in den Eigenbetrieb zurückzuführen.
- Eine angemessene Offenlegung der an der Leistungserbringung beteiligten Subunternehmer, einschließlich Angaben zu deren Funktionen und zu den Standorten, von denen aus die Services erbracht werden.
- Fortlaufende Monitoring- und Nachweispflichten, die regelmäßig sowie nach wesentlichen Änderungen Belege erfordern – und nicht nur zum Zeitpunkt des Vertragsabschlusses.
Anbieter, die diesen Anforderungen erstmals in laufenden Vertragsverhandlungen begegnen, müssen mit Verzögerungen, zusätzlicher Prüfung und geringerem Verhandlungsspielraum rechnen. Wer dagegen bereits ermittelt hat, welche Services kritische oder wichtige Funktionen unterstützen, seine Subunternehmer-Konstellationen bewertet und die erforderlichen Nachweise vorbereitet hat, kann deutlich effizienter reagieren.
Dieses Maß an Vorbereitung macht aus regulatorischer Readiness einen echten Wettbewerbsvorteil. Der Anbieter zeigt damit Transparenz, operative Reife und ein fundiertes Verständnis für die Compliance-Pflichten seiner Kunden.
Readiness: Was ICT-Anbieter jetzt aufsetzen sollten
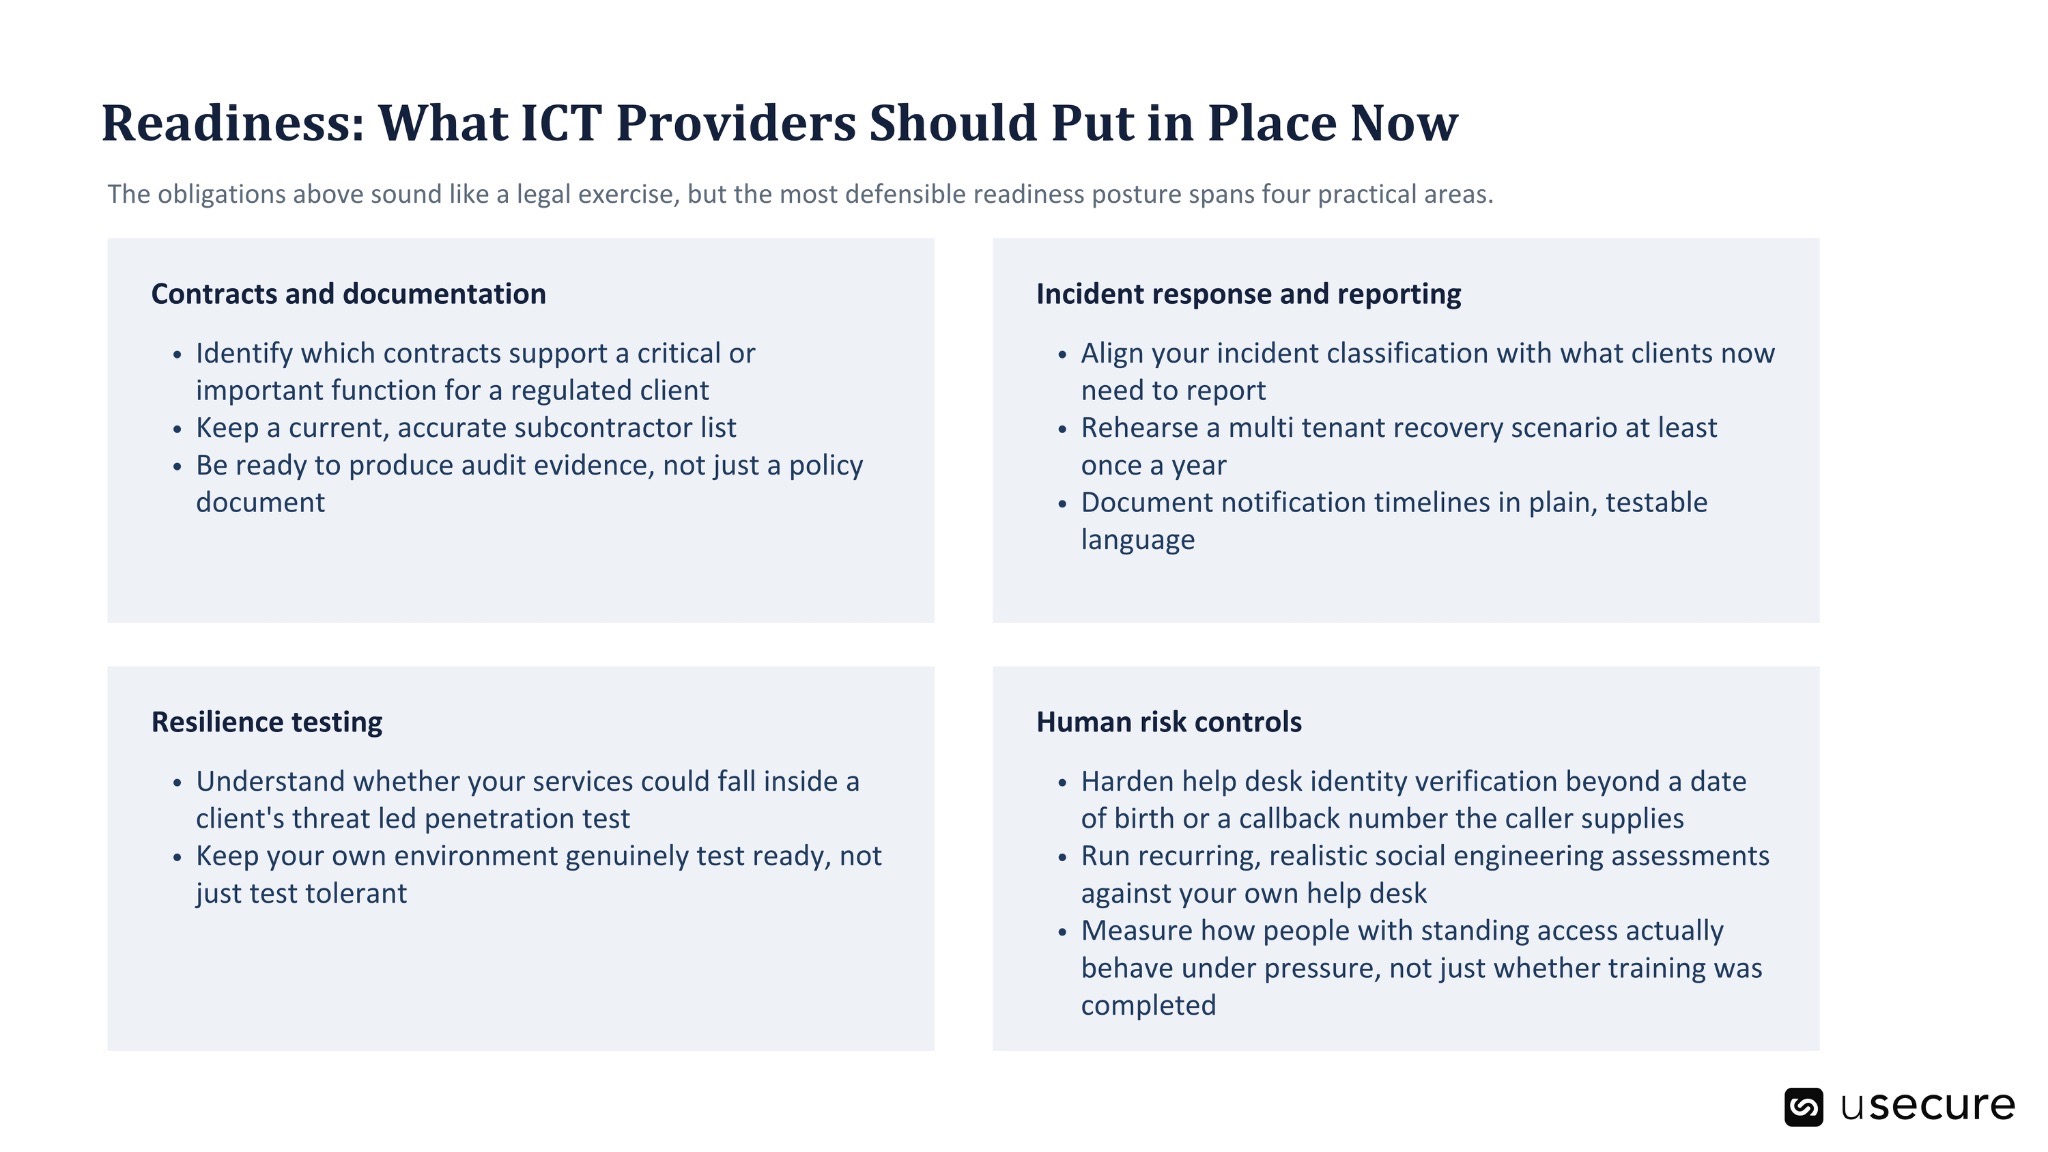
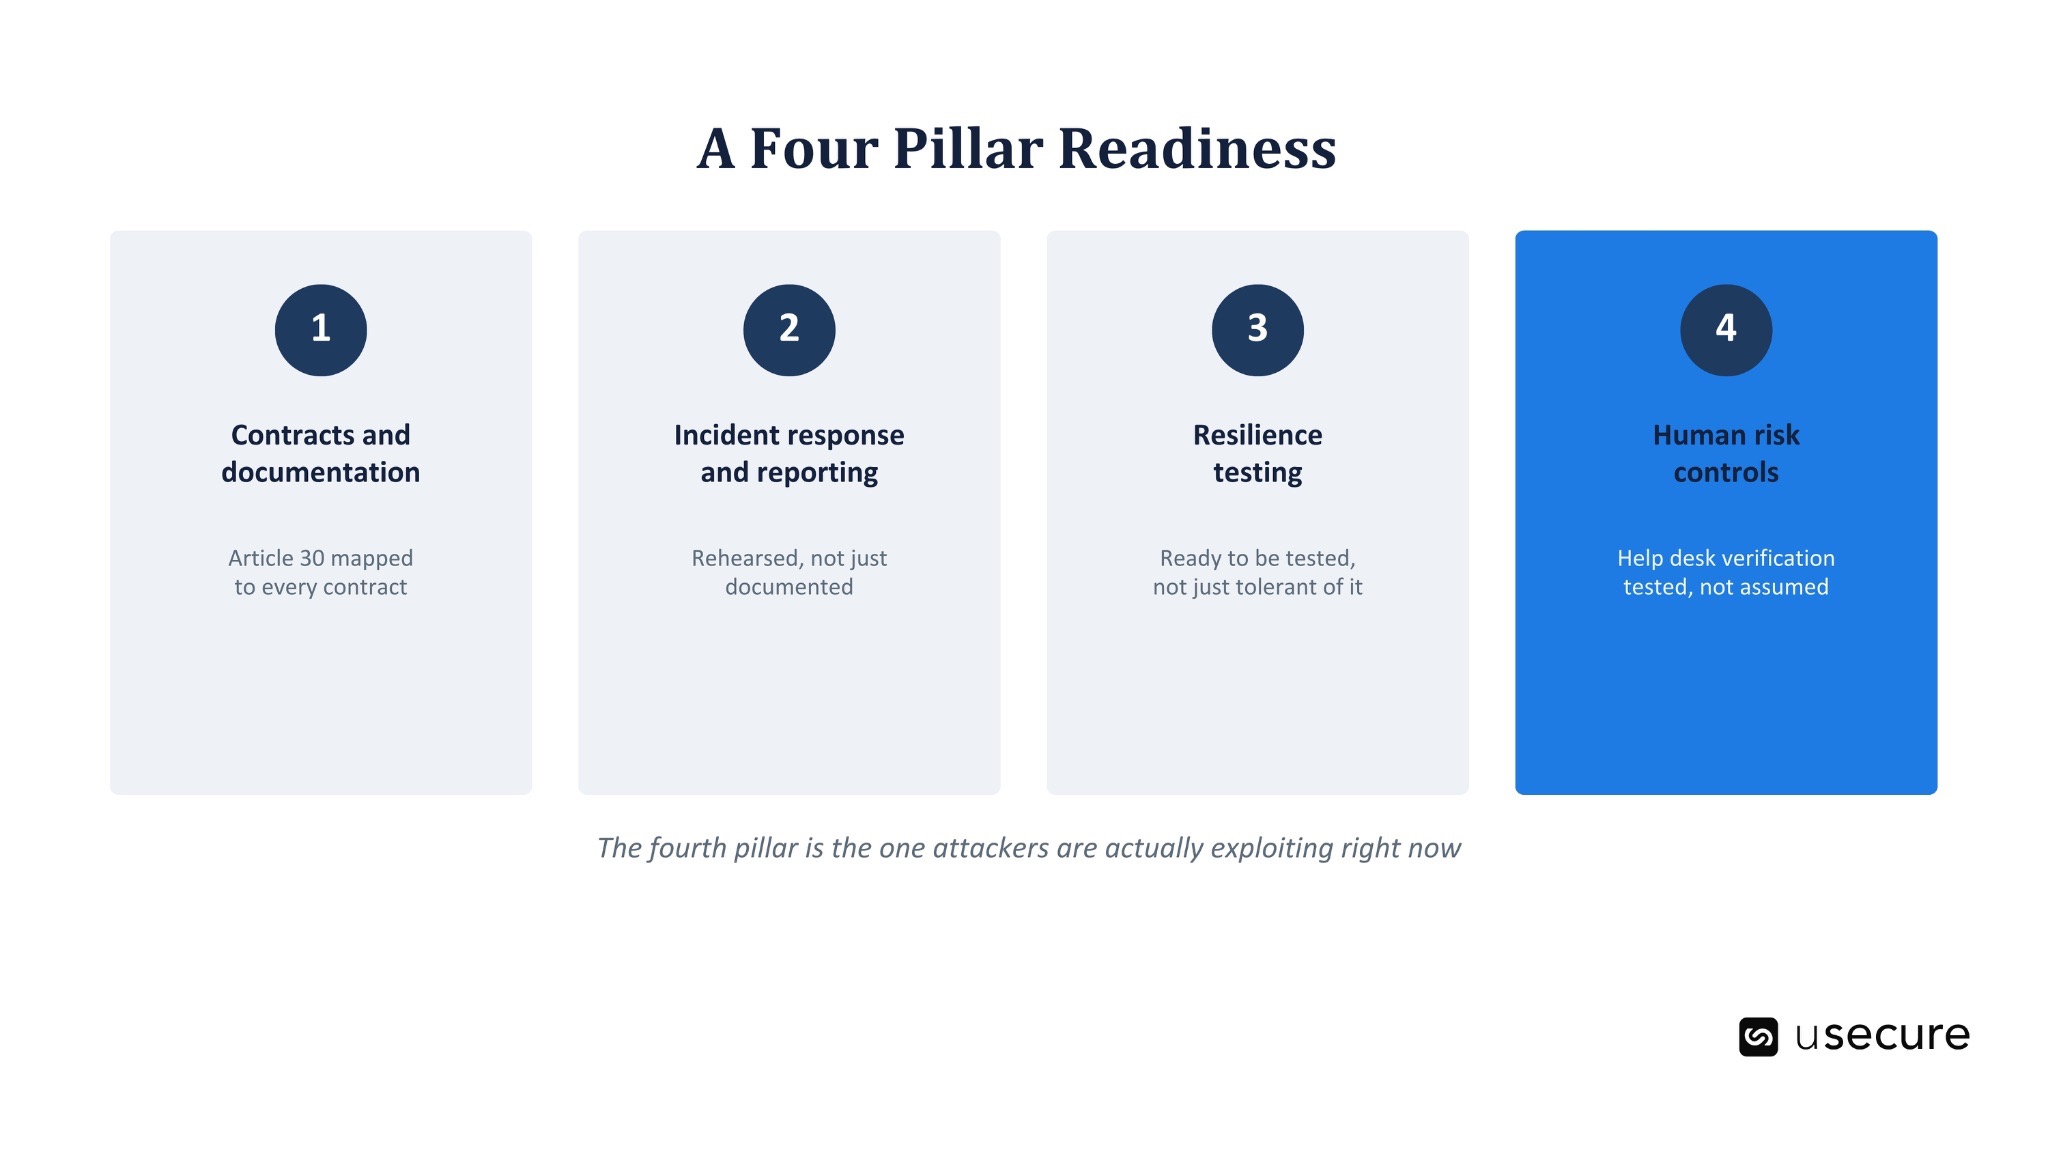
Viele der oben beschriebenen Pflichten sind rechtlich und vertraglich formuliert – ein wirksames Readiness-Programm darf sich jedoch nicht auf Vertragsdokumente beschränken. Ein belastbarer Ansatz deckt Governance, operative Resilienz, die Steuerung von IKT-Drittdienstleistern, das Vorfallsmanagement sowie die Wirksamkeit jener menschlichen Kontrollen ab, die den Zugriff auf Systeme und Daten schützen.
Häufig gestellte Fragen
- Gilt DORA für mein Unternehmen, wenn wir nicht in der EU ansässig sind?
Möglicherweise ja – entscheidend ist der Status des Anbieters. ICT-Anbieter außerhalb der EU sind in der Regel über ihre Vertragsbeziehungen zu Finanzunternehmen betroffen, die DORA unterliegen. Dazu zählen etwa britische Anbieter mit regulierten EU-Kunden, konzerninterne IT-Funktionen, die EU-Finanzunternehmen unterstützen, sowie Organisationen mit Tochtergesellschaften in der EU.
Ein als kritischer IKT-Drittdienstleister eingestufter Anbieter unterliegt der direkten EU-Aufsicht. Alle anderen Anbieter sind vor allem über die vertraglichen Anforderungen sowie die Nachweis-, Informations- und Kooperationspflichten betroffen, die ihre regulierten Kunden an sie stellen.
- Was ist ein kritischer IKT-Drittdienstleister – und zählt mein Unternehmen dazu?
Ein kritischer IKT-Drittdienstleister ist eine Organisation, die von den Europäischen Aufsichtsbehörden als systemisch relevant für den EU-Finanzsektor eingestuft wurde. Die erste Liste, veröffentlicht im November 2025, umfasste 19 Anbieter – überwiegend große Cloud-, Technologie-, Telekommunikations-, Daten- und Infrastrukturunternehmen.
Für die meisten MSPs und kleineren ICT-Anbieter ist eine solche Einstufung unwahrscheinlich. Das Fehlen einer Einstufung entbindet jedoch nicht von den Erwartungen rund um DORA. Für die meisten Anbieter ergeben sich diese Erwartungen aus Kundenverträgen und Aufsichtsprozessen – nicht aus der direkten Beaufsichtigung durch eine EU-Behörde.
- Wir sind ein kleiner MSP mit nur wenigen Kunden aus dem Finanzsektor. Müssen wir uns trotzdem mit DORA befassen?
Ja. Der Grundsatz der Verhältnismäßigkeit kann beeinflussen, welcher Umfang an Dokumentation, Tests und Nachweisen erwartet wird. Kleinere Anbieter sind dadurch aber nicht automatisch von den relevanten vertraglichen Anforderungen ausgenommen.
Unterliegt ein Kunde der DORA-Regulierung, muss er die IKT-Risiken aus der Geschäftsbeziehung mit dem Anbieter identifizieren, bewerten und dokumentieren. Die Größe des Anbieters kann beeinflussen, wie diese Anforderungen umgesetzt werden, sie hebt die Pflicht des Kunden zum Risikomanagement jedoch nicht auf.
- Kann ein Fehler im Help Desk unter DORA relevant werden?
Ja. Ein erfolgreicher Social-Engineering-Angriff auf einen Help Desk kann zu unbefugtem Zugriff auf Systeme, Konten oder Daten eines Finanzunternehmens führen. Je nach Auswirkung und Klassifizierung kann das Ereignis zu einem IKT-bezogenen Vorfall beitragen, den das Finanzunternehmen nach DORA bewerten und gegebenenfalls melden muss.
Der Kunde wird daher voraussichtlich zeitnah Informationen vom Anbieter einfordern: wie der Vorfall zustande kam, welche Systeme und Daten betroffen waren, wann er erkannt wurde, welche Eindämmungsmaßnahmen ergriffen wurden und wie eine Wiederholung verhindert wird.
- Was sollten wir zuerst priorisieren?
Beginnen Sie damit, zu ermitteln, welche Ihrer bestehenden Services kritische oder wichtige Funktionen für regulierte Finanzkunden unterstützen. Diese Einstufung entscheidet darüber, ob erweiterte Anforderungen an Verträge, Nachweise, Auditrechte, Betriebskontinuität und Ausstiegsstrategien gelten können.
Ergänzend sollte eine praxisnahe Bewertung der Help-Desk-Kontrollen erfolgen, insbesondere der Verfahren zur Identitätsprüfung vor dem Zurücksetzen von Passwörtern, der Registrierung von Authentifizierungsgeräten oder der Freigabe von Konto-Wiederherstellungsanfragen. Dokumentation ist notwendig, muss aber durch Nachweise gestützt werden, dass diese Kontrollen in der Praxis wirksam funktionieren.
Die Lücke, die kein Vertrag schließen kann
DORA wurde für den Finanzsektor entwickelt, doch das Rahmenwerk für das Management von IKT-Drittparteienrisiko ist bewusst so angelegt, dass es bis in die IKT-Lieferkette hineinreicht. Die Artikel 28 bis 30 verpflichten regulierte Finanzunternehmen dazu, ihren Dienstleistern definierte Anforderungen an Verträge, Überwachung, Nachweise, Zusammenarbeit und Ausstiegsszenarien aufzuerlegen. Hinzu kommt: 19 Anbieter unterliegen bereits der direkten EU-Aufsicht, nachdem sie als kritische IKT-Drittdienstleister eingestuft wurden.
Die meisten MSPs werden nie auf der Liste kritischer Anbieter stehen. Wer jedoch regulierte Finanzunternehmen betreut, unterliegt möglicherweise schon heute DORA-bezogenen Anforderungen – über Kundenverträge, Due-Diligence-Prozesse, Auditanfragen und laufende Aufsichtsvereinbarungen.
Vertragliche Compliance ist wichtig, doch Dokumentation allein belegt keine operative Resilienz. Viele schwerwiegende Vorfälle beginnen mit einer ganz alltäglichen Interaktion: einem Anruf beim Help Desk, einer glaubwürdigen Erklärung und einer Mitarbeiterin oder einem Mitarbeiter, die oder der nicht ausreichend darauf vorbereitet wurde, einen Identitätsbetrug zu erkennen und zu hinterfragen.
Die Behebung dieser Schwachstelle ist weit mehr als eine reine Compliance-Übung. Sie erfordert erprobte Verfahren zur Identitätsprüfung, klar definierte Eskalationswege, wirksame Mitarbeiterschulungen und den regelmäßigen Nachweis, dass die etablierten Kontrollen auch unter Druck greifen. Ein unterzeichneter Vertrag kann dokumentieren, dass diese Maßnahmen gefordert sind – nur operative Tests belegen jedoch, dass sie tatsächlich funktionieren. Demo buchen und erfahren, wie wir Ihnen helfen, aus dieser Lücke belastbare Nachweise zu machen: mit kontinuierlichen, realitätsnahen Tests der Menschen und Prozesse, für die DORA künftig einen Nachweis von Ihnen verlangt.
BOOK A DEMO
See Human Risk Intelligence in action
A 30-minute walkthrough of how to cut human risk across your users, tailored to MSPs and IT teams.
Subscribe to newsletter

Erfahren Sie, wie Unternehmen im Bereich Professional Services mit usecure menschliche Risiken reduzieren
Erfahren Sie, wie IT-Teams in Professional-Services-Unternehmen usecure nutzen, um sensible Kundendaten zu schützen, Compliance-Anforderungen zu erfüllen und ihre Reputation zu wahren — ohne abrechenbare Arbeit zu beeinträchtigen.
Related posts
Explore more insights, updates, and resources from usecure.
MSPs und der Cyber Security and Resilience Bill

NIS2-Richtlinie: Warum Human Risk Intelligence für Unternehmen in der EU jetzt Pflicht ist

ISO/IEC 27001-Compliance: Wie Human Risk Intelligence die messbaren Nachweise liefert, die Auditoren fordern