NIS2-Richtlinie: Warum Human Risk Intelligence für Unternehmen in der EU jetzt Pflicht ist


Table of contents
Subscribe to newsletter
NIS2-Richtlinie: Warum Human Risk Intelligence für Unternehmen in der EU jetzt Pflicht ist
Die Richtlinie über Netz- und Informationssicherheit 2 (NIS2) ist im Januar 2023 in der EU in Kraft getreten, und die Mitgliedstaaten mussten sie bis Oktober 2024 in nationales Recht umsetzen. Doch Gesetzgebung allein verändert nichts. Was tatsächlich etwas bewirkt, ist die Erkenntnis, dass Technologie allein keine Organisation schützen kann, deren Mitarbeitende unaufgeklärt, unvorbereitet oder ungeschult sind.
Die Angreifer, die im September 2023 in die Systeme von MGM Resorts International eindrangen, nutzten keine Software-Schwachstelle aus. Sie griffen zum Telefon, gaben sich als Mitarbeitende aus und brachten den IT-Helpdesk in weniger als 10 Minuten dazu, ihnen Zugang zu gewähren. Die daraus resultierende Betriebsunterbrechung kostete das Unternehmen schätzungsweise 100 Millionen US-Dollar. Die technischen Kontrollen waren vorhanden. Die menschliche Ebene nicht.
NIS2 ist die unmittelbare gesetzgeberische Antwort der Europäischen Union auf ein Jahrzehnt an Belegen, die immer wieder zu demselben Ergebnis führen: Der Mensch ist zugleich die am häufigsten ausgenutzte Angriffsfläche und das stärkste Sicherheits-Asset, über das eine Organisation verfügt. Die Richtlinie fordert nicht nur bessere Firewalls. Sie verlangt, dass Sie das Sicherheitsverhalten jeder einzelnen Person in Ihrer Belegschaft messen, steuern und kontinuierlich verbessern.
Was NIS2 konkret verlangt – und worin der Unterschied zu NIS1 liegt
Die ursprüngliche NIS-Richtlinie von 2016 war zu ihrer Zeit wegweisend, ließ aber erhebliche Lücken offen. NIS1 erfasste nur einen eng gefassten Kreis von Betreibern wesentlicher Dienste und digitalen Diensteanbietern, und die Durchsetzung fiel in den Mitgliedstaaten sehr unterschiedlich aus. Eine Überprüfung der Europäischen Kommission aus dem Jahr 2021 kam zu dem Schluss, dass die Wirkung von NIS1 „begrenzt“ gewesen sei und sich die Bedrohungslage „grundlegend verändert“ habe. NIS2 begegnet diesen Schwächen konsequent: Der Anwendungsbereich ist deutlich weiter gefasst, die Pflichten sind konkreter, und die Folgen bei Nichteinhaltung sind so gravierend, dass sie Aufmerksamkeit auf Geschäftsführungsebene erfordern.
- Wer jetzt in den Anwendungsbereich fällt
NIS2 ordnet jede betroffene Organisation einer von zwei Kategorien zu. Die für Ihre Organisation geltende Kategorie bestimmt, wie engmaschig die Aufsichtsbehörden Sie kontrollieren, wie schnell sie gegen Sie vorgehen können und wie hoch die Bußgelder ausfallen können, die Ihnen drohen.
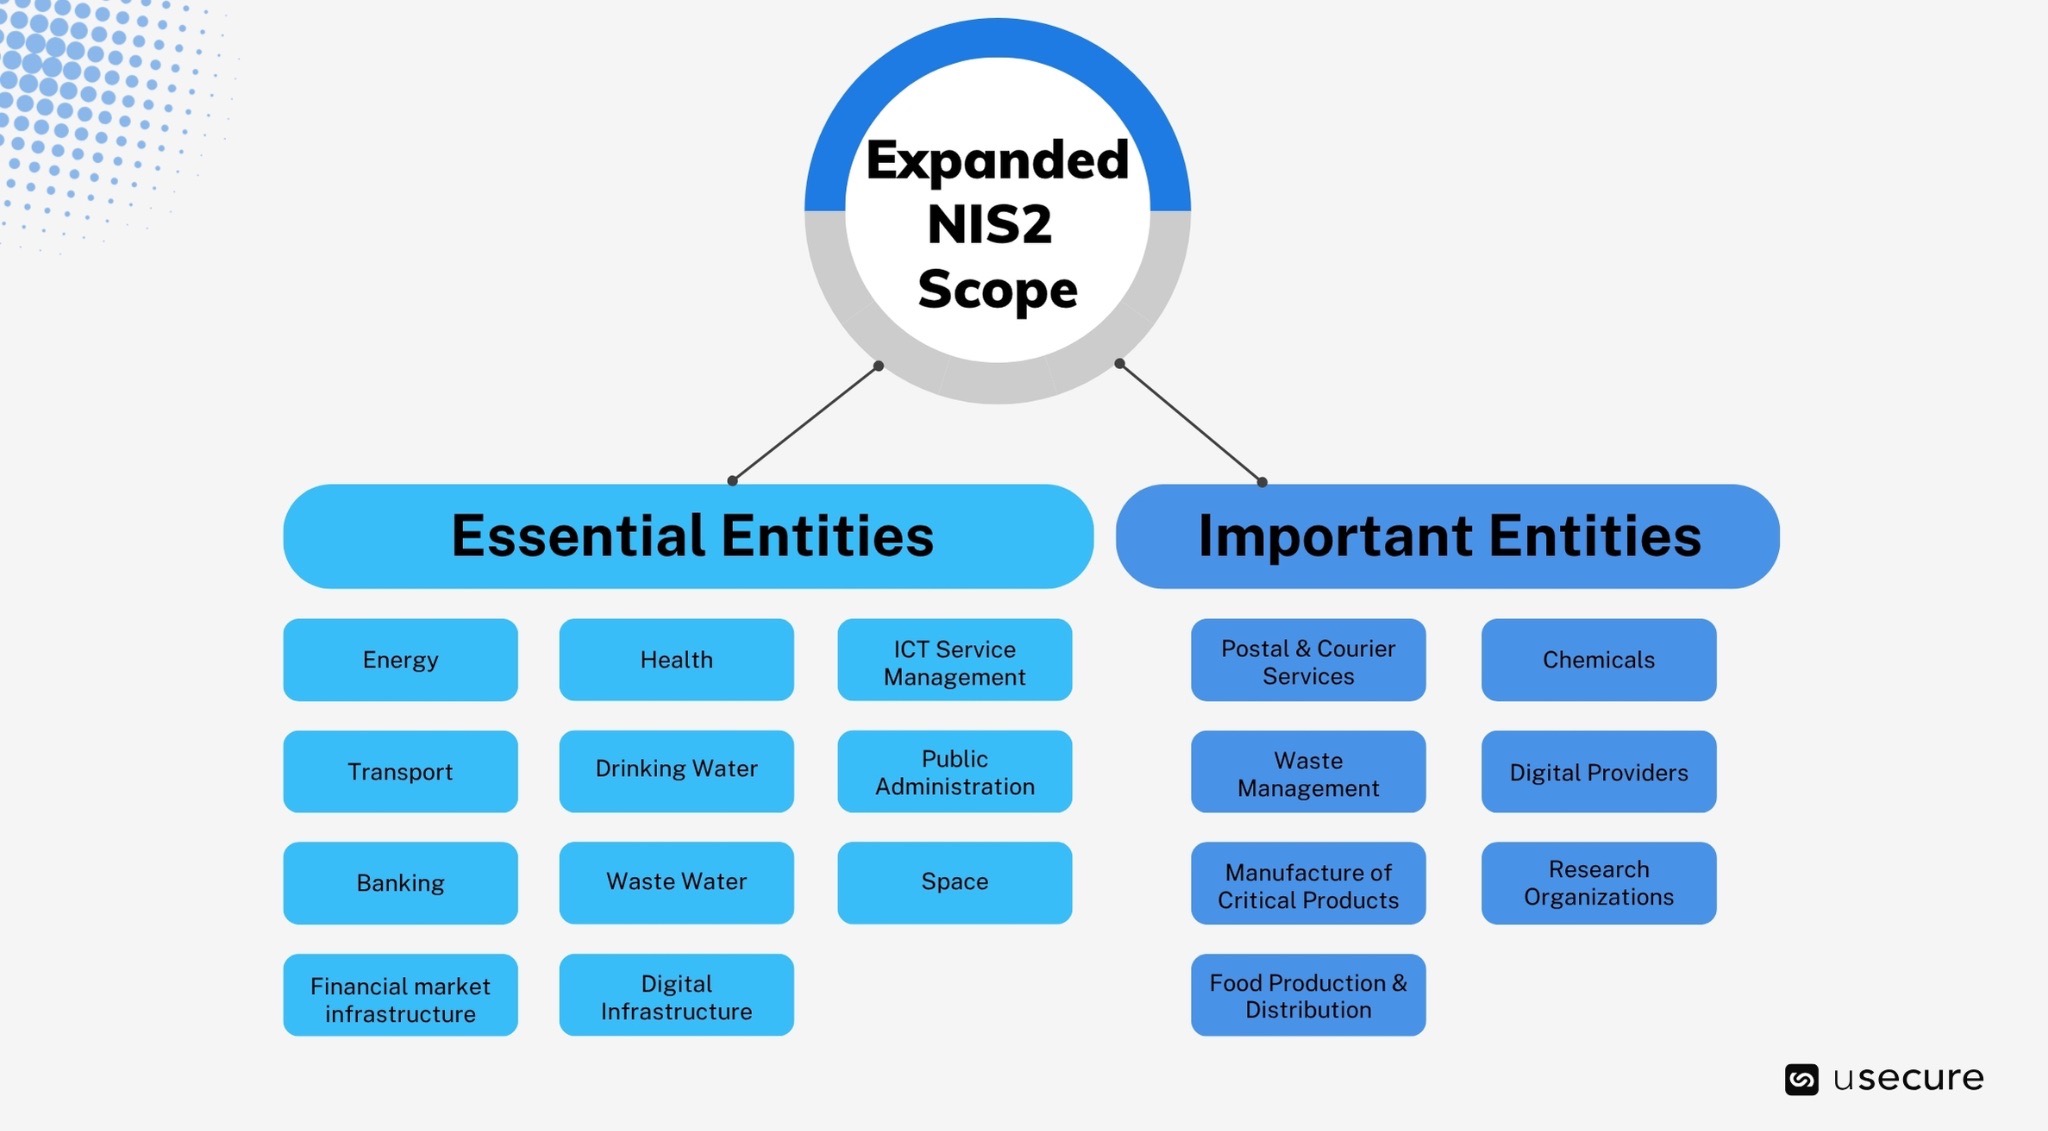
- Wesentliche Einrichtungen sind Organisationen, die in den elf Sektoren mit besonders hoher Kritikalität gemäß Anhang I der Richtlinie tätig sind. Sie unterliegen einer proaktiven Aufsicht. Die zuständigen Behörden müssen nicht erst einen Sicherheitsvorfall abwarten, um tätig zu werden. Sie können jederzeit Vor-Ort-Prüfungen durchführen, Dokumentationen anfordern, unabhängige Sicherheitsaudits veranlassen und verbindliche Anweisungen erteilen. Der Bußgeldrahmen für wesentliche Einrichtungen liegt bei bis zu 10 Mio. € oder 2 % des weltweiten Jahresumsatzes – je nachdem, welcher Betrag höher ist. Bei großen multinationalen Unternehmen kann die umsatzbezogene Obergrenze den festen Betrag deutlich übersteigen.
- Wichtige Einrichtungen umfassen die sieben Sektoren aus Anhang II. Für sie gilt eine reaktive Aufsicht: Die Behörden werden in der Regel erst nach einem gemeldeten Vorfall, einer Beschwerde oder bei Hinweisen auf Compliance-Mängel aktiv. Der Bußgeldrahmen beträgt hier bis zu 7 Mio. € oder 1,4 % des weltweiten Jahresumsatzes – je nachdem, welcher Betrag höher ist. Die niedrigere Obergrenze bedeutet jedoch nicht, dass die Pflichten geringer ausfallen.
- Wesentliche Einrichtungen sind Organisationen, die in den elf Sektoren mit besonders hoher Kritikalität gemäß Anhang I der Richtlinie tätig sind. Sie unterliegen einer proaktiven Aufsicht. Die zuständigen Behörden müssen nicht erst einen Sicherheitsvorfall abwarten, um tätig zu werden. Sie können jederzeit Vor-Ort-Prüfungen durchführen, Dokumentationen anfordern, unabhängige Sicherheitsaudits veranlassen und verbindliche Anweisungen erteilen. Der Bußgeldrahmen für wesentliche Einrichtungen liegt bei bis zu 10 Mio. € oder 2 % des weltweiten Jahresumsatzes – je nachdem, welcher Betrag höher ist. Bei großen multinationalen Unternehmen kann die umsatzbezogene Obergrenze den festen Betrag deutlich übersteigen.
- Die Größe der Einrichtungen
Auch die Größenschwelle ist entscheidend. Nach NIS2 fallen mittlere Unternehmen (ab 50 Beschäftigten oder mit einem Jahresumsatz von mehr als 10 Mio. €) in den erfassten Sektoren automatisch in den Anwendungsbereich. Damit fallen Zehntausende Organisationen unter ein Regelwerk, für die bislang überhaupt keine formellen EU-Cybersicherheitspflichten galten. - Artikel 21: Der praktische Kern der Richtlinie
Aus der Praxisperspektive ist Artikel 21 das Herzstück der Richtlinie. Er verpflichtet die erfassten Einrichtungen dazu, „geeignete und verhältnismäßige technische, operative und organisatorische Maßnahmen“ zum Management von Cybersicherheitsrisiken zu ergreifen. Dazu gehören unter anderem Konzepte für den Einsatz von Kryptografie, Zugriffskontrolle, Multi-Faktor-Authentifizierung, Sensibilisierung und Schulung aller Mitarbeitenden sowie Verfahren zur Bewältigung von Sicherheitsvorfällen.- Bemerkenswert ist die ausdrückliche Nennung von Awareness und Schulungen. NIS2 betrachtet die Schulung von Mitarbeitenden nicht als Formalie zum Abhaken, sondern als zentrale Risikomanagement-Maßnahme – auf einer Ebene mit Verschlüsselung und Zugriffskontrollen. Das ist eine klare gesetzgeberische Aussage darüber, wo Cyberangriffe tatsächlich beginnen.
- Bemerkenswert ist die ausdrückliche Nennung von Awareness und Schulungen. NIS2 betrachtet die Schulung von Mitarbeitenden nicht als Formalie zum Abhaken, sondern als zentrale Risikomanagement-Maßnahme – auf einer Ebene mit Verschlüsselung und Zugriffskontrollen. Das ist eine klare gesetzgeberische Aussage darüber, wo Cyberangriffe tatsächlich beginnen.
- Persönliche Haftung der Geschäftsleitung
Die Verantwortlichkeit der Geschäftsleitung ist eine weitere wesentliche Neuerung gegenüber der ursprünglichen Richtlinie. Unter NIS2 können Leitungsorgane persönlich für Versäumnisse im Bereich Cybersicherheit haftbar gemacht werden. Sie können zur Teilnahme an speziellen Cybersicherheitsschulungen verpflichtet und nach schwerwiegenden Verstößen vorübergehend von Leitungsfunktionen ausgeschlossen werden.
Die menschliche Angriffsfläche: Wo Sicherheitsvorfälle tatsächlich beginnen
Bevor wir uns ansehen, wie Human Risk Intelligence (HRI) in der Praxis aussieht, lohnt sich ein genauerer Blick darauf, warum der Faktor Mensch einen eigenen strategischen Rahmen braucht – getrennt von klassischen Security-Tools.
- 82 % aller Sicherheitsvorfälle lassen sich auf einen menschlichen Faktor zurückführen – so der Verizon 2023 Data Breach Investigations Report.
- Täglich werden weltweit 3,4 Milliarden Phishing-Mails verschickt (Statista, 2023), und im Median klicken Empfänger bereits 60 Sekunden nach Eingang im Postfach auf einen schädlichen Link (Verizon DBIR 2024).
- Kommt es tatsächlich zu einem Vorfall, liegen die durchschnittlichen Kosten inzwischen bei 4,45 Millionen Euro – ein Anstieg um 15 % innerhalb von drei Jahren (IBM Cost of a Data Breach Report 2023).
Diese Zahlen erzählen allerdings nicht die ganze Geschichte. Reine Statistiken zu Phishing oder Vorfallskosten übersehen den entscheidenden Punkt: Menschliches Verhalten in der Cybersicherheit ist nicht zufällig. Es ist vorhersehbar, messbar und vermeidbar.
- Bestimmte Personen klicken mit höherer Wahrscheinlichkeit auf einen schädlichen Link.
- Bestimmte Teams melden verdächtige E-Mails konsequent nicht.
- Bestimmte Abteilungen gehen mit sensiblen Daten so um, dass daraus ein Risiko entsteht.
Human Risk Intelligence ist die Disziplin, diese Muster auf individueller und organisatorischer Ebene zu verstehen – und auf Basis dieser Erkenntnisse systematisch zu handeln.
Die Anatomie eines durch Menschen ausgelösten Sicherheitsvorfalls
Eine Angriffskette, die mit einem menschlichen Fehler oder einer Täuschung beginnt, endet selten mit dieser einen Handlung. Sie setzt sich fort. Aus den abgephishten Zugangsdaten eines Nachwuchsmitarbeiters in der Kreditorenbuchhaltung wird laterale Bewegung im Netzwerk. Aus dem ungepatchten Endgerät eines Remote-Mitarbeiters wird das Einfallstor für Ransomware. Aus einer versehentlich an den falschen Empfänger gesendeten E-Mail wird eine meldepflichtige Datenschutzverletzung nach GDPR. Jedes dieser Szenarien ist zugleich ein NIS2-relevanter Sicherheitsvorfall.
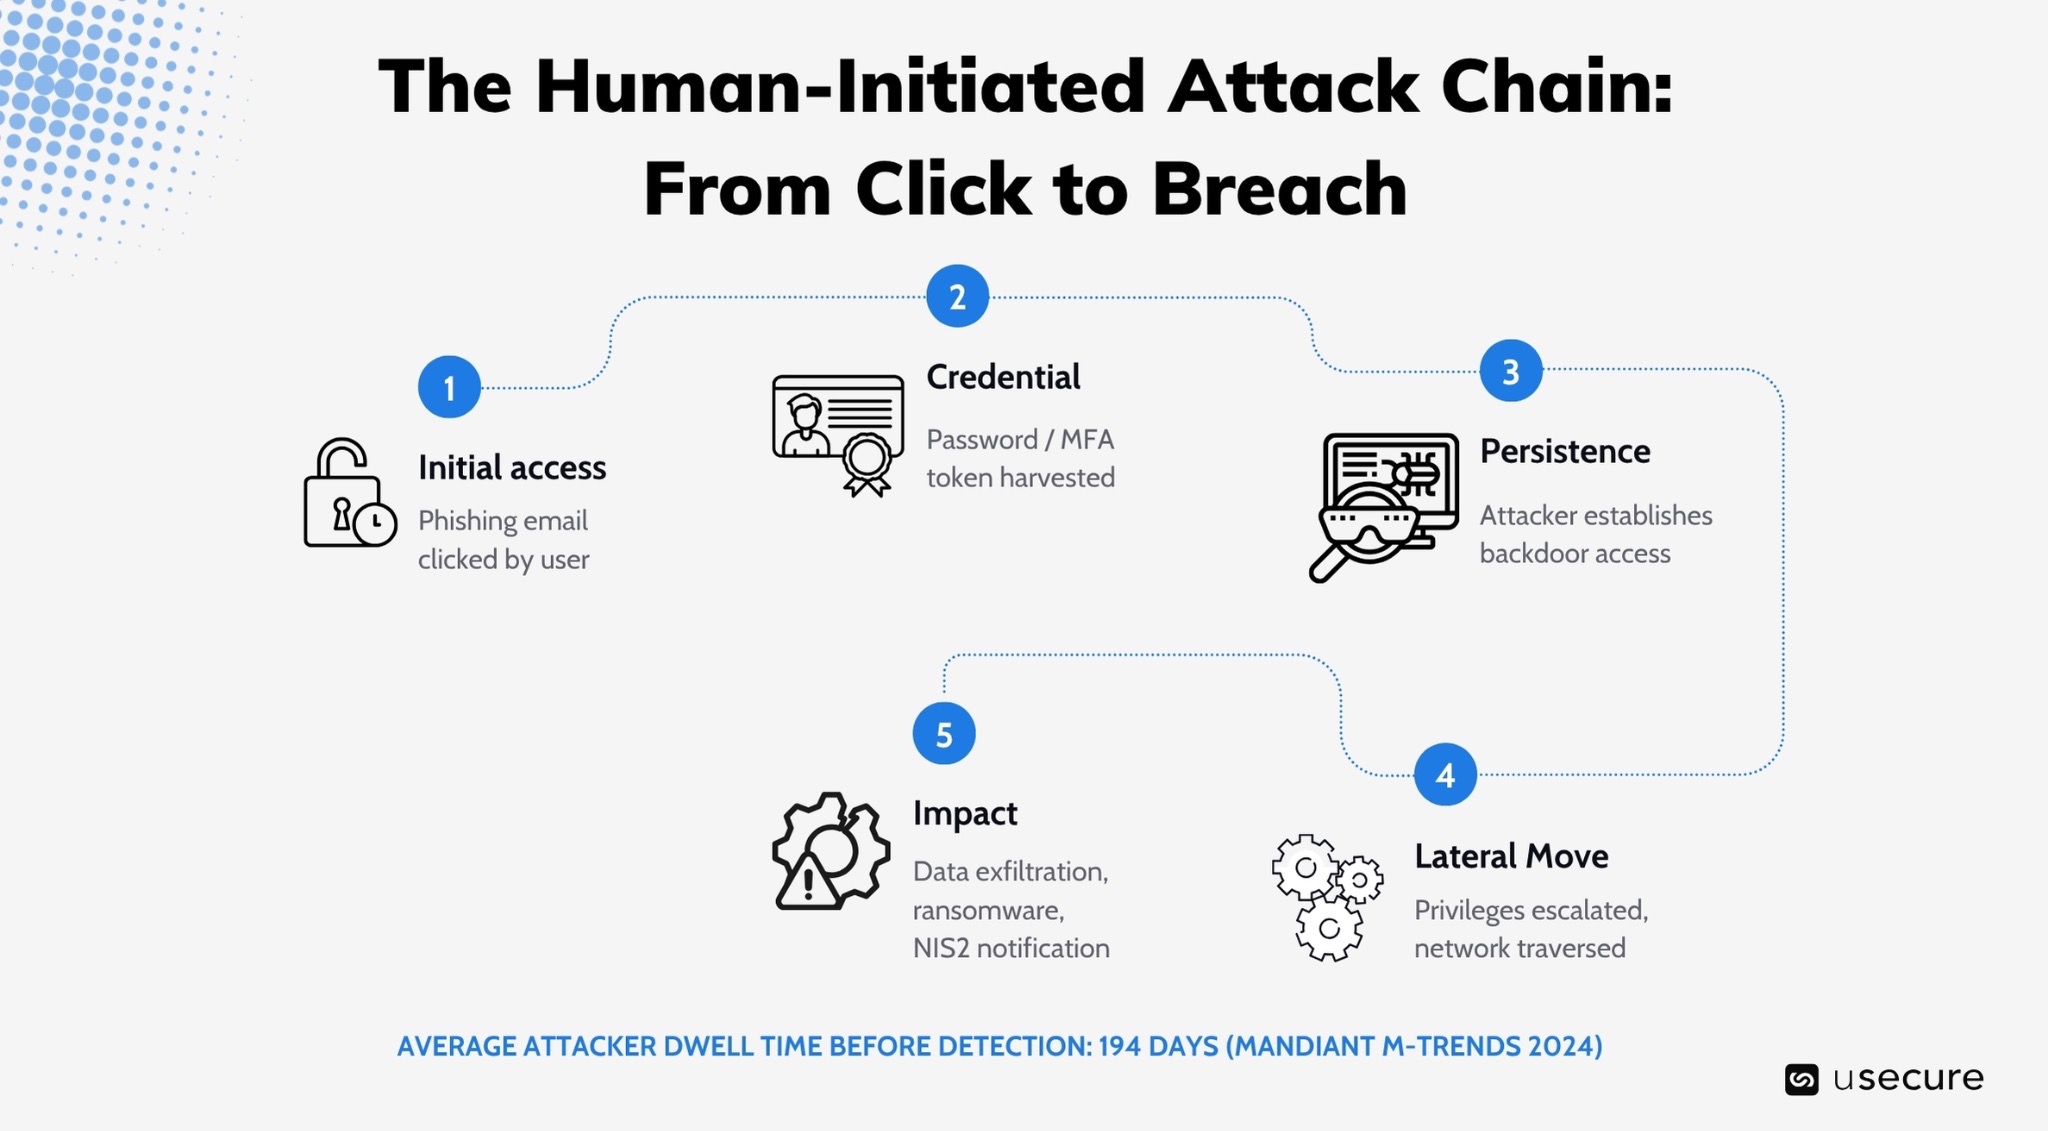
Die oben genannte durchschnittliche Verweildauer von 194 Tagen ist kein theoretisches Schreckensszenario. Es handelt sich um einen Medianwert aus dem M-Trends Report 2024 von Mandiant, der auf realen Untersuchungen in realen Unternehmen basiert. Wenn der Alarm ausgelöst wird, hat der Angreifer sein Ziel häufig längst erreicht. Der einzige verlässliche Weg, dieses Zeitfenster zu verkürzen, besteht darin, den Angriff auf der menschlichen Ebene von vornherein zu verhindern.
NIS2 Artikel 21: Wie HRI in der Praxis aussieht
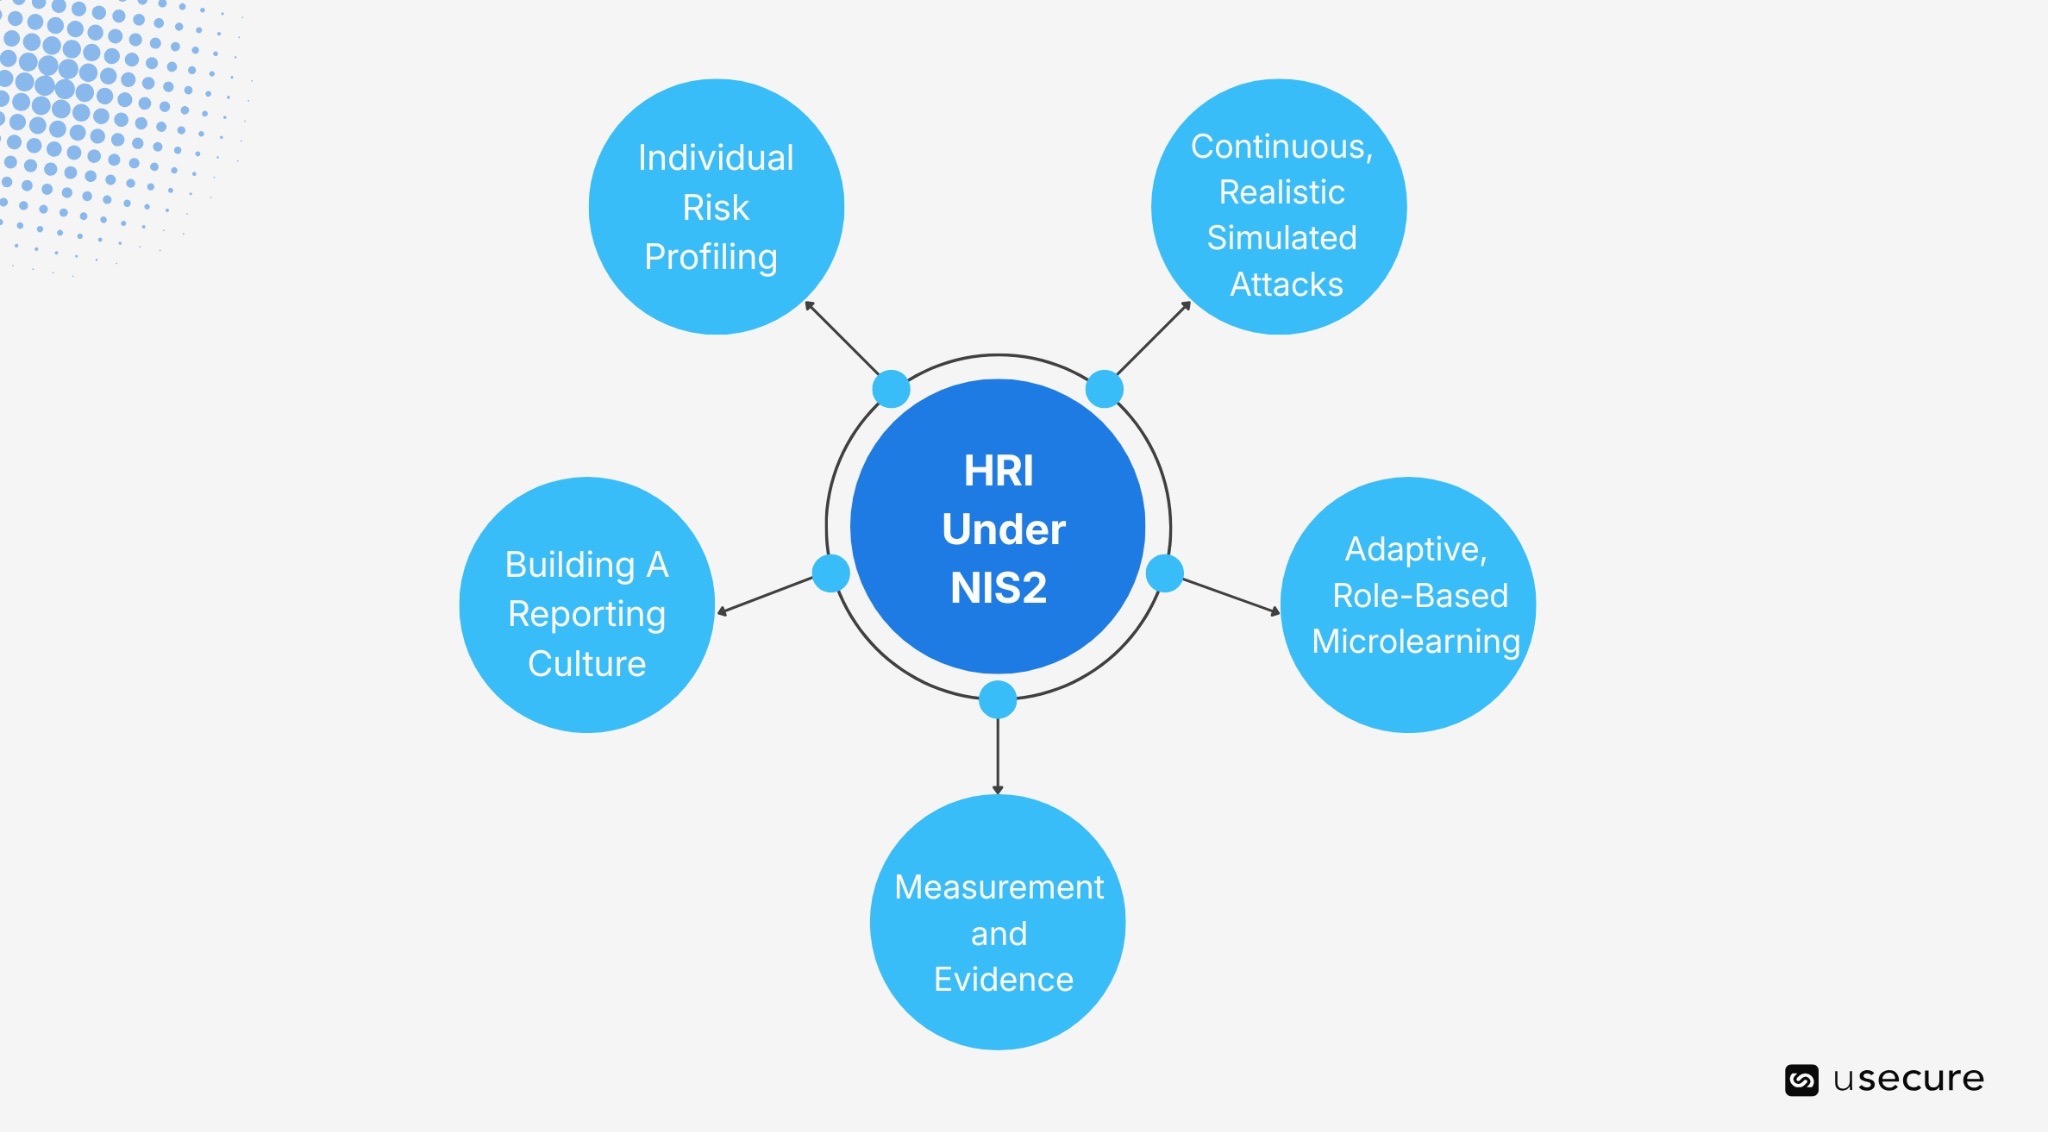
Human Risk Intelligence ist keine Produktkategorie, sondern eine Methodik. Sie verbindet kontinuierliche Verhaltensanalyse, gezielte Maßnahmen und messbare Verbesserung zu einem durchgängigen Programm, das jede Person im Unternehmen als dynamische Risikogröße betrachtet.
NIS2 Artikel 21 beschreibt implizit die Ergebnisse eines Human Risk Intelligence-Programms, ohne die Disziplin beim Namen zu nennen: Wenn die Richtlinie von Organisationen verlangt, „Konzepte und Verfahren zur Bewertung der Wirksamkeit von Risikomanagementmaßnahmen im Bereich der Cybersicherheit" vorzuhalten, beschreibt sie Risk Scoring; wenn sie „Sicherheit des Personals, Konzepte für die Zugriffskontrolle und Management von Anlagen" vorschreibt, beschreibt sie die Verhaltensebene des Identitätsrisikos; wenn sie „Sensibilisierung, Schulung und Weiterbildung" fordert, verlangt sie evidenzbasiertes Lernen.
- Individuelle Risikoprofile
Klassische Security-Awareness-Programme behandeln die gesamte Belegschaft als eine einzige homogene Gruppe. Alle erhalten am selben Tag dieselbe Phishing-Simulation. Alle sehen dasselbe 15-minütige Video. Dieser Ansatz liefert angenehme Reporting-Kennzahlen – und so gut wie keine echte Verhaltensänderung.
Human Risk Intelligence setzt stattdessen bei differenzierten Risikoprofilen an. Eine Mitarbeiterin in der Kreditorenbuchhaltung, die Überweisungsanfragen bearbeitet, hat ein grundlegend anderes Risikoprofil als ein Entwickler mit administrativem Zugriff auf Produktivsysteme – und dieser wiederum ein anderes als ein Lagerleiter, dessen E-Mail-Konto im Wesentlichen für Schichtpläne genutzt wird. Jedes Profil zieht andere Angriffsvektoren an, erfordert anderes Wissen und verträgt andere Risikoschwellen.
Das Verhältnismäßigkeitsprinzip der NIS2 spielt hier eine zentrale Rolle. Artikel 21 Absatz 1 verlangt Maßnahmen, die dem Risiko „geeignet und verhältnismäßig" sind. Mit einer Risikoprofilierung können Organisationen gegenüber Aufsichtsbehörden nicht nur nachweisen, dass sie überhaupt ein Schulungsprogramm betreiben, sondern dass dieses Programm auf die tatsächliche Risikoexposition abgestimmt ist. Das ist eine grundlegend andere – und deutlich belastbarere – Compliance-Position.
- Kontinuierliche, realistische Angriffssimulationen
Der Markt für Phishing-Simulationen hat sich im vergangenen Jahrzehnt deutlich weiterentwickelt, dennoch behandeln viele Organisationen ihn weiterhin als jährliche Pflichtübung. Eine simulierte Attacke pro Jahr misst praktisch nichts. Sie erfasst weder saisonale Anfälligkeiten (zur Steuersaison steigen die Klickraten auf Finanzthemen messbar), noch Unterschiede zwischen Abteilungen oder die Wirkung kürzlich absolvierter Schulungen auf das Verhalten.
Unter NIS2 bedeutet geeignetes und verhältnismäßiges Risikomanagement, dass Ihr Bild vom menschlichen Risiko aktuell ist – und nicht zwölf Monate alt. Kontinuierliche Phishing-Simulationskampagnen, die in ihrer Technik zwischen E-Mail, SMS (Smishing) und Sprachanrufen (Vishing) variieren, liefern genau die Längsschnittdaten, die ein Human Risk Intelligence-Programm benötigt. Sie liefern zugleich die dokumentierten Nachweise, die Aufsichtsbehörden anfordern können, um zu prüfen, ob die Awareness-Maßnahmen einer Organisation tatsächlich gelebt werden oder nur auf dem Papier bestehen.
- Adaptives, rollenbasiertes Microlearning
Die Datenlage zu Security Awareness Training ist eindeutig: Lange, selten durchgeführte Schulungen führen nicht zu dauerhaften Verhaltensänderungen. Eine zweistündige Compliance-Schulung pro Jahr, gefolgt von elf Monaten Stillschweigen, ist kein Schulungsprogramm. Es ist eine Übung in Haftungsdokumentation.
Wirksame HRI liefert kurze, gezielte Lerneinheiten genau im richtigen Moment. Klicken Mitarbeitende auf einen simulierten Phishing-Link, folgt unmittelbar ein sanktionsfreier Lernimpuls: warum dieser Link gefährlich war und worauf künftig zu achten ist. Taucht eine neue Bedrohungsart auf, etwa Phishing über QR-Codes (Quishing), erhalten genau die Personen, die ihr am ehesten begegnen, innerhalb weniger Tage ein kurzes Modul – und nicht erst beim nächsten jährlichen Schulungszyklus.
Rollenbasiertes Microlearning ist aus zwei Gründen entscheidend für die NIS2-Compliance. Erstens verlangt Artikel 21 ausdrücklich, dass Organisationen sicherstellen, dass ihre Mitarbeitenden über „ausreichende Kenntnisse“ verfügen, um ihr spezifisches Risikoprofil zu beherrschen. Zweitens sehen die Haftungsregelungen in Artikel 20 vor, dass auch die Leitungsebene selbst Cybersicherheitsschulungen erhält, die ihrer Entscheidungsverantwortung entsprechen. Führungskräfte müssen Governance-Rahmenwerke, Lieferkettenrisiken und regulatorische Pflichten verstehen. Sie müssen nicht dasselbe Phishing-Awareness-Video ansehen, das für Einsteiger konzipiert wurde.
- Eine Meldekultur aufbauen
Die 24-Stunden-Frist für die Frühwarnmeldung gehört zu den operativ anspruchsvollsten Anforderungen von NIS2. Organisationen müssen Vorfälle schneller erkennen und melden, als es nahezu jeder frühere Regulierungsrahmen verlangt hat. Damit das gelingt, müssen genau die Menschen, die den Hinweisen auf einen Vorfall am nächsten sind, sich befugt und verpflichtet fühlen, ihre Beobachtungen zu melden.
In vielen Organisationen ist die Kultur rund um Sicherheitsvorfälle genau gegenteilig ausgeprägt. Wer auf einen verdächtigen Link klickt, schweigt häufig aus Angst vor Blamage oder Sanktionen. IT-Teams, die Auffälligkeiten entdecken, erklären sie bisweilen weg, statt sie zu eskalieren. Aus diesem Schweigen entsteht die durchschnittliche Verweildauer von 194 Tagen.
Eine echte Meldekultur aufzubauen bedeutet: Fehler müssen psychologisch sicher gemeldet werden können, die Meldewege müssen reibungslos funktionieren, und jede Meldung – auch ein Fehlalarm – muss als positiver Beitrag zur Sicherheitslage der Organisation gewertet werden. HRI liefert den praktischen Mechanismus, um die Meldepflichten aus NIS2 zu erfüllen.
- Messbarkeit und Nachweise
Eine der wichtigsten praktischen Konsequenzen von NIS2: Organisationen müssen ihre Cybersicherheitslage nachweisen können – bloße Behauptungen genügen nicht. Die nationalen Aufsichtsbehörden verfügen nach Artikel 32 über Befugnisse zu Vor-Ort-Prüfungen, externer Aufsicht und gezielten Sicherheitsaudits. Sie können von Organisationen verlangen, die Einhaltung bestimmter Vorgaben nachzuweisen.
Die Fähigkeit, Nachweise auf Anfrage vorzulegen, ist kein optionales Extra. Organisationen, die auf Tabellen, E-Mail-Verläufe und manuell zusammengetragene Schulungsnachweise setzen, werden es schwer haben, unter Audit-Druck belastbare Belege zu liefern. Eine Plattform, die automatisch audit-fähige Berichte erzeugt, ist unter NIS2 ein Muss.
Ist Ihre Organisation bereit für NIS2?
NIS2 ist die bedeutendste regulatorische Entwicklung im Bereich Cybersicherheit in der Europäischen Union seit der GDPR. Der erweiterte Anwendungsbereich, konkrete technische Pflichten, die persönliche Haftung der Leitungsebene und strenge Durchsetzungsbefugnisse schaffen ein Compliance-Umfeld, in dem „wir haben eine Firewall und einen Virenschutz" schlicht keine ausreichende Antwort mehr ist.
Dass die Richtlinie Awareness und Schulungen ausdrücklich als verpflichtende Sicherheitsmaßnahme nennt, ist keine beiläufige Formulierung. Sie spiegelt fünfzehn Jahre Analyse von Sicherheitsvorfällen wider, die immer wieder zum selben Ergebnis kommt: Selbst ausgefeilte technische Kontrollen versagen, wenn ein ungeschulter Mitarbeitender im falschen Moment klickt, tippt, spricht oder Daten teilt. Human Risk Intelligence ist die strategische Antwort auf diese Realität.
Organisationen, die ein echtes Human Risk Intelligence-Programm umsetzen, erfüllen nicht nur die Anforderungen von NIS2. Sie schaffen eine Belegschaft, die deutlich schwerer zu kompromittieren ist, eine Kultur, in der Vorfälle schneller gemeldet werden, und eine messbare Nachweisbasis, die ihre Sicherheitslage gegenüber Aufsichtsbehörden, Versicherern, Kunden und Partnern belegt. Sie möchten mehr über NIS2 erfahren und menschliches Risiko in menschliche Resilienz verwandeln? Entdecken Sie den Demo Hub und erleben Sie unsere Security-Awareness-Lösung sowie die gesamte Human Risk Suite in Aktion.
BOOK A DEMO
See Human Risk Intelligence in action
A 30-minute walkthrough of how to cut human risk across your users, tailored to MSPs and IT teams.
Subscribe to newsletter

Erfahren Sie, wie Unternehmen im Bereich Professional Services mit usecure menschliche Risiken reduzieren
Erfahren Sie, wie IT-Teams in Professional-Services-Unternehmen usecure nutzen, um sensible Kundendaten zu schützen, Compliance-Anforderungen zu erfüllen und ihre Reputation zu wahren — ohne abrechenbare Arbeit zu beeinträchtigen.
Related posts
Explore more insights, updates, and resources from usecure.

ISO/IEC 27001-Compliance: Wie Human Risk Intelligence die messbaren Nachweise liefert, die Auditoren fordern