Directive NIS2 : pourquoi la Human Risk Intelligence est désormais incontournable pour les organisations européennes


Table of contents
Subscribe to newsletter
Directive NIS2 : pourquoi la Human Risk Intelligence est désormais incontournable pour les organisations européennes
La directive Network and Information Security 2 (NIS2) est entrée en vigueur dans l'Union européenne en janvier 2023, et les États membres devaient la transposer dans leur droit national au plus tard en octobre 2024. Mais une législation, à elle seule, ne change rien. Ce qui change réellement les résultats, c'est la prise de conscience que la technologie seule ne peut pas protéger une organisation dont les collaborateurs restent non sensibilisés, mal préparés ou non formés.
Les attaquants qui ont compromis MGM Resorts International en septembre 2023 n'ont exploité aucune vulnérabilité logicielle. Ils ont décroché leur téléphone, se sont fait passer pour un salarié et ont convaincu le helpdesk IT de leur ouvrir la porte en moins de 10 minutes. La perturbation qui a suivi a coûté à l'entreprise environ 100 millions de dollars de pertes opérationnelles. Les contrôles techniques étaient en place. La couche humaine, non.
NIS2 est la réponse législative directe de l'Union européenne à une décennie de constats qui aboutissent toujours à la même conclusion : l'humain est à la fois la surface d'attaque la plus exploitée et le levier de sécurité le plus puissant dont dispose une organisation. La directive ne vous demande pas seulement d'installer de meilleurs pare-feux. Elle exige que vous mesuriez, pilotiez et amélioriez en continu les comportements de sécurité de chaque personne au sein de vos effectifs.
Ce que NIS2 exige concrètement et en quoi elle diffère de NIS1
La directive NIS initiale, adoptée en 2016, faisait figure de pionnière à l'époque, mais laissait d'immenses angles morts. NIS1 ne couvrait qu'un nombre restreint d'opérateurs de services essentiels et de fournisseurs de services numériques, et son application variait fortement d'un État membre à l'autre. Une évaluation de la Commission européenne publiée en 2021 a conclu que l'impact de NIS1 était resté « limité » et que le paysage des menaces avait « fondamentalement changé ». NIS2 corrige ces faiblesses sans détour. Le périmètre est bien plus large, les obligations sont plus précises et les conséquences d'un défaut de conformité sont suffisamment lourdes pour exiger l'attention du conseil d'administration.
- Qui entre désormais dans le périmètre
NIS2 classe chaque organisation concernée dans l'une des deux catégories. Celle qui s'applique à votre organisation détermine le niveau de surveillance exercé par les régulateurs, la rapidité avec laquelle ils peuvent agir contre vous et le montant des sanctions financières auxquelles vous vous exposez.
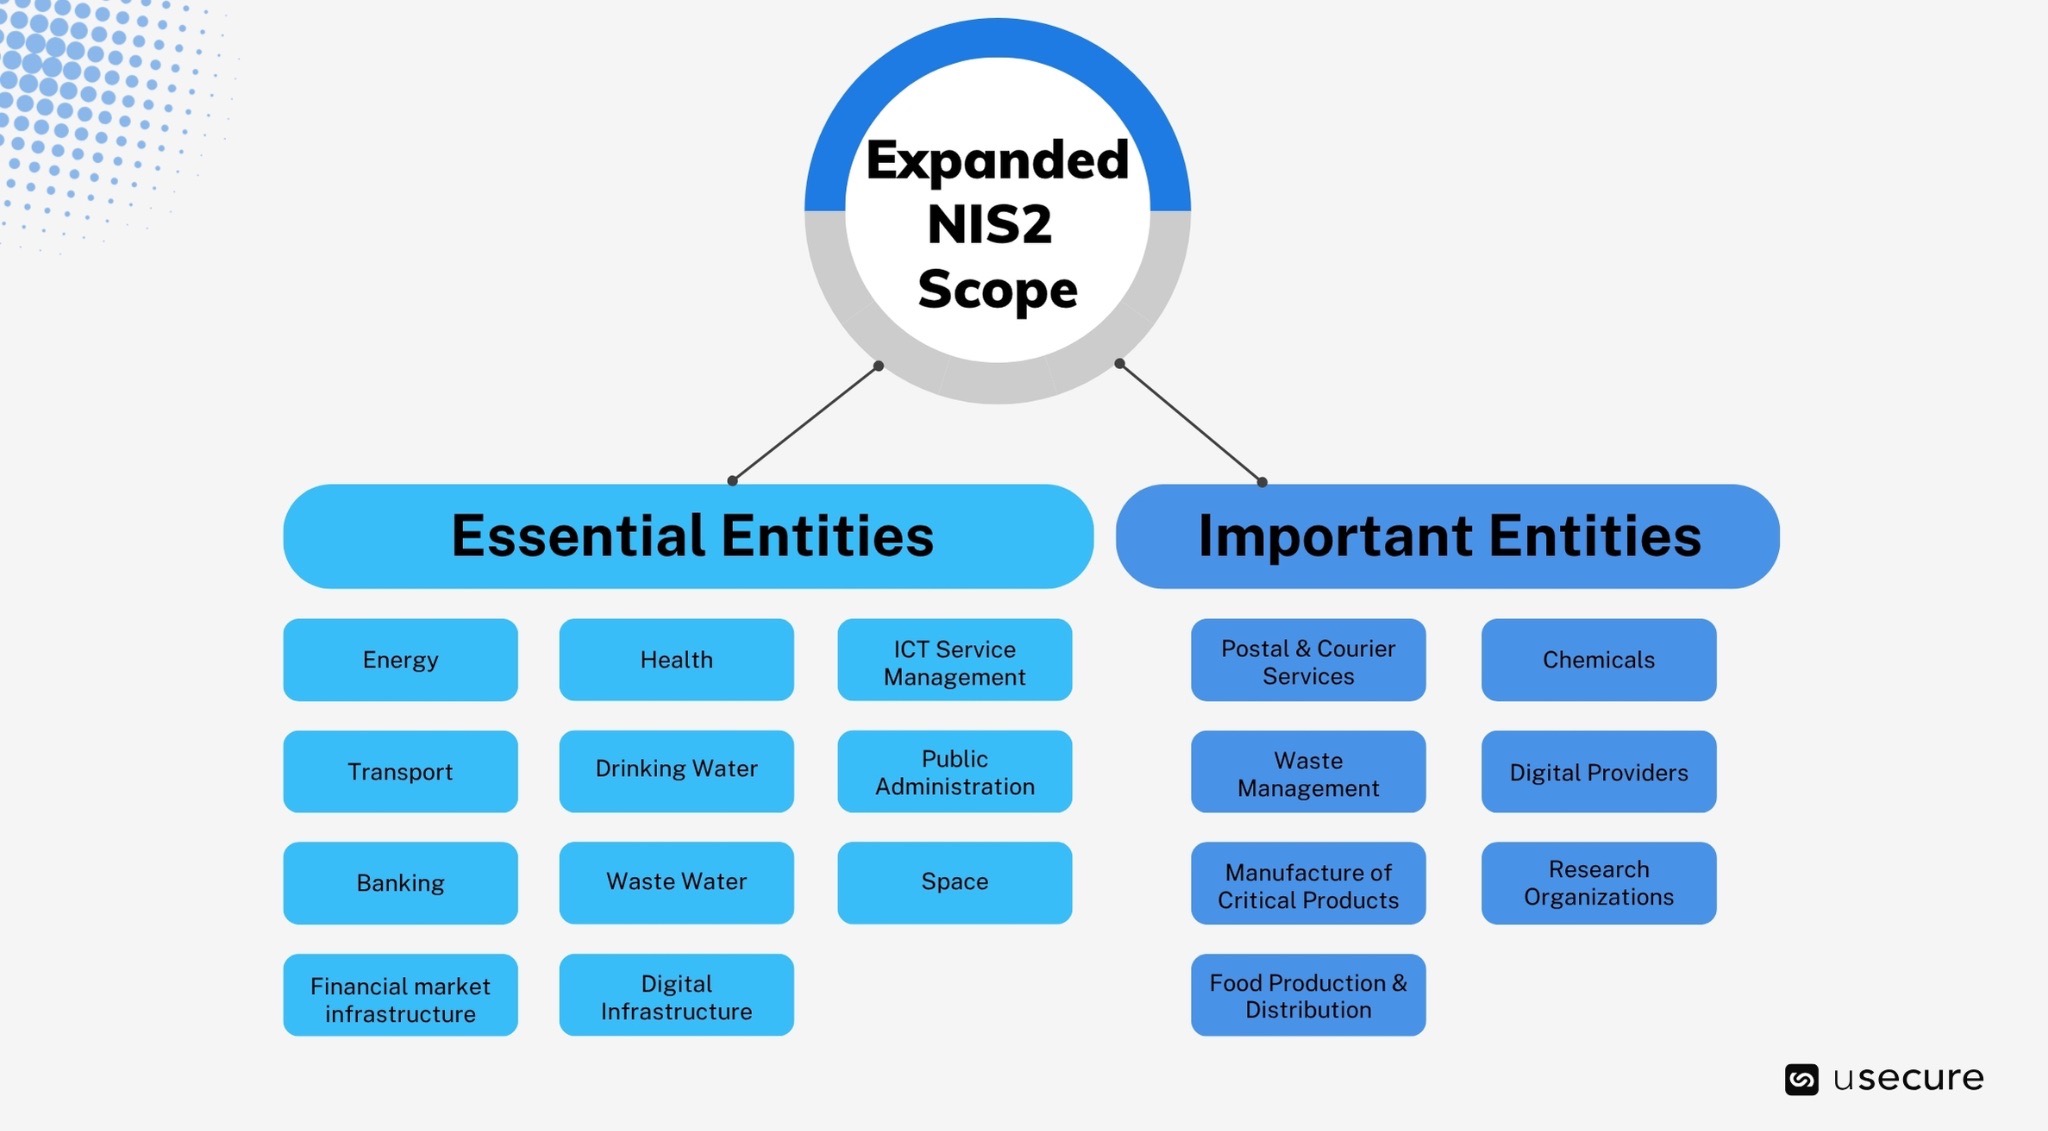
- Les entités essentielles sont celles qui opèrent dans les onze secteurs les plus critiques énumérés à l'annexe I de la directive. Ces organisations font l'objet d'une supervision proactive : les autorités compétentes n'ont pas besoin d'attendre un incident pour agir. Elles peuvent mener des inspections sur site, exiger de la documentation, commander des audits de sécurité indépendants et émettre des instructions contraignantes à tout moment. La sanction maximale pour les entités essentielles s'élève à 10 millions d'euros ou 2 % du chiffre d'affaires annuel mondial, le montant le plus élevé étant retenu. Pour une grande multinationale, ce plafond exprimé en pourcentage peut très largement dépasser le montant fixe.
- Les entités importantes couvrent les sept secteurs de l'annexe II. Ces organisations sont soumises à une supervision réactive : les régulateurs interviennent généralement à la suite d'un incident déclaré, d'une plainte ou d'informations laissant penser que la conformité est insuffisante. La sanction maximale est de 7 millions d'euros ou 1,4 % du chiffre d'affaires annuel mondial, le montant le plus élevé étant retenu. Un plafond plus bas ne signifie pas pour autant des obligations allégées.
- Les entités essentielles sont celles qui opèrent dans les onze secteurs les plus critiques énumérés à l'annexe I de la directive. Ces organisations font l'objet d'une supervision proactive : les autorités compétentes n'ont pas besoin d'attendre un incident pour agir. Elles peuvent mener des inspections sur site, exiger de la documentation, commander des audits de sécurité indépendants et émettre des instructions contraignantes à tout moment. La sanction maximale pour les entités essentielles s'élève à 10 millions d'euros ou 2 % du chiffre d'affaires annuel mondial, le montant le plus élevé étant retenu. Pour une grande multinationale, ce plafond exprimé en pourcentage peut très largement dépasser le montant fixe.
- La taille des entités
Le seuil de taille compte également. Avec NIS2, les entités de taille moyenne (50 salariés ou plus, ou un chiffre d'affaires annuel supérieur à 10 millions d'euros) opérant dans les secteurs concernés entrent automatiquement dans le champ d'application. Des dizaines de milliers d'organisations qui n'avaient jusqu'ici aucune obligation européenne formelle en matière de cybersécurité se retrouvent ainsi encadrées. - Article 21 : le cœur opérationnel de la directive
D'un point de vue pratique, l'article 21 constitue le cœur de la directive. Il impose aux entités concernées d'adopter des « mesures techniques, opérationnelles et organisationnelles appropriées et proportionnées » pour gérer les risques de cybersécurité. Ces mesures doivent notamment inclure des politiques relatives à l'utilisation de la cryptographie, au contrôle d'accès, à l'authentification multifacteur, à la sensibilisation et à la formation de l'ensemble du personnel, ainsi que des procédures de gestion des incidents.- Notez la mention explicite de la sensibilisation et de la formation. NIS2 ne considère pas la formation des collaborateurs comme une simple case à cocher, mais comme une mesure de gestion des risques à part entière, au même niveau que le chiffrement et les contrôles d'accès. C'est une prise de position du législateur sur l'endroit où débutent réellement les cyberattaques.
- Notez la mention explicite de la sensibilisation et de la formation. NIS2 ne considère pas la formation des collaborateurs comme une simple case à cocher, mais comme une mesure de gestion des risques à part entière, au même niveau que le chiffrement et les contrôles d'accès. C'est une prise de position du législateur sur l'endroit où débutent réellement les cyberattaques.
- La responsabilité personnelle des dirigeants
La responsabilisation de la direction constitue une autre rupture majeure avec la directive initiale. Avec NIS2, les organes de direction peuvent être tenus personnellement responsables des manquements en matière de cybersécurité. Ils peuvent être contraints de suivre une formation spécifique à la cybersécurité et se voir temporairement interdire l'exercice de fonctions dirigeantes à la suite de violations graves.
La surface d'attaque humaine : là où les violations commencent réellement
Avant d'examiner ce que donne la Human Risk Intelligence (HRI) dans la pratique, il vaut la peine de s'attarder sur les raisons pour lesquelles le facteur humain mérite son propre cadre stratégique, distinct des outils de sécurité traditionnels.
- 82 % des violations de données impliquent un facteur humain, selon le Data Breach Investigations Report 2023 de Verizon.
- 3,4 milliards d'e-mails de Phishing sont envoyés chaque jour dans le monde (Statista, 2023), et le délai médian avant qu'un destinataire ne clique sur un lien malveillant n'est que de 60 secondes après sa réception dans la boîte de réception (Verizon DBIR 2024).
- Lorsqu'une violation survient, son coût moyen mondial atteint désormais 4,45 millions d'euros, soit une hausse de 15 % en trois ans (IBM Cost of a Data Breach Report 2023).
Ces chiffres ne racontent toutefois pas toute l'histoire. Les statistiques brutes sur le Phishing ou le coût des violations passent à côté de l'essentiel : en cybersécurité, le comportement humain n'a rien d'aléatoire. Il est prévisible, mesurable et évitable.
- Certaines personnes sont plus susceptibles que d'autres de cliquer sur un lien malveillant.
- Certaines équipes ne signalent jamais les e-mails suspects.
- Certains services manipulent des données sensibles d'une manière qui crée une exposition au risque.
Le Human Risk Management consiste précisément à comprendre ces schémas à l'échelle de l'individu comme de l'organisation, puis à agir sur cette compréhension de façon systématique.
Anatomie d'une violation d'origine humaine
La chaîne d'attaque qui démarre par une erreur humaine ou une manipulation s'arrête rarement à ce seul acte. Elle se propage. Un identifiant dérobé à un collaborateur junior de la comptabilité fournisseurs devient un mouvement latéral sur le réseau. Un terminal non corrigé utilisé par un télétravailleur devient la porte d'entrée d'un ransomware. Un e-mail envoyé par erreur au mauvais destinataire devient une violation de données à notifier au titre du GDPR. Chacun de ces scénarios constitue également un incident au sens de NIS2.
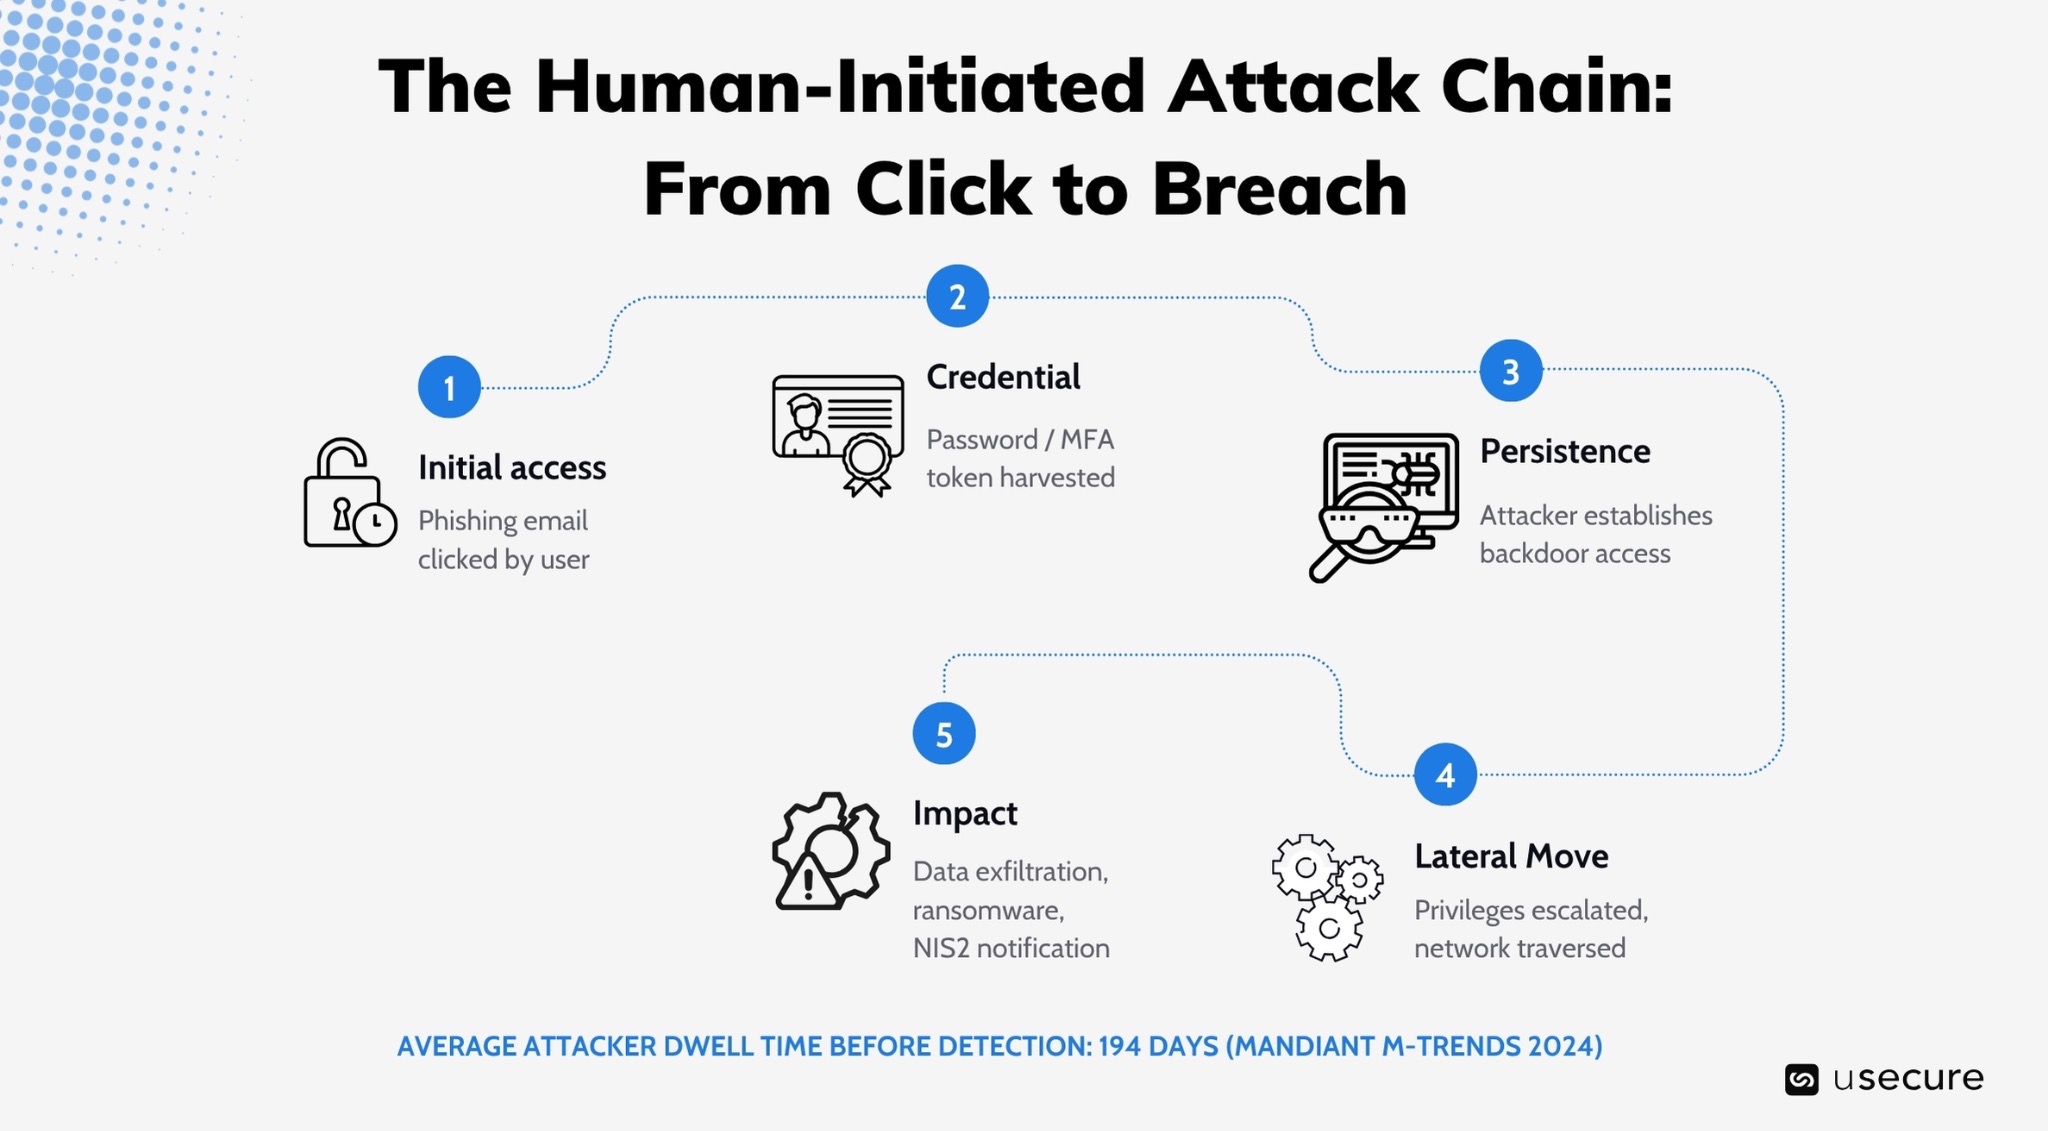
Le temps de présence moyen de 194 jours évoqué plus haut n'est pas un scénario catastrophe théorique. Il s'agit d'une valeur médiane issue du rapport M-Trends 2024 de Mandiant, fondée sur des investigations réelles menées au sein d'organisations réelles. Lorsque l'alerte se déclenche enfin, l'attaquant a souvent déjà atteint son objectif. Le seul moyen fiable de réduire cette fenêtre est d'empêcher, dès le départ, la compromission de la couche humaine.
Article 21 de NIS2 : à quoi ressemble le Human Risk Management en pratique
Le Human Risk Management n'est pas une catégorie de produits. C'est une méthodologie. Elle associe évaluation comportementale continue, interventions ciblées et amélioration mesurable au sein d'un programme cohérent, qui considère chaque collaborateur comme une variable de risque dynamique.
L'article 21 de NIS2 décrit implicitement les résultats d'un programme de Human Risk Intelligence sans jamais nommer la discipline : lorsque la directive impose aux organisations de maintenir des « politiques et procédures permettant d'évaluer l'efficacité des mesures de gestion des risques en matière de cybersécurité », elle parle de scoring du risque ; lorsqu'elle exige « la sécurité des ressources humaines, des politiques de contrôle d'accès et la gestion des actifs », elle décrit la couche comportementale du risque lié aux identités ; et lorsqu'elle impose « la sensibilisation, l'éducation et la formation », elle réclame un apprentissage fondé sur des données probantes.
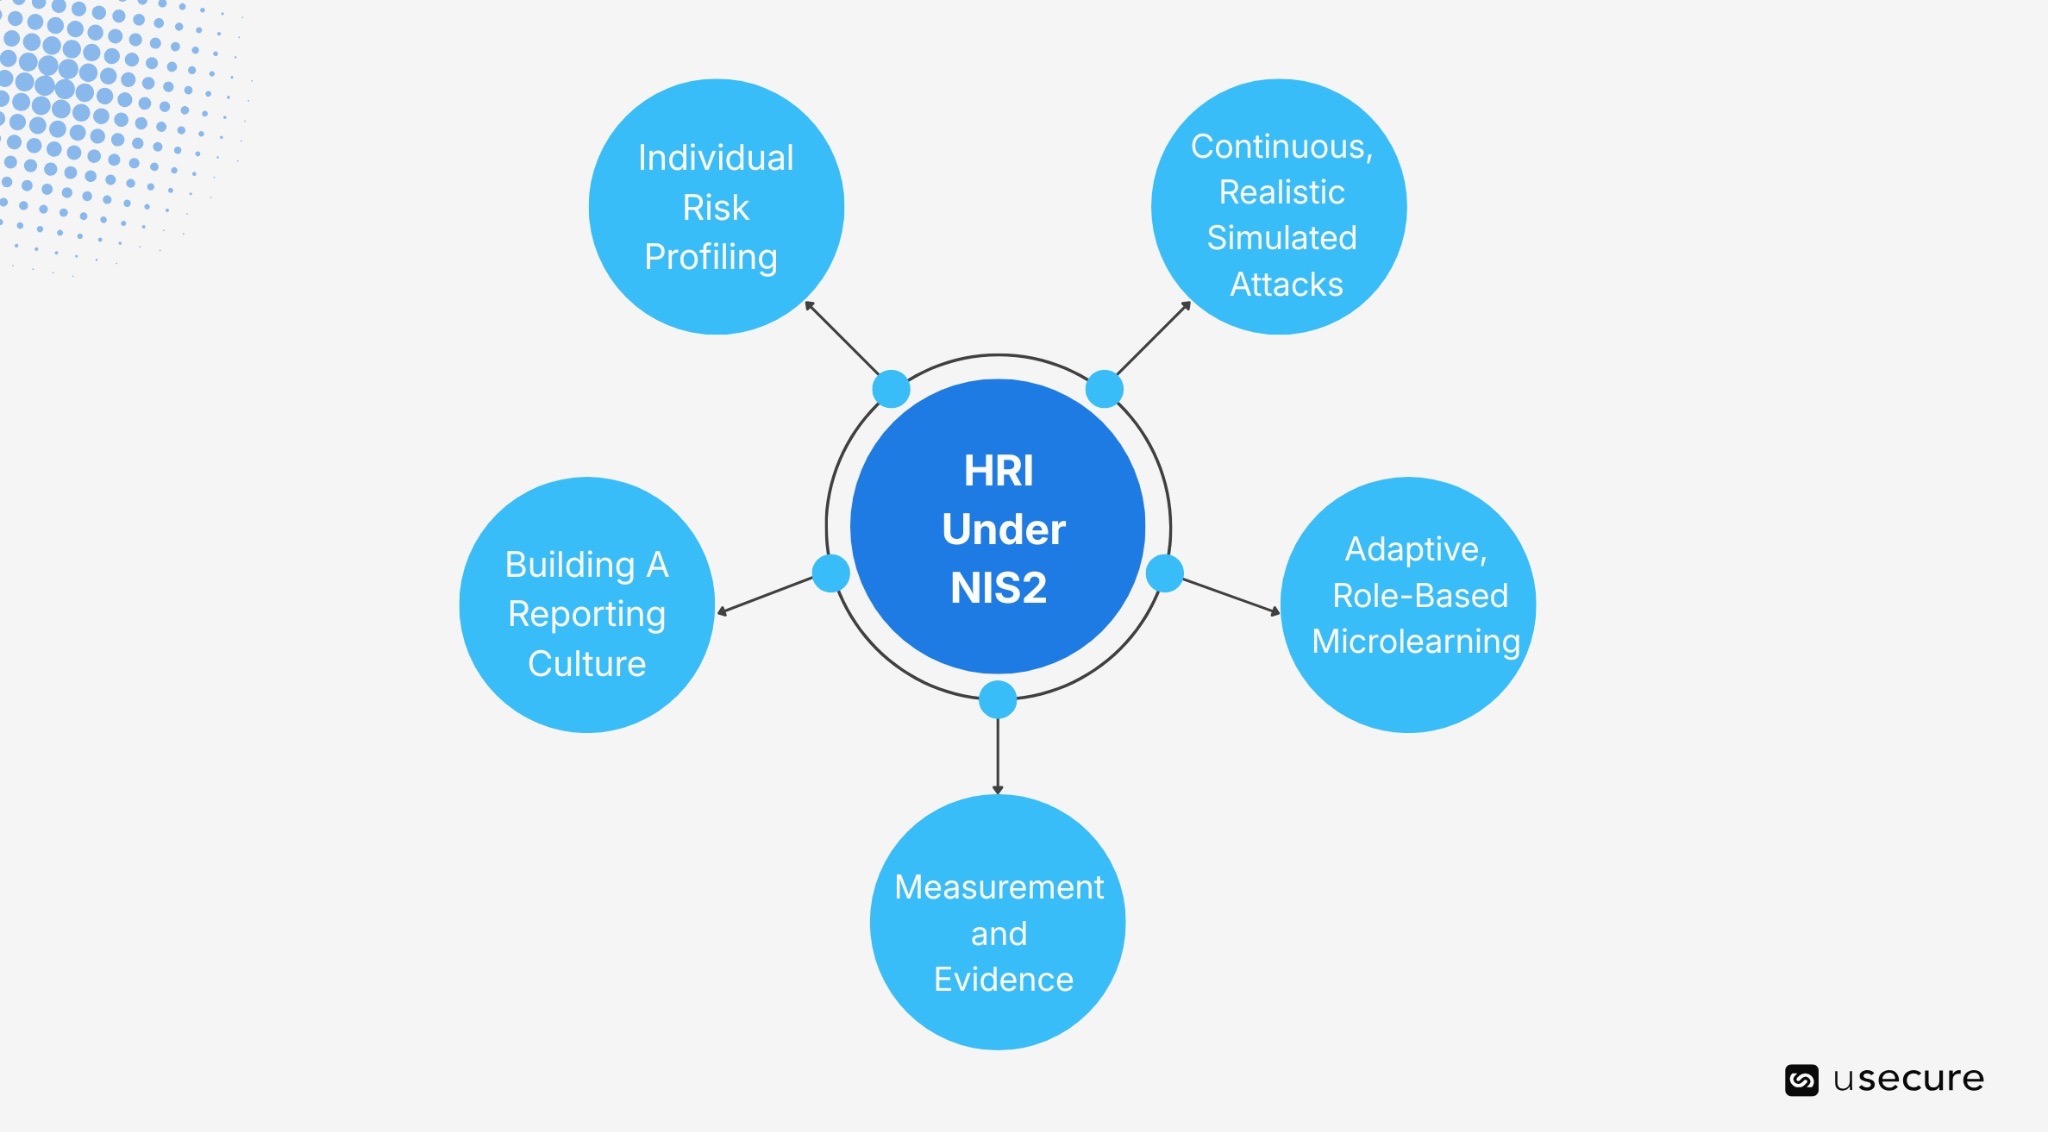
- Profilage individuel du risque
Les programmes de sensibilisation traditionnels traitent l'ensemble des collaborateurs comme un bloc homogène. Tout le monde reçoit la même simulation de phishing le même jour. Tout le monde regarde la même vidéo de 15 minutes. Cette approche génère des indicateurs rassurants dans les rapports… et quasiment aucun changement de comportement réel.
La Human Risk Intelligence part au contraire d'un profilage différencié du risque. Un comptable fournisseurs qui traite des demandes de virement présente un profil de risque radicalement différent de celui d'un développeur disposant d'un accès administrateur aux environnements de production, lequel diffère à son tour d'un responsable d'entrepôt dont la messagerie sert essentiellement à recevoir des plannings d'équipe. Chaque profil attire des vecteurs d'attaque spécifiques, exige des connaissances différentes et tolère des seuils de risque distincts.
Le principe de proportionnalité de NIS2 est déterminant sur ce point. L'article 21(1) impose des mesures « appropriées et proportionnées » au risque encouru. Une capacité de profilage du risque permet aux organisations de démontrer aux régulateurs non seulement qu'elles disposent d'un programme de formation, mais que ce programme est calibré sur l'exposition réelle au risque. C'est une posture de conformité fondamentalement différente — et bien plus facile à défendre.
- Attaques simulées continues et réalistes
Le marché de la simulation de phishing a nettement mûri au cours de la dernière décennie, mais beaucoup d'organisations en restent à un exercice annuel. Une seule attaque simulée par an ne mesure pratiquement rien. Elle ne capte ni la vulnérabilité saisonnière (la période fiscale fait mesurablement grimper les taux de clic sur les leurres à thématique financière), ni les écarts entre services, ni l'effet des formations récentes sur les comportements.
Sous NIS2, une gestion des risques appropriée et proportionnée suppose que votre compréhension du risque humain soit à jour, et non vieille de douze mois. Des campagnes de simulation de phishing continues, variant les techniques entre e-mail, SMS (smishing) et voix (vishing), produisent les données longitudinales dont tout programme de Human Risk Intelligence a besoin. Elles génèrent également les preuves documentées que les régulateurs peuvent exiger pour vérifier que les mesures de sensibilisation d'une organisation sont opérationnelles, et non théoriques.
- Microlearning adaptatif et adapté aux rôles
Les données sur la sensibilisation à la sécurité sont sans appel : des formations longues et peu fréquentes ne produisent aucun changement durable de comportement. Deux heures de conformité une fois par an, suivies de onze mois de silence, ne constituent pas un programme de formation. C'est un exercice de documentation destiné à couvrir sa responsabilité.
Un dispositif HRI efficace délivre des séquences d'apprentissage courtes et ciblées, au moment précis où elles sont pertinentes. Lorsqu'un collaborateur clique sur un lien de phishing simulé, il reçoit immédiatement une explication pédagogique et non culpabilisante : pourquoi ce lien était dangereux et quels signaux il aurait dû repérer. Lorsqu'une nouvelle menace émerge, comme le phishing par QR code (quishing), les collaborateurs les plus exposés reçoivent un module court en quelques jours, et non lors du prochain cycle de révision annuel.
Le microlearning adapté aux rôles est essentiel à la conformité NIS2, pour deux raisons. Premièrement, l'article 21 exige explicitement que les organisations s'assurent que leur personnel dispose de « connaissances suffisantes » pour gérer son exposition spécifique au risque. Deuxièmement, les dispositions de l'article 20 relatives à la responsabilité des dirigeants imposent que les membres de la direction suivent eux-mêmes une formation à la cybersécurité adaptée à leurs responsabilités décisionnelles. Les dirigeants doivent comprendre les cadres de gouvernance, le risque lié à la chaîne d'approvisionnement et les obligations réglementaires. Ils n'ont pas besoin de visionner la même vidéo de sensibilisation au phishing que celle conçue pour les collaborateurs juniors.
- Instaurer une culture du signalement
L'obligation d'alerte précoce sous 24 heures prévue par NIS2 est l'un des aspects les plus exigeants de la directive sur le plan opérationnel. Elle impose aux organisations de détecter les incidents rapidement et de les signaler plus vite que ne l'exigeait quasiment tout cadre réglementaire antérieur. Pour que cela soit réalisable, les personnes les plus proches des premiers signaux d'un incident doivent se sentir légitimes et tenues de signaler ce qu'elles observent.
Dans beaucoup d'organisations, la culture autour des incidents de sécurité est exactement inverse. Les collaborateurs qui cliquent sur un lien suspect ne disent souvent rien, par crainte d'être gênés ou réprimandés. Les équipes IT qui identifient une anomalie la relativisent parfois au lieu de la faire remonter. C'est de ce silence que naissent les 194 jours de présence non détectée des attaquants.
Instaurer une véritable culture du signalement, c'est rendre psychologiquement sûr le fait de reconnaître une erreur, créer des canaux de remontée sans friction et traiter chaque signalement — y compris ceux qui s'avèrent être de fausses alertes — comme une contribution positive à la posture de sécurité de l'organisation. Le HRI fournit un mécanisme concret pour répondre aux obligations de notification de NIS2.
- Mesure et preuves
L'une des implications pratiques les plus importantes de NIS2 est que les organisations doivent être en mesure de démontrer leur posture de cybersécurité, et pas seulement de l'affirmer. En vertu de l'article 32, les autorités nationales de contrôle disposent de pouvoirs d'inspection sur site, de supervision à distance et d'audits de sécurité ciblés. Elles peuvent exiger des organisations qu'elles apportent la preuve de leur conformité à des dispositions précises.
Être capable de produire ces preuves à la demande n'est pas un simple bonus. Les organisations qui s'appuient sur des feuilles de calcul, des fils d'e-mails et des historiques de formation compilés manuellement auront les plus grandes difficultés à fournir des preuves cohérentes sous la pression d'un audit. Avec NIS2, disposer d'une plateforme qui génère automatiquement des rapports prêts pour l'audit devient indispensable.
Votre organisation est-elle prête pour NIS2 ?
NIS2 constitue l'évolution réglementaire la plus importante en matière de cybersécurité dans l'Union européenne depuis le GDPR. Son périmètre élargi, ses obligations techniques précises, ses dispositions relatives à la responsabilité personnelle des dirigeants et ses pouvoirs de sanction renforcés créent un environnement de conformité dans lequel « nous avons un pare-feu et un antivirus » n'est tout simplement plus une réponse recevable.
L'inscription explicite de la sensibilisation et de la formation parmi les mesures de sécurité obligatoires n'a rien d'anodin. Elle traduit quinze années d'analyses post-incident qui aboutissent toutes à la même conclusion : les contrôles techniques les plus sophistiqués échouent dès qu'un collaborateur non formé clique, saisit, parle ou partage au mauvais moment. La Human Risk Intelligence est la réponse stratégique à cette réalité.
Les organisations qui déploient un véritable programme de Human Risk Intelligence ne se contenteront pas d'être conformes à NIS2. Elles construiront des équipes réellement plus difficiles à compromettre, une culture qui fait remonter les incidents plus vite, et une base de preuves mesurable qui démontre leur niveau de sécurité auprès des régulateurs, des assureurs, des clients et des partenaires. Vous souhaitez en savoir plus sur NIS2 et transformer le risque humain en résilience humaine ? Découvrez le demo hub pour voir notre solution de sensibilisation à la sécurité et l'ensemble de la suite Human Risk Management en action.
BOOK A DEMO
See Human Risk Intelligence in action
A 30-minute walkthrough of how to cut human risk across your users, tailored to MSPs and IT teams.
Subscribe to newsletter

Découvrez comment les cabinets de services professionnels réduisent le risque humain avec usecure
Découvrez comment les équipes IT des services professionnels utilisent usecure pour protéger les données sensibles de leurs clients, maintenir leur conformité et préserver leur réputation — sans perturber le travail facturable.
Related posts
Explore more insights, updates, and resources from usecure.

Conformité ISO/IEC 27001 : comment la Human Risk Intelligence (HRI) fournit les preuves mesurables exigées par les auditeurs