Conformité ISO/IEC 27001 : comment la Human Risk Intelligence (HRI) fournit les preuves mesurables exigées par les auditeurs


Table of contents
Subscribe to newsletter
Conformité ISO/IEC 27001 : comment la Human Risk Intelligence fournit les preuves mesurables exigées par les auditeurs
L'audit ISO/IEC 27001 moderne repose avant tout sur la traçabilité. Les auditeurs veulent de plus en plus comprendre comment un risque a été identifié, quelle mesure de sécurité a été retenue, comment elle a été mise en œuvre et quelles preuves démontrent qu'elle fonctionne réellement au quotidien. En tant qu'éditeur de solutions de cybersécurité fort de plusieurs années d'expérience auprès d'organisations engagées dans une démarche de certification, nous avons constaté de première main à quel point les exigences des auditeurs se sont renforcées. Ils attendent une preuve claire et continue que les risques humains sont non seulement reconnus, mais aussi activement identifiés, mesurés, atténués et améliorés dans la durée.
Cet article explique comment la Human Risk Intelligence (HRI), associée à une suite intégrée d'outils de cybersécurité, apporte les preuves mesurables qu'exigent les auditeurs ISO/IEC 27001. Il revient également sur le rôle déterminant des mesures de sécurité centrées sur l'humain, détaille les principales clauses ISO/IEC 27001 et exigences de l'Annexe A, et montre comment les solutions de cybersécurité peuvent se combiner pour produire une preuve auditable et orientée résultats de l'efficacité d'un Système de Management de la Sécurité de l'Information (SMSI).
Le risque humain : une réalité sans détour
Le facteur humain demeure la principale cause d'incidents de sécurité. De nombreux rapports sectoriels le confirment :
- Le Verizon 2025 Data Breach Investigations Report (DBIR) révèle que le facteur humain intervient dans 74 % des compromissions.
- Le rapport IBM Cost of a Data Breach Report 2024 évalue le coût moyen mondial d'une violation de données à 4,45 millions de dollars, avec des coûts plus élevés en cas de phishing ou d'identifiants compromis.
- Le Global Cybersecurity Outlook 2025 du Forum économique mondial souligne que l'erreur humaine et l'ingénierie sociale restent les principaux vecteurs d'attaque à l'échelle mondiale.
Ces chiffres expliquent pourquoi les auditeurs ISO/IEC 27001 accordent une importance croissante aux mesures de sécurité centrées sur l'humain. Les organisations doivent démontrer qu'elles gèrent et réduisent activement le risque humain.
La HRI est le levier concret qui permet de produire précisément cette preuve. Elle transforme les comportements des collaborateurs, les résultats de formation, les résultats des simulations de phishing, l'adhésion aux politiques, les données relatives aux violations et les renseignements sur les menaces en indicateurs tangibles et auditables, qui démontrent la conformité de votre SMSI aux exigences de la norme.
Répondre efficacement aux exigences de sensibilisation et de formation

Selon la clause 7.3 (Sensibilisation) de la norme ISO/IEC 27001, les organisations doivent s'assurer que l'ensemble des collaborateurs comprennent leur contribution spécifique au SMSI, ainsi que les conséquences d'un non-respect des exigences. L'Annexe A 6.3 (Sensibilisation, apprentissage et formation en sécurité de l'information) va plus loin : elle impose de proposer à toutes les parties intéressées une formation de sensibilisation à la sécurité de l'information adaptée à leur rôle et régulièrement actualisée pour couvrir les menaces actuelles.
Les auditeurs ne se contentent plus de taux d'achèvement annuels et de campagnes de sensibilisation génériques. Ils attendent des preuves de changement comportemental.
Ce que les auditeurs attendent désormais :
- Des formations par rôle, alignées sur l'exposition au risque
- Une amélioration mesurable dans le temps
- Des preuves reliant la formation à la réduction des incidents
- Un engagement continu, et non des sessions ponctuelles
Les auditeurs s'intéressent généralement moins au volume d'activité qu'à la preuve d'efficacité. Ils veulent des enregistrements qui relient sensibilisation, processus et résultats : accusés de réception horodatés, historiques de formation, pistes de signalement d'incidents et exemples démontrant que les mesures de sécurité ont réellement été appliquées sur le terrain.
Préparer les preuves d'audit avec des solutions de sensibilisation à la sécurité et de HRI
Les organisations doivent être en mesure de préparer et de présenter efficacement leurs preuves d'audit en s'appuyant sur une solution complète de sensibilisation à la sécurité, complétée par une suite HRI intégrée.
Au moment de choisir une plateforme de sensibilisation à la sécurité, il est essentiel d'opter pour une solution qui va au-delà de la formation traditionnelle et génère des résultats mesurables, pilotés par le risque. Les fonctionnalités clés doivent inclure :
- Un apprentissage adaptatif piloté par l'IA et personnalisé pour chaque utilisateur
- Des modules de formation spécifiques aux rôles, alignés sur les responsabilités de chaque service (finance, RH, IT, etc.)
- Des campagnes de formation automatisées, déclenchées par les comportements à risque identifiés, comme l'échec à une simulation de phishing
Les organisations doivent également déployer une solution avancée de simulation de phishing, à la hauteur de l'évolution de la menace. Cette solution doit offrir :
- Des simulations de phishing hautement personnalisables, inspirées de scénarios d'attaque réels et actuels
- Des modèles de phishing régulièrement mis à jour selon les tendances émergentes
- Des analyses comportementales détaillées : taux de clic, saisies d'identifiants et signalements
- Des formations de suivi automatisées pour les utilisateurs identifiés comme à haut risque
- Une visibilité sur les niveaux de risque par utilisateur et par service
Au-delà des capacités de sensibilisation et de simulation, les organisations ont tout intérêt à déployer une solution HRI intégrée pour renforcer la visibilité et le contrôle sur les risques humains. Une telle solution doit :
- Offrir une visibilité continue sur les risques de sécurité au niveau de chaque utilisateur, à l'échelle de l'organisation
- Détecter et faire remonter automatiquement les utilisateurs à haut risque
- Générer des actions de remédiation concrètes pour réduire les risques identifiés
- Fournir un reporting basé sur les tendances pour démontrer une amélioration mesurable dans le temps
Gérer correctement les violations de données et les incidents de sécurité

La norme ISO/IEC 27001 exige des processus de gestion des incidents solides. L'Annexe A 5.24 (Planification et préparation de la gestion des incidents de sécurité de l'information) est claire : les incidents de sécurité, y compris les violations de données, doivent être correctement documentés, évalués, traités et exploités à des fins d'amélioration. L'Annexe A 5.25 (Appréciation des événements de sécurité de l'information et prise de décision) précise également que les organisations doivent évaluer les événements de sécurité de l'information et décider s'ils doivent être qualifiés d'incidents de sécurité de l'information.
Les auditeurs vous demanderont :
- Avez-vous subi des incidents ou des violations de données ?
- Quelles en ont été les causes ?
- Comment y avez-vous répondu ?
- Qu'avez-vous changé ensuite ?
Des réponses floues ou incomplètes débouchent souvent sur des non-conformités.
Préparer les preuves d'audit avec la surveillance du dark web et les solutions HRI
Les organisations ont tout intérêt à déployer une solution de surveillance du dark web pour renforcer leur capacité à détecter les incidents de sécurité potentiels impliquant des comptes compromis. Ces outils analysent en continu des sources externes, notamment :
- les forums du dark web
- les marketplaces
- les bases de données relatives aux violations
Ils identifient de manière proactive les identifiants et les données exposés liés à l'organisation, permettant une détection précoce des compromissions, une réaction rapide et la démonstration d'une identification et d'une gestion efficaces des incidents.
En complément, une solution HRI offre une visibilité détaillée sur les causes profondes des risques de sécurité liés aux utilisateurs, pour une gestion du risque humain plus efficace et plus ciblée. Une plateforme HRI performante doit :
- Détailler les facteurs de risque de compromission : mots de passe obsolètes, absence d'authentification multifacteur (MFA), comptes dormants ou inactifs
- Quantifier clairement l'exposition en indiquant le nombre exact d'utilisateurs concernés
- Permettre une remédiation ciblée en identifiant les groupes d'utilisateurs à haut risque et les vulnérabilités spécifiques
- Répondre aux exigences d'audit grâce à un reporting structuré et fondé sur des preuves concernant les incidents et les actions correctives
En combinant surveillance du dark web et analyse fine du risque humain, les organisations transforment la détection des incidents en un processus proactif et mesurable, qui démontre leur réactivité et l'amélioration continue de leur SMSI.
Définir et faire appliquer des politiques de sécurité de l'information solides
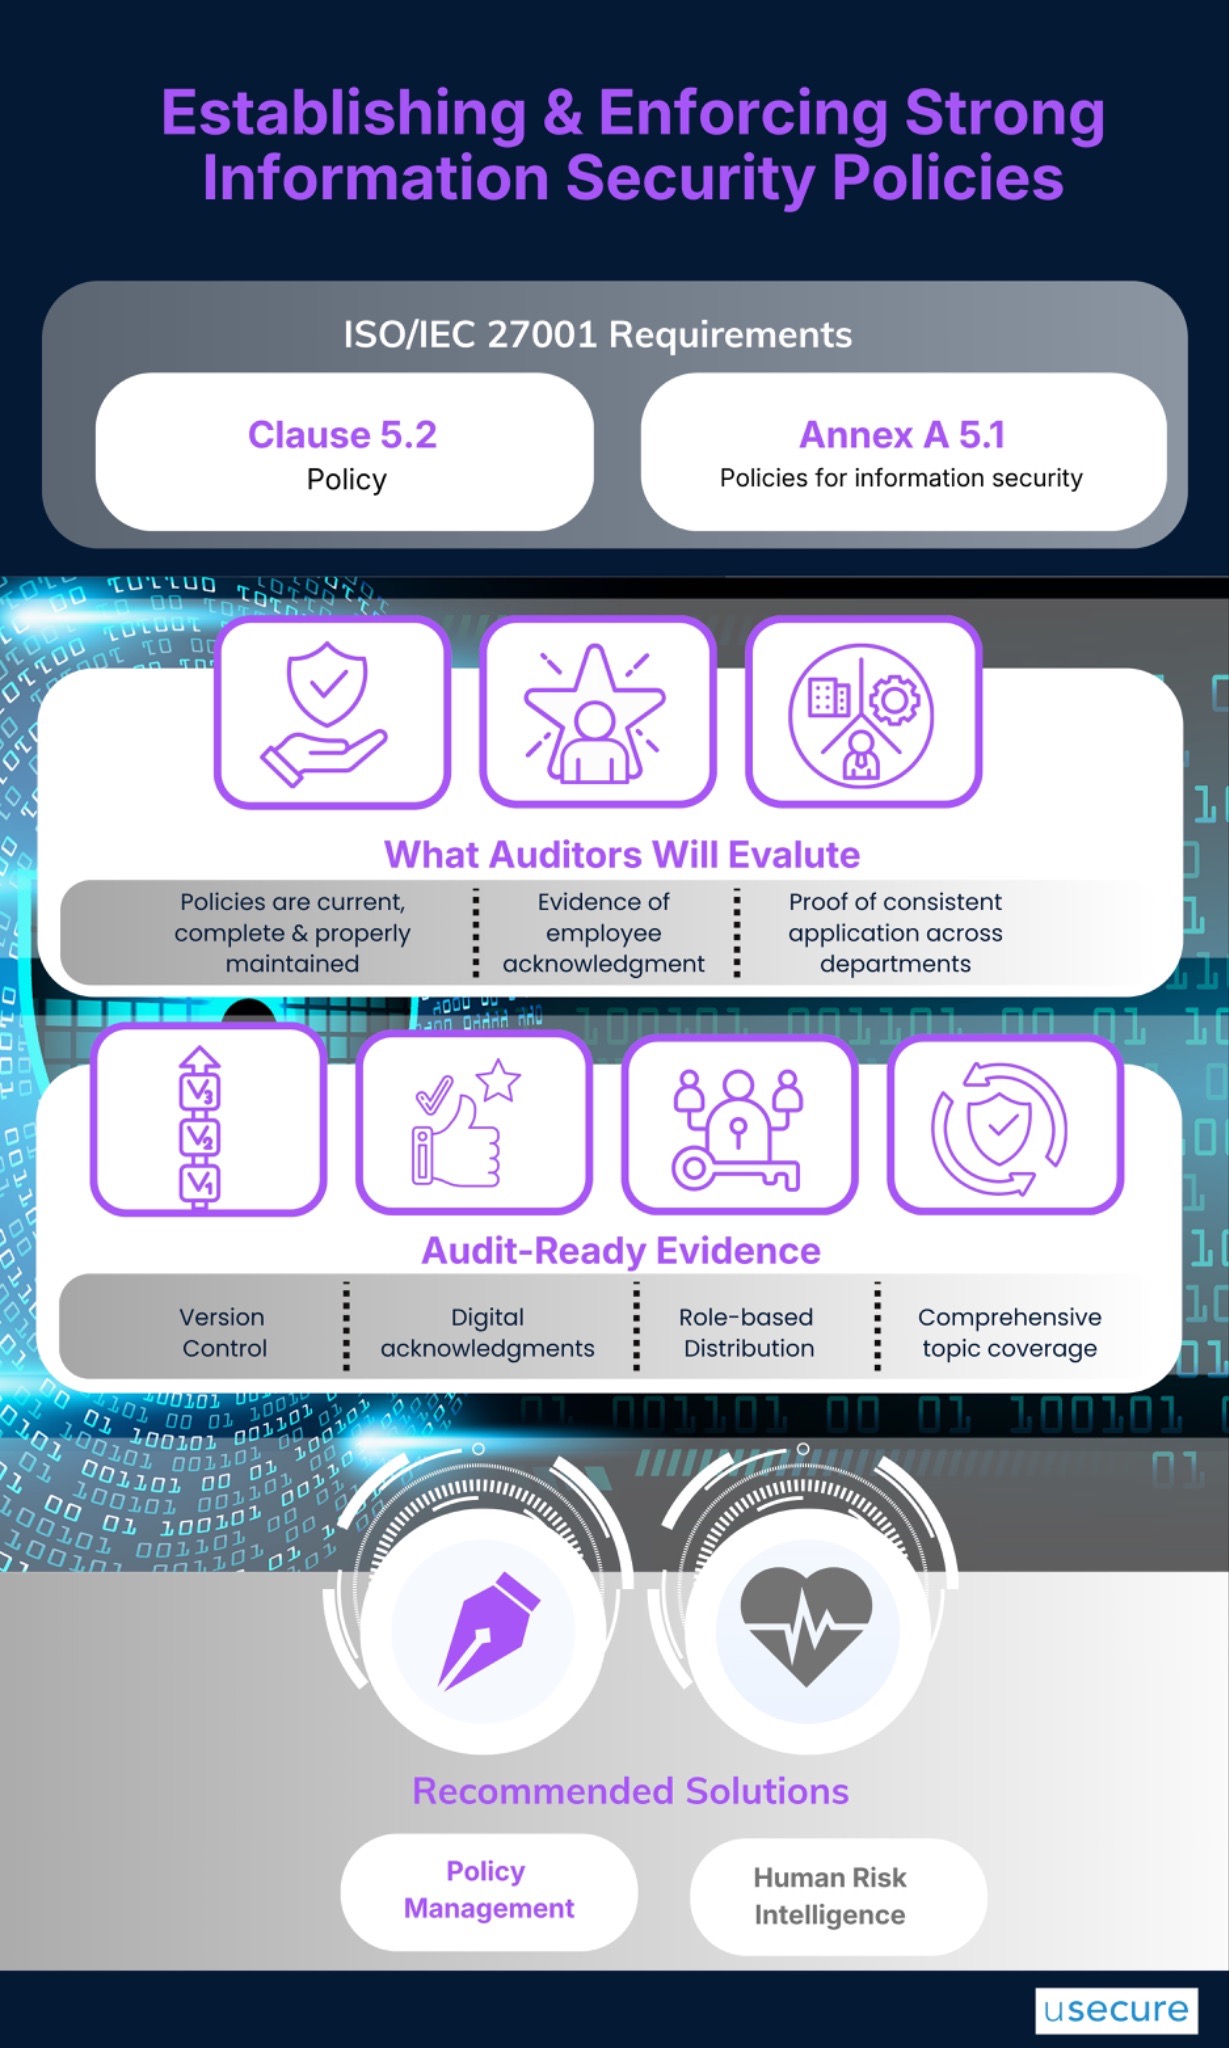
L'article 5.2 (Politique) de la norme ISO/IEC 27001 impose aux organisations d'établir, de maintenir et de communiquer une politique globale de sécurité de l'information. Cette politique définit l'orientation stratégique du SMSI et peut contenir des informations sensibles relatives à l'environnement opérationnel et technique de l'organisation. Son accès est donc généralement réservé à la direction et aux parties prenantes concernées.
Par ailleurs, l'annexe A 5.1 (Politiques de sécurité de l'information) exige la mise en place de politiques thématiques qui doivent être :
- Formellement approuvées par la direction
- Communiquées efficacement aux collaborateurs concernés
- Revues et mises à jour à intervalles réguliers
Les politiques doivent être diffusées en fonction des rôles et des responsabilités, afin que chaque collaborateur reçoive uniquement les informations nécessaires à sa fonction. Au-delà de la diffusion, les organisations doivent s'assurer que ces politiques sont réellement comprises et appliquées au quotidien.
Lors d'un audit, les auditeurs évalueront :
- Si les politiques sont à jour, complètes et correctement maintenues
- Les preuves d'acceptation par les collaborateurs (signatures électroniques, horodatages, etc.)
- La preuve d'une application cohérente dans l'ensemble des services
Préparer les preuves d'audit grâce à la gestion des politiques et aux solutions HRI
Pour assurer une gouvernance efficace des politiques et être prêtes pour l'audit, les organisations doivent s'appuyer sur une solution de gestion des politiques centralisée et bien structurée, leur permettant de :
- Créer, mettre à jour et maintenir les politiques efficacement tout au long de leur cycle de vie
- Accéder à une bibliothèque de modèles riche et continuellement enrichie, regroupant des politiques et des lignes directrices prêtes à l'emploi en matière de sécurité et de conformité
- Diffuser les politiques à des groupes d'utilisateurs ciblés selon leurs rôles et responsabilités
- Assurer le contrôle des versions, l'historique des politiques et des pistes d'audit complètes
- Générer des enregistrements prêts pour l'audit sur la diffusion, l'acceptation et la révision des politiques
- Suivre les acceptations des collaborateurs et leur statut de conformité via des signatures électroniques et des horodatages
Les organisations ont également tout intérêt à exploiter les éléments HRI suivants pour gagner en visibilité sur les facteurs de risque humain liés aux politiques et sur les écarts de conformité :
- Identifier les utilisateurs ou les services présentant des manquements répétés aux politiques
- Détecter les comportements à risque associés aux violations de politiques
- Corréler les données d'engagement vis-à-vis des politiques avec des indicateurs de risque humain plus larges
- Générer des actions de remédiation concrètes et des rapports fondés sur le risque
- Offrir une visibilité continue sur les tendances d'adhésion aux politiques dans toute l'organisation
Renforcez votre SMSI avec le HRI pour la norme ISO/IEC 27001
Que vous prépariez votre certification ISO/IEC 27001 ou que vous souhaitiez simplement renforcer vos mesures de sécurité centrées sur l'humain, le moment est venu d'aller au-delà des formations de sensibilisation traditionnelles et des politiques statiques. Investir dans le HRI est l'une des décisions les plus judicieuses que vous puissiez prendre, à la fois pour réussir votre mise en conformité et pour bâtir une cyber-résilience durable.
Prêt à transformer la façon dont votre organisation gère le risque humain ? Découvrez comment la bonne combinaison d'outils et d'intelligence peut rendre votre prochain audit plus fluide, votre sécurité plus solide et vos collaborateurs plus confiants dans la défense de vos actifs les plus précieux.
Prêt à transformer le risque humain en résilience humaine ? Découvrez le demo hub pour voir notre solution de sensibilisation à la sécurité et l'ensemble de la suite Human Risk Management en action.
BOOK A DEMO
See Human Risk Intelligence in action
A 30-minute walkthrough of how to cut human risk across your users, tailored to MSPs and IT teams.
Subscribe to newsletter

Découvrez comment les cabinets de services professionnels réduisent le risque humain avec usecure
Découvrez comment les équipes IT des services professionnels utilisent usecure pour protéger les données sensibles de leurs clients, maintenir leur conformité et préserver leur réputation — sans perturber le travail facturable.
Related posts
Explore more insights, updates, and resources from usecure.
A comprehensive guide to understanding ISO 27001