ISO/IEC 27001-Compliance: Wie Human Risk Intelligence die messbaren Nachweise liefert, die Auditoren fordern

Published on
May 13, 2026
Read time
5 mins

ISO/IEC 27001-Compliance: Wie Human Risk Intelligence die messbaren Nachweise liefert, die Auditoren fordern

Veröffentlicht am
May 13, 2026
Lesezeit
5 Min. Lesezeit
Kategorie
5 Min. Lesezeit

ISO/IEC 27001-Compliance: Wie Human Risk Intelligence die messbaren Nachweise liefert, die Auditoren fordern

Veröffentlicht am
13 May 26

Table of contents

Subscribe to newsletter

By clicking Sign Up you're confirming that you agree with our Terms and Conditions.
Thank you! Your submission has been received!
Oops! Something went wrong while submitting the form.

ISO/IEC 27001 Compliance: Wie Human Risk Intelligence die messbaren Nachweise liefert, die Auditoren fordern

Beim heutigen ISO/IEC-27001-Audit dreht sich alles um Nachvollziehbarkeit. Auditoren wollen zunehmend sehen, wie ein Risiko identifiziert wurde, welche Maßnahme ausgewählt wurde, wie sie umgesetzt wurde und welche Nachweise belegen, dass sie im Tagesgeschäft tatsächlich wirkt. Als Cybersecurity-Anbieter mit jahrelanger Erfahrung darin, Organisationen praxistaugliche Werkzeuge für ihren Weg zur Zertifizierung an die Hand zu geben, haben wir aus erster Hand erlebt, wie die Anforderungen der Auditoren steigen. Sie verlangen klare, fortlaufende Belege dafür, dass menschliche Risiken nicht nur anerkannt, sondern aktiv identifiziert, gemessen, reduziert und kontinuierlich verbessert werden.

Dieser Blog zeigt, wie Human Risk Intelligence (HRI) in Kombination mit einer integrierten Suite an Cybersecurity-Tools genau die messbaren Nachweise liefert, die ISO/IEC-27001-Auditoren fordern. Er beleuchtet außerdem die entscheidende Rolle menschzentrierter Maßnahmen, schlüsselt zentrale Klauseln und Anforderungen aus Anhang A der ISO/IEC 27001 auf und zeigt, wie Cybersecurity-Lösungen zusammenwirken können, um auditfähige, ergebnisorientierte Nachweise für ein wirksames Informationssicherheits-Managementsystem (ISMS) zu schaffen.

Die ernüchternde Realität menschlicher Risiken

Der Faktor Mensch bleibt die häufigste Ursache für Sicherheitsvorfälle. Zahlreiche Branchenberichte bestätigen das:

Diese Zahlen erklären, warum ISO/IEC-27001-Auditoren menschzentrierte Maßnahmen immer stärker in den Fokus rücken. Organisationen müssen nachweisen, dass sie menschliche Risiken aktiv steuern und reduzieren.

HRI ist die praktische Brücke, die genau diesen Nachweis liefert. Mitarbeiterverhalten, Trainingsergebnisse, Resultate aus Phishing-Simulationen, Einhaltung von Richtlinien, Breach-Daten und Threat Insights werden in konkrete, auditfähige Kennzahlen übersetzt, die belegen, wie Ihr ISMS die Anforderungen der Norm erfüllt.

Anforderungen an Awareness und Schulung wirksam erfüllen

Gemäß ISO/IEC 27001 Abschnitt 7.3 (Bewusstsein) müssen Organisationen sicherstellen, dass alle Mitarbeitenden ihren konkreten Beitrag zum ISMS kennen – ebenso wie die Konsequenzen, wenn Anforderungen nicht erfüllt werden. Anhang A 6.3 (Informationssicherheitsbewusstsein, -ausbildung und -schulung) geht noch weiter: Organisationen müssen allen relevanten Parteien eine angemessene Schulung zum Informationssicherheitsbewusstsein bieten, die rollenspezifisch ist und regelmäßig aktualisiert wird, um aktuelle Bedrohungen abzudecken.

Jährliche Abschlussquoten von Schulungen und allgemeine Awareness-Kampagnen reichen Auditoren längst nicht mehr aus. Sie erwarten Nachweise für tatsächliche Verhaltensänderungen.

Was Auditoren heute erwarten:

  • Rollenbasierte Schulungen, abgestimmt auf die jeweilige Risikoexposition
  • Messbare Verbesserung im Zeitverlauf
  • Nachweise, die Schulungen mit einem Rückgang von Vorfällen verknüpfen
  • Kontinuierliche Einbindung statt einmaliger Sitzungen

Für Auditoren zählt in der Regel weniger das Aktivitätsvolumen als vielmehr der Nachweis der Wirksamkeit. Gefragt sind Aufzeichnungen, die Bewusstsein, Prozesse und Ergebnisse miteinander verbinden: Bestätigungen mit Zeitstempel, Schulungsnachweise, dokumentierte Meldewege für Vorfälle sowie Beispiele dafür, dass Maßnahmen in der Praxis tatsächlich angewendet wurden.

Audit-Nachweise mit Security-Awareness- und HRI-Lösungen vorbereiten

Organisationen sollten sicherstellen, dass sie Audit-Nachweise effizient aufbereiten und vorlegen können – mithilfe einer umfassenden Security-Awareness-Lösung, ergänzt durch eine integrierte HRI-Suite.

Bei der Auswahl einer Security-Awareness-Plattform kommt es darauf an, eine Lösung zu wählen, die über klassische Schulungen hinausgeht und messbare, risikobasierte Ergebnisse liefert. Zu den wichtigsten Funktionen zählen:

  • KI-gestütztes, adaptives Lernen, das auf den einzelnen Nutzer zugeschnitten ist
  • Rollenspezifische Schulungsmodule, abgestimmt auf die Aufgaben der jeweiligen Abteilung (z. B. Finanzen, HR, IT)
  • Automatisierte Schulungskampagnen, die durch erkanntes Risikoverhalten ausgelöst werden – etwa bei nicht bestandenen Phishing-Simulationen

Darüber hinaus sollten Organisationen eine fortschrittliche Phishing-Simulationslösung einsetzen, die der sich wandelnden Bedrohungslage gerecht wird. Diese Lösung sollte Folgendes bieten:

  • Umfassend anpassbare Phishing-Simulationen auf Basis aktueller, realer Angriffsszenarien
  • Regelmäßig aktualisierte Phishing-Vorlagen, die neue Bedrohungstrends abbilden
  • Detaillierte Verhaltensanalysen, einschließlich Klickraten, Eingabe von Zugangsdaten und Meldeverhalten
  • Automatisierte Folgeschulungen für Nutzer, die als besonders risikobehaftet identifiziert wurden
  • Einblicke in das Risikoniveau einzelner Personen und Abteilungen

Über Awareness- und Simulationsfunktionen hinaus sollten Organisationen zudem eine integrierte HRI-Lösung einführen, um Transparenz und Kontrolle über menschliche Risiken zu stärken. Eine solche Lösung sollte:

  • Kontinuierliche Transparenz über Sicherheitsrisiken auf Nutzerebene im gesamten Unternehmen schaffen
  • Hochriskante Nutzer automatisch erkennen und sichtbar machen
  • Konkrete Maßnahmen zur Behebung identifizierter Risiken erzeugen
  • Trendbasierte Reports liefern, die messbare Verbesserungen im Zeitverlauf belegen

Datenschutzverletzungen und Sicherheitsvorfälle richtig handhaben


ISO/IEC 27001 verlangt belastbare Prozesse für das Incident Management. Anhang A 5.24 (Planung und Vorbereitung der Handhabung von Informationssicherheitsvorfällen) stellt klar, dass Sicherheitsvorfälle – einschließlich Datenschutzverletzungen – ordnungsgemäß dokumentiert, bewertet, bearbeitet und ausgewertet werden müssen. Anhang A 5.25 (Beurteilung und Entscheidung über Informationssicherheitsereignisse) regelt zudem ausdrücklich, dass Organisationen Informationssicherheitsereignisse beurteilen und entscheiden müssen, ob diese als Informationssicherheitsvorfälle einzustufen sind.

Auditoren fragen:

  • Hat es Vorfälle oder Datenschutzverletzungen gegeben?
  • Was waren die Ursachen?
  • Wie haben Sie reagiert?
  • Was wurde im Anschluss verändert?

Unvollständige oder schwache Antworten führen häufig zu Abweichungen (Nonconformities).

Auditnachweise mit Dark-Web-Monitoring und HRI-Lösungen vorbereiten

Organisationen sollten den Einsatz einer Dark-Web-Monitoring-Lösung prüfen, um potenzielle Sicherheitsvorfälle mit kompromittierten Unternehmenskonten zuverlässiger zu erkennen. Diese Tools durchsuchen kontinuierlich externe Quellen, darunter:

  • Dark-Web-Foren
  • Marktplätze
  • Breach-Datenbanken  

Sie identifizieren proaktiv offengelegte Zugangsdaten und Informationen mit Bezug zur Organisation. So lassen sich Datenschutzverletzungen frühzeitig erkennen, schnell darauf reagieren und eine wirksame Erkennung und Behandlung von Vorfällen nachweisen.

Ergänzend schafft eine HRI-Lösung detaillierte Transparenz über die Ursachen nutzerbezogener Sicherheitsrisiken und ermöglicht so ein effizienteres und wirksameres Management menschlicher Risiken. Eine leistungsfähige HRI-Plattform sollte:

  • kompromittierende Risikofaktoren aufschlüsseln, etwa veraltete Passwörter, fehlende Multi-Faktor-Authentifizierung (MFA) sowie ruhende oder inaktive Konten
  • die Gefährdung klar quantifizieren, indem sie die exakte Zahl der betroffenen Nutzer ausweist
  • gezielte Gegenmaßnahmen ermöglichen, indem sie Nutzergruppen mit hohem Risiko und konkrete Schwachstellen sichtbar macht
  • Auditanforderungen unterstützen, durch strukturierte, nachweisbasierte Berichte zu Vorfällen und Korrekturmaßnahmen
  • Die Kombination aus Dark-Web-Monitoring und detaillierter Analyse menschlicher Risiken macht aus der Erkennung von Vorfällen einen proaktiven, messbaren Prozess – und belegt Reaktionsfähigkeit sowie kontinuierliche Verbesserung innerhalb des ISMS.

    Starke Informationssicherheitsrichtlinien einführen und durchsetzen
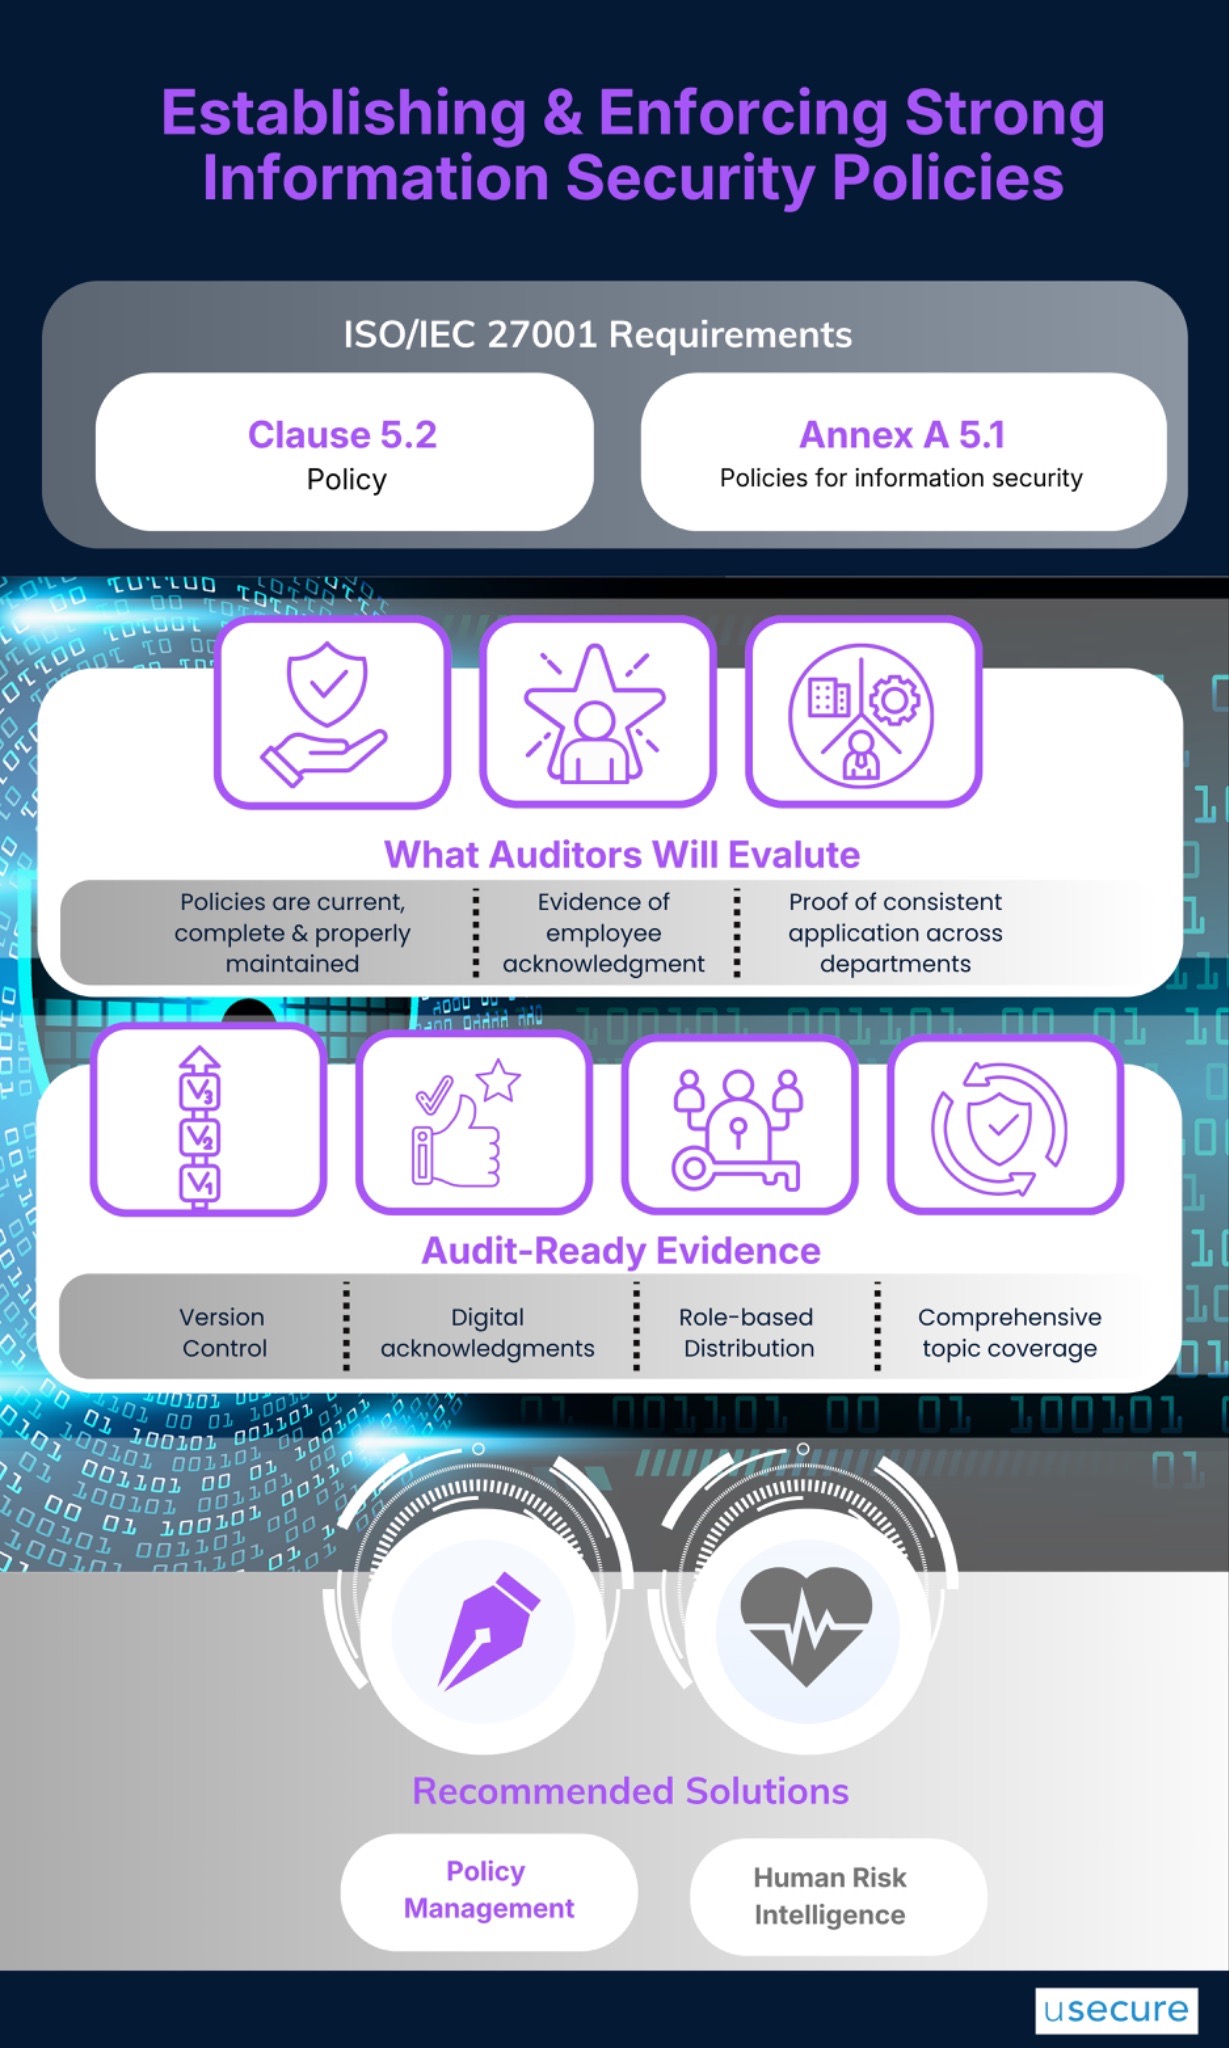

    ISO/IEC 27001 Abschnitt 5.2 (Richtlinie) verlangt von Organisationen, eine übergeordnete Informationssicherheitsrichtlinie zu erstellen, aufrechtzuerhalten und zu kommunizieren. Diese Richtlinie legt die strategische Ausrichtung des ISMS fest und kann sensible Informationen zur operativen und technischen Umgebung der Organisation enthalten. Der Zugriff ist daher in der Regel auf die Geschäftsleitung und relevante Stakeholder beschränkt.

    Darüber hinaus fordert Anhang A 5.1 (Informationssicherheitsrichtlinien) die Einführung themenspezifischer Richtlinien, die folgende Kriterien erfüllen:

    • Formelle Genehmigung durch die Geschäftsleitung
    • Wirksame Kommunikation an die betroffenen Mitarbeitenden
    • Regelmäßige Überprüfung und Aktualisierung

    Richtlinien sollten rollen- und verantwortungsbezogen verteilt werden, damit Mitarbeitende nur die für ihre Funktion erforderlichen Informationen erhalten. Über die reine Verteilung hinaus müssen Organisationen sicherstellen, dass Richtlinien tatsächlich verstanden und im Tagesgeschäft angewendet werden.

    Im Rahmen eines Audits prüfen Auditoren insbesondere:

    • Ob die Richtlinien aktuell, vollständig und ordnungsgemäß gepflegt sind
    • Nachweise über die Kenntnisnahme durch Mitarbeitende (z. B. digitale Signaturen, Zeitstempel)
    • Belege für eine einheitliche Anwendung über alle Abteilungen hinweg

    Auditnachweise mit Policy-Management und HRI-Lösungen vorbereiten

    Für eine wirksame Richtliniensteuerung und durchgehende Auditbereitschaft sollten Organisationen eine zentrale, professionell verwaltete Policy-Management-Lösung einsetzen, die Folgendes ermöglicht:

    • Richtlinien über den gesamten Lebenszyklus hinweg effizient erstellen, aktualisieren und pflegen
    • Zugriff auf eine umfangreiche und kontinuierlich wachsende Vorlagenbibliothek mit vorgefertigten Sicherheits- und Compliance-Richtlinien sowie Leitfäden
    • Richtlinien rollen- und verantwortungsbezogen an definierte Nutzergruppen verteilen
    • Versionskontrolle, Richtlinienhistorie und lückenlose Audit Trails sicherstellen
    • Auditfähige Nachweise über Verteilung, Bestätigung und Überprüfung von Richtlinien erzeugen
    • Bestätigungen und Compliance-Status der Mitarbeitenden über digitale Signaturen und Zeitstempel nachverfolgen

    Ergänzend sollten Organisationen folgende HRI-Elemente nutzen, um die Transparenz über richtlinienbezogene Humanrisiken und Compliance-Lücken zu erhöhen:

    • Nutzer oder Abteilungen mit wiederholten Richtlinienverstößen identifizieren
    • Risikoreiches Verhalten im Zusammenhang mit Richtlinienverstößen erkennen
    • Daten zur Richtlinieninteraktion mit übergreifenden Humanrisiko-Indikatoren verknüpfen
    • Konkrete Maßnahmen zur Risikobehebung und risikobasierte Reportings erzeugen
    • Kontinuierliche Transparenz über Trends bei der Richtlinieneinhaltung im gesamten Unternehmen schaffen

    Ein stärkeres ISMS aufbauen – mit HRI für ISO/IEC 27001

    Wenn Sie sich auf die ISO/IEC 27001-Zertifizierung vorbereiten oder Ihre menschenzentrierten Kontrollen gezielt stärken möchten, ist jetzt der richtige Zeitpunkt, über klassische Awareness-Schulungen und statische Richtlinien hinauszugehen. Die Investition in HRI zahlt doppelt ein: auf den Zertifizierungserfolg und auf eine langfristig belastbare Cyber-Resilienz.

    Bereit, das Management menschlicher Risiken in Ihrem Unternehmen grundlegend zu verändern? Entdecken Sie, wie die richtige Kombination aus Tools und Risikodaten Ihr nächstes Audit reibungsloser macht, Ihre Sicherheit stärkt und Ihre Mitarbeitenden zu selbstbewussten Verteidigern Ihrer wertvollsten Werte macht.

    Bereit, menschliches Risiko in menschliche Resilienz zu verwandeln? Zum Demo Hub – erleben Sie unsere Lösung für Security Awareness und die gesamte Human Risk Management Suite in Aktion.

    BOOK A DEMO

    See Human Risk Intelligence in action

    A 30-minute walkthrough of how to cut human risk across your users, tailored to MSPs and IT teams.

    Get a Demo

    Subscribe to newsletter

    By clicking Sign Up you're confirming that you agree with our Terms and Conditions.
    Thank you! Your submission has been received!
    Oops! Something went wrong while submitting the form.

    ISO/IEC 27001 Compliance: Wie Human Risk Intelligence die messbaren Nachweise liefert, die Auditoren fordern

    Beim heutigen ISO/IEC-27001-Audit dreht sich alles um Nachvollziehbarkeit. Auditoren wollen zunehmend sehen, wie ein Risiko identifiziert wurde, welche Maßnahme ausgewählt wurde, wie sie umgesetzt wurde und welche Nachweise belegen, dass sie im Tagesgeschäft tatsächlich wirkt. Als Cybersecurity-Anbieter mit jahrelanger Erfahrung darin, Organisationen praxistaugliche Werkzeuge für ihren Weg zur Zertifizierung an die Hand zu geben, haben wir aus erster Hand erlebt, wie die Anforderungen der Auditoren steigen. Sie verlangen klare, fortlaufende Belege dafür, dass menschliche Risiken nicht nur anerkannt, sondern aktiv identifiziert, gemessen, reduziert und kontinuierlich verbessert werden.

    Dieser Blog zeigt, wie Human Risk Intelligence (HRI) in Kombination mit einer integrierten Suite an Cybersecurity-Tools genau die messbaren Nachweise liefert, die ISO/IEC-27001-Auditoren fordern. Er beleuchtet außerdem die entscheidende Rolle menschzentrierter Maßnahmen, schlüsselt zentrale Klauseln und Anforderungen aus Anhang A der ISO/IEC 27001 auf und zeigt, wie Cybersecurity-Lösungen zusammenwirken können, um auditfähige, ergebnisorientierte Nachweise für ein wirksames Informationssicherheits-Managementsystem (ISMS) zu schaffen.

    Die ernüchternde Realität menschlicher Risiken

    Der Faktor Mensch bleibt die häufigste Ursache für Sicherheitsvorfälle. Zahlreiche Branchenberichte bestätigen das:

    Diese Zahlen erklären, warum ISO/IEC-27001-Auditoren menschzentrierte Maßnahmen immer stärker in den Fokus rücken. Organisationen müssen nachweisen, dass sie menschliche Risiken aktiv steuern und reduzieren.

    HRI ist die praktische Brücke, die genau diesen Nachweis liefert. Mitarbeiterverhalten, Trainingsergebnisse, Resultate aus Phishing-Simulationen, Einhaltung von Richtlinien, Breach-Daten und Threat Insights werden in konkrete, auditfähige Kennzahlen übersetzt, die belegen, wie Ihr ISMS die Anforderungen der Norm erfüllt.

    Anforderungen an Awareness und Schulung wirksam erfüllen

    Gemäß ISO/IEC 27001 Abschnitt 7.3 (Bewusstsein) müssen Organisationen sicherstellen, dass alle Mitarbeitenden ihren konkreten Beitrag zum ISMS kennen – ebenso wie die Konsequenzen, wenn Anforderungen nicht erfüllt werden. Anhang A 6.3 (Informationssicherheitsbewusstsein, -ausbildung und -schulung) geht noch weiter: Organisationen müssen allen relevanten Parteien eine angemessene Schulung zum Informationssicherheitsbewusstsein bieten, die rollenspezifisch ist und regelmäßig aktualisiert wird, um aktuelle Bedrohungen abzudecken.

    Jährliche Abschlussquoten von Schulungen und allgemeine Awareness-Kampagnen reichen Auditoren längst nicht mehr aus. Sie erwarten Nachweise für tatsächliche Verhaltensänderungen.

    Was Auditoren heute erwarten:

    • Rollenbasierte Schulungen, abgestimmt auf die jeweilige Risikoexposition
    • Messbare Verbesserung im Zeitverlauf
    • Nachweise, die Schulungen mit einem Rückgang von Vorfällen verknüpfen
    • Kontinuierliche Einbindung statt einmaliger Sitzungen

    Für Auditoren zählt in der Regel weniger das Aktivitätsvolumen als vielmehr der Nachweis der Wirksamkeit. Gefragt sind Aufzeichnungen, die Bewusstsein, Prozesse und Ergebnisse miteinander verbinden: Bestätigungen mit Zeitstempel, Schulungsnachweise, dokumentierte Meldewege für Vorfälle sowie Beispiele dafür, dass Maßnahmen in der Praxis tatsächlich angewendet wurden.

    Audit-Nachweise mit Security-Awareness- und HRI-Lösungen vorbereiten

    Organisationen sollten sicherstellen, dass sie Audit-Nachweise effizient aufbereiten und vorlegen können – mithilfe einer umfassenden Security-Awareness-Lösung, ergänzt durch eine integrierte HRI-Suite.

    Bei der Auswahl einer Security-Awareness-Plattform kommt es darauf an, eine Lösung zu wählen, die über klassische Schulungen hinausgeht und messbare, risikobasierte Ergebnisse liefert. Zu den wichtigsten Funktionen zählen:

    • KI-gestütztes, adaptives Lernen, das auf den einzelnen Nutzer zugeschnitten ist
    • Rollenspezifische Schulungsmodule, abgestimmt auf die Aufgaben der jeweiligen Abteilung (z. B. Finanzen, HR, IT)
    • Automatisierte Schulungskampagnen, die durch erkanntes Risikoverhalten ausgelöst werden – etwa bei nicht bestandenen Phishing-Simulationen

    Darüber hinaus sollten Organisationen eine fortschrittliche Phishing-Simulationslösung einsetzen, die der sich wandelnden Bedrohungslage gerecht wird. Diese Lösung sollte Folgendes bieten:

    • Umfassend anpassbare Phishing-Simulationen auf Basis aktueller, realer Angriffsszenarien
    • Regelmäßig aktualisierte Phishing-Vorlagen, die neue Bedrohungstrends abbilden
    • Detaillierte Verhaltensanalysen, einschließlich Klickraten, Eingabe von Zugangsdaten und Meldeverhalten
    • Automatisierte Folgeschulungen für Nutzer, die als besonders risikobehaftet identifiziert wurden
    • Einblicke in das Risikoniveau einzelner Personen und Abteilungen

    Über Awareness- und Simulationsfunktionen hinaus sollten Organisationen zudem eine integrierte HRI-Lösung einführen, um Transparenz und Kontrolle über menschliche Risiken zu stärken. Eine solche Lösung sollte:

    • Kontinuierliche Transparenz über Sicherheitsrisiken auf Nutzerebene im gesamten Unternehmen schaffen
    • Hochriskante Nutzer automatisch erkennen und sichtbar machen
    • Konkrete Maßnahmen zur Behebung identifizierter Risiken erzeugen
    • Trendbasierte Reports liefern, die messbare Verbesserungen im Zeitverlauf belegen

    Datenschutzverletzungen und Sicherheitsvorfälle richtig handhaben


    ISO/IEC 27001 verlangt belastbare Prozesse für das Incident Management. Anhang A 5.24 (Planung und Vorbereitung der Handhabung von Informationssicherheitsvorfällen) stellt klar, dass Sicherheitsvorfälle – einschließlich Datenschutzverletzungen – ordnungsgemäß dokumentiert, bewertet, bearbeitet und ausgewertet werden müssen. Anhang A 5.25 (Beurteilung und Entscheidung über Informationssicherheitsereignisse) regelt zudem ausdrücklich, dass Organisationen Informationssicherheitsereignisse beurteilen und entscheiden müssen, ob diese als Informationssicherheitsvorfälle einzustufen sind.

    Auditoren fragen:

    • Hat es Vorfälle oder Datenschutzverletzungen gegeben?
    • Was waren die Ursachen?
    • Wie haben Sie reagiert?
    • Was wurde im Anschluss verändert?

    Unvollständige oder schwache Antworten führen häufig zu Abweichungen (Nonconformities).

    Auditnachweise mit Dark-Web-Monitoring und HRI-Lösungen vorbereiten

    Organisationen sollten den Einsatz einer Dark-Web-Monitoring-Lösung prüfen, um potenzielle Sicherheitsvorfälle mit kompromittierten Unternehmenskonten zuverlässiger zu erkennen. Diese Tools durchsuchen kontinuierlich externe Quellen, darunter:

    • Dark-Web-Foren
    • Marktplätze
    • Breach-Datenbanken  

    Sie identifizieren proaktiv offengelegte Zugangsdaten und Informationen mit Bezug zur Organisation. So lassen sich Datenschutzverletzungen frühzeitig erkennen, schnell darauf reagieren und eine wirksame Erkennung und Behandlung von Vorfällen nachweisen.

    Ergänzend schafft eine HRI-Lösung detaillierte Transparenz über die Ursachen nutzerbezogener Sicherheitsrisiken und ermöglicht so ein effizienteres und wirksameres Management menschlicher Risiken. Eine leistungsfähige HRI-Plattform sollte:

  • kompromittierende Risikofaktoren aufschlüsseln, etwa veraltete Passwörter, fehlende Multi-Faktor-Authentifizierung (MFA) sowie ruhende oder inaktive Konten
  • die Gefährdung klar quantifizieren, indem sie die exakte Zahl der betroffenen Nutzer ausweist
  • gezielte Gegenmaßnahmen ermöglichen, indem sie Nutzergruppen mit hohem Risiko und konkrete Schwachstellen sichtbar macht
  • Auditanforderungen unterstützen, durch strukturierte, nachweisbasierte Berichte zu Vorfällen und Korrekturmaßnahmen
  • Die Kombination aus Dark-Web-Monitoring und detaillierter Analyse menschlicher Risiken macht aus der Erkennung von Vorfällen einen proaktiven, messbaren Prozess – und belegt Reaktionsfähigkeit sowie kontinuierliche Verbesserung innerhalb des ISMS.

    Starke Informationssicherheitsrichtlinien einführen und durchsetzen


    ISO/IEC 27001 Abschnitt 5.2 (Richtlinie) verlangt von Organisationen, eine übergeordnete Informationssicherheitsrichtlinie zu erstellen, aufrechtzuerhalten und zu kommunizieren. Diese Richtlinie legt die strategische Ausrichtung des ISMS fest und kann sensible Informationen zur operativen und technischen Umgebung der Organisation enthalten. Der Zugriff ist daher in der Regel auf die Geschäftsleitung und relevante Stakeholder beschränkt.

    Darüber hinaus fordert Anhang A 5.1 (Informationssicherheitsrichtlinien) die Einführung themenspezifischer Richtlinien, die folgende Kriterien erfüllen:

    • Formelle Genehmigung durch die Geschäftsleitung
    • Wirksame Kommunikation an die betroffenen Mitarbeitenden
    • Regelmäßige Überprüfung und Aktualisierung

    Richtlinien sollten rollen- und verantwortungsbezogen verteilt werden, damit Mitarbeitende nur die für ihre Funktion erforderlichen Informationen erhalten. Über die reine Verteilung hinaus müssen Organisationen sicherstellen, dass Richtlinien tatsächlich verstanden und im Tagesgeschäft angewendet werden.

    Im Rahmen eines Audits prüfen Auditoren insbesondere:

    • Ob die Richtlinien aktuell, vollständig und ordnungsgemäß gepflegt sind
    • Nachweise über die Kenntnisnahme durch Mitarbeitende (z. B. digitale Signaturen, Zeitstempel)
    • Belege für eine einheitliche Anwendung über alle Abteilungen hinweg

    Auditnachweise mit Policy-Management und HRI-Lösungen vorbereiten

    Für eine wirksame Richtliniensteuerung und durchgehende Auditbereitschaft sollten Organisationen eine zentrale, professionell verwaltete Policy-Management-Lösung einsetzen, die Folgendes ermöglicht:

    • Richtlinien über den gesamten Lebenszyklus hinweg effizient erstellen, aktualisieren und pflegen
    • Zugriff auf eine umfangreiche und kontinuierlich wachsende Vorlagenbibliothek mit vorgefertigten Sicherheits- und Compliance-Richtlinien sowie Leitfäden
    • Richtlinien rollen- und verantwortungsbezogen an definierte Nutzergruppen verteilen
    • Versionskontrolle, Richtlinienhistorie und lückenlose Audit Trails sicherstellen
    • Auditfähige Nachweise über Verteilung, Bestätigung und Überprüfung von Richtlinien erzeugen
    • Bestätigungen und Compliance-Status der Mitarbeitenden über digitale Signaturen und Zeitstempel nachverfolgen

    Ergänzend sollten Organisationen folgende HRI-Elemente nutzen, um die Transparenz über richtlinienbezogene Humanrisiken und Compliance-Lücken zu erhöhen:

    • Nutzer oder Abteilungen mit wiederholten Richtlinienverstößen identifizieren
    • Risikoreiches Verhalten im Zusammenhang mit Richtlinienverstößen erkennen
    • Daten zur Richtlinieninteraktion mit übergreifenden Humanrisiko-Indikatoren verknüpfen
    • Konkrete Maßnahmen zur Risikobehebung und risikobasierte Reportings erzeugen
    • Kontinuierliche Transparenz über Trends bei der Richtlinieneinhaltung im gesamten Unternehmen schaffen

    Ein stärkeres ISMS aufbauen – mit HRI für ISO/IEC 27001

    Wenn Sie sich auf die ISO/IEC 27001-Zertifizierung vorbereiten oder Ihre menschenzentrierten Kontrollen gezielt stärken möchten, ist jetzt der richtige Zeitpunkt, über klassische Awareness-Schulungen und statische Richtlinien hinauszugehen. Die Investition in HRI zahlt doppelt ein: auf den Zertifizierungserfolg und auf eine langfristig belastbare Cyber-Resilienz.

    Bereit, das Management menschlicher Risiken in Ihrem Unternehmen grundlegend zu verändern? Entdecken Sie, wie die richtige Kombination aus Tools und Risikodaten Ihr nächstes Audit reibungsloser macht, Ihre Sicherheit stärkt und Ihre Mitarbeitenden zu selbstbewussten Verteidigern Ihrer wertvollsten Werte macht.

    Bereit, menschliches Risiko in menschliche Resilienz zu verwandeln? Zum Demo Hub – erleben Sie unsere Lösung für Security Awareness und die gesamte Human Risk Management Suite in Aktion.

    Newsletter abonnieren

    Newsletter abonnieren

    Mit einem Klick auf „Anmelden“ bestätigen Sie, dass Sie unseren Nutzungsbedingungen zustimmen.
    Vielen Dank! Ihre Anmeldung ist eingegangen!
    Hoppla! Beim Senden des Formulars ist ein Fehler aufgetreten.

    Erfahren Sie, wie Unternehmen im Bereich Professional Services mit usecure menschliche Risiken reduzieren

    Erfahren Sie, wie IT-Teams in Professional-Services-Unternehmen usecure nutzen, um sensible Kundendaten zu schützen, Compliance-Anforderungen zu erfüllen und ihre Reputation zu wahren — ohne abrechenbare Arbeit zu beeinträchtigen.

    Related posts

    Explore more insights, updates, and resources from usecure.