Cumplimiento de la ISO/IEC 27001: cómo la Human Risk Intelligence (HRI) aporta las evidencias medibles que exigen los auditores


Table of contents
Subscribe to newsletter
Cumplimiento de la ISO/IEC 27001: cómo la Human Risk Intelligence aporta las evidencias medibles que exigen los auditores
La auditoría ISO/IEC 27001 actual gira en torno a la trazabilidad. Cada vez con más frecuencia, los auditores quieren ver cómo se identificó un riesgo, qué control se seleccionó, cómo se implantó y qué evidencias demuestran que funciona realmente en el día a día. Como proveedor de ciberseguridad con años de experiencia dotando a las organizaciones de herramientas prácticas para recorrer su camino hacia la certificación, hemos comprobado de primera mano cómo los auditores están elevando el listón. Quieren pruebas claras y continuas de que los riesgos humanos no solo se reconocen, sino que se identifican, se miden, se mitigan y se mejoran de forma activa a lo largo del tiempo.
En este blog analizamos cómo la Human Risk Intelligence (HRI), combinada con un conjunto integrado de herramientas de ciberseguridad, aporta las evidencias medibles que exigen los auditores de la ISO/IEC 27001. También examinamos el papel decisivo de los controles centrados en las personas, desglosamos las cláusulas clave de la ISO/IEC 27001 y los requisitos del Anexo A, y mostramos cómo las soluciones de ciberseguridad pueden trabajar juntas para generar pruebas auditables y orientadas a resultados de un Sistema de Gestión de Seguridad de la Información (SGSI) eficaz.
La cruda realidad del riesgo humano
El factor humano sigue siendo la principal causa de los incidentes de seguridad. Varios informes del sector lo confirman:
- El Verizon 2025 Data Breach Investigations Report (DBIR) concluye que el factor humano interviene en el 74 % de las brechas.
- El Cost of a Data Breach Report 2024 de IBM sitúa el coste medio global de una brecha en 4,45 millones de dólares, con cifras más altas en los casos asociados a phishing y credenciales comprometidas.
- El Global Cybersecurity Outlook 2025 del World Economic Forum señala que el error humano y la ingeniería social siguen siendo los principales vectores de ataque a escala mundial.
Estas cifras explican por qué los auditores de la ISO/IEC 27001 ponen cada vez más el foco en los controles centrados en las personas. Las organizaciones deben demostrar que gestionan y reducen el riesgo humano de forma activa.
La HRI es el puente práctico que proporciona justamente esas evidencias. Convierte los comportamientos de los empleados, los resultados de la formación, los datos de las simulaciones de phishing, el cumplimiento de políticas, la información sobre brechas y la inteligencia de amenazas en métricas concretas y auditables que demuestran cómo tu SGSI cumple los requisitos de la norma.
Cumplir con eficacia los requisitos de concienciación y formación

Según la cláusula 7.3 de ISO/IEC 27001 (Concienciación), las organizaciones deben garantizar que todos los empleados conocen su contribución específica al SGSI y las consecuencias de no cumplir con los requisitos. El Anexo A 6.3 (Concienciación, educación y formación en seguridad de la información) va más allá y exige que las organizaciones proporcionen a todas las partes interesadas una formación en concienciación sobre seguridad de la información adecuada a su rol y actualizada de forma periódica para hacer frente a las amenazas actuales.
Los auditores ya no se conforman con tasas anuales de finalización de formación ni con campañas de concienciación genéricas. Quieren pruebas de que el comportamiento ha cambiado.
Qué esperan ahora los auditores:
- Formación por roles alineada con el nivel de exposición al riesgo
- Mejora medible a lo largo del tiempo
- Evidencias que vinculen la formación con la reducción de incidentes
- Implicación continua, no sesiones puntuales
A los auditores suele importarles menos el volumen de actividad que la prueba de su eficacia. Buscan registros que conecten concienciación, procesos y resultados: confirmaciones con marca de tiempo, registros de formación, trazabilidad de la notificación de incidentes y ejemplos que demuestren que los controles se han aplicado en la práctica.
Preparar las evidencias de auditoría con soluciones de concienciación en seguridad y HRI
Las organizaciones deben asegurarse de poder preparar y presentar las evidencias de auditoría de forma eficaz apoyándose en una solución integral de concienciación en seguridad, respaldada por una suite HRI integrada.
A la hora de elegir una plataforma de concienciación en seguridad, es importante optar por una solución que vaya más allá de la formación tradicional y aporte resultados medibles y orientados al riesgo. Entre sus capacidades clave deberían figurar:
- Aprendizaje adaptativo impulsado por IA y personalizado para cada usuario
- Módulos de formación específicos por rol, alineados con las responsabilidades de cada departamento (p. ej., finanzas, RR. HH., IT)
- Campañas de formación automatizadas que se activan ante comportamientos de riesgo detectados, como fallos en simulaciones de phishing
Además, las organizaciones deberían implantar una solución avanzada de simulación de phishing que refleje la evolución de la amenaza. Dicha solución debería ofrecer:
- Simulaciones de phishing altamente personalizables, basadas en escenarios de ataque reales y actuales
- Plantillas de phishing actualizadas periódicamente conforme a las tendencias de amenazas emergentes
- Analítica de comportamiento detallada, con tasas de clic, envíos de credenciales y actividad de notificación
- Formación de refuerzo automatizada para los usuarios identificados como de alto riesgo
- Visión de los niveles de riesgo por usuario y por departamento
Más allá de las capacidades de concienciación y simulación, las organizaciones también deberían desplegar una solución HRI integrada que refuerce la visibilidad y el control sobre los riesgos de origen humano. Una solución de este tipo debería:
- Ofrecer visibilidad continua de los riesgos de seguridad a nivel de usuario en toda la organización
- Detectar y poner de relieve automáticamente a los usuarios de alto riesgo
- Generar tareas de remediación accionables para reducir los riesgos identificados
- Proporcionar informes de tendencias que demuestren una mejora medible a lo largo del tiempo
Gestionar correctamente las brechas y los incidentes de seguridad

ISO/IEC 27001 exige procesos sólidos de gestión de incidentes. El Anexo A 5.24 (Planificación y preparación de la gestión de incidentes de seguridad de la información) deja claro que los incidentes de seguridad, incluidas las brechas de datos, deben documentarse, evaluarse y resolverse correctamente, además de servir como fuente de aprendizaje. El Anexo A 5.25 (Evaluación y decisión sobre los eventos de seguridad de la información) aborda específicamente que las organizaciones deben evaluar los eventos de seguridad de la información y decidir si procede clasificarlos como incidentes de seguridad de la información.
Los auditores preguntarán:
- ¿Habéis sufrido algún incidente o brecha?
- ¿Cuál fue su causa?
- ¿Cómo respondisteis?
- ¿Qué cambió después?
Las respuestas vagas o incompletas suelen derivar en no conformidades.
Cómo preparar la evidencia de auditoría con monitorización de la dark web y soluciones de HRI
Conviene plantearse implantar una solución de monitorización de la dark web para reforzar la capacidad de detectar posibles incidentes de seguridad que afecten a cuentas corporativas comprometidas. Estas herramientas rastrean de forma continua fuentes externas, entre ellas:
- foros de la dark web
- mercados ilegales
- repositorios de brechas
Identifican de forma proactiva credenciales y datos expuestos vinculados a la organización, lo que permite detectar brechas de forma temprana, responder con rapidez y demostrar una identificación y gestión eficaces de los incidentes.
Además, implantar una solución de HRI permite obtener visibilidad detallada sobre las causas raíz de los riesgos de seguridad asociados a los usuarios, lo que facilita una gestión del riesgo humano más eficiente y eficaz. Una plataforma de HRI eficaz debería:
- Desglosar los factores de riesgo comprometidos, como contraseñas obsoletas, ausencia de autenticación multifactor (MFA) y cuentas inactivas o en desuso
- Cuantificar la exposición con claridad, indicando el número exacto de usuarios afectados
- Permitir una remediación dirigida, identificando los grupos de usuarios de alto riesgo y las vulnerabilidades concretas
- Dar respuesta a los requisitos de auditoría mediante informes estructurados y basados en evidencias sobre incidentes y acciones correctivas
Al combinar la monitorización de la dark web con un análisis detallado del riesgo humano, las organizaciones convierten la detección de incidentes en un proceso proactivo y medible que demuestra capacidad de respuesta y mejora continua dentro de su SGSI.
Cómo establecer y aplicar políticas de seguridad de la información sólidas
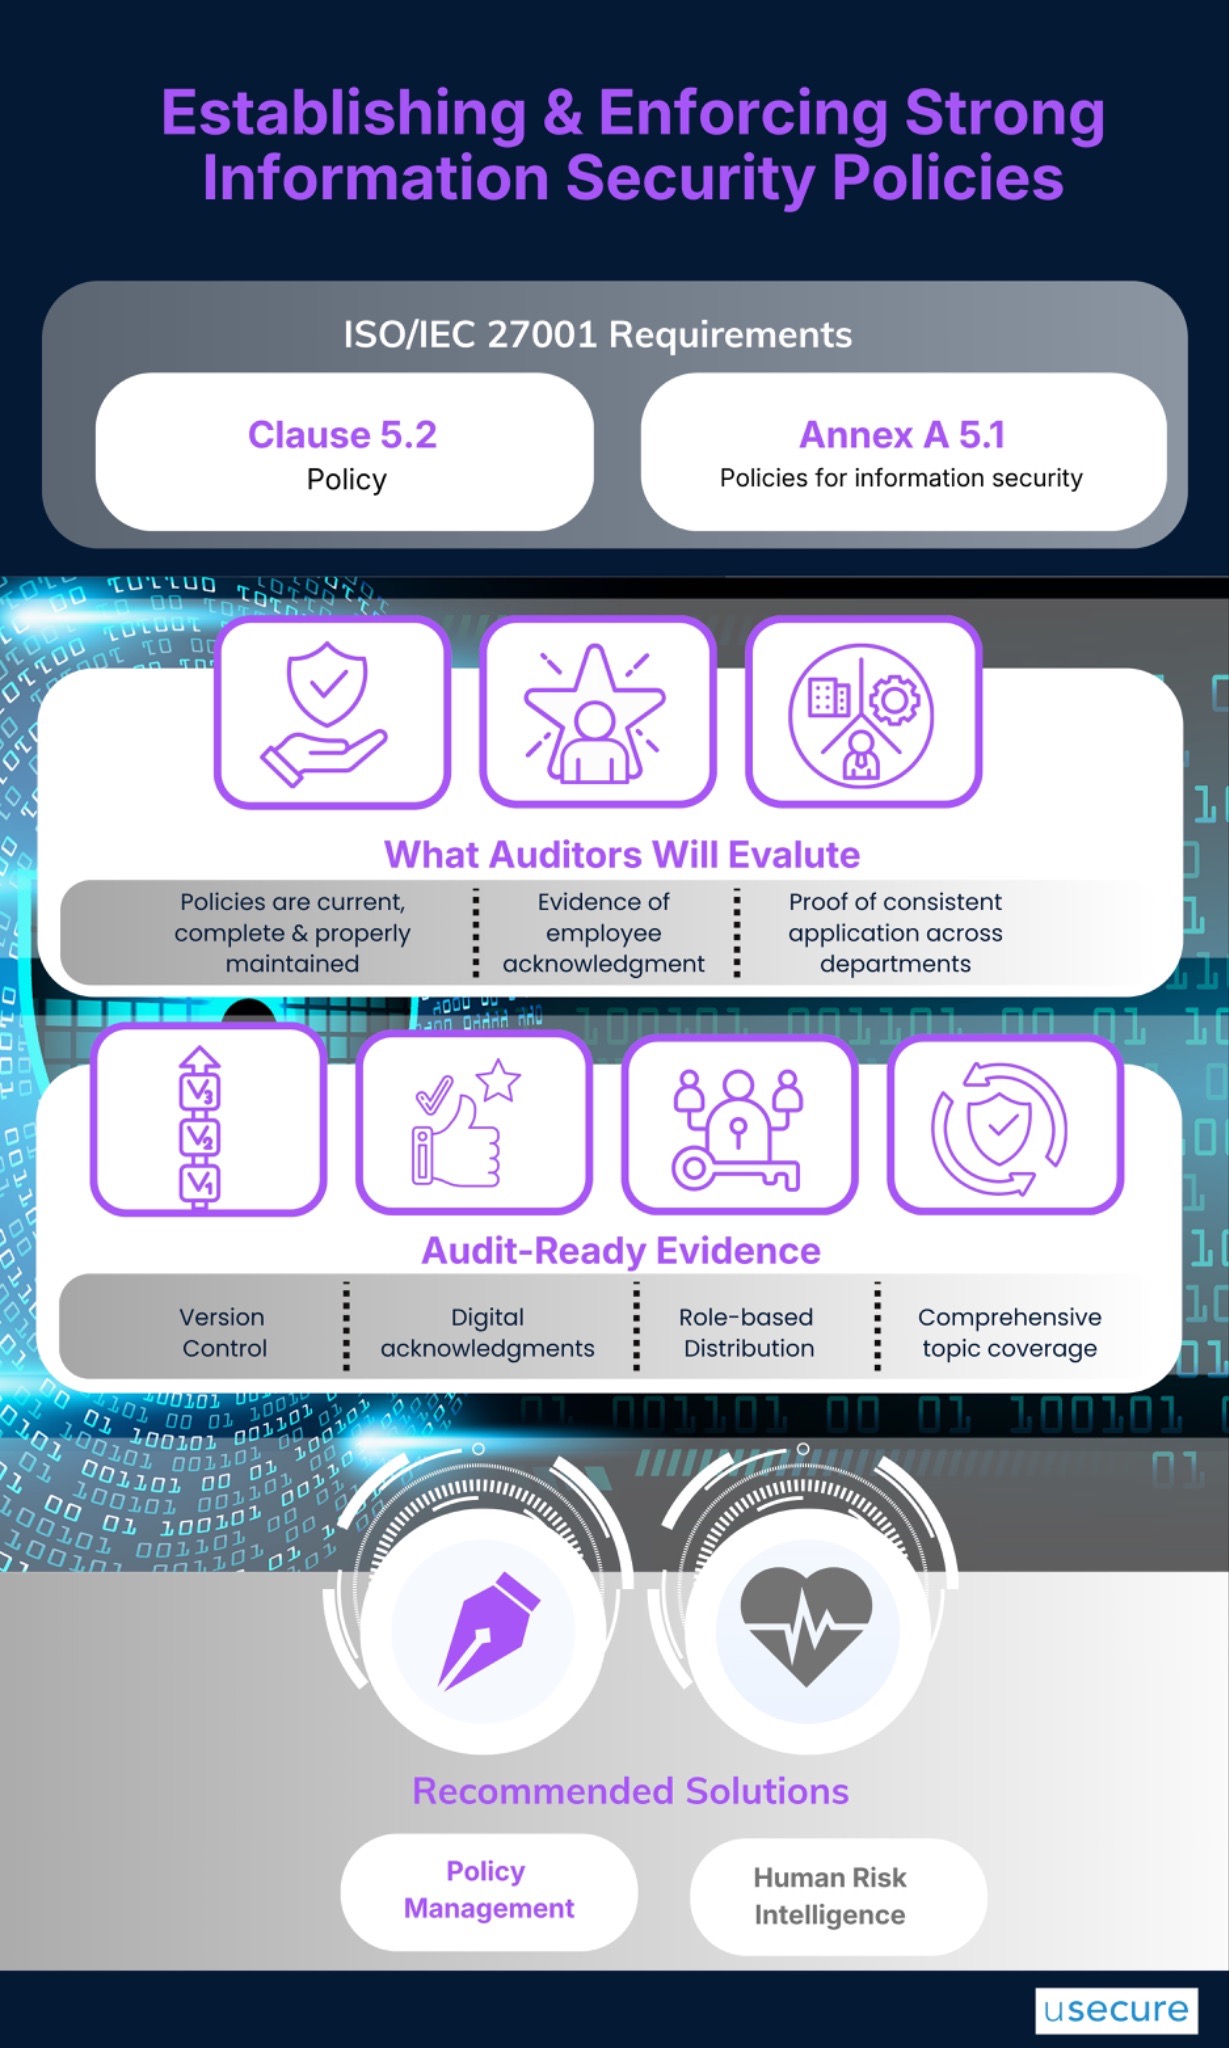
La cláusula 5.2 (Política) de la norma ISO/IEC 27001 exige que las organizaciones establezcan, mantengan y comuniquen una política general de seguridad de la información. Esta política define la dirección estratégica del SGSI y puede incluir detalles sensibles sobre el entorno operativo y técnico de la organización. Por este motivo, el acceso suele restringirse a la alta dirección y a las partes interesadas pertinentes.
Además, el Anexo A 5.1 (Políticas de seguridad de la información) exige que las organizaciones implanten políticas específicas por materia que sean:
- Aprobadas formalmente por la dirección
- Comunicadas de forma eficaz al personal correspondiente
- Revisadas y actualizadas a intervalos periódicos
Las políticas deben distribuirse en función del rol y las responsabilidades de cada persona, de modo que cada empleado reciba únicamente la información necesaria para su puesto. Más allá de la distribución, las organizaciones deben garantizar que las políticas se comprenden y se aplican realmente en el día a día.
Durante una auditoría, los evaluadores analizarán:
- Si las políticas están actualizadas, son completas y se mantienen correctamente
- Las evidencias de aceptación por parte de los empleados (por ejemplo, firmas digitales y marcas de tiempo)
- La prueba de una aplicación coherente en todos los departamentos
Cómo preparar las evidencias de auditoría con soluciones de gestión de políticas y HRI
Para respaldar una gobernanza eficaz de las políticas y estar siempre preparado para una auditoría, conviene implantar una solución centralizada de gestión de políticas que permita:
- Crear, actualizar y mantener las políticas de forma eficiente a lo largo de todo su ciclo de vida
- Acceder a una amplia biblioteca de plantillas en constante crecimiento, con políticas y directrices de seguridad y cumplimiento ya preparadas
- Distribuir las políticas a grupos de usuarios concretos según sus roles y responsabilidades
- Mantener el control de versiones, el histórico de políticas y pistas de auditoría completas
- Generar registros listos para auditoría sobre la distribución, aceptación y revisión de las políticas
- Hacer seguimiento de las aceptaciones de los empleados y de su estado de cumplimiento mediante firmas digitales y marcas de tiempo
Asimismo, las organizaciones deberían apoyarse en los siguientes elementos de HRI para ganar visibilidad sobre los factores de riesgo humano y las brechas de cumplimiento relacionadas con las políticas:
- Identificar a los usuarios o departamentos que incumplen las políticas de forma reiterada
- Detectar comportamientos de alto riesgo asociados a infracciones de las políticas
- Correlacionar los datos de interacción con las políticas con indicadores de riesgo humano más amplios
- Generar tareas de remediación accionables e informes basados en el riesgo
- Ofrecer visibilidad continua sobre la evolución del cumplimiento de las políticas en toda la organización
Refuerza tu SGSI con HRI para ISO/IEC 27001
Si estás preparando la certificación ISO/IEC 27001, o simplemente quieres reforzar tus controles centrados en las personas, ha llegado el momento de ir más allá de la formación de concienciación tradicional y de las políticas estáticas. Invertir en HRI es una de las decisiones más inteligentes que puedes tomar, tanto para superar la auditoría de cumplimiento como para construir una ciberresiliencia duradera.
¿Listo para transformar la forma en que tu organización gestiona el riesgo humano? Descubre cómo la combinación adecuada de herramientas e inteligencia puede hacer que tu próxima auditoría sea más fluida, tu seguridad más sólida y tus empleados defensores más seguros de tus activos más valiosos.
¿Listo para convertir el riesgo humano en resiliencia humana? Explora el demo hub para ver en acción nuestra solución de concienciación en seguridad y el conjunto completo de soluciones de gestión del riesgo humano.
BOOK A DEMO
See Human Risk Intelligence in action
A 30-minute walkthrough of how to cut human risk across your users, tailored to MSPs and IT teams.
Subscribe to newsletter

Descubre cómo las empresas de servicios profesionales reducen el riesgo humano con usecure
Descubre cómo los equipos de TI de servicios profesionales usan usecure para proteger los datos confidenciales de sus clientes, mantener el cumplimiento normativo y salvaguardar su reputación, sin interrumpir el trabajo facturable.
Related posts
Explore more insights, updates, and resources from usecure.
A comprehensive guide to understanding ISO 27001