Directiva NIS2: por qué la Human Risk Intelligence ya es obligatoria para las organizaciones de la UE


Table of contents
Subscribe to newsletter
Directiva NIS2: por qué la Human Risk Intelligence (inteligencia sobre riesgo humano) ya es obligatoria para las organizaciones de la UE
La Directiva sobre la seguridad de las redes y sistemas de información 2 (NIS2) entró en vigor en la UE en enero de 2023 y los Estados miembros debían transponerla a su legislación nacional antes de octubre de 2024. Pero la legislación, por sí sola, no cambia nada. Lo que cambia los resultados es reconocer que la tecnología no puede proteger a una organización cuyas personas siguen sin ser conscientes del riesgo, sin estar preparadas ni formadas.
Los atacantes que vulneraron MGM Resorts International en septiembre de 2023 no explotaron una vulnerabilidad de software. Cogieron el teléfono, se hicieron pasar por un empleado y lograron sortear al servicio de asistencia de TI a base de labia en menos de 10 minutos. La interrupción resultante costó a la compañía unos 100 millones de dólares en pérdidas operativas. Los controles tecnológicos estaban ahí. La capa humana, no.
NIS2 es la respuesta legislativa directa de la Unión Europea a una década de evidencias que apuntan una y otra vez a la misma conclusión: las personas son a la vez la superficie de ataque más explotada y el activo de seguridad más potente con el que cuenta cualquier organización. La directiva no se limita a pedirte que instales mejores cortafuegos. Exige que midas, gestiones y mejores de forma continua los comportamientos de seguridad de cada persona de tu plantilla.
Qué exige realmente NIS2 y en qué se diferencia de NIS1
La Directiva NIS original, adoptada en 2016, fue pionera en su momento, pero dejó enormes lagunas. NIS1 cubría un conjunto reducido de operadores de servicios esenciales y proveedores de servicios digitales, y su aplicación entre los Estados miembros fue desigual. Una revisión de la Comisión Europea de 2021 concluyó que el impacto de NIS1 había sido «limitado» y que el panorama de amenazas había «cambiado radicalmente». NIS2 corrige esos fallos de forma contundente. El ámbito de aplicación es mucho más amplio, las obligaciones son más concretas y las consecuencias del incumplimiento son lo bastante graves como para exigir la atención del consejo de administración.
- Quién entra ahora en el ámbito de aplicación
NIS2 clasifica a cada organización afectada en uno de dos niveles. El nivel que se aplique a tu organización determina con qué grado de supervisión te vigilarán los reguladores, con qué rapidez pueden actuar contra ti y a qué cuantía de sanción económica podrías enfrentarte.
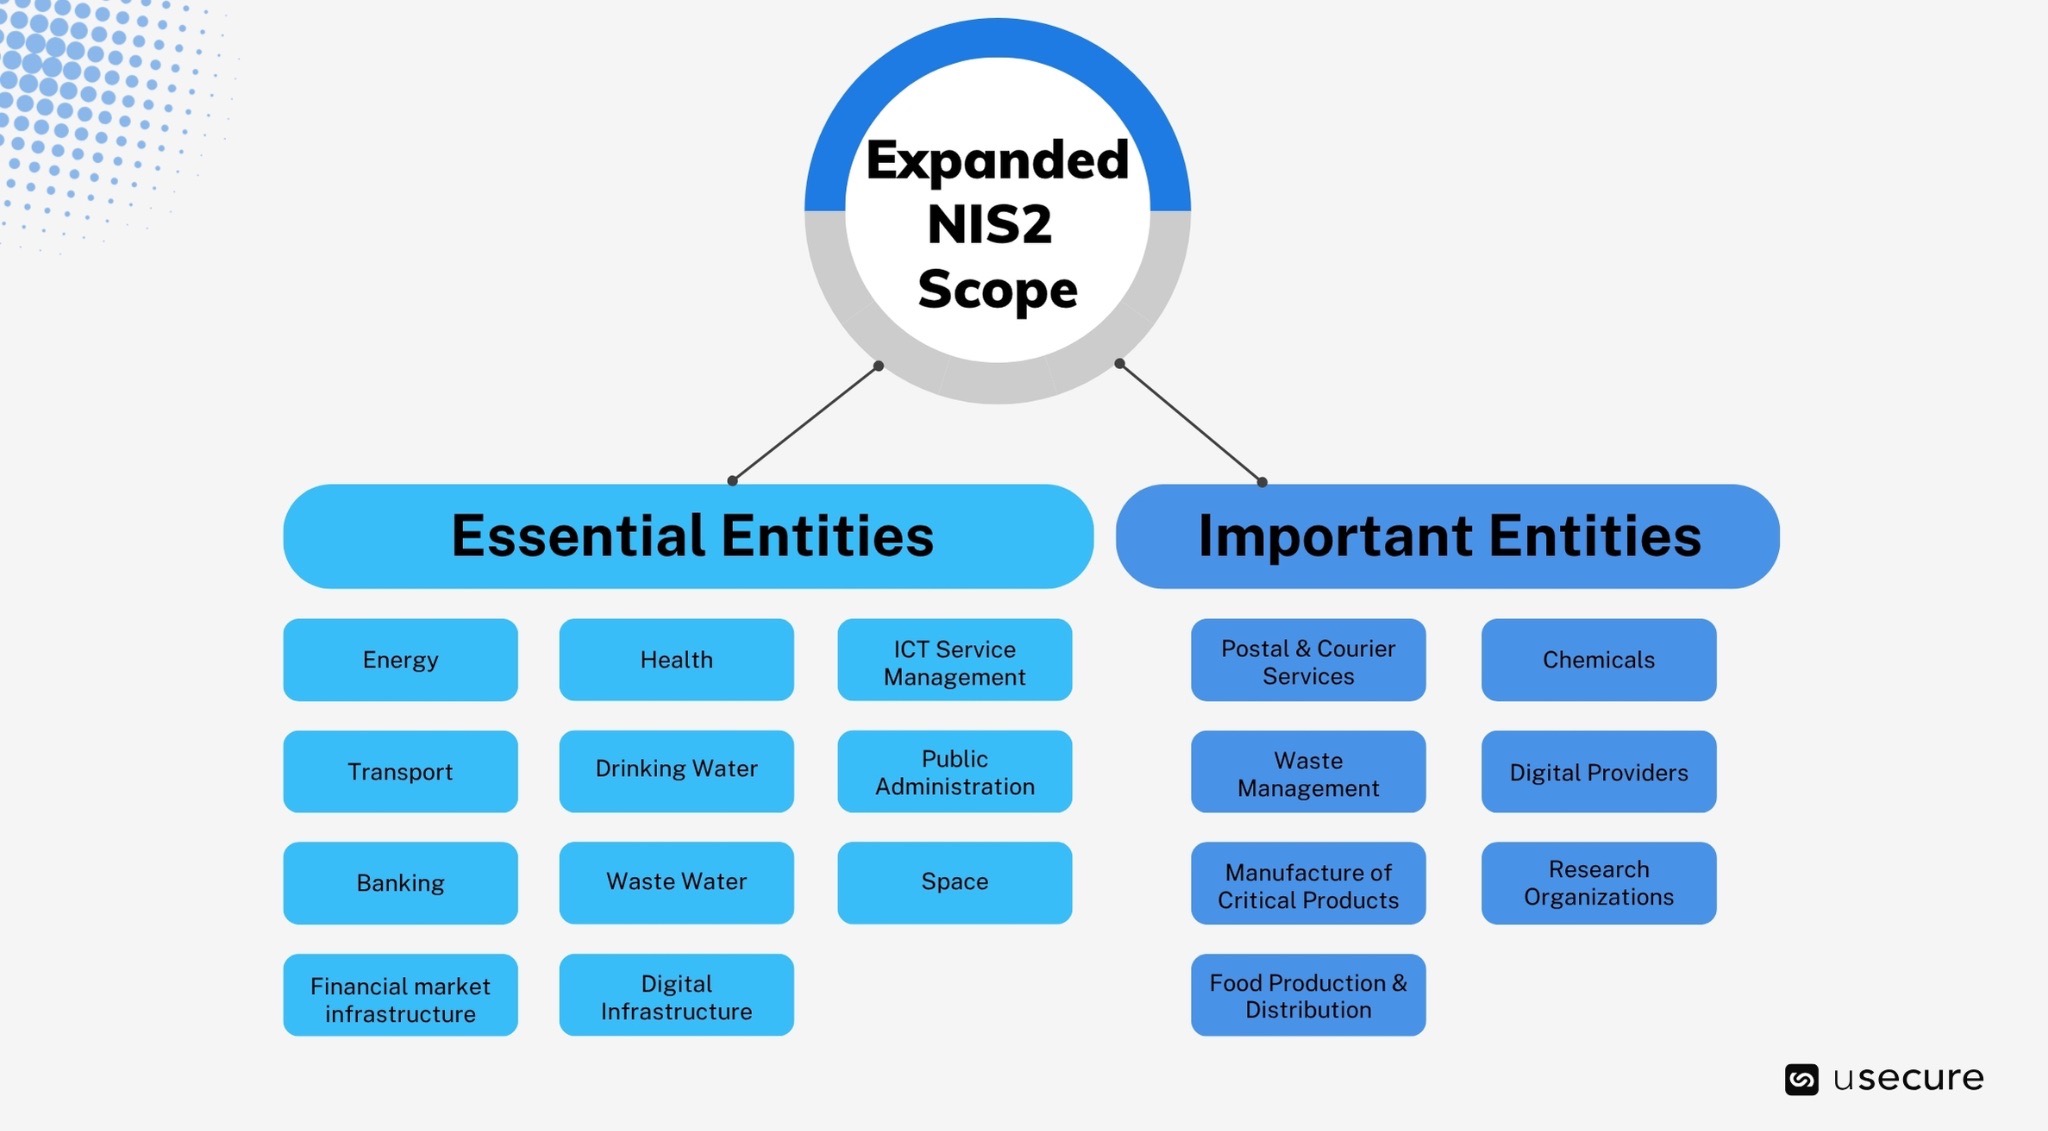
- Entidades esenciales: son las que operan en los once sectores de mayor criticidad recogidos en el Anexo I de la directiva. Estas organizaciones están sujetas a una supervisión proactiva. Las autoridades competentes no necesitan esperar a que se produzca un incidente para actuar: pueden realizar inspecciones in situ, exigir documentación, encargar auditorías de seguridad independientes y emitir instrucciones vinculantes en cualquier momento. La sanción máxima para las entidades esenciales es de 10 millones de euros o el 2 % del volumen de negocios anual mundial, la cifra que resulte más elevada. En el caso de una gran multinacional, ese tope porcentual puede superar con creces la cifra fija.
- Entidades importantes: abarcan los siete sectores del Anexo II. Estas organizaciones se enfrentan a una supervisión reactiva, es decir, los reguladores suelen intervenir tras la notificación de un incidente, una denuncia o indicios de que el cumplimiento puede ser deficiente. La sanción máxima es de 7 millones de euros o el 1,4 % del volumen de negocios anual mundial, la cifra que resulte más elevada. Un tope más bajo no implica obligaciones más laxas.
- Entidades esenciales: son las que operan en los once sectores de mayor criticidad recogidos en el Anexo I de la directiva. Estas organizaciones están sujetas a una supervisión proactiva. Las autoridades competentes no necesitan esperar a que se produzca un incidente para actuar: pueden realizar inspecciones in situ, exigir documentación, encargar auditorías de seguridad independientes y emitir instrucciones vinculantes en cualquier momento. La sanción máxima para las entidades esenciales es de 10 millones de euros o el 2 % del volumen de negocios anual mundial, la cifra que resulte más elevada. En el caso de una gran multinacional, ese tope porcentual puede superar con creces la cifra fija.
- El tamaño de las entidades
El umbral de tamaño también importa. Con NIS2, las entidades medianas (50 o más empleados, o un volumen de negocios anual superior a 10 millones de euros) que operan en los sectores cubiertos entran automáticamente en el ámbito de aplicación. Esto incorpora al marco regulatorio a decenas de miles de organizaciones que hasta ahora no tenían ninguna obligación formal de ciberseguridad a nivel europeo. - Artículo 21: el núcleo práctico de la directiva
Desde un punto de vista práctico, el artículo 21 es el corazón de la directiva. Obliga a las entidades afectadas a adoptar «medidas técnicas, operativas y organizativas adecuadas y proporcionadas» para gestionar los riesgos de ciberseguridad. Entre otras cosas, esas medidas deben incluir políticas de uso de criptografía, control de acceso, autenticación multifactor, concienciación y formación para toda la plantilla, y procedimientos de gestión de incidentes.- Fíjate en la inclusión explícita de la concienciación y la formación. NIS2 no considera la formación del personal como una casilla que marcar, sino como una medida esencial de gestión del riesgo, al mismo nivel que el cifrado y los controles de acceso. Es una declaración legislativa sobre dónde empiezan realmente los ciberataques.
- Fíjate en la inclusión explícita de la concienciación y la formación. NIS2 no considera la formación del personal como una casilla que marcar, sino como una medida esencial de gestión del riesgo, al mismo nivel que el cifrado y los controles de acceso. Es una declaración legislativa sobre dónde empiezan realmente los ciberataques.
- Responsabilidad personal de la alta dirección
La rendición de cuentas de la alta dirección es otra diferencia significativa respecto a la directiva original. Con NIS2, los órganos de dirección pueden ser considerados personalmente responsables de los fallos de ciberseguridad. Se les puede exigir que reciban formación específica en ciberseguridad y pueden quedar temporalmente inhabilitados para ejercer funciones directivas tras brechas graves.
La superficie de ataque humana: dónde empiezan realmente las brechas
Antes de ver cómo se traduce el Human Risk Intelligence (HRI) en la práctica, conviene detenerse en por qué el factor humano merece su propio marco estratégico, separado de las herramientas de seguridad convencionales.
- El 82 % de las brechas tiene su origen en un factor humano, según el Data Breach Investigations Report 2023 de Verizon.
- Cada día se envían 3.400 millones de correos de phishing en todo el mundo (Statista, 2023), y el tiempo medio que tarda un destinatario en hacer clic en un enlace malicioso es de apenas 60 segundos desde que llega a su bandeja de entrada (Verizon DBIR 2024).
- Cuando se produce una brecha, su coste medio global se sitúa ya en 4,45 millones de euros, un 15 % más que hace tres años (IBM Cost of a Data Breach Report 2023).
Sin embargo, estas cifras no cuentan toda la historia. Las estadísticas sobre phishing o costes de brechas pasan por alto un matiz clave: el comportamiento humano en ciberseguridad no es aleatorio. Es predecible, medible y evitable.
- Hay personas con mayor probabilidad de hacer clic en un enlace malicioso.
- Hay equipos que, de forma sistemática, no reportan los correos sospechosos.
- Hay departamentos que manejan datos sensibles de un modo que genera exposición.
La Human Risk Intelligence es la disciplina que permite entender estos patrones a nivel individual y organizativo, y actuar sobre ellos de forma sistemática.
Anatomía de una brecha de origen humano
La cadena de ataque que comienza con un error humano o un engaño rara vez termina en ese único acto. Se propaga en cascada. Una credencial robada mediante phishing a un empleado junior de cuentas por pagar se convierte en movimiento lateral por toda la red. Un endpoint sin parchear utilizado por un trabajador en remoto se convierte en la puerta de entrada del ransomware. Un correo enviado por error al destinatario equivocado se convierte en una brecha de datos notificable bajo el GDPR. Cada uno de estos escenarios es, además, un incidente a efectos de NIS2.
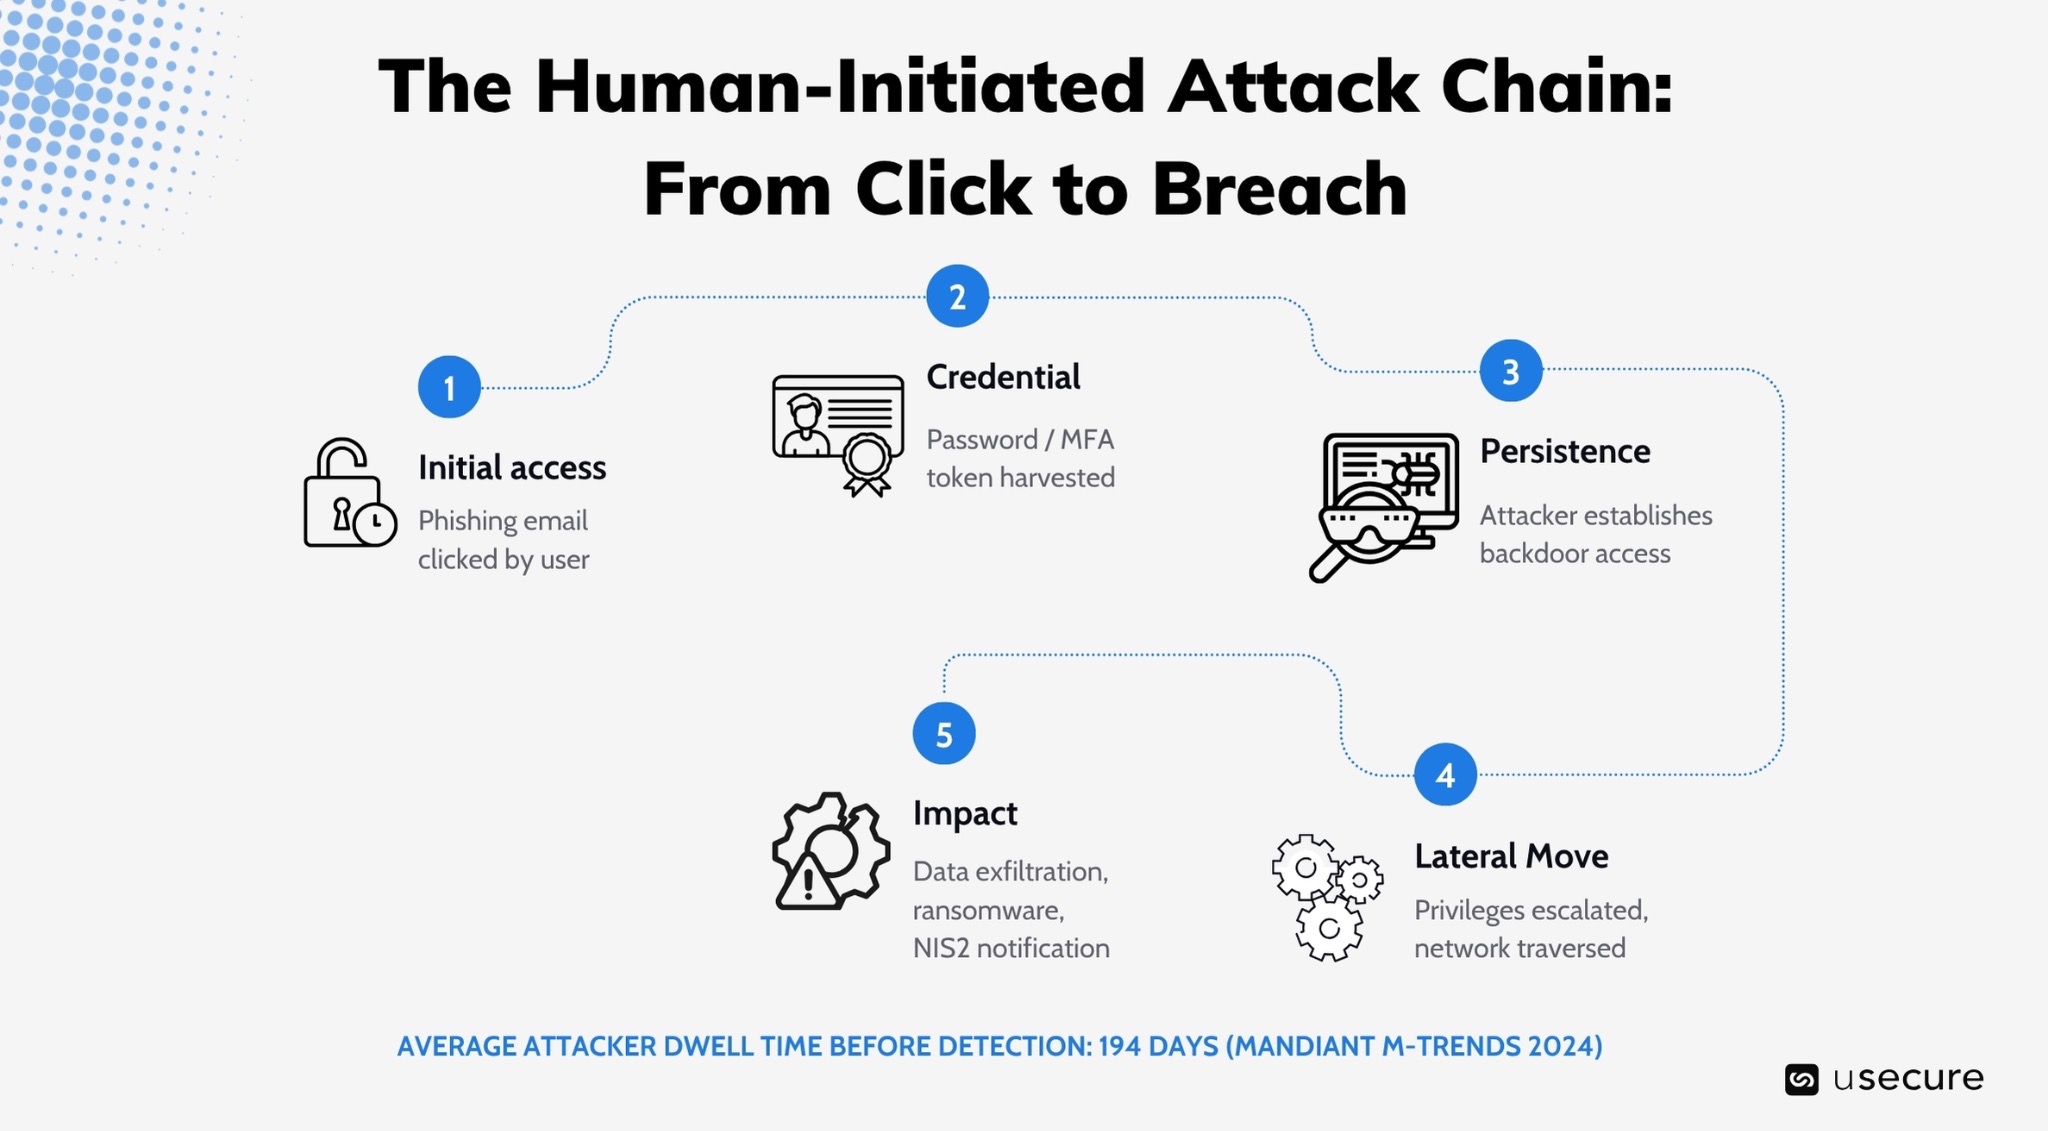
Los 194 días de permanencia media mencionados más arriba no son una historia de terror teórica. Es una cifra mediana del informe M-Trends 2024 de Mandiant, basada en investigaciones reales en organizaciones reales. Cuando salta la alarma, el atacante suele haber logrado ya su objetivo. La única forma fiable de reducir esa ventana es evitar que la brecha inicial en la capa humana llegue a producirse.
El artículo 21 de NIS2: cómo se traduce la HRI en la práctica
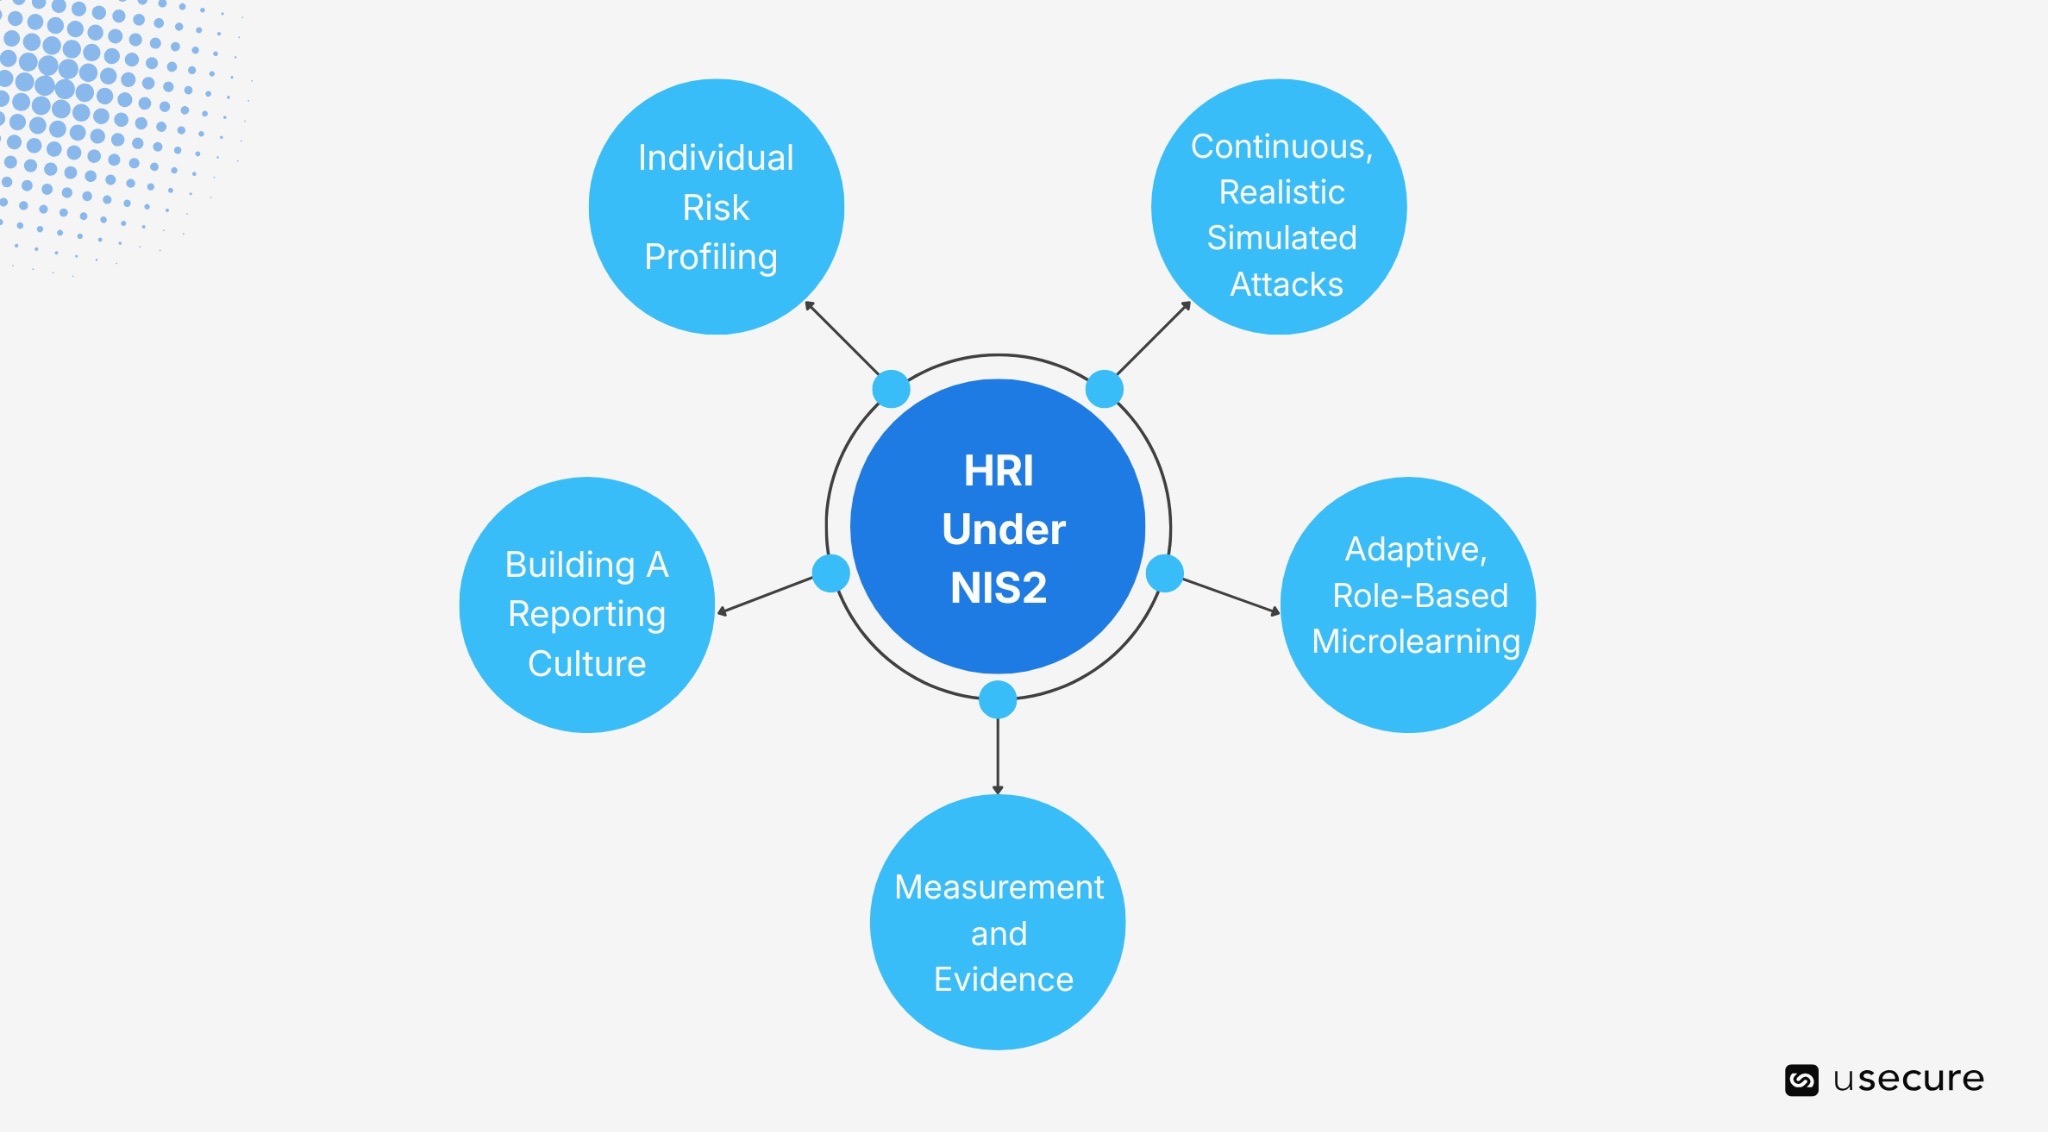
La Human Risk Intelligence no es una categoría de producto. Es una metodología. Combina evaluación continua del comportamiento, intervención dirigida y mejora medible en un programa coherente que trata a cada persona de la organización como una variable de riesgo dinámica.
El artículo 21 de NIS2 describe de forma implícita los resultados de un programa de Human Risk Intelligence sin llegar a nombrar la disciplina: cuando la directiva exige a las organizaciones mantener «políticas y procedimientos para evaluar la eficacia de las medidas de gestión de riesgos de ciberseguridad», está describiendo la puntuación de riesgo; cuando impone «seguridad de los recursos humanos, políticas de control de acceso y gestión de activos», está describiendo la capa conductual del riesgo de identidad; y cuando requiere «concienciación, formación y capacitación», está exigiendo un aprendizaje basado en evidencias.
- Perfilado individual del riesgo
Los programas tradicionales de concienciación en seguridad tratan a toda la plantilla como un único grupo homogéneo. Todo el mundo recibe la misma simulación de phishing el mismo día. Todo el mundo ve el mismo vídeo de 15 minutos. Este enfoque genera métricas cómodas para el informe y prácticamente ningún cambio real de comportamiento.
En cambio, Human Risk Intelligence parte de un perfilado diferenciado del riesgo. Una persona del departamento de cuentas a pagar que tramita solicitudes de transferencias bancarias tiene un perfil de riesgo radicalmente distinto al de un desarrollador con acceso administrativo a sistemas de producción, que a su vez difiere del de un responsable de almacén cuyo correo se utiliza sobre todo para recibir cuadrantes de turnos. Cada perfil atrae vectores de ataque distintos, exige conocimientos distintos y admite umbrales de riesgo distintos.
Aquí el principio de proporcionalidad de NIS2 resulta clave. El artículo 21(1) exige medidas «adecuadas y proporcionadas» al riesgo. Disponer de capacidad de perfilado de riesgo permite demostrar ante el regulador no solo que existe un programa de formación, sino que ese programa está calibrado en función de la exposición real al riesgo. Esa es una postura de cumplimiento esencialmente distinta y mucho más defendible.
- Simulaciones de ataque continuas y realistas
El mercado de la simulación de phishing ha madurado notablemente en la última década, pero muchas organizaciones siguen tratándola como un ejercicio anual. Un ataque simulado al año no mide prácticamente nada. No capta la vulnerabilidad estacional (la campaña de la renta dispara de forma medible las tasas de clic en señuelos de temática financiera), ni las diferencias entre departamentos, ni el efecto de la formación reciente sobre el comportamiento.
Bajo NIS2, una gestión del riesgo proporcionada y adecuada implica que tu conocimiento del riesgo humano esté actualizado, no que tenga doce meses de antigüedad. Las campañas continuas de simulación de phishing, con técnicas variadas por correo electrónico, SMS (smishing) y voz (vishing), generan los datos longitudinales que necesita un programa de Human Risk Intelligence. También generan la evidencia documentada que los reguladores pueden solicitar para verificar que las medidas de concienciación de una organización son operativas y no meramente teóricas.
- Microaprendizaje adaptativo y basado en roles
La evidencia sobre la formación en concienciación en seguridad es clara: las formaciones largas y poco frecuentes no generan un cambio de comportamiento duradero. Una sesión anual de cumplimiento de dos horas seguida de once meses de silencio no es un programa de formación. Es un ejercicio de documentación para cubrirse las espaldas.
Un enfoque eficaz de HRI ofrece intervenciones formativas breves y específicas en el momento en que resultan relevantes. Cuando un empleado hace clic en un enlace de phishing simulado, recibe de inmediato formación no punitiva sobre por qué ese enlace era peligroso y en qué señales debería haberse fijado. Cuando surge un nuevo tipo de amenaza, como el phishing mediante códigos QR (quishing), los empleados con más probabilidades de encontrarse con ella reciben un módulo corto en cuestión de días, no en el siguiente ciclo de revisión anual.
El microlearning basado en roles es esencial para el cumplimiento de NIS2 por dos motivos. En primer lugar, el artículo 21 exige expresamente que las organizaciones garanticen que su personal cuenta con «conocimientos adecuados» para gestionar su exposición al riesgo específica. En segundo lugar, las disposiciones sobre responsabilidad de la dirección recogidas en el artículo 20 obligan a que los propios miembros del órgano de dirección reciban formación en ciberseguridad acorde con sus responsabilidades de toma de decisiones. Los directivos necesitan comprender los marcos de gobernanza, el riesgo de la cadena de suministro y las obligaciones regulatorias. No necesitan ver el mismo vídeo de concienciación sobre phishing diseñado para perfiles junior.
- Construir una cultura de reporte
El requisito de alerta temprana en 24 horas de NIS2 es uno de los aspectos más exigentes de la directiva a nivel operativo. Obliga a las organizaciones a detectar incidentes con rapidez y a notificarlos más deprisa de lo que exigía prácticamente cualquier marco regulatorio anterior. Para que eso sea viable, las personas más próximas a los indicios de un incidente deben sentirse capacitadas y obligadas a comunicar lo que observan.
En muchas organizaciones, la cultura en torno a los incidentes de seguridad es justo la contraria. Los empleados que hacen clic en un enlace sospechoso a menudo no dicen nada por miedo a quedar en evidencia o a ser sancionados. Los equipos de IT que detectan anomalías a veces las justifican en lugar de escalarlas. Ese silencio es el origen de los 194 días de permanencia del atacante en la red.
Construir una verdadera cultura de reporte implica que notificar errores sea psicológicamente seguro, habilitar canales sin fricción para hacerlo y tratar cada aviso, incluidos los que acaban siendo falsas alarmas, como una contribución positiva a la postura de seguridad de la organización. El HRI aporta un mecanismo práctico para cumplir las obligaciones de notificación de NIS2.
- Medición y evidencias
Una de las implicaciones prácticas más relevantes de NIS2 es que las organizaciones deben poder demostrar su postura de ciberseguridad, no limitarse a afirmarla. Las autoridades nacionales de supervisión disponen de facultades de inspección in situ, supervisión a distancia y auditorías de seguridad específicas en virtud del artículo 32. Pueden exigir a las organizaciones que aporten evidencias del cumplimiento de disposiciones concretas.
Poder presentar las evidencias cuando se soliciten no es un extra: es un requisito. Las organizaciones que dependen de hojas de cálculo, cadenas de correo y registros de formación recopilados a mano tendrán serias dificultades para aportar evidencias coherentes bajo la presión de una auditoría. Con NIS2, contar con una plataforma que genere automáticamente informes listos para auditoría es imprescindible.
¿Está tu organización preparada para NIS2?
NIS2 es el avance normativo más relevante en materia de ciberseguridad en la Unión Europea desde GDPR. Su ámbito de aplicación ampliado, sus obligaciones técnicas concretas, el régimen de responsabilidad personal y unas facultades sancionadoras estrictas configuran un entorno de cumplimiento en el que decir "tenemos un firewall y un antivirus" ya no es una respuesta válida.
Que la directiva incluya de forma explícita la concienciación y la formación como medida de seguridad obligatoria no es una casualidad del texto legal. Refleja quince años de análisis posteriores a brechas que llegan siempre a la misma conclusión: los controles técnicos más sofisticados fallan cuando un empleado sin formación hace clic, escribe, habla o comparte algo en el momento equivocado. Human Risk Intelligence es la respuesta estratégica a esa realidad.
Las organizaciones que implanten un programa real de Human Risk Intelligence no solo cumplirán con NIS2. Conseguirán una plantilla mucho más difícil de comprometer, una cultura que detecta y notifica incidentes antes y una base de evidencias medibles con la que demostrar su nivel de seguridad ante reguladores, aseguradoras, clientes y partners. ¿Quieres saber más sobre NIS2 y convertir el riesgo humano en resiliencia humana? Descubre el demo hub y ve en acción nuestra solución de concienciación en seguridad y el resto de la suite de riesgo humano.
BOOK A DEMO
See Human Risk Intelligence in action
A 30-minute walkthrough of how to cut human risk across your users, tailored to MSPs and IT teams.
Subscribe to newsletter

Descubre cómo las empresas de servicios profesionales reducen el riesgo humano con usecure
Descubre cómo los equipos de TI de servicios profesionales usan usecure para proteger los datos confidenciales de sus clientes, mantener el cumplimiento normativo y salvaguardar su reputación, sin interrumpir el trabajo facturable.
Related posts
Explore more insights, updates, and resources from usecure.

Cumplimiento de la ISO/IEC 27001: cómo la Human Risk Intelligence (HRI) aporta las evidencias medibles que exigen los auditores