MSPs und der Cyber Security and Resilience Bill
Published on
September 9, 2026
Read time
5 mins

MSPs und der Cyber Security and Resilience Bill

Veröffentlicht am
September 9, 2026
Lesezeit
5 Min. Lesezeit
Kategorie
5 Min. Lesezeit

MSPs und der Cyber Security and Resilience Bill

Veröffentlicht am
09 Sep 26

Table of contents

Subscribe to newsletter

By clicking Sign Up you're confirming that you agree with our Terms and Conditions.
Thank you! Your submission has been received!
Oops! Something went wrong while submitting the form.

Mit dem britischen Cyber Security and Resilience Bill würden mittlere und große Managed Service Provider erstmals in den Anwendungsbereich der Regulierung fallen. Sobald die entsprechenden Bestimmungen in Kraft treten, muss jeder MSP, der als Relevant Managed Service Provider (RMSP) eingestuft wird, die Cyberrisiken in der eigenen Umgebung identifizieren und steuern, angemessene Maßnahmen zur Vermeidung von Vorfällen und zur Begrenzung ihrer Auswirkungen ergreifen, erhebliche Sicherheitsvorfälle an die zuständige Behörde melden und sich nach Inkrafttreten des Regimes förmlich registrieren. Bei Verstößen drohen Bußgelder in zweistelliger Millionenhöhe (in Pfund). Dass die Regulierungsbehörden gezielt MSPs adressieren, hat einen klaren Grund: Angreifer wissen längst, dass ein einziger kompromittierter Service Desk die Tür zu sämtlichen dahinterliegenden Kundennetzwerken öffnen kann.

Was der Cyber Security and Resilience Bill konkret regelt
Der Cyber Security and Resilience (Network and Information Systems) Bill ist die Novelle der britischen NIS-Verordnung von 2018 – also jenes Regelwerks, das bereits heute die Cybersicherheitspflichten für Sektoren wie Energie, Verkehr, Wasser und digitale Infrastruktur festlegt. Der Gesetzentwurf wurde am 12. November 2025 im House of Commons eingebracht, hat das Unterhaus passiert und befindet sich derzeit in der Berichtsphase im House of Lords. Die abschließenden Verfahrensschritte und die Royal Assent werden vor Ende 2026 erwartet (UK Parliament, 2026). Mit der vollständigen Umsetzung des Regimes ist möglicherweise erst 2028 zu rechnen.

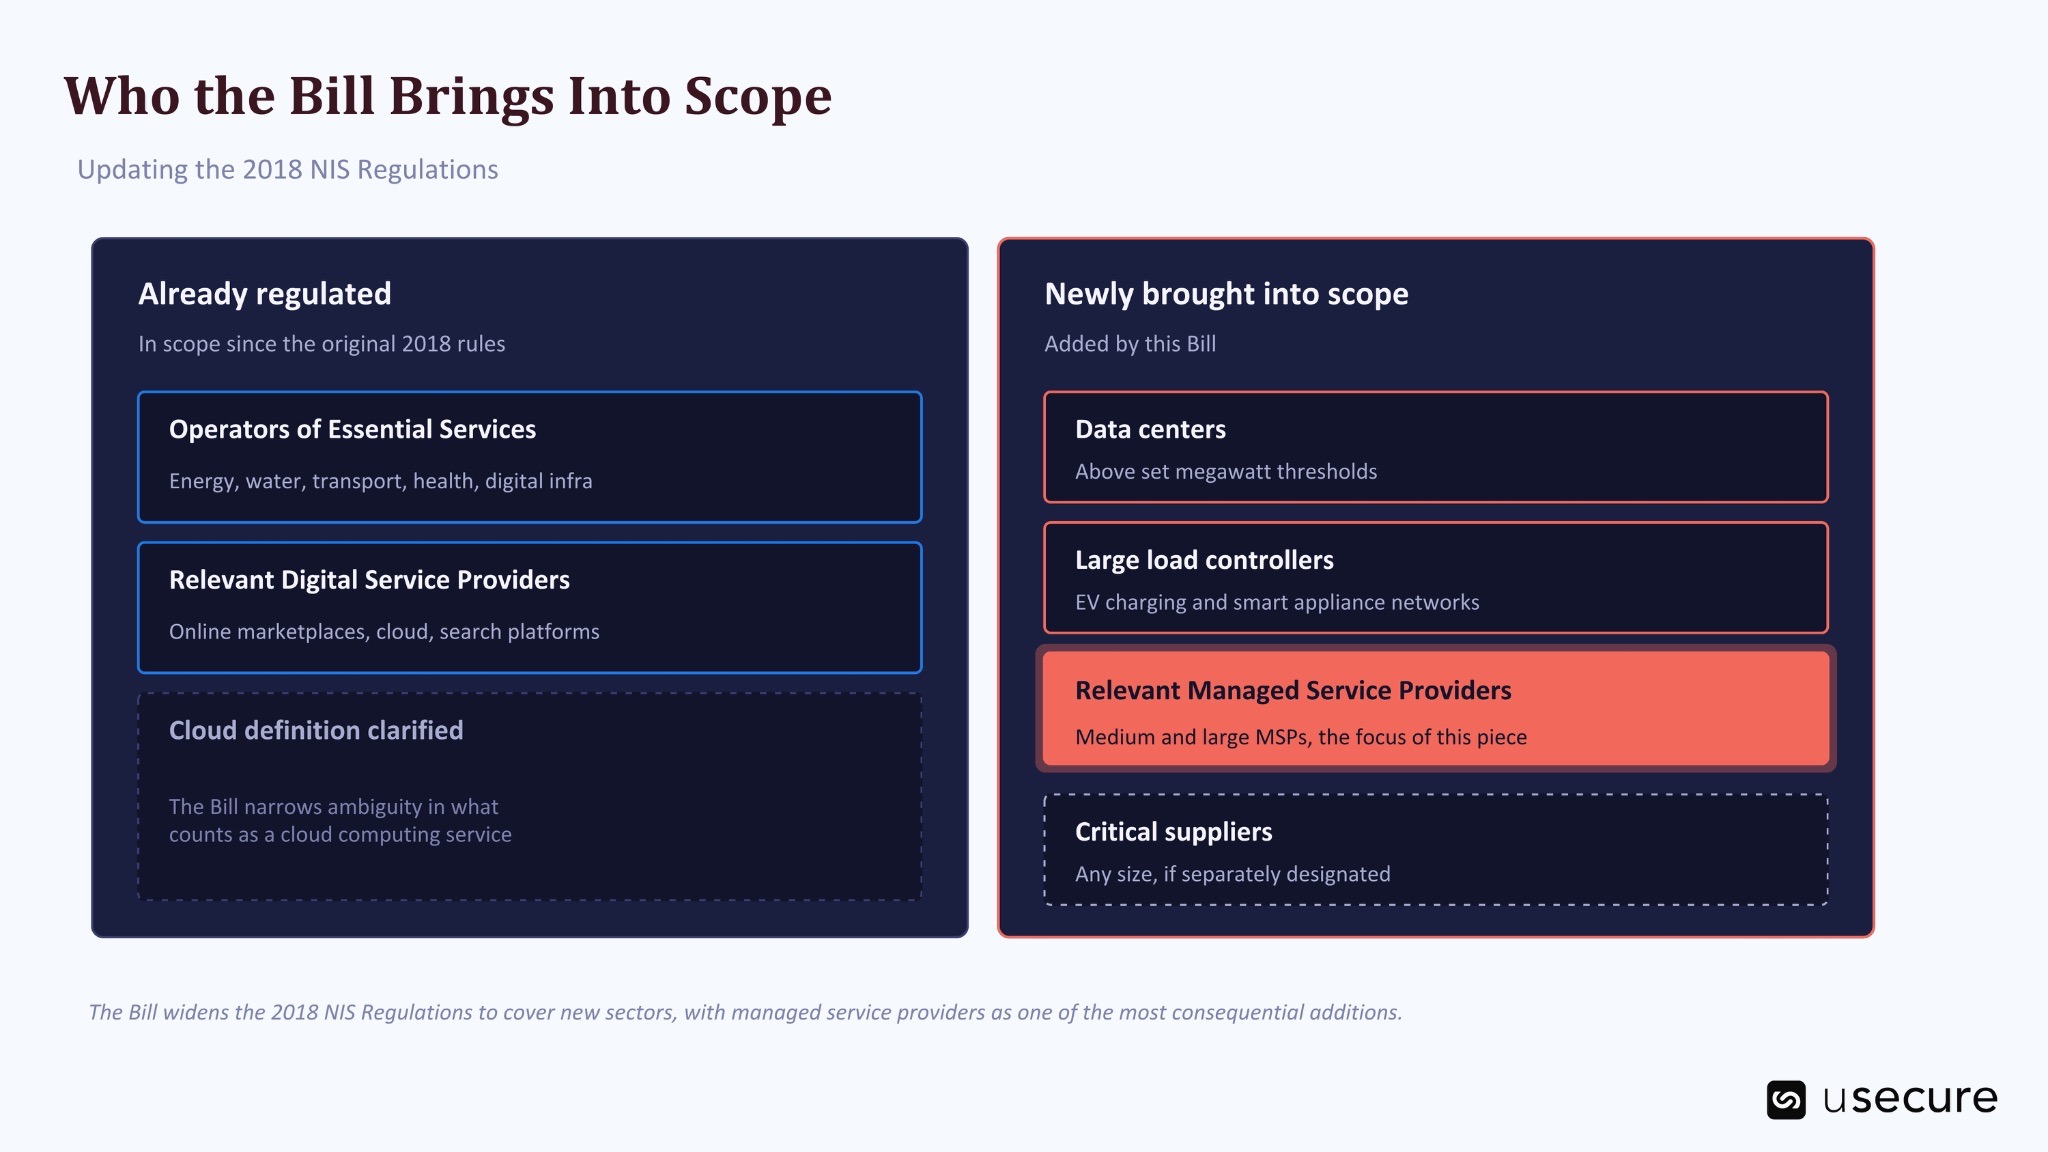
Der Gesetzentwurf erweitert den Kreis der unter NIS regulierten Einrichtungen und Dienste in vier Punkten. Erstens fallen Rechenzentren künftig als wesentliche Dienste in den Anwendungsbereich. Zweitens werden große Laststeuerungsanbieter erfasst, also Organisationen, die erhebliche Strommengen an intelligente Geräte und Ladepunkte für Elektrofahrzeuge steuern. Drittens erhalten die Regulierungsbehörden die neue Befugnis, jeden Zulieferer unabhängig von seiner Größe als kritischen Zulieferer einzustufen, wenn dessen Ausfall gravierende Folgeschäden verursachen könnte. Und – in diesem Zusammenhang am wichtigsten – mittlere und große Managed Service Provider fallen erstmals in den Anwendungsbereich, und zwar als neue Kategorie der Relevant Managed Service Providers (RMSPs).

Warum ausgerechnet Managed Service Provider


MSPs wurden nicht wegen eines einzelnen spektakulären Vorfalls in dieses Gesetz einbezogen. Die von der Regierung selbst dargelegte Begründung für die neue Regelung, formuliert in den Debatten von Commons und Lords, stützt sich ebenso sehr auf die Marktkonzentration wie auf das Sicherheitsrisiko. Große und mittelgroße MSPs machen weniger als jeden zehnten der rund 11.000 im Vereinigten Königreich tätigen MSPs aus, erwirtschaften jedoch etwa 97,6 % des Branchenumsatzes – was auf eine ähnliche Konzentration von Kundenbeziehungen und Netzwerkzugängen schließen lässt (Hansard, House of Lords, Juli 2026). Wird eines dieser Unternehmen kompromittiert, verschafft sich ein Angreifer damit Zugang zu sämtlichen Kunden, die dieses Unternehmen betreut – ein echtes One-to-many-Problem, das kein einzelner Kunde für sich allein lösen kann.

Unabhängig davon – und in der Gesetzesdebatte selbst nicht erwähnt – ist die konkrete Taktik hinter diesem Risiko von Threat-Researchern an anderer Stelle gut dokumentiert: Angreifer geben sich als interne IT-Mitarbeitende aus, rufen bei ausgelagerten Service Desks an und bringen Mitarbeitende dazu, das Passwort eines privilegierten Kontos zurückzusetzen.

  • Das New York State Department of Financial Services veröffentlichte im Februar 2026 eine Warnmeldung zu genau dieser Taktik.
  • Das Incident-Response-Team von Microsoft führte einen Angriff vom November 2025 auf Angreifer zurück, die so lange bei Support-Hotlines anriefen und sich als Mitarbeitende ausgaben, bis ein Beschäftigter ihnen den Remote-Zugriff auf sein Gerät überließ (NY DFS, 2026; Microsoft, 2025).
  • Der 2026 MSP Threat Report von ConnectWise, der auf realen Incident-Response-Daten aus dem eigenen Kundenstamm basiert, bringt diese Entwicklung unmissverständlich auf den Punkt. „Das prägende Thema des Jahres 2025 war der Missbrauch von Vertrauen“, so Patrick Beggs, Chief Information Security Officer bei ConnectWise (ConnectWise, 2026).

Angreifer versuchen längst nicht mehr, sich durch die Vordertür Zugang zu verschaffen. Sie rufen vorher an und lassen sich durch die Hintertür hereinbitten.

Welche MSPs fallen in den Anwendungsbereich – und welche nicht


Das Gesetz definiert einen RMSP anhand von vier kumulativen Bedingungen. Die Leistung muss vertraglich für eine andere Organisation erbracht werden. Sie muss die laufende Verwaltung, Unterstützung, Wartung, Überwachung oder Administration der IT-Systeme dieser Organisation umfassen. Sie muss auf einer Verbindung zu oder einem Zugriff auf die Netz- und Informationssysteme des Kunden beruhen. Und sie darf nicht bereits separat als Rechenzentrum oder als öffentlicher elektronischer Kommunikationsdienst erfasst sein.

Auch die Unternehmensgröße spielt eine Rolle. Die Pflichten gelten ausschließlich für mittlere und große Anbieter. Kleine und Kleinstunternehmen unter den MSPs fallen standardmäßig nicht unter das Regime – mit der Begründung, dass sie nur einen geringen Anteil am gesamten MSP-Umsatz und an der Kundenreichweite ausmachen. Eine Aufsichtsbehörde kann jedoch auch einen kleineren Anbieter als kritischen Zulieferer einstufen, wenn eine Störung seines Betriebs überproportionale Folgen für die betreuten Organisationen hätte.

Die fünf Pflichten eines Relevant Managed Service Provider (RMSP)

Fällt ein MSP in den Anwendungsbereich, übernimmt er als RMSP eine Reihe von Pflichten, die jenen ähneln, die bereits seit 2018 gelten. Klausel 9 des Gesetzes legt zunächst fest, wer überhaupt als RMSP gilt; die konkreten Pflichten sind in den Klauseln 10, 14 und 15 geregelt.

Die Sanktionen hinter diesen Pflichten haben erhebliches finanzielles Gewicht. Das Gesetz führt eine zweistufige Struktur ein: Bußgelder von bis zu 10 Millionen Pfund oder 2 % des weltweiten Jahresumsatzes bei Standardverstößen, ansteigend auf 17 Millionen Pfund oder 4 % bei schwerwiegenden Verstößen, zuzüglich Strafzahlungen von bis zu 100.000 Pfund pro Tag bei fortdauernder Nichteinhaltung (DigitalXRAID, 2026). Für einen mittelgroßen MSP können solche Summen existenzrelevant sein.

Die menschliche Ebene, die in jedem MSP-Breach steckt

Wer das Kleingedruckte nahezu jedes größeren MSP-bezogenen Vorfalls der vergangenen 18 Monate liest, erkennt dasselbe Muster. Die technischen Kontrollen bleiben oft vollständig intakt, während ein Angreifer Schwachstellen in menschlichen Verifizierungsprozessen ausnutzt – denn er hat von vornherein nie versucht, die Technologie zu überwinden.

Der Verizon Data Breach Investigations Report 2026 wertet über 22.000 bestätigte Sicherheitsvorfälle aus und zeigt: Bei 62 % war ein menschlicher Faktor beteiligt – ein Wert, der trotz anhaltender Investitionen in Security Awareness weiterhin hoch bleibt. Derselbe Report stellt fest, dass Vorfälle mit Drittparteienbezug im Jahresvergleich deutlich zugenommen haben und inzwischen bei knapp der Hälfte aller analysierten Fälle eine Rolle spielen. Mobil ausgerichtetes Social Engineering – etwa die Art, mit der ein Service-Desk-Mitarbeiter am Telefon getäuscht wird – stieg um rund 40 %. Der IBM Cost of a Data Breach Report 2025 liefert die finanzielle Perspektive: Vorfälle, die auf eine Kompromittierung der Lieferkette oder einer Drittpartei zurückgingen, kosteten im Schnitt 4,91 Millionen US-Dollar und benötigten mit 267 Tagen die längste Bearbeitungszeit aller Kategorien – gegenüber einem globalen Durchschnitt von 4,44 Millionen US-Dollar und 241 Tagen.

Das ist nicht die Geschichte eines einzelnen Unternehmens, sondern ein dokumentiertes Muster. Unit 42 von Palo Alto Networks stellte fest, dass Social Engineering 2025 in 36 % der untersuchten Vorfälle der Einstiegspunkt war – und dass in mehr als einem Drittel dieser Fälle gezielt Service-Desk-Personal angegriffen wurde, nicht per klassischer Phishing-Mail (Unit 42, 2025). Für keinen dieser Angriffe muss eine Firewall überwunden werden. Es genügt, eine einzige Person ein einziges Mal davon zu überzeugen, dass der Anrufer am anderen Ende der Support-Leitung tatsächlich derjenige ist, für den er sich ausgibt.

Für einen MSP potenzieren sich diese Schwachstellen, statt sich nur zu addieren. Ein Service-Desk-Prozess, der zu viel Vertrauen gewährt, ist ein Risiko für jeden Kunden, auf dessen Konten dieser Service Desk zugreifen kann. Ein inaktives privilegiertes Konto kann Risiken in jeder Kundenumgebung erzeugen, auf die die zugehörigen Zugangsdaten Zugriff haben. Genau deshalb lässt sich das Problem nicht mit einer einzelnen Tabelle oder dem Ticketsystem eines Kunden lösen. Es braucht exakt jene konsolidierte, kontinuierlich aktualisierte Sicht auf menschliche Risiken – über jedes Konto, jeden Kunden und jede Zugangsberechtigung eines MSP hinweg –, die die neuen regulatorischen Anforderungen faktisch voraussetzen. Nennen wir es beim Namen: Human Risk Intelligence in der Größenordnung, in der ein MSP tatsächlich arbeitet – und nicht Unternehmen für Unternehmen.

Wenn einzelne Risikofaktoren zu einem Sicherheitsvorfall zusammenwirken
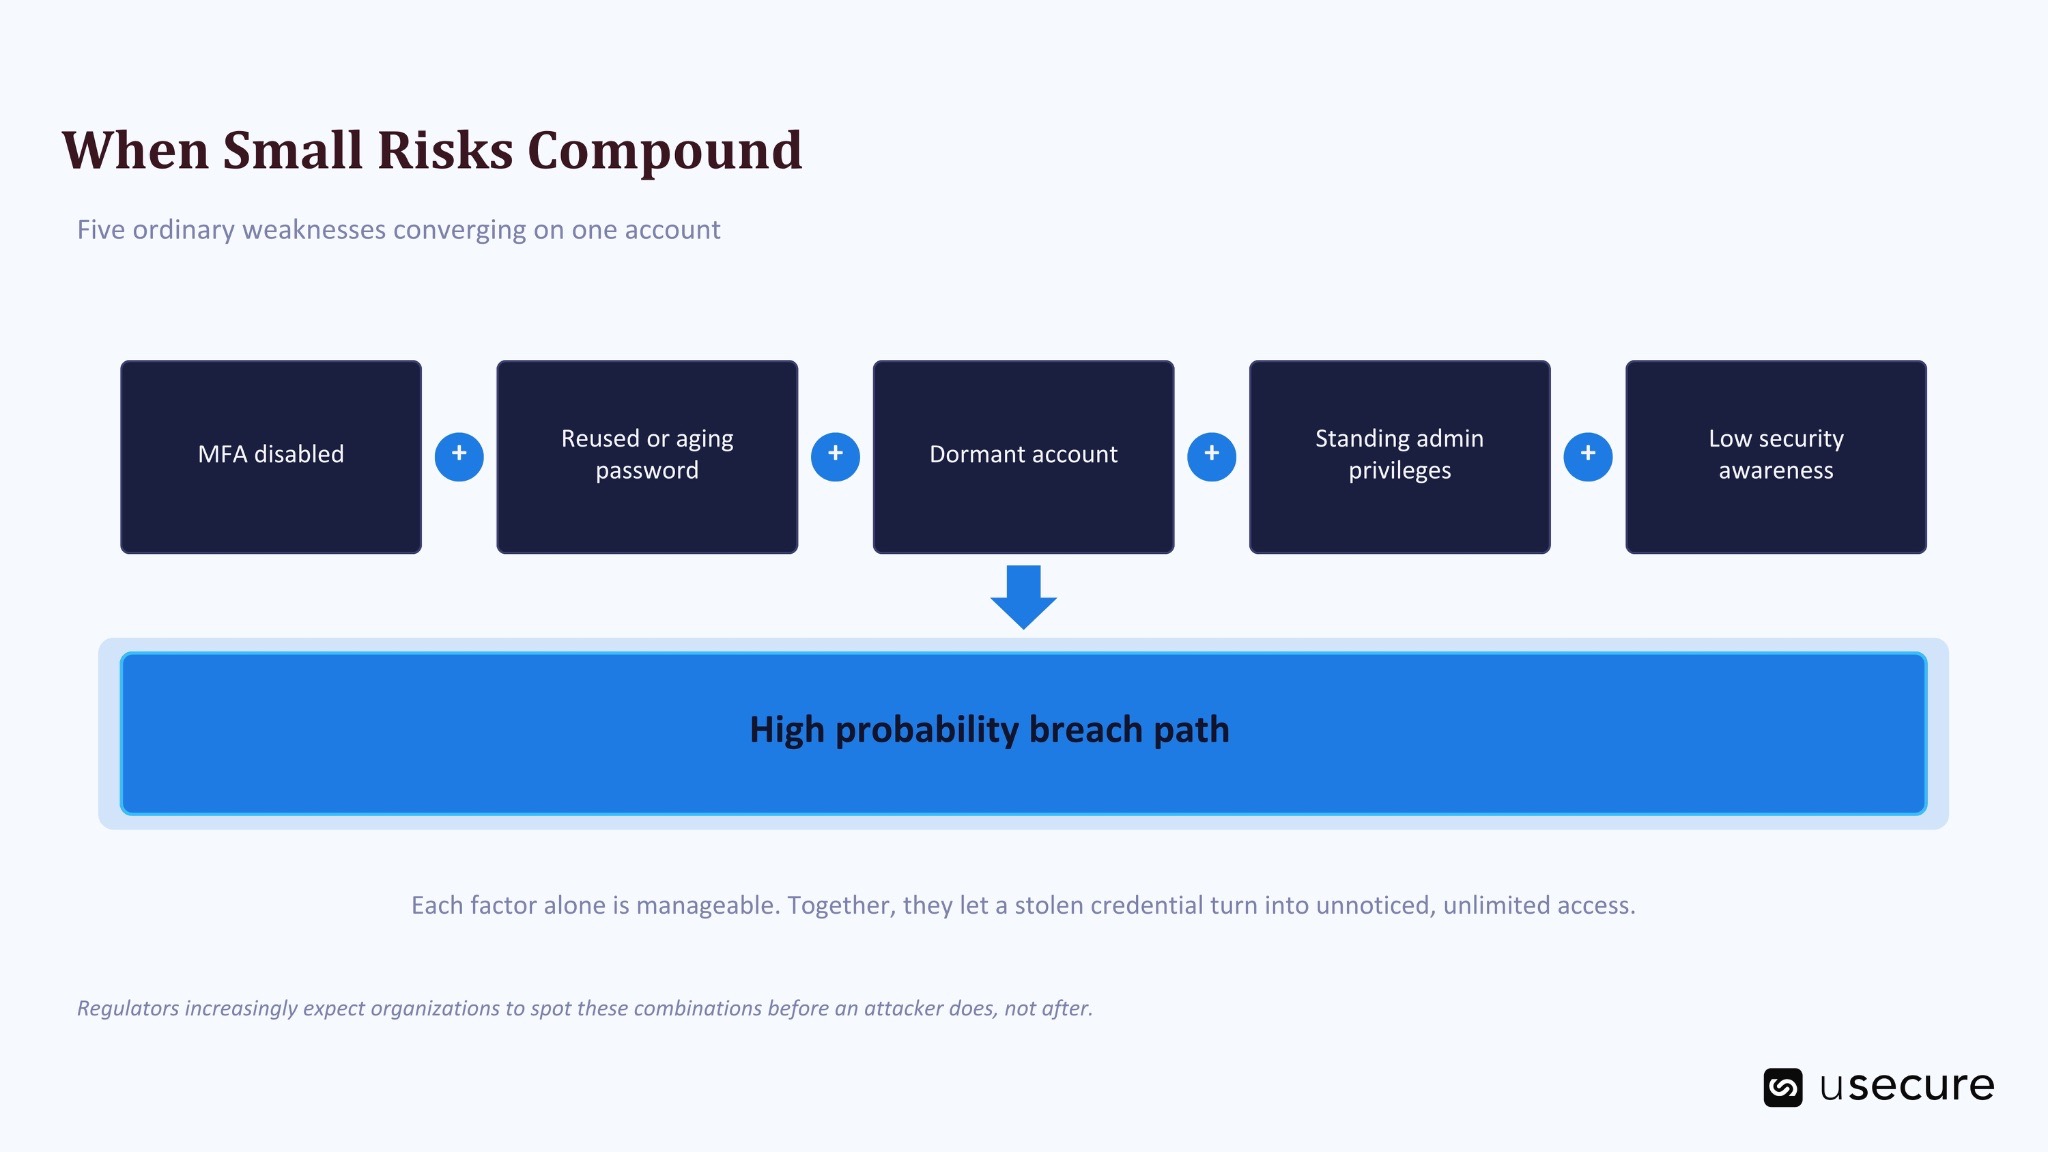


Für sich genommen wirkt keine dieser Schwachstellen dramatisch. Ein Service Desk ohne strengere Verifizierung bei der Zurücksetzung privilegierter Zugänge ist eine beherrschbare Lücke. Ein Konto ohne Multi-Faktor-Authentifizierung ist eine beherrschbare Lücke. Ein Passwort, das seit Monaten in einer Breach-Datenbank liegt, ist eine beherrschbare Lücke. Kritisch wird es, wenn mehrere dieser gewöhnlichen Schwachstellen gleichzeitig auf demselben Konto zusammentreffen – denn jede einzelne entfernt genau die Barriere, auf die sich die anderen verlassen haben.

Sicherheitsteams sprechen hier mitunter von einer toxischen Kombination: mehrere für sich genommen moderate Risikofaktoren, die zusammen einen einzigen, hochwahrscheinlichen Weg ins Netzwerk eröffnen. Ein inaktives Konto mit einem alten, mehrfach verwendeten Passwort und dauerhaften Administratorrechten ist nicht fünf getrennte Risiken. Es ist eine sehr kurze Route von einem gestohlenen Zugangsdatensatz bis zum Ausrollen von Ransomware – und genau diese Route lässt sich über einen kompromittierten Service-Desk-Reset in wenigen Minuten öffnen.

Was das für Sie als MSP-Kunde bedeutet

Der Gesetzentwurf stuft nicht jeden MSP-Kunden automatisch als reguliert ein – etwas anderes zu behaupten, wäre unseriös. Die Pflichten treffen den MSP selbst, nicht automatisch die von ihm betreuten Unternehmen. Der Sekundäreffekt ist jedoch real. Da größere MSPs künftig ihr Risikomanagement formalisieren, sich bei einer Aufsichtsbehörde registrieren und ihre eigene Resilienz nachweisen müssen, wird auch der Druck auf Kunden steigen, eine belastbare Lieferantenprüfung durchzuführen – zum einen, weil Versicherer und Auditoren dies erwarten, zum anderen, weil ein Kunde, der auf einen nicht regulierten Kleinanbieter setzt, nicht davon ausgehen kann, dass dieser überhaupt an einem externen Standard gemessen wird.

Der Anforderung einen Schritt voraus sein

Wenn Sie als MSP überlegen, wo Sie ansetzen sollen, hilft eine einfache Erkenntnis: Was Aufsichtsbehörden, Versicherer und der Gesetzentwurf im Kern verlangen, ist Transparenz. Kein weiteres neues Tool, sondern eine belastbare, aktuelle Antwort auf einige wenige Fragen:

  • Wer hat Zugriff worauf?  
  • Wird dieser Zugriff überhaupt noch benötigt?
  • Ist er so abgesichert, wie er es sein sollte?
  • Verstehen die Personen mit diesen Rechten, auf welche Weise sie persönlich angegriffen werden können?

In der Praxis bedeutet das eine Abkehr von stichtagsbezogenen Compliance-Prüfungen hin zu einem kontinuierlichen, auf den Faktor Mensch ausgerichteten Risikomanagement. Statt eines jährlichen Schulungsmoduls, das lediglich die Teilnahme belegt, geht es darum, nachzuvollziehen, ob Mitarbeitende Identitätsvortäuschungen der Art, wie sie in diesen Service-Desk-Kampagnen dokumentiert sind, tatsächlich erkennen und melden. Statt einer einmaligen Zugriffsüberprüfung geht es um einen laufenden Überblick über inaktive Konten, dauerhafte Berechtigungen und offengelegte Zugangsdaten – korreliert an einer Stelle, statt verteilt auf fünf Systeme, die niemand die Zeit hat, manuell abzugleichen. Genau dafür ist ein Ansatz auf Basis von Human Risk Intelligence gemacht: Schulungsnachweise, Identity Hygiene, Dark-Web-Exposure und Phishing-Ergebnisse laufen an einem Ort zusammen, sodass eine toxische Kombination als einzelner Alarm sichtbar wird – und nicht als fünf zusammenhanglose Datenpunkte, die zufällig niemand miteinander abgeglichen hat.

Konkret bedeutet das: ein zweiter Verifizierungsschritt für jeden Reset privilegierter Zugangsdaten, der telefonisch angefragt wird – unabhängig davon, wie überzeugend der Anrufer klingt. Es bedeutet phishing-resistente Multi-Faktor-Authentifizierung für jedes Konto mit administrativer Reichweite, nicht nur für die Konten, die ein Auditor voraussichtlich prüft. Es bedeutet Monitoring, das offengelegte Zugangsdaten von Mitarbeitenden und Führungskräften erkennt, bevor Angreifer sie ausnutzen können. Und es bedeutet, gegenüber einer Aufsichtsbehörde oder einem Versicherer konkret belegen zu können, wie sich das Human Risk im Unternehmen im vergangenen Quartal verändert hat – statt auf ein Zertifikat einer Schulungsplattform zu verweisen und zu hoffen, dass das genügt.

Häufig gestellte Fragen

Gilt der Cyber Security and Resilience Bill für jeden MSP?
Nein. Die Pflichten gelten für mittlere und große Managed Service Provider, die im Gesetzentwurf als RMSPs definiert sind. Kleine und Kleinstunternehmen im MSP-Bereich sind in der Regel ausgenommen – es sei denn, eine Aufsichtsbehörde stuft einen Anbieter aufgrund der von ihm betreuten Organisationen gesondert als kritischen Lieferanten ein.

Wann tritt der Gesetzentwurf in Kraft?
Stand September 2026 hat der Gesetzentwurf das House of Commons passiert und befindet sich im House of Lords in der Berichtsphase (Report Stage). Er muss die verbleibenden parlamentarischen Stufen durchlaufen und die Royal Assent erhalten. Anschließend wird eine schrittweise Durchsetzung erwartet, die sich möglicherweise bis 2028 hinzieht.

Was gilt nach dem Gesetzentwurf als Managed Service Provider?
Eine Organisation, die vertraglich damit beauftragt ist, die IT-Systeme einer anderen Organisation dauerhaft zu verwalten, zu unterstützen, zu warten, zu überwachen oder zu administrieren, sofern dafür eine aktive Verbindung in das Netzwerk dieses Kunden erforderlich ist. Rechenzentren und öffentliche elektronische Kommunikationsdienste werden über separate Bestimmungen erfasst.

Was passiert, wenn ein Relevant Managed Service Provider die Vorgaben nicht erfüllt?
Der Gesetzentwurf sieht ein zweistufiges Sanktionsmodell vor: bis zu 10 Millionen Pfund oder 2 % des weltweiten Jahresumsatzes bei Standardverstößen, bis zu 17 Millionen Pfund oder 4 % bei schwerwiegenden Verstößen – zuzüglich täglicher Zwangsgelder bei fortdauernder Nichteinhaltung.

Müssen MSP-Kunden jetzt bereits aktiv werden?
Nicht unmittelbar, denn die rechtlichen Pflichten liegen beim MSP. In der Praxis dürften Kunden jedoch schon deutlich vor dem formalen Inkrafttreten des Regimes mit strengerer Prüfung durch Versicherer und Auditoren rechnen.

Die eigentliche Prüfung, die der Gesetzentwurf setzt

Der Cyber Security and Resilience Bill behandelt MSPs als das, was sie tatsächlich sind: einen konzentrierten Vertrauenspunkt, dessen Kompromittierung nicht leise verläuft. Die Anforderungen des neuen Regimes lassen sich nicht dadurch erfüllen, dass einfach ein weiteres jährliches Audit in den Kalender aufgenommen wird. Erfolgreich sind jene MSPs, die jederzeit und für jeden betreuten Kunden beantworten können, wer die Schlüssel besitzt, ob diese Schlüssel überhaupt noch benötigt werden und ob die Person, die sie hält, ebenso gut geschützt ist wie die Systeme, die sich damit öffnen lassen. Das ist der eigentliche Prüfstein, den der Gesetzentwurf setzt – und für einen MSP ist das zuallererst eine Frage des menschlichen Risikos und erst danach eine technologische. Demo buchen und erfahren, wie wir MSPs dabei unterstützen, menschliches Cyberrisiko unter dem geplanten Regime zu steuern.

Subscribe to newsletter

BOOK A DEMO

See usecure in action

A 30-minute walkthrough of how to cut human risk across your users, tailored to MSPs and IT teams.

Get a Demo

Subscribe to newsletter

By clicking Sign Up you're confirming that you agree with our Terms and Conditions.
Thank you! Your submission has been received!
Oops! Something went wrong while submitting the form.

Mit dem britischen Cyber Security and Resilience Bill würden mittlere und große Managed Service Provider erstmals in den Anwendungsbereich der Regulierung fallen. Sobald die entsprechenden Bestimmungen in Kraft treten, muss jeder MSP, der als Relevant Managed Service Provider (RMSP) eingestuft wird, die Cyberrisiken in der eigenen Umgebung identifizieren und steuern, angemessene Maßnahmen zur Vermeidung von Vorfällen und zur Begrenzung ihrer Auswirkungen ergreifen, erhebliche Sicherheitsvorfälle an die zuständige Behörde melden und sich nach Inkrafttreten des Regimes förmlich registrieren. Bei Verstößen drohen Bußgelder in zweistelliger Millionenhöhe (in Pfund). Dass die Regulierungsbehörden gezielt MSPs adressieren, hat einen klaren Grund: Angreifer wissen längst, dass ein einziger kompromittierter Service Desk die Tür zu sämtlichen dahinterliegenden Kundennetzwerken öffnen kann.

Was der Cyber Security and Resilience Bill konkret regelt

Der Cyber Security and Resilience (Network and Information Systems) Bill ist die Novelle der britischen NIS-Verordnung von 2018 – also jenes Regelwerks, das bereits heute die Cybersicherheitspflichten für Sektoren wie Energie, Verkehr, Wasser und digitale Infrastruktur festlegt. Der Gesetzentwurf wurde am 12. November 2025 im House of Commons eingebracht, hat das Unterhaus passiert und befindet sich derzeit in der Berichtsphase im House of Lords. Die abschließenden Verfahrensschritte und die Royal Assent werden vor Ende 2026 erwartet (UK Parliament, 2026). Mit der vollständigen Umsetzung des Regimes ist möglicherweise erst 2028 zu rechnen.

Der Gesetzentwurf erweitert den Kreis der unter NIS regulierten Einrichtungen und Dienste in vier Punkten. Erstens fallen Rechenzentren künftig als wesentliche Dienste in den Anwendungsbereich. Zweitens werden große Laststeuerungsanbieter erfasst, also Organisationen, die erhebliche Strommengen an intelligente Geräte und Ladepunkte für Elektrofahrzeuge steuern. Drittens erhalten die Regulierungsbehörden die neue Befugnis, jeden Zulieferer unabhängig von seiner Größe als kritischen Zulieferer einzustufen, wenn dessen Ausfall gravierende Folgeschäden verursachen könnte. Und – in diesem Zusammenhang am wichtigsten – mittlere und große Managed Service Provider fallen erstmals in den Anwendungsbereich, und zwar als neue Kategorie der Relevant Managed Service Providers (RMSPs).

Warum ausgerechnet Managed Service Provider


MSPs wurden nicht wegen eines einzelnen spektakulären Vorfalls in dieses Gesetz einbezogen. Die von der Regierung selbst dargelegte Begründung für die neue Regelung, formuliert in den Debatten von Commons und Lords, stützt sich ebenso sehr auf die Marktkonzentration wie auf das Sicherheitsrisiko. Große und mittelgroße MSPs machen weniger als jeden zehnten der rund 11.000 im Vereinigten Königreich tätigen MSPs aus, erwirtschaften jedoch etwa 97,6 % des Branchenumsatzes – was auf eine ähnliche Konzentration von Kundenbeziehungen und Netzwerkzugängen schließen lässt (Hansard, House of Lords, Juli 2026). Wird eines dieser Unternehmen kompromittiert, verschafft sich ein Angreifer damit Zugang zu sämtlichen Kunden, die dieses Unternehmen betreut – ein echtes One-to-many-Problem, das kein einzelner Kunde für sich allein lösen kann.

Unabhängig davon – und in der Gesetzesdebatte selbst nicht erwähnt – ist die konkrete Taktik hinter diesem Risiko von Threat-Researchern an anderer Stelle gut dokumentiert: Angreifer geben sich als interne IT-Mitarbeitende aus, rufen bei ausgelagerten Service Desks an und bringen Mitarbeitende dazu, das Passwort eines privilegierten Kontos zurückzusetzen.

  • Das New York State Department of Financial Services veröffentlichte im Februar 2026 eine Warnmeldung zu genau dieser Taktik.
  • Das Incident-Response-Team von Microsoft führte einen Angriff vom November 2025 auf Angreifer zurück, die so lange bei Support-Hotlines anriefen und sich als Mitarbeitende ausgaben, bis ein Beschäftigter ihnen den Remote-Zugriff auf sein Gerät überließ (NY DFS, 2026; Microsoft, 2025).
  • Der 2026 MSP Threat Report von ConnectWise, der auf realen Incident-Response-Daten aus dem eigenen Kundenstamm basiert, bringt diese Entwicklung unmissverständlich auf den Punkt. „Das prägende Thema des Jahres 2025 war der Missbrauch von Vertrauen“, so Patrick Beggs, Chief Information Security Officer bei ConnectWise (ConnectWise, 2026).

Angreifer versuchen längst nicht mehr, sich durch die Vordertür Zugang zu verschaffen. Sie rufen vorher an und lassen sich durch die Hintertür hereinbitten.

Welche MSPs fallen in den Anwendungsbereich – und welche nicht


Das Gesetz definiert einen RMSP anhand von vier kumulativen Bedingungen. Die Leistung muss vertraglich für eine andere Organisation erbracht werden. Sie muss die laufende Verwaltung, Unterstützung, Wartung, Überwachung oder Administration der IT-Systeme dieser Organisation umfassen. Sie muss auf einer Verbindung zu oder einem Zugriff auf die Netz- und Informationssysteme des Kunden beruhen. Und sie darf nicht bereits separat als Rechenzentrum oder als öffentlicher elektronischer Kommunikationsdienst erfasst sein.

Auch die Unternehmensgröße spielt eine Rolle. Die Pflichten gelten ausschließlich für mittlere und große Anbieter. Kleine und Kleinstunternehmen unter den MSPs fallen standardmäßig nicht unter das Regime – mit der Begründung, dass sie nur einen geringen Anteil am gesamten MSP-Umsatz und an der Kundenreichweite ausmachen. Eine Aufsichtsbehörde kann jedoch auch einen kleineren Anbieter als kritischen Zulieferer einstufen, wenn eine Störung seines Betriebs überproportionale Folgen für die betreuten Organisationen hätte.

Die fünf Pflichten eines Relevant Managed Service Provider (RMSP)

Fällt ein MSP in den Anwendungsbereich, übernimmt er als RMSP eine Reihe von Pflichten, die jenen ähneln, die bereits seit 2018 gelten. Klausel 9 des Gesetzes legt zunächst fest, wer überhaupt als RMSP gilt; die konkreten Pflichten sind in den Klauseln 10, 14 und 15 geregelt.

Die Sanktionen hinter diesen Pflichten haben erhebliches finanzielles Gewicht. Das Gesetz führt eine zweistufige Struktur ein: Bußgelder von bis zu 10 Millionen Pfund oder 2 % des weltweiten Jahresumsatzes bei Standardverstößen, ansteigend auf 17 Millionen Pfund oder 4 % bei schwerwiegenden Verstößen, zuzüglich Strafzahlungen von bis zu 100.000 Pfund pro Tag bei fortdauernder Nichteinhaltung (DigitalXRAID, 2026). Für einen mittelgroßen MSP können solche Summen existenzrelevant sein.

Die menschliche Ebene, die in jedem MSP-Breach steckt

Wer das Kleingedruckte nahezu jedes größeren MSP-bezogenen Vorfalls der vergangenen 18 Monate liest, erkennt dasselbe Muster. Die technischen Kontrollen bleiben oft vollständig intakt, während ein Angreifer Schwachstellen in menschlichen Verifizierungsprozessen ausnutzt – denn er hat von vornherein nie versucht, die Technologie zu überwinden.

Der Verizon Data Breach Investigations Report 2026 wertet über 22.000 bestätigte Sicherheitsvorfälle aus und zeigt: Bei 62 % war ein menschlicher Faktor beteiligt – ein Wert, der trotz anhaltender Investitionen in Security Awareness weiterhin hoch bleibt. Derselbe Report stellt fest, dass Vorfälle mit Drittparteienbezug im Jahresvergleich deutlich zugenommen haben und inzwischen bei knapp der Hälfte aller analysierten Fälle eine Rolle spielen. Mobil ausgerichtetes Social Engineering – etwa die Art, mit der ein Service-Desk-Mitarbeiter am Telefon getäuscht wird – stieg um rund 40 %. Der IBM Cost of a Data Breach Report 2025 liefert die finanzielle Perspektive: Vorfälle, die auf eine Kompromittierung der Lieferkette oder einer Drittpartei zurückgingen, kosteten im Schnitt 4,91 Millionen US-Dollar und benötigten mit 267 Tagen die längste Bearbeitungszeit aller Kategorien – gegenüber einem globalen Durchschnitt von 4,44 Millionen US-Dollar und 241 Tagen.

Das ist nicht die Geschichte eines einzelnen Unternehmens, sondern ein dokumentiertes Muster. Unit 42 von Palo Alto Networks stellte fest, dass Social Engineering 2025 in 36 % der untersuchten Vorfälle der Einstiegspunkt war – und dass in mehr als einem Drittel dieser Fälle gezielt Service-Desk-Personal angegriffen wurde, nicht per klassischer Phishing-Mail (Unit 42, 2025). Für keinen dieser Angriffe muss eine Firewall überwunden werden. Es genügt, eine einzige Person ein einziges Mal davon zu überzeugen, dass der Anrufer am anderen Ende der Support-Leitung tatsächlich derjenige ist, für den er sich ausgibt.

Für einen MSP potenzieren sich diese Schwachstellen, statt sich nur zu addieren. Ein Service-Desk-Prozess, der zu viel Vertrauen gewährt, ist ein Risiko für jeden Kunden, auf dessen Konten dieser Service Desk zugreifen kann. Ein inaktives privilegiertes Konto kann Risiken in jeder Kundenumgebung erzeugen, auf die die zugehörigen Zugangsdaten Zugriff haben. Genau deshalb lässt sich das Problem nicht mit einer einzelnen Tabelle oder dem Ticketsystem eines Kunden lösen. Es braucht exakt jene konsolidierte, kontinuierlich aktualisierte Sicht auf menschliche Risiken – über jedes Konto, jeden Kunden und jede Zugangsberechtigung eines MSP hinweg –, die die neuen regulatorischen Anforderungen faktisch voraussetzen. Nennen wir es beim Namen: Human Risk Intelligence in der Größenordnung, in der ein MSP tatsächlich arbeitet – und nicht Unternehmen für Unternehmen.

Wenn einzelne Risikofaktoren zu einem Sicherheitsvorfall zusammenwirken


Für sich genommen wirkt keine dieser Schwachstellen dramatisch. Ein Service Desk ohne strengere Verifizierung bei der Zurücksetzung privilegierter Zugänge ist eine beherrschbare Lücke. Ein Konto ohne Multi-Faktor-Authentifizierung ist eine beherrschbare Lücke. Ein Passwort, das seit Monaten in einer Breach-Datenbank liegt, ist eine beherrschbare Lücke. Kritisch wird es, wenn mehrere dieser gewöhnlichen Schwachstellen gleichzeitig auf demselben Konto zusammentreffen – denn jede einzelne entfernt genau die Barriere, auf die sich die anderen verlassen haben.

Sicherheitsteams sprechen hier mitunter von einer toxischen Kombination: mehrere für sich genommen moderate Risikofaktoren, die zusammen einen einzigen, hochwahrscheinlichen Weg ins Netzwerk eröffnen. Ein inaktives Konto mit einem alten, mehrfach verwendeten Passwort und dauerhaften Administratorrechten ist nicht fünf getrennte Risiken. Es ist eine sehr kurze Route von einem gestohlenen Zugangsdatensatz bis zum Ausrollen von Ransomware – und genau diese Route lässt sich über einen kompromittierten Service-Desk-Reset in wenigen Minuten öffnen.

Was das für Sie als MSP-Kunde bedeutet

Der Gesetzentwurf stuft nicht jeden MSP-Kunden automatisch als reguliert ein – etwas anderes zu behaupten, wäre unseriös. Die Pflichten treffen den MSP selbst, nicht automatisch die von ihm betreuten Unternehmen. Der Sekundäreffekt ist jedoch real. Da größere MSPs künftig ihr Risikomanagement formalisieren, sich bei einer Aufsichtsbehörde registrieren und ihre eigene Resilienz nachweisen müssen, wird auch der Druck auf Kunden steigen, eine belastbare Lieferantenprüfung durchzuführen – zum einen, weil Versicherer und Auditoren dies erwarten, zum anderen, weil ein Kunde, der auf einen nicht regulierten Kleinanbieter setzt, nicht davon ausgehen kann, dass dieser überhaupt an einem externen Standard gemessen wird.

Der Anforderung einen Schritt voraus sein

Wenn Sie als MSP überlegen, wo Sie ansetzen sollen, hilft eine einfache Erkenntnis: Was Aufsichtsbehörden, Versicherer und der Gesetzentwurf im Kern verlangen, ist Transparenz. Kein weiteres neues Tool, sondern eine belastbare, aktuelle Antwort auf einige wenige Fragen:

  • Wer hat Zugriff worauf?  
  • Wird dieser Zugriff überhaupt noch benötigt?
  • Ist er so abgesichert, wie er es sein sollte?
  • Verstehen die Personen mit diesen Rechten, auf welche Weise sie persönlich angegriffen werden können?

In der Praxis bedeutet das eine Abkehr von stichtagsbezogenen Compliance-Prüfungen hin zu einem kontinuierlichen, auf den Faktor Mensch ausgerichteten Risikomanagement. Statt eines jährlichen Schulungsmoduls, das lediglich die Teilnahme belegt, geht es darum, nachzuvollziehen, ob Mitarbeitende Identitätsvortäuschungen der Art, wie sie in diesen Service-Desk-Kampagnen dokumentiert sind, tatsächlich erkennen und melden. Statt einer einmaligen Zugriffsüberprüfung geht es um einen laufenden Überblick über inaktive Konten, dauerhafte Berechtigungen und offengelegte Zugangsdaten – korreliert an einer Stelle, statt verteilt auf fünf Systeme, die niemand die Zeit hat, manuell abzugleichen. Genau dafür ist ein Ansatz auf Basis von Human Risk Intelligence gemacht: Schulungsnachweise, Identity Hygiene, Dark-Web-Exposure und Phishing-Ergebnisse laufen an einem Ort zusammen, sodass eine toxische Kombination als einzelner Alarm sichtbar wird – und nicht als fünf zusammenhanglose Datenpunkte, die zufällig niemand miteinander abgeglichen hat.

Konkret bedeutet das: ein zweiter Verifizierungsschritt für jeden Reset privilegierter Zugangsdaten, der telefonisch angefragt wird – unabhängig davon, wie überzeugend der Anrufer klingt. Es bedeutet phishing-resistente Multi-Faktor-Authentifizierung für jedes Konto mit administrativer Reichweite, nicht nur für die Konten, die ein Auditor voraussichtlich prüft. Es bedeutet Monitoring, das offengelegte Zugangsdaten von Mitarbeitenden und Führungskräften erkennt, bevor Angreifer sie ausnutzen können. Und es bedeutet, gegenüber einer Aufsichtsbehörde oder einem Versicherer konkret belegen zu können, wie sich das Human Risk im Unternehmen im vergangenen Quartal verändert hat – statt auf ein Zertifikat einer Schulungsplattform zu verweisen und zu hoffen, dass das genügt.

Häufig gestellte Fragen

Gilt der Cyber Security and Resilience Bill für jeden MSP?
Nein. Die Pflichten gelten für mittlere und große Managed Service Provider, die im Gesetzentwurf als RMSPs definiert sind. Kleine und Kleinstunternehmen im MSP-Bereich sind in der Regel ausgenommen – es sei denn, eine Aufsichtsbehörde stuft einen Anbieter aufgrund der von ihm betreuten Organisationen gesondert als kritischen Lieferanten ein.

Wann tritt der Gesetzentwurf in Kraft?
Stand September 2026 hat der Gesetzentwurf das House of Commons passiert und befindet sich im House of Lords in der Berichtsphase (Report Stage). Er muss die verbleibenden parlamentarischen Stufen durchlaufen und die Royal Assent erhalten. Anschließend wird eine schrittweise Durchsetzung erwartet, die sich möglicherweise bis 2028 hinzieht.

Was gilt nach dem Gesetzentwurf als Managed Service Provider?
Eine Organisation, die vertraglich damit beauftragt ist, die IT-Systeme einer anderen Organisation dauerhaft zu verwalten, zu unterstützen, zu warten, zu überwachen oder zu administrieren, sofern dafür eine aktive Verbindung in das Netzwerk dieses Kunden erforderlich ist. Rechenzentren und öffentliche elektronische Kommunikationsdienste werden über separate Bestimmungen erfasst.

Was passiert, wenn ein Relevant Managed Service Provider die Vorgaben nicht erfüllt?
Der Gesetzentwurf sieht ein zweistufiges Sanktionsmodell vor: bis zu 10 Millionen Pfund oder 2 % des weltweiten Jahresumsatzes bei Standardverstößen, bis zu 17 Millionen Pfund oder 4 % bei schwerwiegenden Verstößen – zuzüglich täglicher Zwangsgelder bei fortdauernder Nichteinhaltung.

Müssen MSP-Kunden jetzt bereits aktiv werden?
Nicht unmittelbar, denn die rechtlichen Pflichten liegen beim MSP. In der Praxis dürften Kunden jedoch schon deutlich vor dem formalen Inkrafttreten des Regimes mit strengerer Prüfung durch Versicherer und Auditoren rechnen.

Die eigentliche Prüfung, die der Gesetzentwurf setzt

Der Cyber Security and Resilience Bill behandelt MSPs als das, was sie tatsächlich sind: einen konzentrierten Vertrauenspunkt, dessen Kompromittierung nicht leise verläuft. Die Anforderungen des neuen Regimes lassen sich nicht dadurch erfüllen, dass einfach ein weiteres jährliches Audit in den Kalender aufgenommen wird. Erfolgreich sind jene MSPs, die jederzeit und für jeden betreuten Kunden beantworten können, wer die Schlüssel besitzt, ob diese Schlüssel überhaupt noch benötigt werden und ob die Person, die sie hält, ebenso gut geschützt ist wie die Systeme, die sich damit öffnen lassen. Das ist der eigentliche Prüfstein, den der Gesetzentwurf setzt – und für einen MSP ist das zuallererst eine Frage des menschlichen Risikos und erst danach eine technologische. Demo buchen und erfahren, wie wir MSPs dabei unterstützen, menschliches Cyberrisiko unter dem geplanten Regime zu steuern.

Newsletter abonnieren

Newsletter abonnieren

Mit einem Klick auf „Anmelden“ bestätigen Sie, dass Sie unseren Nutzungsbedingungen zustimmen.
Vielen Dank! Ihre Anmeldung ist eingegangen!
Hoppla! Beim Senden des Formulars ist ein Fehler aufgetreten.

Erfahren Sie, wie Unternehmen im Bereich Professional Services mit usecure menschliche Risiken reduzieren

Erfahren Sie, wie IT-Teams in Professional-Services-Unternehmen usecure nutzen, um sensible Kundendaten zu schützen, Compliance-Anforderungen zu erfüllen und ihre Reputation zu wahren — ohne abrechenbare Arbeit zu beeinträchtigen.

Related posts

Explore more insights, updates, and resources from usecure.