Les MSP face au Cyber Security and Resilience Bill
Table of contents
Subscribe to newsletter
Le Cyber Security and Resilience Bill britannique ferait entrer, pour la première fois, les fournisseurs de services managés de taille moyenne et grande dans son périmètre réglementaire. Dès l'entrée en vigueur des dispositions concernées, tout MSP qualifié de Relevant Managed Service Provider (RMSP) devra identifier et gérer les cyber-risques présents dans son propre environnement, prendre des mesures proportionnées pour prévenir les incidents et en limiter l'impact, signaler les incidents significatifs à l'autorité compétente et s'enregistrer formellement une fois le régime en application. Le non-respect de ces obligations expose à des amendes pouvant atteindre plusieurs dizaines de millions de livres sterling. Si les régulateurs ont ciblé les MSP, c'est pour une raison précise : les attaquants savent déjà qu'un seul service desk compromis peut ouvrir la porte à l'ensemble des réseaux clients qui se trouvent derrière.
À noter pour les MSP francophones : ce texte est britannique, mais sa logique vous concerne directement. En France et dans l'Union européenne, la directive NIS2 impose déjà des obligations très proches — analyse et gestion des risques, mesures techniques et organisationnelles proportionnées, notification des incidents significatifs et enregistrement auprès de l'autorité compétente — et vise explicitement les fournisseurs de services managés. Ce qui se joue outre-Manche confirme donc une tendance de fond des deux côtés de la Manche : le MSP n'est plus seulement un prestataire, il devient une entité régulée, sommée d'apporter des preuves de conformité à ses clients comme à son régulateur.
Ce que prévoit réellement le Cyber Security and Resilience Bill
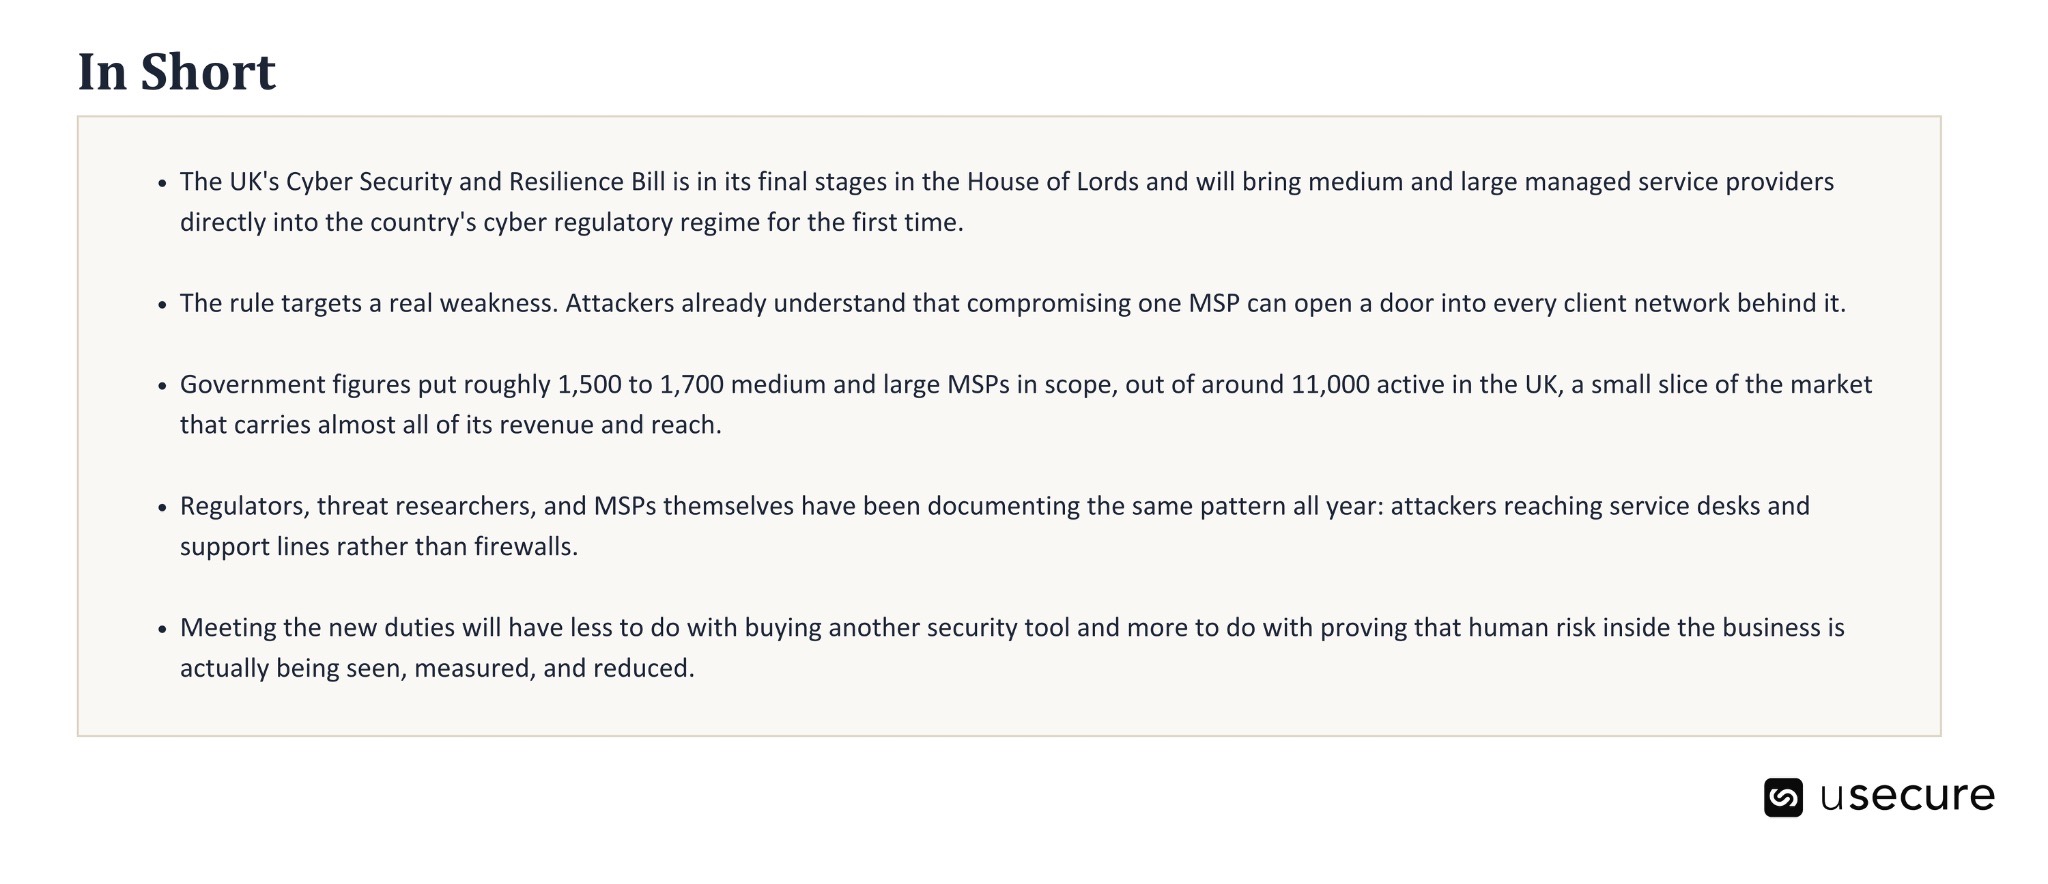
Le Cyber Security and Resilience (Network and Information Systems) Bill est la mise à jour, par le gouvernement britannique, du NIS Regulations de 2018, le texte qui encadre déjà les obligations cyber de secteurs tels que l'énergie, les transports, l'eau et les infrastructures numériques. Il a été présenté à la Chambre des communes (House of Commons) le 12 novembre 2025, adopté par celle-ci, et se trouve actuellement au report stage (étape de rapport, l'examen détaillé qui précède la lecture finale) à la Chambre des Lords (House of Lords), les étapes finales et le Royal Assent (la sanction royale, qui donne force de loi au texte) étant attendus avant fin 2026 (UK Parliament, 2026). Le régime pourrait n'être pleinement appliqué qu'en 2028.

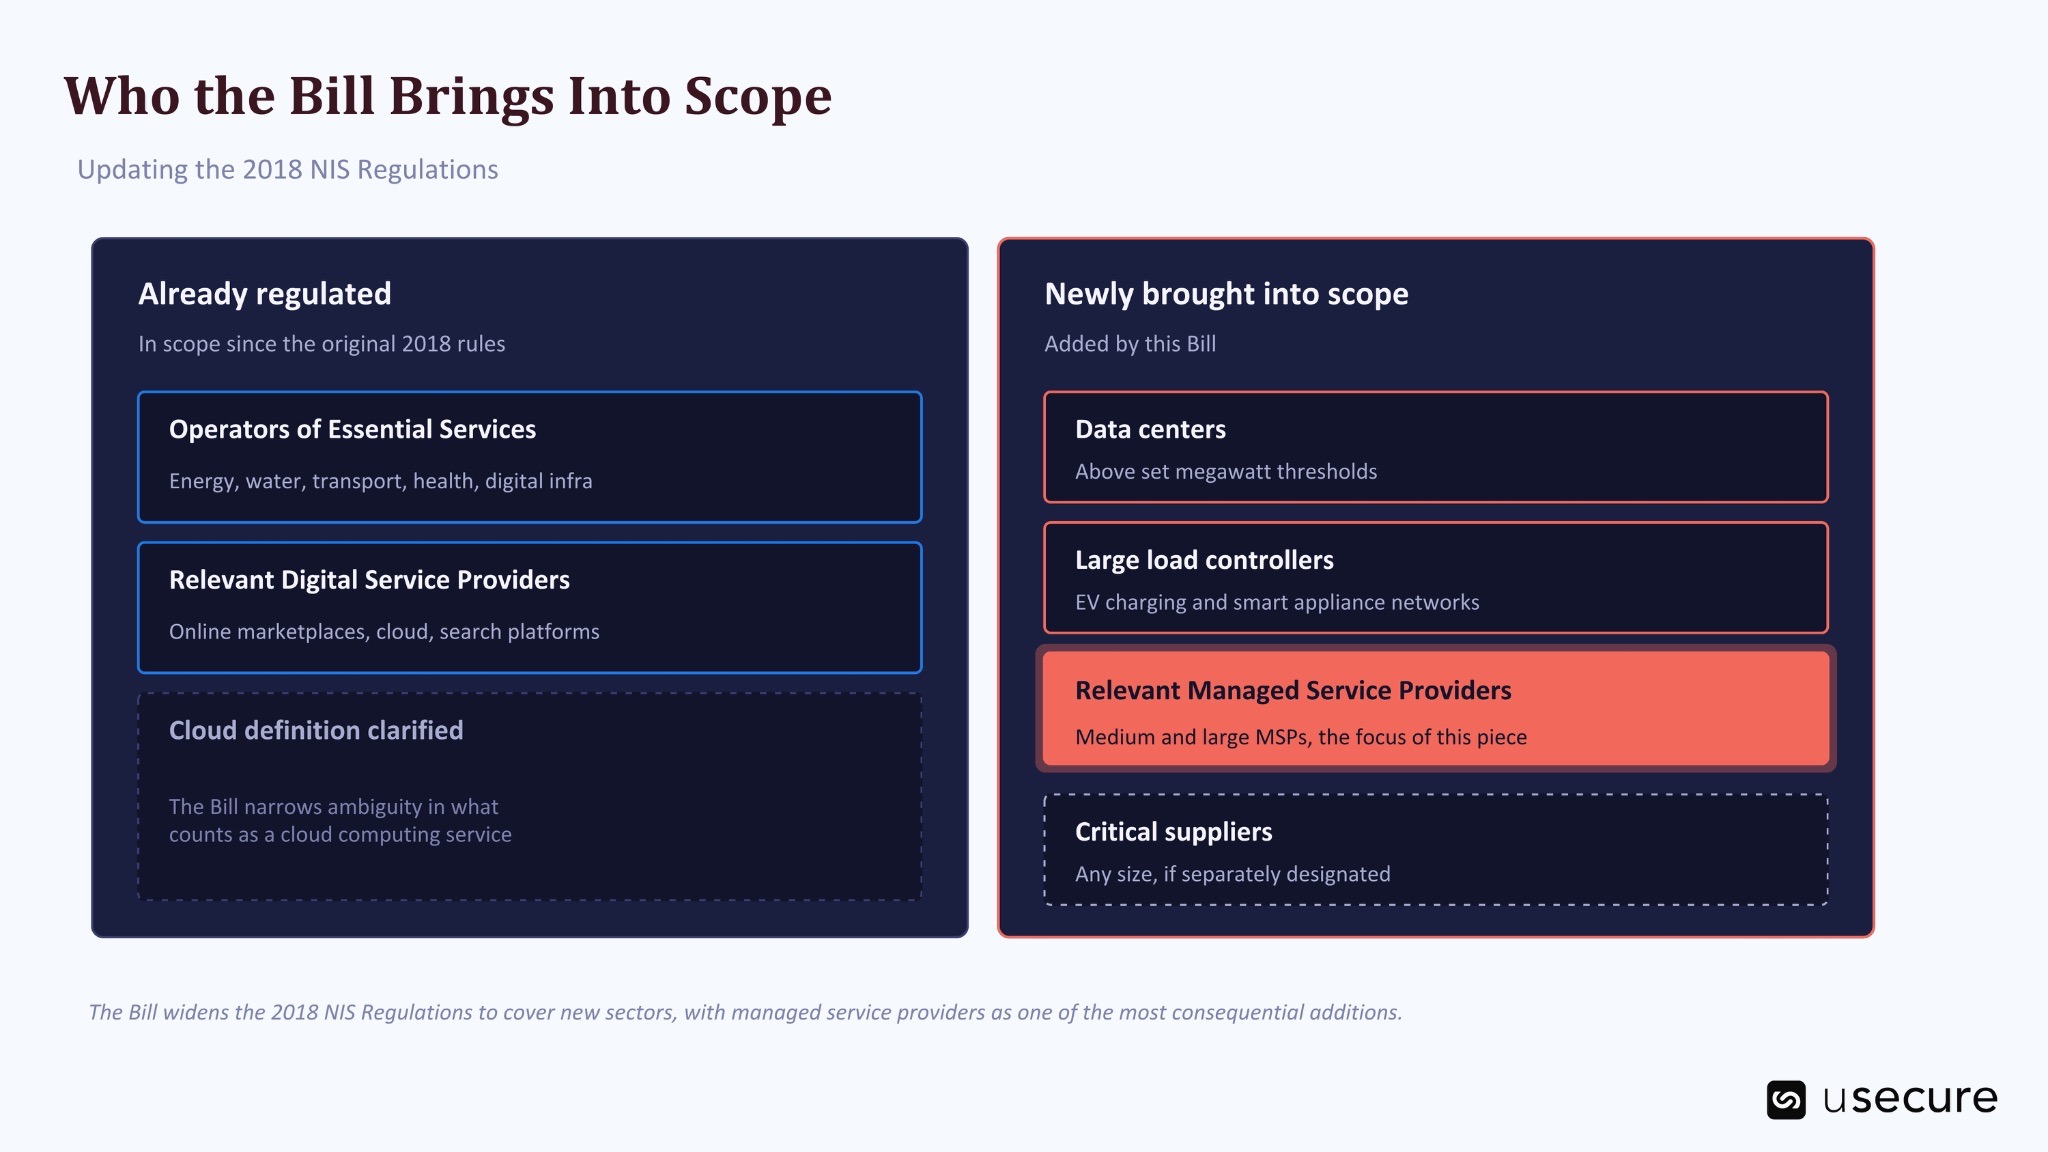
Le projet de loi élargit de quatre façons le périmètre des entités et services régulés au titre du NIS. Il intègre les centres de données en tant que services essentiels. Il inclut les large load controllers (gestionnaires de charges électriques importantes), c'est-à-dire les organisations qui pilotent des flux d'électricité importants vers des appareils connectés et des bornes de recharge pour véhicules électriques. Il confère aux régulateurs un nouveau pouvoir : désigner n'importe quel fournisseur, quelle que soit sa taille, comme fournisseur critique dès lors qu'une interruption de son service pourrait causer des dommages sérieux en aval. Et, point le plus important ici, il fait entrer pour la première fois dans son périmètre les fournisseurs de services managés de taille moyenne et grande, au sein d'une nouvelle catégorie baptisée Relevant Managed Service Providers (RMSPs).
Pourquoi les fournisseurs de services managés en particulier
Si les MSP ont été intégrés à ce projet de loi, ce n'est pas à cause d'un incident spectaculaire isolé. La justification avancée par le gouvernement lui-même pour cette nouvelle règle, exposée lors des débats à la Chambre des communes et à la Chambre des Lords, repose autant sur la concentration du marché que sur le risque cyber. Les MSP de grande et moyenne taille représentent moins d'un dixième des quelque 11 000 MSP en activité au Royaume-Uni, mais ils concentrent environ 97,6 % du chiffre d'affaires du secteur — ce qui laisse supposer une concentration comparable des relations clients et des accès réseau (Hansard, House of Lords, juillet 2026). Compromettre l'une de ces entreprises, c'est offrir à un attaquant un point d'entrée chez chacun de ses clients : un véritable problème « one-to-many » qu'aucun client ne peut résoudre seul.
Par ailleurs, et sans être mentionnée dans les débats sur le projet de loi, la tactique précise à l'origine de ce risque est largement documentée par les chercheurs en menaces : des attaquants se font passer pour des membres de l'équipe IT interne, appellent les service desks externalisés et convainquent les agents de réinitialiser le mot de passe d'un compte à privilèges.
- Le New York State Department of Financial Services a publié un avis consacré précisément à cette tactique en février 2026.
- L'équipe de réponse à incident de Microsoft a de son côté attribué une intrusion survenue en novembre 2025 à des attaquants qui ont multiplié les appels aux lignes de support, en se faisant passer pour des collaborateurs, jusqu'à ce qu'un employé leur cède un accès distant à son poste (NY DFS, 2026 ; Microsoft, 2025).
- Le 2026 MSP Threat Report de ConnectWise, fondé sur des données réelles de réponse à incident issues de sa propre base clients, résume ce basculement sans détour. « Le thème dominant de 2025 aura été l'abus de confiance », déclare Patrick Beggs, chief information security officer de ConnectWise (ConnectWise, 2026).

Les attaquants ne cherchent plus à forcer la porte d'entrée. Ils appellent en amont et demandent qu'on leur ouvre la porte de service.
Quels MSP sont concernés, et lesquels ne le sont pas

Le projet de loi définit un RMSP à partir de quatre conditions cumulatives. Le service doit être fourni à une autre organisation dans le cadre d'un contrat. Il doit porter sur la gestion, le support, la maintenance, la supervision ou l'administration continue des systèmes informatiques de cette organisation. Il doit reposer sur une connexion ou un accès aux réseaux et systèmes d'information du client. Et il ne doit pas déjà relever d'une autre catégorie, comme celle des centres de données ou des services de communications électroniques publics.
Le seuil de taille compte également. Les obligations ne s'appliquent qu'aux prestataires de taille moyenne et grande. Les petits et très petits MSP restent par défaut hors du périmètre, au motif qu'ils représentent une faible part du chiffre d'affaires total du marché MSP et du nombre de clients couverts. Un régulateur conserve toutefois la possibilité de désigner un prestataire plus petit comme fournisseur critique si son indisponibilité entraînait des conséquences disproportionnées pour les organisations qu'il sert.
Les cinq obligations d'un Relevant Managed Service Provider (RMSP)
Une fois dans le périmètre, un RMSP assume une série d'obligations comparables à celles en vigueur depuis 2018. La clause 9 du projet de loi définit qui est considéré comme un RMSP, et les obligations concrètes sont détaillées dans les clauses 10, 14 et 15.

Les sanctions associées à ces obligations ont un poids financier réel. Le projet de loi instaure une structure à deux niveaux : des amendes pouvant atteindre 10 millions de livres sterling ou 2 % du chiffre d'affaires mondial pour les manquements standards, et jusqu'à 17 millions de livres ou 4 % pour les manquements graves, auxquelles s'ajoutent des pénalités allant jusqu'à 100 000 livres par jour en cas de non-conformité persistante (DigitalXRAID, 2026). Pour un MSP de taille intermédiaire, de tels montants peuvent peser lourd sur les comptes.
Le facteur humain caché derrière chaque compromission de MSP
Examinez le détail de presque tous les incidents majeurs impliquant un MSP au cours des 18 derniers mois : le même schéma revient. Les contrôles techniques peuvent rester parfaitement intacts pendant qu'un attaquant exploite les failles des processus de vérification humaine — parce que, dès le départ, il ne cherchait pas à contourner la technologie.

Le Data Breach Investigations Report 2026 de Verizon, qui s'appuie sur plus de 22 000 violations confirmées, relève un facteur humain dans 62 % d'entre elles — un niveau qui reste élevé malgré des investissements continus dans la sensibilisation à la sécurité. Le même rapport constate que les violations impliquant des tiers ont fortement progressé d'une année sur l'autre, pour concerner désormais près de la moitié des cas analysés, et que l'ingénierie sociale ciblant les mobiles — celle qui sert à piéger un agent du service desk lors d'un appel téléphonique — a augmenté d'environ 40 %. Le Cost of a Data Breach Report 2025 d'IBM apporte l'éclairage financier : les violations qui ont démarré par une compromission de la chaîne d'approvisionnement ou d'un tiers ont coûté en moyenne 4,91 millions de dollars et ont été les plus longues à résoudre, toutes catégories confondues, avec 267 jours, contre une moyenne mondiale de 4,44 millions de dollars et 241 jours.
Ce n'est pas l'histoire d'une entreprise en particulier. C'est un schéma documenté. L'Unit 42 de Palo Alto Networks a établi que l'ingénierie sociale constituait le point d'entrée de 36 % des incidents traités par ses équipes de réponse en 2025, et que plus d'un tiers de ces cas reposaient sur de l'ingénierie sociale visant les équipes du service desk plutôt que sur un e-mail de phishing classique (Unit 42, 2025). Rien de tout cela n'exige de contourner un pare-feu. Il suffit de convaincre une personne, une seule fois, que l'interlocuteur au bout de la ligne d'assistance est bien celui qu'il prétend être.

Pour un MSP, chacune de ces faiblesses se multiplie au lieu de s'additionner. Un processus de service desk trop confiant fait peser un risque sur chaque client dont ce service desk peut toucher les comptes. Un compte à privilèges dormant peut créer du risque dans chaque environnement client auquel les identifiants associés donnent accès. C'est précisément pour cette raison que la solution ne peut pas tenir dans un simple tableur ou dans l'outil de ticketing d'un seul client. Elle suppose exactement le type de vue consolidée et continuellement actualisée du risque humain — sur chaque compte, chaque client et chaque identifiant détenu par le MSP — que les nouvelles exigences réglementaires imposent de fait. Appelons les choses par leur nom : il s'agit d'intelligence du risque humain appliquée à l'échelle réelle d'un MSP, et non à celle d'une entreprise à la fois.
Quand des facteurs de risque isolés se combinent en violation de données
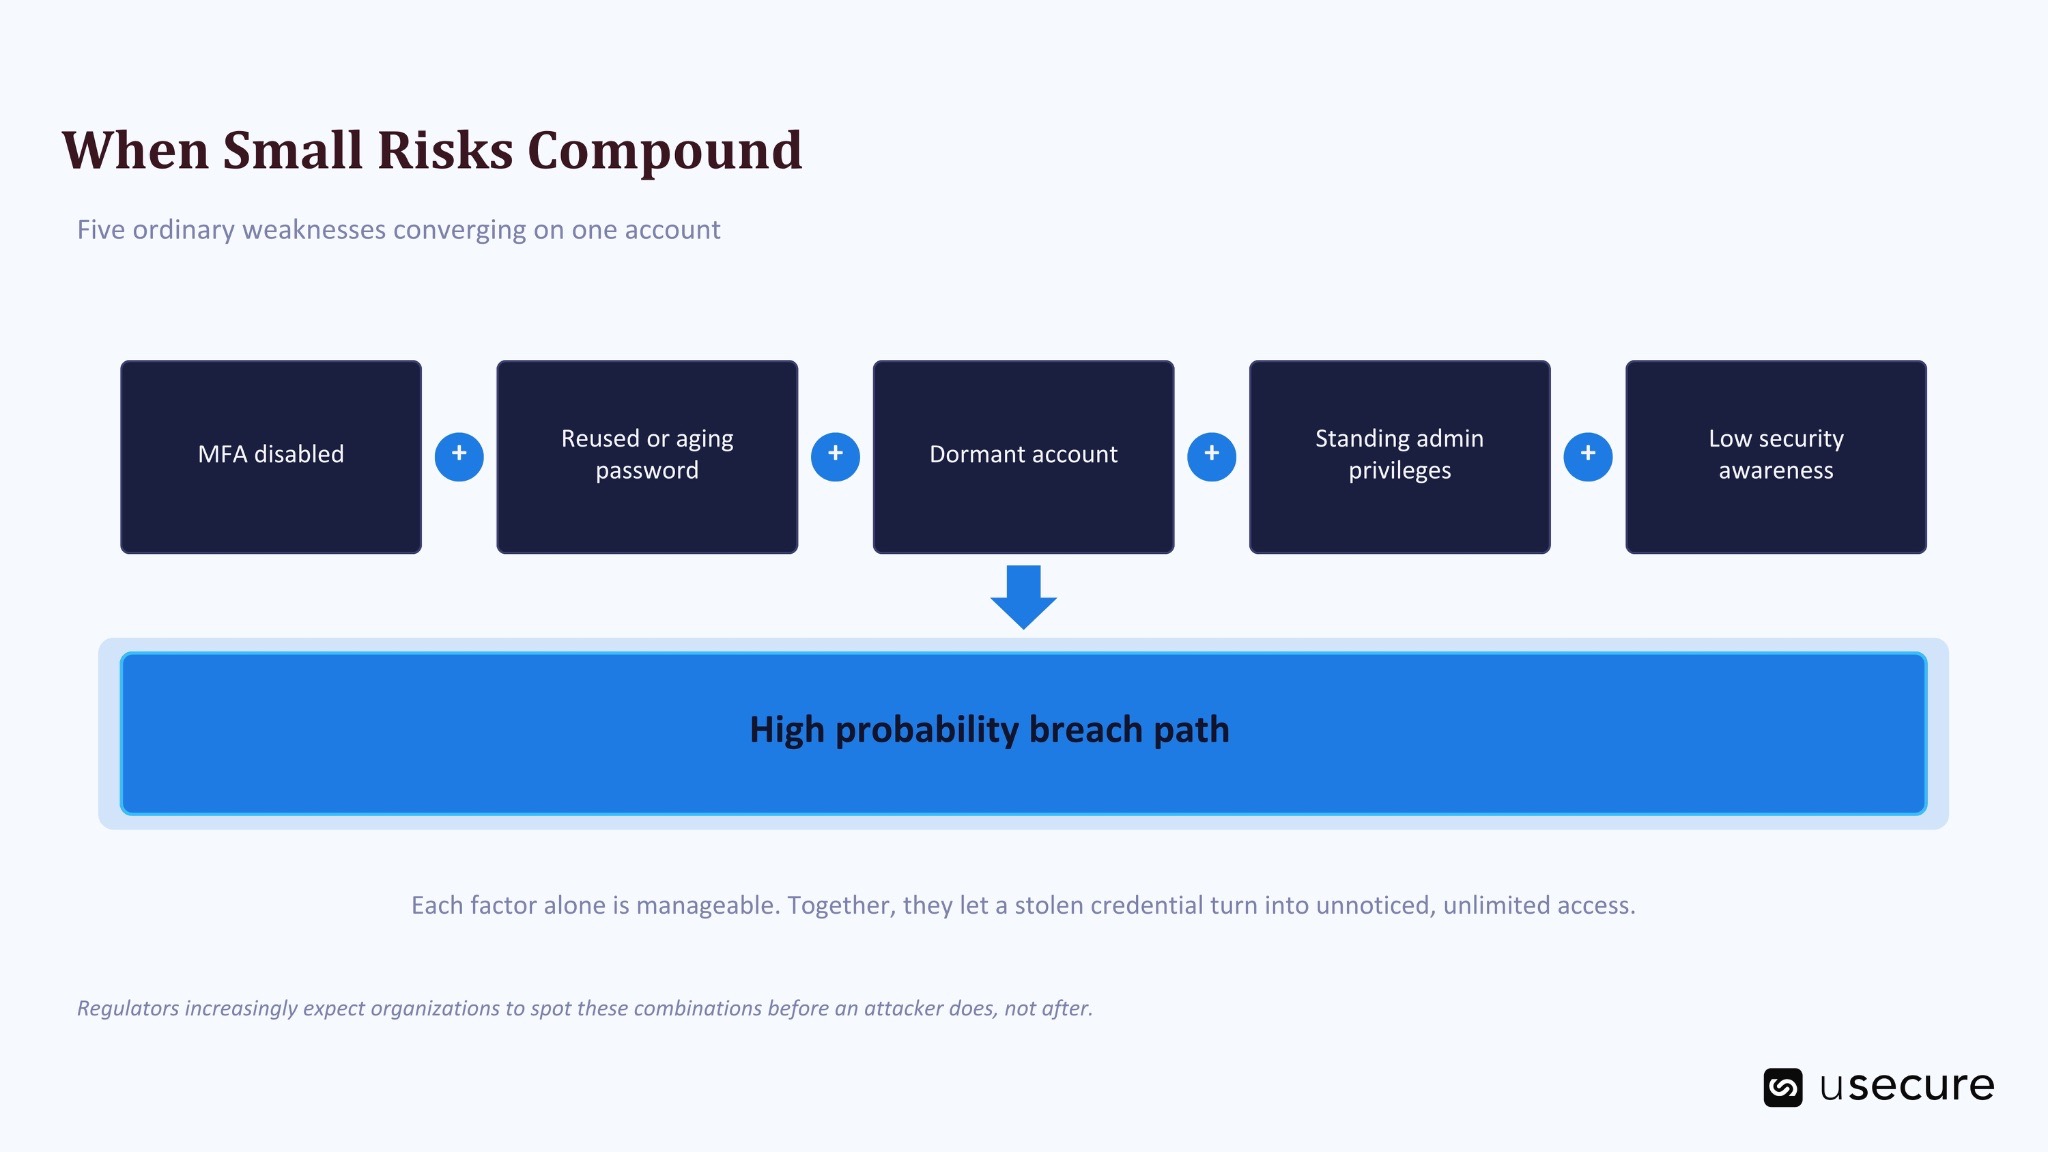
Prise isolément, aucune de ces faiblesses n'a de quoi alarmer. Un service desk dépourvu d'une étape de vérification renforcée pour les réinitialisations à privilèges, c'est une lacune gérable. Un compte sans authentification multifacteur, c'est une lacune gérable. Un mot de passe présent depuis des mois dans une base de données de fuites, c'est une lacune gérable. Les ennuis commencent lorsque plusieurs de ces faiblesses ordinaires se retrouvent sur le même compte au même moment, car chacune fait tomber une barrière sur laquelle les autres comptaient.
Les équipes de sécurité parlent parfois de combinaison toxique : un ensemble de facteurs de risque modestes pris séparément qui, réunis, créent un chemin unique et hautement probable vers le réseau. Un compte dormant, doté d'un mot de passe ancien et réutilisé et d'un accès administrateur permanent, ne représente pas cinq risques distincts. C'est un trajet très court entre un identifiant volé et le déploiement d'un ransomware — exactement le type de trajet qu'une réinitialisation compromise au service desk peut ouvrir en quelques minutes.
Ce que cela implique si vous êtes client d'un MSP
Le projet de loi ne place pas automatiquement chaque client de MSP dans une catégorie réglementée, et prétendre le contraire serait exagéré. Les obligations pèsent sur le MSP lui-même, pas d'office sur les entreprises qu'il sert. Mais l'effet secondaire est bien réel. À mesure que les MSP de taille importante seront tenus de formaliser leur gestion des risques, de s'enregistrer auprès d'un régulateur et de démontrer leur propre résilience, les clients subiront probablement une pression accrue pour mener une due diligence fournisseurs rigoureuse — parce que les assureurs et les auditeurs l'exigeront, et parce qu'un client qui s'appuie sur un petit prestataire non réglementé ne peut présumer que celui-ci est soumis au moindre standard externe.
Prendre de l'avance sur l'exigence
Pour un MSP qui cherche par où commencer, un bon point de départ consiste à comprendre que ce que réclament réellement les régulateurs, les assureurs et le projet de loi lui-même, c'est de la visibilité. Pas un énième outil, mais une réponse fiable et à jour à quelques questions simples :
- qui a accès à quoi ;
- si cet accès a encore lieu d'être ;
- s'il est protégé comme il devrait l'être, et
- si les personnes qui le détiennent comprennent comment elles pourraient être personnellement ciblées.
Concrètement, cela suppose de passer de contrôles de conformité ponctuels à une gestion des risques continue et centrée sur l'humain. Plutôt qu'un module de formation annuel qui atteste d'une simple présence, il s'agit de mesurer si les collaborateurs identifient et signalent réellement le type de tentative d'usurpation observé dans ces campagnes visant les service desks. Plutôt qu'une revue d'accès isolée, il s'agit d'avoir une vision permanente des comptes dormants, des privilèges permanents et des identifiants exposés, corrélés entre eux au lieu d'être dispersés dans cinq systèmes que personne n'a le temps de recouper à la main. C'est précisément la raison d'être d'une approche fondée sur le renseignement sur le risque humain : réunir les historiques de formation, l'hygiène des identités, l'exposition sur le dark web et les résultats en matière de Phishing au même endroit, pour qu'une combinaison toxique apparaisse comme une alerte unique plutôt que sous la forme de cinq signaux isolés que personne n'a songé à rapprocher.
Concrètement, cela signifie exiger une seconde étape de vérification pour toute réinitialisation d'identifiants à privilèges demandée par téléphone, aussi convaincant que puisse paraître l'appelant. Cela signifie déployer une authentification multifacteur résistante au Phishing sur chaque compte disposant de droits d'administration, et pas seulement sur ceux qu'un auditeur est susceptible de contrôler. Cela signifie surveiller et détecter les identifiants exposés des collaborateurs et des dirigeants avant que des attaquants ne puissent les exploiter. Et cela signifie être capable de démontrer à un régulateur ou à un assureur, de façon précise et chiffrée, comment le risque humain a évolué dans l'organisation au cours du dernier trimestre — plutôt que de brandir un certificat émis par une plateforme de formation en espérant que cela suffise.
Questions fréquentes
Le Cyber Security and Resilience Bill s'applique-t-il à tous les MSP ?
Non. Les obligations concernent les fournisseurs de services managés de taille moyenne et grande, désignés dans le texte sous le terme de RMSP. Les petits et très petits MSP en sont généralement exclus, sauf si un régulateur désigne spécifiquement l'un d'entre eux comme fournisseur critique en raison des organisations qu'il sert.
Quand le texte entrera-t-il en vigueur ?
En septembre 2026, le texte a été adopté par la Chambre des communes et se trouve au stade du rapport (report stage) à la Chambre des Lords. Il doit encore franchir les étapes parlementaires restantes et recevoir le Royal Assent, la sanction royale qui lui donnera force de loi. L'application devrait ensuite se faire progressivement, potentiellement jusqu'en 2028.
Qu'est-ce qu'un fournisseur de services managés au sens du texte ?
Une organisation mandatée par contrat pour gérer, supporter, maintenir, superviser ou administrer les systèmes informatiques d'une autre organisation de manière continue, dès lors que cette activité nécessite une connexion active au réseau du client. Les centres de données et les services de communications électroniques publics relèvent de dispositions distinctes.
Que risque un Relevant Managed Service Provider en cas de non-conformité ?
Le texte prévoit un régime de sanctions à deux niveaux : jusqu'à 10 millions de livres sterling ou 2 % du chiffre d'affaires mondial pour les manquements standards, et jusqu'à 17 millions de livres sterling ou 4 % pour les manquements graves, auxquels s'ajoutent des pénalités journalières en cas de non-conformité persistante.
Les clients des MSP doivent-ils agir dès maintenant ?
Pas directement : les obligations légales pèsent sur le MSP. Dans les faits, les clients feront toutefois l'objet d'un examen plus poussé de la part des assureurs et des auditeurs, bien avant l'entrée en vigueur formelle du dispositif.
Ce texte britannique concerne-t-il les MSP français ?
Indirectement, mais concrètement. Le périmètre RMSP britannique reprend la même logique que NIS2, qui impose déjà aux fournisseurs de services managés et à leurs clients en France des obligations de gestion des risques, de sécurisation de la chaîne d'approvisionnement, de notification d'incident et de responsabilité des dirigeants. Les MSP opérant en France, ou servant des clients britanniques, ont donc tout intérêt à construire dès maintenant un socle de preuves commun aux deux régimes.
Le véritable test posé par ce texte
Le Cyber Security and Resilience Bill considère les MSP pour ce qu'ils sont réellement : un point de confiance concentré qui, en cas de compromission, ne défaille jamais discrètement. La conformité à ce nouveau régime ne s'obtiendra pas en ajoutant simplement un audit annuel de plus au calendrier. Elle se jouera pour les MSP capables de répondre, en temps réel et pour chacun des clients qu'ils gèrent, à trois questions : qui détient les clés, ces accès sont-ils toujours nécessaires, et la personne qui les détient est-elle aussi bien protégée que les systèmes que ces clés déverrouillent ? C'est le véritable test posé par ce texte et, pour un MSP, il relève du risque humain bien avant de relever de la technologie. Réservez une démo pour découvrir comment nous aidons les MSP à gérer le risque cyber humain dans le cadre du régime proposé.
BOOK A DEMO
See usecure in action
A 30-minute walkthrough of how to cut human risk across your users, tailored to MSPs and IT teams.
Subscribe to newsletter

Découvrez comment les cabinets de services professionnels réduisent le risque humain avec usecure
Découvrez comment les équipes IT des services professionnels utilisent usecure pour protéger les données sensibles de leurs clients, maintenir leur conformité et préserver leur réputation — sans perturber le travail facturable.
Related posts
Explore more insights, updates, and resources from usecure.

NIS2 Directive: Why Human Risk Intelligence Is Now Mandatory for EU Organizations
Règlement européen sur l'IA : la maîtrise de l'IA devient une obligation légale