Los MSP ante el Cyber Security and Resilience Bill
Published on
September 9, 2026
Read time
5 mins

Los MSP ante el Cyber Security and Resilience Bill

Publicado el
September 9, 2026
Tiempo de lectura
5 min de lectura
Categoría
5 min de lectura

Los MSP ante el Cyber Security and Resilience Bill

Publicado el
09 Sep 26

Table of contents

Subscribe to newsletter

By clicking Sign Up you're confirming that you agree with our Terms and Conditions.
Thank you! Your submission has been received!
Oops! Something went wrong while submitting the form.

El Cyber Security and Resilience Bill del Reino Unido incluiría por primera vez en su ámbito regulatorio a los proveedores de servicios gestionados medianos y grandes. Cuando entren en vigor las disposiciones correspondientes, todo MSP que se considere Relevant Managed Service Provider (RMSP) deberá identificar y gestionar los riesgos cibernéticos de su propio entorno, adoptar medidas proporcionadas para prevenir incidentes y minimizar su impacto, notificar los incidentes significativos a la autoridad competente y registrarse formalmente una vez que el régimen sea aplicable. El incumplimiento conlleva multas que alcanzan las decenas de millones de libras. Los reguladores han puesto el foco en los MSP por un motivo muy concreto: los atacantes ya saben que basta con comprometer un service desk para abrir la puerta a todas las redes de clientes que hay detrás.

Qué hace realmente el Cyber Security and Resilience Bill
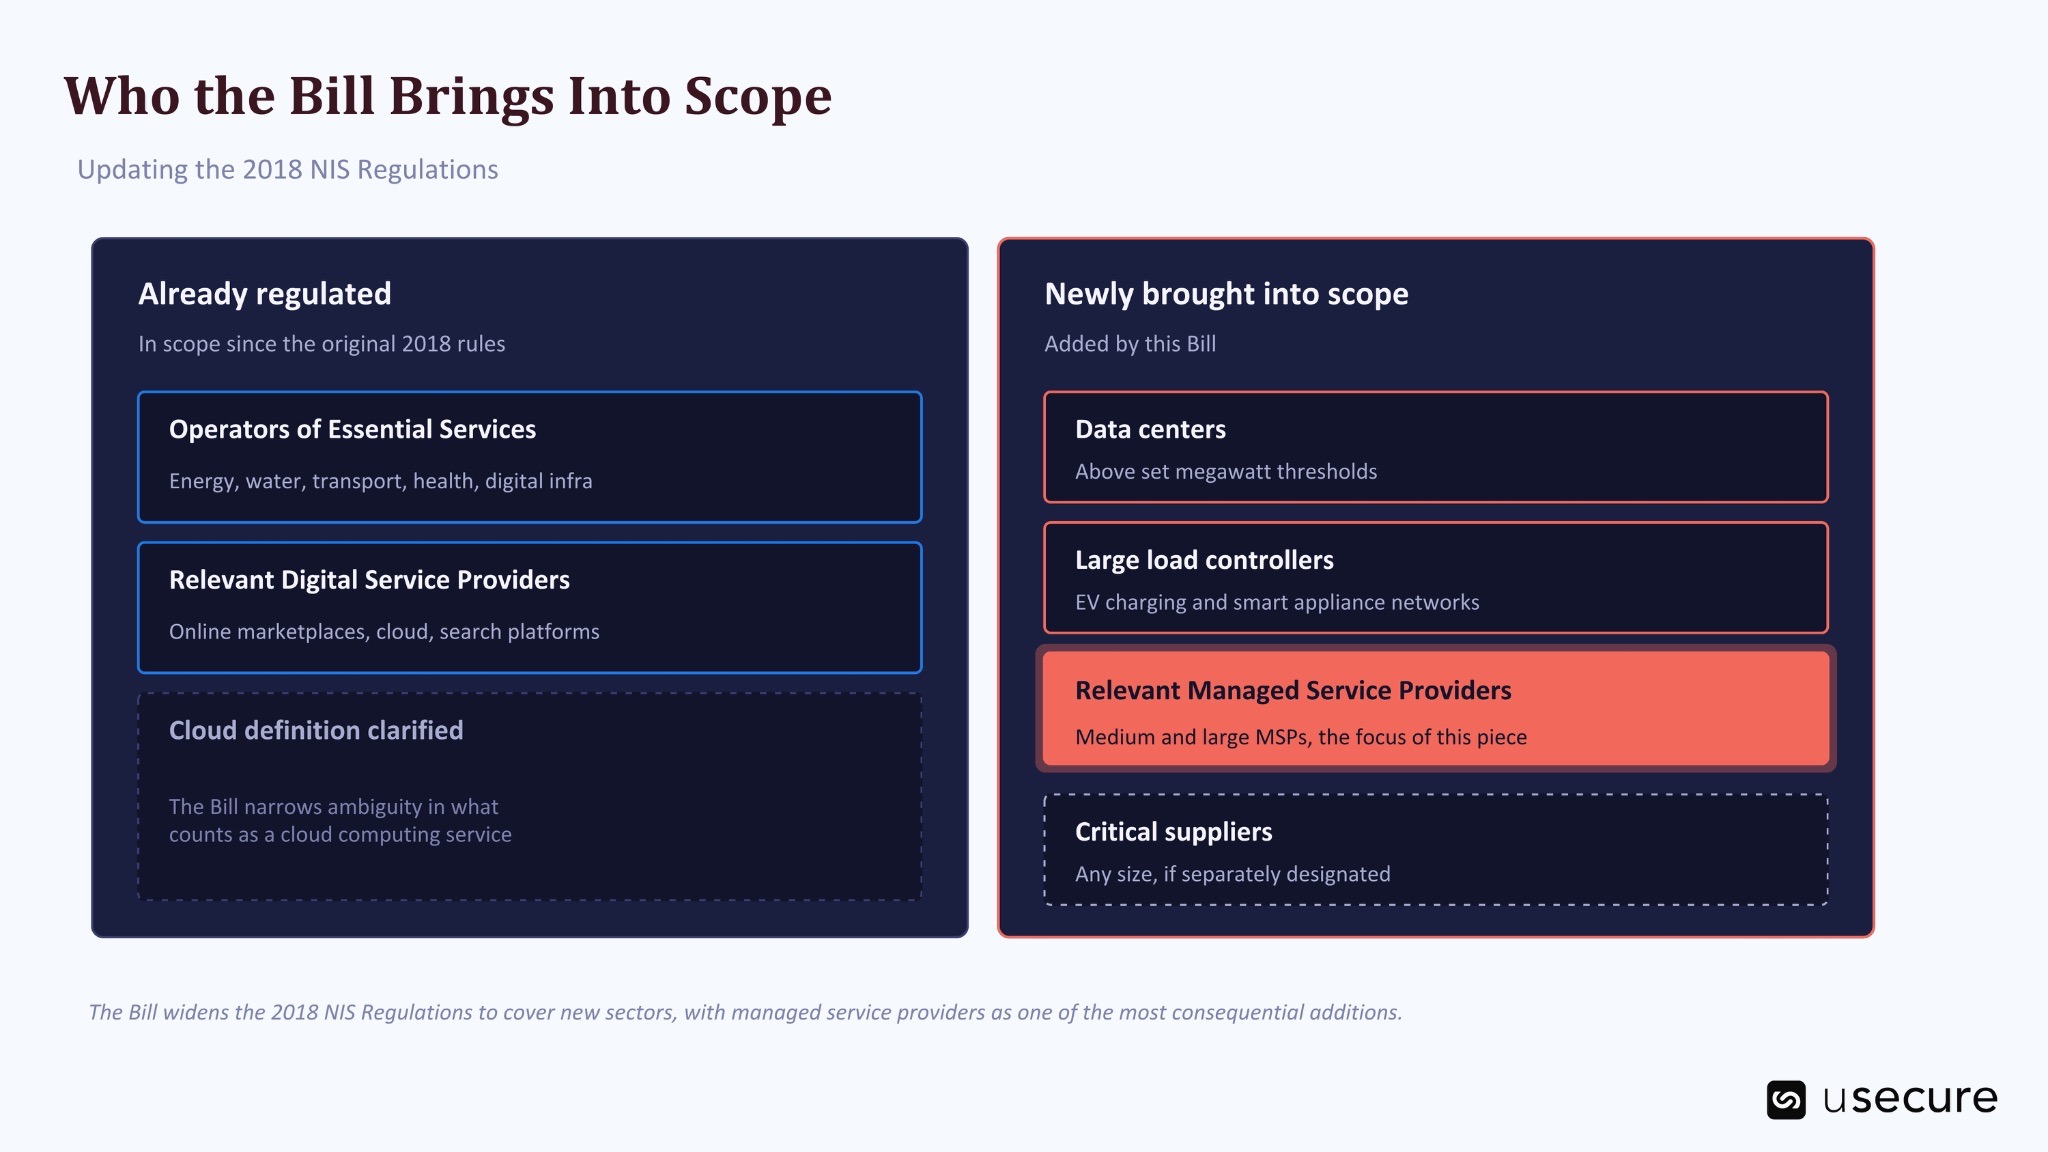
El Cyber Security and Resilience (Network and Information Systems) Bill es la actualización que el Gobierno británico ha hecho de las NIS Regulations de 2018, la norma que ya regula las obligaciones de ciberseguridad de sectores como la energía, el transporte, el agua y la infraestructura digital. Se presentó en la House of Commons el 12 de noviembre de 2025, superó su tramitación en la House of Commons y se encuentra actualmente en fase de report stage en la House of Lords, con las fases finales y la Royal Assent previstas antes de que termine 2026 (UK Parliament, 2026). Es posible que el régimen no esté plenamente implantado hasta 2028.

La ley amplía en cuatro direcciones el conjunto de entidades y servicios regulados por NIS. Incorpora los centros de datos como servicios esenciales. Incluye a los grandes load controllers, es decir, las organizaciones que gestionan flujos significativos de electricidad hacia electrodomésticos inteligentes y puntos de recarga de vehículos eléctricos. Otorga a los reguladores una nueva potestad para designar a cualquier proveedor, con independencia de su tamaño, como proveedor crítico si su interrupción pudiera causar daños graves aguas abajo. Y, lo más relevante en este contexto, incluye por primera vez a los proveedores de servicios gestionados medianos y grandes, bajo una nueva categoría denominada Relevant Managed Service Providers (RMSPs).

Por qué precisamente los proveedores de servicios gestionados


Los MSP no han entrado en el ámbito de este proyecto de ley por culpa de un único incidente sonado. El razonamiento que el propio Gobierno ha expuesto para justificar la nueva norma, recogido en los debates de la Cámara de los Comunes y la Cámara de los Lores, se apoya tanto en la concentración del mercado como en el riesgo de seguridad. Los MSP grandes y medianos representan menos de uno de cada diez de los aproximadamente 11.000 MSP que operan en el Reino Unido y, aun así, concentran cerca del 97,6 % de la facturación del sector, lo que apunta a una concentración similar de relaciones con clientes y de accesos a sus redes (Hansard, House of Lords, julio de 2026). Basta con comprometer a una de estas empresas para que un atacante gane presencia en todos los clientes a los que da servicio: un problema de "uno a muchos" que ningún cliente puede resolver por su cuenta.

Al margen de esto, y sin que se mencione en el debate del propio proyecto de ley, la táctica concreta que hay detrás de ese riesgo está bien documentada por investigadores de amenazas: atacantes que se hacen pasar por personal interno de IT, llaman a los service desks externalizados y convencen al equipo para que restablezca la contraseña de una cuenta privilegiada.

  • El New York State Department of Financial Services publicó un aviso sobre esta misma táctica en febrero de 2026.
  • El equipo de respuesta a incidentes de Microsoft rastreó, por su parte, una intrusión de noviembre de 2025 hasta unos atacantes que llamaron repetidamente a las líneas de soporte haciéndose pasar por empleados, hasta que una persona acabó cediéndoles acceso remoto a su dispositivo (NY DFS, 2026; Microsoft, 2025).
  • El 2026 MSP Threat Report de ConnectWise, elaborado a partir de datos reales de respuesta a incidentes en su propia base de clientes, resumió el cambio sin rodeos. "El tema que definió 2025 fue el abuso de la confianza", afirmó Patrick Beggs, chief information security officer de ConnectWise (ConnectWise, 2026).

Los atacantes ya no intentan forzar la puerta principal. Llaman antes y piden que les abran la puerta de atrás.

Qué MSP entran en el ámbito de aplicación y cuáles no


La ley define a un RMSP a partir de cuatro condiciones acumulativas. El servicio debe prestarse a otra organización en virtud de un contrato. Debe implicar la gestión, el soporte, el mantenimiento, la monitorización o la administración continuada de los sistemas informáticos de esa organización. Debe depender de una conexión con —o del acceso a— las redes y los sistemas de información del cliente. Y no debe estar ya recogido por separado como centro de datos o como servicio público de comunicaciones electrónicas.

El umbral de tamaño también cuenta. Las obligaciones recaen únicamente sobre proveedores medianos y grandes. Los MSP pequeños y micro quedan fuera del régimen por defecto, bajo la lógica de que representan una parte reducida de los ingresos totales del sector MSP y del alcance de clientes, si bien un regulador puede designar a un proveedor más pequeño como proveedor crítico cuando su interrupción tendría consecuencias desproporcionadas para las organizaciones a las que presta servicio.

Las cinco obligaciones de un Relevant Managed Service Provider (RMSP)

Una vez dentro del ámbito de aplicación, un RMSP asume una serie de obligaciones que reflejan las que ya se aplican desde 2018. La cláusula 9 de la ley determina quién se considera RMSP, y las obligaciones concretas se recogen en las cláusulas 10, 14 y 15.

Las sanciones asociadas a estas obligaciones tienen un peso económico real. La ley introduce una estructura de dos niveles, con multas de hasta 10 millones de libras o el 2 % de la facturación global para infracciones estándar, que ascienden a 17 millones de libras o el 4 % en los casos graves, además de sanciones de hasta 100.000 libras diarias por incumplimiento continuado (DigitalXRAID, 2026). Para un MSP de tamaño medio, estas cifras pueden ser determinantes.

La capa humana que se esconde detrás de toda brecha en un MSP

Si se analiza la letra pequeña de prácticamente todos los incidentes relevantes relacionados con MSP de los últimos 18 meses, el patrón se repite. Los controles técnicos pueden permanecer intactos mientras un atacante explota las debilidades de los procesos de verificación humana, porque en realidad nunca pretendió vencer a la tecnología.

El Data Breach Investigations Report 2026 de Verizon, elaborado a partir de más de 22.000 brechas confirmadas, detectó un factor humano en el 62% de ellas, una cifra que sigue siendo elevada pese a la inversión continuada en concienciación en seguridad. El mismo informe constató que las brechas en las que intervienen terceros aumentaron con fuerza interanualmente, hasta estar presentes en casi la mitad de todos los casos analizados, y que la ingeniería social orientada a móviles —la que se emplea para engañar a un agente del servicio de soporte en una llamada— creció alrededor de un 40%. El Cost of a Data Breach Report 2025 de IBM aporta la dimensión económica: las brechas originadas en un compromiso de la cadena de suministro o de un tercero costaron de media 4,91 millones de dólares y fueron las más lentas de resolver de todas las categorías, con 267 días, frente a una media global de 4,44 millones de dólares y 241 días.

No es la historia de una única empresa. Es un patrón documentado. Unit 42, de Palo Alto Networks, concluyó que la ingeniería social fue el punto de entrada en el 36% de los incidentes investigados por sus equipos de respuesta en 2025, y que más de un tercio de esos casos implicaba ingeniería social dirigida al personal del servicio de soporte, en lugar de un correo de Phishing tradicional (Unit 42, 2025). Nada de esto exige vencer a un firewall. Solo exige convencer a una persona, una sola vez, de que quien llama al otro lado de la línea de soporte es exactamente quien dice ser.

Para un MSP, cada una de estas debilidades se multiplica en lugar de sumarse. Un proceso de servicio de soporte demasiado confiado supone un riesgo para todos los clientes cuyas cuentas puede tocar ese servicio. Una cuenta privilegiada inactiva puede generar riesgo en todos los entornos de cliente a los que den acceso esas credenciales. Por eso la solución no puede vivir en una hoja de cálculo ni en el sistema de tickets de un solo cliente. Requiere justo ese tipo de visión consolidada y actualizada de forma continua del riesgo humano —en cada cuenta, cada cliente y cada credencial que gestiona un MSP— que los nuevos requisitos normativos exigen en la práctica. Llamémoslo por su nombre: inteligencia de riesgo humano aplicada a la escala real a la que opera un MSP, no a la de una empresa cada vez.

Cuando los factores de riesgo individuales se combinan y acaban en brecha
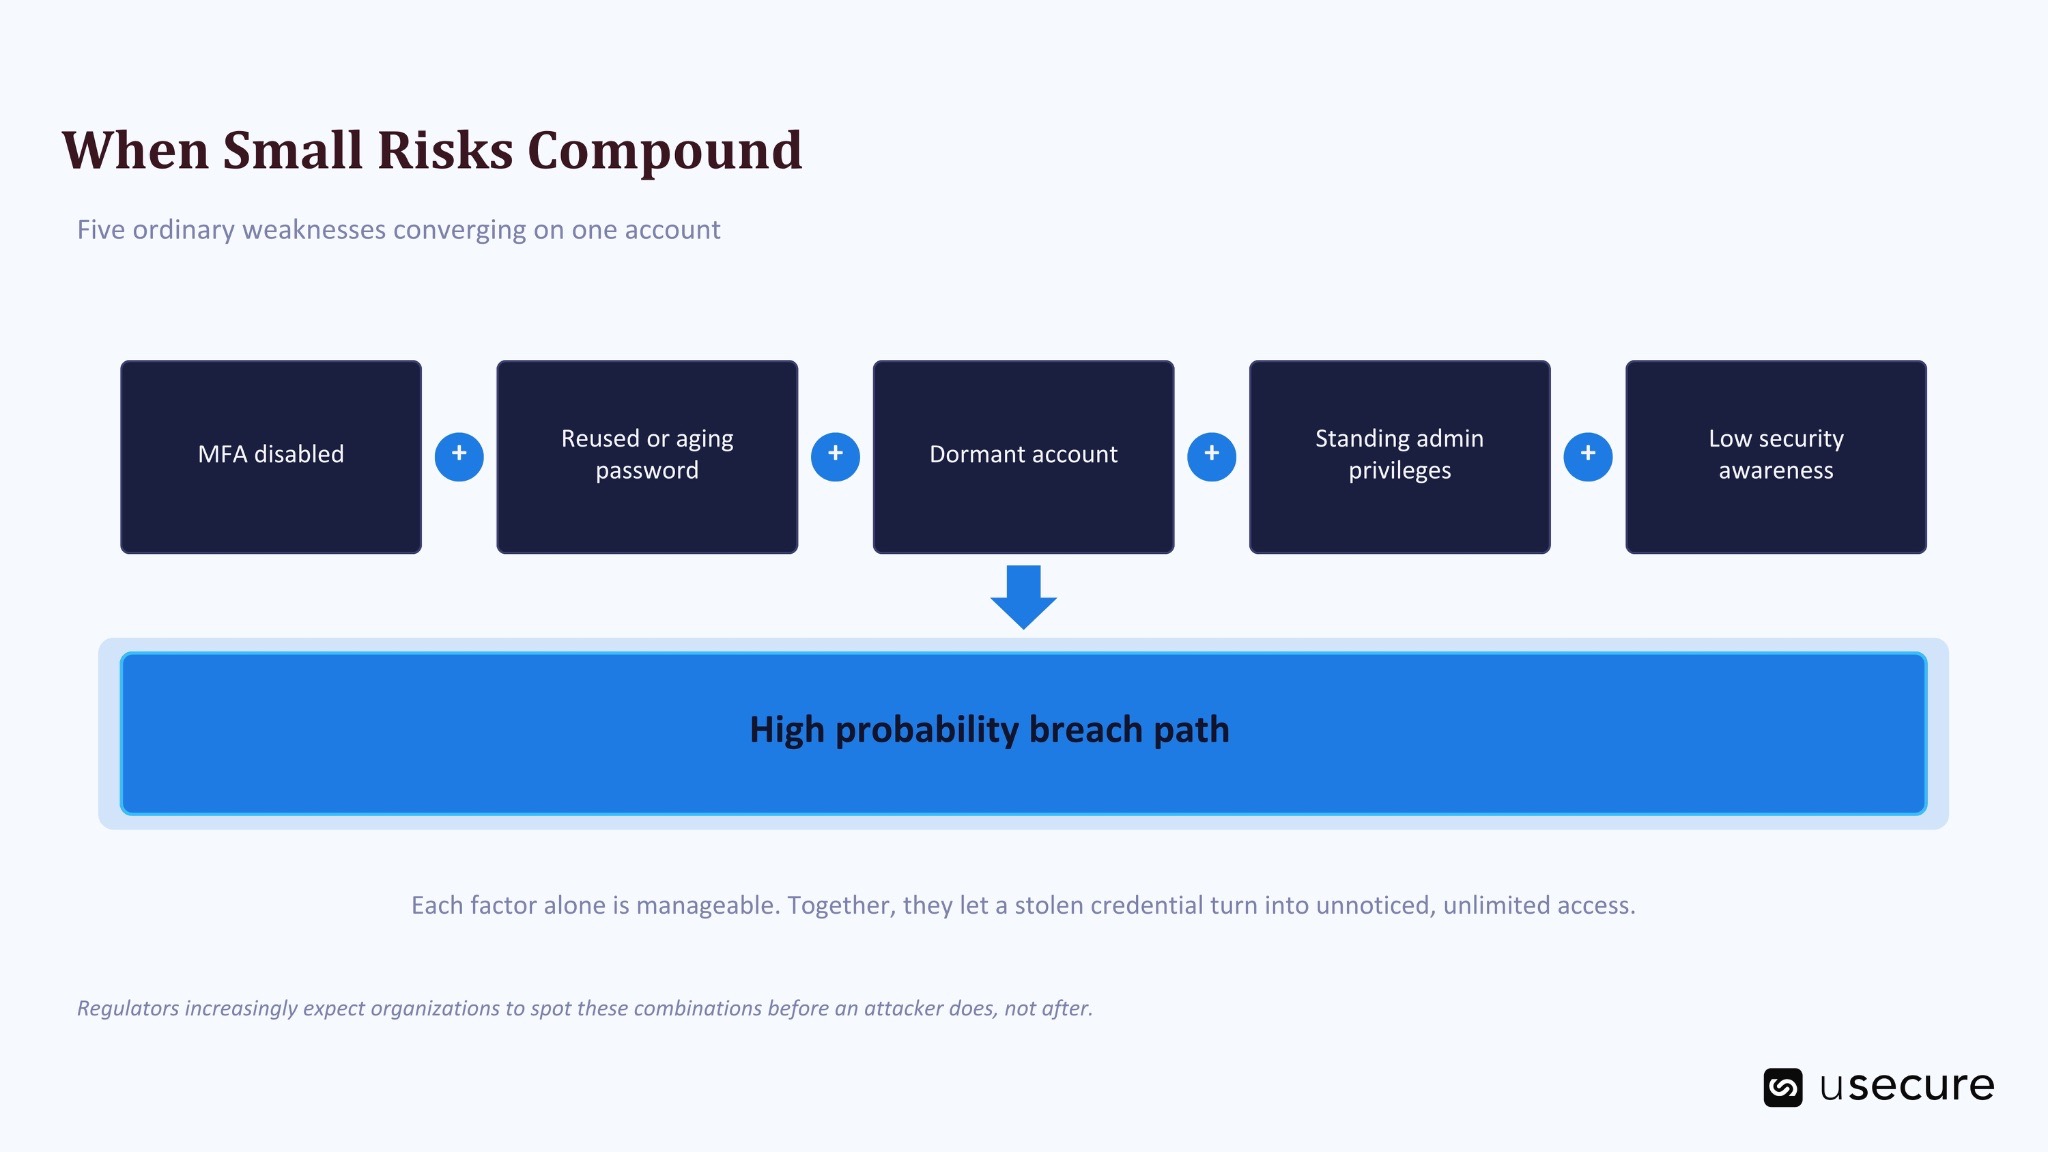


Ninguna de estas debilidades resulta especialmente llamativa por separado. Un servicio de soporte sin un paso de verificación más robusto para los restablecimientos de cuentas privilegiadas es una brecha manejable. Una cuenta sin autenticación multifactor es una brecha manejable. Una contraseña que lleva meses en una base de datos de filtraciones es una brecha manejable. El problema empieza cuando varias de estas debilidades corrientes coinciden en la misma cuenta y al mismo tiempo, porque cada una elimina una barrera en la que confiaban las demás.

Los equipos de seguridad lo llaman a veces una combinación tóxica: un conjunto de factores de riesgo individualmente modestos que, sumados, abren una vía única y de alta probabilidad hacia el interior de la red. Una cuenta inactiva con una contraseña antigua y reutilizada y con acceso administrativo permanente no son cinco riesgos separados. Es un camino muy corto entre una credencial robada y el despliegue de ransomware, y es exactamente el tipo de camino que un restablecimiento comprometido en el servicio de soporte puede abrir en cuestión de minutos.

Qué implica esto si eres cliente de un MSP

La ley no convierte a todos los clientes de un MSP en entidades reguladas, y afirmar lo contrario sería exagerado. Las obligaciones recaen sobre el propio MSP, no de forma automática sobre las empresas a las que presta servicio. Pero el efecto indirecto es real. A medida que los MSP de mayor tamaño se vean obligados a formalizar su gestión de riesgos, registrarse ante un regulador y demostrar su propia resiliencia, es probable que los clientes se enfrenten a una mayor presión para llevar a cabo una diligencia debida rigurosa sobre sus proveedores, tanto porque las aseguradoras y los auditores lo exigirán como porque un cliente que depende de un proveedor pequeño y no regulado no puede dar por hecho que ese proveedor rinda cuentas ante ningún estándar externo.

Adelantarse al requisito

Para un MSP que se pregunta por dónde empezar, conviene partir de una idea: la mayor parte de lo que piden en realidad los reguladores, las aseguradoras y la propia ley es visibilidad. No una herramienta nueva, sino una respuesta real y actualizada a unas pocas preguntas:

  • quién tiene acceso a qué;  
  • si ese acceso sigue siendo necesario;
  • si está protegido como debería estarlo, y
  • si las personas que lo tienen entienden de qué formas podrían ser atacadas personalmente.

En la práctica, eso suele implicar dejar atrás las comprobaciones de cumplimiento puntuales y avanzar hacia una gestión del riesgo continua y centrada en las personas. En lugar de un módulo de formación anual que demuestra la asistencia, significa medir si el personal reconoce y reporta realmente el tipo de intento de suplantación documentado en estas campañas contra servicios de soporte. En lugar de una revisión de accesos aislada, significa mantener una visión continua de las cuentas inactivas, los privilegios permanentes y las credenciales expuestas, correlacionados entre sí en vez de repartidos en cinco sistemas distintos que nadie tiene tiempo de comparar a mano. Esto es, en esencia, para lo que sirve un enfoque de inteligencia sobre el riesgo humano: reunir el historial de formación, la higiene de identidades, la exposición en la dark web y el rendimiento frente al phishing en un mismo lugar, de modo que una combinación tóxica aparezca como una única alerta y no como cinco datos inconexos que nadie llegó a cruzar.

En la práctica, eso se traduce en exigir un segundo paso de verificación para cualquier restablecimiento de credenciales privilegiadas solicitado por teléfono, por muy convincente que suene quien llama. Se traduce en autenticación multifactor resistente al phishing en todas las cuentas con alcance administrativo, no solo en aquellas que es probable que revise un auditor. Se traduce en monitorizar y detectar credenciales expuestas de empleados y directivos antes de que los atacantes puedan aprovecharlas. Y se traduce en poder demostrar a un regulador o a una aseguradora, en términos concretos, cómo ha evolucionado el riesgo humano en la organización durante el último trimestre, en lugar de señalar un certificado de una plataforma de formación y confiar en que sea suficiente.

Preguntas frecuentes

¿El Cyber Security and Resilience Bill se aplica a todos los MSP?
No. Las obligaciones afectan a los proveedores de servicios gestionados medianos y grandes, definidos en la ley como RMSP. Los MSP pequeños y micro quedan en general excluidos, salvo que un regulador designe expresamente a alguno como proveedor crítico por el tipo de organizaciones a las que presta servicio.

¿Cuándo entrará en vigor la ley?
A fecha de septiembre de 2026, el proyecto de ley ha superado la Cámara de los Comunes y se encuentra en fase de informe en la Cámara de los Lores. Debe completar los trámites parlamentarios restantes y recibir la sanción real, tras lo cual se espera que la aplicación se despliegue de forma gradual, posiblemente hasta 2028.

¿Qué se considera un proveedor de servicios gestionados según la ley?
Una organización contratada para gestionar, dar soporte, mantener, monitorizar o administrar de forma continuada los sistemas TI de otra organización, cuando ello requiere una conexión activa a la red de ese cliente. Los centros de datos y los servicios públicos de comunicaciones electrónicas se regulan mediante disposiciones independientes.

¿Qué ocurre si un Relevant Managed Service Provider no cumple?
La ley establece una estructura sancionadora de dos niveles: hasta 10 millones de libras o el 2 % de la facturación global en incumplimientos estándar, que asciende a 17 millones de libras o el 4 % en los casos graves, además de sanciones diarias por incumplimientos continuados.

¿Significa esto que los clientes de los MSP deben hacer algo ahora mismo?
No de forma directa, ya que las obligaciones legales recaen en el MSP. En la práctica, sin embargo, es probable que los clientes se enfrenten a un mayor escrutinio por parte de aseguradoras y auditores bastante antes de que el régimen entre formalmente en vigor.

La verdadera prueba que plantea la ley

La Cyber Security and Resilience Bill trata a los MSPs por lo que realmente son: un punto de confianza concentrado que, si se ve comprometido, no falla en silencio. Cumplir con el nuevo marco normativo no se conseguirá simplemente añadiendo otra auditoría anual más al calendario. Lo lograrán los MSPs capaces de responder, en tiempo real y en cada uno de los clientes que gestionan, quién tiene las llaves, si esas llaves siguen siendo necesarias y si la persona que las custodia está tan protegida como los sistemas que abren. Ese es el verdadero examen que plantea la Bill y, para un MSP, es una cuestión de riesgo humano antes que una cuestión tecnológica. Reserva una demo y descubre cómo ayudamos a los MSPs a gestionar el riesgo cibernético humano bajo el marco propuesto.

Subscribe to newsletter

BOOK A DEMO

See usecure in action

A 30-minute walkthrough of how to cut human risk across your users, tailored to MSPs and IT teams.

Get a Demo

Subscribe to newsletter

By clicking Sign Up you're confirming that you agree with our Terms and Conditions.
Thank you! Your submission has been received!
Oops! Something went wrong while submitting the form.

El Cyber Security and Resilience Bill del Reino Unido incluiría por primera vez en su ámbito regulatorio a los proveedores de servicios gestionados medianos y grandes. Cuando entren en vigor las disposiciones correspondientes, todo MSP que se considere Relevant Managed Service Provider (RMSP) deberá identificar y gestionar los riesgos cibernéticos de su propio entorno, adoptar medidas proporcionadas para prevenir incidentes y minimizar su impacto, notificar los incidentes significativos a la autoridad competente y registrarse formalmente una vez que el régimen sea aplicable. El incumplimiento conlleva multas que alcanzan las decenas de millones de libras. Los reguladores han puesto el foco en los MSP por un motivo muy concreto: los atacantes ya saben que basta con comprometer un service desk para abrir la puerta a todas las redes de clientes que hay detrás.

Qué hace realmente el Cyber Security and Resilience Bill

El Cyber Security and Resilience (Network and Information Systems) Bill es la actualización que el Gobierno británico ha hecho de las NIS Regulations de 2018, la norma que ya regula las obligaciones de ciberseguridad de sectores como la energía, el transporte, el agua y la infraestructura digital. Se presentó en la House of Commons el 12 de noviembre de 2025, superó su tramitación en la House of Commons y se encuentra actualmente en fase de report stage en la House of Lords, con las fases finales y la Royal Assent previstas antes de que termine 2026 (UK Parliament, 2026). Es posible que el régimen no esté plenamente implantado hasta 2028.

La ley amplía en cuatro direcciones el conjunto de entidades y servicios regulados por NIS. Incorpora los centros de datos como servicios esenciales. Incluye a los grandes load controllers, es decir, las organizaciones que gestionan flujos significativos de electricidad hacia electrodomésticos inteligentes y puntos de recarga de vehículos eléctricos. Otorga a los reguladores una nueva potestad para designar a cualquier proveedor, con independencia de su tamaño, como proveedor crítico si su interrupción pudiera causar daños graves aguas abajo. Y, lo más relevante en este contexto, incluye por primera vez a los proveedores de servicios gestionados medianos y grandes, bajo una nueva categoría denominada Relevant Managed Service Providers (RMSPs).

Por qué precisamente los proveedores de servicios gestionados


Los MSP no han entrado en el ámbito de este proyecto de ley por culpa de un único incidente sonado. El razonamiento que el propio Gobierno ha expuesto para justificar la nueva norma, recogido en los debates de la Cámara de los Comunes y la Cámara de los Lores, se apoya tanto en la concentración del mercado como en el riesgo de seguridad. Los MSP grandes y medianos representan menos de uno de cada diez de los aproximadamente 11.000 MSP que operan en el Reino Unido y, aun así, concentran cerca del 97,6 % de la facturación del sector, lo que apunta a una concentración similar de relaciones con clientes y de accesos a sus redes (Hansard, House of Lords, julio de 2026). Basta con comprometer a una de estas empresas para que un atacante gane presencia en todos los clientes a los que da servicio: un problema de "uno a muchos" que ningún cliente puede resolver por su cuenta.

Al margen de esto, y sin que se mencione en el debate del propio proyecto de ley, la táctica concreta que hay detrás de ese riesgo está bien documentada por investigadores de amenazas: atacantes que se hacen pasar por personal interno de IT, llaman a los service desks externalizados y convencen al equipo para que restablezca la contraseña de una cuenta privilegiada.

  • El New York State Department of Financial Services publicó un aviso sobre esta misma táctica en febrero de 2026.
  • El equipo de respuesta a incidentes de Microsoft rastreó, por su parte, una intrusión de noviembre de 2025 hasta unos atacantes que llamaron repetidamente a las líneas de soporte haciéndose pasar por empleados, hasta que una persona acabó cediéndoles acceso remoto a su dispositivo (NY DFS, 2026; Microsoft, 2025).
  • El 2026 MSP Threat Report de ConnectWise, elaborado a partir de datos reales de respuesta a incidentes en su propia base de clientes, resumió el cambio sin rodeos. "El tema que definió 2025 fue el abuso de la confianza", afirmó Patrick Beggs, chief information security officer de ConnectWise (ConnectWise, 2026).

Los atacantes ya no intentan forzar la puerta principal. Llaman antes y piden que les abran la puerta de atrás.

Qué MSP entran en el ámbito de aplicación y cuáles no


La ley define a un RMSP a partir de cuatro condiciones acumulativas. El servicio debe prestarse a otra organización en virtud de un contrato. Debe implicar la gestión, el soporte, el mantenimiento, la monitorización o la administración continuada de los sistemas informáticos de esa organización. Debe depender de una conexión con —o del acceso a— las redes y los sistemas de información del cliente. Y no debe estar ya recogido por separado como centro de datos o como servicio público de comunicaciones electrónicas.

El umbral de tamaño también cuenta. Las obligaciones recaen únicamente sobre proveedores medianos y grandes. Los MSP pequeños y micro quedan fuera del régimen por defecto, bajo la lógica de que representan una parte reducida de los ingresos totales del sector MSP y del alcance de clientes, si bien un regulador puede designar a un proveedor más pequeño como proveedor crítico cuando su interrupción tendría consecuencias desproporcionadas para las organizaciones a las que presta servicio.

Las cinco obligaciones de un Relevant Managed Service Provider (RMSP)

Una vez dentro del ámbito de aplicación, un RMSP asume una serie de obligaciones que reflejan las que ya se aplican desde 2018. La cláusula 9 de la ley determina quién se considera RMSP, y las obligaciones concretas se recogen en las cláusulas 10, 14 y 15.

Las sanciones asociadas a estas obligaciones tienen un peso económico real. La ley introduce una estructura de dos niveles, con multas de hasta 10 millones de libras o el 2 % de la facturación global para infracciones estándar, que ascienden a 17 millones de libras o el 4 % en los casos graves, además de sanciones de hasta 100.000 libras diarias por incumplimiento continuado (DigitalXRAID, 2026). Para un MSP de tamaño medio, estas cifras pueden ser determinantes.

La capa humana que se esconde detrás de toda brecha en un MSP

Si se analiza la letra pequeña de prácticamente todos los incidentes relevantes relacionados con MSP de los últimos 18 meses, el patrón se repite. Los controles técnicos pueden permanecer intactos mientras un atacante explota las debilidades de los procesos de verificación humana, porque en realidad nunca pretendió vencer a la tecnología.

El Data Breach Investigations Report 2026 de Verizon, elaborado a partir de más de 22.000 brechas confirmadas, detectó un factor humano en el 62% de ellas, una cifra que sigue siendo elevada pese a la inversión continuada en concienciación en seguridad. El mismo informe constató que las brechas en las que intervienen terceros aumentaron con fuerza interanualmente, hasta estar presentes en casi la mitad de todos los casos analizados, y que la ingeniería social orientada a móviles —la que se emplea para engañar a un agente del servicio de soporte en una llamada— creció alrededor de un 40%. El Cost of a Data Breach Report 2025 de IBM aporta la dimensión económica: las brechas originadas en un compromiso de la cadena de suministro o de un tercero costaron de media 4,91 millones de dólares y fueron las más lentas de resolver de todas las categorías, con 267 días, frente a una media global de 4,44 millones de dólares y 241 días.

No es la historia de una única empresa. Es un patrón documentado. Unit 42, de Palo Alto Networks, concluyó que la ingeniería social fue el punto de entrada en el 36% de los incidentes investigados por sus equipos de respuesta en 2025, y que más de un tercio de esos casos implicaba ingeniería social dirigida al personal del servicio de soporte, en lugar de un correo de Phishing tradicional (Unit 42, 2025). Nada de esto exige vencer a un firewall. Solo exige convencer a una persona, una sola vez, de que quien llama al otro lado de la línea de soporte es exactamente quien dice ser.

Para un MSP, cada una de estas debilidades se multiplica en lugar de sumarse. Un proceso de servicio de soporte demasiado confiado supone un riesgo para todos los clientes cuyas cuentas puede tocar ese servicio. Una cuenta privilegiada inactiva puede generar riesgo en todos los entornos de cliente a los que den acceso esas credenciales. Por eso la solución no puede vivir en una hoja de cálculo ni en el sistema de tickets de un solo cliente. Requiere justo ese tipo de visión consolidada y actualizada de forma continua del riesgo humano —en cada cuenta, cada cliente y cada credencial que gestiona un MSP— que los nuevos requisitos normativos exigen en la práctica. Llamémoslo por su nombre: inteligencia de riesgo humano aplicada a la escala real a la que opera un MSP, no a la de una empresa cada vez.

Cuando los factores de riesgo individuales se combinan y acaban en brecha


Ninguna de estas debilidades resulta especialmente llamativa por separado. Un servicio de soporte sin un paso de verificación más robusto para los restablecimientos de cuentas privilegiadas es una brecha manejable. Una cuenta sin autenticación multifactor es una brecha manejable. Una contraseña que lleva meses en una base de datos de filtraciones es una brecha manejable. El problema empieza cuando varias de estas debilidades corrientes coinciden en la misma cuenta y al mismo tiempo, porque cada una elimina una barrera en la que confiaban las demás.

Los equipos de seguridad lo llaman a veces una combinación tóxica: un conjunto de factores de riesgo individualmente modestos que, sumados, abren una vía única y de alta probabilidad hacia el interior de la red. Una cuenta inactiva con una contraseña antigua y reutilizada y con acceso administrativo permanente no son cinco riesgos separados. Es un camino muy corto entre una credencial robada y el despliegue de ransomware, y es exactamente el tipo de camino que un restablecimiento comprometido en el servicio de soporte puede abrir en cuestión de minutos.

Qué implica esto si eres cliente de un MSP

La ley no convierte a todos los clientes de un MSP en entidades reguladas, y afirmar lo contrario sería exagerado. Las obligaciones recaen sobre el propio MSP, no de forma automática sobre las empresas a las que presta servicio. Pero el efecto indirecto es real. A medida que los MSP de mayor tamaño se vean obligados a formalizar su gestión de riesgos, registrarse ante un regulador y demostrar su propia resiliencia, es probable que los clientes se enfrenten a una mayor presión para llevar a cabo una diligencia debida rigurosa sobre sus proveedores, tanto porque las aseguradoras y los auditores lo exigirán como porque un cliente que depende de un proveedor pequeño y no regulado no puede dar por hecho que ese proveedor rinda cuentas ante ningún estándar externo.

Adelantarse al requisito

Para un MSP que se pregunta por dónde empezar, conviene partir de una idea: la mayor parte de lo que piden en realidad los reguladores, las aseguradoras y la propia ley es visibilidad. No una herramienta nueva, sino una respuesta real y actualizada a unas pocas preguntas:

  • quién tiene acceso a qué;  
  • si ese acceso sigue siendo necesario;
  • si está protegido como debería estarlo, y
  • si las personas que lo tienen entienden de qué formas podrían ser atacadas personalmente.

En la práctica, eso suele implicar dejar atrás las comprobaciones de cumplimiento puntuales y avanzar hacia una gestión del riesgo continua y centrada en las personas. En lugar de un módulo de formación anual que demuestra la asistencia, significa medir si el personal reconoce y reporta realmente el tipo de intento de suplantación documentado en estas campañas contra servicios de soporte. En lugar de una revisión de accesos aislada, significa mantener una visión continua de las cuentas inactivas, los privilegios permanentes y las credenciales expuestas, correlacionados entre sí en vez de repartidos en cinco sistemas distintos que nadie tiene tiempo de comparar a mano. Esto es, en esencia, para lo que sirve un enfoque de inteligencia sobre el riesgo humano: reunir el historial de formación, la higiene de identidades, la exposición en la dark web y el rendimiento frente al phishing en un mismo lugar, de modo que una combinación tóxica aparezca como una única alerta y no como cinco datos inconexos que nadie llegó a cruzar.

En la práctica, eso se traduce en exigir un segundo paso de verificación para cualquier restablecimiento de credenciales privilegiadas solicitado por teléfono, por muy convincente que suene quien llama. Se traduce en autenticación multifactor resistente al phishing en todas las cuentas con alcance administrativo, no solo en aquellas que es probable que revise un auditor. Se traduce en monitorizar y detectar credenciales expuestas de empleados y directivos antes de que los atacantes puedan aprovecharlas. Y se traduce en poder demostrar a un regulador o a una aseguradora, en términos concretos, cómo ha evolucionado el riesgo humano en la organización durante el último trimestre, en lugar de señalar un certificado de una plataforma de formación y confiar en que sea suficiente.

Preguntas frecuentes

¿El Cyber Security and Resilience Bill se aplica a todos los MSP?
No. Las obligaciones afectan a los proveedores de servicios gestionados medianos y grandes, definidos en la ley como RMSP. Los MSP pequeños y micro quedan en general excluidos, salvo que un regulador designe expresamente a alguno como proveedor crítico por el tipo de organizaciones a las que presta servicio.

¿Cuándo entrará en vigor la ley?
A fecha de septiembre de 2026, el proyecto de ley ha superado la Cámara de los Comunes y se encuentra en fase de informe en la Cámara de los Lores. Debe completar los trámites parlamentarios restantes y recibir la sanción real, tras lo cual se espera que la aplicación se despliegue de forma gradual, posiblemente hasta 2028.

¿Qué se considera un proveedor de servicios gestionados según la ley?
Una organización contratada para gestionar, dar soporte, mantener, monitorizar o administrar de forma continuada los sistemas TI de otra organización, cuando ello requiere una conexión activa a la red de ese cliente. Los centros de datos y los servicios públicos de comunicaciones electrónicas se regulan mediante disposiciones independientes.

¿Qué ocurre si un Relevant Managed Service Provider no cumple?
La ley establece una estructura sancionadora de dos niveles: hasta 10 millones de libras o el 2 % de la facturación global en incumplimientos estándar, que asciende a 17 millones de libras o el 4 % en los casos graves, además de sanciones diarias por incumplimientos continuados.

¿Significa esto que los clientes de los MSP deben hacer algo ahora mismo?
No de forma directa, ya que las obligaciones legales recaen en el MSP. En la práctica, sin embargo, es probable que los clientes se enfrenten a un mayor escrutinio por parte de aseguradoras y auditores bastante antes de que el régimen entre formalmente en vigor.

La verdadera prueba que plantea la ley

La Cyber Security and Resilience Bill trata a los MSPs por lo que realmente son: un punto de confianza concentrado que, si se ve comprometido, no falla en silencio. Cumplir con el nuevo marco normativo no se conseguirá simplemente añadiendo otra auditoría anual más al calendario. Lo lograrán los MSPs capaces de responder, en tiempo real y en cada uno de los clientes que gestionan, quién tiene las llaves, si esas llaves siguen siendo necesarias y si la persona que las custodia está tan protegida como los sistemas que abren. Ese es el verdadero examen que plantea la Bill y, para un MSP, es una cuestión de riesgo humano antes que una cuestión tecnológica. Reserva una demo y descubre cómo ayudamos a los MSPs a gestionar el riesgo cibernético humano bajo el marco propuesto.

Suscríbete al boletín

Suscríbete al boletín

Al hacer clic en Suscríbete, confirmas que aceptas nuestros términos y condiciones.
¡Gracias! Tu envío ha sido recibido!
¡Ups! Algo salió mal al enviar el formulario.

Descubre cómo las empresas de servicios profesionales reducen el riesgo humano con usecure

Descubre cómo los equipos de TI de servicios profesionales usan usecure para proteger los datos confidenciales de sus clientes, mantener el cumplimiento normativo y salvaguardar su reputación, sin interrumpir el trabajo facturable.

Related posts

Explore more insights, updates, and resources from usecure.