Reglamento Europeo de IA: la alfabetización en IA como requisito legal
Published on
August 19, 2026
Read time
5 mins

Reglamento Europeo de IA: la alfabetización en IA como requisito legal

Publicado el
August 19, 2026
Tiempo de lectura
5 min de lectura
Categoría
5 min de lectura

Reglamento Europeo de IA: la alfabetización en IA como requisito legal

Publicado el
19 Aug 26

Table of contents

Subscribe to newsletter

By clicking Sign Up you're confirming that you agree with our Terms and Conditions.
Thank you! Your submission has been received!
Oops! Something went wrong while submitting the form.

La EU AI Act convierte la alfabetización en IA en un requisito legal. Según el artículo 4, los proveedores y responsables del despliegue de sistemas de IA deben adoptar medidas para garantizar que sus empleados —y cualquier otra persona que utilice IA en su nombre— cuenten con las competencias, los conocimientos y la comprensión suficientes para usarla de forma responsable. El requisito se aplica desde el 2 de febrero de 2025 y no se limita a las organizaciones que utilizan IA de alto riesgo. Qué se considera un nivel suficiente de alfabetización en IA depende del rol de cada persona, su experiencia y su grado de exposición a la IA. Para las organizaciones, cumplir significa ofrecer formación adecuada y adaptada a cada rol, además de poder demostrar las medidas adoptadas para gestionar el riesgo humano asociado a la IA.

En enero de 2024, un empleado del departamento financiero de la firma global de ingeniería Arup se unió a lo que parecía una videollamada rutinaria con el CFO de la compañía y varios directivos. Todas las caras y todas las voces de aquella llamada habían sido generadas por inteligencia artificial. En un solo día, el empleado autorizó 15 transferencias por un valor superior a 25 millones de dólares a cuentas controladas por estafadores. No hubo malware. No se vulneró ningún firewall. Un empleado tomó una única decisión, de buena fe, basándose en lo que veía y oía.

Esa decisión ilustra exactamente el tipo de riesgo que pretende abordar el requisito de alfabetización en IA de la EU AI Act. La obligación entró en vigor antes de que muchas organizaciones hubieran terminado siquiera de definir sus políticas de uso de IA generativa.

El artículo 4 no habla solo de algoritmos. Habla de personas y, en concreto, de su capacidad para entender, reconocer, cuestionar y responder adecuadamente cuando la IA aparece en su trabajo. Esa IA puede ser una herramienta aprobada instalada en el portátil corporativo o una voz sintética al otro lado de una llamada urgente.

Para los equipos de cumplimiento, este es un terreno poco familiar. Buena parte de la EU AI Act se parece a la regulación clásica de seguridad de producto, con requisitos de documentación, clasificación de riesgos y evaluaciones de conformidad. El artículo 4 es diferente. Está mucho más cerca de algo que los equipos de concienciación en seguridad reconocerán de inmediato porque, en esencia, establece una obligación legal de gestionar el riesgo humano en un entorno de trabajo con IA.

Qué exige realmente la EU AI Act

La EU AI Act se articula en torno a un enfoque basado en el riesgo, y ahí es donde encajan la mayoría de los requisitos que copan los titulares. Los sistemas que se consideran de riesgo inaceptable, como la puntuación social o determinadas prácticas manipulativas o abusivas, están directamente prohibidos. Los sistemas de alto riesgo, como los utilizados en selección de personal, calificación crediticia o infraestructuras críticas, están sujetos a las obligaciones más exigentes: documentación, clasificación de riesgos, evaluaciones de conformidad y supervisión continua. Los sistemas de riesgo limitado tienen obligaciones más ligeras, centradas sobre todo en la transparencia, mientras que los de riesgo mínimo quedan fuera de la mayoría de los requisitos del reglamento.
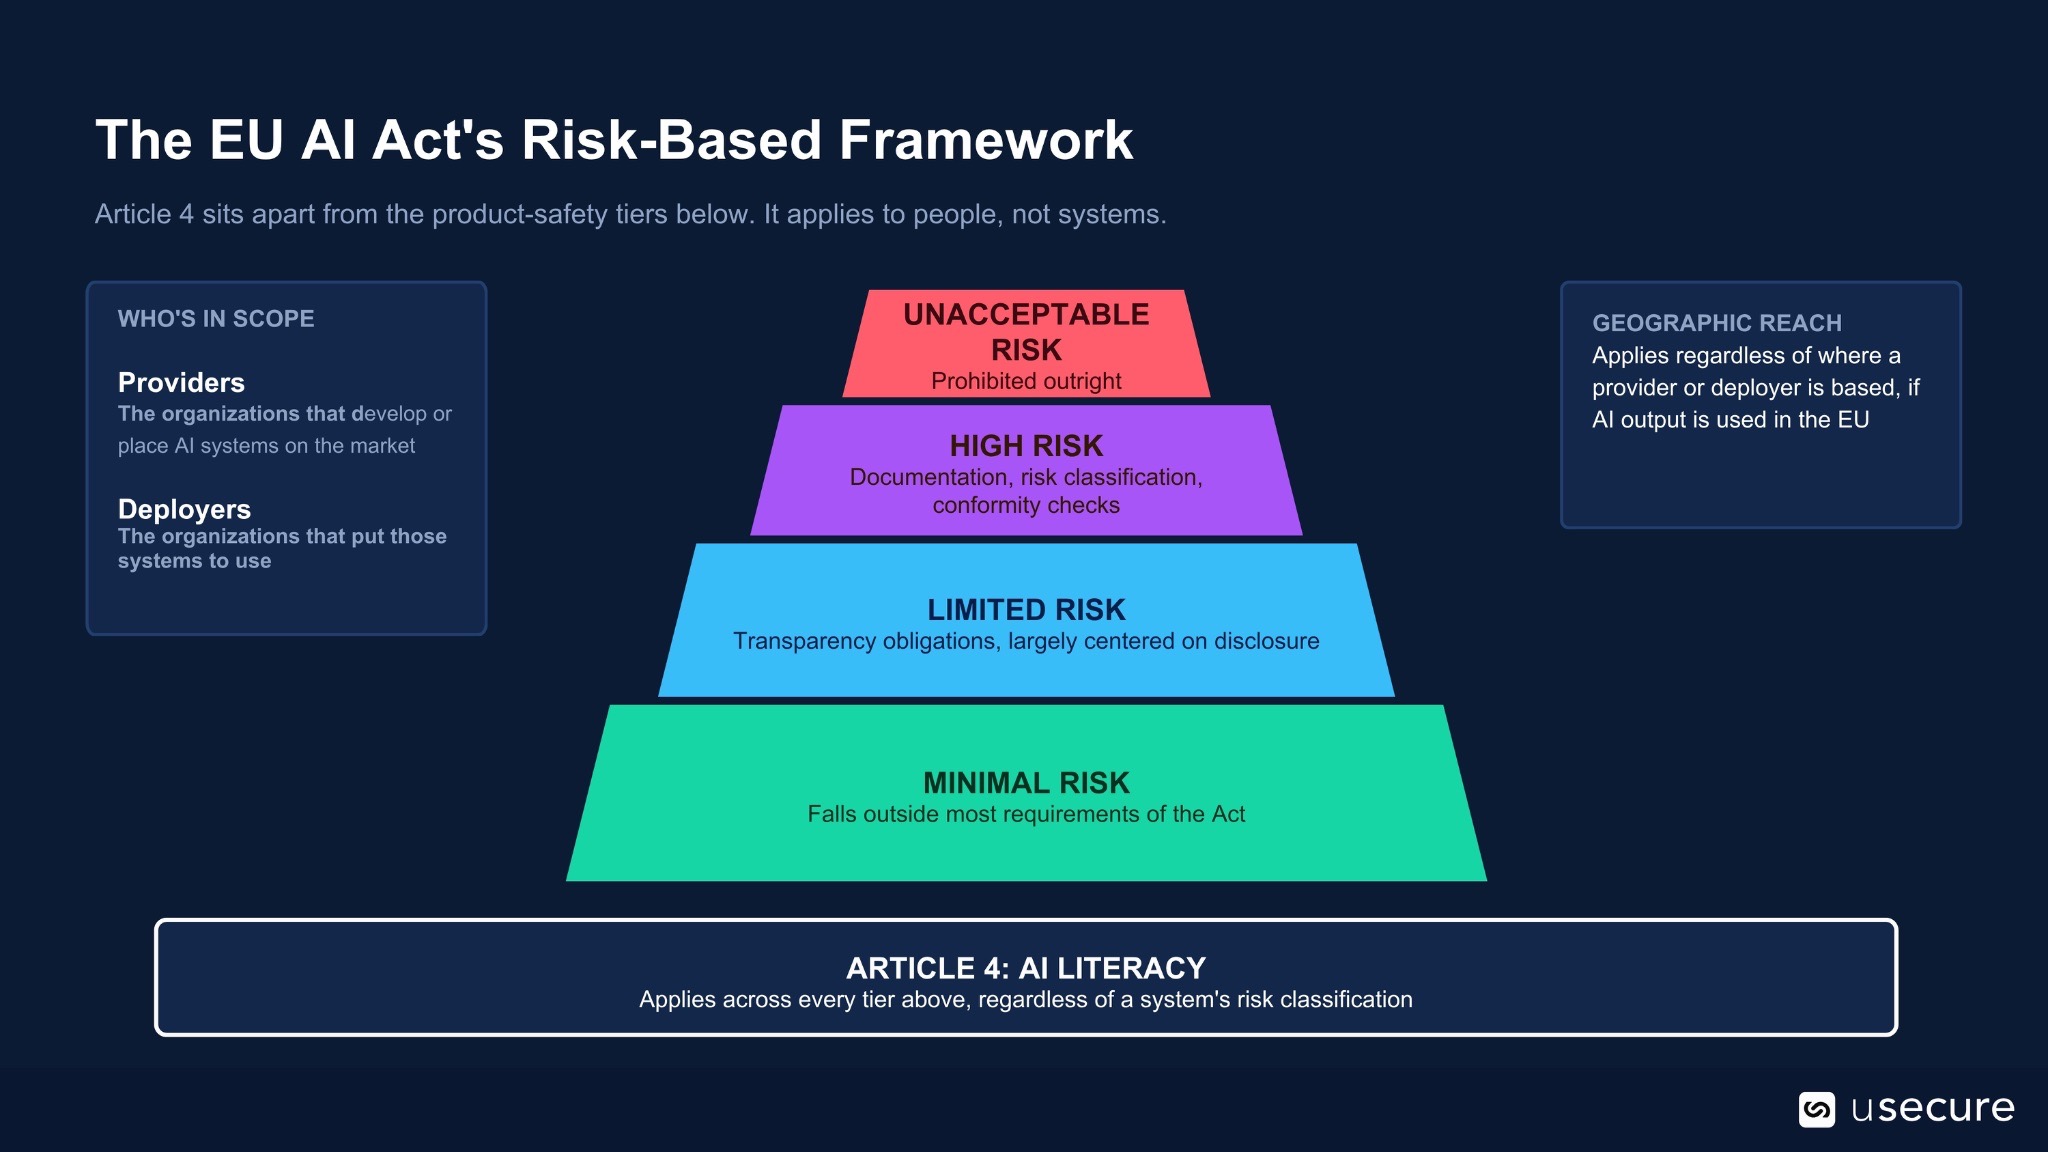
El Reglamento se aplica tanto a los proveedores, es decir, las organizaciones que desarrollan o introducen sistemas de IA en el mercado, como a los responsables del despliegue, las organizaciones que ponen esos sistemas en uso, con independencia de dónde estén ubicados. Una organización de fuera de la UE puede quedar dentro del ámbito de aplicación simplemente porque el resultado de su sistema de IA se utilice en el mercado de la UE.

El artículo 4 queda al margen de esta arquitectura de seguridad del producto. En lugar de regular el diseño o la clasificación de un sistema, regula a las personas que lo manejan. Los proveedores y los responsables del despliegue de sistemas de IA deben adoptar medidas para garantizar un nivel suficiente de alfabetización en materia de IA entre su personal y otras personas que operen sistemas de IA en su nombre. El Reglamento define la alfabetización en IA como las capacidades, los conocimientos y la comprensión necesarios para tomar decisiones informadas sobre el despliegue y el uso de la IA, siendo conscientes tanto de las oportunidades que ofrece como de los posibles daños que puede causar.

Un punto clave: la obligación no se limita a los sistemas de IA de alto riesgo. Se aplica cuando una organización actúa como proveedor o responsable del despliegue de un sistema de IA, lo que significa que su alcance va mucho más allá de las empresas que desarrollan tecnologías de IA avanzadas o reguladas. En 2026, con la IA integrada en un número creciente de herramientas de trabajo y procesos de negocio, esto sitúa dentro del ámbito de aplicación a una proporción muy significativa de las organizaciones que operan en el mercado de la UE o que prestan servicio en él.

Hay dos matices especialmente importantes. El primero: la obligación no se limita a los empleados en plantilla. El artículo 4 se refiere también a otras personas que se ocupan del funcionamiento y el uso de sistemas de IA en nombre de la organización, lo que puede incluir a proveedores externos y otros terceros en función de su rol y de las circunstancias.

El segundo: el nivel de alfabetización en IA exigido es contextual, no uniforme. Se espera que las organizaciones tengan en cuenta factores como los conocimientos técnicos, la experiencia, la educación y la formación de cada persona, además del contexto en el que se va a utilizar el sistema de IA y las personas o colectivos que puedan verse afectados. En la práctica, el nivel suficiente de alfabetización en IA para un coordinador de marketing que utiliza un asistente de escritura con IA puede ser muy distinto del que necesita un desarrollador que trabaja directamente con modelos de IA, y distinto también del que se exige a un directivo responsable de decidir dónde y cómo se despliega la IA.

Calendario: qué está ya en vigor

La confusión sobre los plazos se ha convertido en un riesgo de cumplimiento en sí misma. Esta es la secuencia que refleja la situación actual.

•       1 de agosto de 2024: entra en vigor el EU AI Act.

•       2 de febrero de 2025: resulta aplicable la obligación de alfabetización en IA del artículo 4, junto con la prohibición de un conjunto limitado de prácticas de IA, entre ellas la puntuación social y determinados sistemas manipulativos o que explotan vulnerabilidades. Con ello, la alfabetización en IA se convirtió en una de las primeras obligaciones activas del Reglamento.

•       Finales de 2025: La Comisión Europea propone un paquete Digital Omnibus destinado a simplificar determinados aspectos de la aplicación del Reglamento. Las propuestas incluyen cambios en los plazos de ciertos requisitos aplicables a los sistemas de IA de alto riesgo, con fechas límite que podrían retrasarse incluso hasta diciembre de 2027.

•       2 de agosto de 2026: Las autoridades nacionales competentes asumen mayores responsabilidades de supervisión y aplicación del Reglamento.

•       Hasta 2027: El resto de obligaciones del Reglamento sigue entrando en vigor de forma escalonada.
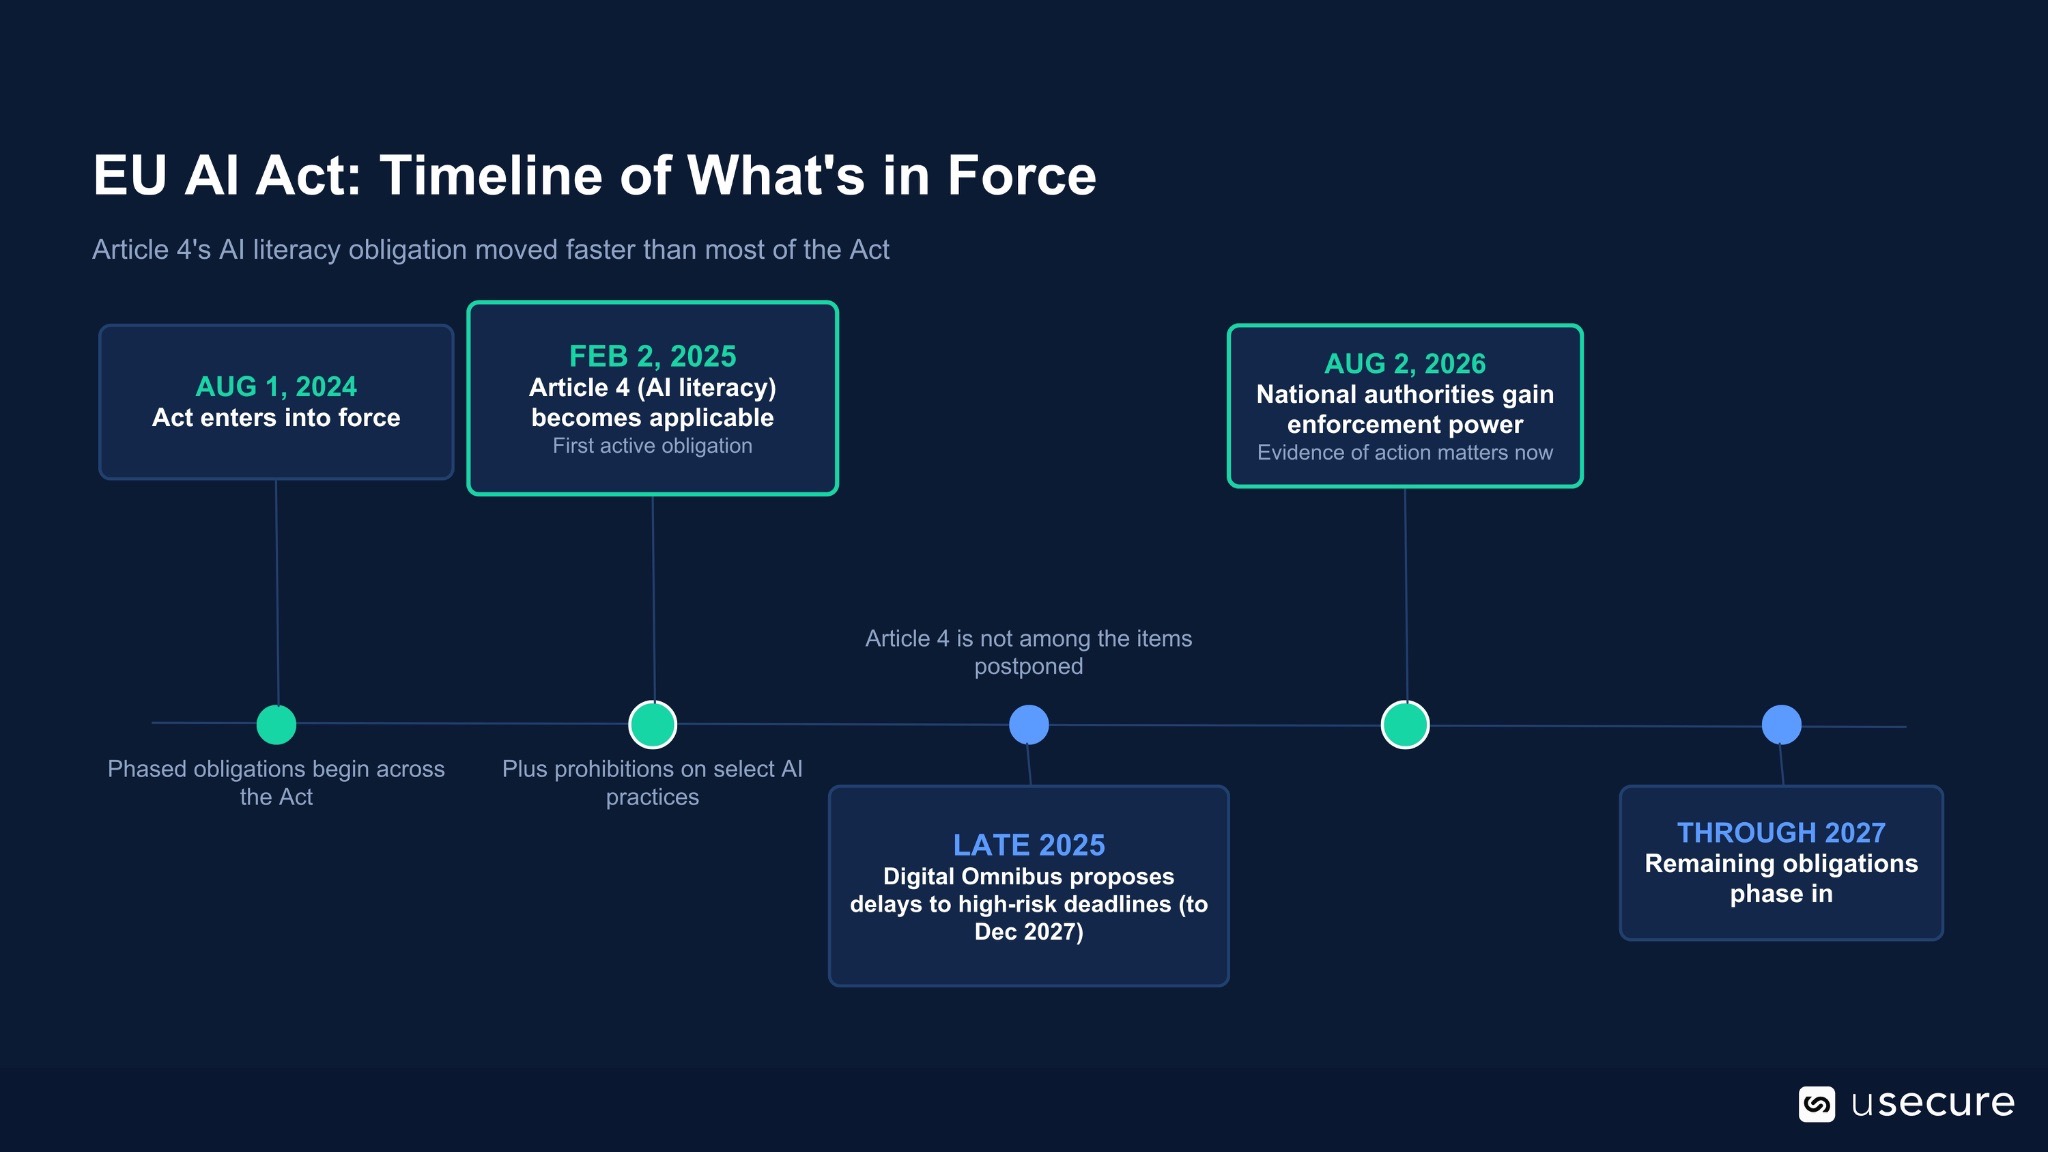
Con los titulares centrados en los retrasos del Digital Omnibus, algunas organizaciones han relegado sus programas de alfabetización en IA junto con el resto de iniciativas vinculadas al Reglamento. Esa interpretación pasa por alto un matiz importante: el artículo 4 se encuentra en el capítulo I del Reglamento, no en las disposiciones sobre sistemas de IA de alto riesgo del capítulo III. Su obligación de alfabetización en IA es aplicable desde el 2 de febrero de 2025 y no figura entre los requisitos cuya aplicación se ha propuesto aplazar.

La orientación regulatoria también se ha desplazado hacia un enfoque más práctico y proporcionado de la alfabetización en IA. En lugar de entender el cumplimiento como la obligación de demostrar que cada persona ha alcanzado un nivel de conocimiento predeterminado, el foco está en las medidas que adopta cada organización para desarrollar y respaldar una alfabetización en IA adecuada según los roles, los riesgos y el contexto.

La supervisión es el siguiente hito crítico. A partir del 2 de agosto de 2026, las autoridades nacionales competentes asumirán mayores responsabilidades en la aplicación del Reglamento. Esto hace que la capacidad de demostrar lo que una organización ha hecho realmente cobre cada vez más importancia. Por tanto, los equipos de cumplimiento no solo deben desplegar medidas de alfabetización en IA adecuadas, sino también documentarlas, indicar a quién van dirigidas y justificar el razonamiento que hay detrás.

Existe además un riesgo legal más amplio que conviene tener en cuenta. Cuando una alfabetización en IA insuficiente contribuye a un uso perjudicial o no conforme de la IA, la ausencia de medidas adecuadas de formación y gobernanza puede resultar relevante ante un escrutinio regulatorio o un litigio civil. Las organizaciones podrían tener que demostrar que adoptaron medidas razonables y proporcionadas para preparar a empleados y demás personal implicado frente a los riesgos de IA asociados a sus funciones.

En última instancia, es poco probable que la pregunta sea si una organización puede demostrar que todos sus empleados están «alfabetizados en IA». La pregunta más práctica, y bastante más difícil de esquivar, es esta: ¿qué medidas adoptasteis realmente?

Por qué esto es un problema de riesgo humano, no solo de formación

Los equipos de seguridad llevan una década defendiendo que las personas, y no solo la infraestructura, constituyen una de las superficies de ataque más relevantes de cualquier organización actual. El artículo 4 traslada ese mismo principio de riesgo humano al debate regulatorio sobre la inteligencia artificial. Y esa diferencia importa: un programa de alfabetización en IA planteado como un trámite puntual de cumplimiento —un vídeo de onboarding o una presentación anual— difícilmente responderá ni al espíritu de la norma ni a la realidad de cómo los empleados usan la IA en su día a día.

La magnitud del reto ya se aprecia en los datos sobre el uso en plantilla. Los empleados han adoptado la IA generativa a un ritmo que, en muchos casos, ha superado la capacidad de sus organizaciones para definir las políticas, los controles y la supervisión necesarios para gobernar ese uso de forma eficaz.

La brecha no está solo en si los empleados usan IA, sino en si las organizaciones tienen visibilidad real sobre ese uso. Un estudio sectorial de 2026 ampliamente citado detectó una desconexión significativa entre la confianza de la dirección y el comportamiento declarado por los empleados. Alrededor de tres cuartas partes de los directivos creían tener una idea clara de cómo se estaba utilizando la IA en su organización, mientras que los datos aportados por los empleados apuntaban a que la visibilidad real era sustancialmente menor.

Esa desconexión genera un problema de gobernanza de fondo. La dirección puede dar por hecho que el uso de la IA está comprendido y controlado mientras los empleados prueban herramientas, comparten información y toman decisiones asistidas por IA al margen de los procesos establecidos.

El artículo 4 pone el foco precisamente en ese factor humano. Una alfabetización en IA eficaz exige dejar atrás las suposiciones sobre lo que sabe la plantilla y avanzar hacia medidas demostrables que desarrollen conocimiento, criterio y concienciación. El objetivo no es solo acreditar que se impartió formación, sino garantizar que las personas sepan reconocer los riesgos asociados a la IA, tomar decisiones informadas y reaccionar de forma adecuada cuando esos riesgos aparecen en su trabajo diario.

Esta es exactamente la brecha que Human Risk Intelligence se diseñó para cerrar en Phishing e ingeniería social, y el mismo principio se aplica ahora directamente a la IA. Saber qué empleados han completado un curso genera un registro de cumplimiento. Saber qué empleados son capaces de reconocer una voz sintética, identificar una factura generada con IA o detectar una herramienta de IA no autorizada colándose en su flujo de trabajo genera una señal de riesgo con valor real.

Y esa diferencia cuenta. Los datos de finalización demuestran que la formación se impartió, pero no que los empleados sepan aplicar lo aprendido ante una amenaza real. Entender cómo las personas reconocen, responden y gestionan los riesgos vinculados a la IA ofrece a las organizaciones una imagen mucho más nítida de su exposición real.

Es la diferencia entre un programa de alfabetización en IA que cumple sobre el papel y otro capaz de resistir un escrutinio regulatorio y operativo de verdad.

Anatomía de un ataque impulsado por IA

El caso de Arup no fue un hecho aislado. Se ha convertido en referencia de una categoría creciente de fraude impulsado por IA que, según los investigadores de seguridad, afecta ya a cientos de empresas cada día. Las pérdidas notificadas pueden ser considerables: en grandes empresas, la media alcanza cientos de miles de dólares por incidente y, en el sector financiero británico, se han documentado casos individuales que superan los 20 millones de libras. El patrón de ataque es sorprendentemente constante, y entender cómo funciona constituye en sí mismo una forma importante de alfabetización en IA.
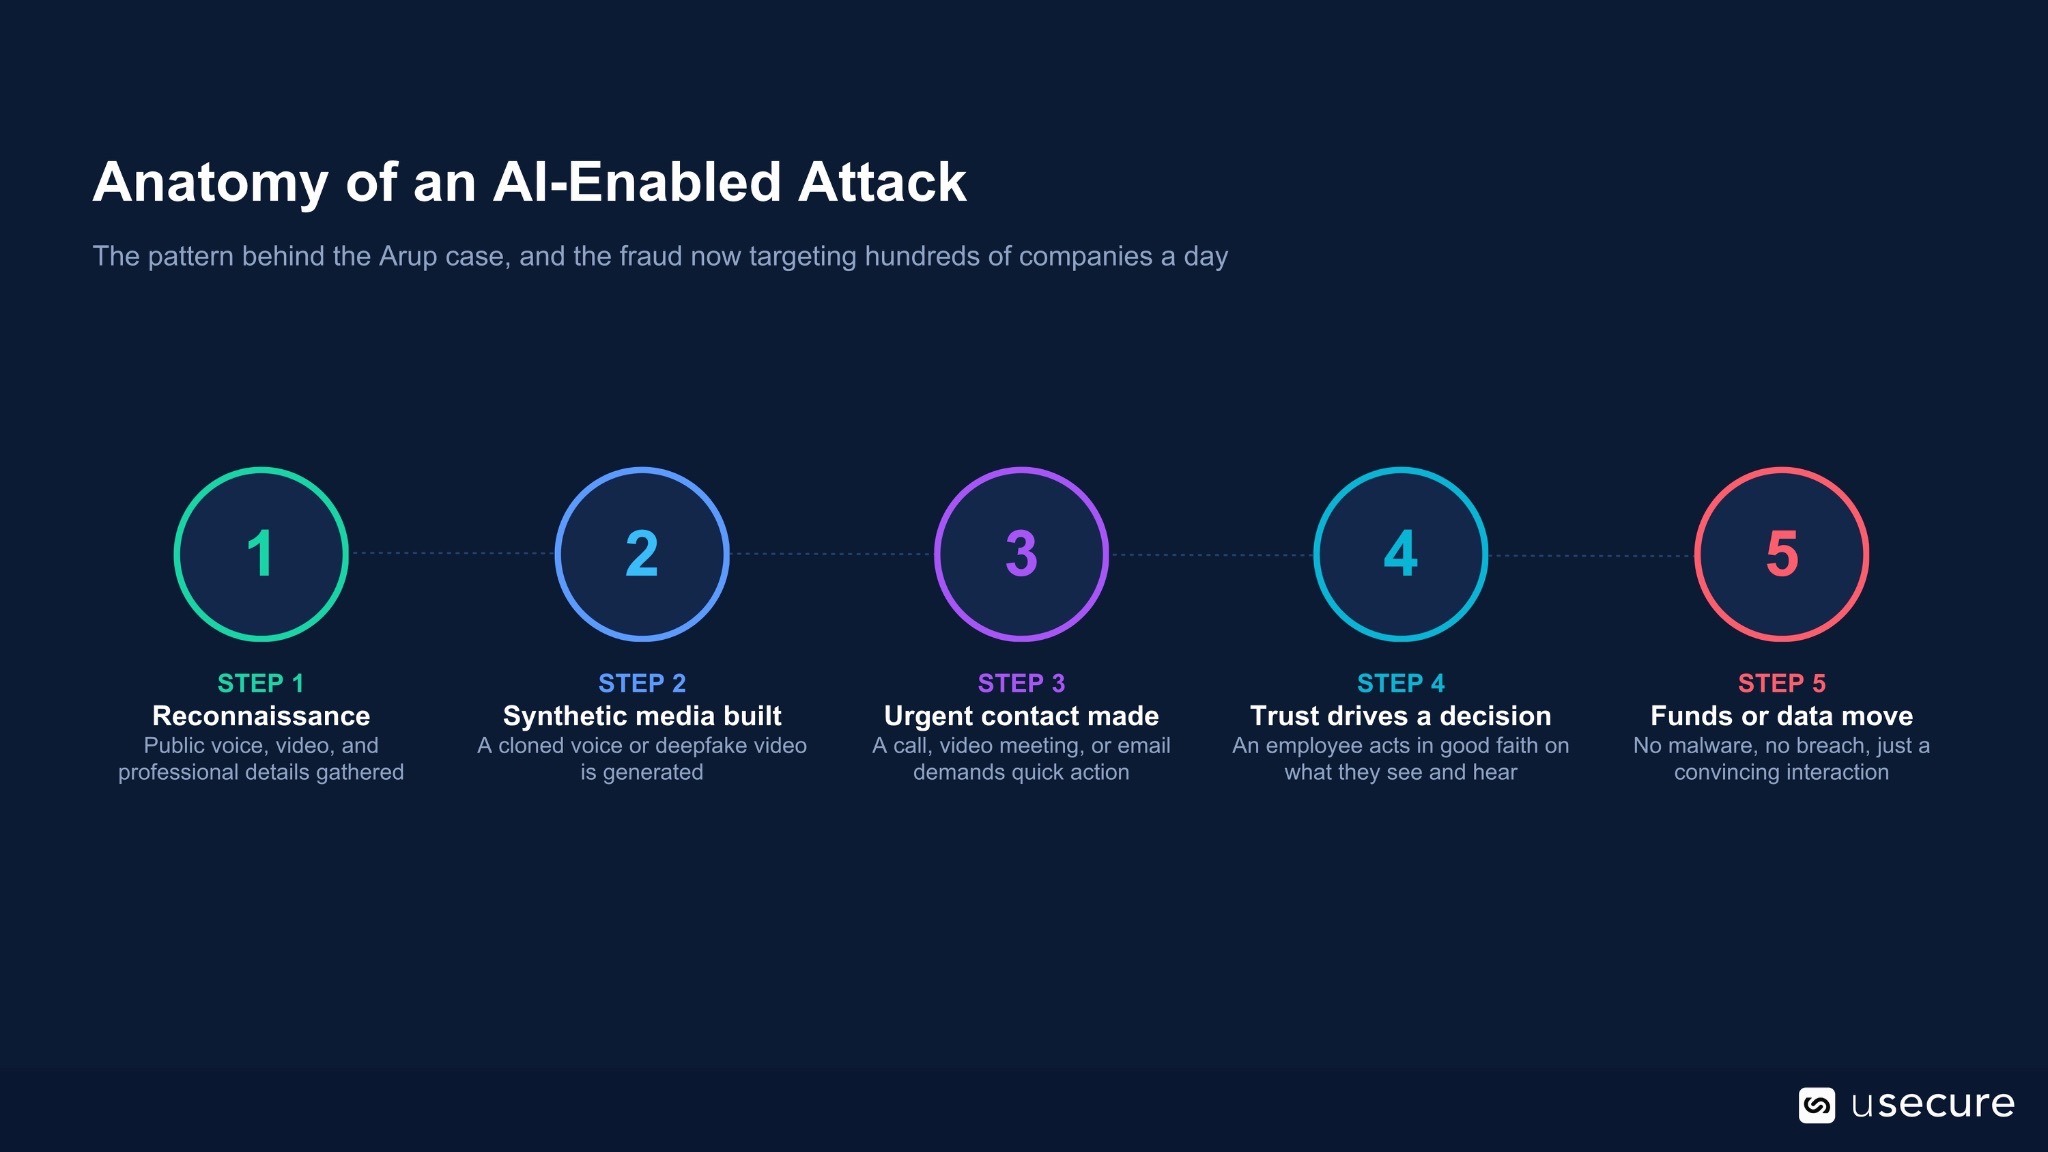
La conclusión preocupante que comparten varios informes del sector de 2026 es que la formación tradicional en concienciación de seguridad, a menudo centrada en detectar faltas de ortografía, enlaces sospechosos o direcciones de remitente que no cuadran, no funciona frente a este tipo de ataques. Muchas de las señales de alerta habituales sencillamente no existen en una videollamada deepfake convincente o en un mensaje de voz clonado que parece proceder del director financiero.

Por tanto, la capacidad que el artículo 4 exige desarrollar a las organizaciones es distinta de la concienciación sobre Phishing que cubren muchos programas de formación actuales. Los empleados necesitan criterio y habilidades prácticas para cuestionar interacciones digitales convincentes, reconocer cuándo puede haber IA de por medio y seguir los procedimientos de verificación adecuados, incluso cuando la persona a la que creen ver o escuchar es alguien conocido y de confianza.

El fraude genérico con IA es solo una parte de la amenaza. También están surgiendo campañas dirigidas contra profesiones y sectores concretos. En un caso documentado, se enviaron correos generados con IA a unas 800 asesorías contables, incorporando datos reales de registro estatal para ganar credibilidad. La campaña alcanzó una tasa de clics del 27 por ciento, varias veces superior a los valores de referencia habituales en Phishing.

Qué significa realmente un nivel de alfabetización suficiente

Dado que el artículo 4 adopta un enfoque proporcional y contextual, las organizaciones no deberían dar por hecho que un único módulo formativo cubrirá las necesidades de toda la plantilla. Las orientaciones de la Comisión Europea apuntan a un enfoque que tenga en cuenta factores como los conocimientos técnicos, la experiencia, la formación previa, el contexto de uso de la IA y las personas que pueden verse afectadas. En la práctica, esto conduce de forma natural a una alfabetización en IA basada en roles.

Los empleados que utilizan herramientas de IA en su día a día necesitan conocimientos prácticos sobre cuestiones como el tratamiento de datos, las alucinaciones, la verificación adecuada y el uso de herramientas aprobadas. Los equipos técnicos requieren una comprensión más profunda del comportamiento de los modelos, sus limitaciones, su gobernanza y los riesgos asociados al desarrollo, la integración o la configuración de sistemas de IA. Los responsables y los cargos directivos necesitan una alfabetización suficiente para evaluar la exposición de la organización, tomar decisiones de despliegue fundamentadas y entender su propio papel en el riesgo asociado a la IA.
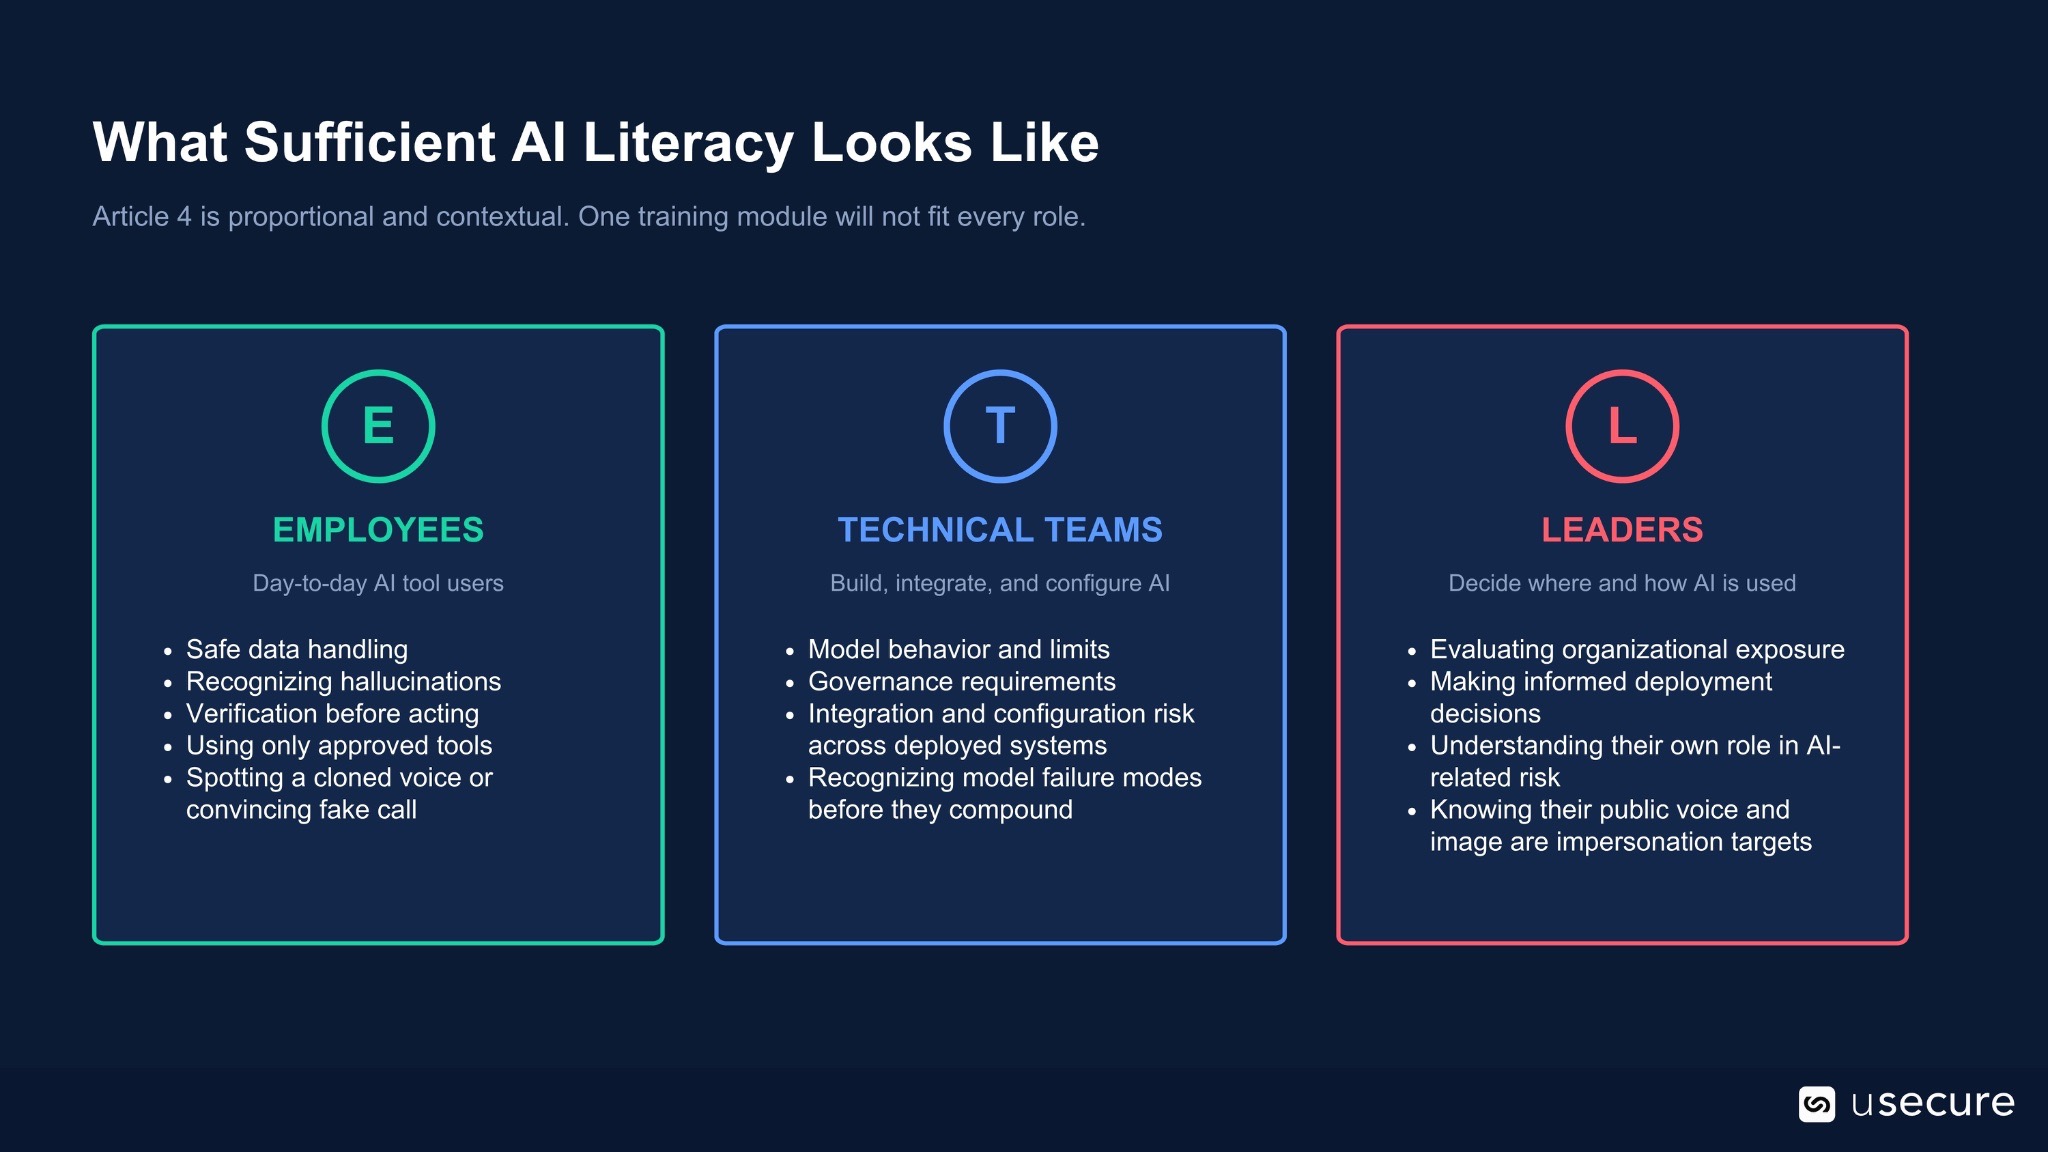
Ese nivel directivo merece una atención especial. Los estudios del sector sobre shadow AI apuntan a que los altos cargos pueden ser grandes usuarios de herramientas de IA no aprobadas y, al mismo tiempo, figurar entre los objetivos de suplantación más valiosos de la organización. Sus voces, imágenes, vídeos e información profesional disponibles públicamente ofrecen a los atacantes la materia prima necesaria para crear comunicaciones sintéticas muy convincentes. Un programa de alfabetización en IA centrado únicamente en los empleados de primera línea y que deje fuera a la alta dirección corre el riesgo de pasar por alto tanto el contexto normativo como la exposición real de la organización.

De los registros de formación a la inteligencia sobre riesgo humano

Las orientaciones de la Comisión Europea sobre alfabetización en IA subrayan que las organizaciones deben adoptar medidas adecuadas a sus circunstancias, en lugar de tratar la alfabetización en IA como un ejercicio puntual. Para los equipos de cumplimiento, esto apunta a un enfoque que ya resulta familiar en los programas maduros de concienciación en seguridad: desarrollo continuo, documentación y medición, en vez de depender únicamente de un certificado de finalización. En la práctica, un programa de alfabetización en IA defendible debería parecerse menos a una biblioteca de formación estática y más a una práctica de Human Risk Intelligence ampliada a una nueva categoría de amenaza. Las organizaciones pueden poner a prueba a sus empleados con escenarios que reflejen las situaciones a las que pueden enfrentarse realmente, desde una voz clonada que solicita un pago urgente hasta un correo generado por IA que incorpora información interna o profesional real. El objetivo es entender cómo reaccionan las personas ante una situación realista, no simplemente qué recuerdan en un cuestionario.

Esto implica medir comportamientos que aporten evidencias significativas del riesgo. ¿Verifica el empleado una solicitud de pago inusual a través de un segundo canal de confianza? ¿Notifica una herramienta de IA desconocida en lugar de incorporarla discretamente a su flujo de trabajo? ¿Entienden los directivos que su vídeo, su voz y su información personal disponibles públicamente pueden utilizarse para crear suplantaciones convincentes?

Medidos a lo largo del tiempo, estos indicadores de comportamiento ofrecen una visión mucho más significativa de la alfabetización en IA que los datos de finalización de la formación por sí solos. Demuestran no solo que la organización ha impartido formación, sino que está desarrollando, poniendo a prueba y reforzando de forma activa el criterio que los empleados necesitan para gestionar los riesgos asociados a la IA. Cuando un regulador pregunte: «¿Qué medidas adoptaron?», esa evidencia constituye una respuesta mucho más sólida que un simple certificado de finalización.

Cómo crear un programa capaz de resistir la pregunta de un regulador

Las organizaciones que se toman en serio el Artículo 4, en lugar de tratarlo como una casilla más de la lista de cumplimiento, deberían construir sus programas de alfabetización en IA en torno a un pequeño conjunto de prácticas coherentes.

•      Identifica quién está realmente dentro del alcance
Determina qué empleados, colaboradores externos y terceros relevantes operan o utilizan sistemas de IA en nombre de la organización. El alcance debe reflejar cómo se usa la IA en la práctica en todo el negocio, no simplemente quién tiene acceso a un chatbot aprobado.

•      Adapta el contenido al rol y al nivel de exposición
Un equipo financiero expuesto al fraude en pagos mediante deepfakes necesita una alfabetización en IA distinta a la de un equipo de marketing que utiliza un asistente de redacción con IA. Y ambos requieren un nivel de conocimiento diferente al de los directivos responsables de aprobar despliegues de IA y gestionar el riesgo organizativo.

•      Simula las amenazas de hoy, no las de ayer
La clonación de voz, las videollamadas con deepfakes y el fraude del CEO generado con IA exigen escenarios realistas propios. Reutilizar una plantilla de phishing tradicional difícilmente preparará a los empleados frente a amenazas en las que las señales de alerta habituales ya no están presentes.

•      Documenta las medidas de forma continua
Mantén registros claros de las medidas adoptadas, cuándo se implementaron, a quién alcanzaron y qué resultados produjeron. Un enfoque defendible del Artículo 4 depende de la capacidad de la organización para demostrar una acción sostenida y proporcionada, no solo de acreditar que se asignó un módulo formativo.

•      Cierra el círculo con el comportamiento real
Utiliza el comportamiento de los empleados durante las simulaciones y los incidentes reales para mejorar el programa de forma continua. El objetivo es convertir la alfabetización en IA en un indicador medible y en evolución del riesgo humano, y no en un registro estático de formaciones completadas.

Nada de esto es responsabilidad de un único departamento. Los equipos legales y de cumplimiento interpretan los requisitos normativos y ayudan a definir las obligaciones de la organización. Los equipos de seguridad conocen la evolución del panorama de amenazas y los escenarios que los empleados deben saber reconocer. Formación, RR. HH., IT y los responsables de negocio también desempeñan un papel clave para garantizar que la alfabetización en IA llegue a las personas adecuadas y refleje cómo se utiliza realmente la IA.

Unir todas esas disciplinas en una visión medible, defendible y actualizada de forma continua del riesgo humano es precisamente donde la Human Risk Intelligence aporta más valor. Las organizaciones que ya han desarrollado esta capacidad para reforzar su resiliencia frente al phishing y la ingeniería social están en una posición inmejorable para aplicar los mismos principios al riesgo asociado a la IA.

Convierte la alfabetización en IA en Human Risk Intelligence medible

usecure ayuda a las organizaciones a ir más allá de la formación puntual en IA con programas de alfabetización continuos, adaptados a cada rol y basados en datos reales de comportamiento. Desarrolla una resiliencia en IA medible que respalde el cumplimiento normativo y, al mismo tiempo, prepare a tus empleados frente a las amenazas impulsadas por IA a las que ya se enfrentan. Descubre más sobre Human Risk Intelligence y reserva una demo para saber cómo cumplir con los requisitos del EU AI Act.

Subscribe to newsletter

BOOK A DEMO

See usecure in action

A 30-minute walkthrough of how to cut human risk across your users, tailored to MSPs and IT teams.

Get a Demo

Subscribe to newsletter

By clicking Sign Up you're confirming that you agree with our Terms and Conditions.
Thank you! Your submission has been received!
Oops! Something went wrong while submitting the form.

La EU AI Act convierte la alfabetización en IA en un requisito legal. Según el artículo 4, los proveedores y responsables del despliegue de sistemas de IA deben adoptar medidas para garantizar que sus empleados —y cualquier otra persona que utilice IA en su nombre— cuenten con las competencias, los conocimientos y la comprensión suficientes para usarla de forma responsable. El requisito se aplica desde el 2 de febrero de 2025 y no se limita a las organizaciones que utilizan IA de alto riesgo. Qué se considera un nivel suficiente de alfabetización en IA depende del rol de cada persona, su experiencia y su grado de exposición a la IA. Para las organizaciones, cumplir significa ofrecer formación adecuada y adaptada a cada rol, además de poder demostrar las medidas adoptadas para gestionar el riesgo humano asociado a la IA.

En enero de 2024, un empleado del departamento financiero de la firma global de ingeniería Arup se unió a lo que parecía una videollamada rutinaria con el CFO de la compañía y varios directivos. Todas las caras y todas las voces de aquella llamada habían sido generadas por inteligencia artificial. En un solo día, el empleado autorizó 15 transferencias por un valor superior a 25 millones de dólares a cuentas controladas por estafadores. No hubo malware. No se vulneró ningún firewall. Un empleado tomó una única decisión, de buena fe, basándose en lo que veía y oía.

Esa decisión ilustra exactamente el tipo de riesgo que pretende abordar el requisito de alfabetización en IA de la EU AI Act. La obligación entró en vigor antes de que muchas organizaciones hubieran terminado siquiera de definir sus políticas de uso de IA generativa.

El artículo 4 no habla solo de algoritmos. Habla de personas y, en concreto, de su capacidad para entender, reconocer, cuestionar y responder adecuadamente cuando la IA aparece en su trabajo. Esa IA puede ser una herramienta aprobada instalada en el portátil corporativo o una voz sintética al otro lado de una llamada urgente.

Para los equipos de cumplimiento, este es un terreno poco familiar. Buena parte de la EU AI Act se parece a la regulación clásica de seguridad de producto, con requisitos de documentación, clasificación de riesgos y evaluaciones de conformidad. El artículo 4 es diferente. Está mucho más cerca de algo que los equipos de concienciación en seguridad reconocerán de inmediato porque, en esencia, establece una obligación legal de gestionar el riesgo humano en un entorno de trabajo con IA.

Qué exige realmente la EU AI Act

La EU AI Act se articula en torno a un enfoque basado en el riesgo, y ahí es donde encajan la mayoría de los requisitos que copan los titulares. Los sistemas que se consideran de riesgo inaceptable, como la puntuación social o determinadas prácticas manipulativas o abusivas, están directamente prohibidos. Los sistemas de alto riesgo, como los utilizados en selección de personal, calificación crediticia o infraestructuras críticas, están sujetos a las obligaciones más exigentes: documentación, clasificación de riesgos, evaluaciones de conformidad y supervisión continua. Los sistemas de riesgo limitado tienen obligaciones más ligeras, centradas sobre todo en la transparencia, mientras que los de riesgo mínimo quedan fuera de la mayoría de los requisitos del reglamento.

El Reglamento se aplica tanto a los proveedores, es decir, las organizaciones que desarrollan o introducen sistemas de IA en el mercado, como a los responsables del despliegue, las organizaciones que ponen esos sistemas en uso, con independencia de dónde estén ubicados. Una organización de fuera de la UE puede quedar dentro del ámbito de aplicación simplemente porque el resultado de su sistema de IA se utilice en el mercado de la UE.

El artículo 4 queda al margen de esta arquitectura de seguridad del producto. En lugar de regular el diseño o la clasificación de un sistema, regula a las personas que lo manejan. Los proveedores y los responsables del despliegue de sistemas de IA deben adoptar medidas para garantizar un nivel suficiente de alfabetización en materia de IA entre su personal y otras personas que operen sistemas de IA en su nombre. El Reglamento define la alfabetización en IA como las capacidades, los conocimientos y la comprensión necesarios para tomar decisiones informadas sobre el despliegue y el uso de la IA, siendo conscientes tanto de las oportunidades que ofrece como de los posibles daños que puede causar.

Un punto clave: la obligación no se limita a los sistemas de IA de alto riesgo. Se aplica cuando una organización actúa como proveedor o responsable del despliegue de un sistema de IA, lo que significa que su alcance va mucho más allá de las empresas que desarrollan tecnologías de IA avanzadas o reguladas. En 2026, con la IA integrada en un número creciente de herramientas de trabajo y procesos de negocio, esto sitúa dentro del ámbito de aplicación a una proporción muy significativa de las organizaciones que operan en el mercado de la UE o que prestan servicio en él.

Hay dos matices especialmente importantes. El primero: la obligación no se limita a los empleados en plantilla. El artículo 4 se refiere también a otras personas que se ocupan del funcionamiento y el uso de sistemas de IA en nombre de la organización, lo que puede incluir a proveedores externos y otros terceros en función de su rol y de las circunstancias.

El segundo: el nivel de alfabetización en IA exigido es contextual, no uniforme. Se espera que las organizaciones tengan en cuenta factores como los conocimientos técnicos, la experiencia, la educación y la formación de cada persona, además del contexto en el que se va a utilizar el sistema de IA y las personas o colectivos que puedan verse afectados. En la práctica, el nivel suficiente de alfabetización en IA para un coordinador de marketing que utiliza un asistente de escritura con IA puede ser muy distinto del que necesita un desarrollador que trabaja directamente con modelos de IA, y distinto también del que se exige a un directivo responsable de decidir dónde y cómo se despliega la IA.

Calendario: qué está ya en vigor

La confusión sobre los plazos se ha convertido en un riesgo de cumplimiento en sí misma. Esta es la secuencia que refleja la situación actual.

•       1 de agosto de 2024: entra en vigor el EU AI Act.

•       2 de febrero de 2025: resulta aplicable la obligación de alfabetización en IA del artículo 4, junto con la prohibición de un conjunto limitado de prácticas de IA, entre ellas la puntuación social y determinados sistemas manipulativos o que explotan vulnerabilidades. Con ello, la alfabetización en IA se convirtió en una de las primeras obligaciones activas del Reglamento.

•       Finales de 2025: La Comisión Europea propone un paquete Digital Omnibus destinado a simplificar determinados aspectos de la aplicación del Reglamento. Las propuestas incluyen cambios en los plazos de ciertos requisitos aplicables a los sistemas de IA de alto riesgo, con fechas límite que podrían retrasarse incluso hasta diciembre de 2027.

•       2 de agosto de 2026: Las autoridades nacionales competentes asumen mayores responsabilidades de supervisión y aplicación del Reglamento.

•       Hasta 2027: El resto de obligaciones del Reglamento sigue entrando en vigor de forma escalonada.

Con los titulares centrados en los retrasos del Digital Omnibus, algunas organizaciones han relegado sus programas de alfabetización en IA junto con el resto de iniciativas vinculadas al Reglamento. Esa interpretación pasa por alto un matiz importante: el artículo 4 se encuentra en el capítulo I del Reglamento, no en las disposiciones sobre sistemas de IA de alto riesgo del capítulo III. Su obligación de alfabetización en IA es aplicable desde el 2 de febrero de 2025 y no figura entre los requisitos cuya aplicación se ha propuesto aplazar.

La orientación regulatoria también se ha desplazado hacia un enfoque más práctico y proporcionado de la alfabetización en IA. En lugar de entender el cumplimiento como la obligación de demostrar que cada persona ha alcanzado un nivel de conocimiento predeterminado, el foco está en las medidas que adopta cada organización para desarrollar y respaldar una alfabetización en IA adecuada según los roles, los riesgos y el contexto.

La supervisión es el siguiente hito crítico. A partir del 2 de agosto de 2026, las autoridades nacionales competentes asumirán mayores responsabilidades en la aplicación del Reglamento. Esto hace que la capacidad de demostrar lo que una organización ha hecho realmente cobre cada vez más importancia. Por tanto, los equipos de cumplimiento no solo deben desplegar medidas de alfabetización en IA adecuadas, sino también documentarlas, indicar a quién van dirigidas y justificar el razonamiento que hay detrás.

Existe además un riesgo legal más amplio que conviene tener en cuenta. Cuando una alfabetización en IA insuficiente contribuye a un uso perjudicial o no conforme de la IA, la ausencia de medidas adecuadas de formación y gobernanza puede resultar relevante ante un escrutinio regulatorio o un litigio civil. Las organizaciones podrían tener que demostrar que adoptaron medidas razonables y proporcionadas para preparar a empleados y demás personal implicado frente a los riesgos de IA asociados a sus funciones.

En última instancia, es poco probable que la pregunta sea si una organización puede demostrar que todos sus empleados están «alfabetizados en IA». La pregunta más práctica, y bastante más difícil de esquivar, es esta: ¿qué medidas adoptasteis realmente?

Por qué esto es un problema de riesgo humano, no solo de formación

Los equipos de seguridad llevan una década defendiendo que las personas, y no solo la infraestructura, constituyen una de las superficies de ataque más relevantes de cualquier organización actual. El artículo 4 traslada ese mismo principio de riesgo humano al debate regulatorio sobre la inteligencia artificial. Y esa diferencia importa: un programa de alfabetización en IA planteado como un trámite puntual de cumplimiento —un vídeo de onboarding o una presentación anual— difícilmente responderá ni al espíritu de la norma ni a la realidad de cómo los empleados usan la IA en su día a día.

La magnitud del reto ya se aprecia en los datos sobre el uso en plantilla. Los empleados han adoptado la IA generativa a un ritmo que, en muchos casos, ha superado la capacidad de sus organizaciones para definir las políticas, los controles y la supervisión necesarios para gobernar ese uso de forma eficaz.

La brecha no está solo en si los empleados usan IA, sino en si las organizaciones tienen visibilidad real sobre ese uso. Un estudio sectorial de 2026 ampliamente citado detectó una desconexión significativa entre la confianza de la dirección y el comportamiento declarado por los empleados. Alrededor de tres cuartas partes de los directivos creían tener una idea clara de cómo se estaba utilizando la IA en su organización, mientras que los datos aportados por los empleados apuntaban a que la visibilidad real era sustancialmente menor.

Esa desconexión genera un problema de gobernanza de fondo. La dirección puede dar por hecho que el uso de la IA está comprendido y controlado mientras los empleados prueban herramientas, comparten información y toman decisiones asistidas por IA al margen de los procesos establecidos.

El artículo 4 pone el foco precisamente en ese factor humano. Una alfabetización en IA eficaz exige dejar atrás las suposiciones sobre lo que sabe la plantilla y avanzar hacia medidas demostrables que desarrollen conocimiento, criterio y concienciación. El objetivo no es solo acreditar que se impartió formación, sino garantizar que las personas sepan reconocer los riesgos asociados a la IA, tomar decisiones informadas y reaccionar de forma adecuada cuando esos riesgos aparecen en su trabajo diario.

Esta es exactamente la brecha que Human Risk Intelligence se diseñó para cerrar en Phishing e ingeniería social, y el mismo principio se aplica ahora directamente a la IA. Saber qué empleados han completado un curso genera un registro de cumplimiento. Saber qué empleados son capaces de reconocer una voz sintética, identificar una factura generada con IA o detectar una herramienta de IA no autorizada colándose en su flujo de trabajo genera una señal de riesgo con valor real.

Y esa diferencia cuenta. Los datos de finalización demuestran que la formación se impartió, pero no que los empleados sepan aplicar lo aprendido ante una amenaza real. Entender cómo las personas reconocen, responden y gestionan los riesgos vinculados a la IA ofrece a las organizaciones una imagen mucho más nítida de su exposición real.

Es la diferencia entre un programa de alfabetización en IA que cumple sobre el papel y otro capaz de resistir un escrutinio regulatorio y operativo de verdad.

Anatomía de un ataque impulsado por IA

El caso de Arup no fue un hecho aislado. Se ha convertido en referencia de una categoría creciente de fraude impulsado por IA que, según los investigadores de seguridad, afecta ya a cientos de empresas cada día. Las pérdidas notificadas pueden ser considerables: en grandes empresas, la media alcanza cientos de miles de dólares por incidente y, en el sector financiero británico, se han documentado casos individuales que superan los 20 millones de libras. El patrón de ataque es sorprendentemente constante, y entender cómo funciona constituye en sí mismo una forma importante de alfabetización en IA.

La conclusión preocupante que comparten varios informes del sector de 2026 es que la formación tradicional en concienciación de seguridad, a menudo centrada en detectar faltas de ortografía, enlaces sospechosos o direcciones de remitente que no cuadran, no funciona frente a este tipo de ataques. Muchas de las señales de alerta habituales sencillamente no existen en una videollamada deepfake convincente o en un mensaje de voz clonado que parece proceder del director financiero.

Por tanto, la capacidad que el artículo 4 exige desarrollar a las organizaciones es distinta de la concienciación sobre Phishing que cubren muchos programas de formación actuales. Los empleados necesitan criterio y habilidades prácticas para cuestionar interacciones digitales convincentes, reconocer cuándo puede haber IA de por medio y seguir los procedimientos de verificación adecuados, incluso cuando la persona a la que creen ver o escuchar es alguien conocido y de confianza.

El fraude genérico con IA es solo una parte de la amenaza. También están surgiendo campañas dirigidas contra profesiones y sectores concretos. En un caso documentado, se enviaron correos generados con IA a unas 800 asesorías contables, incorporando datos reales de registro estatal para ganar credibilidad. La campaña alcanzó una tasa de clics del 27 por ciento, varias veces superior a los valores de referencia habituales en Phishing.

Qué significa realmente un nivel de alfabetización suficiente

Dado que el artículo 4 adopta un enfoque proporcional y contextual, las organizaciones no deberían dar por hecho que un único módulo formativo cubrirá las necesidades de toda la plantilla. Las orientaciones de la Comisión Europea apuntan a un enfoque que tenga en cuenta factores como los conocimientos técnicos, la experiencia, la formación previa, el contexto de uso de la IA y las personas que pueden verse afectadas. En la práctica, esto conduce de forma natural a una alfabetización en IA basada en roles.

Los empleados que utilizan herramientas de IA en su día a día necesitan conocimientos prácticos sobre cuestiones como el tratamiento de datos, las alucinaciones, la verificación adecuada y el uso de herramientas aprobadas. Los equipos técnicos requieren una comprensión más profunda del comportamiento de los modelos, sus limitaciones, su gobernanza y los riesgos asociados al desarrollo, la integración o la configuración de sistemas de IA. Los responsables y los cargos directivos necesitan una alfabetización suficiente para evaluar la exposición de la organización, tomar decisiones de despliegue fundamentadas y entender su propio papel en el riesgo asociado a la IA.

Ese nivel directivo merece una atención especial. Los estudios del sector sobre shadow AI apuntan a que los altos cargos pueden ser grandes usuarios de herramientas de IA no aprobadas y, al mismo tiempo, figurar entre los objetivos de suplantación más valiosos de la organización. Sus voces, imágenes, vídeos e información profesional disponibles públicamente ofrecen a los atacantes la materia prima necesaria para crear comunicaciones sintéticas muy convincentes. Un programa de alfabetización en IA centrado únicamente en los empleados de primera línea y que deje fuera a la alta dirección corre el riesgo de pasar por alto tanto el contexto normativo como la exposición real de la organización.

De los registros de formación a la inteligencia sobre riesgo humano

Las orientaciones de la Comisión Europea sobre alfabetización en IA subrayan que las organizaciones deben adoptar medidas adecuadas a sus circunstancias, en lugar de tratar la alfabetización en IA como un ejercicio puntual. Para los equipos de cumplimiento, esto apunta a un enfoque que ya resulta familiar en los programas maduros de concienciación en seguridad: desarrollo continuo, documentación y medición, en vez de depender únicamente de un certificado de finalización. En la práctica, un programa de alfabetización en IA defendible debería parecerse menos a una biblioteca de formación estática y más a una práctica de Human Risk Intelligence ampliada a una nueva categoría de amenaza. Las organizaciones pueden poner a prueba a sus empleados con escenarios que reflejen las situaciones a las que pueden enfrentarse realmente, desde una voz clonada que solicita un pago urgente hasta un correo generado por IA que incorpora información interna o profesional real. El objetivo es entender cómo reaccionan las personas ante una situación realista, no simplemente qué recuerdan en un cuestionario.

Esto implica medir comportamientos que aporten evidencias significativas del riesgo. ¿Verifica el empleado una solicitud de pago inusual a través de un segundo canal de confianza? ¿Notifica una herramienta de IA desconocida en lugar de incorporarla discretamente a su flujo de trabajo? ¿Entienden los directivos que su vídeo, su voz y su información personal disponibles públicamente pueden utilizarse para crear suplantaciones convincentes?

Medidos a lo largo del tiempo, estos indicadores de comportamiento ofrecen una visión mucho más significativa de la alfabetización en IA que los datos de finalización de la formación por sí solos. Demuestran no solo que la organización ha impartido formación, sino que está desarrollando, poniendo a prueba y reforzando de forma activa el criterio que los empleados necesitan para gestionar los riesgos asociados a la IA. Cuando un regulador pregunte: «¿Qué medidas adoptaron?», esa evidencia constituye una respuesta mucho más sólida que un simple certificado de finalización.

Cómo crear un programa capaz de resistir la pregunta de un regulador

Las organizaciones que se toman en serio el Artículo 4, en lugar de tratarlo como una casilla más de la lista de cumplimiento, deberían construir sus programas de alfabetización en IA en torno a un pequeño conjunto de prácticas coherentes.

•      Identifica quién está realmente dentro del alcance
Determina qué empleados, colaboradores externos y terceros relevantes operan o utilizan sistemas de IA en nombre de la organización. El alcance debe reflejar cómo se usa la IA en la práctica en todo el negocio, no simplemente quién tiene acceso a un chatbot aprobado.

•      Adapta el contenido al rol y al nivel de exposición
Un equipo financiero expuesto al fraude en pagos mediante deepfakes necesita una alfabetización en IA distinta a la de un equipo de marketing que utiliza un asistente de redacción con IA. Y ambos requieren un nivel de conocimiento diferente al de los directivos responsables de aprobar despliegues de IA y gestionar el riesgo organizativo.

•      Simula las amenazas de hoy, no las de ayer
La clonación de voz, las videollamadas con deepfakes y el fraude del CEO generado con IA exigen escenarios realistas propios. Reutilizar una plantilla de phishing tradicional difícilmente preparará a los empleados frente a amenazas en las que las señales de alerta habituales ya no están presentes.

•      Documenta las medidas de forma continua
Mantén registros claros de las medidas adoptadas, cuándo se implementaron, a quién alcanzaron y qué resultados produjeron. Un enfoque defendible del Artículo 4 depende de la capacidad de la organización para demostrar una acción sostenida y proporcionada, no solo de acreditar que se asignó un módulo formativo.

•      Cierra el círculo con el comportamiento real
Utiliza el comportamiento de los empleados durante las simulaciones y los incidentes reales para mejorar el programa de forma continua. El objetivo es convertir la alfabetización en IA en un indicador medible y en evolución del riesgo humano, y no en un registro estático de formaciones completadas.

Nada de esto es responsabilidad de un único departamento. Los equipos legales y de cumplimiento interpretan los requisitos normativos y ayudan a definir las obligaciones de la organización. Los equipos de seguridad conocen la evolución del panorama de amenazas y los escenarios que los empleados deben saber reconocer. Formación, RR. HH., IT y los responsables de negocio también desempeñan un papel clave para garantizar que la alfabetización en IA llegue a las personas adecuadas y refleje cómo se utiliza realmente la IA.

Unir todas esas disciplinas en una visión medible, defendible y actualizada de forma continua del riesgo humano es precisamente donde la Human Risk Intelligence aporta más valor. Las organizaciones que ya han desarrollado esta capacidad para reforzar su resiliencia frente al phishing y la ingeniería social están en una posición inmejorable para aplicar los mismos principios al riesgo asociado a la IA.

Convierte la alfabetización en IA en Human Risk Intelligence medible

usecure ayuda a las organizaciones a ir más allá de la formación puntual en IA con programas de alfabetización continuos, adaptados a cada rol y basados en datos reales de comportamiento. Desarrolla una resiliencia en IA medible que respalde el cumplimiento normativo y, al mismo tiempo, prepare a tus empleados frente a las amenazas impulsadas por IA a las que ya se enfrentan. Descubre más sobre Human Risk Intelligence y reserva una demo para saber cómo cumplir con los requisitos del EU AI Act.

Suscríbete al boletín

Suscríbete al boletín

Al hacer clic en Suscríbete, confirmas que aceptas nuestros términos y condiciones.
¡Gracias! Tu envío ha sido recibido!
¡Ups! Algo salió mal al enviar el formulario.

Descubre cómo las empresas de servicios profesionales reducen el riesgo humano con usecure

Descubre cómo los equipos de TI de servicios profesionales usan usecure para proteger los datos confidenciales de sus clientes, mantener el cumplimiento normativo y salvaguardar su reputación, sin interrumpir el trabajo facturable.

Related posts

Explore more insights, updates, and resources from usecure.