EU AI Act: KI-Kompetenz als gesetzliche Pflicht
Table of contents
Subscribe to newsletter
Der EU AI Act macht AI Literacy – also KI-Kompetenz – zur gesetzlichen Pflicht. Nach Artikel 4 müssen Anbieter und Betreiber von KI-Systemen Maßnahmen ergreifen, damit Mitarbeitende und andere Personen, die in ihrem Auftrag KI einsetzen, über ausreichende Fähigkeiten, Kenntnisse und ein hinreichendes Verständnis für den verantwortungsvollen Umgang damit verfügen. Die Anforderung gilt seit dem 2. Februar 2025 – und zwar nicht nur für Organisationen, die Hochrisiko-KI einsetzen. Was als ausreichende KI-Kompetenz gilt, hängt von Rolle, Erfahrung und dem konkreten Berührungspunkt mit KI ab. Für Organisationen bedeutet Compliance daher: passgenaue, rollenbasierte Schulungen bereitstellen und die getroffenen Maßnahmen zum Management KI-bezogener menschlicher Risiken nachweisen können.
Im Januar 2024 nahm eine Mitarbeiterin aus der Finanzabteilung des globalen Ingenieurunternehmens Arup an einer scheinbar ganz gewöhnlichen Videokonferenz mit dem CFO und mehreren leitenden Kolleginnen und Kollegen teil. Jedes Gesicht und jede Stimme in diesem Call war künstlich erzeugt. Innerhalb eines einzigen Tages autorisierte der Mitarbeiter 15 Überweisungen im Gesamtwert von mehr als 25 Millionen US-Dollar auf Konten, die von Betrügern kontrolliert wurden. Keine Malware war im Spiel. Keine Firewall wurde durchbrochen. Ein Mitarbeiter traf in gutem Glauben eine einzige Entscheidung – auf Basis dessen, was er sah und hörte.
Genau diese Art von Risiko adressiert die Anforderung zur KI-Kompetenz im EU AI Act. Sie trat in Kraft, bevor viele Organisationen ihre Richtlinien für den Einsatz generativer KI überhaupt fertiggestellt hatten.
Artikel 4 befasst sich nicht nur mit Algorithmen. Er befasst sich mit Menschen – konkret mit ihrer Fähigkeit, KI im Arbeitsalltag zu verstehen, zu erkennen, zu hinterfragen und angemessen darauf zu reagieren. Diese KI kann ein freigegebenes Tool auf dem Firmen-Laptop sein – oder eine synthetische Stimme am anderen Ende eines dringenden Anrufs.
Für Compliance-Teams ist das ungewohntes Terrain. Große Teile des EU AI Act ähneln der klassischen Produktsicherheitsregulierung, mit Anforderungen an Dokumentation, Risikoklassifizierung und Konformitätsbewertungen. Artikel 4 fällt aus diesem Rahmen. Er kommt dem sehr nahe, was Security-Awareness-Teams sofort wiedererkennen werden – denn im Kern schafft er eine gesetzliche Verpflichtung zum Management menschlicher Risiken in einer von KI geprägten Arbeitswelt.
Was der EU AI Act tatsächlich verlangt
Der EU AI Act basiert auf einem risikobasierten Rahmenwerk, und die meisten der viel diskutierten Anforderungen ordnen sich darin ein. Systeme mit unannehmbarem Risiko – darunter Social Scoring sowie bestimmte manipulative oder ausbeuterische Praktiken – sind vollständig verboten. Hochrisiko-Systeme, etwa im Recruiting, beim Credit Scoring oder in kritischen Infrastrukturen, unterliegen den strengsten Pflichten, einschließlich Dokumentation, Risikoklassifizierung, Konformitätsbewertungen und laufender Überwachung. Systeme mit begrenztem Risiko haben leichtere Pflichten, die sich im Wesentlichen auf Transparenz konzentrieren, während Systeme mit minimalem Risiko von den meisten Anforderungen der Verordnung ausgenommen sind.
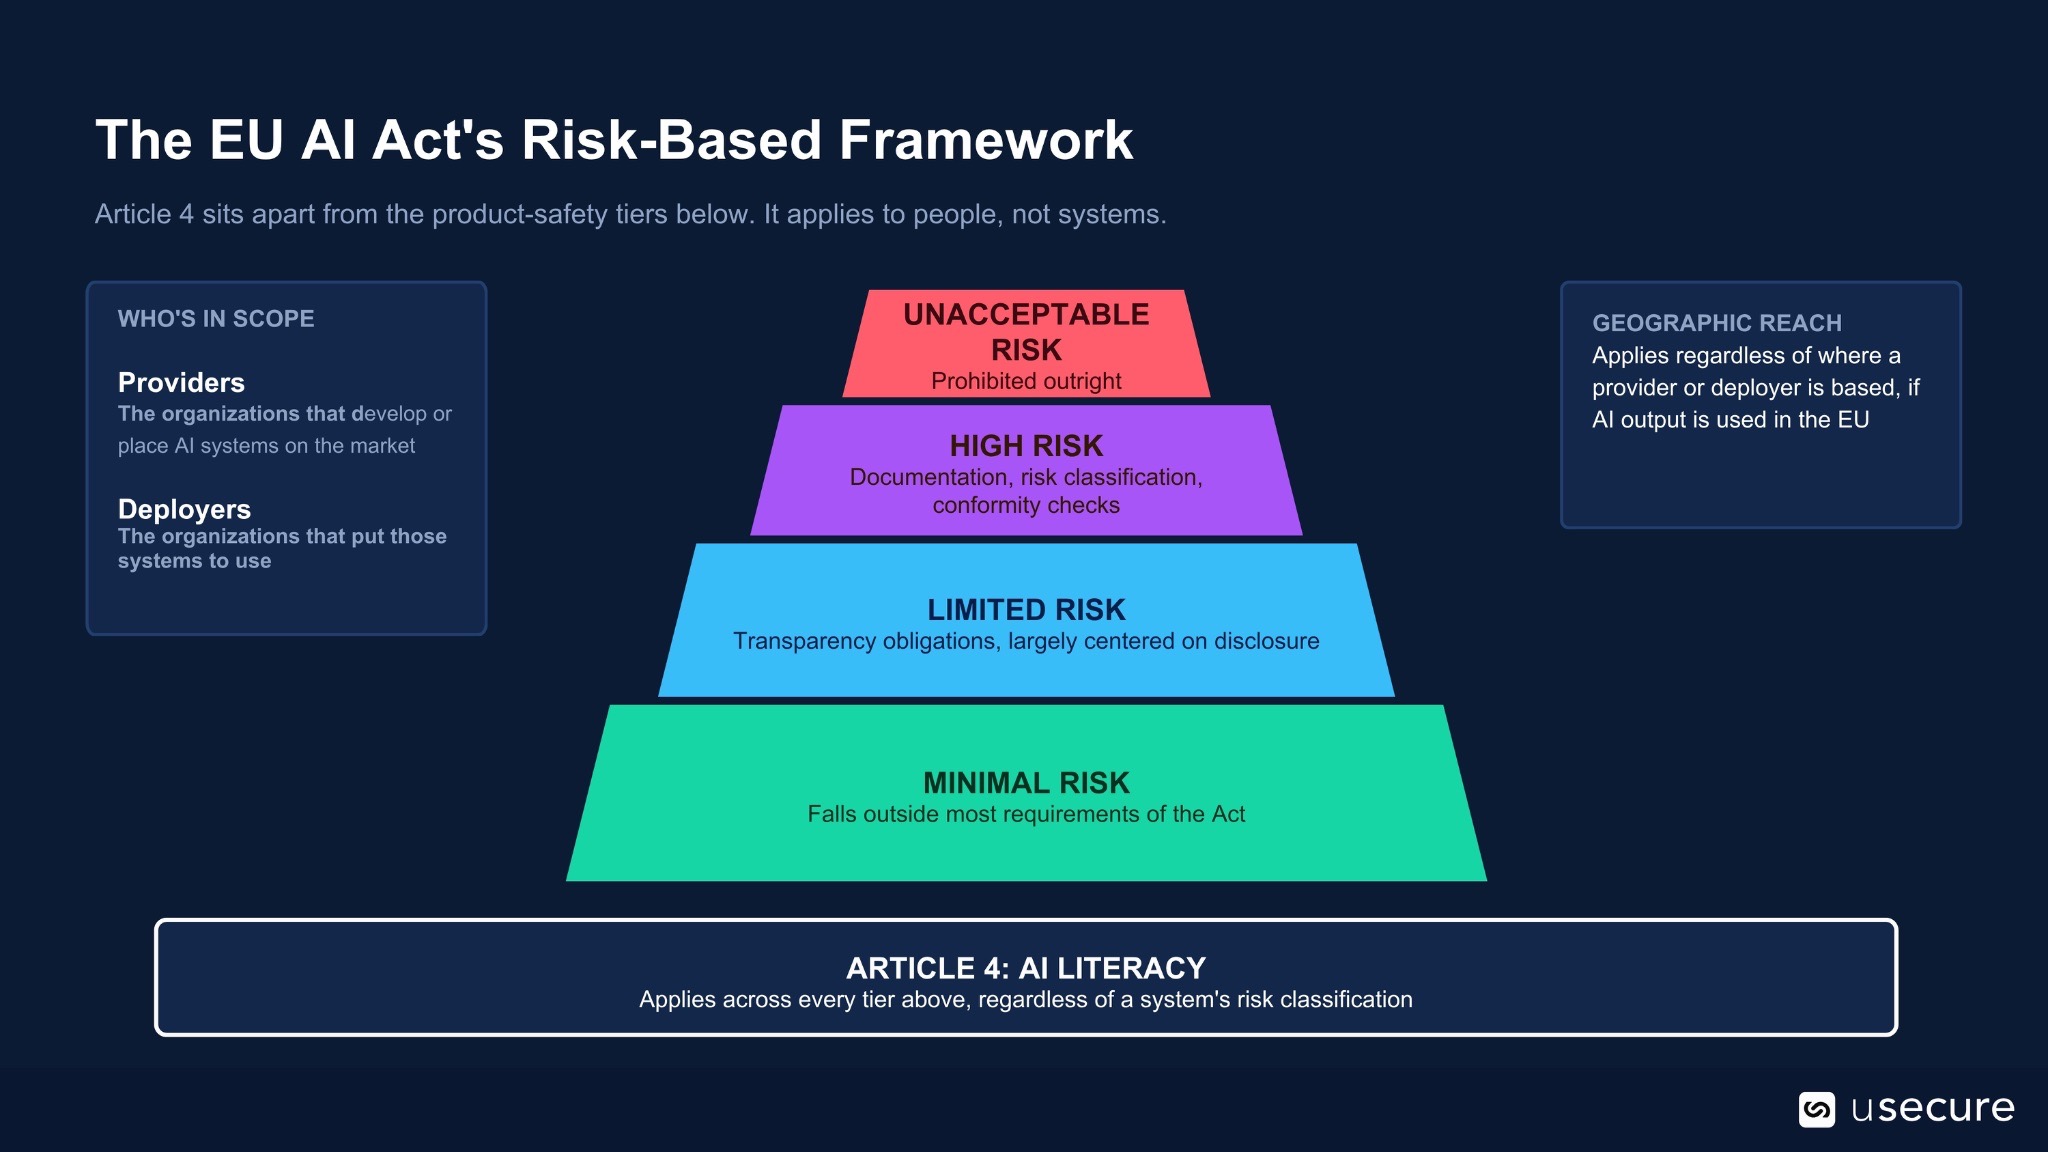
Die Verordnung gilt für Anbieter, also Organisationen, die KI-Systeme entwickeln oder auf den Markt bringen, sowie für Betreiber, also Organisationen, die diese Systeme einsetzen – unabhängig davon, wo sie ihren Sitz haben. Auch eine Organisation außerhalb der EU kann in den Anwendungsbereich fallen, allein weil die Ergebnisse ihres KI-Systems innerhalb des EU-Markts genutzt werden.
Artikel 4 steht außerhalb dieser produktsicherheitsrechtlichen Systematik. Er regelt nicht die Gestaltung oder Einstufung eines Systems, sondern die Menschen, die es bedienen. Anbieter und Betreiber von KI-Systemen müssen Maßnahmen ergreifen, um ein ausreichendes Maß an KI-Kompetenz bei ihren Mitarbeitenden und anderen Personen sicherzustellen, die KI-Systeme in ihrem Auftrag bedienen. Die Verordnung definiert KI-Kompetenz als die Fähigkeiten, Kenntnisse und das Verständnis, die erforderlich sind, um fundierte Entscheidungen über den Einsatz und die Nutzung von KI zu treffen – und dabei sowohl die Chancen als auch die möglichen Schäden zu erkennen.
Entscheidend ist: Die Pflicht beschränkt sich nicht auf Hochrisiko-KI-Systeme. Sie greift, sobald eine Organisation als Anbieter oder Betreiber eines KI-Systems auftritt. Damit ist sie weit über Unternehmen hinaus relevant, die fortgeschrittene oder regulierte KI-Technologien entwickeln. Da KI im Jahr 2026 in immer mehr Arbeitswerkzeugen und Geschäftsprozessen steckt, fällt damit potenziell ein erheblicher Teil aller Organisationen in den Anwendungsbereich, die im EU-Markt tätig sind oder ihn bedienen.
Zwei weitere Details sind besonders wichtig. Erstens beschränkt sich die Pflicht nicht auf fest angestellte Mitarbeitende. Artikel 4 nennt ausdrücklich auch andere Personen, die im Auftrag einer Organisation mit dem Betrieb und der Nutzung von KI-Systemen befasst sind – je nach Rolle und Umständen können dazu Auftragnehmer und weitere Dritte zählen.
Zweitens ist das erforderliche Niveau an KI-Kompetenz kontextabhängig und nicht einheitlich. Organisationen sollen Faktoren wie technisches Vorwissen, Erfahrung, Ausbildung und Schulung der jeweiligen Person berücksichtigen, ebenso den Kontext, in dem das KI-System eingesetzt wird, und die Personen oder Gruppen, die davon betroffen sein können. In der Praxis sieht ausreichende KI-Kompetenz für eine Marketing-Koordinatorin, die einen KI-Schreibassistenten nutzt, ganz anders aus als für eine Entwicklerin, die direkt mit KI-Modellen arbeitet – und wieder anders als für eine Führungskraft, die entscheidet, wo und wie KI eingesetzt wird.
Zeitplan: Was bereits gilt
Unklarheit über die Fristen ist inzwischen selbst zu einem Compliance-Risiko geworden. Die folgende Übersicht zeigt den aktuellen Stand.
• 1. August 2024: Der EU AI Act tritt in Kraft.
• 2. Februar 2025: Die Pflicht zur KI-Kompetenz nach Artikel 4 wird anwendbar – zeitgleich mit dem Verbot einer begrenzten Zahl von KI-Praktiken, darunter Social Scoring sowie bestimmte manipulative oder ausbeuterische Systeme. Damit gehört KI-Kompetenz zu den ersten aktiven Pflichten des AI Act.
• Ende 2025: Die Europäische Kommission schlägt ein Digital-Omnibus-Paket vor, das Teile der Umsetzung des AI Act vereinfachen soll. Die Vorschläge sehen unter anderem Änderungen an den Fristen für bestimmte Anforderungen an Hochrisiko-KI-Systeme vor – einzelne Termine könnten sich dadurch bis in den Dezember 2027 verschieben.
• 2. August 2026: Die zuständigen nationalen Behörden übernehmen umfassendere Durchsetzungsbefugnisse nach dem AI Act.
• Bis 2027: Die verbleibenden Pflichten des AI Act treten schrittweise in Kraft.
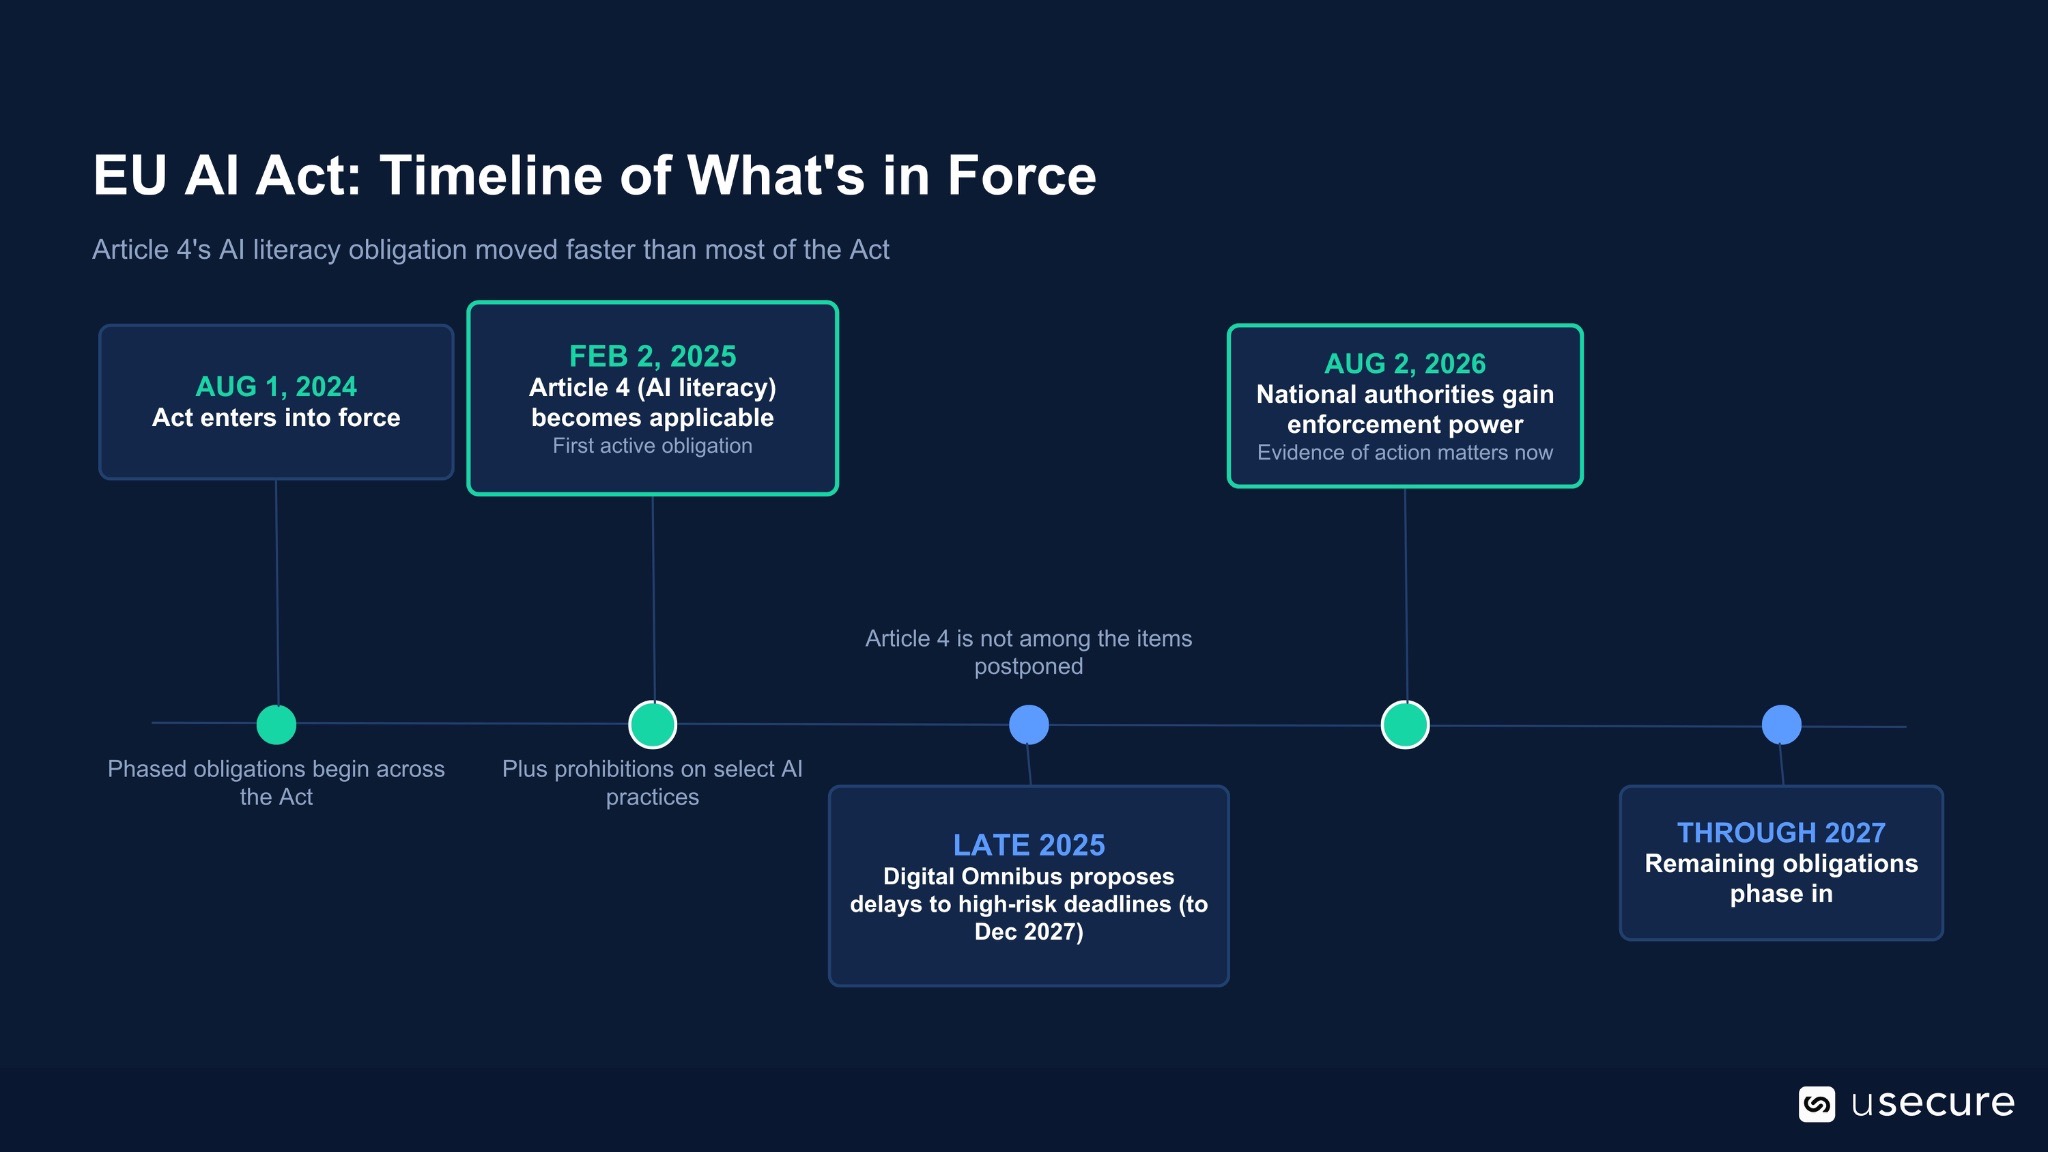
Da die Schlagzeilen vor allem die Verzögerungen durch den Digital Omnibus aufgriffen, haben einige Unternehmen ihre Programme zur KI-Kompetenz zusammen mit anderen AI-Act-Initiativen zurückgestellt. Diese Auslegung übersieht einen wesentlichen Unterschied: Artikel 4 steht in Kapitel I der Verordnung – nicht in den Bestimmungen zu Hochrisiko-KI-Systemen in Kapitel III. Die dort verankerte Pflicht zur KI-Kompetenz gilt seit dem 2. Februar 2025 und gehörte nicht zu den Anforderungen, deren Anwendung verschoben werden sollte.
Auch die regulatorische Richtung hat sich hin zu einem praxisnäheren, verhältnismäßigen Verständnis von KI-Kompetenz entwickelt. Compliance bedeutet nicht, für jede einzelne Person ein vorgeschriebenes Wissensniveau nachzuweisen. Entscheidend sind die Maßnahmen, mit denen Unternehmen angemessene KI-Kompetenz aufbauen und fördern – abgestimmt auf Rollen, Risiken und Einsatzkontext.
Der nächste kritische Meilenstein ist die Durchsetzung. Ab dem 2. August 2026 übernehmen die zuständigen nationalen Behörden umfassendere Durchsetzungsbefugnisse nach dem AI Act. Damit wird es immer wichtiger, belegen zu können, was ein Unternehmen tatsächlich unternommen hat. Compliance-Teams sollten sich deshalb nicht nur auf die Umsetzung geeigneter Maßnahmen zur KI-Kompetenz konzentrieren, sondern diese Maßnahmen auch dokumentieren – einschließlich der jeweiligen Zielgruppen und der Begründung dahinter.
Hinzu kommt ein weiter gefasstes rechtliches Risiko. Trägt unzureichende KI-Kompetenz zu einem schädlichen oder nicht regelkonformen Einsatz von KI bei, kann das Fehlen angemessener Schulungs- und Governance-Maßnahmen für behördliche Prüfungen oder zivilrechtliche Verfahren relevant werden. Unternehmen müssen dann möglicherweise nachweisen, dass sie angemessene und verhältnismäßige Schritte unternommen haben, um Mitarbeitende und weitere relevante Personen auf die KI-Risiken ihrer jeweiligen Rolle vorzubereiten.
Letztlich wird kaum die Frage im Raum stehen, ob ein Unternehmen für jede einzelne Person „KI-Kompetenz“ nachweisen kann. Die praxisnähere – und deutlich schwerer auszuweichende – Frage lautet: Welche Maßnahmen haben Sie tatsächlich ergriffen?
Warum das ein Human-Risk-Problem ist und nicht nur eine Schulungsfrage
Sicherheitsteams argumentieren seit einem Jahrzehnt, dass Menschen – und nicht allein die Infrastruktur – eine der größten Angriffsflächen moderner Organisationen darstellen. Artikel 4 überträgt genau dieses Prinzip des menschlichen Risikos auf die regulatorische Debatte rund um künstliche Intelligenz. Diese Unterscheidung ist entscheidend: Ein AI-Literacy-Programm, das als einmalige Compliance-Übung konzipiert ist – etwa ein einzelnes Onboarding-Video oder eine jährliche Präsentation –, wird weder der Absicht der Anforderung noch der Realität gerecht, wie Mitarbeitende KI im Arbeitsalltag tatsächlich nutzen.
Wie groß diese Herausforderung ist, zeigt sich bereits in den Daten zur Belegschaft. Mitarbeitende haben generative KI in einem Tempo eingeführt, das die Fähigkeit ihrer Organisationen häufig übersteigt, die notwendigen Richtlinien, Kontrollen und Aufsichtsmechanismen für eine wirksame Steuerung zu etablieren.
Dabei geht es nicht nur um die Frage, ob Mitarbeitende KI nutzen. Es geht ebenso darum, ob Organisationen überhaupt belastbare Transparenz über diese Nutzung haben. Eine vielzitierte Branchenstudie aus dem Jahr 2026 zeigte eine deutliche Diskrepanz zwischen dem Selbstbild der Führungsebene und dem tatsächlichen Verhalten der Mitarbeitenden. Rund drei Viertel der Führungskräfte waren überzeugt, genau zu wissen, wie KI im Unternehmen eingesetzt wird – die Angaben der Mitarbeitenden deuteten dagegen auf eine erheblich geringere tatsächliche Transparenz hin.
Diese Diskrepanz schafft ein grundlegendes Governance-Problem. Die Führungsebene geht davon aus, dass die KI-Nutzung bekannt und kontrolliert ist, während Mitarbeitende gleichzeitig Tools ausprobieren, Informationen teilen und KI-gestützte Entscheidungen außerhalb etablierter Prozesse treffen.
Artikel 4 rückt genau diesen menschlichen Faktor in den Fokus. Wirksame AI Literacy verlangt von Organisationen, Annahmen über den Wissensstand ihrer Belegschaft hinter sich zu lassen und stattdessen nachweisbare Maßnahmen umzusetzen, die Wissen, Urteilsvermögen und Bewusstsein gezielt aufbauen. Ziel ist nicht der bloße Nachweis, dass eine Schulung stattgefunden hat. Ziel ist, dass Menschen KI-bezogene Risiken erkennen, fundierte Entscheidungen treffen und angemessen reagieren, wenn diese Risiken in ihrem Arbeitsalltag auftreten.
Genau diese Lücke sollte Human Risk Intelligence bei Phishing und Social Engineering schließen – und dasselbe Prinzip gilt nun unmittelbar für KI. Zu wissen, welche Mitarbeitenden einen Kurs abgeschlossen haben, liefert einen Compliance-Nachweis. Zu wissen, welche Mitarbeitenden tatsächlich eine synthetische Stimme erkennen, eine KI-generierte Rechnung identifizieren oder ein nicht freigegebenes KI-Tool im eigenen Workflow bemerken, liefert ein aussagekräftiges Risikosignal.
Dieser Unterschied ist entscheidend. Abschlussquoten belegen, dass eine Schulung durchgeführt wurde – nicht aber, dass Mitarbeitende das Gelernte im Ernstfall anwenden können. Wer versteht, wie Menschen KI-bezogene Risiken erkennen, darauf reagieren und sie steuern, erhält ein deutlich klareres Bild der tatsächlichen Gefährdungslage.
Es ist der Unterschied zwischen einem AI-Literacy-Programm, das Compliance auf dem Papier belegt, und einem, das einer ernsthaften regulatorischen und operativen Prüfung standhält.
Anatomie eines KI-gestützten Angriffs
Der Fall Arup war kein Einzelfall. Er gilt inzwischen als Referenzpunkt für eine wachsende Kategorie KI-gestützter Betrugsmaschen, die laut Sicherheitsforschern täglich Hunderte von Unternehmen ins Visier nehmen. Die gemeldeten Schäden können erheblich sein: In Großkonzernen erreichen die durchschnittlichen Verluste pro Vorfall mehrere Hunderttausend Dollar, und Einzelfälle im britischen Finanzsektor sollen 20 Millionen Pfund überschritten haben. Das Angriffsmuster ist bemerkenswert konsistent – und zu verstehen, wie es funktioniert, ist selbst bereits eine wichtige Form von KI-Kompetenz.
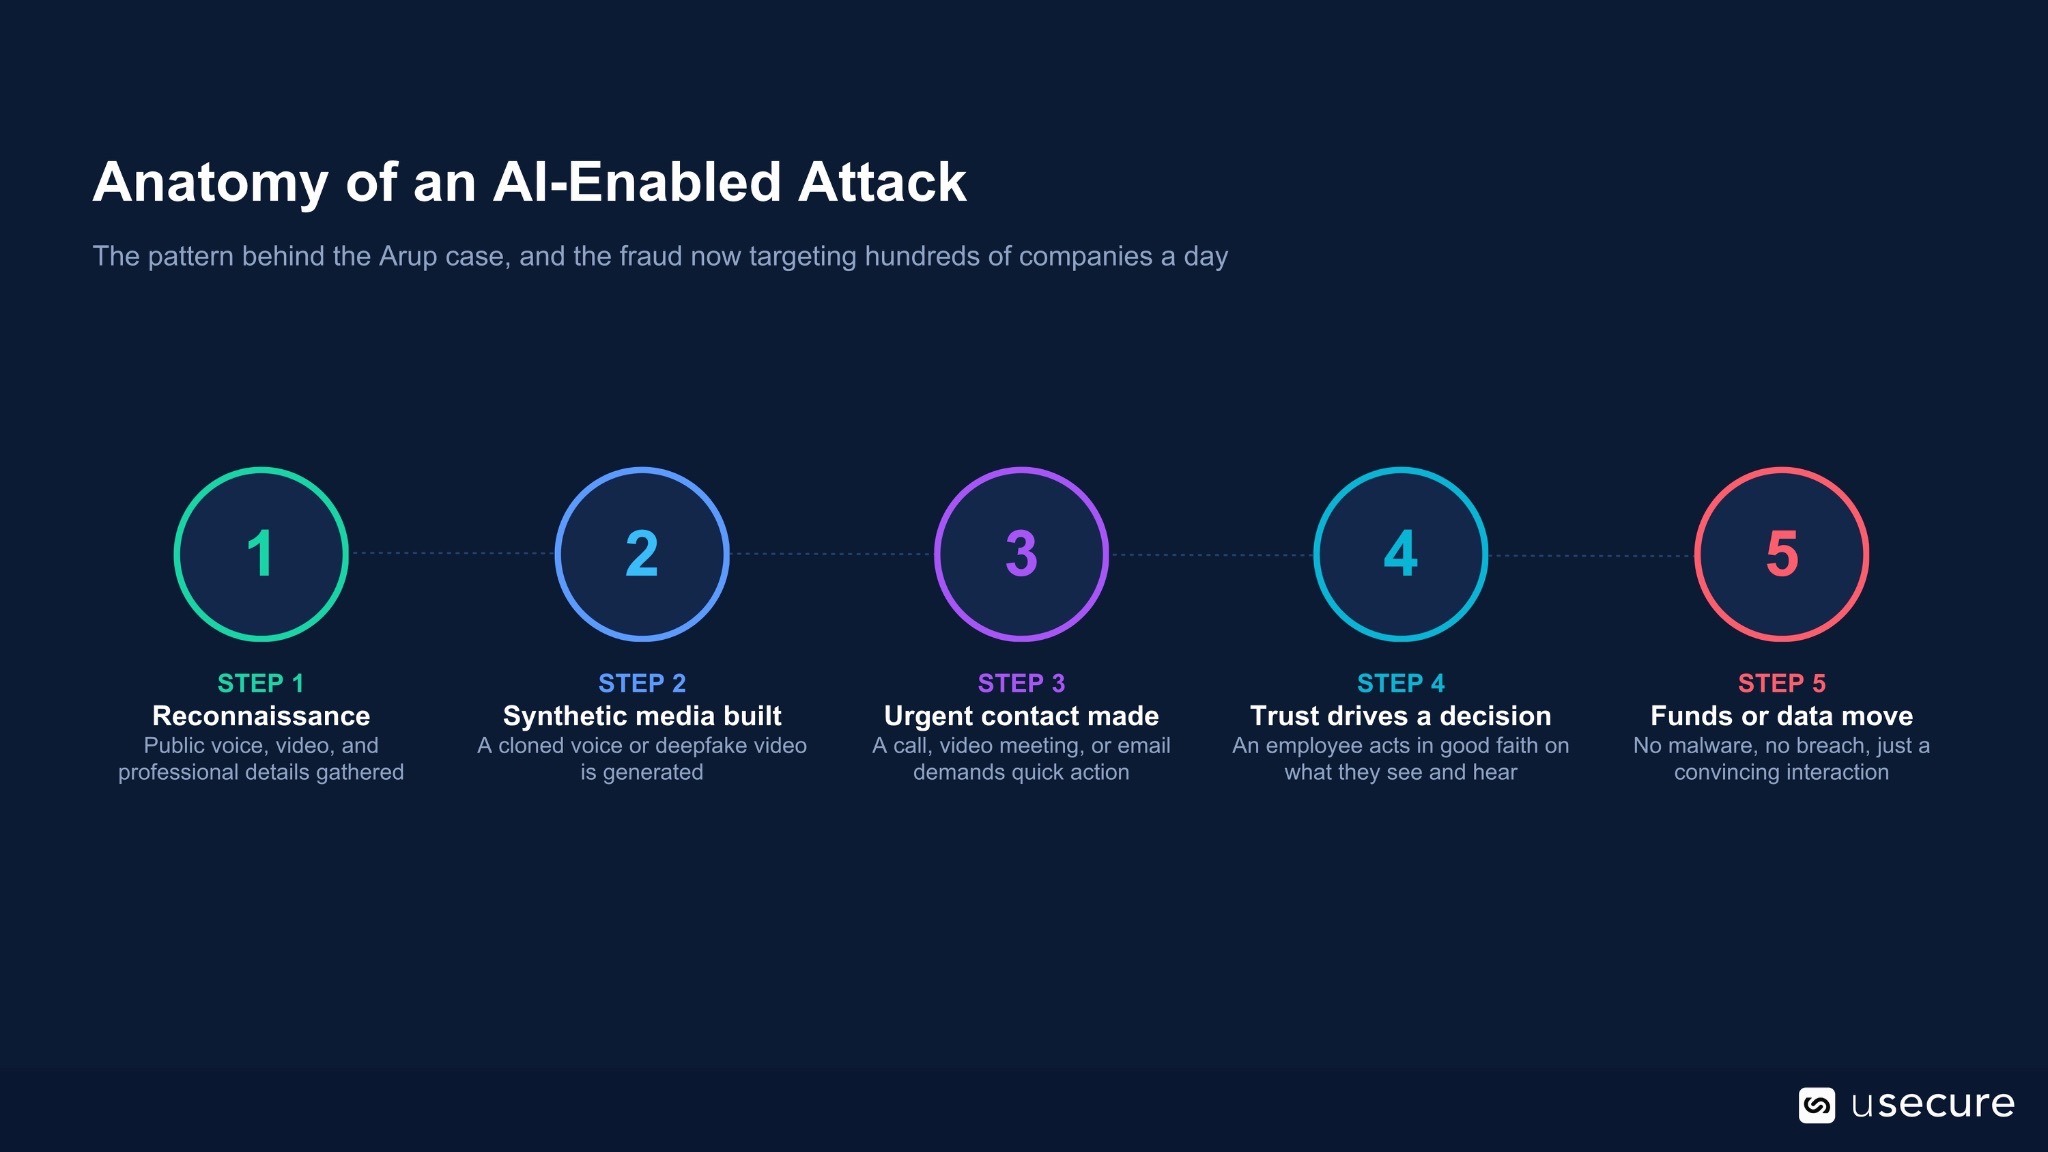
Besorgniserregend ist der Befund mehrerer Branchenberichte aus dem Jahr 2026: Klassische Security-Awareness-Schulungen, die häufig auf das Erkennen von Rechtschreibfehlern, verdächtigen Links oder unstimmigen Absenderadressen ausgerichtet sind, greifen bei diesen Angriffen nicht. Viele der vertrauten Warnsignale existieren in einem überzeugenden Deepfake-Videocall oder einer geklonten Sprachnachricht, die scheinbar vom Finanzchef stammt, schlicht nicht.
Die Fähigkeit, die Artikel 4 von Organisationen verlangt, unterscheidet sich damit deutlich von der Phishing-Awareness, die viele bestehende Trainingsprogramme abdecken. Mitarbeitende brauchen das Urteilsvermögen und die praktischen Fähigkeiten, überzeugende digitale Interaktionen zu hinterfragen, mögliche KI-Beteiligung zu erkennen und definierte Verifizierungsprozesse einzuhalten – selbst dann, wenn die Person, die sie zu sehen oder zu hören glauben, jemand ist, den sie kennen und dem sie vertrauen.
Breit gestreuter KI-Betrug ist dabei nur ein Teil der Bedrohung. Zunehmend entstehen auch gezielte Kampagnen gegen einzelne Berufsgruppen und Branchen. In einem dokumentierten Fall wurden KI-generierte E-Mails an rund 800 Steuerberatungs- und Wirtschaftsprüfungskanzleien versendet, die korrekte behördliche Registrierungsdaten enthielten, um glaubwürdiger zu wirken. Die Kampagne erzielte eine berichtete Klickrate von 27 Prozent – ein Vielfaches typischer Phishing-Benchmarks.
Wie ausreichende KI-Kompetenz in der Praxis aussieht
Da Artikel 4 einen verhältnismäßigen und kontextbezogenen Ansatz verfolgt, sollten Organisationen nicht davon ausgehen, dass ein einzelnes Schulungsmodul den Bedarf aller Mitarbeitenden abdeckt. Die Leitlinien der Europäischen Kommission verweisen auf einen Ansatz, der Faktoren wie technisches Vorwissen, Erfahrung, Ausbildung, den Einsatzkontext der KI sowie die potenziell betroffenen Personen berücksichtigt. In der Praxis führt das ganz natürlich zu rollenbasierter KI-Kompetenz.
Mitarbeitende, die KI-Tools in ihrer täglichen Arbeit einsetzen, benötigen praxisnahes Wissen zu Themen wie Datenverarbeitung, Halluzinationen, angemessener Verifizierung und dem Einsatz freigegebener Tools. Technische Teams brauchen ein tieferes Verständnis für Modellverhalten, Grenzen, Governance und die Risiken, die mit der Entwicklung, Integration oder Konfiguration von KI-Systemen einhergehen. Führungskräfte und Entscheidungsträger benötigen ausreichende Kompetenz, um die Risikoexposition ihres Unternehmens zu bewerten, fundierte Entscheidungen über den Einsatz von KI zu treffen und ihre eigene Rolle bei KI-bezogenen Risiken zu verstehen.
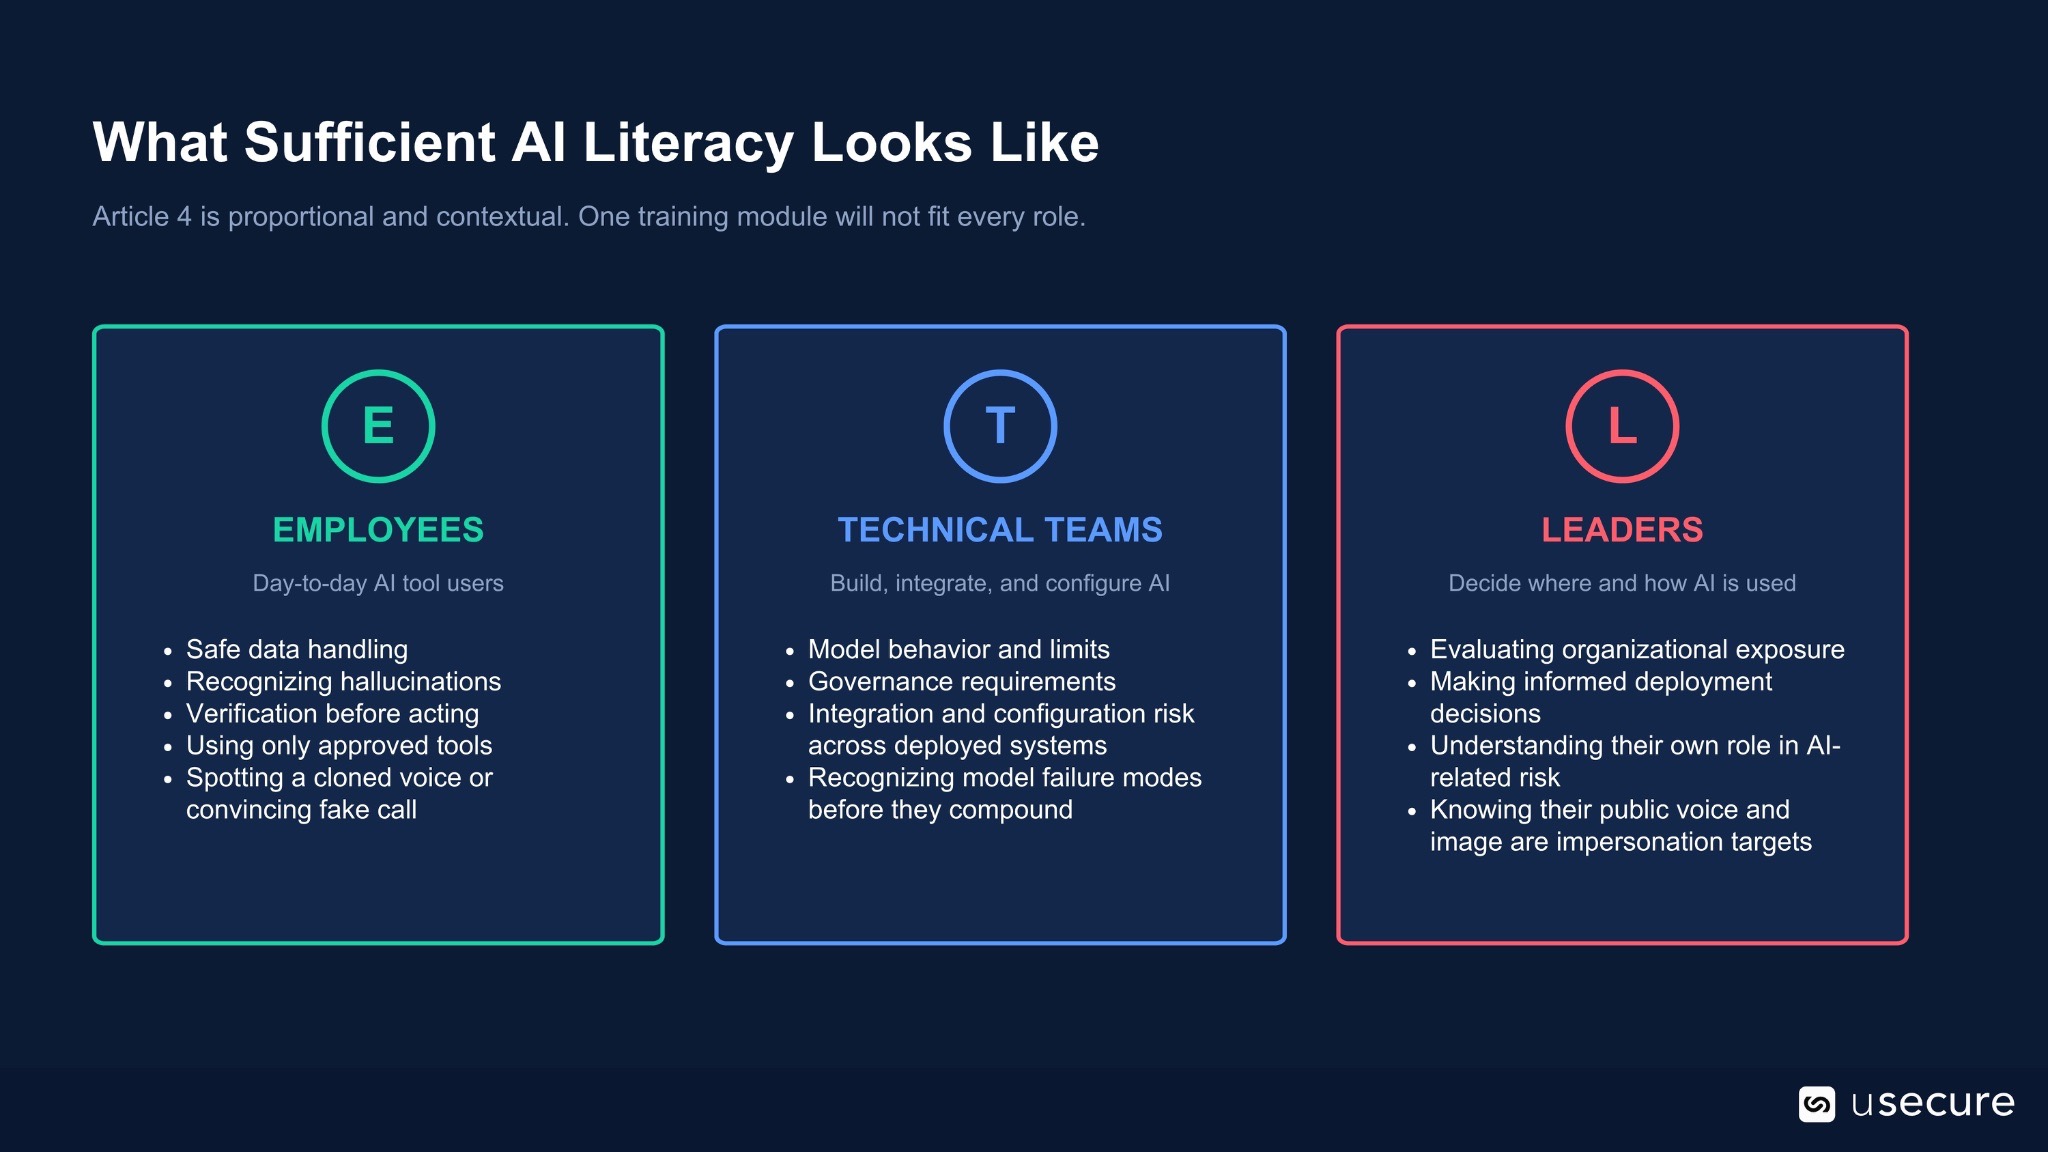
Gerade die Führungsebene verdient dabei besondere Aufmerksamkeit. Branchenanalysen zu Shadow AI zeigen, dass Führungskräfte häufig zu den intensivsten Nutzern nicht freigegebener KI-Tools zählen – und gleichzeitig zu den lohnendsten Zielen für Identitätsmissbrauch gehören. Öffentlich verfügbare Stimmaufnahmen, Bilder, Videos und berufliche Informationen liefern Angreifern das Rohmaterial für äußerst überzeugende synthetische Kommunikation. Ein Programm zur KI-Kompetenz, das sich ausschließlich auf Mitarbeitende in der Fläche konzentriert und die Führungsebene ausklammert, läuft Gefahr, sowohl den regulatorischen Rahmen als auch die tatsächliche Risikoexposition des Unternehmens zu verfehlen.
Von Schulungsnachweisen zu Human Risk Intelligence
Die Leitlinien der Europäischen Kommission zur KI-Kompetenz betonen, dass Organisationen Maßnahmen ergreifen sollten, die ihren jeweiligen Rahmenbedingungen entsprechen – und KI-Kompetenz nicht als einmalige Übung behandeln dürfen. Für Compliance-Teams verweist das auf einen Ansatz, der aus ausgereiften Security-Awareness-Programmen längst bekannt ist: kontinuierliche Weiterentwicklung, Dokumentation und Messung statt Verlass auf ein einzelnes Teilnahmezertifikat. In der Praxis sollte ein belastbares Programm zur KI-Kompetenz weniger einer statischen Kursbibliothek gleichen als vielmehr einer Human Risk Intelligence-Praxis, die auf eine neue Bedrohungskategorie ausgeweitet wird. Unternehmen können Mitarbeitende anhand von Szenarien testen, die realen Situationen entsprechen – von der geklonten Stimme, die eine dringende Zahlung fordert, bis zur KI-generierten E-Mail, die korrekte interne oder berufliche Informationen enthält. Ziel ist es zu verstehen, wie Menschen in einer realistischen Situation tatsächlich reagieren – und nicht, was sie in einem Quiz abrufen können.
Das bedeutet, Verhaltensweisen zu messen, die aussagekräftige Belege für das tatsächliche Risiko liefern. Verifiziert ein Mitarbeitender eine ungewöhnliche Zahlungsanforderung über einen vertrauenswürdigen zweiten Kanal? Meldet er ein unbekanntes KI-Tool, statt es stillschweigend in den Arbeitsalltag zu integrieren? Ist Führungskräften bewusst, dass ihre öffentlich verfügbaren Video-, Sprach- und Personendaten für überzeugende Identitätsfälschungen genutzt werden können?
Über einen längeren Zeitraum verfolgt, liefern diese Verhaltenssignale ein deutlich aussagekräftigeres Bild der KI-Kompetenz als reine Abschlussquoten aus Schulungen. Sie belegen nicht nur, dass ein Unternehmen Schulungen bereitgestellt hat, sondern auch, dass es das Urteilsvermögen, das Mitarbeitende zum Umgang mit KI-Risiken benötigen, aktiv aufbaut, überprüft und festigt. Wenn eine Aufsichtsbehörde fragt: „Welche Maßnahmen haben Sie ergriffen?“, ist ein solcher Nachweis weit überzeugender als ein bloßes Teilnahmezertifikat.
Ein Programm aufbauen, das der Prüfung einer Aufsichtsbehörde standhält
Unternehmen, die Artikel 4 ernst nehmen, statt ihn als weiteren Punkt auf einer Compliance-Checkliste abzuhaken, sollten ihr KI-Kompetenzprogramm auf einige wenige, konsequent umgesetzte Grundprinzipien stützen.
• Den tatsächlichen Geltungsbereich bestimmen
Ermitteln Sie die Mitarbeitenden, Auftragnehmer und sonstigen relevanten Dritten, die KI-Systeme im Namen des Unternehmens betreiben oder nutzen. Der Geltungsbereich sollte widerspiegeln, wie KI im Unternehmen tatsächlich eingesetzt wird – und nicht lediglich, wer Zugriff auf einen freigegebenen Chatbot hat.
• Inhalte an Rolle und Risikoexposition anpassen
Ein Finanzteam, das Deepfake-Zahlungsbetrug ausgesetzt ist, benötigt andere KI-Kompetenzen als ein Marketingteam, das einen KI-Schreibassistenten nutzt. Beide wiederum brauchen ein anderes Wissensniveau als Führungskräfte, die KI-Einführungen freigeben und unternehmensweite Risiken verantworten.
• Die Bedrohungen von heute simulieren, nicht die von gestern
Voice Cloning, Deepfake-Videocalls und KI-generierte Angriffe auf Geschäfts-E-Mails (Business Email Compromise) erfordern eigene, realistische Szenarien. Eine klassische Phishing-Vorlage wiederzuverwenden, bereitet Mitarbeitende kaum auf Bedrohungen vor, bei denen die vertrauten Warnsignale schlicht fehlen.
• Maßnahmen fortlaufend dokumentieren
Führen Sie klare Aufzeichnungen darüber, welche Maßnahmen ergriffen wurden, wann sie umgesetzt wurden, wen sie erfasst haben und welche Ergebnisse sie erzielt haben. Ein belastbarer Ansatz für Artikel 4 hängt davon ab, ob ein Unternehmen dauerhaftes und verhältnismäßiges Handeln nachweisen kann – nicht davon, dass ein Schulungsmodul zugewiesen wurde.
• Den Kreis mit realem Verhalten schließen
Nutzen Sie das Verhalten Ihrer Mitarbeitenden in Simulationen und realen Vorfällen, um das Programm kontinuierlich zu verbessern. Ziel ist es, KI-Kompetenz in einen messbaren, sich weiterentwickelnden Indikator für menschliches Risiko zu verwandeln – statt in eine statische Liste abgeschlossener Schulungen.
Nichts davon liegt in der Verantwortung einer einzelnen Abteilung. Rechts- und Compliance-Teams legen die regulatorischen Anforderungen aus und helfen dabei, die Pflichten des Unternehmens zu definieren. Security-Teams kennen die sich wandelnde Bedrohungslage und wissen, welche Szenarien Mitarbeitende erkennen müssen. Auch Learning & Development, HR, IT und die Geschäftsführung spielen eine wichtige Rolle dabei, dass KI-Kompetenz die richtigen Personen erreicht und widerspiegelt, wie KI tatsächlich genutzt wird.
Diese Disziplinen zu einem messbaren, belastbaren und kontinuierlich aktualisierten Bild des menschlichen Risikos zusammenzuführen – genau hier entfaltet Human Risk Intelligence ihren besonderen Wert. Organisationen, die diese Fähigkeit bereits aufgebaut haben, um ihre Widerstandsfähigkeit gegen Phishing und Social Engineering zu stärken, können dieselben Prinzipien ohne Weiteres auf KI-bezogene Risiken übertragen.
Machen Sie KI-Kompetenz zu messbarer Human Risk Intelligence
usecure unterstützt Organisationen dabei, über einmalige KI-Schulungen hinauszugehen – mit kontinuierlichen, rollenbasierten Kompetenzprogrammen auf Basis realer Verhaltensdaten. So bauen Sie messbare KI-Resilienz auf, die regulatorische Anforderungen erfüllt und Mitarbeitende gleichzeitig auf die KI-gestützten Bedrohungen vorbereitet, mit denen sie tatsächlich konfrontiert sind. Erfahren Sie mehr über Human Risk Intelligence und buchen Sie eine Demo, um zu sehen, wie Sie die Anforderungen des EU AI Act erfüllen.
BOOK A DEMO
See usecure in action
A 30-minute walkthrough of how to cut human risk across your users, tailored to MSPs and IT teams.
Subscribe to newsletter

Erfahren Sie, wie Unternehmen im Bereich Professional Services mit usecure menschliche Risiken reduzieren
Erfahren Sie, wie IT-Teams in Professional-Services-Unternehmen usecure nutzen, um sensible Kundendaten zu schützen, Compliance-Anforderungen zu erfüllen und ihre Reputation zu wahren — ohne abrechenbare Arbeit zu beeinträchtigen.
Related posts
Explore more insights, updates, and resources from usecure.
Wie Human Risk Intelligence die DSGVO-Compliance-Lücke schließt

NIS2 Directive: Why Human Risk Intelligence Is Now Mandatory for EU Organizations