Wie Human Risk Intelligence die DSGVO-Compliance-Lücke schließt
Published on
July 28, 2026
Read time
5 mins

Wie Human Risk Intelligence die DSGVO-Compliance-Lücke schließt

Veröffentlicht am
July 28, 2026
Lesezeit
5 Min. Lesezeit
Kategorie
5 Min. Lesezeit

Wie Human Risk Intelligence die DSGVO-Compliance-Lücke schließt

Veröffentlicht am
28 Jul 26

Table of contents

Subscribe to newsletter

By clicking Sign Up you're confirming that you agree with our Terms and Conditions.
Thank you! Your submission has been received!
Oops! Something went wrong while submitting the form.

Mehr als sechs Jahre nach Inkrafttreten der Datenschutz-Grundverordnung (DSGVO) verfügen viele Unternehmen über ausgereifte Compliance-Programme. Mitarbeitende absolvieren Security-Awareness-Schulungen, Richtlinien sind dokumentiert und bestätigt, und Datenschutzbeauftragte überwachen die Einhaltung regelmäßig und berichten darüber. Dennoch gehen Datenschutzverletzungen weiterhin auf dieselbe grundlegende Ursache zurück: menschliches Risiko. Ob durch kompromittierte Zugangsdaten, zu weitreichende Zugriffsrechte oder riskantes Nutzerverhalten – Menschen zählen nach wie vor zu den größten Risikofaktoren für die Cybersicherheit eines Unternehmens.

Die DSGVO war nie als reine Dokumentationsübung gedacht. Schulungen, Richtlinien, Audits und Compliance-Nachweise sind zwar wesentliche Bestandteile eines Compliance-Programms, doch die Verordnung verlangt von Unternehmen auch, die Risiken zu identifizieren, zu bewerten und zu reduzieren, die von den Personen ausgehen, die auf personenbezogene Daten zugreifen und diese verarbeiten. Compliance sollte nicht nur belegen, dass Sicherheitsmaßnahmen vorhanden sind, sondern auch, dass sie das Risiko tatsächlich senken.

Genau für diese Herausforderung wurde Human Risk Intelligence (HRI) entwickelt. Mit einem kontinuierlichen, datenbasierten Blick auf das menschliche Risiko können Unternehmen Hochrisiko-Nutzer erkennen, Gegenmaßnahmen priorisieren und Risiken proaktiv reduzieren, bevor daraus ein Sicherheitsvorfall entsteht.

In diesem Blog zeigen wir, wie HRI Erkenntnisse aus Security-Awareness-Schulungen, Phishing-Simulationen, Richtlinienmanagement und Dark-Web-Monitoring zusammenführt – und Unternehmen dabei unterstützt, über reine Checkbox-Compliance hinauszugehen und einen proaktiven, risikobasierten Ansatz für die DSGVO aufzubauen.

Warum Compliance-Aktivitäten allein nicht ausreichen

Aktuelle Cyberangriffe zeigen: Dokumentierte Compliance allein verhindert keine Sicherheitsvorfälle.

  • Im Oktober 2023 gab ein Unternehmen für Gentests bekannt, dass Angreifer über einen Credential-Stuffing-Angriff rund 6,9 Millionen Nutzerkonten kompromittiert hatten. Statt eine Firewall zu überwinden oder eine Zero-Day-Schwachstelle auszunutzen, verwendeten die Angreifer Zugangsdaten aus früheren Datenlecks, um sich Zugriff auf Konten mit wiederverwendeten Passwörtern zu verschaffen. Multi-Faktor-Authentifizierung (MFA) war im Unternehmen nicht durchgängig erzwungen, und es gab keinen fortlaufenden Prozess, um Zugangsdaten von Mitarbeitenden oder Kunden, die bereits auf kriminellen Marktplätzen kursierten, zu erkennen, bevor Angreifer sie ausnutzen konnten.

    Trotz eines etablierten Datenschutzprogramms und eines eigenen Security-Teams sah sich das Unternehmen behördlichen Untersuchungen in Großbritannien und Kanada gegenüber sowie einem Vergleich in den USA, der mehr als 30 Millionen US-Dollar umfasste.
  • Ein ähnliches Muster zeigte sich im Jahr zuvor bei Angriffen auf zwei große Casino- und Resortbetreiber in Las Vegas. In diesen Fällen mussten die Angreifer nicht einmal ein Passwort stehlen. Stattdessen kontaktierten sie den internen Help-Desk, gaben sich überzeugend als Mitarbeitende aus und brachten Help-Desk-Mitarbeitende dazu, die MFA für ein privilegiertes Konto zurückzusetzen. Eines der Unternehmen erlitt Berichten zufolge einen Schaden von mehr als 100 Millionen US-Dollar.

In beiden Fällen war die Ursache weder ein ungepatchtes System noch ein hochentwickelter technischer Exploit. Es war menschliches Risiko, das nicht erkannt, priorisiert oder behandelt wurde, bevor Angreifer diese Schwachstellen ausnutzten. Diese Vorfälle verdeutlichen eine wichtige Realität: Unternehmen können auf dem Papier eine starke Compliance nachweisen und in der Praxis dennoch angreifbar bleiben. Ohne kontinuierliche Sichtbarkeit auf menschliches Risiko übersehen sie womöglich genau jene Personen und Verhaltensweisen, die am wahrscheinlichsten zum nächsten Sicherheitsvorfall beitragen.

Was Human Risk Intelligence tatsächlich misst

HRI liefert Unternehmen ein kontinuierliches, datengestütztes Bild des menschlichen Risikos. Statt Schulungsabschlüsse, Passwort-Hygiene, Kontoaktivitäten und Zugriffsrechte als separate Berichte in separaten Tools zu führen, werden diese Signale zu einem einzigen, laufend aktualisierten Risikoprofil für jede einzelne Person im Unternehmen zusammengeführt. Dieses Profil stützt sich in der Regel auf vier Säulen.
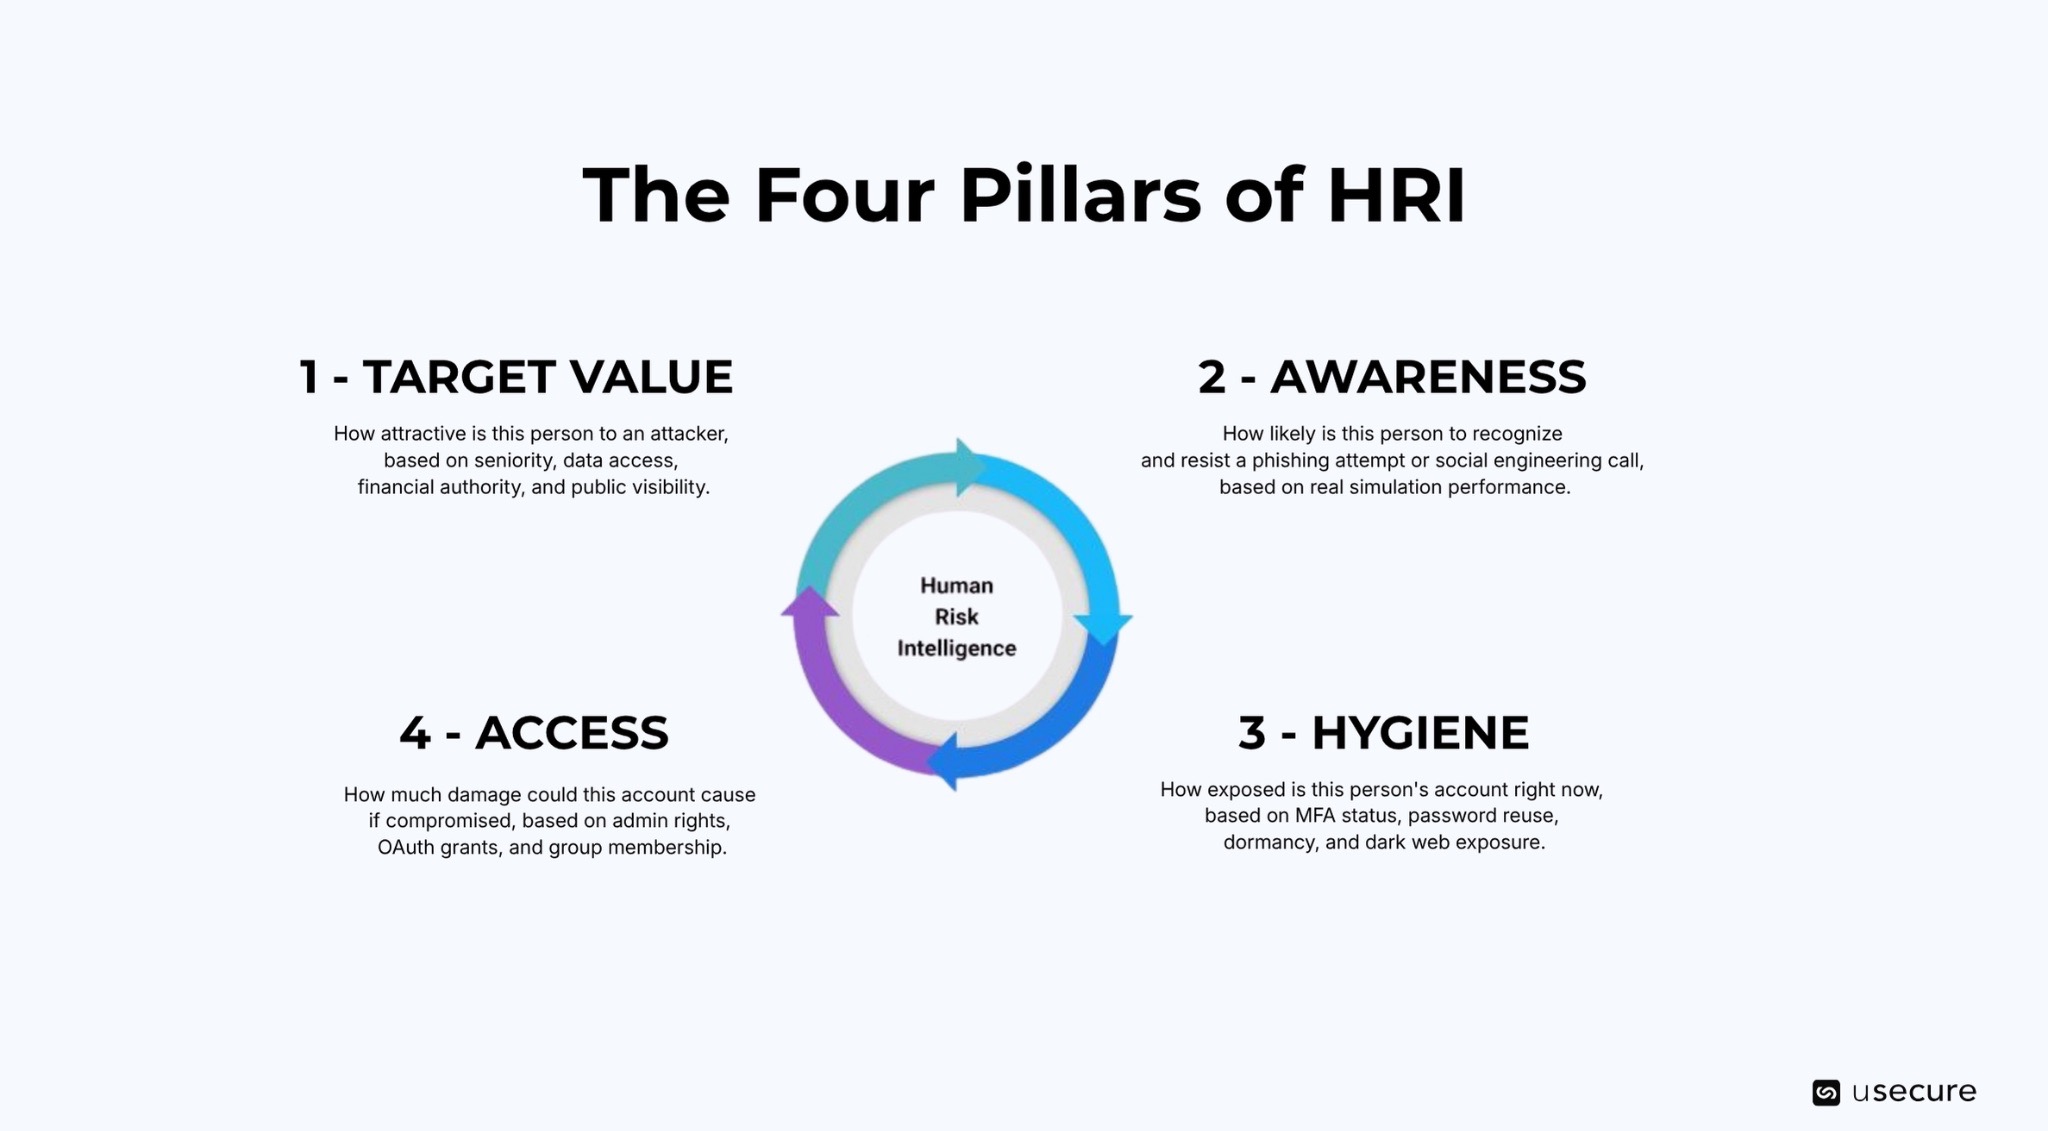
Keine dieser Säulen ist für sich genommen gefährlich. Eine Führungskraft mit weitreichenden Zugriffsrechten ist nichts Ungewöhnliches. Die meisten Mitarbeitenden fallen irgendwann auf eine Phishing-Simulation herein, und überfällige Passwortwechsel sind in großen Unternehmen an der Tagesordnung. Einzeln betrachtet verdienen diese Faktoren zwar Aufmerksamkeit, weisen aber nicht zwangsläufig auf ein erhöhtes Risiko hin.

Das Risiko steigt erheblich, wenn mehrere Indikatoren bei derselben Person zusammentreffen. Ein Mitarbeitender mit privilegierten Zugriffsrechten, mangelhafter Passworthygiene, wiederholt nicht bestandenen Phishing-Simulationen und veralteten Security-Awareness-Schulungen stellt ein deutlich höheres Risiko dar, als jeder dieser Faktoren für sich genommen vermuten ließe.

Risiko als Zusammenspiel mehrerer verhaltensbezogener und technischer Faktoren zu verstehen – genau das unterscheidet eine proaktive Strategie zur Risikoreduzierung von einem klassischen Compliance-Programm. Wie die folgenden Abschnitte zeigen, liegt dieses Prinzip mehreren zentralen Anforderungen der DSGVO zugrunde und macht deutlich, warum kontinuierliche Transparenz über menschliche Risiken für wirksame Compliance unverzichtbar ist.

Human Risk Intelligence · Artikel 32 & Erwägungsgrund 83
Artikel 32 gehört zu den DSGVO-Vorgaben, auf die bei der Untersuchung von Datenschutzverletzungen am häufigsten Bezug genommen wird. Er verpflichtet Unternehmen dazu, technische und organisatorische Maßnahmen umzusetzen, die dem jeweiligen Risikoniveau angemessen sind. Bei der Beurteilung der Angemessenheit sind Faktoren wie der Stand der Technik, die Implementierungskosten sowie Art, Umfang, Umstände und Zwecke der Verarbeitung zu berücksichtigen.

Erwägungsgrund 83 untermauert diese Anforderung: Unternehmen sollen die mit der Verarbeitung personenbezogener Daten verbundenen Risiken fortlaufend bewerten und Maßnahmen zu deren Minderung ergreifen. Zusammen machen diese Vorgaben eines deutlich: Die DSGVO schreibt keinen statischen Satz an Sicherheitsmaßnahmen vor. Sie erwartet, dass Unternehmen ihr Risiko kontinuierlich bewerten und ihre Sicherheitsmaßnahmen anpassen, sobald sich dieses Risiko verändert.

Aktuelle Sicherheitsvorfälle zeigen, welche Folgen es hat, wenn das nicht geschieht.

  • Mitte 2024 betraf eine Serie von Cyberangriffen mehr als 100 Unternehmen, die eine gemeinsam genutzte Cloud-Datenplattform einsetzten – darunter ein großer Telekommunikationsanbieter und ein weltweit tätiges Ticketing-Unternehmen. Die Plattform selbst wurde dabei nicht kompromittiert. Stattdessen verschafften sich die Angreifer Zugang über Zugangsdaten, die bei anderen, unabhängigen Datenlecks entwendet worden waren – und zwar bei Kundenkonten, für die keine MFA erzwungen wurde. Die meisten betroffenen Unternehmen dürften dokumentierte Sicherheitsrichtlinien besessen haben. Deutlich weniger verfügten jedoch über einen fortlaufenden Überblick darüber, welche Konten ohne MFA gleichzeitig Zugriff auf sensible Systeme oder Daten hatten. Genau diese kontinuierliche Sichtbarkeit von Risiken erwartet Erwägungsgrund 83 von Unternehmen.
  • Ein weiteres Beispiel ereignete sich im Januar 2024, als eine staatlich unterstützte Angreifergruppe mit Verbindungen zum russischen Nachrichtendienst geschäftliche E-Mail-Konten eines großen Technologieunternehmens kompromittierte – darunter auch Konten von Führungskräften. Den ersten Zugang erlangten die Angreifer über ein veraltetes Testkonto mit schwachen Sicherheitskontrollen und nutzten anschließend übermäßige OAuth-Anwendungsberechtigungen, um sich langfristigen Zugriff zu sichern. Der Vorfall zeigt, dass geeignete Sicherheitsmaßnahmen weit über Produktivsysteme hinausreichen müssen. Inaktive Konten, vergessene Testumgebungen, veraltete Identitäten und zu weitreichende Anwendungsberechtigungen können erhebliche Risiken für das gesamte Unternehmen schaffen, wenn sie nicht kontinuierlich überwacht und verwaltet werden.

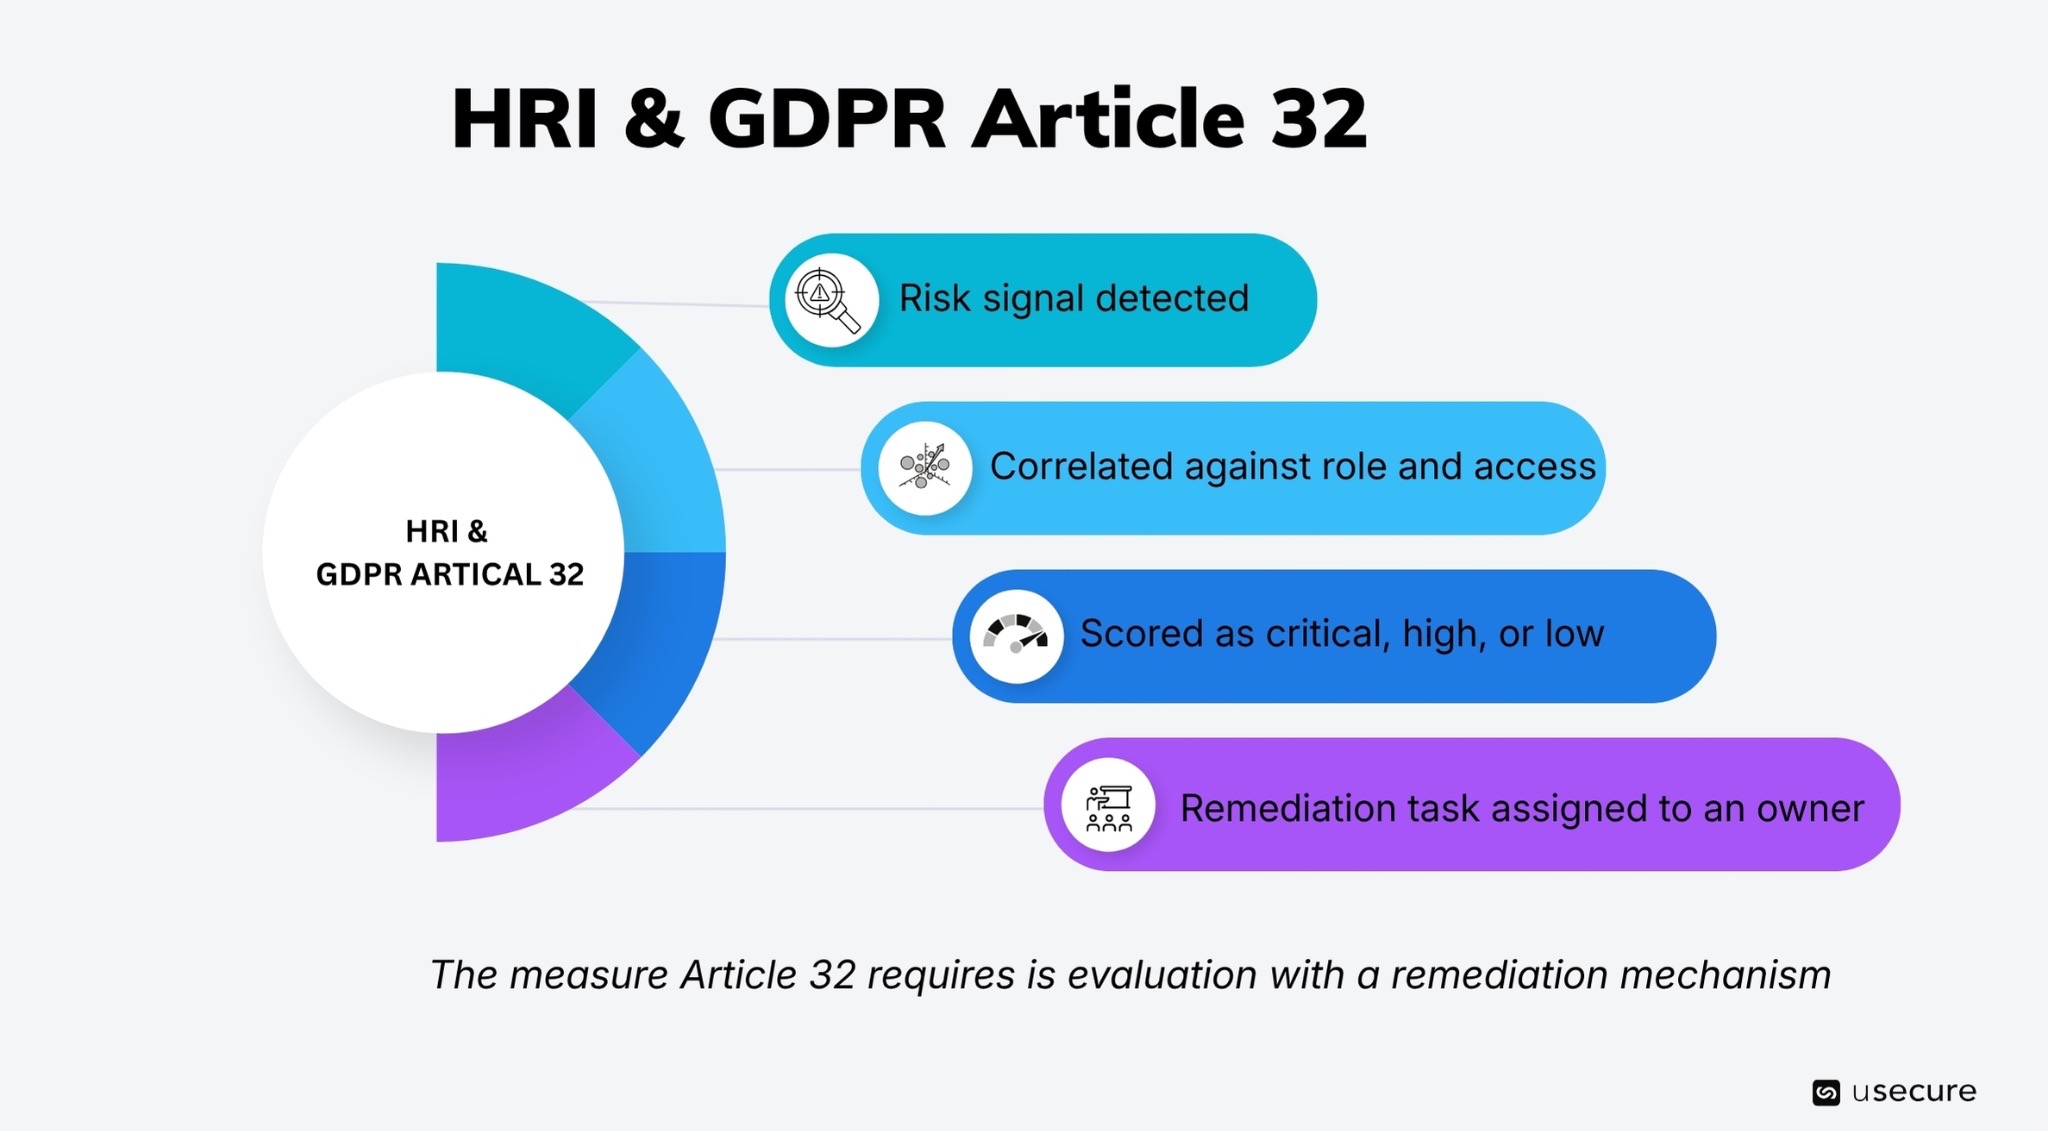
Der vielleicht am häufigsten übersehene Aspekt von Artikel 32 ist, dass die Identifikation von Risiken erst den Anfang darstellt. Ein Risikowert allein erfüllt die Anforderungen der DSGVO nicht. Unternehmen weisen Compliance dann nach, wenn identifizierte Risiken konkrete, messbare Maßnahmen auslösen – etwa das Erzwingen von MFA für Hochrisiko-Nutzer, das Deaktivieren inaktiver Konten, das Entfernen unnötiger OAuth-Berechtigungen oder das Reduzieren übermäßiger Zugriffsrechte.

Ebenso wichtig ist der Nachweis, dass diese Maßnahmen tatsächlich umgesetzt und die damit verbundenen Risiken gesenkt wurden. Dieser fortlaufende Zyklus aus Risikoerkennung, Priorisierung der Behebung und Überprüfung der messbaren Risikoreduktion macht aus HRI mehr als ein Reporting-Dashboard: Er liefert den Nachweis wirksamer DSGVO-Compliance.

Security Awareness Training & Phishing-Simulationen · Artikel 39

Security Awareness Training ist ein zentraler Baustein eines wirksamen Datenschutzes nach DSGVO. Artikel 39 Abs. 1 lit. b nennt Sensibilisierung und Schulung von Mitarbeitenden als eine der Kernaufgaben des Datenschutzbeauftragten – neben der Überwachung der DSGVO-Compliance und der Durchführung entsprechender Audits. Das unterstreicht ein wichtiges Prinzip: Der Schutz personenbezogener Daten hängt nicht allein von Technologie ab, sondern ebenso davon, dass Mitarbeitende Sicherheitsrisiken erkennen und richtig darauf reagieren.

Trotz dieser Anforderung setzen viele Unternehmen weiterhin auf einen Einheitsansatz beim Security Awareness Training. Jährliche Schulungen für die gesamte Belegschaft – unabhängig von Rolle oder Risikoniveau – mögen eine Compliance-Checkliste erfüllen, führen aber nur selten zu dauerhaften Verhaltensänderungen. Entscheidend ist nicht, ob Schulungen stattfinden, sondern ob sie relevant und zeitgerecht sind und häufig genug wiederholt werden, um das Verhalten tatsächlich zu beeinflussen. Ebenso wichtig ist es, die Wirksamkeit anhand realistischer Phishing-Simulationen zu messen, statt sich allein auf Wissensabfragen zu verlassen.

Nicht jeder Mitarbeitende ist denselben Bedrohungen ausgesetzt. Eine Person in der Buchhaltung, die durch Business Email Compromise (BEC) und Rechnungsbetrug ins Visier genommen wird, braucht andere Handlungsempfehlungen als eine neue Kraft im Marketing oder ein IT-Administrator mit privilegierten Zugriffsrechten. Artikel 39 Abs. 1 lit. b schreibt zwar keine bestimmte Schulungsmethodik vor, erwartet aber eindeutig, dass Unternehmen nachweisen können, dass das Sicherheitsbewusstsein ihrer Mitarbeitenden im Zeitverlauf zunimmt.

HRI macht aus Security Awareness Training statt einer reinen Compliance-Übung eine messbare Strategie zur Risikoreduzierung. Es bewertet, ob Schulungen das Verhalten tatsächlich verändern, indem es Ergebnisse aus Phishing-Simulationen, Schulungsleistungen und weitere Risikoindikatoren zu einem individuellen Risikoprofil zusammenführt. Eine Schulung gilt damit nicht dann als erfolgreich, wenn sie abgeschlossen wurde, sondern wenn sie zu einer messbaren Risikoreduzierung führt.

Richtlinienmanagement · Artikel 24 & Erwägungsgrund 78

Artikel 24 weist die Verantwortung für den Datenschutz eindeutig dem Verantwortlichen zu. Unternehmen müssen technische und organisatorische Maßnahmen umsetzen, die den Risiken ihrer Verarbeitungstätigkeiten angemessen sind – unter Berücksichtigung von Art, Umfang, Umständen und Zwecken der Verarbeitung. Wichtig dabei: Zu diesen Maßnahmen gehören ausdrücklich auch geeignete Datenschutzrichtlinien.

Erwägungsgrund 78 ergänzt diese Anforderung und fordert Unternehmen dazu auf, interne Richtlinien zu etablieren, die die Grundsätze des Datenschutzes durch Technikgestaltung und durch datenschutzfreundliche Voreinstellungen unterstützen. Zusammen machen diese Vorgaben eines deutlich: Mit der bloßen Dokumentation von Richtlinien ist die DSGVO nicht erfüllt. Unternehmen müssen belegen können, dass ihre Richtlinien im Tagesgeschäft verankert sind und mit veränderten Risiken Schritt halten.

Genau hier stoßen viele Tools für das Richtlinienmanagement an ihre Grenzen. Richtlinien werden veröffentlicht, Mitarbeitende bestätigen sie, und diese Bestätigungen werden protokolliert. Das belegt zwar, dass eine Richtlinie existiert – nicht aber, dass sie eingehalten wird oder weiterhin angemessen ist, wenn sich die Risikolage des Unternehmens verändert. Artikel 24 erwartet von Unternehmen, dass ihre Richtlinien aktiv zur Risikoreduzierung beitragen.

HRI verwandelt das Richtlinienmanagement von einer statischen Compliance-Übung in eine operative Sicherheitsmaßnahme. Anstatt Richtlinienbestätigungen als isolierte Nachweise zu behandeln, verknüpft HRI sie mit weiteren Indikatoren für menschliches Risiko – darunter Zugriffsrechte, Ergebnisse aus Security-Awareness-Maßnahmen, Passworthygiene und Nutzerverhalten. So erkennen Sicherheits- und Compliance-Teams nicht nur, wer kritische Richtlinien bestätigt hat, sondern auch, ob gerade besonders risikobehaftete Personen dies versäumt haben.

Richtlinien werden dadurch dynamisch statt statisch. Sie lassen sich gezielt überprüfen und auffrischen, wenn Mitarbeitende die Rolle wechseln, erweiterte Berechtigungen erhalten, neue Kategorien personenbezogener Daten verarbeiten oder Verhaltensweisen zeigen, die das Risiko für das Unternehmen erhöhen. Auf diese Weise werden Richtlinien zu lebendigen Kontrollen, die sich mit dem Unternehmen weiterentwickeln. Genau dieser Unterschied – eine Richtlinie zu dokumentieren gegenüber dem Nachweis, dass sie das Verhalten der Mitarbeitenden tatsächlich beeinflusst – steht im Mittelpunkt von Artikel 24 und Erwägungsgrund 78.

Dark-Web-Monitoring · Artikel 33 & 34

Eine frühzeitige Erkennung ist entscheidend, um die 72-Stunden-Meldefrist der DSGVO einzuhalten. Die Artikel 33 und 34 der DSGVO formulieren klare Erwartungen an die Meldung von Datenschutzverletzungen. Artikel 33 verpflichtet Unternehmen, eine Verletzung des Schutzes personenbezogener Daten unverzüglich und möglichst innerhalb von 72 Stunden nach Bekanntwerden an die zuständige Aufsichtsbehörde zu melden. Artikel 34 verlangt, betroffene Personen unverzüglich zu benachrichtigen, wenn die Verletzung voraussichtlich ein hohes Risiko für ihre Rechte und Freiheiten mit sich bringt.

Beide Pflichten hängen von einem entscheidenden Faktor ab: der rechtzeitigen Erkennung. Die 72-Stunden-Frist beginnt nicht mit dem Eintritt der Datenschutzverletzung, sondern mit dem Zeitpunkt, an dem das Unternehmen davon Kenntnis erlangt. Für viele Unternehmen liegt genau darin die größte Herausforderung. Häufig erfahren Unternehmen erst über externe Quellen von kompromittierten Konten – etwa durch Strafverfolgungsbehörden, Sicherheitsforscher oder Kunden, die verdächtige Aktivitäten melden.

Kontinuierliches Dark-Web-Monitoring schließt diese Sichtbarkeitslücke, indem es frühzeitig warnt, sobald Unternehmenszugangsdaten in bekannten Breach-Datenbanken oder auf kriminellen Marktplätzen auftauchen. Statt abzuwarten, bis Angreifer offengelegte Zugangsdaten ausnutzen, können Unternehmen potenziell betroffene Konten identifizieren, den Vorfall untersuchen und Gegenmaßnahmen ergreifen, bevor das Risiko eskaliert.

Dieser proaktive Ansatz unterstützt die DSGVO-Compliance in zweifacher Hinsicht. Erstens lassen sich potenzielle Vorfälle deutlich früher erkennen, was die Einhaltung der 72-Stunden-Meldefrist nach Artikel 33 erheblich erleichtert. Zweitens können Unternehmen offengelegte Zugangsdaten häufig bereinigen, bevor sie missbraucht werden – und damit verhindern, dass daraus überhaupt eine meldepflichtige Datenschutzverletzung nach Artikel 34 entsteht.

Unterm Strich verschafft Dark-Web-Monitoring Unternehmen früher Transparenz über kompromittierte Zugangsdaten. Das ermöglicht schnellere Reaktionen, senkt das Unternehmensrisiko und stärkt die Fähigkeit, die DSGVO-Anforderungen an Erkennung und Meldung von Datenschutzverletzungen zu erfüllen.

DSGVO-Anforderungen mit Human Risk Intelligence zusammenführen
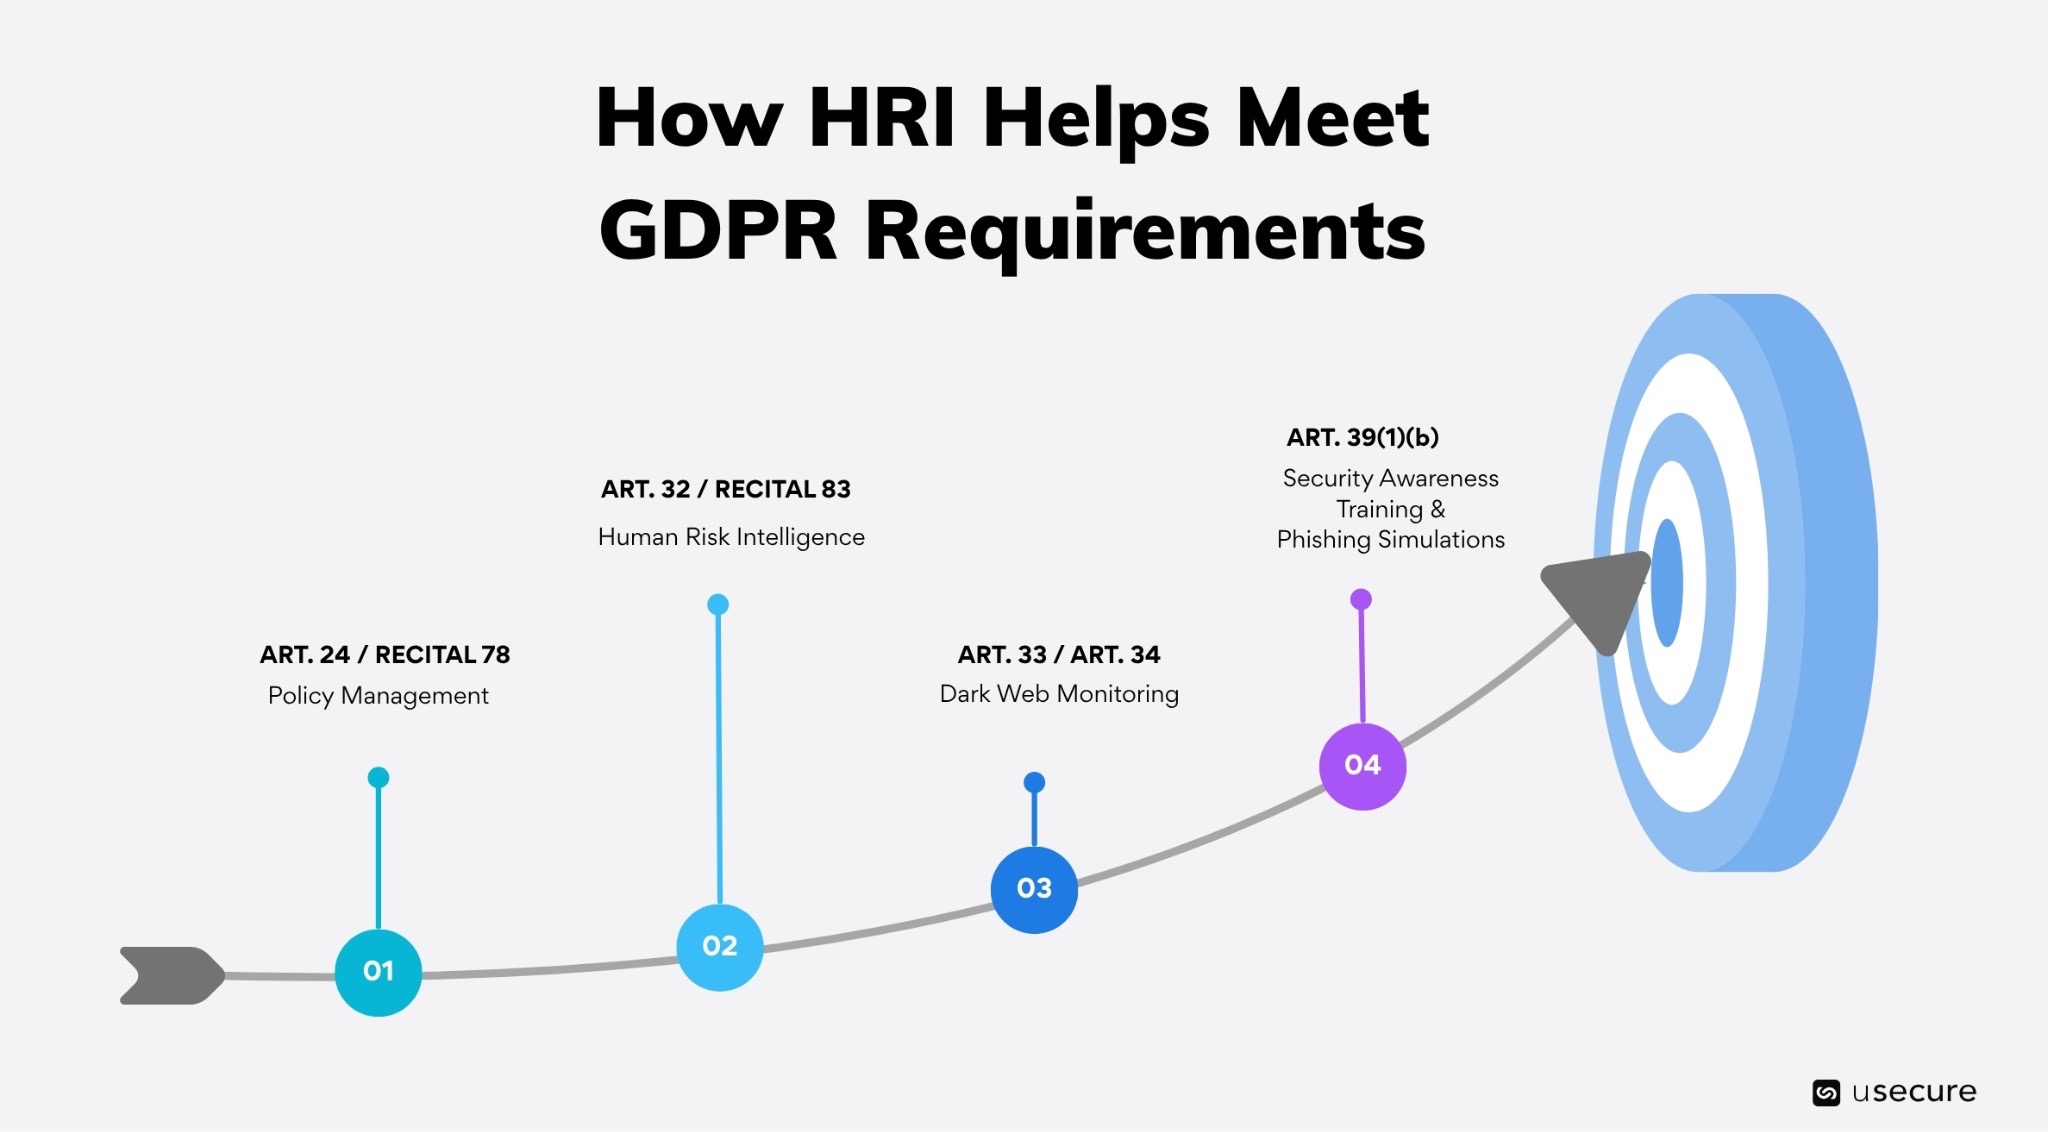
Die Artikel 24, 32, 33, 34 und 39 behandeln zwar unterschiedliche Aspekte der DSGVO, verfolgen aber dasselbe Ziel: Unternehmen dabei zu unterstützen, Risiken fortlaufend zu erkennen, zu steuern und zu reduzieren.

Statt einmaliger Compliance-Maßnahmen fordern diese Vorgaben einen kontinuierlichen, nachweisbasierten Ansatz zum Schutz personenbezogener Daten. Artikel 24 verlangt, dass sich Richtlinien im täglichen Betrieb widerspiegeln. Artikel 32 verpflichtet Unternehmen dazu, Sicherheitsrisiken laufend zu bewerten und zu minimieren. Die Artikel 33 und 34 fordern, Vorfälle schnell zu erkennen und darauf zu reagieren. Artikel 39 verlangt den Nachweis, dass Awareness-Maßnahmen das Verhalten der Mitarbeitenden tatsächlich verbessern.

All diese Anforderungen setzen dieselbe Fähigkeit voraus: einen durchgängigen, einheitlichen Blick auf das menschliche Risiko im gesamten Unternehmen. Genau das leistet HRI, indem Security Awareness, Phishing-Ergebnisse, Identitäts- und Zugriffsdaten, Passwort-Hygiene, Richtlinien-Compliance und weitere Verhaltensindikatoren in einer einzigen, kontinuierlich aktualisierten Risikoübersicht zusammengeführt werden. Statt sich auf isolierte Berichte aus verschiedenen Security-Tools zu stützen, erhalten Unternehmen die Transparenz, die sie brauchen, um Maßnahmen zu priorisieren, Fortschritte zu messen und nachzuweisen, dass ihr Sicherheitsprogramm Risiken aktiv senkt – und nicht nur Compliance dokumentiert.

Human Risk Intelligence: die fehlende Ebene der DSGVO-Compliance

Die DSGVO war nie dazu gedacht, einen festen Katalog an Sicherheitsmaßnahmen vorzuschreiben. Sie wurde so konzipiert, dass sie auch bei sich wandelnder Technologie und neuen Cyberbedrohungen relevant bleibt. Mehr als sechs Jahre Aufsichtspraxis haben die Absicht der Verordnung immer deutlicher gemacht: Unternehmen sollen ihr Risiko kontinuierlich verstehen, ihre Sicherheitsmaßnahmen entsprechend anpassen und dieses Risiko senken, bevor es zu einem Sicherheitsvorfall kommt.

HRI liefert die operative Grundlage, um diese Erwartung zu erfüllen. Signale aus Security-Awareness-Trainings, Phishing-Simulationen, Richtlinienmanagement, Identitäts- und Zugriffskontrollen, Passwort-Hygiene und Credential-Leaks werden fortlaufend korreliert und zu einem einheitlichen Bild des menschlichen Risikos im gesamten Unternehmen verdichtet. Entscheidend ist: Aus diesen Erkenntnissen werden messbare Maßnahmen. Unternehmen können Hochrisiko-Nutzer identifizieren, Interventionen priorisieren und belegen, dass das Risiko im Zeitverlauf tatsächlich gesunken ist.

Letztlich schließt Human Risk Intelligence die Lücke zwischen regulatorischer Compliance und operativer Sicherheit – und macht aus der DSGVO statt eines Rahmens zum Nachweis von Compliance einen Rahmen zur kontinuierlichen Risikoreduzierung.

Bereit, menschliches Risiko zu reduzieren?

Wenn Ihr Unternehmen über reine Checklisten-Compliance hinausgehen und einen proaktiveren Ansatz für die DSGVO aufbauen möchte, ist Human Risk Intelligence der richtige Hebel. Erfahren Sie, wie kontinuierliche Transparenz über menschliche Risiken es Ihnen ermöglicht, Nutzer mit hohem Risiko zu identifizieren, Maßnahmen zu priorisieren und eine messbare Risikoreduktion im gesamten Unternehmen nachzuweisen.

Erfahren Sie mehr über Human Risk Intelligence oder buchen Sie eine Demo, um zu sehen, wie sich Ihre DSGVO-Compliance-Strategie damit stärken lässt.

Subscribe to newsletter

BOOK A DEMO

See usecure in action

A 30-minute walkthrough of how to cut human risk across your users, tailored to MSPs and IT teams.

Get a Demo

Subscribe to newsletter

By clicking Sign Up you're confirming that you agree with our Terms and Conditions.
Thank you! Your submission has been received!
Oops! Something went wrong while submitting the form.

Mehr als sechs Jahre nach Inkrafttreten der Datenschutz-Grundverordnung (DSGVO) verfügen viele Unternehmen über ausgereifte Compliance-Programme. Mitarbeitende absolvieren Security-Awareness-Schulungen, Richtlinien sind dokumentiert und bestätigt, und Datenschutzbeauftragte überwachen die Einhaltung regelmäßig und berichten darüber. Dennoch gehen Datenschutzverletzungen weiterhin auf dieselbe grundlegende Ursache zurück: menschliches Risiko. Ob durch kompromittierte Zugangsdaten, zu weitreichende Zugriffsrechte oder riskantes Nutzerverhalten – Menschen zählen nach wie vor zu den größten Risikofaktoren für die Cybersicherheit eines Unternehmens.

Die DSGVO war nie als reine Dokumentationsübung gedacht. Schulungen, Richtlinien, Audits und Compliance-Nachweise sind zwar wesentliche Bestandteile eines Compliance-Programms, doch die Verordnung verlangt von Unternehmen auch, die Risiken zu identifizieren, zu bewerten und zu reduzieren, die von den Personen ausgehen, die auf personenbezogene Daten zugreifen und diese verarbeiten. Compliance sollte nicht nur belegen, dass Sicherheitsmaßnahmen vorhanden sind, sondern auch, dass sie das Risiko tatsächlich senken.

Genau für diese Herausforderung wurde Human Risk Intelligence (HRI) entwickelt. Mit einem kontinuierlichen, datenbasierten Blick auf das menschliche Risiko können Unternehmen Hochrisiko-Nutzer erkennen, Gegenmaßnahmen priorisieren und Risiken proaktiv reduzieren, bevor daraus ein Sicherheitsvorfall entsteht.

In diesem Blog zeigen wir, wie HRI Erkenntnisse aus Security-Awareness-Schulungen, Phishing-Simulationen, Richtlinienmanagement und Dark-Web-Monitoring zusammenführt – und Unternehmen dabei unterstützt, über reine Checkbox-Compliance hinauszugehen und einen proaktiven, risikobasierten Ansatz für die DSGVO aufzubauen.

Warum Compliance-Aktivitäten allein nicht ausreichen

Aktuelle Cyberangriffe zeigen: Dokumentierte Compliance allein verhindert keine Sicherheitsvorfälle.

  • Im Oktober 2023 gab ein Unternehmen für Gentests bekannt, dass Angreifer über einen Credential-Stuffing-Angriff rund 6,9 Millionen Nutzerkonten kompromittiert hatten. Statt eine Firewall zu überwinden oder eine Zero-Day-Schwachstelle auszunutzen, verwendeten die Angreifer Zugangsdaten aus früheren Datenlecks, um sich Zugriff auf Konten mit wiederverwendeten Passwörtern zu verschaffen. Multi-Faktor-Authentifizierung (MFA) war im Unternehmen nicht durchgängig erzwungen, und es gab keinen fortlaufenden Prozess, um Zugangsdaten von Mitarbeitenden oder Kunden, die bereits auf kriminellen Marktplätzen kursierten, zu erkennen, bevor Angreifer sie ausnutzen konnten.

    Trotz eines etablierten Datenschutzprogramms und eines eigenen Security-Teams sah sich das Unternehmen behördlichen Untersuchungen in Großbritannien und Kanada gegenüber sowie einem Vergleich in den USA, der mehr als 30 Millionen US-Dollar umfasste.
  • Ein ähnliches Muster zeigte sich im Jahr zuvor bei Angriffen auf zwei große Casino- und Resortbetreiber in Las Vegas. In diesen Fällen mussten die Angreifer nicht einmal ein Passwort stehlen. Stattdessen kontaktierten sie den internen Help-Desk, gaben sich überzeugend als Mitarbeitende aus und brachten Help-Desk-Mitarbeitende dazu, die MFA für ein privilegiertes Konto zurückzusetzen. Eines der Unternehmen erlitt Berichten zufolge einen Schaden von mehr als 100 Millionen US-Dollar.

In beiden Fällen war die Ursache weder ein ungepatchtes System noch ein hochentwickelter technischer Exploit. Es war menschliches Risiko, das nicht erkannt, priorisiert oder behandelt wurde, bevor Angreifer diese Schwachstellen ausnutzten. Diese Vorfälle verdeutlichen eine wichtige Realität: Unternehmen können auf dem Papier eine starke Compliance nachweisen und in der Praxis dennoch angreifbar bleiben. Ohne kontinuierliche Sichtbarkeit auf menschliches Risiko übersehen sie womöglich genau jene Personen und Verhaltensweisen, die am wahrscheinlichsten zum nächsten Sicherheitsvorfall beitragen.

Was Human Risk Intelligence tatsächlich misst

HRI liefert Unternehmen ein kontinuierliches, datengestütztes Bild des menschlichen Risikos. Statt Schulungsabschlüsse, Passwort-Hygiene, Kontoaktivitäten und Zugriffsrechte als separate Berichte in separaten Tools zu führen, werden diese Signale zu einem einzigen, laufend aktualisierten Risikoprofil für jede einzelne Person im Unternehmen zusammengeführt. Dieses Profil stützt sich in der Regel auf vier Säulen.

Keine dieser Säulen ist für sich genommen gefährlich. Eine Führungskraft mit weitreichenden Zugriffsrechten ist nichts Ungewöhnliches. Die meisten Mitarbeitenden fallen irgendwann auf eine Phishing-Simulation herein, und überfällige Passwortwechsel sind in großen Unternehmen an der Tagesordnung. Einzeln betrachtet verdienen diese Faktoren zwar Aufmerksamkeit, weisen aber nicht zwangsläufig auf ein erhöhtes Risiko hin.

Das Risiko steigt erheblich, wenn mehrere Indikatoren bei derselben Person zusammentreffen. Ein Mitarbeitender mit privilegierten Zugriffsrechten, mangelhafter Passworthygiene, wiederholt nicht bestandenen Phishing-Simulationen und veralteten Security-Awareness-Schulungen stellt ein deutlich höheres Risiko dar, als jeder dieser Faktoren für sich genommen vermuten ließe.

Risiko als Zusammenspiel mehrerer verhaltensbezogener und technischer Faktoren zu verstehen – genau das unterscheidet eine proaktive Strategie zur Risikoreduzierung von einem klassischen Compliance-Programm. Wie die folgenden Abschnitte zeigen, liegt dieses Prinzip mehreren zentralen Anforderungen der DSGVO zugrunde und macht deutlich, warum kontinuierliche Transparenz über menschliche Risiken für wirksame Compliance unverzichtbar ist.

Human Risk Intelligence · Artikel 32 & Erwägungsgrund 83

Artikel 32 gehört zu den DSGVO-Vorgaben, auf die bei der Untersuchung von Datenschutzverletzungen am häufigsten Bezug genommen wird. Er verpflichtet Unternehmen dazu, technische und organisatorische Maßnahmen umzusetzen, die dem jeweiligen Risikoniveau angemessen sind. Bei der Beurteilung der Angemessenheit sind Faktoren wie der Stand der Technik, die Implementierungskosten sowie Art, Umfang, Umstände und Zwecke der Verarbeitung zu berücksichtigen.

Erwägungsgrund 83 untermauert diese Anforderung: Unternehmen sollen die mit der Verarbeitung personenbezogener Daten verbundenen Risiken fortlaufend bewerten und Maßnahmen zu deren Minderung ergreifen. Zusammen machen diese Vorgaben eines deutlich: Die DSGVO schreibt keinen statischen Satz an Sicherheitsmaßnahmen vor. Sie erwartet, dass Unternehmen ihr Risiko kontinuierlich bewerten und ihre Sicherheitsmaßnahmen anpassen, sobald sich dieses Risiko verändert.

Aktuelle Sicherheitsvorfälle zeigen, welche Folgen es hat, wenn das nicht geschieht.

  • Mitte 2024 betraf eine Serie von Cyberangriffen mehr als 100 Unternehmen, die eine gemeinsam genutzte Cloud-Datenplattform einsetzten – darunter ein großer Telekommunikationsanbieter und ein weltweit tätiges Ticketing-Unternehmen. Die Plattform selbst wurde dabei nicht kompromittiert. Stattdessen verschafften sich die Angreifer Zugang über Zugangsdaten, die bei anderen, unabhängigen Datenlecks entwendet worden waren – und zwar bei Kundenkonten, für die keine MFA erzwungen wurde. Die meisten betroffenen Unternehmen dürften dokumentierte Sicherheitsrichtlinien besessen haben. Deutlich weniger verfügten jedoch über einen fortlaufenden Überblick darüber, welche Konten ohne MFA gleichzeitig Zugriff auf sensible Systeme oder Daten hatten. Genau diese kontinuierliche Sichtbarkeit von Risiken erwartet Erwägungsgrund 83 von Unternehmen.
  • Ein weiteres Beispiel ereignete sich im Januar 2024, als eine staatlich unterstützte Angreifergruppe mit Verbindungen zum russischen Nachrichtendienst geschäftliche E-Mail-Konten eines großen Technologieunternehmens kompromittierte – darunter auch Konten von Führungskräften. Den ersten Zugang erlangten die Angreifer über ein veraltetes Testkonto mit schwachen Sicherheitskontrollen und nutzten anschließend übermäßige OAuth-Anwendungsberechtigungen, um sich langfristigen Zugriff zu sichern. Der Vorfall zeigt, dass geeignete Sicherheitsmaßnahmen weit über Produktivsysteme hinausreichen müssen. Inaktive Konten, vergessene Testumgebungen, veraltete Identitäten und zu weitreichende Anwendungsberechtigungen können erhebliche Risiken für das gesamte Unternehmen schaffen, wenn sie nicht kontinuierlich überwacht und verwaltet werden.

Der vielleicht am häufigsten übersehene Aspekt von Artikel 32 ist, dass die Identifikation von Risiken erst den Anfang darstellt. Ein Risikowert allein erfüllt die Anforderungen der DSGVO nicht. Unternehmen weisen Compliance dann nach, wenn identifizierte Risiken konkrete, messbare Maßnahmen auslösen – etwa das Erzwingen von MFA für Hochrisiko-Nutzer, das Deaktivieren inaktiver Konten, das Entfernen unnötiger OAuth-Berechtigungen oder das Reduzieren übermäßiger Zugriffsrechte.

Ebenso wichtig ist der Nachweis, dass diese Maßnahmen tatsächlich umgesetzt und die damit verbundenen Risiken gesenkt wurden. Dieser fortlaufende Zyklus aus Risikoerkennung, Priorisierung der Behebung und Überprüfung der messbaren Risikoreduktion macht aus HRI mehr als ein Reporting-Dashboard: Er liefert den Nachweis wirksamer DSGVO-Compliance.

Security Awareness Training & Phishing-Simulationen · Artikel 39

Security Awareness Training ist ein zentraler Baustein eines wirksamen Datenschutzes nach DSGVO. Artikel 39 Abs. 1 lit. b nennt Sensibilisierung und Schulung von Mitarbeitenden als eine der Kernaufgaben des Datenschutzbeauftragten – neben der Überwachung der DSGVO-Compliance und der Durchführung entsprechender Audits. Das unterstreicht ein wichtiges Prinzip: Der Schutz personenbezogener Daten hängt nicht allein von Technologie ab, sondern ebenso davon, dass Mitarbeitende Sicherheitsrisiken erkennen und richtig darauf reagieren.

Trotz dieser Anforderung setzen viele Unternehmen weiterhin auf einen Einheitsansatz beim Security Awareness Training. Jährliche Schulungen für die gesamte Belegschaft – unabhängig von Rolle oder Risikoniveau – mögen eine Compliance-Checkliste erfüllen, führen aber nur selten zu dauerhaften Verhaltensänderungen. Entscheidend ist nicht, ob Schulungen stattfinden, sondern ob sie relevant und zeitgerecht sind und häufig genug wiederholt werden, um das Verhalten tatsächlich zu beeinflussen. Ebenso wichtig ist es, die Wirksamkeit anhand realistischer Phishing-Simulationen zu messen, statt sich allein auf Wissensabfragen zu verlassen.

Nicht jeder Mitarbeitende ist denselben Bedrohungen ausgesetzt. Eine Person in der Buchhaltung, die durch Business Email Compromise (BEC) und Rechnungsbetrug ins Visier genommen wird, braucht andere Handlungsempfehlungen als eine neue Kraft im Marketing oder ein IT-Administrator mit privilegierten Zugriffsrechten. Artikel 39 Abs. 1 lit. b schreibt zwar keine bestimmte Schulungsmethodik vor, erwartet aber eindeutig, dass Unternehmen nachweisen können, dass das Sicherheitsbewusstsein ihrer Mitarbeitenden im Zeitverlauf zunimmt.

HRI macht aus Security Awareness Training statt einer reinen Compliance-Übung eine messbare Strategie zur Risikoreduzierung. Es bewertet, ob Schulungen das Verhalten tatsächlich verändern, indem es Ergebnisse aus Phishing-Simulationen, Schulungsleistungen und weitere Risikoindikatoren zu einem individuellen Risikoprofil zusammenführt. Eine Schulung gilt damit nicht dann als erfolgreich, wenn sie abgeschlossen wurde, sondern wenn sie zu einer messbaren Risikoreduzierung führt.

Richtlinienmanagement · Artikel 24 & Erwägungsgrund 78

Artikel 24 weist die Verantwortung für den Datenschutz eindeutig dem Verantwortlichen zu. Unternehmen müssen technische und organisatorische Maßnahmen umsetzen, die den Risiken ihrer Verarbeitungstätigkeiten angemessen sind – unter Berücksichtigung von Art, Umfang, Umständen und Zwecken der Verarbeitung. Wichtig dabei: Zu diesen Maßnahmen gehören ausdrücklich auch geeignete Datenschutzrichtlinien.

Erwägungsgrund 78 ergänzt diese Anforderung und fordert Unternehmen dazu auf, interne Richtlinien zu etablieren, die die Grundsätze des Datenschutzes durch Technikgestaltung und durch datenschutzfreundliche Voreinstellungen unterstützen. Zusammen machen diese Vorgaben eines deutlich: Mit der bloßen Dokumentation von Richtlinien ist die DSGVO nicht erfüllt. Unternehmen müssen belegen können, dass ihre Richtlinien im Tagesgeschäft verankert sind und mit veränderten Risiken Schritt halten.

Genau hier stoßen viele Tools für das Richtlinienmanagement an ihre Grenzen. Richtlinien werden veröffentlicht, Mitarbeitende bestätigen sie, und diese Bestätigungen werden protokolliert. Das belegt zwar, dass eine Richtlinie existiert – nicht aber, dass sie eingehalten wird oder weiterhin angemessen ist, wenn sich die Risikolage des Unternehmens verändert. Artikel 24 erwartet von Unternehmen, dass ihre Richtlinien aktiv zur Risikoreduzierung beitragen.

HRI verwandelt das Richtlinienmanagement von einer statischen Compliance-Übung in eine operative Sicherheitsmaßnahme. Anstatt Richtlinienbestätigungen als isolierte Nachweise zu behandeln, verknüpft HRI sie mit weiteren Indikatoren für menschliches Risiko – darunter Zugriffsrechte, Ergebnisse aus Security-Awareness-Maßnahmen, Passworthygiene und Nutzerverhalten. So erkennen Sicherheits- und Compliance-Teams nicht nur, wer kritische Richtlinien bestätigt hat, sondern auch, ob gerade besonders risikobehaftete Personen dies versäumt haben.

Richtlinien werden dadurch dynamisch statt statisch. Sie lassen sich gezielt überprüfen und auffrischen, wenn Mitarbeitende die Rolle wechseln, erweiterte Berechtigungen erhalten, neue Kategorien personenbezogener Daten verarbeiten oder Verhaltensweisen zeigen, die das Risiko für das Unternehmen erhöhen. Auf diese Weise werden Richtlinien zu lebendigen Kontrollen, die sich mit dem Unternehmen weiterentwickeln. Genau dieser Unterschied – eine Richtlinie zu dokumentieren gegenüber dem Nachweis, dass sie das Verhalten der Mitarbeitenden tatsächlich beeinflusst – steht im Mittelpunkt von Artikel 24 und Erwägungsgrund 78.

Dark-Web-Monitoring · Artikel 33 & 34

Eine frühzeitige Erkennung ist entscheidend, um die 72-Stunden-Meldefrist der DSGVO einzuhalten. Die Artikel 33 und 34 der DSGVO formulieren klare Erwartungen an die Meldung von Datenschutzverletzungen. Artikel 33 verpflichtet Unternehmen, eine Verletzung des Schutzes personenbezogener Daten unverzüglich und möglichst innerhalb von 72 Stunden nach Bekanntwerden an die zuständige Aufsichtsbehörde zu melden. Artikel 34 verlangt, betroffene Personen unverzüglich zu benachrichtigen, wenn die Verletzung voraussichtlich ein hohes Risiko für ihre Rechte und Freiheiten mit sich bringt.

Beide Pflichten hängen von einem entscheidenden Faktor ab: der rechtzeitigen Erkennung. Die 72-Stunden-Frist beginnt nicht mit dem Eintritt der Datenschutzverletzung, sondern mit dem Zeitpunkt, an dem das Unternehmen davon Kenntnis erlangt. Für viele Unternehmen liegt genau darin die größte Herausforderung. Häufig erfahren Unternehmen erst über externe Quellen von kompromittierten Konten – etwa durch Strafverfolgungsbehörden, Sicherheitsforscher oder Kunden, die verdächtige Aktivitäten melden.

Kontinuierliches Dark-Web-Monitoring schließt diese Sichtbarkeitslücke, indem es frühzeitig warnt, sobald Unternehmenszugangsdaten in bekannten Breach-Datenbanken oder auf kriminellen Marktplätzen auftauchen. Statt abzuwarten, bis Angreifer offengelegte Zugangsdaten ausnutzen, können Unternehmen potenziell betroffene Konten identifizieren, den Vorfall untersuchen und Gegenmaßnahmen ergreifen, bevor das Risiko eskaliert.

Dieser proaktive Ansatz unterstützt die DSGVO-Compliance in zweifacher Hinsicht. Erstens lassen sich potenzielle Vorfälle deutlich früher erkennen, was die Einhaltung der 72-Stunden-Meldefrist nach Artikel 33 erheblich erleichtert. Zweitens können Unternehmen offengelegte Zugangsdaten häufig bereinigen, bevor sie missbraucht werden – und damit verhindern, dass daraus überhaupt eine meldepflichtige Datenschutzverletzung nach Artikel 34 entsteht.

Unterm Strich verschafft Dark-Web-Monitoring Unternehmen früher Transparenz über kompromittierte Zugangsdaten. Das ermöglicht schnellere Reaktionen, senkt das Unternehmensrisiko und stärkt die Fähigkeit, die DSGVO-Anforderungen an Erkennung und Meldung von Datenschutzverletzungen zu erfüllen.

DSGVO-Anforderungen mit Human Risk Intelligence zusammenführen

Die Artikel 24, 32, 33, 34 und 39 behandeln zwar unterschiedliche Aspekte der DSGVO, verfolgen aber dasselbe Ziel: Unternehmen dabei zu unterstützen, Risiken fortlaufend zu erkennen, zu steuern und zu reduzieren.

Statt einmaliger Compliance-Maßnahmen fordern diese Vorgaben einen kontinuierlichen, nachweisbasierten Ansatz zum Schutz personenbezogener Daten. Artikel 24 verlangt, dass sich Richtlinien im täglichen Betrieb widerspiegeln. Artikel 32 verpflichtet Unternehmen dazu, Sicherheitsrisiken laufend zu bewerten und zu minimieren. Die Artikel 33 und 34 fordern, Vorfälle schnell zu erkennen und darauf zu reagieren. Artikel 39 verlangt den Nachweis, dass Awareness-Maßnahmen das Verhalten der Mitarbeitenden tatsächlich verbessern.

All diese Anforderungen setzen dieselbe Fähigkeit voraus: einen durchgängigen, einheitlichen Blick auf das menschliche Risiko im gesamten Unternehmen. Genau das leistet HRI, indem Security Awareness, Phishing-Ergebnisse, Identitäts- und Zugriffsdaten, Passwort-Hygiene, Richtlinien-Compliance und weitere Verhaltensindikatoren in einer einzigen, kontinuierlich aktualisierten Risikoübersicht zusammengeführt werden. Statt sich auf isolierte Berichte aus verschiedenen Security-Tools zu stützen, erhalten Unternehmen die Transparenz, die sie brauchen, um Maßnahmen zu priorisieren, Fortschritte zu messen und nachzuweisen, dass ihr Sicherheitsprogramm Risiken aktiv senkt – und nicht nur Compliance dokumentiert.

Human Risk Intelligence: die fehlende Ebene der DSGVO-Compliance

Die DSGVO war nie dazu gedacht, einen festen Katalog an Sicherheitsmaßnahmen vorzuschreiben. Sie wurde so konzipiert, dass sie auch bei sich wandelnder Technologie und neuen Cyberbedrohungen relevant bleibt. Mehr als sechs Jahre Aufsichtspraxis haben die Absicht der Verordnung immer deutlicher gemacht: Unternehmen sollen ihr Risiko kontinuierlich verstehen, ihre Sicherheitsmaßnahmen entsprechend anpassen und dieses Risiko senken, bevor es zu einem Sicherheitsvorfall kommt.

HRI liefert die operative Grundlage, um diese Erwartung zu erfüllen. Signale aus Security-Awareness-Trainings, Phishing-Simulationen, Richtlinienmanagement, Identitäts- und Zugriffskontrollen, Passwort-Hygiene und Credential-Leaks werden fortlaufend korreliert und zu einem einheitlichen Bild des menschlichen Risikos im gesamten Unternehmen verdichtet. Entscheidend ist: Aus diesen Erkenntnissen werden messbare Maßnahmen. Unternehmen können Hochrisiko-Nutzer identifizieren, Interventionen priorisieren und belegen, dass das Risiko im Zeitverlauf tatsächlich gesunken ist.

Letztlich schließt Human Risk Intelligence die Lücke zwischen regulatorischer Compliance und operativer Sicherheit – und macht aus der DSGVO statt eines Rahmens zum Nachweis von Compliance einen Rahmen zur kontinuierlichen Risikoreduzierung.

Bereit, menschliches Risiko zu reduzieren?

Wenn Ihr Unternehmen über reine Checklisten-Compliance hinausgehen und einen proaktiveren Ansatz für die DSGVO aufbauen möchte, ist Human Risk Intelligence der richtige Hebel. Erfahren Sie, wie kontinuierliche Transparenz über menschliche Risiken es Ihnen ermöglicht, Nutzer mit hohem Risiko zu identifizieren, Maßnahmen zu priorisieren und eine messbare Risikoreduktion im gesamten Unternehmen nachzuweisen.

Erfahren Sie mehr über Human Risk Intelligence oder buchen Sie eine Demo, um zu sehen, wie sich Ihre DSGVO-Compliance-Strategie damit stärken lässt.

Newsletter abonnieren

Newsletter abonnieren

Mit einem Klick auf „Anmelden“ bestätigen Sie, dass Sie unseren Nutzungsbedingungen zustimmen.
Vielen Dank! Ihre Anmeldung ist eingegangen!
Hoppla! Beim Senden des Formulars ist ein Fehler aufgetreten.

Erfahren Sie, wie Unternehmen im Bereich Professional Services mit usecure menschliche Risiken reduzieren

Erfahren Sie, wie IT-Teams in Professional-Services-Unternehmen usecure nutzen, um sensible Kundendaten zu schützen, Compliance-Anforderungen zu erfüllen und ihre Reputation zu wahren — ohne abrechenbare Arbeit zu beeinträchtigen.

Related posts

Explore more insights, updates, and resources from usecure.