Comment le Human Risk Intelligence comble les lacunes de conformité RGPD
Published on
July 28, 2026
Read time
5 mins

Comment le Human Risk Intelligence comble les lacunes de conformité RGPD

Publié le
July 28, 2026
Temps de lecture
5 min
Catégorie
5 min de lecture

Comment le Human Risk Intelligence comble les lacunes de conformité RGPD

Publié le
28 Jul 26

Table of contents

Subscribe to newsletter

By clicking Sign Up you're confirming that you agree with our Terms and Conditions.
Thank you! Your submission has been received!
Oops! Something went wrong while submitting the form.

Plus de six ans après l'entrée en vigueur du Règlement général sur la protection des données (RGPD), de nombreuses organisations disposent aujourd'hui de programmes de conformité matures. Les collaborateurs suivent des formations de sensibilisation à la sécurité, les politiques sont documentées et acceptées, et les délégués à la protection des données assurent un suivi et un reporting réguliers. Pourtant, les violations de données continuent de découler du même problème de fond : le risque humain. Qu'il s'agisse d'identifiants compromis, de droits d'accès excessifs ou de comportements à risque, les personnes restent l'une des principales sources de risque cyber pour une organisation.

Le RGPD n'a jamais été conçu comme un simple exercice documentaire. Si les formations, les politiques, les audits et les registres de conformité sont des éléments essentiels d'un programme de conformité, le règlement impose également aux organisations d'identifier, d'évaluer et de réduire les risques liés aux personnes qui accèdent aux données personnelles et les traitent. La conformité ne doit pas seulement prouver que des mesures de sécurité existent : elle doit démontrer qu'elles réduisent réellement le risque.

C'est précisément le problème que Human Risk Intelligence (HRI) vient résoudre. En offrant une vision continue et pilotée par la donnée du risque humain, la HRI permet aux organisations d'identifier les utilisateurs à haut risque, de prioriser les actions de remédiation et de réduire le risque de manière proactive, avant qu'il ne se traduise par un incident de sécurité.

Dans cet article, nous verrons comment la HRI exploite les données issues de la sensibilisation à la sécurité, des simulations d'hameçonnage (phishing), de la gestion des politiques et de la surveillance du dark web pour aider les organisations à dépasser la conformité « cases à cocher » et à adopter une approche du RGPD plus proactive et réellement pilotée par le risque.

Pourquoi les activités de conformité ne suffisent pas

Les cyberattaques récentes le démontrent : une conformité documentée ne suffit pas, à elle seule, à empêcher les incidents de sécurité.

  • En octobre 2023, une entreprise de tests génétiques a révélé que des attaquants avaient compromis environ 6,9 millions de comptes utilisateurs via une attaque par credential stuffing. Plutôt que d'exploiter un pare-feu ou une vulnérabilité zero-day, les attaquants ont utilisé des identifiants exposés lors de fuites de données antérieures pour accéder à des comptes dont les mots de passe avaient été réutilisés. L'authentification multifacteur (MFA) n'était pas appliquée de manière homogène dans l'organisation, et aucun processus continu ne permettait d'identifier les identifiants de collaborateurs ou de clients déjà exposés sur les places de marché criminelles avant que les attaquants ne s'en servent.

    Malgré un programme de protection des données et une équipe sécurité dédiée, l'entreprise a fait l'objet d'enquêtes réglementaires au Royaume-Uni et au Canada, ainsi que d'un accord transactionnel de plus de 30 millions de dollars aux États-Unis.
  • Un scénario comparable s'est produit l'année précédente lors des attaques visant deux grands exploitants de casinos et de complexes hôteliers de Las Vegas. Dans ces incidents, les attaquants n'ont jamais eu besoin de dérober un mot de passe. Ils ont simplement contacté le service d'assistance interne, se sont fait passer de façon convaincante pour un collaborateur et ont persuadé un agent du service d'assistance interne de réinitialiser la MFA sur un compte à privilèges. L'une des organisations aurait subi des pertes supérieures à 100 millions de dollars à la suite de cette attaque.

Dans les deux cas, la cause première n'était ni un système non corrigé, ni un exploit technique sophistiqué. Il s'agissait d'un risque humain qui n'avait été ni identifié, ni priorisé, ni traité avant que les attaquants n'en tirent parti. Ces incidents mettent en lumière une réalité essentielle : une organisation peut afficher une conformité irréprochable sur le papier tout en restant vulnérable dans les faits. Sans visibilité continue sur le risque humain, elle risque de passer à côté des personnes et des comportements les plus susceptibles d'être à l'origine de la prochaine compromission.

Ce que mesure réellement la Human Risk Intelligence

La HRI offre aux organisations une vision continue et pilotée par la donnée du risque humain. Plutôt que de traiter la complétion des formations, l'hygiène des mots de passe, l'activité des comptes et les niveaux d'accès comme autant de rapports distincts gérés dans des outils distincts, elle corrèle ces signaux au sein d'un profil d'exposition unique et actualisé en continu pour chaque personne de l'organisation. Ce profil s'articule généralement autour de quatre piliers.
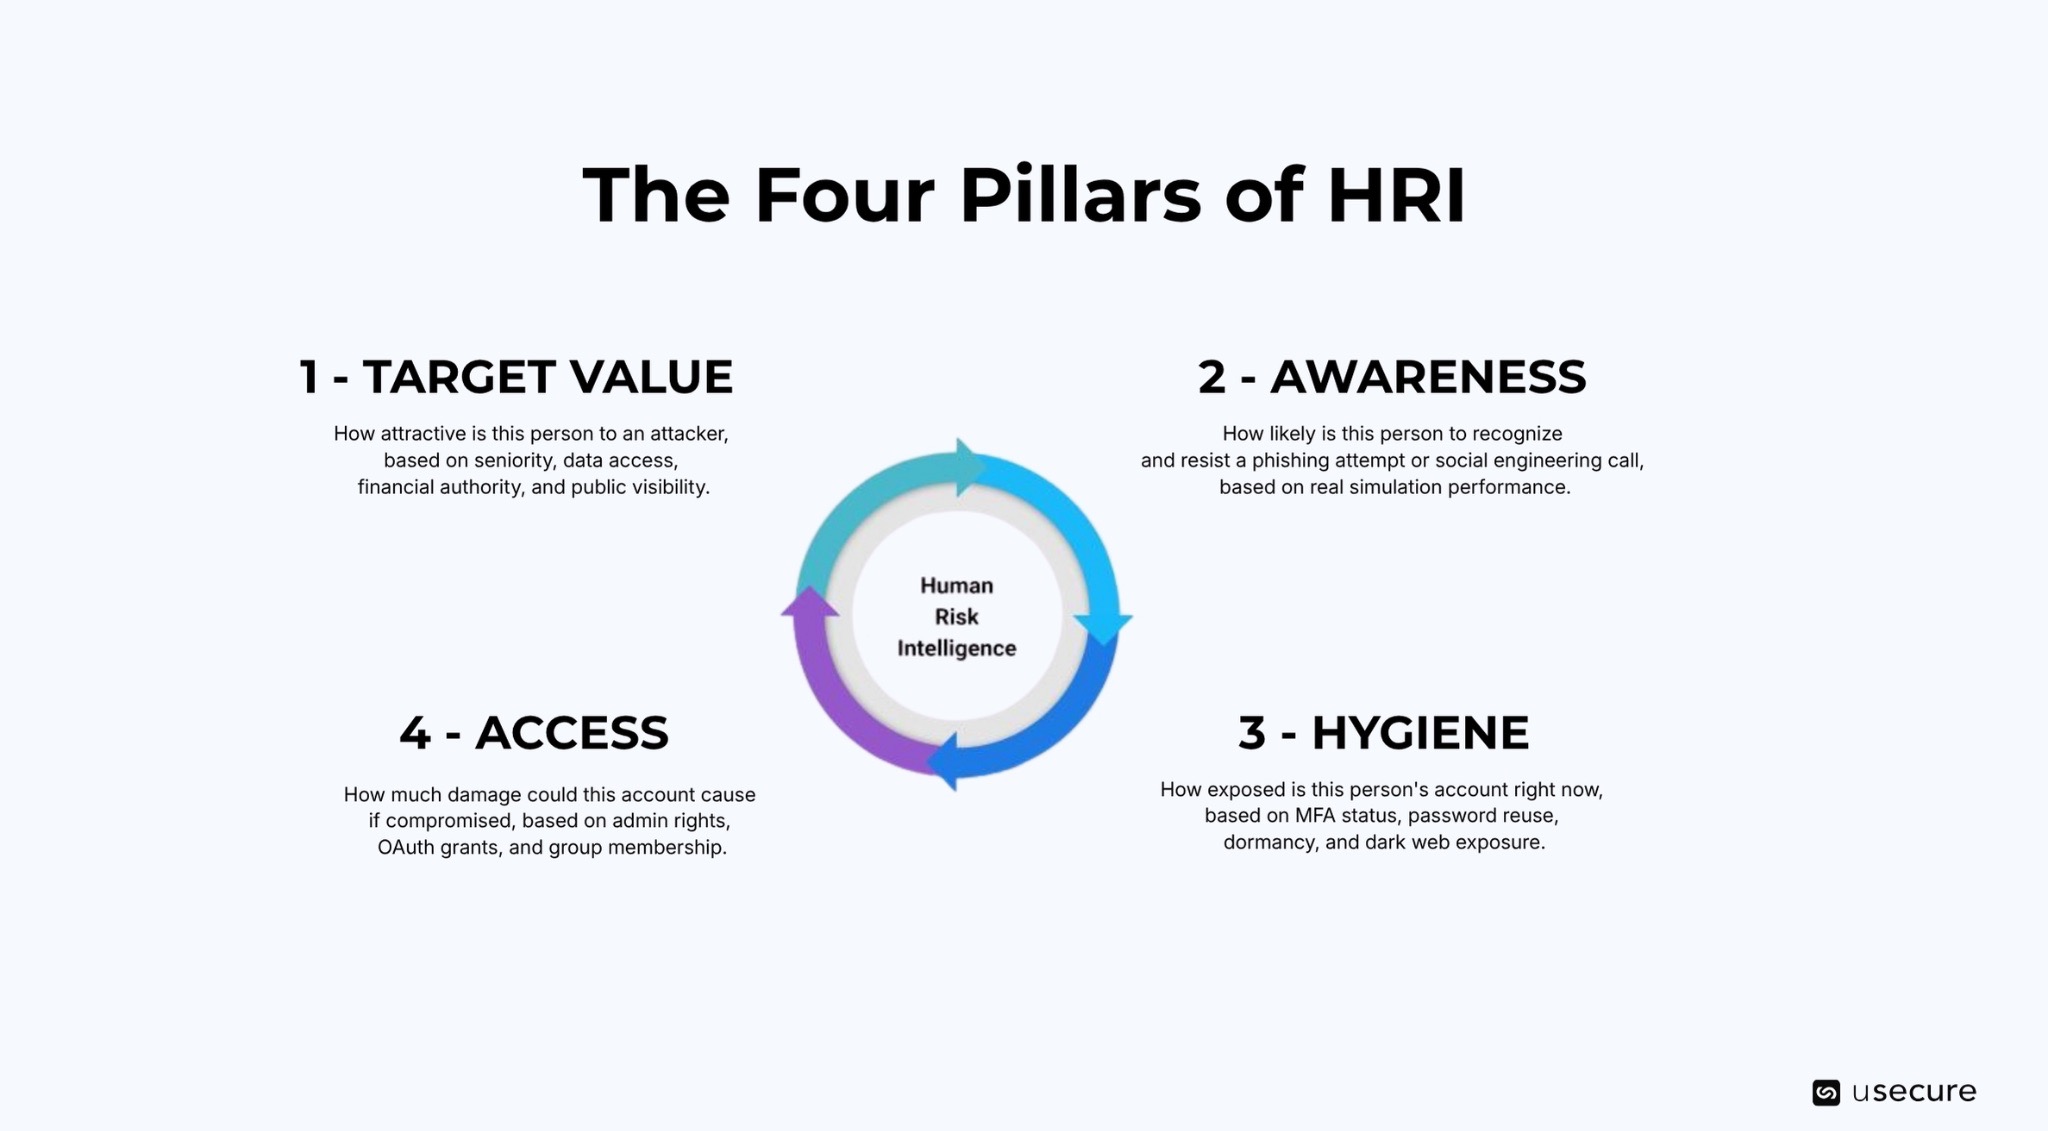
Aucun pilier n'est dangereux en soi. Qu'un dirigeant dispose de droits d'accès étendus n'a rien d'inhabituel. La plupart des collaborateurs échoueront un jour ou l'autre à une simulation de phishing, et les changements de mots de passe en retard sont monnaie courante dans les grandes organisations. Pris isolément, ces facteurs méritent l'attention, mais ne traduisent pas nécessairement un risque élevé.

Le risque prend une tout autre ampleur lorsque plusieurs indicateurs convergent vers une même personne. Un collaborateur disposant d'accès à privilèges, avec une hygiène de mots de passe médiocre, des échecs répétés aux simulations de phishing et une formation à la sécurité obsolète, présente un niveau de risque nettement supérieur à ce que chacun de ces facteurs laisserait supposer isolément.

Appréhender le risque comme la combinaison de plusieurs facteurs comportementaux et techniques : voilà ce qui distingue une stratégie proactive de réduction du risque d'un programme de conformité traditionnel. Comme le montrent les sections suivantes, ce principe sous-tend plusieurs exigences clés du RGPD et explique pourquoi une visibilité continue sur le risque humain est indispensable à une conformité efficace.

Human Risk Intelligence · Article 32 & considérant 83
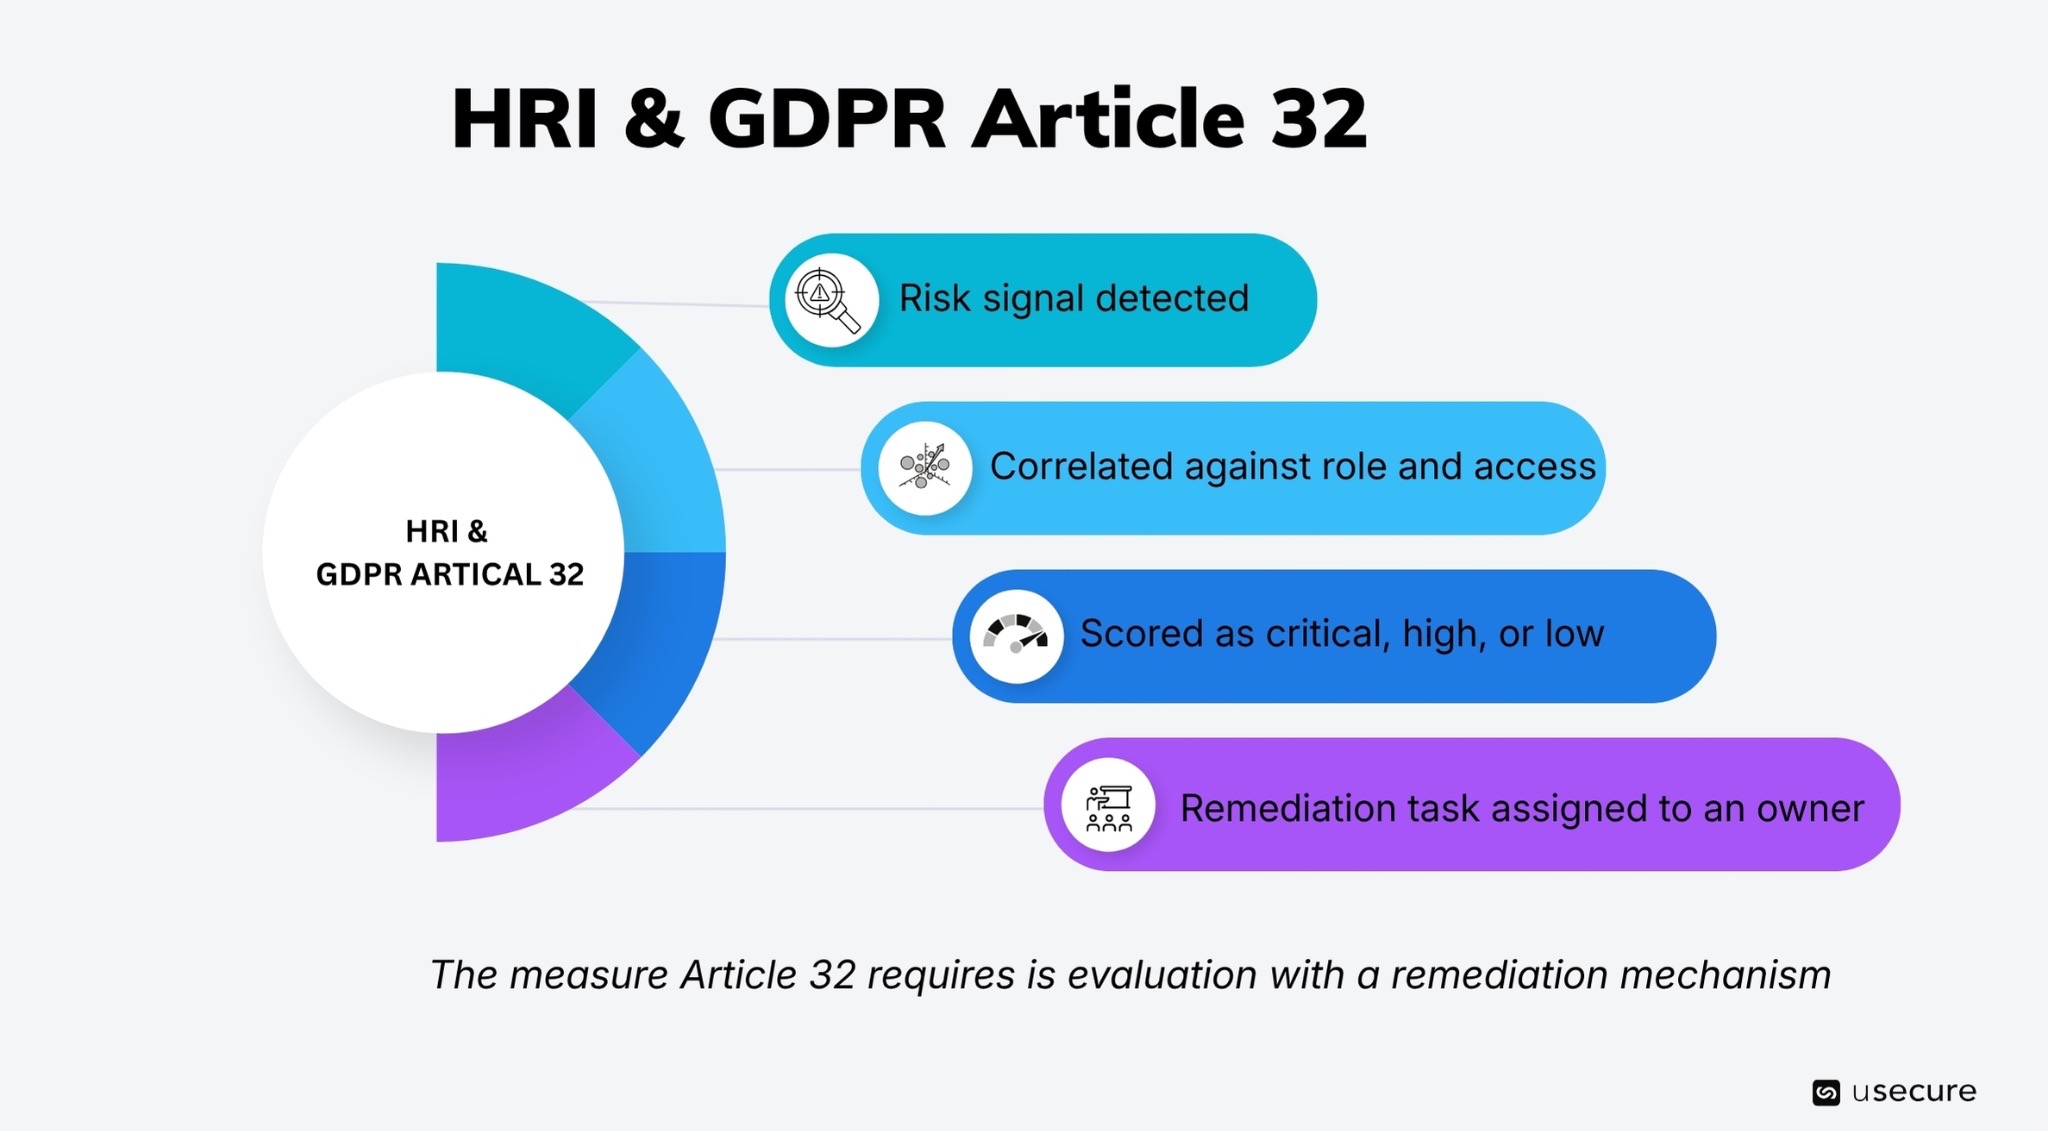
L'article 32 est l'une des dispositions du RGPD les plus fréquemment invoquées lors des enquêtes sur les violations de données. Il impose aux organisations de mettre en œuvre des mesures techniques et organisationnelles adaptées au niveau de risque. Pour déterminer ce qui est approprié, les organisations doivent tenir compte de facteurs tels que l'état de l'art, les coûts de mise en œuvre, ainsi que la nature, la portée, le contexte et les finalités de leurs traitements.

Le considérant 83 renforce cette exigence en précisant que les organisations doivent évaluer en continu les risques liés au traitement des données à caractère personnel et mettre en place des mesures pour les atténuer. Ensemble, ces dispositions envoient un message clair : le RGPD n'impose pas un ensemble figé de mesures de sécurité. Il attend des organisations qu'elles évaluent leur risque en permanence et adaptent leurs mesures de sécurité à mesure que ce risque évolue.

Les violations de données récentes illustrent les conséquences d'un manquement à cette obligation.

  • Mi-2024, une série de cyberattaques a touché plus de 100 organisations utilisant une plateforme de données cloud partagée, dont un grand opérateur télécoms et une billetterie internationale. La plateforme elle-même n'a pas été compromise. Les attaquants se sont introduits en réutilisant des identifiants dérobés lors de fuites sans lien direct, sur des comptes clients où la MFA n'était pas imposée. La plupart des organisations concernées disposaient sans doute de politiques de sécurité formalisées. En revanche, bien peu avaient une vision continue des comptes dépourvus de MFA tout en ayant accès à des systèmes ou à des données sensibles. C'est précisément ce type de visibilité permanente sur le risque que le considérant 83 attend des organisations.
  • Autre exemple en janvier 2024 : un groupe de menace parrainé par un État, lié aux services de renseignement russes, a compromis des comptes de messagerie professionnels au sein d'une grande entreprise technologique, y compris ceux de cadres dirigeants. Les attaquants ont obtenu un accès initial via un ancien compte de test protégé par des contrôles de sécurité insuffisants, avant d'exploiter des autorisations d'applications OAuth excessives pour maintenir un accès durable. L'incident montre que les mesures de sécurité appropriées doivent aller au-delà des systèmes de production. Comptes dormants, environnements de test oubliés, identités héritées et autorisations applicatives trop larges peuvent tous créer un risque organisationnel majeur s'ils ne sont pas surveillés et gérés en continu.

L'aspect sans doute le plus négligé de l'article 32 est que l'identification du risque n'est qu'un point de départ. Un score de risque ne suffit pas, à lui seul, à satisfaire au RGPD. Une organisation démontre sa conformité lorsque les risques identifiés déclenchent des actions de remédiation concrètes et mesurables : imposer la MFA aux utilisateurs à haut risque, désactiver les comptes dormants, révoquer les autorisations OAuth superflues ou réduire les privilèges d'accès excessifs.

Tout aussi important : être capable de prouver que ces actions ont bien été menées et que le niveau de risque associé a effectivement diminué. Ce cycle continu — identifier le risque, prioriser la remédiation, vérifier une réduction mesurable du risque — transforme le HRI d'un simple tableau de bord de reporting en véritable preuve de conformité au RGPD.

Security Awareness Training & simulations de phishing · Article 39

La sensibilisation à la sécurité est un pilier d'une protection des données efficace au sens du RGPD. L'article 39(1)(b) fait de la sensibilisation et de la formation du personnel l'une des missions essentielles du délégué à la protection des données, au même titre que le contrôle du respect du RGPD et la réalisation des audits associés. Un principe clé s'en dégage : protéger les données personnelles ne repose pas uniquement sur la technologie, mais aussi sur la capacité des collaborateurs à reconnaître les risques de sécurité et à y réagir.

Malgré cette exigence, de nombreuses organisations continuent d'appliquer une approche uniforme à la sensibilisation à la sécurité. Des sessions de formation annuelles dispensées à l'ensemble des collaborateurs, sans distinction de rôle ou de niveau de risque, permettent peut-être de cocher une case de conformité, mais elles produisent rarement un changement de comportement durable. L'enjeu n'est pas de savoir si une formation existe, mais si elle est pertinente, délivrée au bon moment et suffisamment renforcée pour influencer les comportements. Il est tout aussi essentiel d'en mesurer l'efficacité au moyen de simulations de phishing réalistes, plutôt que de s'appuyer uniquement sur des quiz de connaissances.

Tous les collaborateurs ne sont pas exposés aux mêmes menaces. Un profil finance ciblé par des attaques de type business email compromise (BEC) et des fraudes à la facture n'a pas besoin des mêmes conseils qu'une nouvelle recrue au marketing ou qu'un administrateur IT disposant d'accès à privilèges. Si l'article 39(1)(b) n'impose pas de méthodologie de formation précise, il attend clairement des organisations qu'elles démontrent une montée en maturité de leurs collaborateurs en matière de sécurité au fil du temps.

La Human Risk Intelligence transforme la sensibilisation à la sécurité : d'une activité de conformité, elle devient une véritable stratégie mesurable de réduction du risque. Elle évalue si la formation fait réellement évoluer les comportements en combinant les résultats des simulations de phishing, les performances en sensibilisation et d'autres indicateurs de risque au sein d'un profil de risque individuel. Une formation n'est pas réussie parce qu'elle a été terminée, mais parce qu'elle entraîne une réduction mesurable du risque.

Gestion des politiques · Article 24 & considérant 78

L'article 24 place la responsabilité de la protection des données directement entre les mains du responsable de traitement. Il impose aux organisations de mettre en œuvre des mesures techniques et organisationnelles adaptées aux risques liés à leurs activités de traitement, en tenant compte de la nature, de la portée, du contexte et des finalités de ces traitements. Point essentiel : ces mesures doivent inclure des politiques de protection des données appropriées.

Le considérant 78 complète cette exigence en encourageant les organisations à mettre en place des politiques internes qui soutiennent les principes de protection des données dès la conception et par défaut. Ensemble, ces dispositions envoient un message clair : le RGPD ne se satisfait pas de politiques simplement documentées. Les organisations doivent être en mesure de démontrer que ces politiques sont ancrées dans les opérations quotidiennes et qu'elles évoluent au rythme des risques.

C'est précisément là que de nombreux outils de gestion des politiques montrent leurs limites. Les politiques sont publiées, les collaborateurs les acceptent, et ces acceptations sont enregistrées. Cela prouve qu'une politique existe, mais pas qu'elle est appliquée, ni qu'elle reste pertinente à mesure que le paysage des risques de l'organisation évolue. L'article 24 attend des organisations qu'elles s'assurent que leurs politiques contribuent activement à la réduction du risque.

La HRI transforme la gestion des politiques : d'un exercice de conformité statique, elle en fait un contrôle de sécurité opérationnel. Plutôt que de traiter les accusés de réception des politiques comme des enregistrements isolés, la HRI les corrèle avec d'autres indicateurs de risque humain, notamment les privilèges d'accès, les résultats en matière de sensibilisation à la sécurité, l'hygiène des mots de passe et le comportement des utilisateurs. Les équipes sécurité et conformité peuvent ainsi identifier non seulement qui a bien accusé réception des politiques critiques, mais aussi si des collaborateurs à haut risque ne l'ont pas fait.

Les politiques deviennent également dynamiques plutôt que statiques. Elles peuvent être revues et renforcées lorsqu'un collaborateur change de poste, obtient des privilèges élevés, commence à traiter de nouvelles catégories de données personnelles ou adopte des comportements qui accroissent le risque pour l'organisation. Les politiques deviennent alors des contrôles vivants, qui évoluent au rythme de l'organisation. Cette distinction entre documenter une politique et démontrer qu'elle influence réellement le comportement des collaborateurs est au cœur de l'intention de l'article 24 et du considérant 78.

Surveillance du dark web · Articles 33 et 34

La détection précoce est déterminante pour respecter le délai de notification de 72 heures imposé par le RGPD. Les articles 33 et 34 du RGPD fixent des attentes claires en matière de notification des violations. L'article 33 impose aux organisations de notifier toute violation de données à caractère personnel à leur autorité de contrôle dans les meilleurs délais et, si possible, dans les 72 heures après en avoir pris connaissance. L'article 34 impose de notifier les personnes concernées dans les meilleurs délais lorsque la violation est susceptible d'engendrer un risque élevé pour leurs droits et libertés.

Ces deux obligations reposent sur un facteur essentiel : la rapidité de détection. Le délai de 72 heures ne démarre pas au moment où la violation survient, mais lorsque l'organisation en prend connaissance. Pour beaucoup d'organisations, c'est précisément là que réside la difficulté. Dans de nombreux cas, elles apprennent la compromission de comptes par des sources externes : forces de l'ordre, chercheurs en sécurité ou clients signalant une activité suspecte.

La surveillance continue du dark web permet de combler ce déficit de visibilité en alertant dès que des identifiants d'entreprise apparaissent dans des bases de données de violations connues ou sur des marketplaces criminelles. Plutôt que d'attendre qu'un attaquant exploite des identifiants exposés, les organisations peuvent identifier les comptes potentiellement concernés, analyser l'exposition et prendre des mesures correctives avant que le risque ne s'aggrave.

Cette approche proactive soutient la conformité au RGPD de deux façons majeures. D'abord, elle permet d'identifier les incidents potentiels bien plus tôt, ce qui renforce la capacité à répondre à l'intention du délai de 72 heures prévu à l'article 33. Ensuite, en détectant les identifiants exposés avant qu'ils ne soient utilisés, les organisations peuvent souvent remédier au problème avant qu'il ne se transforme en violation de données à caractère personnel nécessitant une notification au titre de l'article 34.

En définitive, la surveillance du dark web offre aux organisations une visibilité plus précoce sur l'exposition des identifiants : une réponse plus rapide, un risque organisationnel réduit et une meilleure capacité à satisfaire aux exigences du RGPD en matière de détection et de notification des violations.

Réunir les exigences du RGPD grâce au Human Risk Intelligence
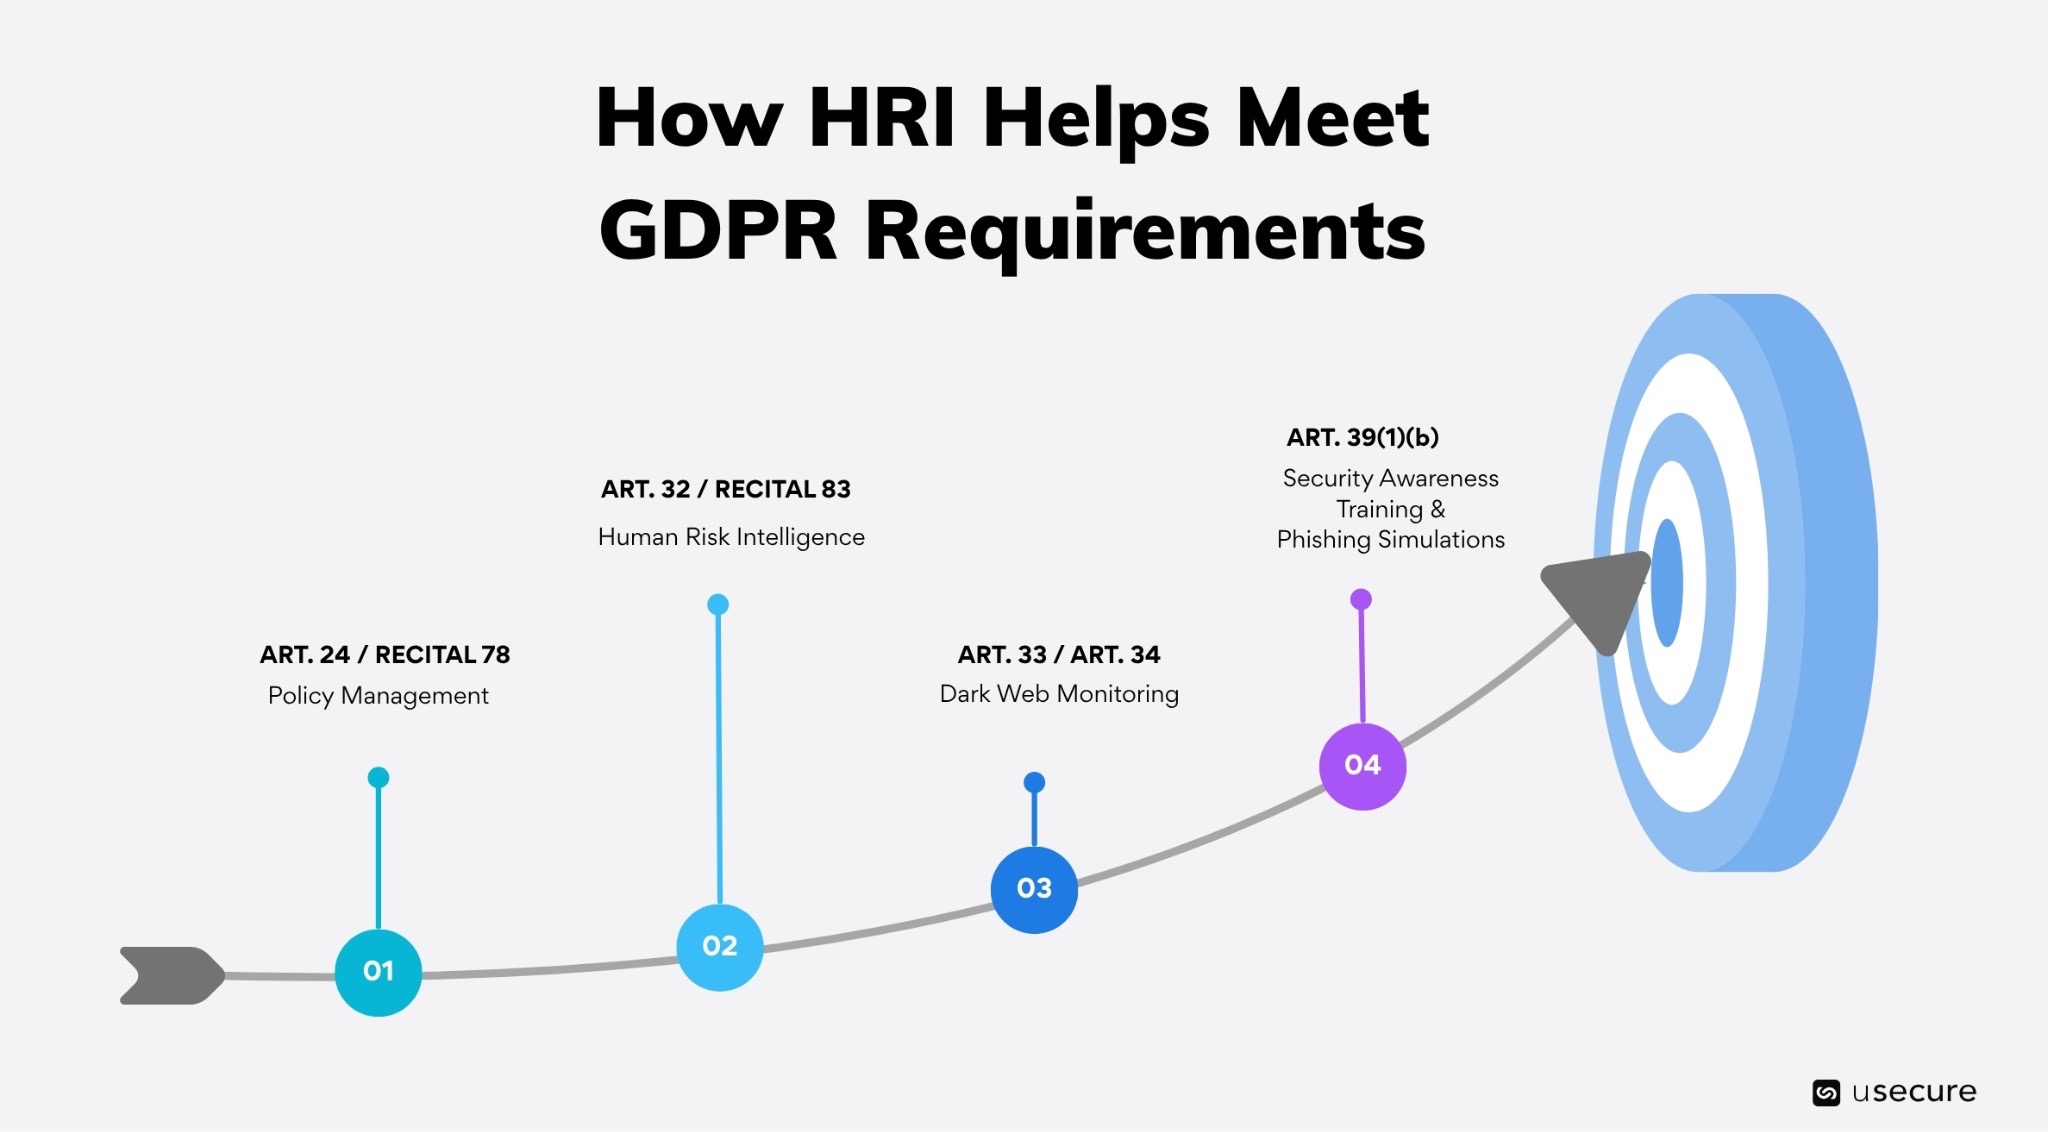
Bien que les articles 24, 32, 33, 34 et 39 traitent d'aspects différents du RGPD, ils poursuivent tous le même objectif : permettre aux organisations d'identifier, de gérer et de réduire le risque en continu.

Plutôt que de privilégier des actions de conformité ponctuelles, ces dispositions encouragent une approche continue et fondée sur les preuves de la protection des données personnelles. L'article 24 exige que les politiques se traduisent dans les opérations quotidiennes. L'article 32 impose d'évaluer et d'atténuer les risques de sécurité en permanence. Les articles 33 et 34 imposent de détecter les incidents et d'y répondre rapidement. L'article 39 exige de démontrer que les actions de sensibilisation à la sécurité font réellement évoluer les comportements des collaborateurs.

Répondre à ces exigences repose sur une même capacité : disposer d'une vision continue et unifiée du risque humain à l'échelle de l'organisation. La HRI apporte précisément cette capacité en réunissant sensibilisation à la sécurité, résultats des simulations de phishing, données d'identité et d'accès, hygiène des mots de passe, conformité aux politiques et autres indicateurs comportementaux dans une vue unique du risque, actualisée en permanence. Au lieu de s'appuyer sur des rapports cloisonnés issus de multiples outils de sécurité, les organisations obtiennent la visibilité nécessaire pour prioriser la remédiation, mesurer les progrès et prouver que leur programme de sécurité réduit activement le risque, et ne se contente pas de documenter la conformité.

Human Risk Intelligence : la couche manquante de la conformité RGPD

Le RGPD n'a jamais eu vocation à imposer une liste figée de mesures de sécurité. Il a été conçu pour rester pertinent à mesure que les technologies et les cybermenaces évoluent. Plus de six années de décisions d'application ont clarifié son intention : les organisations doivent comprendre leur risque en continu, adapter leurs mesures de sécurité en conséquence et réduire ce risque avant qu'il ne se traduise par un incident de sécurité.

La HRI fournit la capacité opérationnelle nécessaire pour répondre à cette attente. Elle corrèle en continu les signaux issus de la formation à la sensibilisation, des simulations de phishing, de la gestion des politiques, des contrôles d'identité et d'accès, de l'hygiène des mots de passe et de l'exposition des identifiants, afin de créer une vision unifiée du risque humain dans toute l'organisation. Plus important encore, elle transforme ces informations en actions de remédiation mesurables : identifier les utilisateurs à haut risque, prioriser les interventions et démontrer que le risque a bien diminué dans le temps.

En définitive, la Human Risk Intelligence fait le lien entre conformité réglementaire et sécurité opérationnelle : elle transforme le RGPD, d'un cadre servant à prouver la conformité, en un cadre permettant de réduire le risque en continu.

Prêt à réduire le risque humain ?

Si votre organisation souhaite dépasser la logique de la conformité « cases à cocher » et adopter une approche réellement proactive du RGPD, l'Human Risk Intelligence peut vous y aider. Découvrez comment une visibilité continue sur le risque humain vous permet d'identifier les utilisateurs à haut risque, de prioriser les actions de remédiation et de démontrer une réduction mesurable du risque à l'échelle de votre organisation.

Pour en savoir plus sur l'Human Risk Intelligence ou réserver une démo, découvrez comment renforcer votre stratégie de conformité RGPD.

Subscribe to newsletter

BOOK A DEMO

See usecure in action

A 30-minute walkthrough of how to cut human risk across your users, tailored to MSPs and IT teams.

Get a Demo

Subscribe to newsletter

By clicking Sign Up you're confirming that you agree with our Terms and Conditions.
Thank you! Your submission has been received!
Oops! Something went wrong while submitting the form.

Plus de six ans après l'entrée en vigueur du Règlement général sur la protection des données (RGPD), de nombreuses organisations disposent aujourd'hui de programmes de conformité matures. Les collaborateurs suivent des formations de sensibilisation à la sécurité, les politiques sont documentées et acceptées, et les délégués à la protection des données assurent un suivi et un reporting réguliers. Pourtant, les violations de données continuent de découler du même problème de fond : le risque humain. Qu'il s'agisse d'identifiants compromis, de droits d'accès excessifs ou de comportements à risque, les personnes restent l'une des principales sources de risque cyber pour une organisation.

Le RGPD n'a jamais été conçu comme un simple exercice documentaire. Si les formations, les politiques, les audits et les registres de conformité sont des éléments essentiels d'un programme de conformité, le règlement impose également aux organisations d'identifier, d'évaluer et de réduire les risques liés aux personnes qui accèdent aux données personnelles et les traitent. La conformité ne doit pas seulement prouver que des mesures de sécurité existent : elle doit démontrer qu'elles réduisent réellement le risque.

C'est précisément le problème que Human Risk Intelligence (HRI) vient résoudre. En offrant une vision continue et pilotée par la donnée du risque humain, la HRI permet aux organisations d'identifier les utilisateurs à haut risque, de prioriser les actions de remédiation et de réduire le risque de manière proactive, avant qu'il ne se traduise par un incident de sécurité.

Dans cet article, nous verrons comment la HRI exploite les données issues de la sensibilisation à la sécurité, des simulations d'hameçonnage (phishing), de la gestion des politiques et de la surveillance du dark web pour aider les organisations à dépasser la conformité « cases à cocher » et à adopter une approche du RGPD plus proactive et réellement pilotée par le risque.

Pourquoi les activités de conformité ne suffisent pas

Les cyberattaques récentes le démontrent : une conformité documentée ne suffit pas, à elle seule, à empêcher les incidents de sécurité.

  • En octobre 2023, une entreprise de tests génétiques a révélé que des attaquants avaient compromis environ 6,9 millions de comptes utilisateurs via une attaque par credential stuffing. Plutôt que d'exploiter un pare-feu ou une vulnérabilité zero-day, les attaquants ont utilisé des identifiants exposés lors de fuites de données antérieures pour accéder à des comptes dont les mots de passe avaient été réutilisés. L'authentification multifacteur (MFA) n'était pas appliquée de manière homogène dans l'organisation, et aucun processus continu ne permettait d'identifier les identifiants de collaborateurs ou de clients déjà exposés sur les places de marché criminelles avant que les attaquants ne s'en servent.

    Malgré un programme de protection des données et une équipe sécurité dédiée, l'entreprise a fait l'objet d'enquêtes réglementaires au Royaume-Uni et au Canada, ainsi que d'un accord transactionnel de plus de 30 millions de dollars aux États-Unis.
  • Un scénario comparable s'est produit l'année précédente lors des attaques visant deux grands exploitants de casinos et de complexes hôteliers de Las Vegas. Dans ces incidents, les attaquants n'ont jamais eu besoin de dérober un mot de passe. Ils ont simplement contacté le service d'assistance interne, se sont fait passer de façon convaincante pour un collaborateur et ont persuadé un agent du service d'assistance interne de réinitialiser la MFA sur un compte à privilèges. L'une des organisations aurait subi des pertes supérieures à 100 millions de dollars à la suite de cette attaque.

Dans les deux cas, la cause première n'était ni un système non corrigé, ni un exploit technique sophistiqué. Il s'agissait d'un risque humain qui n'avait été ni identifié, ni priorisé, ni traité avant que les attaquants n'en tirent parti. Ces incidents mettent en lumière une réalité essentielle : une organisation peut afficher une conformité irréprochable sur le papier tout en restant vulnérable dans les faits. Sans visibilité continue sur le risque humain, elle risque de passer à côté des personnes et des comportements les plus susceptibles d'être à l'origine de la prochaine compromission.

Ce que mesure réellement la Human Risk Intelligence

La HRI offre aux organisations une vision continue et pilotée par la donnée du risque humain. Plutôt que de traiter la complétion des formations, l'hygiène des mots de passe, l'activité des comptes et les niveaux d'accès comme autant de rapports distincts gérés dans des outils distincts, elle corrèle ces signaux au sein d'un profil d'exposition unique et actualisé en continu pour chaque personne de l'organisation. Ce profil s'articule généralement autour de quatre piliers.

Aucun pilier n'est dangereux en soi. Qu'un dirigeant dispose de droits d'accès étendus n'a rien d'inhabituel. La plupart des collaborateurs échoueront un jour ou l'autre à une simulation de phishing, et les changements de mots de passe en retard sont monnaie courante dans les grandes organisations. Pris isolément, ces facteurs méritent l'attention, mais ne traduisent pas nécessairement un risque élevé.

Le risque prend une tout autre ampleur lorsque plusieurs indicateurs convergent vers une même personne. Un collaborateur disposant d'accès à privilèges, avec une hygiène de mots de passe médiocre, des échecs répétés aux simulations de phishing et une formation à la sécurité obsolète, présente un niveau de risque nettement supérieur à ce que chacun de ces facteurs laisserait supposer isolément.

Appréhender le risque comme la combinaison de plusieurs facteurs comportementaux et techniques : voilà ce qui distingue une stratégie proactive de réduction du risque d'un programme de conformité traditionnel. Comme le montrent les sections suivantes, ce principe sous-tend plusieurs exigences clés du RGPD et explique pourquoi une visibilité continue sur le risque humain est indispensable à une conformité efficace.

Human Risk Intelligence · Article 32 & considérant 83

L'article 32 est l'une des dispositions du RGPD les plus fréquemment invoquées lors des enquêtes sur les violations de données. Il impose aux organisations de mettre en œuvre des mesures techniques et organisationnelles adaptées au niveau de risque. Pour déterminer ce qui est approprié, les organisations doivent tenir compte de facteurs tels que l'état de l'art, les coûts de mise en œuvre, ainsi que la nature, la portée, le contexte et les finalités de leurs traitements.

Le considérant 83 renforce cette exigence en précisant que les organisations doivent évaluer en continu les risques liés au traitement des données à caractère personnel et mettre en place des mesures pour les atténuer. Ensemble, ces dispositions envoient un message clair : le RGPD n'impose pas un ensemble figé de mesures de sécurité. Il attend des organisations qu'elles évaluent leur risque en permanence et adaptent leurs mesures de sécurité à mesure que ce risque évolue.

Les violations de données récentes illustrent les conséquences d'un manquement à cette obligation.

  • Mi-2024, une série de cyberattaques a touché plus de 100 organisations utilisant une plateforme de données cloud partagée, dont un grand opérateur télécoms et une billetterie internationale. La plateforme elle-même n'a pas été compromise. Les attaquants se sont introduits en réutilisant des identifiants dérobés lors de fuites sans lien direct, sur des comptes clients où la MFA n'était pas imposée. La plupart des organisations concernées disposaient sans doute de politiques de sécurité formalisées. En revanche, bien peu avaient une vision continue des comptes dépourvus de MFA tout en ayant accès à des systèmes ou à des données sensibles. C'est précisément ce type de visibilité permanente sur le risque que le considérant 83 attend des organisations.
  • Autre exemple en janvier 2024 : un groupe de menace parrainé par un État, lié aux services de renseignement russes, a compromis des comptes de messagerie professionnels au sein d'une grande entreprise technologique, y compris ceux de cadres dirigeants. Les attaquants ont obtenu un accès initial via un ancien compte de test protégé par des contrôles de sécurité insuffisants, avant d'exploiter des autorisations d'applications OAuth excessives pour maintenir un accès durable. L'incident montre que les mesures de sécurité appropriées doivent aller au-delà des systèmes de production. Comptes dormants, environnements de test oubliés, identités héritées et autorisations applicatives trop larges peuvent tous créer un risque organisationnel majeur s'ils ne sont pas surveillés et gérés en continu.

L'aspect sans doute le plus négligé de l'article 32 est que l'identification du risque n'est qu'un point de départ. Un score de risque ne suffit pas, à lui seul, à satisfaire au RGPD. Une organisation démontre sa conformité lorsque les risques identifiés déclenchent des actions de remédiation concrètes et mesurables : imposer la MFA aux utilisateurs à haut risque, désactiver les comptes dormants, révoquer les autorisations OAuth superflues ou réduire les privilèges d'accès excessifs.

Tout aussi important : être capable de prouver que ces actions ont bien été menées et que le niveau de risque associé a effectivement diminué. Ce cycle continu — identifier le risque, prioriser la remédiation, vérifier une réduction mesurable du risque — transforme le HRI d'un simple tableau de bord de reporting en véritable preuve de conformité au RGPD.

Security Awareness Training & simulations de phishing · Article 39

La sensibilisation à la sécurité est un pilier d'une protection des données efficace au sens du RGPD. L'article 39(1)(b) fait de la sensibilisation et de la formation du personnel l'une des missions essentielles du délégué à la protection des données, au même titre que le contrôle du respect du RGPD et la réalisation des audits associés. Un principe clé s'en dégage : protéger les données personnelles ne repose pas uniquement sur la technologie, mais aussi sur la capacité des collaborateurs à reconnaître les risques de sécurité et à y réagir.

Malgré cette exigence, de nombreuses organisations continuent d'appliquer une approche uniforme à la sensibilisation à la sécurité. Des sessions de formation annuelles dispensées à l'ensemble des collaborateurs, sans distinction de rôle ou de niveau de risque, permettent peut-être de cocher une case de conformité, mais elles produisent rarement un changement de comportement durable. L'enjeu n'est pas de savoir si une formation existe, mais si elle est pertinente, délivrée au bon moment et suffisamment renforcée pour influencer les comportements. Il est tout aussi essentiel d'en mesurer l'efficacité au moyen de simulations de phishing réalistes, plutôt que de s'appuyer uniquement sur des quiz de connaissances.

Tous les collaborateurs ne sont pas exposés aux mêmes menaces. Un profil finance ciblé par des attaques de type business email compromise (BEC) et des fraudes à la facture n'a pas besoin des mêmes conseils qu'une nouvelle recrue au marketing ou qu'un administrateur IT disposant d'accès à privilèges. Si l'article 39(1)(b) n'impose pas de méthodologie de formation précise, il attend clairement des organisations qu'elles démontrent une montée en maturité de leurs collaborateurs en matière de sécurité au fil du temps.

La Human Risk Intelligence transforme la sensibilisation à la sécurité : d'une activité de conformité, elle devient une véritable stratégie mesurable de réduction du risque. Elle évalue si la formation fait réellement évoluer les comportements en combinant les résultats des simulations de phishing, les performances en sensibilisation et d'autres indicateurs de risque au sein d'un profil de risque individuel. Une formation n'est pas réussie parce qu'elle a été terminée, mais parce qu'elle entraîne une réduction mesurable du risque.

Gestion des politiques · Article 24 & considérant 78

L'article 24 place la responsabilité de la protection des données directement entre les mains du responsable de traitement. Il impose aux organisations de mettre en œuvre des mesures techniques et organisationnelles adaptées aux risques liés à leurs activités de traitement, en tenant compte de la nature, de la portée, du contexte et des finalités de ces traitements. Point essentiel : ces mesures doivent inclure des politiques de protection des données appropriées.

Le considérant 78 complète cette exigence en encourageant les organisations à mettre en place des politiques internes qui soutiennent les principes de protection des données dès la conception et par défaut. Ensemble, ces dispositions envoient un message clair : le RGPD ne se satisfait pas de politiques simplement documentées. Les organisations doivent être en mesure de démontrer que ces politiques sont ancrées dans les opérations quotidiennes et qu'elles évoluent au rythme des risques.

C'est précisément là que de nombreux outils de gestion des politiques montrent leurs limites. Les politiques sont publiées, les collaborateurs les acceptent, et ces acceptations sont enregistrées. Cela prouve qu'une politique existe, mais pas qu'elle est appliquée, ni qu'elle reste pertinente à mesure que le paysage des risques de l'organisation évolue. L'article 24 attend des organisations qu'elles s'assurent que leurs politiques contribuent activement à la réduction du risque.

La HRI transforme la gestion des politiques : d'un exercice de conformité statique, elle en fait un contrôle de sécurité opérationnel. Plutôt que de traiter les accusés de réception des politiques comme des enregistrements isolés, la HRI les corrèle avec d'autres indicateurs de risque humain, notamment les privilèges d'accès, les résultats en matière de sensibilisation à la sécurité, l'hygiène des mots de passe et le comportement des utilisateurs. Les équipes sécurité et conformité peuvent ainsi identifier non seulement qui a bien accusé réception des politiques critiques, mais aussi si des collaborateurs à haut risque ne l'ont pas fait.

Les politiques deviennent également dynamiques plutôt que statiques. Elles peuvent être revues et renforcées lorsqu'un collaborateur change de poste, obtient des privilèges élevés, commence à traiter de nouvelles catégories de données personnelles ou adopte des comportements qui accroissent le risque pour l'organisation. Les politiques deviennent alors des contrôles vivants, qui évoluent au rythme de l'organisation. Cette distinction entre documenter une politique et démontrer qu'elle influence réellement le comportement des collaborateurs est au cœur de l'intention de l'article 24 et du considérant 78.

Surveillance du dark web · Articles 33 et 34

La détection précoce est déterminante pour respecter le délai de notification de 72 heures imposé par le RGPD. Les articles 33 et 34 du RGPD fixent des attentes claires en matière de notification des violations. L'article 33 impose aux organisations de notifier toute violation de données à caractère personnel à leur autorité de contrôle dans les meilleurs délais et, si possible, dans les 72 heures après en avoir pris connaissance. L'article 34 impose de notifier les personnes concernées dans les meilleurs délais lorsque la violation est susceptible d'engendrer un risque élevé pour leurs droits et libertés.

Ces deux obligations reposent sur un facteur essentiel : la rapidité de détection. Le délai de 72 heures ne démarre pas au moment où la violation survient, mais lorsque l'organisation en prend connaissance. Pour beaucoup d'organisations, c'est précisément là que réside la difficulté. Dans de nombreux cas, elles apprennent la compromission de comptes par des sources externes : forces de l'ordre, chercheurs en sécurité ou clients signalant une activité suspecte.

La surveillance continue du dark web permet de combler ce déficit de visibilité en alertant dès que des identifiants d'entreprise apparaissent dans des bases de données de violations connues ou sur des marketplaces criminelles. Plutôt que d'attendre qu'un attaquant exploite des identifiants exposés, les organisations peuvent identifier les comptes potentiellement concernés, analyser l'exposition et prendre des mesures correctives avant que le risque ne s'aggrave.

Cette approche proactive soutient la conformité au RGPD de deux façons majeures. D'abord, elle permet d'identifier les incidents potentiels bien plus tôt, ce qui renforce la capacité à répondre à l'intention du délai de 72 heures prévu à l'article 33. Ensuite, en détectant les identifiants exposés avant qu'ils ne soient utilisés, les organisations peuvent souvent remédier au problème avant qu'il ne se transforme en violation de données à caractère personnel nécessitant une notification au titre de l'article 34.

En définitive, la surveillance du dark web offre aux organisations une visibilité plus précoce sur l'exposition des identifiants : une réponse plus rapide, un risque organisationnel réduit et une meilleure capacité à satisfaire aux exigences du RGPD en matière de détection et de notification des violations.

Réunir les exigences du RGPD grâce au Human Risk Intelligence

Bien que les articles 24, 32, 33, 34 et 39 traitent d'aspects différents du RGPD, ils poursuivent tous le même objectif : permettre aux organisations d'identifier, de gérer et de réduire le risque en continu.

Plutôt que de privilégier des actions de conformité ponctuelles, ces dispositions encouragent une approche continue et fondée sur les preuves de la protection des données personnelles. L'article 24 exige que les politiques se traduisent dans les opérations quotidiennes. L'article 32 impose d'évaluer et d'atténuer les risques de sécurité en permanence. Les articles 33 et 34 imposent de détecter les incidents et d'y répondre rapidement. L'article 39 exige de démontrer que les actions de sensibilisation à la sécurité font réellement évoluer les comportements des collaborateurs.

Répondre à ces exigences repose sur une même capacité : disposer d'une vision continue et unifiée du risque humain à l'échelle de l'organisation. La HRI apporte précisément cette capacité en réunissant sensibilisation à la sécurité, résultats des simulations de phishing, données d'identité et d'accès, hygiène des mots de passe, conformité aux politiques et autres indicateurs comportementaux dans une vue unique du risque, actualisée en permanence. Au lieu de s'appuyer sur des rapports cloisonnés issus de multiples outils de sécurité, les organisations obtiennent la visibilité nécessaire pour prioriser la remédiation, mesurer les progrès et prouver que leur programme de sécurité réduit activement le risque, et ne se contente pas de documenter la conformité.

Human Risk Intelligence : la couche manquante de la conformité RGPD

Le RGPD n'a jamais eu vocation à imposer une liste figée de mesures de sécurité. Il a été conçu pour rester pertinent à mesure que les technologies et les cybermenaces évoluent. Plus de six années de décisions d'application ont clarifié son intention : les organisations doivent comprendre leur risque en continu, adapter leurs mesures de sécurité en conséquence et réduire ce risque avant qu'il ne se traduise par un incident de sécurité.

La HRI fournit la capacité opérationnelle nécessaire pour répondre à cette attente. Elle corrèle en continu les signaux issus de la formation à la sensibilisation, des simulations de phishing, de la gestion des politiques, des contrôles d'identité et d'accès, de l'hygiène des mots de passe et de l'exposition des identifiants, afin de créer une vision unifiée du risque humain dans toute l'organisation. Plus important encore, elle transforme ces informations en actions de remédiation mesurables : identifier les utilisateurs à haut risque, prioriser les interventions et démontrer que le risque a bien diminué dans le temps.

En définitive, la Human Risk Intelligence fait le lien entre conformité réglementaire et sécurité opérationnelle : elle transforme le RGPD, d'un cadre servant à prouver la conformité, en un cadre permettant de réduire le risque en continu.

Prêt à réduire le risque humain ?

Si votre organisation souhaite dépasser la logique de la conformité « cases à cocher » et adopter une approche réellement proactive du RGPD, l'Human Risk Intelligence peut vous y aider. Découvrez comment une visibilité continue sur le risque humain vous permet d'identifier les utilisateurs à haut risque, de prioriser les actions de remédiation et de démontrer une réduction mesurable du risque à l'échelle de votre organisation.

Pour en savoir plus sur l'Human Risk Intelligence ou réserver une démo, découvrez comment renforcer votre stratégie de conformité RGPD.

Abonnez-vous à la newsletter

Abonnez-vous à la newsletter

En cliquant sur «Abonnez-vous», vous confirmez que vous acceptez nos Conditions générales.
Merci ! Votre inscription a bien été prise en compte !
Oups ! Une erreur est survenue lors de l'envoi du formulaire.

Découvrez comment les cabinets de services professionnels réduisent le risque humain avec usecure

Découvrez comment les équipes IT des services professionnels utilisent usecure pour protéger les données sensibles de leurs clients, maintenir leur conformité et préserver leur réputation — sans perturber le travail facturable.

Related posts

Explore more insights, updates, and resources from usecure.