Cómo la inteligencia sobre riesgo humano cierra la brecha de cumplimiento del RGPD
Table of contents
Subscribe to newsletter
Más de seis años después de la entrada en vigor del Reglamento General de Protección de Datos (RGPD), muchas organizaciones cuentan ya con programas de cumplimiento maduros. Los empleados completan su formación en concienciación en seguridad, las políticas están documentadas y aceptadas, y los Delegados de Protección de Datos supervisan e informan periódicamente sobre el cumplimiento. Aun así, las brechas de datos siguen teniendo el mismo origen: el riesgo humano. Ya sea por credenciales comprometidas, permisos de acceso excesivos o comportamientos de riesgo, las personas continúan siendo una de las mayores fuentes de riesgo para la ciberseguridad de una organización.
El RGPD nunca se concibió como un ejercicio documental. Aunque la formación, las políticas, las auditorías y los registros de cumplimiento son piezas esenciales de cualquier programa, el reglamento también exige que las organizaciones identifiquen, evalúen y reduzcan los riesgos asociados a las personas que acceden a datos personales y los tratan. El cumplimiento no debería limitarse a demostrar que existen controles de seguridad, sino a demostrar que además reducen el riesgo de forma efectiva.
Ese es precisamente el reto que Human Risk Intelligence (HRI) viene a resolver. Al ofrecer una visión continua y basada en datos del riesgo humano, HRI permite a las organizaciones identificar a los usuarios de mayor riesgo, priorizar las acciones correctivas y reducir el riesgo de forma proactiva antes de que derive en un incidente de seguridad.
En este blog veremos cómo HRI reúne información procedente de la formación en concienciación en seguridad, las simulaciones de phishing, la gestión de políticas y la monitorización de la dark web, y cómo ayuda a las organizaciones a ir más allá del cumplimiento de marcar casillas para adoptar un enfoque del RGPD más proactivo y basado en el riesgo.
Por qué las actividades de cumplimiento no bastan
Los ciberataques más recientes demuestran que documentar el cumplimiento, por sí solo, no basta para evitar incidentes de seguridad.
- En octubre de 2023, una empresa de pruebas genéticas reveló que unos atacantes habían comprometido aproximadamente 6,9 millones de cuentas de usuario mediante un ataque de credential stuffing. En lugar de explotar un firewall o aprovechar una vulnerabilidad de día cero, los atacantes utilizaron credenciales expuestas en filtraciones anteriores para acceder a cuentas en las que se habían reutilizado las contraseñas. La autenticación multifactor (MFA) no se aplicaba de forma coherente en toda la organización y no existía ningún proceso continuo para detectar credenciales de empleados o clientes ya expuestas en mercados criminales antes de que los atacantes las explotaran.
A pesar de contar con un programa de privacidad y un equipo de seguridad dedicado, la empresa se enfrentó a investigaciones regulatorias en el Reino Unido y Canadá, así como a un acuerdo extrajudicial de más de 30 millones de dólares en Estados Unidos. - El año anterior se repitió un patrón similar en los ataques contra dos grandes operadores de casinos y resorts de Las Vegas. En aquellos incidentes, los atacantes no necesitaron robar ninguna contraseña. En su lugar, contactaron con el help desk interno, se hicieron pasar de forma convincente por un empleado y consiguieron que un agente restableciera el MFA de una cuenta privilegiada. Según se informó, una de las organizaciones sufrió pérdidas superiores a 100 millones de dólares a raíz del ataque.
En ambos casos, la causa raíz no fue un sistema sin parchear ni un exploit técnico sofisticado. Fue un riesgo humano que no se había identificado, priorizado ni abordado antes de que los atacantes aprovecharan esas debilidades. Estos incidentes ponen de relieve una realidad importante: una organización puede demostrar un buen cumplimiento sobre el papel y seguir siendo vulnerable en la práctica; sin visibilidad continua del riesgo humano, es fácil pasar por alto precisamente a las personas y los comportamientos con más probabilidades de provocar la próxima brecha.
Qué mide realmente la Human Risk Intelligence
La HRI ofrece a las organizaciones una visión continua y basada en datos del riesgo humano. En lugar de tratar la finalización de la formación, la higiene de contraseñas, la actividad de las cuentas y los niveles de acceso como informes independientes en herramientas distintas, correlaciona todas esas señales en un único perfil de exposición, actualizado de forma continua, para cada persona de la organización. Ese perfil suele estructurarse en torno a cuatro pilares.
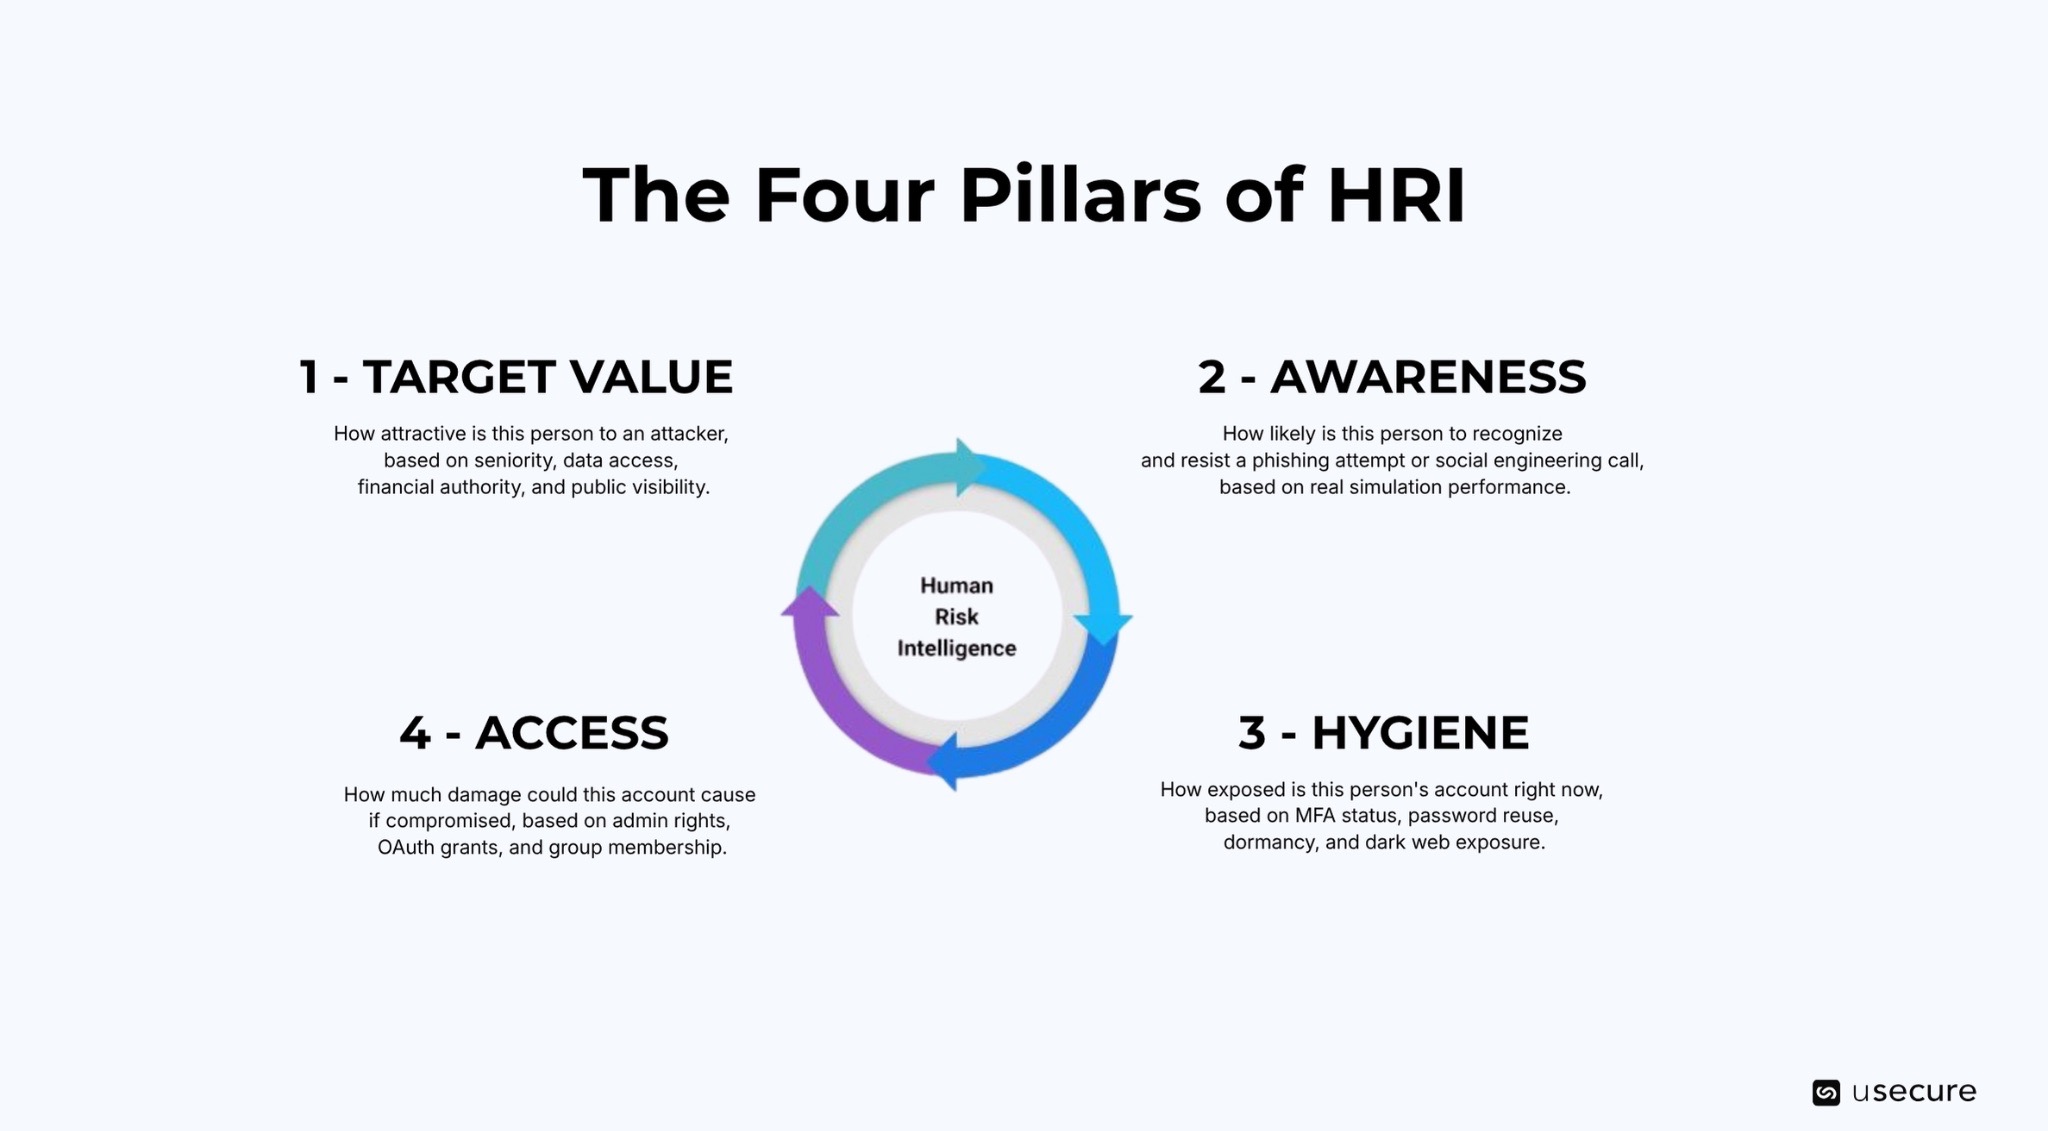
Ningún pilar es peligroso por sí solo. Que un directivo tenga amplios privilegios de acceso no es nada extraño. La mayoría de los empleados caerá en alguna simulación de phishing en algún momento, y los cambios de contraseña pendientes son habituales en organizaciones grandes. Por separado, estos factores pueden merecer atención, pero no indican necesariamente un riesgo elevado.
El riesgo cobra mucha más importancia cuando varios indicadores convergen en una misma persona. Por ejemplo, un empleado con accesos privilegiados, malas prácticas en la gestión de contraseñas, fallos reiterados en simulaciones de phishing y formación en seguridad desactualizada presenta un nivel de riesgo muy superior al que sugeriría cualquiera de esos factores por separado.
Entender el riesgo como la combinación de múltiples factores conductuales y técnicos es precisamente lo que diferencia una estrategia proactiva de reducción del riesgo de un programa de cumplimiento tradicional. Como muestran las siguientes secciones, este principio sustenta varios de los requisitos clave del RGPD y explica por qué la visibilidad continua del riesgo humano resulta imprescindible para cumplir de forma efectiva.
Human Risk Intelligence · Artículo 32 y Considerando 83
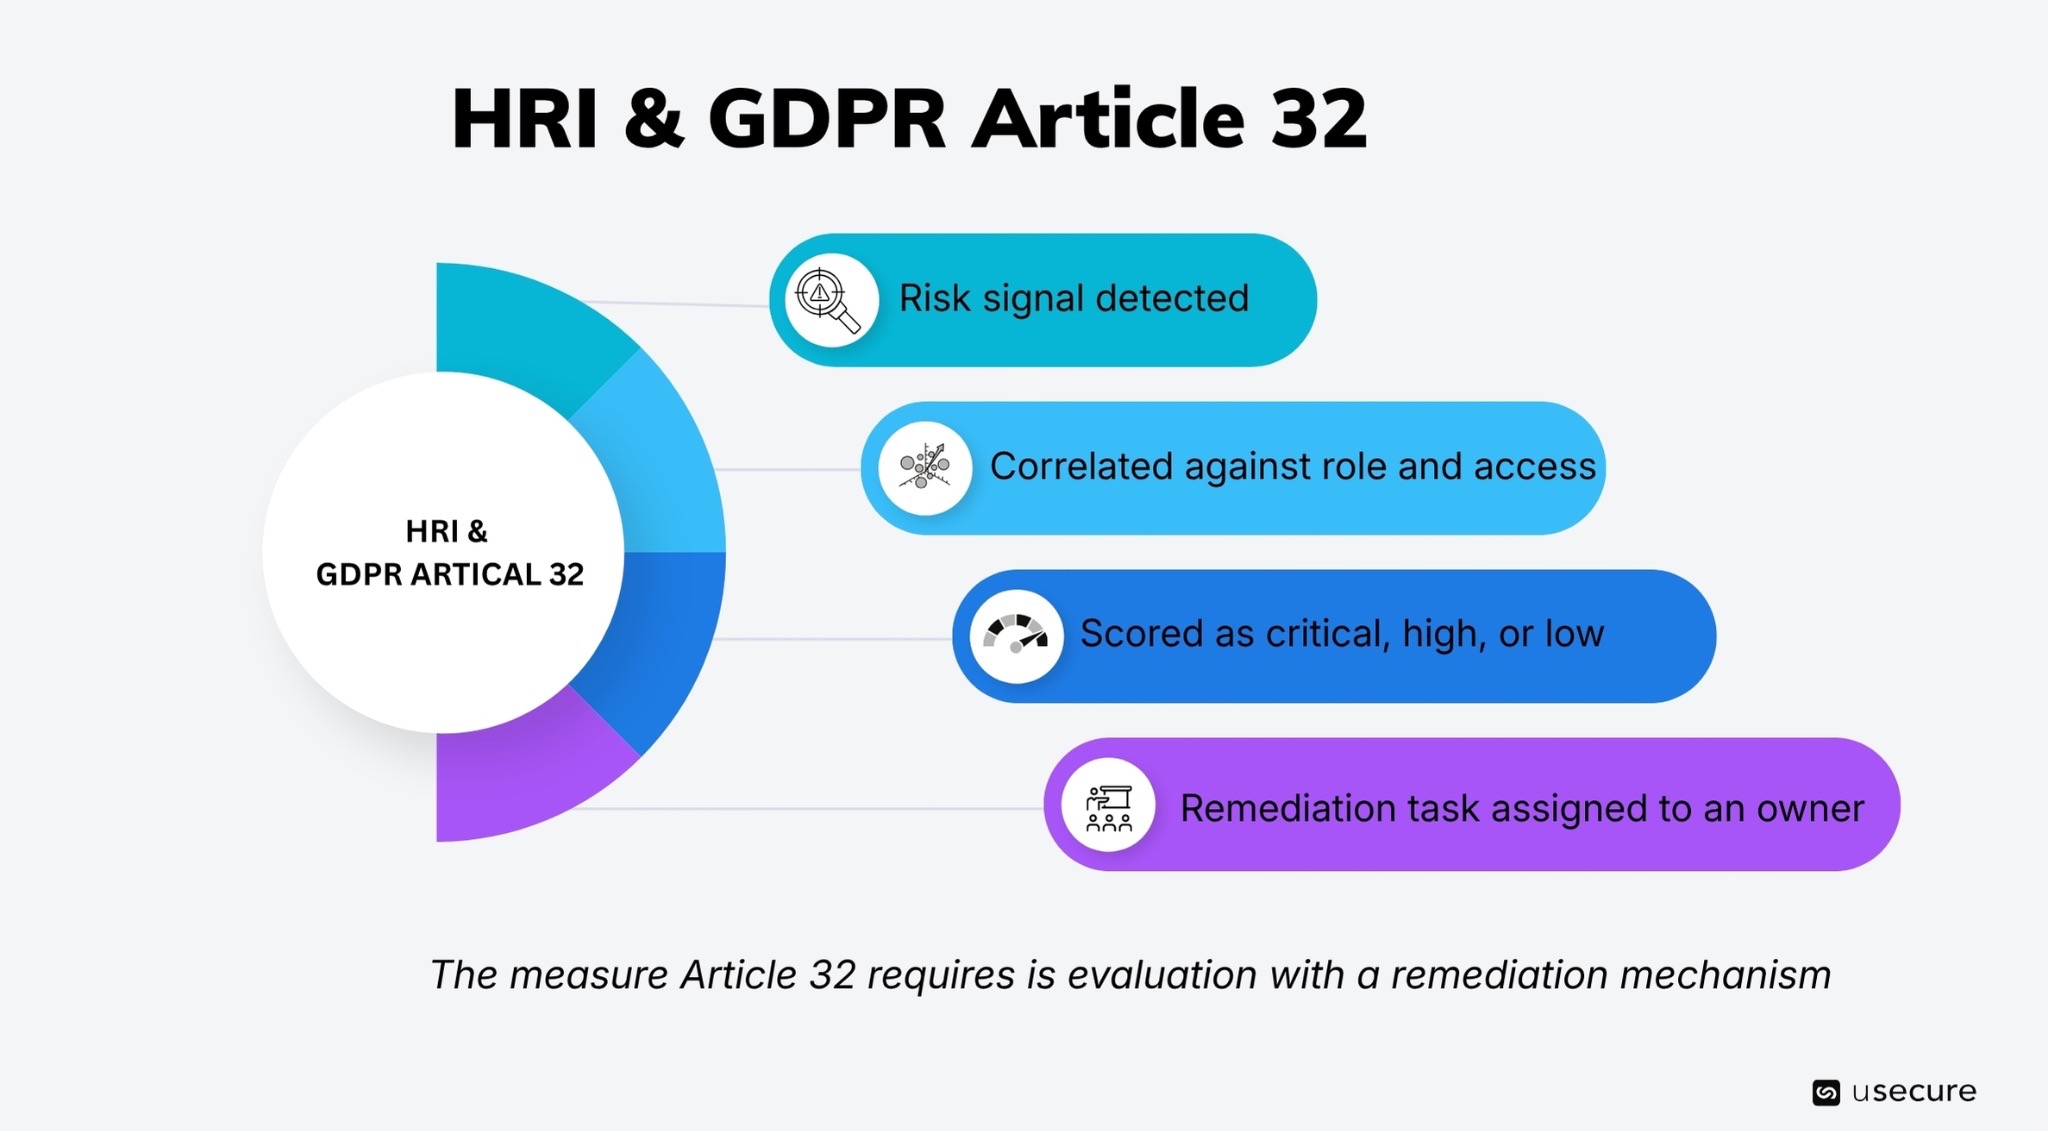
El artículo 32 es una de las disposiciones del RGPD que más se citan durante la investigación de una brecha de datos. Exige a las organizaciones aplicar medidas técnicas y organizativas apropiadas al nivel de riesgo existente. Para determinar qué resulta apropiado, las organizaciones deben tener en cuenta factores como el estado de la técnica, los costes de implantación y la naturaleza, el alcance, el contexto y los fines de sus actividades de tratamiento.
El considerando 83 refuerza esta exigencia al señalar que las organizaciones deben evaluar de forma continua los riesgos asociados al tratamiento de datos personales y aplicar medidas para mitigarlos. En conjunto, ambas disposiciones dejan algo muy claro: el RGPD no impone un conjunto estático de controles de seguridad. Espera que las organizaciones evalúen su riesgo de forma continua y adapten sus medidas de seguridad a medida que ese riesgo evoluciona.
Las brechas de seguridad más recientes muestran bien las consecuencias de no hacerlo.
- A mediados de 2024, una serie de ciberataques afectó a más de 100 organizaciones que utilizaban una plataforma de datos en la nube compartida, entre ellas un gran proveedor de telecomunicaciones y una empresa global de venta de entradas. La plataforma en sí no se vio comprometida. Los atacantes accedieron utilizando credenciales robadas en filtraciones ajenas para entrar en cuentas de clientes en las que no se había aplicado el MFA. Es probable que la mayoría de las organizaciones afectadas contaran con políticas de seguridad documentadas. Sin embargo, muchas menos disponían de una visión continua de qué cuentas carecían de MFA y, al mismo tiempo, tenían acceso a sistemas o datos sensibles. Este tipo de visibilidad permanente del riesgo es justamente lo que el Considerando 83 espera que las organizaciones establezcan.
- Otro ejemplo se produjo en enero de 2024, cuando un grupo de amenazas patrocinado por un Estado vinculado a la inteligencia rusa comprometió cuentas de correo corporativo de una gran empresa tecnológica, incluidas las de miembros de la alta dirección. Los atacantes lograron el acceso inicial a través de una antigua cuenta de pruebas protegida con controles de seguridad débiles y, después, explotaron permisos excesivos de aplicaciones OAuth para mantener el acceso a largo plazo. El incidente demuestra que las medidas de seguridad adecuadas deben ir más allá de los sistemas de producción. Las cuentas inactivas, los entornos de pruebas olvidados, las identidades heredadas y los permisos excesivos de aplicaciones pueden generar un riesgo organizativo considerable si no se supervisan y gestionan de forma continua.
Quizá el aspecto más pasado por alto del Artículo 32 es que identificar el riesgo es solo el principio. Una puntuación de riesgo, por sí sola, no cumple con el RGPD. Las organizaciones demuestran cumplimiento cuando los riesgos identificados desencadenan acciones de remediación concretas y medibles: aplicar el MFA a los usuarios de alto riesgo, deshabilitar cuentas inactivas, retirar permisos OAuth innecesarios o reducir privilegios de acceso excesivos.
Igual de importante es poder demostrar que esas acciones se han completado y que el nivel de riesgo asociado se ha reducido. Este ciclo continuo de identificar el riesgo, priorizar la remediación y verificar una reducción medible del riesgo convierte el HRI de un simple panel de informes en una prueba de cumplimiento efectivo del RGPD.
Formación en concienciación de seguridad y simulaciones de phishing · Artículo 39
La formación en concienciación de seguridad es un componente fundamental de una protección de datos eficaz en el RGPD. El Artículo 39(1)(b) señala la concienciación en seguridad y la formación de los empleados como una de las responsabilidades esenciales del Delegado de Protección de Datos, junto con la supervisión del cumplimiento del RGPD y la realización de las auditorías correspondientes. Esto refuerza un principio importante: proteger los datos personales no depende únicamente de la tecnología, sino también de garantizar que los empleados sepan reconocer los riesgos de seguridad y responder ante ellos.
A pesar de este requisito, muchas organizaciones siguen apostando por un enfoque único para la formación en concienciación en seguridad. Las sesiones anuales impartidas a toda la plantilla, sin tener en cuenta el rol de cada persona ni su nivel de riesgo, pueden servir para marcar una casilla de cumplimiento, pero rara vez generan un cambio de comportamiento duradero. La clave no está en si existe formación, sino en si esa formación es relevante, oportuna y se refuerza con la frecuencia suficiente como para influir en el comportamiento. Igual de importante es medir su eficacia mediante simulaciones de phishing realistas, en lugar de basarse únicamente en cuestionarios teóricos.
No todos los empleados se enfrentan a las mismas amenazas. Una persona del departamento financiero, objetivo de ataques de business email compromise (BEC) y fraude de facturas, necesita pautas distintas a las de una nueva incorporación en marketing o un administrador de IT con accesos privilegiados. Aunque el artículo 39(1)(b) no prescribe una metodología de formación concreta, sí espera claramente que las organizaciones demuestren que sus empleados adquieren mayor conciencia de seguridad con el tiempo.
La HRI convierte la formación en concienciación en seguridad de una actividad de cumplimiento en una estrategia medible de reducción del riesgo. Evalúa si la formación está cambiando comportamientos combinando los resultados de las simulaciones de phishing, el rendimiento en concienciación en seguridad y otros indicadores de riesgo dentro del perfil de riesgo individual de cada persona. La formación no se considera un éxito cuando se completa, sino cuando se traduce en una reducción medible del riesgo.
Gestión de políticas · Artículo 24 y considerando 78
El artículo 24 sitúa la responsabilidad de la protección de datos directamente en el responsable del tratamiento. Exige a las organizaciones implantar medidas técnicas y organizativas adecuadas a los riesgos asociados a sus actividades de tratamiento, teniendo en cuenta la naturaleza, el ámbito, el contexto y los fines de dicho tratamiento. Y, lo que es más importante, esas medidas deben incluir políticas de protección de datos apropiadas.
El considerando 78 amplía este requisito animando a las organizaciones a establecer políticas internas que respalden los principios de protección de datos desde el diseño y por defecto. En conjunto, estas disposiciones dejan clara una cosa: el RGPD no se cumple con el simple hecho de documentar políticas. Las organizaciones deben poder demostrar que esas políticas están integradas en el día a día operativo y que evolucionan al ritmo de los riesgos.
Aquí es donde se quedan cortas muchas herramientas de gestión de políticas. Las políticas se publican, los empleados las aceptan y esas aceptaciones quedan registradas. Esto aporta evidencia de que la política existe, pero no demuestra que se esté cumpliendo ni que siga siendo adecuada a medida que cambia el panorama de riesgos de la organización. El artículo 24 espera que las organizaciones garanticen que sus políticas contribuyen de forma activa a reducir el riesgo.
La HRI transforma la gestión de políticas: deja de ser un trámite de cumplimiento estático para convertirse en un control de seguridad operativo. En lugar de tratar las aceptaciones de políticas como registros aislados, la HRI las correlaciona con otros indicadores de riesgo humano, como los privilegios de acceso, el rendimiento en concienciación en seguridad, la higiene de contraseñas y el comportamiento del usuario. Así, los equipos de seguridad y cumplimiento pueden identificar no solo quién ha aceptado las políticas críticas, sino también si las personas de mayor riesgo no lo han hecho.
Las políticas también pasan a ser dinámicas en lugar de estáticas. Pueden revisarse y reforzarse cuando un empleado cambia de puesto, recibe privilegios elevados, empieza a tratar nuevas categorías de datos personales o muestra comportamientos que aumentan el riesgo para la organización. De este modo, las políticas se convierten en controles vivos que evolucionan al ritmo de la organización. Esta diferencia entre documentar una política y demostrar que influye en el comportamiento de los empleados es precisamente el propósito del Artículo 24 y del Considerando 78.
Monitorización de la dark web · Artículos 33 y 34
La detección temprana es clave para cumplir el plazo de notificación de 72 horas que exige el RGPD. Los artículos 33 y 34 del RGPD establecen expectativas claras sobre la notificación de brechas. El Artículo 33 obliga a las organizaciones a notificar a su autoridad de control cualquier violación de datos personales sin dilación indebida y, cuando sea posible, en un plazo de 72 horas desde que tengan constancia del incidente. El Artículo 34 exige informar a las personas afectadas sin dilación indebida cuando la brecha pueda suponer un alto riesgo para sus derechos y libertades.
Ambas obligaciones dependen de un factor crítico: la detección a tiempo. El plazo de 72 horas no empieza cuando se produce la brecha, sino cuando la organización tiene constancia de ella. Y ahí es donde reside el mayor reto para muchas organizaciones. En numerosos casos, se enteran de que hay cuentas comprometidas a través de fuentes externas: fuerzas de seguridad, investigadores de seguridad o clientes que reportan actividad sospechosa.
La monitorización continua de la dark web ayuda a cerrar esta brecha de visibilidad al ofrecer alertas tempranas cuando las credenciales corporativas aparecen en repositorios de filtraciones conocidos o en mercados criminales. En lugar de esperar a que un atacante explote unas credenciales expuestas, las organizaciones pueden identificar las cuentas potencialmente afectadas, investigar la exposición y actuar antes de que el riesgo se agrave.
Este enfoque proactivo respalda el cumplimiento del RGPD de dos formas importantes. Primero, permite detectar posibles incidentes mucho antes, lo que mejora la capacidad de responder al plazo de 72 horas del Artículo 33. Segundo, al detectar credenciales expuestas antes de que se utilicen, muchas veces es posible remediar el problema antes de que derive en una violación de datos personales que deba notificarse conforme al Artículo 34.
En definitiva, la monitorización de la dark web ofrece a las organizaciones una visibilidad más temprana de la exposición de credenciales, lo que acelera la respuesta, reduce el riesgo y refuerza su capacidad para cumplir los requisitos de detección y notificación de brechas del RGPD.
Unificar los requisitos del RGPD con Human Risk Intelligence
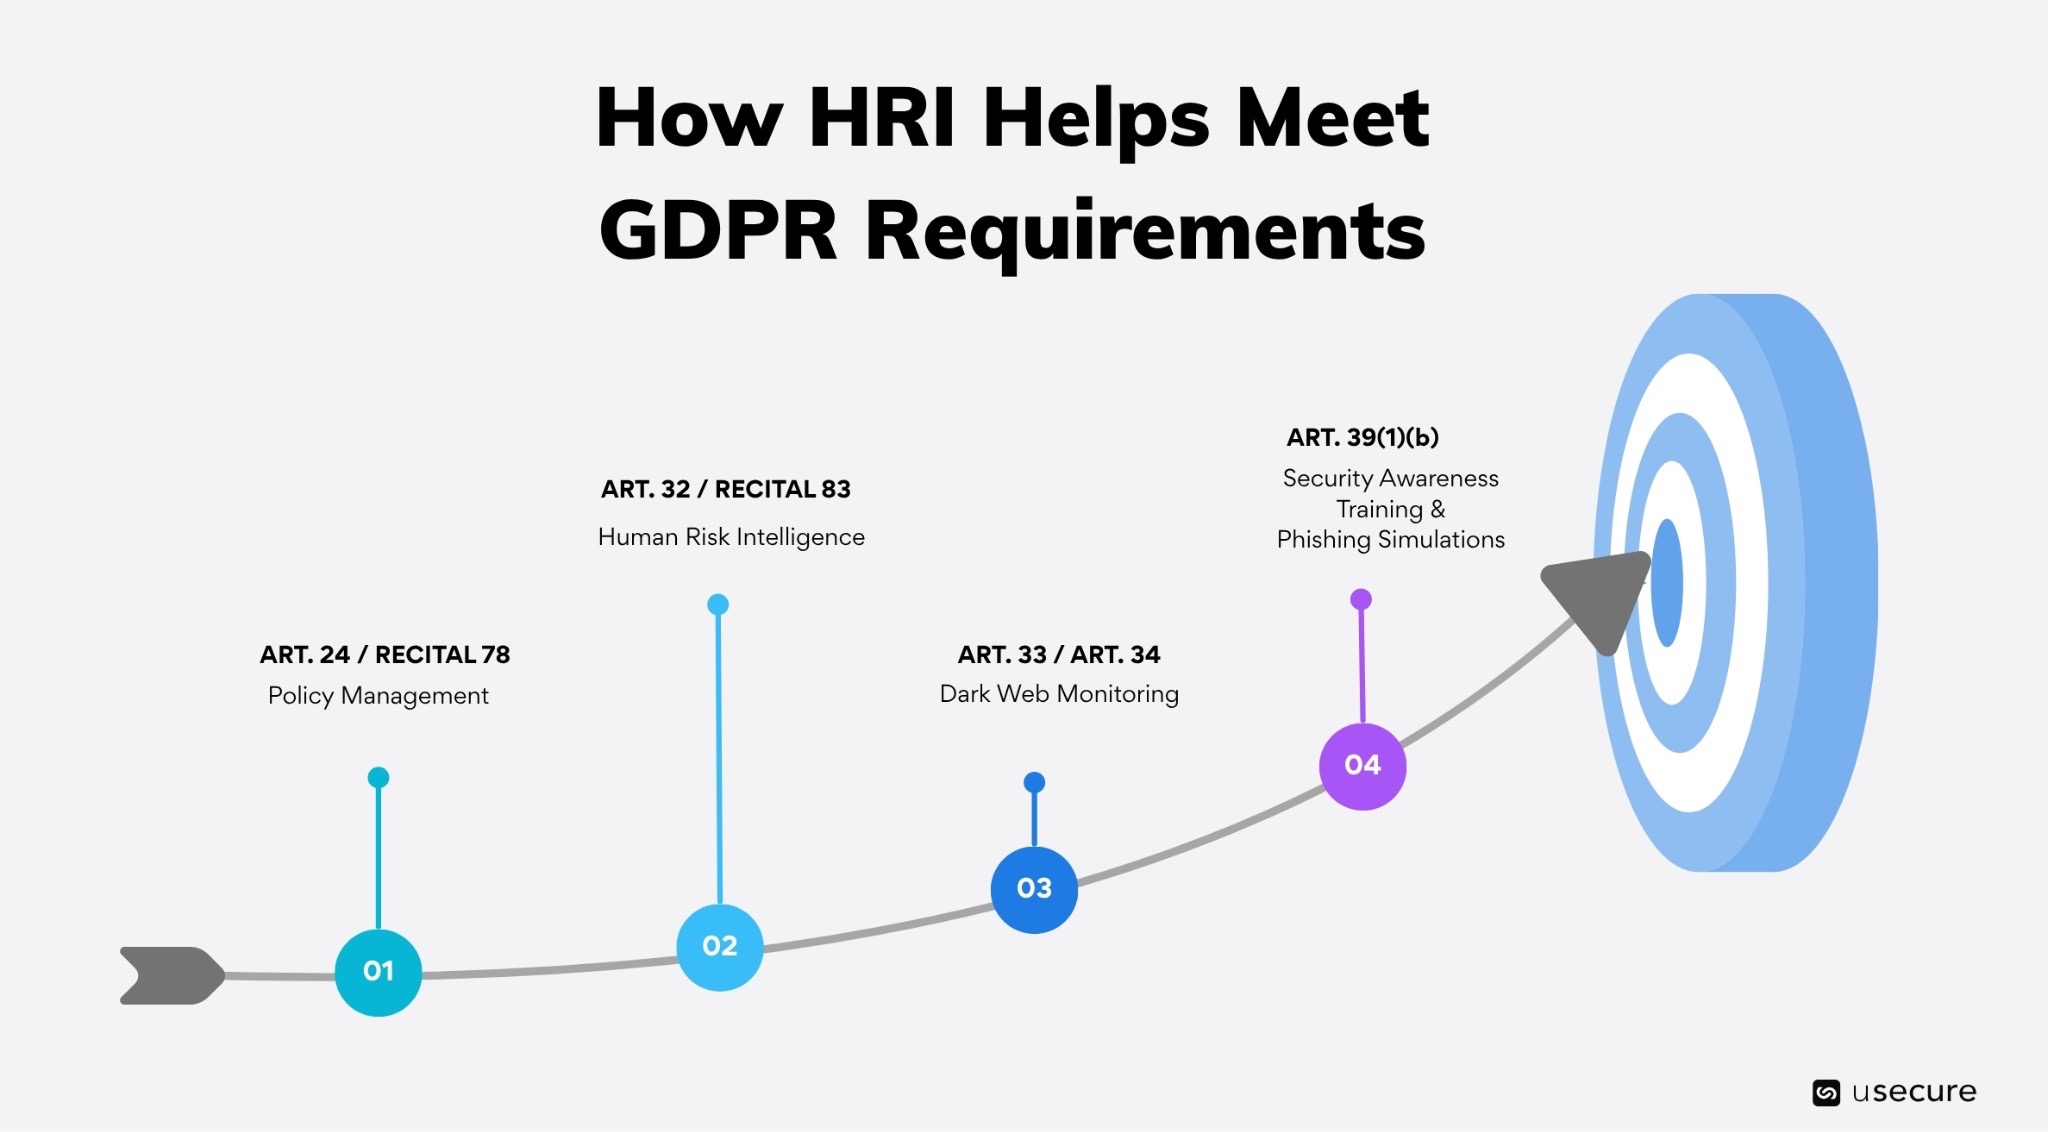
Aunque los artículos 24, 32, 33, 34 y 39 abordan aspectos distintos del RGPD, todos persiguen el mismo objetivo: ayudar a las organizaciones a identificar, gestionar y reducir el riesgo de forma continua.
Más que actuaciones puntuales de cumplimiento, estas disposiciones impulsan un enfoque continuo y basado en evidencias para proteger los datos personales. El artículo 24 exige que las políticas se reflejen en el día a día de la operativa. El artículo 32 obliga a evaluar y mitigar los riesgos de seguridad de forma continua. Los artículos 33 y 34 exigen detectar y responder a los incidentes con rapidez. Y el artículo 39 requiere demostrar que las iniciativas de concienciación en seguridad están mejorando el comportamiento de los empleados.
Cumplir con estos requisitos depende de una misma capacidad: mantener una visión continua y unificada del riesgo humano en toda la organización. La HRI aporta precisamente eso, al reunir la concienciación en seguridad, los resultados de phishing, los datos de identidad y accesos, la higiene de contraseñas, el cumplimiento de políticas y otros indicadores de comportamiento en una única visión del riesgo organizativo, actualizada de forma constante. En lugar de depender de informes inconexos procedentes de múltiples herramientas de seguridad, las organizaciones obtienen la visibilidad necesaria para priorizar la remediación, medir las mejoras y demostrar que su programa de seguridad está reduciendo el riesgo de forma activa, no solo documentando el cumplimiento.
Human Risk Intelligence: la capa que falta en el cumplimiento del RGPD
El RGPD nunca pretendió prescribir un conjunto fijo de controles de seguridad. Se diseñó para seguir siendo relevante a medida que evolucionan la tecnología y las ciberamenazas. Más de seis años de resoluciones sancionadoras han dejado cada vez más clara la intención del reglamento: se espera que las organizaciones comprendan su riesgo de forma continua, adapten sus medidas de seguridad en consecuencia y reduzcan ese riesgo antes de que derive en un incidente de seguridad.
La HRI aporta la capacidad operativa para responder a esa expectativa. Correlaciona de forma continua las señales procedentes de la formación en concienciación, las simulaciones de phishing, la gestión de políticas, los controles de identidad y acceso, la higiene de contraseñas y la exposición de credenciales para crear una visión unificada del riesgo humano en toda la organización. Y lo más importante: convierte esa información en acciones de remediación medibles, lo que permite identificar a los usuarios de mayor riesgo, priorizar la intervención y demostrar que el riesgo se ha reducido con el tiempo.
En definitiva, Human Risk Intelligence cierra la brecha entre el cumplimiento normativo y la seguridad operativa, convirtiendo el RGPD en algo más que un marco para demostrar cumplimiento: en un marco para reducir el riesgo de forma continua.
¿Listo para reducir el riesgo humano?
Si tu organización quiere ir más allá del cumplimiento de "marcar casillas" y adoptar un enfoque realmente proactivo del RGPD, Human Risk Intelligence puede ayudarte. Descubre cómo la visibilidad continua del riesgo humano te permite identificar a los usuarios de mayor riesgo, priorizar la remediación y demostrar una reducción del riesgo medible en toda la organización.
Descubre más sobre Human Risk Intelligence o solicita una demo para ver cómo puede reforzar tu estrategia de cumplimiento del RGPD.
BOOK A DEMO
See usecure in action
A 30-minute walkthrough of how to cut human risk across your users, tailored to MSPs and IT teams.
Subscribe to newsletter

Descubre cómo las empresas de servicios profesionales reducen el riesgo humano con usecure
Descubre cómo los equipos de TI de servicios profesionales usan usecure para proteger los datos confidenciales de sus clientes, mantener el cumplimiento normativo y salvaguardar su reputación, sin interrumpir el trabajo facturable.
Related posts
Explore more insights, updates, and resources from usecure.
Navigating GDPR Compliance: A Practical Guide for Organizations