Règlement européen sur l'IA : la maîtrise de l'IA devient une obligation légale
Published on
August 19, 2026
Read time
5 mins

Règlement européen sur l'IA : la maîtrise de l'IA devient une obligation légale

Publié le
August 19, 2026
Temps de lecture
5 min
Catégorie
5 min de lecture

Règlement européen sur l'IA : la maîtrise de l'IA devient une obligation légale

Publié le
19 Aug 26

Table of contents

Subscribe to newsletter

By clicking Sign Up you're confirming that you agree with our Terms and Conditions.
Thank you! Your submission has been received!
Oops! Something went wrong while submitting the form.

L'AI Act européen fait de la maîtrise de l'IA une obligation légale. En vertu de l'article 4, les fournisseurs et les déployeurs de systèmes d'IA doivent prendre des mesures pour garantir que leurs collaborateurs, et toute personne utilisant l'IA pour leur compte, disposent des compétences, des connaissances et de la compréhension nécessaires pour en faire un usage responsable. Cette obligation s'applique depuis le 2 février 2025 et ne concerne pas uniquement les organisations qui utilisent des systèmes d'IA à haut risque. Le niveau de maîtrise jugé suffisant dépend du rôle de chacun, de son expérience et de son exposition à l'IA. Concrètement, se mettre en conformité signifie proposer une formation adaptée, par profil de poste, et être en mesure de démontrer les mesures prises pour maîtriser le risque humain lié à l'IA.

En janvier 2024, un collaborateur du service financier du groupe d'ingénierie international Arup participe à ce qui semble être une visioconférence tout à fait ordinaire avec le CFO de l'entreprise et plusieurs cadres dirigeants. Tous les visages et toutes les voix présents lors de cet appel avaient été générés par intelligence artificielle. En une seule journée, ce collaborateur a autorisé 15 virements pour un montant total de plus de 25 millions de dollars vers des comptes contrôlés par des fraudeurs. Aucun malware n'a été utilisé. Aucun pare-feu n'a été franchi. Un collaborateur a simplement pris une décision, de bonne foi, sur la base de ce qu'il voyait et entendait.

Cette décision illustre précisément le type de risque que l'obligation de maîtrise de l'IA prévue par l'AI Act européen vise à traiter. Elle est entrée en vigueur avant même que beaucoup d'organisations aient achevé la rédaction de leur politique d'utilisation de l'IA générative.

L'article 4 ne porte pas seulement sur les algorithmes. Il porte sur les personnes, et plus précisément sur leur capacité à comprendre, reconnaître, questionner et traiter correctement l'IA lorsqu'elle intervient dans leur travail. Cette IA peut être un outil validé installé sur un ordinateur professionnel, comme elle peut être une voix synthétique au bout du fil lors d'un appel urgent.

Pour les équipes conformité, il s'agit d'un terrain inconnu. Une grande partie de l'AI Act européen s'apparente à une réglementation classique de sécurité des produits, avec des exigences portant sur la documentation, la classification des risques et les évaluations de conformité. L'article 4, lui, se distingue. Il est bien plus proche de ce que les équipes en charge de la sensibilisation à la sécurité connaissent déjà, car il instaure avant tout une obligation légale de gestion du risque humain dans un environnement de travail où l'IA est omniprésente.

Ce que l'AI Act européen exige réellement

L'AI Act européen repose sur une approche fondée sur les risques, et la plupart des exigences qui font la une s'inscrivent dans ce cadre. Les systèmes considérés comme présentant un risque inacceptable, notamment la notation sociale et certaines pratiques manipulatrices ou abusives, sont purement et simplement interdits. Les systèmes à haut risque, comme ceux utilisés dans le recrutement, l'évaluation de la solvabilité ou les infrastructures critiques, sont soumis aux obligations les plus strictes : documentation, classification des risques, évaluations de conformité et surveillance continue. Les systèmes présentant un risque limité sont soumis à des obligations plus légères, essentiellement axées sur la transparence, tandis que les systèmes à risque minimal échappent à la majeure partie des exigences du règlement.
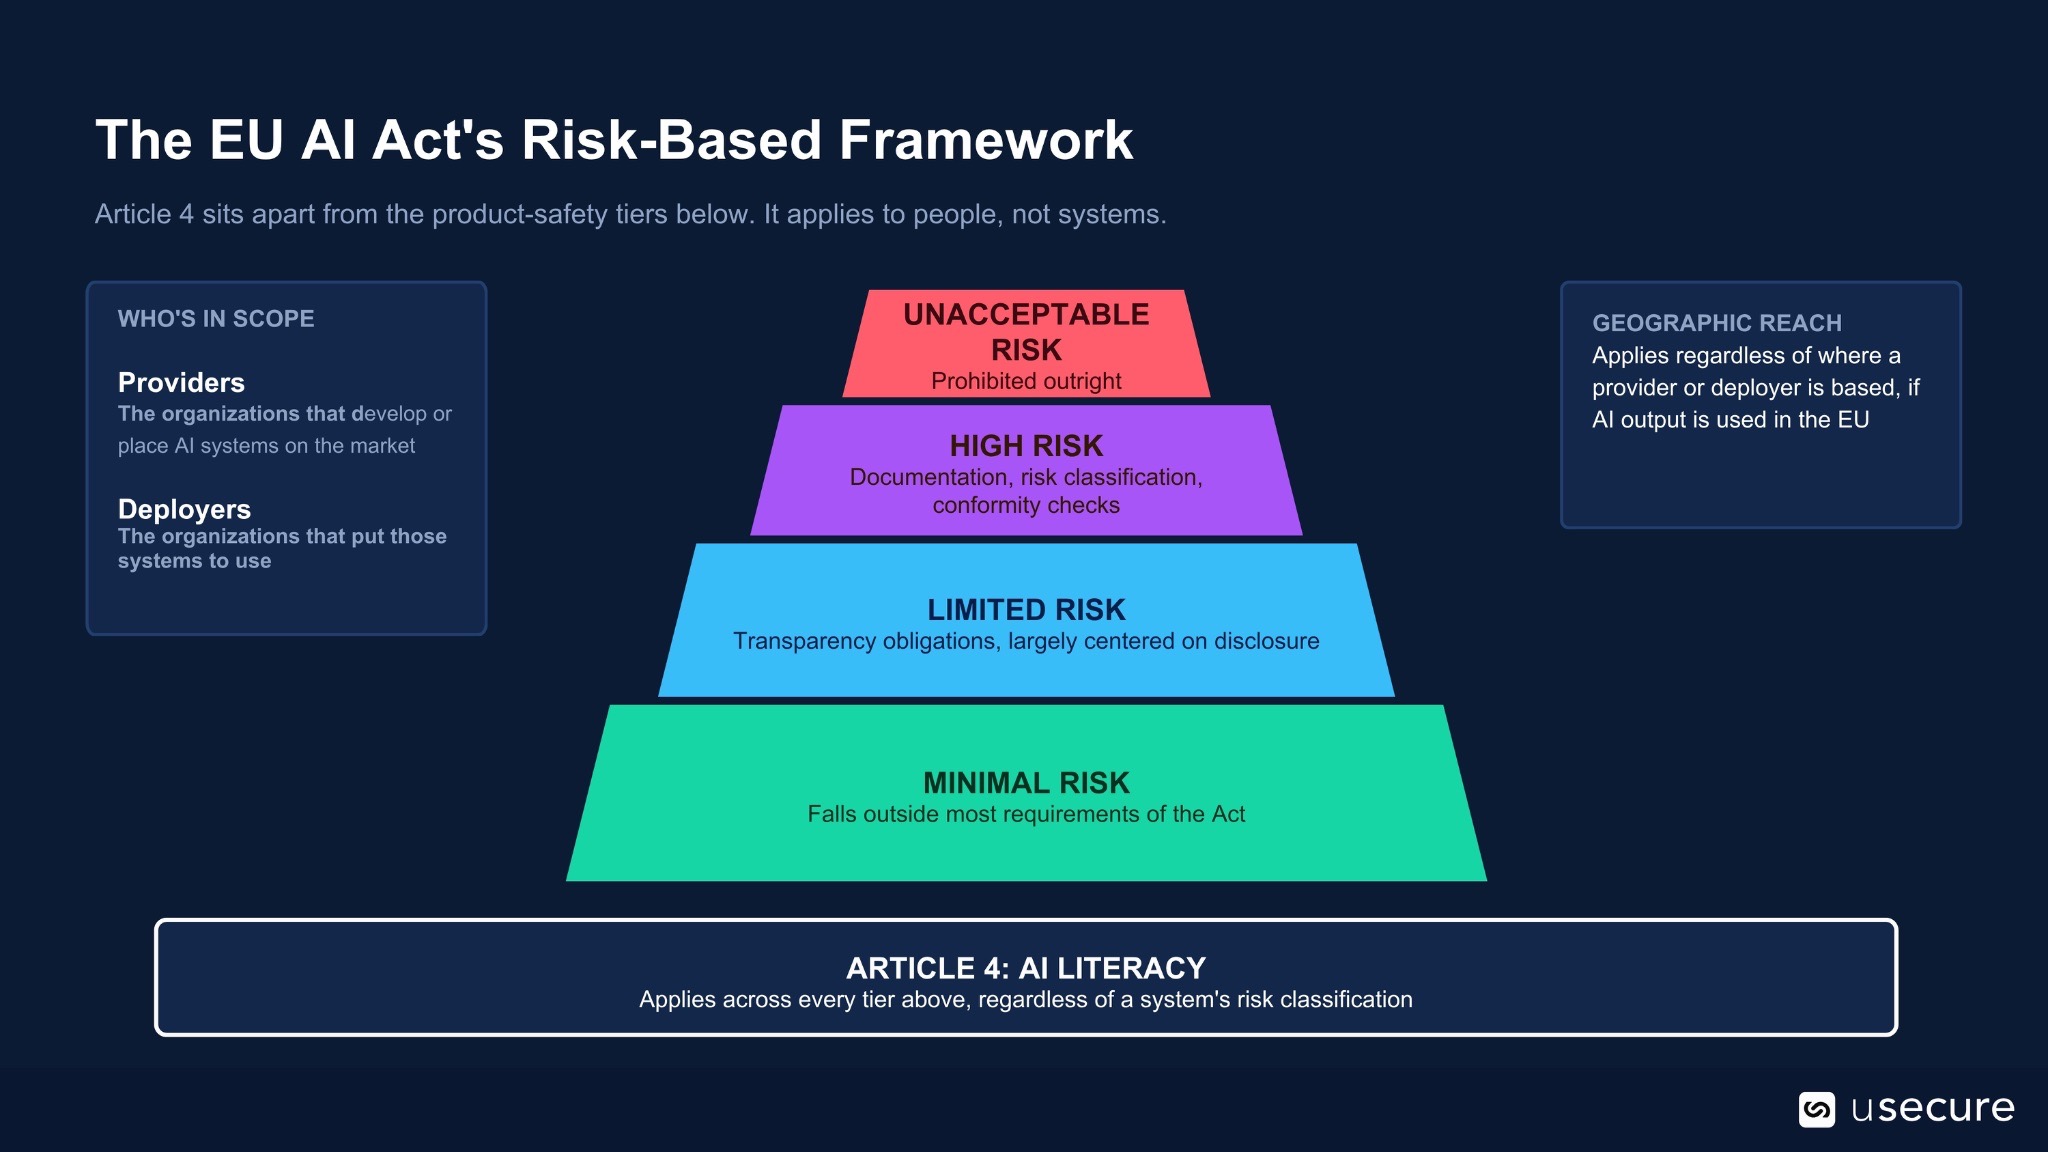
Le règlement s'applique aux fournisseurs, c'est-à-dire aux organisations qui développent ou mettent des systèmes d'IA sur le marché, ainsi qu'aux déployeurs, les organisations qui utilisent ces systèmes, quel que soit leur lieu d'établissement. Une organisation située hors de l'UE peut entrer dans le champ d'application au seul motif que les résultats produits par son système d'IA sont utilisés sur le marché européen.

L'article 4 se distingue de cette logique de sécurité des produits. Plutôt que d'encadrer la conception ou la classification d'un système, il encadre les personnes qui l'utilisent. Les fournisseurs et les déployeurs de systèmes d'IA doivent prendre des mesures pour garantir un niveau suffisant de maîtrise de l'IA (AI literacy) chez leurs collaborateurs et chez les autres personnes qui exploitent ces systèmes pour leur compte. Le règlement définit la maîtrise de l'IA comme l'ensemble des compétences, connaissances et notions permettant de prendre des décisions éclairées sur le déploiement et l'utilisation de l'IA, tout en mesurant les opportunités qu'elle offre et les préjudices qu'elle peut causer.

Point essentiel : cette obligation ne se limite pas aux systèmes d'IA à haut risque. Elle s'applique dès lors qu'une organisation agit en tant que fournisseur ou déployeur d'un système d'IA, ce qui la rend pertinente bien au-delà des seules entreprises qui développent des technologies d'IA avancées ou réglementées. En 2026, avec une IA intégrée à un nombre croissant d'outils de travail et de processus métier, cela place potentiellement une part importante des organisations opérant sur le marché européen, ou le servant, dans le champ d'application.

Deux précisions supplémentaires méritent une attention particulière. Premièrement, l'obligation ne concerne pas uniquement les salariés de l'entreprise. L'article 4 vise également les autres personnes qui interviennent dans l'exploitation et l'utilisation des systèmes d'IA pour le compte de l'organisation, ce qui peut inclure des prestataires et d'autres tiers, selon leur rôle et le contexte.

Deuxièmement, le niveau de maîtrise de l'IA attendu est contextuel, et non uniforme. Les organisations doivent tenir compte de facteurs tels que les connaissances techniques, l'expérience, la formation initiale et continue de chaque personne, mais aussi du contexte d'utilisation du système d'IA et des personnes ou groupes susceptibles d'être concernés. Concrètement, le niveau suffisant pour un chargé de marketing utilisant un assistant de rédaction IA n'a rien à voir avec celui attendu d'un développeur travaillant directement sur des modèles d'IA, ni avec celui d'un dirigeant chargé de décider où et comment l'IA est déployée.

Calendrier : ce qui s'applique déjà

La confusion sur les échéances est devenue un risque de conformité à part entière. Voici où en sont les choses aujourd'hui.

•       1er août 2024 : entrée en vigueur de l'EU AI Act.

•       2 février 2025 : l'obligation de maîtrise de l'IA prévue à l'article 4 devient applicable, en même temps que l'interdiction d'un nombre limité de pratiques d'IA, dont la notation sociale et certains systèmes manipulatoires ou abusifs. La maîtrise de l'IA figure ainsi parmi les toutes premières obligations effectives du règlement.

•       Fin 2025 : La Commission européenne propose un paquet Digital Omnibus destiné à simplifier certains aspects de la mise en œuvre du règlement. Les propositions prévoient notamment de modifier le calendrier applicable à certaines exigences relatives aux systèmes d'IA à haut risque, avec des échéances qui pourraient être repoussées jusqu'en décembre 2027.

•       2 août 2026 : Les autorités nationales compétentes assument des responsabilités élargies en matière d'application du règlement.

•       Jusqu'en 2027 : Les obligations restantes du règlement continuent d'entrer en vigueur selon un calendrier progressif.
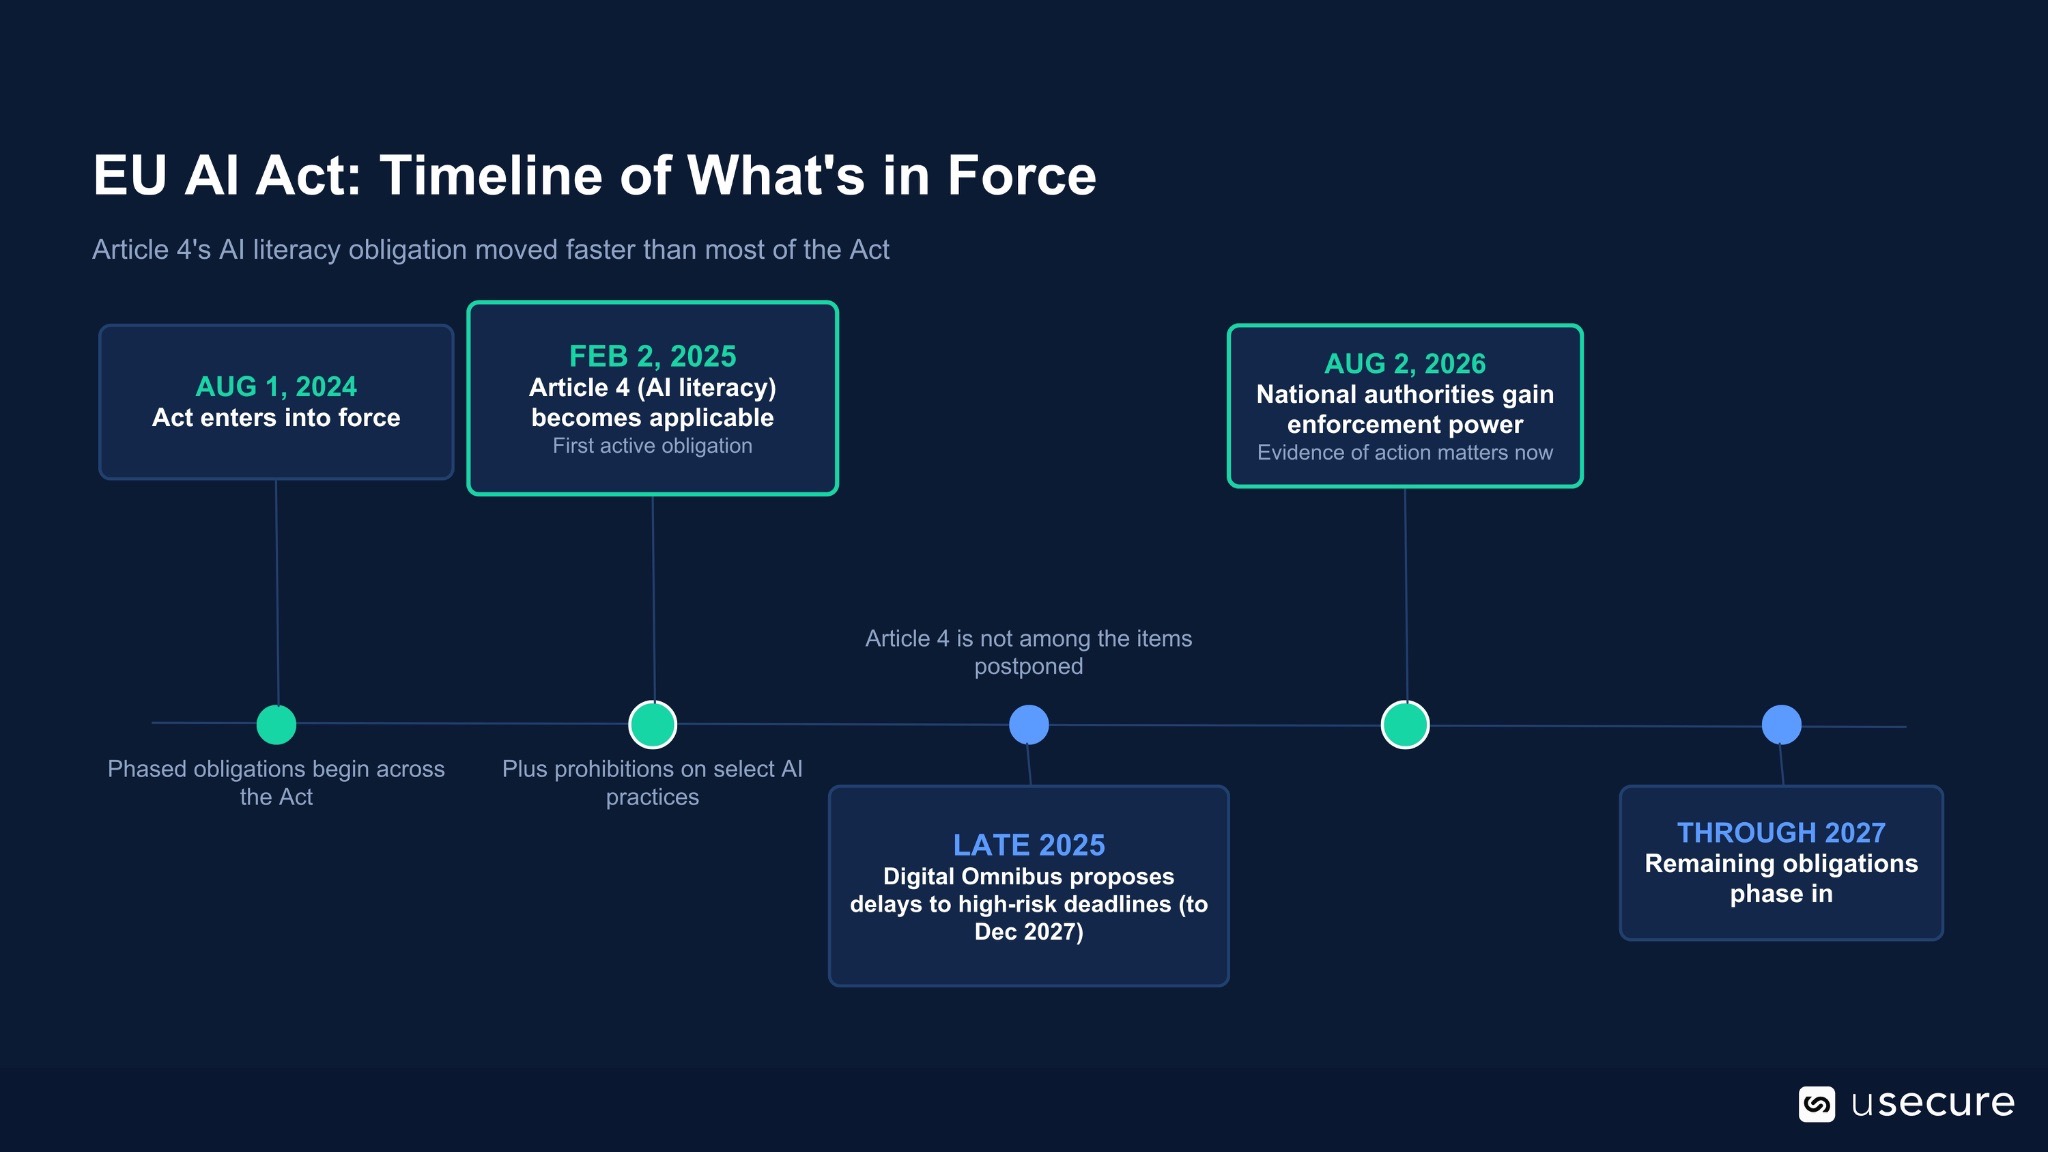
Les gros titres s'étant concentrés sur les reports liés au Digital Omnibus, certaines organisations ont relégué au second plan leurs programmes de maîtrise de l'IA, au même titre que leurs autres chantiers liés à l'AI Act. Cette lecture passe à côté d'une distinction essentielle. L'article 4 figure au chapitre I du règlement, et non parmi les dispositions du chapitre III encadrant les systèmes d'IA à haut risque. Son obligation de maîtrise de l'IA s'applique depuis le 2 février 2025 et ne fait pas partie des exigences dont le report a été proposé.

L'orientation réglementaire évolue par ailleurs vers une approche plus pragmatique et proportionnée de la maîtrise de l'IA. Plutôt que d'exiger la preuve que chaque individu a atteint un niveau de connaissances prédéfini, l'accent est mis sur les mesures que les organisations mettent en place pour développer et soutenir un niveau de maîtrise de l'IA adapté aux rôles, aux risques et au contexte.

La prochaine échéance déterminante concerne l'application du règlement. À partir du 2 août 2026, les autorités nationales compétentes assumeront des responsabilités élargies en la matière. La capacité à démontrer ce qu'une organisation a réellement mis en œuvre devient donc de plus en plus décisive. Les équipes conformité doivent par conséquent se concentrer non seulement sur le déploiement de mesures de maîtrise de l'IA adaptées, mais aussi sur leur documentation : quelles mesures, pour quels publics, et selon quelle logique.

Un risque juridique plus large est également à prendre en compte. Lorsqu'une maîtrise insuffisante de l'IA contribue à un usage préjudiciable ou non conforme de celle-ci, l'absence de formation et de mesures de gouvernance appropriées peut peser lourd en cas de contrôle réglementaire ou de contentieux civil. Les organisations pourraient devoir démontrer qu'elles ont pris des mesures raisonnables et proportionnées pour préparer leurs collaborateurs, et les autres personnes concernées, aux risques liés à l'IA dans le cadre de leurs fonctions.

Au fond, la question ne sera probablement pas de savoir si une organisation peut prouver que chaque collaborateur « maîtrise l'IA ». La question la plus concrète — et celle à laquelle il sera nettement plus difficile d'échapper — est la suivante : quelles mesures avez-vous réellement prises ?

Pourquoi il s'agit d'un enjeu de risque humain, et pas seulement de formation

Depuis dix ans, les équipes sécurité s'efforcent de démontrer que l'humain — et pas seulement l'infrastructure — constitue l'une des surfaces d'attaque les plus critiques des organisations modernes. L'article 4 introduit ce même principe de risque humain dans le débat réglementaire sur l'intelligence artificielle. La nuance est importante : un programme de maîtrise de l'IA conçu comme un exercice de conformité ponctuel — une simple vidéo d'onboarding ou une présentation annuelle — a peu de chances de répondre à l'intention du texte, ni à la réalité des usages de l'IA au quotidien.

L'ampleur du défi apparaît déjà clairement dans les données sur les collaborateurs. L'adoption de l'IA générative s'est faite à un rythme qui a souvent dépassé la capacité des organisations à mettre en place les politiques, les contrôles et la supervision nécessaires pour en encadrer efficacement l'usage.

La question n'est pas seulement de savoir si les collaborateurs utilisent l'IA. Elle est aussi de savoir si les organisations disposent d'une visibilité réelle sur ces usages. Une enquête sectorielle de 2026 largement reprise met en évidence un décalage important entre la confiance des dirigeants et les comportements déclarés par les collaborateurs. Environ trois quarts des dirigeants estimaient avoir une vision claire de la façon dont l'IA était utilisée dans leur organisation, alors que les données issues des collaborateurs suggéraient une visibilité organisationnelle réelle nettement plus faible.

Ce décalage crée un problème de gouvernance fondamental. La direction peut penser que l'usage de l'IA est compris et maîtrisé, pendant que les équipes testent des outils, partagent des informations et prennent des décisions assistées par l'IA en dehors des processus établis.

L'article 4 place cette dimension humaine au premier plan. Une véritable maîtrise de l'IA suppose d'aller au-delà des suppositions sur ce que les collaborateurs savent, pour s'appuyer sur des mesures démontrables qui développent les connaissances, le discernement et la vigilance nécessaires. L'objectif n'est pas simplement de prouver qu'une formation a été dispensée. Il s'agit de garantir que les collaborateurs savent identifier les risques liés à l'IA, prendre des décisions éclairées et réagir correctement lorsque ces risques se présentent dans leur travail quotidien.

C'est précisément le manque auquel la Human Risk Intelligence répond déjà pour le Phishing et l'ingénierie sociale — et le même principe s'applique désormais directement à l'IA. Savoir quels collaborateurs ont terminé un module de formation fournit une preuve de conformité. Savoir lesquels sont réellement capables de reconnaître une voix synthétique, de repérer une facture générée par IA ou de détecter l'arrivée d'un outil d'IA non autorisé dans leur flux de travail fournit un signal de risque exploitable.

La distinction est essentielle. Les taux de complétion démontrent qu'une formation a été délivrée, mais pas que les collaborateurs sauront appliquer ce qu'ils ont appris face à une menace réelle. Comprendre comment les personnes identifient, traitent et gèrent les risques liés à l'IA donne aux organisations une vision bien plus juste de leur exposition réelle.

C'est toute la différence entre un programme de maîtrise de l'IA conforme sur le papier et un programme capable de résister à un examen réglementaire et opérationnel sérieux.

Anatomie d'une attaque assistée par l'IA

L'affaire Arup n'est pas un cas isolé. Elle est devenue une référence pour une catégorie de fraudes assistées par l'IA en pleine expansion, qui viserait aujourd'hui des centaines d'entreprises chaque jour selon les chercheurs en sécurité. Les pertes déclarées peuvent être considérables : dans les grands groupes, elles atteignent en moyenne plusieurs centaines de milliers de dollars par incident, et certains cas signalés dans le secteur financier britannique dépasseraient 20 millions de livres sterling. Le mode opératoire est remarquablement constant, et en comprendre les rouages constitue en soi une forme essentielle de culture de l'IA.
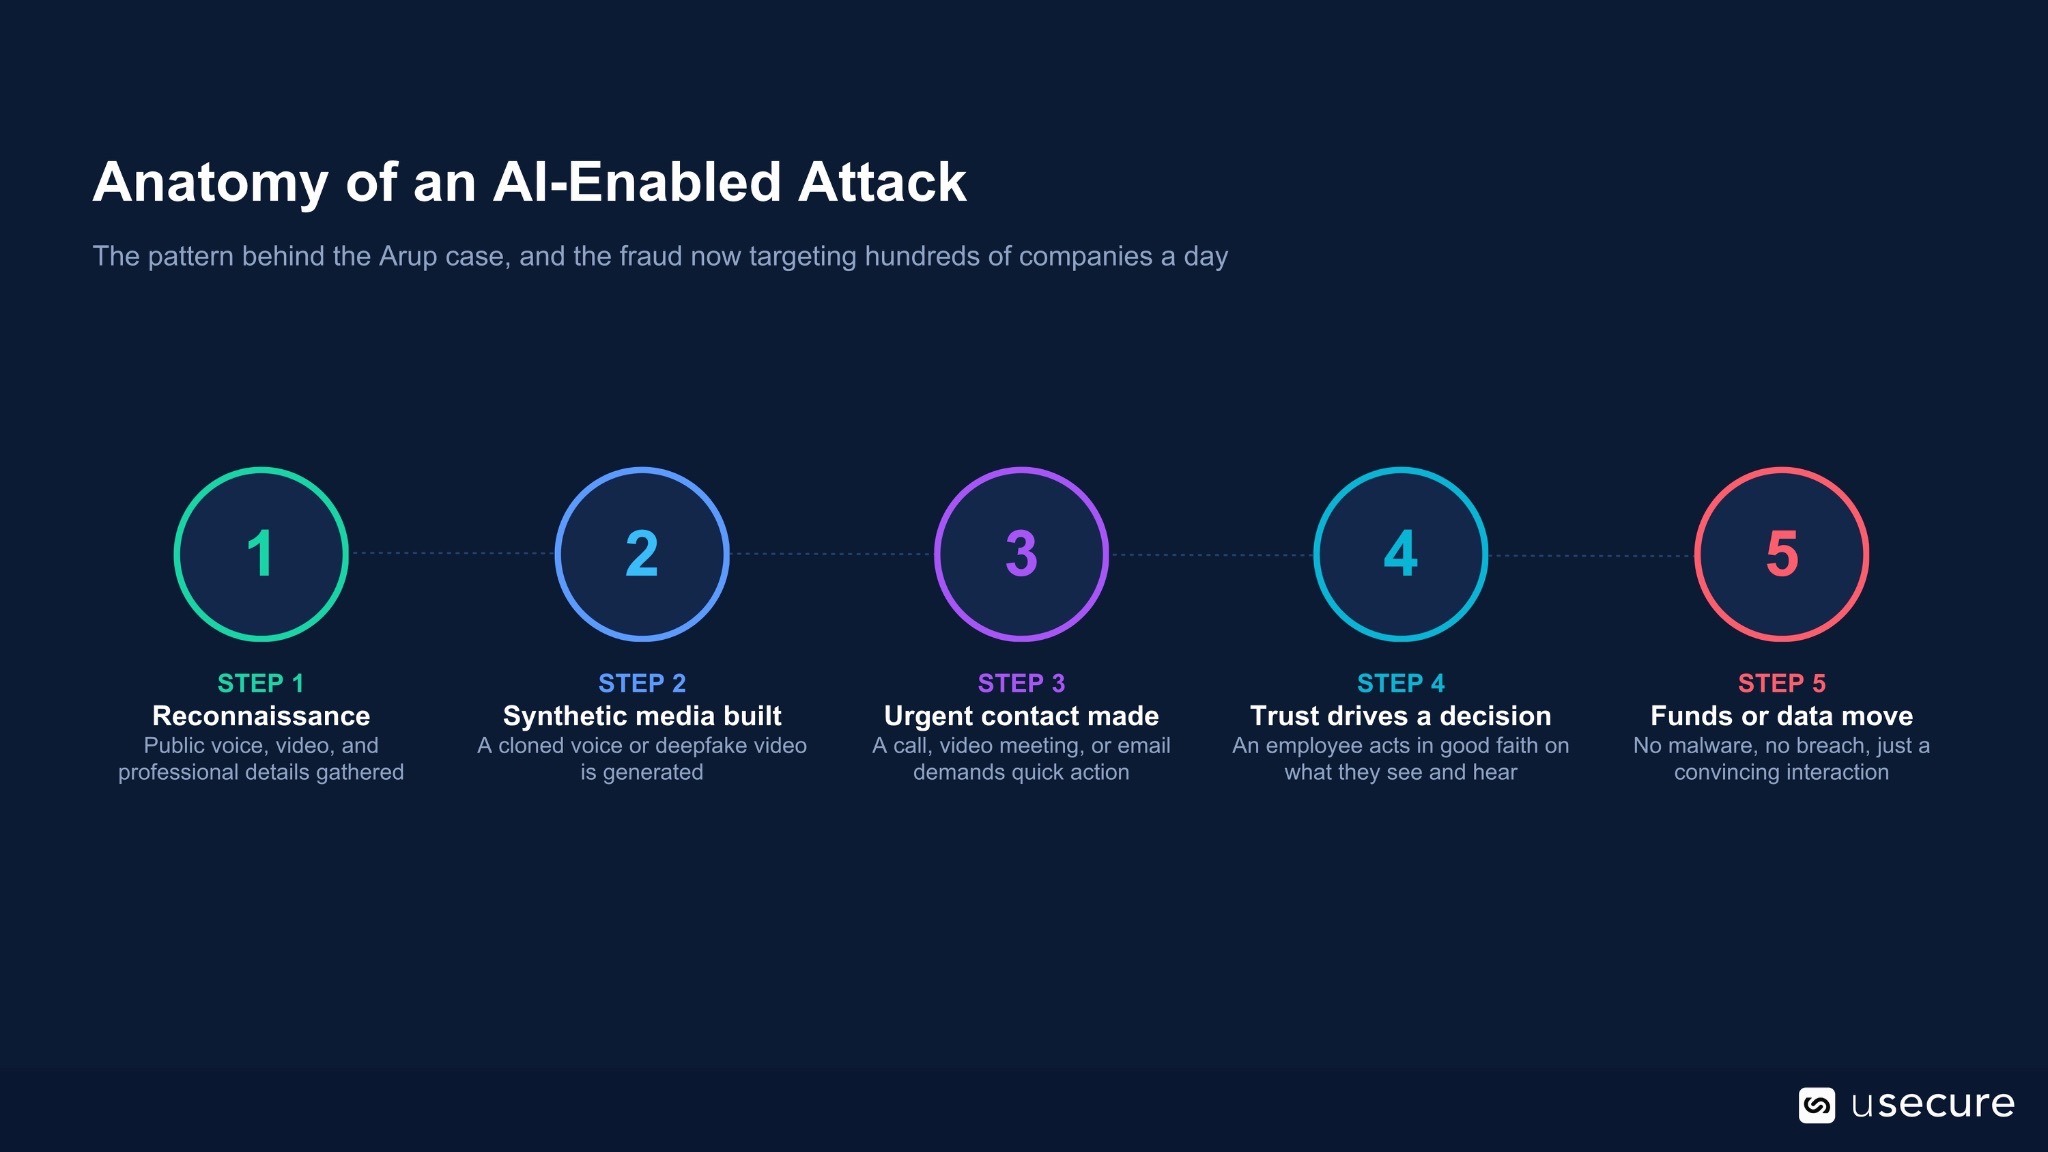
Le constat préoccupant qui ressort de plusieurs rapports sectoriels publiés en 2026 est que la sensibilisation traditionnelle à la sécurité, souvent centrée sur la détection des fautes de grammaire, des liens suspects ou des adresses d'expéditeur incohérentes, ne fonctionne pas face à ce type d'attaques. La plupart de ces signaux d'alerte familiers n'existent tout simplement pas dans un appel vidéo deepfake convaincant ou dans un message vocal cloné qui semble provenir du directeur financier.

La compétence que l'article 4 impose de développer est donc très différente de la sensibilisation au Phishing couverte par de nombreux programmes de formation existants. Les collaborateurs ont besoin du discernement et des réflexes pratiques nécessaires pour remettre en question des interactions numériques crédibles, identifier une possible intervention de l'IA et appliquer les procédures de vérification adéquates, même lorsque la personne qu'ils croient voir ou entendre leur est familière et digne de confiance.

Les fraudes génériques à l'IA ne représentent qu'une partie de la menace. Des campagnes ciblées visent également des professions et des secteurs précis. Dans un cas documenté, des e-mails générés par IA auraient été envoyés à environ 800 cabinets comptables, en y intégrant des informations exactes d'immatriculation au niveau des États pour renforcer leur crédibilité. La campagne aurait atteint un taux de clic de 27 %, soit plusieurs fois supérieur aux références habituelles en matière de Phishing.

À quoi ressemble concrètement un niveau de maîtrise suffisant

Parce que l'article 4 adopte une approche proportionnée et contextuelle, les organisations ne doivent pas partir du principe qu'un module de formation unique répondra aux besoins de l'ensemble des collaborateurs. Les orientations de la Commission européenne invitent à prendre en compte des facteurs tels que les connaissances techniques, l'expérience, la formation, le contexte d'utilisation de l'IA et les personnes susceptibles d'être concernées. En pratique, cela conduit naturellement à une culture de l'IA adaptée aux rôles.

Les collaborateurs qui utilisent des outils d'IA au quotidien ont besoin de connaissances concrètes sur des sujets tels que le traitement des données, les hallucinations, les vérifications appropriées et l'usage d'outils approuvés. Les équipes techniques doivent, elles, disposer d'une compréhension plus approfondie du comportement des modèles, de leurs limites, de leur gouvernance et des risques liés au développement, à l'intégration ou à la configuration de systèmes d'IA. Quant aux dirigeants et décideurs, ils ont besoin d'un niveau de littératie suffisant pour évaluer l'exposition de leur organisation, prendre des décisions de déploiement éclairées et comprendre leur propre rôle face aux risques liés à l'IA.
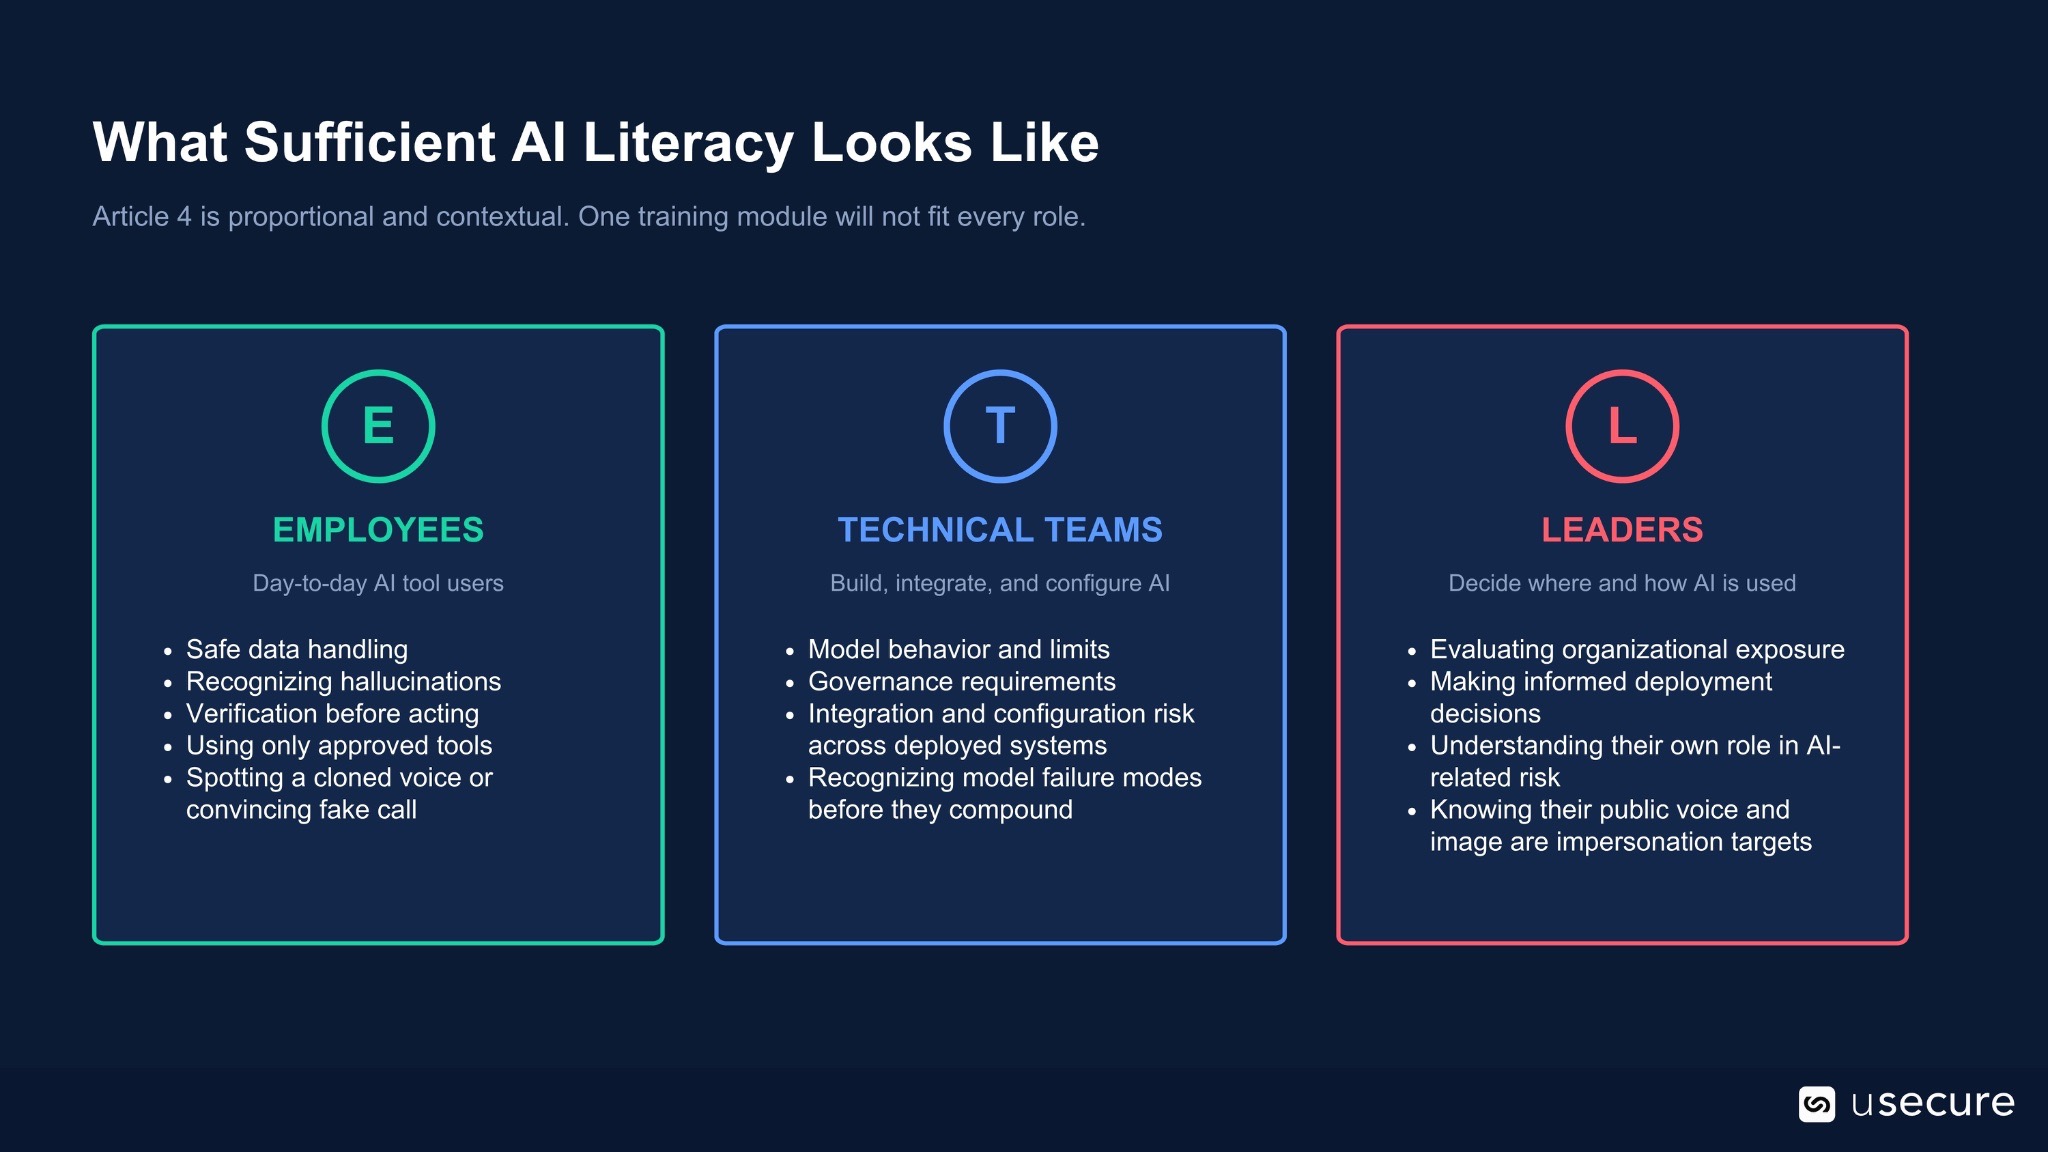
Ce niveau dirigeant mérite une attention particulière. Les études sectorielles sur le shadow AI montrent que les cadres dirigeants figurent souvent parmi les plus gros utilisateurs d'outils d'IA non approuvés, tout en constituant les cibles d'usurpation d'identité les plus intéressantes pour les attaquants. Leur voix, leurs photos, leurs vidéos et leurs informations professionnelles accessibles publiquement fournissent la matière première nécessaire à la création de communications synthétiques extrêmement convaincantes. Un programme de littératie en IA centré uniquement sur les collaborateurs de terrain, sans inclure la direction, risque de passer à côté à la fois du cadre réglementaire et de l'exposition réelle de l'organisation.

Des relevés de formation à la Human Risk Intelligence

Les orientations de la Commission européenne sur la littératie en IA insistent sur un point : les organisations doivent prendre des mesures adaptées à leur contexte, plutôt que de traiter la littératie en IA comme un exercice ponctuel. Pour les équipes conformité, cela renvoie à une approche déjà bien connue des programmes de sensibilisation à la sécurité arrivés à maturité : développement continu, documentation et mesure, plutôt que la seule attestation de fin de formation. Concrètement, un programme de littératie en IA défendable ressemble moins à une bibliothèque de formations figée qu'à une démarche de Human Risk Intelligence étendue à une nouvelle catégorie de menaces. Les organisations peuvent confronter leurs collaborateurs à des scénarios reflétant les situations qu'ils sont susceptibles de rencontrer réellement : une voix clonée exigeant un paiement urgent, ou un e-mail généré par IA intégrant des informations internes ou professionnelles exactes. L'objectif est de comprendre comment les personnes réagissent face à une situation réaliste, et non simplement ce dont elles se souviennent lors d'un quiz.

Cela suppose de mesurer des comportements qui constituent de véritables preuves de risque. Un collaborateur vérifie-t-il une demande de paiement inhabituelle via un second canal de confiance ? Signale-t-il un outil d'IA inconnu plutôt que de l'intégrer discrètement à son flux de travail ? Les dirigeants ont-ils conscience que leurs vidéos, leur voix et leurs informations personnelles disponibles publiquement peuvent servir à créer des usurpations d'identité crédibles ?

Suivis dans la durée, ces signaux comportementaux offrent une vision bien plus parlante de la maîtrise de l'IA que les seules données de complétion des formations. Ils démontrent non seulement qu'une organisation a dispensé une formation, mais aussi qu'elle développe, teste et renforce activement le discernement dont les collaborateurs ont besoin pour gérer les risques liés à l'IA. Lorsqu'un régulateur demande : « Quelles mesures avez-vous prises ? », ces éléments de preuve constituent une réponse bien plus solide qu'une simple attestation de formation.

Bâtir un programme capable de résister aux questions d'un régulateur

Les organisations qui prennent l'article 4 au sérieux, plutôt que de le traiter comme une case à cocher de plus, ont intérêt à structurer leur programme de maîtrise de l'IA autour d'un socle de bonnes pratiques constantes.

•      Cartographier les personnes réellement concernées
Identifiez les collaborateurs, prestataires et autres tiers concernés qui exploitent ou utilisent des systèmes d'IA pour le compte de l'organisation. Le périmètre doit refléter l'usage réel de l'IA dans l'entreprise, et pas uniquement la liste des personnes ayant accès à un chatbot validé.

•      Adapter le contenu au rôle et au niveau d'exposition
Une équipe finance exposée à la fraude au paiement par deepfake n'a pas les mêmes besoins qu'une équipe marketing qui utilise un assistant de rédaction IA. Et toutes deux requièrent un niveau de connaissance différent de celui des dirigeants chargés d'approuver les déploiements d'IA et de piloter le risque organisationnel.

•      Simuler les menaces d'aujourd'hui, pas celles d'hier
Le clonage vocal, les appels vidéo deepfake et la fraude au président générée par IA exigent des scénarios réalistes qui leur sont propres. Recycler un modèle de phishing traditionnel ne préparera pas vos collaborateurs à des menaces dans lesquelles les signaux d'alerte habituels ont tout simplement disparu.

•      Documenter les mesures en continu
Conservez des traces claires des mesures prises, de leur date de mise en œuvre, des personnes couvertes et des résultats obtenus. Une approche défendable de l'article 4 repose sur la capacité à démontrer une action soutenue et proportionnée, et non à prouver qu'un module de formation a été attribué.

•      Boucler la boucle avec les comportements réels
Exploitez le comportement des collaborateurs lors des simulations et des incidents réels pour améliorer le programme en continu. L'objectif est de faire de la maîtrise de l'IA un indicateur mesurable et évolutif du risque humain, plutôt qu'un simple historique de formations achevées.

Rien de tout cela n'incombe à un seul service. Les équipes juridiques et conformité interprètent les exigences réglementaires et aident à définir les obligations de l'organisation. Les équipes sécurité maîtrisent l'évolution du paysage des menaces et les scénarios que les collaborateurs doivent savoir reconnaître. La formation, les RH, l'IT et les responsables métiers ont eux aussi un rôle clé à jouer pour que la maîtrise de l'IA touche les bonnes personnes et reflète l'usage réel de l'IA dans l'entreprise.

Réunir ces disciplines dans une vision du risque humain mesurable, défendable et continuellement actualisée : c'est précisément là que la Human Risk Intelligence prend toute sa valeur. Les organisations qui ont déjà développé cette capacité pour renforcer leur résilience face au phishing et à l'ingénierie sociale sont idéalement placées pour appliquer les mêmes principes aux risques liés à l'IA.

Transformez la littératie en IA en Human Risk Intelligence mesurable

usecure aide les organisations à dépasser la formation IA ponctuelle grâce à des programmes de littératie continus, adaptés aux rôles et nourris par des données comportementales réelles. Développez une résilience IA mesurable, qui soutient votre conformité réglementaire tout en préparant vos collaborateurs aux menaces basées sur l'IA auxquelles ils sont réellement confrontés. Découvrez la Human Risk Intelligence et réservez une démo pour savoir comment répondre aux exigences de l'EU AI Act.

Subscribe to newsletter

BOOK A DEMO

See usecure in action

A 30-minute walkthrough of how to cut human risk across your users, tailored to MSPs and IT teams.

Get a Demo

Subscribe to newsletter

By clicking Sign Up you're confirming that you agree with our Terms and Conditions.
Thank you! Your submission has been received!
Oops! Something went wrong while submitting the form.

L'AI Act européen fait de la maîtrise de l'IA une obligation légale. En vertu de l'article 4, les fournisseurs et les déployeurs de systèmes d'IA doivent prendre des mesures pour garantir que leurs collaborateurs, et toute personne utilisant l'IA pour leur compte, disposent des compétences, des connaissances et de la compréhension nécessaires pour en faire un usage responsable. Cette obligation s'applique depuis le 2 février 2025 et ne concerne pas uniquement les organisations qui utilisent des systèmes d'IA à haut risque. Le niveau de maîtrise jugé suffisant dépend du rôle de chacun, de son expérience et de son exposition à l'IA. Concrètement, se mettre en conformité signifie proposer une formation adaptée, par profil de poste, et être en mesure de démontrer les mesures prises pour maîtriser le risque humain lié à l'IA.

En janvier 2024, un collaborateur du service financier du groupe d'ingénierie international Arup participe à ce qui semble être une visioconférence tout à fait ordinaire avec le CFO de l'entreprise et plusieurs cadres dirigeants. Tous les visages et toutes les voix présents lors de cet appel avaient été générés par intelligence artificielle. En une seule journée, ce collaborateur a autorisé 15 virements pour un montant total de plus de 25 millions de dollars vers des comptes contrôlés par des fraudeurs. Aucun malware n'a été utilisé. Aucun pare-feu n'a été franchi. Un collaborateur a simplement pris une décision, de bonne foi, sur la base de ce qu'il voyait et entendait.

Cette décision illustre précisément le type de risque que l'obligation de maîtrise de l'IA prévue par l'AI Act européen vise à traiter. Elle est entrée en vigueur avant même que beaucoup d'organisations aient achevé la rédaction de leur politique d'utilisation de l'IA générative.

L'article 4 ne porte pas seulement sur les algorithmes. Il porte sur les personnes, et plus précisément sur leur capacité à comprendre, reconnaître, questionner et traiter correctement l'IA lorsqu'elle intervient dans leur travail. Cette IA peut être un outil validé installé sur un ordinateur professionnel, comme elle peut être une voix synthétique au bout du fil lors d'un appel urgent.

Pour les équipes conformité, il s'agit d'un terrain inconnu. Une grande partie de l'AI Act européen s'apparente à une réglementation classique de sécurité des produits, avec des exigences portant sur la documentation, la classification des risques et les évaluations de conformité. L'article 4, lui, se distingue. Il est bien plus proche de ce que les équipes en charge de la sensibilisation à la sécurité connaissent déjà, car il instaure avant tout une obligation légale de gestion du risque humain dans un environnement de travail où l'IA est omniprésente.

Ce que l'AI Act européen exige réellement

L'AI Act européen repose sur une approche fondée sur les risques, et la plupart des exigences qui font la une s'inscrivent dans ce cadre. Les systèmes considérés comme présentant un risque inacceptable, notamment la notation sociale et certaines pratiques manipulatrices ou abusives, sont purement et simplement interdits. Les systèmes à haut risque, comme ceux utilisés dans le recrutement, l'évaluation de la solvabilité ou les infrastructures critiques, sont soumis aux obligations les plus strictes : documentation, classification des risques, évaluations de conformité et surveillance continue. Les systèmes présentant un risque limité sont soumis à des obligations plus légères, essentiellement axées sur la transparence, tandis que les systèmes à risque minimal échappent à la majeure partie des exigences du règlement.

Le règlement s'applique aux fournisseurs, c'est-à-dire aux organisations qui développent ou mettent des systèmes d'IA sur le marché, ainsi qu'aux déployeurs, les organisations qui utilisent ces systèmes, quel que soit leur lieu d'établissement. Une organisation située hors de l'UE peut entrer dans le champ d'application au seul motif que les résultats produits par son système d'IA sont utilisés sur le marché européen.

L'article 4 se distingue de cette logique de sécurité des produits. Plutôt que d'encadrer la conception ou la classification d'un système, il encadre les personnes qui l'utilisent. Les fournisseurs et les déployeurs de systèmes d'IA doivent prendre des mesures pour garantir un niveau suffisant de maîtrise de l'IA (AI literacy) chez leurs collaborateurs et chez les autres personnes qui exploitent ces systèmes pour leur compte. Le règlement définit la maîtrise de l'IA comme l'ensemble des compétences, connaissances et notions permettant de prendre des décisions éclairées sur le déploiement et l'utilisation de l'IA, tout en mesurant les opportunités qu'elle offre et les préjudices qu'elle peut causer.

Point essentiel : cette obligation ne se limite pas aux systèmes d'IA à haut risque. Elle s'applique dès lors qu'une organisation agit en tant que fournisseur ou déployeur d'un système d'IA, ce qui la rend pertinente bien au-delà des seules entreprises qui développent des technologies d'IA avancées ou réglementées. En 2026, avec une IA intégrée à un nombre croissant d'outils de travail et de processus métier, cela place potentiellement une part importante des organisations opérant sur le marché européen, ou le servant, dans le champ d'application.

Deux précisions supplémentaires méritent une attention particulière. Premièrement, l'obligation ne concerne pas uniquement les salariés de l'entreprise. L'article 4 vise également les autres personnes qui interviennent dans l'exploitation et l'utilisation des systèmes d'IA pour le compte de l'organisation, ce qui peut inclure des prestataires et d'autres tiers, selon leur rôle et le contexte.

Deuxièmement, le niveau de maîtrise de l'IA attendu est contextuel, et non uniforme. Les organisations doivent tenir compte de facteurs tels que les connaissances techniques, l'expérience, la formation initiale et continue de chaque personne, mais aussi du contexte d'utilisation du système d'IA et des personnes ou groupes susceptibles d'être concernés. Concrètement, le niveau suffisant pour un chargé de marketing utilisant un assistant de rédaction IA n'a rien à voir avec celui attendu d'un développeur travaillant directement sur des modèles d'IA, ni avec celui d'un dirigeant chargé de décider où et comment l'IA est déployée.

Calendrier : ce qui s'applique déjà

La confusion sur les échéances est devenue un risque de conformité à part entière. Voici où en sont les choses aujourd'hui.

•       1er août 2024 : entrée en vigueur de l'EU AI Act.

•       2 février 2025 : l'obligation de maîtrise de l'IA prévue à l'article 4 devient applicable, en même temps que l'interdiction d'un nombre limité de pratiques d'IA, dont la notation sociale et certains systèmes manipulatoires ou abusifs. La maîtrise de l'IA figure ainsi parmi les toutes premières obligations effectives du règlement.

•       Fin 2025 : La Commission européenne propose un paquet Digital Omnibus destiné à simplifier certains aspects de la mise en œuvre du règlement. Les propositions prévoient notamment de modifier le calendrier applicable à certaines exigences relatives aux systèmes d'IA à haut risque, avec des échéances qui pourraient être repoussées jusqu'en décembre 2027.

•       2 août 2026 : Les autorités nationales compétentes assument des responsabilités élargies en matière d'application du règlement.

•       Jusqu'en 2027 : Les obligations restantes du règlement continuent d'entrer en vigueur selon un calendrier progressif.

Les gros titres s'étant concentrés sur les reports liés au Digital Omnibus, certaines organisations ont relégué au second plan leurs programmes de maîtrise de l'IA, au même titre que leurs autres chantiers liés à l'AI Act. Cette lecture passe à côté d'une distinction essentielle. L'article 4 figure au chapitre I du règlement, et non parmi les dispositions du chapitre III encadrant les systèmes d'IA à haut risque. Son obligation de maîtrise de l'IA s'applique depuis le 2 février 2025 et ne fait pas partie des exigences dont le report a été proposé.

L'orientation réglementaire évolue par ailleurs vers une approche plus pragmatique et proportionnée de la maîtrise de l'IA. Plutôt que d'exiger la preuve que chaque individu a atteint un niveau de connaissances prédéfini, l'accent est mis sur les mesures que les organisations mettent en place pour développer et soutenir un niveau de maîtrise de l'IA adapté aux rôles, aux risques et au contexte.

La prochaine échéance déterminante concerne l'application du règlement. À partir du 2 août 2026, les autorités nationales compétentes assumeront des responsabilités élargies en la matière. La capacité à démontrer ce qu'une organisation a réellement mis en œuvre devient donc de plus en plus décisive. Les équipes conformité doivent par conséquent se concentrer non seulement sur le déploiement de mesures de maîtrise de l'IA adaptées, mais aussi sur leur documentation : quelles mesures, pour quels publics, et selon quelle logique.

Un risque juridique plus large est également à prendre en compte. Lorsqu'une maîtrise insuffisante de l'IA contribue à un usage préjudiciable ou non conforme de celle-ci, l'absence de formation et de mesures de gouvernance appropriées peut peser lourd en cas de contrôle réglementaire ou de contentieux civil. Les organisations pourraient devoir démontrer qu'elles ont pris des mesures raisonnables et proportionnées pour préparer leurs collaborateurs, et les autres personnes concernées, aux risques liés à l'IA dans le cadre de leurs fonctions.

Au fond, la question ne sera probablement pas de savoir si une organisation peut prouver que chaque collaborateur « maîtrise l'IA ». La question la plus concrète — et celle à laquelle il sera nettement plus difficile d'échapper — est la suivante : quelles mesures avez-vous réellement prises ?

Pourquoi il s'agit d'un enjeu de risque humain, et pas seulement de formation

Depuis dix ans, les équipes sécurité s'efforcent de démontrer que l'humain — et pas seulement l'infrastructure — constitue l'une des surfaces d'attaque les plus critiques des organisations modernes. L'article 4 introduit ce même principe de risque humain dans le débat réglementaire sur l'intelligence artificielle. La nuance est importante : un programme de maîtrise de l'IA conçu comme un exercice de conformité ponctuel — une simple vidéo d'onboarding ou une présentation annuelle — a peu de chances de répondre à l'intention du texte, ni à la réalité des usages de l'IA au quotidien.

L'ampleur du défi apparaît déjà clairement dans les données sur les collaborateurs. L'adoption de l'IA générative s'est faite à un rythme qui a souvent dépassé la capacité des organisations à mettre en place les politiques, les contrôles et la supervision nécessaires pour en encadrer efficacement l'usage.

La question n'est pas seulement de savoir si les collaborateurs utilisent l'IA. Elle est aussi de savoir si les organisations disposent d'une visibilité réelle sur ces usages. Une enquête sectorielle de 2026 largement reprise met en évidence un décalage important entre la confiance des dirigeants et les comportements déclarés par les collaborateurs. Environ trois quarts des dirigeants estimaient avoir une vision claire de la façon dont l'IA était utilisée dans leur organisation, alors que les données issues des collaborateurs suggéraient une visibilité organisationnelle réelle nettement plus faible.

Ce décalage crée un problème de gouvernance fondamental. La direction peut penser que l'usage de l'IA est compris et maîtrisé, pendant que les équipes testent des outils, partagent des informations et prennent des décisions assistées par l'IA en dehors des processus établis.

L'article 4 place cette dimension humaine au premier plan. Une véritable maîtrise de l'IA suppose d'aller au-delà des suppositions sur ce que les collaborateurs savent, pour s'appuyer sur des mesures démontrables qui développent les connaissances, le discernement et la vigilance nécessaires. L'objectif n'est pas simplement de prouver qu'une formation a été dispensée. Il s'agit de garantir que les collaborateurs savent identifier les risques liés à l'IA, prendre des décisions éclairées et réagir correctement lorsque ces risques se présentent dans leur travail quotidien.

C'est précisément le manque auquel la Human Risk Intelligence répond déjà pour le Phishing et l'ingénierie sociale — et le même principe s'applique désormais directement à l'IA. Savoir quels collaborateurs ont terminé un module de formation fournit une preuve de conformité. Savoir lesquels sont réellement capables de reconnaître une voix synthétique, de repérer une facture générée par IA ou de détecter l'arrivée d'un outil d'IA non autorisé dans leur flux de travail fournit un signal de risque exploitable.

La distinction est essentielle. Les taux de complétion démontrent qu'une formation a été délivrée, mais pas que les collaborateurs sauront appliquer ce qu'ils ont appris face à une menace réelle. Comprendre comment les personnes identifient, traitent et gèrent les risques liés à l'IA donne aux organisations une vision bien plus juste de leur exposition réelle.

C'est toute la différence entre un programme de maîtrise de l'IA conforme sur le papier et un programme capable de résister à un examen réglementaire et opérationnel sérieux.

Anatomie d'une attaque assistée par l'IA

L'affaire Arup n'est pas un cas isolé. Elle est devenue une référence pour une catégorie de fraudes assistées par l'IA en pleine expansion, qui viserait aujourd'hui des centaines d'entreprises chaque jour selon les chercheurs en sécurité. Les pertes déclarées peuvent être considérables : dans les grands groupes, elles atteignent en moyenne plusieurs centaines de milliers de dollars par incident, et certains cas signalés dans le secteur financier britannique dépasseraient 20 millions de livres sterling. Le mode opératoire est remarquablement constant, et en comprendre les rouages constitue en soi une forme essentielle de culture de l'IA.

Le constat préoccupant qui ressort de plusieurs rapports sectoriels publiés en 2026 est que la sensibilisation traditionnelle à la sécurité, souvent centrée sur la détection des fautes de grammaire, des liens suspects ou des adresses d'expéditeur incohérentes, ne fonctionne pas face à ce type d'attaques. La plupart de ces signaux d'alerte familiers n'existent tout simplement pas dans un appel vidéo deepfake convaincant ou dans un message vocal cloné qui semble provenir du directeur financier.

La compétence que l'article 4 impose de développer est donc très différente de la sensibilisation au Phishing couverte par de nombreux programmes de formation existants. Les collaborateurs ont besoin du discernement et des réflexes pratiques nécessaires pour remettre en question des interactions numériques crédibles, identifier une possible intervention de l'IA et appliquer les procédures de vérification adéquates, même lorsque la personne qu'ils croient voir ou entendre leur est familière et digne de confiance.

Les fraudes génériques à l'IA ne représentent qu'une partie de la menace. Des campagnes ciblées visent également des professions et des secteurs précis. Dans un cas documenté, des e-mails générés par IA auraient été envoyés à environ 800 cabinets comptables, en y intégrant des informations exactes d'immatriculation au niveau des États pour renforcer leur crédibilité. La campagne aurait atteint un taux de clic de 27 %, soit plusieurs fois supérieur aux références habituelles en matière de Phishing.

À quoi ressemble concrètement un niveau de maîtrise suffisant

Parce que l'article 4 adopte une approche proportionnée et contextuelle, les organisations ne doivent pas partir du principe qu'un module de formation unique répondra aux besoins de l'ensemble des collaborateurs. Les orientations de la Commission européenne invitent à prendre en compte des facteurs tels que les connaissances techniques, l'expérience, la formation, le contexte d'utilisation de l'IA et les personnes susceptibles d'être concernées. En pratique, cela conduit naturellement à une culture de l'IA adaptée aux rôles.

Les collaborateurs qui utilisent des outils d'IA au quotidien ont besoin de connaissances concrètes sur des sujets tels que le traitement des données, les hallucinations, les vérifications appropriées et l'usage d'outils approuvés. Les équipes techniques doivent, elles, disposer d'une compréhension plus approfondie du comportement des modèles, de leurs limites, de leur gouvernance et des risques liés au développement, à l'intégration ou à la configuration de systèmes d'IA. Quant aux dirigeants et décideurs, ils ont besoin d'un niveau de littératie suffisant pour évaluer l'exposition de leur organisation, prendre des décisions de déploiement éclairées et comprendre leur propre rôle face aux risques liés à l'IA.

Ce niveau dirigeant mérite une attention particulière. Les études sectorielles sur le shadow AI montrent que les cadres dirigeants figurent souvent parmi les plus gros utilisateurs d'outils d'IA non approuvés, tout en constituant les cibles d'usurpation d'identité les plus intéressantes pour les attaquants. Leur voix, leurs photos, leurs vidéos et leurs informations professionnelles accessibles publiquement fournissent la matière première nécessaire à la création de communications synthétiques extrêmement convaincantes. Un programme de littératie en IA centré uniquement sur les collaborateurs de terrain, sans inclure la direction, risque de passer à côté à la fois du cadre réglementaire et de l'exposition réelle de l'organisation.

Des relevés de formation à la Human Risk Intelligence

Les orientations de la Commission européenne sur la littératie en IA insistent sur un point : les organisations doivent prendre des mesures adaptées à leur contexte, plutôt que de traiter la littératie en IA comme un exercice ponctuel. Pour les équipes conformité, cela renvoie à une approche déjà bien connue des programmes de sensibilisation à la sécurité arrivés à maturité : développement continu, documentation et mesure, plutôt que la seule attestation de fin de formation. Concrètement, un programme de littératie en IA défendable ressemble moins à une bibliothèque de formations figée qu'à une démarche de Human Risk Intelligence étendue à une nouvelle catégorie de menaces. Les organisations peuvent confronter leurs collaborateurs à des scénarios reflétant les situations qu'ils sont susceptibles de rencontrer réellement : une voix clonée exigeant un paiement urgent, ou un e-mail généré par IA intégrant des informations internes ou professionnelles exactes. L'objectif est de comprendre comment les personnes réagissent face à une situation réaliste, et non simplement ce dont elles se souviennent lors d'un quiz.

Cela suppose de mesurer des comportements qui constituent de véritables preuves de risque. Un collaborateur vérifie-t-il une demande de paiement inhabituelle via un second canal de confiance ? Signale-t-il un outil d'IA inconnu plutôt que de l'intégrer discrètement à son flux de travail ? Les dirigeants ont-ils conscience que leurs vidéos, leur voix et leurs informations personnelles disponibles publiquement peuvent servir à créer des usurpations d'identité crédibles ?

Suivis dans la durée, ces signaux comportementaux offrent une vision bien plus parlante de la maîtrise de l'IA que les seules données de complétion des formations. Ils démontrent non seulement qu'une organisation a dispensé une formation, mais aussi qu'elle développe, teste et renforce activement le discernement dont les collaborateurs ont besoin pour gérer les risques liés à l'IA. Lorsqu'un régulateur demande : « Quelles mesures avez-vous prises ? », ces éléments de preuve constituent une réponse bien plus solide qu'une simple attestation de formation.

Bâtir un programme capable de résister aux questions d'un régulateur

Les organisations qui prennent l'article 4 au sérieux, plutôt que de le traiter comme une case à cocher de plus, ont intérêt à structurer leur programme de maîtrise de l'IA autour d'un socle de bonnes pratiques constantes.

•      Cartographier les personnes réellement concernées
Identifiez les collaborateurs, prestataires et autres tiers concernés qui exploitent ou utilisent des systèmes d'IA pour le compte de l'organisation. Le périmètre doit refléter l'usage réel de l'IA dans l'entreprise, et pas uniquement la liste des personnes ayant accès à un chatbot validé.

•      Adapter le contenu au rôle et au niveau d'exposition
Une équipe finance exposée à la fraude au paiement par deepfake n'a pas les mêmes besoins qu'une équipe marketing qui utilise un assistant de rédaction IA. Et toutes deux requièrent un niveau de connaissance différent de celui des dirigeants chargés d'approuver les déploiements d'IA et de piloter le risque organisationnel.

•      Simuler les menaces d'aujourd'hui, pas celles d'hier
Le clonage vocal, les appels vidéo deepfake et la fraude au président générée par IA exigent des scénarios réalistes qui leur sont propres. Recycler un modèle de phishing traditionnel ne préparera pas vos collaborateurs à des menaces dans lesquelles les signaux d'alerte habituels ont tout simplement disparu.

•      Documenter les mesures en continu
Conservez des traces claires des mesures prises, de leur date de mise en œuvre, des personnes couvertes et des résultats obtenus. Une approche défendable de l'article 4 repose sur la capacité à démontrer une action soutenue et proportionnée, et non à prouver qu'un module de formation a été attribué.

•      Boucler la boucle avec les comportements réels
Exploitez le comportement des collaborateurs lors des simulations et des incidents réels pour améliorer le programme en continu. L'objectif est de faire de la maîtrise de l'IA un indicateur mesurable et évolutif du risque humain, plutôt qu'un simple historique de formations achevées.

Rien de tout cela n'incombe à un seul service. Les équipes juridiques et conformité interprètent les exigences réglementaires et aident à définir les obligations de l'organisation. Les équipes sécurité maîtrisent l'évolution du paysage des menaces et les scénarios que les collaborateurs doivent savoir reconnaître. La formation, les RH, l'IT et les responsables métiers ont eux aussi un rôle clé à jouer pour que la maîtrise de l'IA touche les bonnes personnes et reflète l'usage réel de l'IA dans l'entreprise.

Réunir ces disciplines dans une vision du risque humain mesurable, défendable et continuellement actualisée : c'est précisément là que la Human Risk Intelligence prend toute sa valeur. Les organisations qui ont déjà développé cette capacité pour renforcer leur résilience face au phishing et à l'ingénierie sociale sont idéalement placées pour appliquer les mêmes principes aux risques liés à l'IA.

Transformez la littératie en IA en Human Risk Intelligence mesurable

usecure aide les organisations à dépasser la formation IA ponctuelle grâce à des programmes de littératie continus, adaptés aux rôles et nourris par des données comportementales réelles. Développez une résilience IA mesurable, qui soutient votre conformité réglementaire tout en préparant vos collaborateurs aux menaces basées sur l'IA auxquelles ils sont réellement confrontés. Découvrez la Human Risk Intelligence et réservez une démo pour savoir comment répondre aux exigences de l'EU AI Act.

Abonnez-vous à la newsletter

Abonnez-vous à la newsletter

En cliquant sur «Abonnez-vous», vous confirmez que vous acceptez nos Conditions générales.
Merci ! Votre inscription a bien été prise en compte !
Oups ! Une erreur est survenue lors de l'envoi du formulaire.

Découvrez comment les cabinets de services professionnels réduisent le risque humain avec usecure

Découvrez comment les équipes IT des services professionnels utilisent usecure pour protéger les données sensibles de leurs clients, maintenir leur conformité et préserver leur réputation — sans perturber le travail facturable.

Related posts

Explore more insights, updates, and resources from usecure.