Pourquoi les MSP et les prestataires TIC sont peut-être déjà concernés par DORA

Published on
September 16, 2026
Read time
5 mins

Pourquoi les MSP et les prestataires TIC sont peut-être déjà concernés par DORA

Publié le
September 16, 2026
Temps de lecture
5 min
Catégorie
5 min de lecture

Pourquoi les MSP et les prestataires TIC sont peut-être déjà concernés par DORA

Publié le
16 Sep 26

Table of contents

Subscribe to newsletter

By clicking Sign Up you're confirming that you agree with our Terms and Conditions.
Thank you! Your submission has been received!
Oops! Something went wrong while submitting the form.

Si le règlement européen sur la résilience opérationnelle numérique (DORA) encadre directement les entités financières, ses exigences se propagent à l'ensemble de leurs chaînes d'approvisionnement TIC. Les articles 28 à 30 imposent aux banques, assureurs et entreprises d'investissement réglementés d'intégrer des clauses précises en matière contractuelle, de surveillance, de gestion des risques et de stratégie de sortie dans leurs relations avec les prestataires de services TIC. Par ailleurs, les autorités européennes de surveillance ont désigné 19 prestataires TIC comme suffisamment critiques pour faire l'objet d'une supervision réglementaire directe.

Autrement dit, les organisations qui fournissent des services de support utilisateurs (help desk), de cloud, de logiciel, de sécurité managée ou tout autre service TIC à des clients du secteur financier opérant dans l'UE peuvent déjà être soumises à des obligations liées à DORA, même si elles ne sont pas directement réglementées par le texte.

Qu'est-ce que DORA et quelles organisations sont concernées ?
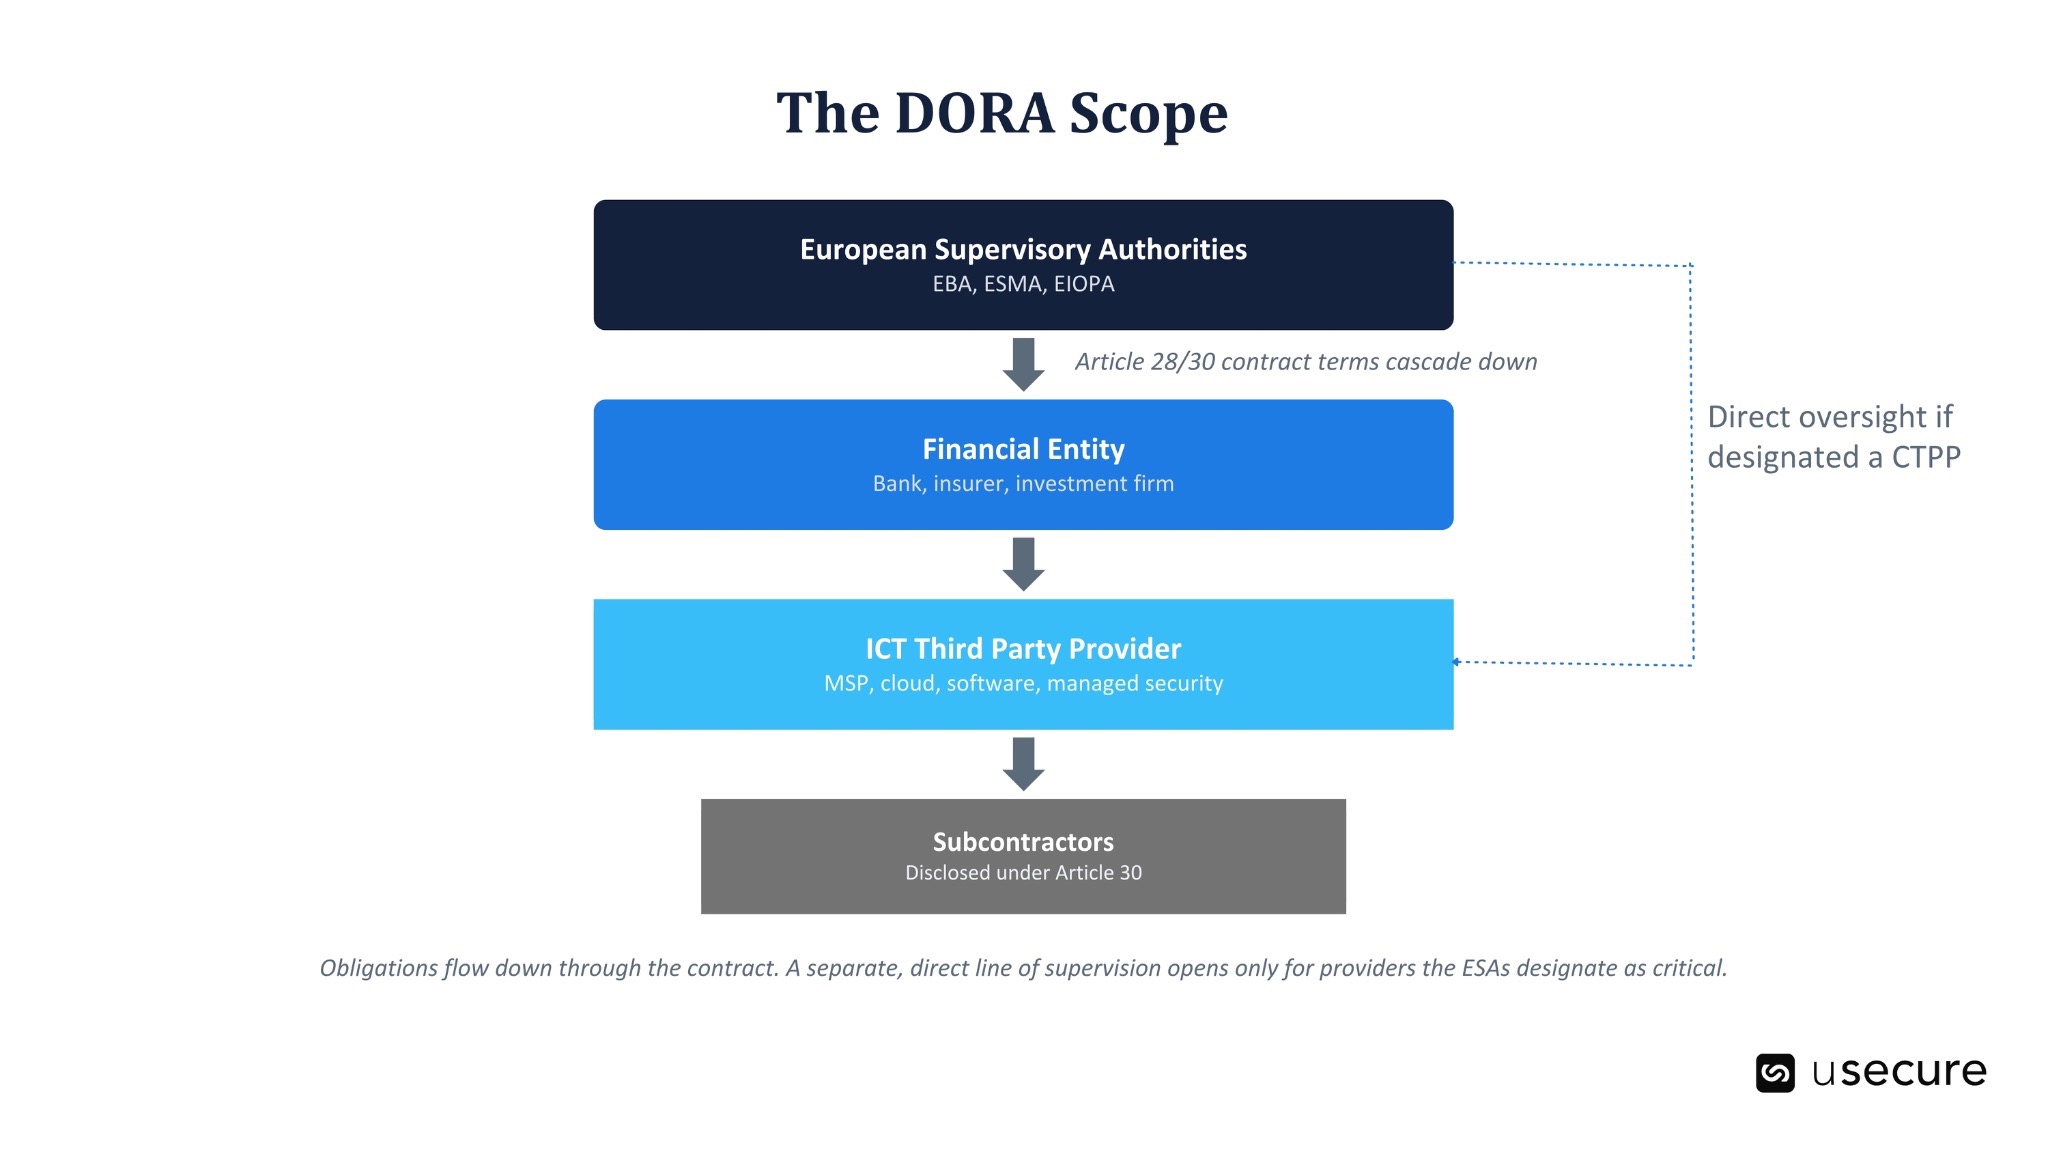
Illustration du règlement DORA et de son périmètre d'application aux entités financières et à leurs prestataires de services TIC

Le règlement DORA (Digital Operational Resilience Act) s'applique dans toute l'Union européenne depuis janvier 2025. Il couvre directement vingt catégories d'entités financières, parmi lesquelles les banques, les assureurs, les entreprises d'investissement, les établissements de paiement et les prestataires de services sur crypto-actifs. Son objectif : établir un cadre européen unique et harmonisé régissant la manière dont les entités financières gèrent le risque TIC, déclarent les incidents majeurs, testent leur résilience opérationnelle, supervisent leurs prestataires tiers et partagent l'information sur les cybermenaces. Les organisations en situation de manquement grave s'exposent à des sanctions financières significatives.

À première vue, DORA peut sembler être avant tout un sujet de conformité réservé aux institutions financières. Dans les faits, sa portée va bien plus loin. Le règlement reconnaît que la résilience opérationnelle des institutions financières modernes dépend fortement de prestataires externes : plateformes cloud, éditeurs de logiciels bancaires centraux, fournisseurs d'infrastructures de paiement, services de détection managée et prestataires de services managés responsables de l'exploitation quotidienne des environnements informatiques.

Le cadre de gestion du risque tiers prévu par DORA vise précisément ces dépendances. Il étend les attentes réglementaires aux prestataires TIC principalement par la voie contractuelle, en obligeant les entités financières à s'assurer que leurs prestataires respectent des normes définies en matière de sécurité, de résilience, de surveillance, de gestion des incidents, de coopération et de continuité de service.

Les dispositions qui étendent DORA aux prestataires TIC : les articles 28 à 30

C'est aux articles 28 à 30 que DORA dépasse les obligations de conformité internes des entités financières pour affecter leurs relations contractuelles avec les prestataires TIC.

L'article 28 impose à toute entité financière concernée de gérer le risque lié aux prestataires tiers de services TIC comme une composante à part entière de son dispositif global de gestion des risques. Les entités financières doivent tenir à jour un registre de leurs accords contractuels TIC et mener une due diligence proportionnée avant de conclure de nouveaux contrats. Cette évaluation doit tenir compte de facteurs tels que la substituabilité du prestataire, son risque d'insolvabilité, ses dispositifs de protection des données et sa chaîne de sous-traitance.

L'article 28 exige également des entités financières qu'elles définissent des stratégies de sortie documentées pour les services TIC qui soutiennent des fonctions critiques ou importantes. Concrètement, cela signifie identifier à l'avance un prestataire alternatif ou une solution de repli interne, plutôt que d'attendre la défaillance d'un fournisseur ou la résiliation inattendue d'un contrat.

L'article 30 traduit ces principes en exigences contractuelles précises. Tout contrat de services TIC doit comporter une description écrite claire des prestations, des niveaux de performance définis, les lieux de traitement et de stockage des données, les obligations de notification en cas de changement de ces lieux, des engagements d'assistance en cas d'incident et des droits de résiliation clairement établis.

Lorsqu'un service TIC soutient une fonction critique ou importante, des exigences supplémentaires s'appliquent : objectifs de performance précis, droits d'audit et d'accès étendus couvrant les locaux et les systèmes du prestataire, dispositifs d'assistance à la sortie efficaces et communication appropriée des sous-traitants intervenant dans la fourniture du service.

Point particulièrement important pour les prestataires : l'entité financière reste pleinement responsable de sa conformité à DORA, même lorsque les services sont externalisés auprès d'un tiers. Faire appel à un prestataire externe ne transfère pas l'obligation réglementaire. L'entité financière doit au contraire s'assurer, par des mesures contractuelles et de supervision, que le prestataire soutient ses obligations de conformité.

Le principe de proportionnalité peut influer sur le niveau de documentation, d'assurance et de tests attendu d'un prestataire de taille modeste, mais il ne supprime pas les obligations sous-jacentes. Si un client est soumis à DORA, sa relation avec son prestataire TIC fait partie intégrante de son dispositif de gestion des risques réglementaires et de conformité.

Prestataires tiers critiques de services TIC : la supervision directe est désormais en vigueur

Le 18 novembre 2025, les autorités européennes de surveillance ont publié la première liste officielle des prestataires tiers critiques de services TIC désignés au titre de l'article 31 de DORA. Cette liste compte 19 organisations dont les services vont des infrastructures essentielles et du cloud computing aux télécommunications, aux services de données et aux technologies financières.

La désignation en tant que prestataire critique fait entrer une organisation dans le cadre de supervision de l'UE. Les prestataires désignés font l'objet d'un dialogue direct avec les superviseurs, de demandes d'informations et de documents, d'enquêtes, d'inspections et de recommandations visant à traiter les risques TIC identifiés.

Au titre de l'article 31(2), l'évaluation en vue d'une désignation repose sur quatre critères principaux : l'impact systémique potentiel d'une défaillance opérationnelle majeure, l'importance systémique des entités financières qui dépendent du prestataire, le degré de dépendance de ces entités à ses services pour des fonctions critiques ou importantes, et le caractère substituable ou non du prestataire.
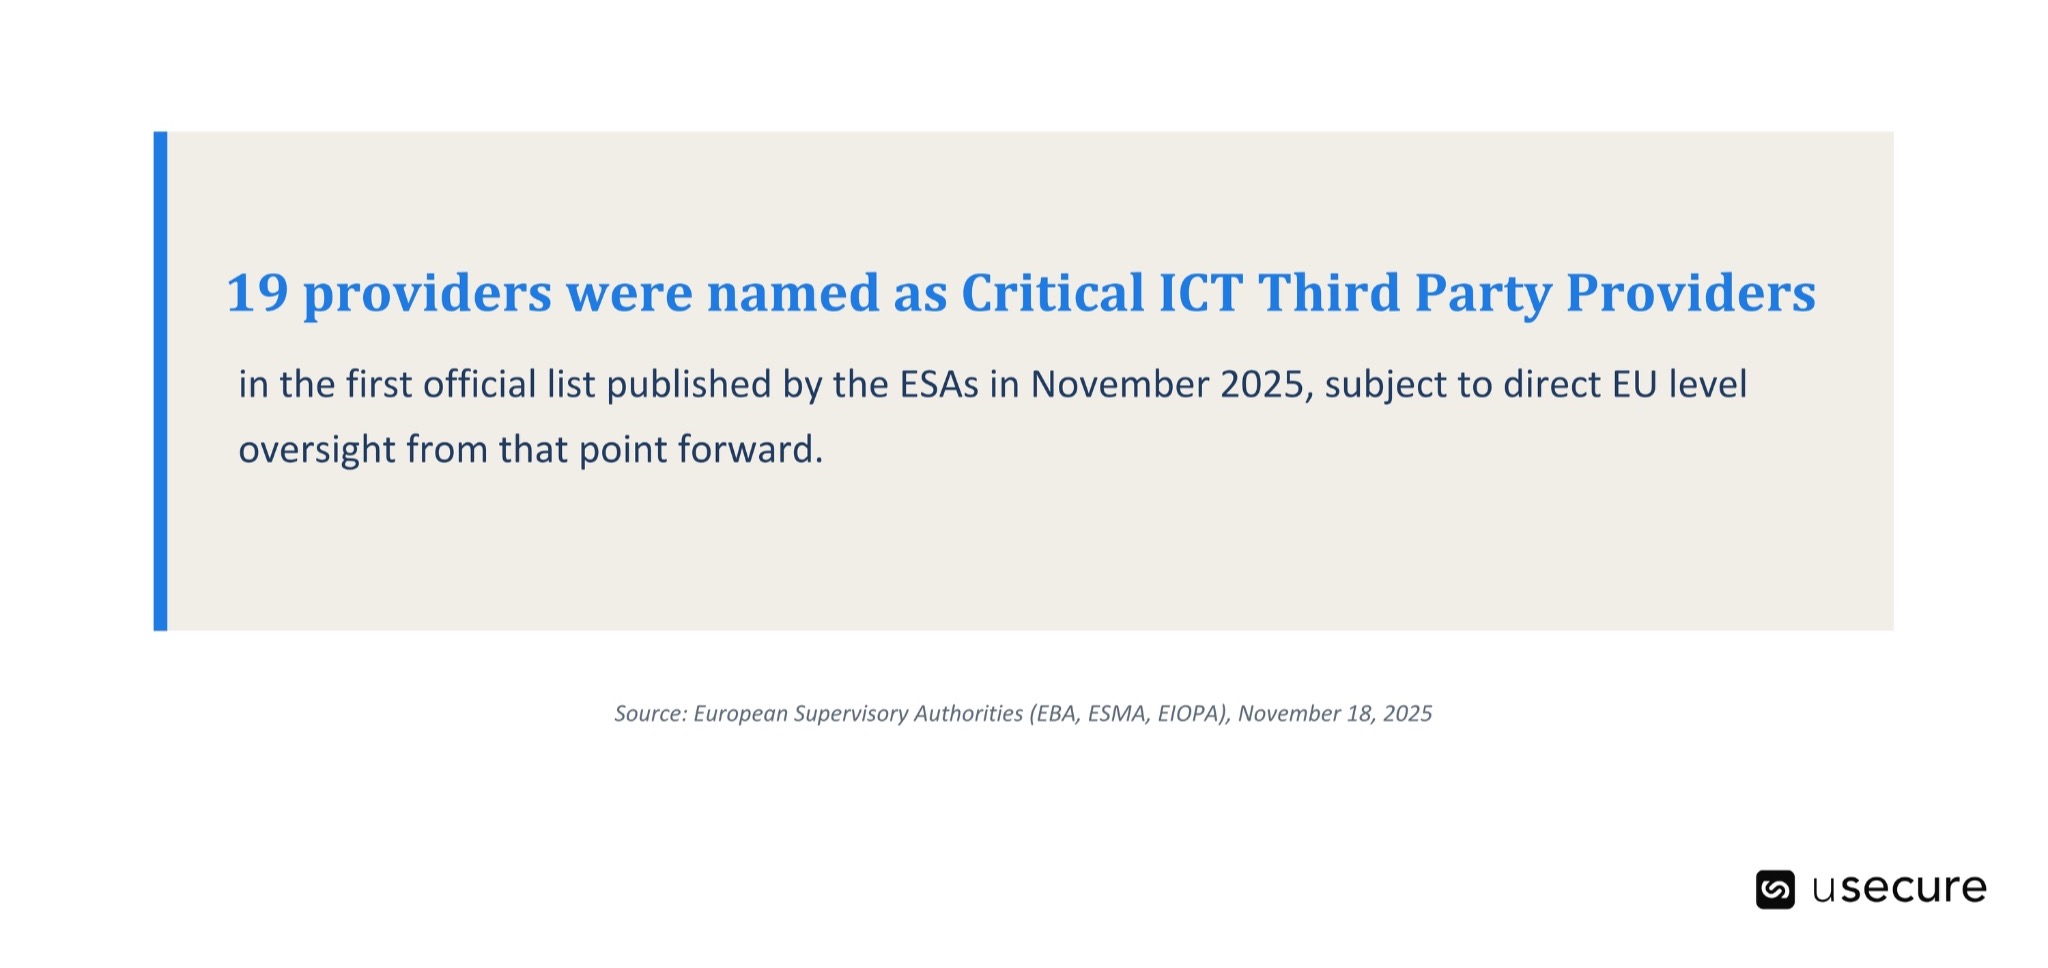
Supervision européenne des prestataires tiers critiques de services TIC désignés au titre de DORA

Le non-respect des mesures imposées par le superviseur principal compétent (Lead Overseer) peut entraîner des astreintes pouvant atteindre 1 % du chiffre d'affaires journalier moyen réalisé au niveau mondial par le prestataire lors de l'exercice précédent, et ce pour chaque jour de manquement. Un prestataire désigné établi hors de l'UE doit également créer une filiale dans l'Union dans les 12 mois suivant sa désignation s'il entend continuer à servir des entités financières réglementées au sein de l'UE.

La plupart des prestataires de services managés et des fournisseurs TIC de taille plus modeste ont peu de chances d'être désignés comme prestataires critiques. Cela ne les met pas pour autant à l'abri des exigences liées à DORA. Les 19 organisations désignées ne représentent que le sommet de la chaîne d'approvisionnement TIC. Les autres prestataires restent soumis aux exigences contractuelles, d'assurance, de surveillance et de sortie que les entités financières doivent mettre en œuvre au titre des articles 28 à 30.

Le périmètre potentiel de DORA continue par ailleurs d'évoluer. En janvier 2026, la Commission européenne a finalisé son évaluation visant à déterminer si les contrôleurs légaux des comptes et les cabinets d'audit devaient être soumis à des exigences renforcées en matière de résilience opérationnelle numérique. Plutôt que de recommander leur inclusion immédiate dans DORA, la Commission a conclu que des analyses complémentaires étaient nécessaires et a renvoyé la question à la révision plus large de DORA prévue pour 2028. Cela confirme que le cadre réglementaire est susceptible de continuer à évoluer à mesure que l'UE acquiert une expérience pratique de sa mise en œuvre.

Pourquoi il s'agit d'un enjeu de risque humain, et pas seulement de documentation

Les contrats, registres et stratégies de sortie décrivent la manière dont une entité financière entend gérer sa relation avec un prestataire. Ils ne démontrent toutefois pas comment cette relation se comportera sous pression opérationnelle, ni lorsqu'un attaquant cible délibérément les personnes chargées de l'administrer.
Agent d'un centre d'assistance au téléphone, illustrant le risque d'ingénierie sociale visant les prestataires TIC

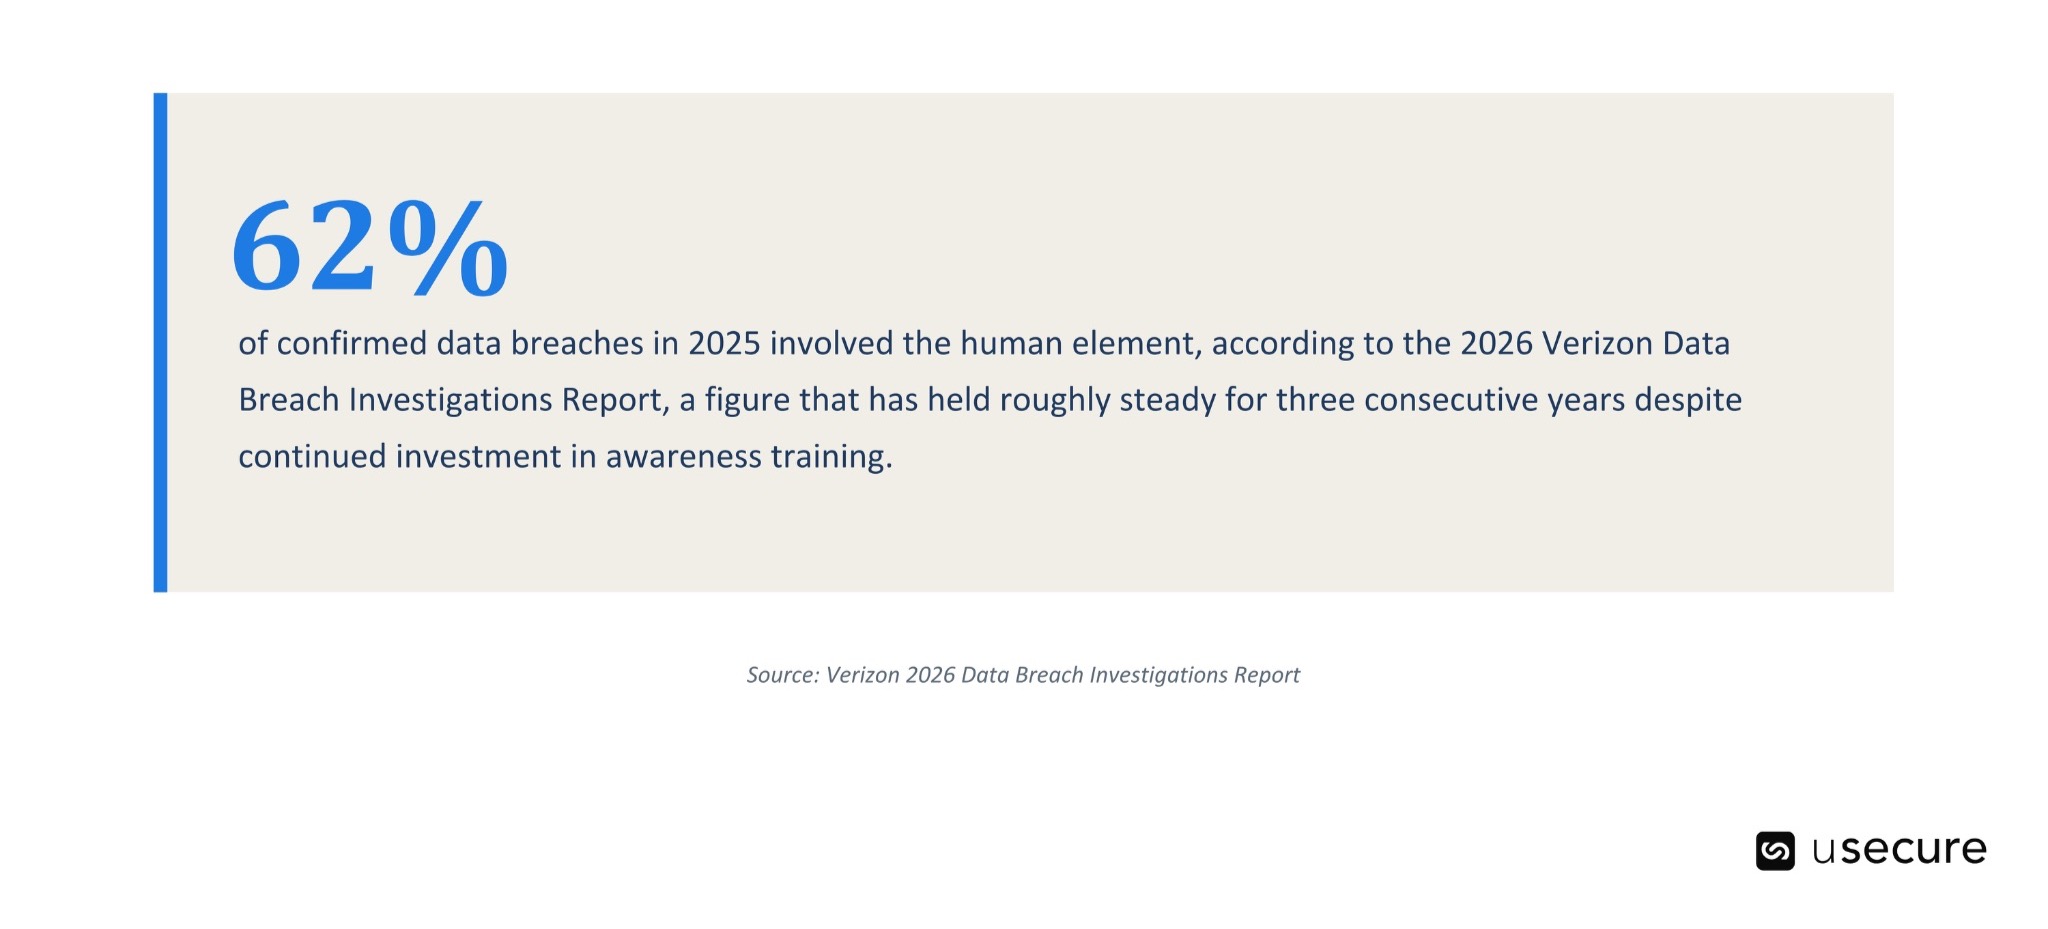
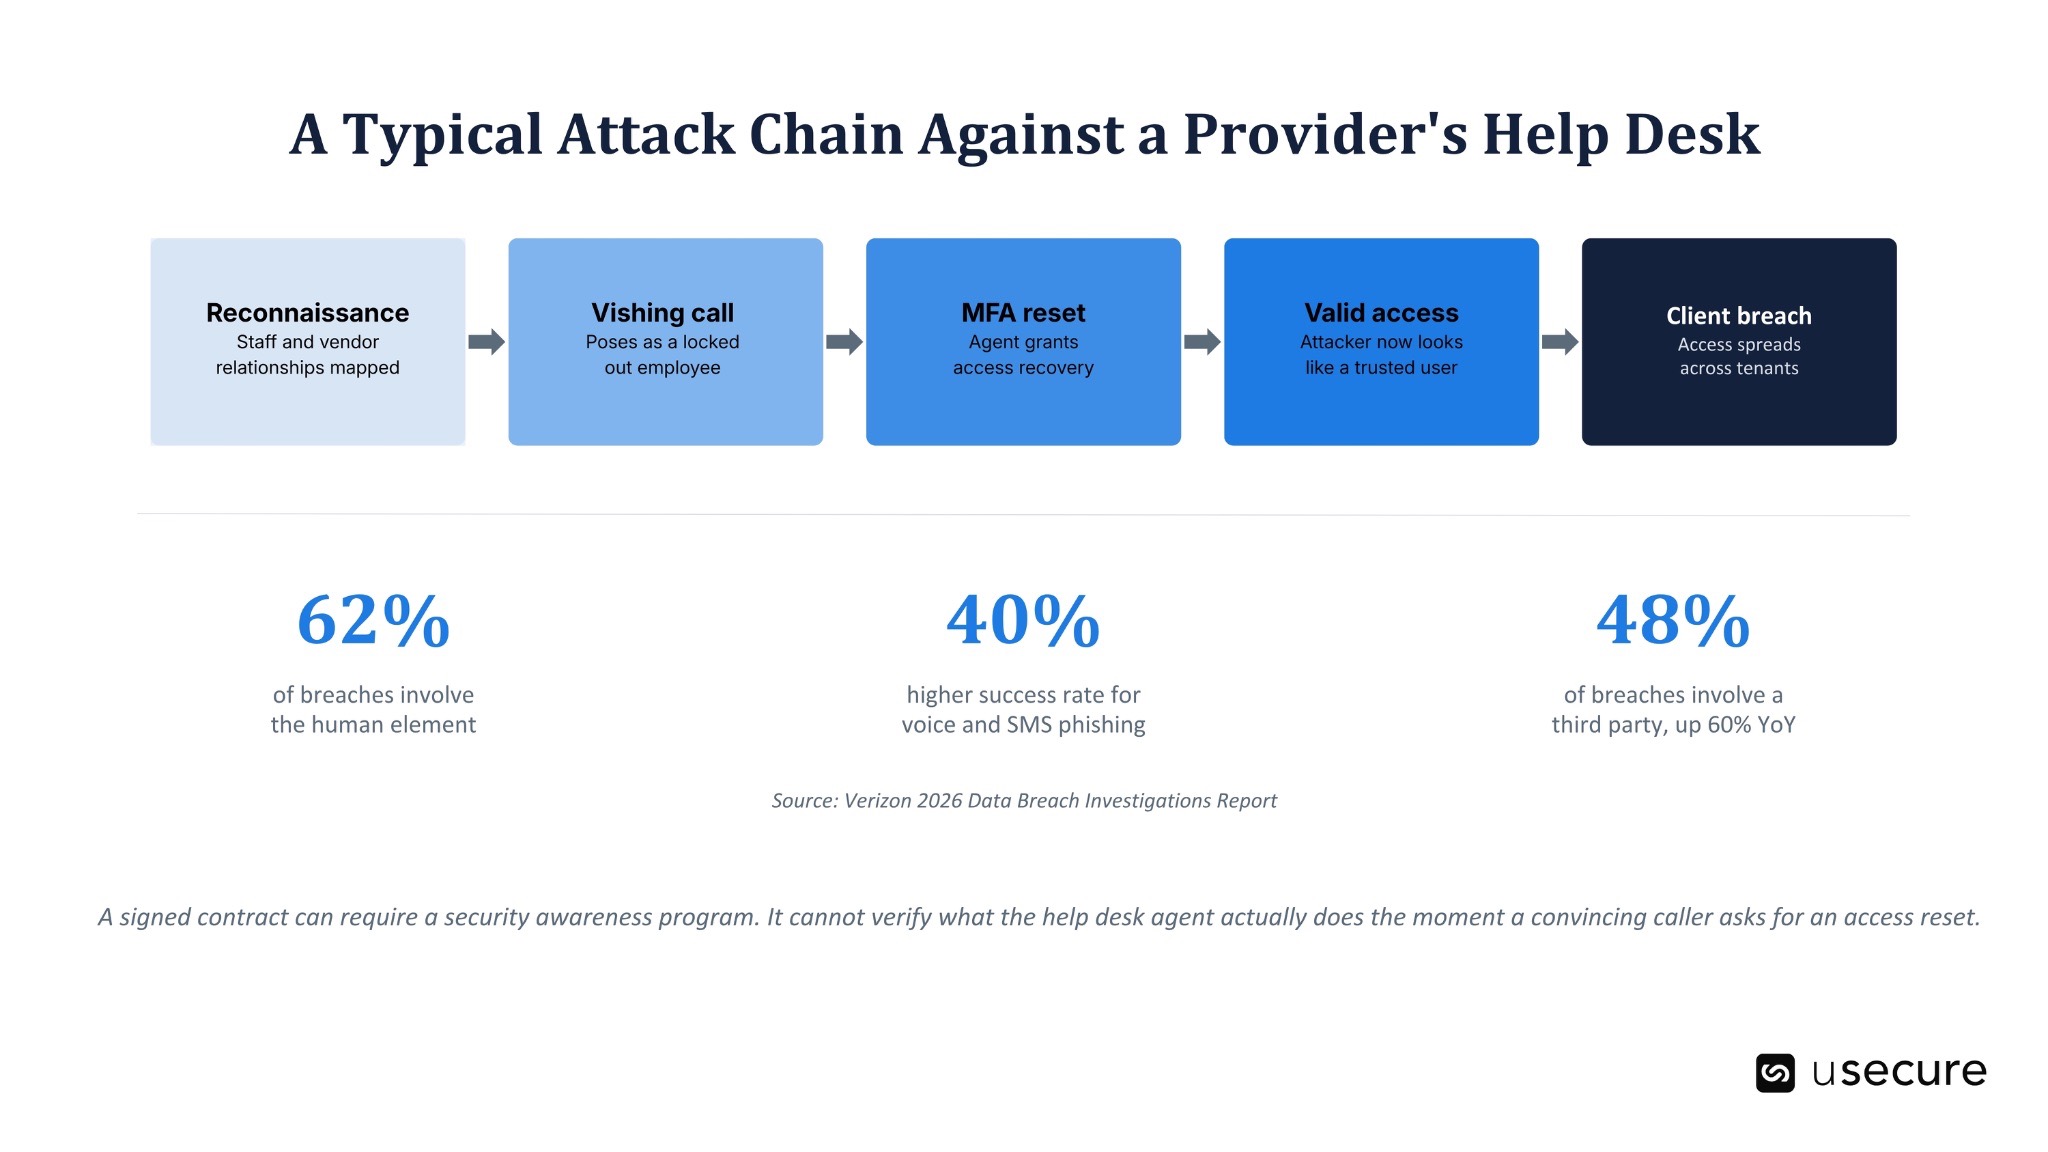
Le Verizon Data Breach Investigations Report 2026 révèle que des tiers sont impliqués dans 48 % des violations de données, soit une hausse de 60 % par rapport à l'année précédente. Le rapport montre également que les attaques d'ingénierie sociale menées depuis des mobiles, par appels vocaux et SMS, affichent un taux de réussite supérieur de 40 % à celui du phishing par e-mail traditionnel. Pour toute organisation qui exploite un service d'assistance, ce constat mérite une attention particulière. Synthèse du Verizon 2026 Data Breach Investigations Report

Ces conclusions recoupent étroitement les méthodes attribuées à Scattered Spider, un groupe malveillant à motivation financière qui cible les éditeurs et fournisseurs technologiques, les prestataires de services managés et, plus largement, les organisations disposant d'accès privilégiés aux environnements de leurs clients. Son mode opératoire repose souvent sur une technique relativement simple : se faire passer pour un collaborateur, contacter le service d'assistance et convaincre un agent de réinitialiser un mot de passe, d'enregistrer un nouvel appareil d'authentification multifacteur ou de valider une demande de récupération de compte.

Selon une étude publiée par ReliaQuest, 81 % des plus de 600 domaines historiquement associés à Scattered Spider usurpaient l'identité de fournisseurs technologiques. Le groupe manifeste par ailleurs un intérêt marqué pour les plateformes d'authentification unique, les fournisseurs d'identité, les réseaux privés virtuels, les outils de service d'assistance et tout autre service susceptible d'ouvrir l'accès à des comptes à privilèges. Recherche sur les menaces de ReliaQuest

La logique stratégique est évidente. Un MSP peut détenir des identifiants d'administration et des accès opérationnels sur des centaines d'environnements clients. Compromettre un seul prestataire permet donc à un attaquant d'atteindre de multiples organisations en aval, sans avoir à étudier et cibler chaque client séparément. Cette concentration d'accès, qui fait toute l'efficacité du modèle des services managés, crée aussi une concentration considérable de risque humain et opérationnel.

L'efficacité persistante de ces techniques est illustrée par des procédures judiciaires récentes. En juin 2026, deux individus liés à Scattered Spider ont plaidé coupable dès le premier jour de leur procès au Royaume-Uni pour des infractions liées à la cyberattaque de 2024 contre Transport for London. L'un d'eux, Thalha Jubair, fait également l'objet de poursuites distinctes aux États-Unis dans le cadre d'une campagne présumée comprenant environ 120 intrusions réseau, dont des attaques contre 47 organisations américaines. Ces chefs d'accusation américains demeurent des allégations tant qu'ils n'ont pas été établis devant un tribunal. UK National Crime Agency, US Department of Justice
Technicien de support informatique au téléphone devant plusieurs écrans, illustrant le risque d'ingénierie sociale visant les équipes de support utilisateurs des MSP

La faiblesse centrale n'est pas nécessairement un contrôle technique. Il s'agit bien souvent d'un collaborateur de confiance qui répond à une demande convaincante, sous la pression du temps. Les équipes de support utilisateurs sont formées pour résoudre les problèmes et rétablir les accès rapidement. Les attaquants exploitent précisément cette culture du service : ils créent un sentiment d'urgence, se donnent une apparence de légitimité et poussent le personnel à contourner ou à réinterpréter les procédures de vérification en place.

C'est pourquoi la conformité à DORA ne peut pas se démontrer par la seule documentation contractuelle. Les prestataires doivent aussi prouver que leurs processus de vérification d'identité, leurs procédures d'escalade, la formation de leurs équipes et les contrôles appliqués au support utilisateurs restent efficaces face à des tentatives d'ingénierie sociale délibérées et persistantes.

Ce que vos contrats vont probablement exiger
Clauses contractuelles DORA à négocier entre une entité financière et son prestataire TIC

Les prestataires TIC qui n'ont pas encore vu apparaître de clauses spécifiques à DORA dans leurs contrats clients ou lors des renouvellements doivent s'attendre à les voir se généraliser. L'attention des autorités de supervision ne porte plus seulement sur l'existence d'un plan de conformité chez les entités financières, mais sur leur capacité à apporter la preuve de sa mise en œuvre. Cela suppose un registre d'informations à jour, une méthodologie documentée pour identifier les fonctions critiques ou importantes, et la confirmation que les clauses contractuelles exigées par l'article 30 figurent bien dans les contrats signés.

Pour les prestataires TIC, les implications concrètes seront vraisemblablement les suivantes :

  • Des droits d'audit et d'accès portant sur les locaux, les systèmes, le personnel et les documents pertinents du prestataire, plutôt que de s'appuyer uniquement sur des questionnaires ou des rapports d'assurance synthétiques.
  • Un plan de sortie documenté et techniquement réaliste, permettant au client de transférer les services vers un autre prestataire ou de les réinternaliser sans perturbation significative.
  • Une information appropriée sur les sous-traitants intervenant dans la fourniture du service, incluant les fonctions qu'ils assurent et les localisations depuis lesquelles les services sont délivrés.
  • Des obligations de suivi et d'assurance continues, exigeant la fourniture de preuves à intervalles réguliers et après tout changement significatif, et non uniquement à la signature du contrat.

Les prestataires qui découvrent ces exigences au moment des négociations contractuelles s'exposent à des délais, à un examen renforcé et à une marge de négociation réduite. À l'inverse, ceux qui ont déjà identifié les services soutenant des fonctions critiques ou importantes, évalué leurs dispositifs de sous-traitance et préparé les preuves attendues peuvent répondre bien plus efficacement.
Équipe informatique préparant les preuves de conformité DORA exigées par ses clients du secteur financier

Ce niveau de préparation permet de transformer la conformité réglementaire en véritable avantage commercial. Le prestataire démontre ainsi sa transparence, sa maturité opérationnelle et une compréhension fine des obligations de conformité de son client.

Préparation : ce que les prestataires TIC doivent mettre en place dès maintenant

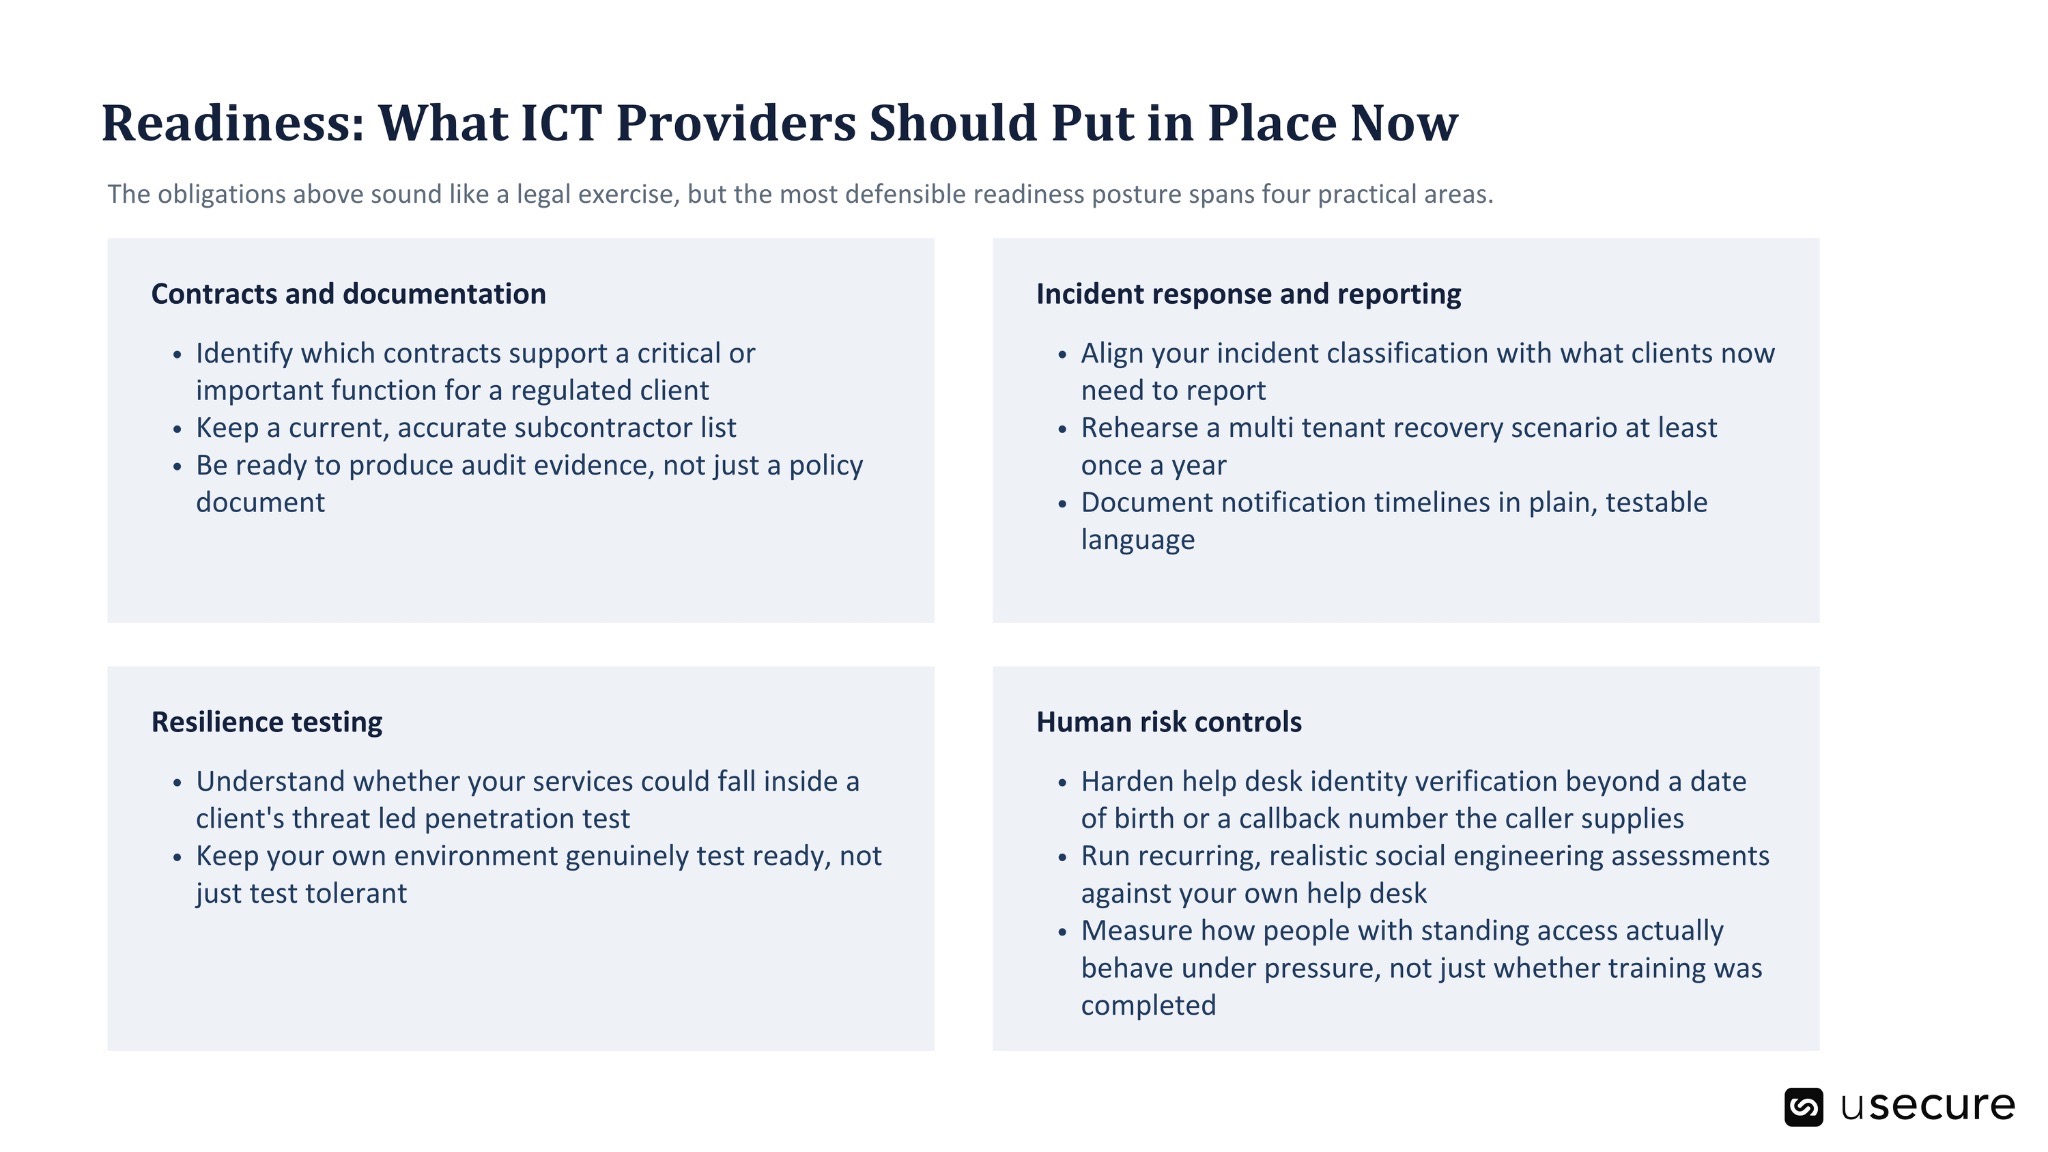
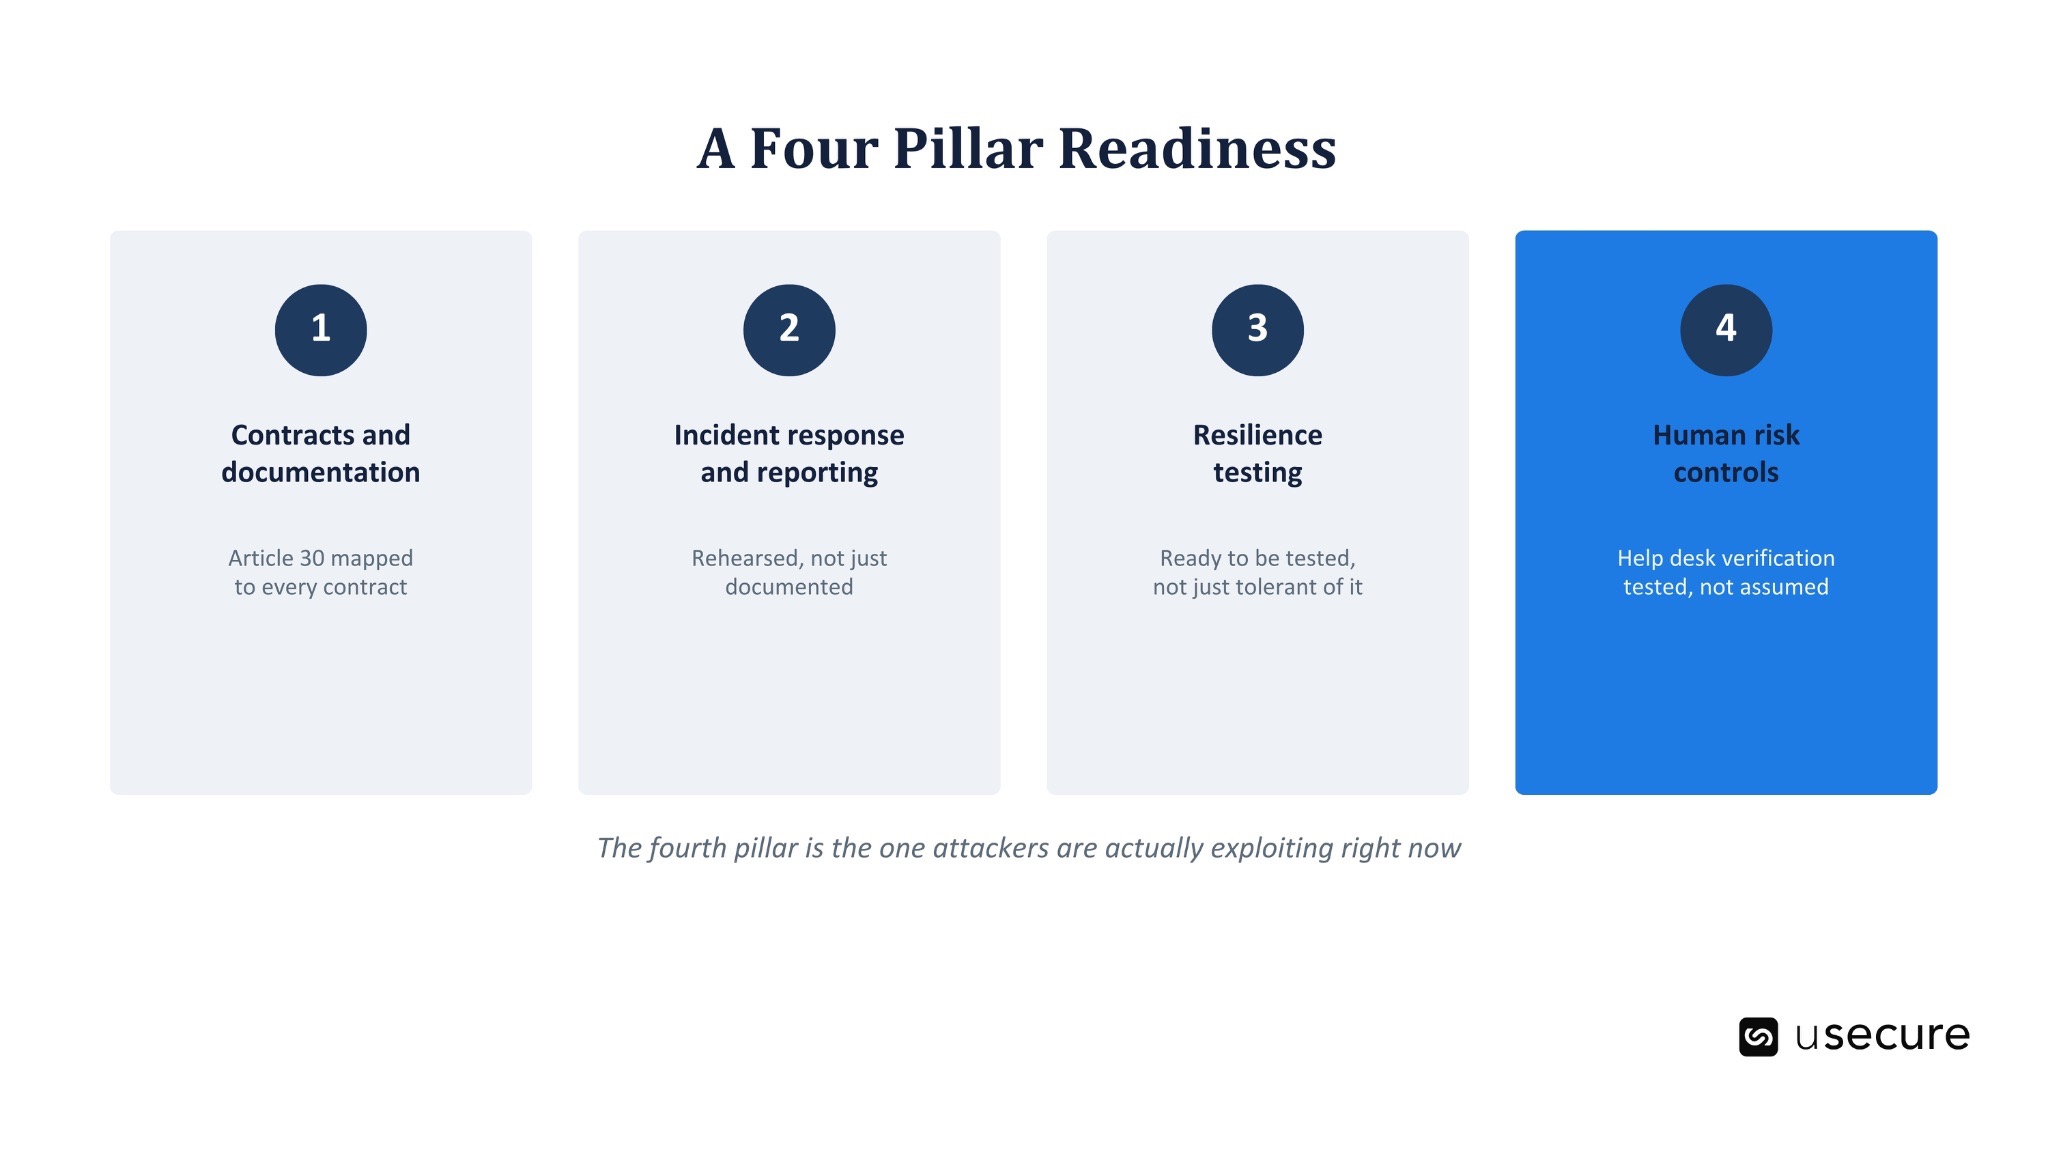
Si la plupart des obligations décrites ci-dessus s'expriment en termes juridiques et contractuels, un programme de préparation efficace ne peut se limiter à la documentation contractuelle. Une approche solide et défendable doit couvrir la gouvernance, la résilience opérationnelle, la supervision des tiers, la réponse aux incidents et l'efficacité des contrôles humains qui protègent l'accès aux systèmes et aux données.

Questions fréquentes

  • DORA s'applique-t-il à mon entreprise si nous ne sommes pas établis dans l'UE ?

C'est possible, mais la nature de l'obligation dépend du statut du prestataire. Les prestataires TIC situés hors de l'UE sont généralement concernés par le biais de leurs relations contractuelles avec des entités financières soumises à DORA. Cela peut inclure des prestataires britanniques qui servent des clients réglementés dans l'UE, des fonctions technologiques de groupe qui soutiennent des entités financières européennes, ou encore des organisations disposant de filiales dans l'UE.

Un prestataire désigné comme prestataire tiers critique de services TIC relève directement de la supervision européenne. Les autres prestataires sont principalement concernés par les exigences contractuelles, d'assurance, d'information et de coopération imposées par leurs clients réglementés.

  • Qu'est-ce qu'un prestataire tiers critique de services TIC, et mon entreprise en est-elle un ?

Un prestataire tiers critique de services TIC est une organisation que les autorités européennes de surveillance ont désignée comme revêtant une importance systémique pour le secteur financier de l'UE. La première liste, publiée en novembre 2025, comptait 19 prestataires, en majorité de grands acteurs du cloud, de la technologie, des télécommunications, des données et des infrastructures.

La plupart des MSP et des prestataires TIC de plus petite taille ont peu de chances d'être désignés. L'absence de désignation ne supprime toutefois pas les attentes liées à DORA. Pour la majorité des prestataires, ces attentes se matérialisent à travers les contrats clients et les processus de supervision, plutôt que par un contrôle direct d'une autorité européenne.

  • Nous sommes un petit MSP avec seulement quelques clients dans les services financiers. Devons-nous nous préoccuper de DORA ?

Oui. Le principe de proportionnalité peut influer sur le niveau de documentation, de tests et d'assurance attendu, mais il n'exonère pas automatiquement les prestataires de petite taille des exigences contractuelles applicables.

Si un client est soumis à DORA, il doit identifier, évaluer et documenter les risques informatiques liés à sa relation avec le prestataire. La taille du prestataire peut influencer la façon dont ces exigences sont appliquées, mais elle ne supprime en rien l'obligation du client de gérer ce risque.

  • Une erreur du help desk peut-elle devenir pertinente au regard de DORA ?

Oui. Une attaque d'ingénierie sociale réussie contre un help desk peut entraîner un accès non autorisé aux systèmes, aux comptes ou aux données d'une entité financière. Selon son impact et sa classification, l'événement peut contribuer à un incident lié aux TIC que l'entité financière doit évaluer et, le cas échéant, notifier au titre de DORA.

Le client sera donc susceptible d'exiger du prestataire des informations transmises dans les meilleurs délais : comment l'incident s'est produit, quels systèmes et quelles données ont été touchés, à quel moment il a été détecté, quelles mesures de confinement ont été prises et comment sa récurrence sera évitée.

  • Par quoi faut-il commencer ?

Commencez par identifier les services existants qui soutiennent des fonctions critiques ou importantes pour vos clients financiers réglementés. Cette classification détermine si des exigences renforcées en matière contractuelle, d'assurance, d'audit, de continuité et de sortie peuvent s'appliquer.

Cet examen doit s'accompagner d'une évaluation concrète des contrôles du help desk, en particulier des procédures utilisées pour vérifier l'identité avant de réinitialiser un mot de passe, d'enregistrer un dispositif d'authentification ou d'approuver une demande de récupération de compte. La documentation est nécessaire, mais elle doit être étayée par des preuves que ces contrôles fonctionnent réellement sur le terrain.

L'écart qu'aucun contrat ne peut combler

DORA a été conçu pour le secteur financier, mais son cadre de gestion du risque tiers a été pensé pour s'étendre à l'ensemble de la chaîne d'approvisionnement TIC. Les articles 28 à 30 imposent aux entités financières réglementées d'appliquer à leurs prestataires des exigences précises en matière contractuelle, de surveillance, d'assurance, de coopération et de sortie. Par ailleurs, 19 prestataires sont déjà soumis à une supervision directe de l'UE après avoir été désignés comme prestataires tiers de services TIC critiques.

La plupart des MSP ne figureront jamais sur la liste des prestataires critiques. Pour autant, ceux qui servent des entités financières réglementées peuvent déjà être soumis à des exigences liées à DORA via leurs contrats clients, les processus de due diligence, les demandes d'audit et les dispositifs de supervision continue.

La conformité contractuelle est importante, mais la documentation seule ne suffit pas à démontrer la résilience opérationnelle. De nombreux incidents graves débutent par une interaction banale : un appel téléphonique au help desk, une explication crédible et un collaborateur insuffisamment préparé pour reconnaître ou contester une tentative d'usurpation d'identité.

Combler cette faille ne relève pas d'un simple exercice de conformité. Cela suppose des procédures de vérification d'identité éprouvées, des circuits d'escalade clairement définis, une formation efficace des collaborateurs et une assurance régulière que les contrôles en place restent opérants sous pression. Un contrat signé peut attester que ces mesures sont exigées, mais seuls des tests opérationnels peuvent prouver qu'elles fonctionnent. Réservez une démo pour découvrir comment nous pouvons vous aider à transformer cet écart en preuves tangibles, grâce à des tests continus et réalistes des personnes et des processus que DORA vous demande désormais de démontrer.

‍

BOOK A DEMO

See Human Risk Intelligence in action

A 30-minute walkthrough of how to cut human risk across your users, tailored to MSPs and IT teams.

Get a Demo

Subscribe to newsletter

By clicking Sign Up you're confirming that you agree with our Terms and Conditions.
Thank you! Your submission has been received!
Oops! Something went wrong while submitting the form.

Si le règlement européen sur la résilience opérationnelle numérique (DORA) encadre directement les entités financières, ses exigences se propagent à l'ensemble de leurs chaînes d'approvisionnement TIC. Les articles 28 à 30 imposent aux banques, assureurs et entreprises d'investissement réglementés d'intégrer des clauses précises en matière contractuelle, de surveillance, de gestion des risques et de stratégie de sortie dans leurs relations avec les prestataires de services TIC. Par ailleurs, les autorités européennes de surveillance ont désigné 19 prestataires TIC comme suffisamment critiques pour faire l'objet d'une supervision réglementaire directe.

Autrement dit, les organisations qui fournissent des services de support utilisateurs (help desk), de cloud, de logiciel, de sécurité managée ou tout autre service TIC à des clients du secteur financier opérant dans l'UE peuvent déjà être soumises à des obligations liées à DORA, même si elles ne sont pas directement réglementées par le texte.

Qu'est-ce que DORA et quelles organisations sont concernées ?

Illustration du règlement DORA et de son périmètre d'application aux entités financières et à leurs prestataires de services TIC

Le règlement DORA (Digital Operational Resilience Act) s'applique dans toute l'Union européenne depuis janvier 2025. Il couvre directement vingt catégories d'entités financières, parmi lesquelles les banques, les assureurs, les entreprises d'investissement, les établissements de paiement et les prestataires de services sur crypto-actifs. Son objectif : établir un cadre européen unique et harmonisé régissant la manière dont les entités financières gèrent le risque TIC, déclarent les incidents majeurs, testent leur résilience opérationnelle, supervisent leurs prestataires tiers et partagent l'information sur les cybermenaces. Les organisations en situation de manquement grave s'exposent à des sanctions financières significatives.

À première vue, DORA peut sembler être avant tout un sujet de conformité réservé aux institutions financières. Dans les faits, sa portée va bien plus loin. Le règlement reconnaît que la résilience opérationnelle des institutions financières modernes dépend fortement de prestataires externes : plateformes cloud, éditeurs de logiciels bancaires centraux, fournisseurs d'infrastructures de paiement, services de détection managée et prestataires de services managés responsables de l'exploitation quotidienne des environnements informatiques.

Le cadre de gestion du risque tiers prévu par DORA vise précisément ces dépendances. Il étend les attentes réglementaires aux prestataires TIC principalement par la voie contractuelle, en obligeant les entités financières à s'assurer que leurs prestataires respectent des normes définies en matière de sécurité, de résilience, de surveillance, de gestion des incidents, de coopération et de continuité de service.

Les dispositions qui étendent DORA aux prestataires TIC : les articles 28 à 30

C'est aux articles 28 à 30 que DORA dépasse les obligations de conformité internes des entités financières pour affecter leurs relations contractuelles avec les prestataires TIC.

L'article 28 impose à toute entité financière concernée de gérer le risque lié aux prestataires tiers de services TIC comme une composante à part entière de son dispositif global de gestion des risques. Les entités financières doivent tenir à jour un registre de leurs accords contractuels TIC et mener une due diligence proportionnée avant de conclure de nouveaux contrats. Cette évaluation doit tenir compte de facteurs tels que la substituabilité du prestataire, son risque d'insolvabilité, ses dispositifs de protection des données et sa chaîne de sous-traitance.

L'article 28 exige également des entités financières qu'elles définissent des stratégies de sortie documentées pour les services TIC qui soutiennent des fonctions critiques ou importantes. Concrètement, cela signifie identifier à l'avance un prestataire alternatif ou une solution de repli interne, plutôt que d'attendre la défaillance d'un fournisseur ou la résiliation inattendue d'un contrat.

L'article 30 traduit ces principes en exigences contractuelles précises. Tout contrat de services TIC doit comporter une description écrite claire des prestations, des niveaux de performance définis, les lieux de traitement et de stockage des données, les obligations de notification en cas de changement de ces lieux, des engagements d'assistance en cas d'incident et des droits de résiliation clairement établis.

Lorsqu'un service TIC soutient une fonction critique ou importante, des exigences supplémentaires s'appliquent : objectifs de performance précis, droits d'audit et d'accès étendus couvrant les locaux et les systèmes du prestataire, dispositifs d'assistance à la sortie efficaces et communication appropriée des sous-traitants intervenant dans la fourniture du service.

Point particulièrement important pour les prestataires : l'entité financière reste pleinement responsable de sa conformité à DORA, même lorsque les services sont externalisés auprès d'un tiers. Faire appel à un prestataire externe ne transfère pas l'obligation réglementaire. L'entité financière doit au contraire s'assurer, par des mesures contractuelles et de supervision, que le prestataire soutient ses obligations de conformité.

Le principe de proportionnalité peut influer sur le niveau de documentation, d'assurance et de tests attendu d'un prestataire de taille modeste, mais il ne supprime pas les obligations sous-jacentes. Si un client est soumis à DORA, sa relation avec son prestataire TIC fait partie intégrante de son dispositif de gestion des risques réglementaires et de conformité.

Prestataires tiers critiques de services TIC : la supervision directe est désormais en vigueur

Le 18 novembre 2025, les autorités européennes de surveillance ont publié la première liste officielle des prestataires tiers critiques de services TIC désignés au titre de l'article 31 de DORA. Cette liste compte 19 organisations dont les services vont des infrastructures essentielles et du cloud computing aux télécommunications, aux services de données et aux technologies financières.

La désignation en tant que prestataire critique fait entrer une organisation dans le cadre de supervision de l'UE. Les prestataires désignés font l'objet d'un dialogue direct avec les superviseurs, de demandes d'informations et de documents, d'enquêtes, d'inspections et de recommandations visant à traiter les risques TIC identifiés.

Au titre de l'article 31(2), l'évaluation en vue d'une désignation repose sur quatre critères principaux : l'impact systémique potentiel d'une défaillance opérationnelle majeure, l'importance systémique des entités financières qui dépendent du prestataire, le degré de dépendance de ces entités à ses services pour des fonctions critiques ou importantes, et le caractère substituable ou non du prestataire.

Supervision européenne des prestataires tiers critiques de services TIC désignés au titre de DORA

Le non-respect des mesures imposées par le superviseur principal compétent (Lead Overseer) peut entraîner des astreintes pouvant atteindre 1 % du chiffre d'affaires journalier moyen réalisé au niveau mondial par le prestataire lors de l'exercice précédent, et ce pour chaque jour de manquement. Un prestataire désigné établi hors de l'UE doit également créer une filiale dans l'Union dans les 12 mois suivant sa désignation s'il entend continuer à servir des entités financières réglementées au sein de l'UE.

La plupart des prestataires de services managés et des fournisseurs TIC de taille plus modeste ont peu de chances d'être désignés comme prestataires critiques. Cela ne les met pas pour autant à l'abri des exigences liées à DORA. Les 19 organisations désignées ne représentent que le sommet de la chaîne d'approvisionnement TIC. Les autres prestataires restent soumis aux exigences contractuelles, d'assurance, de surveillance et de sortie que les entités financières doivent mettre en œuvre au titre des articles 28 à 30.

Le périmètre potentiel de DORA continue par ailleurs d'évoluer. En janvier 2026, la Commission européenne a finalisé son évaluation visant à déterminer si les contrôleurs légaux des comptes et les cabinets d'audit devaient être soumis à des exigences renforcées en matière de résilience opérationnelle numérique. Plutôt que de recommander leur inclusion immédiate dans DORA, la Commission a conclu que des analyses complémentaires étaient nécessaires et a renvoyé la question à la révision plus large de DORA prévue pour 2028. Cela confirme que le cadre réglementaire est susceptible de continuer à évoluer à mesure que l'UE acquiert une expérience pratique de sa mise en œuvre.

Pourquoi il s'agit d'un enjeu de risque humain, et pas seulement de documentation

Les contrats, registres et stratégies de sortie décrivent la manière dont une entité financière entend gérer sa relation avec un prestataire. Ils ne démontrent toutefois pas comment cette relation se comportera sous pression opérationnelle, ni lorsqu'un attaquant cible délibérément les personnes chargées de l'administrer.

Agent d'un centre d'assistance au téléphone, illustrant le risque d'ingénierie sociale visant les prestataires TIC

Le Verizon Data Breach Investigations Report 2026 révèle que des tiers sont impliqués dans 48 % des violations de données, soit une hausse de 60 % par rapport à l'année précédente. Le rapport montre également que les attaques d'ingénierie sociale menées depuis des mobiles, par appels vocaux et SMS, affichent un taux de réussite supérieur de 40 % à celui du phishing par e-mail traditionnel. Pour toute organisation qui exploite un service d'assistance, ce constat mérite une attention particulière. Synthèse du Verizon 2026 Data Breach Investigations Report

Ces conclusions recoupent étroitement les méthodes attribuées à Scattered Spider, un groupe malveillant à motivation financière qui cible les éditeurs et fournisseurs technologiques, les prestataires de services managés et, plus largement, les organisations disposant d'accès privilégiés aux environnements de leurs clients. Son mode opératoire repose souvent sur une technique relativement simple : se faire passer pour un collaborateur, contacter le service d'assistance et convaincre un agent de réinitialiser un mot de passe, d'enregistrer un nouvel appareil d'authentification multifacteur ou de valider une demande de récupération de compte.

Selon une étude publiée par ReliaQuest, 81 % des plus de 600 domaines historiquement associés à Scattered Spider usurpaient l'identité de fournisseurs technologiques. Le groupe manifeste par ailleurs un intérêt marqué pour les plateformes d'authentification unique, les fournisseurs d'identité, les réseaux privés virtuels, les outils de service d'assistance et tout autre service susceptible d'ouvrir l'accès à des comptes à privilèges. Recherche sur les menaces de ReliaQuest

La logique stratégique est évidente. Un MSP peut détenir des identifiants d'administration et des accès opérationnels sur des centaines d'environnements clients. Compromettre un seul prestataire permet donc à un attaquant d'atteindre de multiples organisations en aval, sans avoir à étudier et cibler chaque client séparément. Cette concentration d'accès, qui fait toute l'efficacité du modèle des services managés, crée aussi une concentration considérable de risque humain et opérationnel.

L'efficacité persistante de ces techniques est illustrée par des procédures judiciaires récentes. En juin 2026, deux individus liés à Scattered Spider ont plaidé coupable dès le premier jour de leur procès au Royaume-Uni pour des infractions liées à la cyberattaque de 2024 contre Transport for London. L'un d'eux, Thalha Jubair, fait également l'objet de poursuites distinctes aux États-Unis dans le cadre d'une campagne présumée comprenant environ 120 intrusions réseau, dont des attaques contre 47 organisations américaines. Ces chefs d'accusation américains demeurent des allégations tant qu'ils n'ont pas été établis devant un tribunal. UK National Crime Agency, US Department of Justice

Technicien de support informatique au téléphone devant plusieurs écrans, illustrant le risque d'ingénierie sociale visant les équipes de support utilisateurs des MSP

La faiblesse centrale n'est pas nécessairement un contrôle technique. Il s'agit bien souvent d'un collaborateur de confiance qui répond à une demande convaincante, sous la pression du temps. Les équipes de support utilisateurs sont formées pour résoudre les problèmes et rétablir les accès rapidement. Les attaquants exploitent précisément cette culture du service : ils créent un sentiment d'urgence, se donnent une apparence de légitimité et poussent le personnel à contourner ou à réinterpréter les procédures de vérification en place.

C'est pourquoi la conformité à DORA ne peut pas se démontrer par la seule documentation contractuelle. Les prestataires doivent aussi prouver que leurs processus de vérification d'identité, leurs procédures d'escalade, la formation de leurs équipes et les contrôles appliqués au support utilisateurs restent efficaces face à des tentatives d'ingénierie sociale délibérées et persistantes.

Ce que vos contrats vont probablement exiger

Clauses contractuelles DORA à négocier entre une entité financière et son prestataire TIC

Les prestataires TIC qui n'ont pas encore vu apparaître de clauses spécifiques à DORA dans leurs contrats clients ou lors des renouvellements doivent s'attendre à les voir se généraliser. L'attention des autorités de supervision ne porte plus seulement sur l'existence d'un plan de conformité chez les entités financières, mais sur leur capacité à apporter la preuve de sa mise en œuvre. Cela suppose un registre d'informations à jour, une méthodologie documentée pour identifier les fonctions critiques ou importantes, et la confirmation que les clauses contractuelles exigées par l'article 30 figurent bien dans les contrats signés.

Pour les prestataires TIC, les implications concrètes seront vraisemblablement les suivantes :

  • Des droits d'audit et d'accès portant sur les locaux, les systèmes, le personnel et les documents pertinents du prestataire, plutôt que de s'appuyer uniquement sur des questionnaires ou des rapports d'assurance synthétiques.
  • Un plan de sortie documenté et techniquement réaliste, permettant au client de transférer les services vers un autre prestataire ou de les réinternaliser sans perturbation significative.
  • Une information appropriée sur les sous-traitants intervenant dans la fourniture du service, incluant les fonctions qu'ils assurent et les localisations depuis lesquelles les services sont délivrés.
  • Des obligations de suivi et d'assurance continues, exigeant la fourniture de preuves à intervalles réguliers et après tout changement significatif, et non uniquement à la signature du contrat.

Les prestataires qui découvrent ces exigences au moment des négociations contractuelles s'exposent à des délais, à un examen renforcé et à une marge de négociation réduite. À l'inverse, ceux qui ont déjà identifié les services soutenant des fonctions critiques ou importantes, évalué leurs dispositifs de sous-traitance et préparé les preuves attendues peuvent répondre bien plus efficacement.

Équipe informatique préparant les preuves de conformité DORA exigées par ses clients du secteur financier

Ce niveau de préparation permet de transformer la conformité réglementaire en véritable avantage commercial. Le prestataire démontre ainsi sa transparence, sa maturité opérationnelle et une compréhension fine des obligations de conformité de son client.

Préparation : ce que les prestataires TIC doivent mettre en place dès maintenant

Si la plupart des obligations décrites ci-dessus s'expriment en termes juridiques et contractuels, un programme de préparation efficace ne peut se limiter à la documentation contractuelle. Une approche solide et défendable doit couvrir la gouvernance, la résilience opérationnelle, la supervision des tiers, la réponse aux incidents et l'efficacité des contrôles humains qui protègent l'accès aux systèmes et aux données.

Questions fréquentes

  • DORA s'applique-t-il à mon entreprise si nous ne sommes pas établis dans l'UE ?

C'est possible, mais la nature de l'obligation dépend du statut du prestataire. Les prestataires TIC situés hors de l'UE sont généralement concernés par le biais de leurs relations contractuelles avec des entités financières soumises à DORA. Cela peut inclure des prestataires britanniques qui servent des clients réglementés dans l'UE, des fonctions technologiques de groupe qui soutiennent des entités financières européennes, ou encore des organisations disposant de filiales dans l'UE.

Un prestataire désigné comme prestataire tiers critique de services TIC relève directement de la supervision européenne. Les autres prestataires sont principalement concernés par les exigences contractuelles, d'assurance, d'information et de coopération imposées par leurs clients réglementés.

  • Qu'est-ce qu'un prestataire tiers critique de services TIC, et mon entreprise en est-elle un ?

Un prestataire tiers critique de services TIC est une organisation que les autorités européennes de surveillance ont désignée comme revêtant une importance systémique pour le secteur financier de l'UE. La première liste, publiée en novembre 2025, comptait 19 prestataires, en majorité de grands acteurs du cloud, de la technologie, des télécommunications, des données et des infrastructures.

La plupart des MSP et des prestataires TIC de plus petite taille ont peu de chances d'être désignés. L'absence de désignation ne supprime toutefois pas les attentes liées à DORA. Pour la majorité des prestataires, ces attentes se matérialisent à travers les contrats clients et les processus de supervision, plutôt que par un contrôle direct d'une autorité européenne.

  • Nous sommes un petit MSP avec seulement quelques clients dans les services financiers. Devons-nous nous préoccuper de DORA ?

Oui. Le principe de proportionnalité peut influer sur le niveau de documentation, de tests et d'assurance attendu, mais il n'exonère pas automatiquement les prestataires de petite taille des exigences contractuelles applicables.

Si un client est soumis à DORA, il doit identifier, évaluer et documenter les risques informatiques liés à sa relation avec le prestataire. La taille du prestataire peut influencer la façon dont ces exigences sont appliquées, mais elle ne supprime en rien l'obligation du client de gérer ce risque.

  • Une erreur du help desk peut-elle devenir pertinente au regard de DORA ?

Oui. Une attaque d'ingénierie sociale réussie contre un help desk peut entraîner un accès non autorisé aux systèmes, aux comptes ou aux données d'une entité financière. Selon son impact et sa classification, l'événement peut contribuer à un incident lié aux TIC que l'entité financière doit évaluer et, le cas échéant, notifier au titre de DORA.

Le client sera donc susceptible d'exiger du prestataire des informations transmises dans les meilleurs délais : comment l'incident s'est produit, quels systèmes et quelles données ont été touchés, à quel moment il a été détecté, quelles mesures de confinement ont été prises et comment sa récurrence sera évitée.

  • Par quoi faut-il commencer ?

Commencez par identifier les services existants qui soutiennent des fonctions critiques ou importantes pour vos clients financiers réglementés. Cette classification détermine si des exigences renforcées en matière contractuelle, d'assurance, d'audit, de continuité et de sortie peuvent s'appliquer.

Cet examen doit s'accompagner d'une évaluation concrète des contrôles du help desk, en particulier des procédures utilisées pour vérifier l'identité avant de réinitialiser un mot de passe, d'enregistrer un dispositif d'authentification ou d'approuver une demande de récupération de compte. La documentation est nécessaire, mais elle doit être étayée par des preuves que ces contrôles fonctionnent réellement sur le terrain.

L'écart qu'aucun contrat ne peut combler

DORA a été conçu pour le secteur financier, mais son cadre de gestion du risque tiers a été pensé pour s'étendre à l'ensemble de la chaîne d'approvisionnement TIC. Les articles 28 à 30 imposent aux entités financières réglementées d'appliquer à leurs prestataires des exigences précises en matière contractuelle, de surveillance, d'assurance, de coopération et de sortie. Par ailleurs, 19 prestataires sont déjà soumis à une supervision directe de l'UE après avoir été désignés comme prestataires tiers de services TIC critiques.

La plupart des MSP ne figureront jamais sur la liste des prestataires critiques. Pour autant, ceux qui servent des entités financières réglementées peuvent déjà être soumis à des exigences liées à DORA via leurs contrats clients, les processus de due diligence, les demandes d'audit et les dispositifs de supervision continue.

La conformité contractuelle est importante, mais la documentation seule ne suffit pas à démontrer la résilience opérationnelle. De nombreux incidents graves débutent par une interaction banale : un appel téléphonique au help desk, une explication crédible et un collaborateur insuffisamment préparé pour reconnaître ou contester une tentative d'usurpation d'identité.

Combler cette faille ne relève pas d'un simple exercice de conformité. Cela suppose des procédures de vérification d'identité éprouvées, des circuits d'escalade clairement définis, une formation efficace des collaborateurs et une assurance régulière que les contrôles en place restent opérants sous pression. Un contrat signé peut attester que ces mesures sont exigées, mais seuls des tests opérationnels peuvent prouver qu'elles fonctionnent. Réservez une démo pour découvrir comment nous pouvons vous aider à transformer cet écart en preuves tangibles, grâce à des tests continus et réalistes des personnes et des processus que DORA vous demande désormais de démontrer.

‍

Abonnez-vous à la newsletter

Abonnez-vous à la newsletter

En cliquant sur «Abonnez-vous», vous confirmez que vous acceptez nos Conditions générales.
Merci ! Votre inscription a bien été prise en compte !
Oups ! Une erreur est survenue lors de l'envoi du formulaire.

Découvrez comment les cabinets de services professionnels réduisent le risque humain avec usecure

Découvrez comment les équipes IT des services professionnels utilisent usecure pour protéger les données sensibles de leurs clients, maintenir leur conformité et préserver leur réputation — sans perturber le travail facturable.

Related posts

Explore more insights, updates, and resources from usecure.