Cumplimiento de SOC 2: convertir las señales de riesgo humano en evidencias para los Trust Services Criteria


Table of contents
Subscribe to newsletter
El cumplimiento de SOC 2 se ha convertido en el estándar de referencia para los proveedores de servicios que manejan información sensible. Garantiza a clientes y partners que los sistemas son seguros y fiables. Cada año, miles de organizaciones invierten meses de trabajo en preparar una auditoría SOC 2: parchean sus servidores, documentan sus políticas de control de accesos y configuran las alertas de su SIEM. Aun así, muchas se topan con el mismo obstáculo de siempre: el comportamiento humano introduce riesgos difíciles de cuantificar y de demostrar durante la auditoría.
La Human Risk Intelligence (HRI) ofrece una solución potente. Convierte señales dispersas —acciones de los empleados, resultados de formación y patrones de acceso— en evidencias claras y accionables. Cada vez más organizaciones la están adoptando para reforzar su cumplimiento de SOC 2.
El factor humano: por qué domina el riesgo en el cumplimiento
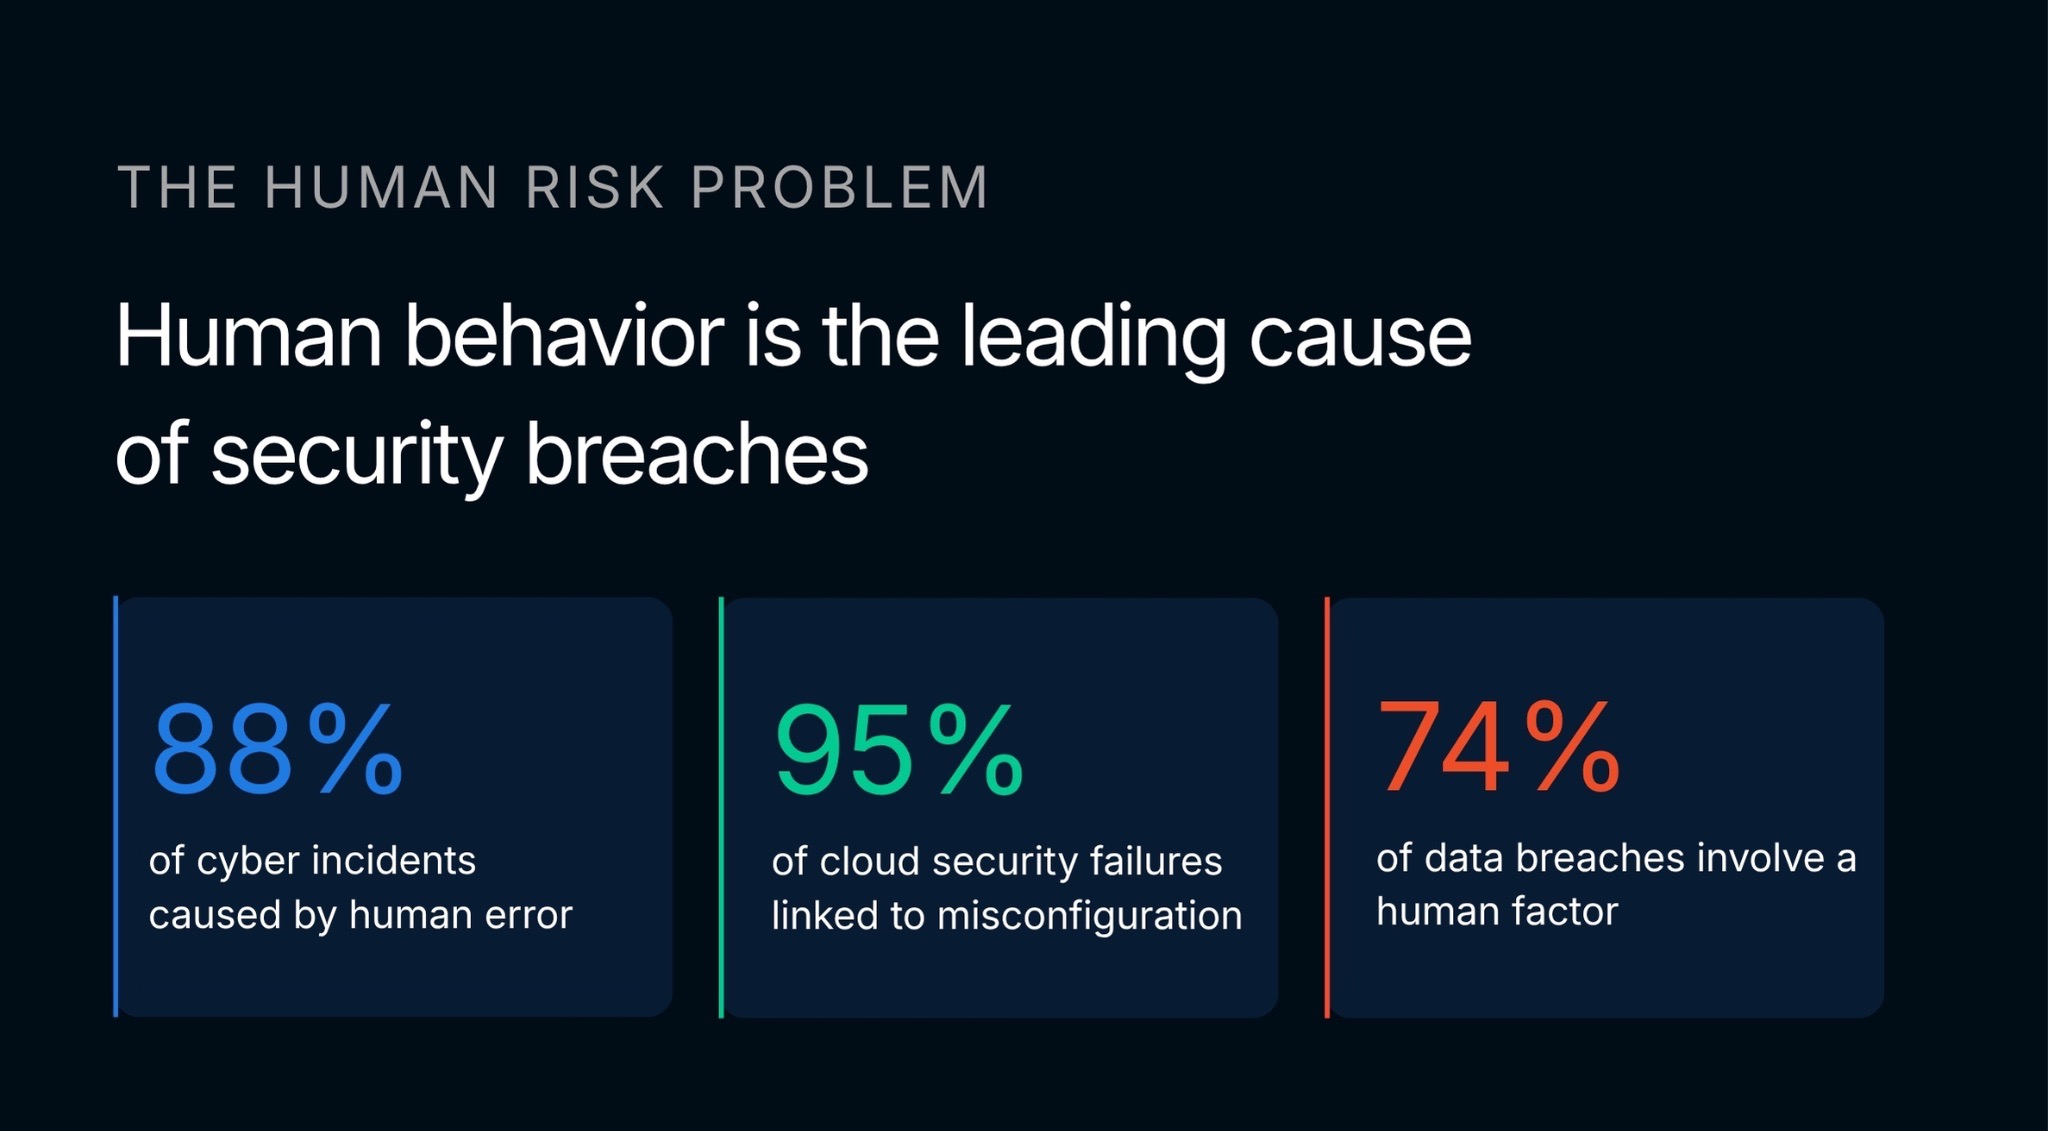
Los datos lo dejan claro: las personas siguen siendo la principal vulnerabilidad en ciberseguridad. Hasta un 88% de los incidentes de ciberseguridad tuvieron su origen en errores humanos. El factor humano está detrás del 60% o más de las brechas, normalmente por ingeniería social, uso indebido de credenciales o simples descuidos.
Según informes recientes del sector de 2025 y 2026, el factor humano aparece en al menos el 74% de las brechas de datos. Los fallos de seguridad en la nube provocados por errores humanos y configuraciones incorrectas alcanzan el 95% en algunos análisis. Todo ello impacta directamente en los controles de SOC 2, especialmente en evaluación de riesgos, monitorización y gestión de cambios.
Sin una inteligencia estructurada, las organizaciones dependen del seguimiento manual y de formaciones puntuales. Eso deja huecos que los auditores detectan y los atacantes aprovechan.
Cómo implantar Human Risk Intelligence para cumplir con éxito
En lugar de tratar a todos los empleados como si representaran el mismo riesgo, la HRI permite identificar, medir y reducir el riesgo individual y organizativo a partir de datos. Para ello agrega información de múltiples fuentes: resultados de la formación en concienciación en seguridad, simulaciones de phishing, registros de identidad y accesos y comportamiento en los endpoints. El resultado es una visión continua y cuantificable de la postura de riesgo humano de la organización.
En lugar de informes estáticos, el HRI ofrece puntuaciones e información dinámicas. Identifica a las personas, los departamentos y los comportamientos de mayor riesgo. También pone de relieve los patrones positivos de los empleados más atentos.
Al integrar el HRI en los programas de cumplimiento, las organizaciones pueden ir más allá de marcar casillas y construir un enfoque proactivo y medible para gestionar los riesgos de cumplimiento asociados al factor humano.
Aspectos clave que debes buscar en una plataforma de HRI
Una plataforma de HRI eficaz va mucho más allá de la monitorización básica. Aporta un enfoque proactivo y basado en inteligencia para gestionar los riesgos humanos dentro de la organización. Estas son las capacidades esenciales que deberías priorizar:
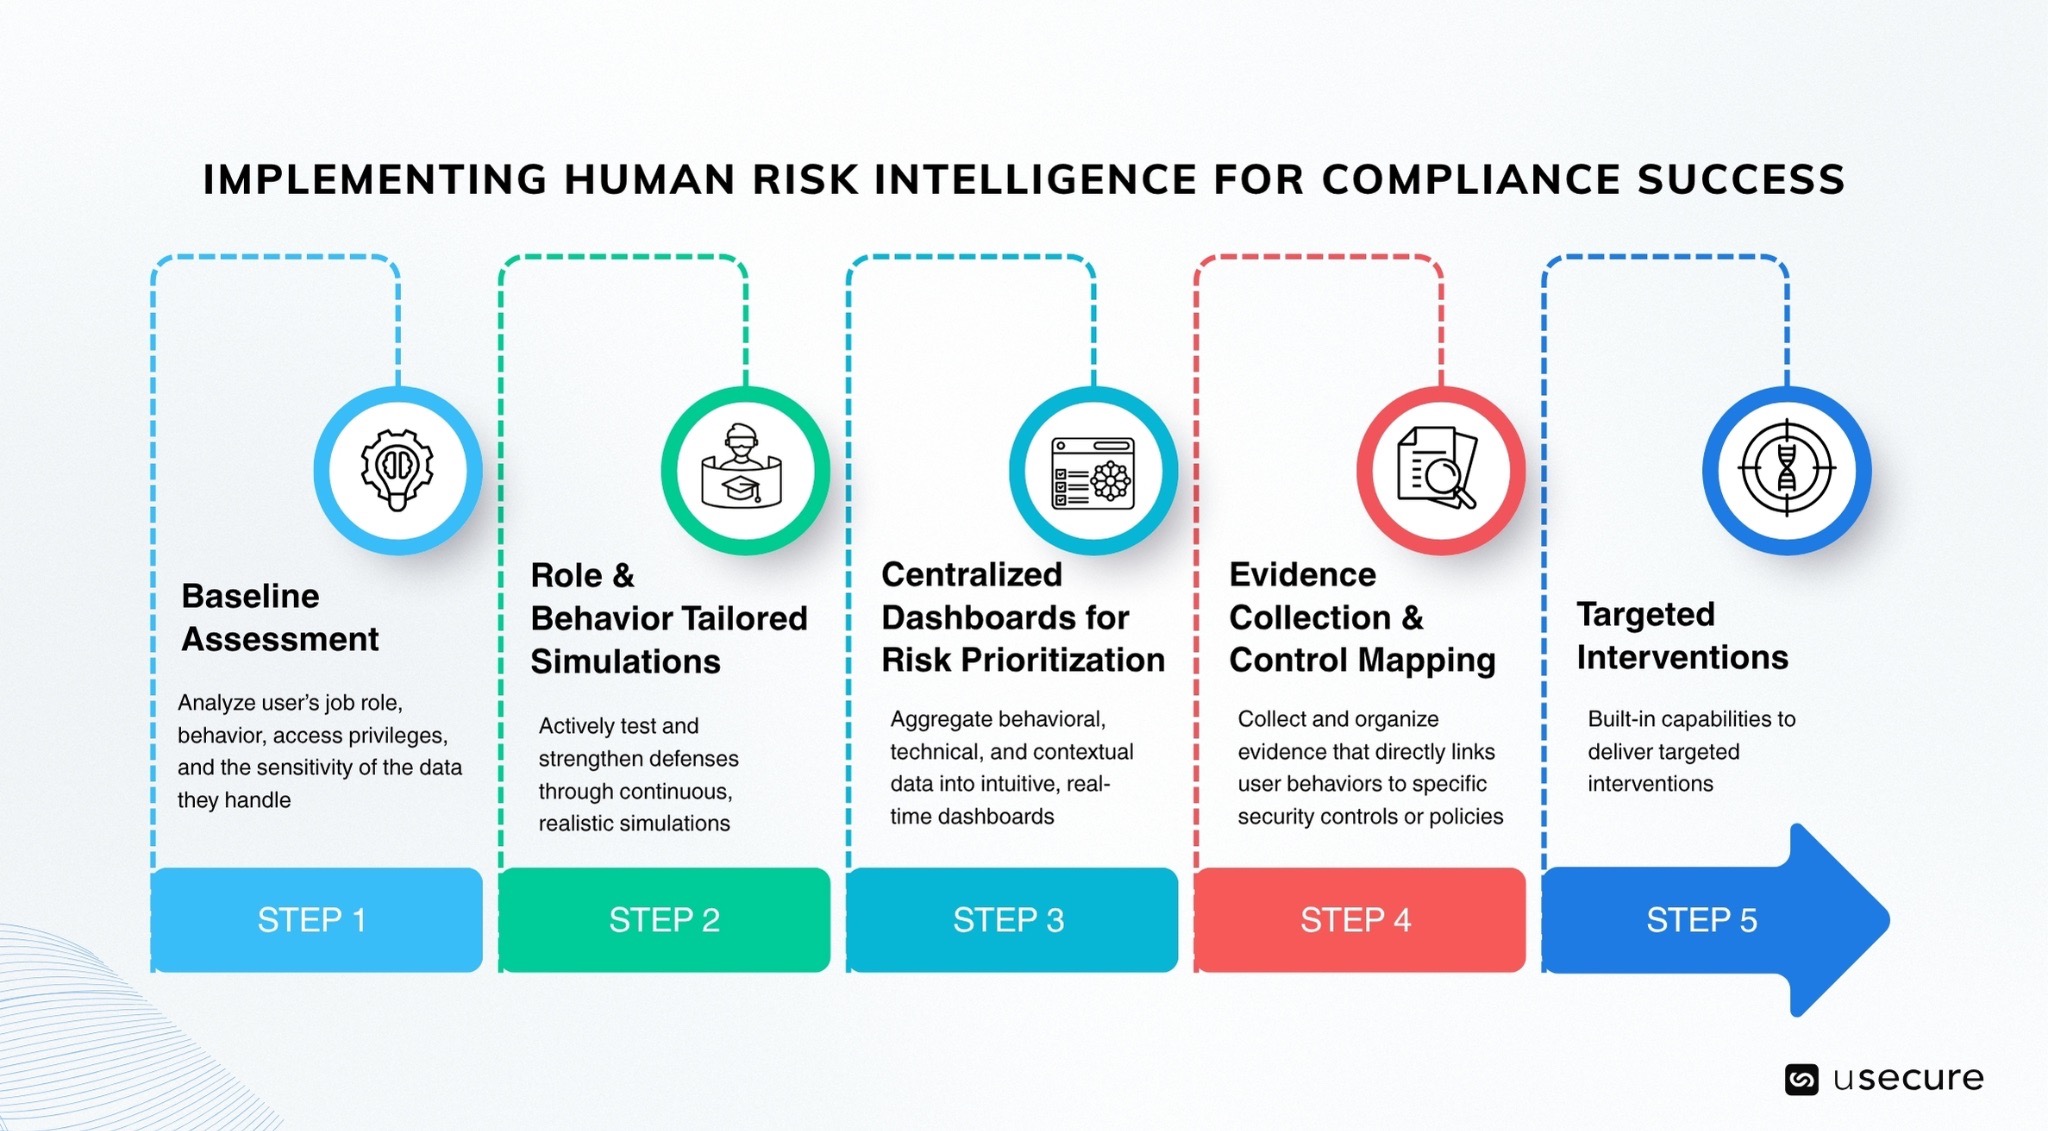
- Evaluaciones de base de los perfiles de riesgo de los usuarios: La plataforma debería empezar por establecer una línea base completa del perfil de riesgo de cada usuario. Esto implica analizar su puesto de trabajo, su comportamiento, sus privilegios de acceso y la sensibilidad de los datos que maneja. Una buena línea base es la referencia que permite detectar desviaciones relevantes. Busca plataformas que utilicen analítica de comportamiento y datos contextuales para generar puntuaciones de riesgo dinámicas y en constante evolución, tanto de personas como de grupos.
- Simulaciones continuas y adaptadas al rol y al comportamiento: Las mejores plataformas de HRI no se limitan a observar: ponen a prueba y refuerzan las defensas mediante simulaciones continuas y realistas. Estas deben personalizarse según el puesto concreto (por ejemplo, finanzas, ingeniería o dirección) y según los patrones de comportamiento observados. Las simulaciones pueden incluir campañas de Phishing, intentos simulados de exfiltración de datos o escenarios de ingeniería social. El objetivo es medir la resiliencia humana real, detectar los puntos débiles y ofrecer formación personalizada para crear un ciclo de aprendizaje continuo.
- Paneles centralizados para priorizar el riesgo: Las plataformas eficaces agregan grandes volúmenes de datos de comportamiento, técnicos y contextuales en paneles intuitivos y en tiempo real. Estos paneles deben destacar los riesgos más prioritarios mediante una puntuación de riesgo clara. Busca buenas herramientas de visualización, alertas personalizables y la capacidad de correlacionar el comportamiento humano con eventos de seguridad para priorizar con más rapidez y precisión.
- Recopilación automatizada de evidencias y mapeo de controles: Recopilar evidencias de forma manual lleva mucho tiempo y es propenso a errores. Una plataforma de HRI madura debería recoger y organizar automáticamente las evidencias que vinculan los comportamientos de los usuarios con controles o políticas de seguridad concretos. Esto hace que las auditorías de cumplimiento, las investigaciones y las acciones de remediación sean mucho más eficientes.
- Apoyo a una cultura de mejora continua mediante intervenciones específicas: Las plataformas más avanzadas no se quedan en la detección: impulsan el cambio de comportamiento. Busca funcionalidades integradas para aplicar intervenciones específicas, como formación en el momento oportuno, recordatorios de refuerzo, avisos sobre políticas o ajustes automáticos de acceso en función del nivel de riesgo. La plataforma debería medir la eficacia de estas intervenciones a lo largo del tiempo y reincorporar esa información al sistema, generando un círculo virtuoso de reducción del riesgo y refuerzo cultural.
Cómo convertir las señales de HRI en evidencias para los Trust Services Criteria
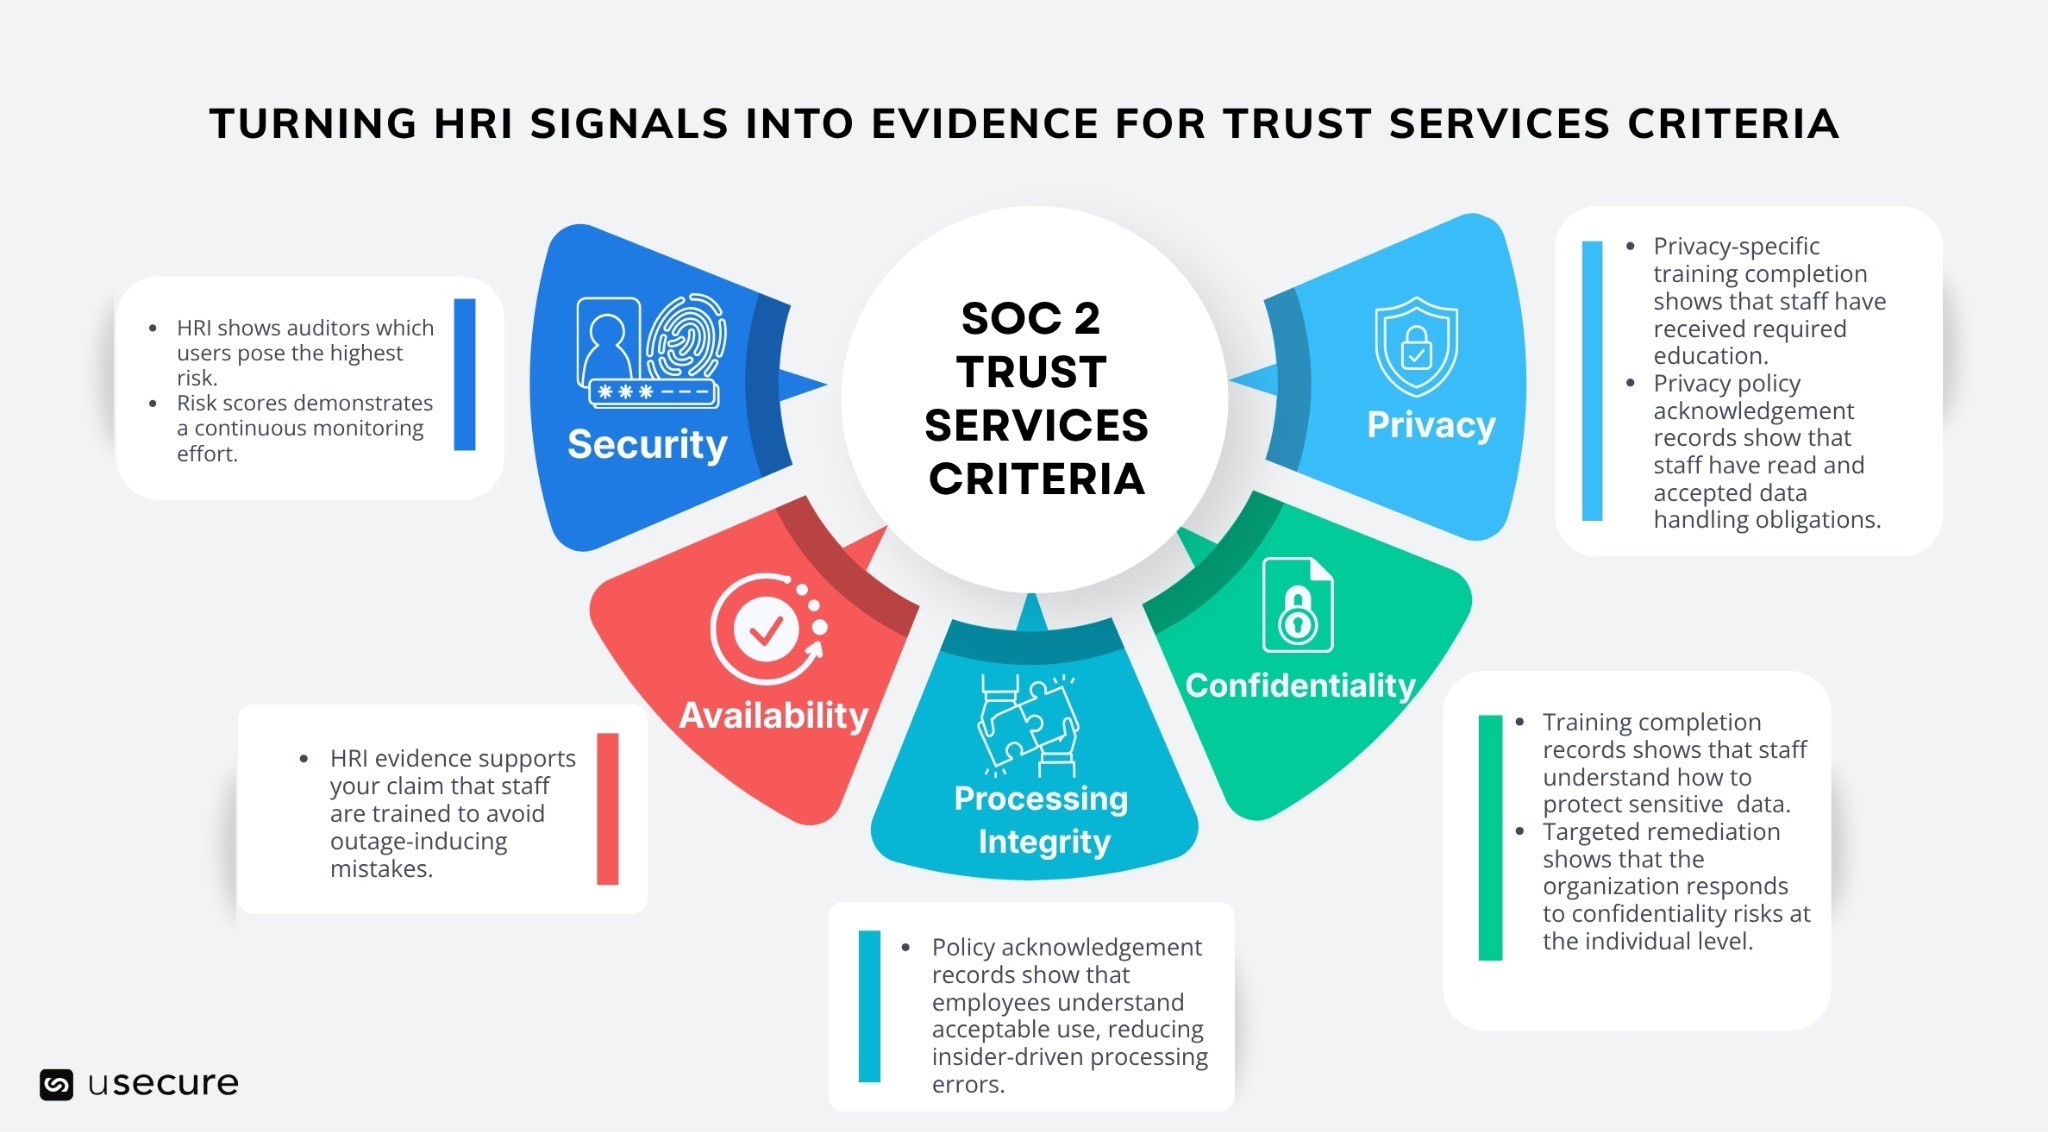
En SOC 2, los Trust Services Criteria (TSC) son los criterios estandarizados que utilizan los auditores para evaluar e informar sobre los controles internos de una empresa y sobre cómo gestiona sus datos. Desarrollados por la AICPA (American Institute of Certified Public Accountants), se organizan en cinco categorías diferenciadas que miden la fiabilidad de los sistemas y la protección de los datos. El HRI agrega los datos de comportamiento en seguridad de los empleados en puntuaciones de riesgo por usuario y a nivel de organización, y sirve como evidencia en los cinco criterios de SOC 2.
- Seguridad: la base obligatoria en todas las auditorías SOC 2. Evalúa en qué medida una organización protege sus sistemas y datos frente a accesos no autorizados, divulgación o daños.
- El HRI evidencia de forma directa la capa humana de tus controles de seguridad. Muestra a los auditores qué usuarios representan el mayor riesgo en función de factores como el nivel jerárquico, los privilegios de acceso y los comportamientos relacionados con la seguridad. Además, la evolución de las puntuaciones de riesgo a lo largo del tiempo demuestra una labor de monitorización continua.
- Disponibilidad: analiza si los sistemas y los datos están accesibles y operativos según lo prometido para cumplir los objetivos de negocio y los Acuerdos de Nivel de Servicio (SLA).
- El error humano es una de las principales causas de las caídas no planificadas. La evidencia del HRI respalda tu afirmación de que la plantilla está formada para evitar fallos que provoquen interrupciones. Las tasas de finalización de la formación, especialmente en los módulos de respuesta a incidentes y continuidad de negocio, demuestran que el personal sabe responder a las interrupciones y recuperarse de ellas (A1.2).
- Integridad del procesamiento: garantiza que el procesamiento de los sistemas sea preciso, completo, autorizado y realizado a tiempo.
- Un procesamiento preciso depende de que los usuarios no estén comprometidos ni sean manipulados para introducir datos fraudulentos. Los registros de aceptación de políticas que recoge el HRI demuestran que los empleados que gestionan la introducción y el procesamiento de datos comprenden las normas de uso aceptable, lo que reduce los errores de procesamiento provocados desde dentro (PI1.2). Unas puntuaciones bajas de susceptibilidad al Phishing evidencian que es menos probable que el personal caiga en técnicas de ingeniería social que eludan los controles de autorización sobre el procesamiento de datos.
- Confidencialidad: se centra en proteger la información sensible, como los planes de negocio o la propiedad intelectual, frente a divulgaciones no autorizadas.
- Las fugas de datos confidenciales suelen tener un origen humano. El HRI monitoriza los comportamientos con mayor probabilidad de derivar en una divulgación. Los registros de finalización de los módulos de formación sobre clasificación y tratamiento de datos, visibles dentro del HRI, demuestran que el personal sabe cómo proteger la información sensible del negocio (C1.1). La remediación dirigida a los usuarios de alto riesgo, basada en los insights del HRI, demuestra a los auditores que la organización responde a los riesgos de confidencialidad a nivel individual.
- Privacidad: evalúa en qué medida la organización recopila, utiliza, conserva y elimina la información personal de acuerdo con sus políticas de privacidad.
- El cumplimiento en materia de privacidad depende de que los empleados comprendan y cumplan sus obligaciones de protección de datos. El seguimiento mediante HRI de la finalización de formaciones específicas sobre GDPR, HIPAA y otras normativas de privacidad demuestra que el personal que trata datos personales ha recibido la formación exigida (P6.1). Además, los registros de aceptación de las políticas de privacidad aportan una pista de auditoría con marca temporal que acredita que el personal ha leído y aceptado sus obligaciones en el tratamiento de datos.
El futuro del cumplimiento de SOC 2 con inteligencia centrada en las personas
A medida que las amenazas evolucionan y la normativa se endurece, la Human Risk Intelligence se convertirá en un elemento imprescindible. El HRI convierte la mayor vulnerabilidad en una fortaleza medible, al transformar las señales humanas en bruto en evidencias para los Trust Services Criteria. Te permite demostrar con seguridad tu nivel de protección y posicionar tu negocio para crecer de forma sostenible en un entorno lleno de riesgos.
Invertir hoy en Human Risk Intelligence prepara a tu organización para las auditorías y las amenazas del mañana. ¿Quieres saber más sobre SOC 2 y cómo convertir el riesgo humano en resiliencia organizativa? Visita el demo hub y descubre en acción nuestra solución de concienciación en seguridad y el resto de la suite de gestión del riesgo humano.
BOOK A DEMO
See Human Risk Intelligence in action
A 30-minute walkthrough of how to cut human risk across your users, tailored to MSPs and IT teams.
Subscribe to newsletter

Descubre cómo las empresas de servicios profesionales reducen el riesgo humano con usecure
Descubre cómo los equipos de TI de servicios profesionales usan usecure para proteger los datos confidenciales de sus clientes, mantener el cumplimiento normativo y salvaguardar su reputación, sin interrumpir el trabajo facturable.
Related posts
Explore more insights, updates, and resources from usecure.

Directiva NIS2: por qué la Human Risk Intelligence ya es obligatoria para las organizaciones de la UE

Cumplimiento de la ISO/IEC 27001: cómo la Human Risk Intelligence (HRI) aporta las evidencias medibles que exigen los auditores