Conformité SOC 2 : transformer les signaux de risque humain en preuves pour les Trust Services Criteria


Table of contents
Subscribe to newsletter
La conformité SOC 2 s’impose comme la référence absolue pour les prestataires de services qui manipulent des informations sensibles. Elle garantit à vos clients et partenaires que vos systèmes sont sécurisés et dignes de confiance. Chaque année, des milliers d’organisations consacrent des mois de travail à la préparation d’un audit SOC 2. Elles appliquent les correctifs sur leurs serveurs, documentent leurs politiques de contrôle d’accès et configurent leurs alertes SIEM. Pourtant, beaucoup se heurtent au même obstacle récurrent : le comportement humain génère des risques difficiles à quantifier et à démontrer lors d’un audit.
La Human Risk Intelligence (HRI) apporte une réponse concrète. Elle transforme des signaux épars — actions des collaborateurs, résultats de formation, habitudes d’accès — en preuves claires et exploitables. De nombreuses organisations l’ont déjà adoptée pour renforcer leur démarche de conformité SOC 2.
Le facteur humain : pourquoi il domine le risque en matière de conformité
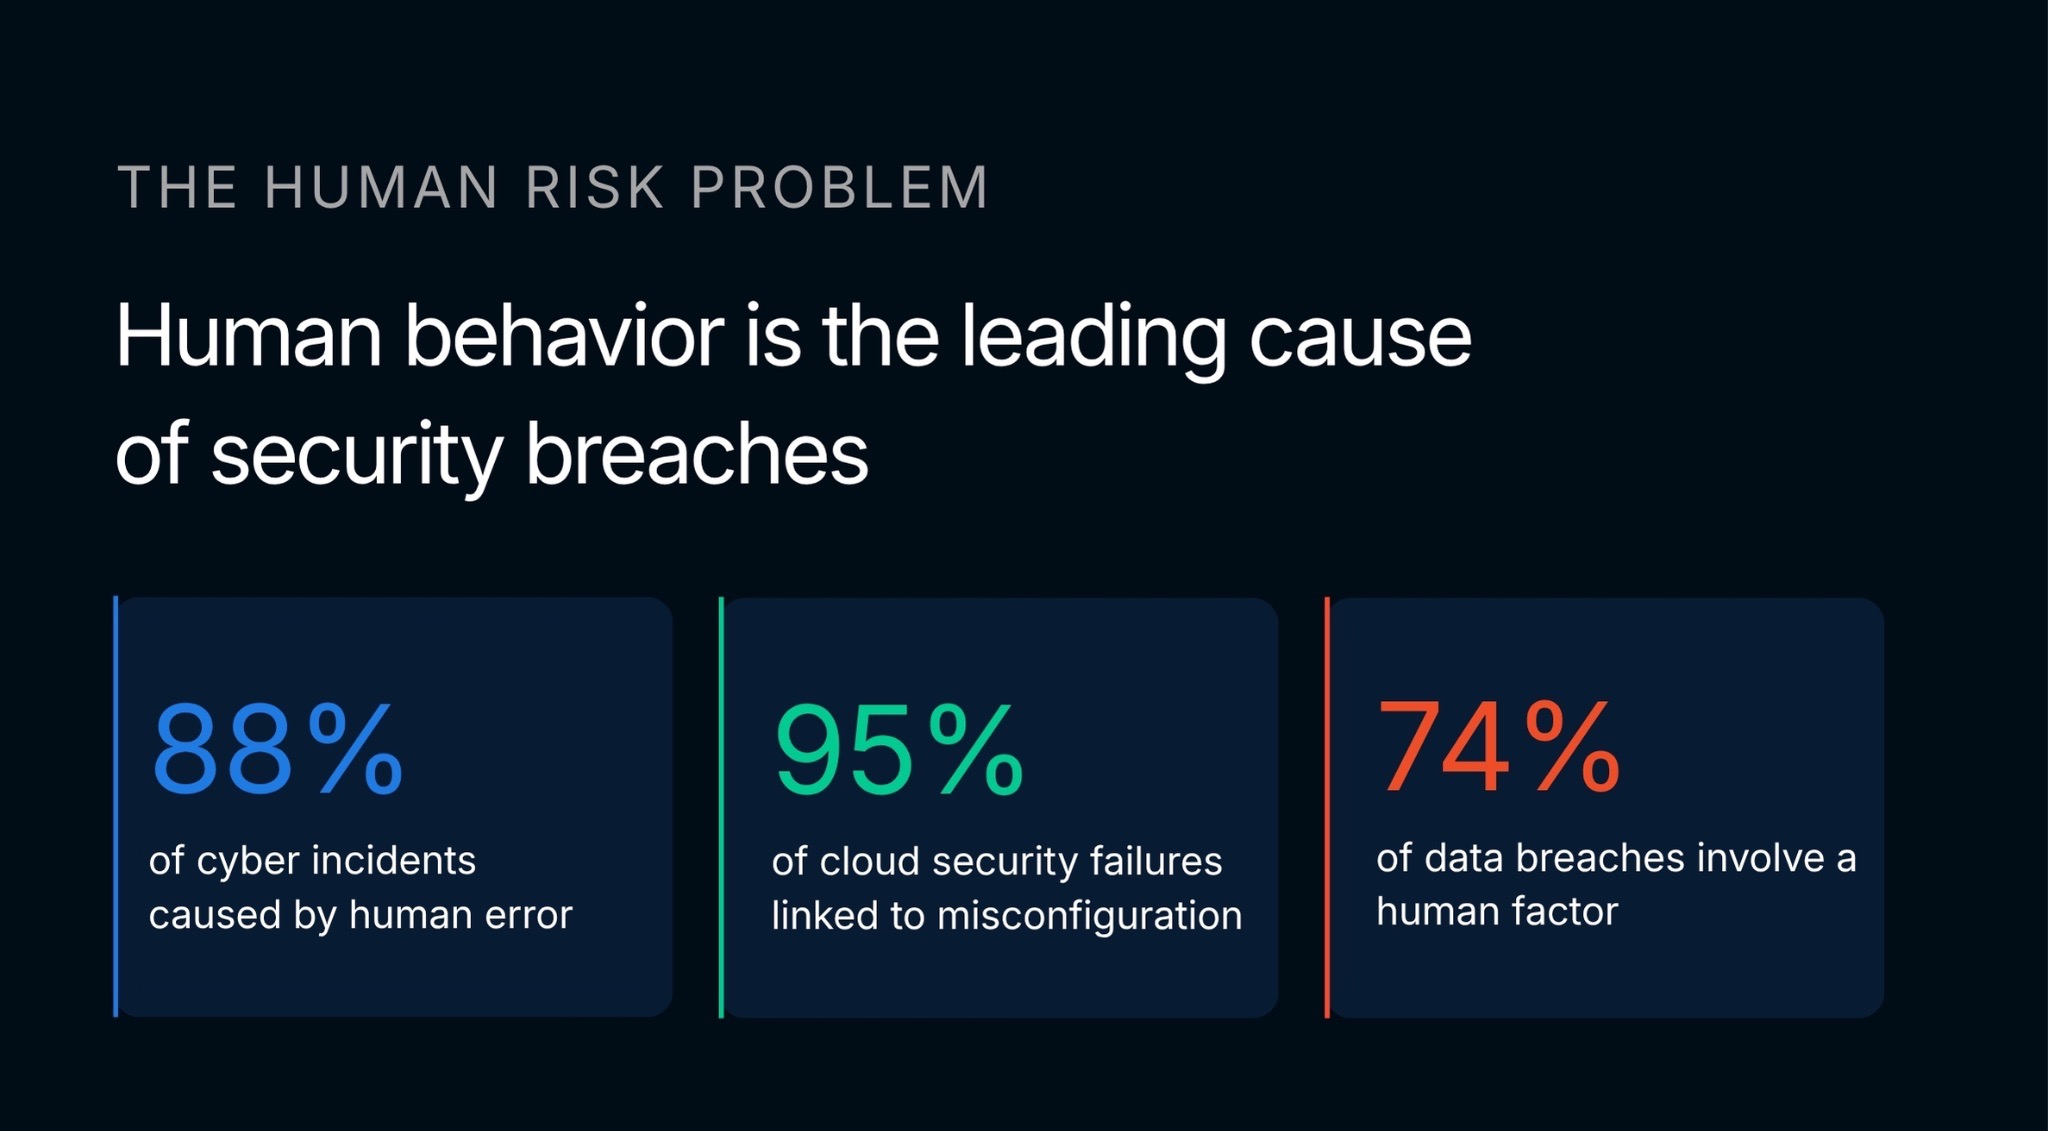
Les chiffres sont sans appel : l’humain reste la principale vulnérabilité en cybersécurité. Jusqu’à 88 % des incidents cyber sont imputables à une erreur humaine. Le facteur humain intervient dans 60 % des violations de données, voire davantage, le plus souvent via l’ingénierie sociale, l’usage abusif d’identifiants ou de simples maladresses.
Selon les rapports sectoriels publiés en 2025 et 2026, le facteur humain est présent dans au moins 74 % des violations de données. Certaines analyses attribuent même 95 % des défaillances de sécurité cloud à des erreurs humaines et à des erreurs de configuration. Ces problématiques affectent directement les contrôles SOC 2, en particulier sur l’évaluation des risques, la supervision et la gestion des changements.
Sans intelligence structurée, les organisations en sont réduites au suivi manuel et à des formations ponctuelles. Résultat : des angles morts que les auditeurs relèvent et que les attaquants exploitent.
Déployer la Human Risk Intelligence pour réussir sa conformité
Plutôt que de considérer tous les collaborateurs comme présentant le même niveau de risque, la HRI permet d’identifier, de mesurer et de réduire le risque individuel et organisationnel à partir de données concrètes. Elle agrège les informations issues de multiples sources : résultats des formations de sensibilisation à la sécurité, performances aux simulations de phishing, journaux d’identité et d’accès, comportements sur les endpoints. Vous obtenez ainsi une vision continue et quantifiable de votre posture de risque humain.
Plutôt que des rapports statiques, la HRI fournit des scores et des analyses dynamiques. Elle identifie les individus, les services et les comportements à haut risque. Elle met également en évidence les signaux positifs liés aux collaborateurs les plus vigilants.
En intégrant la HRI à leurs programmes de conformité, les organisations dépassent la logique de la case à cocher et adoptent une approche proactive et mesurable de la gestion des risques de conformité d’origine humaine.
Les éléments clés à rechercher dans une plateforme HRI
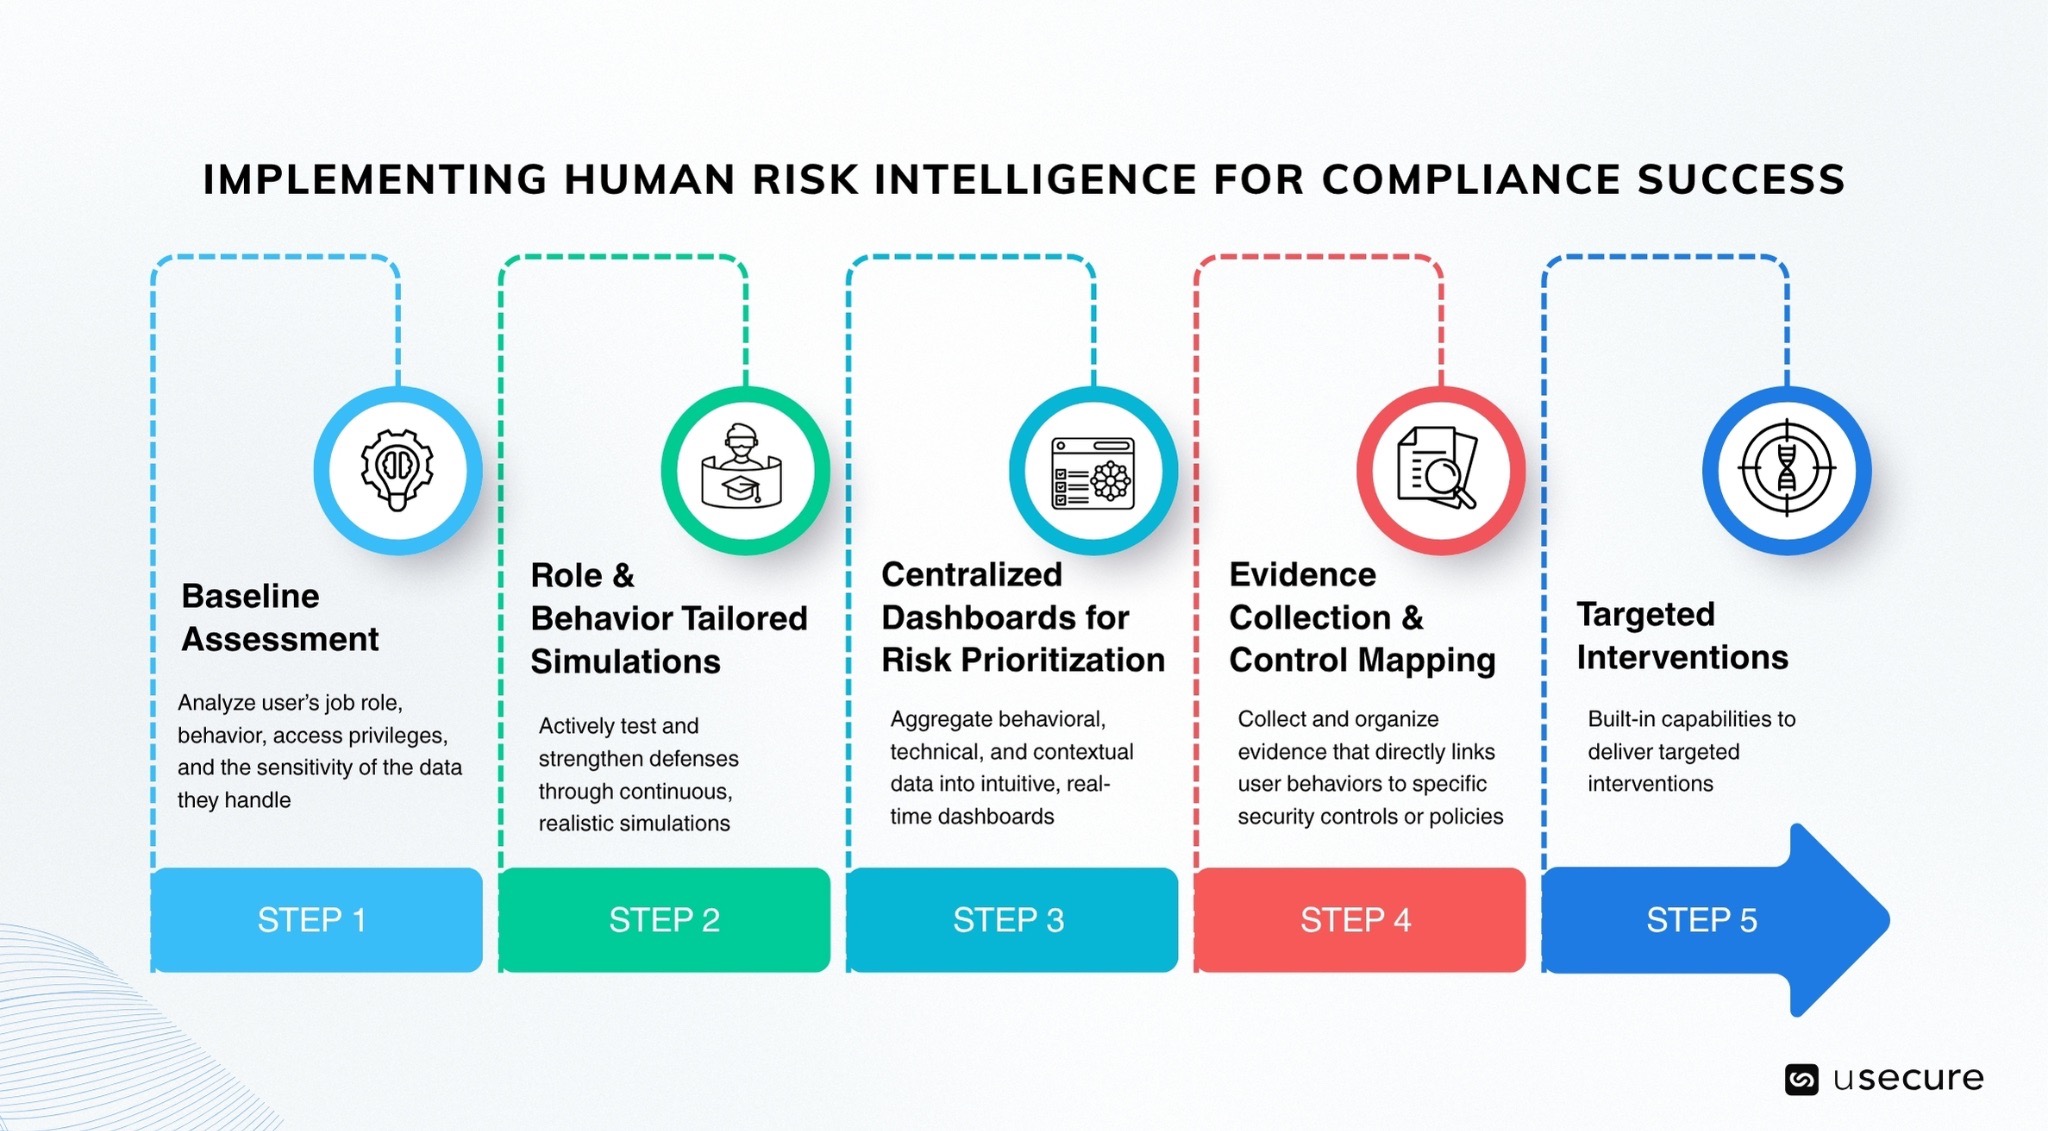
Une plateforme HRI efficace va bien au-delà d’une simple supervision. Elle apporte une approche proactive, pilotée par la donnée, de la gestion des risques humains en entreprise. Voici les fonctionnalités essentielles à privilégier :
- Évaluations de référence des profils de risque utilisateur : La plateforme doit commencer par établir une base de référence complète du profil de risque de chaque utilisateur. Cela implique d’analyser sa fonction, son comportement, ses privilèges d’accès et la sensibilité des données qu’il manipule. Une base de référence solide constitue le socle permettant de détecter les écarts réellement significatifs. Privilégiez les plateformes qui s’appuient sur l’analyse comportementale et les données contextuelles pour générer des scores de risque dynamiques et évolutifs, à l’échelle des individus comme des groupes.
- Simulations continues, adaptées aux rôles et aux comportements : Les meilleures plateformes HRI ne se contentent pas d’observer : elles testent et renforcent activement les défenses via des simulations réalistes et continues. Celles-ci doivent être adaptées aux rôles spécifiques (finance, ingénierie, direction, etc.) et aux comportements observés. Elles peuvent prendre la forme de campagnes de phishing, de tentatives simulées d’exfiltration de données ou de scénarios d’ingénierie sociale. L’objectif : mesurer la résilience humaine réelle, identifier les points faibles et déclencher des formations personnalisées pour instaurer une boucle d’apprentissage continue.
- Tableaux de bord centralisés pour la priorisation des risques : Les plateformes efficaces agrègent de grands volumes de données comportementales, techniques et contextuelles dans des tableaux de bord intuitifs et actualisés en temps réel. Ces tableaux de bord doivent mettre en évidence les risques prioritaires grâce à un scoring clair. Recherchez de solides outils de visualisation, des alertes personnalisables et la capacité à corréler les comportements humains avec les événements de sécurité, pour une priorisation plus rapide et plus précise.
- Collecte automatisée des preuves et mapping des contrôles : La collecte manuelle des preuves est chronophage et source d’erreurs. Une plateforme HRI mature doit collecter et organiser automatiquement les preuves reliant directement les comportements utilisateurs à des contrôles ou des politiques de sécurité précis. Les audits de conformité, les investigations et les actions de remédiation en deviennent nettement plus efficaces.
- Soutien à une culture d’amélioration continue via des interventions ciblées : Les plateformes les plus avancées ne s’arrêtent pas à la détection : elles font évoluer les comportements. Vérifiez la présence de fonctionnalités natives permettant de déclencher des interventions ciblées : formation au moment opportun, rappels de coaching, rappels de politiques internes ou ajustements automatisés des accès en fonction du niveau de risque. La plateforme doit mesurer l’efficacité de ces interventions dans la durée et réinjecter ces enseignements dans le système, créant ainsi un cercle vertueux de réduction du risque et de renforcement culturel.
Transformer les signaux HRI en preuves pour les Trust Services Criteria
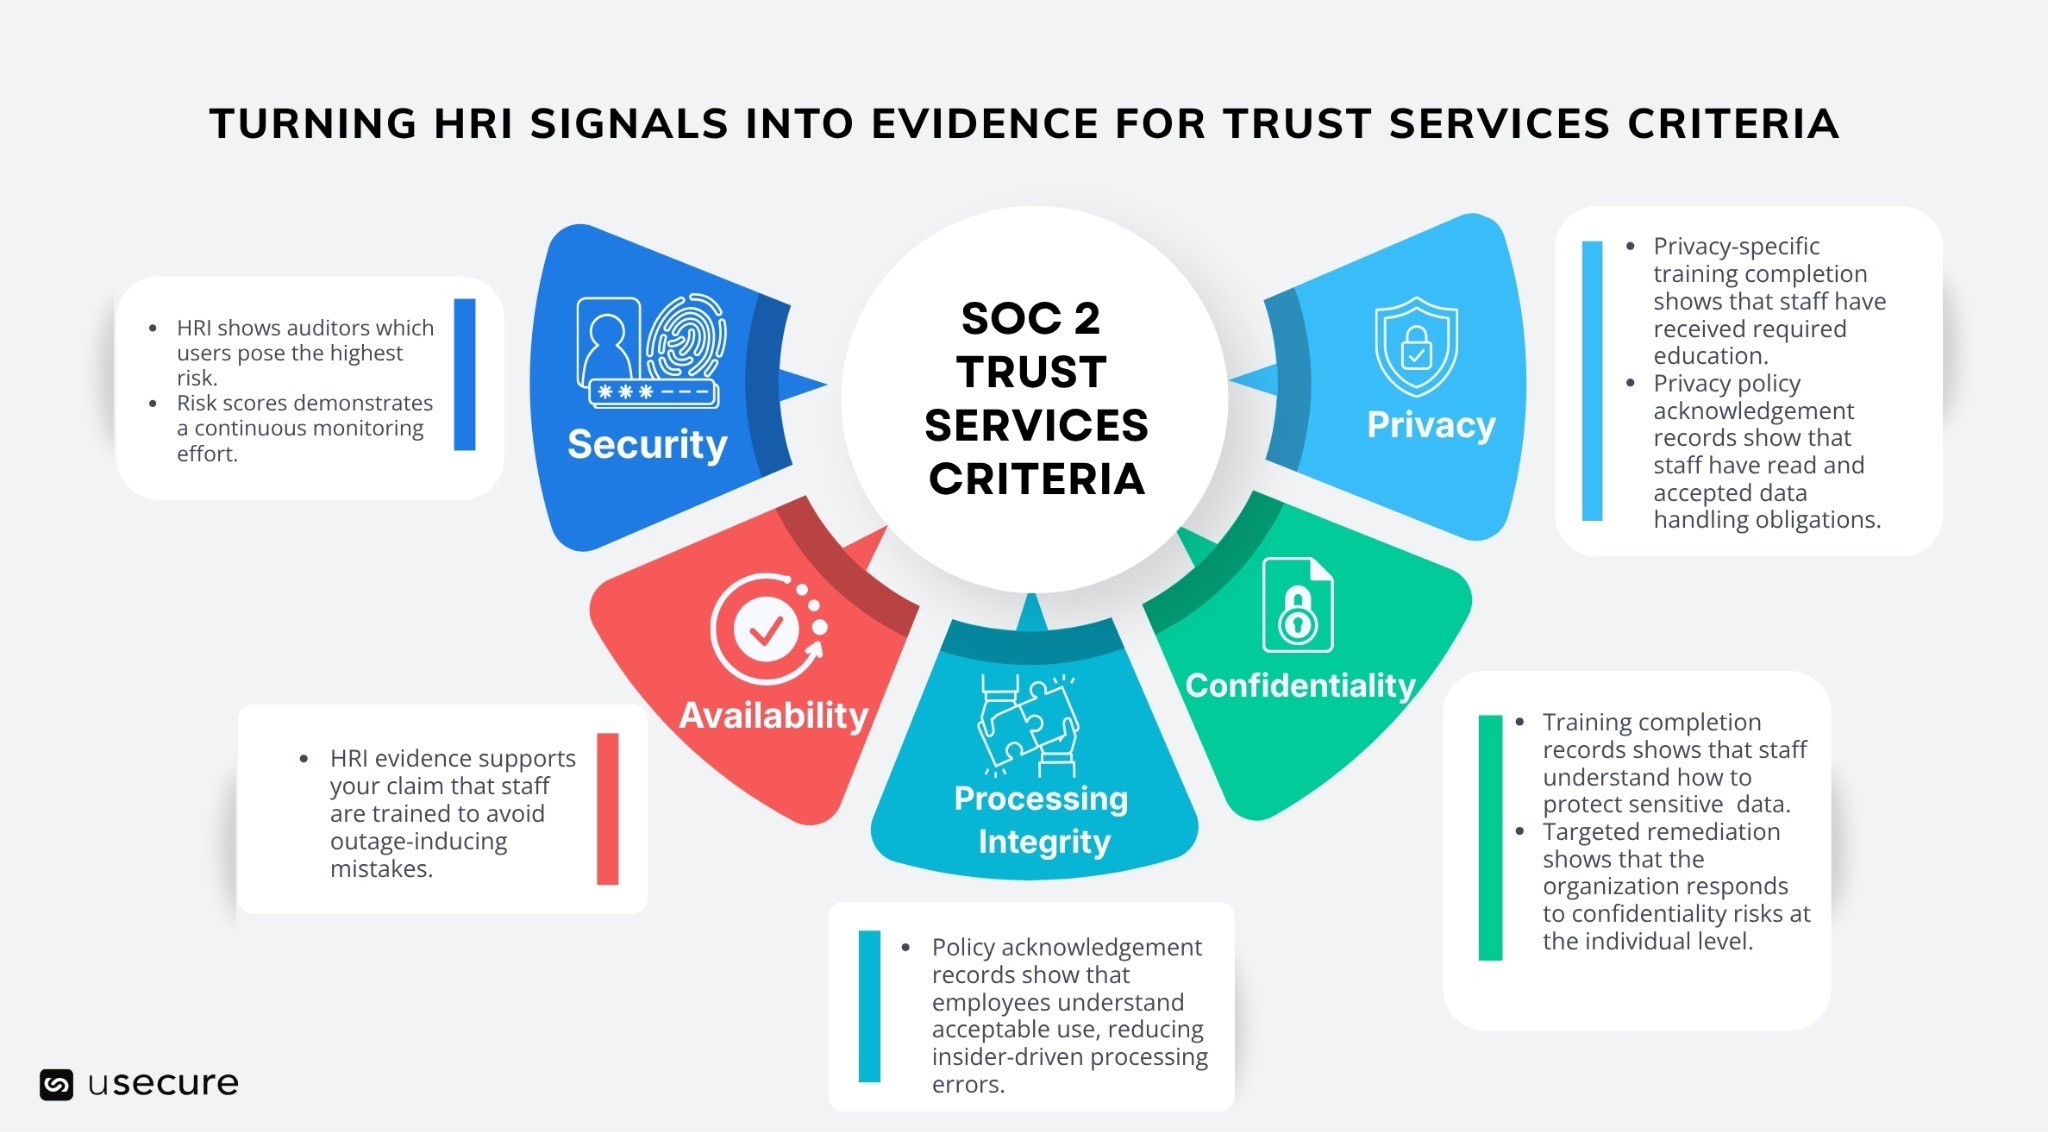
Dans le cadre de SOC 2, les Trust Services Criteria (TSC) sont les référentiels standardisés utilisés par les auditeurs pour évaluer les contrôles internes d’une entreprise et la façon dont elle gère ses données. Élaborés par l’AICPA (American Institute of Certified Public Accountants), ils sont répartis en cinq catégories distinctes qui mesurent la fiabilité des systèmes et la protection des données. La HRI agrège les données comportementales de sécurité des collaborateurs en scores de risque par utilisateur et à l’échelle de l’organisation, et constitue une source de preuves pour les cinq critères de SOC 2.
- Security : le socle obligatoire pour tout audit SOC 2. Ce critère évalue la capacité de l’organisation à protéger ses systèmes et ses données contre les accès non autorisés, les divulgations ou les dommages.
- La HRI apporte directement la preuve du volet humain de vos contrôles de sécurité. Elle montre aux auditeurs quels utilisateurs présentent le risque le plus élevé, en fonction de critères tels que le niveau hiérarchique, les droits d’accès et les comportements liés à la sécurité. L’évolution des scores de risque dans le temps démontre également une démarche de surveillance continue.
- Availability : vérifie que les systèmes et les données sont accessibles et opérationnels conformément aux engagements pris, afin de répondre aux objectifs métier et aux accords de niveau de service (SLA).
- L’erreur humaine est l’une des principales causes d’indisponibilité non planifiée. Les preuves issues de la HRI étayent votre affirmation selon laquelle les collaborateurs sont formés pour éviter les erreurs à l’origine des interruptions de service. Les taux de complétion des formations, en particulier sur les modules de réponse aux incidents et de continuité d’activité, montrent que le personnel sait réagir aux perturbations et assurer la reprise (A1.2).
- Processing Integrity : garantit que les traitements effectués par les systèmes sont exacts, complets, autorisés et réalisés dans les délais.
- L’exactitude des traitements suppose que les utilisateurs ne soient ni compromis ni manipulés pour saisir des données frauduleuses. Les enregistrements d’acceptation des politiques collectés par la HRI montrent que les collaborateurs chargés de la saisie et du traitement des données comprennent les règles d’usage acceptable, ce qui réduit les erreurs de traitement d’origine interne (PI1.2). De faibles scores de vulnérabilité au phishing prouvent que le personnel est moins susceptible d’être manipulé par ingénierie sociale pour contourner les contrôles d’autorisation applicables au traitement des données.
- Confidentiality : porte sur la protection des informations sensibles — plans stratégiques, propriété intellectuelle, etc. — contre toute divulgation non autorisée.
- Les fuites de données confidentielles sont souvent d’origine humaine. La HRI suit les comportements les plus susceptibles de conduire à une divulgation. Les justificatifs de complétion des modules de formation sur la classification et la manipulation des données, consultables dans la HRI, démontrent que les collaborateurs savent protéger les informations sensibles de l’entreprise (C1.1). Les actions de remédiation ciblées sur les utilisateurs à haut risque, fondées sur les insights de la HRI, prouvent aux auditeurs que l’organisation traite les risques de confidentialité au niveau individuel.
- Privacy : évalue la manière dont l’organisation collecte, utilise, conserve et supprime les données personnelles, conformément à ses politiques de confidentialité.
- La conformité en matière de protection de la vie privée repose sur la compréhension et le respect, par les collaborateurs, de leurs obligations en matière de données personnelles. Le suivi via la HRI du taux d’achèvement des formations dédiées à la confidentialité — GDPR, HIPAA et autres — démontre que les équipes qui manipulent des données personnelles ont bien reçu la formation requise (P6.1). Les accusés de lecture des politiques de confidentialité constituent par ailleurs une piste d’audit horodatée prouvant que les collaborateurs ont pris connaissance de leurs obligations et les ont acceptées.
L’avenir de la conformité SOC 2 avec l’intelligence centrée sur l’humain
À mesure que les menaces évoluent et que la réglementation se durcit, la Human Risk Intelligence devient incontournable. En transformant des signaux humains bruts en preuves alignées sur les Trust Services Criteria, la HRI fait de votre plus grande vulnérabilité une force mesurable. Elle vous permet de démontrer votre posture de sécurité en toute confiance et de positionner votre entreprise sur une trajectoire de croissance durable, dans un environnement saturé de risques.
Investir dès aujourd’hui dans la Human Risk Intelligence, c’est préparer votre organisation aux audits et aux menaces de demain. Vous souhaitez en savoir plus sur SOC 2 et sur la façon de convertir le risque humain en résilience organisationnelle ? Rendez-vous sur le demo hub pour découvrir notre solution de sensibilisation à la sécurité et l’ensemble de la suite Human Risk Management en action.
BOOK A DEMO
See Human Risk Intelligence in action
A 30-minute walkthrough of how to cut human risk across your users, tailored to MSPs and IT teams.
Subscribe to newsletter

Découvrez comment les cabinets de services professionnels réduisent le risque humain avec usecure
Découvrez comment les équipes IT des services professionnels utilisent usecure pour protéger les données sensibles de leurs clients, maintenir leur conformité et préserver leur réputation — sans perturber le travail facturable.
Related posts
Explore more insights, updates, and resources from usecure.

Directive NIS2 : pourquoi la Human Risk Intelligence est désormais incontournable pour les organisations européennes

Conformité ISO/IEC 27001 : comment la Human Risk Intelligence (HRI) fournit les preuves mesurables exigées par les auditeurs