SOC-2-Compliance: Human-Risk-Signale in Nachweise für die Trust Services Criteria verwandeln

Published on
June 15, 2026
Read time
5 mins

SOC-2-Compliance: Human-Risk-Signale in Nachweise für die Trust Services Criteria verwandeln

Veröffentlicht am
June 15, 2026
Lesezeit
5 Min. Lesezeit
Kategorie
5 Min. Lesezeit

SOC-2-Compliance: Human-Risk-Signale in Nachweise für die Trust Services Criteria verwandeln

Veröffentlicht am
15 Jun 26

Table of contents

Subscribe to newsletter

By clicking Sign Up you're confirming that you agree with our Terms and Conditions.
Thank you! Your submission has been received!
Oops! Something went wrong while submitting the form.

SOC 2 gilt als Goldstandard für Service Provider, die mit sensiblen Informationen arbeiten. Der Nachweis zeigt Kunden und Partnern, dass Systeme sicher und vertrauenswürdig sind. Jahr für Jahr investieren Tausende Unternehmen Monate in die Vorbereitung auf ein SOC-2-Audit. Sie patchen ihre Server, dokumentieren ihre Zugriffsrichtlinien und konfigurieren ihre SIEM-Alerts. Dennoch scheitern viele Organisationen an einer Hürde, die bleibt: Menschliches Verhalten erzeugt Risiken, die sich nur schwer quantifizieren und im Audit belegen lassen.

Human Risk Intelligence (HRI) bietet hier eine wirkungsvolle Lösung. Verstreute Signale aus dem Verhalten der Mitarbeitenden, Trainingsergebnissen und Zugriffsmustern werden zu klaren, belastbaren Nachweisen verdichtet. Zahlreiche Unternehmen setzen HRI bereits ein, um ihre SOC-2-Compliance zu stärken.

Der Faktor Mensch: Warum er das Risiko in der Compliance dominiert
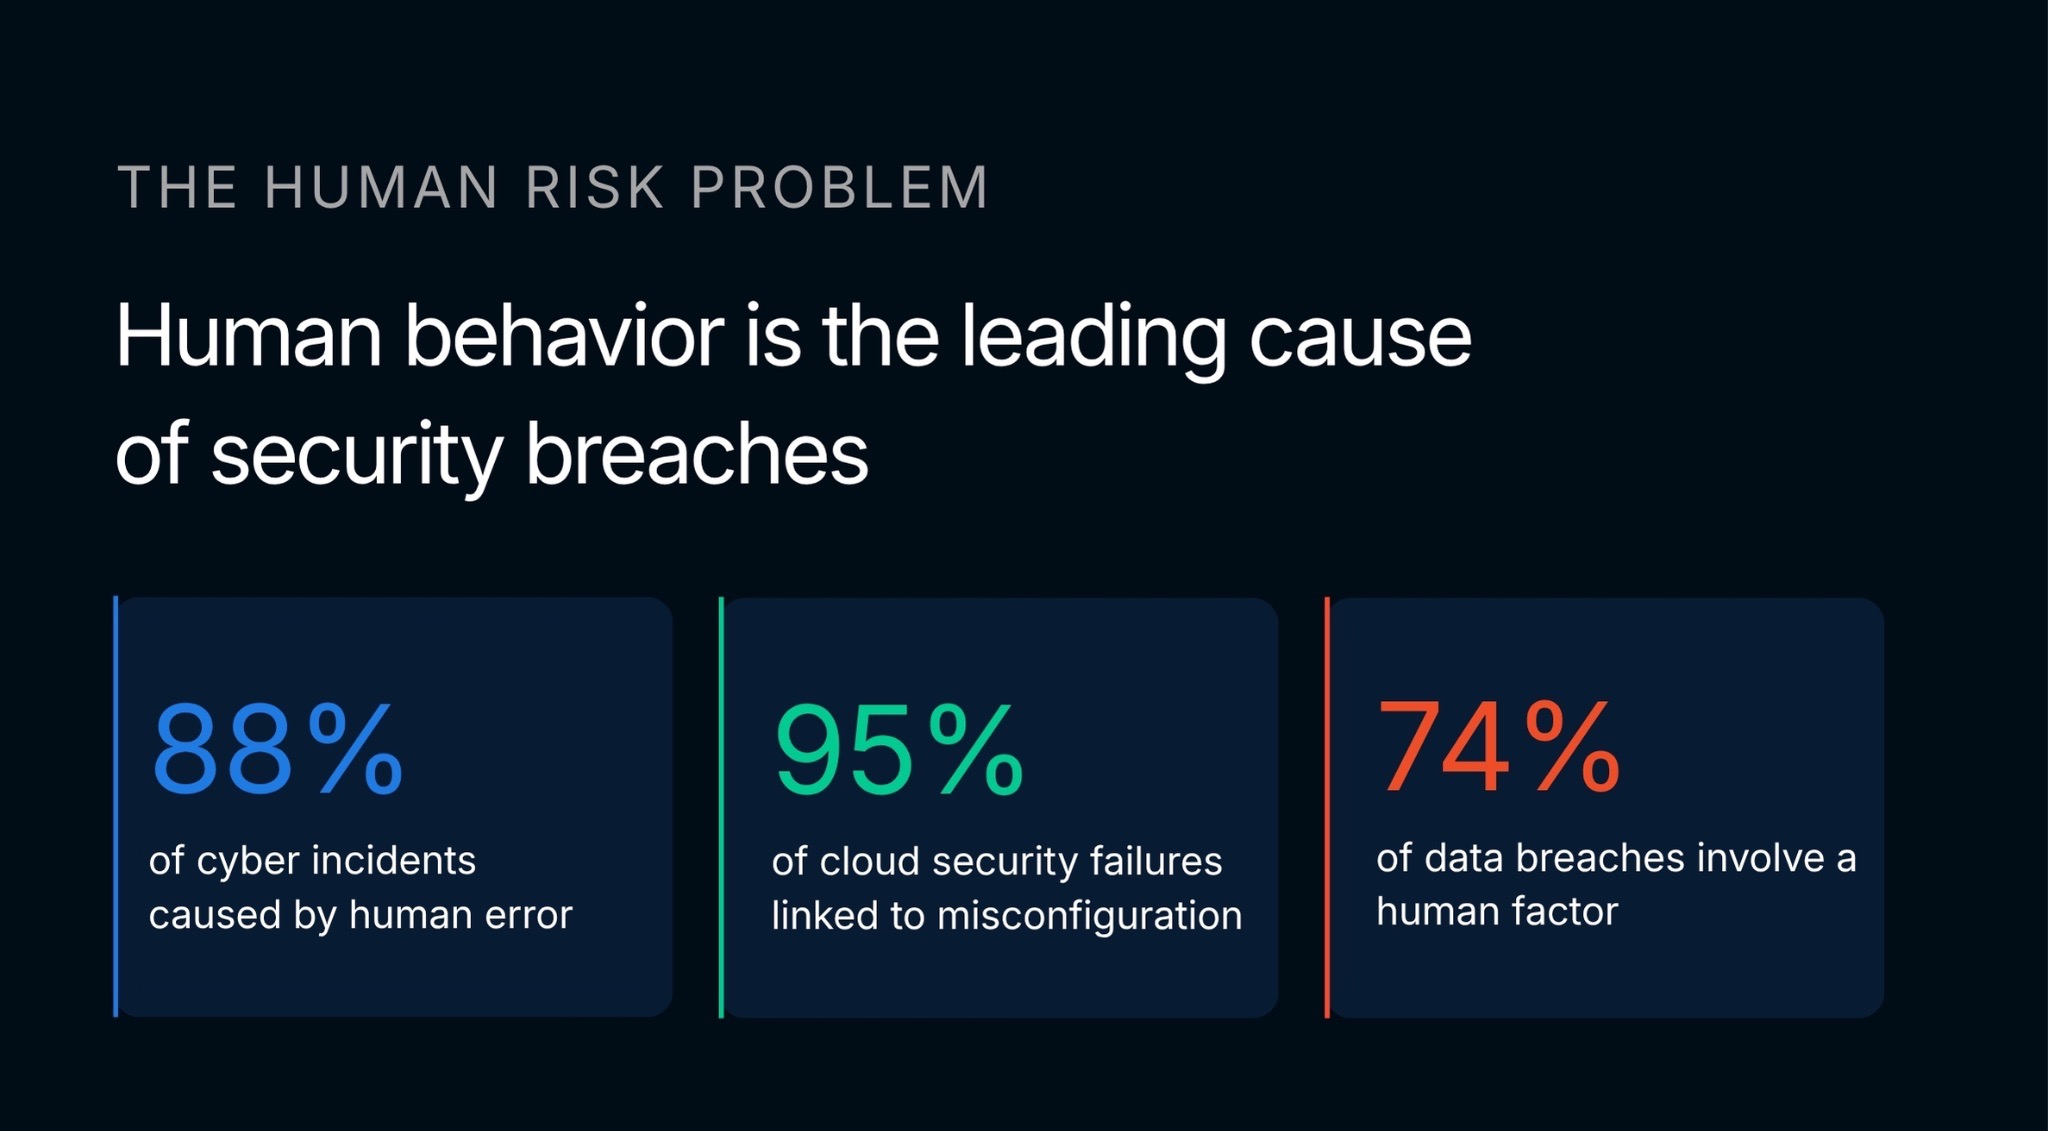
Die Zahlen sind eindeutig: Der Mensch bleibt die größte Schwachstelle in der Cybersicherheit. Bis zu 88 % aller Sicherheitsvorfälle gehen auf menschliche Fehler zurück. Bei 60 % oder mehr aller Datenpannen spielt der Faktor Mensch eine Rolle – häufig durch Social Engineering, missbräuchlich genutzte Zugangsdaten oder schlichte Unachtsamkeit.

Aktuelle Branchenreports aus 2025 und 2026 zeigen, dass menschliche Faktoren in mindestens 74 % aller Datenpannen eine Rolle spielen. Bei Sicherheitsvorfällen in der Cloud liegt der Anteil, der auf menschliche Fehler und Fehlkonfigurationen zurückgeht, in manchen Analysen sogar bei 95 %. Das wirkt sich unmittelbar auf SOC-2-Kontrollen aus – insbesondere in den Bereichen Risikobewertung, Monitoring und Change Management.

Ohne strukturierte Risikodaten bleibt es bei manueller Nachverfolgung und punktuellen Schulungen. Genau daraus entstehen Lücken, die Auditoren beanstanden und Angreifer ausnutzen.

Human Risk Intelligence erfolgreich für Compliance einsetzen
Statt alle Mitarbeitenden über einen Kamm zu scheren, ermöglicht HRI, individuelle und organisationsweite Risiken datenbasiert zu identifizieren, zu messen und gezielt zu senken. Dafür werden Daten aus unterschiedlichen Quellen zusammengeführt: Ergebnisse aus Security-Awareness-Trainings, Phishing-Simulationen, Identitäts- und Zugriffsprotokolle sowie Verhaltensdaten von Endgeräten. So entsteht ein fortlaufendes, messbares Bild der menschlichen Risikolage im Unternehmen.

Statt statischer Berichte liefert HRI dynamische Scores und verwertbare Erkenntnisse. Die Plattform identifiziert risikoreiche Personen, Abteilungen und Verhaltensweisen – und macht zugleich positive Muster aufmerksamer Mitarbeitender sichtbar.

Wer HRI in sein Compliance-Programm einbindet, löst sich vom reinen Abhaken von Checklisten und etabliert einen proaktiven, messbaren Ansatz zur Steuerung menschlicher Compliance-Risiken.

Worauf es bei einer HRI-Plattform ankommt

Eine wirksame HRI-Plattform geht über einfaches Monitoring hinaus. Sie bietet einen proaktiven, datengestützten Ansatz, um menschliche Risiken im Unternehmen zu steuern. Diese Kernfunktionen sollten Sie priorisieren:
‍

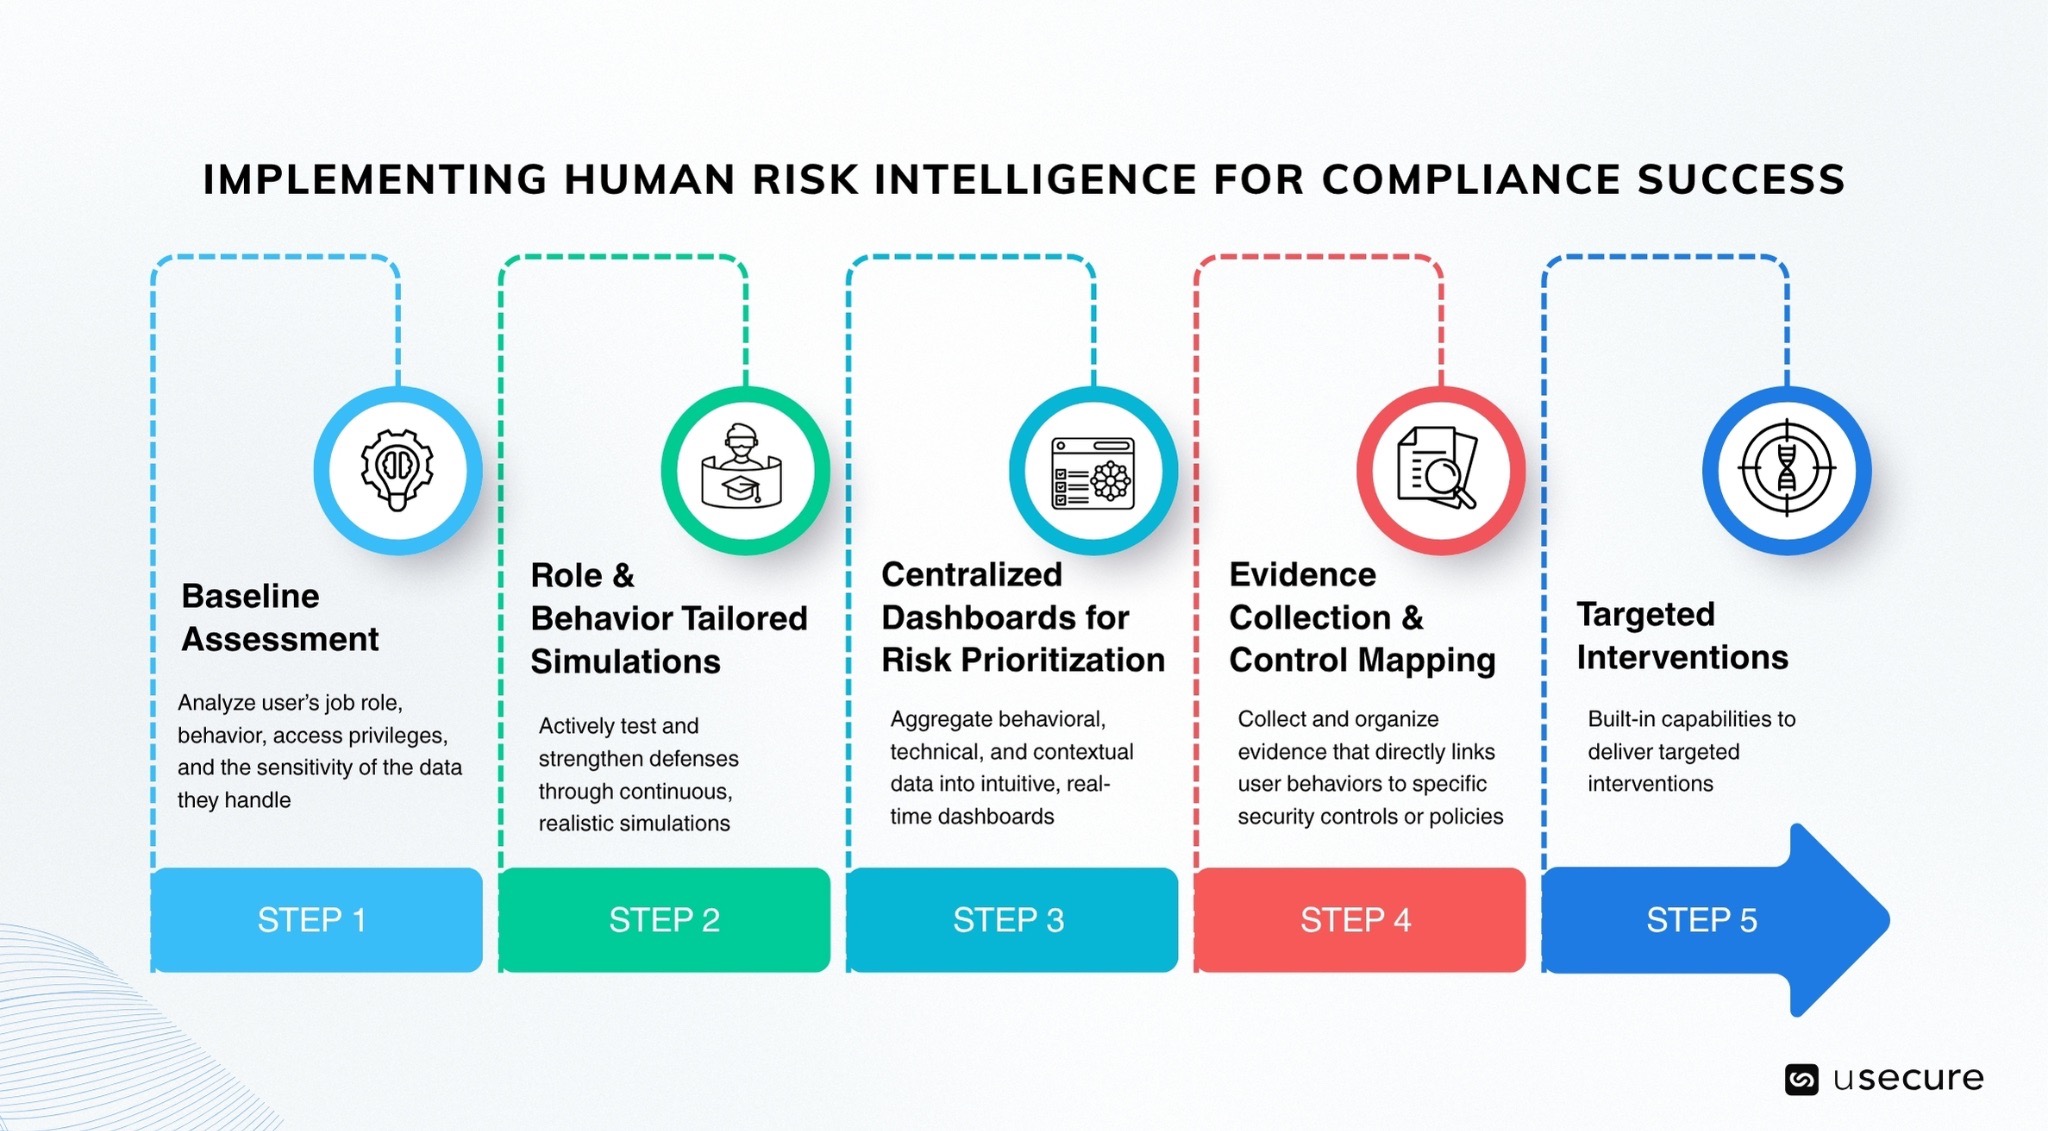
  • ‍Baseline-Bewertung der Risikoprofile einzelner Mitarbeitender: Die Plattform sollte zunächst ein umfassendes Baseline-Risikoprofil für jede mitarbeitende Person erstellen. Dazu werden Funktion, Verhalten, Zugriffsrechte und die Sensibilität der verarbeiteten Daten analysiert. Eine belastbare Baseline bildet die Grundlage, um relevante Abweichungen überhaupt erkennen zu können. Achten Sie auf Plattformen, die Verhaltensanalysen und Kontextdaten nutzen, um dynamische, sich fortlaufend aktualisierende Risikobewertungen für Einzelpersonen und Gruppen zu erstellen. ‍
    ‍
  • Fortlaufende Simulationen, zugeschnitten auf Rolle und Verhalten: Die besten HRI-Plattformen beobachten nicht nur, sie testen und stärken die Abwehr aktiv durch kontinuierliche, realitätsnahe Simulationen. Diese sollten auf konkrete Rollen (z. B. Finanzwesen, Entwicklung, Geschäftsleitung) und beobachtete Verhaltensmuster zugeschnitten sein. Dazu zählen etwa Phishing-Kampagnen, simulierte Datenabflussversuche oder Social-Engineering-Szenarien. Ziel ist es, die tatsächliche Widerstandsfähigkeit der Mitarbeitenden zu messen, Schwachstellen zu identifizieren und personalisierte Schulungen auszuspielen, die einen kontinuierlichen Lernkreislauf schaffen.
    ‍
  • ‍Zentrale Dashboards zur Risikopriorisierung: Wirksame Plattformen bündeln große Mengen an Verhaltens-, Technik- und Kontextdaten in übersichtlichen Echtzeit-Dashboards. Diese Dashboards sollten die Risiken mit der höchsten Priorität anhand einer klaren Risikobewertung hervorheben. Achten Sie auf aussagekräftige Visualisierungen, konfigurierbare Benachrichtigungen und die Möglichkeit, menschliches Verhalten mit Sicherheitsereignissen zu korrelieren – für eine schnellere und präzisere Priorisierung.
    ‍
  • ‍Automatisierte Nachweiserfassung und Control-Mapping: Nachweise manuell zusammenzutragen ist zeitaufwendig und fehleranfällig. Eine ausgereifte HRI-Plattform sollte Nachweise automatisch erfassen und so strukturieren, dass das Verhalten von Mitarbeitenden direkt bestimmten Sicherheitskontrollen oder Richtlinien zugeordnet wird. Das macht Compliance-Audits, Untersuchungen und Abhilfemaßnahmen deutlich effizienter.
    ‍
  • ‍Förderung einer Kultur der kontinuierlichen Verbesserung durch gezielte Maßnahmen: Die fortschrittlichsten Plattformen hören bei der Erkennung nicht auf, sie bewirken echte Verhaltensänderungen. Achten Sie auf integrierte Funktionen für gezielte Maßnahmen wie Just-in-time-Schulungen, Coaching-Impulse, Richtlinienerinnerungen oder automatisierte Anpassungen von Zugriffsrechten je nach Risikostufe. Die Plattform sollte die Wirksamkeit dieser Maßnahmen im Zeitverlauf messen und die Erkenntnisse zurück ins System spielen – so entsteht ein sich selbst verstärkender Kreislauf aus Risikoreduzierung und Stärkung der Sicherheitskultur.

HRI-Signale in Nachweise für die Trust Services Criteria überführen
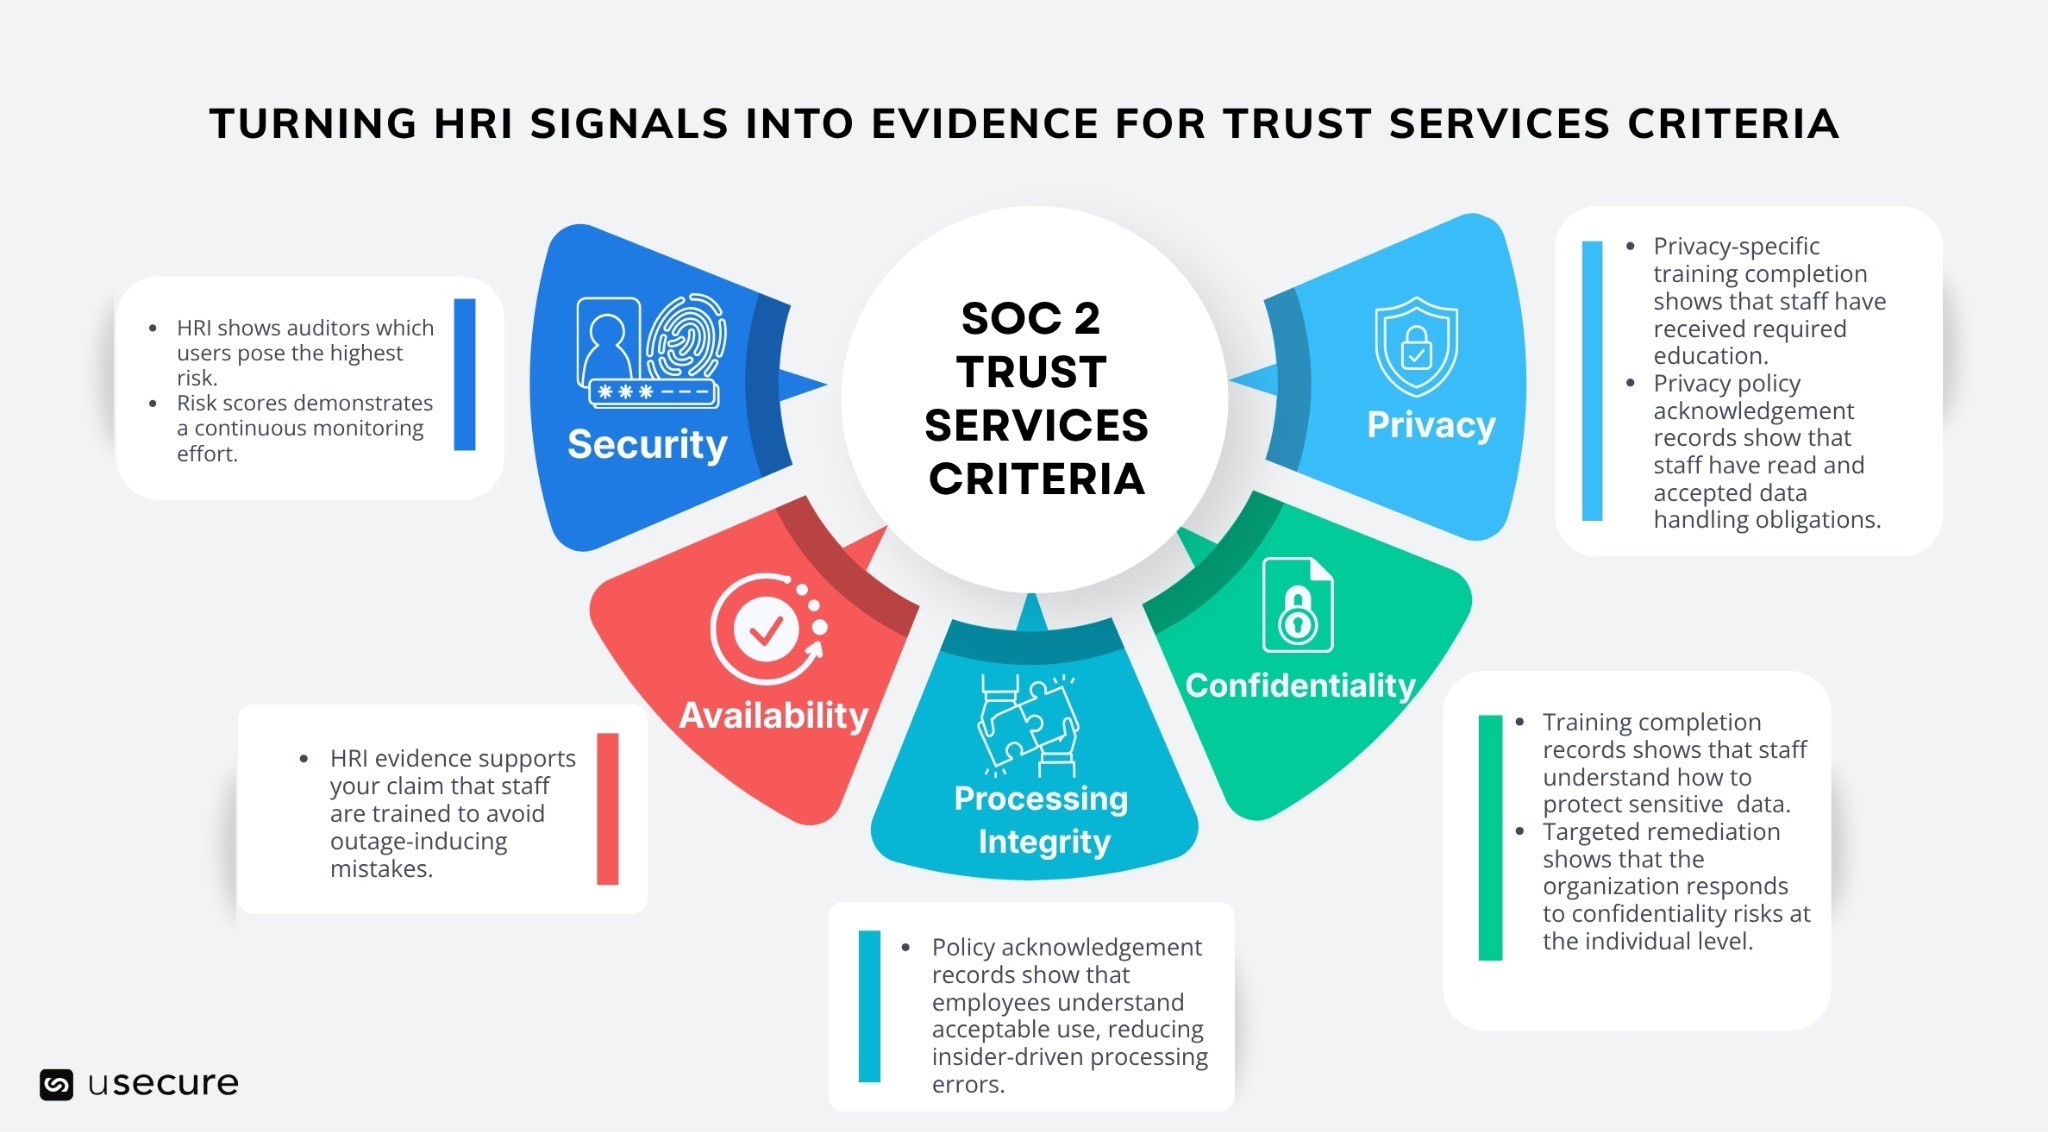
In SOC 2 sind die Trust Services Criteria (TSC) die standardisierten Maßstäbe, anhand derer Auditoren die internen Kontrollen eines Unternehmens und den Umgang mit Daten bewerten und darüber berichten. Entwickelt wurden sie vom AICPA (American Institute of Certified Public Accountants); sie gliedern sich in fünf eigenständige Kategorien, die Systemzuverlässigkeit und Datenschutz messen. HRI führt Daten zum Sicherheitsverhalten der Mitarbeitenden zu Risikobewertungen auf Mitarbeitenden- und Organisationsebene zusammen und liefert damit Nachweise für alle fünf SOC-2-Kriterien.

  • Security: Die verpflichtende Grundlage jedes SOC-2-Audits. Bewertet wird, wie gut eine Organisation ihre Systeme und Daten vor unbefugtem Zugriff, Offenlegung oder Beschädigung schützt.  
    • HRI belegt unmittelbar die menschliche Ebene Ihrer Sicherheitskontrollen. Auditoren sehen, welche Mitarbeitenden das höchste Risiko darstellen – basierend auf Faktoren wie Hierarchieebene, Zugriffsrechten und sicherheitsrelevantem Verhalten. Die Entwicklung der Risikobewertungen im Zeitverlauf dokumentiert zudem eine kontinuierliche Überwachung.
  • Availability: Prüft, ob Systeme und Daten wie zugesagt verfügbar und betriebsbereit sind, um Geschäftsziele und Service Level Agreements (SLAs) zu erfüllen.  
    • Menschliches Fehlverhalten ist eine Hauptursache ungeplanter Ausfallzeiten. HRI-Nachweise untermauern, dass Ihre Mitarbeitenden geschult sind, ausfallverursachende Fehler zu vermeiden. Abschlussquoten von Schulungen – insbesondere zu Incident Response und Business Continuity – zeigen, dass Mitarbeitende auf Störungen reagieren und den Betrieb wiederherstellen können (A1.2).
  • Processing Integrity: Stellt sicher, dass die Systemverarbeitung korrekt, vollständig, autorisiert und zeitgerecht erfolgt.  
    • Eine korrekte Verarbeitung setzt voraus, dass Mitarbeitende nicht kompromittiert oder dazu manipuliert werden, betrügerische Daten einzugeben. Die von HRI erfassten Richtlinienbestätigungen belegen, dass Mitarbeitende in Dateneingabe und -verarbeitung die Nutzungsrichtlinien verstehen – das reduziert von innen verursachte Verarbeitungsfehler (PI1.2). Niedrige Phishing-Anfälligkeitswerte zeigen, dass Mitarbeitende seltener per Social Engineering dazu gebracht werden, Autorisierungskontrollen bei der Datenverarbeitung zu umgehen.
  • Confidentiality: Konzentriert sich auf den Schutz sensibler Informationen – etwa Geschäftspläne oder geistiges Eigentum – vor unbefugter Offenlegung.  
    • Vertrauliche Daten gelangen häufig durch menschliches Verhalten nach außen. HRI erfasst genau die Verhaltensweisen, die am ehesten zu einer Offenlegung führen. In HRI sichtbare Abschlussnachweise für Schulungsmodule zu Datenklassifizierung und Datenhandhabung belegen, dass Mitarbeitende wissen, wie sie sensible Geschäftsinformationen schützen (C1.1). Gezielte Maßnahmen für Mitarbeitende mit hohem Risiko auf Basis der HRI-Erkenntnisse zeigen Auditoren, dass die Organisation Vertraulichkeitsrisiken auf individueller Ebene adressiert.
  • Privacy: Bewertet, wie gut die Organisation personenbezogene Daten im Einklang mit ihren Datenschutzrichtlinien erhebt, nutzt, aufbewahrt und löscht.  
    • Datenschutz-Compliance hängt davon ab, dass Mitarbeitende ihre Datenschutzpflichten verstehen und einhalten. Über HRI erfasste Abschlussquoten für GDPR-, HIPAA- und andere datenschutzspezifische Schulungen belegen, dass Mitarbeitende, die personenbezogene Daten verarbeiten, die erforderliche Schulung erhalten haben (P6.1). Auch die Bestätigungsnachweise zu Datenschutzrichtlinien liefern einen zeitgestempelten Audit-Trail darüber, dass Mitarbeitende die Vorgaben zum Umgang mit Daten gelesen und akzeptiert haben.

Die Zukunft der SOC-2-Compliance mit Human Centered Intelligence

Mit zunehmender Bedrohungslage und strengeren Vorgaben wird Human Risk Intelligence unverzichtbar. HRI macht aus der größten Schwachstelle eine messbare Stärke, indem rohe Signale zum menschlichen Risiko in Nachweise für die Trust Services Criteria überführt werden. So belegen Sie Ihre Sicherheitslage souverän und schaffen die Grundlage für nachhaltiges Wachstum in einem risikoreichen Umfeld.

Wer heute in Human Risk Intelligence investiert, bereitet sein Unternehmen auf die Audits und Bedrohungen von morgen vor. Sie möchten mehr über SOC 2 erfahren und menschliches Risiko in organisatorische Resilienz verwandeln? Im demo hub sehen Sie unsere Security-Awareness-Lösung und die gesamte Human Risk Suite in Aktion.

‍

BOOK A DEMO

See Human Risk Intelligence in action

A 30-minute walkthrough of how to cut human risk across your users, tailored to MSPs and IT teams.

Get a Demo

Subscribe to newsletter

By clicking Sign Up you're confirming that you agree with our Terms and Conditions.
Thank you! Your submission has been received!
Oops! Something went wrong while submitting the form.

SOC 2 gilt als Goldstandard für Service Provider, die mit sensiblen Informationen arbeiten. Der Nachweis zeigt Kunden und Partnern, dass Systeme sicher und vertrauenswürdig sind. Jahr für Jahr investieren Tausende Unternehmen Monate in die Vorbereitung auf ein SOC-2-Audit. Sie patchen ihre Server, dokumentieren ihre Zugriffsrichtlinien und konfigurieren ihre SIEM-Alerts. Dennoch scheitern viele Organisationen an einer Hürde, die bleibt: Menschliches Verhalten erzeugt Risiken, die sich nur schwer quantifizieren und im Audit belegen lassen.

Human Risk Intelligence (HRI) bietet hier eine wirkungsvolle Lösung. Verstreute Signale aus dem Verhalten der Mitarbeitenden, Trainingsergebnissen und Zugriffsmustern werden zu klaren, belastbaren Nachweisen verdichtet. Zahlreiche Unternehmen setzen HRI bereits ein, um ihre SOC-2-Compliance zu stärken.

Der Faktor Mensch: Warum er das Risiko in der Compliance dominiert

Die Zahlen sind eindeutig: Der Mensch bleibt die größte Schwachstelle in der Cybersicherheit. Bis zu 88 % aller Sicherheitsvorfälle gehen auf menschliche Fehler zurück. Bei 60 % oder mehr aller Datenpannen spielt der Faktor Mensch eine Rolle – häufig durch Social Engineering, missbräuchlich genutzte Zugangsdaten oder schlichte Unachtsamkeit.

Aktuelle Branchenreports aus 2025 und 2026 zeigen, dass menschliche Faktoren in mindestens 74 % aller Datenpannen eine Rolle spielen. Bei Sicherheitsvorfällen in der Cloud liegt der Anteil, der auf menschliche Fehler und Fehlkonfigurationen zurückgeht, in manchen Analysen sogar bei 95 %. Das wirkt sich unmittelbar auf SOC-2-Kontrollen aus – insbesondere in den Bereichen Risikobewertung, Monitoring und Change Management.

Ohne strukturierte Risikodaten bleibt es bei manueller Nachverfolgung und punktuellen Schulungen. Genau daraus entstehen Lücken, die Auditoren beanstanden und Angreifer ausnutzen.

Human Risk Intelligence erfolgreich für Compliance einsetzen

Statt alle Mitarbeitenden über einen Kamm zu scheren, ermöglicht HRI, individuelle und organisationsweite Risiken datenbasiert zu identifizieren, zu messen und gezielt zu senken. Dafür werden Daten aus unterschiedlichen Quellen zusammengeführt: Ergebnisse aus Security-Awareness-Trainings, Phishing-Simulationen, Identitäts- und Zugriffsprotokolle sowie Verhaltensdaten von Endgeräten. So entsteht ein fortlaufendes, messbares Bild der menschlichen Risikolage im Unternehmen.

Statt statischer Berichte liefert HRI dynamische Scores und verwertbare Erkenntnisse. Die Plattform identifiziert risikoreiche Personen, Abteilungen und Verhaltensweisen – und macht zugleich positive Muster aufmerksamer Mitarbeitender sichtbar.

Wer HRI in sein Compliance-Programm einbindet, löst sich vom reinen Abhaken von Checklisten und etabliert einen proaktiven, messbaren Ansatz zur Steuerung menschlicher Compliance-Risiken.

Worauf es bei einer HRI-Plattform ankommt

Eine wirksame HRI-Plattform geht über einfaches Monitoring hinaus. Sie bietet einen proaktiven, datengestützten Ansatz, um menschliche Risiken im Unternehmen zu steuern. Diese Kernfunktionen sollten Sie priorisieren:
‍

  • ‍Baseline-Bewertung der Risikoprofile einzelner Mitarbeitender: Die Plattform sollte zunächst ein umfassendes Baseline-Risikoprofil für jede mitarbeitende Person erstellen. Dazu werden Funktion, Verhalten, Zugriffsrechte und die Sensibilität der verarbeiteten Daten analysiert. Eine belastbare Baseline bildet die Grundlage, um relevante Abweichungen überhaupt erkennen zu können. Achten Sie auf Plattformen, die Verhaltensanalysen und Kontextdaten nutzen, um dynamische, sich fortlaufend aktualisierende Risikobewertungen für Einzelpersonen und Gruppen zu erstellen. ‍
    ‍
  • Fortlaufende Simulationen, zugeschnitten auf Rolle und Verhalten: Die besten HRI-Plattformen beobachten nicht nur, sie testen und stärken die Abwehr aktiv durch kontinuierliche, realitätsnahe Simulationen. Diese sollten auf konkrete Rollen (z. B. Finanzwesen, Entwicklung, Geschäftsleitung) und beobachtete Verhaltensmuster zugeschnitten sein. Dazu zählen etwa Phishing-Kampagnen, simulierte Datenabflussversuche oder Social-Engineering-Szenarien. Ziel ist es, die tatsächliche Widerstandsfähigkeit der Mitarbeitenden zu messen, Schwachstellen zu identifizieren und personalisierte Schulungen auszuspielen, die einen kontinuierlichen Lernkreislauf schaffen.
    ‍
  • ‍Zentrale Dashboards zur Risikopriorisierung: Wirksame Plattformen bündeln große Mengen an Verhaltens-, Technik- und Kontextdaten in übersichtlichen Echtzeit-Dashboards. Diese Dashboards sollten die Risiken mit der höchsten Priorität anhand einer klaren Risikobewertung hervorheben. Achten Sie auf aussagekräftige Visualisierungen, konfigurierbare Benachrichtigungen und die Möglichkeit, menschliches Verhalten mit Sicherheitsereignissen zu korrelieren – für eine schnellere und präzisere Priorisierung.
    ‍
  • ‍Automatisierte Nachweiserfassung und Control-Mapping: Nachweise manuell zusammenzutragen ist zeitaufwendig und fehleranfällig. Eine ausgereifte HRI-Plattform sollte Nachweise automatisch erfassen und so strukturieren, dass das Verhalten von Mitarbeitenden direkt bestimmten Sicherheitskontrollen oder Richtlinien zugeordnet wird. Das macht Compliance-Audits, Untersuchungen und Abhilfemaßnahmen deutlich effizienter.
    ‍
  • ‍Förderung einer Kultur der kontinuierlichen Verbesserung durch gezielte Maßnahmen: Die fortschrittlichsten Plattformen hören bei der Erkennung nicht auf, sie bewirken echte Verhaltensänderungen. Achten Sie auf integrierte Funktionen für gezielte Maßnahmen wie Just-in-time-Schulungen, Coaching-Impulse, Richtlinienerinnerungen oder automatisierte Anpassungen von Zugriffsrechten je nach Risikostufe. Die Plattform sollte die Wirksamkeit dieser Maßnahmen im Zeitverlauf messen und die Erkenntnisse zurück ins System spielen – so entsteht ein sich selbst verstärkender Kreislauf aus Risikoreduzierung und Stärkung der Sicherheitskultur.

HRI-Signale in Nachweise für die Trust Services Criteria überführen

In SOC 2 sind die Trust Services Criteria (TSC) die standardisierten Maßstäbe, anhand derer Auditoren die internen Kontrollen eines Unternehmens und den Umgang mit Daten bewerten und darüber berichten. Entwickelt wurden sie vom AICPA (American Institute of Certified Public Accountants); sie gliedern sich in fünf eigenständige Kategorien, die Systemzuverlässigkeit und Datenschutz messen. HRI führt Daten zum Sicherheitsverhalten der Mitarbeitenden zu Risikobewertungen auf Mitarbeitenden- und Organisationsebene zusammen und liefert damit Nachweise für alle fünf SOC-2-Kriterien.

  • Security: Die verpflichtende Grundlage jedes SOC-2-Audits. Bewertet wird, wie gut eine Organisation ihre Systeme und Daten vor unbefugtem Zugriff, Offenlegung oder Beschädigung schützt.  
    • HRI belegt unmittelbar die menschliche Ebene Ihrer Sicherheitskontrollen. Auditoren sehen, welche Mitarbeitenden das höchste Risiko darstellen – basierend auf Faktoren wie Hierarchieebene, Zugriffsrechten und sicherheitsrelevantem Verhalten. Die Entwicklung der Risikobewertungen im Zeitverlauf dokumentiert zudem eine kontinuierliche Überwachung.
  • Availability: Prüft, ob Systeme und Daten wie zugesagt verfügbar und betriebsbereit sind, um Geschäftsziele und Service Level Agreements (SLAs) zu erfüllen.  
    • Menschliches Fehlverhalten ist eine Hauptursache ungeplanter Ausfallzeiten. HRI-Nachweise untermauern, dass Ihre Mitarbeitenden geschult sind, ausfallverursachende Fehler zu vermeiden. Abschlussquoten von Schulungen – insbesondere zu Incident Response und Business Continuity – zeigen, dass Mitarbeitende auf Störungen reagieren und den Betrieb wiederherstellen können (A1.2).
  • Processing Integrity: Stellt sicher, dass die Systemverarbeitung korrekt, vollständig, autorisiert und zeitgerecht erfolgt.  
    • Eine korrekte Verarbeitung setzt voraus, dass Mitarbeitende nicht kompromittiert oder dazu manipuliert werden, betrügerische Daten einzugeben. Die von HRI erfassten Richtlinienbestätigungen belegen, dass Mitarbeitende in Dateneingabe und -verarbeitung die Nutzungsrichtlinien verstehen – das reduziert von innen verursachte Verarbeitungsfehler (PI1.2). Niedrige Phishing-Anfälligkeitswerte zeigen, dass Mitarbeitende seltener per Social Engineering dazu gebracht werden, Autorisierungskontrollen bei der Datenverarbeitung zu umgehen.
  • Confidentiality: Konzentriert sich auf den Schutz sensibler Informationen – etwa Geschäftspläne oder geistiges Eigentum – vor unbefugter Offenlegung.  
    • Vertrauliche Daten gelangen häufig durch menschliches Verhalten nach außen. HRI erfasst genau die Verhaltensweisen, die am ehesten zu einer Offenlegung führen. In HRI sichtbare Abschlussnachweise für Schulungsmodule zu Datenklassifizierung und Datenhandhabung belegen, dass Mitarbeitende wissen, wie sie sensible Geschäftsinformationen schützen (C1.1). Gezielte Maßnahmen für Mitarbeitende mit hohem Risiko auf Basis der HRI-Erkenntnisse zeigen Auditoren, dass die Organisation Vertraulichkeitsrisiken auf individueller Ebene adressiert.
  • Privacy: Bewertet, wie gut die Organisation personenbezogene Daten im Einklang mit ihren Datenschutzrichtlinien erhebt, nutzt, aufbewahrt und löscht.  
    • Datenschutz-Compliance hängt davon ab, dass Mitarbeitende ihre Datenschutzpflichten verstehen und einhalten. Über HRI erfasste Abschlussquoten für GDPR-, HIPAA- und andere datenschutzspezifische Schulungen belegen, dass Mitarbeitende, die personenbezogene Daten verarbeiten, die erforderliche Schulung erhalten haben (P6.1). Auch die Bestätigungsnachweise zu Datenschutzrichtlinien liefern einen zeitgestempelten Audit-Trail darüber, dass Mitarbeitende die Vorgaben zum Umgang mit Daten gelesen und akzeptiert haben.

Die Zukunft der SOC-2-Compliance mit Human Centered Intelligence

Mit zunehmender Bedrohungslage und strengeren Vorgaben wird Human Risk Intelligence unverzichtbar. HRI macht aus der größten Schwachstelle eine messbare Stärke, indem rohe Signale zum menschlichen Risiko in Nachweise für die Trust Services Criteria überführt werden. So belegen Sie Ihre Sicherheitslage souverän und schaffen die Grundlage für nachhaltiges Wachstum in einem risikoreichen Umfeld.

Wer heute in Human Risk Intelligence investiert, bereitet sein Unternehmen auf die Audits und Bedrohungen von morgen vor. Sie möchten mehr über SOC 2 erfahren und menschliches Risiko in organisatorische Resilienz verwandeln? Im demo hub sehen Sie unsere Security-Awareness-Lösung und die gesamte Human Risk Suite in Aktion.

‍

Newsletter abonnieren

Newsletter abonnieren

Mit einem Klick auf „Anmelden“ bestätigen Sie, dass Sie unseren Nutzungsbedingungen zustimmen.
Vielen Dank! Ihre Anmeldung ist eingegangen!
Hoppla! Beim Senden des Formulars ist ein Fehler aufgetreten.

Erfahren Sie, wie Unternehmen im Bereich Professional Services mit usecure menschliche Risiken reduzieren

Erfahren Sie, wie IT-Teams in Professional-Services-Unternehmen usecure nutzen, um sensible Kundendaten zu schützen, Compliance-Anforderungen zu erfüllen und ihre Reputation zu wahren — ohne abrechenbare Arbeit zu beeinträchtigen.

Related posts

Explore more insights, updates, and resources from usecure.