Cyber Essentials y Cyber Essentials Plus: la certificación que bloquea el 80 % de los ataques

Table of contents
Subscribe to newsletter
Cyber Essentials es la certificación básica de ciberseguridad del gobierno británico y abarca cinco controles técnicos verificados mediante una autoevaluación. Cyber Essentials Plus añade una auditoría técnica independiente de esos mismos controles. En conjunto, el National Cyber Security Centre estima que el esquema bloquea alrededor del 80 % de los ataques comunes procedentes de internet y, aun así, las organizaciones certificadas siguen sufriendo brechas, porque hoy la mayoría de los ataques graves empiezan por una persona, no por un sistema. Cerrar esa brecha pasa por complementar la certificación con una capa continua de visibilidad basada en el comportamiento, que es precisamente lo que aporta Human Risk Intelligence.
EN ESTE ARTÍCULO
· ¿Qué es Cyber Essentials?
· ¿Qué aporta Cyber Essentials Plus?
· ¿Cuáles son los cinco controles técnicos de Cyber Essentials?
· ¿Qué no evalúa la certificación?
· Cómo burlan los atacantes a una organización certificada: el caso Marks and Spencer
· ¿Qué dicen los datos sobre esta brecha?
· ¿Qué cambia con la actualización de abril de 2026?
· ¿Cómo cierra la brecha Human Risk Intelligence?
· Checklist: la certificación y lo que viene después
· Preguntas frecuentes
¿Qué es Cyber Essentials?
Cyber Essentials es la certificación básica de ciberseguridad del Reino Unido, respaldada por el National Cyber Security Centre y gestionada por el operador del esquema, IASME. Define cinco controles técnicos y está concebida como el estándar mínimo recomendado para organizaciones de cualquier tamaño, desde una consultoría de dos personas hasta un proveedor multinacional que opta a contratos del sector público. La certificación se renueva cada doce meses y se basa en un cuestionario de autoevaluación verificado: la organización responde a un conjunto definido de preguntas sobre sus propios sistemas, un directivo firma una declaración confirmando la veracidad de las respuestas y un evaluador independiente revisa el envío antes de emitir el certificado. En 2026, los precios se escalonan según el tamaño de la organización y parten de unas 320 £ más IVA para organizaciones de hasta nueve empleados: un coste de entrada deliberadamente bajo, acorde con el carácter fundacional del estándar.
¿Qué aporta Cyber Essentials Plus?
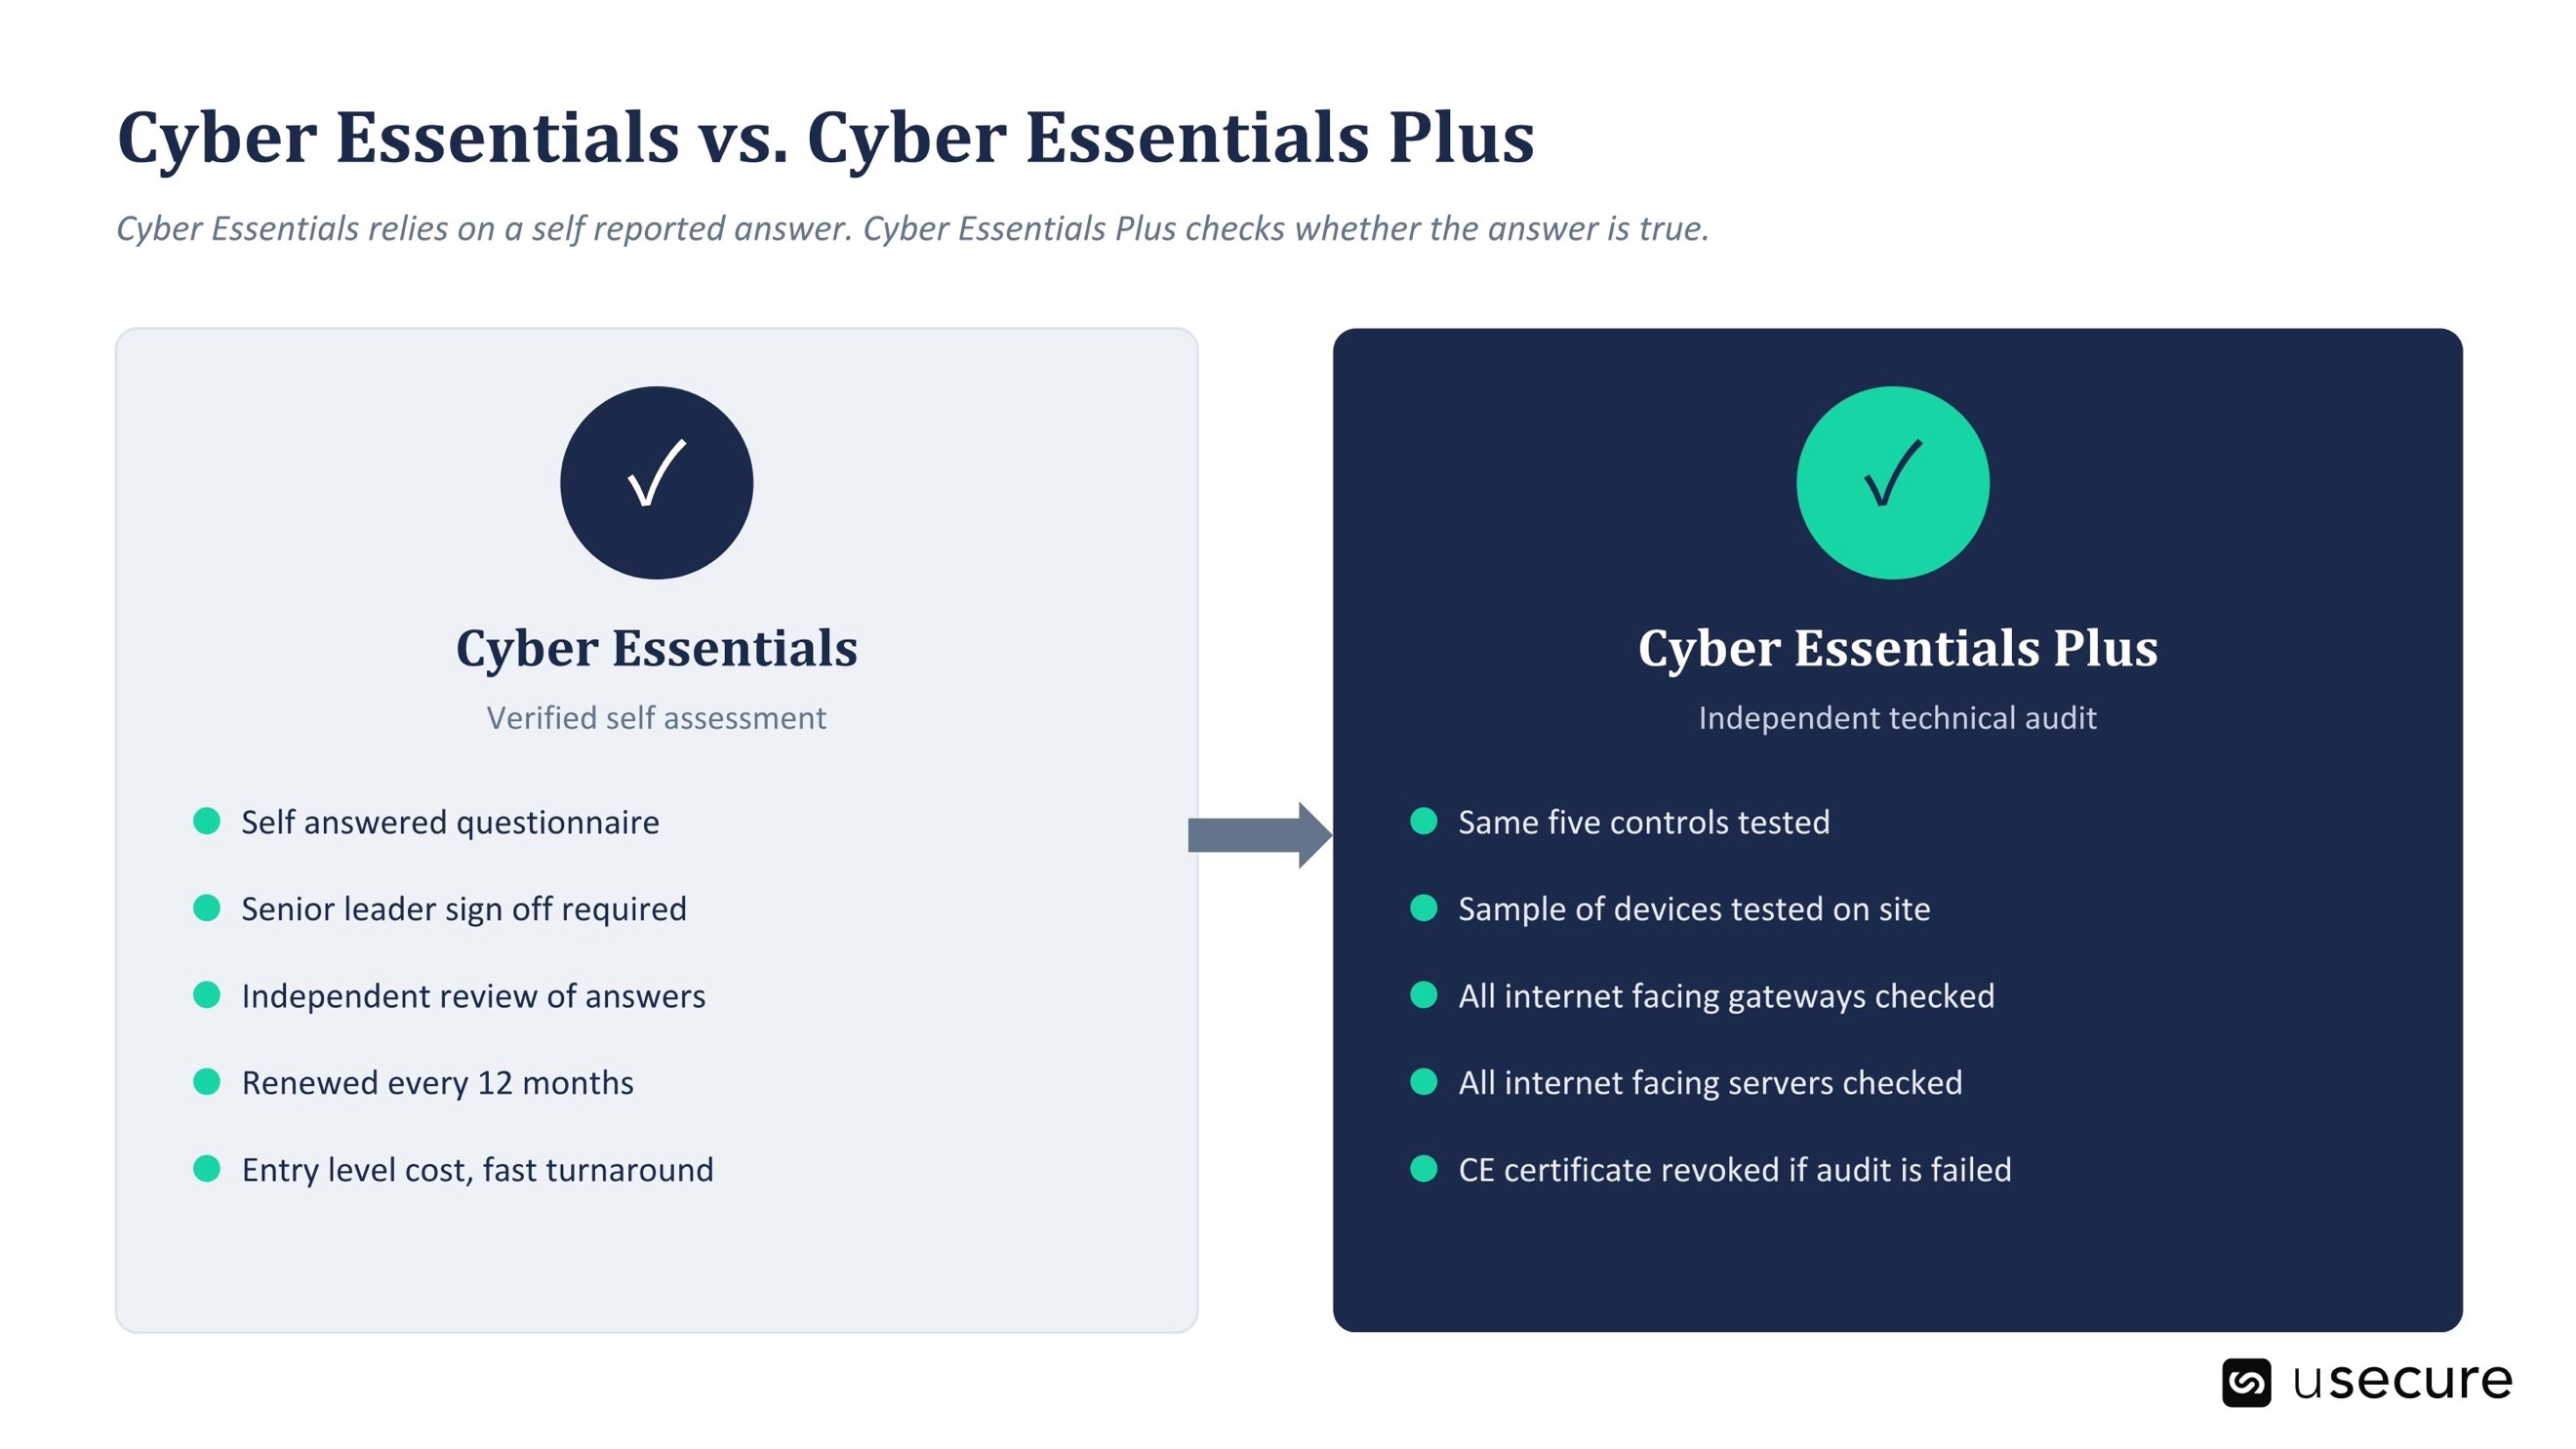
Cyber Essentials Plus evalúa esos mismos cinco controles, pero sustituye la autoevaluación por una verificación independiente. Un evaluador cualificado realiza una auditoría técnica sobre una muestra representativa de los dispositivos de la organización, sobre cada pasarela expuesta a internet y sobre cada servidor accesible desde internet, comprobando que los controles descritos en la autoevaluación están realmente configurados tal y como afirma la documentación. Superar la autoevaluación de Cyber Essentials es un requisito previo para optar a Cyber Essentials Plus, y la relación funciona en ambos sentidos según las normas vigentes del esquema: si una organización no supera la auditoría de Cyber Essentials Plus, IASME puede revocar por completo el certificado de Cyber Essentials subyacente. Esa única norma deja claro qué valora realmente el esquema. Una política sobre el papel solo cuenta cuando alguien ajeno a la organización ha confirmado que es real.
¿Cuáles son los cinco controles técnicos de Cyber Essentials?
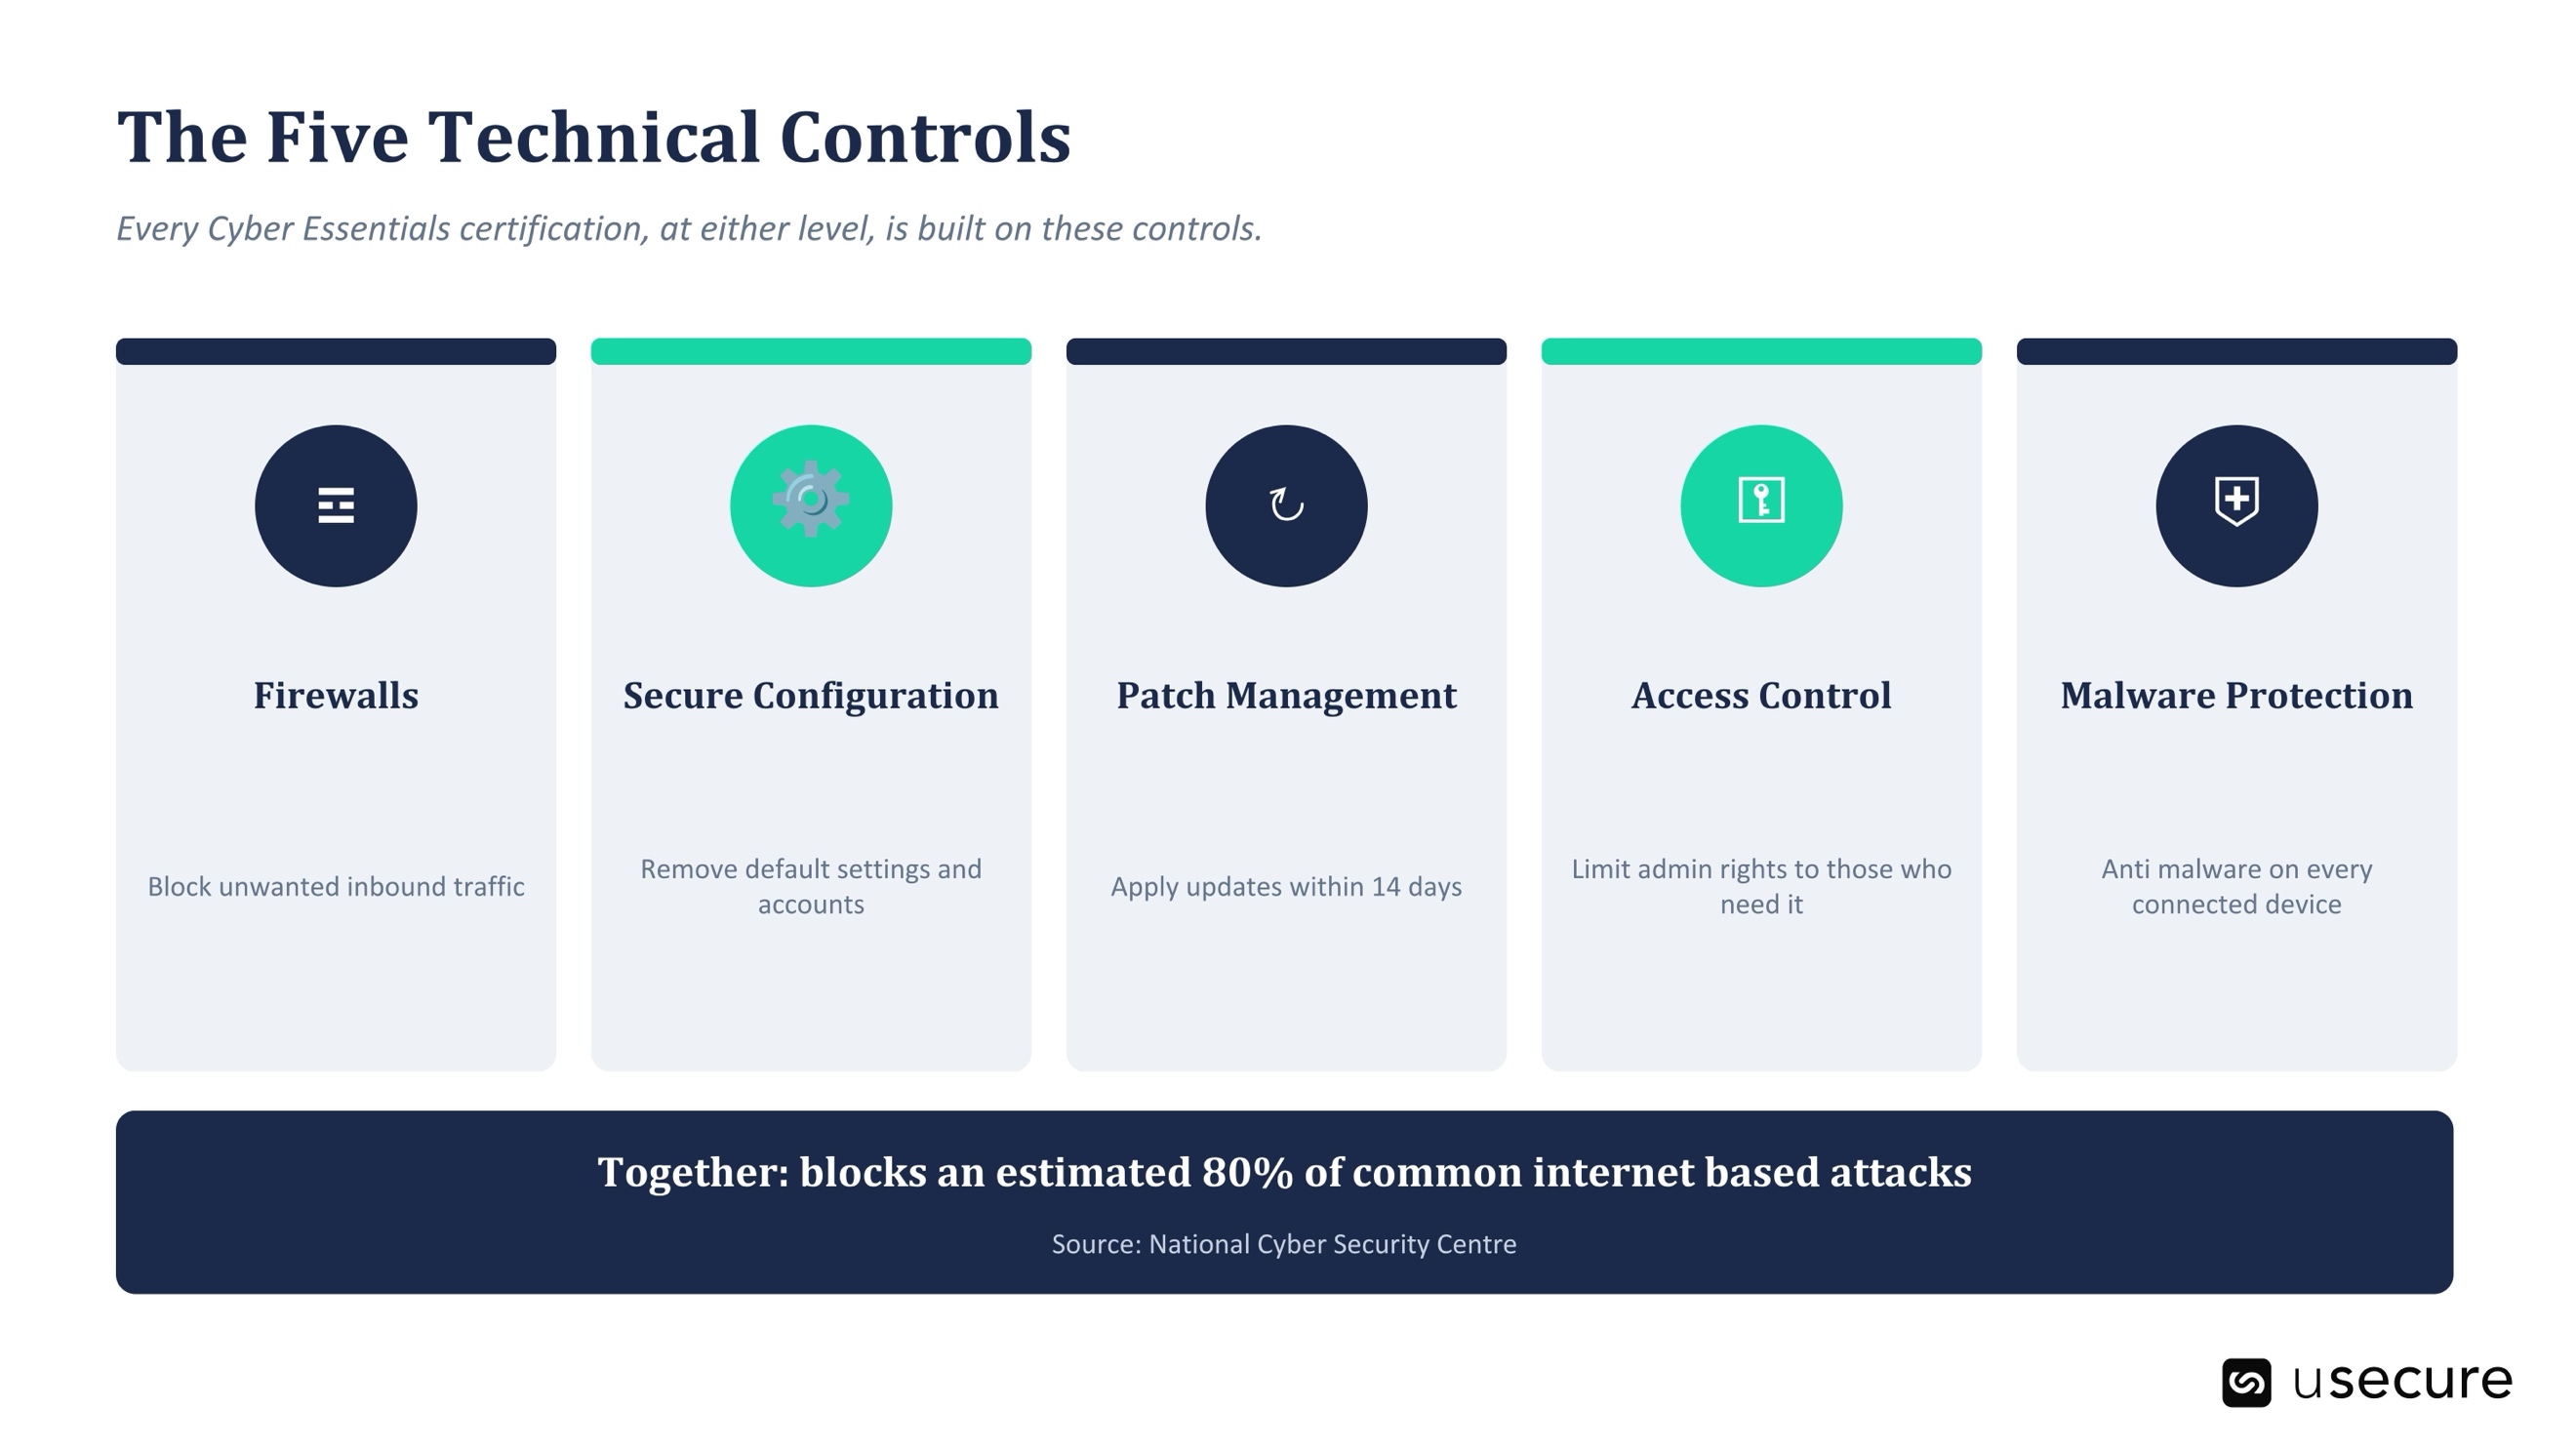
Toda certificación Cyber Essentials, en cualquiera de sus dos niveles, se construye sobre los mismos cinco controles.
1. Cortafuegos. Cortafuegos perimetrales y pasarelas de internet configurados para bloquear los accesos no autorizados desde internet hacia las redes internas.
2. Configuración segura. Eliminar o desactivar cuentas por defecto, software innecesario y ajustes de fábrica que amplían la superficie de ataque antes incluso de que un sistema entre en producción.
3. Gestión de actualizaciones de seguridad. Aplicar los parches del fabricante para el software expuesto a internet y los sistemas operativos dentro de un plazo definido, habitualmente catorce días desde su publicación en el caso de las correcciones críticas y de severidad alta.
4. Control de acceso de usuarios. Limitar los privilegios administrativos a las personas que realmente los necesitan y retirar los accesos en cuanto cambia un rol o alguien deja la organización.
5. Protección frente a malware. Desplegar y mantener software antimalware o listas de aplicaciones permitidas en todos los dispositivos con acceso a internet.
El National Cyber Security Centre ha declarado públicamente que estos cinco controles, correctamente implementados, ayudan a defenderse de en torno al 80% de los ataques comunes procedentes de internet. Se trata de un retorno realmente sólido para un esquema que cuesta unos pocos cientos de libras al año en su nivel más básico. Y también es, por diseño, una declaración sobre ese 20% que el esquema nunca pretendió cubrir.
¿Qué no evalúa la certificación?
Ninguno de los cinco controles, ni ninguna parte de la auditoría de Cyber Essentials Plus, evalúa qué ocurre cuando un atacante descuelga el teléfono. El esquema comprueba si una regla de firewall está bien configurada. No comprueba si un agente del servicio de asistencia restablecerá la autenticación multifactor a alguien que suena convincente y conoce el nombre de un empleado. No comprueba si una persona del departamento financiero aprobará un cambio en los datos de pago solicitado mediante un mensaje que simula venir de un directivo. Son cuestiones de proceso y de comportamiento, no de configuración técnica, y quedan completamente fuera del alcance de lo que puede capturar una auditoría de firewall o una revisión de parches.
Esa brecha se refleja en los datos. En los casos de respuesta a incidentes analizados por Sophos en su investigación sobre ransomware de 2026, el 67% de las causas raíz estaban relacionadas con la identidad, y la autenticación multifactor faltaba justo donde importaba en el 59% de los casos, pese a que el 97% de las víctimas cuyas credenciales robadas fueron la causa raíz tenía algún tipo de MFA activado en algún punto de su entorno. El 79% de los ataques de ransomware de esa misma investigación comenzaron con un enfoque basado en la identidad, y no con un exploit puramente técnico. Un certificado técnico puede confirmar que un control existe. No puede confirmar que la persona que estaba delante de él a las dos de la madrugada lo utilizara correctamente.
Cómo los atacantes superan a una organización certificada: el caso de Marks and Spencer
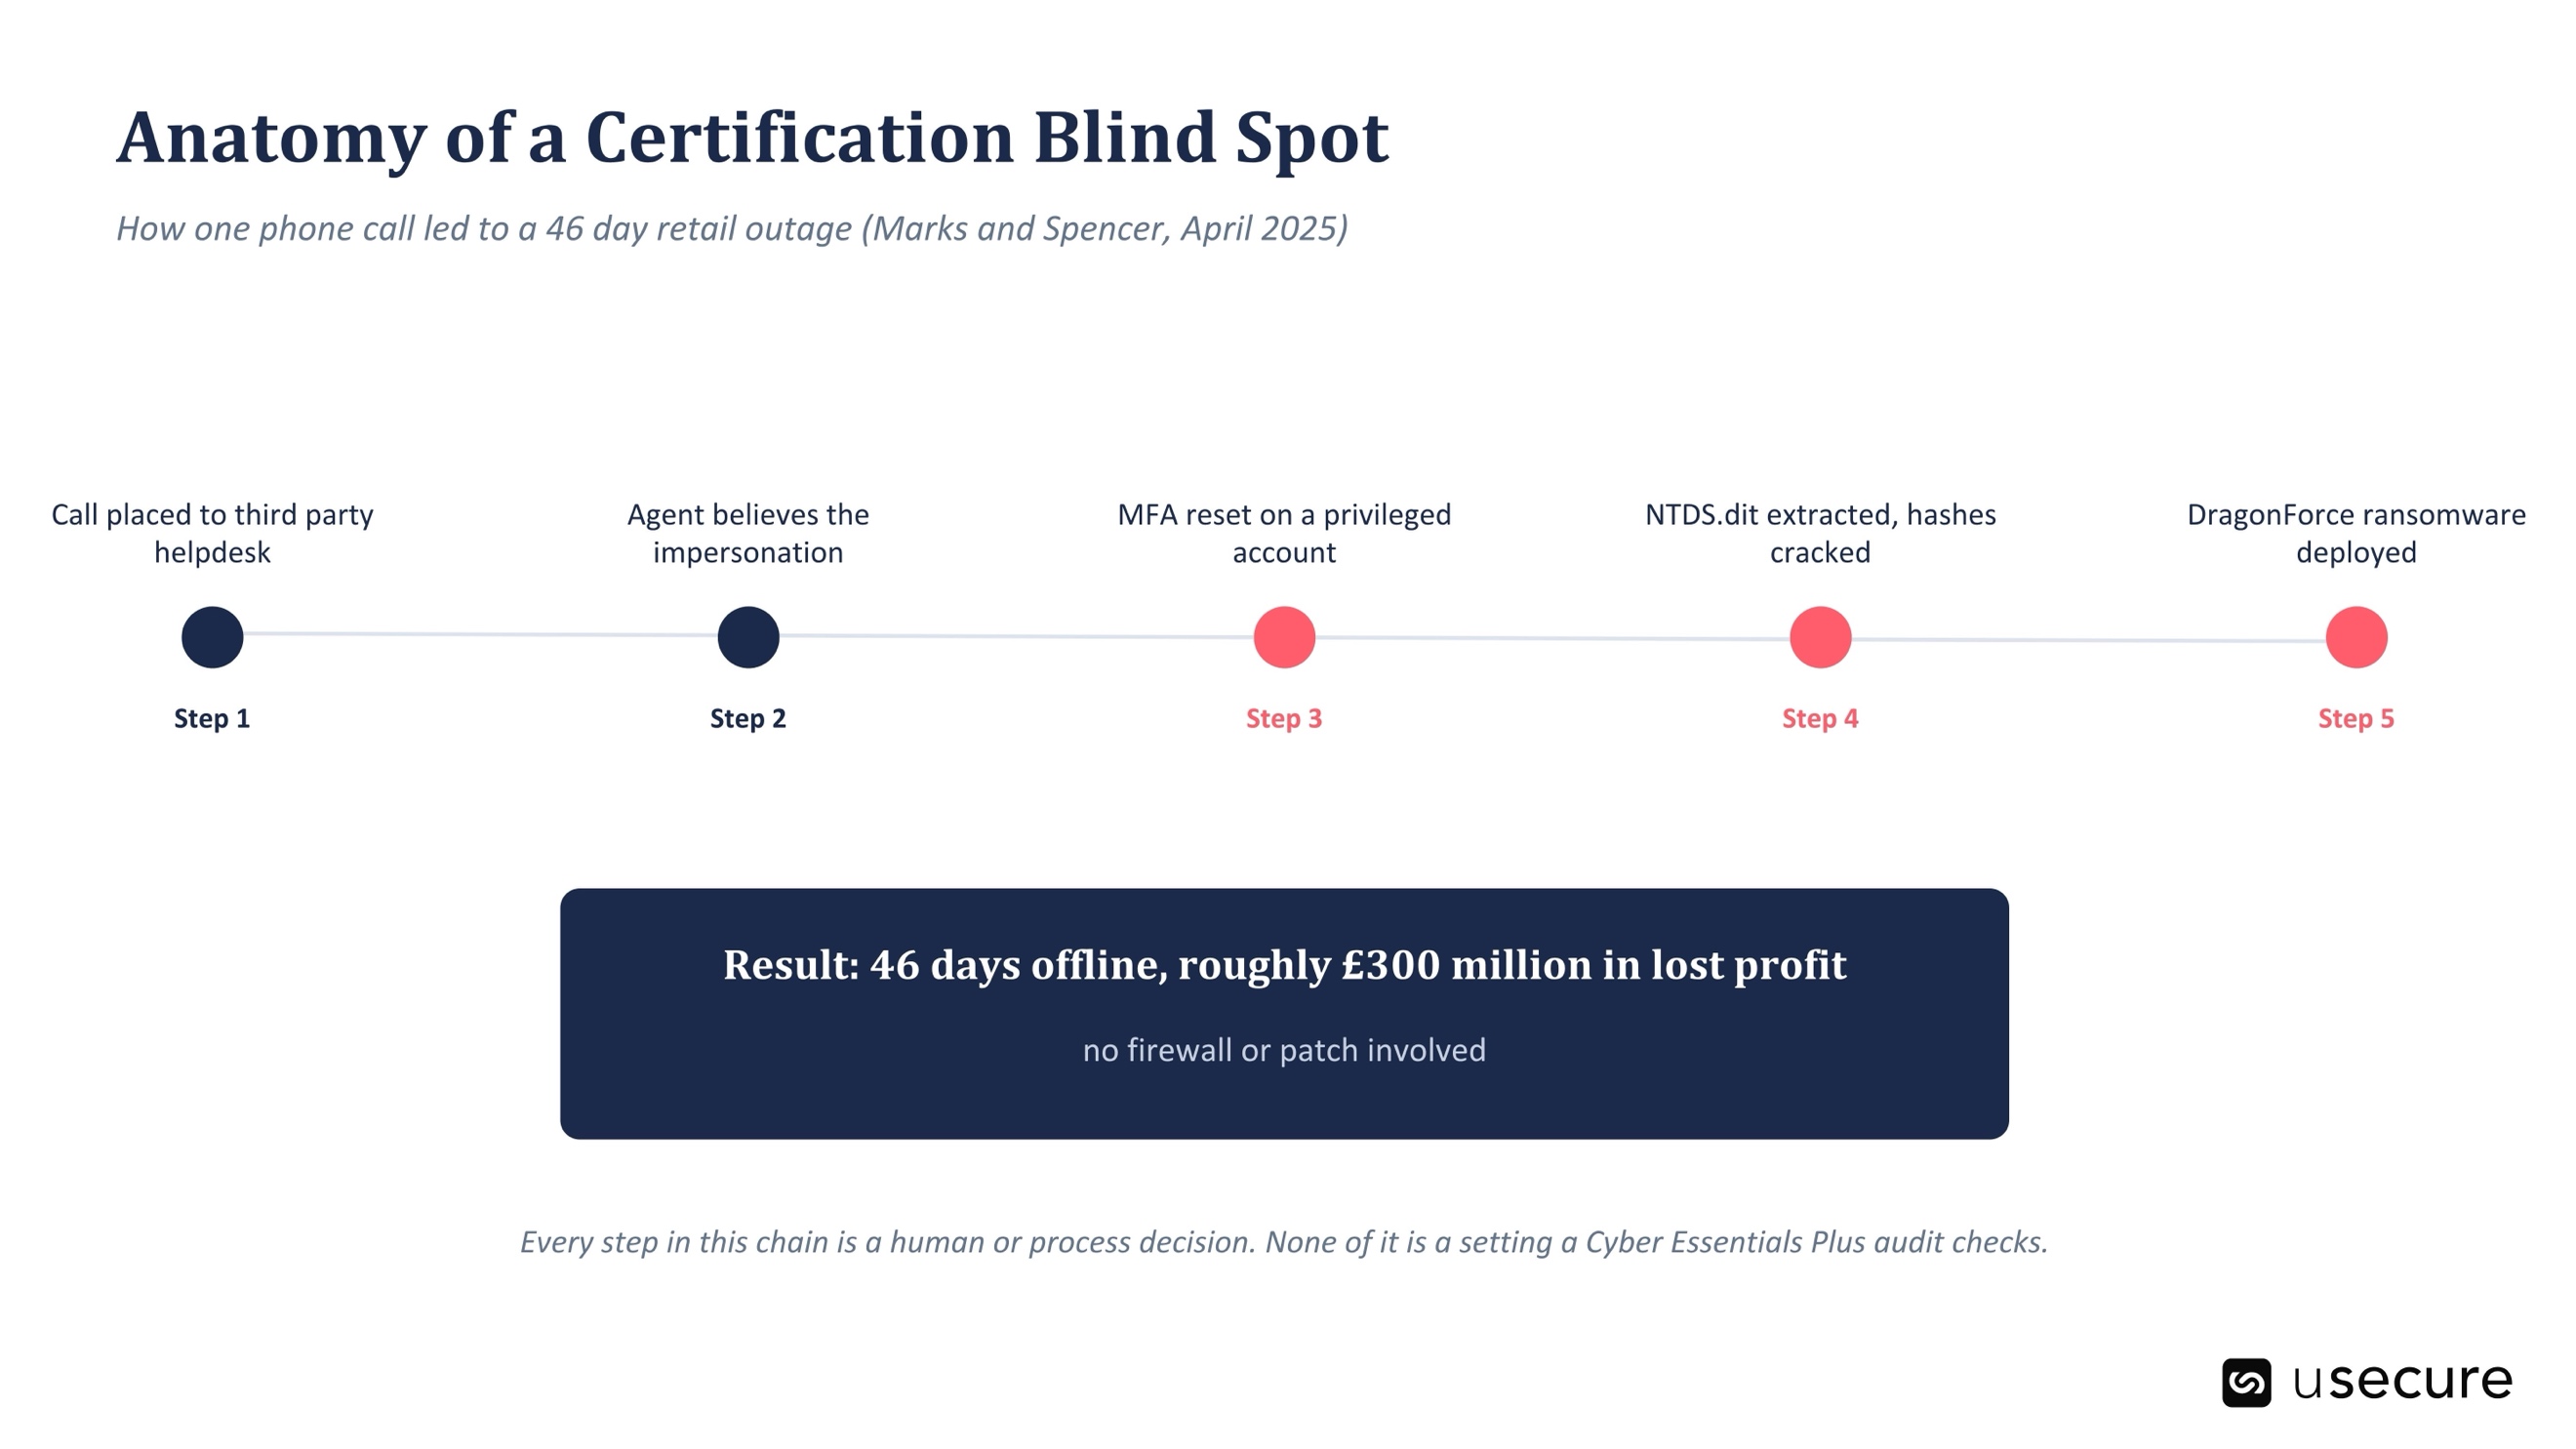
El ejemplo reciente más claro de esta brecha no fue el de una pequeña empresa tomando atajos. En abril de 2025, la cadena minorista británica Marks and Spencer comunicó un ataque de ransomware que en realidad había comenzado ya en febrero de ese mismo año, atribuido al colectivo Scattered Spider, también identificado como UNC3944. Los atacantes no explotaron un parche pendiente ni un puerto abierto. Llamaron al servicio de asistencia de TI, gestionado por un proveedor externo, se hicieron pasar por un empleado y convencieron a un agente para que restableciera la autenticación multifactor de una cuenta privilegiada. Con ese único restablecimiento, los atacantes ya contaban con un punto de entrada autenticado. A partir de ahí se movieron por Active Directory, extrajeron la base de datos NTDS.dit de hashes de contraseñas del controlador de dominio, descifraron esos hashes sin conexión y utilizaron las credenciales obtenidas para desplegar el ransomware DragonForce en toda la infraestructura de la compañía.
El impacto en el negocio fue grave desde cualquier punto de vista. Los pedidos online estuvieron suspendidos durante 46 días, las operaciones de almacén se vieron tan afectadas que el personal volvió a controlar el stock en papel y, más adelante, la compañía comunicó a sus inversores que el incidente le costaría alrededor de 300 millones de libras en beneficio perdido, además de una caída de más de 500 millones de libras en su valor bursátil. El Cyber Monitoring Centre del Reino Unido evaluó posteriormente el incidente de Marks and Spencer junto con un ataque estrechamente relacionado contra la cadena Co-op como un único evento ciber combinado, y estimó su impacto económico conjunto entre 270 y 440 millones de libras.
Nada de esto empezó con un fallo técnico que una auditoría de Cyber Essentials Plus hubiera detectado. Empezó con una llamada de teléfono y un proceso de soporte que confió más en una voz segura de sí misma que en una identidad verificada. Un retailer de ese tamaño casi con toda seguridad contaba con seguridad perimetral madura, sistemas parcheados y controles de acceso capaces de superar cualquier auditoría técnica. El punto débil era humano y estaba dentro de un proceso al que la certificación sencillamente no llega.
¿Qué dicen los datos sobre esa brecha?
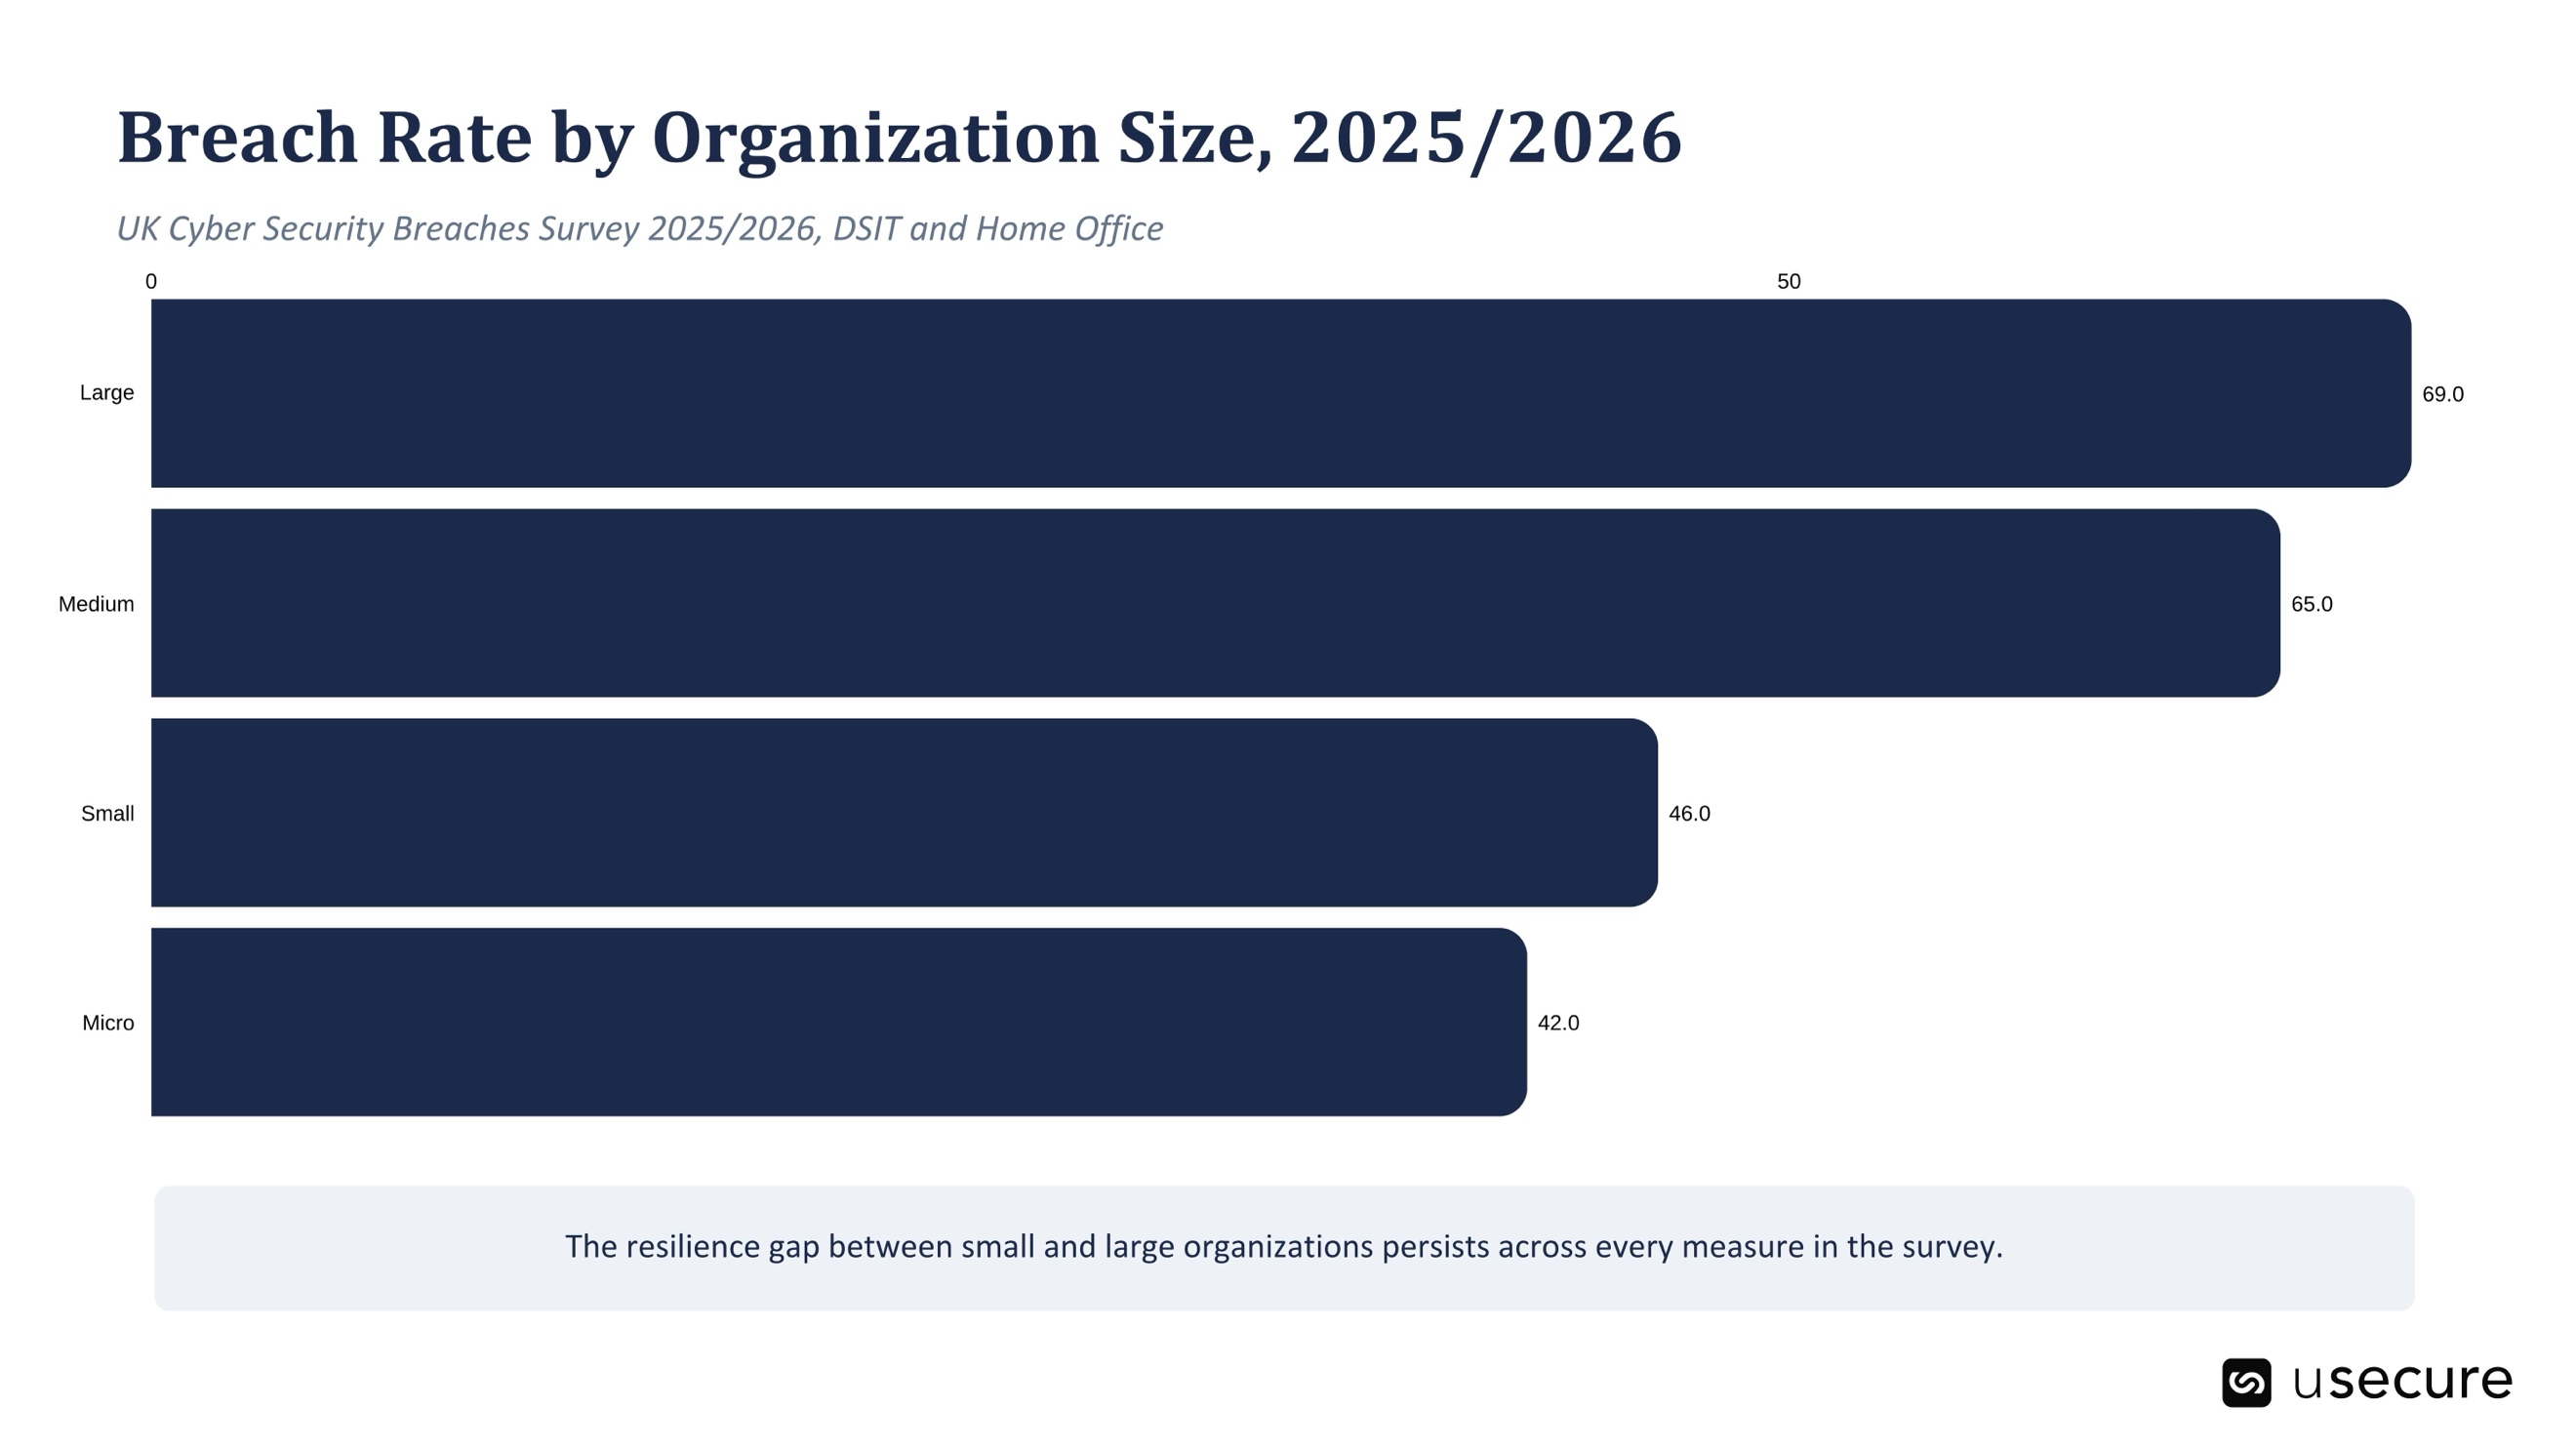
Según el Cyber Security Breaches Survey 2025/2026 del Gobierno británico, elaborado por Ipsos para el Department for Science, Innovation and Technology y el Home Office, el 42% de las microempresas y el 46% de las pequeñas empresas declararon haber sufrido una brecha o un ataque en el último año, porcentaje que sube al 65% en las organizaciones medianas y al 69% en las grandes. El Phishing sigue siendo, con diferencia, el tipo de ataque más frecuente: lo sufrió el 38% de las empresas encuestadas y el 69% de las afectadas lo señaló como el tipo de brecha más disruptivo.
Menos de la mitad de las empresas británicas utiliza autenticación de dos factores y solo un 31% sitúa la responsabilidad sobre ciberseguridad a nivel de consejo de administración. El análisis de ese mismo conjunto de datos sitúa la adopción de Cyber Essentials en torno al 5% del total de empresas del Reino Unido, una cifra que apunta al desconocimiento y la inercia como verdadera barrera, teniendo en cuenta lo bajo que ya es el coste de entrada.
En el lado de la recuperación, la investigación de IBM de 2025 concluyó que disponer de un plan de respuesta a incidentes probado ahorra una media de 2,66 millones de dólares por brecha, una reducción que no tiene nada que ver con los firewalls y todo que ver con si las personas saben qué hacer en la primera hora.
¿Qué cambia con la actualización de abril de 2026?
El propio esquema ha dado pasos para cerrar parte de esta brecha. A partir del 27 de abril de 2026, todas las nuevas evaluaciones de Cyber Essentials se valorarán conforme a la versión 3.3 de los Requirements for IT Infrastructure del NCSC, aplicados a través de lo que IASME denomina el conjunto de preguntas Danzell. Entre los cambios principales figuran la autenticación multifactor obligatoria siempre que la plataforma la admita, requisitos más detallados para los servicios en la nube, una norma que exige cuentas administrativas separadas de las de uso diario en lugar de credenciales de administrador compartidas, y un proceso de verificación más estricto para Cyber Essentials Plus, introducido precisamente porque los evaluadores detectaban organizaciones que aplicaban los controles de forma desigual en su parque tecnológico. La declaración a nivel de dirección que se firma como parte de la autoevaluación verificada también se ha reescrito para dejar claro que el cumplimiento es una responsabilidad continua durante los 12 meses de vigencia del certificado, y no una simple declaración puntual el día de la evaluación.
Son cambios sensatos y necesarios, pero siguen centrándose en la configuración técnica. Y siguen sin poder certificar que un empleado vaya a plantear una segunda pregunta de verificación antes de restablecer las credenciales de alguien que dice el nombre correcto con la suficiente seguridad.
¿Cómo cierra la brecha la inteligencia sobre riesgo humano?
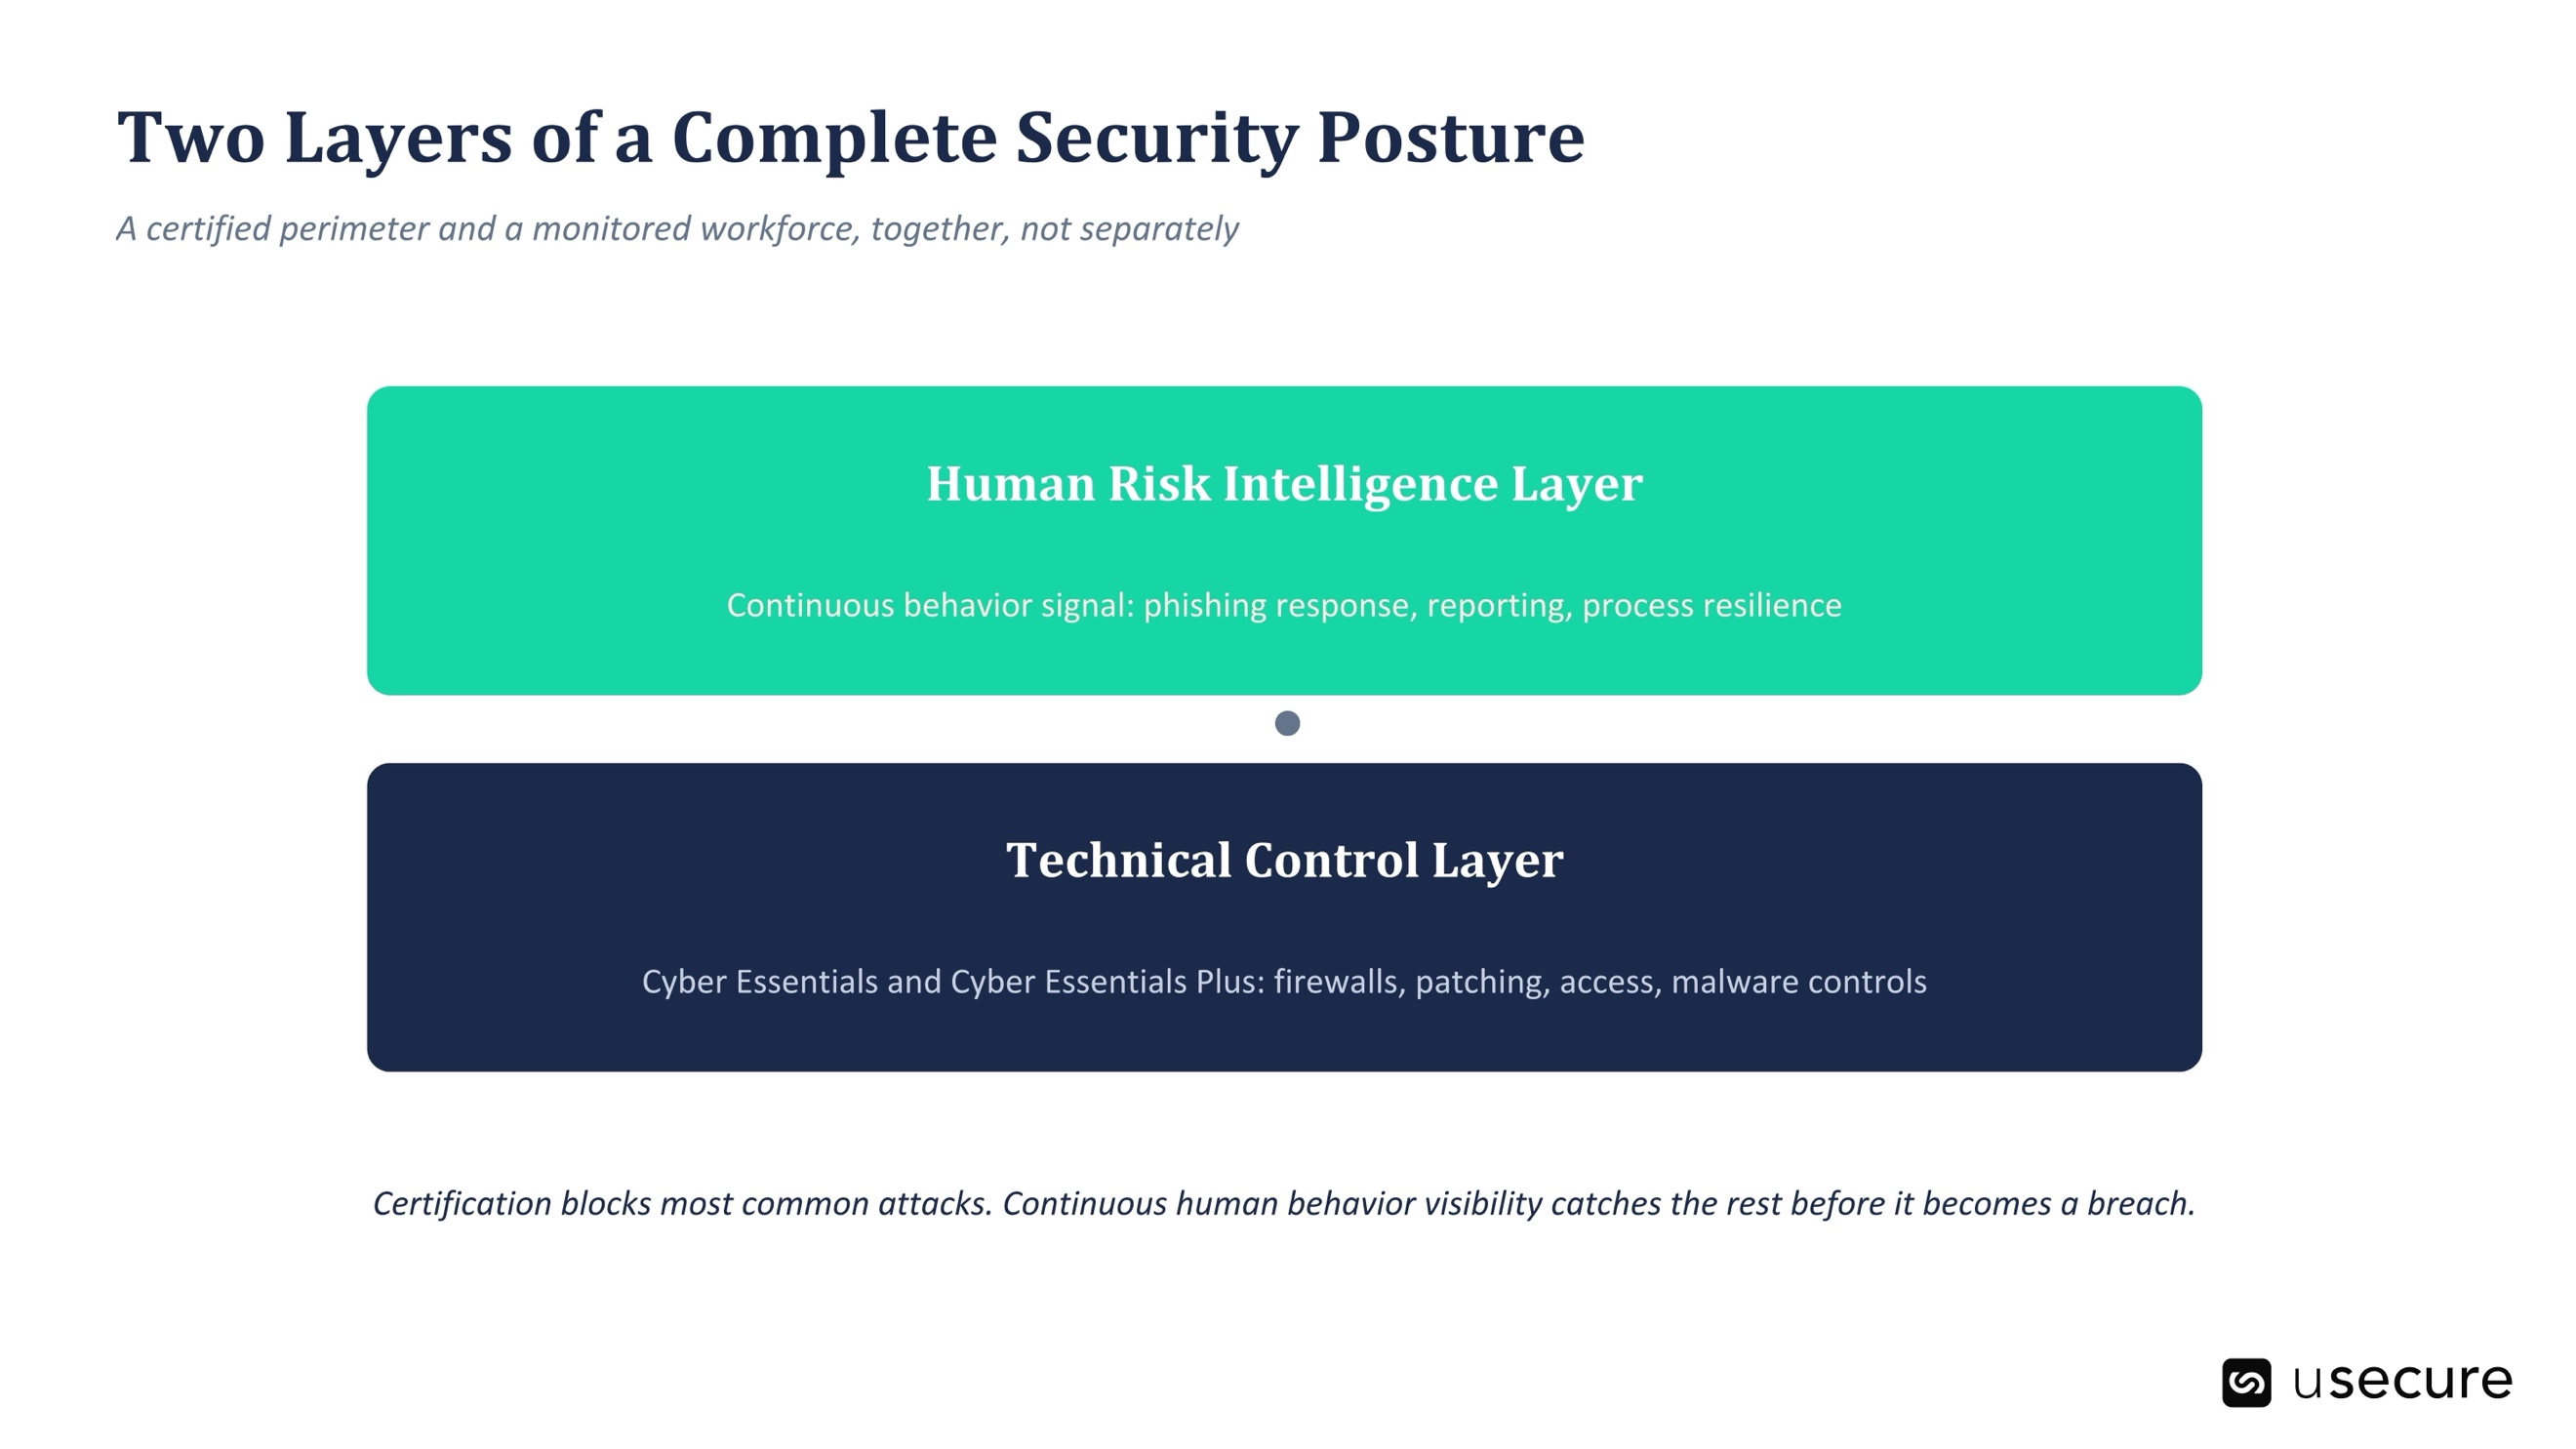
Aquí es donde se vuelve necesaria una categoría distinta de visibilidad: una construida en torno a las personas y no a la infraestructura. La inteligencia sobre riesgo humano trata el comportamiento de los empleados como una señal monitorizada de forma continua, no como un porcentaje anual de formación completada. En lugar de marcar una casilla que dice que en enero se impartió formación en concienciación, mide cómo se comportan realmente las personas en canales reales y a lo largo del tiempo: quién hace clic en un correo de Phishing simulado y quién lo reporta, con qué rapidez se marca un mensaje sospechoso, qué equipos o departamentos muestran indicadores de riesgo al alza antes de un incidente y no después, y en qué punto un proceso de soporte o de finanzas depende de un criterio humano que nunca se ha puesto a prueba bajo presión.
La diferencia importa porque una auditoría de certificación y una señal de comportamiento responden a preguntas distintas. Cyber Essentials Plus puede confirmar que una regla de firewall está bien configurada el día en que el evaluador la revisa. Una capa continua basada en el comportamiento puede mostrar que el equipo de soporte de esa misma organización lleva un trimestre recibiendo más intentos de suplantación creíbles, no menos, mucho antes de que uno de ellos tenga éxito. Al combinar ambas cosas —una base técnica que bloquea la mayor parte de los ataques comunes y una visión en tiempo real de dónde se está poniendo a prueba el criterio humano—, la organización obtiene una imagen mucho más próxima a su exposición real, en lugar de una simple instantánea de su infraestructura.
Preguntas frecuentes
¿Cuál es la diferencia entre Cyber Essentials y Cyber Essentials Plus?
Cyber Essentials se basa en un cuestionario de autoevaluación verificado que cubre cinco controles técnicos. Cyber Essentials Plus evalúa esos mismos cinco controles mediante una auditoría técnica independiente sobre una muestra de dispositivos, gateways y servidores, en lugar de confiar en respuestas facilitadas por la propia organización.
¿Cuánto cuesta Cyber Essentials Plus?
El precio depende del tamaño de la organización y del organismo de certificación elegido, y suele ser superior al de Cyber Essentials estándar porque incluye pruebas técnicas presenciales o remotas, y no solo un cuestionario. Lo recomendable es solicitar presupuesto a un organismo de certificación acreditado por IASME para obtener una cifra exacta.
¿Es obligatorio Cyber Essentials para las empresas del Reino Unido?
No es un requisito legal para la mayoría de organizaciones privadas, aunque sí se exige habitualmente para optar a contratos con la Administración británica y cada vez lo solicitan más clientes de gran tamaño y aseguradoras como condición para trabajar juntos.
¿Estar certificado en Cyber Essentials significa que una organización no puede sufrir una brecha?
No. El NCSC ha señalado que los cinco controles ayudan a defenderse de una parte muy significativa —habitualmente cifrada en torno al 80%— de los ataques comunes procedentes de internet, pero la certificación no evalúa la ingeniería social, los procesos del servicio de soporte ni la toma de decisiones de los empleados, que es precisamente donde se origina una proporción creciente de las brechas graves.
¿Qué es Human Risk Intelligence?
Es una forma continua y basada en el comportamiento de medir cómo responden realmente las personas de una organización ante el phishing, las solicitudes sospechosas y las decisiones de seguridad del día a día, en lugar de basarse en porcentajes de formación completada o en una evaluación anual.
En resumen: Cyber Essentials y Cyber Essentials Plus siguen siendo una inversión realmente rentable, con un coste de unos cientos de libras y una revisión técnica. Frenan buena parte de los ataques que, de otro modo, tendrían éxito. Aquello para lo que nunca se diseñaron —el riesgo humano— es justo donde es más probable que empiece la próxima brecha grave. Trata la certificación como el mínimo imprescindible y construye sobre ella una visión continua del comportamiento humano. Solicita una demo para saber más sobre Cyber Essentials, Cyber Essentials Plus y Human Risk Intelligence.
BOOK A DEMO
See usecure in action
A 30-minute walkthrough of how to cut human risk across your users, tailored to MSPs and IT teams.
Subscribe to newsletter

Descubre cómo las empresas de servicios profesionales reducen el riesgo humano con usecure
Descubre cómo los equipos de TI de servicios profesionales usan usecure para proteger los datos confidenciales de sus clientes, mantener el cumplimiento normativo y salvaguardar su reputación, sin interrumpir el trabajo facturable.
Related posts
Explore more insights, updates, and resources from usecure.

NIS2 Directive: Why Human Risk Intelligence Is Now Mandatory for EU Organizations
Reglamento Europeo de IA: la alfabetización en IA como requisito legal