Cyber Essentials et Cyber Essentials Plus expliqués : la certification qui bloque 80 % des attaques

Table of contents
Subscribe to newsletter
Cyber Essentials est la certification de cybersécurité de référence du gouvernement britannique : elle couvre cinq mesures techniques vérifiées au moyen d'une auto-évaluation. Cyber Essentials Plus y ajoute un audit technique indépendant portant sur ces mêmes mesures. Ensemble, elles permettraient de bloquer environ 80 % des attaques courantes venues d'Internet, selon les estimations du National Cyber Security Centre. Pourtant, des organisations certifiées continuent de subir des violations, car la majorité des attaques sérieuses commencent aujourd'hui par une personne, et non par un système. Combler cet écart suppose d'associer la certification à une couche de visibilité continue, fondée sur les comportements : c'est précisément la vocation de la Human Risk Intelligence.
AU SOMMAIRE
· Qu'est-ce que Cyber Essentials ?
· Qu'apporte Cyber Essentials Plus ?
· Quelles sont les cinq mesures techniques de Cyber Essentials ?
· Que la certification ne teste-t-elle pas ?
· Comment les attaquants contournent une organisation certifiée : le cas Marks and Spencer
· Que disent les chiffres sur cet écart ?
· Qu'est-ce qui change avec la mise à jour d'avril 2026 ?
· Comment la Human Risk Intelligence comble-t-elle cet écart ?
· Checklist : la certification et au-delà
· Questions fréquentes
Qu'est-ce que Cyber Essentials ?
Cyber Essentials est la certification de cybersécurité de référence au Royaume-Uni, soutenue par le National Cyber Security Centre et opérée par l'organisme IASME. Elle définit cinq mesures techniques et constitue le standard minimum recommandé pour toute organisation, quelle que soit sa taille : du cabinet de conseil de deux personnes au fournisseur multinational qui répond à des appels d'offres publics. La certification se renouvelle tous les douze mois et repose sur un questionnaire d'auto-évaluation vérifié : l'organisation répond à une série de questions définies sur ses propres systèmes, un dirigeant signe une déclaration attestant l'exactitude des réponses, puis un évaluateur indépendant examine le dossier avant l'émission du certificat. En 2026, la tarification est échelonnée selon la taille de l'organisation, à partir d'environ 320 £ HT pour les structures de neuf salariés maximum : un ticket d'entrée volontairement bas, à la hauteur du caractère fondamental de ce standard.
Qu'apporte Cyber Essentials Plus ?
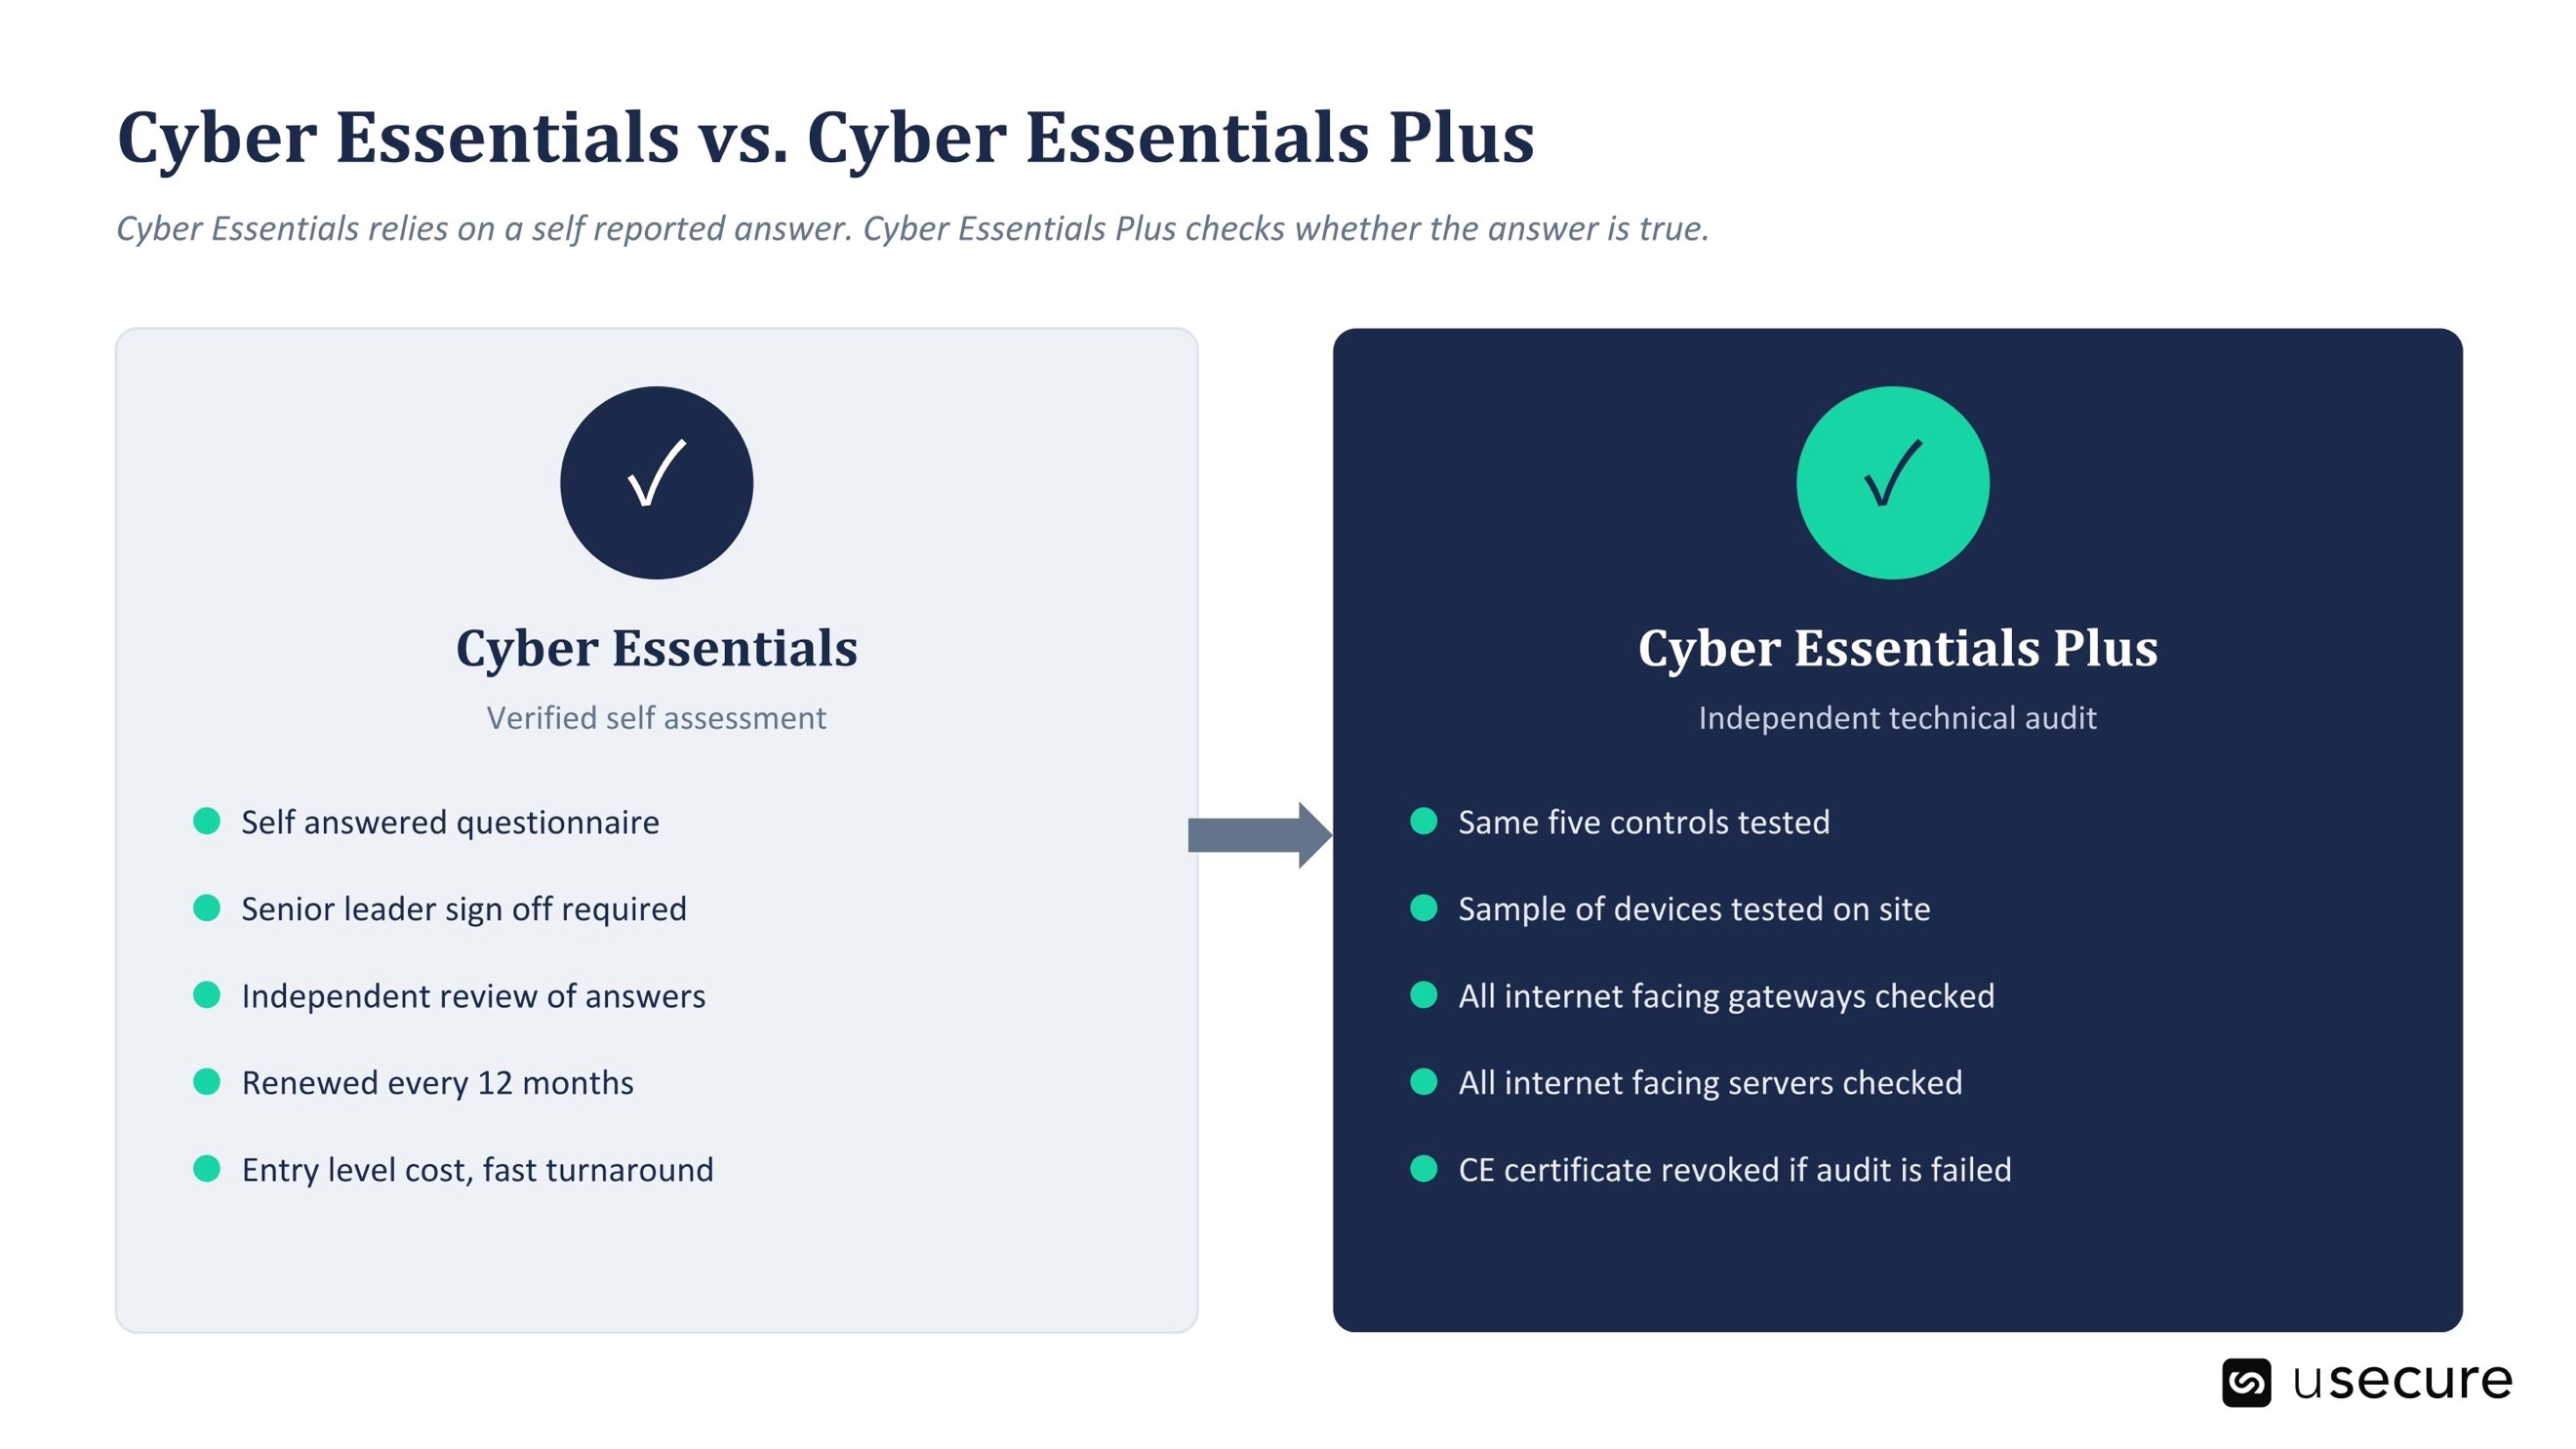
Cyber Essentials Plus évalue les mêmes cinq mesures techniques, mais remplace l'auto-évaluation par une vérification indépendante. Un évaluateur qualifié réalise un audit technique sur un échantillon représentatif des appareils de l'organisation, sur chaque passerelle exposée à Internet et sur chaque serveur accessible depuis Internet, afin de vérifier que les contrôles décrits dans l'auto-évaluation sont réellement configurés comme le prétendent les documents. Réussir l'auto-évaluation Cyber Essentials est un prérequis pour se lancer dans Cyber Essentials Plus, et la relation fonctionne dans les deux sens selon les règles actuelles du dispositif : si une organisation échoue à son audit Cyber Essentials Plus, l'IASME peut révoquer purement et simplement la certification Cyber Essentials sous-jacente. Cette seule règle en dit long sur ce que le dispositif valorise réellement. Une politique sur le papier ne compte qu'à partir du moment où quelqu'un d'extérieur à l'organisation a confirmé qu'elle existe bel et bien dans les faits.
Quelles sont les cinq mesures techniques de Cyber Essentials ?
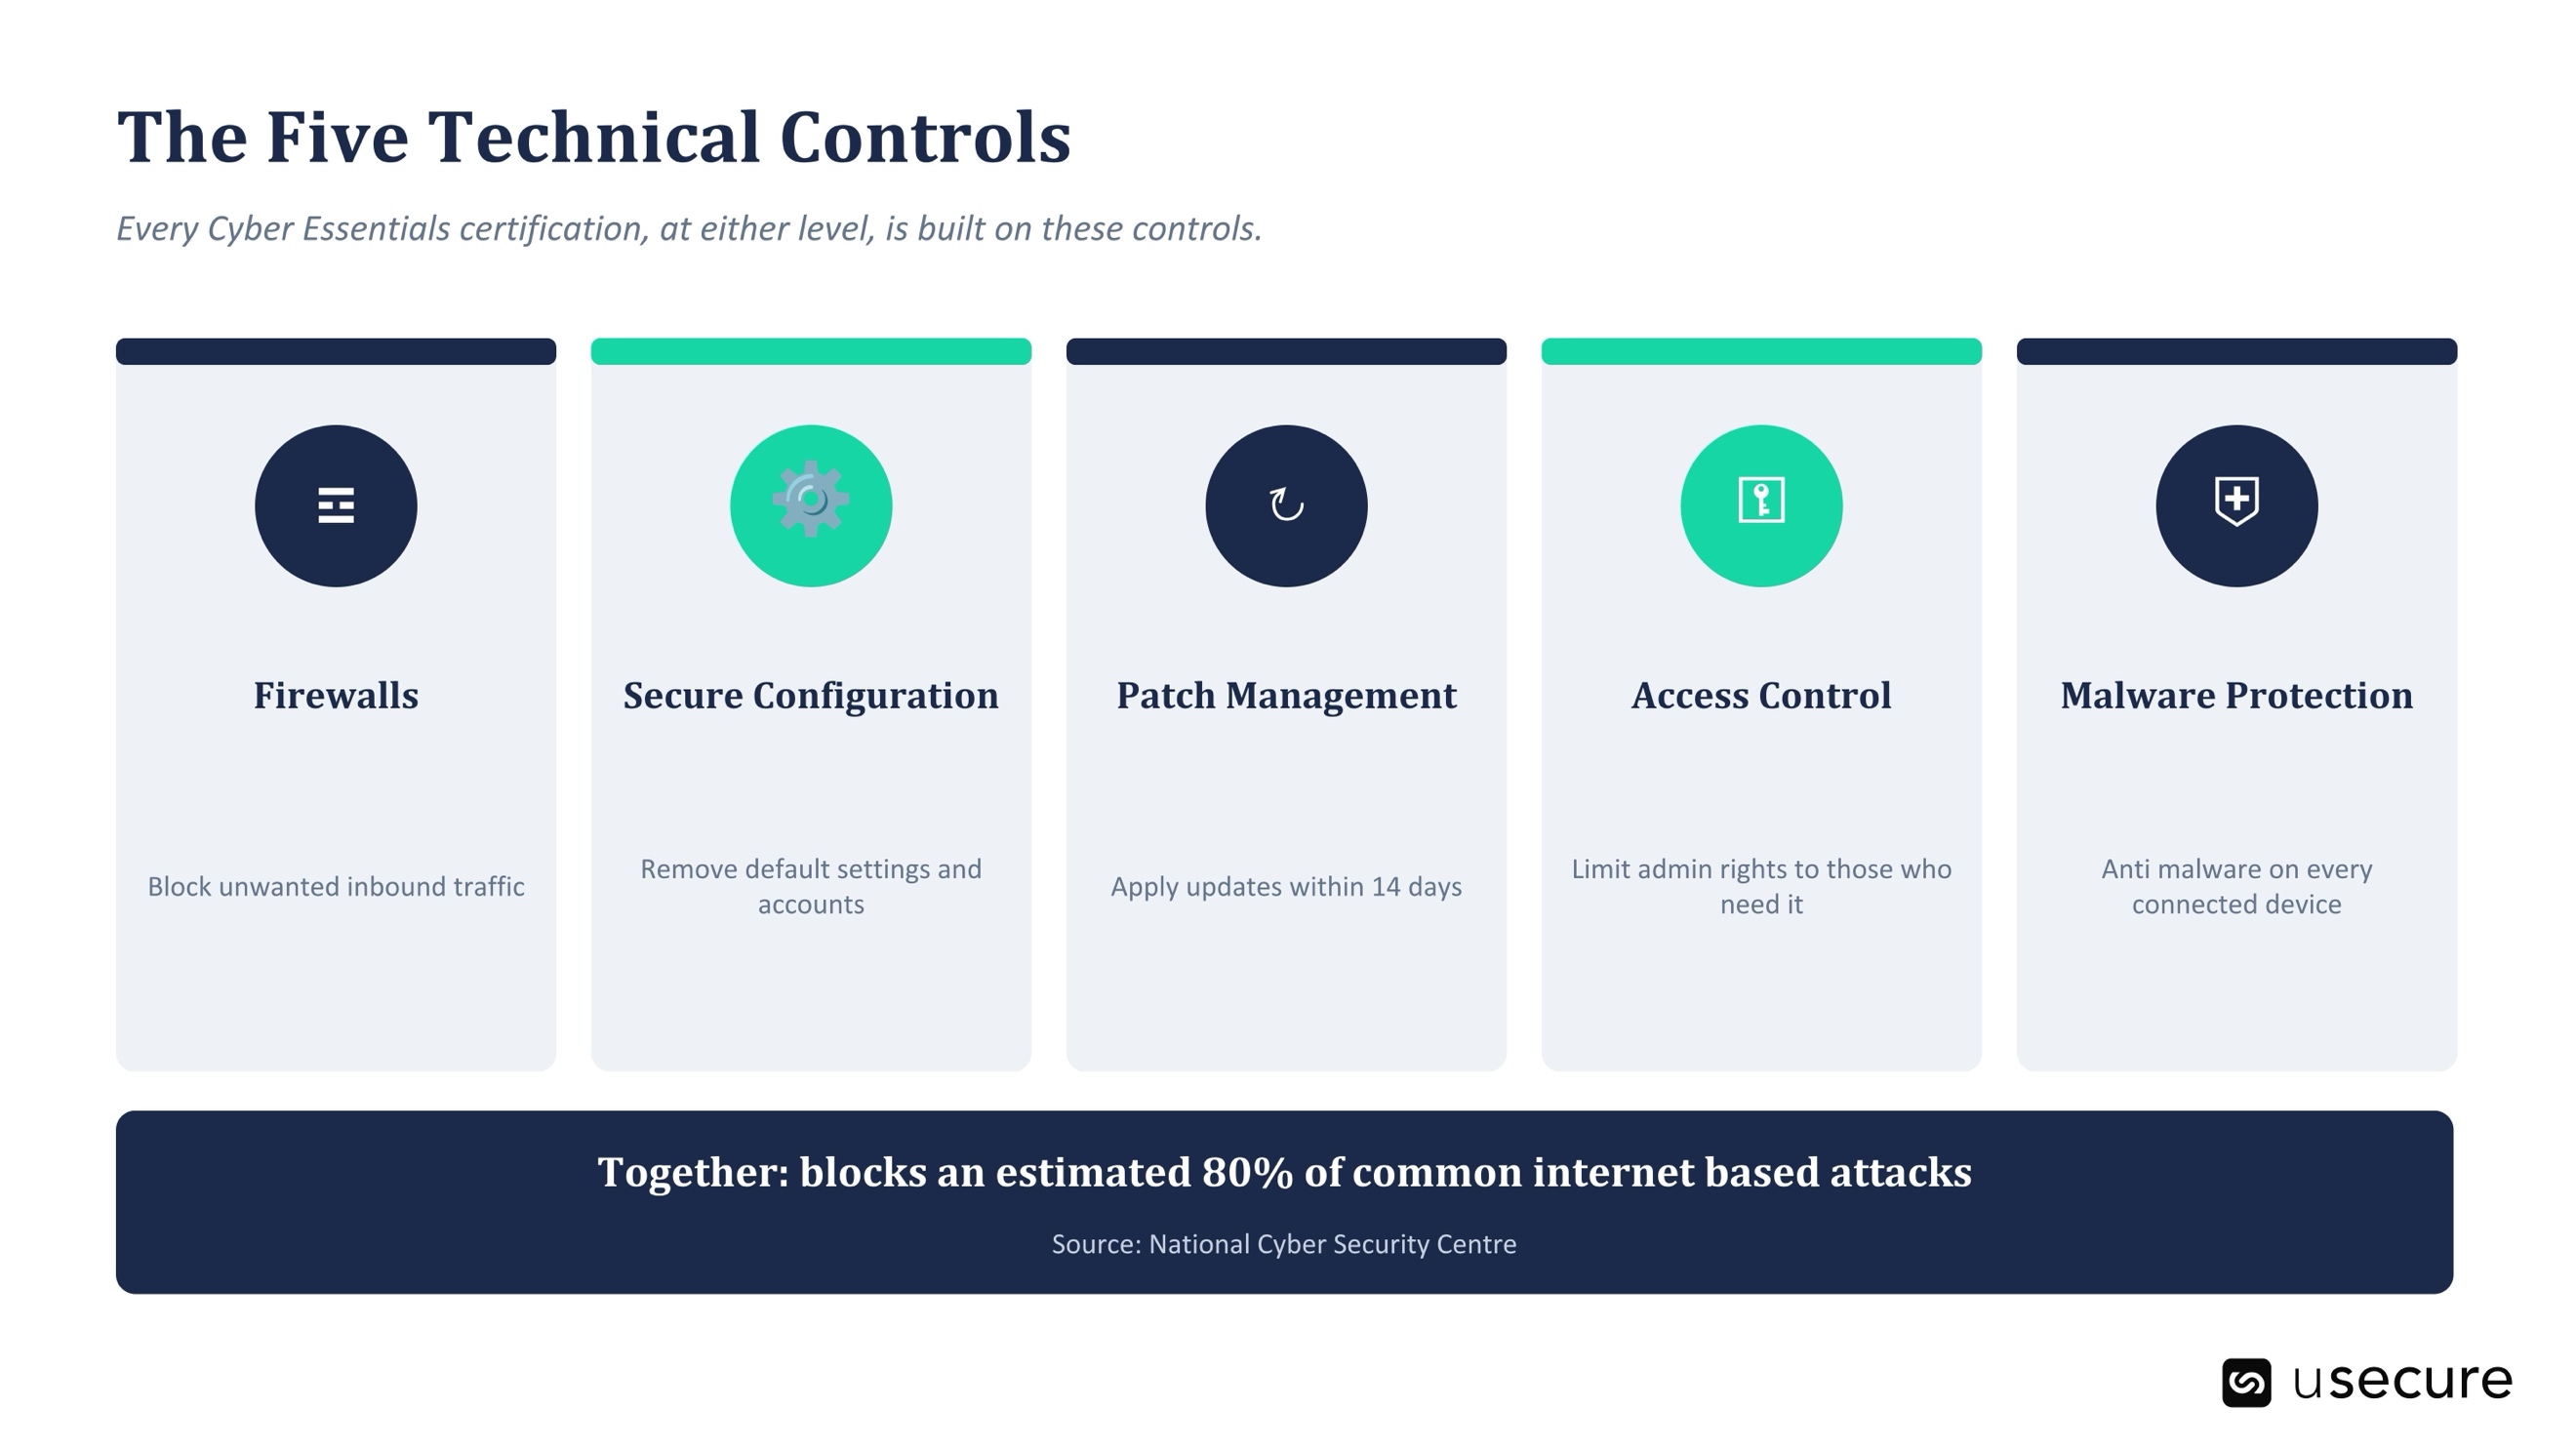
Toute certification Cyber Essentials, quel que soit son niveau, repose sur les mêmes cinq mesures.
1. Pare-feu. Des pare-feu périmétriques et des passerelles Internet configurés pour bloquer tout accès non autorisé depuis Internet vers les réseaux internes.
2. Configuration sécurisée. Supprimer ou désactiver les comptes par défaut, les logiciels superflus et les réglages d'usine qui élargissent la surface d'attaque avant même la mise en production d'un système.
3. Gestion des mises à jour de sécurité. Appliquer les correctifs des éditeurs pour les logiciels et systèmes d'exploitation exposés à Internet dans un délai défini, généralement quatorze jours après publication pour les correctifs critiques et de gravité élevée.
4. Contrôle des accès utilisateurs. Limiter les privilèges d'administration aux seules personnes qui en ont réellement besoin et retirer les accès dès qu'un rôle change ou qu'un collaborateur quitte l'entreprise.
5. Protection contre les malwares. Déployer et maintenir une solution anti-malware ou une liste blanche d'applications sur chaque appareil pouvant accéder à Internet.
Le National Cyber Security Centre a déclaré publiquement que ces cinq mesures, correctement mises en œuvre, aident à se prémunir contre environ 80 % des attaques courantes venant d'Internet. C'est un retour réellement solide pour un dispositif coûtant quelques centaines de livres par an dans sa formule la plus basique. C'est aussi, par construction, un aveu sur les 20 % restants, que le dispositif n'a jamais eu vocation à couvrir.
Ce que la certification ne teste pas
Aucun des cinq contrôles, et aucune partie de l'audit Cyber Essentials Plus, ne teste ce qui se passe lorsqu'un attaquant décroche son téléphone. Le référentiel vérifie qu'une règle de pare-feu est correctement configurée. Il ne vérifie pas si un agent du helpdesk va réinitialiser l'authentification multifacteur pour quelqu'un qui paraît sûr de lui et connaît le nom d'un collaborateur. Il ne vérifie pas si un membre de l'équipe finance va valider un changement de coordonnées bancaires demandé par un message se faisant passer pour un dirigeant. Ce sont des questions de processus et de comportement, pas de configuration technique, et elles se situent entièrement hors du périmètre de ce qu'un audit de pare-feu ou une revue de correctifs peut couvrir.
Cet angle mort se lit dans les chiffres. Sur l'ensemble des incidents analysés par Sophos dans son étude 2026 sur les ransomwares, 67 % des causes racines étaient liées à l'identité, et l'authentification multifacteur manquait précisément là où elle comptait dans 59 % des cas — alors même que 97 % des victimes dont la cause racine était un vol d'identifiants disposaient d'une forme ou d'une autre de MFA quelque part dans leur environnement. Dans la même étude, 79 % des attaques par ransomware ont démarré par une approche fondée sur l'identité plutôt que par une exploitation purement technique. Une certification technique peut confirmer qu'un contrôle existe. Elle ne peut pas confirmer que ce contrôle a été utilisé correctement par la personne qui se trouvait devant lui à deux heures du matin.
Comment les attaquants contournent une organisation certifiée : le cas Marks and Spencer
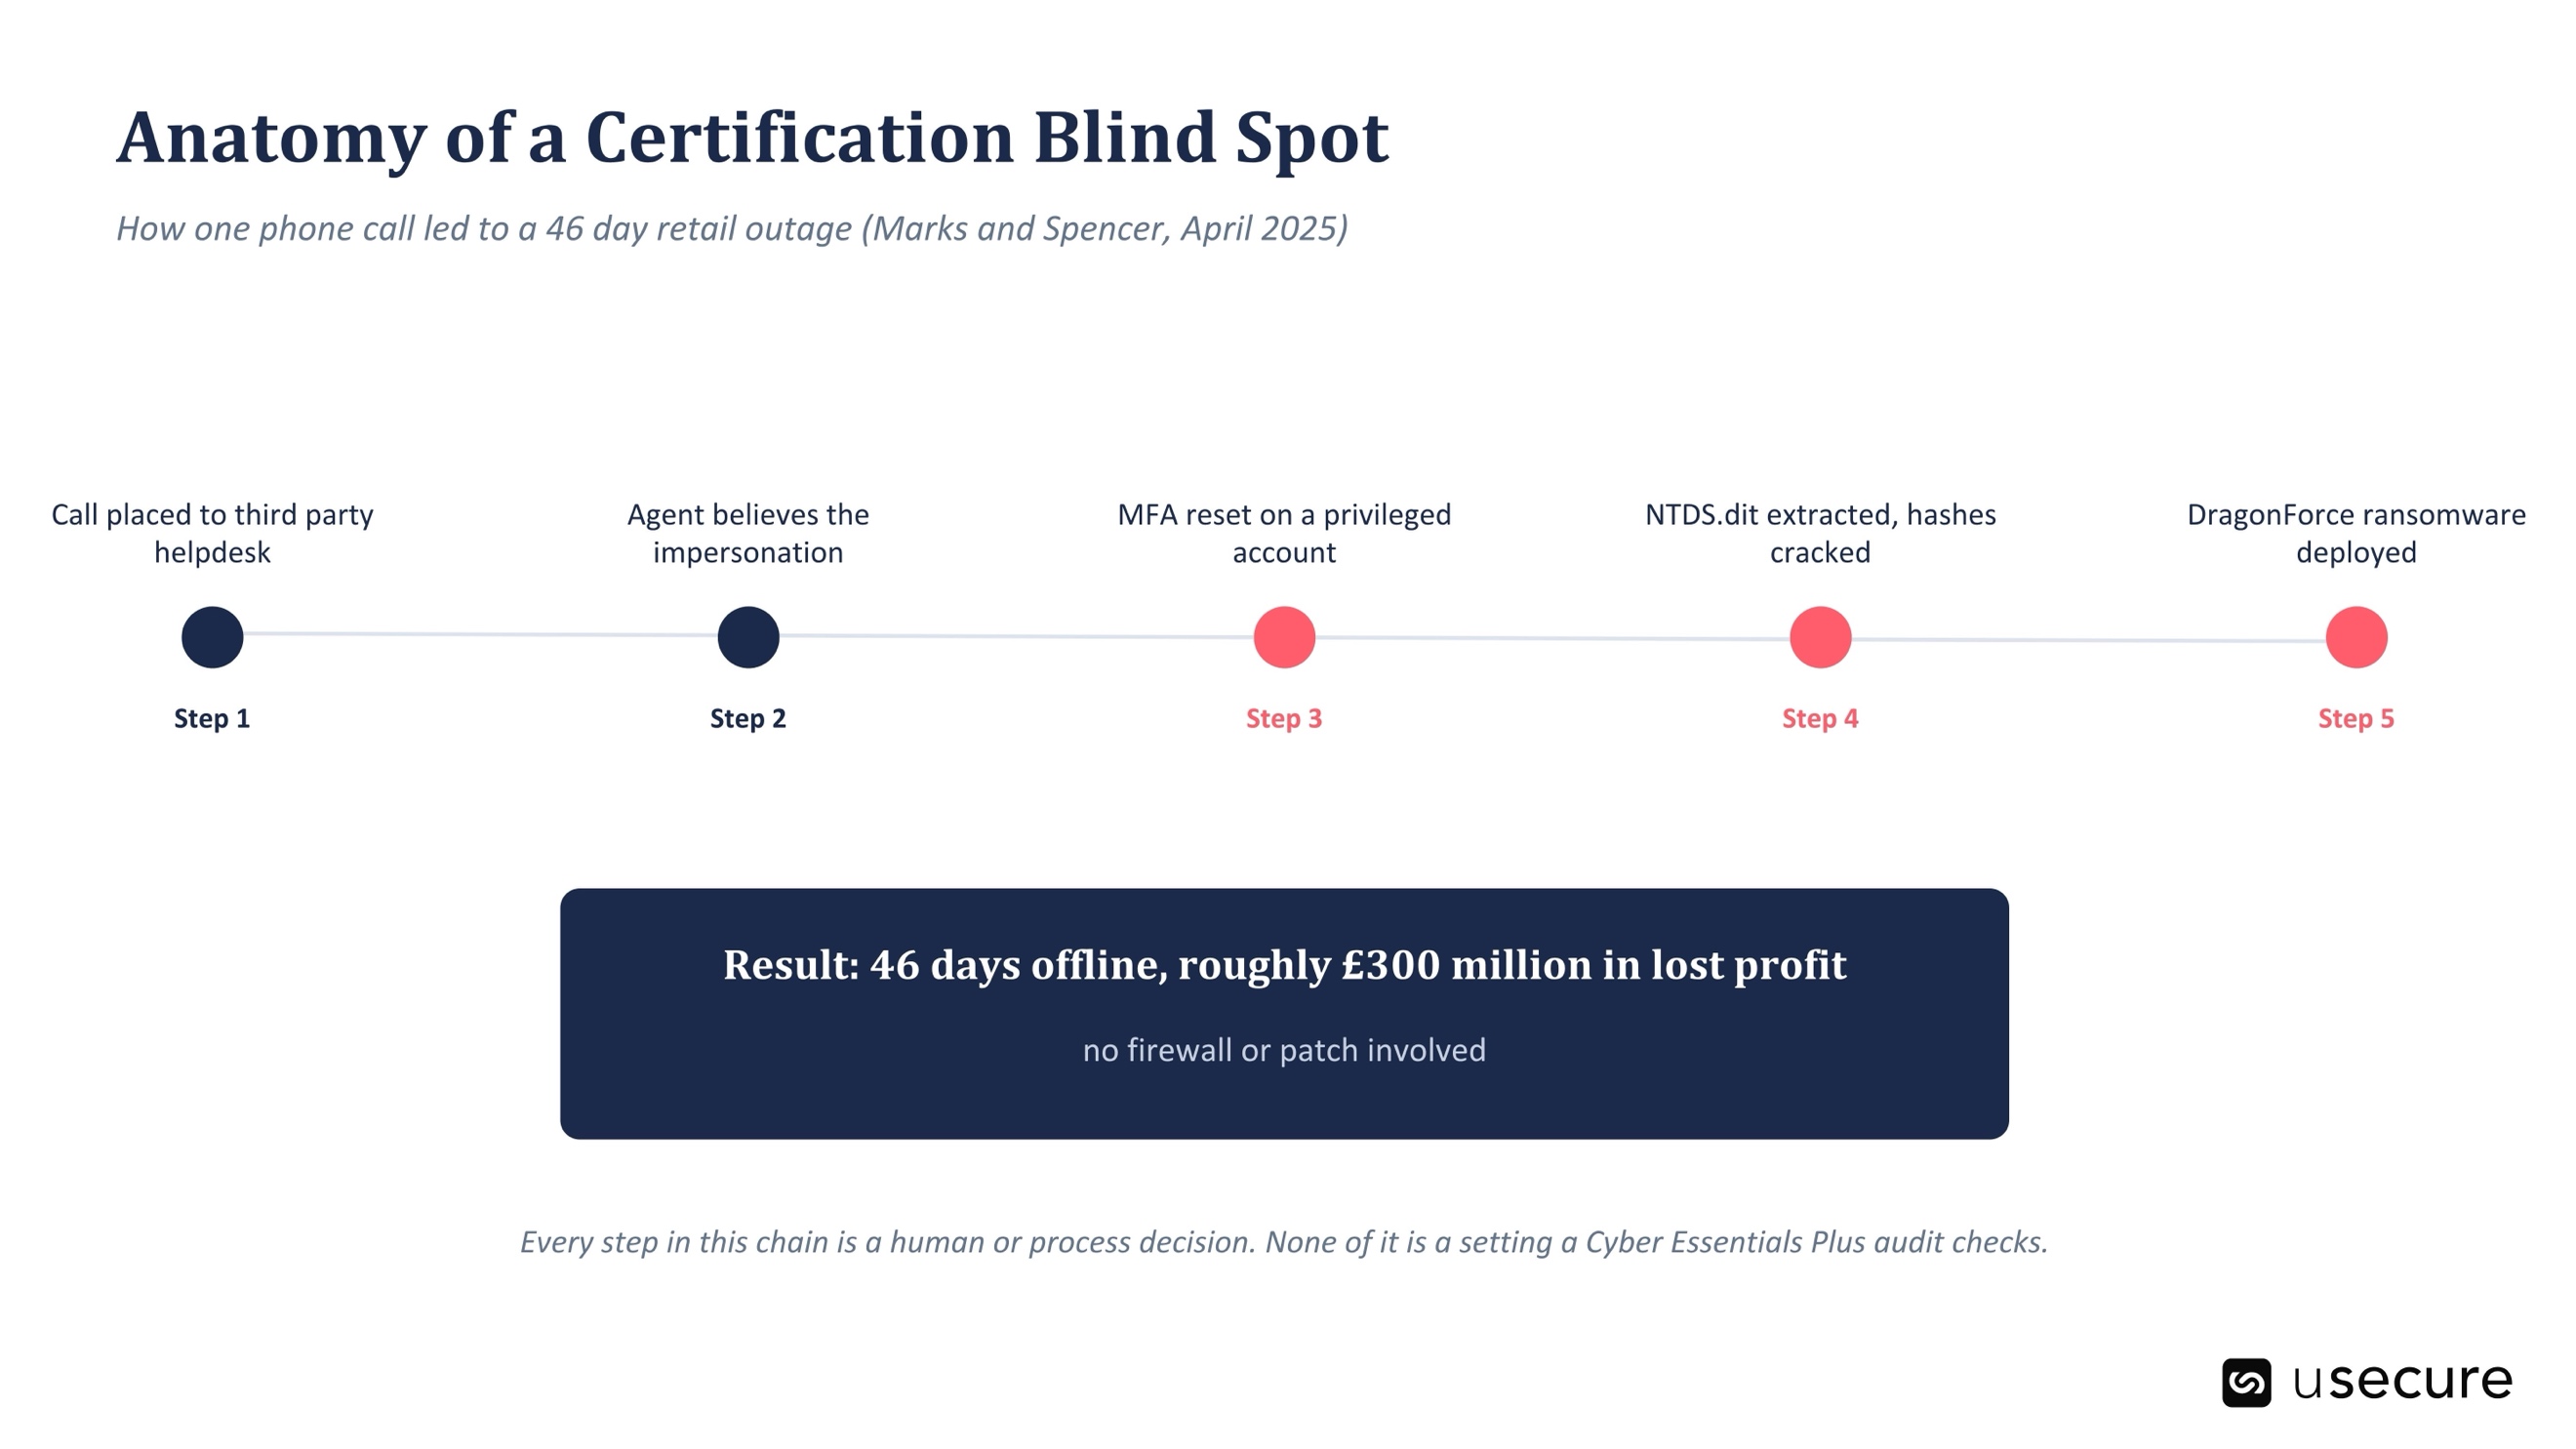
L'illustration récente la plus parlante de cet angle mort ne concerne pas une petite entreprise qui aurait rogné sur les coûts. En avril 2025, le distributeur britannique Marks and Spencer a révélé une attaque par ransomware qui avait en réalité débuté dès le mois de février, attribuée au collectif Scattered Spider, également suivi sous le nom d'UNC3944. Les attaquants n'ont exploité ni un correctif manquant ni un port ouvert. Ils ont appelé le helpdesk informatique, opéré par un prestataire tiers, se sont fait passer pour un salarié et ont convaincu un agent de réinitialiser l'authentification multifacteur d'un compte à privilèges. Avec cette seule réinitialisation, les attaquants disposaient d'un accès authentifié. De là, ils se sont déplacés dans l'Active Directory, ont extrait la base NTDS.dit du contrôleur de domaine contenant les empreintes de mots de passe, les ont cassées hors ligne, puis ont utilisé les identifiants obtenus pour déployer le ransomware DragonForce sur l'ensemble de l'infrastructure du distributeur.
L'impact business a été sévère, quelle que soit la mesure retenue. Les commandes en ligne ont été suspendues pendant 46 jours, les opérations logistiques ont été perturbées au point que les équipes sont revenues au suivi des stocks sur papier, et l'entreprise a ensuite indiqué à ses investisseurs que l'incident coûterait environ 300 millions de livres sterling de bénéfices perdus, auxquels s'ajoute une chute de plus d'un demi-milliard de livres de sa valorisation boursière. Le Cyber Monitoring Centre britannique a ensuite qualifié l'incident Marks and Spencer, associé à une attaque étroitement liée visant le distributeur Co-op, d'événement cyber unique et combiné, dont l'impact financier est estimé entre 270 et 440 millions de livres.
Rien de tout cela n'a commencé par une défaillance technique qu'un audit Cyber Essentials Plus aurait détectée. Tout est parti d'un appel téléphonique et d'un processus de helpdesk qui a fait davantage confiance à une voix assurée qu'à une identité vérifiée. Un distributeur de cette taille disposait presque certainement d'une sécurité périmétrique mature, de systèmes à jour et de contrôles d'accès capables de satisfaire n'importe quel audit technique. Le maillon faible était humain, logé à l'intérieur d'un processus que la certification n'atteint tout simplement pas.
Que disent les chiffres sur cet écart ?
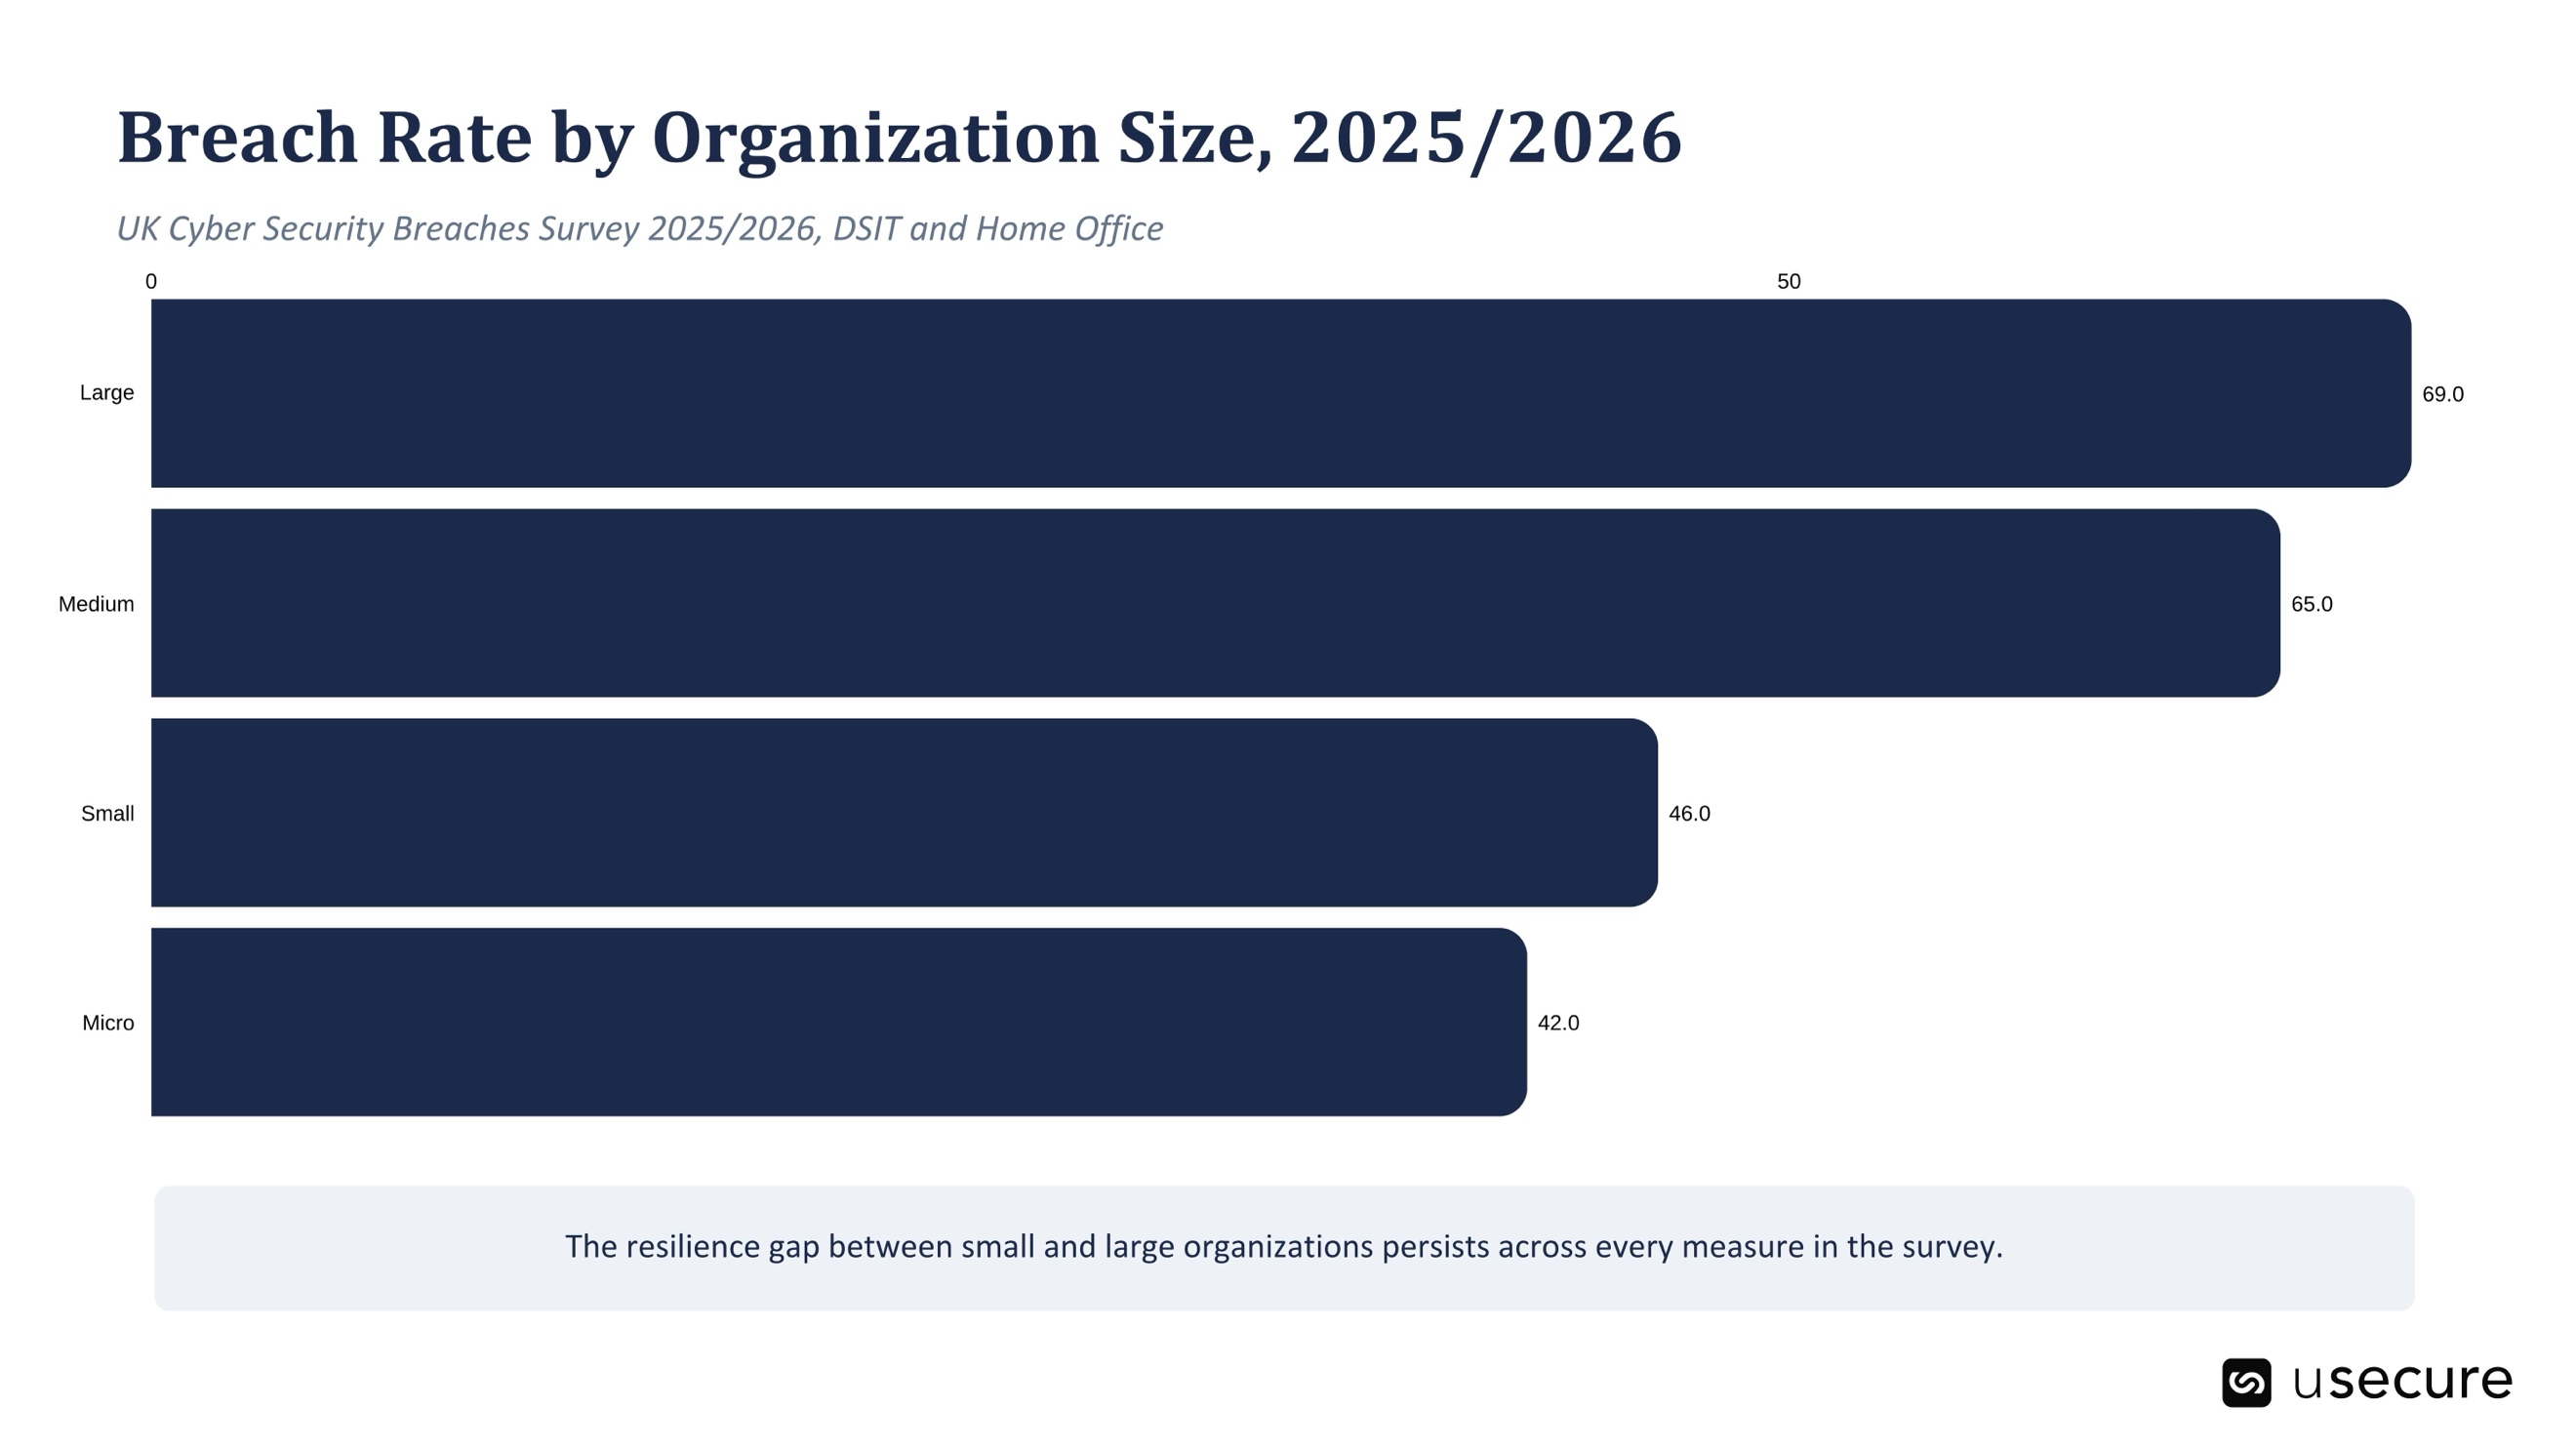
Selon la Cyber Security Breaches Survey 2025/2026 du gouvernement britannique, réalisée par Ipsos pour le Department for Science, Innovation and Technology et le Home Office, 42 % des micro-entreprises et 46 % des petites entreprises ont signalé une violation ou une attaque au cours de l'année écoulée, une proportion qui monte à 65 % pour les organisations de taille intermédiaire et à 69 % pour les grandes. Le Phishing reste de loin le type d'attaque le plus courant : 38 % des entreprises interrogées y ont été confrontées, et 69 % des organisations touchées le considèrent comme la forme de violation la plus perturbatrice.
Moins de la moitié des entreprises britanniques utilisent l'authentification à deux facteurs, et seules 31 % placent la responsabilité de la cybersécurité au niveau du conseil d'administration. L'analyse du même jeu de données situe l'adoption de Cyber Essentials à environ 5 % de l'ensemble des entreprises britanniques — un chiffre qui désigne la sensibilisation et l'inertie comme les véritables freins, au vu du coût d'entrée déjà très faible.
Côté remédiation, l'étude 2025 d'IBM montre qu'un plan de réponse à incident testé permet d'économiser en moyenne 2,66 millions de dollars par violation : une réduction qui ne doit rien aux pare-feux et tout à la capacité des collaborateurs à savoir quoi faire dès la première heure.
Qu'est-ce qui change avec la mise à jour d'avril 2026 ?
Le dispositif lui-même a évolué pour combler une partie de cet écart. À compter du 27 avril 2026, toutes les nouvelles évaluations Cyber Essentials seront réalisées sur la base de la version 3.3 des Requirements for IT Infrastructure du NCSC, à travers ce que l'IASME appelle le questionnaire Danzell. Parmi les principaux changements : l'authentification multifacteur devient obligatoire dès qu'une plateforme la prend en charge, les exigences relatives aux services cloud sont détaillées, une règle impose de séparer les comptes administrateurs des comptes d'usage quotidien plutôt que de recourir à des identifiants d'administration partagés, et le processus de vérification Cyber Essentials Plus se durcit — une réponse directe aux constats des évaluateurs, qui relevaient une application inégale des contrôles d'une partie du parc à l'autre. La déclaration signée au niveau de la direction dans le cadre de l'auto-évaluation vérifiée a également été réécrite pour rappeler clairement que la conformité est une responsabilité continue sur l'ensemble des 12 mois de validité du certificat, et non une simple déclaration faite le jour de l'évaluation.
Ces évolutions sont pertinentes et attendues de longue date, mais elles restent centrées sur la configuration technique. Elles ne peuvent toujours pas certifier qu'un collaborateur posera une seconde question de vérification avant de réinitialiser les accès de quelqu'un qui cite le bon nom avec suffisamment d'assurance.
Comment l'intelligence du risque humain comble-t-elle cet écart ?
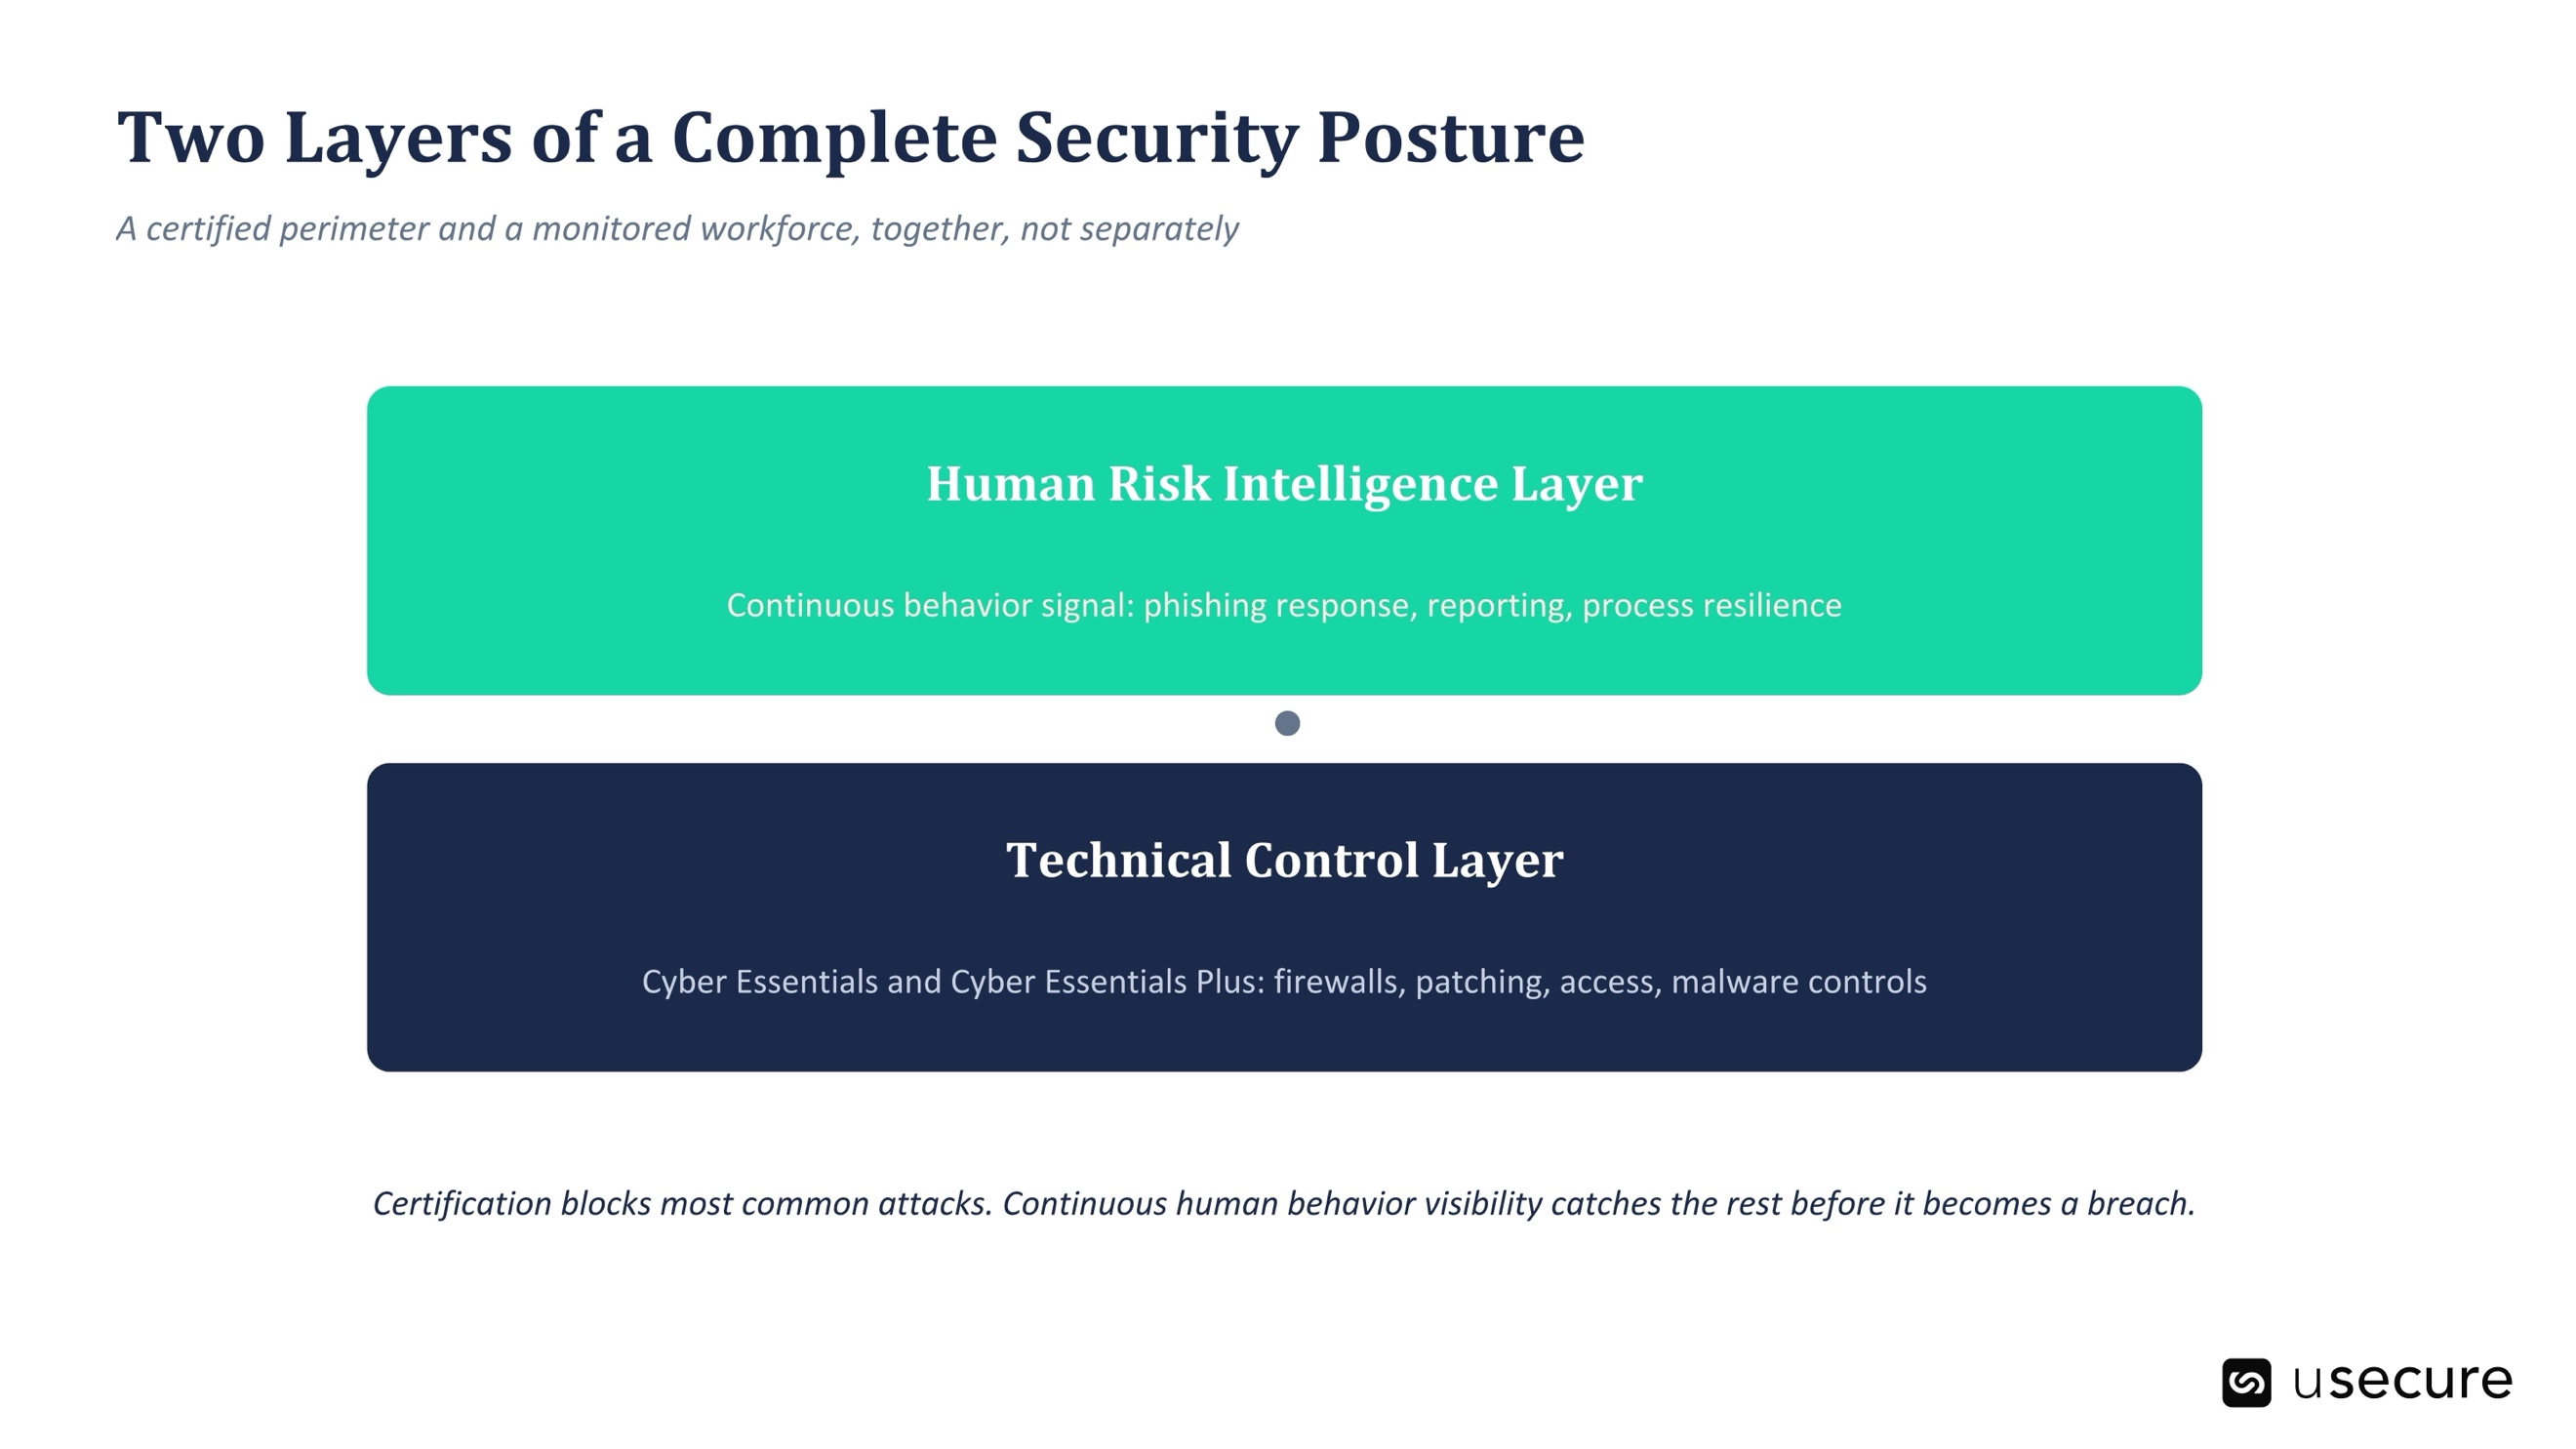
C'est ici qu'un autre type de visibilité devient indispensable : une visibilité construite autour des personnes, et non de l'infrastructure. L'intelligence du risque humain traite le comportement des collaborateurs comme un signal suivi en continu, et non comme un taux d'achèvement de formation calculé une fois par an. Plutôt que de cocher une case indiquant qu'une sensibilisation a bien eu lieu en janvier, elle observe la façon dont les collaborateurs se comportent réellement, sur des canaux réels et dans la durée : qui clique sur un e-mail de phishing simulé et qui le signale, en combien de temps un message suspect est remonté, quelles équipes ou quels services voient leurs indicateurs de risque augmenter avant un incident plutôt qu'après, et où un processus support ou finance repose sur un jugement humain qui n'a jamais été mis à l'épreuve.
La distinction est importante, car un audit de certification et un signal comportemental répondent à deux questions différentes. Cyber Essentials Plus peut confirmer qu'une règle de pare-feu est correctement configurée le jour où un évaluateur l'examine. Une couche continue, fondée sur les comportements, peut montrer que l'équipe support de cette même organisation reçoit davantage — et non moins — de tentatives d'usurpation d'identité crédibles depuis un trimestre, bien avant que l'une d'elles n'aboutisse. En combinant les deux — un socle technique qui bloque la majorité des attaques courantes et une vision en temps réel des situations où le jugement humain est mis à l'épreuve — une organisation obtient une image bien plus proche de son exposition réelle qu'un simple instantané de son infrastructure.
Questions fréquentes
Quelle est la différence entre Cyber Essentials et Cyber Essentials Plus ?
Cyber Essentials repose sur un questionnaire d'auto-évaluation vérifié, portant sur cinq contrôles techniques. Cyber Essentials Plus évalue ces mêmes cinq contrôles au moyen d'un audit technique indépendant, mené sur un échantillon de terminaux, de passerelles et de serveurs, plutôt que de s'appuyer sur des réponses déclaratives.
Combien coûte Cyber Essentials Plus ?
Le tarif dépend de la taille de l'organisation et de l'organisme de certification retenu. Il est généralement plus élevé que celui de Cyber Essentials standard, car il inclut des tests techniques sur site ou à distance, et non un simple questionnaire. Pour obtenir un montant précis, il convient de demander un devis à un organisme de certification agréé par l'IASME.
Cyber Essentials est-il obligatoire pour les entreprises britanniques ?
Ce n'est pas une obligation légale pour la plupart des organisations privées, mais la certification est couramment exigée pour répondre aux appels d'offres publics au Royaume-Uni, et elle est de plus en plus demandée par les grands clients et les assureurs comme condition de collaboration.
Être certifié Cyber Essentials signifie-t-il qu'une organisation ne peut pas être compromise ?
Non. Le NCSC indique que les cinq contrôles aident à se défendre contre une large part — souvent citée autour de 80 % — des attaques courantes menées via Internet. En revanche, la certification n'évalue ni l'ingénierie sociale, ni les processus du helpdesk, ni les décisions prises par les collaborateurs : c'est précisément là que commence une part croissante des compromissions graves.
Qu'est-ce que le Human Risk Intelligence ?
Il s'agit d'une approche continue, fondée sur les comportements, qui mesure la façon dont les collaborateurs réagissent réellement au phishing, aux demandes suspectes et aux décisions de sécurité du quotidien — plutôt que de s'appuyer sur des taux de complétion de formation ou sur une évaluation annuelle.
En résumé : Cyber Essentials et Cyber Essentials Plus restent un excellent investissement pour quelques centaines de livres et une revue technique. Ces certifications bloquent une large part des attaques qui réussiraient autrement. Ce qu'elles n'ont jamais été conçues pour couvrir, c'est le risque humain — et c'est précisément là que la prochaine compromission majeure a le plus de chances de démarrer. Considérez la certification comme le socle minimal, et bâtissez par-dessus une vision continue des comportements humains. Réservez une démo pour en savoir plus sur Cyber Essentials, Cyber Essentials Plus et le Human Risk Intelligence.
BOOK A DEMO
See usecure in action
A 30-minute walkthrough of how to cut human risk across your users, tailored to MSPs and IT teams.
Subscribe to newsletter

Découvrez comment les cabinets de services professionnels réduisent le risque humain avec usecure
Découvrez comment les équipes IT des services professionnels utilisent usecure pour protéger les données sensibles de leurs clients, maintenir leur conformité et préserver leur réputation — sans perturber le travail facturable.
Related posts
Explore more insights, updates, and resources from usecure.

NIS2 Directive: Why Human Risk Intelligence Is Now Mandatory for EU Organizations
Règlement européen sur l'IA : la maîtrise de l'IA devient une obligation légale