Cyber Essentials und Cyber Essentials Plus erklärt: Die Zertifizierung, die 80 % der Angriffe abwehrt
Published on
September 2, 2026
Read time
5 mins

Cyber Essentials und Cyber Essentials Plus erklärt: Die Zertifizierung, die 80 % der Angriffe abwehrt

Veröffentlicht am
September 2, 2026
Lesezeit
5 Min. Lesezeit
Kategorie
5 Min. Lesezeit

Cyber Essentials und Cyber Essentials Plus erklärt: Die Zertifizierung, die 80 % der Angriffe abwehrt

Veröffentlicht am
02 Sep 26

Table of contents

Subscribe to newsletter

By clicking Sign Up you're confirming that you agree with our Terms and Conditions.
Thank you! Your submission has been received!
Oops! Something went wrong while submitting the form.

Cyber Essentials ist die grundlegende Cybersicherheits-Zertifizierung der britischen Regierung. Sie umfasst fünf technische Kontrollen, die über eine Selbstbewertung nachgewiesen werden. Cyber Essentials Plus ergänzt diese Kontrollen um ein unabhängiges technisches Audit. Nach Einschätzung des National Cyber Security Centre wehrt das Programm rund 80 % der gängigen internetbasierten Angriffe ab – und dennoch werden zertifizierte Organisationen kompromittiert. Der Grund: Die meisten schwerwiegenden Angriffe beginnen heute beim Menschen, nicht beim System. Wer diese Lücke schließen will, muss die Zertifizierung um eine kontinuierliche, verhaltensbasierte Transparenzebene ergänzen – genau dafür ist Human Risk Intelligence gemacht.

IN DIESEM ARTIKEL

·       Was ist Cyber Essentials?

·       Was bringt Cyber Essentials Plus zusätzlich?

·       Welche fünf technischen Kontrollen umfasst Cyber Essentials?

·       Was prüft die Zertifizierung nicht?

·       Wie Angreifer an einer zertifizierten Organisation vorbeikommen: der Fall Marks and Spencer

·       Was sagen die Zahlen über diese Lücke?

·       Was ändert sich mit dem Update im April 2026?

·       Wie schließt Human Risk Intelligence die Lücke?

·       Checkliste: Zertifizierung und darüber hinaus

·       Häufig gestellte Fragen

Was ist Cyber Essentials?

Cyber Essentials ist die grundlegende Cybersicherheits-Zertifizierung des Vereinigten Königreichs, getragen vom National Cyber Security Centre und umgesetzt durch den Programmbetreiber IASME. Sie definiert fünf technische Kontrollen und gilt als empfohlener Mindeststandard für Organisationen jeder Größe – von der Zwei-Personen-Beratung bis zum multinationalen Lieferanten, der sich um öffentliche Aufträge bewirbt. Die Zertifizierung wird alle zwölf Monate erneuert und basiert auf einem geprüften Selbstbewertungsfragebogen: Die Organisation beantwortet einen festgelegten Fragenkatalog zu den eigenen Systemen, eine Führungskraft bestätigt die Richtigkeit der Angaben per Erklärung, und ein unabhängiger Prüfer bewertet die Einreichung, bevor das Zertifikat ausgestellt wird. Seit 2026 ist die Preisgestaltung nach Unternehmensgröße gestaffelt und beginnt bei rund 320 £ zzgl. MwSt. für Organisationen mit bis zu neun Beschäftigten – ein bewusst niedriger Einstiegspreis, der dem grundlegenden Charakter des Standards entspricht.

Was bringt Cyber Essentials Plus zusätzlich?
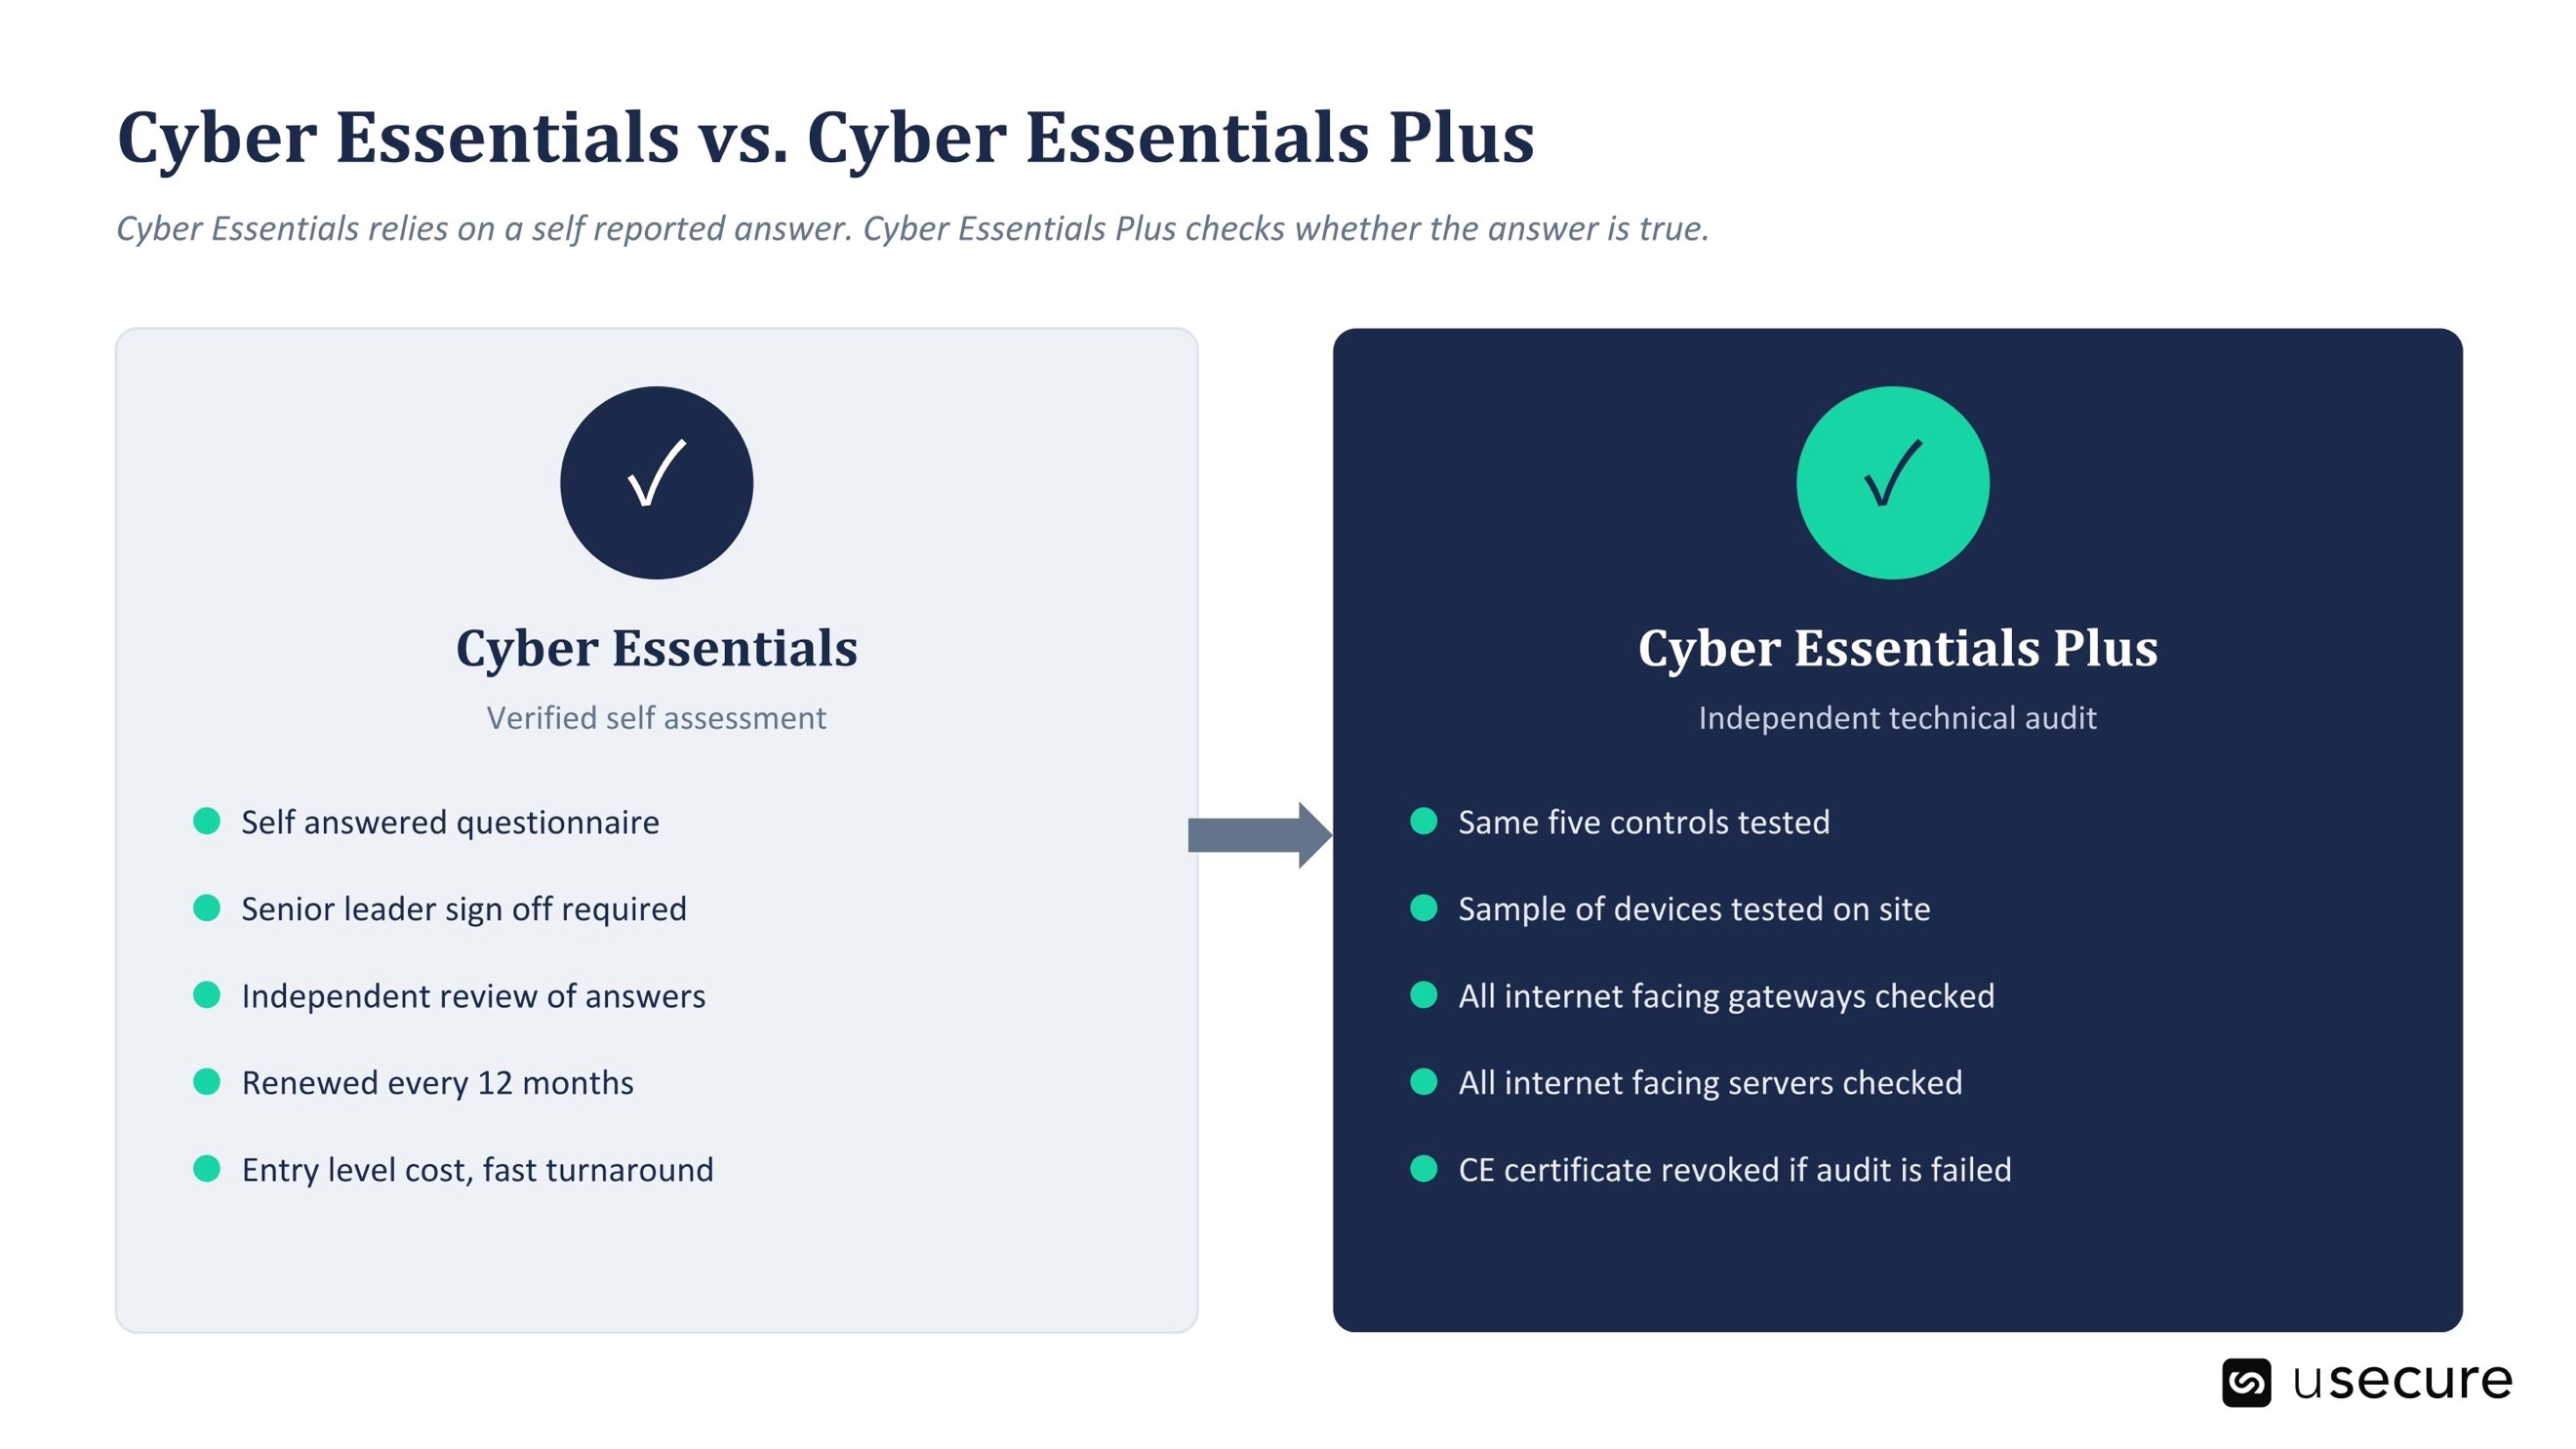


Cyber Essentials Plus prüft dieselben fünf Kontrollen, ersetzt die Selbstauskunft jedoch durch eine unabhängige Verifizierung. Ein qualifizierter Assessor führt ein technisches Audit über eine repräsentative Stichprobe der Geräte einer Organisation, jedes zum Internet hin exponierte Gateway und jeden aus dem Internet erreichbaren Server durch. Dabei wird überprüft, ob die in der Selbstauskunft beschriebenen Kontrollen tatsächlich so konfiguriert sind, wie es auf dem Papier steht. Eine bestandene Cyber Essentials Selbstauskunft ist Voraussetzung dafür, Cyber Essentials Plus überhaupt anzugehen – und nach den aktuellen Regeln des Programms wirkt diese Verbindung in beide Richtungen: Besteht eine Organisation das Cyber Essentials Plus Audit nicht, kann IASME das zugrunde liegende Cyber Essentials Zertifikat vollständig widerrufen. Diese eine Regel zeigt, worauf es dem Programm wirklich ankommt. Eine Richtlinie auf dem Papier zählt erst dann, wenn jemand von außerhalb der Organisation bestätigt hat, dass sie tatsächlich gelebt wird.

Welche fünf technischen Kontrollen umfasst Cyber Essentials?
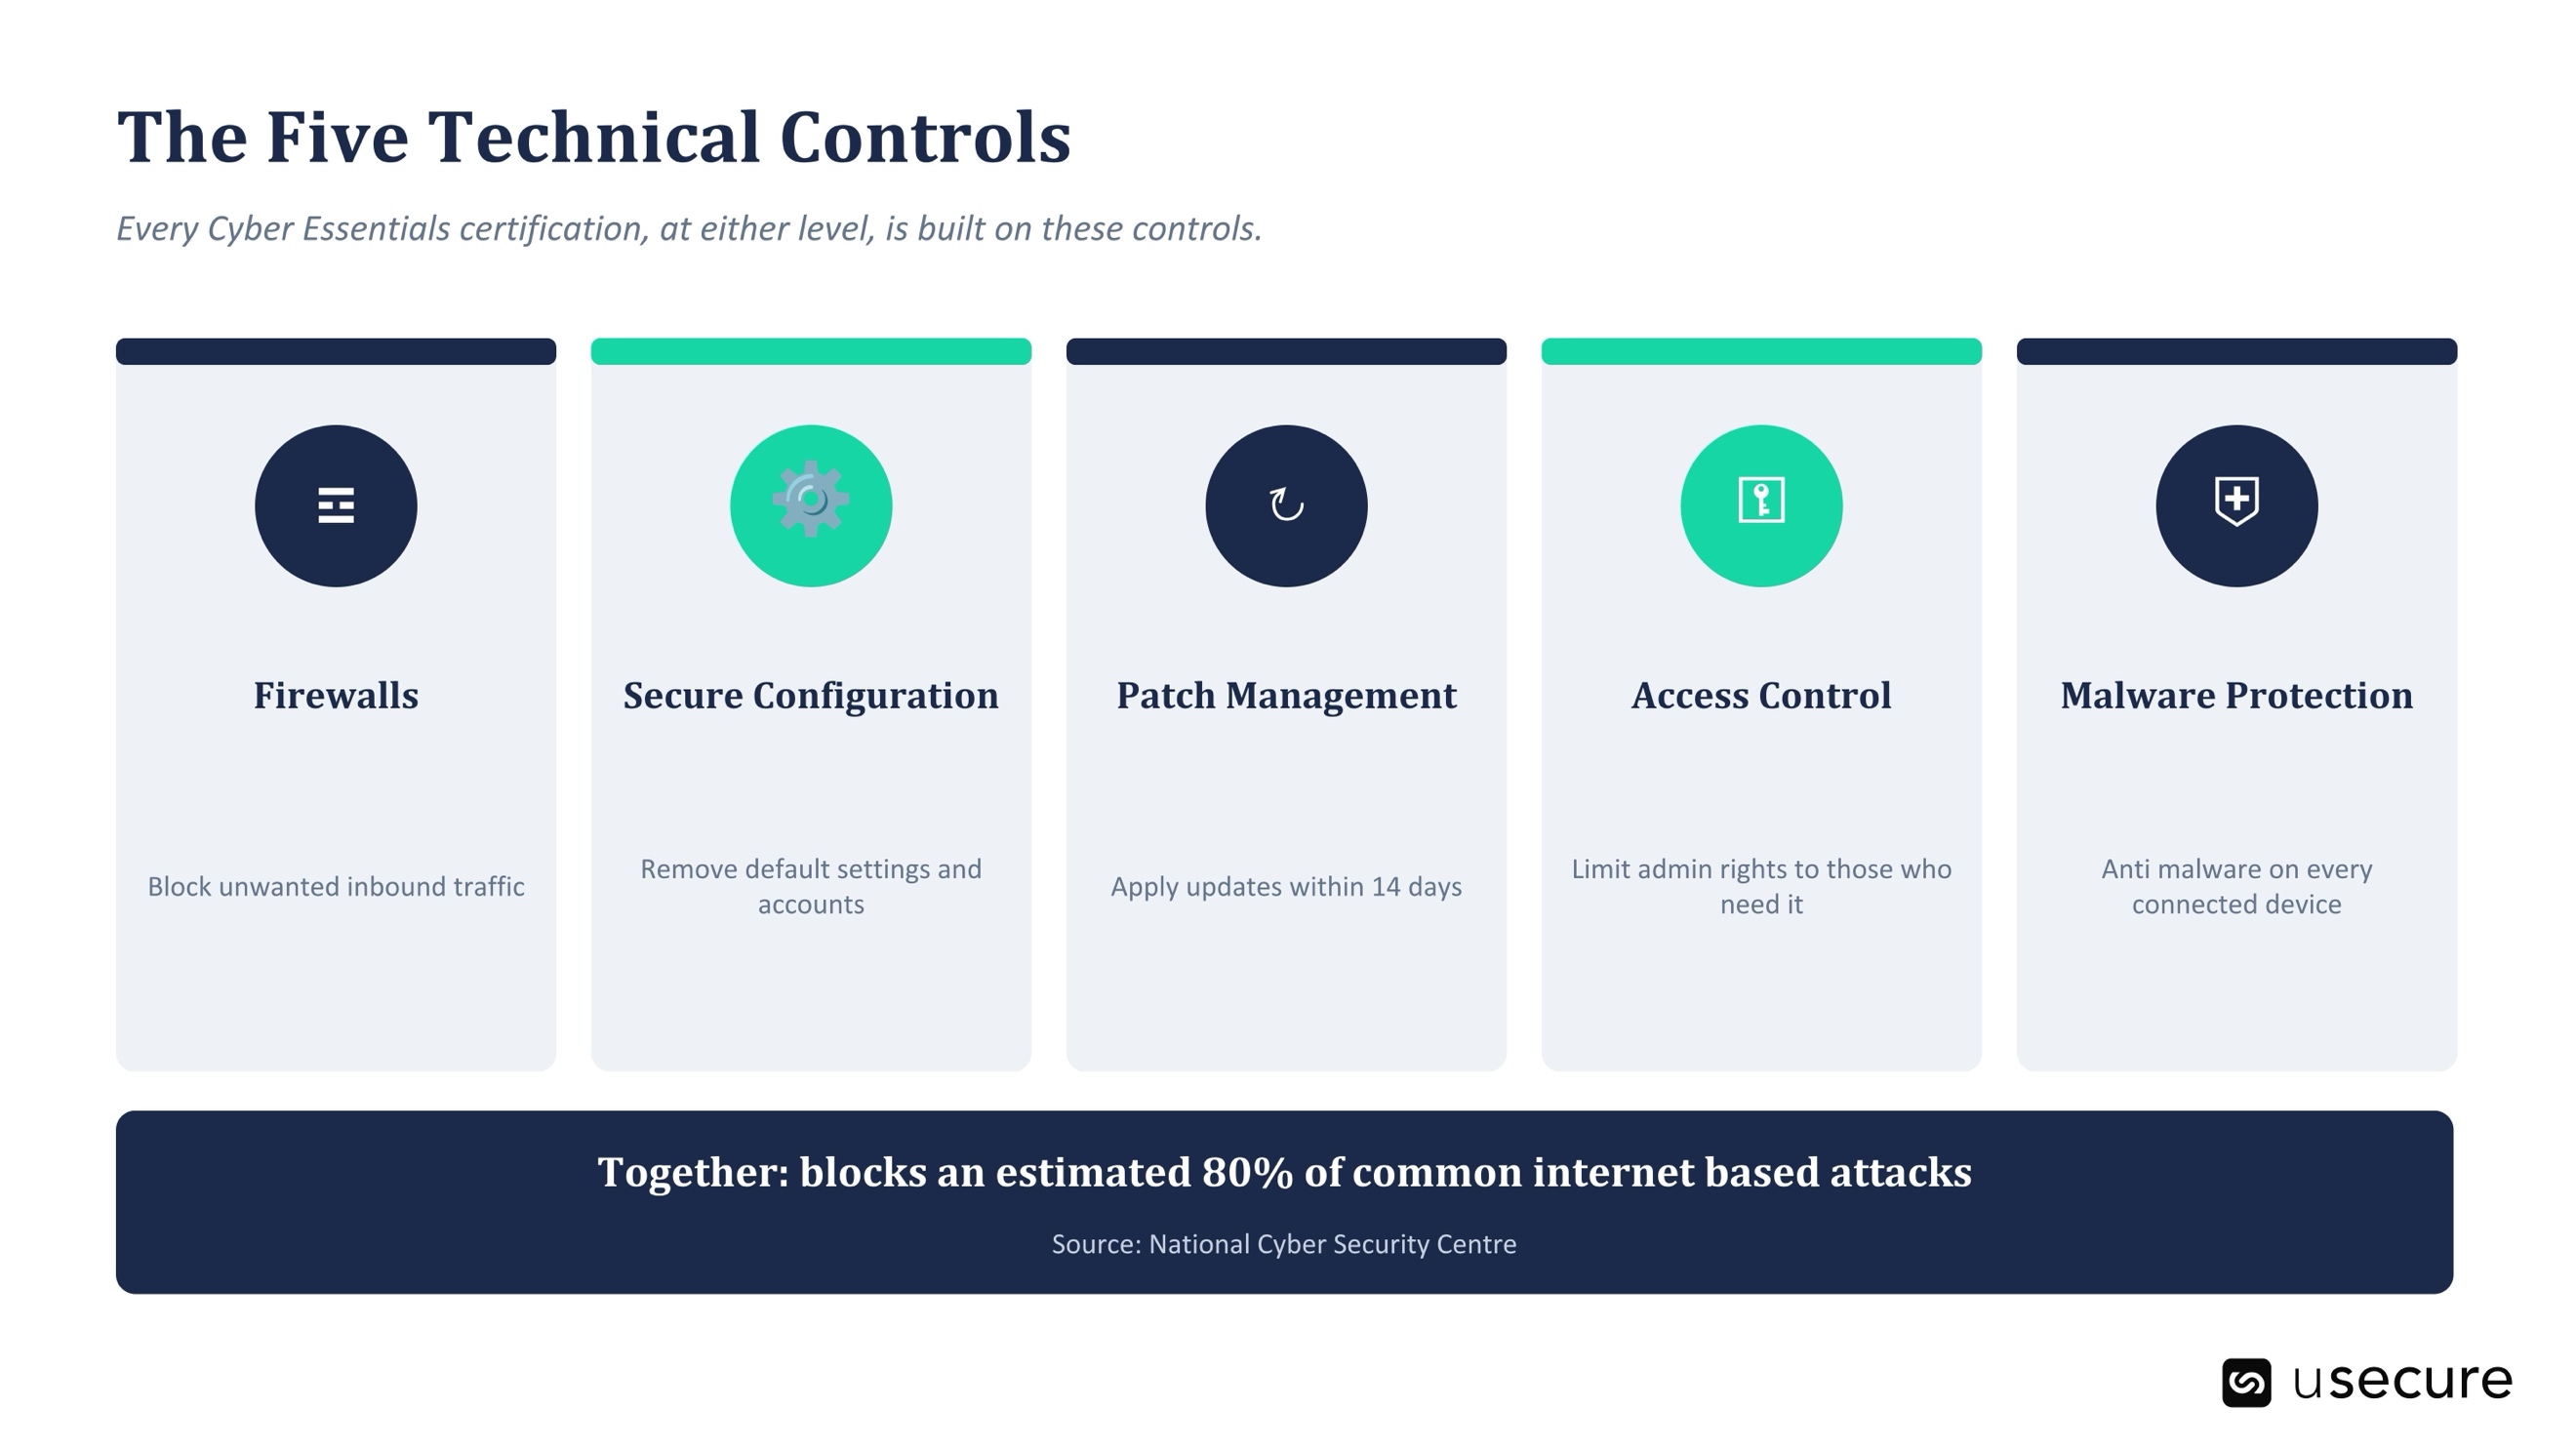


Jede Cyber Essentials Zertifizierung baut – unabhängig von der Stufe – auf denselben fünf Kontrollen auf.

1.    Firewalls. Perimeter-Firewalls und Internet-Gateways, die so konfiguriert sind, dass sie unbefugte Zugriffe aus dem Internet auf interne Netzwerke blockieren.

2.    Sichere Konfiguration. Entfernen oder Deaktivieren von Standardkonten, überflüssiger Software und Werkseinstellungen, die die Angriffsfläche vergrößern, bevor ein System überhaupt in Betrieb geht.

3.    Management von Sicherheitsupdates. Einspielen von Hersteller-Patches für internetseitig erreichbare Software und Betriebssysteme innerhalb eines definierten Zeitfensters – üblicherweise vierzehn Tage nach Veröffentlichung bei kritischen und hochriskanten Schwachstellen.

4.    Benutzerzugriffskontrolle. Administrative Rechte auf die Personen beschränken, die sie wirklich benötigen, und Zugriffe entziehen, sobald sich eine Rolle ändert oder jemand das Unternehmen verlässt.

5.    Malware-Schutz. Anti-Malware-Software oder Application Allow Listing auf allen Geräten mit Internetzugang bereitstellen und aktuell halten.

Das National Cyber Security Centre hat öffentlich erklärt, dass diese fünf Kontrollen bei korrekter Umsetzung dabei helfen, rund 80 % der gängigen internetbasierten Angriffe abzuwehren. Das ist ein wirklich starker Gegenwert für ein Programm, das in der kleinsten Stufe nur wenige hundert Pfund pro Jahr kostet. Zugleich ist es – ganz bewusst – auch eine Aussage über die verbleibenden 20 %, für die das Programm nie gedacht war.

Was prüft die Zertifizierung nicht?

Keine der fünf Kontrollen und kein Teil des Cyber Essentials Plus Audits prüft, was passiert, wenn ein Angreifer zum Telefon greift. Das Programm prüft, ob eine Firewall-Regel korrekt konfiguriert ist. Es prüft nicht, ob ein Helpdesk-Mitarbeiter die Multi-Faktor-Authentifizierung für jemanden zurücksetzt, der selbstbewusst auftritt und den Namen eines Mitarbeiters kennt. Es prüft auch nicht, ob jemand aus der Buchhaltung eine Änderung der Zahlungsdaten freigibt, die per Nachricht im Namen eines Geschäftsführers angefordert wird. Das sind Fragen zu Prozessen und Verhalten, nicht zur technischen Konfiguration – und sie liegen vollständig außerhalb dessen, was ein Firewall-Audit oder eine Patch-Prüfung erfassen kann.

Diese Lücke zeigt sich deutlich in den Daten. In den Incident-Response-Fällen, die Sophos in seiner Ransomware-Studie 2026 ausgewertet hat, waren 67 % der Ursachen identitätsbezogen, und in 59 % der Fälle fehlte die Multi-Faktor-Authentifizierung genau dort, wo sie entscheidend gewesen wäre – obwohl 97 % der Betroffenen, bei denen gestohlene Zugangsdaten die Ursache waren, irgendwo in ihrer Umgebung eine Form von MFA aktiviert hatten. 79 % der Ransomware-Angriffe in derselben Studie begannen mit einem identitätsbasierten Vorgehen statt mit einem rein technischen Exploit. Ein technisches Zertifikat kann bestätigen, dass eine Kontrolle vorhanden ist. Es kann nicht bestätigen, dass die Person, die um zwei Uhr nachts davorsteht, sie auch korrekt anwendet.

Wie Angreifer an einer zertifizierten Organisation vorbeikommen: der Fall Marks and Spencer
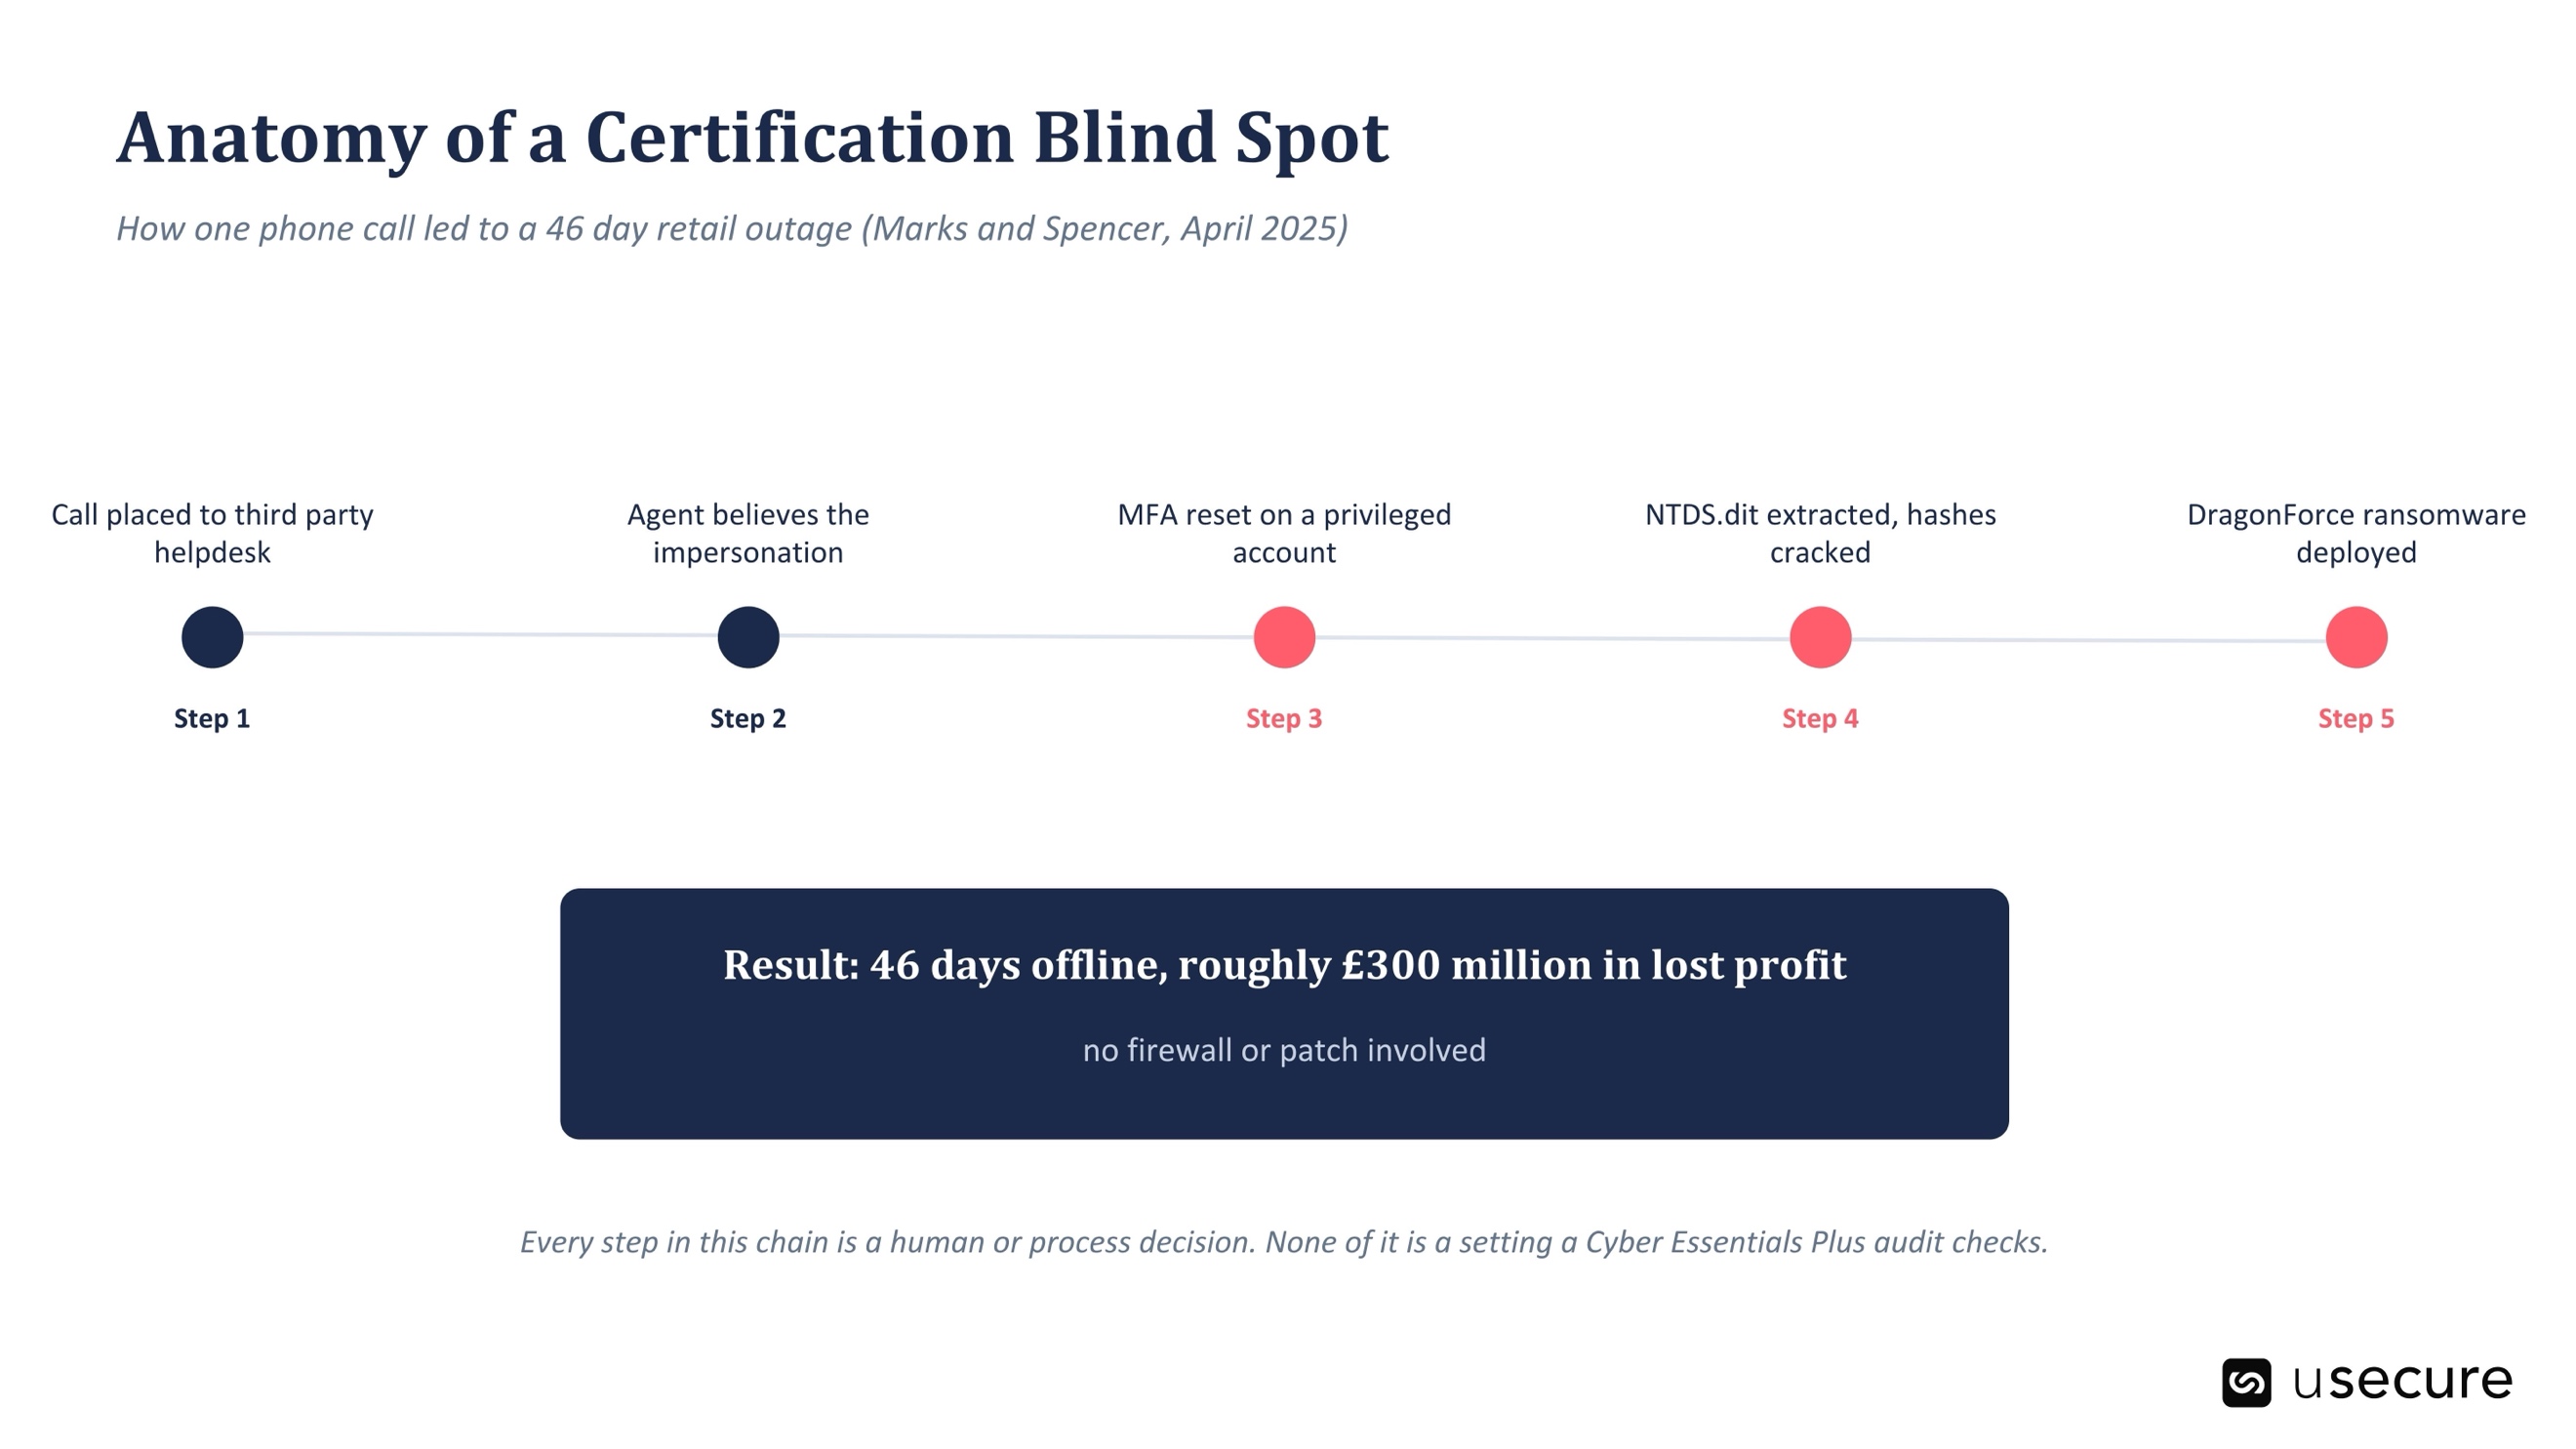


Das deutlichste aktuelle Beispiel für diese Lücke betrifft kein kleines Unternehmen, das an der Sicherheit gespart hat. Im April 2025 machte der britische Einzelhändler Marks and Spencer einen Ransomware-Angriff öffentlich, der tatsächlich bereits im Februar desselben Jahres begonnen hatte und dem Kollektiv Scattered Spider zugeschrieben wird, das auch als UNC3944 geführt wird. Die Angreifer nutzten weder einen fehlenden Patch noch einen offenen Port aus. Sie riefen beim IT-Helpdesk an, der von einem externen Dienstleister betrieben wurde, gaben sich als Mitarbeiter aus und überzeugten einen Helpdesk-Mitarbeiter davon, die Multi-Faktor-Authentifizierung für ein privilegiertes Konto zurückzusetzen. Mit diesem einen Reset hatten die Angreifer einen authentifizierten Zugang. Von dort bewegten sie sich durch das Active Directory, extrahierten die NTDS.dit-Datenbank mit den Passwort-Hashes vom Domänencontroller, knackten diese Hashes offline und setzten die so gewonnenen Zugangsdaten ein, um die DragonForce-Ransomware in der gesamten Infrastruktur des Einzelhändlers auszurollen.

Die geschäftlichen Folgen waren nach jedem Maßstab gravierend. Der Online-Bestellprozess stand 46 Tage still, die Lagerlogistik war so stark beeinträchtigt, dass Mitarbeitende Bestände wieder auf Papier erfassten, und das Unternehmen bezifferte den Schaden gegenüber Investoren später auf rund 300 Millionen Pfund entgangenen Gewinn – zuzüglich eines Börsenwertverlusts von mehr als einer halben Milliarde Pfund. Das britische Cyber Monitoring Centre bewertete den Vorfall bei Marks and Spencer gemeinsam mit einem eng verwandten Angriff auf den Einzelhändler Co-op später als ein einziges kombiniertes Cyberereignis und schätzte den finanziellen Gesamtschaden auf 270 bis 440 Millionen Pfund.

Nichts davon begann mit einem technischen Versagen, das ein Cyber Essentials Plus Audit aufgedeckt hätte. Am Anfang standen ein Telefonanruf und ein Helpdesk-Prozess, der einer selbstbewussten Stimme mehr vertraute als einer verifizierten Identität. Ein Einzelhändler dieser Größenordnung verfügte mit hoher Wahrscheinlichkeit über ausgereifte Perimetersicherheit, gepatchte Systeme und Zugriffskontrollen, die jedem technischen Audit standgehalten hätten. Die Schwachstelle war menschlicher Natur – eingebettet in einen Prozess, den eine Zertifizierung schlicht nicht erfasst.

Was sagen die Zahlen über diese Lücke aus?
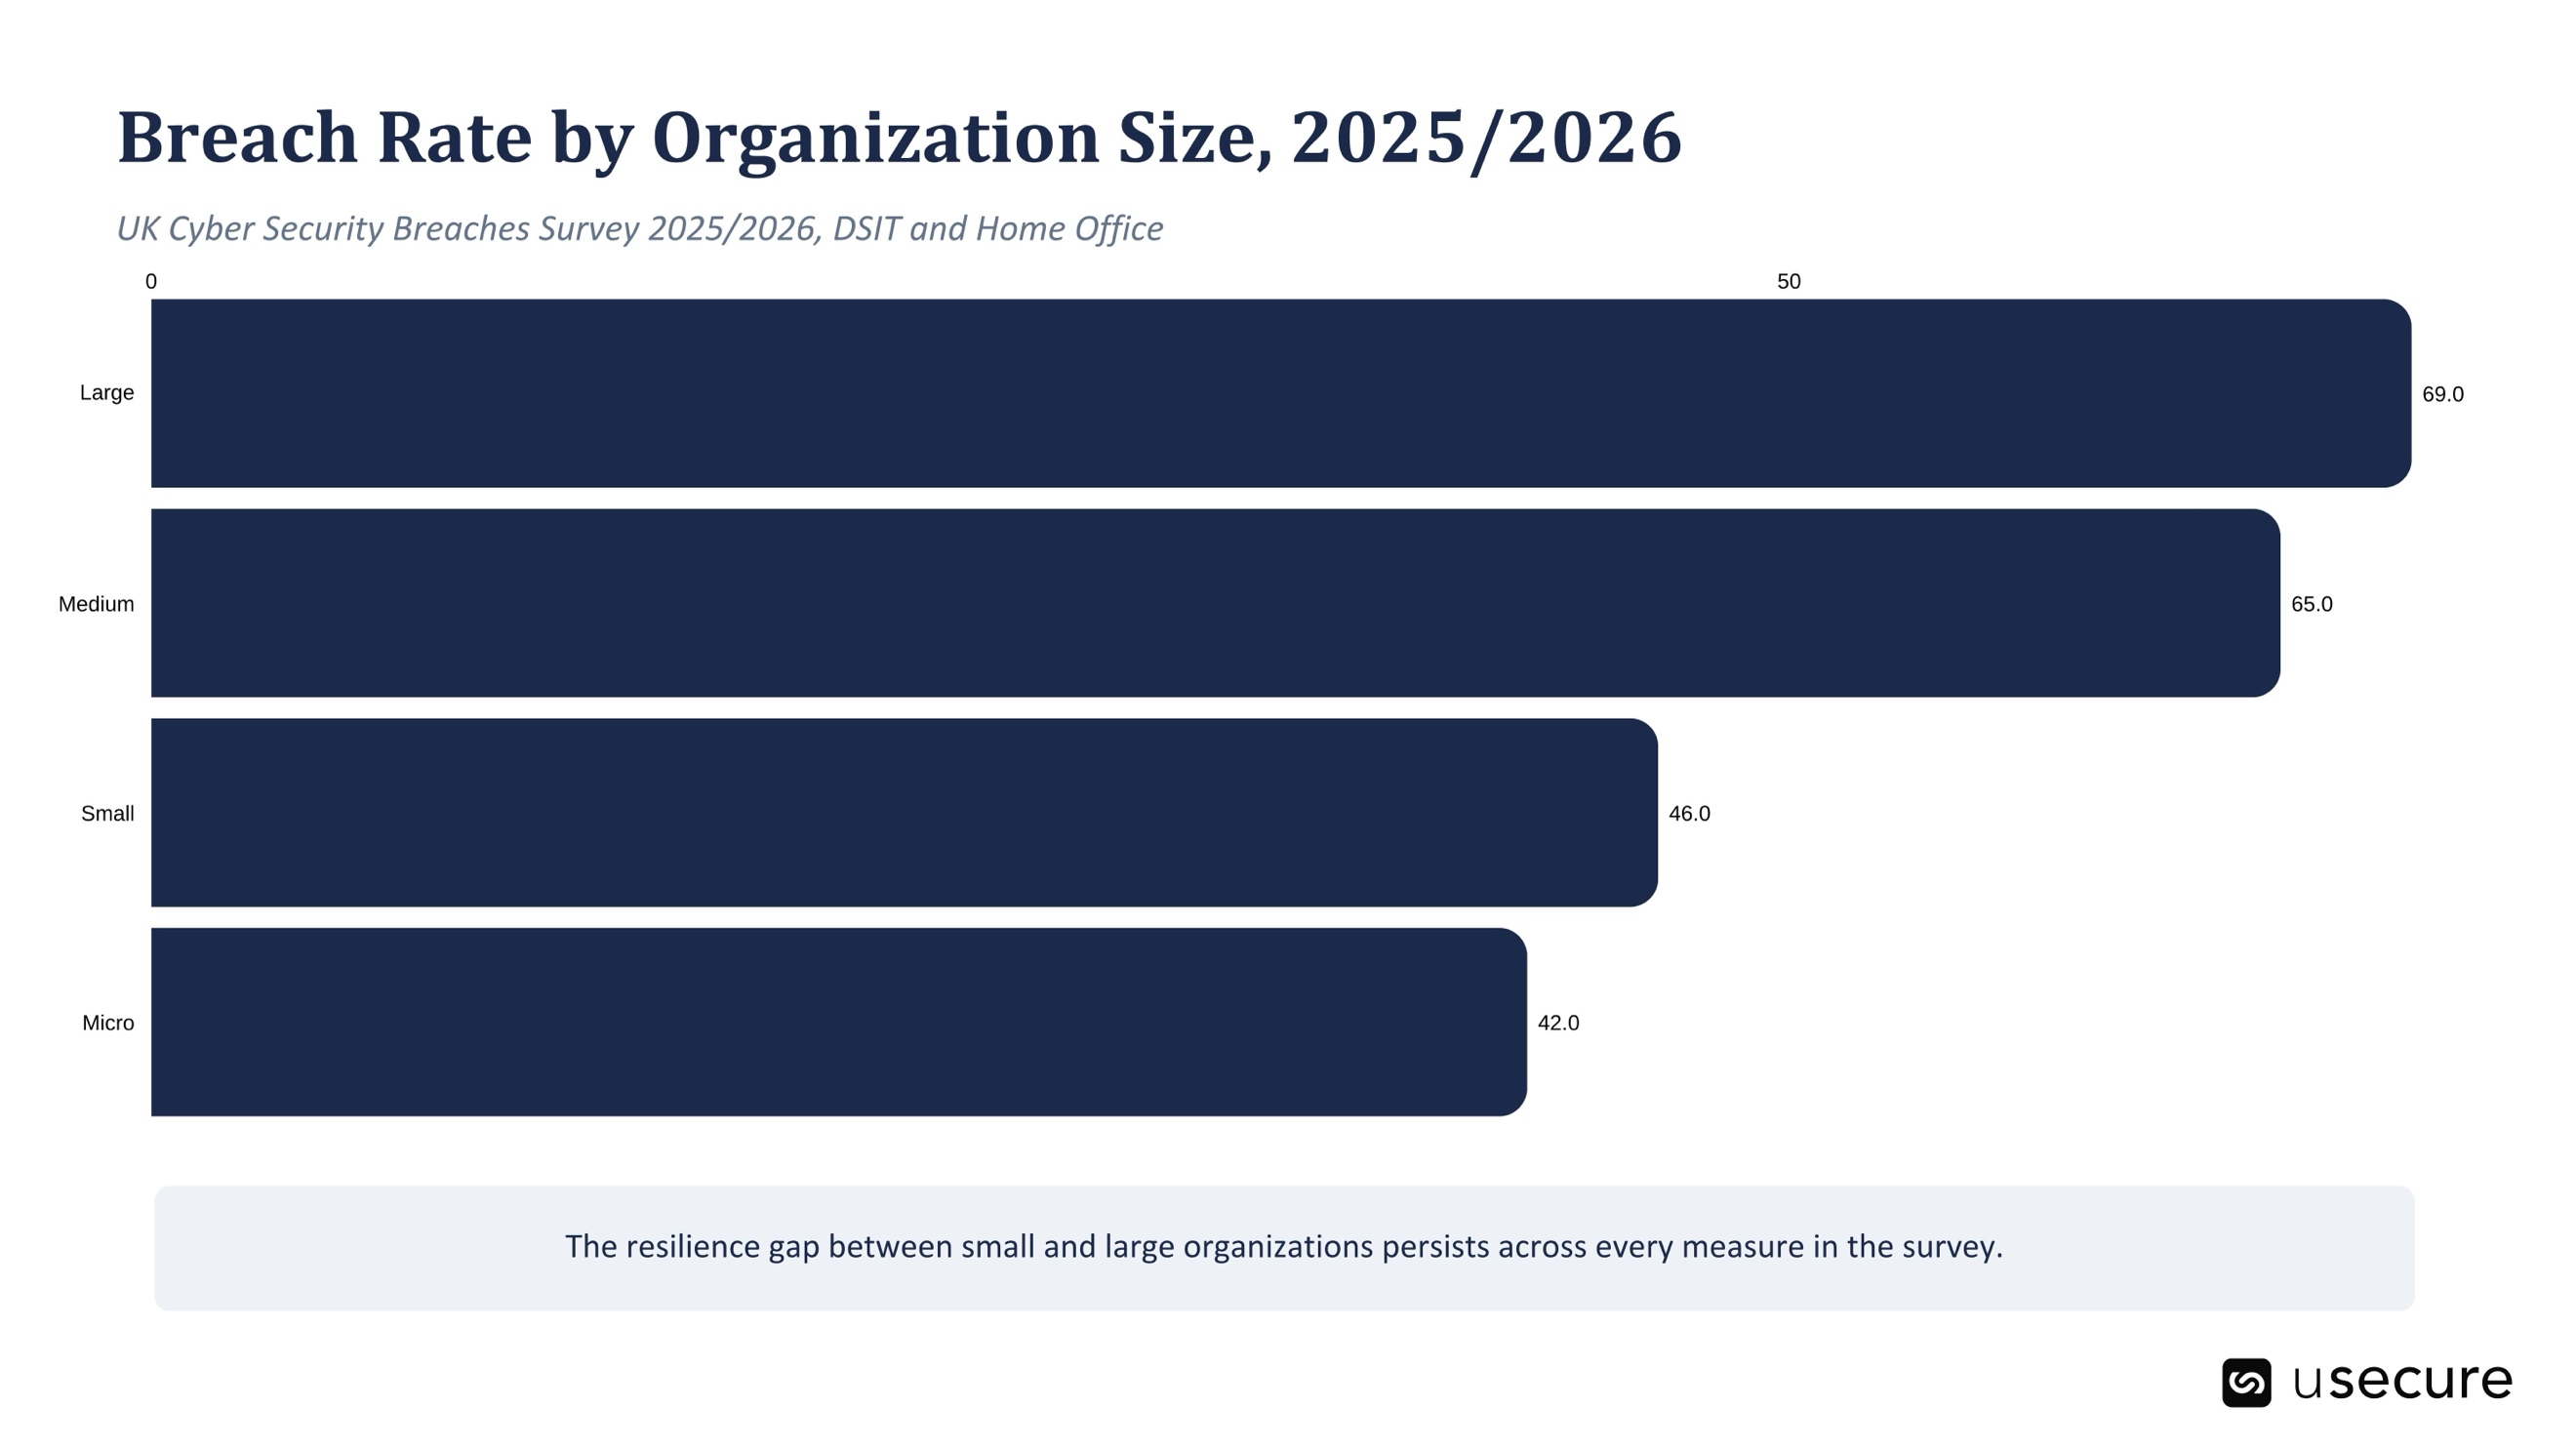


Laut dem Cyber Security Breaches Survey 2025/2026 der britischen Regierung, durchgeführt von Ipsos im Auftrag des Department for Science, Innovation and Technology und des Home Office, meldeten 42 % der Kleinstunternehmen und 46 % der kleinen Unternehmen im vergangenen Jahr eine Sicherheitsverletzung oder einen Angriff. Bei mittelgroßen Organisationen waren es 65 %, bei großen Unternehmen 69 %. Phishing bleibt mit deutlichem Abstand die häufigste Angriffsart: 38 % der befragten Unternehmen waren betroffen, und 69 % der Betroffenen bewerteten Phishing als die störendste Form von Sicherheitsvorfall.

Weniger als die Hälfte der britischen Unternehmen setzt Zwei-Faktor-Authentifizierung ein, und nur 31 % verankern die Verantwortung für Cybersicherheit auf Vorstandsebene. Auswertungen desselben Datensatzes beziffern die Verbreitung von Cyber Essentials auf rund 5 % aller britischen Unternehmen – ein Wert, der angesichts der ohnehin niedrigen Einstiegskosten vor allem auf fehlendes Bewusstsein und Trägheit als eigentliche Hürde hindeutet.

Auf der Recovery-Seite zeigt die IBM-Studie 2025, dass ein getesteter Incident-Response-Plan im Schnitt 2,66 Millionen US-Dollar pro Sicherheitsvorfall einspart – eine Ersparnis, die nichts mit Firewalls zu tun hat und alles damit, ob die Menschen im Unternehmen wissen, was in der ersten Stunde zu tun ist.

Was hat sich mit dem Update im April 2026 geändert?

Das Programm selbst hat inzwischen Schritte unternommen, um einen Teil dieser Lücke zu schließen. Ab dem 27. April 2026 werden alle neuen Cyber Essentials Assessments gegen Version 3.3 der NCSC-Anforderungen „Requirements for IT Infrastructure" bewertet, umgesetzt über das von IASME als Danzell question set bezeichnete Fragenwerk. Zu den wichtigsten Änderungen zählen eine verpflichtende Multi-Faktor-Authentifizierung überall dort, wo eine Plattform sie unterstützt, detailliertere Anforderungen an Cloud-Dienste, eine Regel zur Trennung von administrativen Konten und Konten für die tägliche Arbeit anstelle gemeinsam genutzter Admin-Logins sowie ein strengeres Prüfverfahren für Cyber Essentials Plus, das gezielt eingeführt wurde, nachdem Assessoren festgestellt hatten, dass Organisationen Kontrollen über ihre gesamte Umgebung hinweg uneinheitlich umsetzen. Auch die Erklärung auf Geschäftsleitungsebene, die im Rahmen der verifizierten Selbstbewertung unterzeichnet wird, wurde neu formuliert: Sie stellt nun klar, dass Compliance eine fortlaufende Verantwortung über die gesamte zwölfmonatige Zertifikatslaufzeit ist und nicht nur eine einmalige Aussage am Tag des Assessments.

Das sind sinnvolle und überfällige Änderungen – doch sie konzentrieren sich weiterhin auf die technische Konfiguration. Sie können nach wie vor nicht zertifizieren, dass eine Mitarbeiterin oder ein Mitarbeiter eine zweite Verifizierungsfrage stellt, bevor ein Login für jemanden zurückgesetzt wird, der den richtigen Namen nur selbstbewusst genug nennt.

Wie schließt Human Risk Intelligence diese Lücke?
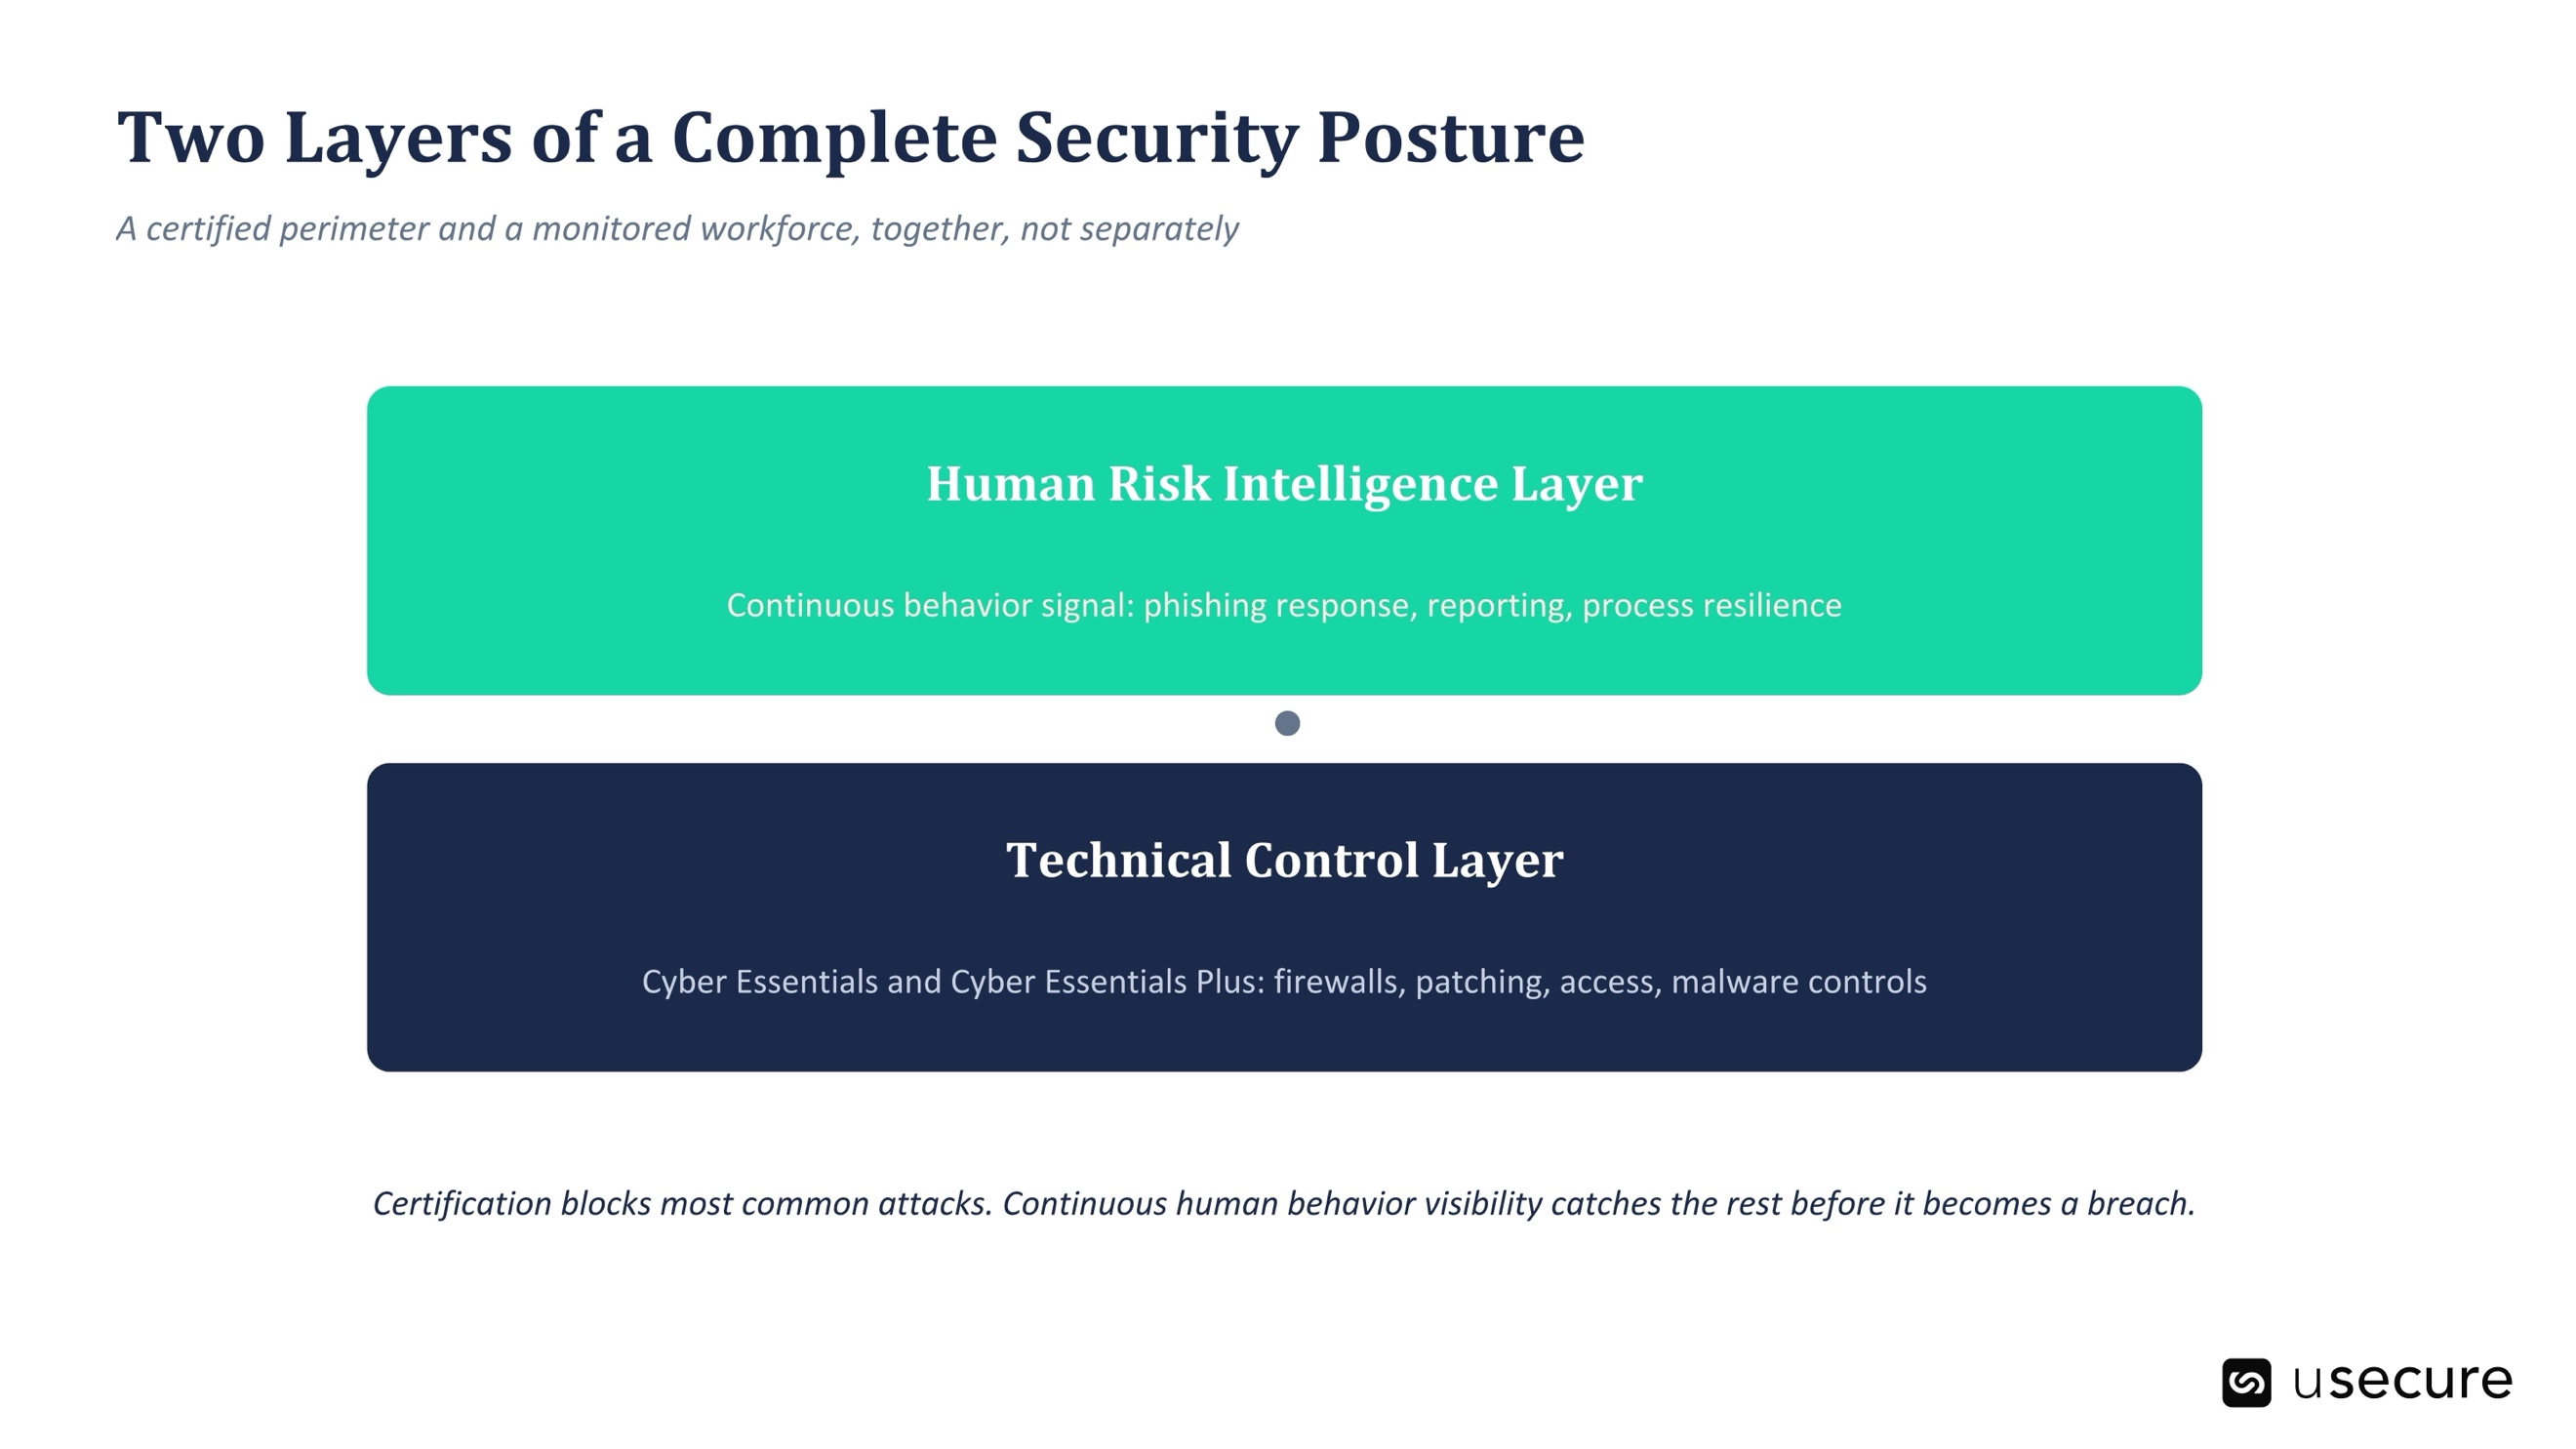

An dieser Stelle wird eine andere Art von Transparenz notwendig – eine, die den Menschen in den Mittelpunkt stellt statt der Infrastruktur. Human Risk Intelligence betrachtet das Verhalten von Mitarbeitenden als kontinuierlich überwachtes Signal und nicht als jährliche Abschlussquote einer Schulung. Statt lediglich abzuhaken, dass im Januar eine Awareness-Schulung stattgefunden hat, wird erfasst, wie sich Menschen über reale Kanäle hinweg tatsächlich verhalten: Wer klickt auf eine simulierte Phishing-Mail und wer meldet sie? Wie schnell wird eine verdächtige Nachricht gemeldet? Welche Teams oder Abteilungen zeigen steigende Risikoindikatoren – und zwar vor einem Vorfall statt danach? Und an welchen Stellen hängen Helpdesk- oder Finanzprozesse an einer menschlichen Entscheidung, die unter Druck noch nie getestet wurde?

Dieser Unterschied ist entscheidend, denn ein Zertifizierungsaudit und ein Verhaltenssignal beantworten zwei völlig unterschiedliche Fragen. Cyber Essentials Plus kann bestätigen, dass eine Firewall-Regel an dem Tag korrekt konfiguriert ist, an dem ein Assessor sie prüft. Eine kontinuierliche, verhaltensbasierte Ebene kann dagegen zeigen, dass das Helpdesk-Team derselben Organisation im vergangenen Quartal mehr statt weniger glaubwürdig wirkende Impersonation-Versuche erhalten hat – lange bevor einer davon erfolgreich ist. Kombiniert man beides, also eine technische Grundlinie, die den Großteil verbreiteter Angriffe abwehrt, mit einem Live-Bild davon, wo menschliches Urteilsvermögen auf die Probe gestellt wird, entsteht ein Bild, das der tatsächlichen Gefährdungslage deutlich näherkommt als eine reine Momentaufnahme der Infrastruktur.

Häufig gestellte Fragen

Worin unterscheiden sich Cyber Essentials und Cyber Essentials Plus?

Cyber Essentials basiert auf einem geprüften Selbstauskunftsfragebogen, der fünf technische Kontrollen abdeckt. Cyber Essentials Plus prüft dieselben fünf Kontrollen im Rahmen eines unabhängigen technischen Audits anhand einer Stichprobe von Endgeräten, Gateways und Servern – statt sich auf selbst gemeldete Antworten zu verlassen.

Was kostet Cyber Essentials Plus?

Die Kosten hängen von der Unternehmensgröße und der gewählten Zertifizierungsstelle ab. In der Regel liegen sie über denen von Cyber Essentials, da technische Tests vor Ort oder remote durchgeführt werden und nicht nur ein Fragebogen ausgewertet wird. Für eine konkrete Zahl sollten Unternehmen ein Angebot bei einer von IASME akkreditierten Zertifizierungsstelle einholen.

Ist Cyber Essentials für britische Unternehmen verpflichtend?

Für die meisten privatwirtschaftlichen Organisationen besteht keine gesetzliche Pflicht. Für Ausschreibungen der britischen Regierung wird die Zertifizierung jedoch häufig vorausgesetzt – und immer öfter verlangen auch größere Kunden und Versicherer sie als Voraussetzung für eine Zusammenarbeit.

Bedeutet eine Cyber-Essentials-Zertifizierung, dass ein Unternehmen nicht kompromittiert werden kann?

Nein. Laut NCSC helfen die fünf Kontrollen dabei, einen großen Teil – häufig mit rund 80 % beziffert – der verbreiteten internetbasierten Angriffe abzuwehren. Die Zertifizierung prüft jedoch weder Social Engineering noch Helpdesk-Prozesse oder das Entscheidungsverhalten von Mitarbeitenden – und genau dort nimmt inzwischen ein wachsender Anteil schwerwiegender Sicherheitsvorfälle seinen Anfang.

Was ist Human Risk Intelligence?

Human Risk Intelligence ist ein kontinuierlicher, verhaltensbasierter Ansatz, um zu messen, wie Mitarbeitende im gesamten Unternehmen tatsächlich auf Phishing, verdächtige Anfragen und alltägliche Sicherheitsentscheidungen reagieren – statt sich auf Abschlussquoten von Schulungen oder eine jährliche Momentaufnahme zu stützen.

Kurz gesagt: Cyber Essentials und Cyber Essentials Plus sind nach wie vor eine sinnvolle Investition – ein paar hundert Pfund und eine technische Prüfung, die einen großen Teil der Angriffe stoppen, die sonst erfolgreich wären. Was sie nie abdecken sollten, ist das menschliche Risiko – und genau dort beginnt der nächste ernsthafte Sicherheitsvorfall mit größerer Wahrscheinlichkeit. Betrachten Sie die Zertifizierung als Mindeststandard und bauen Sie darauf ein kontinuierliches Bild des menschlichen Verhaltens auf. Buchen Sie eine Demo, um mehr über Cyber Essentials, Cyber Essentials Plus und Human Risk Intelligence zu erfahren.

Subscribe to newsletter

BOOK A DEMO

See usecure in action

A 30-minute walkthrough of how to cut human risk across your users, tailored to MSPs and IT teams.

Get a Demo

Subscribe to newsletter

By clicking Sign Up you're confirming that you agree with our Terms and Conditions.
Thank you! Your submission has been received!
Oops! Something went wrong while submitting the form.

Cyber Essentials ist die grundlegende Cybersicherheits-Zertifizierung der britischen Regierung. Sie umfasst fünf technische Kontrollen, die über eine Selbstbewertung nachgewiesen werden. Cyber Essentials Plus ergänzt diese Kontrollen um ein unabhängiges technisches Audit. Nach Einschätzung des National Cyber Security Centre wehrt das Programm rund 80 % der gängigen internetbasierten Angriffe ab – und dennoch werden zertifizierte Organisationen kompromittiert. Der Grund: Die meisten schwerwiegenden Angriffe beginnen heute beim Menschen, nicht beim System. Wer diese Lücke schließen will, muss die Zertifizierung um eine kontinuierliche, verhaltensbasierte Transparenzebene ergänzen – genau dafür ist Human Risk Intelligence gemacht.

IN DIESEM ARTIKEL

·       Was ist Cyber Essentials?

·       Was bringt Cyber Essentials Plus zusätzlich?

·       Welche fünf technischen Kontrollen umfasst Cyber Essentials?

·       Was prüft die Zertifizierung nicht?

·       Wie Angreifer an einer zertifizierten Organisation vorbeikommen: der Fall Marks and Spencer

·       Was sagen die Zahlen über diese Lücke?

·       Was ändert sich mit dem Update im April 2026?

·       Wie schließt Human Risk Intelligence die Lücke?

·       Checkliste: Zertifizierung und darüber hinaus

·       Häufig gestellte Fragen

Was ist Cyber Essentials?

Cyber Essentials ist die grundlegende Cybersicherheits-Zertifizierung des Vereinigten Königreichs, getragen vom National Cyber Security Centre und umgesetzt durch den Programmbetreiber IASME. Sie definiert fünf technische Kontrollen und gilt als empfohlener Mindeststandard für Organisationen jeder Größe – von der Zwei-Personen-Beratung bis zum multinationalen Lieferanten, der sich um öffentliche Aufträge bewirbt. Die Zertifizierung wird alle zwölf Monate erneuert und basiert auf einem geprüften Selbstbewertungsfragebogen: Die Organisation beantwortet einen festgelegten Fragenkatalog zu den eigenen Systemen, eine Führungskraft bestätigt die Richtigkeit der Angaben per Erklärung, und ein unabhängiger Prüfer bewertet die Einreichung, bevor das Zertifikat ausgestellt wird. Seit 2026 ist die Preisgestaltung nach Unternehmensgröße gestaffelt und beginnt bei rund 320 £ zzgl. MwSt. für Organisationen mit bis zu neun Beschäftigten – ein bewusst niedriger Einstiegspreis, der dem grundlegenden Charakter des Standards entspricht.

Was bringt Cyber Essentials Plus zusätzlich?


Cyber Essentials Plus prüft dieselben fünf Kontrollen, ersetzt die Selbstauskunft jedoch durch eine unabhängige Verifizierung. Ein qualifizierter Assessor führt ein technisches Audit über eine repräsentative Stichprobe der Geräte einer Organisation, jedes zum Internet hin exponierte Gateway und jeden aus dem Internet erreichbaren Server durch. Dabei wird überprüft, ob die in der Selbstauskunft beschriebenen Kontrollen tatsächlich so konfiguriert sind, wie es auf dem Papier steht. Eine bestandene Cyber Essentials Selbstauskunft ist Voraussetzung dafür, Cyber Essentials Plus überhaupt anzugehen – und nach den aktuellen Regeln des Programms wirkt diese Verbindung in beide Richtungen: Besteht eine Organisation das Cyber Essentials Plus Audit nicht, kann IASME das zugrunde liegende Cyber Essentials Zertifikat vollständig widerrufen. Diese eine Regel zeigt, worauf es dem Programm wirklich ankommt. Eine Richtlinie auf dem Papier zählt erst dann, wenn jemand von außerhalb der Organisation bestätigt hat, dass sie tatsächlich gelebt wird.

Welche fünf technischen Kontrollen umfasst Cyber Essentials?


Jede Cyber Essentials Zertifizierung baut – unabhängig von der Stufe – auf denselben fünf Kontrollen auf.

1.    Firewalls. Perimeter-Firewalls und Internet-Gateways, die so konfiguriert sind, dass sie unbefugte Zugriffe aus dem Internet auf interne Netzwerke blockieren.

2.    Sichere Konfiguration. Entfernen oder Deaktivieren von Standardkonten, überflüssiger Software und Werkseinstellungen, die die Angriffsfläche vergrößern, bevor ein System überhaupt in Betrieb geht.

3.    Management von Sicherheitsupdates. Einspielen von Hersteller-Patches für internetseitig erreichbare Software und Betriebssysteme innerhalb eines definierten Zeitfensters – üblicherweise vierzehn Tage nach Veröffentlichung bei kritischen und hochriskanten Schwachstellen.

4.    Benutzerzugriffskontrolle. Administrative Rechte auf die Personen beschränken, die sie wirklich benötigen, und Zugriffe entziehen, sobald sich eine Rolle ändert oder jemand das Unternehmen verlässt.

5.    Malware-Schutz. Anti-Malware-Software oder Application Allow Listing auf allen Geräten mit Internetzugang bereitstellen und aktuell halten.

Das National Cyber Security Centre hat öffentlich erklärt, dass diese fünf Kontrollen bei korrekter Umsetzung dabei helfen, rund 80 % der gängigen internetbasierten Angriffe abzuwehren. Das ist ein wirklich starker Gegenwert für ein Programm, das in der kleinsten Stufe nur wenige hundert Pfund pro Jahr kostet. Zugleich ist es – ganz bewusst – auch eine Aussage über die verbleibenden 20 %, für die das Programm nie gedacht war.

Was prüft die Zertifizierung nicht?

Keine der fünf Kontrollen und kein Teil des Cyber Essentials Plus Audits prüft, was passiert, wenn ein Angreifer zum Telefon greift. Das Programm prüft, ob eine Firewall-Regel korrekt konfiguriert ist. Es prüft nicht, ob ein Helpdesk-Mitarbeiter die Multi-Faktor-Authentifizierung für jemanden zurücksetzt, der selbstbewusst auftritt und den Namen eines Mitarbeiters kennt. Es prüft auch nicht, ob jemand aus der Buchhaltung eine Änderung der Zahlungsdaten freigibt, die per Nachricht im Namen eines Geschäftsführers angefordert wird. Das sind Fragen zu Prozessen und Verhalten, nicht zur technischen Konfiguration – und sie liegen vollständig außerhalb dessen, was ein Firewall-Audit oder eine Patch-Prüfung erfassen kann.

Diese Lücke zeigt sich deutlich in den Daten. In den Incident-Response-Fällen, die Sophos in seiner Ransomware-Studie 2026 ausgewertet hat, waren 67 % der Ursachen identitätsbezogen, und in 59 % der Fälle fehlte die Multi-Faktor-Authentifizierung genau dort, wo sie entscheidend gewesen wäre – obwohl 97 % der Betroffenen, bei denen gestohlene Zugangsdaten die Ursache waren, irgendwo in ihrer Umgebung eine Form von MFA aktiviert hatten. 79 % der Ransomware-Angriffe in derselben Studie begannen mit einem identitätsbasierten Vorgehen statt mit einem rein technischen Exploit. Ein technisches Zertifikat kann bestätigen, dass eine Kontrolle vorhanden ist. Es kann nicht bestätigen, dass die Person, die um zwei Uhr nachts davorsteht, sie auch korrekt anwendet.

Wie Angreifer an einer zertifizierten Organisation vorbeikommen: der Fall Marks and Spencer


Das deutlichste aktuelle Beispiel für diese Lücke betrifft kein kleines Unternehmen, das an der Sicherheit gespart hat. Im April 2025 machte der britische Einzelhändler Marks and Spencer einen Ransomware-Angriff öffentlich, der tatsächlich bereits im Februar desselben Jahres begonnen hatte und dem Kollektiv Scattered Spider zugeschrieben wird, das auch als UNC3944 geführt wird. Die Angreifer nutzten weder einen fehlenden Patch noch einen offenen Port aus. Sie riefen beim IT-Helpdesk an, der von einem externen Dienstleister betrieben wurde, gaben sich als Mitarbeiter aus und überzeugten einen Helpdesk-Mitarbeiter davon, die Multi-Faktor-Authentifizierung für ein privilegiertes Konto zurückzusetzen. Mit diesem einen Reset hatten die Angreifer einen authentifizierten Zugang. Von dort bewegten sie sich durch das Active Directory, extrahierten die NTDS.dit-Datenbank mit den Passwort-Hashes vom Domänencontroller, knackten diese Hashes offline und setzten die so gewonnenen Zugangsdaten ein, um die DragonForce-Ransomware in der gesamten Infrastruktur des Einzelhändlers auszurollen.

Die geschäftlichen Folgen waren nach jedem Maßstab gravierend. Der Online-Bestellprozess stand 46 Tage still, die Lagerlogistik war so stark beeinträchtigt, dass Mitarbeitende Bestände wieder auf Papier erfassten, und das Unternehmen bezifferte den Schaden gegenüber Investoren später auf rund 300 Millionen Pfund entgangenen Gewinn – zuzüglich eines Börsenwertverlusts von mehr als einer halben Milliarde Pfund. Das britische Cyber Monitoring Centre bewertete den Vorfall bei Marks and Spencer gemeinsam mit einem eng verwandten Angriff auf den Einzelhändler Co-op später als ein einziges kombiniertes Cyberereignis und schätzte den finanziellen Gesamtschaden auf 270 bis 440 Millionen Pfund.

Nichts davon begann mit einem technischen Versagen, das ein Cyber Essentials Plus Audit aufgedeckt hätte. Am Anfang standen ein Telefonanruf und ein Helpdesk-Prozess, der einer selbstbewussten Stimme mehr vertraute als einer verifizierten Identität. Ein Einzelhändler dieser Größenordnung verfügte mit hoher Wahrscheinlichkeit über ausgereifte Perimetersicherheit, gepatchte Systeme und Zugriffskontrollen, die jedem technischen Audit standgehalten hätten. Die Schwachstelle war menschlicher Natur – eingebettet in einen Prozess, den eine Zertifizierung schlicht nicht erfasst.

Was sagen die Zahlen über diese Lücke aus?


Laut dem Cyber Security Breaches Survey 2025/2026 der britischen Regierung, durchgeführt von Ipsos im Auftrag des Department for Science, Innovation and Technology und des Home Office, meldeten 42 % der Kleinstunternehmen und 46 % der kleinen Unternehmen im vergangenen Jahr eine Sicherheitsverletzung oder einen Angriff. Bei mittelgroßen Organisationen waren es 65 %, bei großen Unternehmen 69 %. Phishing bleibt mit deutlichem Abstand die häufigste Angriffsart: 38 % der befragten Unternehmen waren betroffen, und 69 % der Betroffenen bewerteten Phishing als die störendste Form von Sicherheitsvorfall.

Weniger als die Hälfte der britischen Unternehmen setzt Zwei-Faktor-Authentifizierung ein, und nur 31 % verankern die Verantwortung für Cybersicherheit auf Vorstandsebene. Auswertungen desselben Datensatzes beziffern die Verbreitung von Cyber Essentials auf rund 5 % aller britischen Unternehmen – ein Wert, der angesichts der ohnehin niedrigen Einstiegskosten vor allem auf fehlendes Bewusstsein und Trägheit als eigentliche Hürde hindeutet.

Auf der Recovery-Seite zeigt die IBM-Studie 2025, dass ein getesteter Incident-Response-Plan im Schnitt 2,66 Millionen US-Dollar pro Sicherheitsvorfall einspart – eine Ersparnis, die nichts mit Firewalls zu tun hat und alles damit, ob die Menschen im Unternehmen wissen, was in der ersten Stunde zu tun ist.

Was hat sich mit dem Update im April 2026 geändert?

Das Programm selbst hat inzwischen Schritte unternommen, um einen Teil dieser Lücke zu schließen. Ab dem 27. April 2026 werden alle neuen Cyber Essentials Assessments gegen Version 3.3 der NCSC-Anforderungen „Requirements for IT Infrastructure" bewertet, umgesetzt über das von IASME als Danzell question set bezeichnete Fragenwerk. Zu den wichtigsten Änderungen zählen eine verpflichtende Multi-Faktor-Authentifizierung überall dort, wo eine Plattform sie unterstützt, detailliertere Anforderungen an Cloud-Dienste, eine Regel zur Trennung von administrativen Konten und Konten für die tägliche Arbeit anstelle gemeinsam genutzter Admin-Logins sowie ein strengeres Prüfverfahren für Cyber Essentials Plus, das gezielt eingeführt wurde, nachdem Assessoren festgestellt hatten, dass Organisationen Kontrollen über ihre gesamte Umgebung hinweg uneinheitlich umsetzen. Auch die Erklärung auf Geschäftsleitungsebene, die im Rahmen der verifizierten Selbstbewertung unterzeichnet wird, wurde neu formuliert: Sie stellt nun klar, dass Compliance eine fortlaufende Verantwortung über die gesamte zwölfmonatige Zertifikatslaufzeit ist und nicht nur eine einmalige Aussage am Tag des Assessments.

Das sind sinnvolle und überfällige Änderungen – doch sie konzentrieren sich weiterhin auf die technische Konfiguration. Sie können nach wie vor nicht zertifizieren, dass eine Mitarbeiterin oder ein Mitarbeiter eine zweite Verifizierungsfrage stellt, bevor ein Login für jemanden zurückgesetzt wird, der den richtigen Namen nur selbstbewusst genug nennt.

Wie schließt Human Risk Intelligence diese Lücke?


An dieser Stelle wird eine andere Art von Transparenz notwendig – eine, die den Menschen in den Mittelpunkt stellt statt der Infrastruktur. Human Risk Intelligence betrachtet das Verhalten von Mitarbeitenden als kontinuierlich überwachtes Signal und nicht als jährliche Abschlussquote einer Schulung. Statt lediglich abzuhaken, dass im Januar eine Awareness-Schulung stattgefunden hat, wird erfasst, wie sich Menschen über reale Kanäle hinweg tatsächlich verhalten: Wer klickt auf eine simulierte Phishing-Mail und wer meldet sie? Wie schnell wird eine verdächtige Nachricht gemeldet? Welche Teams oder Abteilungen zeigen steigende Risikoindikatoren – und zwar vor einem Vorfall statt danach? Und an welchen Stellen hängen Helpdesk- oder Finanzprozesse an einer menschlichen Entscheidung, die unter Druck noch nie getestet wurde?

Dieser Unterschied ist entscheidend, denn ein Zertifizierungsaudit und ein Verhaltenssignal beantworten zwei völlig unterschiedliche Fragen. Cyber Essentials Plus kann bestätigen, dass eine Firewall-Regel an dem Tag korrekt konfiguriert ist, an dem ein Assessor sie prüft. Eine kontinuierliche, verhaltensbasierte Ebene kann dagegen zeigen, dass das Helpdesk-Team derselben Organisation im vergangenen Quartal mehr statt weniger glaubwürdig wirkende Impersonation-Versuche erhalten hat – lange bevor einer davon erfolgreich ist. Kombiniert man beides, also eine technische Grundlinie, die den Großteil verbreiteter Angriffe abwehrt, mit einem Live-Bild davon, wo menschliches Urteilsvermögen auf die Probe gestellt wird, entsteht ein Bild, das der tatsächlichen Gefährdungslage deutlich näherkommt als eine reine Momentaufnahme der Infrastruktur.

Häufig gestellte Fragen

Worin unterscheiden sich Cyber Essentials und Cyber Essentials Plus?

Cyber Essentials basiert auf einem geprüften Selbstauskunftsfragebogen, der fünf technische Kontrollen abdeckt. Cyber Essentials Plus prüft dieselben fünf Kontrollen im Rahmen eines unabhängigen technischen Audits anhand einer Stichprobe von Endgeräten, Gateways und Servern – statt sich auf selbst gemeldete Antworten zu verlassen.

Was kostet Cyber Essentials Plus?

Die Kosten hängen von der Unternehmensgröße und der gewählten Zertifizierungsstelle ab. In der Regel liegen sie über denen von Cyber Essentials, da technische Tests vor Ort oder remote durchgeführt werden und nicht nur ein Fragebogen ausgewertet wird. Für eine konkrete Zahl sollten Unternehmen ein Angebot bei einer von IASME akkreditierten Zertifizierungsstelle einholen.

Ist Cyber Essentials für britische Unternehmen verpflichtend?

Für die meisten privatwirtschaftlichen Organisationen besteht keine gesetzliche Pflicht. Für Ausschreibungen der britischen Regierung wird die Zertifizierung jedoch häufig vorausgesetzt – und immer öfter verlangen auch größere Kunden und Versicherer sie als Voraussetzung für eine Zusammenarbeit.

Bedeutet eine Cyber-Essentials-Zertifizierung, dass ein Unternehmen nicht kompromittiert werden kann?

Nein. Laut NCSC helfen die fünf Kontrollen dabei, einen großen Teil – häufig mit rund 80 % beziffert – der verbreiteten internetbasierten Angriffe abzuwehren. Die Zertifizierung prüft jedoch weder Social Engineering noch Helpdesk-Prozesse oder das Entscheidungsverhalten von Mitarbeitenden – und genau dort nimmt inzwischen ein wachsender Anteil schwerwiegender Sicherheitsvorfälle seinen Anfang.

Was ist Human Risk Intelligence?

Human Risk Intelligence ist ein kontinuierlicher, verhaltensbasierter Ansatz, um zu messen, wie Mitarbeitende im gesamten Unternehmen tatsächlich auf Phishing, verdächtige Anfragen und alltägliche Sicherheitsentscheidungen reagieren – statt sich auf Abschlussquoten von Schulungen oder eine jährliche Momentaufnahme zu stützen.

Kurz gesagt: Cyber Essentials und Cyber Essentials Plus sind nach wie vor eine sinnvolle Investition – ein paar hundert Pfund und eine technische Prüfung, die einen großen Teil der Angriffe stoppen, die sonst erfolgreich wären. Was sie nie abdecken sollten, ist das menschliche Risiko – und genau dort beginnt der nächste ernsthafte Sicherheitsvorfall mit größerer Wahrscheinlichkeit. Betrachten Sie die Zertifizierung als Mindeststandard und bauen Sie darauf ein kontinuierliches Bild des menschlichen Verhaltens auf. Buchen Sie eine Demo, um mehr über Cyber Essentials, Cyber Essentials Plus und Human Risk Intelligence zu erfahren.

Newsletter abonnieren

Newsletter abonnieren

Mit einem Klick auf „Anmelden“ bestätigen Sie, dass Sie unseren Nutzungsbedingungen zustimmen.
Vielen Dank! Ihre Anmeldung ist eingegangen!
Hoppla! Beim Senden des Formulars ist ein Fehler aufgetreten.

Erfahren Sie, wie Unternehmen im Bereich Professional Services mit usecure menschliche Risiken reduzieren

Erfahren Sie, wie IT-Teams in Professional-Services-Unternehmen usecure nutzen, um sensible Kundendaten zu schützen, Compliance-Anforderungen zu erfüllen und ihre Reputation zu wahren — ohne abrechenbare Arbeit zu beeinträchtigen.

Related posts

Explore more insights, updates, and resources from usecure.