Fuga de datos en GenAI: empleados que pegan información confidencial en herramientas de IA


Subscribe to newsletter
Las herramientas de IA generativa como ChatGPT, Claude y Copilot se han convertido en asistentes habituales en el trabajo. Pero, para muchas organizaciones, esta comodidad tiene un coste oculto: datos sensibles de la empresa que se filtran discretamente a modelos de IA públicos con un simple copiar y pegar. Impulsado por el comportamiento humano y por carencias en la gobernanza, el uso de la IA está generando una exposición cibernética que las herramientas de seguridad tradicionales no ven.
En este artículo analizamos en profundidad el creciente fenómeno de la fuga de datos en GenAI: qué es exactamente, qué tipos de datos sensibles se exponen con más frecuencia, qué consecuencias graves afrontan las organizaciones, ejemplos de incidentes reales, los comportamientos humanos que impulsan el riesgo y, sobre todo, cómo Human Risk Intelligence (HRI) ofrece una defensa moderna y proactiva para que las organizaciones aprovechen todo el potencial de la IA sin poner en riesgo su seguridad.
¿Qué es exactamente la fuga de datos en GenAI?
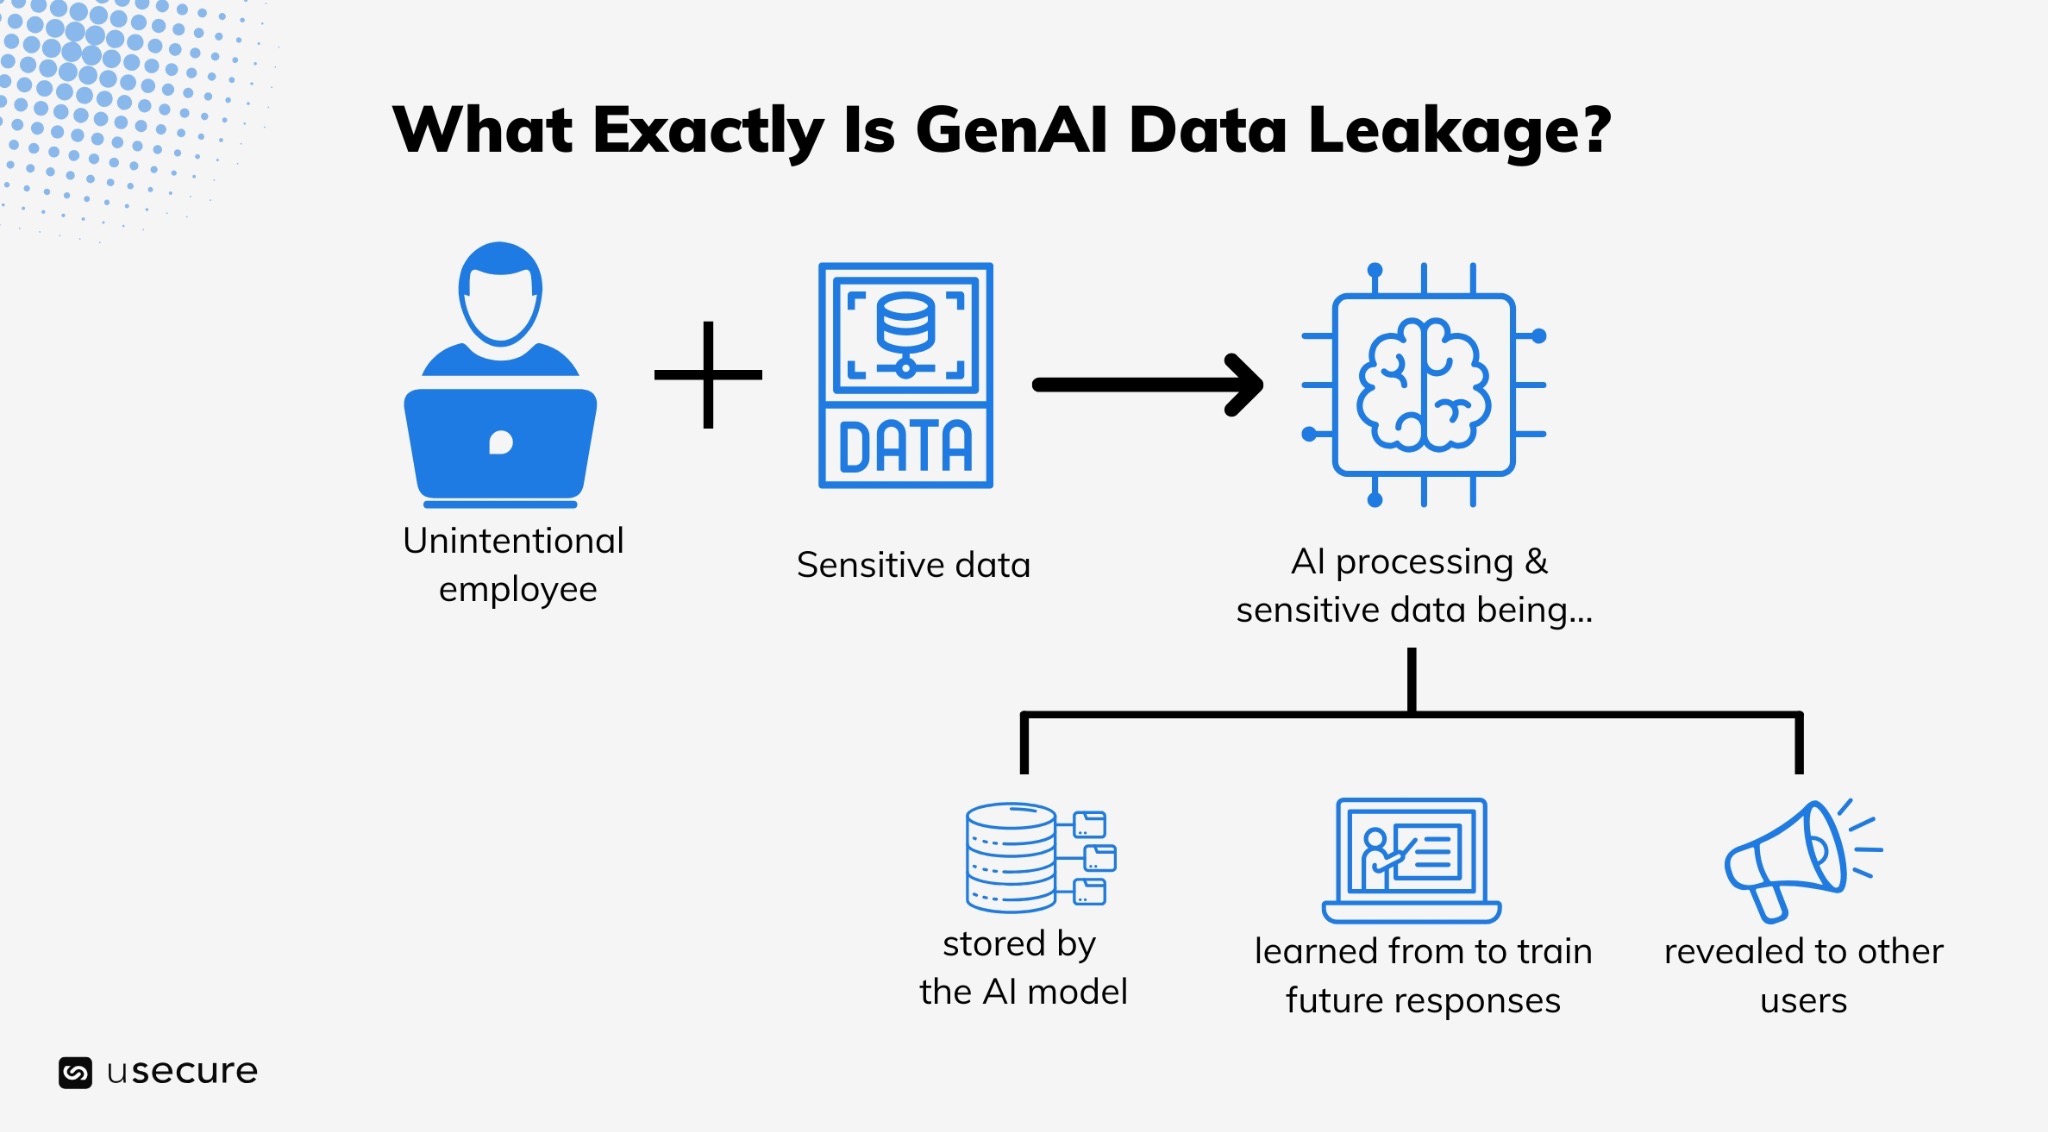
La fuga de datos en GenAI es la exposición involuntaria de información sensible o confidencial a través de sistemas de IA generativa, ya sea durante la entrada, el procesamiento o la salida.
Se produce cuando datos que los empleados no tenían intención de compartir acaban almacenados, utilizados para el aprendizaje o revelados por un modelo de IA. Una vez enviados, los datos no desaparecen. Los modelos públicos los conservan salvo que se bloquee expresamente, y muchas cuentas gratuitas alimentan directamente los conjuntos de datos de entrenamiento. Incluso las versiones empresariales «privadas» conllevan riesgos si están mal configuradas.
A diferencia de las brechas tradicionales protagonizadas por atacantes sofisticados, esta fuga suele ser involuntaria. Los empleados no actúan con mala intención: simplemente quieren trabajar más rápido.
8 tipos de datos sensibles que se exponen con frecuencia en herramientas de IA
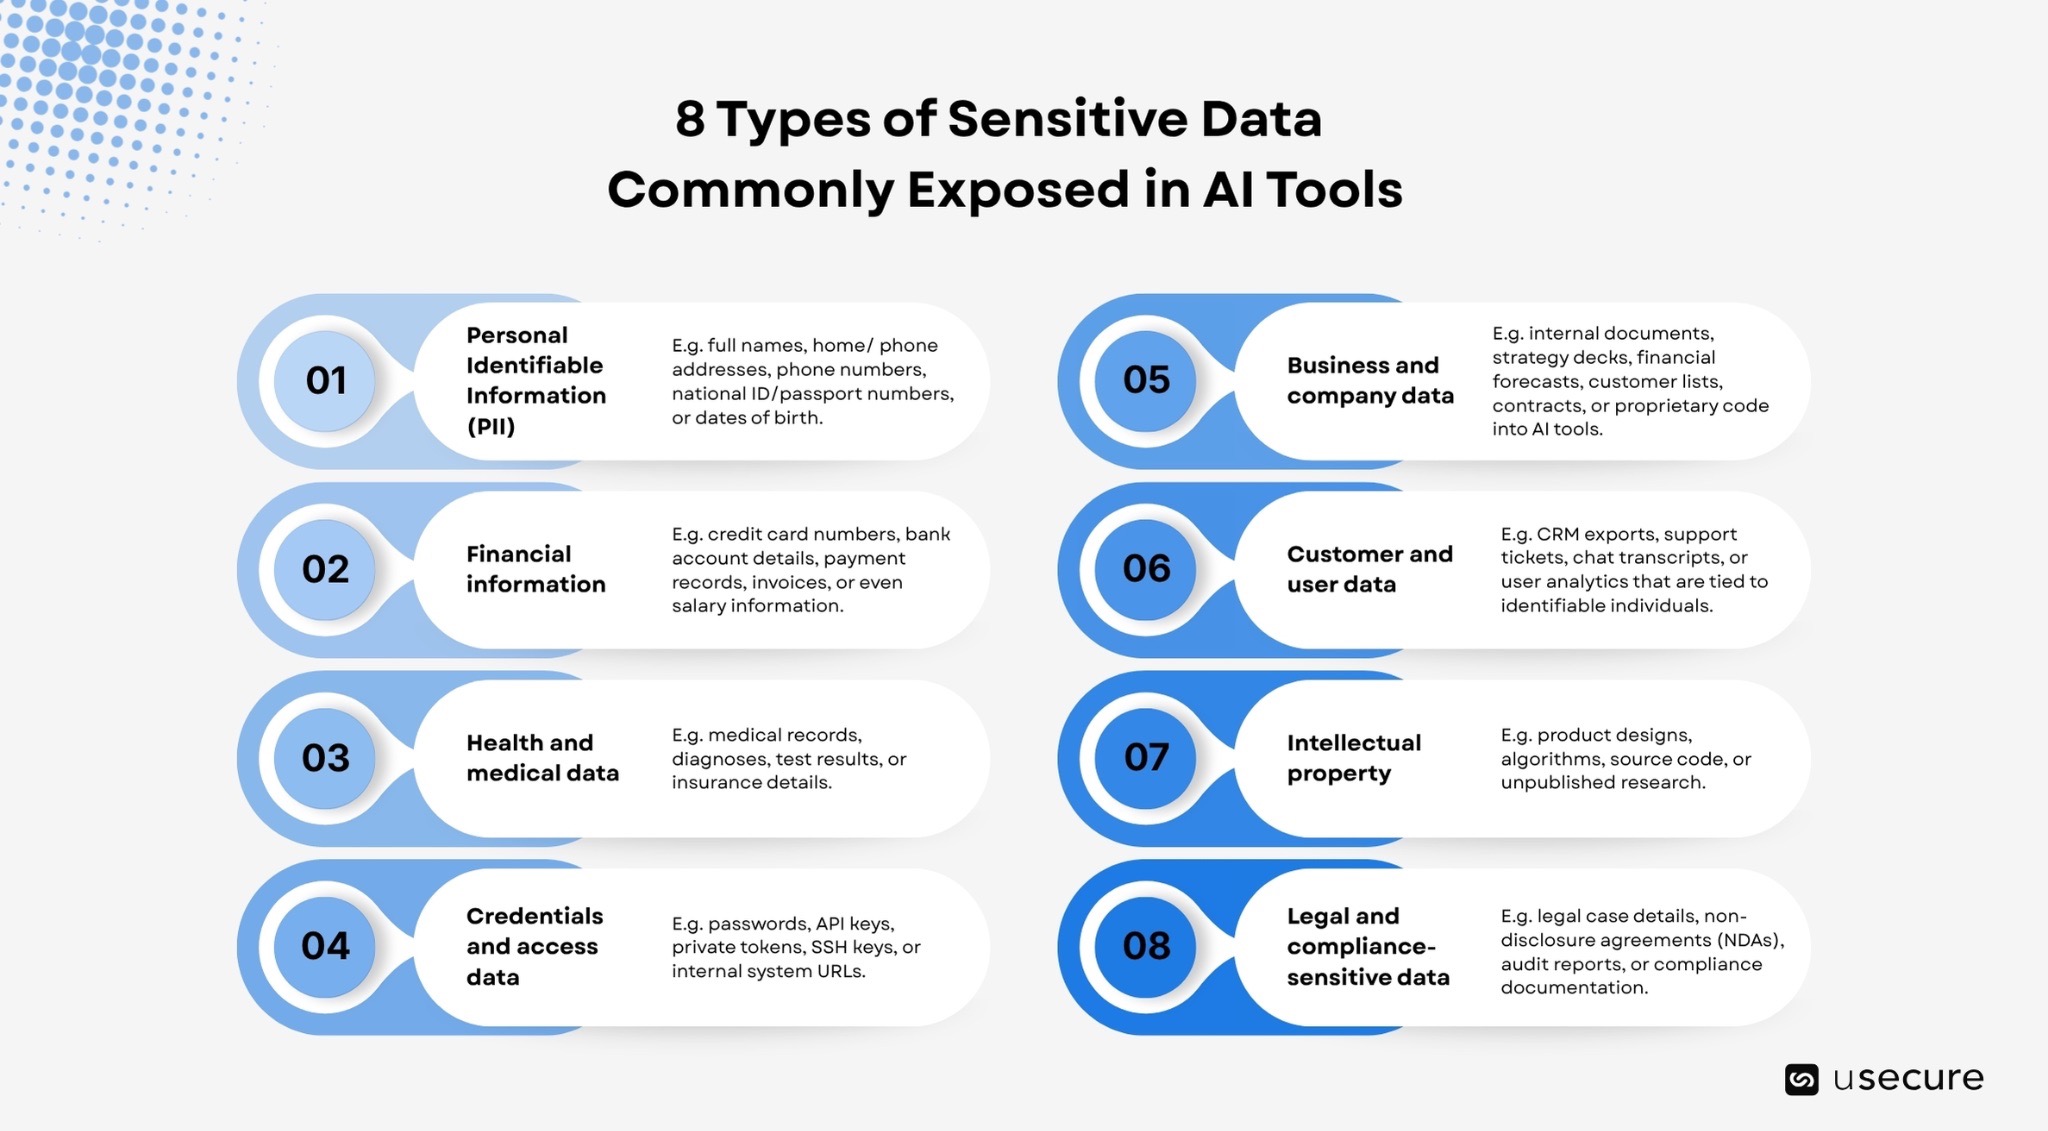
Los empleados suelen subestimar la cantidad de datos sensibles que pegan en herramientas de IA. No se trata solo de contraseñas: hay varias categorías que se exponen con frecuencia:
- Información de identificación personal (PII): Incluye nombres completos, domicilios, números de teléfono, direcciones de correo electrónico, números de DNI o pasaporte, fechas de nacimiento, etc.
- Información financiera: Los empleados a veces pegan números de tarjetas de crédito, datos de cuentas bancarias, registros de pagos, facturas o incluso información salarial en herramientas de IA para procesarla o analizarla. Este tipo de datos es especialmente valioso para los atacantes y su exposición puede tener consecuencias graves.
- Datos sanitarios y médicos: Incluye historiales médicos, diagnósticos, resultados de pruebas o datos de seguros. Son datos muy regulados que exigen un tratamiento estricto conforme a normativas como el GDPR o HIPAA.
- Credenciales y datos de acceso: Incluye contraseñas, claves de API, tokens privados, claves SSH y URL de sistemas internos que pueden contener información de inicio de sesión.
- Datos de negocio y de la empresa: Incluye documentos internos, presentaciones estratégicas, previsiones financieras, listas de clientes, contratos o código propietario.
- Datos de clientes y usuarios: Incluye exportaciones del CRM, tickets de soporte, transcripciones de chats y analíticas de uso vinculadas a personas identificables. Compartir estos datos puede vulnerar la normativa de privacidad y las políticas de la empresa.
- Propiedad intelectual: Incluye diseños de producto, algoritmos, código fuente e investigaciones no publicadas. Aunque no parezcan «sensibles» en el sentido tradicional, exponerlos puede perjudicar la ventaja competitiva de una empresa.
- Datos legales y de cumplimiento normativo: Incluye detalles de casos judiciales, acuerdos de confidencialidad (NDA), informes de auditoría y documentación de cumplimiento.
Estos datos acaban en herramientas de IA porque las personas quieren trabajar más rápido. Sin embargo, a menudo olvidan que los propios datos son sensibles. Una regla sencilla ayuda: si no te sentirías cómodo publicando esa información en internet, no debería introducirse en una herramienta de IA no aprobada.
Las graves consecuencias de la fuga de datos en GenAI
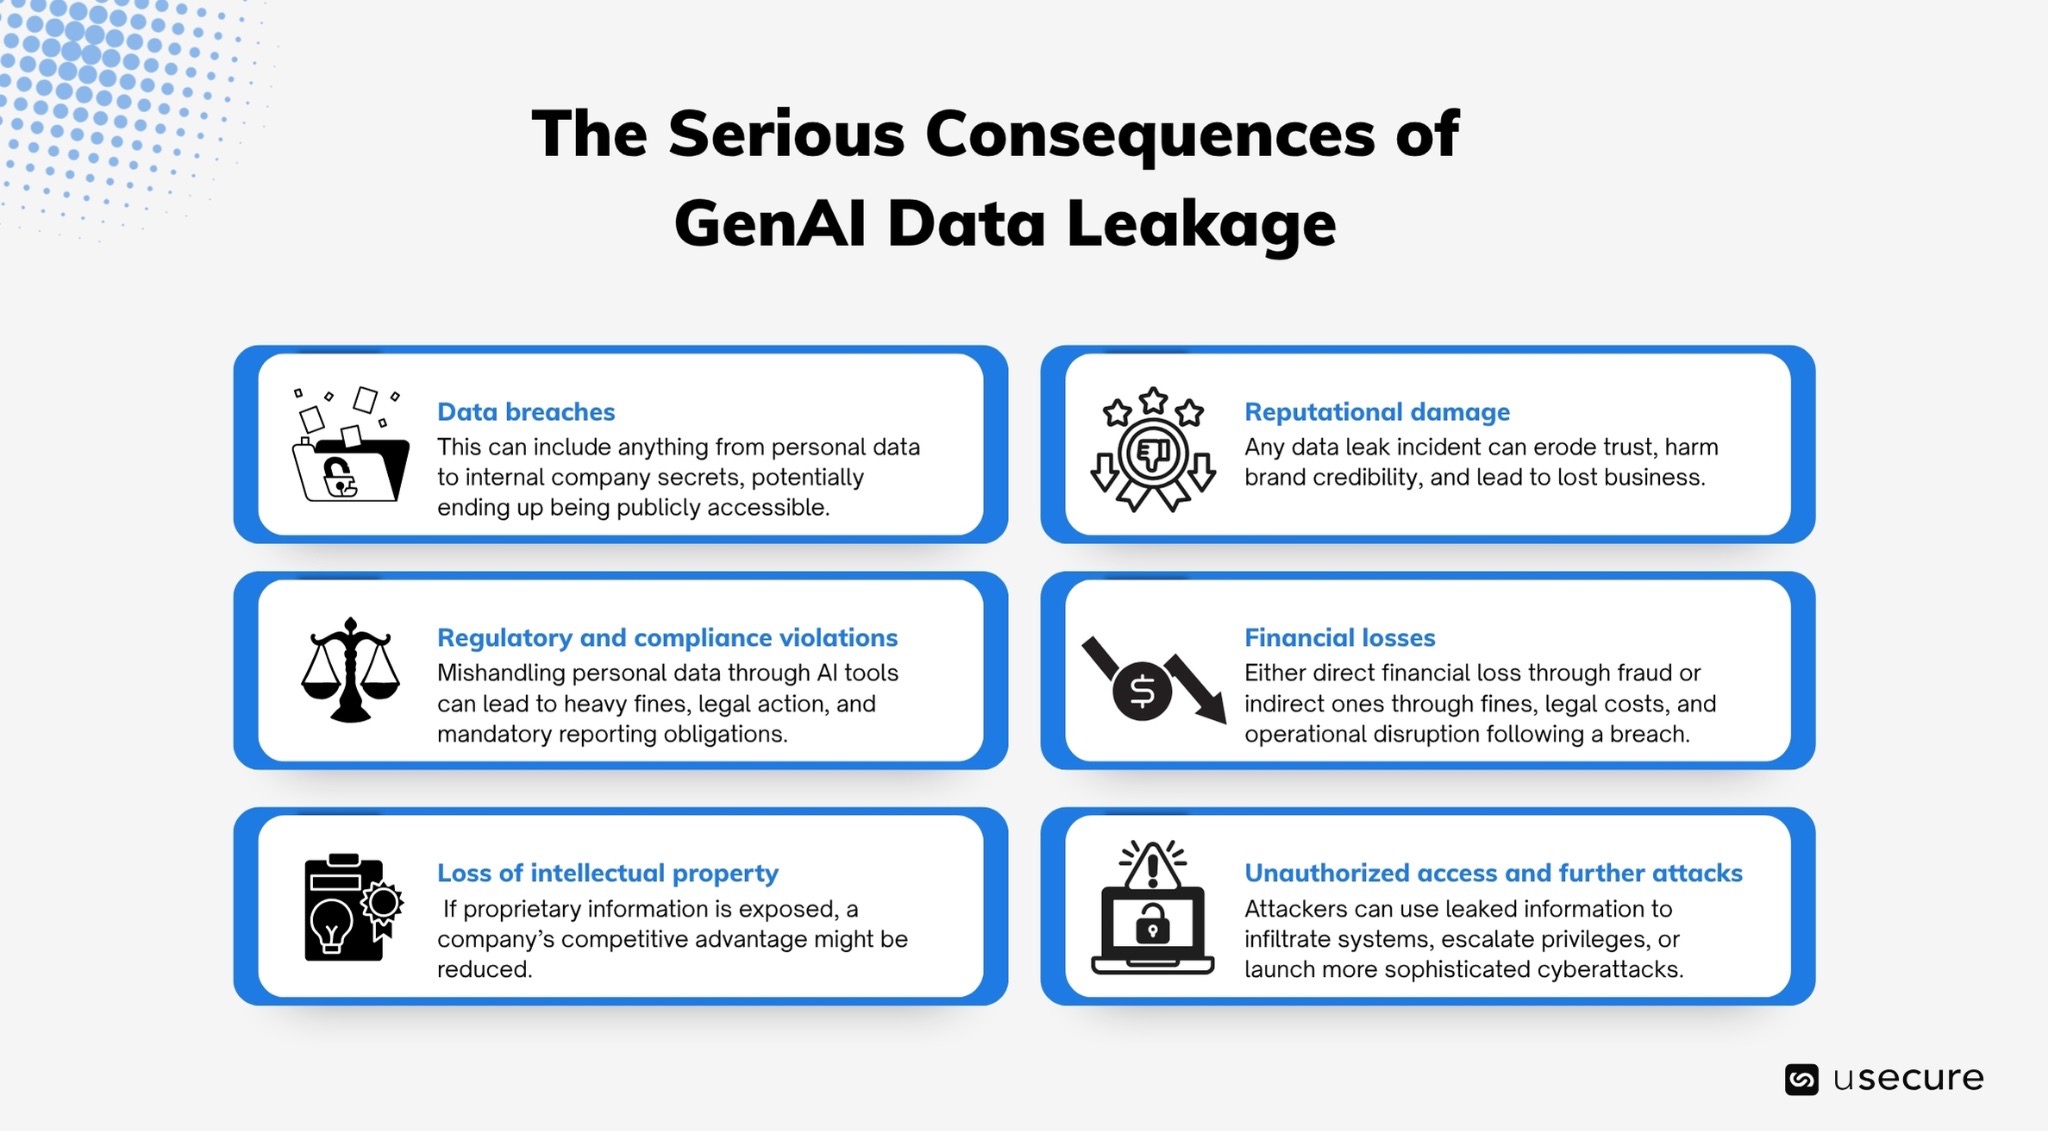
La fuga de datos en GenAI puede tener consecuencias graves y de gran alcance tanto para las personas como para las organizaciones.
- Brechas de datos
Uno de los riesgos más inmediatos son las brechas de datos, en las que información sensible queda expuesta a terceros no autorizados. Puede tratarse desde datos personales hasta secretos internos de la empresa, que pueden acabar en manos de atacantes o quedar accesibles públicamente.
- Incumplimientos normativos y de compliance
También puede dar lugar a incumplimientos normativos. Leyes como el GDPR exigen una protección estricta de los datos personales, y su gestión inadecuada mediante herramientas de IA puede acarrear fuertes multas, acciones legales y obligaciones de notificación.
- Pérdida de propiedad intelectual
Otro impacto importante es la pérdida de propiedad intelectual. Si se expone información propietaria como diseños de producto, código o estrategias de negocio, la competencia podría obtener información valiosa y reducir la ventaja competitiva de la empresa.
- Daño reputacional
La fuga de datos en GenAI también puede dañar la reputación. Clientes y partners esperan que sus datos se gestionen de forma segura, y cualquier incidente puede minar la confianza, perjudicar la credibilidad de la marca y provocar la pérdida de negocio.
- Pérdidas económicas
En algunos casos, puede provocar pérdidas económicas, ya sea directamente por fraude o indirectamente por multas, costes legales e interrupciones operativas tras una brecha.
- Accesos no autorizados y nuevos ataques
Por último, existe el riesgo de accesos no autorizados y ataques posteriores. Si se filtran credenciales o información de sistemas, los atacantes pueden usarlas para infiltrarse, escalar privilegios o lanzar ciberataques más sofisticados.
Gartner prevé que, para 2030, el 40 % de las organizaciones podría sufrir brechas de seguridad relacionadas con la IA, lo que subraya la necesidad de tomar medidas proactivas desde hoy.
La magnitud del problema: las últimas cifras son preocupantes
Investigaciones recientes de 2026 revelan hasta qué punto se ha extendido la fuga de datos en GenAI:
- El 77 % de los empleados pega datos directamente en herramientas de GenAI, y más del 50 % de esas acciones contienen información corporativa. El usuario medio pega contenido 6,8 veces al día, 3,8 de ellas con datos sensibles.
- El 26,4 % de todos los archivos subidos a herramientas de GenAI ya contiene datos sensibles (frente al 22 % solo tres meses antes). El 25 % son datos técnicos y, de ellos, el 65 % es código fuente propietario.
- El 82 % de estas acciones de riesgo se realiza desde cuentas personales no gestionadas, que eluden por completo los controles corporativos. La GenAI se ha convertido en el principal canal de exfiltración de datos corporativos y representa el 32 % de todos los movimientos de datos no autorizados.
El mensaje es claro: el uso de la IA ya no es un caso aislado, es la nueva normalidad.
Ejemplos reales: cuando «pedir ayuda a la IA» sale mal
- Samsung: Varios ingenieros pegaron código fuente confidencial, transcripciones de reuniones y especificaciones de hardware en ChatGPT para depurar y optimizar. Los datos entraron en los sistemas de OpenAI, lo que provocó una prohibición interna inmediata y una revisión a fondo de las políticas.
- Despachos de abogados y sector sanitario: Abogados y profesionales sanitarios han introducido sin querer documentos protegidos por el secreto profesional y datos de pacientes (incluso «anonimizados») en LLM públicos, lo que ha desencadenado revisiones de cumplimiento conforme al GDPR, HIPAA y los códigos deontológicos.
- Incidentes generalizados en empresas: Numerosas organizaciones descubrieron fugas de algoritmos propietarios, documentación de operaciones de M&A, datos de nóminas y PII de clientes a través de cuentas gratuitas de ChatGPT, Claude y Perplexity, a menudo sin que el equipo de seguridad lo supiera.
- Brecha de la app Chat & Ask AI: Una base de datos mal configurada expuso 300 millones de mensajes de 25 millones de usuarios, lo que demuestra cómo las apps construidas sobre modelos de IA amplifican el riesgo de fuga.
El factor humano detrás del riesgo
El comportamiento humano está en el centro de la fuga de datos en GenAI. Los empleados adoptan las herramientas de IA rápidamente porque aportan valor inmediato, pero muchos subestiman sus implicaciones para la privacidad y el cumplimiento normativo. Las políticas suelen ir por detrás de la adopción, lo que permite que las fugas se produzcan sin control mientras los empleados usan herramientas de IA sin directrices claras, sin salvaguardas y sin ser conscientes de los riesgos.
Human Risk Intelligence: una defensa decisiva frente a las fugas de datos en la IA
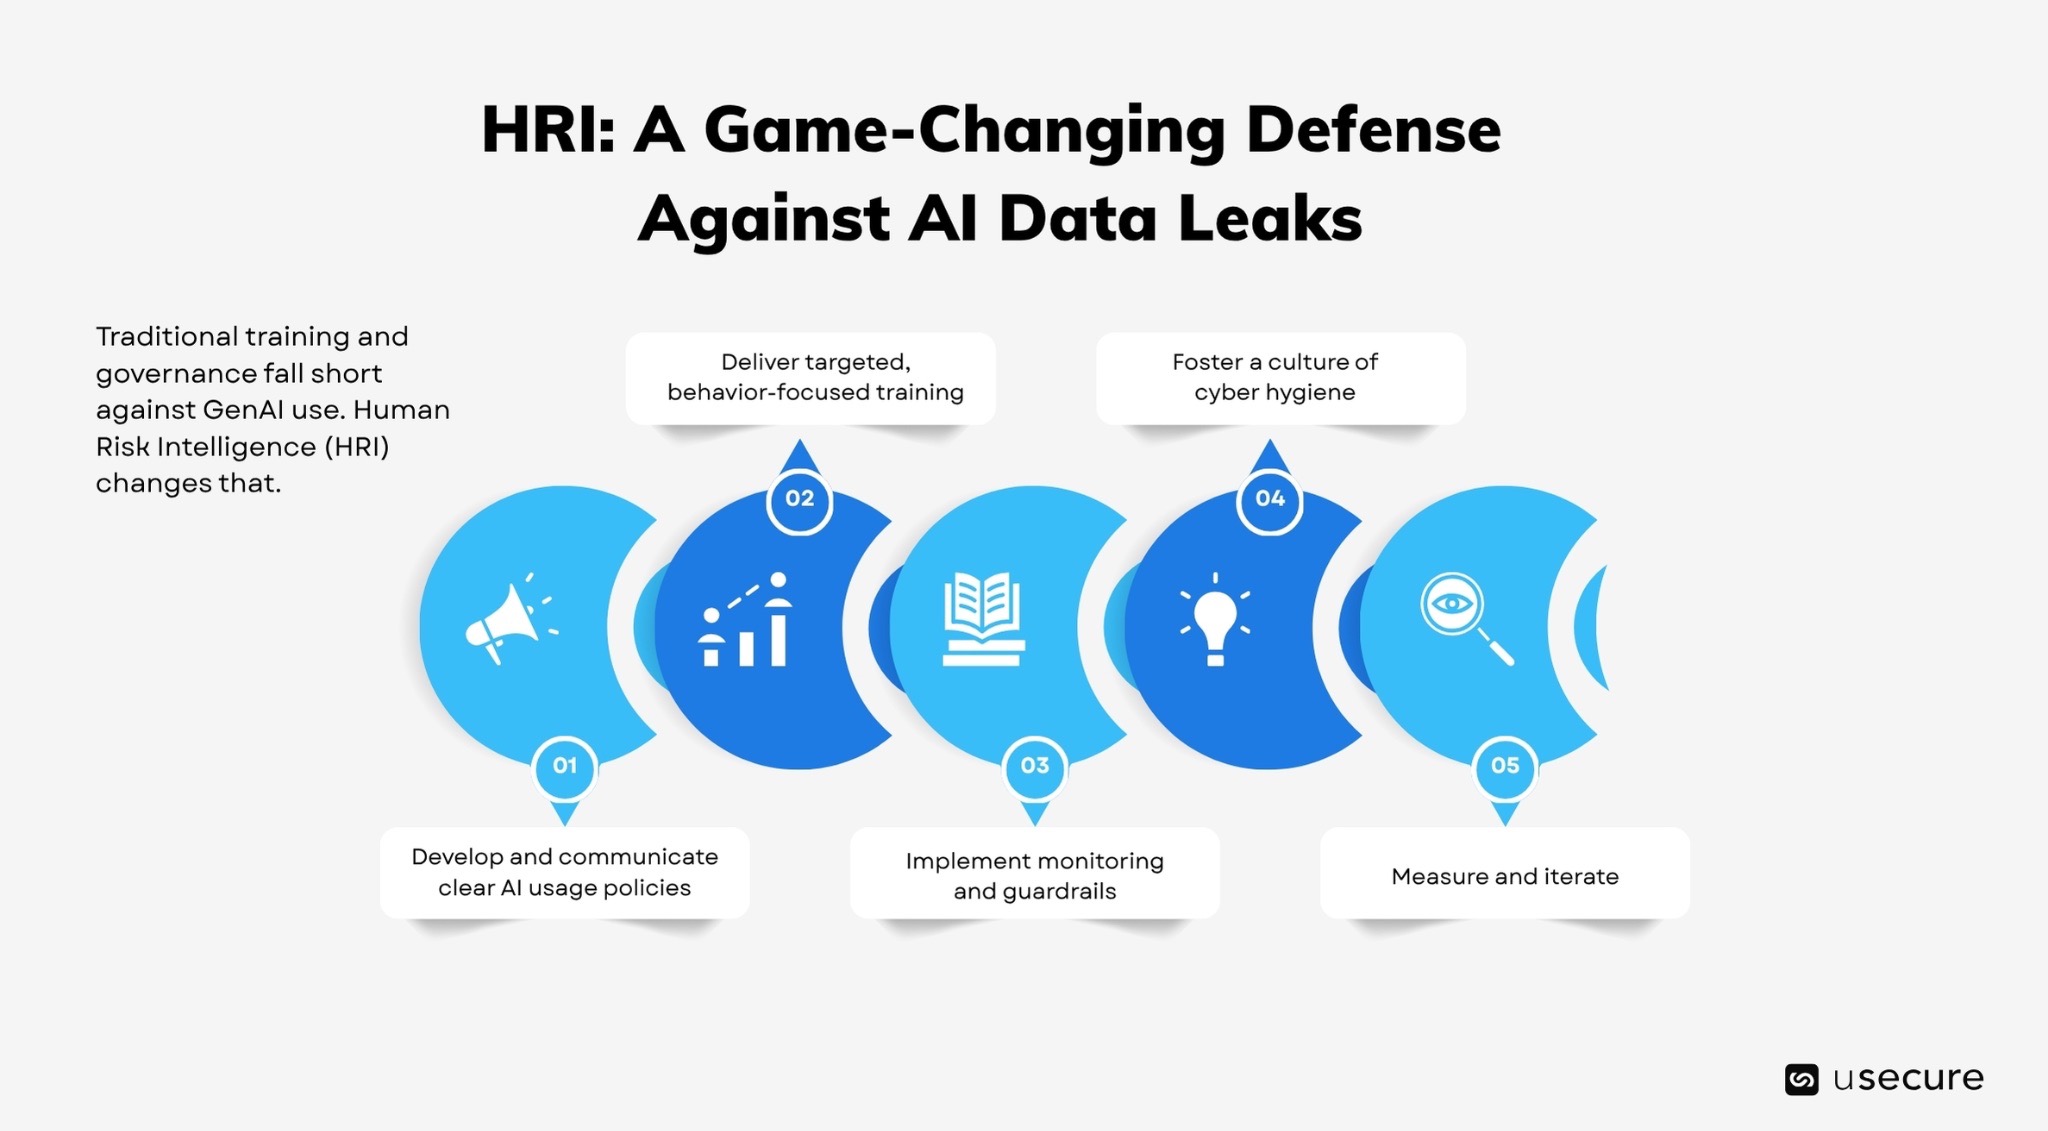
La formación y la gobernanza tradicionales se quedan cortas ante el uso de la GenAI. Human Risk Intelligence (HRI) cambia esta situación. HRI combina datos de comportamiento, inteligencia de amenazas y análisis basados en IA para anticipar y prevenir los riesgos de origen humano. Las organizaciones pueden reducir su exposición con una estrategia por capas:
- Definir y comunicar políticas claras de uso de la IA: Establece qué datos se pueden compartir y cuáles no, y ofrece alternativas aprobadas de nivel empresarial.
- Impartir formación específica centrada en el comportamiento: Utiliza la información de Human Risk Intelligence para adaptar los contenidos a los errores más habituales, como pegar código o datos de clientes.
- Implantar supervisión y salvaguardas: Despliega soluciones que detecten patrones de riesgo en tiempo real sin interrumpir en exceso el trabajo diario.
- Fomentar una cultura de ciberhigiene: Anima a notificar los incidentes evitados por poco y promueve prácticas seguras con la IA.
- Medir y mejorar: Haz seguimiento de métricas clave como los incidentes de pegado, las puntuaciones de riesgo y la eficacia de la formación para mejorar continuamente los controles, afinar las políticas y reducir la probabilidad de futuras fugas.
Con Human Risk Intelligence, las empresas pueden anticipar y prevenir las fugas en lugar de limitarse a reaccionar cuando ya se han producido.
Gobernar el uso de la IA con HRI
La IA generativa ofrece un enorme potencial de productividad e innovación, pero el uso descontrolado de herramientas públicas por parte de los empleados crea un vector importante de fuga de datos. Las cifras y los ejemplos de 2025-2026 lo dejan claro: no es una tendencia pasajera, sino un riesgo estructural en los entornos de trabajo actuales.
Es momento de actuar. Evalúa tu exposición actual a las herramientas de IA, refuerza las políticas y la formación con información sobre el comportamiento y construye una cultura en la que las prácticas seguras impulsen la innovación. Así convertirás una posible vulnerabilidad en una ventaja competitiva.
Explora el demo hub para ver en acción nuestra solución de concienciación en seguridad y toda la suite de gestión del riesgo humano.
BOOK A DEMO
See Human Risk Intelligence in action
A 30-minute walkthrough of how to cut human risk across your users, tailored to MSPs and IT teams.
Subscribe to newsletter

FAQs
Los temas básicos son el phishing, la seguridad de las contraseñas, la autenticación multifactor (MFA), la ingeniería social, la navegación segura, la protección de datos y la notificación de incidentes. Según su puesto, los empleados también pueden necesitar formación sobre seguridad en IA, normativa de privacidad, fraude financiero, teletrabajo seguro y políticas internas.
La formación en concienciación sobre seguridad debe ser continua y no limitarse a un único curso anual. Las organizaciones pueden combinar formación de incorporación, lecciones breves periódicas, repasos temáticos y formación adicional cuando las simulaciones de phishing o las evaluaciones detectan carencias de conocimiento.
uLearn de usecure evalúa los conocimientos de seguridad de cada usuario y utiliza Auto Enrol para asignar formación según las carencias detectadas. La programación automática de cursos, los recordatorios y los informes ayudan a las organizaciones a mantener un programa continuo con menos administración manual.
Sí. usecure ofrece una prueba gratuita de 14 días de su plataforma principal de Human Risk Management, que incluye formación en concienciación sobre seguridad, simulaciones de phishing, gestión de políticas y comprobación de credenciales expuestas.
Related posts
Explore more insights, updates, and resources from usecure.

AI Threat Trends 2026: The Human-Layer Attacks AI Is Making Cheaper

AI-Powered Phishing and Spear Phishing: Use Human Risk Intelligence As Your Defense
Inyección de prompts y mal uso de asistentes de IA: cuando la plantilla usa herramientas de IA en flujos de trabajo sensibles
See effortless human risk intelligence in action
Book a demo to see how usecure reduces human risk for IT teams and MSPs, or start a free trial to explore the platform yourself.

