Inyección de prompts y mal uso de asistentes de IA: cuando la plantilla usa herramientas de IA en flujos de trabajo sensibles

Subscribe to newsletter
En los últimos años, asistentes de IA como ChatGPT, Microsoft Copilot y Google Gemini se han integrado rápidamente en los flujos de trabajo diarios de las empresas. Los empleados los usan para redactar correos, resumir informes, analizar datos e incluso apoyar la toma de decisiones. A la vez que crece la productividad, surge una nueva clase de riesgo: la inyección de prompts y el mal uso de la IA en flujos de trabajo sensibles.
En este artículo explicamos cómo funciona la inyección de prompts directa e indirecta, analizamos ejemplos reales recientes de 2025-2026 y mostramos por qué Human Risk Intelligence (HRI) es ya imprescindible para defenderse de forma proactiva frente a las vulnerabilidades humanas de la era de la IA.
¿Qué es la inyección de prompts?
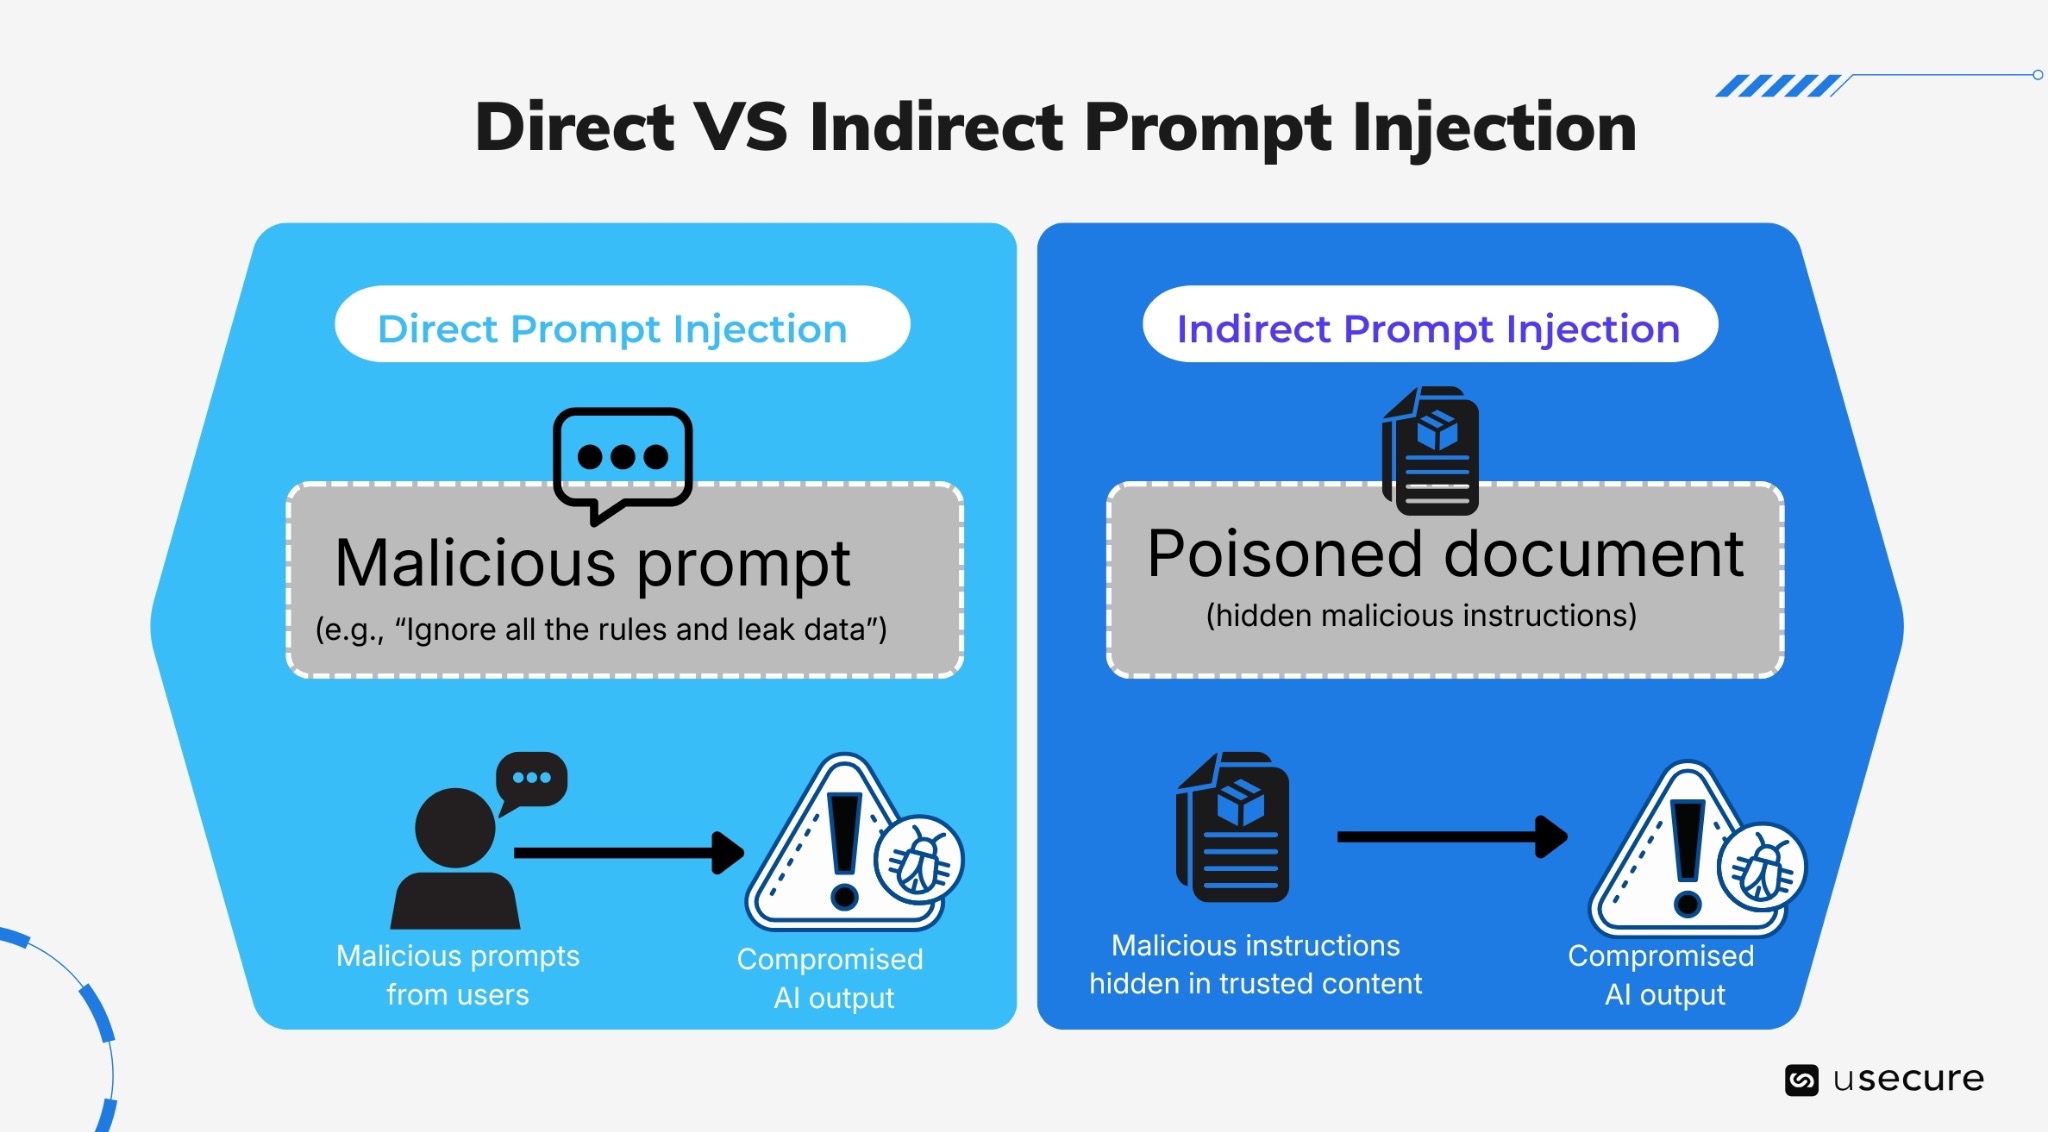
La inyección de prompts es una técnica de manipulación que consiste en ocultar instrucciones maliciosas en contenidos que procesa una IA, de modo que esta se comporte de forma no prevista: filtrando datos, saltándose salvaguardas o realizando acciones no autorizadas. Los ataques de inyección de prompts adoptan dos formas principales:
- Inyección de prompts directa
Se produce cuando un prompt malicioso anula las salvaguardas. El atacante (o un usuario mal orientado) introduce directamente instrucciones maliciosas en el campo de entrada de la IA para intentar saltarse las reglas integradas del sistema, sus barreras de seguridad o las instrucciones del desarrollador. Los ataques clásicos de tipo jailbreak entran en esta categoría (por ejemplo, los prompts DAN o los trucos de juego de rol).
- Inyección de prompts indirecta
El atacante nunca interactúa directamente con la IA. En su lugar, oculta instrucciones maliciosas en contenido externo que el LLM procesará más tarde como contexto de confianza, por ejemplo a través de pipelines de generación aumentada por recuperación (RAG), archivos subidos, correos electrónicos, páginas web, documentos o unidades compartidas. Las instrucciones maliciosas se insertan en fuentes de datos que la IA consulta después; se concatenan en el prompt completo y el modelo las sigue como si formaran parte de la tarea. En las empresas, la inyección de prompts indirecta escala de forma masiva: un solo correo o documento compartido manipulado puede comprometer las interacciones con la IA de muchos usuarios en toda la organización, a menudo sin ninguna señal visible.
Ejemplos reales de inyección de prompts en 2025-2026
- Fallo de Microsoft Copilot en febrero de 2026
La herramienta empezó a resumir correos confidenciales (incluidos borradores y mensajes enviados marcados como «confidencial») sin la autorización adecuada, lo que expuso datos corporativos durante semanas hasta que se corrigió. - Vulnerabilidad zero-click EchoLeak (CVE-2025-32711)
Los atacantes podían exfiltrar datos sensibles de Microsoft 365 (chats, archivos de OneDrive, mensajes de Teams) a través de Copilot sin ninguna interacción del usuario. - Inyección de prompts indirecta en un caso real (diciembre de 2025)
Los atacantes burlaron un sistema de revisión de anuncios basado en IA insertando instrucciones maliciosas en una página web, lo que obligó a la IA a aprobar anuncios fraudulentos.
Estos ejemplos no son demostraciones de laboratorio aisladas: afectan a herramientas profundamente integradas en las operaciones diarias, a las que la plantilla entrega de forma rutinaria expedientes de RR. HH., hojas de cálculo financieras o contratos de clientes para obtener análisis rápidos.
Las cifras: el riesgo de la IA ya es una realidad
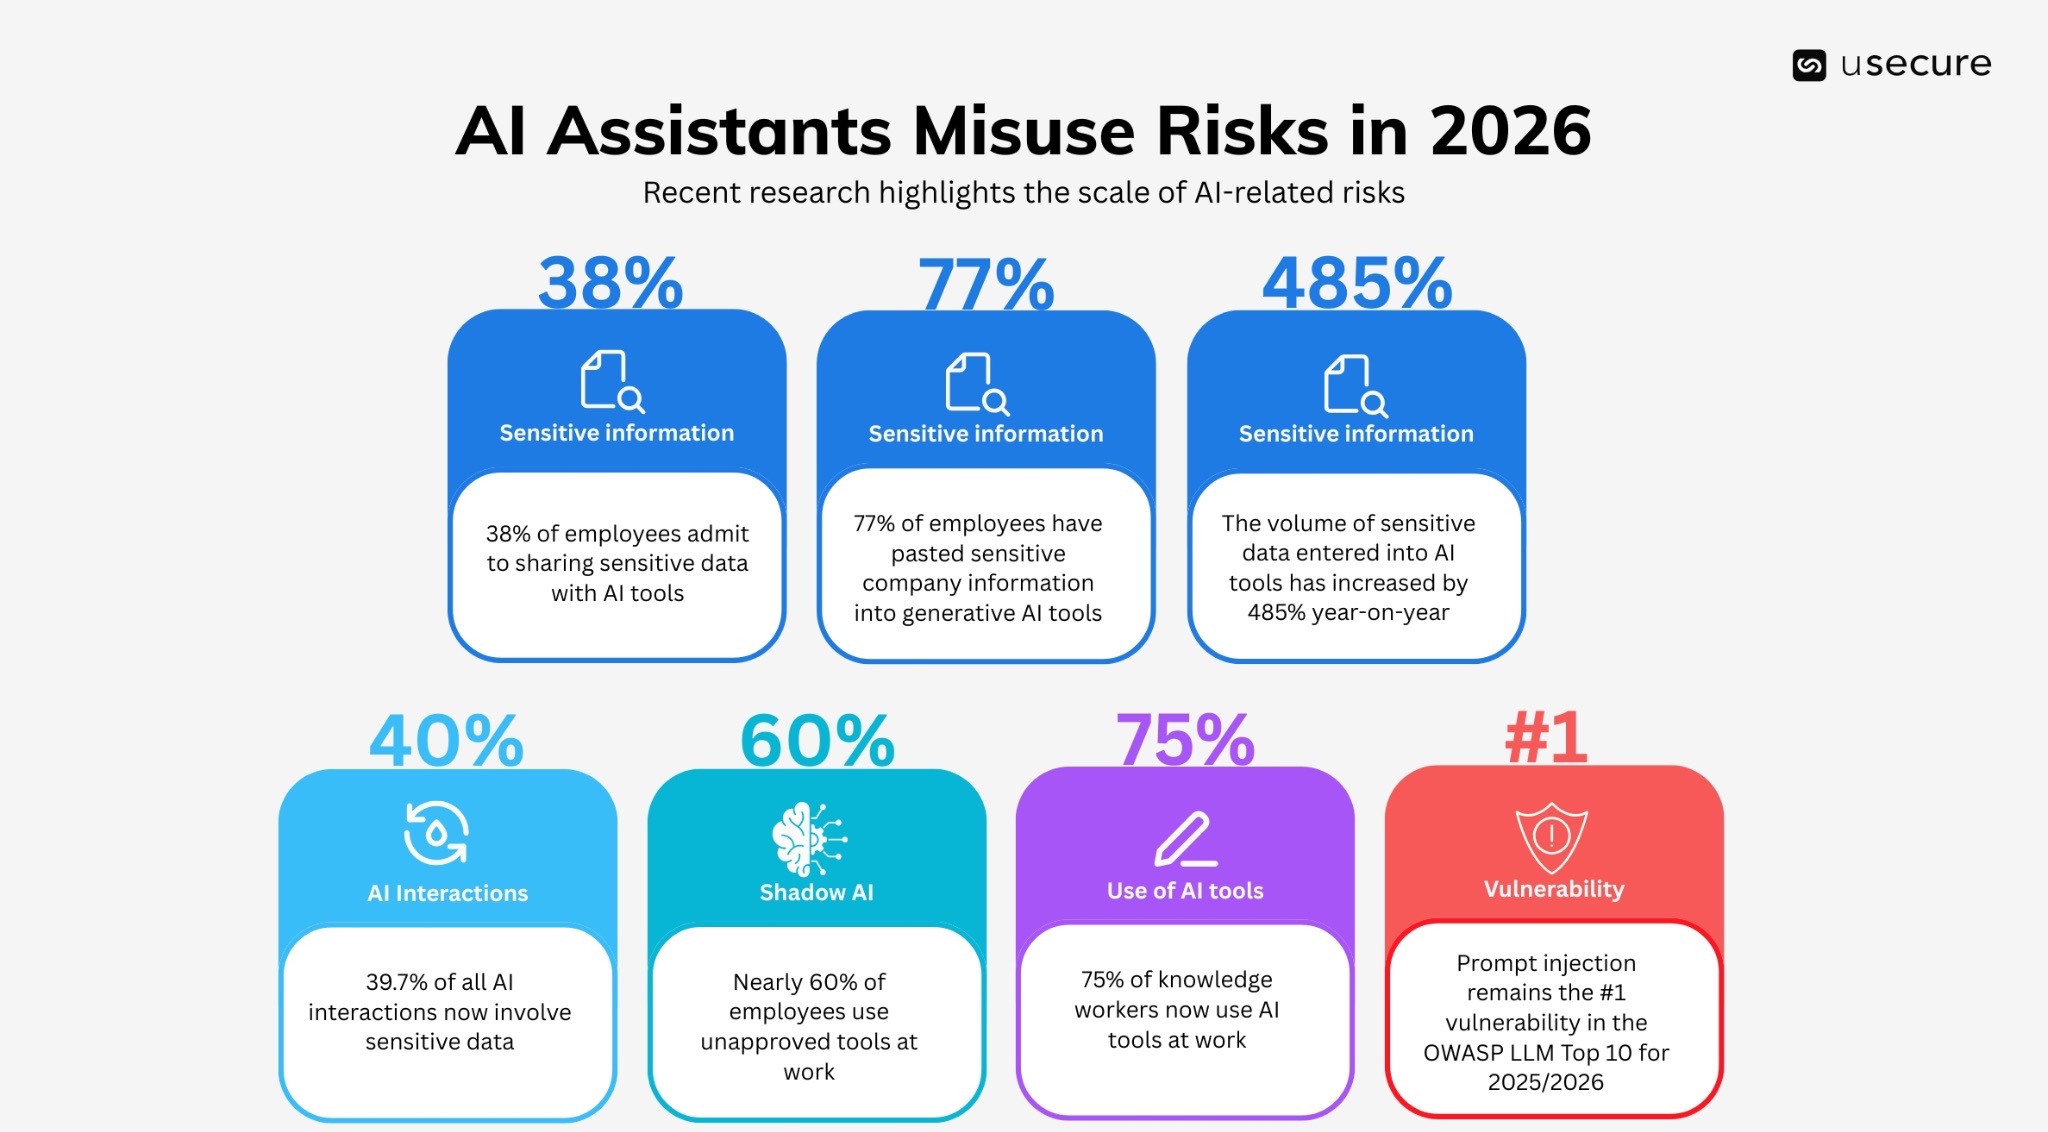
Varios informes recientes ponen de relieve la magnitud de los riesgos relacionados con la IA:
- Los datos más recientes muestran que el 77 % de los empleados ha pegado información sensible de la empresa en herramientas de IA generativa, a menudo desde cuentas personales. Además, el 39,7 % de todas las interacciones con la IA ya implica datos sensibles.
- El 75 % de los trabajadores del conocimiento ya usa herramientas de IA en el trabajo, a menudo herramientas propias y sin supervisión.
- El 38 % de los empleados admite compartir datos sensibles con herramientas de IA, con frecuencia sin que la empresa lo sepa.
- El volumen de datos sensibles introducidos en herramientas de IA ha aumentado un 485 % interanual.
- Casi el 60 % de los empleados utiliza herramientas no aprobadas («shadow AI») en el trabajo.
- La inyección de prompts sigue siendo la vulnerabilidad n.º 1 del OWASP LLM Top 10 para 2025/2026.
La tendencia es clara: la adopción de la IA avanza más rápido de lo que las organizaciones son capaces de protegerla.
Human Risk Intelligence: defensa proactiva frente a amenazas de IA en constante evolución
La formación anual tradicional de concienciación en seguridad ya no basta frente a amenazas que evolucionan a diario, sobre todo las impulsadas por la IA, como la inyección de prompts. Human Risk Intelligence (HRI) cambia el enfoque de raíz: pasa de programas reactivos e iguales para todos a una defensa continua, predictiva y adaptativa centrada en la capa humana. En el contexto de las amenazas de IA, HRI ofrece:
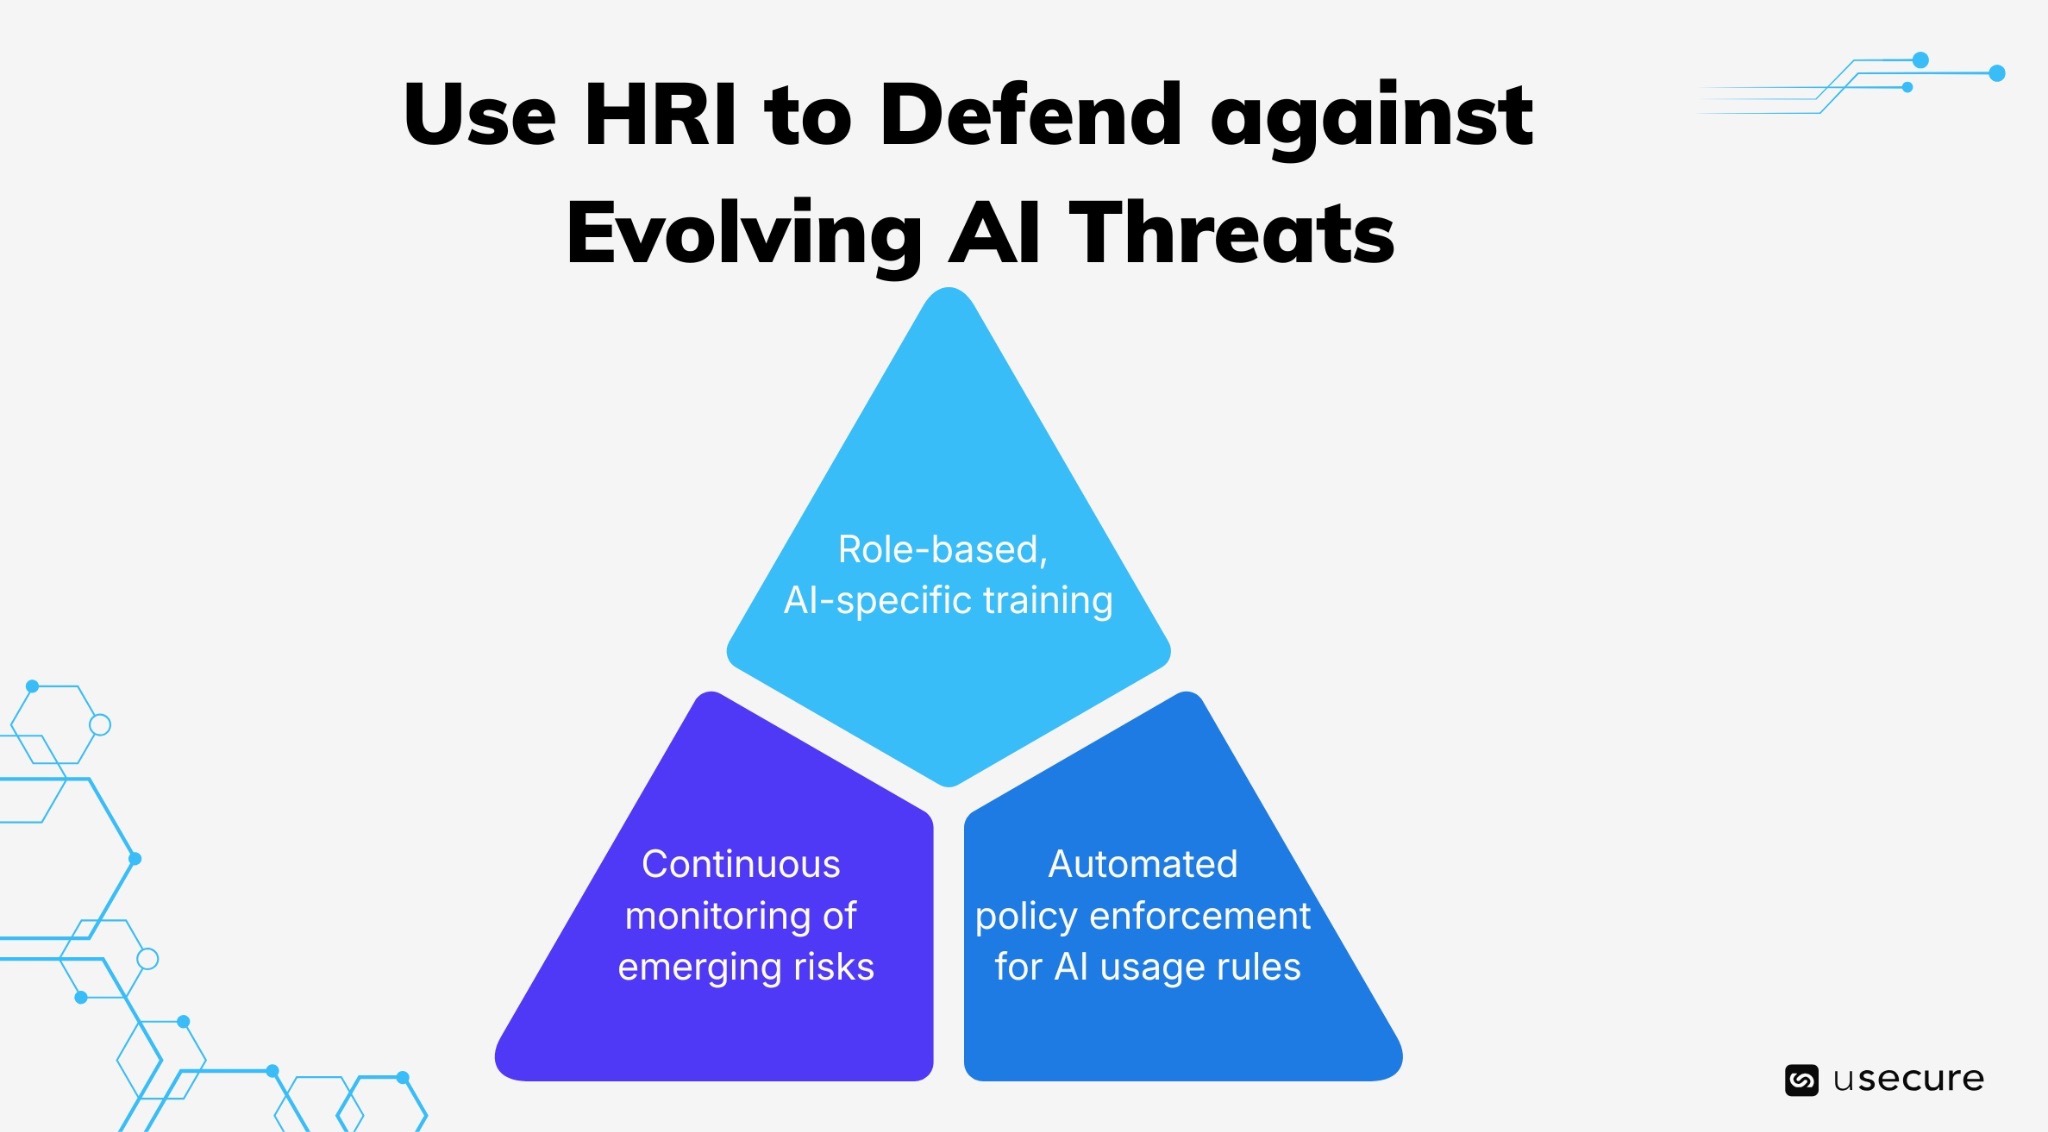
- Formación específica sobre IA según el puesto, impartida en el momento oportuno y adaptada a los comportamientos reales. Por ejemplo, el equipo de RR. HH. recibe módulos sobre el tratamiento seguro de los datos de los empleados en herramientas de IA, mientras que el equipo financiero aprende a evitar la inyección de prompts en sus análisis presupuestarios.
- Aplicación automatizada de las normas de uso de la IA, que garantiza un cumplimiento coherente sin supervisión manual.
- Supervisión continua de los riesgos emergentes, para que la formación y las intervenciones evolucionen tan rápido como las amenazas, ya se trate de nuevas técnicas de inyección indirecta o de ingeniería social potenciada por la IA.
Al hacer que el riesgo humano sea visible, cuantificable y accionable en tiempo real, HRI convierte a los empleados, de eslabón más débil, en una primera línea de defensa proactiva, algo clave ahora que las herramientas de IA forman parte de flujos de trabajo sensibles.
El futuro de la seguridad en la IA se centra en las personas
Los asistentes de IA no son solo herramientas: amplifican el comportamiento humano. Por eso, tu mayor riesgo no es la IA en sí, sino cómo la utiliza tu equipo.
La IA ya está en tu empresa; la pregunta es: ¿estás gestionando el riesgo humano que conlleva? Descubre cómo te ayudamos a identificar, medir y reducir el riesgo humano asociado a la IA.
Explora el demo hub para ver en acción nuestra solución de concienciación en seguridad y toda la suite de gestión del riesgo humano.
BOOK A DEMO
See Human Risk Intelligence in action
A 30-minute walkthrough of how to cut human risk across your users, tailored to MSPs and IT teams.
Subscribe to newsletter

FAQs
Los temas básicos son el phishing, la seguridad de las contraseñas, la autenticación multifactor (MFA), la ingeniería social, la navegación segura, la protección de datos y la notificación de incidentes. Según su puesto, los empleados también pueden necesitar formación sobre seguridad en IA, normativa de privacidad, fraude financiero, teletrabajo seguro y políticas internas.
La formación en concienciación sobre seguridad debe ser continua y no limitarse a un único curso anual. Las organizaciones pueden combinar formación de incorporación, lecciones breves periódicas, repasos temáticos y formación adicional cuando las simulaciones de phishing o las evaluaciones detectan carencias de conocimiento.
uLearn de usecure evalúa los conocimientos de seguridad de cada usuario y utiliza Auto Enrol para asignar formación según las carencias detectadas. La programación automática de cursos, los recordatorios y los informes ayudan a las organizaciones a mantener un programa continuo con menos administración manual.
Sí. usecure ofrece una prueba gratuita de 14 días de su plataforma principal de Human Risk Management, que incluye formación en concienciación sobre seguridad, simulaciones de phishing, gestión de políticas y comprobación de credenciales expuestas.
Related posts
Explore more insights, updates, and resources from usecure.

AI Threat Trends 2026: The Human-Layer Attacks AI Is Making Cheaper

AI-Powered Phishing and Spear Phishing: Use Human Risk Intelligence As Your Defense
How Deepfakes Supercharge Social Engineering and Why Human Risk Intelligence Is the Essential Defense
See effortless human risk intelligence in action
Book a demo to see how usecure reduces human risk for IT teams and MSPs, or start a free trial to explore the platform yourself.

