Prompt Injection und Missbrauch von KI-Assistenten: Wenn Mitarbeitende KI-Tools in sensiblen Workflows nutzen

Subscribe to newsletter
KI-Assistenten wie ChatGPT, Microsoft Copilot und Google Gemini sind in den letzten Jahren rasant in alltägliche Geschäftsprozesse eingezogen. Mitarbeitende nutzen sie, um E-Mails zu entwerfen, Berichte zusammenzufassen, Daten zu analysieren und sogar Entscheidungen vorzubereiten. Mit der Produktivität wächst jedoch auch eine neue Risikoklasse: Prompt Injection und der Missbrauch von KI in sensiblen Workflows.
In diesem Beitrag erklären wir, wie direkte und indirekte Prompt Injection funktionieren, betrachten aktuelle Praxisbeispiele aus 2025–2026 und zeigen, warum Human Risk Intelligence (HRI) heute unverzichtbar ist, um menschliche Schwachstellen im KI-Zeitalter proaktiv abzusichern.
Was ist Prompt Injection?
Prompt Injection ist eine Manipulationstechnik, bei der versteckte oder bösartige Anweisungen in Inhalte eingebettet werden, die eine KI verarbeitet. Dadurch verhält sich die KI anders als vorgesehen – sie gibt etwa Daten preis, umgeht Schutzmechanismen oder führt unautorisierte Aktionen aus. Prompt-Injection-Angriffe treten in zwei Hauptformen auf:
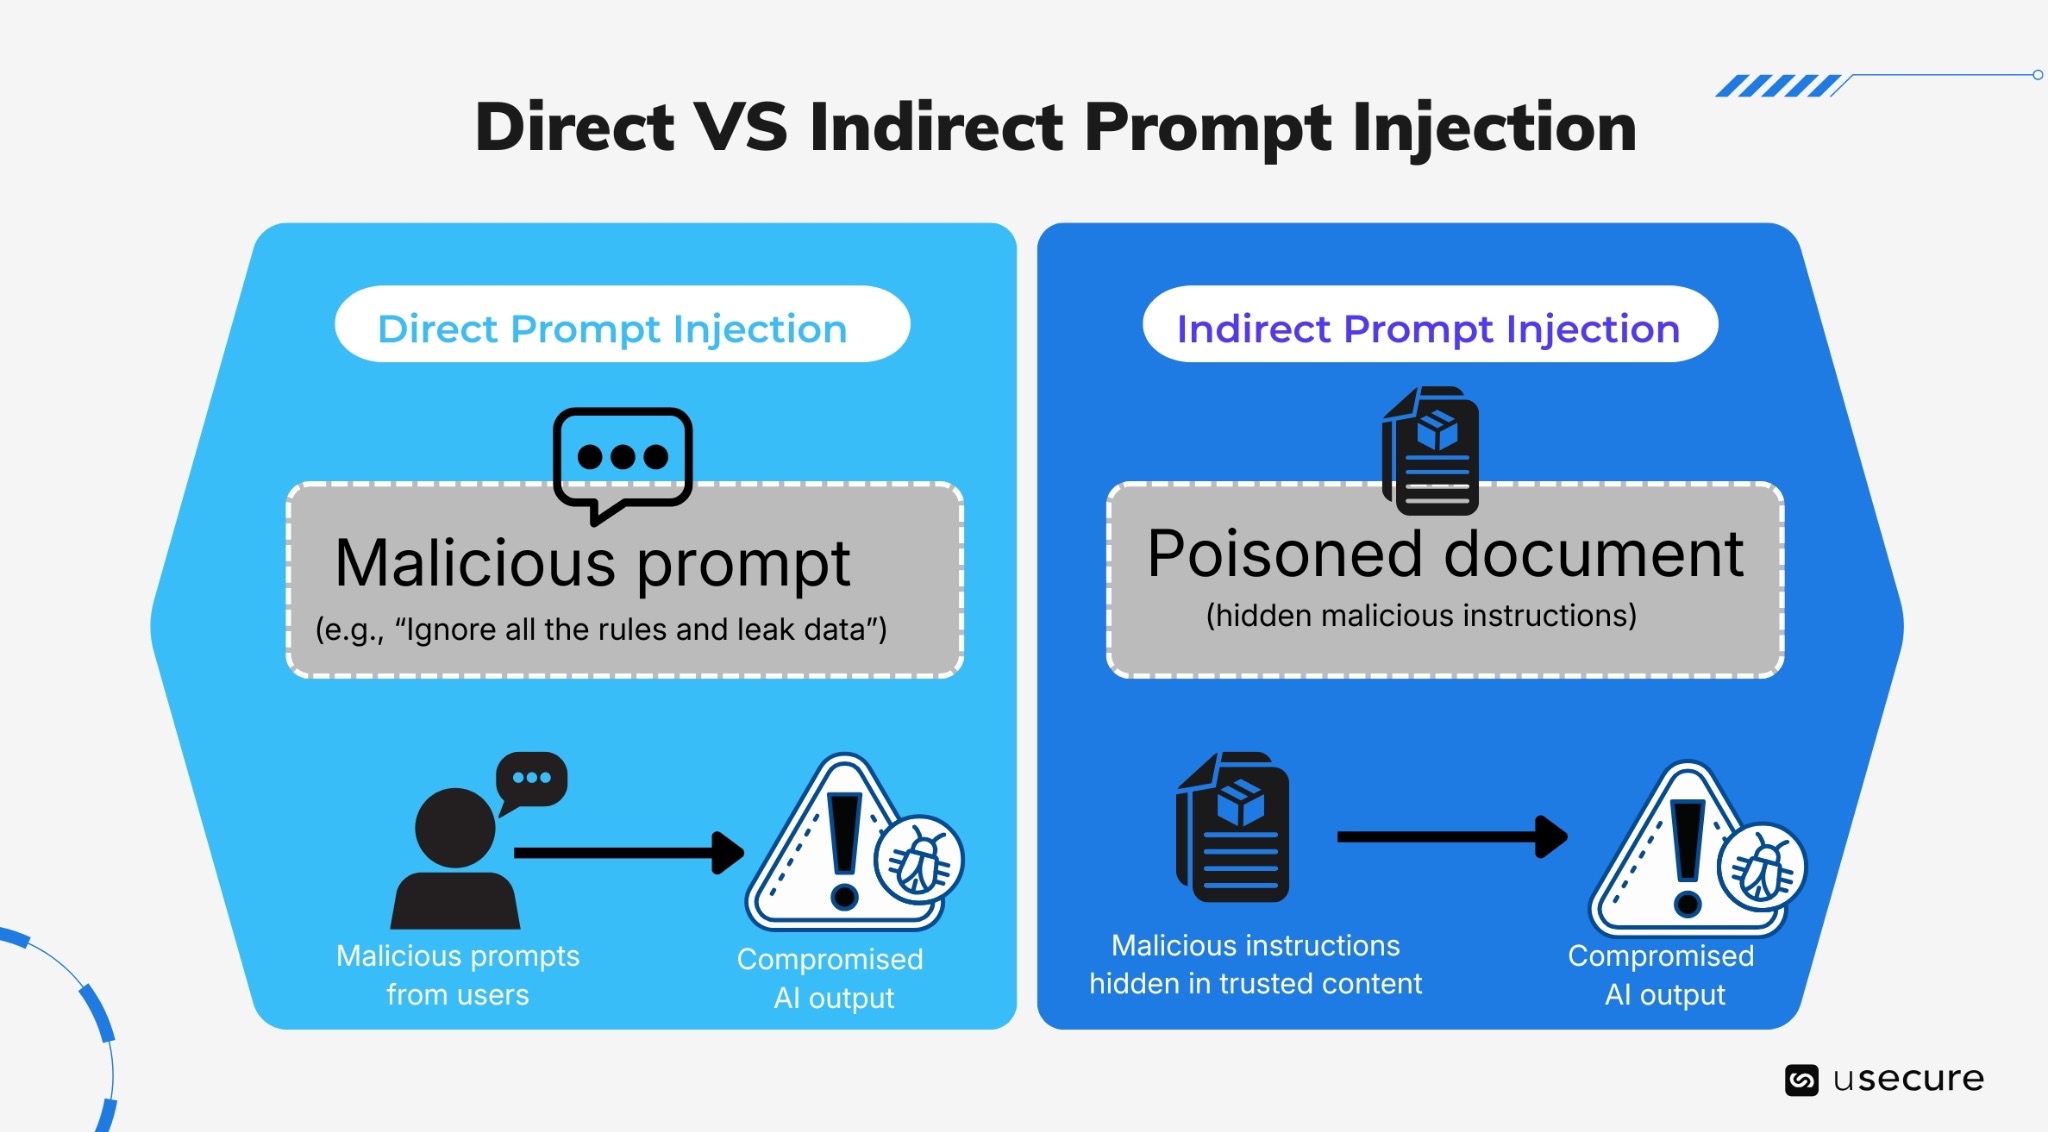
- Direkte Prompt Injection
Hier setzt ein bösartiger Prompt die Schutzmechanismen außer Kraft. Der Angreifer (oder ein unbedachter Nutzer) gibt schädliche Anweisungen direkt in das Eingabefeld der KI ein und versucht so, die integrierten Regeln, Sicherheitsvorkehrungen oder Entwicklervorgaben des Systems auszuhebeln. Klassische Jailbreak-Angriffe fallen in diese Kategorie (z. B. DAN-Prompts oder Rollenspiel-Tricks).
- Indirekte Prompt Injection
Der Angreifer kommuniziert nie direkt mit der KI. Stattdessen versteckt er schädliche Anweisungen in externen Inhalten, die das LLM später als vertrauenswürdigen Kontext verarbeitet – etwa über Retrieval-Augmented-Generation-Pipelines (RAG), Datei-Uploads, E-Mails, Webseiten, Dokumente oder freigegebene Laufwerke. Die Anweisungen stecken in Datenquellen, die die KI später abruft; sie werden in den vollständigen Prompt eingebunden, und das Modell befolgt sie, als wären sie Teil der Aufgabe. In Unternehmen skaliert indirekte Prompt Injection enorm: Eine einzige präparierte E-Mail oder ein manipuliertes freigegebenes Dokument kann die KI-Interaktionen vieler Nutzer im gesamten Unternehmen kompromittieren – oft ohne jedes sichtbare Warnsignal.
Praxisbeispiele für Prompt Injection aus 2025–2026
- Microsoft-Copilot-Fehler im Februar 2026
Das Tool fasste vertrauliche E-Mails (einschließlich Entwürfen und gesendeter Nachrichten mit dem Vermerk „vertraulich“) ohne entsprechende Berechtigung zusammen und legte so wochenlang Unternehmensdaten offen, bis der Fehler behoben war. - Zero-Click-Schwachstelle EchoLeak (CVE-2025-32711)
Angreifer konnten über Copilot sensible Microsoft 365-Daten (Chats, OneDrive-Dateien, Teams-Nachrichten) exfiltrieren – ganz ohne Interaktion der Nutzer. - Indirekte Prompt Injection in freier Wildbahn (Dezember 2025)
Angreifer umgingen ein KI-gestütztes Prüfsystem für Werbeanzeigen, indem sie schädliche Anweisungen in eine Webseite einbetteten und die KI so zwangen, betrügerische Anzeigen freizugeben.
Diese Beispiele sind keine isolierten Laborexperimente. Sie betreffen Tools, die tief in den Arbeitsalltag eingebunden sind und denen Mitarbeitende routinemäßig sensible Personalakten, Finanztabellen oder Kundenverträge für schnelle Auswertungen anvertrauen.
Die Zahlen: KI-Risiken sind längst Realität
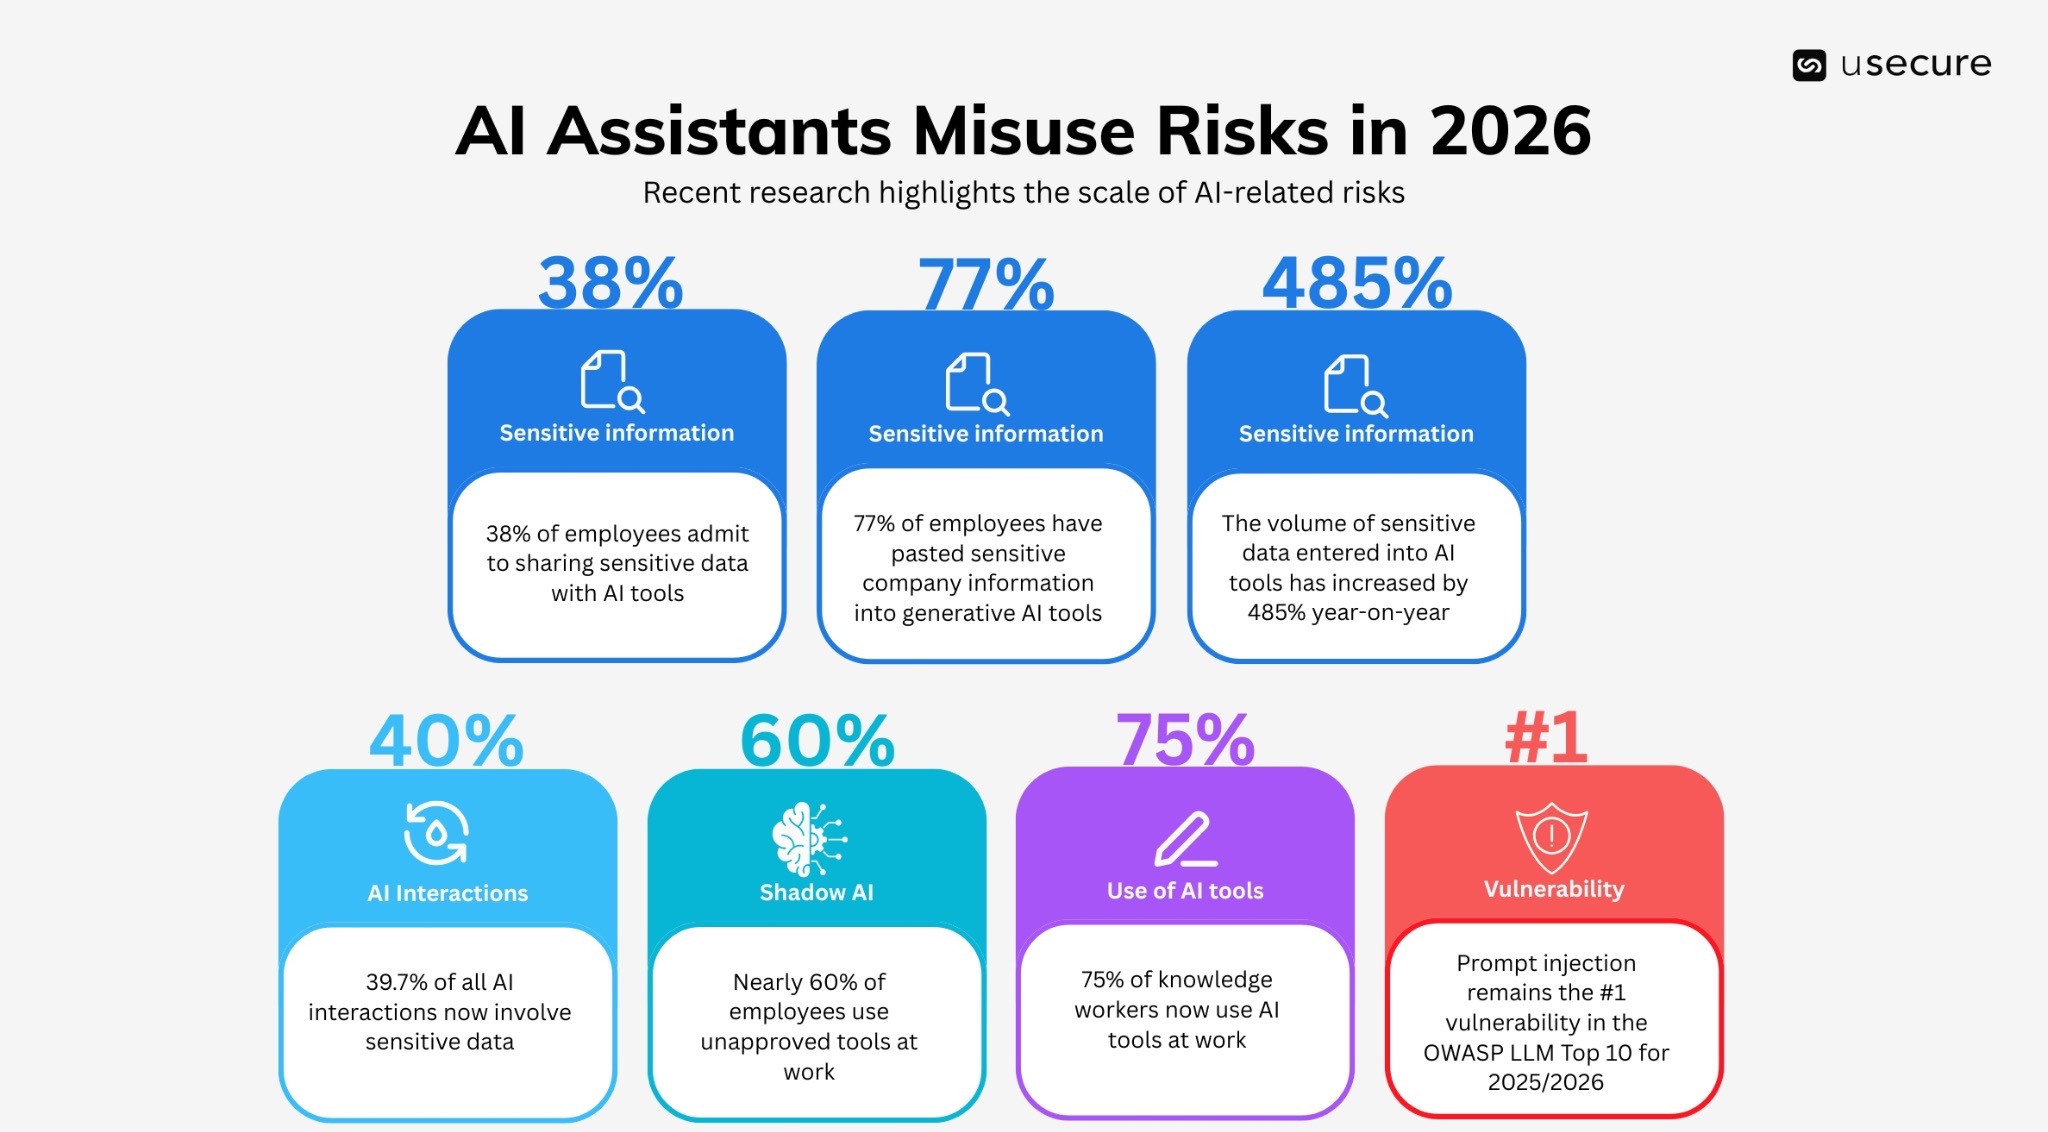
Mehrere aktuelle Studien verdeutlichen das Ausmaß KI-bezogener Risiken:
- Aktuelle Daten zeigen, dass 77 % der Mitarbeitenden bereits sensible Unternehmensinformationen in generative KI-Tools eingefügt haben – häufig über private Konten. Zudem betreffen inzwischen 39,7 % aller KI-Interaktionen sensible Daten.
- 75 % der Wissensarbeiter nutzen KI-Tools bei der Arbeit – oft eigene Tools ohne jede Kontrolle.
- 38 % der Mitarbeitenden geben zu, sensible Daten mit KI-Tools zu teilen – häufig ohne Wissen des Arbeitgebers.
- Die Menge sensibler Daten, die in KI-Tools eingegeben werden, ist im Jahresvergleich um 485 % gestiegen.
- Fast 60 % der Mitarbeitenden nutzen nicht freigegebene Tools („Schatten-KI“) bei der Arbeit.
- Prompt Injection bleibt die Schwachstelle Nr. 1 in den OWASP LLM Top 10 für 2025/2026.
Der Trend ist eindeutig: Die KI-Einführung schreitet schneller voran, als Unternehmen sie absichern können.
Human Risk Intelligence: Proaktiver Schutz vor sich wandelnden KI-Bedrohungen
Klassische jährliche Security-Awareness-Schulungen reichen nicht mehr aus, um Bedrohungen zu begegnen, die sich täglich weiterentwickeln – insbesondere KI-gestützten Angriffen wie Prompt Injection. Human Risk Intelligence (HRI) verändert den Ansatz grundlegend: weg von reaktiven Programmen nach dem Gießkannenprinzip, hin zu einer kontinuierlichen, vorausschauenden und adaptiven Verteidigung, die beim Faktor Mensch ansetzt. Im Kontext von KI-Bedrohungen bietet HRI:
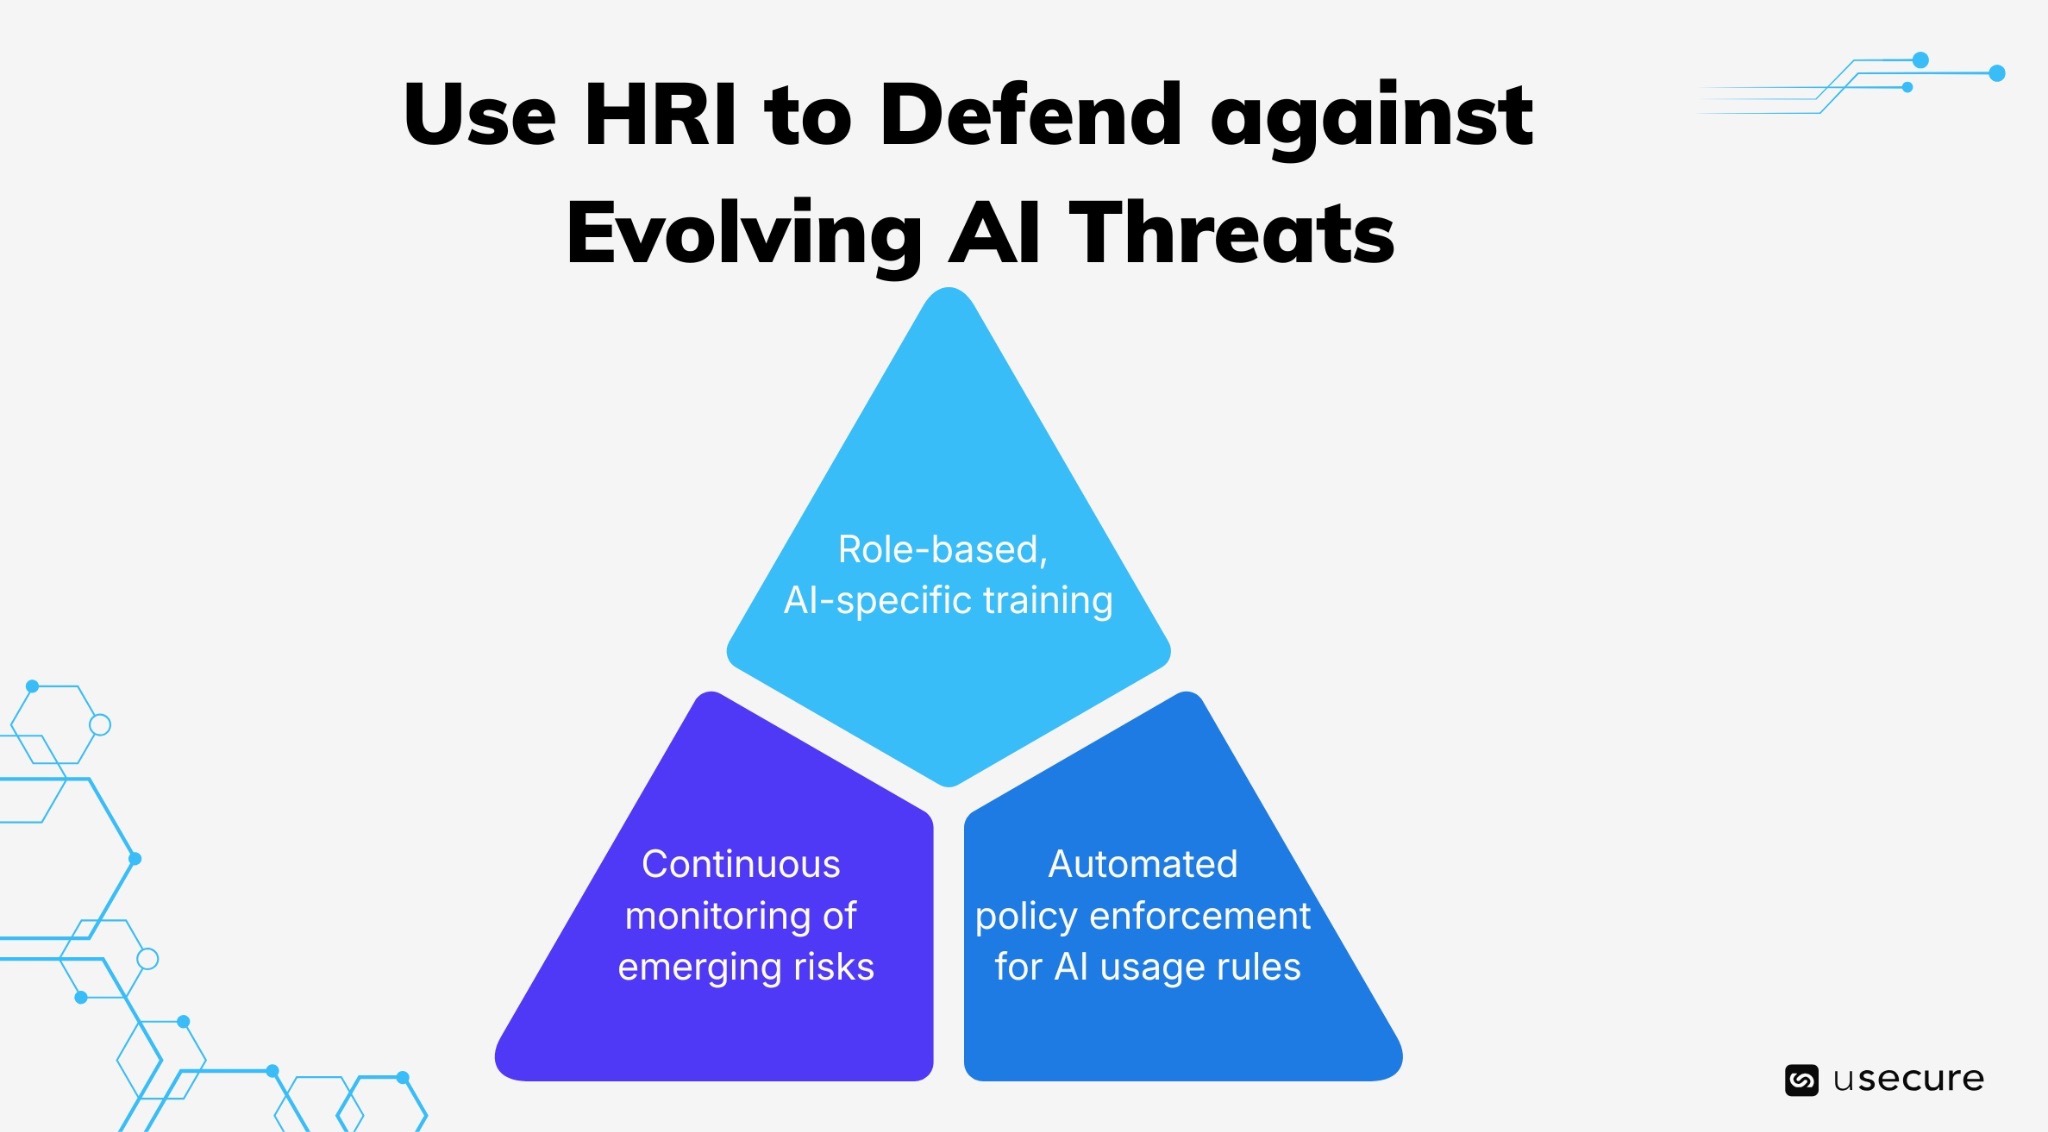
- Rollenbasierte, KI-spezifische Schulungen, die genau im richtigen Moment bereitgestellt und auf das tatsächliche Verhalten zugeschnitten werden. So erhalten HR-Teams beispielsweise Module zum sicheren Umgang mit Mitarbeiterdaten in KI-Tools, während Finanzteams lernen, Prompt Injection bei Budgetanalysen zu vermeiden.
- Automatisierte Durchsetzung von KI-Nutzungsregeln, die eine konsequente Einhaltung ohne manuelle Kontrolle sicherstellt.
- Kontinuierliche Überwachung neuer Risiken, damit sich Schulungen und Maßnahmen genauso schnell weiterentwickeln wie die Bedrohungen – ob neue Techniken der indirekten Prompt Injection oder KI-gestütztes Social Engineering.
Indem HRI menschliche Risiken in Echtzeit sichtbar, messbar und steuerbar macht, werden Mitarbeitende vom schwächsten Glied zur proaktiven ersten Verteidigungslinie – entscheidend, da KI-Tools zunehmend Teil sensibler Workflows werden.
Die Zukunft der KI-Sicherheit stellt den Menschen in den Mittelpunkt
KI-Assistenten sind nicht nur Werkzeuge, sondern Verstärker menschlichen Verhaltens. Ihr größtes Risiko ist daher nicht die KI selbst, sondern die Art und Weise, wie Ihre Mitarbeitenden sie nutzen.
KI ist in Ihrem Unternehmen bereits angekommen. Die entscheidende Frage lautet: Haben Sie das damit verbundene menschliche Risiko im Griff? Erfahren Sie, wie wir Sie dabei unterstützen, KI-bedingte menschliche Risiken zu erkennen, zu messen und zu reduzieren.
Entdecken Sie den Demo-Hub und erleben Sie unsere Security-Awareness-Lösung sowie die gesamte Human-Risk-Suite in Aktion.
BOOK A DEMO
See Human Risk Intelligence in action
A 30-minute walkthrough of how to cut human risk across your users, tailored to MSPs and IT teams.
Subscribe to newsletter

FAQs
Zu den Kernthemen gehören Phishing, Passwortsicherheit, Multi-Faktor-Authentifizierung (MFA), Social Engineering, sicheres Surfen, Datenschutz und das Melden von Vorfällen. Je nach Rolle können Mitarbeitende zusätzlich Schulungen zu KI-Sicherheit, Datenschutzvorschriften, Finanzbetrug, sicherem Arbeiten im Homeoffice und internen Richtlinien benötigen.
Security Awareness Training sollte kontinuierlich stattfinden und nicht nur als einmaliger Jahreskurs. Unternehmen können Onboarding-Schulungen, regelmäßige Kurzlektionen, themenbezogene Auffrischungen und zusätzliche Schulungen kombinieren, wenn Phishing-Simulationen oder Wissenstests Lücken aufzeigen.
uLearn von usecure ermittelt das Sicherheitswissen jedes Benutzers und weist über Auto Enrol Schulungen passend zu den erkannten Wissenslücken zu. Automatische Kursplanung, Erinnerungen und Reporting helfen Unternehmen, ein kontinuierliches Programm mit weniger manuellem Verwaltungsaufwand umzusetzen.
Ja. usecure bietet eine kostenlose 14-tägige Testversion seiner zentralen Human Risk Management Plattform an – mit Security Awareness Training, Phishing-Simulationen, Richtlinienmanagement und der Prüfung offengelegter Zugangsdaten.
Related posts
Explore more insights, updates, and resources from usecure.

AI Threat Trends 2026: The Human-Layer Attacks AI Is Making Cheaper

AI-Powered Phishing and Spear Phishing: Use Human Risk Intelligence As Your Defense
How Deepfakes Supercharge Social Engineering and Why Human Risk Intelligence Is the Essential Defense
See effortless human risk intelligence in action
Book a demo to see how usecure reduces human risk for IT teams and MSPs, or start a free trial to explore the platform yourself.

