Fuite de données GenAI : quand les employés collent des données confidentielles dans des outils d'IA


Subscribe to newsletter
Les outils d'IA générative comme ChatGPT, Claude et Copilot sont devenus des assistants du quotidien en entreprise. Mais pour de nombreuses organisations, ce confort a un coût caché : des données sensibles de l'entreprise qui fuient discrètement vers des modèles d'IA publics, par un simple copier-coller. Portée par les comportements humains et des lacunes de gouvernance, l'utilisation de l'IA crée une exposition cyber que les outils de sécurité traditionnels ne voient pas.
Dans cet article, nous analysons en profondeur le phénomène croissant de la fuite de données GenAI : ce qu'elle recouvre réellement, les types de données sensibles les plus souvent exposés, les conséquences graves pour les organisations, des exemples d'incidents réels, les comportements humains qui alimentent ce risque et, surtout, la manière dont la Human Risk Intelligence (HRI) offre une défense moderne et proactive pour aider les organisations à exploiter tout le potentiel de l'IA sans compromettre leur sécurité.
Qu'est-ce que la fuite de données GenAI ?
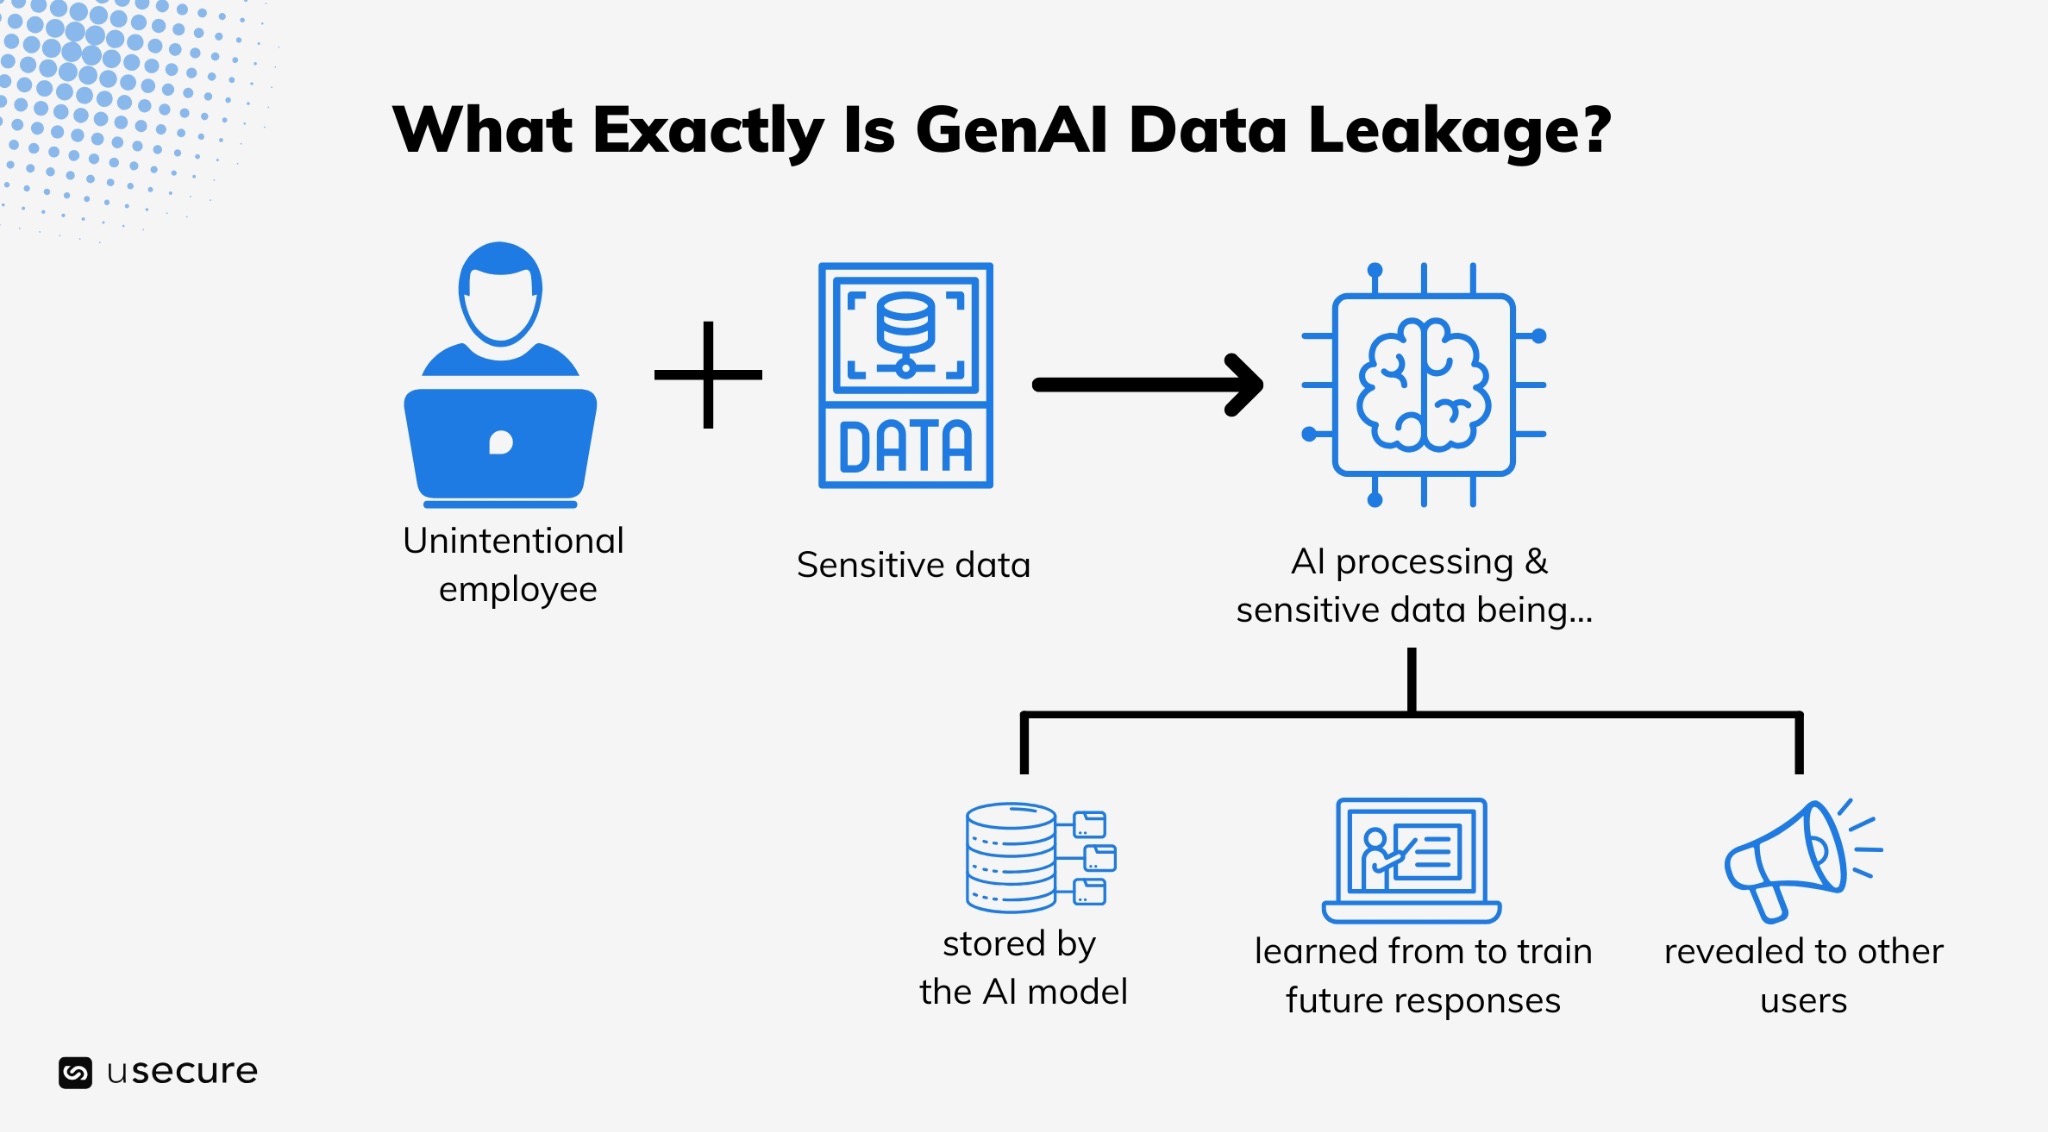
La fuite de données GenAI désigne l'exposition involontaire d'informations sensibles ou confidentielles via des systèmes d'IA générative, que ce soit lors de la saisie, du traitement ou de la génération des réponses.
Concrètement, des données que les employés n'avaient pas l'intention de partager finissent stockées, utilisées pour l'apprentissage ou révélées par un modèle d'IA. Une fois soumises, elles ne disparaissent pas. Les modèles publics les conservent sauf blocage explicite, et de nombreux comptes gratuits alimentent directement les jeux de données d'entraînement. Même les versions entreprise « privées » présentent des risques si elles sont mal configurées.
Contrairement aux violations classiques orchestrées par des pirates chevronnés, cette fuite est généralement involontaire. Les employés n'ont aucune intention malveillante : ils cherchent simplement à travailler plus vite.
8 types de données sensibles couramment exposés dans les outils d'IA
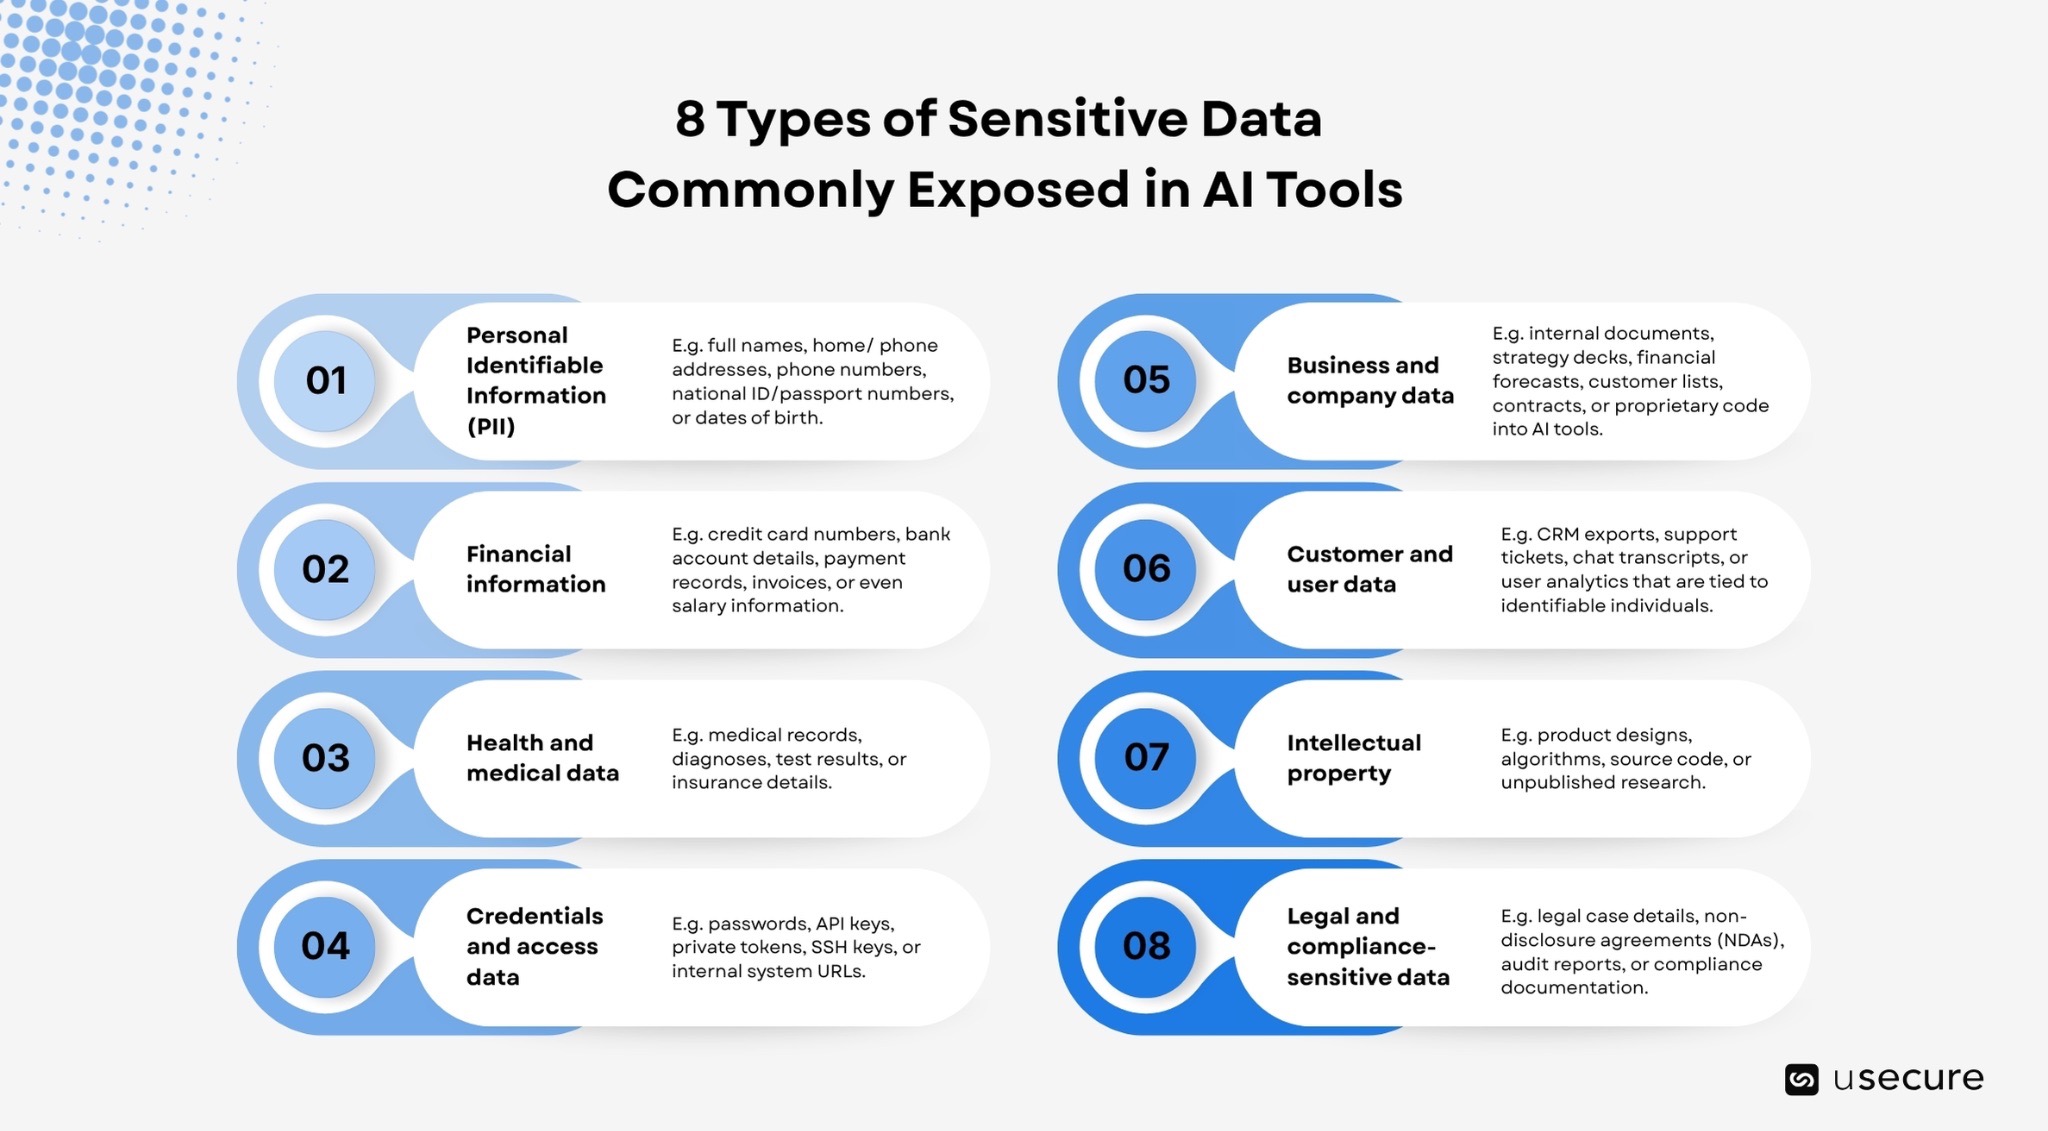
Les employés sous-estiment souvent la quantité de données sensibles qu'ils collent dans les outils d'IA. Il ne s'agit pas seulement de mots de passe : plusieurs catégories sont régulièrement exposées :
- Données personnelles identifiables (PII) : noms complets, adresses postales, numéros de téléphone, adresses e-mail, numéros de carte d'identité ou de passeport, dates de naissance, etc.
- Informations financières : les employés collent parfois des numéros de carte bancaire, des coordonnées bancaires, des historiques de paiement, des factures, voire des données salariales dans des outils d'IA pour les traiter ou les analyser. Ces données sont particulièrement prisées des attaquants et leur exposition peut avoir de lourdes conséquences.
- Données de santé et médicales : dossiers médicaux, diagnostics, résultats d'examens ou informations d'assurance. Ces données sont fortement réglementées et doivent être traitées avec la plus grande rigueur au titre de réglementations comme le GDPR ou HIPAA.
- Identifiants et données d'accès : mots de passe, clés API, jetons privés, clés SSH et URL de systèmes internes susceptibles de contenir des informations de connexion.
- Données métier et d'entreprise : documents internes, présentations stratégiques, prévisions financières, listes de clients, contrats ou code propriétaire.
- Données clients et utilisateurs : exports CRM, tickets de support, transcriptions de chat et données analytiques liées à des personnes identifiables. Partager ces données peut enfreindre les réglementations sur la protection de la vie privée et les politiques internes.
- Propriété intellectuelle : conceptions de produits, algorithmes, code source et travaux de recherche non publiés. Même si ces éléments ne semblent pas « sensibles » au sens classique, leur exposition peut nuire à l'avantage concurrentiel d'une entreprise.
- Données juridiques et de conformité : détails de dossiers juridiques, accords de confidentialité (NDA), rapports d'audit et documentation de conformité.
Si ces données finissent dans des outils d'IA, c'est généralement parce que les collaborateurs veulent gagner du temps. Mais ils oublient souvent que les données elles-mêmes sont sensibles. Une règle simple aide : si vous ne seriez pas à l'aise de publier une information sur Internet, elle ne doit pas être saisie dans un outil d'IA non approuvé.
Les conséquences graves de la fuite de données GenAI
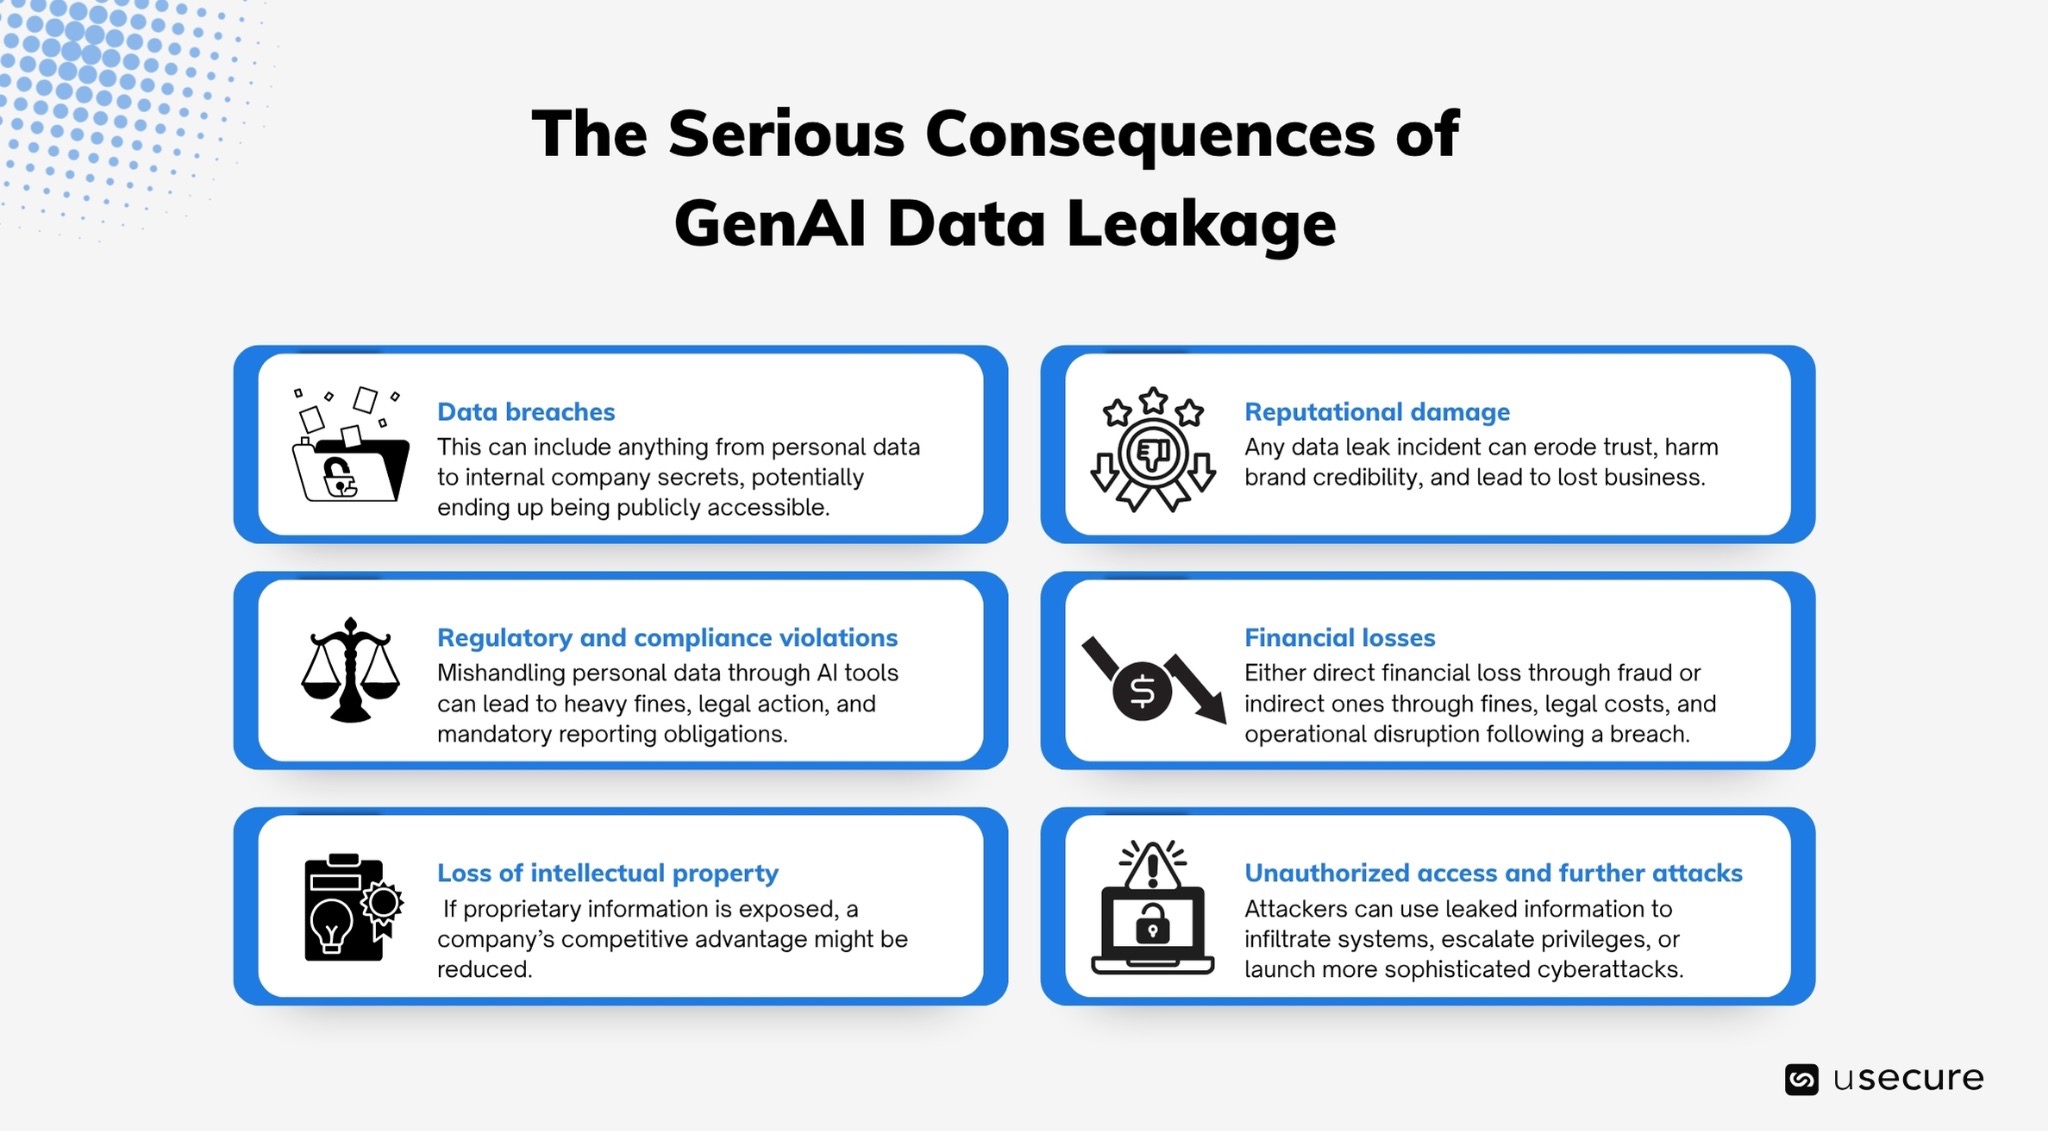
La fuite de données GenAI peut avoir des conséquences graves et de grande portée, pour les personnes comme pour les organisations.
- Violations de données
L'un des risques les plus immédiats est la violation de données, lorsque des informations sensibles sont exposées à des tiers non autorisés. Cela peut aller des données personnelles aux secrets internes de l'entreprise, qui risquent alors de tomber entre les mains d'attaquants ou de devenir publiquement accessibles.
- Manquements réglementaires et de conformité
La fuite peut aussi entraîner des manquements réglementaires. Des textes comme le GDPR imposent une protection stricte des données personnelles, et leur mauvaise gestion via des outils d'IA peut se traduire par de lourdes amendes, des poursuites et des obligations de notification.
- Perte de propriété intellectuelle
Autre impact majeur : la perte de propriété intellectuelle. Si des informations propriétaires comme des conceptions de produits, du code ou des stratégies commerciales sont exposées, des concurrents peuvent accéder à des informations précieuses, au détriment de l'avantage concurrentiel de l'entreprise.
- Atteinte à la réputation
Une fuite liée à la GenAI peut également nuire à la réputation. Clients et partenaires attendent que leurs données soient traitées en toute sécurité : le moindre incident peut éroder la confiance, entamer la crédibilité de la marque et faire perdre des affaires.
- Pertes financières
Dans certains cas, elle peut entraîner des pertes financières, directement par la fraude ou indirectement via les amendes, les frais juridiques et les perturbations opérationnelles consécutives à une violation.
- Accès non autorisés et nouvelles attaques
Enfin, il existe un risque d'accès non autorisé et d'attaques ultérieures. Si des identifiants ou des informations système fuient, les attaquants peuvent s'en servir pour s'introduire dans les systèmes, élever leurs privilèges ou lancer des cyberattaques plus sophistiquées.
Gartner prévoit que d'ici 2030, 40 % des organisations pourraient subir des failles de sécurité liées à l'IA, ce qui souligne la nécessité d'agir dès aujourd'hui.
L'ampleur du problème : des statistiques récentes inquiétantes
Des études récentes de 2026 montrent à quel point la fuite de données GenAI s'est généralisée :
- 77 % des employés collent des données directement dans des outils GenAI, et plus de 50 % de ces collages contiennent des informations d'entreprise. L'utilisateur moyen effectue 6,8 collages par jour, dont 3,8 incluent des données sensibles.
- 26,4 % des fichiers téléversés dans des outils GenAI contiennent désormais des données sensibles (contre 22 % trois mois plus tôt). 25 % de ces données sont techniques, dont 65 % de code source propriétaire.
- 82 % de ces collages à risque passent par des comptes personnels non gérés, contournant entièrement les contrôles de l'entreprise. La GenAI est devenue le premier canal d'exfiltration de données d'entreprise, avec 32 % de l'ensemble des transferts de données non autorisés.
Le message est clair : l'usage de l'IA n'est plus un cas marginal, c'est la nouvelle norme.
Exemples réels : quand « demander de l'aide à l'IA » tourne mal
- Samsung : des ingénieurs ont collé du code source confidentiel, des transcriptions de réunions et des spécifications matérielles dans ChatGPT pour du débogage et de l'optimisation. Les données sont entrées dans les systèmes d'OpenAI, entraînant une interdiction interne immédiate et une refonte des politiques.
- Cabinets d'avocats et secteur de la santé : des collaborateurs et des cliniciens ont involontairement soumis à des LLM publics des documents couverts par le secret professionnel et des données patients (même « anonymisées »), déclenchant des contrôles de conformité au titre du GDPR, de HIPAA et des règles déontologiques.
- Incidents généralisés en entreprise : plusieurs organisations ont découvert des fuites d'algorithmes propriétaires, de documents de fusions-acquisitions (M&A), de données de paie et de PII clients via des comptes gratuits ChatGPT, Claude et Perplexity, souvent à l'insu de l'équipe sécurité.
- Faille de l'application Chat & Ask AI : 300 millions de messages de 25 millions d'utilisateurs exposés à cause d'une base de données mal configurée, ce qui montre comment les applications qui s'appuient sur des modèles d'IA amplifient les risques de fuite.
Le facteur humain au cœur du risque
Le comportement humain est au cœur de la fuite de données GenAI. Les employés adoptent rapidement les outils d'IA parce qu'ils apportent une valeur immédiate, mais beaucoup sous-estiment les implications en matière de confidentialité et de conformité. Les politiques sont souvent en retard sur l'adoption des outils : les fuites se produisent alors sans contrôle, car les employés utilisent l'IA sans consignes claires, sans garde-fous et sans réelle conscience des risques.
Human Risk Intelligence : une défense décisive contre les fuites de données liées à l'IA
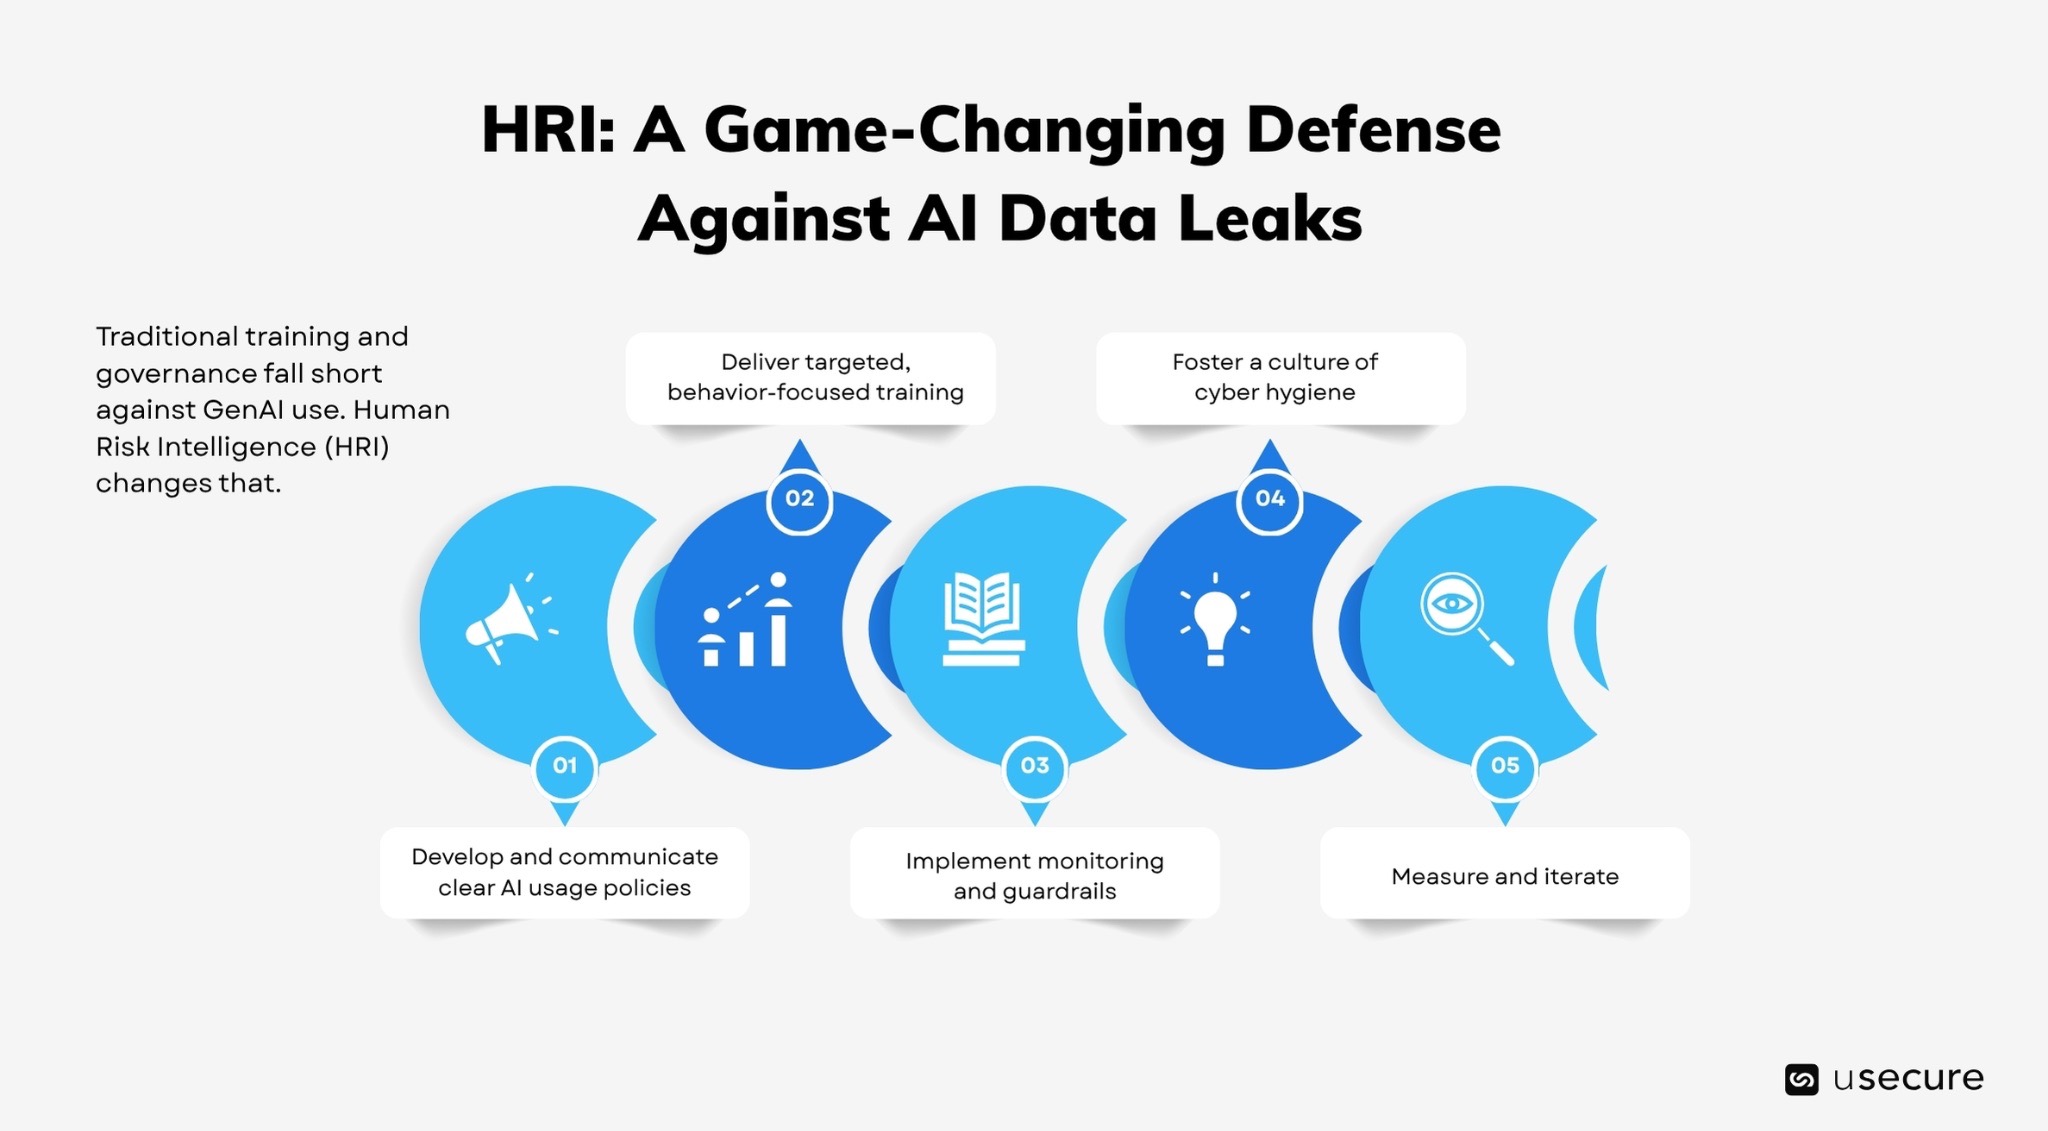
La formation et la gouvernance traditionnelles ne suffisent plus face à l'usage de la GenAI. La Human Risk Intelligence (HRI) change la donne. Elle combine données comportementales, renseignement sur les menaces et analyses pilotées par l'IA pour anticiper et prévenir les risques d'origine humaine. Les organisations peuvent réduire leur exposition grâce à une stratégie à plusieurs niveaux :
- Définir et communiquer des politiques d'usage de l'IA claires : préciser quelles données peuvent ou non être partagées, et proposer des alternatives approuvées de niveau entreprise.
- Proposer des formations ciblées, axées sur les comportements : s'appuyer sur la Human Risk Intelligence pour adapter les contenus aux pièges courants, comme coller du code ou des données clients.
- Mettre en place supervision et garde-fous : déployer des solutions qui détectent les comportements à risque en temps réel sans perturber excessivement le travail.
- Ancrer une culture de cyber-hygiène : encourager le signalement des incidents évités de justesse et les bonnes pratiques d'usage de l'IA.
- Mesurer et itérer : suivre des indicateurs clés comme les incidents de collage, les scores de risque et l'efficacité des formations afin d'améliorer en continu les contrôles, d'affiner les politiques et de réduire la probabilité de futures fuites.
En intégrant la Human Risk Intelligence, les entreprises peuvent anticiper et prévenir les fuites plutôt que de simplement réagir après coup.
Encadrer l'usage de l'IA avec la HRI
L'IA générative offre un potentiel considérable en matière de productivité et d'innovation, mais l'utilisation non encadrée d'outils publics par les employés crée un vecteur majeur de fuite de données. Les statistiques et exemples de 2025-2026 sont sans équivoque : il ne s'agit pas d'une tendance passagère, mais d'un risque structurel du monde du travail moderne.
Le moment d'agir, c'est maintenant. Évaluez votre exposition actuelle aux outils d'IA, renforcez vos politiques et vos formations grâce aux données comportementales, et bâtissez une culture où les bonnes pratiques de sécurité soutiennent l'innovation. Vous transformerez ainsi une vulnérabilité potentielle en avantage concurrentiel.
Découvrez notre demo hub pour voir en action notre solution de sensibilisation à la sécurité et l'ensemble de notre suite de gestion du risque humain.
BOOK A DEMO
See Human Risk Intelligence in action
A 30-minute walkthrough of how to cut human risk across your users, tailored to MSPs and IT teams.
Subscribe to newsletter

FAQs
Les sujets essentiels sont le phishing, la sécurité des mots de passe, l'authentification multifacteur (MFA), l'ingénierie sociale, la navigation sécurisée, la protection des données et le signalement des incidents. Selon leur poste, les collaborateurs peuvent aussi avoir besoin d'une formation sur la sécurité de l'IA, les réglementations sur la vie privée, la fraude financière, le télétravail sécurisé et les politiques internes.
La formation de sensibilisation à la sécurité doit être continue plutôt que limitée à un seul cours annuel. Les organisations peuvent combiner formation à l'intégration, courtes leçons régulières, rappels thématiques et formations complémentaires lorsque des simulations de phishing ou des évaluations révèlent des lacunes.
uLearn d'usecure évalue les connaissances de chaque utilisateur en matière de sécurité et s'appuie sur Auto Enrol pour attribuer des formations en fonction des lacunes identifiées. La planification automatique des cours, les relances et le reporting permettent aux organisations de mener un programme continu avec moins d'administration manuelle.
Oui. usecure propose un essai gratuit de 14 jours de sa plateforme principale de Human Risk Management, qui couvre la formation de sensibilisation à la sécurité, les simulations de phishing, la gestion des politiques et la vérification de l'exposition des identifiants.
Related posts
Explore more insights, updates, and resources from usecure.

AI Threat Trends 2026: The Human-Layer Attacks AI Is Making Cheaper

AI-Powered Phishing and Spear Phishing: Use Human Risk Intelligence As Your Defense
Injection de prompt et usage abusif des assistants IA : quand les collaborateurs utilisent l'IA dans des processus sensibles
See effortless human risk intelligence in action
Book a demo to see how usecure reduces human risk for IT teams and MSPs, or start a free trial to explore the platform yourself.

