Qué implica en la práctica el requisito de formación y concienciación de NIS2
Published on
August 26, 2026
Read time
5 mins

Qué implica en la práctica el requisito de formación y concienciación de NIS2

Publicado el
August 26, 2026
Tiempo de lectura
5 min de lectura
Categoría
5 min de lectura

Qué implica en la práctica el requisito de formación y concienciación de NIS2

Publicado el
26 Aug 26

Table of contents

Subscribe to newsletter

By clicking Sign Up you're confirming that you agree with our Terms and Conditions.
Thank you! Your submission has been received!
Oops! Something went wrong while submitting the form.

NIS2 ha convertido la formación en concienciación en ciberseguridad en algo más que un trámite anual de cumplimiento: hoy es una obligación de gobernanza medible. Con una aplicación cada vez más estricta en toda Europa, las organizaciones deben demostrar que sus directivos y empleados saben reconocer, notificar y responder ante las ciberamenazas, y no limitarse a completar un curso. Sin embargo, muchos programas siguen siendo genéricos, poco frecuentes y mal documentados, lo que abre una brecha crítica entre lo que esperan los reguladores y la preparación operativa real. Este artículo explica qué exigen en la práctica los artículos 20, 21 y 23, por qué los reguladores están poniendo el foco en el riesgo humano y cómo construir programas de formación en concienciación en ciberseguridad continuos, adaptados a cada rol y listos para auditoría, que reduzcan la exposición y acrediten un cumplimiento defendible en un panorama de amenazas hostil.

La aplicación de NIS2 ya no es un escenario teórico. A mediados de 2026, 23 de los 27 Estados miembros de la UE han transpuesto la directiva a su legislación nacional. Ya se han impuesto las primeras sanciones en Bélgica, Italia y Hungría, y cuatro países han sido remitidos al Tribunal de Justicia de la Unión Europea por incumplir el plazo de transposición.

Aun así, las organizaciones siguen muy poco preparadas. Una encuesta realizada en la primavera de 2026 a 670 directivos de ocho países reveló que el 84 % de las organizaciones que ya se enfrentan a una aplicación activa de NIS2 reconoce no estar preparada. Este artículo analiza qué exige realmente el requisito de formación y concienciación de NIS2, por qué la capa humana se ha convertido en un eje central de la regulación en ciberseguridad y qué hace falta para crear un programa capaz de superar una auditoría, y no solo de cumplir con una lista de comprobación interna.

La formación ya es una obligación legal, no una cortesía

Durante años, la formación en concienciación en ciberseguridad se movió en una zona gris. Se consideraba una buena práctica, pero rara vez constituía una exigencia legal firme con consecuencias claramente definidas. NIS2 cierra esa brecha.
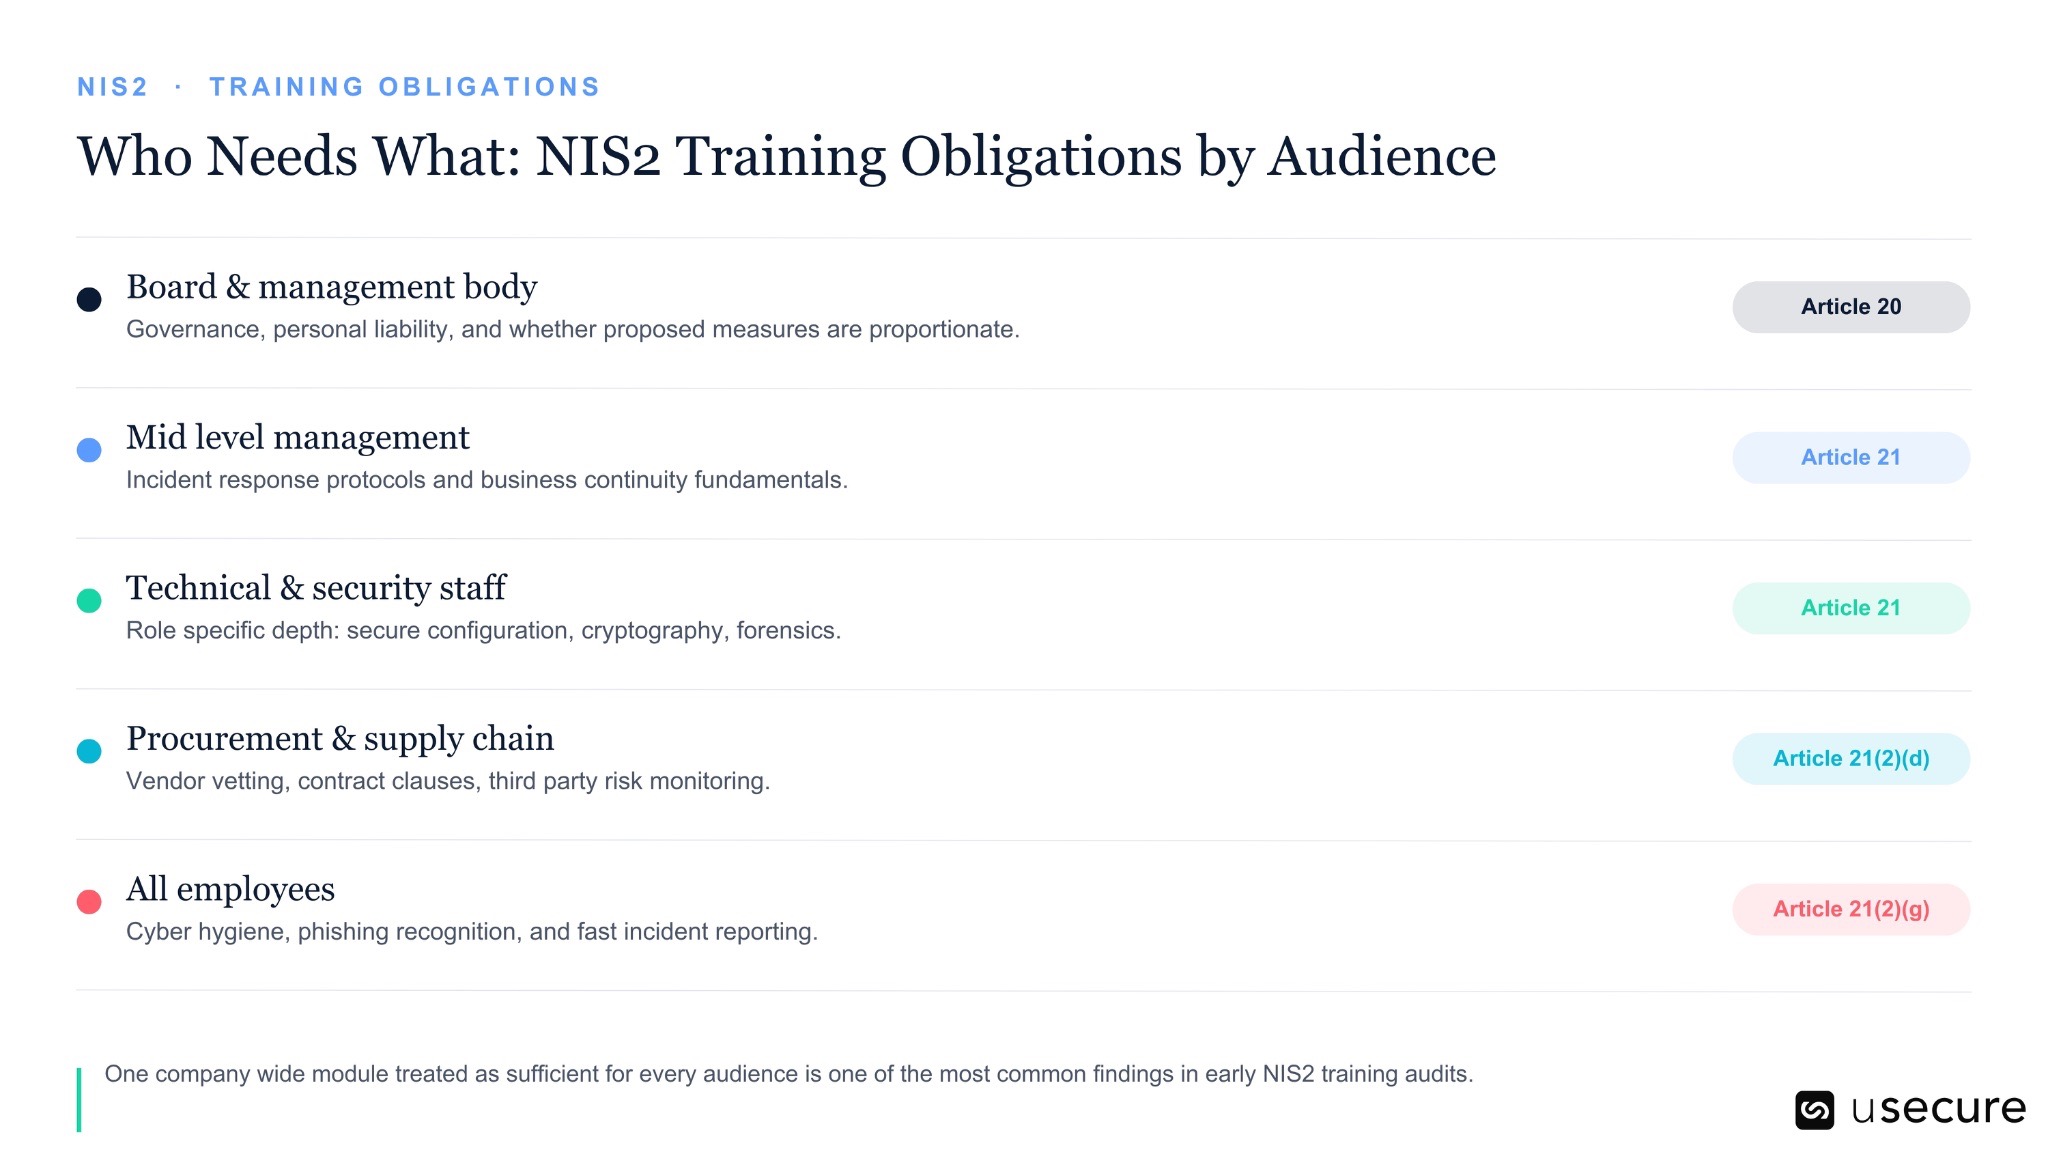
Requisitos de formación y concienciación en ciberseguridad de NIS2
  • El artículo 20 obliga a los órganos de dirección de las entidades esenciales e importantes a formarse ellos mismos en ciberseguridad, de modo que dispongan de conocimientos suficientes para identificar riesgos y valorar si las medidas que se les presentan son adecuadas.
  • El artículo 20 también fomenta —y, a través de la transposición nacional en varios Estados miembros, ya exige— una formación similar para el conjunto de la plantilla.
  • El artículo 21(2)(g) va más allá e incluye las prácticas básicas de ciberhigiene y la formación en concienciación en ciberseguridad entre las medidas obligatorias de gestión de riesgos que debe implantar toda entidad dentro del ámbito de aplicación.
  • El artículo 23 cierra el círculo. Cuando se produce un incidente, el personal debe reconocerlo y escalarlo con la rapidez suficiente para cumplir con la alerta temprana de 24 horas y la notificación de incidentes de 72 horas. Esa capacidad hay que entrenarla: no se puede dar por supuesta.

En conjunto, estos tres artículos convierten la formación en concienciación en ciberseguridad de una simple partida de cumplimiento en una obligación de gobernanza con responsabilidades claramente definidas y una posible exposición personal. Las leyes nacionales de transposición en Alemania, Italia y Bulgaria ya contemplan multas personales contra los miembros de los órganos de dirección, independientes de las sanciones impuestas a la entidad, y algunas jurisdicciones permiten a los tribunales inhabilitar temporalmente a esas personas para ejercer funciones directivas.

Por qué los reguladores están mirando a la capa humana

El énfasis de NIS2 en la formación no responde solo a un trámite regulatorio. Refleja dónde empiezan realmente las brechas de seguridad.
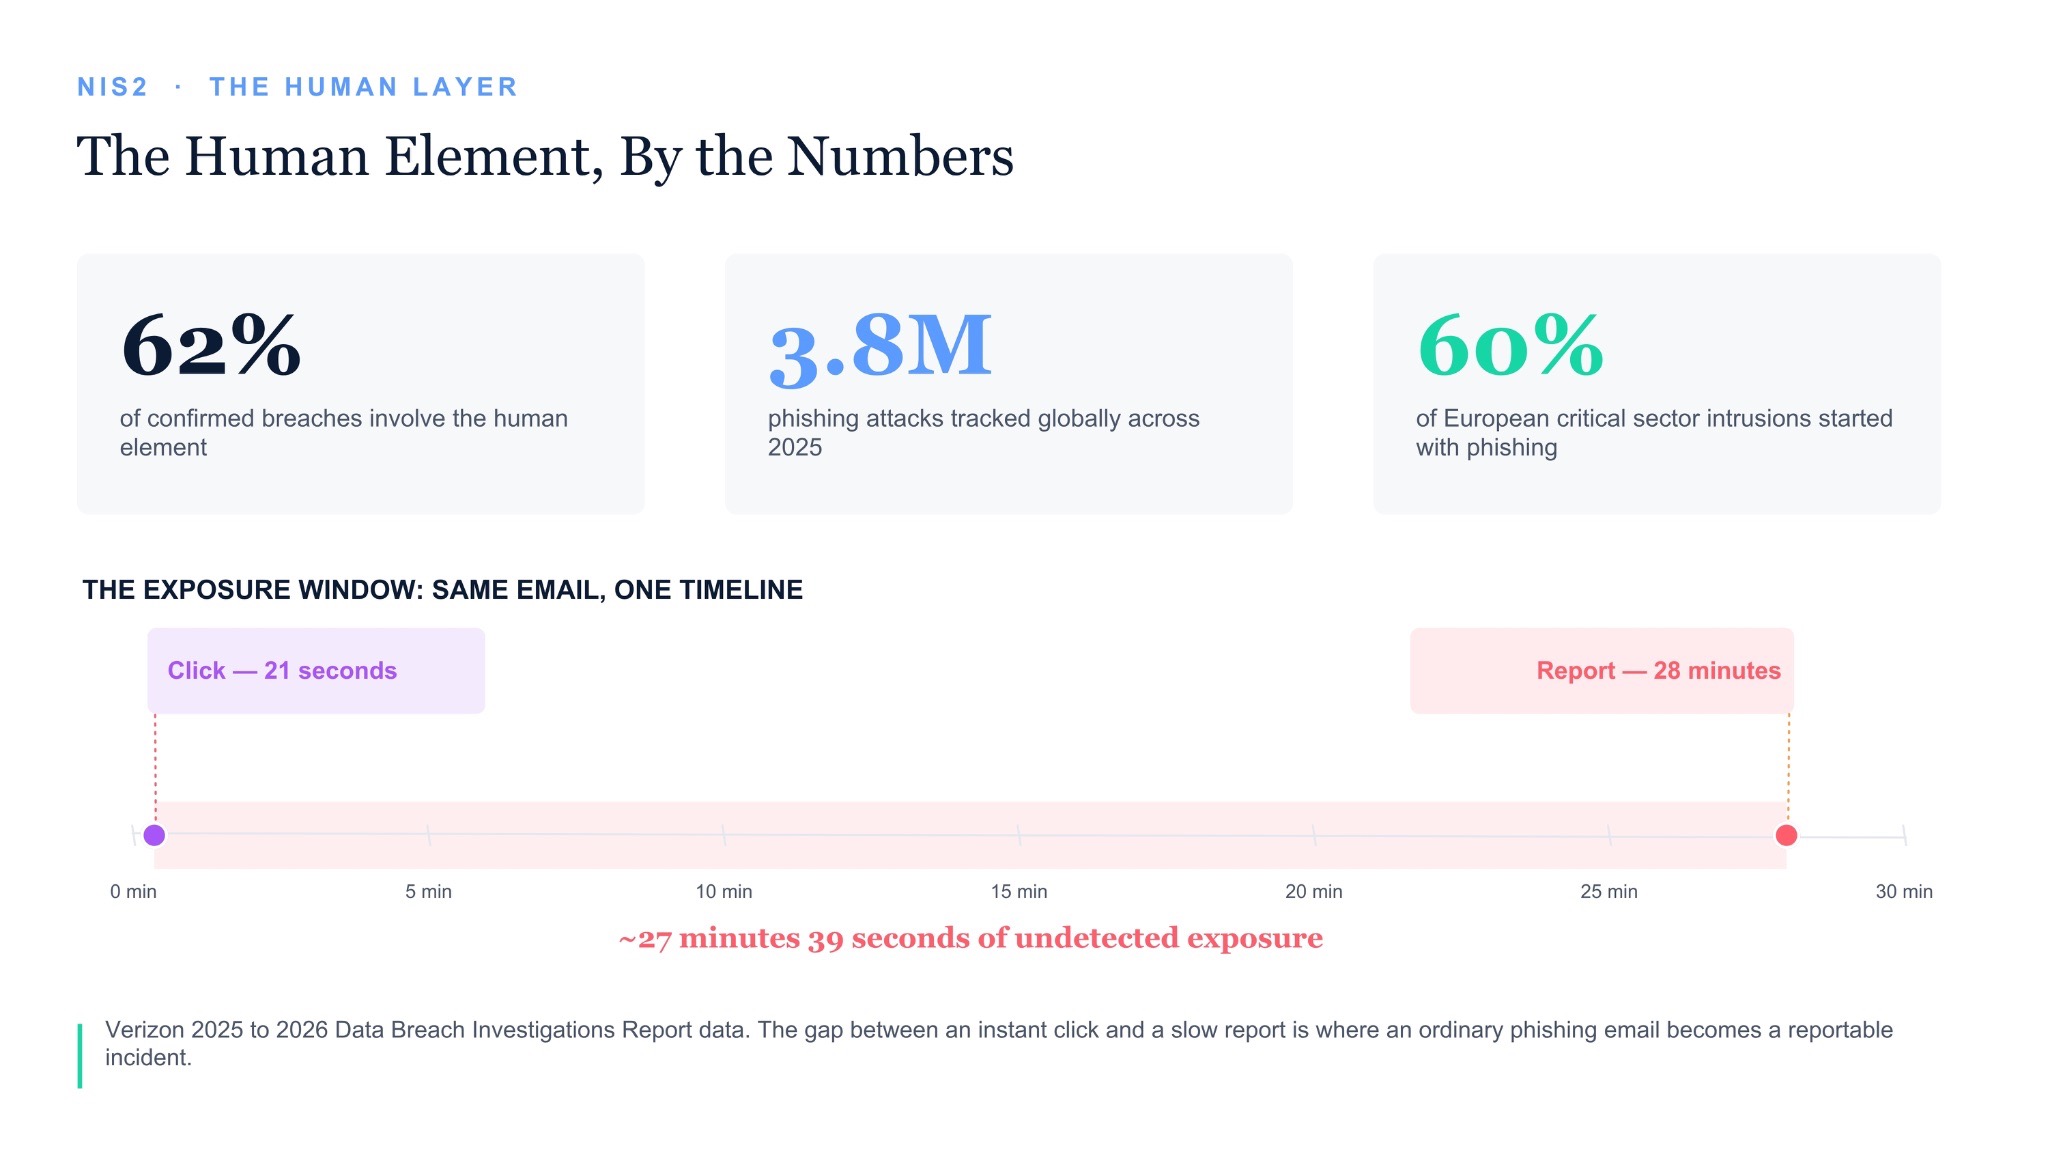
Equipo de seguridad analizando el riesgo humano y los requisitos de formación de NIS2

El Verizon Data Breach Investigations Report de 2026 concluyó que el factor humano estuvo presente en el 62 % de las brechas confirmadas, frente al 60 % del año anterior. El phishing por sí solo representó el 16 % de los accesos iniciales, mientras que el pretexting —incluidas llamadas de voz, mensajes de chat y estafas de devolución de llamada— aportó otro 6 %. Si se suman las credenciales robadas, con un 13 %, los ataques centrados en la identidad suponen el 35 % de los accesos iniciales, una cifra similar a la explotación de vulnerabilidades de software, con un 31 %.

El informe de panorama de amenazas de ENISA correspondiente al periodo de julio de 2024 a junio de 2025 señaló que el phishing fue responsable del 60 % de las intrusiones iniciales observadas en los sectores críticos europeos. Son precisamente los sectores que NIS2 pretende proteger.

La diferencia de velocidad es el dato que debería preocupar a cualquier responsable de concienciación en seguridad. El mismo estudio detectó que el empleado medio hace clic en un enlace de phishing en 21 segundos desde su recepción, pero tarda una mediana de 28 minutos en reportar un mensaje sospechoso. Esa brecha de casi media hora puede marcar la diferencia entre un clic aislado y un incidente de seguridad grave. Cerrarla es exactamente el objetivo de una formación en concienciación en ciberseguridad eficaz.

El Anti-Phishing Working Group registró aproximadamente 3,8 millones de ataques de phishing en todo el mundo a lo largo de 2025, un volumen que se mantiene en máximos históricos en lugar de descender. La IA generativa ha transformado la economía de estos ataques más que su mecanismo de fondo. Hoy es posible producir señuelos personalizados y bien redactados de forma barata y a gran escala, y varios informes sectoriales de 2026 apuntan a que las campañas de phishing creadas con IA logran tasas de clic varias veces superiores a las de los formatos de estafa genéricos de siempre.

Los incidentes que muestran qué ocurre cuando falla la capa humana

Las estadísticas pueden resultar abstractas. Los incidentes recientes hacen las consecuencias mucho más tangibles.

En abril de 2026, un grupo de investigadores informó de que unas 795 direcciones de correo electrónico del Gobierno húngaro, pertenecientes a 12 de los 13 ministerios del país, circulaban por bases de datos de brechas de seguridad online. También encontraron indicios de que 97 equipos gubernamentales habían sido comprometidos por malware de robo de credenciales. La exposición se atribuyó principalmente a empleados que reutilizaban contraseñas del trabajo en plataformas personales ajenas a la organización: un fallo de ciberhigiene de manual, exactamente del tipo que el artículo 21(2)(g) pretende evitar.

A mediados de 2026, el grupo de extorsión ShinyHunters se atribuyó el compromiso de una gran compañía de servicios sanitarios y de diagnóstico tras tomar el control de la cuenta de identidad y acceso de un único empleado mediante una llamada de voice phishing, y no explotando una vulnerabilidad de software. Una vez dentro, los atacantes se desplazaron entre plataformas conectadas y afirmaron haber obtenido más de 30 millones de registros de datos personales, más de 1 millón de números de la seguridad social y decenas de millones de historiales médicos y pedidos. Una sola llamada convincente dirigida a un único empleado abrió la puerta a una brecha de seguridad que afectó a toda la organización.

No fueron casos aislados. El sector sanitario, expresamente cubierto por NIS2, registró 410 ataques de ransomware solo en el primer semestre de 2026, un 14 % más que el año anterior. En ese mismo periodo, 189 brechas de seguridad de gran alcance afectaron a unos 19 millones de personas. Según CrowdStrike, el voice phishing creció un 442 % en la segunda mitad de 2024 y desde entonces sigue ocupando un lugar destacado en los informes de intrusiones.

Todos estos incidentes ilustran el mismo problema de fondo. El primer fallo no fue necesariamente un firewall mal configurado ni un servidor sin parchear. Fue una persona que, a menudo bajo presión de tiempo o presión social, tomó una decisión. Un programa de formación en concienciación en ciberseguridad bien diseñado debe preparar a los empleados para reconocer esos momentos, reaccionar de forma adecuada y evitar que una sola decisión se convierta en un incidente que afecte a toda la organización.

Dónde siguen fallando la mayoría de los programas
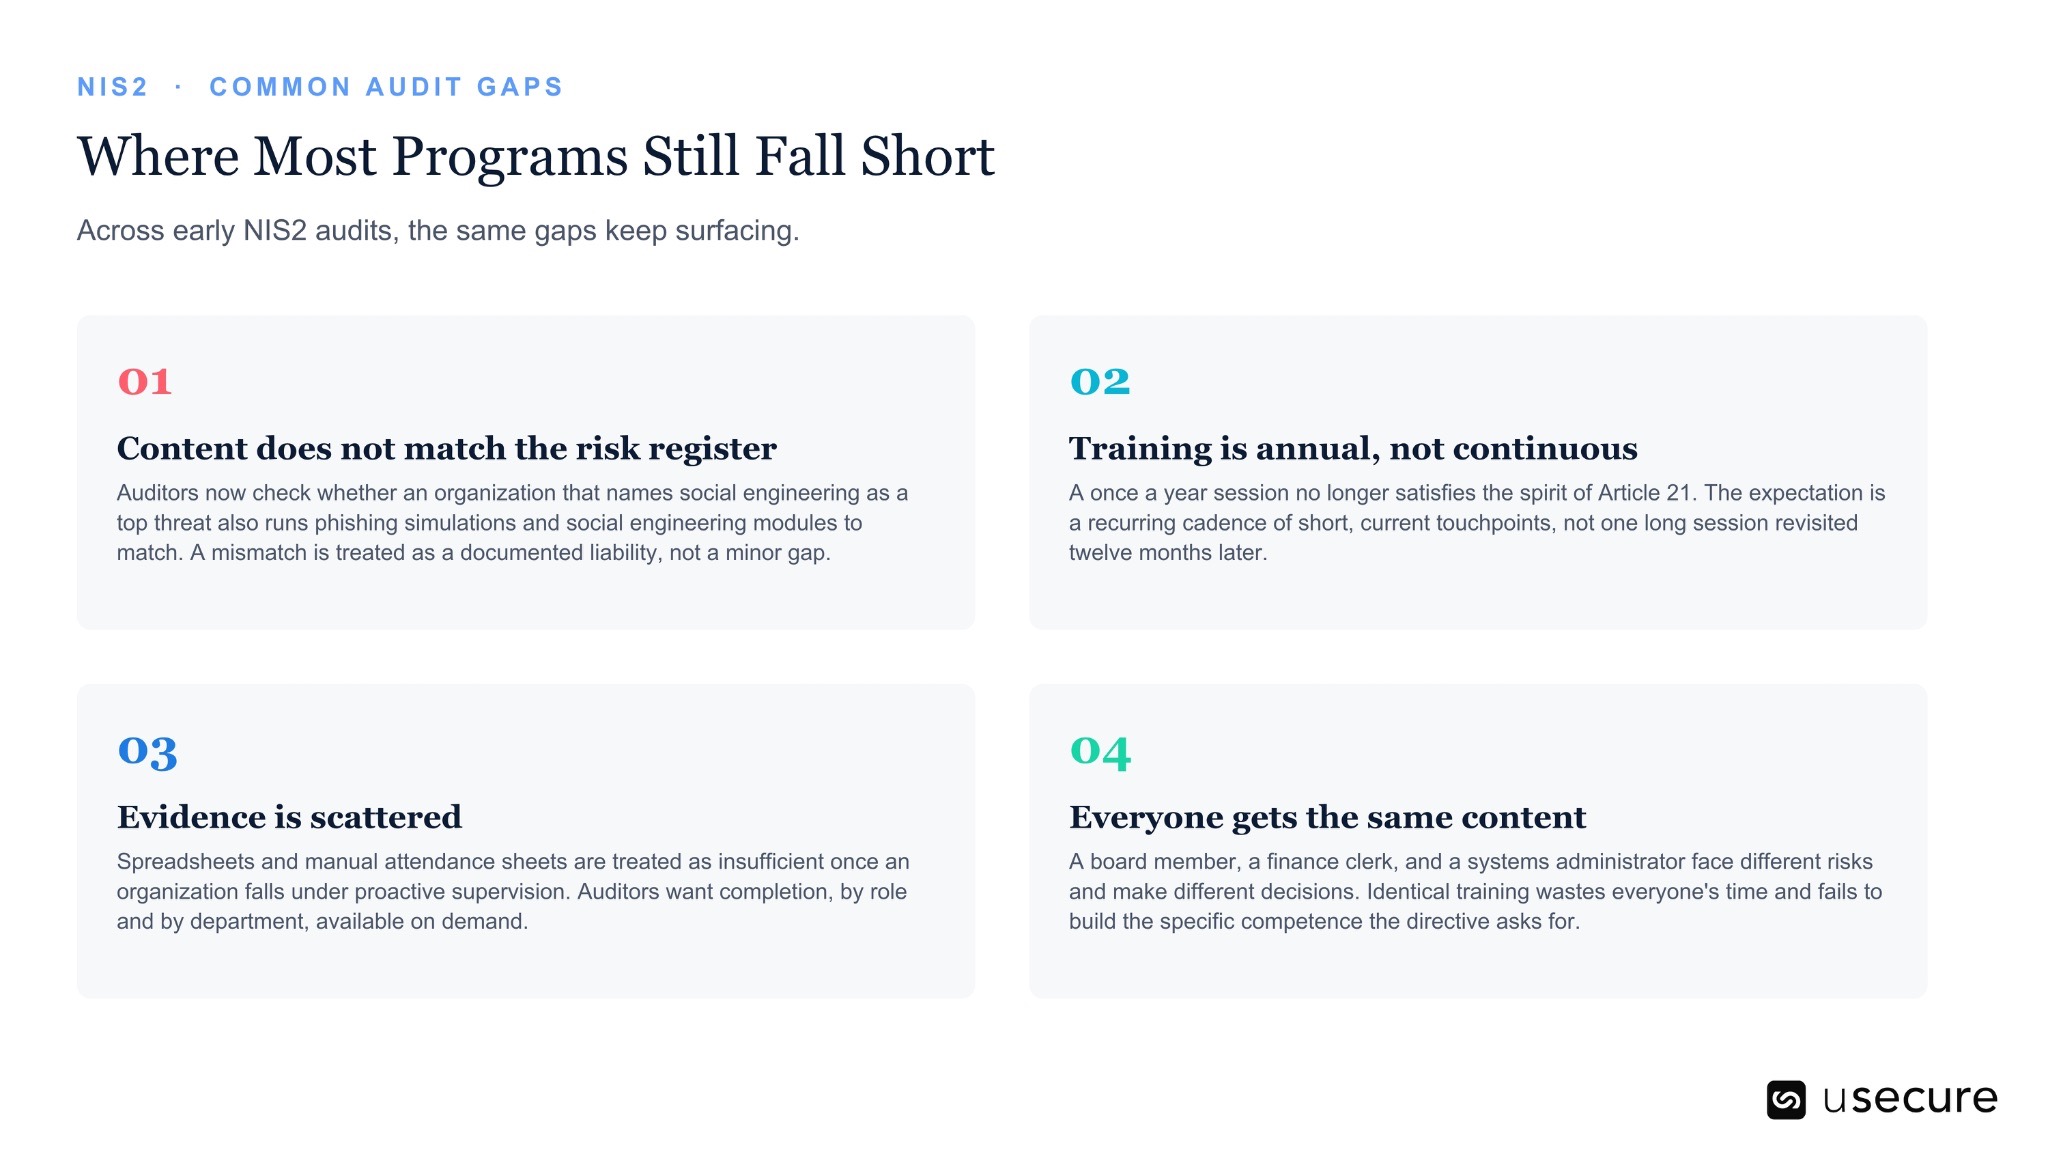
Carencias habituales detectadas en las auditorías de NIS2 sobre formación y concienciación

En las primeras auditorías de NIS2 se repiten una y otra vez las mismas carencias.

  • El contenido no está alineado con el registro de riesgos. Los auditores comprueban si una organización que identifica la ingeniería social como una amenaza relevante ofrece también simulaciones de phishing y formación en ingeniería social acordes. Una discrepancia puede interpretarse como un riesgo documentado, y no como una simple carencia menor de cumplimiento.

  • La formación es anual en lugar de continua. Una sesión al año ya no responde al espíritu del artículo 21. Lo que se espera es una cadencia recurrente de acciones formativas breves, relevantes y actualizadas, en lugar de una única sesión anual que no se retoma hasta 12 meses después.

  • Las evidencias están dispersas. Las hojas de cálculo y los registros de asistencia manuales pueden resultar insuficientes cuando una organización queda sujeta a supervisión proactiva. Los auditores esperan registros de formación claros y accesibles, con datos de finalización por rol y departamento, que puedan presentarse cuando se soliciten.

  • Todo el mundo recibe el mismo contenido. Los miembros del consejo, el personal de finanzas y los administradores de sistemas se enfrentan a riesgos distintos y toman decisiones de seguridad distintas. Impartir la misma formación a toda la plantilla resta relevancia y no desarrolla las competencias específicas de cada rol que la directiva pretende impulsar.

De la formación de "marcar la casilla" a la inteligencia sobre riesgo humano
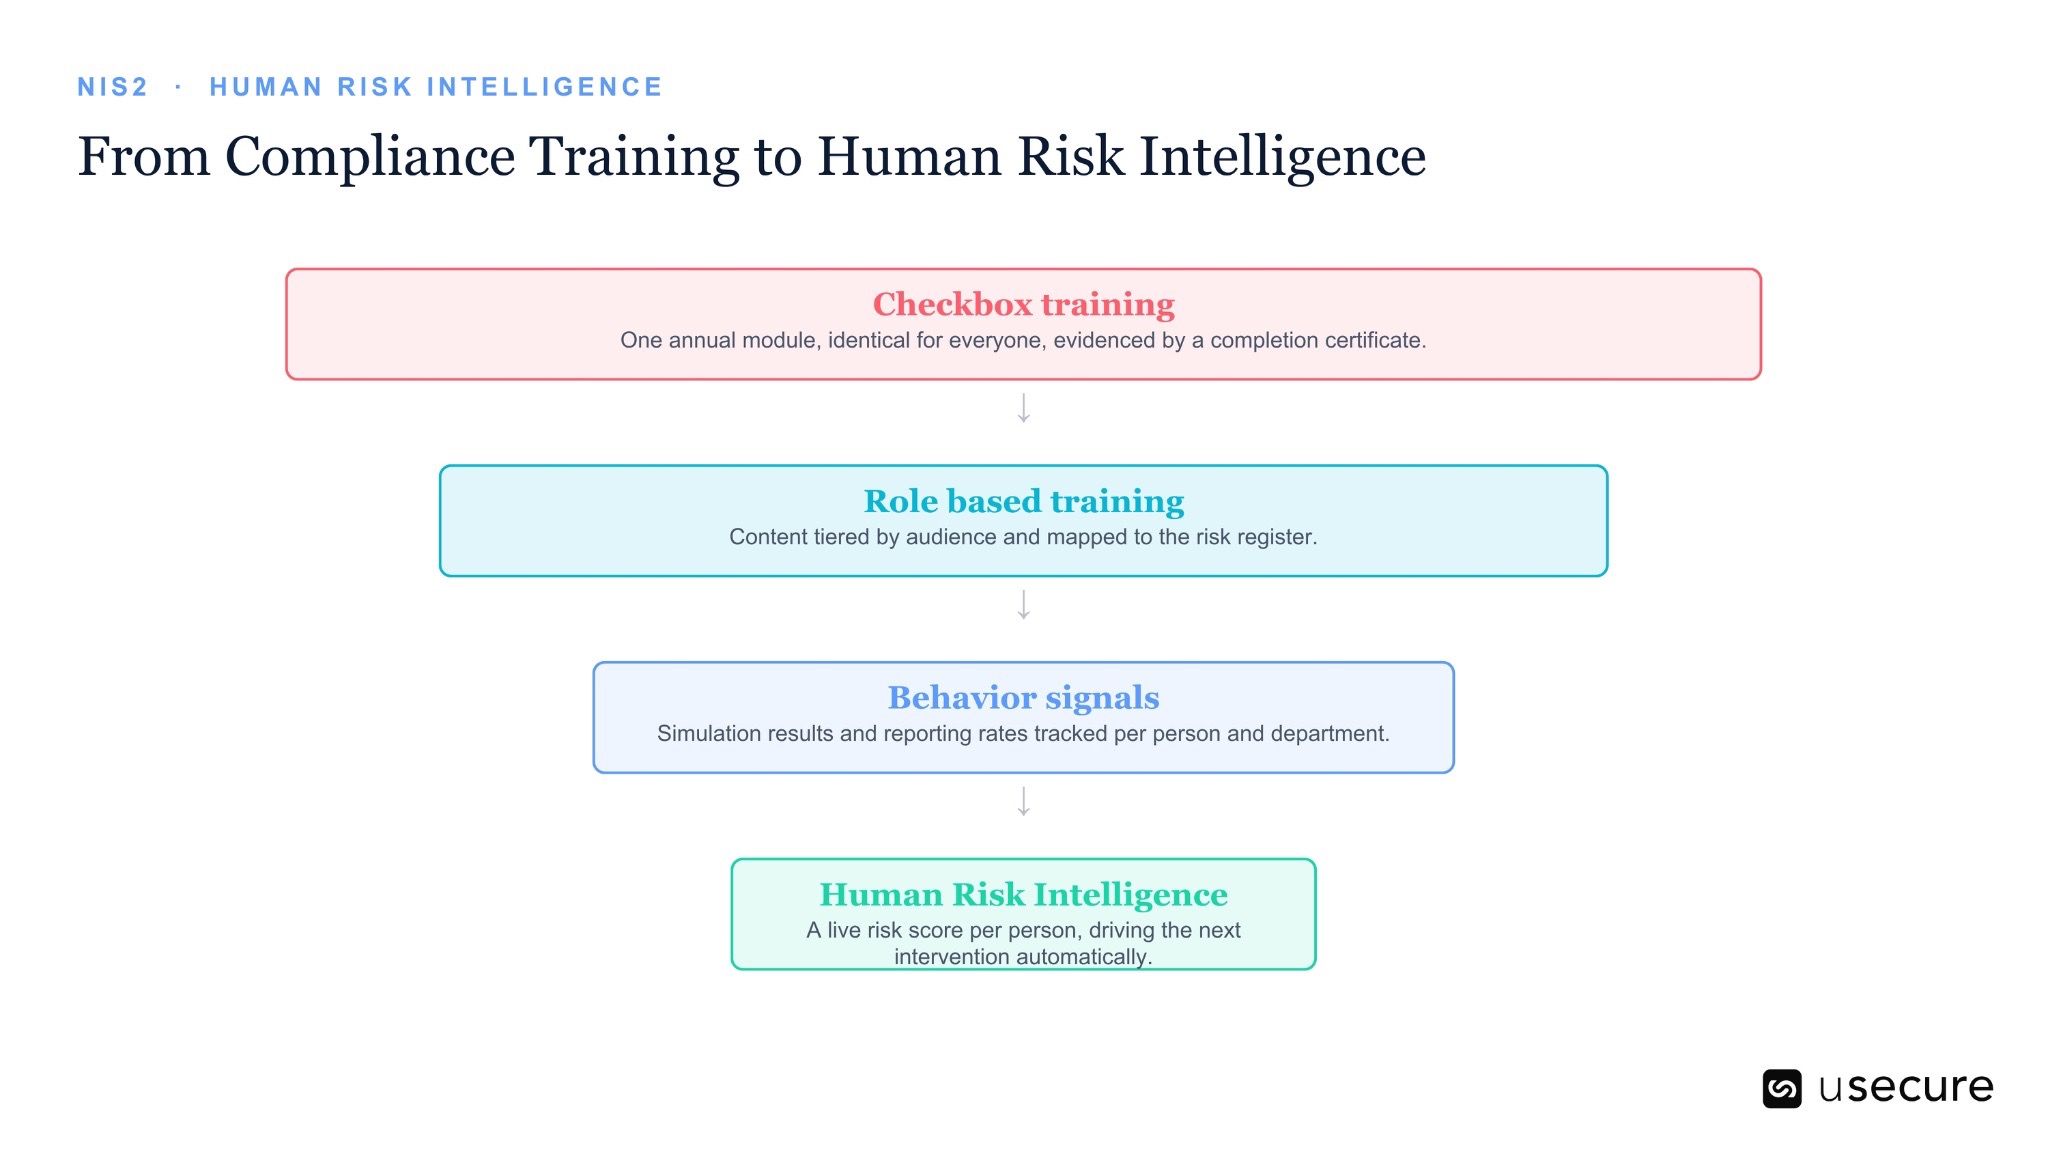
Evolución de la formación de cumplimiento básico a la inteligencia sobre riesgo humano

Las organizaciones que mejor gestionan los requisitos de formación de NIS2 no son necesariamente las que imparten más horas de formación. Son las que tratan a las personas igual que ya tratan a sus redes y endpoints: como una superficie de riesgo que se puede medir, monitorizar y mejorar de forma continua, y no como una casilla de cumplimiento que se marca una vez al año.

Ese cambio de enfoque es la esencia de Human Risk Intelligence. En lugar de limitarse a preguntar si alguien ha completado un curso, un enfoque de Human Risk Intelligence plantea una pregunta mucho más útil: según su rol, sus resultados previos en simulaciones, su nivel de acceso y las amenazas que están afectando ahora mismo a su sector, ¿cuál es su nivel real de riesgo hoy y qué es lo más útil que debería aprender a continuación?

En la práctica, esto supone combinar los resultados de las simulaciones de phishing, la finalización de la formación en políticas y los reportes reales de incidentes en una única señal de riesgo por empleado y por departamento. Con esa señal, la organización puede decidir quién necesita un refuerzo específico esta misma semana, en lugar de esperar al siguiente módulo formativo programado. Es la diferencia entre un simulacro de incendio al que todos acuden una vez al año y un detector de humo que está siempre alerta.

Este enfoque también genera el tipo de evidencia que los reguladores quieren ver. Una puntuación de riesgo que mejora con el tiempo y que puede vincularse a intervenciones concretas es una prueba de auditoría mucho más sólida que un conjunto de certificados de finalización. Demuestra el resultado que los artículos 20 y 21 buscan lograr en última instancia: una plantilla capaz de identificar el riesgo cibernético y responder ante él, no una que simplemente ha asistido a una presentación sobre el tema.

Cómo crear un programa que supere una auditoría
Equipo de seguridad revisando los requisitos de formación y concienciación de NIS2 antes de una auditoría


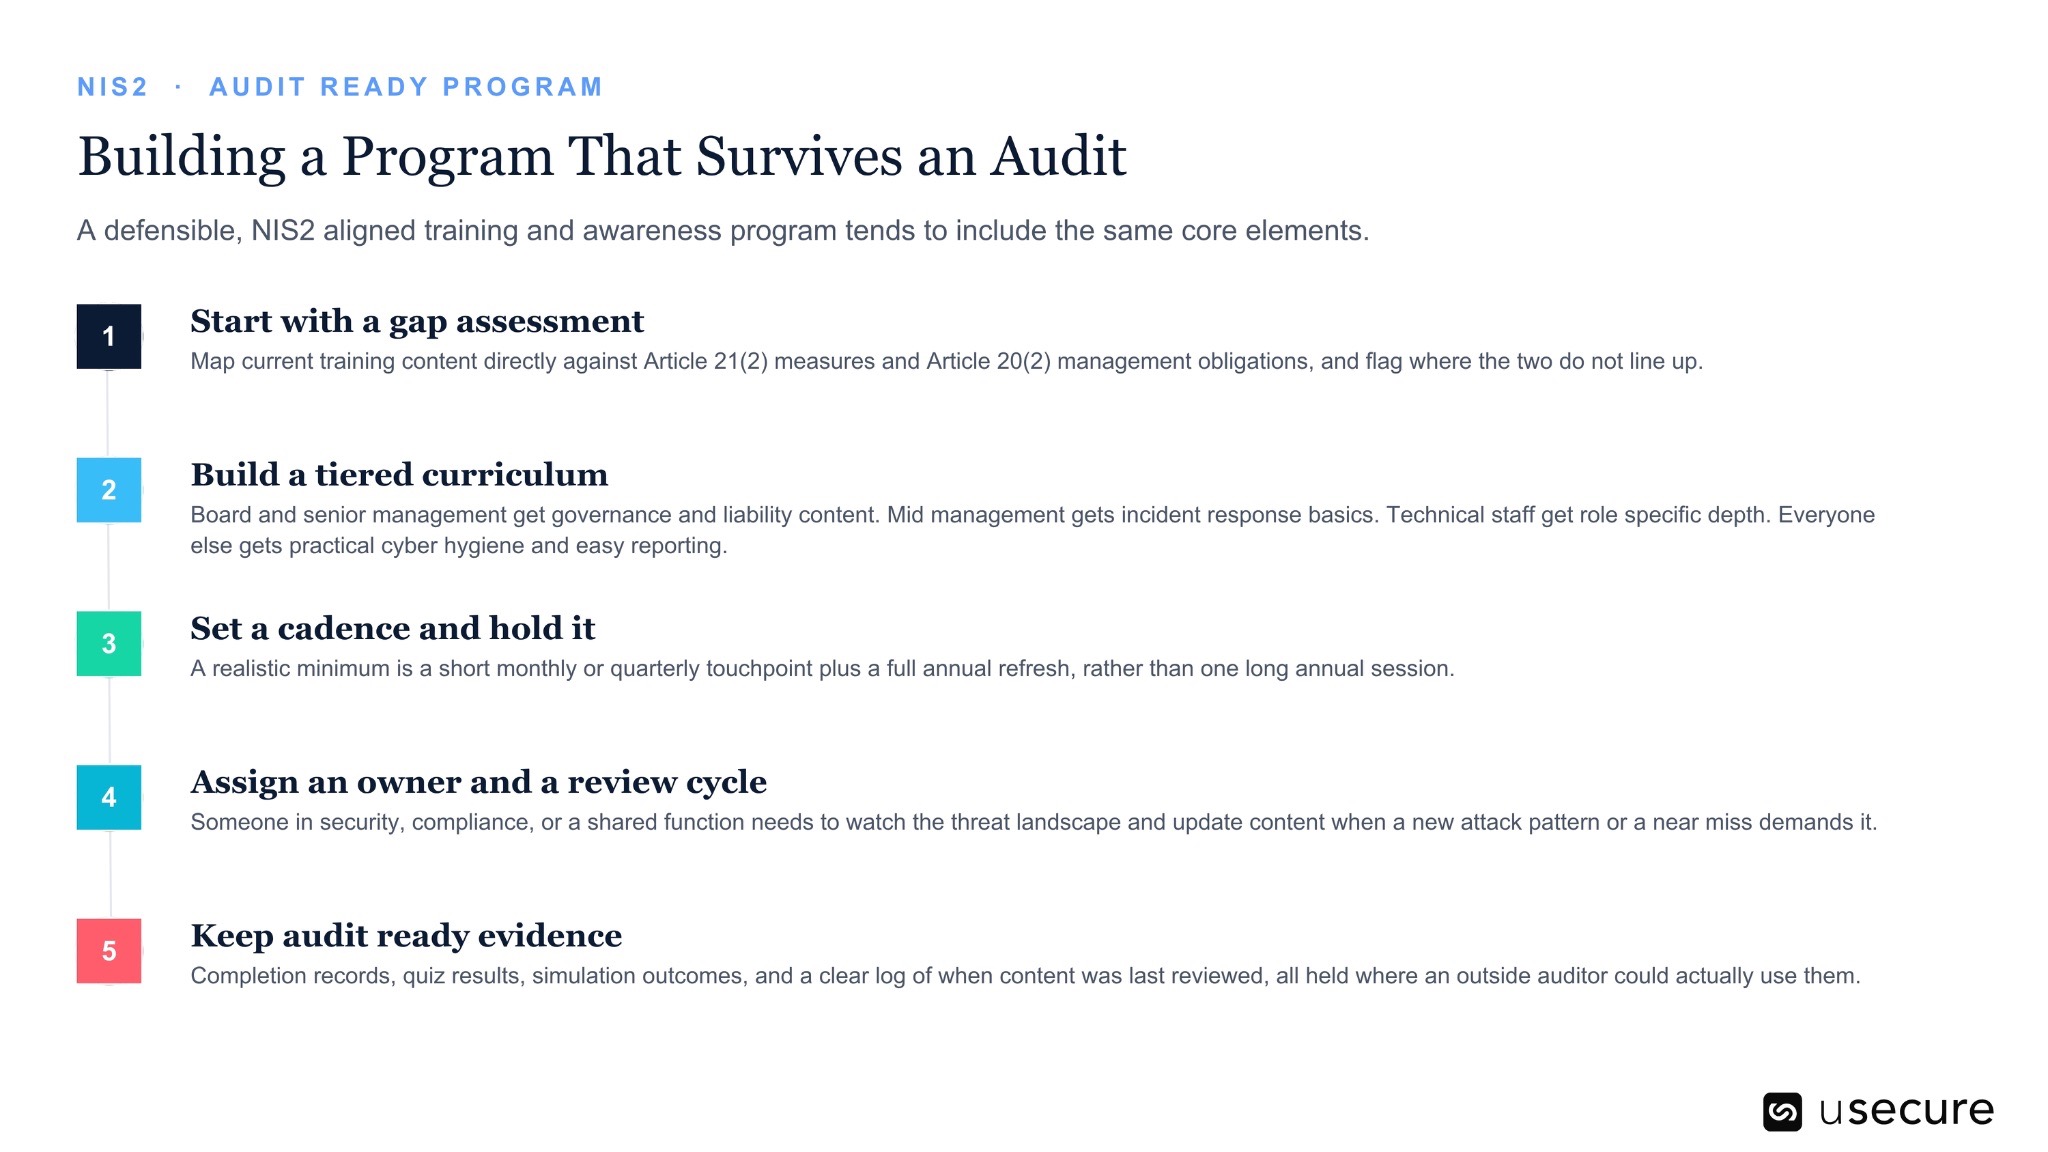
Un programa de formación y concienciación defendible y alineado con NIS2 suele incluir los mismos elementos esenciales, con independencia del sector o del país.

  • Empieza con un análisis de carencias

Relaciona tu contenido formativo actual directamente con las medidas del artículo 21(2) y con las obligaciones de dirección del artículo 20(2). Identifica en qué puntos la formación existente no cubre adecuadamente esos requisitos y documenta las carencias que hay que cerrar.

  • Diseña un plan de formación por niveles

La formación debe reflejar las responsabilidades y el nivel de riesgo de cada grupo. Los miembros del consejo y la alta dirección necesitan contenidos sobre gobernanza, responsabilidad personal, supervisión del riesgo y proporcionalidad. Los mandos intermedios necesitan una comprensión práctica de la respuesta a incidentes y la continuidad de negocio. Los equipos técnicos y de seguridad requieren una formación más profunda y específica para su rol. El resto de la plantilla necesita pautas prácticas de higiene cibernética y una vía sencilla y sin fricción para notificar actividades sospechosas.

  • Define una cadencia y mantenla

La formación debe ser continua, en lugar de concentrarse en una única sesión anual. Una base práctica es un contacto breve mensual o trimestral, complementado con un repaso anual completo. Además, conviene impartir formación adicional cuando las amenazas emergentes o los cambios en el perfil de riesgo de la organización así lo exijan.

  • Asigna un responsable y establece un ciclo de revisión

La responsabilidad del programa debe estar claramente asignada. Alguien del área de seguridad, cumplimiento o de una función compartida debe vigilar el panorama de amenazas y revisar los contenidos formativos con regularidad. Los contenidos también deben actualizarse cuando un nuevo patrón de ataque, una novedad regulatoria o un incidente evitado por poco dentro de la organización revelen una carencia que los empleados deban abordar.

  • Mantén evidencias listas para auditoría

Conserva registros claros de la finalización de la formación, los resultados de las evaluaciones, los resultados de las simulaciones de phishing y las revisiones de contenido. Documenta cuándo se revisaron por última vez los materiales, qué cambió y por qué. Las evidencias deben organizarse de forma que un auditor externo sin conocimiento previo del programa pueda entender qué se impartió, a quién, cuándo y con qué resultados.

De los plazos de cumplimiento a la aplicación efectiva

El periodo transitorio de NIS2 está llegando a su fin en tiempo real. En Bulgaria, la reducción de las multas personales para los órganos de dirección expiró a principios de junio de 2026, con lo que las sanciones legales entraron en vigor en su totalidad. En Alemania, la BSI está auditando activamente a decenas de miles de entidades registradas. Bélgica fijó su primera fecha límite de evaluación de conformidad en abril de 2026 y no aceptó autodeclaraciones como sustituto de documentación verificada. Se espera que más Estados miembros sigan un patrón similar: a un periodo de transposición relativamente tranquilo le seguirá una supervisión rápida y cada vez más exigente.

Las organizaciones mejor preparadas para este cambio son las que ya tratan el riesgo humano como cualquier otro riesgo del registro: algo que se mide, que tiene un responsable claro y que se reduce de forma continua, en lugar de darlo por controlado sin más. Solicita una demo y descubre cómo crear un programa de formación en concienciación en ciberseguridad más eficaz para cumplir los requisitos de NIS2.

Subscribe to newsletter

BOOK A DEMO

See usecure in action

A 30-minute walkthrough of how to cut human risk across your users, tailored to MSPs and IT teams.

Get a Demo

Subscribe to newsletter

By clicking Sign Up you're confirming that you agree with our Terms and Conditions.
Thank you! Your submission has been received!
Oops! Something went wrong while submitting the form.

NIS2 ha convertido la formación en concienciación en ciberseguridad en algo más que un trámite anual de cumplimiento: hoy es una obligación de gobernanza medible. Con una aplicación cada vez más estricta en toda Europa, las organizaciones deben demostrar que sus directivos y empleados saben reconocer, notificar y responder ante las ciberamenazas, y no limitarse a completar un curso. Sin embargo, muchos programas siguen siendo genéricos, poco frecuentes y mal documentados, lo que abre una brecha crítica entre lo que esperan los reguladores y la preparación operativa real. Este artículo explica qué exigen en la práctica los artículos 20, 21 y 23, por qué los reguladores están poniendo el foco en el riesgo humano y cómo construir programas de formación en concienciación en ciberseguridad continuos, adaptados a cada rol y listos para auditoría, que reduzcan la exposición y acrediten un cumplimiento defendible en un panorama de amenazas hostil.

La aplicación de NIS2 ya no es un escenario teórico. A mediados de 2026, 23 de los 27 Estados miembros de la UE han transpuesto la directiva a su legislación nacional. Ya se han impuesto las primeras sanciones en Bélgica, Italia y Hungría, y cuatro países han sido remitidos al Tribunal de Justicia de la Unión Europea por incumplir el plazo de transposición.

Aun así, las organizaciones siguen muy poco preparadas. Una encuesta realizada en la primavera de 2026 a 670 directivos de ocho países reveló que el 84 % de las organizaciones que ya se enfrentan a una aplicación activa de NIS2 reconoce no estar preparada. Este artículo analiza qué exige realmente el requisito de formación y concienciación de NIS2, por qué la capa humana se ha convertido en un eje central de la regulación en ciberseguridad y qué hace falta para crear un programa capaz de superar una auditoría, y no solo de cumplir con una lista de comprobación interna.

La formación ya es una obligación legal, no una cortesía

Durante años, la formación en concienciación en ciberseguridad se movió en una zona gris. Se consideraba una buena práctica, pero rara vez constituía una exigencia legal firme con consecuencias claramente definidas. NIS2 cierra esa brecha.

Requisitos de formación y concienciación en ciberseguridad de NIS2
  • El artículo 20 obliga a los órganos de dirección de las entidades esenciales e importantes a formarse ellos mismos en ciberseguridad, de modo que dispongan de conocimientos suficientes para identificar riesgos y valorar si las medidas que se les presentan son adecuadas.
  • El artículo 20 también fomenta —y, a través de la transposición nacional en varios Estados miembros, ya exige— una formación similar para el conjunto de la plantilla.
  • El artículo 21(2)(g) va más allá e incluye las prácticas básicas de ciberhigiene y la formación en concienciación en ciberseguridad entre las medidas obligatorias de gestión de riesgos que debe implantar toda entidad dentro del ámbito de aplicación.
  • El artículo 23 cierra el círculo. Cuando se produce un incidente, el personal debe reconocerlo y escalarlo con la rapidez suficiente para cumplir con la alerta temprana de 24 horas y la notificación de incidentes de 72 horas. Esa capacidad hay que entrenarla: no se puede dar por supuesta.

En conjunto, estos tres artículos convierten la formación en concienciación en ciberseguridad de una simple partida de cumplimiento en una obligación de gobernanza con responsabilidades claramente definidas y una posible exposición personal. Las leyes nacionales de transposición en Alemania, Italia y Bulgaria ya contemplan multas personales contra los miembros de los órganos de dirección, independientes de las sanciones impuestas a la entidad, y algunas jurisdicciones permiten a los tribunales inhabilitar temporalmente a esas personas para ejercer funciones directivas.

Por qué los reguladores están mirando a la capa humana

El énfasis de NIS2 en la formación no responde solo a un trámite regulatorio. Refleja dónde empiezan realmente las brechas de seguridad.

Equipo de seguridad analizando el riesgo humano y los requisitos de formación de NIS2

El Verizon Data Breach Investigations Report de 2026 concluyó que el factor humano estuvo presente en el 62 % de las brechas confirmadas, frente al 60 % del año anterior. El phishing por sí solo representó el 16 % de los accesos iniciales, mientras que el pretexting —incluidas llamadas de voz, mensajes de chat y estafas de devolución de llamada— aportó otro 6 %. Si se suman las credenciales robadas, con un 13 %, los ataques centrados en la identidad suponen el 35 % de los accesos iniciales, una cifra similar a la explotación de vulnerabilidades de software, con un 31 %.

El informe de panorama de amenazas de ENISA correspondiente al periodo de julio de 2024 a junio de 2025 señaló que el phishing fue responsable del 60 % de las intrusiones iniciales observadas en los sectores críticos europeos. Son precisamente los sectores que NIS2 pretende proteger.

La diferencia de velocidad es el dato que debería preocupar a cualquier responsable de concienciación en seguridad. El mismo estudio detectó que el empleado medio hace clic en un enlace de phishing en 21 segundos desde su recepción, pero tarda una mediana de 28 minutos en reportar un mensaje sospechoso. Esa brecha de casi media hora puede marcar la diferencia entre un clic aislado y un incidente de seguridad grave. Cerrarla es exactamente el objetivo de una formación en concienciación en ciberseguridad eficaz.

El Anti-Phishing Working Group registró aproximadamente 3,8 millones de ataques de phishing en todo el mundo a lo largo de 2025, un volumen que se mantiene en máximos históricos en lugar de descender. La IA generativa ha transformado la economía de estos ataques más que su mecanismo de fondo. Hoy es posible producir señuelos personalizados y bien redactados de forma barata y a gran escala, y varios informes sectoriales de 2026 apuntan a que las campañas de phishing creadas con IA logran tasas de clic varias veces superiores a las de los formatos de estafa genéricos de siempre.

Los incidentes que muestran qué ocurre cuando falla la capa humana

Las estadísticas pueden resultar abstractas. Los incidentes recientes hacen las consecuencias mucho más tangibles.

En abril de 2026, un grupo de investigadores informó de que unas 795 direcciones de correo electrónico del Gobierno húngaro, pertenecientes a 12 de los 13 ministerios del país, circulaban por bases de datos de brechas de seguridad online. También encontraron indicios de que 97 equipos gubernamentales habían sido comprometidos por malware de robo de credenciales. La exposición se atribuyó principalmente a empleados que reutilizaban contraseñas del trabajo en plataformas personales ajenas a la organización: un fallo de ciberhigiene de manual, exactamente del tipo que el artículo 21(2)(g) pretende evitar.

A mediados de 2026, el grupo de extorsión ShinyHunters se atribuyó el compromiso de una gran compañía de servicios sanitarios y de diagnóstico tras tomar el control de la cuenta de identidad y acceso de un único empleado mediante una llamada de voice phishing, y no explotando una vulnerabilidad de software. Una vez dentro, los atacantes se desplazaron entre plataformas conectadas y afirmaron haber obtenido más de 30 millones de registros de datos personales, más de 1 millón de números de la seguridad social y decenas de millones de historiales médicos y pedidos. Una sola llamada convincente dirigida a un único empleado abrió la puerta a una brecha de seguridad que afectó a toda la organización.

No fueron casos aislados. El sector sanitario, expresamente cubierto por NIS2, registró 410 ataques de ransomware solo en el primer semestre de 2026, un 14 % más que el año anterior. En ese mismo periodo, 189 brechas de seguridad de gran alcance afectaron a unos 19 millones de personas. Según CrowdStrike, el voice phishing creció un 442 % en la segunda mitad de 2024 y desde entonces sigue ocupando un lugar destacado en los informes de intrusiones.

Todos estos incidentes ilustran el mismo problema de fondo. El primer fallo no fue necesariamente un firewall mal configurado ni un servidor sin parchear. Fue una persona que, a menudo bajo presión de tiempo o presión social, tomó una decisión. Un programa de formación en concienciación en ciberseguridad bien diseñado debe preparar a los empleados para reconocer esos momentos, reaccionar de forma adecuada y evitar que una sola decisión se convierta en un incidente que afecte a toda la organización.

Dónde siguen fallando la mayoría de los programas

Carencias habituales detectadas en las auditorías de NIS2 sobre formación y concienciación

En las primeras auditorías de NIS2 se repiten una y otra vez las mismas carencias.

  • El contenido no está alineado con el registro de riesgos. Los auditores comprueban si una organización que identifica la ingeniería social como una amenaza relevante ofrece también simulaciones de phishing y formación en ingeniería social acordes. Una discrepancia puede interpretarse como un riesgo documentado, y no como una simple carencia menor de cumplimiento.

  • La formación es anual en lugar de continua. Una sesión al año ya no responde al espíritu del artículo 21. Lo que se espera es una cadencia recurrente de acciones formativas breves, relevantes y actualizadas, en lugar de una única sesión anual que no se retoma hasta 12 meses después.

  • Las evidencias están dispersas. Las hojas de cálculo y los registros de asistencia manuales pueden resultar insuficientes cuando una organización queda sujeta a supervisión proactiva. Los auditores esperan registros de formación claros y accesibles, con datos de finalización por rol y departamento, que puedan presentarse cuando se soliciten.

  • Todo el mundo recibe el mismo contenido. Los miembros del consejo, el personal de finanzas y los administradores de sistemas se enfrentan a riesgos distintos y toman decisiones de seguridad distintas. Impartir la misma formación a toda la plantilla resta relevancia y no desarrolla las competencias específicas de cada rol que la directiva pretende impulsar.

De la formación de "marcar la casilla" a la inteligencia sobre riesgo humano

Evolución de la formación de cumplimiento básico a la inteligencia sobre riesgo humano

Las organizaciones que mejor gestionan los requisitos de formación de NIS2 no son necesariamente las que imparten más horas de formación. Son las que tratan a las personas igual que ya tratan a sus redes y endpoints: como una superficie de riesgo que se puede medir, monitorizar y mejorar de forma continua, y no como una casilla de cumplimiento que se marca una vez al año.

Ese cambio de enfoque es la esencia de Human Risk Intelligence. En lugar de limitarse a preguntar si alguien ha completado un curso, un enfoque de Human Risk Intelligence plantea una pregunta mucho más útil: según su rol, sus resultados previos en simulaciones, su nivel de acceso y las amenazas que están afectando ahora mismo a su sector, ¿cuál es su nivel real de riesgo hoy y qué es lo más útil que debería aprender a continuación?

En la práctica, esto supone combinar los resultados de las simulaciones de phishing, la finalización de la formación en políticas y los reportes reales de incidentes en una única señal de riesgo por empleado y por departamento. Con esa señal, la organización puede decidir quién necesita un refuerzo específico esta misma semana, en lugar de esperar al siguiente módulo formativo programado. Es la diferencia entre un simulacro de incendio al que todos acuden una vez al año y un detector de humo que está siempre alerta.

Este enfoque también genera el tipo de evidencia que los reguladores quieren ver. Una puntuación de riesgo que mejora con el tiempo y que puede vincularse a intervenciones concretas es una prueba de auditoría mucho más sólida que un conjunto de certificados de finalización. Demuestra el resultado que los artículos 20 y 21 buscan lograr en última instancia: una plantilla capaz de identificar el riesgo cibernético y responder ante él, no una que simplemente ha asistido a una presentación sobre el tema.

Cómo crear un programa que supere una auditoría

Equipo de seguridad revisando los requisitos de formación y concienciación de NIS2 antes de una auditoría


Un programa de formación y concienciación defendible y alineado con NIS2 suele incluir los mismos elementos esenciales, con independencia del sector o del país.

  • Empieza con un análisis de carencias

Relaciona tu contenido formativo actual directamente con las medidas del artículo 21(2) y con las obligaciones de dirección del artículo 20(2). Identifica en qué puntos la formación existente no cubre adecuadamente esos requisitos y documenta las carencias que hay que cerrar.

  • Diseña un plan de formación por niveles

La formación debe reflejar las responsabilidades y el nivel de riesgo de cada grupo. Los miembros del consejo y la alta dirección necesitan contenidos sobre gobernanza, responsabilidad personal, supervisión del riesgo y proporcionalidad. Los mandos intermedios necesitan una comprensión práctica de la respuesta a incidentes y la continuidad de negocio. Los equipos técnicos y de seguridad requieren una formación más profunda y específica para su rol. El resto de la plantilla necesita pautas prácticas de higiene cibernética y una vía sencilla y sin fricción para notificar actividades sospechosas.

  • Define una cadencia y mantenla

La formación debe ser continua, en lugar de concentrarse en una única sesión anual. Una base práctica es un contacto breve mensual o trimestral, complementado con un repaso anual completo. Además, conviene impartir formación adicional cuando las amenazas emergentes o los cambios en el perfil de riesgo de la organización así lo exijan.

  • Asigna un responsable y establece un ciclo de revisión

La responsabilidad del programa debe estar claramente asignada. Alguien del área de seguridad, cumplimiento o de una función compartida debe vigilar el panorama de amenazas y revisar los contenidos formativos con regularidad. Los contenidos también deben actualizarse cuando un nuevo patrón de ataque, una novedad regulatoria o un incidente evitado por poco dentro de la organización revelen una carencia que los empleados deban abordar.

  • Mantén evidencias listas para auditoría

Conserva registros claros de la finalización de la formación, los resultados de las evaluaciones, los resultados de las simulaciones de phishing y las revisiones de contenido. Documenta cuándo se revisaron por última vez los materiales, qué cambió y por qué. Las evidencias deben organizarse de forma que un auditor externo sin conocimiento previo del programa pueda entender qué se impartió, a quién, cuándo y con qué resultados.

De los plazos de cumplimiento a la aplicación efectiva

El periodo transitorio de NIS2 está llegando a su fin en tiempo real. En Bulgaria, la reducción de las multas personales para los órganos de dirección expiró a principios de junio de 2026, con lo que las sanciones legales entraron en vigor en su totalidad. En Alemania, la BSI está auditando activamente a decenas de miles de entidades registradas. Bélgica fijó su primera fecha límite de evaluación de conformidad en abril de 2026 y no aceptó autodeclaraciones como sustituto de documentación verificada. Se espera que más Estados miembros sigan un patrón similar: a un periodo de transposición relativamente tranquilo le seguirá una supervisión rápida y cada vez más exigente.

Las organizaciones mejor preparadas para este cambio son las que ya tratan el riesgo humano como cualquier otro riesgo del registro: algo que se mide, que tiene un responsable claro y que se reduce de forma continua, en lugar de darlo por controlado sin más. Solicita una demo y descubre cómo crear un programa de formación en concienciación en ciberseguridad más eficaz para cumplir los requisitos de NIS2.

Suscríbete al boletín

Suscríbete al boletín

Al hacer clic en Suscríbete, confirmas que aceptas nuestros términos y condiciones.
¡Gracias! Tu envío ha sido recibido!
¡Ups! Algo salió mal al enviar el formulario.

Descubre cómo las empresas de servicios profesionales reducen el riesgo humano con usecure

Descubre cómo los equipos de TI de servicios profesionales usan usecure para proteger los datos confidenciales de sus clientes, mantener el cumplimiento normativo y salvaguardar su reputación, sin interrumpir el trabajo facturable.

Related posts

Explore more insights, updates, and resources from usecure.