Directive NIS2 : exigence de formation et de sensibilisation, ce que cela implique concrètement
Published on
August 26, 2026
Read time
5 mins

Directive NIS2 : exigence de formation et de sensibilisation, ce que cela implique concrètement

Publié le
August 26, 2026
Temps de lecture
5 min
Catégorie
5 min de lecture

Directive NIS2 : exigence de formation et de sensibilisation, ce que cela implique concrètement

Publié le
26 Aug 26

Table of contents

Subscribe to newsletter

By clicking Sign Up you're confirming that you agree with our Terms and Conditions.
Thank you! Your submission has been received!
Oops! Something went wrong while submitting the form.

NIS2 a fait passer la formation à la cybersécurité du statut d'exercice de conformité annuel à celui d'obligation de gouvernance mesurable. Alors que l'application de la directive s'accélère partout en Europe, les organisations doivent démontrer que leurs dirigeants et leurs collaborateurs savent reconnaître, signaler et traiter les cybermenaces — et pas seulement qu'ils ont terminé un module de formation. Pourtant, de nombreux programmes restent génériques, trop peu fréquents et mal documentés, creusant un écart critique entre les attentes réglementaires et la capacité opérationnelle réelle. Cet article explique ce qu'exigent concrètement les articles 20, 21 et 23, pourquoi les régulateurs scrutent désormais le risque humain, et comment bâtir des programmes de sensibilisation continus, adaptés aux rôles et prêts pour l'audit, qui réduisent l'exposition tout en apportant la preuve d'une conformité défendable face à un paysage de menaces hostile.

L'application de NIS2 n'a plus rien de théorique. À la mi-2026, 23 des 27 États membres de l'UE ont transposé la directive dans leur droit national. Les premières amendes ont déjà été prononcées en Belgique, en Italie et en Hongrie, tandis que quatre pays ont été renvoyés devant la Cour de justice de l'Union européenne pour non-respect du délai de transposition.

Les organisations restent pourtant nettement sous-préparées. Une enquête menée au printemps 2026 auprès de 670 dirigeants d'entreprise dans huit pays révèle que 84 % des organisations déjà soumises à une application active de NIS2 reconnaissent ne pas être prêtes. Cet article examine ce qu'exige réellement l'obligation de formation et de sensibilisation prévue par NIS2, pourquoi le facteur humain est devenu un axe central de la réglementation en cybersécurité, et ce qu'il faut mettre en place pour construire un programme capable de résister à un audit plutôt que de se contenter de cocher une case en interne.

La formation est devenue une obligation légale, pas une bonne intention

Pendant des années, la sensibilisation à la sécurité est restée dans une zone grise. Elle relevait des bonnes pratiques, mais constituait rarement une exigence légale ferme assortie de conséquences clairement définies. NIS2 met fin à cette ambiguïté.
Conformité NIS2 : formation et sensibilisation à la cybersécurité en entreprise
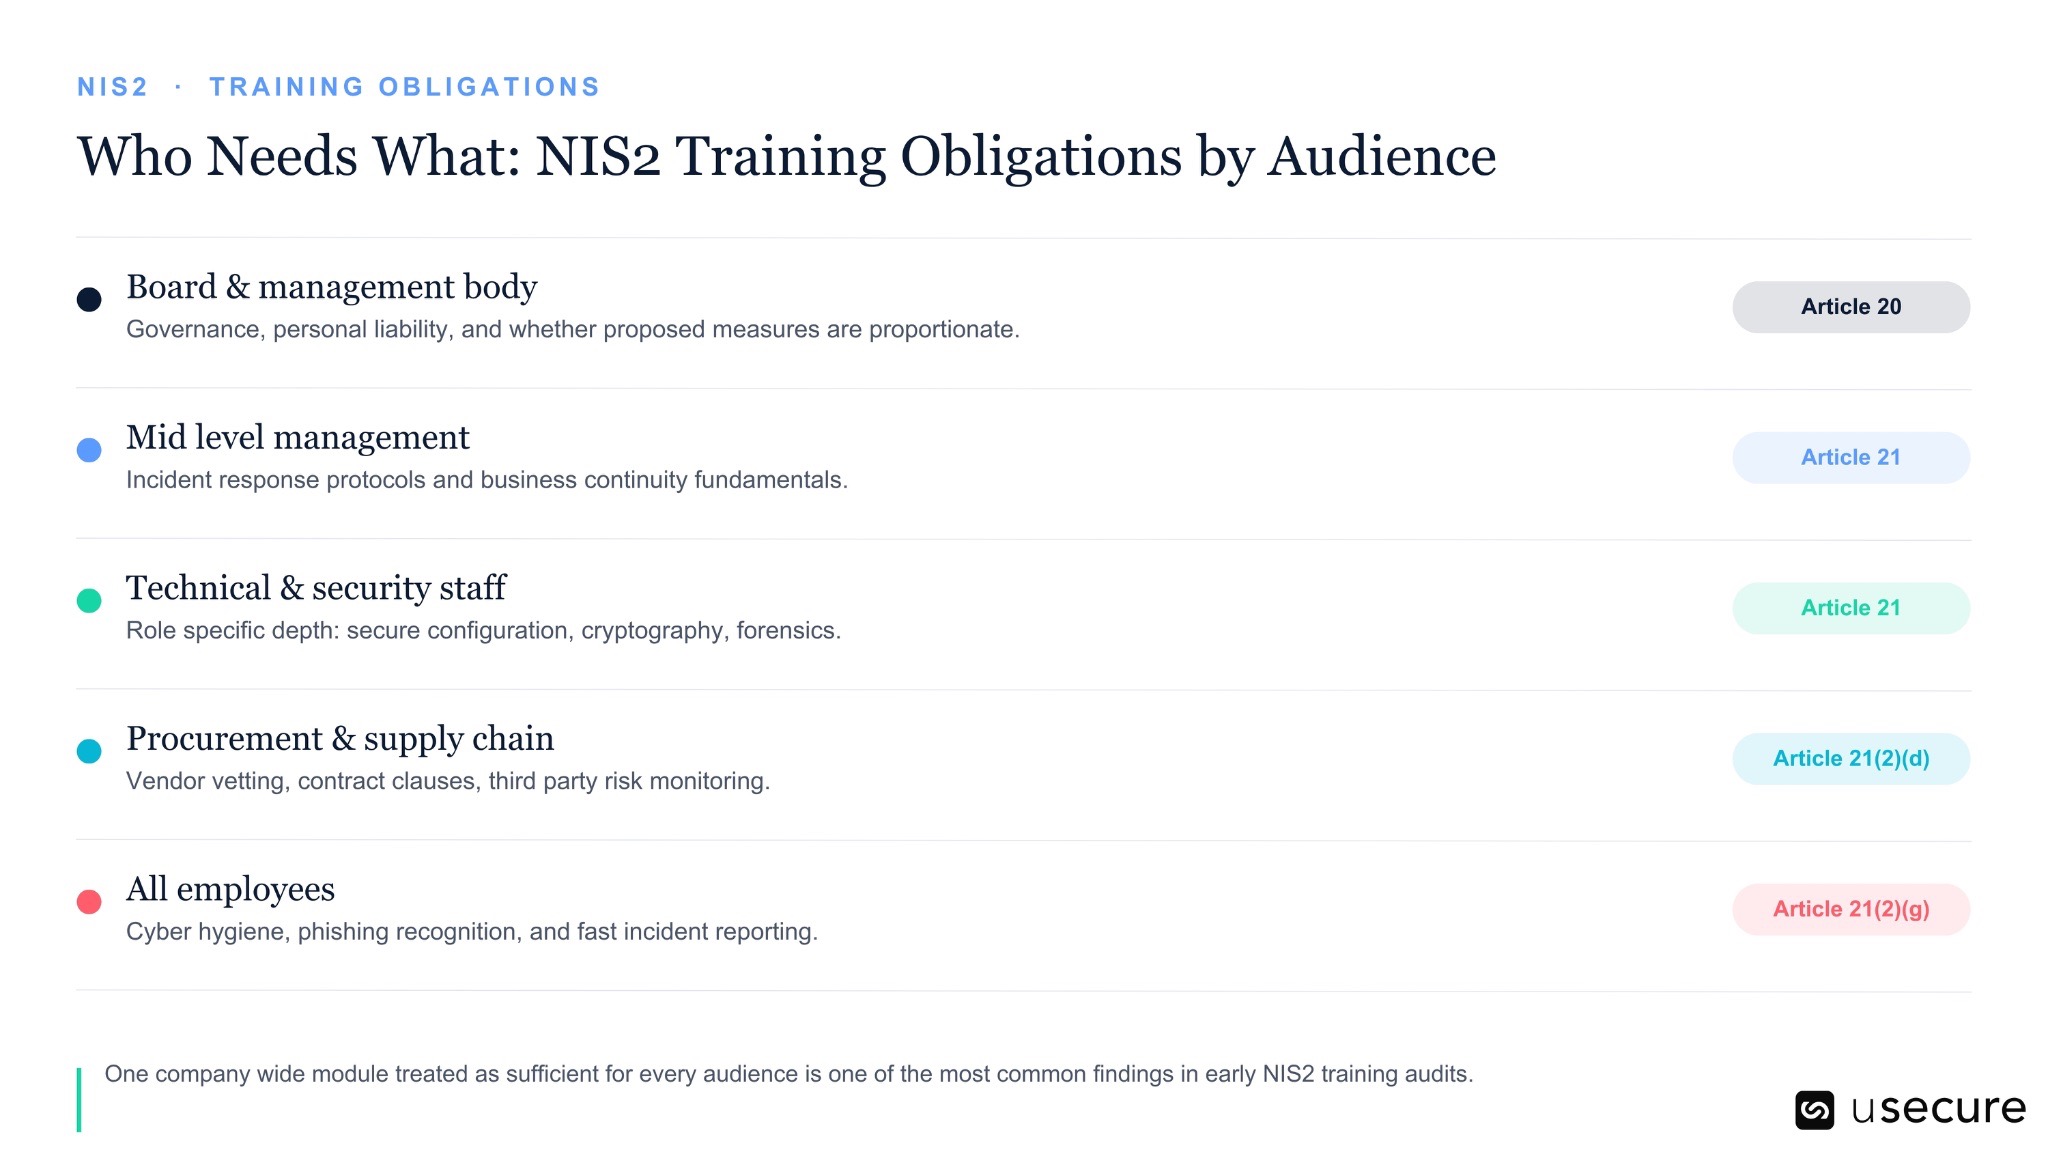
  • L'article 20 impose aux organes de direction des entités essentielles et importantes de suivre eux-mêmes une formation à la cybersécurité, afin d'acquérir les connaissances nécessaires pour identifier les risques et évaluer si les mesures qui leur sont présentées sont adéquates.
  • L'article 20 encourage également — et, via la transposition nationale dans plusieurs États membres, impose désormais — une formation équivalente pour l'ensemble des collaborateurs.
  • L'article 21(2)(g) va plus loin en inscrivant les pratiques de base en matière de cyberhygiène et la formation à la cybersécurité parmi les mesures obligatoires de gestion des risques que toute entité concernée doit mettre en œuvre.
  • L'article 23 boucle la boucle. En cas d'incident, les collaborateurs doivent le détecter et le remonter assez vite pour permettre le respect des délais d'alerte précoce à 24 heures et de notification d'incident à 72 heures. Cette capacité s'acquiert par la formation : elle ne peut pas être présumée.

Prises ensemble, ces trois articles font passer la formation à la cybersécurité du statut de simple ligne budgétaire de conformité à celui d'obligation de gouvernance, assortie de responsabilités clairement définies et d'une exposition personnelle potentielle. Les lois nationales de transposition en Allemagne, en Italie et en Bulgarie prévoient déjà des amendes personnelles à l'encontre des dirigeants, distinctes des sanctions infligées à l'entité, et certaines juridictions autorisent les tribunaux à suspendre des personnes de leurs fonctions de direction.

Pourquoi les régulateurs se concentrent sur le facteur humain

L'attention portée par NIS2 à la formation ne relève pas d'une simple formalité réglementaire. Elle reflète l'endroit où les compromissions commencent réellement.
Le facteur humain à l'origine de la majorité des compromissions de sécurité

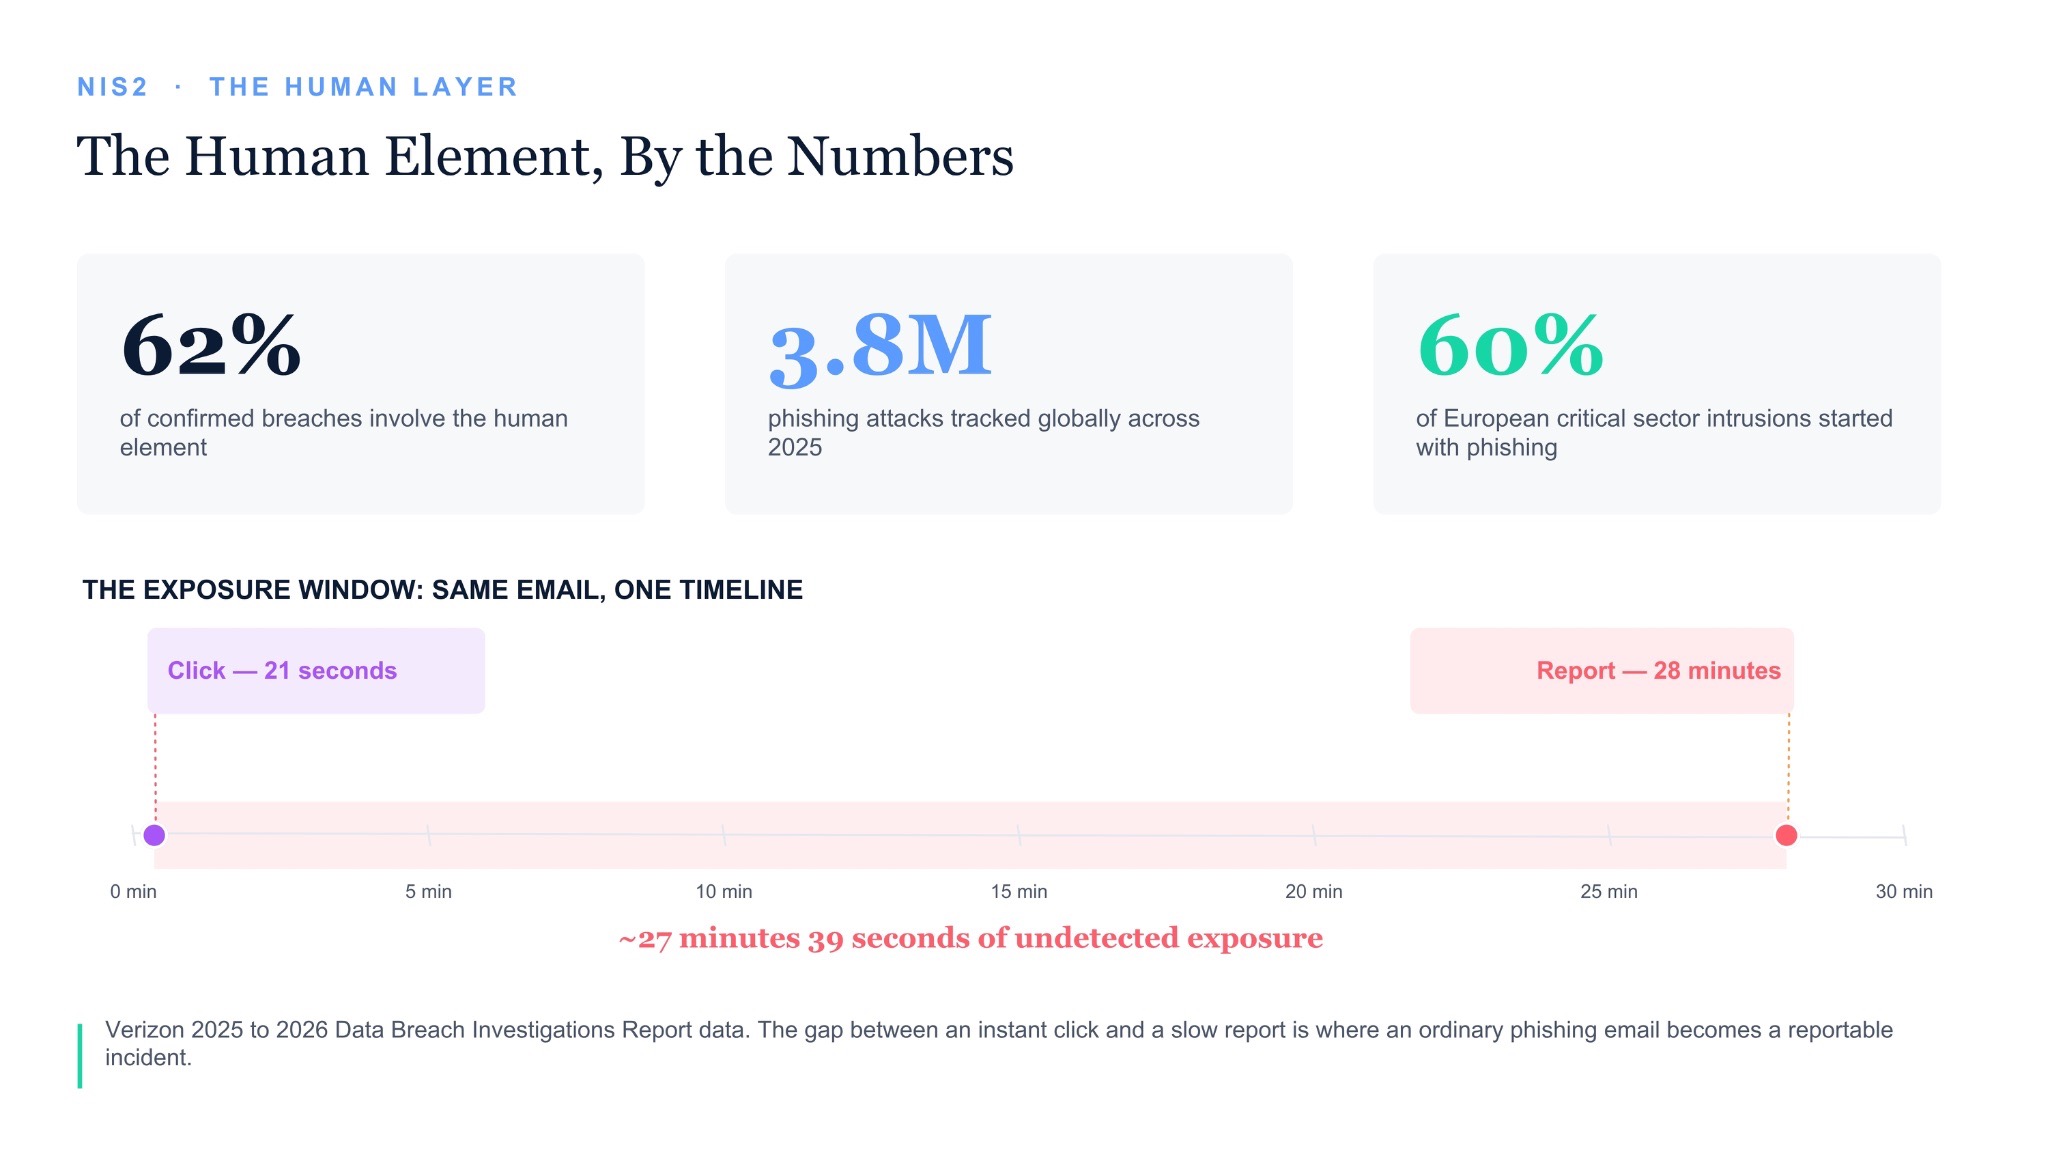
Le Verizon Data Breach Investigations Report 2026 révèle que le facteur humain était impliqué dans 62 % des compromissions confirmées, contre 60 % l'année précédente. Le Phishing représentait à lui seul 16 % des accès initiaux, tandis que le pretexting — appels vocaux, messages instantanés et arnaques au rappel — en constituait 6 % supplémentaires. En y ajoutant les identifiants volés (13 %), les attaques centrées sur l'identité représentent 35 % des accès initiaux, soit un niveau comparable à l'exploitation de vulnérabilités logicielles (31 %).

Le rapport de l'ENISA sur le paysage des menaces couvrant la période de juillet 2024 à juin 2025 indique que le phishing était à l'origine de 60 % des intrusions initiales observées dans les secteurs critiques européens. Ce sont précisément les secteurs que NIS2 vise à protéger.

L'écart de vitesse est le détail qui devrait interpeller tout responsable de la sensibilisation à la sécurité. La même étude montre qu'un collaborateur clique en médiane sur un lien de phishing dans les 21 secondes suivant sa réception, mais met en médiane 28 minutes à signaler un message suspect. Cet écart de près d'une demi-heure peut faire toute la différence entre un clic isolé et un incident de sécurité majeur. Réduire cet écart est précisément l'objectif d'une formation de sensibilisation efficace.

L'Anti-Phishing Working Group a recensé environ 3,8 millions d'attaques de phishing dans le monde sur l'ensemble de l'année 2025, un volume qui se maintient à des niveaux historiquement élevés plutôt que de reculer. L'IA générative a davantage modifié l'économie de ces attaques que leur mécanisme sous-jacent. Des leurres personnalisés et bien rédigés peuvent désormais être produits à faible coût et à grande échelle, et plusieurs rapports sectoriels publiés en 2026 indiquent que les campagnes de phishing générées par IA obtiennent des taux de clic plusieurs fois supérieurs à ceux des arnaques génériques d'ancienne génération.

Ces incidents qui montrent ce qui se passe quand le facteur humain cède

Les statistiques peuvent sembler abstraites. Les incidents récents, eux, rendent les conséquences bien plus concrètes.

En avril 2026, des chercheurs ont signalé qu'environ 795 adresses e-mail gouvernementales hongroises, réparties sur 12 des 13 ministères du pays, circulaient dans des bases de données de fuites en ligne. Ils ont également trouvé des preuves que 97 ordinateurs gouvernementaux avaient été compromis par des malwares voleurs d'identifiants. L'exposition provenait principalement d'employés réutilisant leurs mots de passe professionnels sur des plateformes personnelles, sans lien avec le travail : un manquement de cyberhygiène de base, exactement le type de risque que l'article 21(2)(g) vise à prévenir.

À la mi-2026, le groupe d'extorsion ShinyHunters a revendiqué la compromission d'une grande entreprise de santé et de diagnostic, en prenant le contrôle du compte d'identité et d'accès d'un seul employé via un appel de phishing vocal, et non en exploitant une vulnérabilité logicielle. Une fois à l'intérieur, les attaquants se sont déplacés à travers les plateformes connectées et ont affirmé avoir récupéré plus de 30 millions de lignes de données personnelles, plus d'un million de numéros de sécurité sociale, ainsi que des dizaines de millions de dossiers et de commandes médicales. Un seul appel téléphonique convaincant, visant un seul employé, a ouvert la voie à une violation à l'échelle de toute l'entreprise.

Ces cas ne sont pas isolés. La santé, un secteur explicitement couvert par NIS2, a enregistré 410 attaques par ransomware sur le seul premier semestre 2026, soit une hausse de 14 % sur un an. Sur la même période, 189 violations majeures ont touché environ 19 millions de personnes. Selon CrowdStrike, le phishing vocal a augmenté de 442 % au second semestre 2024 et continue depuis d'occuper une place de premier plan dans les rapports d'intrusion.

Chacun de ces incidents illustre le même problème de fond. La première faille n'était pas nécessairement un pare-feu ou un serveur non corrigé. C'était une personne, souvent sous pression du temps ou pression sociale, appelée à prendre une décision. Un programme de formation et de sensibilisation bien conçu doit préparer les collaborateurs à reconnaître ces moments, à réagir correctement et à empêcher qu'une seule décision ne se transforme en incident à l'échelle de l'entreprise.

Là où la plupart des programmes pèchent encore
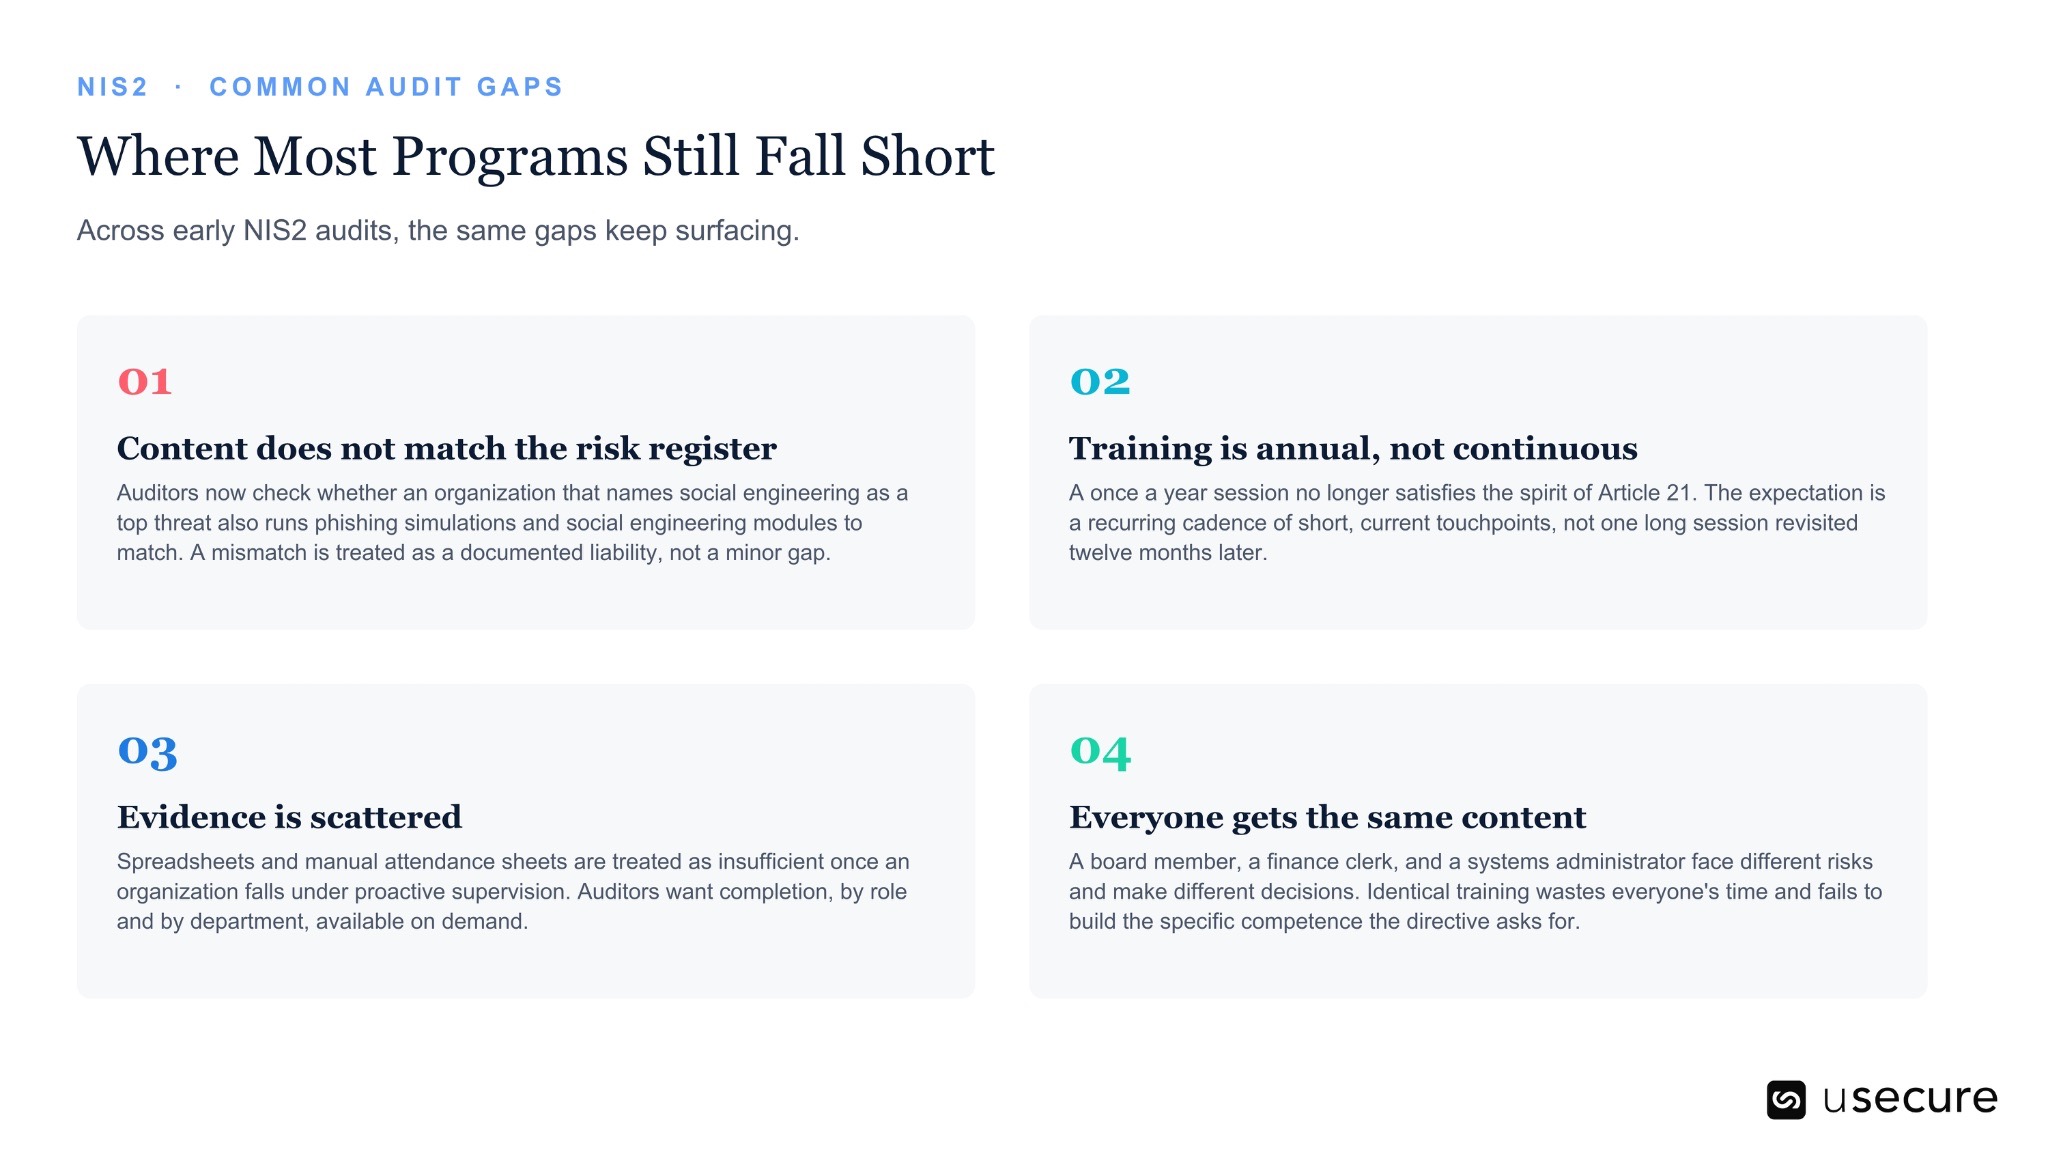
Lors des premiers audits NIS2, ce sont toujours les mêmes lacunes qui ressortent.

  • Les contenus ne correspondent pas au registre des risques. Les auditeurs vérifient qu'une organisation ayant identifié l'ingénierie sociale comme une menace majeure propose bien des simulations de Phishing et des formations dédiées à l'ingénierie sociale. Un décalage peut être considéré comme un risque documenté, et non comme un simple écart de conformité mineur.

  • La formation est annuelle plutôt que continue. Une session une fois par an ne répond plus à l'esprit de l'article 21. L'attente porte sur une cadence récurrente de points de formation courts, pertinents et à jour, plutôt que sur une session annuelle unique qui ne sera pas reprise avant 12 mois.

  • Les preuves sont éparpillées. Les feuilles de calcul et les listes de présence tenues manuellement risquent de ne plus suffire dès lors qu'une organisation fait l'objet d'une supervision proactive. Les auditeurs attendent des registres de formation clairs et accessibles, incluant les taux de complétion par rôle et par service, et pouvant être fournis sur demande.

  • Tout le monde reçoit le même contenu. Les membres du conseil d'administration, les collaborateurs de la finance et les administrateurs systèmes n'affrontent pas les mêmes risques et ne prennent pas les mêmes décisions de sécurité. Dispenser une formation identique à l'ensemble des employés en réduit la pertinence et ne permet pas de développer les compétences propres à chaque rôle que la directive vise à encourager.

De la formation « case à cocher » à la Human Risk Intelligence
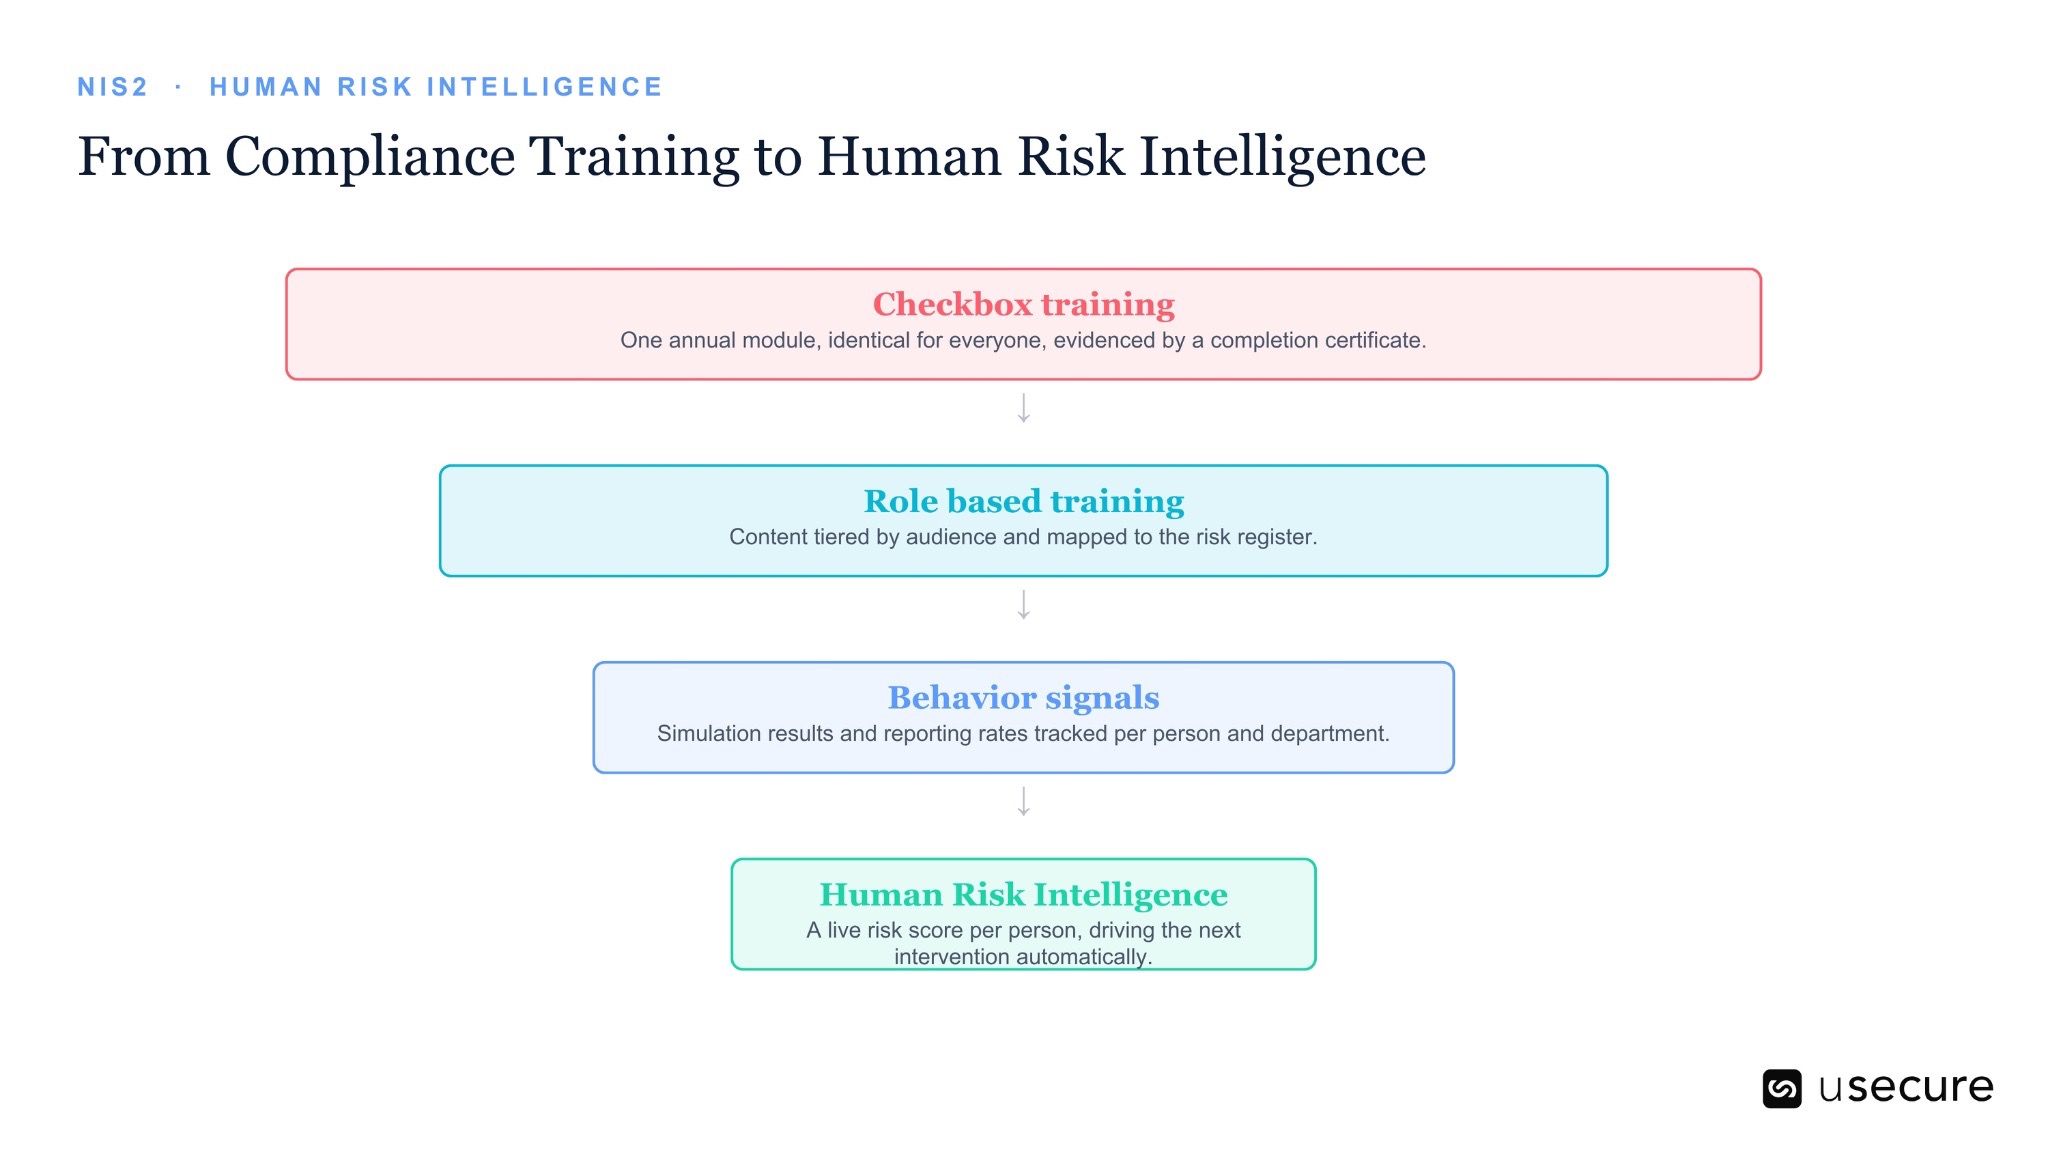
Les organisations qui gèrent le mieux les exigences de formation de NIS2 ne sont pas nécessairement celles qui cumulent le plus d'heures de formation. Ce sont celles qui traitent les collaborateurs comme elles traitent déjà leurs réseaux et leurs endpoints : comme une surface de risque que l'on peut mesurer, surveiller et améliorer en continu, plutôt que comme une case de conformité à cocher une fois par an.

C'est précisément le principe de la Human Risk Intelligence. Au lieu de se demander uniquement si une personne a terminé un module, cette approche pose une question bien plus utile : compte tenu de son rôle, de ses résultats aux simulations précédentes, de son niveau d'accès et des menaces qui ciblent actuellement son secteur, quel est son niveau de risque réel aujourd'hui, et quel est le contenu le plus utile à lui proposer ensuite ?

Concrètement, cela consiste à combiner les résultats des simulations de Phishing, la complétion des formations aux politiques internes et les signalements d'incidents réels en un signal de risque unifié pour chaque collaborateur et chaque service. L'organisation peut alors s'appuyer sur ce signal pour identifier qui a besoin d'une piqûre de rappel ciblée dès cette semaine, sans attendre le prochain module planifié. C'est toute la différence entre un exercice d'évacuation auquel chacun participe une fois par an et un détecteur de fumée qui veille en permanence.

Cette approche produit également le type de preuves que les régulateurs attendent. Un score de risque qui s'améliore dans le temps et que l'on peut relier à des actions précises constitue un élément d'audit bien plus solide qu'une pile d'attestations de participation. Il démontre le résultat que les articles 20 et 21 visent en réalité : disposer de collaborateurs capables d'identifier le cyber-risque et d'y réagir, et non de personnes ayant simplement assisté à une présentation sur le sujet.

Construire un programme qui résiste à un audit
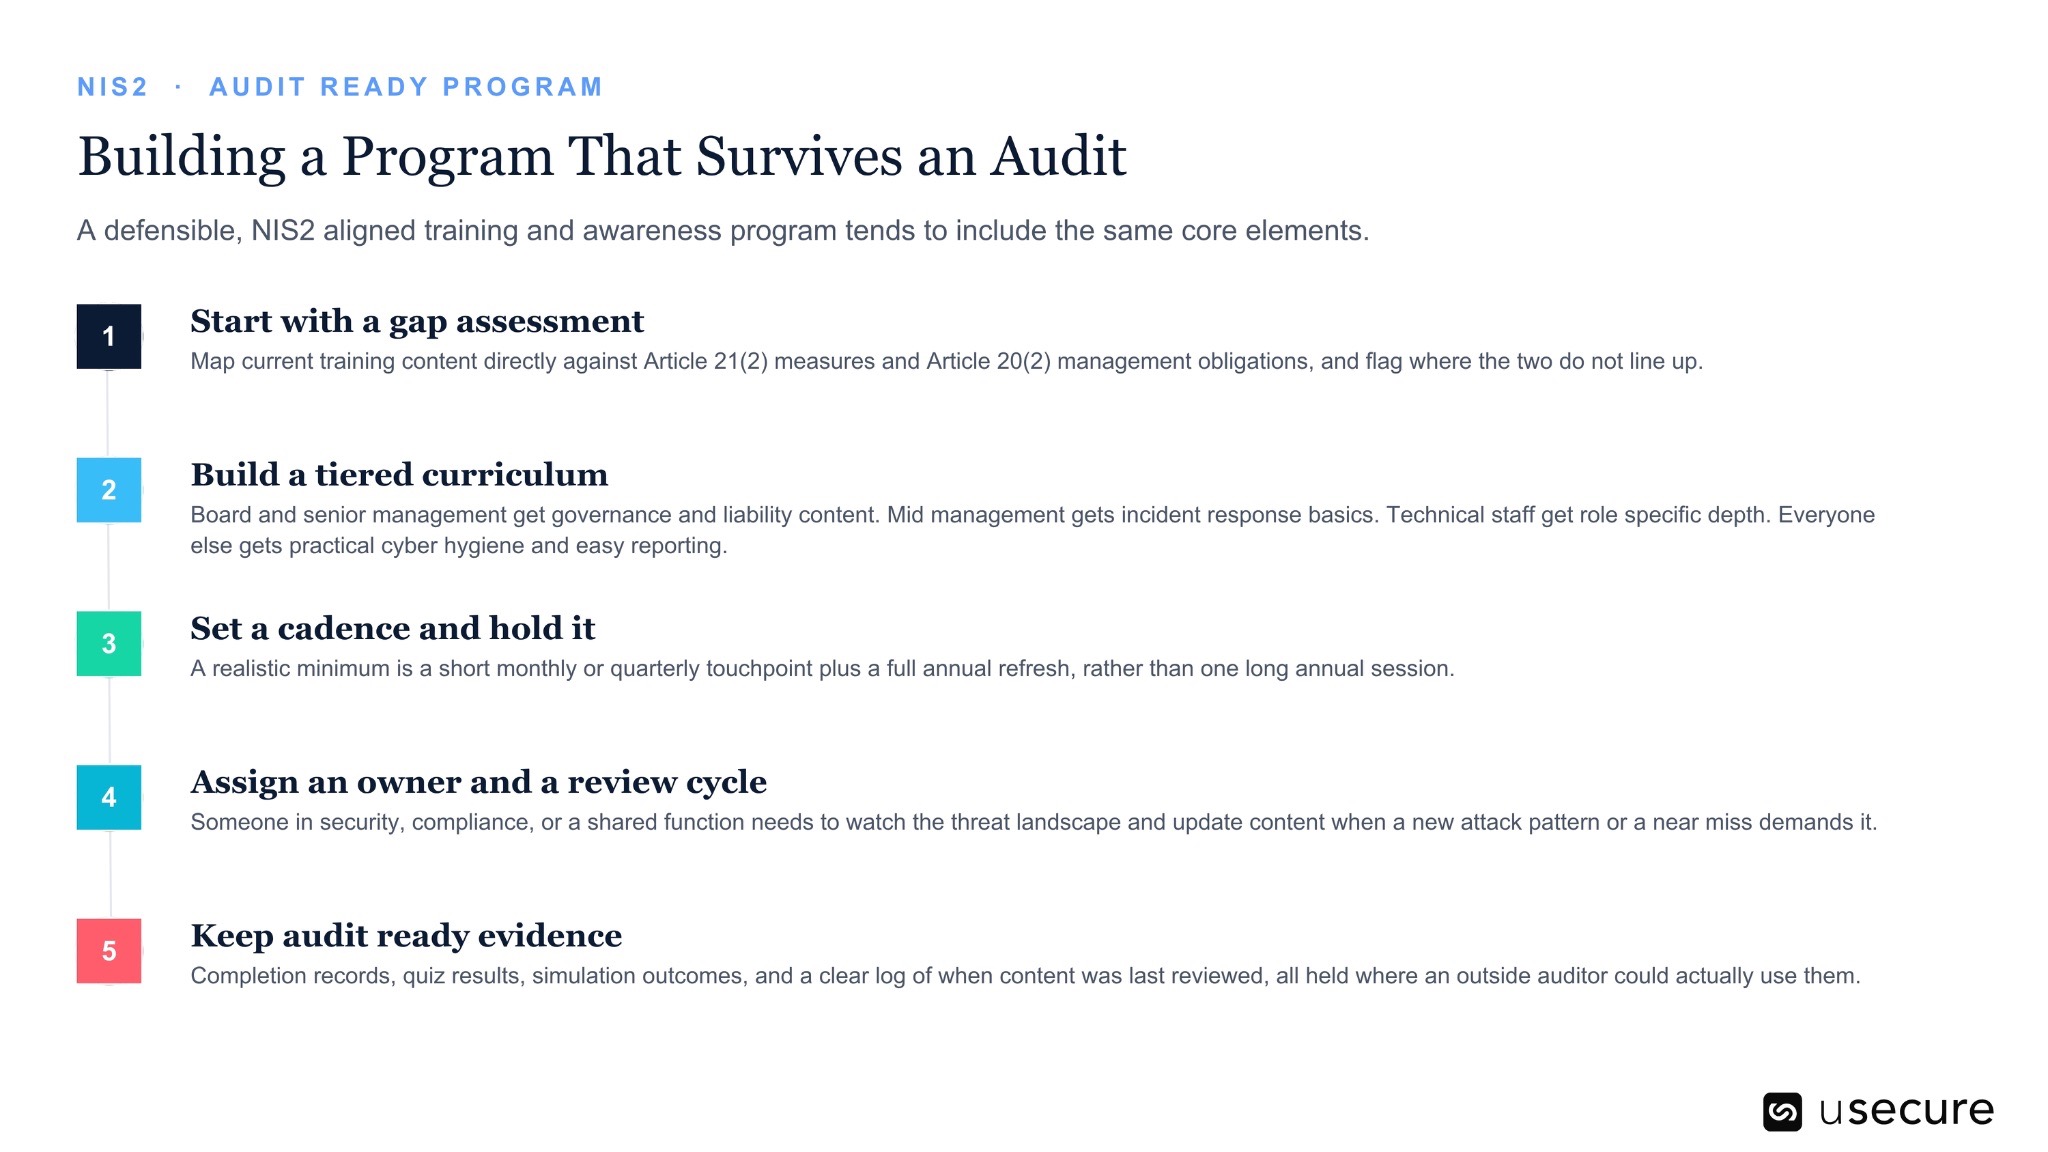

Un programme de formation et de sensibilisation défendable et aligné sur NIS2 repose généralement sur les mêmes fondamentaux, quel que soit le secteur ou le pays.

  • Commencez par une analyse d'écarts

Mettez en correspondance vos contenus de formation actuels avec les mesures de l'article 21(2) et les obligations de la direction prévues à l'article 20(2). Identifiez les points où la formation existante ne répond pas suffisamment à ces exigences et documentez les écarts à combler.

  • Structurez un parcours par niveaux

La formation doit refléter les responsabilités et le niveau de risque de chaque groupe. Les membres du conseil d'administration et la direction générale ont besoin de contenus portant sur la gouvernance, la responsabilité personnelle, la supervision des risques et la proportionnalité. Les managers intermédiaires doivent maîtriser concrètement la réponse à incident et la continuité d'activité. Les équipes techniques et sécurité nécessitent une formation plus poussée, adaptée à leur rôle. L'ensemble des collaborateurs a besoin de consignes d'hygiène cyber pratiques et d'un moyen simple et rapide de signaler toute activité suspecte.

  • Fixez un rythme et tenez-le

La formation doit être continue plutôt que concentrée sur une unique session annuelle. Une base réaliste consiste en un point court chaque mois ou chaque trimestre, complété par une remise à niveau annuelle complète. Des formations supplémentaires doivent être déployées lorsque de nouvelles menaces ou une évolution du profil de risque de l'organisation le justifient.

  • Désignez un responsable et instaurez un cycle de révision

La responsabilité du programme doit être clairement attribuée. Une personne au sein de la sécurité, de la conformité ou d'une fonction transverse doit suivre l'évolution du paysage des menaces et revoir régulièrement les contenus de formation. Ces contenus doivent également être mis à jour lorsqu'un nouveau mode d'attaque, une évolution réglementaire ou un incident évité de justesse en interne révèle une lacune à corriger auprès des collaborateurs.

  • Conservez des preuves prêtes pour l'audit

Tenez des registres clairs des formations suivies, des résultats d'évaluation, des résultats des simulations de phishing et des revues de contenu. Documentez la date de la dernière révision des supports, ce qui a changé et pourquoi. Les preuves doivent être organisées de façon qu'un auditeur externe, sans connaissance préalable du programme, puisse comprendre ce qui a été délivré, à qui, quand et avec quels résultats.

Des échéances de conformité à une application effective

La période de transition NIS2 touche à sa fin, en temps réel. En Bulgarie, les amendes personnelles réduites pour les organes de direction ont expiré début juin 2026, rendant applicables l'intégralité des sanctions prévues par la loi. En Allemagne, le BSI audite activement des dizaines de milliers d'entités enregistrées. La Belgique a fixé sa première échéance d'évaluation de conformité en avril 2026 et n'a pas accepté les auto-déclarations comme substitut à une documentation vérifiée. D'autres États membres devraient suivre le même schéma : une période de transposition relativement calme, suivie d'une supervision rapide et de plus en plus rigoureuse.

Les organisations les mieux préparées à ce basculement sont celles qui traitent déjà le risque humain comme n'importe quel autre risque inscrit au registre : un risque que l'on mesure, dont la responsabilité est clairement attribuée, et que l'on réduit en continu plutôt que de le supposer maîtrisé. Réservez une démo pour découvrir comment bâtir un programme de sensibilisation à la hauteur des exigences NIS2.

Subscribe to newsletter

BOOK A DEMO

See usecure in action

A 30-minute walkthrough of how to cut human risk across your users, tailored to MSPs and IT teams.

Get a Demo

Subscribe to newsletter

By clicking Sign Up you're confirming that you agree with our Terms and Conditions.
Thank you! Your submission has been received!
Oops! Something went wrong while submitting the form.

NIS2 a fait passer la formation à la cybersécurité du statut d'exercice de conformité annuel à celui d'obligation de gouvernance mesurable. Alors que l'application de la directive s'accélère partout en Europe, les organisations doivent démontrer que leurs dirigeants et leurs collaborateurs savent reconnaître, signaler et traiter les cybermenaces — et pas seulement qu'ils ont terminé un module de formation. Pourtant, de nombreux programmes restent génériques, trop peu fréquents et mal documentés, creusant un écart critique entre les attentes réglementaires et la capacité opérationnelle réelle. Cet article explique ce qu'exigent concrètement les articles 20, 21 et 23, pourquoi les régulateurs scrutent désormais le risque humain, et comment bâtir des programmes de sensibilisation continus, adaptés aux rôles et prêts pour l'audit, qui réduisent l'exposition tout en apportant la preuve d'une conformité défendable face à un paysage de menaces hostile.

L'application de NIS2 n'a plus rien de théorique. À la mi-2026, 23 des 27 États membres de l'UE ont transposé la directive dans leur droit national. Les premières amendes ont déjà été prononcées en Belgique, en Italie et en Hongrie, tandis que quatre pays ont été renvoyés devant la Cour de justice de l'Union européenne pour non-respect du délai de transposition.

Les organisations restent pourtant nettement sous-préparées. Une enquête menée au printemps 2026 auprès de 670 dirigeants d'entreprise dans huit pays révèle que 84 % des organisations déjà soumises à une application active de NIS2 reconnaissent ne pas être prêtes. Cet article examine ce qu'exige réellement l'obligation de formation et de sensibilisation prévue par NIS2, pourquoi le facteur humain est devenu un axe central de la réglementation en cybersécurité, et ce qu'il faut mettre en place pour construire un programme capable de résister à un audit plutôt que de se contenter de cocher une case en interne.

La formation est devenue une obligation légale, pas une bonne intention

Pendant des années, la sensibilisation à la sécurité est restée dans une zone grise. Elle relevait des bonnes pratiques, mais constituait rarement une exigence légale ferme assortie de conséquences clairement définies. NIS2 met fin à cette ambiguïté.

Conformité NIS2 : formation et sensibilisation à la cybersécurité en entreprise
  • L'article 20 impose aux organes de direction des entités essentielles et importantes de suivre eux-mêmes une formation à la cybersécurité, afin d'acquérir les connaissances nécessaires pour identifier les risques et évaluer si les mesures qui leur sont présentées sont adéquates.
  • L'article 20 encourage également — et, via la transposition nationale dans plusieurs États membres, impose désormais — une formation équivalente pour l'ensemble des collaborateurs.
  • L'article 21(2)(g) va plus loin en inscrivant les pratiques de base en matière de cyberhygiène et la formation à la cybersécurité parmi les mesures obligatoires de gestion des risques que toute entité concernée doit mettre en œuvre.
  • L'article 23 boucle la boucle. En cas d'incident, les collaborateurs doivent le détecter et le remonter assez vite pour permettre le respect des délais d'alerte précoce à 24 heures et de notification d'incident à 72 heures. Cette capacité s'acquiert par la formation : elle ne peut pas être présumée.

Prises ensemble, ces trois articles font passer la formation à la cybersécurité du statut de simple ligne budgétaire de conformité à celui d'obligation de gouvernance, assortie de responsabilités clairement définies et d'une exposition personnelle potentielle. Les lois nationales de transposition en Allemagne, en Italie et en Bulgarie prévoient déjà des amendes personnelles à l'encontre des dirigeants, distinctes des sanctions infligées à l'entité, et certaines juridictions autorisent les tribunaux à suspendre des personnes de leurs fonctions de direction.

Pourquoi les régulateurs se concentrent sur le facteur humain

L'attention portée par NIS2 à la formation ne relève pas d'une simple formalité réglementaire. Elle reflète l'endroit où les compromissions commencent réellement.

Le facteur humain à l'origine de la majorité des compromissions de sécurité

Le Verizon Data Breach Investigations Report 2026 révèle que le facteur humain était impliqué dans 62 % des compromissions confirmées, contre 60 % l'année précédente. Le Phishing représentait à lui seul 16 % des accès initiaux, tandis que le pretexting — appels vocaux, messages instantanés et arnaques au rappel — en constituait 6 % supplémentaires. En y ajoutant les identifiants volés (13 %), les attaques centrées sur l'identité représentent 35 % des accès initiaux, soit un niveau comparable à l'exploitation de vulnérabilités logicielles (31 %).

Le rapport de l'ENISA sur le paysage des menaces couvrant la période de juillet 2024 à juin 2025 indique que le phishing était à l'origine de 60 % des intrusions initiales observées dans les secteurs critiques européens. Ce sont précisément les secteurs que NIS2 vise à protéger.

L'écart de vitesse est le détail qui devrait interpeller tout responsable de la sensibilisation à la sécurité. La même étude montre qu'un collaborateur clique en médiane sur un lien de phishing dans les 21 secondes suivant sa réception, mais met en médiane 28 minutes à signaler un message suspect. Cet écart de près d'une demi-heure peut faire toute la différence entre un clic isolé et un incident de sécurité majeur. Réduire cet écart est précisément l'objectif d'une formation de sensibilisation efficace.

L'Anti-Phishing Working Group a recensé environ 3,8 millions d'attaques de phishing dans le monde sur l'ensemble de l'année 2025, un volume qui se maintient à des niveaux historiquement élevés plutôt que de reculer. L'IA générative a davantage modifié l'économie de ces attaques que leur mécanisme sous-jacent. Des leurres personnalisés et bien rédigés peuvent désormais être produits à faible coût et à grande échelle, et plusieurs rapports sectoriels publiés en 2026 indiquent que les campagnes de phishing générées par IA obtiennent des taux de clic plusieurs fois supérieurs à ceux des arnaques génériques d'ancienne génération.

Ces incidents qui montrent ce qui se passe quand le facteur humain cède

Les statistiques peuvent sembler abstraites. Les incidents récents, eux, rendent les conséquences bien plus concrètes.

En avril 2026, des chercheurs ont signalé qu'environ 795 adresses e-mail gouvernementales hongroises, réparties sur 12 des 13 ministères du pays, circulaient dans des bases de données de fuites en ligne. Ils ont également trouvé des preuves que 97 ordinateurs gouvernementaux avaient été compromis par des malwares voleurs d'identifiants. L'exposition provenait principalement d'employés réutilisant leurs mots de passe professionnels sur des plateformes personnelles, sans lien avec le travail : un manquement de cyberhygiène de base, exactement le type de risque que l'article 21(2)(g) vise à prévenir.

À la mi-2026, le groupe d'extorsion ShinyHunters a revendiqué la compromission d'une grande entreprise de santé et de diagnostic, en prenant le contrôle du compte d'identité et d'accès d'un seul employé via un appel de phishing vocal, et non en exploitant une vulnérabilité logicielle. Une fois à l'intérieur, les attaquants se sont déplacés à travers les plateformes connectées et ont affirmé avoir récupéré plus de 30 millions de lignes de données personnelles, plus d'un million de numéros de sécurité sociale, ainsi que des dizaines de millions de dossiers et de commandes médicales. Un seul appel téléphonique convaincant, visant un seul employé, a ouvert la voie à une violation à l'échelle de toute l'entreprise.

Ces cas ne sont pas isolés. La santé, un secteur explicitement couvert par NIS2, a enregistré 410 attaques par ransomware sur le seul premier semestre 2026, soit une hausse de 14 % sur un an. Sur la même période, 189 violations majeures ont touché environ 19 millions de personnes. Selon CrowdStrike, le phishing vocal a augmenté de 442 % au second semestre 2024 et continue depuis d'occuper une place de premier plan dans les rapports d'intrusion.

Chacun de ces incidents illustre le même problème de fond. La première faille n'était pas nécessairement un pare-feu ou un serveur non corrigé. C'était une personne, souvent sous pression du temps ou pression sociale, appelée à prendre une décision. Un programme de formation et de sensibilisation bien conçu doit préparer les collaborateurs à reconnaître ces moments, à réagir correctement et à empêcher qu'une seule décision ne se transforme en incident à l'échelle de l'entreprise.

Là où la plupart des programmes pèchent encore

Lors des premiers audits NIS2, ce sont toujours les mêmes lacunes qui ressortent.

  • Les contenus ne correspondent pas au registre des risques. Les auditeurs vérifient qu'une organisation ayant identifié l'ingénierie sociale comme une menace majeure propose bien des simulations de Phishing et des formations dédiées à l'ingénierie sociale. Un décalage peut être considéré comme un risque documenté, et non comme un simple écart de conformité mineur.

  • La formation est annuelle plutôt que continue. Une session une fois par an ne répond plus à l'esprit de l'article 21. L'attente porte sur une cadence récurrente de points de formation courts, pertinents et à jour, plutôt que sur une session annuelle unique qui ne sera pas reprise avant 12 mois.

  • Les preuves sont éparpillées. Les feuilles de calcul et les listes de présence tenues manuellement risquent de ne plus suffire dès lors qu'une organisation fait l'objet d'une supervision proactive. Les auditeurs attendent des registres de formation clairs et accessibles, incluant les taux de complétion par rôle et par service, et pouvant être fournis sur demande.

  • Tout le monde reçoit le même contenu. Les membres du conseil d'administration, les collaborateurs de la finance et les administrateurs systèmes n'affrontent pas les mêmes risques et ne prennent pas les mêmes décisions de sécurité. Dispenser une formation identique à l'ensemble des employés en réduit la pertinence et ne permet pas de développer les compétences propres à chaque rôle que la directive vise à encourager.

De la formation « case à cocher » à la Human Risk Intelligence

Les organisations qui gèrent le mieux les exigences de formation de NIS2 ne sont pas nécessairement celles qui cumulent le plus d'heures de formation. Ce sont celles qui traitent les collaborateurs comme elles traitent déjà leurs réseaux et leurs endpoints : comme une surface de risque que l'on peut mesurer, surveiller et améliorer en continu, plutôt que comme une case de conformité à cocher une fois par an.

C'est précisément le principe de la Human Risk Intelligence. Au lieu de se demander uniquement si une personne a terminé un module, cette approche pose une question bien plus utile : compte tenu de son rôle, de ses résultats aux simulations précédentes, de son niveau d'accès et des menaces qui ciblent actuellement son secteur, quel est son niveau de risque réel aujourd'hui, et quel est le contenu le plus utile à lui proposer ensuite ?

Concrètement, cela consiste à combiner les résultats des simulations de Phishing, la complétion des formations aux politiques internes et les signalements d'incidents réels en un signal de risque unifié pour chaque collaborateur et chaque service. L'organisation peut alors s'appuyer sur ce signal pour identifier qui a besoin d'une piqûre de rappel ciblée dès cette semaine, sans attendre le prochain module planifié. C'est toute la différence entre un exercice d'évacuation auquel chacun participe une fois par an et un détecteur de fumée qui veille en permanence.

Cette approche produit également le type de preuves que les régulateurs attendent. Un score de risque qui s'améliore dans le temps et que l'on peut relier à des actions précises constitue un élément d'audit bien plus solide qu'une pile d'attestations de participation. Il démontre le résultat que les articles 20 et 21 visent en réalité : disposer de collaborateurs capables d'identifier le cyber-risque et d'y réagir, et non de personnes ayant simplement assisté à une présentation sur le sujet.

Construire un programme qui résiste à un audit


Un programme de formation et de sensibilisation défendable et aligné sur NIS2 repose généralement sur les mêmes fondamentaux, quel que soit le secteur ou le pays.

  • Commencez par une analyse d'écarts

Mettez en correspondance vos contenus de formation actuels avec les mesures de l'article 21(2) et les obligations de la direction prévues à l'article 20(2). Identifiez les points où la formation existante ne répond pas suffisamment à ces exigences et documentez les écarts à combler.

  • Structurez un parcours par niveaux

La formation doit refléter les responsabilités et le niveau de risque de chaque groupe. Les membres du conseil d'administration et la direction générale ont besoin de contenus portant sur la gouvernance, la responsabilité personnelle, la supervision des risques et la proportionnalité. Les managers intermédiaires doivent maîtriser concrètement la réponse à incident et la continuité d'activité. Les équipes techniques et sécurité nécessitent une formation plus poussée, adaptée à leur rôle. L'ensemble des collaborateurs a besoin de consignes d'hygiène cyber pratiques et d'un moyen simple et rapide de signaler toute activité suspecte.

  • Fixez un rythme et tenez-le

La formation doit être continue plutôt que concentrée sur une unique session annuelle. Une base réaliste consiste en un point court chaque mois ou chaque trimestre, complété par une remise à niveau annuelle complète. Des formations supplémentaires doivent être déployées lorsque de nouvelles menaces ou une évolution du profil de risque de l'organisation le justifient.

  • Désignez un responsable et instaurez un cycle de révision

La responsabilité du programme doit être clairement attribuée. Une personne au sein de la sécurité, de la conformité ou d'une fonction transverse doit suivre l'évolution du paysage des menaces et revoir régulièrement les contenus de formation. Ces contenus doivent également être mis à jour lorsqu'un nouveau mode d'attaque, une évolution réglementaire ou un incident évité de justesse en interne révèle une lacune à corriger auprès des collaborateurs.

  • Conservez des preuves prêtes pour l'audit

Tenez des registres clairs des formations suivies, des résultats d'évaluation, des résultats des simulations de phishing et des revues de contenu. Documentez la date de la dernière révision des supports, ce qui a changé et pourquoi. Les preuves doivent être organisées de façon qu'un auditeur externe, sans connaissance préalable du programme, puisse comprendre ce qui a été délivré, à qui, quand et avec quels résultats.

Des échéances de conformité à une application effective

La période de transition NIS2 touche à sa fin, en temps réel. En Bulgarie, les amendes personnelles réduites pour les organes de direction ont expiré début juin 2026, rendant applicables l'intégralité des sanctions prévues par la loi. En Allemagne, le BSI audite activement des dizaines de milliers d'entités enregistrées. La Belgique a fixé sa première échéance d'évaluation de conformité en avril 2026 et n'a pas accepté les auto-déclarations comme substitut à une documentation vérifiée. D'autres États membres devraient suivre le même schéma : une période de transposition relativement calme, suivie d'une supervision rapide et de plus en plus rigoureuse.

Les organisations les mieux préparées à ce basculement sont celles qui traitent déjà le risque humain comme n'importe quel autre risque inscrit au registre : un risque que l'on mesure, dont la responsabilité est clairement attribuée, et que l'on réduit en continu plutôt que de le supposer maîtrisé. Réservez une démo pour découvrir comment bâtir un programme de sensibilisation à la hauteur des exigences NIS2.

Abonnez-vous à la newsletter

Abonnez-vous à la newsletter

En cliquant sur «Abonnez-vous», vous confirmez que vous acceptez nos Conditions générales.
Merci ! Votre inscription a bien été prise en compte !
Oups ! Une erreur est survenue lors de l'envoi du formulaire.

Découvrez comment les cabinets de services professionnels réduisent le risque humain avec usecure

Découvrez comment les équipes IT des services professionnels utilisent usecure pour protéger les données sensibles de leurs clients, maintenir leur conformité et préserver leur réputation — sans perturber le travail facturable.

Related posts

Explore more insights, updates, and resources from usecure.