Was die NIS2-Anforderung an Schulung und Awareness in der Praxis bedeutet
Published on
August 26, 2026
Read time
5 mins

Was die NIS2-Anforderung an Schulung und Awareness in der Praxis bedeutet

Veröffentlicht am
August 26, 2026
Lesezeit
5 Min. Lesezeit
Kategorie
5 Min. Lesezeit

Was die NIS2-Anforderung an Schulung und Awareness in der Praxis bedeutet

Veröffentlicht am
26 Aug 26

Table of contents

Subscribe to newsletter

By clicking Sign Up you're confirming that you agree with our Terms and Conditions.
Thank you! Your submission has been received!
Oops! Something went wrong while submitting the form.

NIS2 hat Cybersecurity-Schulungen von einer jährlichen Compliance-Übung in eine messbare Governance-Pflicht verwandelt. Da die Durchsetzung europaweit an Tempo gewinnt, müssen Organisationen nachweisen, dass Führungskräfte und Mitarbeitende Cyberbedrohungen erkennen, melden und darauf reagieren können – und nicht nur, dass ein Kurs absolviert wurde. Viele Programme bleiben jedoch generisch, zu selten und schlecht dokumentiert. Zwischen regulatorischen Erwartungen und operativer Handlungsfähigkeit klafft damit eine kritische Lücke. Dieser Artikel erklärt, was die Artikel 20, 21 und 23 in der Praxis verlangen, warum Aufsichtsbehörden das menschliche Risiko genauer unter die Lupe nehmen und wie Organisationen kontinuierliche, rollenspezifische und auditfähige Awareness-Programme aufbauen, die das Risiko senken und zugleich eine belastbare Compliance in einer angespannten Bedrohungslage belegen.

Die Durchsetzung von NIS2 ist längst keine Theorie mehr. Stand Mitte 2026 haben 23 der 27 EU-Mitgliedstaaten die Richtlinie in nationales Recht überführt. In Belgien, Italien und Ungarn wurden bereits die ersten Bußgelder verhängt, während vier Länder wegen Versäumnis der Umsetzungsfrist vor dem Gerichtshof der Europäischen Union verklagt wurden.

Dennoch sind Organisationen deutlich unzureichend vorbereitet. Eine Befragung von 670 Führungskräften aus acht Ländern im Frühjahr 2026 ergab: 84 % der Organisationen, die bereits einer aktiven NIS2-Durchsetzung unterliegen, geben zu, nicht vorbereitet zu sein. Dieser Artikel zeigt, was die Schulungs- und Awareness-Anforderung von NIS2 tatsächlich verlangt, warum die menschliche Ebene zu einem zentralen Fokus der Cybersicherheitsregulierung geworden ist und was es braucht, um ein Programm aufzubauen, das einem Audit standhält – statt lediglich eine interne Checkliste zu erfüllen.

Schulung ist zur Rechtspflicht geworden, nicht zur freiwilligen Geste

Jahrelang bewegte sich Security Awareness Training in einer Grauzone. Es galt als gute Praxis, war aber selten eine verbindliche gesetzliche Anforderung mit klar definierten Konsequenzen.  NIS2 schließt diese Lücke.
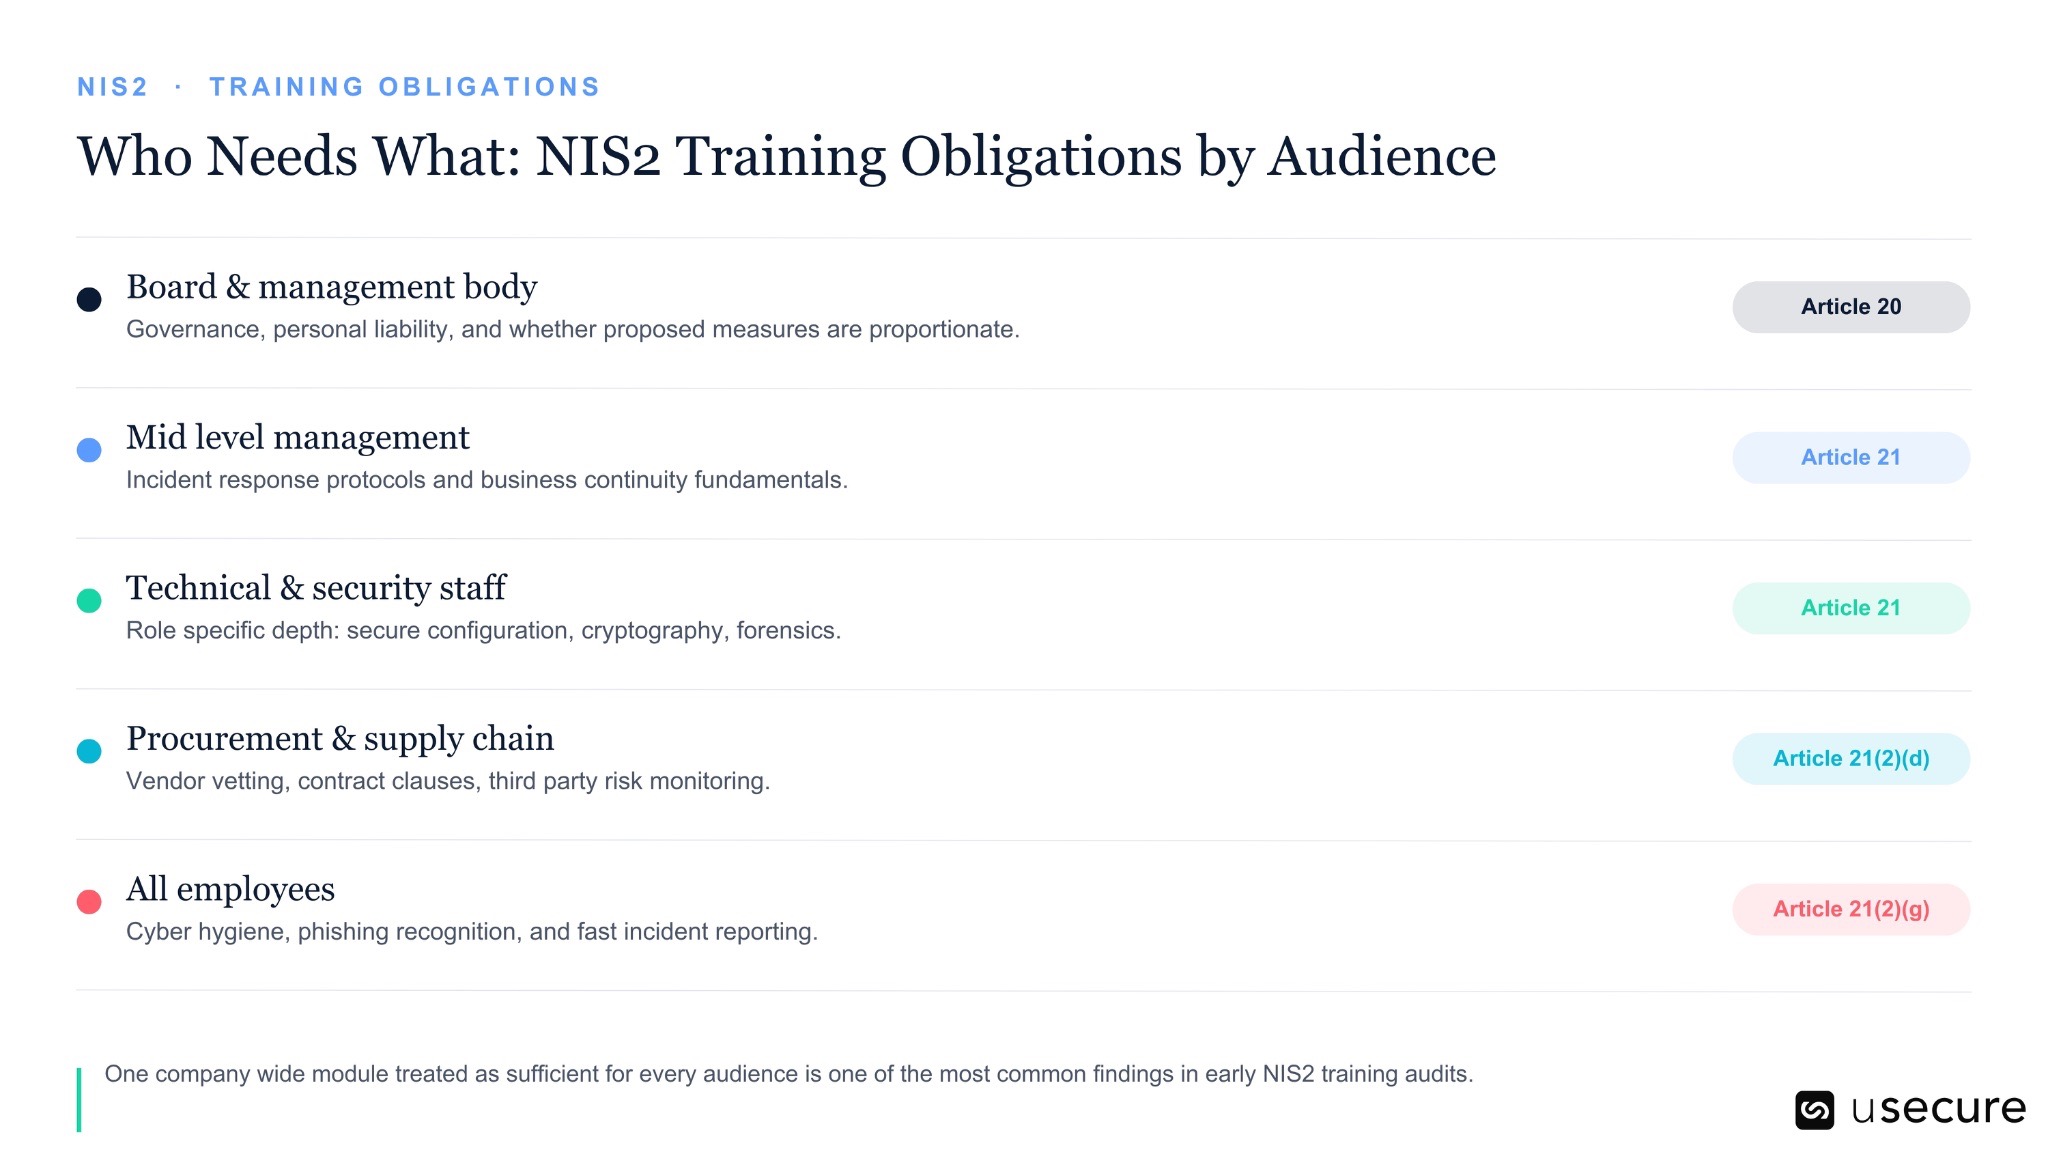
  • Artikel 20 verpflichtet die Leitungsorgane wesentlicher und wichtiger Einrichtungen, selbst an Cybersicherheitsschulungen teilzunehmen, damit sie über ausreichende Kenntnisse verfügen, um Risiken zu erkennen und zu beurteilen, ob die ihnen vorgelegten Maßnahmen angemessen sind.
  • Artikel 20 empfiehlt zudem vergleichbare Schulungen für die gesamte Belegschaft – durch die nationale Umsetzung in mehreren Mitgliedstaaten sind diese inzwischen verpflichtend.
  • Artikel 21 Absatz 2 Buchstabe g geht noch weiter und führt grundlegende Cyberhygiene-Praktiken sowie Cybersicherheitsschulungen als verpflichtende Risikomanagementmaßnahmen auf, die jede in den Anwendungsbereich fallende Einrichtung umsetzen muss.
  • Artikel 23 schließt den Kreis. Tritt ein Vorfall ein, müssen Mitarbeitende ihn schnell genug erkennen und eskalieren, um die Frühwarnung innerhalb von 24 Stunden und die Meldung innerhalb von 72 Stunden zu ermöglichen. Diese Fähigkeit muss trainiert werden – vorausgesetzt werden kann sie nicht.

Zusammen genommen machen diese drei Artikel aus Cybersecurity-Schulungen weit mehr als einen Posten auf der Compliance-Liste: Sie werden zu einer Governance-Pflicht mit klar zugewiesener Verantwortung und potenzieller persönlicher Haftung. Die nationalen Umsetzungsgesetze in Deutschland, Italien und Bulgarien sehen bereits persönliche Bußgelder gegen einzelne Geschäftsleitungsmitglieder vor – zusätzlich zu den Sanktionen gegen das Unternehmen selbst. In einigen Rechtsordnungen können Gerichte Personen zudem vorübergehend von Leitungsaufgaben ausschließen.

Warum Regulierungsbehörden auf den Faktor Mensch schauen

Der Fokus von NIS2 auf Schulungen ist keine reine Formsache. Er spiegelt wider, wo Sicherheitsvorfälle tatsächlich ihren Anfang nehmen.
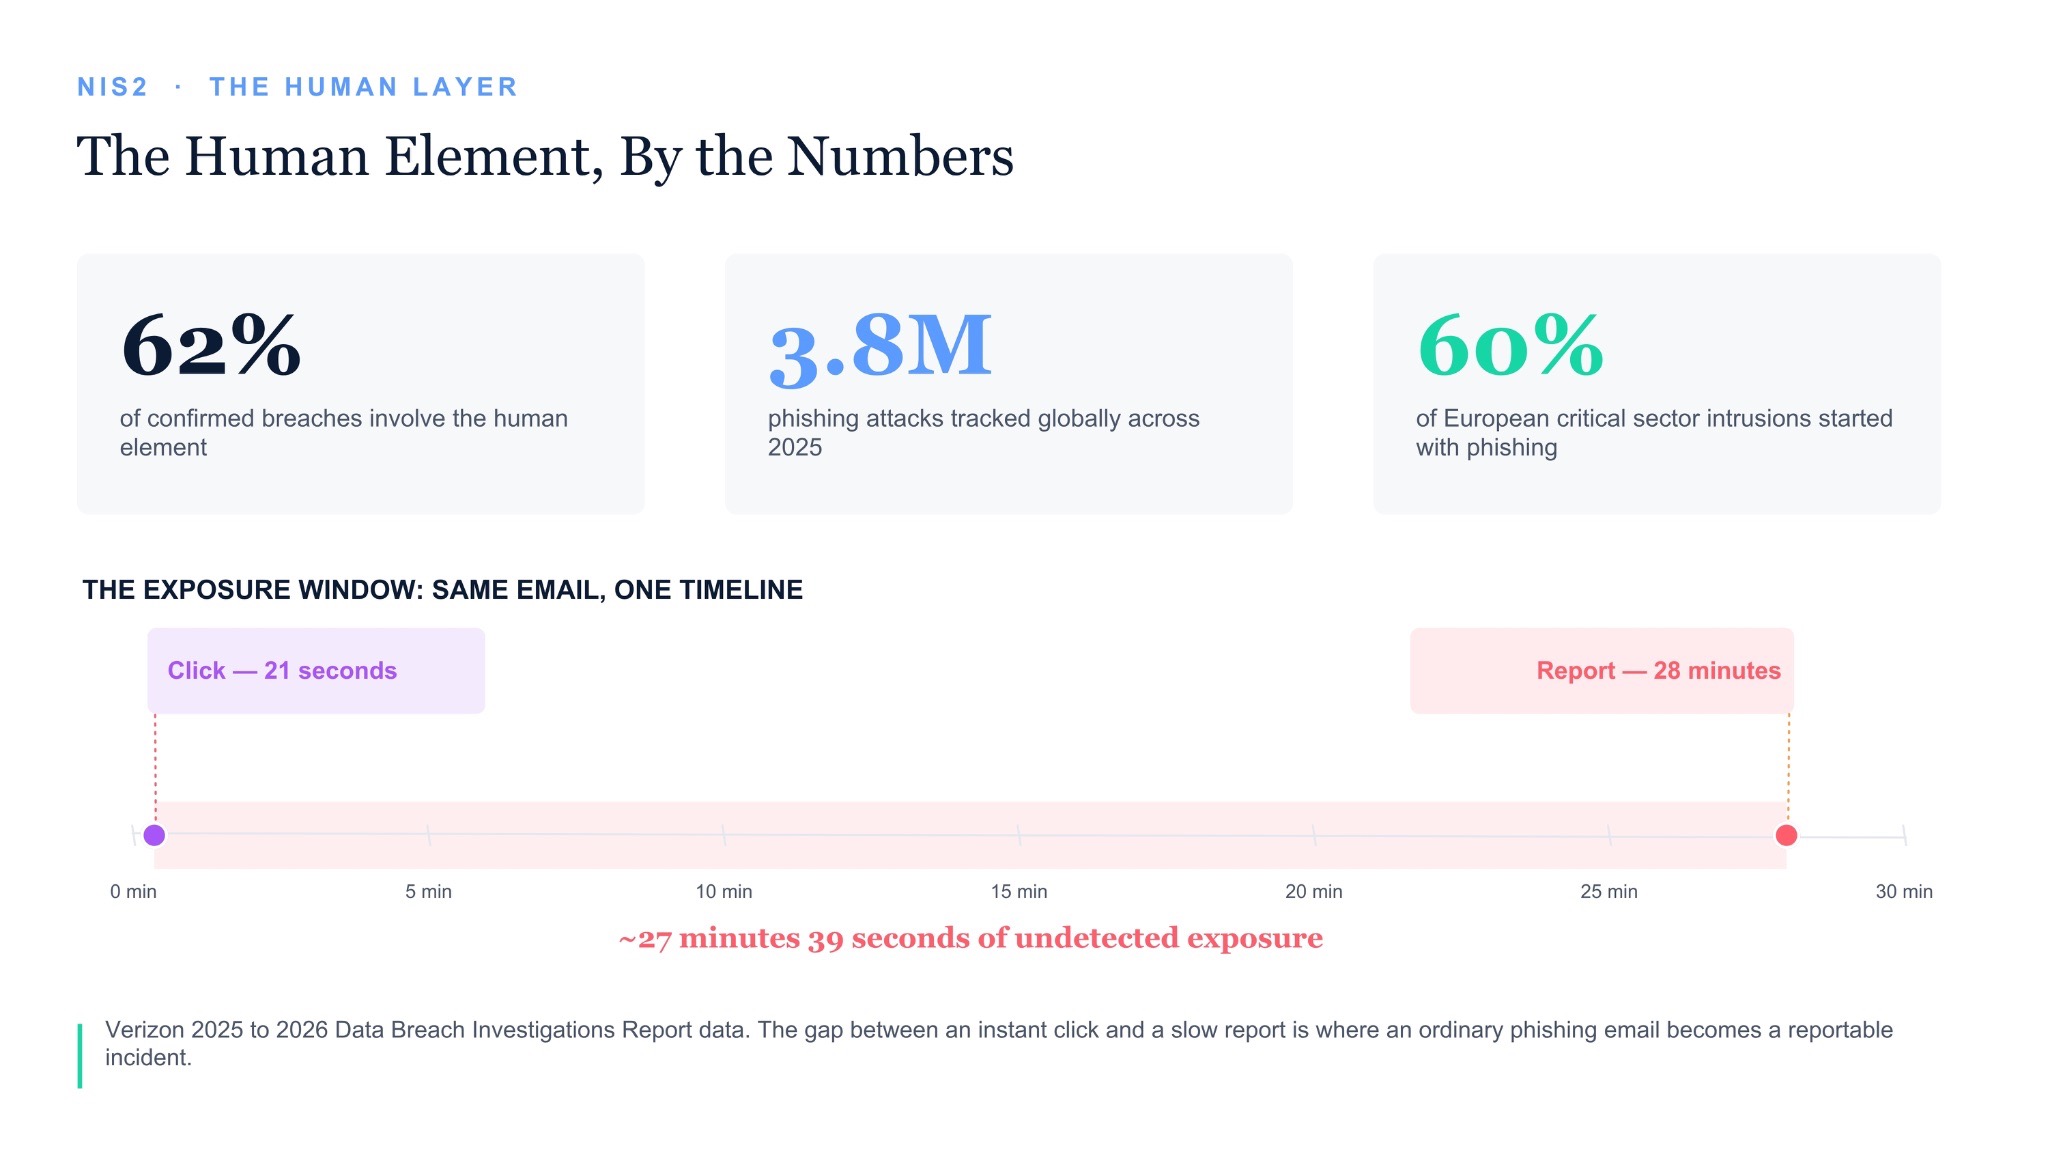
Laut dem Verizon Data Breach Investigations Report 2026 war der Faktor Mensch bei 62 % der bestätigten Sicherheitsvorfälle beteiligt – nach 60 % im Vorjahr. Allein auf Phishing entfielen 16 % der Erstzugriffe, weitere 6 % auf Pretexting, also etwa Anrufe, Chat-Nachrichten und Callback-Betrug. Rechnet man gestohlene Zugangsdaten mit 13 % hinzu, gehen 35 % aller Erstzugriffe auf identitätsbezogene Angriffe zurück – ein Wert, der in etwa dem Ausnutzen von Software-Schwachstellen mit 31 % entspricht.

Der ENISA-Bericht zur Bedrohungslage für den Zeitraum Juli 2024 bis Juni 2025 kommt zu dem Ergebnis, dass Phishing für 60 % der beobachteten Erstzugriffe in europäischen kritischen Sektoren verantwortlich war. Genau diese Sektoren soll NIS2 schützen.

Besonders aufhorchen lassen sollte jede und jeden Verantwortlichen für Security Awareness die Zeitlücke: Dieselben Untersuchungen zeigen, dass Mitarbeitende im Median bereits 21 Sekunden nach Erhalt auf einen Phishing-Link klicken, für die Meldung einer verdächtigen Nachricht aber im Median 28 Minuten benötigen. Diese knappe halbe Stunde entscheidet häufig darüber, ob es bei einem einzelnen Klick bleibt oder ein schwerwiegender Sicherheitsvorfall daraus wird. Genau diese Lücke zu schließen, ist das Ziel wirksamer Awareness-Schulungen.

Die Anti-Phishing Working Group registrierte im Jahresverlauf 2025 weltweit rund 3,8 Millionen Phishing-Angriffe – ein Volumen, das auf historisch hohem Niveau verharrt, statt zurückzugehen. Generative KI hat vor allem die Ökonomie dieser Angriffe verändert, weniger den Mechanismus dahinter. Personalisierte, sprachlich überzeugende Köder lassen sich heute günstig und in großem Umfang erstellen. Mehrere Branchenberichte aus 2026 zeigen, dass KI-generierte Phishing-Kampagnen um ein Vielfaches höhere Klickraten erzielen als ältere, generische Betrugsformate.

Diese Vorfälle zeigen, was passiert, wenn der Faktor Mensch versagt

Statistiken bleiben oft abstrakt. Aktuelle Vorfälle machen die Konsequenzen sehr viel greifbarer.

Im April 2026 berichteten Sicherheitsforscher, dass rund 795 E-Mail-Adressen ungarischer Regierungsstellen – verteilt auf 12 der 13 Ministerien des Landes – in Online-Datenbanken mit geleakten Zugangsdaten kursierten. Zudem fanden sie Hinweise darauf, dass 97 Behördenrechner mit Malware zum Abgreifen von Zugangsdaten kompromittiert worden waren. Ursache war in erster Linie, dass Mitarbeitende ihre Arbeitspasswörter auf privaten, nicht dienstlichen Plattformen wiederverwendet hatten – ein Paradebeispiel für mangelnde Cyberhygiene, wie sie Artikel 21 Abs. 2 Buchstabe g verhindern soll.

Mitte 2026 bekannte sich die Erpressergruppe ShinyHunters dazu, ein großes Unternehmen aus dem Bereich Gesundheitsversorgung und Diagnostik kompromittiert zu haben – nicht über eine Software-Schwachstelle, sondern durch die Übernahme des Identitäts- und Zugangskontos einer einzigen Person mittels eines Voice-Phishing-Anrufs. Einmal im Netzwerk, bewegten sich die Angreifer über verbundene Plattformen hinweg und gaben an, mehr als 30 Millionen Datensätze mit personenbezogenen Daten, über 1 Million Sozialversicherungsnummern sowie zehn Millionen medizinische Datensätze und Aufträge erbeutet zu haben. Ein einziger überzeugender Telefonanruf bei einer einzelnen Person öffnete die Tür zu einem unternehmensweiten Sicherheitsvorfall.

Das sind keine Einzelfälle. Allein im ersten Halbjahr 2026 verzeichnete der Gesundheitssektor – ein von NIS2 ausdrücklich erfasster Bereich – 410 Ransomware-Angriffe, ein Anstieg von 14 % gegenüber dem Vorjahr. Im selben Zeitraum betrafen 189 große Datenschutzverletzungen schätzungsweise 19 Millionen Menschen. Laut CrowdStrike nahm Voice Phishing im zweiten Halbjahr 2024 um 442 % zu und spielt seither weiterhin eine zentrale Rolle in der Berichterstattung zu Angriffen.

Alle diese Vorfälle verweisen auf dasselbe Grundproblem. Der erste Fehler lag nicht zwangsläufig bei einer Firewall oder einem ungepatchten Server. Er lag bei einem Menschen, der – häufig unter Zeit- oder sozialem Druck – eine Entscheidung treffen musste. Ein durchdachtes Trainings- und Awareness-Programm sollte Mitarbeitende befähigen, genau solche Momente zu erkennen, richtig zu reagieren und zu verhindern, dass aus einer einzigen Entscheidung ein unternehmensweiter Sicherheitsvorfall wird.

Wo die meisten Programme noch scheitern
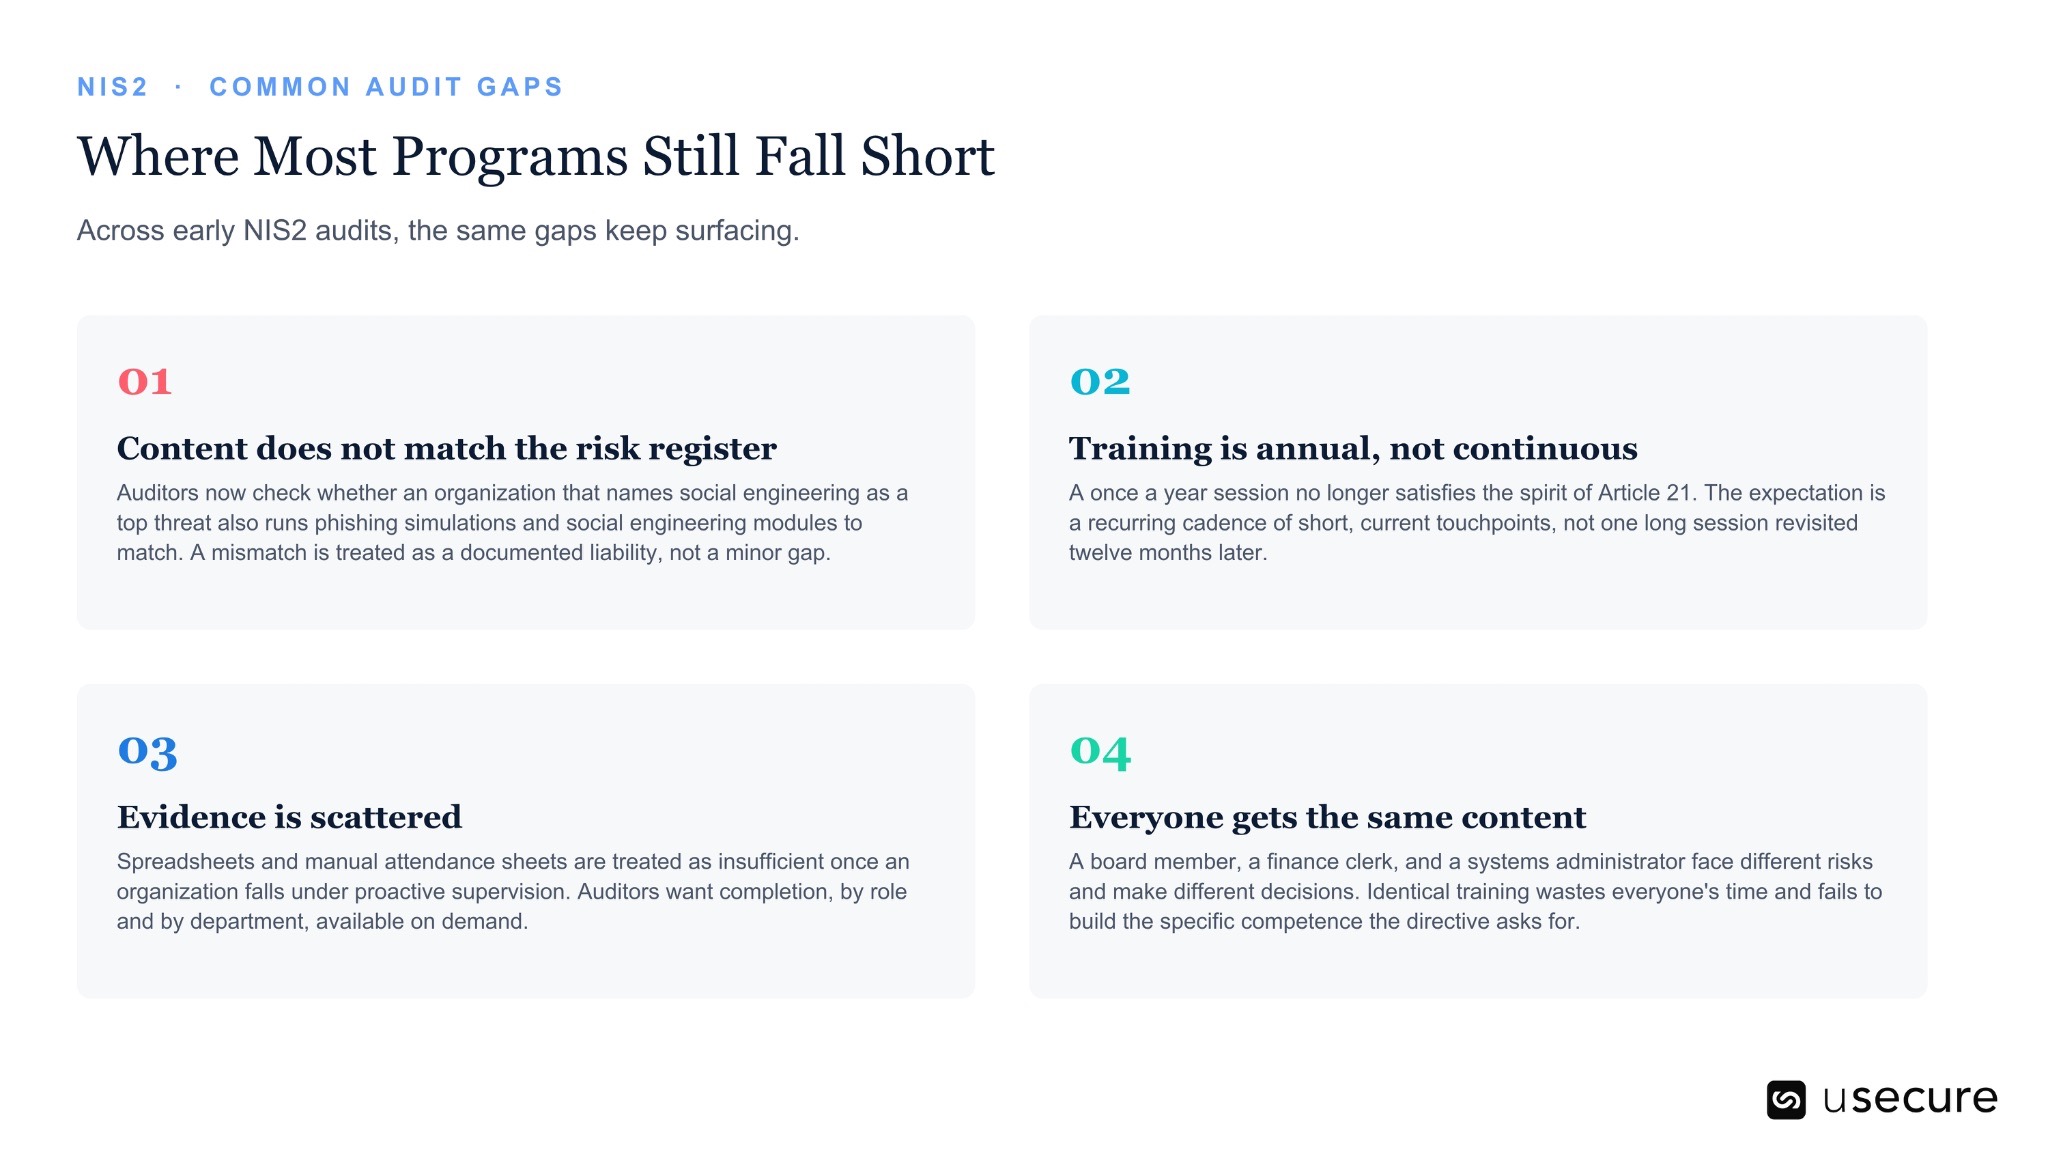
In den ersten NIS2-Audits treten immer wieder dieselben Lücken zutage.

  • Die Inhalte passen nicht zum Risikoregister. Prüfer bewerten, ob eine Organisation, die Social Engineering als wesentliche Bedrohung einstuft, auch entsprechende Phishing-Simulationen und Schulungen zu Social Engineering anbietet. Eine Diskrepanz gilt schnell als dokumentiertes Risiko und nicht bloß als geringfügige Compliance-Lücke.

  • Schulungen finden jährlich statt statt kontinuierlich. Eine einmalige Sitzung pro Jahr entspricht nicht mehr der Intention von Artikel 21. Erwartet wird ein wiederkehrender Rhythmus aus kurzen, relevanten und aktuellen Lernimpulsen – nicht eine einzelne Jahresschulung, die anschließend zwölf Monate lang nicht wieder aufgegriffen wird.

  • Die Nachweise sind fragmentiert. Tabellenkalkulationen und manuell geführte Teilnahmelisten reichen häufig nicht aus, sobald eine Organisation der proaktiven Aufsicht unterliegt. Prüfer erwarten klare, jederzeit abrufbare Schulungsnachweise – einschließlich Abschlussquoten nach Rolle und Abteilung, die auf Anfrage vorgelegt werden können.

  • Alle erhalten dieselben Inhalte. Geschäftsleitung, Mitarbeitende im Finanzbereich und Systemadministratoren sind unterschiedlichen Risiken ausgesetzt und treffen unterschiedliche Sicherheitsentscheidungen. Identische Schulungen für alle mindern die Relevanz und entwickeln nicht die rollenspezifischen Kompetenzen, die die Richtlinie fördern soll.

Von der Pflichtschulung zu Human Risk Intelligence
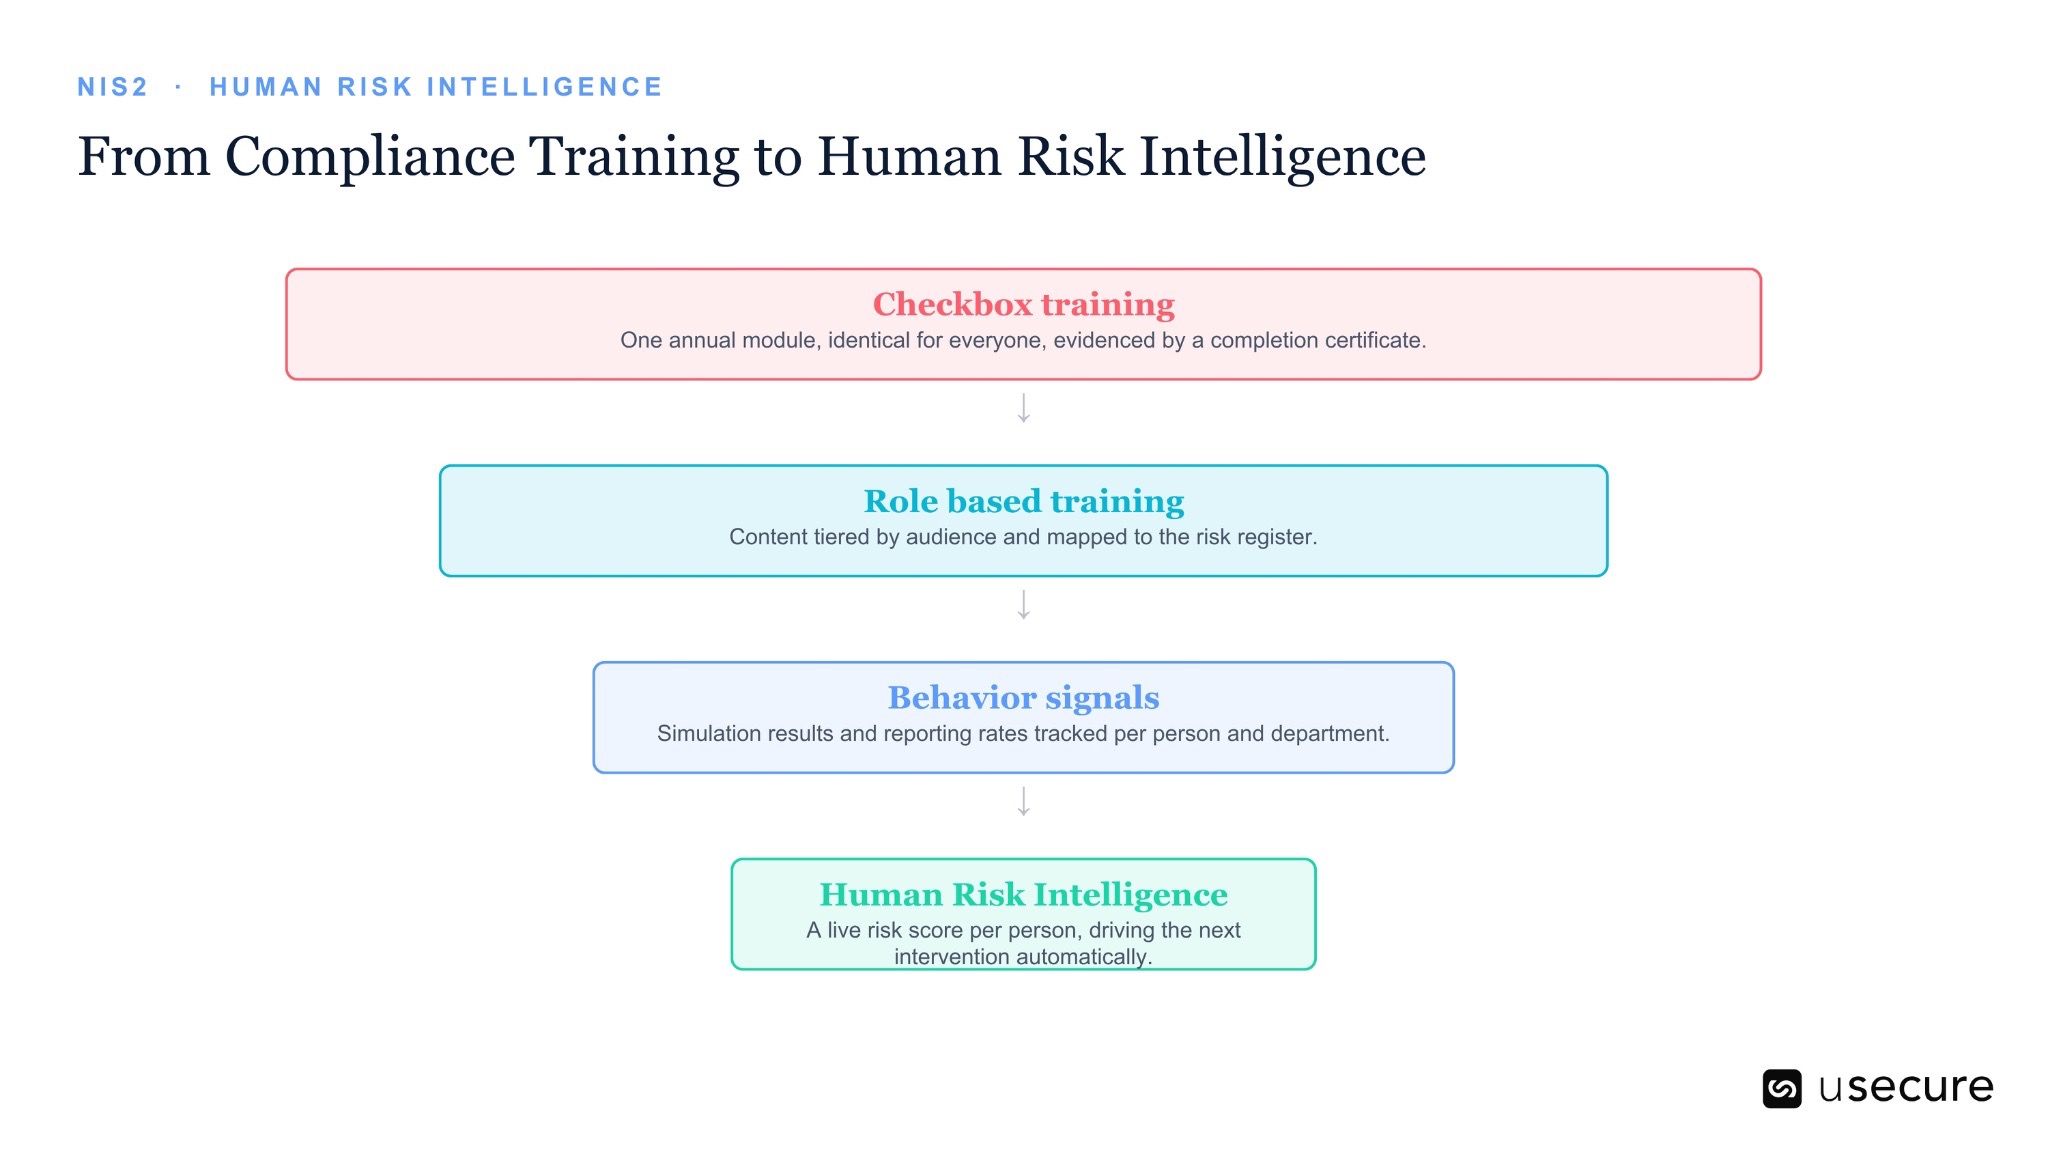
Die Organisationen, die die Schulungsanforderungen von NIS2 am wirksamsten umsetzen, sind nicht zwangsläufig jene mit den meisten Schulungsstunden. Es sind diejenigen, die ihre Mitarbeitenden genauso behandeln wie Netzwerke und Endpunkte: als Risikofläche, die sich messen, überwachen und kontinuierlich verbessern lässt – und nicht als Pflichtpunkt, den man einmal im Jahr abhakt.

Genau darum geht es bei Human Risk Intelligence. Statt nur zu fragen, ob jemand einen Kurs abgeschlossen hat, stellt ein Human-Risk-Intelligence-Ansatz die wesentlich aussagekräftigere Frage: Wie hoch ist das tatsächliche Risiko dieser Person heute – gemessen an ihrer Rolle, früheren Simulationsergebnissen, ihren Zugriffsrechten und den Bedrohungen, die aktuell auf ihre Branche zielen? Und welcher Lerninhalt bringt ihr als Nächstes den größten Nutzen?

In der Praxis bedeutet das, Ergebnisse aus Phishing-Simulationen, den Abschluss von Richtlinienschulungen und Meldungen realer Vorfälle zu einem einheitlichen Risikosignal je Mitarbeitendem und Abteilung zusammenzuführen. Auf dieser Grundlage lässt sich bestimmen, wer noch in dieser Woche eine gezielte Auffrischung benötigt – statt auf das nächste turnusmäßige Schulungsmodul zu warten. Es ist der Unterschied zwischen einer Brandschutzübung, an der alle einmal im Jahr teilnehmen, und einem Rauchmelder, der durchgehend aufmerksam bleibt.

Dieser Ansatz liefert zugleich genau die Art von Nachweisen, die Aufsichtsbehörden sehen wollen. Ein Risiko-Score, der sich im Zeitverlauf verbessert und sich konkreten Maßnahmen zuordnen lässt, ist ein deutlich belastbareres Audit-Artefakt als eine Sammlung von Teilnahmebescheinigungen. Er belegt das Ergebnis, auf das Artikel 20 und 21 letztlich abzielen: eine Belegschaft, die Cyberrisiken erkennen und darauf reagieren kann – und nicht nur eine Präsentation zum Thema über sich ergehen lassen hat.

Ein Programm aufbauen, das einem Audit standhält
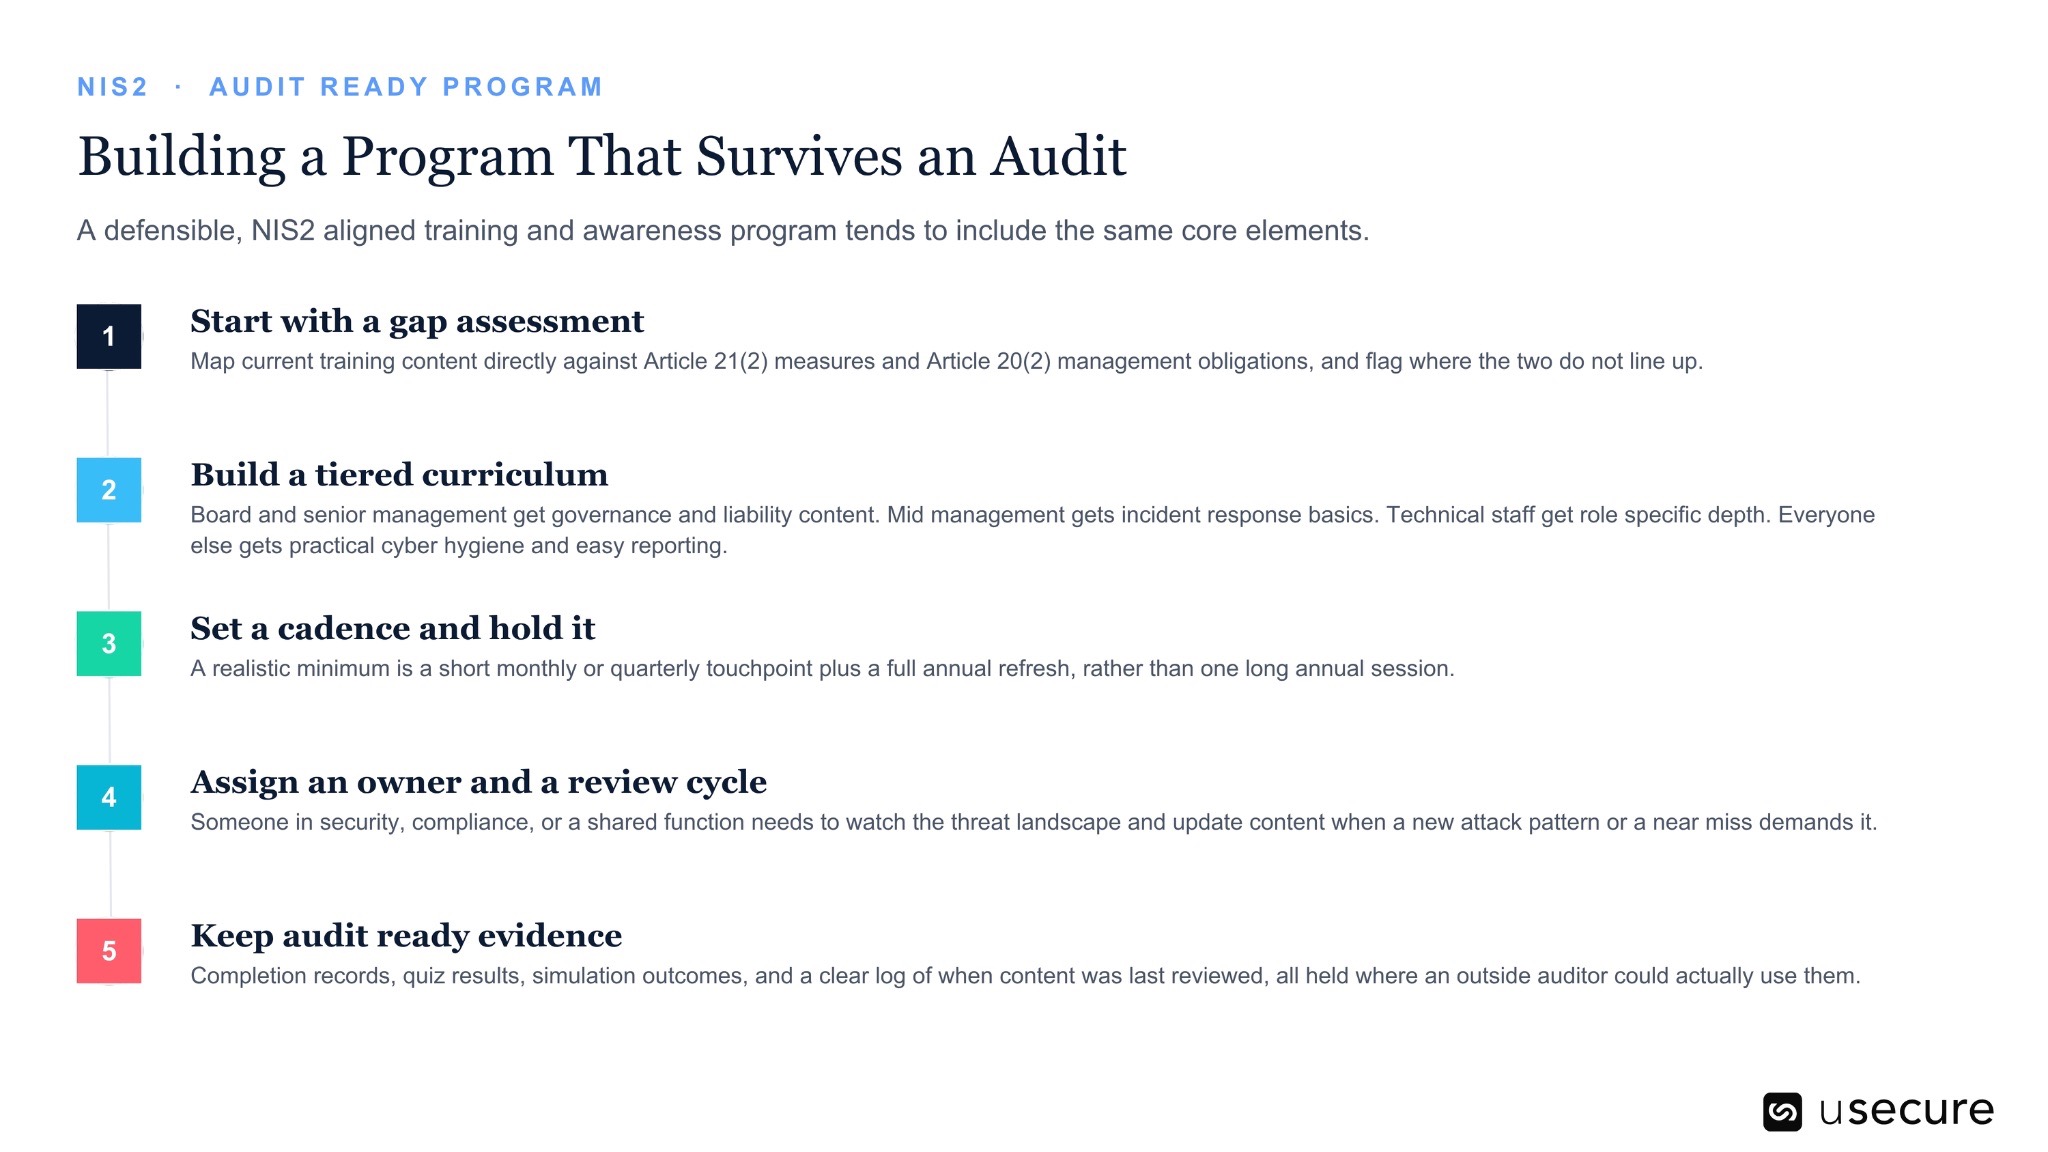

Ein belastbares, NIS2-konformes Schulungs- und Awareness-Programm besteht in der Regel aus denselben Kernelementen – unabhängig von Branche und Land.

  • Mit einer Gap-Analyse beginnen

Ordnen Sie Ihre bestehenden Schulungsinhalte direkt den Maßnahmen aus Artikel 21 Absatz 2 und den Pflichten der Leitungsorgane aus Artikel 20 Absatz 2 zu. Identifizieren Sie, wo vorhandene Schulungen diese Anforderungen nicht ausreichend abdecken, und dokumentieren Sie die Lücken, die geschlossen werden müssen.

  • Ein abgestuftes Curriculum aufbauen

Schulungen sollten die Verantwortlichkeiten und das Risikoniveau der jeweiligen Zielgruppe widerspiegeln. Geschäftsführung und Leitungsorgane benötigen Inhalte zu Governance, persönlicher Haftung, Risikoaufsicht und Verhältnismäßigkeit. Führungskräfte der mittleren Ebene brauchen ein praxisnahes Verständnis von Incident Response und Business Continuity. Technik- und Security-Teams benötigen tiefergehende, rollenspezifische Schulungen. Die breite Belegschaft braucht praktische Cyber-Hygiene-Empfehlungen und einen einfachen, niedrigschwelligen Weg, verdächtige Aktivitäten zu melden.

  • Einen Rhythmus festlegen und einhalten

Schulungen sollten kontinuierlich stattfinden, statt sich auf eine einzige Jahresveranstaltung zu konzentrieren. Ein praxistauglicher Standard sind kurze monatliche oder quartalsweise Touchpoints, ergänzt durch eine umfassende jährliche Auffrischung. Zusätzliche Schulungen sollten immer dann erfolgen, wenn neue Bedrohungen oder Veränderungen im Risikoprofil der Organisation dies erforderlich machen.

  • Verantwortlichkeit festlegen und einen Review-Zyklus etablieren

Die Verantwortung für das Programm sollte klar zugewiesen sein. Eine Person aus dem Bereich Security, Compliance oder einer übergreifenden Funktion sollte die Bedrohungslage beobachten und die Schulungsinhalte regelmäßig überprüfen. Inhalte sollten außerdem aktualisiert werden, wenn ein neues Angriffsmuster, eine regulatorische Entwicklung oder ein interner Beinahe-Vorfall eine Lücke aufzeigt, die Mitarbeitende schließen müssen.

  • Audit-fähige Nachweise vorhalten

Dokumentieren Sie Schulungsabschlüsse, Testergebnisse, Ergebnisse von Phishing-Simulationen und Inhaltsprüfungen nachvollziehbar. Halten Sie fest, wann Materialien zuletzt überprüft wurden, was sich geändert hat und warum. Die Nachweise sollten so strukturiert sein, dass ein externer Auditor ohne Vorkenntnisse des Programms nachvollziehen kann, was wann an wen vermittelt wurde – und mit welchem Ergebnis.

Von Compliance-Fristen zur aktiven Durchsetzung

Die NIS2-Übergangsfrist läuft gerade in Echtzeit aus. In Bulgarien sind die reduzierten persönlichen Bußgelder für Leitungsorgane Anfang Juni 2026 ausgelaufen, womit die vollen gesetzlichen Sanktionen greifen. Das deutsche BSI prüft aktiv Zehntausende registrierte Einrichtungen. Belgien hat seine erste Frist für die Konformitätsbewertung auf April 2026 gelegt und Selbsterklärungen nicht als Ersatz für belastbar dokumentierte Nachweise akzeptiert. Weitere Mitgliedstaaten dürften einem ähnlichen Muster folgen: Auf eine vergleichsweise ruhige Umsetzungsphase folgt eine schnelle und zunehmend strenge Aufsicht.

Am besten aufgestellt sind Organisationen, die menschliches Risiko bereits wie jedes andere Risiko im Risikoregister behandeln: messbar, mit klarer Verantwortlichkeit versehen und kontinuierlich reduziert – statt es einfach als beherrscht vorauszusetzen. Demo buchen und erfahren, wie sich ein besseres Trainingsprogramm aufbauen lässt, das die NIS2-Anforderungen erfüllt.

Subscribe to newsletter

BOOK A DEMO

See usecure in action

A 30-minute walkthrough of how to cut human risk across your users, tailored to MSPs and IT teams.

Get a Demo

Subscribe to newsletter

By clicking Sign Up you're confirming that you agree with our Terms and Conditions.
Thank you! Your submission has been received!
Oops! Something went wrong while submitting the form.

NIS2 hat Cybersecurity-Schulungen von einer jährlichen Compliance-Übung in eine messbare Governance-Pflicht verwandelt. Da die Durchsetzung europaweit an Tempo gewinnt, müssen Organisationen nachweisen, dass Führungskräfte und Mitarbeitende Cyberbedrohungen erkennen, melden und darauf reagieren können – und nicht nur, dass ein Kurs absolviert wurde. Viele Programme bleiben jedoch generisch, zu selten und schlecht dokumentiert. Zwischen regulatorischen Erwartungen und operativer Handlungsfähigkeit klafft damit eine kritische Lücke. Dieser Artikel erklärt, was die Artikel 20, 21 und 23 in der Praxis verlangen, warum Aufsichtsbehörden das menschliche Risiko genauer unter die Lupe nehmen und wie Organisationen kontinuierliche, rollenspezifische und auditfähige Awareness-Programme aufbauen, die das Risiko senken und zugleich eine belastbare Compliance in einer angespannten Bedrohungslage belegen.

Die Durchsetzung von NIS2 ist längst keine Theorie mehr. Stand Mitte 2026 haben 23 der 27 EU-Mitgliedstaaten die Richtlinie in nationales Recht überführt. In Belgien, Italien und Ungarn wurden bereits die ersten Bußgelder verhängt, während vier Länder wegen Versäumnis der Umsetzungsfrist vor dem Gerichtshof der Europäischen Union verklagt wurden.

Dennoch sind Organisationen deutlich unzureichend vorbereitet. Eine Befragung von 670 Führungskräften aus acht Ländern im Frühjahr 2026 ergab: 84 % der Organisationen, die bereits einer aktiven NIS2-Durchsetzung unterliegen, geben zu, nicht vorbereitet zu sein. Dieser Artikel zeigt, was die Schulungs- und Awareness-Anforderung von NIS2 tatsächlich verlangt, warum die menschliche Ebene zu einem zentralen Fokus der Cybersicherheitsregulierung geworden ist und was es braucht, um ein Programm aufzubauen, das einem Audit standhält – statt lediglich eine interne Checkliste zu erfüllen.

Schulung ist zur Rechtspflicht geworden, nicht zur freiwilligen Geste

Jahrelang bewegte sich Security Awareness Training in einer Grauzone. Es galt als gute Praxis, war aber selten eine verbindliche gesetzliche Anforderung mit klar definierten Konsequenzen.  NIS2 schließt diese Lücke.

  • Artikel 20 verpflichtet die Leitungsorgane wesentlicher und wichtiger Einrichtungen, selbst an Cybersicherheitsschulungen teilzunehmen, damit sie über ausreichende Kenntnisse verfügen, um Risiken zu erkennen und zu beurteilen, ob die ihnen vorgelegten Maßnahmen angemessen sind.
  • Artikel 20 empfiehlt zudem vergleichbare Schulungen für die gesamte Belegschaft – durch die nationale Umsetzung in mehreren Mitgliedstaaten sind diese inzwischen verpflichtend.
  • Artikel 21 Absatz 2 Buchstabe g geht noch weiter und führt grundlegende Cyberhygiene-Praktiken sowie Cybersicherheitsschulungen als verpflichtende Risikomanagementmaßnahmen auf, die jede in den Anwendungsbereich fallende Einrichtung umsetzen muss.
  • Artikel 23 schließt den Kreis. Tritt ein Vorfall ein, müssen Mitarbeitende ihn schnell genug erkennen und eskalieren, um die Frühwarnung innerhalb von 24 Stunden und die Meldung innerhalb von 72 Stunden zu ermöglichen. Diese Fähigkeit muss trainiert werden – vorausgesetzt werden kann sie nicht.

Zusammen genommen machen diese drei Artikel aus Cybersecurity-Schulungen weit mehr als einen Posten auf der Compliance-Liste: Sie werden zu einer Governance-Pflicht mit klar zugewiesener Verantwortung und potenzieller persönlicher Haftung. Die nationalen Umsetzungsgesetze in Deutschland, Italien und Bulgarien sehen bereits persönliche Bußgelder gegen einzelne Geschäftsleitungsmitglieder vor – zusätzlich zu den Sanktionen gegen das Unternehmen selbst. In einigen Rechtsordnungen können Gerichte Personen zudem vorübergehend von Leitungsaufgaben ausschließen.

Warum Regulierungsbehörden auf den Faktor Mensch schauen

Der Fokus von NIS2 auf Schulungen ist keine reine Formsache. Er spiegelt wider, wo Sicherheitsvorfälle tatsächlich ihren Anfang nehmen.

Laut dem Verizon Data Breach Investigations Report 2026 war der Faktor Mensch bei 62 % der bestätigten Sicherheitsvorfälle beteiligt – nach 60 % im Vorjahr. Allein auf Phishing entfielen 16 % der Erstzugriffe, weitere 6 % auf Pretexting, also etwa Anrufe, Chat-Nachrichten und Callback-Betrug. Rechnet man gestohlene Zugangsdaten mit 13 % hinzu, gehen 35 % aller Erstzugriffe auf identitätsbezogene Angriffe zurück – ein Wert, der in etwa dem Ausnutzen von Software-Schwachstellen mit 31 % entspricht.

Der ENISA-Bericht zur Bedrohungslage für den Zeitraum Juli 2024 bis Juni 2025 kommt zu dem Ergebnis, dass Phishing für 60 % der beobachteten Erstzugriffe in europäischen kritischen Sektoren verantwortlich war. Genau diese Sektoren soll NIS2 schützen.

Besonders aufhorchen lassen sollte jede und jeden Verantwortlichen für Security Awareness die Zeitlücke: Dieselben Untersuchungen zeigen, dass Mitarbeitende im Median bereits 21 Sekunden nach Erhalt auf einen Phishing-Link klicken, für die Meldung einer verdächtigen Nachricht aber im Median 28 Minuten benötigen. Diese knappe halbe Stunde entscheidet häufig darüber, ob es bei einem einzelnen Klick bleibt oder ein schwerwiegender Sicherheitsvorfall daraus wird. Genau diese Lücke zu schließen, ist das Ziel wirksamer Awareness-Schulungen.

Die Anti-Phishing Working Group registrierte im Jahresverlauf 2025 weltweit rund 3,8 Millionen Phishing-Angriffe – ein Volumen, das auf historisch hohem Niveau verharrt, statt zurückzugehen. Generative KI hat vor allem die Ökonomie dieser Angriffe verändert, weniger den Mechanismus dahinter. Personalisierte, sprachlich überzeugende Köder lassen sich heute günstig und in großem Umfang erstellen. Mehrere Branchenberichte aus 2026 zeigen, dass KI-generierte Phishing-Kampagnen um ein Vielfaches höhere Klickraten erzielen als ältere, generische Betrugsformate.

Diese Vorfälle zeigen, was passiert, wenn der Faktor Mensch versagt

Statistiken bleiben oft abstrakt. Aktuelle Vorfälle machen die Konsequenzen sehr viel greifbarer.

Im April 2026 berichteten Sicherheitsforscher, dass rund 795 E-Mail-Adressen ungarischer Regierungsstellen – verteilt auf 12 der 13 Ministerien des Landes – in Online-Datenbanken mit geleakten Zugangsdaten kursierten. Zudem fanden sie Hinweise darauf, dass 97 Behördenrechner mit Malware zum Abgreifen von Zugangsdaten kompromittiert worden waren. Ursache war in erster Linie, dass Mitarbeitende ihre Arbeitspasswörter auf privaten, nicht dienstlichen Plattformen wiederverwendet hatten – ein Paradebeispiel für mangelnde Cyberhygiene, wie sie Artikel 21 Abs. 2 Buchstabe g verhindern soll.

Mitte 2026 bekannte sich die Erpressergruppe ShinyHunters dazu, ein großes Unternehmen aus dem Bereich Gesundheitsversorgung und Diagnostik kompromittiert zu haben – nicht über eine Software-Schwachstelle, sondern durch die Übernahme des Identitäts- und Zugangskontos einer einzigen Person mittels eines Voice-Phishing-Anrufs. Einmal im Netzwerk, bewegten sich die Angreifer über verbundene Plattformen hinweg und gaben an, mehr als 30 Millionen Datensätze mit personenbezogenen Daten, über 1 Million Sozialversicherungsnummern sowie zehn Millionen medizinische Datensätze und Aufträge erbeutet zu haben. Ein einziger überzeugender Telefonanruf bei einer einzelnen Person öffnete die Tür zu einem unternehmensweiten Sicherheitsvorfall.

Das sind keine Einzelfälle. Allein im ersten Halbjahr 2026 verzeichnete der Gesundheitssektor – ein von NIS2 ausdrücklich erfasster Bereich – 410 Ransomware-Angriffe, ein Anstieg von 14 % gegenüber dem Vorjahr. Im selben Zeitraum betrafen 189 große Datenschutzverletzungen schätzungsweise 19 Millionen Menschen. Laut CrowdStrike nahm Voice Phishing im zweiten Halbjahr 2024 um 442 % zu und spielt seither weiterhin eine zentrale Rolle in der Berichterstattung zu Angriffen.

Alle diese Vorfälle verweisen auf dasselbe Grundproblem. Der erste Fehler lag nicht zwangsläufig bei einer Firewall oder einem ungepatchten Server. Er lag bei einem Menschen, der – häufig unter Zeit- oder sozialem Druck – eine Entscheidung treffen musste. Ein durchdachtes Trainings- und Awareness-Programm sollte Mitarbeitende befähigen, genau solche Momente zu erkennen, richtig zu reagieren und zu verhindern, dass aus einer einzigen Entscheidung ein unternehmensweiter Sicherheitsvorfall wird.

Wo die meisten Programme noch scheitern

In den ersten NIS2-Audits treten immer wieder dieselben Lücken zutage.

  • Die Inhalte passen nicht zum Risikoregister. Prüfer bewerten, ob eine Organisation, die Social Engineering als wesentliche Bedrohung einstuft, auch entsprechende Phishing-Simulationen und Schulungen zu Social Engineering anbietet. Eine Diskrepanz gilt schnell als dokumentiertes Risiko und nicht bloß als geringfügige Compliance-Lücke.

  • Schulungen finden jährlich statt statt kontinuierlich. Eine einmalige Sitzung pro Jahr entspricht nicht mehr der Intention von Artikel 21. Erwartet wird ein wiederkehrender Rhythmus aus kurzen, relevanten und aktuellen Lernimpulsen – nicht eine einzelne Jahresschulung, die anschließend zwölf Monate lang nicht wieder aufgegriffen wird.

  • Die Nachweise sind fragmentiert. Tabellenkalkulationen und manuell geführte Teilnahmelisten reichen häufig nicht aus, sobald eine Organisation der proaktiven Aufsicht unterliegt. Prüfer erwarten klare, jederzeit abrufbare Schulungsnachweise – einschließlich Abschlussquoten nach Rolle und Abteilung, die auf Anfrage vorgelegt werden können.

  • Alle erhalten dieselben Inhalte. Geschäftsleitung, Mitarbeitende im Finanzbereich und Systemadministratoren sind unterschiedlichen Risiken ausgesetzt und treffen unterschiedliche Sicherheitsentscheidungen. Identische Schulungen für alle mindern die Relevanz und entwickeln nicht die rollenspezifischen Kompetenzen, die die Richtlinie fördern soll.

Von der Pflichtschulung zu Human Risk Intelligence

Die Organisationen, die die Schulungsanforderungen von NIS2 am wirksamsten umsetzen, sind nicht zwangsläufig jene mit den meisten Schulungsstunden. Es sind diejenigen, die ihre Mitarbeitenden genauso behandeln wie Netzwerke und Endpunkte: als Risikofläche, die sich messen, überwachen und kontinuierlich verbessern lässt – und nicht als Pflichtpunkt, den man einmal im Jahr abhakt.

Genau darum geht es bei Human Risk Intelligence. Statt nur zu fragen, ob jemand einen Kurs abgeschlossen hat, stellt ein Human-Risk-Intelligence-Ansatz die wesentlich aussagekräftigere Frage: Wie hoch ist das tatsächliche Risiko dieser Person heute – gemessen an ihrer Rolle, früheren Simulationsergebnissen, ihren Zugriffsrechten und den Bedrohungen, die aktuell auf ihre Branche zielen? Und welcher Lerninhalt bringt ihr als Nächstes den größten Nutzen?

In der Praxis bedeutet das, Ergebnisse aus Phishing-Simulationen, den Abschluss von Richtlinienschulungen und Meldungen realer Vorfälle zu einem einheitlichen Risikosignal je Mitarbeitendem und Abteilung zusammenzuführen. Auf dieser Grundlage lässt sich bestimmen, wer noch in dieser Woche eine gezielte Auffrischung benötigt – statt auf das nächste turnusmäßige Schulungsmodul zu warten. Es ist der Unterschied zwischen einer Brandschutzübung, an der alle einmal im Jahr teilnehmen, und einem Rauchmelder, der durchgehend aufmerksam bleibt.

Dieser Ansatz liefert zugleich genau die Art von Nachweisen, die Aufsichtsbehörden sehen wollen. Ein Risiko-Score, der sich im Zeitverlauf verbessert und sich konkreten Maßnahmen zuordnen lässt, ist ein deutlich belastbareres Audit-Artefakt als eine Sammlung von Teilnahmebescheinigungen. Er belegt das Ergebnis, auf das Artikel 20 und 21 letztlich abzielen: eine Belegschaft, die Cyberrisiken erkennen und darauf reagieren kann – und nicht nur eine Präsentation zum Thema über sich ergehen lassen hat.

Ein Programm aufbauen, das einem Audit standhält


Ein belastbares, NIS2-konformes Schulungs- und Awareness-Programm besteht in der Regel aus denselben Kernelementen – unabhängig von Branche und Land.

  • Mit einer Gap-Analyse beginnen

Ordnen Sie Ihre bestehenden Schulungsinhalte direkt den Maßnahmen aus Artikel 21 Absatz 2 und den Pflichten der Leitungsorgane aus Artikel 20 Absatz 2 zu. Identifizieren Sie, wo vorhandene Schulungen diese Anforderungen nicht ausreichend abdecken, und dokumentieren Sie die Lücken, die geschlossen werden müssen.

  • Ein abgestuftes Curriculum aufbauen

Schulungen sollten die Verantwortlichkeiten und das Risikoniveau der jeweiligen Zielgruppe widerspiegeln. Geschäftsführung und Leitungsorgane benötigen Inhalte zu Governance, persönlicher Haftung, Risikoaufsicht und Verhältnismäßigkeit. Führungskräfte der mittleren Ebene brauchen ein praxisnahes Verständnis von Incident Response und Business Continuity. Technik- und Security-Teams benötigen tiefergehende, rollenspezifische Schulungen. Die breite Belegschaft braucht praktische Cyber-Hygiene-Empfehlungen und einen einfachen, niedrigschwelligen Weg, verdächtige Aktivitäten zu melden.

  • Einen Rhythmus festlegen und einhalten

Schulungen sollten kontinuierlich stattfinden, statt sich auf eine einzige Jahresveranstaltung zu konzentrieren. Ein praxistauglicher Standard sind kurze monatliche oder quartalsweise Touchpoints, ergänzt durch eine umfassende jährliche Auffrischung. Zusätzliche Schulungen sollten immer dann erfolgen, wenn neue Bedrohungen oder Veränderungen im Risikoprofil der Organisation dies erforderlich machen.

  • Verantwortlichkeit festlegen und einen Review-Zyklus etablieren

Die Verantwortung für das Programm sollte klar zugewiesen sein. Eine Person aus dem Bereich Security, Compliance oder einer übergreifenden Funktion sollte die Bedrohungslage beobachten und die Schulungsinhalte regelmäßig überprüfen. Inhalte sollten außerdem aktualisiert werden, wenn ein neues Angriffsmuster, eine regulatorische Entwicklung oder ein interner Beinahe-Vorfall eine Lücke aufzeigt, die Mitarbeitende schließen müssen.

  • Audit-fähige Nachweise vorhalten

Dokumentieren Sie Schulungsabschlüsse, Testergebnisse, Ergebnisse von Phishing-Simulationen und Inhaltsprüfungen nachvollziehbar. Halten Sie fest, wann Materialien zuletzt überprüft wurden, was sich geändert hat und warum. Die Nachweise sollten so strukturiert sein, dass ein externer Auditor ohne Vorkenntnisse des Programms nachvollziehen kann, was wann an wen vermittelt wurde – und mit welchem Ergebnis.

Von Compliance-Fristen zur aktiven Durchsetzung

Die NIS2-Übergangsfrist läuft gerade in Echtzeit aus. In Bulgarien sind die reduzierten persönlichen Bußgelder für Leitungsorgane Anfang Juni 2026 ausgelaufen, womit die vollen gesetzlichen Sanktionen greifen. Das deutsche BSI prüft aktiv Zehntausende registrierte Einrichtungen. Belgien hat seine erste Frist für die Konformitätsbewertung auf April 2026 gelegt und Selbsterklärungen nicht als Ersatz für belastbar dokumentierte Nachweise akzeptiert. Weitere Mitgliedstaaten dürften einem ähnlichen Muster folgen: Auf eine vergleichsweise ruhige Umsetzungsphase folgt eine schnelle und zunehmend strenge Aufsicht.

Am besten aufgestellt sind Organisationen, die menschliches Risiko bereits wie jedes andere Risiko im Risikoregister behandeln: messbar, mit klarer Verantwortlichkeit versehen und kontinuierlich reduziert – statt es einfach als beherrscht vorauszusetzen. Demo buchen und erfahren, wie sich ein besseres Trainingsprogramm aufbauen lässt, das die NIS2-Anforderungen erfüllt.

Newsletter abonnieren

Newsletter abonnieren

Mit einem Klick auf „Anmelden“ bestätigen Sie, dass Sie unseren Nutzungsbedingungen zustimmen.
Vielen Dank! Ihre Anmeldung ist eingegangen!
Hoppla! Beim Senden des Formulars ist ein Fehler aufgetreten.

Erfahren Sie, wie Unternehmen im Bereich Professional Services mit usecure menschliche Risiken reduzieren

Erfahren Sie, wie IT-Teams in Professional-Services-Unternehmen usecure nutzen, um sensible Kundendaten zu schützen, Compliance-Anforderungen zu erfüllen und ihre Reputation zu wahren — ohne abrechenbare Arbeit zu beeinträchtigen.

Related posts

Explore more insights, updates, and resources from usecure.