All Posts
No items found.

La era del Managed Intelligence Provider (MIP) empieza por las personas

Published on
October 23, 2026
Read time
5 mins
Todas las entradas
No se han encontrado elementos.

La era del Managed Intelligence Provider (MIP) empieza por las personas

Publicado el
October 23, 2026
Tiempo de lectura
5 min de lectura
Categoría
5 min de lectura

La era del Managed Intelligence Provider (MIP) empieza por las personas

Publicado el
23 Oct 26

En Pax8 Beyond EMEA 2026, un mensaje se repitió en casi todas las sesiones: los clientes quieren asesoramiento de confianza, no más alertas.

Así se traduce en la práctica. Pensemos en la responsable financiera de una asesoría de 30 personas. Sobre el papel, es una usuaria más: formación completada, un par de clics en correos de phishing, nada alarmante.

Si se mira de cerca, el panorama cambia. Un puesto financiero sénior, justo el perfil que los atacantes adoran. Dos simulaciones de phishing fallidas este trimestre. Credenciales expuestas en una filtración, una carencia de MFA y capacidad para aprobar pagos. En conjunto, es una combinación tóxica esperando a ser explotada.

Ahora imagine decírselo a ese cliente en su próxima revisión trimestral de negocio (QBR): « Hemos encontrado su mayor riesgo humano, lo hemos corregido y estas son las pruebas ».

Eso es la Human Risk Intelligence (HRI) en acción y, en nuestra opinión, una de las mejores formas que tienen los MSP y los MIP de ganarse la confianza de sus clientes.

__wf_reserved_inherit

Por qué ahora: el camino hacia el managed intelligence

Detrás de ese mensaje hay un cambio mayor. Los MSP se están convirtiendo en MIP: proveedores que entregan inteligencia y resultados, no solo tecnología gestionada. Pax8 lo respaldó con 8os y 8bot, su nueva plataforma para desplegar y gobernar compañeros de trabajo con IA. Los asistentes tuvieron acceso anticipado y la disponibilidad general se espera para principios de 2027.

El argumento comercial es igual de claro. Ryan Walsh, cofundador y Chief Strategy Officer de Pax8, señaló que las pymes están gastando por primera vez más que las grandes empresas en TI, mientras que la preparación de los MSP para guiarlas en una IA gobernada cae con fuerza. Es un hueco esperando a que alguien lo ocupe.

El evento dejó igualmente claro que la IA eleva lo que está en juego en el plano humano. La sesión « Cybersecurity 2030 » abordó los deepfakes, los agentes de IA con autoridad real y el futuro de la supervisión humana. Su consejo a los MSP fue prepararse ya, con límites definidos y trazas de auditoría construidas en torno a la identidad y los permisos.

Nuestra lectura: cada compañero de trabajo con IA que despliegue trabajará junto a personas a las que todavía se puede engañar con phishing o con un deepfake, o que pueden verse tentadas de pegar datos de clientes en una herramienta no aprobada. El managed intelligence que ignora la capa humana tiene un punto ciego muy evidente.

La visibilidad tiene que incluir a las personas

En una conversación con partners junto a Harald Nuij, CEO de Pax8 EMEA, Scott Chasin, CEO global de Pax8, planteó la condición para que el managed intelligence funcione: los partners necesitan la visibilidad y el control suficientes para ganarse la confianza del cliente.

Añadiríamos una cosa: esa visibilidad tiene que incluir a las personas.

La concienciación en seguridad fue el punto de partida. Creó los hábitos y los programas de formación en los que hoy se apoyan los MSP, y sigue siendo importante. Pero la mayoría de los informes sobre riesgo humano se quedan en la actividad: quién hizo clic, quién completó la formación, quién reportó un phishing. Y tratan todos los clics por igual.

La HRI se apoya en la formación de concienciación y le añade contexto. Donde la concienciación pregunta qué hizo alguien, la HRI pregunta quién corre más riesgo en el negocio, por qué y por dónde empezar.

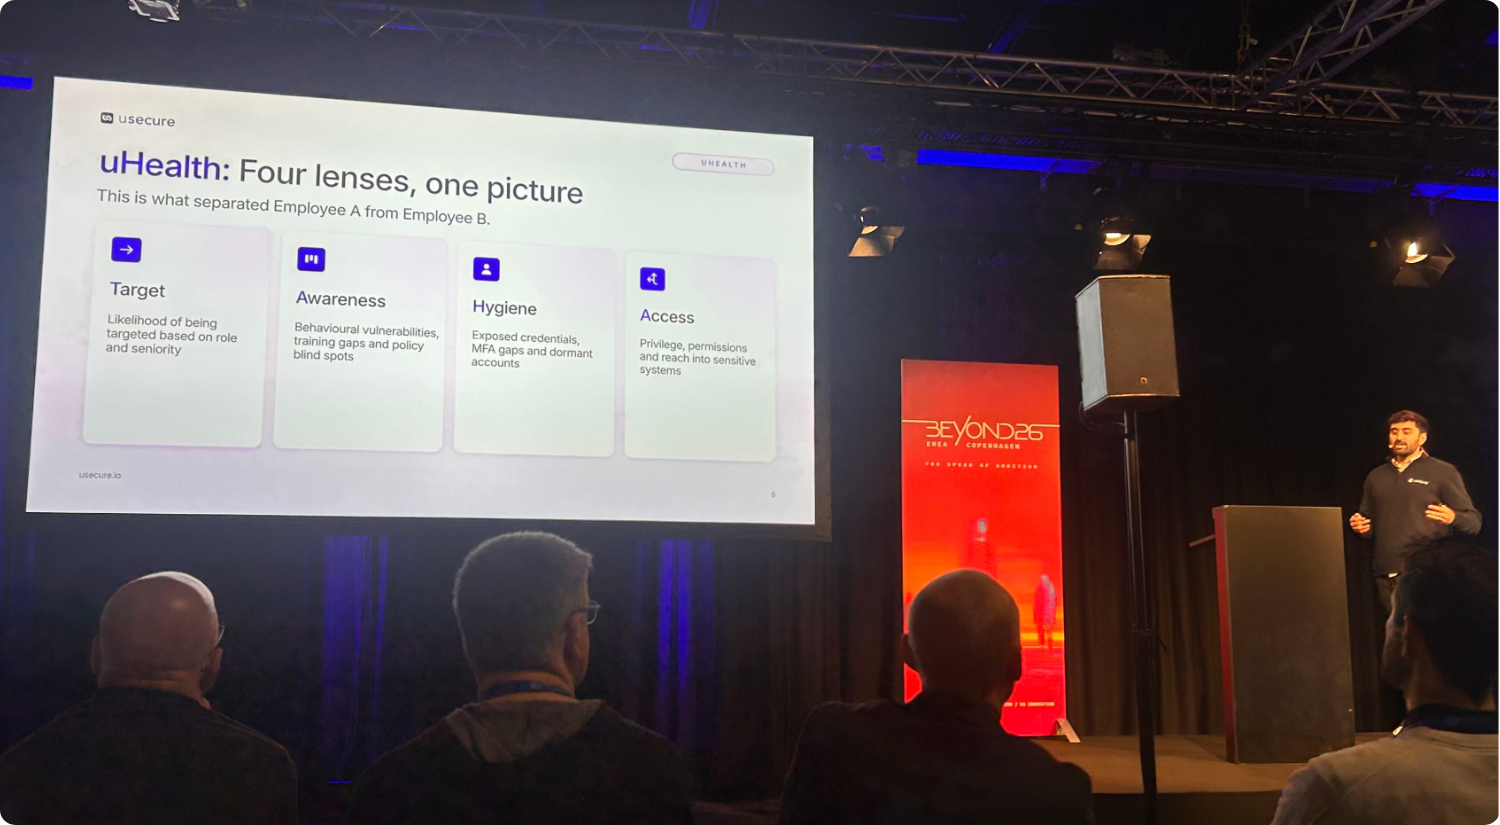
En usecure, de eso se encarga uHealth. Analiza el riesgo de cada persona desde cuatro perspectivas, lo que llamamos el framework TAHA:

  • Target (objetivo): cómo influyen su puesto y su nivel de responsabilidad en la probabilidad de ser atacada.
  • Awareness (concienciación): vulnerabilidades de comportamiento, carencias de formación y puntos ciegos en las políticas.
  • Hygiene (higiene): credenciales expuestas, carencias de MFA y cuentas inactivas.
  • Access (acceso): privilegios, permisos y acceso a sistemas sensibles.
__wf_reserved_inherit

La higiene y el acceso importan más que nunca. La keynote de CrowdStrike en Beyond mostró cómo los atacantes aprovechan herramientas e identidades de confianza para pasar de los endpoints a los entornos cloud y SaaS. Las credenciales expuestas y los privilegios excesivos son justo su punto de partida.

uHealth conecta esas señales, destaca a las personas con más riesgo, prioriza qué corregir y comprueba si funciona. Así se ve el cambio en la práctica.

Formación de concienciación en seguridad

  • Pregunta: ¿qué hizo el usuario?
  • Mide: clics, formaciones completadas y reportes.
  • Da al cliente: un informe de actividad.
  • Suena a: « Esta es su tasa de clics ».

Human Risk Intelligence

  • Pregunta: ¿quién corre más riesgo y por dónde hay que empezar?
  • Mide: comportamiento, exposición de credenciales y accesos, de forma combinada.
  • Da al cliente: una lista priorizada de acciones, con pruebas.
  • Suena a: « Este es su mayor riesgo y esto es lo que hemos hecho al respecto ».
La HRI no sustituye a la formación de concienciación. Incluye todo lo que esta aporta y añade el contexto necesario para actuar, de modo que usted pasa de proveedor de concienciación a asesor de riesgo de confianza.

¿Quiere ver a su propio equipo con la lente TAHA? Empiece con una NFR gratuita para MSP.

Una oportunidad a la altura de un MIP

Esto nos devuelve al principio: los clientes quieren asesoramiento de confianza, no más alertas. La HRI ofrece exactamente eso. No necesitan otro panel lleno de rojo. Necesitan que alguien les diga dónde centrarse, y la HRI sustituye una larga lista de problemas por una lista corta de acciones priorizadas.

También transforma sus QBR. Una frase de nuestra propia sesión en Beyond resume lo que los clientes esperan de su MSP:

« Dígame qué ha mejorado. Muéstreme las pruebas. Ayúdeme a superar la revisión ».

La HRI le permite responder a las tres cosas, en un lenguaje que los directivos entienden.

Y el riesgo humano nunca se queda quieto. La sesión « Patch Tuesday for Humans » defendió tratar las competencias de las personas como el mantenimiento tecnológico, y la misma lógica se aplica al riesgo. Entra gente nueva, cambian de puesto, adoptan nuevas herramientas de IA y aparecen en nuevas filtraciones, lo que convierte a la HRI en un servicio continuo con valor visible cada trimestre. A medida que crece la adopción de la IA, también abre la siguiente conversación: con uPolicy, nuestra herramienta simplificada de gestión de políticas, puede desplegar políticas de IA claras en toda su cartera de clientes y mantenerlas al día.

Cómo llevar la HRI a sus clientes

Por quién empezar. Empiece donde lo que está en juego es evidente: clientes de sectores regulados, empresas ante una auditoría o la renovación de su ciberseguro, y negocios que estén desplegando Copilot u otras herramientas de IA.

Cómo abrir la conversación. Pruebe con algo así: « Ya podemos decirle quién hizo clic. Ahora podemos decirle quién importa más y qué estamos haciendo al respecto ». Eso convierte la seguridad de una partida de gasto en asesoramiento de negocio, que es justo donde quiere estar un MIP.

Qué llevar. Sus propios resultados. Los partners del panel « Leading with AI » de Pax8 recomendaban convertirse en Customer Zero: usar la propia empresa como primer cliente de todo lo que se quiera vender. Ejecute uHealth primero en su equipo y llegará a las reuniones con un ejemplo real de lo que descubre la HRI, contado desde la experiencia y no desde una diapositiva.

Por qué los partners eligen usecure

uHealth es la primera capa de Human Risk Intelligence (HRI) detrás de las plantillas más seguras del mundo, diseñada para llevar a los MSP más allá de las tasas de clic, hacia una verdadera inteligencia de riesgo. En Copenhague fue el claro foco de interés de nuestra sesión, y ese interés se trasladó directamente a nuestro stand.

Forma parte de una única plataforma conectada, junto a uLearn para la formación de concienciación adaptativa, uPhish para las simulaciones de phishing, uPolicy para la gestión de políticas y uBreach para la monitorización de filtraciones. Las señales y las acciones conviven, así que no tiene que unir datos de herramientas distintas, y cada acción que toma vuelve directamente a la foto de riesgo.

Está pensada para MSP y para escalar. Más de 2.200 partners confían en usecure para proteger a más de 16.000 organizaciones en más de 40 países.

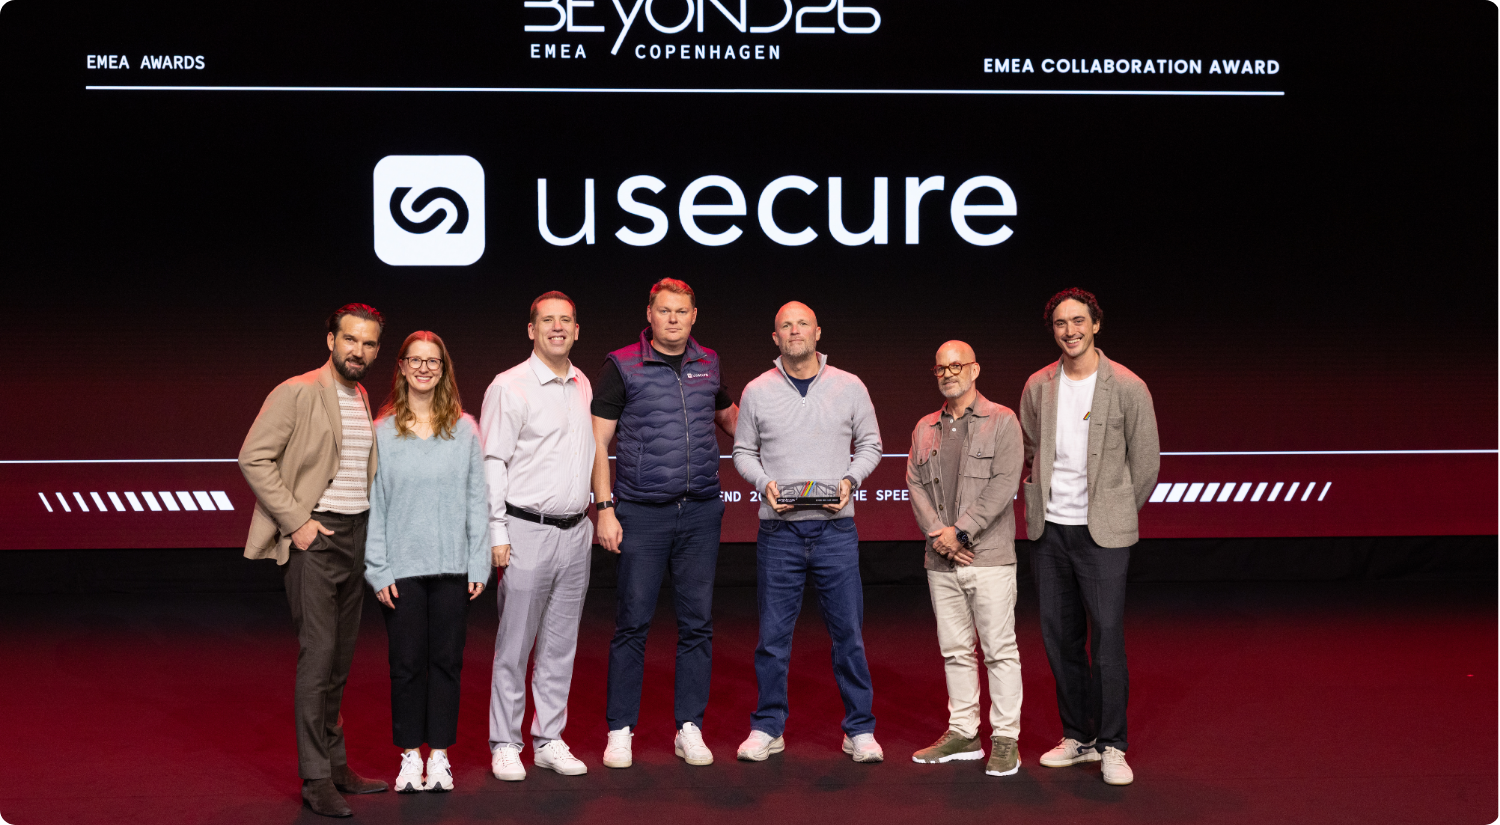
Como la HRI se apoya en la formación de concienciación que ya presta, no hace falta sustituir nada. Puede hacer crecer las relaciones con sus clientes actuales en lugar de empezar de cero. Y nuestro enfoque de partnership ha sido reconocido: recibimos con orgullo el Pax8 EMEA Collaboration Award en Beyond EMEA 2026.

__wf_reserved_inherit

Cómo empezar

  1. Sea su propio Customer Zero. Solicite una NFR gratuita y ejecute uHealth en su equipo.
  2. Elija dos o tres clientes piloto en los que lo que está en juego sea evidente.
  3. Detecte y corrija las combinaciones tóxicas, y haga seguimiento del cambio.
  4. Lleve los resultados a su próximo QBR e intégrelos en su servicio recurrente.

La era de la inteligencia empieza por las personas

Pax8 dedicó tres días a defender con solidez la confianza en la tecnología. Nosotros añadiríamos la otra mitad: la confianza en las personas.

El managed intelligence solo será tan fiable como las personas que lo rodean. Los MSP y los MIP capaces de ver esa capa con claridad, explicarla de forma sencilla y reducirla de manera medible serán en los que más confíen sus clientes. Nos encantaría ayudarle a ser uno de ellos.

¿Listo para liderar la era de la inteligencia? Solicite una NFR gratuita para MSP o reserve una demo a medida.
__wf_reserved_inherit

¿Quiere la historia completa desde Copenhague? Lea nuestros resúmenes del día 1, el día 2 y el día 3.

BOOK A DEMO

See Human Risk Intelligence in action

A 30-minute walkthrough of how to cut human risk across your users, tailored to MSPs and IT teams.

Get a Demo

Subscribe to newsletter

By clicking Sign Up you're confirming that you agree with our Terms and Conditions.
Thank you! Your submission has been received!
Oops! Something went wrong while submitting the form.

En Pax8 Beyond EMEA 2026, un mensaje se repitió en casi todas las sesiones: los clientes quieren asesoramiento de confianza, no más alertas.

Así se traduce en la práctica. Pensemos en la responsable financiera de una asesoría de 30 personas. Sobre el papel, es una usuaria más: formación completada, un par de clics en correos de phishing, nada alarmante.

Si se mira de cerca, el panorama cambia. Un puesto financiero sénior, justo el perfil que los atacantes adoran. Dos simulaciones de phishing fallidas este trimestre. Credenciales expuestas en una filtración, una carencia de MFA y capacidad para aprobar pagos. En conjunto, es una combinación tóxica esperando a ser explotada.

Ahora imagine decírselo a ese cliente en su próxima revisión trimestral de negocio (QBR): « Hemos encontrado su mayor riesgo humano, lo hemos corregido y estas son las pruebas ».

Eso es la Human Risk Intelligence (HRI) en acción y, en nuestra opinión, una de las mejores formas que tienen los MSP y los MIP de ganarse la confianza de sus clientes.

__wf_reserved_inherit

Por qué ahora: el camino hacia el managed intelligence

Detrás de ese mensaje hay un cambio mayor. Los MSP se están convirtiendo en MIP: proveedores que entregan inteligencia y resultados, no solo tecnología gestionada. Pax8 lo respaldó con 8os y 8bot, su nueva plataforma para desplegar y gobernar compañeros de trabajo con IA. Los asistentes tuvieron acceso anticipado y la disponibilidad general se espera para principios de 2027.

El argumento comercial es igual de claro. Ryan Walsh, cofundador y Chief Strategy Officer de Pax8, señaló que las pymes están gastando por primera vez más que las grandes empresas en TI, mientras que la preparación de los MSP para guiarlas en una IA gobernada cae con fuerza. Es un hueco esperando a que alguien lo ocupe.

El evento dejó igualmente claro que la IA eleva lo que está en juego en el plano humano. La sesión « Cybersecurity 2030 » abordó los deepfakes, los agentes de IA con autoridad real y el futuro de la supervisión humana. Su consejo a los MSP fue prepararse ya, con límites definidos y trazas de auditoría construidas en torno a la identidad y los permisos.

Nuestra lectura: cada compañero de trabajo con IA que despliegue trabajará junto a personas a las que todavía se puede engañar con phishing o con un deepfake, o que pueden verse tentadas de pegar datos de clientes en una herramienta no aprobada. El managed intelligence que ignora la capa humana tiene un punto ciego muy evidente.

La visibilidad tiene que incluir a las personas

En una conversación con partners junto a Harald Nuij, CEO de Pax8 EMEA, Scott Chasin, CEO global de Pax8, planteó la condición para que el managed intelligence funcione: los partners necesitan la visibilidad y el control suficientes para ganarse la confianza del cliente.

Añadiríamos una cosa: esa visibilidad tiene que incluir a las personas.

La concienciación en seguridad fue el punto de partida. Creó los hábitos y los programas de formación en los que hoy se apoyan los MSP, y sigue siendo importante. Pero la mayoría de los informes sobre riesgo humano se quedan en la actividad: quién hizo clic, quién completó la formación, quién reportó un phishing. Y tratan todos los clics por igual.

La HRI se apoya en la formación de concienciación y le añade contexto. Donde la concienciación pregunta qué hizo alguien, la HRI pregunta quién corre más riesgo en el negocio, por qué y por dónde empezar.

En usecure, de eso se encarga uHealth. Analiza el riesgo de cada persona desde cuatro perspectivas, lo que llamamos el framework TAHA:

  • Target (objetivo): cómo influyen su puesto y su nivel de responsabilidad en la probabilidad de ser atacada.
  • Awareness (concienciación): vulnerabilidades de comportamiento, carencias de formación y puntos ciegos en las políticas.
  • Hygiene (higiene): credenciales expuestas, carencias de MFA y cuentas inactivas.
  • Access (acceso): privilegios, permisos y acceso a sistemas sensibles.
__wf_reserved_inherit

La higiene y el acceso importan más que nunca. La keynote de CrowdStrike en Beyond mostró cómo los atacantes aprovechan herramientas e identidades de confianza para pasar de los endpoints a los entornos cloud y SaaS. Las credenciales expuestas y los privilegios excesivos son justo su punto de partida.

uHealth conecta esas señales, destaca a las personas con más riesgo, prioriza qué corregir y comprueba si funciona. Así se ve el cambio en la práctica.

Formación de concienciación en seguridad

  • Pregunta: ¿qué hizo el usuario?
  • Mide: clics, formaciones completadas y reportes.
  • Da al cliente: un informe de actividad.
  • Suena a: « Esta es su tasa de clics ».

Human Risk Intelligence

  • Pregunta: ¿quién corre más riesgo y por dónde hay que empezar?
  • Mide: comportamiento, exposición de credenciales y accesos, de forma combinada.
  • Da al cliente: una lista priorizada de acciones, con pruebas.
  • Suena a: « Este es su mayor riesgo y esto es lo que hemos hecho al respecto ».
La HRI no sustituye a la formación de concienciación. Incluye todo lo que esta aporta y añade el contexto necesario para actuar, de modo que usted pasa de proveedor de concienciación a asesor de riesgo de confianza.

¿Quiere ver a su propio equipo con la lente TAHA? Empiece con una NFR gratuita para MSP.

Una oportunidad a la altura de un MIP

Esto nos devuelve al principio: los clientes quieren asesoramiento de confianza, no más alertas. La HRI ofrece exactamente eso. No necesitan otro panel lleno de rojo. Necesitan que alguien les diga dónde centrarse, y la HRI sustituye una larga lista de problemas por una lista corta de acciones priorizadas.

También transforma sus QBR. Una frase de nuestra propia sesión en Beyond resume lo que los clientes esperan de su MSP:

« Dígame qué ha mejorado. Muéstreme las pruebas. Ayúdeme a superar la revisión ».

La HRI le permite responder a las tres cosas, en un lenguaje que los directivos entienden.

Y el riesgo humano nunca se queda quieto. La sesión « Patch Tuesday for Humans » defendió tratar las competencias de las personas como el mantenimiento tecnológico, y la misma lógica se aplica al riesgo. Entra gente nueva, cambian de puesto, adoptan nuevas herramientas de IA y aparecen en nuevas filtraciones, lo que convierte a la HRI en un servicio continuo con valor visible cada trimestre. A medida que crece la adopción de la IA, también abre la siguiente conversación: con uPolicy, nuestra herramienta simplificada de gestión de políticas, puede desplegar políticas de IA claras en toda su cartera de clientes y mantenerlas al día.

Cómo llevar la HRI a sus clientes

Por quién empezar. Empiece donde lo que está en juego es evidente: clientes de sectores regulados, empresas ante una auditoría o la renovación de su ciberseguro, y negocios que estén desplegando Copilot u otras herramientas de IA.

Cómo abrir la conversación. Pruebe con algo así: « Ya podemos decirle quién hizo clic. Ahora podemos decirle quién importa más y qué estamos haciendo al respecto ». Eso convierte la seguridad de una partida de gasto en asesoramiento de negocio, que es justo donde quiere estar un MIP.

Qué llevar. Sus propios resultados. Los partners del panel « Leading with AI » de Pax8 recomendaban convertirse en Customer Zero: usar la propia empresa como primer cliente de todo lo que se quiera vender. Ejecute uHealth primero en su equipo y llegará a las reuniones con un ejemplo real de lo que descubre la HRI, contado desde la experiencia y no desde una diapositiva.

Por qué los partners eligen usecure

uHealth es la primera capa de Human Risk Intelligence (HRI) detrás de las plantillas más seguras del mundo, diseñada para llevar a los MSP más allá de las tasas de clic, hacia una verdadera inteligencia de riesgo. En Copenhague fue el claro foco de interés de nuestra sesión, y ese interés se trasladó directamente a nuestro stand.

Forma parte de una única plataforma conectada, junto a uLearn para la formación de concienciación adaptativa, uPhish para las simulaciones de phishing, uPolicy para la gestión de políticas y uBreach para la monitorización de filtraciones. Las señales y las acciones conviven, así que no tiene que unir datos de herramientas distintas, y cada acción que toma vuelve directamente a la foto de riesgo.

Está pensada para MSP y para escalar. Más de 2.200 partners confían en usecure para proteger a más de 16.000 organizaciones en más de 40 países.

Como la HRI se apoya en la formación de concienciación que ya presta, no hace falta sustituir nada. Puede hacer crecer las relaciones con sus clientes actuales en lugar de empezar de cero. Y nuestro enfoque de partnership ha sido reconocido: recibimos con orgullo el Pax8 EMEA Collaboration Award en Beyond EMEA 2026.

__wf_reserved_inherit

Cómo empezar

  1. Sea su propio Customer Zero. Solicite una NFR gratuita y ejecute uHealth en su equipo.
  2. Elija dos o tres clientes piloto en los que lo que está en juego sea evidente.
  3. Detecte y corrija las combinaciones tóxicas, y haga seguimiento del cambio.
  4. Lleve los resultados a su próximo QBR e intégrelos en su servicio recurrente.

La era de la inteligencia empieza por las personas

Pax8 dedicó tres días a defender con solidez la confianza en la tecnología. Nosotros añadiríamos la otra mitad: la confianza en las personas.

El managed intelligence solo será tan fiable como las personas que lo rodean. Los MSP y los MIP capaces de ver esa capa con claridad, explicarla de forma sencilla y reducirla de manera medible serán en los que más confíen sus clientes. Nos encantaría ayudarle a ser uno de ellos.

¿Listo para liderar la era de la inteligencia? Solicite una NFR gratuita para MSP o reserve una demo a medida.

__wf_reserved_inherit

¿Quiere la historia completa desde Copenhague? Lea nuestros resúmenes del día 1, el día 2 y el día 3.

Suscríbete al boletín

No se han encontrado elementos.

Suscríbete al boletín

Al hacer clic en Suscríbete, confirmas que aceptas nuestros términos y condiciones.
¡Gracias! Tu envío ha sido recibido!
¡Ups! Algo salió mal al enviar el formulario.

Related posts

Explore more insights, updates, and resources from usecure.

No items found.

See effortless human risk intelligence in action

Book a demo to see how usecure reduces human risk for IT teams and MSPs, or start a free trial to explore the platform yourself.