Pax8 Beyond EMEA, día 2: primero visibilidad, después inteligencia

Subscribe to newsletter
El segundo día de Pax8 Beyond EMEA se resumía en una palabra: visibilidad.
¿Qué pueden ver, controlar y demostrar realmente los partners a sus clientes a medida que avanzan hacia la inteligencia gestionada? Nuestro Chief Sales Officer, Nihil Morjaria, dio vida a esa pregunta con un escenario muy sencillo.
Imagínalo. Un martes por la mañana se lanza una simulación de phishing y dos empleados hacen clic en el enlace. En un informe estándar, aparecen exactamente igual: mismo resultado, misma calificación de riesgo, misma formación de refuerzo.

Pero no son iguales en absoluto. El primero tiene accesos estándar y un buen historial en simulaciones anteriores. El segundo tiene acceso privilegiado a sistemas sensibles, credenciales que ya circulan por ahí y la costumbre de suspender las pruebas de phishing.
Si solo ves el clic, no puedes distinguirlos, y mucho menos saber cuál debería preocuparte primero. Es un problema de visibilidad y, como se vio, fue el hilo conductor de toda la jornada.
«La concienciación en seguridad solo era el principio. Los proveedores de inteligencia gestionada no pueden funcionar con tasas de clic y estadísticas de finalización. Ahora, los MIP necesitan saber qué personas concentran más riesgo, por qué y qué corregir primero. Eso es Human Risk Intelligence, y se está convirtiendo en el estándar con el que se medirá a todos los MIP.»
Nihil Morjaria, Chief Sales Officer de usecure.
Pax8: la visibilidad es el precio de la confianza
El gran anuncio del día llegó de la mano de Scott Chasin, CEO global de Pax8.
Su argumento: el tiempo es lo que más escasea en las pequeñas empresas. Su respuesta: compañeros de trabajo con IA que les quiten carga. Para hacerlo posible, presentó 8os, un sistema operativo para desplegar y gobernar compañeros de trabajo con IA, y 8bot, el primer compañero con IA diseñado para funcionar sobre él. Los asistentes obtuvieron acceso anticipado, y se espera que esté disponible de forma general a principios de 2027.
Más tarde, en un debate con partners junto a Harald Nuij, CEO de Pax8 para EMEA, Chasin fue claro sobre lo que hará falta: los clientes solo confiarán en la inteligencia gestionada si su MSP tiene la visibilidad y el control necesarios para respaldarla.
No podríamos estar más de acuerdo. Pero surge una pregunta lógica: ¿visibilidad de qué, exactamente? ¿Y basta con la tecnología?
Las personas también forman parte del panorama
Dos sesiones del itinerario sobre confianza apuntaban a que no.
'Cybersecurity 2030' se adentró en un mundo de deepfakes y agentes de IA con autoridad real, y planteó cómo debería ser la supervisión humana. Los consejos fueron de lo más prácticos: poner límites claros a lo que pueden hacer los agentes, mantener registros de auditoría y empezar ya. 'Patch Tuesday for Humans' lo abordó desde otro ángulo y pidió a los responsables que mantengan las competencias de sus equipos tan actualizadas como sus sistemas.
La clave es esta: gobernar a un compañero con IA no te da una visión completa de las personas que lo utilizan. Son ellas quienes le dan instrucciones, aprueban sus acciones y actúan en función de lo que produce. También necesitas entender su riesgo.
Los clics te dicen qué pasó. El contexto te dice quién debería preocuparte.
Volvamos a nuestros dos empleados. Un informe de concienciación estándar registra la actividad: quién hizo clic, quién lo reportó, quién terminó la formación. Es útil, pero trata todos los clics por igual.
Añade algo de contexto y el panorama cambia por completo. Un clic vino de un usuario de bajo riesgo. El otro, de alguien cuyo acceso privilegiado y cuyas credenciales expuestas lo convierten en un objetivo mucho más jugoso. Cuando estos riesgos de identidad se acumulan en una misma persona, hablamos de una combinación tóxica, y es justo lo que buscan los atacantes.
La formación en concienciación sigue siendo importante, y la Human Risk Intelligence (HRI) se apoya en ella. La formación en concienciación pregunta qué hizo alguien. La HRI pregunta quién está más expuesto en toda la empresa y qué deberías hacer primero al respecto.
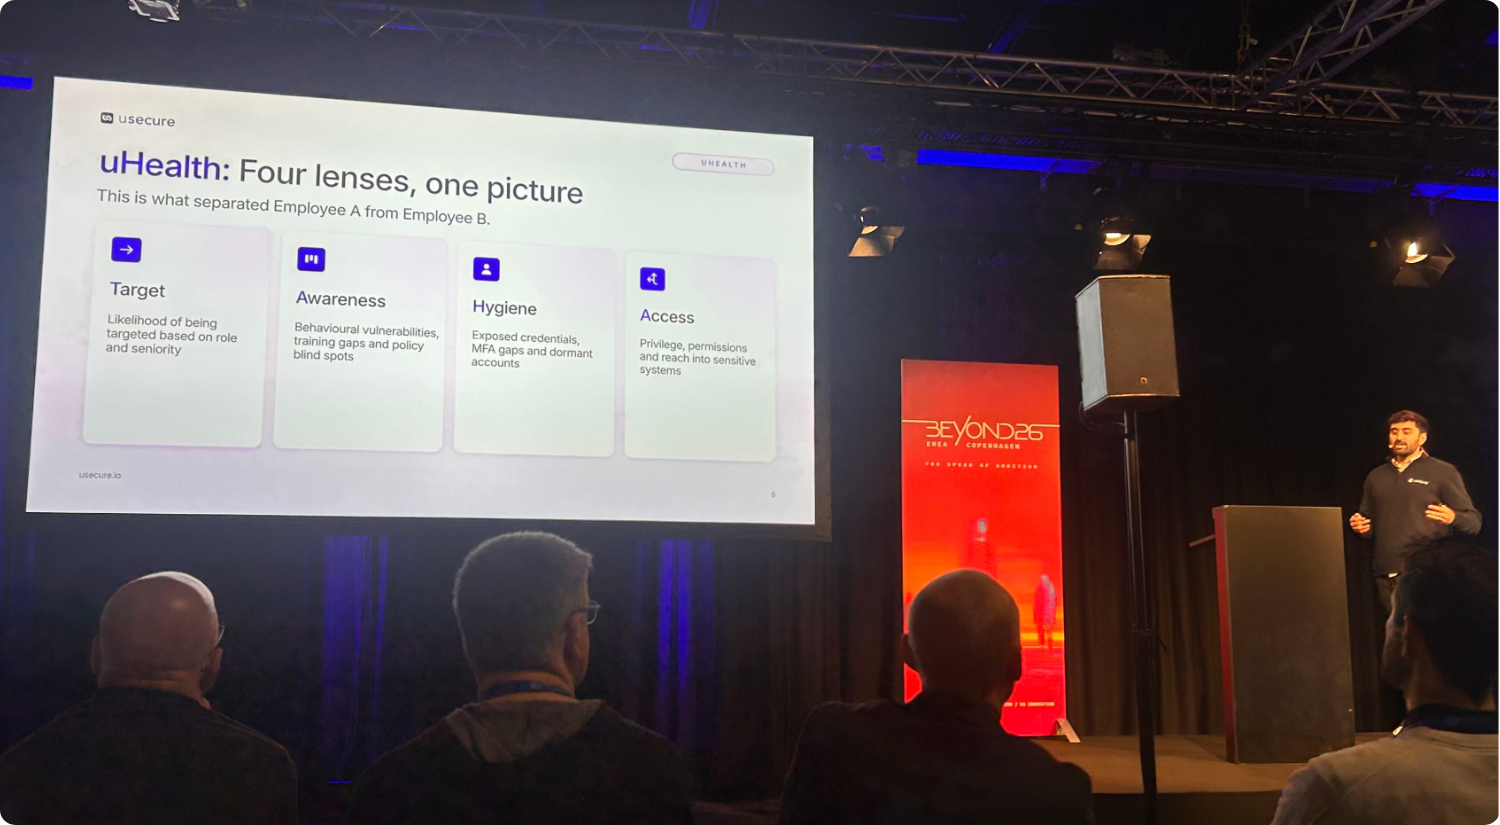
Esa es la idea detrás de uHealth, la incorporación más reciente a la plataforma usecure. Reúne cuatro perspectivas sobre el riesgo de cada persona, que llamamos el marco TAHA:
- Target: cómo influyen su rol y su nivel jerárquico en la probabilidad de ser objetivo de un ataque.
- Awareness: vulnerabilidades de comportamiento, carencias formativas y puntos ciegos en las políticas.
- Hygiene: credenciales expuestas, carencias en MFA y cuentas inactivas.
- Access: privilegios, permisos y acceso a sistemas sensibles.
Al combinarlas, puedes ver dónde se acumula el riesgo, corregir primero lo que importa y comprobar que realmente funciona.
Para los clientes, esto es mucho más útil que otra lista de problemas. Reciben un conjunto breve de acciones priorizadas y pruebas de que la situación mejora. Una frase de nuestra sesión resume lo que los clientes quieren de su MSP:
«Dime qué ha mejorado. Enséñame las pruebas. Ayúdame a superar la auditoría.»
Estaba claro que los partners querían saber más. La conversación nos acompañó de vuelta a la zona de exposición, y uHealth mantuvo nuestro stand lleno.
Conviértete en tu propio «Customer Zero»
Nick Heddy, President y Chief Commerce Officer de Pax8, desafió a los partners a eliminar la deuda cultural, de procesos y tecnológica que los frena, y a cambiar su forma de trabajar mientras ayudan a sus clientes a cambiar la suya. «Lo aprendes mientras lo enseñas», dijo. «Lo usas mientras lo vendes».
Los partners del panel 'Leading with AI' moderado por Nuij, que ya están dando el salto a la inteligencia gestionada, dijeron algo muy parecido. Conviértete en tu propio Customer Zero (usa tu propia empresa como primer cliente de lo que quieras vender), implica a todo el equipo y empieza por los problemas del cliente, no por la tecnología.
El riesgo humano es un punto de partida excelente:
- Empieza por tu propio equipo. Antes de ofrecer a tus clientes visibilidad sobre su riesgo humano, revisa el tuyo: quién tiene acceso privilegiado, qué credenciales están expuestas y quién cae una y otra vez en las mismas simulaciones.
- Deja de mirar los clics de forma aislada. Antes de decidir quién necesita atención, pon cada resultado de simulación junto a lo que sabes sobre los accesos y las credenciales expuestas de esa persona.
- Construye tus revisiones trimestrales de negocio (QBR) en torno a lo que los clientes quieren saber de verdad: qué ha mejorado, cómo puedes demostrarlo y qué requiere atención a continuación.
La brecha de visibilidad
Pax8 está construyendo la visibilidad y el control que los partners necesitan para gobernar a los compañeros con IA, y eso es un gran paso. Pero los compañeros con IA no trabajan solos. Trabajan junto a personas que tienen accesos, aprueban decisiones y, como humanos que son, se equivocan de vez en cuando.
La inteligencia gestionada nunca será más fiable que las personas que la rodean. No puedes gestionar lo que no ves, y eso tiene que incluirlas a ellas.
Un orgulloso final de jornada
Para rematar el día, tuvimos el orgullo de recibir el EMEA Collaboration Award de Pax8. Para nosotros, reconoce el trabajo que hemos dedicado a colaborar con Pax8 y sus equipos en toda la región EMEA.
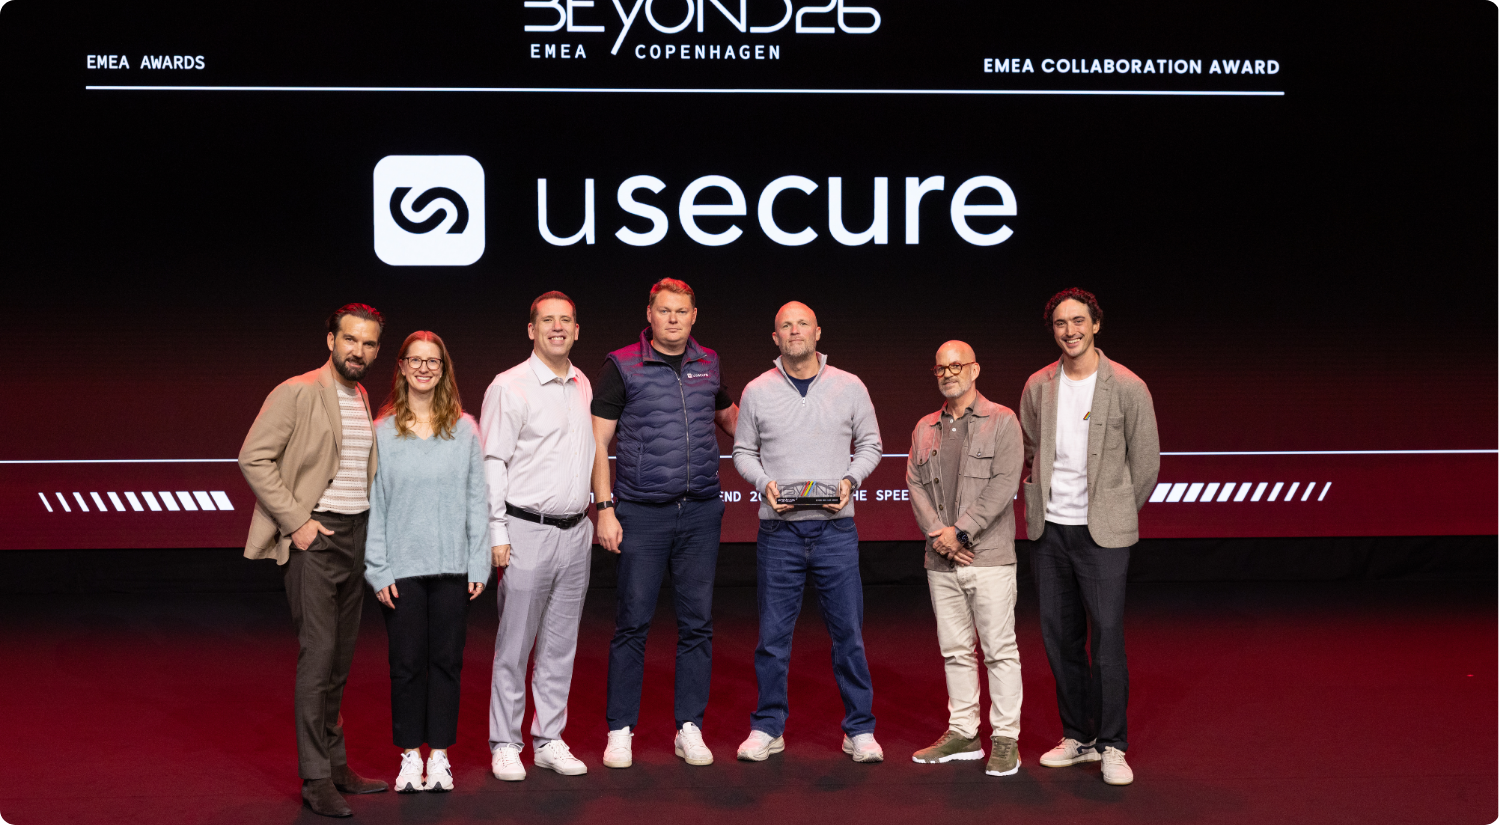
Para los MSP, la colaboración no es un extra. Cuando los proveedores en los que confías trabajan estrechamente con Pax8, consigues una incorporación más fluida, un mejor soporte y menos fricciones entre la compra de una solución y su despliegue real en tus clientes. Gracias a Pax8 y a todos los partners que lo hicieron posible.
¿Quieres ver el riesgo humano de tus clientes en contexto? Solicita una licencia MSP NFR gratuita o reserva una demo personalizada en usecure.io/for-msp.
BOOK A DEMO
See Human Risk Intelligence in action
A 30-minute walkthrough of how to cut human risk across your users, tailored to MSPs and IT teams.
Subscribe to newsletter

FAQs
Los MSP pueden ofrecer a sus clientes formación en concienciación sobre seguridad, simulaciones de phishing, gestión de políticas y comprobación de credenciales expuestas, que son la base del Human Risk Management. Con uHealth, pueden añadir Human Risk Intelligence para mostrar a sus clientes dónde se concentra el riesgo entre sus identidades y qué priorizar, y así construir un servicio de ciberseguridad recurrente.
No. usecure ofrece a los MSP partners una facturación mensual flexible basada en el uso, sin mínimos de licencias ni permanencias a largo plazo, para que puedan ajustar las licencias a medida que cambian las necesidades de sus clientes.
La licencia NFR (not-for-resale) de usecure permite a los MSP partners que cumplan los requisitos explorar y mostrar la plataforma sin comprar licencias para revenderlas. Está pensada para la evaluación interna, la familiarización con el producto y las demostraciones a clientes.
Sí. usecure ofrece demos a empresas y MSP que quieran conocer sus capacidades de Human Risk Management y Human Risk Intelligence. En una demo verás la plataforma y los flujos de trabajo relevantes para ti, y podrás plantear tus requisitos antes de comprar.
Related posts
Explore more insights, updates, and resources from usecure.
See effortless human risk intelligence in action
Book a demo to see how usecure reduces human risk for IT teams and MSPs, or start a free trial to explore the platform yourself.

