Pax8 Beyond EMEA Tag 2: Erst Transparenz, dann Intelligence

Subscribe to newsletter
Tag 2 bei Pax8 Beyond EMEA ließ sich auf ein Wort reduzieren: Transparenz.
Was können Partner auf dem Weg zu Managed Intelligence tatsächlich sehen, steuern und ihren Kunden belegen? Unser Chief Sales Officer Nihil Morjaria machte diese Frage mit einem einfachen Szenario greifbar.
Stellen Sie sich vor: An einem Dienstagmorgen läuft eine Phishing-Simulation, und zwei Mitarbeitende klicken auf den Link. In einem Standardbericht sehen beide genau gleich aus: gleiches Ergebnis, gleiche Risikobewertung, gleiche Auffrischungsschulung.

Doch die beiden sind alles andere als gleich. Die erste Person hat Standardzugriffe und hat bei früheren Simulationen gut abgeschnitten. Die zweite hat privilegierten Zugriff auf sensible Systeme, ihre Zugangsdaten kursieren bereits im Netz, und sie fällt regelmäßig auf Phishing-Tests herein.
Wer nur den Klick sieht, kann die beiden nicht auseinanderhalten – geschweige denn erkennen, um wen man sich zuerst kümmern sollte. Das ist ein Transparenzproblem, und wie sich zeigte, zog es sich wie ein roter Faden durch den ganzen Tag.
„Security Awareness war nur der Anfang. Managed Intelligence Provider können nicht mit Klickraten und Abschlussquoten arbeiten. MIPs müssen heute wissen, welche Personen das größte Risiko tragen, warum das so ist und was zuerst behoben werden muss. Genau das ist Human Risk Intelligence – und sie wird zum Maßstab, an dem sich jeder MIP messen lassen muss.“
Nihil Morjaria, Chief Sales Officer bei usecure.
Pax8: Transparenz ist der Preis für Vertrauen
Die große Ankündigung des Tages kam von Scott Chasin, Global CEO von Pax8.
Seine These: Zeit ist das, woran es kleinen Unternehmen am meisten fehlt. Seine Antwort: KI-Kollegen, die ihnen Arbeit abnehmen. Dafür stellte er 8os vor, ein Betriebssystem für die Bereitstellung und Steuerung von KI-Kollegen, sowie 8bot, den ersten KI-Kollegen, der darauf läuft. Teilnehmende erhielten frühen Zugang; die allgemeine Verfügbarkeit wird für Anfang 2027 erwartet.
Später, in einer Partnerdiskussion mit Harald Nuij, CEO EMEA von Pax8, machte Chasin klar, worauf es ankommt: Kunden werden Managed Intelligence nur vertrauen, wenn ihr MSP über die nötige Transparenz und Kontrolle verfügt, um dafür einzustehen.
Dem können wir nur zustimmen. Doch das wirft eine berechtigte Frage auf: Transparenz über was genau? Und reicht Technologie allein aus?
Menschen gehören ins Bild
Zwei Sessions im Trust-Track legten nahe: nein.
‚Cybersecurity 2030‘ warf einen Blick auf eine Welt voller Deepfakes und KI-Agenten mit echten Befugnissen und fragte, wie menschliche Aufsicht aussehen sollte. Die Empfehlungen waren erfreulich praxisnah: klare Grenzen für das setzen, was Agenten dürfen, Audit-Trails führen und jetzt damit anfangen. ‚Patch Tuesday for Humans‘ näherte sich dem Thema von einer anderen Seite und forderte Führungskräfte auf, die Kompetenzen ihrer Teams genauso aktuell zu halten wie ihre Systeme.
Der entscheidende Punkt: Wer einen KI-Kollegen steuert, hat damit noch kein vollständiges Bild der Menschen, die ihn nutzen. Sie geben ihm Anweisungen, genehmigen seine Aktionen und handeln auf Basis seiner Ergebnisse. Auch ihr Risiko muss man verstehen.
Klicks zeigen, was passiert ist. Kontext zeigt, wer Aufmerksamkeit braucht.
Zurück zu unseren beiden Mitarbeitenden. Ein klassischer Awareness-Bericht erfasst Aktivitäten: Wer hat geklickt, wer hat gemeldet, wer hat die Schulung abgeschlossen? Das ist nützlich, behandelt aber jeden Klick gleich.
Mit etwas Kontext sieht das Bild ganz anders aus. Ein Klick kam von einer Person mit geringem Risiko. Der andere kam von jemandem, der durch privilegierte Zugriffe und offengelegte Zugangsdaten ein deutlich lohnenderes Ziel ist. Wenn sich solche Identitätsrisiken bei einer Person häufen, sprechen wir von einer toxischen Kombination – und genau danach suchen Angreifer.
Awareness-Training bleibt wichtig, und Human Risk Intelligence (HRI) baut darauf auf. Awareness-Training fragt, was jemand getan hat. HRI fragt, wer im Unternehmen am stärksten gefährdet ist und was Sie zuerst dagegen tun sollten.
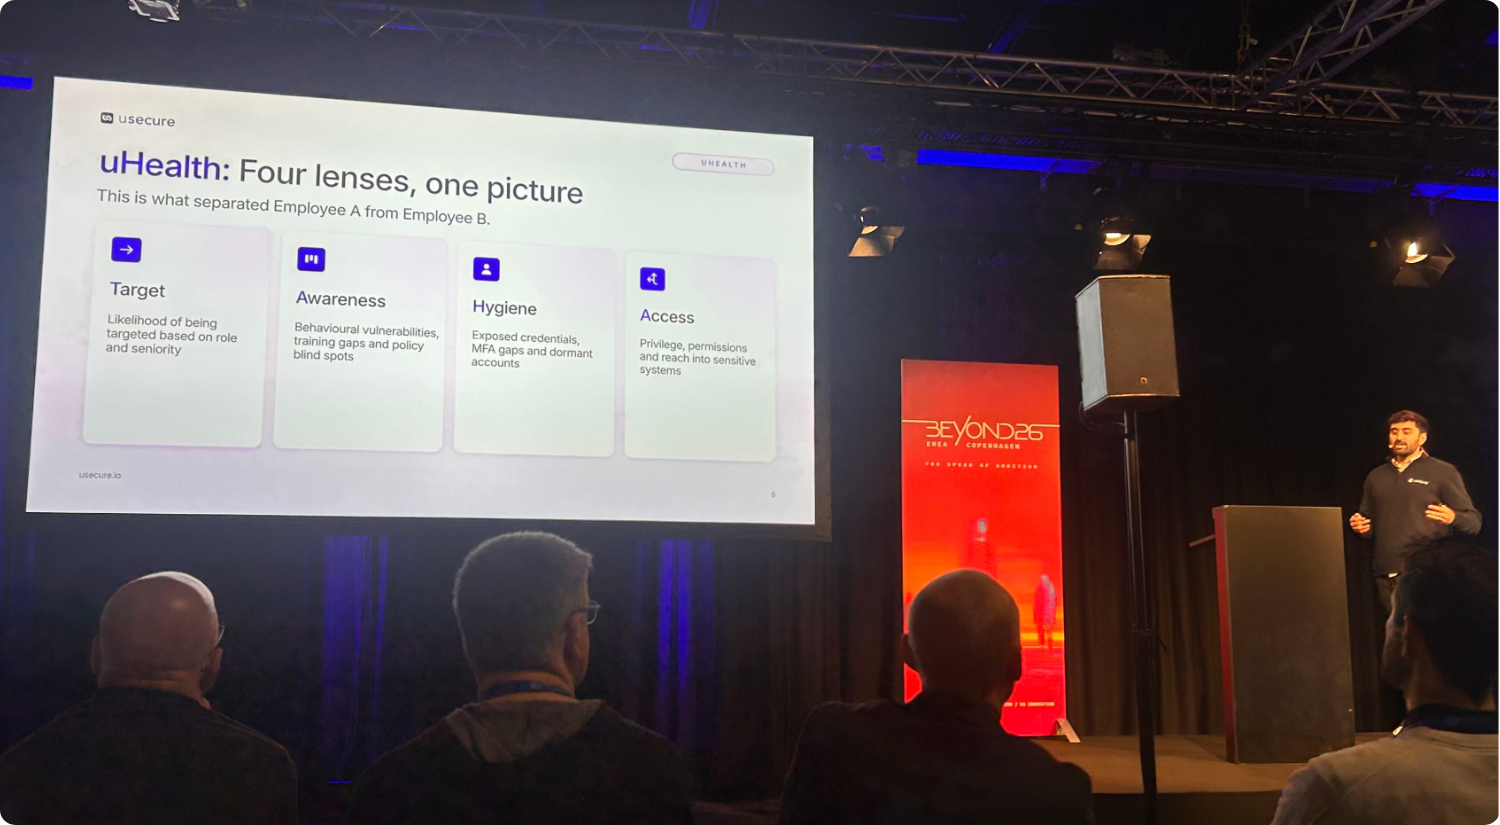
Genau das ist die Idee hinter uHealth, dem neuesten Baustein der usecure-Plattform. uHealth vereint vier Perspektiven auf das Risiko jeder einzelnen Person, die wir als TAHA-Framework bezeichnen:
- Target: wie Rolle und Hierarchieebene die Wahrscheinlichkeit beeinflussen, zum Ziel zu werden.
- Awareness: Verhaltensschwachstellen, Schulungslücken und blinde Flecken bei Richtlinien.
- Hygiene: offengelegte Zugangsdaten, MFA-Lücken und inaktive Konten.
- Access: Berechtigungen, Zugriffsrechte und Zugang zu sensiblen Systemen.
Zusammen zeigen sie, wo sich Risiken ballen. So beheben Sie das Richtige zuerst und können prüfen, ob es tatsächlich wirkt.
Für Kunden ist das deutlich hilfreicher als noch eine weitere Liste mit Problemen. Sie erhalten eine kurze Auswahl priorisierter Maßnahmen und den Nachweis, dass sich die Lage verbessert. Ein Satz aus unserer Session bringt auf den Punkt, was Kunden von ihrem MSP erwarten:
„Sagen Sie mir, was sich verbessert hat. Zeigen Sie mir die Belege. Helfen Sie mir, das Audit zu bestehen.“
Die Partner wollten ganz offensichtlich mehr erfahren. Das Gespräch setzte sich in der Ausstellungshalle fort, und uHealth sorgte für regen Andrang an unserem Stand.
Werden Sie Ihr eigener „Customer Zero“
Nick Heddy, President und Chief Commerce Officer von Pax8, forderte Partner auf, die kulturellen, prozessualen und technologischen Altlasten abzubauen, die sie bremsen – und ihr eigenes Unternehmen zu verändern, während sie ihren Kunden beim Wandel helfen. „Man lernt es, während man es lehrt“, sagte er. „Man arbeitet selbst damit, während man es verkauft.“
Die Partner im Panel ‚Leading with AI‘ mit Harald Nuij, die den Schritt zu Managed Intelligence bereits gehen, sahen das ähnlich. Werden Sie Customer Zero (machen Sie Ihr eigenes Unternehmen zum ersten Kunden für alles, was Sie verkaufen wollen), nehmen Sie das ganze Team mit und starten Sie bei den Problemen Ihrer Kunden, nicht bei der Technologie.
Menschliches Risiko ist ein idealer Ausgangspunkt:
- Schauen Sie zuerst auf Ihr eigenes Team. Bevor Sie Kunden Transparenz über ihr menschliches Risiko anbieten, prüfen Sie Ihr eigenes: Wer hat privilegierte Zugriffe, wessen Zugangsdaten sind offengelegt und wer fällt immer wieder auf dieselben Simulationen herein?
- Betrachten Sie Klicks nicht isoliert. Bevor Sie entscheiden, wer Aufmerksamkeit braucht, stellen Sie jedes Simulationsergebnis neben das, was Sie über die Zugriffe und offengelegten Zugangsdaten der Person wissen.
- Richten Sie Ihre Quarterly Business Reviews (QBRs) an dem aus, was Kunden wirklich wissen wollen: Was hat sich verbessert, wie lässt es sich belegen und was braucht als Nächstes Aufmerksamkeit?
Die Transparenzlücke
Pax8 schafft die Transparenz und Kontrolle, die Partner für die Steuerung von KI-Kollegen brauchen – und das ist ein großer Schritt. Doch KI-Kollegen arbeiten nicht allein. Sie arbeiten neben Menschen, die Zugriffe haben, Freigaben erteilen und – weil sie Menschen sind – hin und wieder Fehler machen.
Managed Intelligence wird immer nur so vertrauenswürdig sein wie die Menschen, die damit arbeiten. Was man nicht sieht, kann man nicht steuern – und das muss auch sie einschließen.
Ein Tagesabschluss, auf den wir stolz sind
Zum Abschluss des Tages durften wir den EMEA Collaboration Award von Pax8 entgegennehmen. Für uns ist er eine Anerkennung der Arbeit, die wir in die Partnerschaft mit Pax8 und seinen Teams in der gesamten EMEA-Region gesteckt haben.
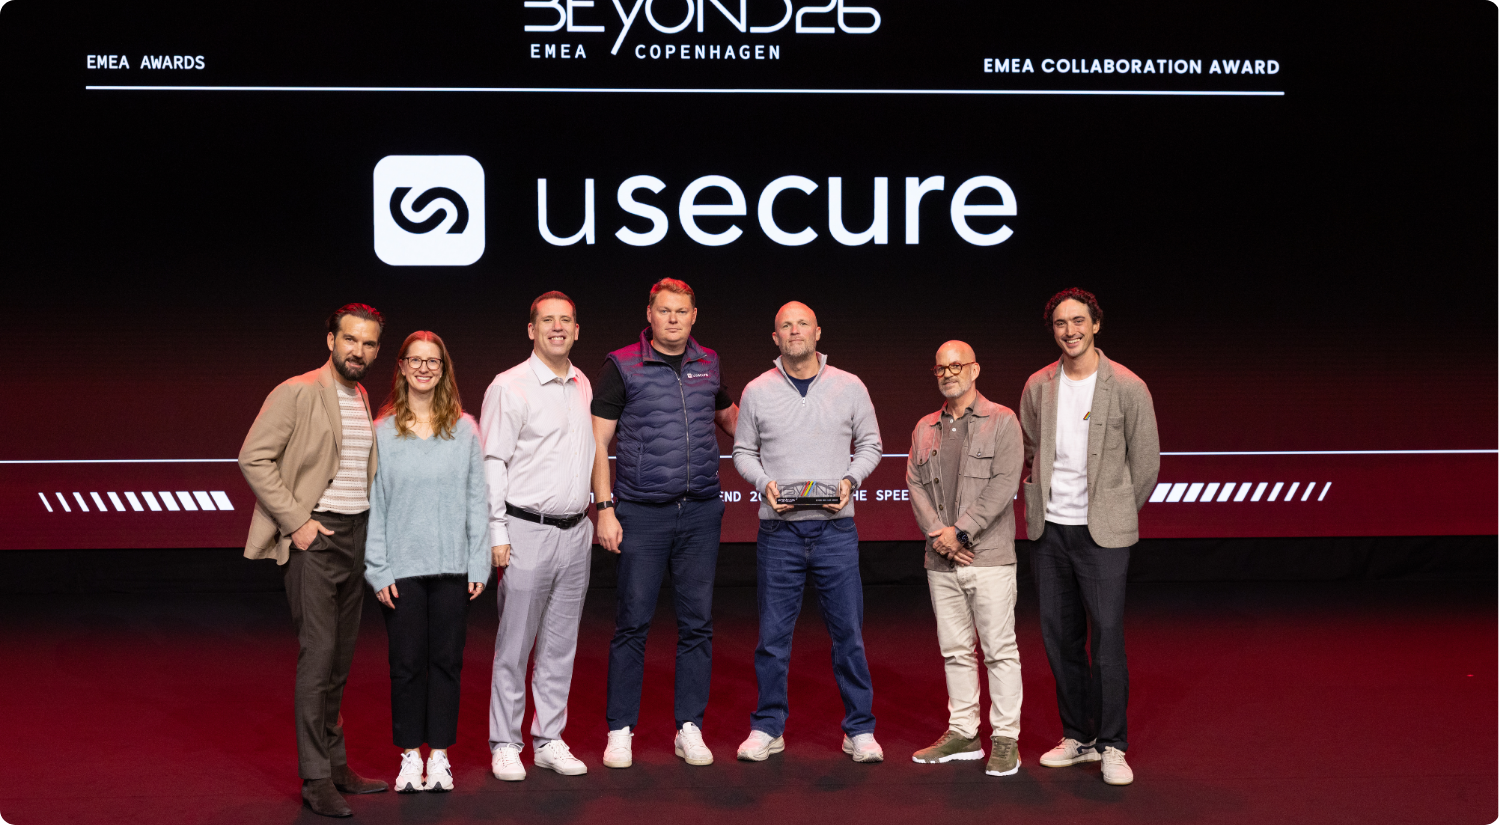
Für MSPs ist Zusammenarbeit kein Nice-to-have. Wenn die Anbieter, auf die Sie sich verlassen, eng mit Pax8 zusammenarbeiten, profitieren Sie von reibungsloserem Onboarding, besserem Support und weniger Lücken zwischen dem Kauf einer Lösung und ihrem Einsatz bei Kunden. Vielen Dank an Pax8 und an alle Partner, die das möglich gemacht haben.
Sie möchten das menschliche Risiko Ihrer Kunden im Kontext sehen? Fordern Sie eine kostenlose MSP NFR-Lizenz an oder buchen Sie eine individuelle Demo unter usecure.io/for-msp.
BOOK A DEMO
See Human Risk Intelligence in action
A 30-minute walkthrough of how to cut human risk across your users, tailored to MSPs and IT teams.
Subscribe to newsletter

FAQs
MSPs können für ihre Kunden Security Awareness Training, Phishing-Simulationen, Richtlinienmanagement und die Prüfung offengelegter Zugangsdaten bereitstellen – die Grundlagen des Human Risk Management. Mit uHealth ergänzen sie Human Risk Intelligence und zeigen ihren Kunden, wo das Risiko über ihre Identitäten hinweg liegt und was Priorität hat. So entsteht ein wiederkehrender Cybersecurity-Service.
Nein. usecure bietet MSP-Partnern eine flexible, monatliche nutzungsbasierte Abrechnung ohne Mindestlizenzmengen und ohne langfristige Vertragsbindung. So können Partner ihre Lizenzen an veränderte Kundenanforderungen anpassen.
Mit der NFR-Lizenz (Not for Resale) von usecure können berechtigte MSP-Partner die Plattform kennenlernen und vorführen, ohne Lizenzen zum Weiterverkauf zu erwerben. Sie dient der internen Evaluierung, der Einarbeitung in das Produkt und Kundendemos.
Ja. usecure bietet Demos für Unternehmen und MSPs an, die sich für die Funktionen für Human Risk Management und Human Risk Intelligence interessieren. In einer Demo lernen Sie vor dem Kauf die Plattform und die für Sie relevanten Workflows kennen und können Ihre Anforderungen besprechen.
Related posts
Explore more insights, updates, and resources from usecure.
See effortless human risk intelligence in action
Book a demo to see how usecure reduces human risk for IT teams and MSPs, or start a free trial to explore the platform yourself.

