Pax8 Beyond EMEA, jour 2 : la visibilité avant l’intelligence

Subscribe to newsletter
La deuxième journée de Pax8 Beyond EMEA se résumait en un mot : visibilité.
Que peuvent réellement voir, contrôler et prouver les partenaires à leurs clients à mesure qu’ils évoluent vers l’intelligence gérée ? Notre Chief Sales Officer, Nihil Morjaria, a illustré cette question par un scénario tout simple.
Imaginez. Une simulation de phishing part un mardi matin et deux collaborateurs cliquent sur le lien. Dans un rapport classique, ils apparaissent exactement de la même façon : même résultat, même niveau de risque, même formation de rappel.

Pourtant, leur situation n’a rien de comparable. Le premier dispose d’accès standards et affiche de bons résultats aux simulations passées. Le second dispose d’accès privilégiés à des systèmes sensibles, ses identifiants circulent déjà dans la nature et il a l’habitude d’échouer aux tests de phishing.
Si vous ne voyez que le clic, impossible de les distinguer, et encore moins de savoir lequel doit vous inquiéter en premier. C’est un problème de visibilité, et c’est finalement le fil rouge qui a traversé toute la journée.
« La sensibilisation à la sécurité n’était qu’un début. Les fournisseurs d’intelligence gérée ne peuvent pas se contenter de taux de clic et de taux de complétion. Les MIP doivent désormais savoir quelles personnes concentrent le plus de risque, pourquoi, et quoi corriger en priorité. C’est ça, la Human Risk Intelligence, et elle devient la référence à laquelle chaque MIP sera mesuré. »
Nihil Morjaria, Chief Sales Officer chez usecure.
Pax8 : la visibilité, condition de la confiance
La grande annonce de la journée est venue de Scott Chasin, CEO Monde de Pax8.
Son constat : le temps est la ressource qui manque le plus aux petites entreprises. Sa réponse : des collègues IA qui les déchargent d’une partie du travail. Pour y parvenir, il a lancé 8os, un système d’exploitation pour déployer et gouverner des collègues IA, et 8bot, le premier collègue IA conçu pour fonctionner dessus. Les participants ont bénéficié d’un accès anticipé, la disponibilité générale étant attendue début 2027.
Plus tard, lors d’un échange avec les partenaires aux côtés de Harald Nuij, CEO EMEA de Pax8, Scott Chasin a été clair sur les conditions du succès : les clients ne feront confiance à l’intelligence gérée que si leur MSP dispose de la visibilité et du contrôle nécessaires pour s’en porter garant.
Nous ne pourrions pas être plus d’accord. Mais cela soulève une question légitime : la visibilité sur quoi, exactement ? Et la technologie suffit-elle à elle seule ?
Les personnes font partie de l’équation
Deux sessions du parcours consacré à la confiance laissaient penser que non.
'Cybersecurity 2030' se projetait dans un monde de deepfakes et d’agents IA dotés d’une réelle autorité, et s’interrogeait sur la forme que devrait prendre la supervision humaine. Les conseils étaient d’un pragmatisme bienvenu : fixer des limites claires à ce que peuvent faire les agents, conserver des pistes d’audit et s’y mettre dès maintenant. 'Patch Tuesday for Humans' abordait le sujet sous un autre angle, en invitant les dirigeants à maintenir les compétences de leurs équipes aussi à jour que leurs systèmes.
Le point essentiel, c’est que gouverner un collègue IA ne vous donne pas une vision complète des personnes qui l’utilisent. Ce sont elles qui lui donnent des instructions, valident ses actions et agissent sur la base de ce qu’il produit. Leur risque doit lui aussi être compris.
Les clics racontent ce qui s’est passé. Le contexte dit qui doit vous inquiéter.
Revenons à nos deux collaborateurs. Un rapport de sensibilisation classique suit l’activité : qui a cliqué, qui a signalé, qui a terminé sa formation. C’est utile, mais tous les clics y sont traités de la même manière.
Ajoutez du contexte et le tableau change du tout au tout. L’un des clics vient d’un utilisateur à faible risque. L’autre vient d’une personne dont les accès privilégiés et les identifiants exposés en font une cible bien plus attractive. Quand ces risques liés à l’identité s’accumulent sur une même personne, nous parlons de combinaison toxique, et c’est exactement ce que recherchent les attaquants.
La formation de sensibilisation reste importante, et la Human Risk Intelligence (HRI) s’appuie sur elle. La sensibilisation s’intéresse à ce qu’une personne a fait. La HRI cherche à savoir qui est le plus exposé dans l’entreprise et ce qu’il faut traiter en priorité.
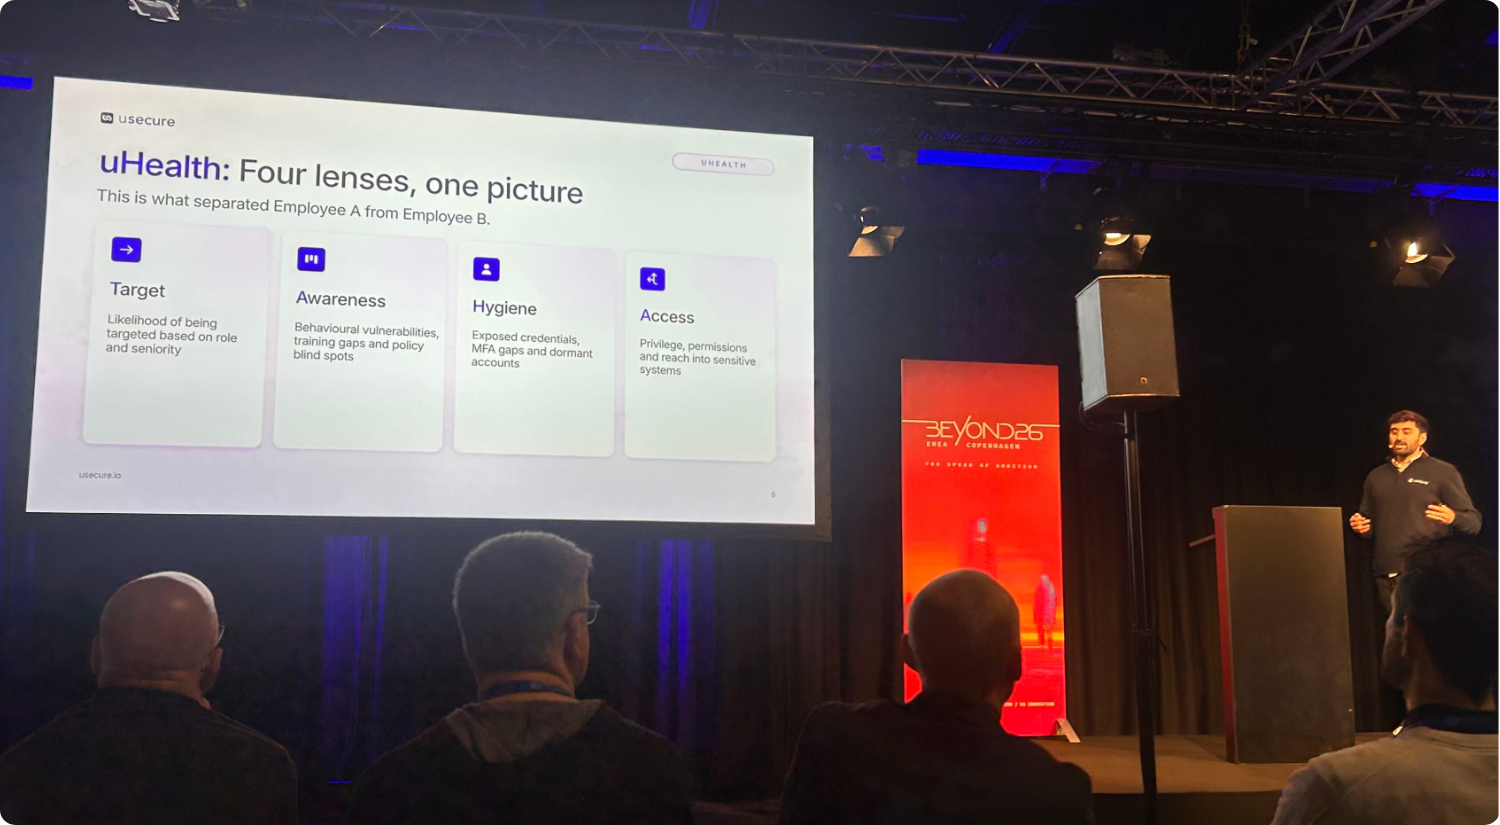
C’est l’idée derrière uHealth, le dernier-né de la plateforme usecure. Il réunit quatre angles d’analyse du risque de chaque personne, que nous appelons le framework TAHA :
- Target : dans quelle mesure le rôle et le niveau hiérarchique augmentent la probabilité d’être ciblé.
- Awareness : vulnérabilités comportementales, lacunes de formation et angles morts vis-à-vis des politiques.
- Hygiene : identifiants exposés, lacunes de MFA et comptes dormants.
- Access : privilèges, autorisations et accès aux systèmes sensibles.
En les combinant, vous voyez où le risque s’accumule, vous traitez d’abord ce qui compte et vous vérifiez que cela fonctionne vraiment.
Pour les clients, c’est bien plus utile qu’une énième liste de problèmes. Ils obtiennent une courte série d’actions prioritaires et la preuve que la situation s’améliore. Une phrase de notre session résume ce que les clients attendent de leur MSP :
« Dites-moi ce qui s’est amélioré. Montrez-m’en la preuve. Aidez-moi à passer l’audit. »
Les partenaires voulaient clairement en savoir plus. La conversation s’est poursuivie jusque sur le salon, et grâce à uHealth, notre stand n’a pas désempli.
Soyez votre propre « Customer Zero »
Nick Heddy, President et Chief Commerce Officer de Pax8, a mis les partenaires au défi de se débarrasser de la dette culturelle, organisationnelle et technologique qui les freine, et de transformer leur propre fonctionnement tout en aidant leurs clients à transformer le leur. « On apprend en enseignant, a-t-il déclaré. On l’utilise soi-même tout en le vendant. »
Les partenaires du panel 'Leading with AI' animé par Harald Nuij, qui ont déjà entamé leur passage à l’intelligence gérée, ont tenu le même discours. Devenez votre propre Customer Zero (faites de votre entreprise le premier client de ce que vous comptez vendre), embarquez toute l’équipe et partez des problèmes de vos clients, pas de la technologie.
Le risque humain est un excellent point de départ :
- Commencez par votre propre équipe. Avant d’offrir à vos clients de la visibilité sur leur risque humain, examinez le vôtre : qui dispose d’accès privilégiés, quels identifiants sont exposés et qui se laisse piéger encore et encore par les mêmes simulations.
- Arrêtez de regarder les clics isolément. Avant de décider qui a besoin d’attention, rapprochez chaque résultat de simulation de ce que vous savez des accès de la personne et de ses identifiants exposés.
- Construisez vos revues trimestrielles (QBR) autour de ce que vos clients veulent vraiment savoir : ce qui s’est amélioré, comment vous pouvez le prouver et ce qui demande de l’attention ensuite.
Le déficit de visibilité
Pax8 construit la visibilité et le contrôle dont les partenaires ont besoin pour gouverner les collègues IA, et c’est une avancée majeure. Mais les collègues IA ne travaillent pas seuls. Ils côtoient des personnes qui ont des accès, valident des décisions et, parce qu’elles sont humaines, se trompent de temps en temps.
L’intelligence gérée ne sera jamais plus fiable que les personnes qui l’entourent. On ne peut pas gérer ce qu’on ne voit pas, et cela doit les inclure.
Une fin de journée dont nous sommes fiers
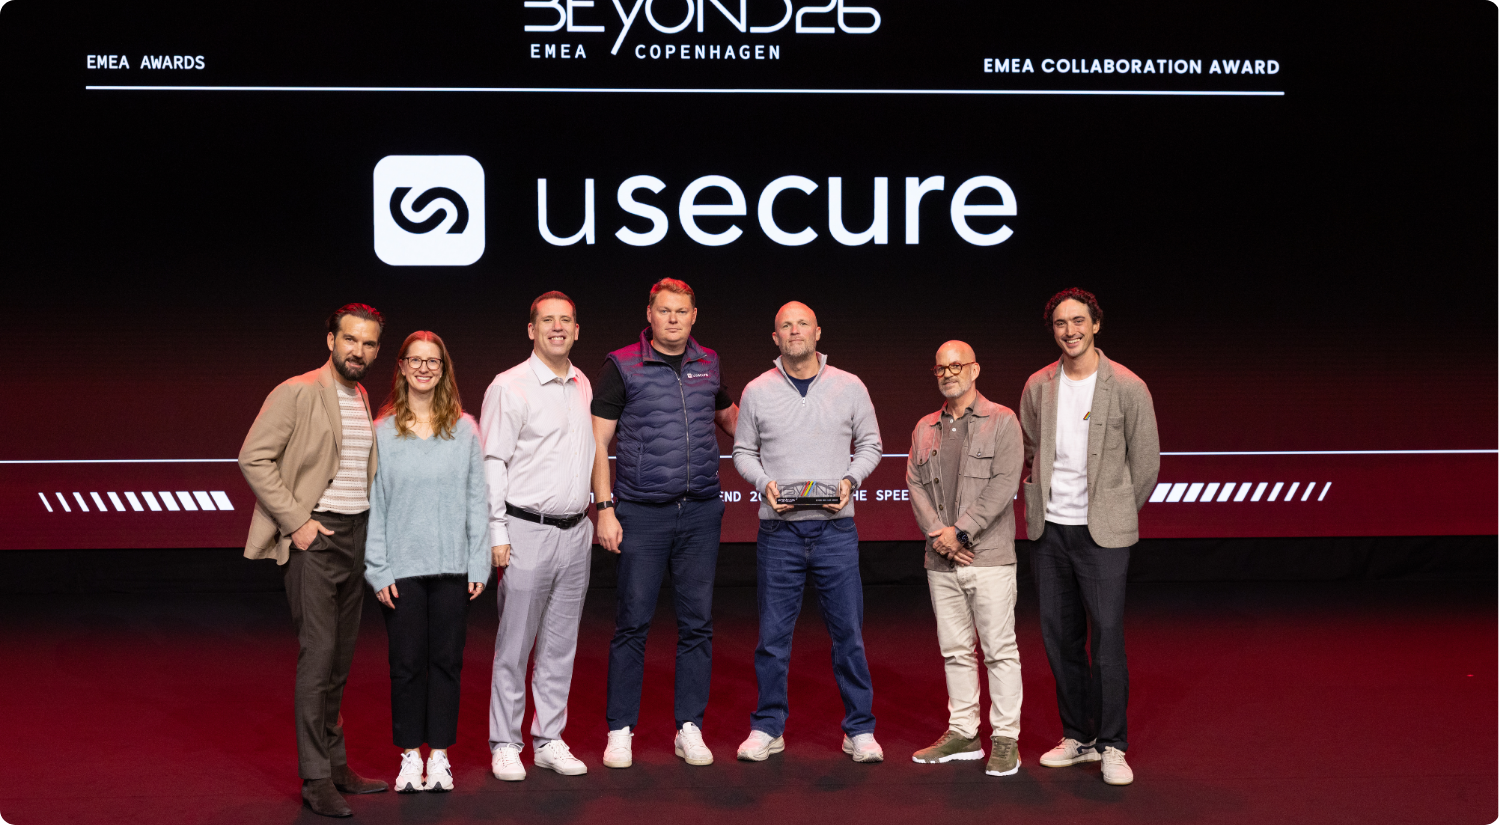
Pour couronner la journée, nous avons eu la fierté de recevoir le prix EMEA Collaboration Award de Pax8. Pour nous, il salue le travail que nous avons investi dans notre partenariat avec Pax8 et ses équipes dans toute la région EMEA.
Pour les MSP, la collaboration n’est pas un simple plus. Quand les éditeurs sur lesquels vous vous appuyez travaillent étroitement avec Pax8, vous bénéficiez d’un onboarding plus fluide, d’un meilleur support et de moins de frictions entre l’achat d’une solution et son déploiement chez vos clients. Merci à Pax8 et à tous les partenaires qui ont rendu cela possible.
Envie de voir le risque humain de vos clients en contexte ? Demandez une licence MSP NFR gratuite ou réservez une démo personnalisée sur usecure.io/for-msp.
BOOK A DEMO
See Human Risk Intelligence in action
A 30-minute walkthrough of how to cut human risk across your users, tailored to MSPs and IT teams.
Subscribe to newsletter

FAQs
Les MSP peuvent fournir à leurs clients la formation de sensibilisation à la sécurité, les simulations de phishing, la gestion des politiques et la vérification de l'exposition des identifiants, qui constituent les fondements du Human Risk Management. Avec uHealth, ils peuvent y ajouter la Human Risk Intelligence pour montrer à leurs clients où se situe le risque parmi leurs identités et ce qu'il faut traiter en priorité, et ainsi bâtir un service de cybersécurité récurrent.
Non. usecure propose aux MSP partenaires une facturation mensuelle flexible à l'usage, sans minimum de licences ni engagement de longue durée, pour ajuster les licences à mesure que les besoins des clients évoluent.
La licence NFR (not-for-resale) d'usecure permet aux MSP partenaires éligibles de découvrir et de présenter la plateforme sans acheter de licences destinées à la revente. Elle sert à l'évaluation interne, à la prise en main du produit et aux démonstrations clients.
Oui. usecure propose des démos aux entreprises et aux MSP qui souhaitent découvrir ses fonctionnalités de Human Risk Management et de Human Risk Intelligence. Une démo présente la plateforme, les workflows adaptés à votre contexte et répond à vos besoins avant tout achat.
Related posts
Explore more insights, updates, and resources from usecure.
See effortless human risk intelligence in action
Book a demo to see how usecure reduces human risk for IT teams and MSPs, or start a free trial to explore the platform yourself.

