ISO/IEC 27001 Anexo A 6.3: por qué la formación en concienciación ahora debe demostrar que reduce el riesgo humano

Table of contents
Subscribe to newsletter
KEY TAKEAWAYS
- El A.6.3 va más allá de tu plantilla. El personal y las partes interesadas pertinentes, incluidos contratistas y servicios de asistencia TI externalizados, deben recibir concienciación, educación y formación adecuadas a su rol, además de actualizaciones periódicas cuando cambien las políticas.
- La redacción de 2022 ya se aplica a todas las organizaciones certificadas. El periodo de transición de los certificados de 2013 finalizó el 31 de octubre de 2025, por lo que los auditores evalúan los programas conforme a la ISO/IEC 27001:2022 y a las directrices de la ISO/IEC 27002.
- Concienciación, formación y educación son capas distintas. Trátalas como programas independientes, cada uno con su propio contenido, público y criterio de éxito.
- Los atacantes se han pasado al teléfono. Con el factor humano presente en el 62 % de las brechas y la suplantación del servicio de asistencia TI detrás del 13 % de los ataques, la formación debe cubrir voz, SMS y chat, además del correo electrónico.
- Los auditores piden pruebas de eficacia, no solo de impartición. Un buen rastro de evidencias vincula la formación con cada rol, incluye a todas las personas dentro del alcance, registra las actualizaciones de políticas y demuestra si el comportamiento ha cambiado realmente.
- La Human Risk Intelligence convierte la formación en una reducción de riesgo medible. Conecta los datos de formación, phishing, identidad y exposición en la dark web, de modo que puedes dirigir la formación según el riesgo individual y demostrar cómo disminuyen con el tiempo los usuarios de alto riesgo y las combinaciones tóxicas.
El control 6.3 del Anexo A de ISO/IEC 27001 exige que las organizaciones proporcionen a sus empleados, y a las partes interesadas pertinentes como los contratistas, concienciación, educación y formación en seguridad adecuadas a sus respectivos roles, además de actualizaciones periódicas cuando cambien las políticas. En 2026, esa cláusula se enfrenta a su prueba más exigente hasta la fecha. El factor humano está presente en el 62 % de las brechas, los terceros en el 48 %, y los atacantes ya llaman por teléfono a los servicios de asistencia TI para saltarse la autenticación multifactor. Este artículo explica qué esperan los auditores en relación con el control A.6.3, por qué las tasas de finalización se quedan cortas como evidencia y cómo la Human Risk Intelligence conecta los datos de formación, phishing, identidad y exposición en la dark web para demostrar que el riesgo humano está disminuyendo de verdad.
¿Qué es el control 6.3 del Anexo A de ISO/IEC 27001?
El control 6.3 del Anexo A de ISO/IEC 27001 es el control de personas que obliga a la organización a proporcionar a su personal, y a las partes interesadas pertinentes, concienciación, educación y formación en seguridad de la información adecuadas a su función, junto con actualizaciones periódicas siempre que cambien la política de seguridad de la información, las políticas específicas por materia o los procedimientos. Se encuadra en el bloque de controles de personas de ISO/IEC 27001:2022 y sustituye al control A.7.2.2 de la edición de 2013.
La diferencia entre ambas ediciones importa hoy más que hace un año. El periodo de transición para los certificados emitidos conforme a la edición de 2013 finalizó el 31 de octubre de 2025, lo que significa que toda organización certificada se evalúa ya según la redacción de 2022 y su guía complementaria, la ISO/IEC 27002:2022. Esa guía describe un programa estructurado, alineado con la política de seguridad y las políticas específicas por materia de la organización, impartido de forma periódica, extendido a las nuevas incorporaciones y a quienes cambian de rol, y evaluado en cuanto a su eficacia una vez impartido.
Concienciación, educación y formación son tres capas distintas
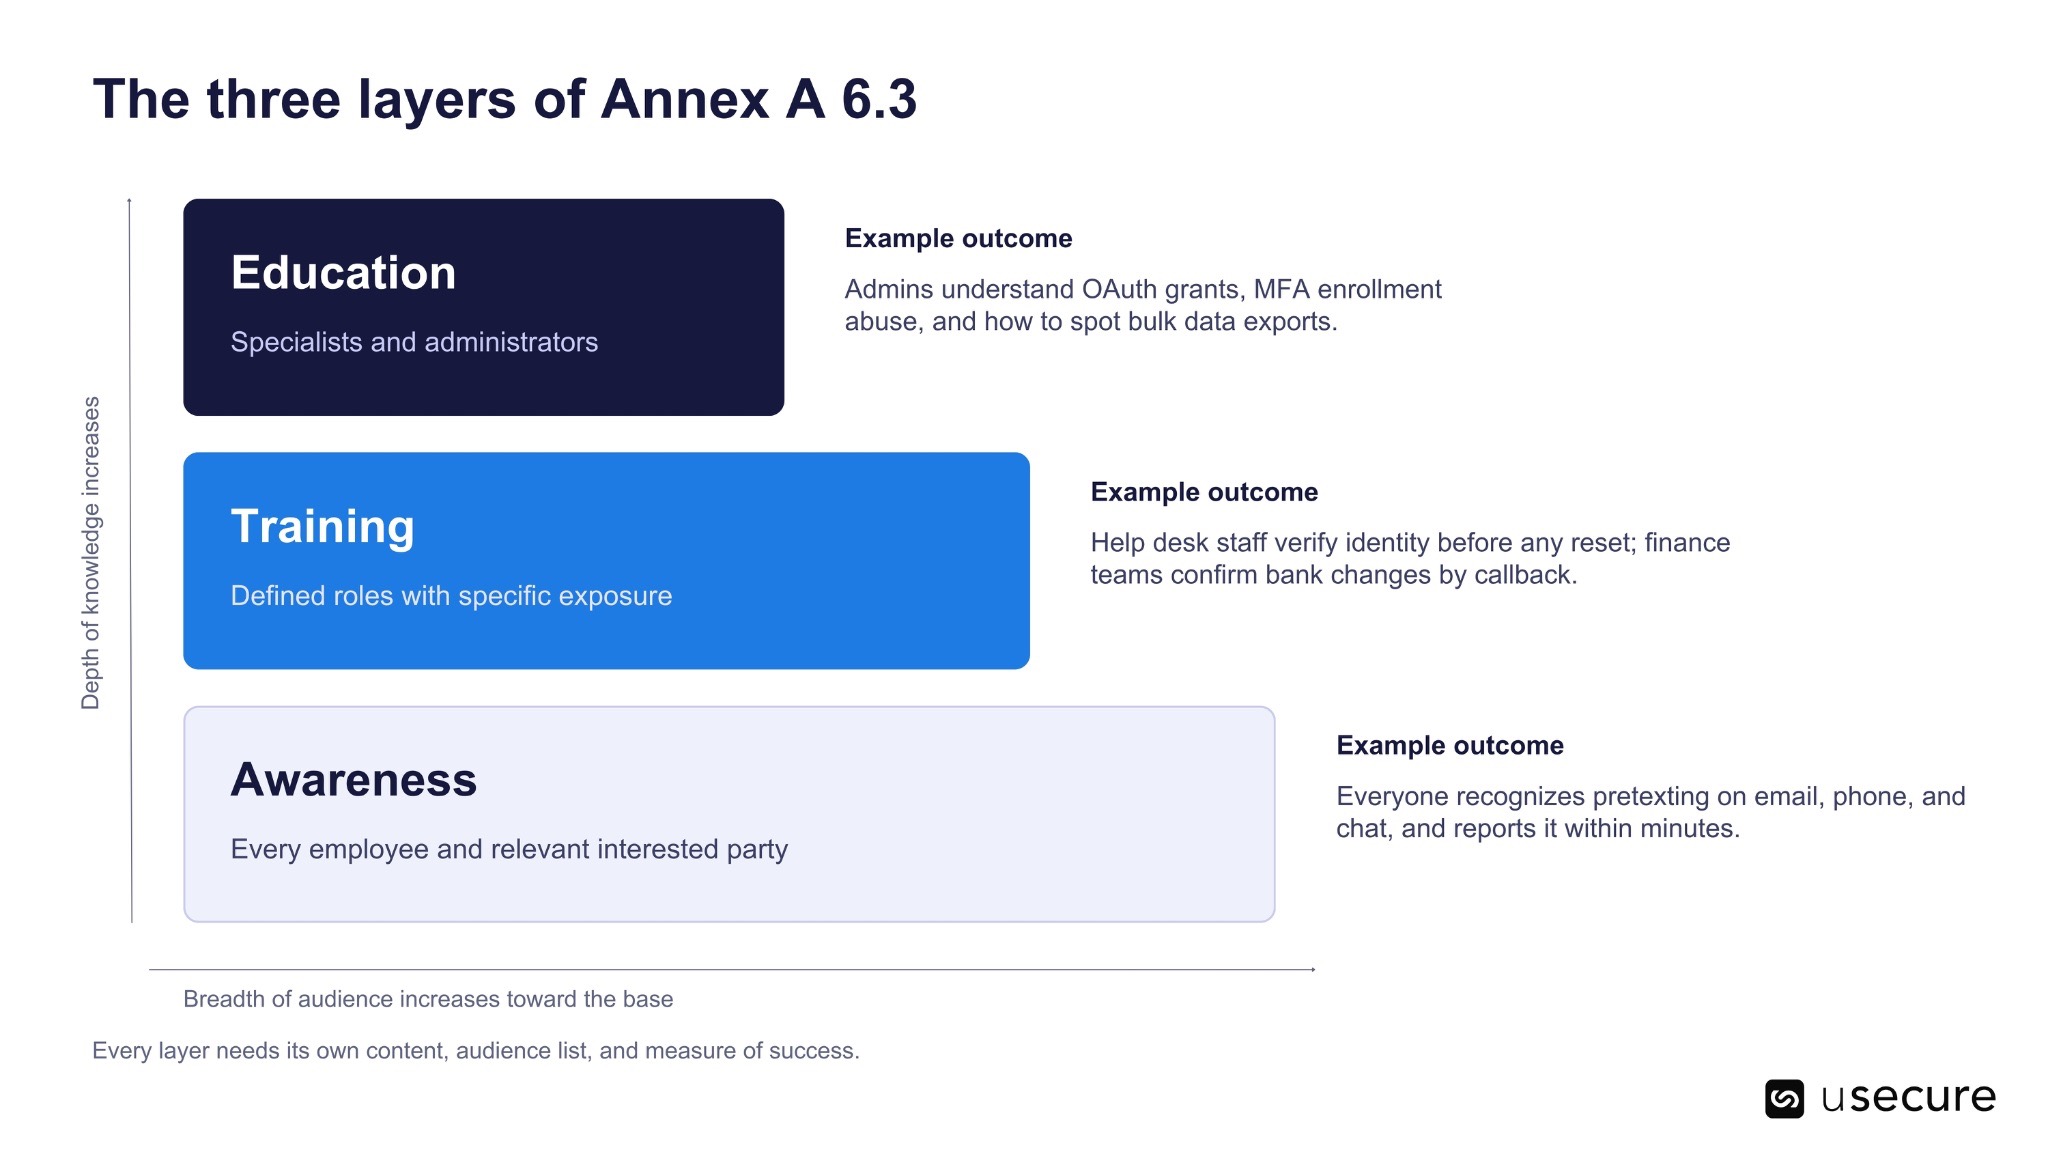
El control menciona tres actividades y los auditores esperan cada vez más que las organizaciones las traten por separado. La concienciación es transversal y busca cambiar la atención y los reflejos de toda la plantilla. La formación desarrolla las habilidades concretas que determinados roles necesitan para trabajar de forma segura. La educación aporta un conocimiento más profundo y especializado a las personas que diseñan, operan y defienden los sistemas de la organización.
Cómo se relaciona el control 6.3 del Anexo A con las cláusulas 7.2 y 7.3
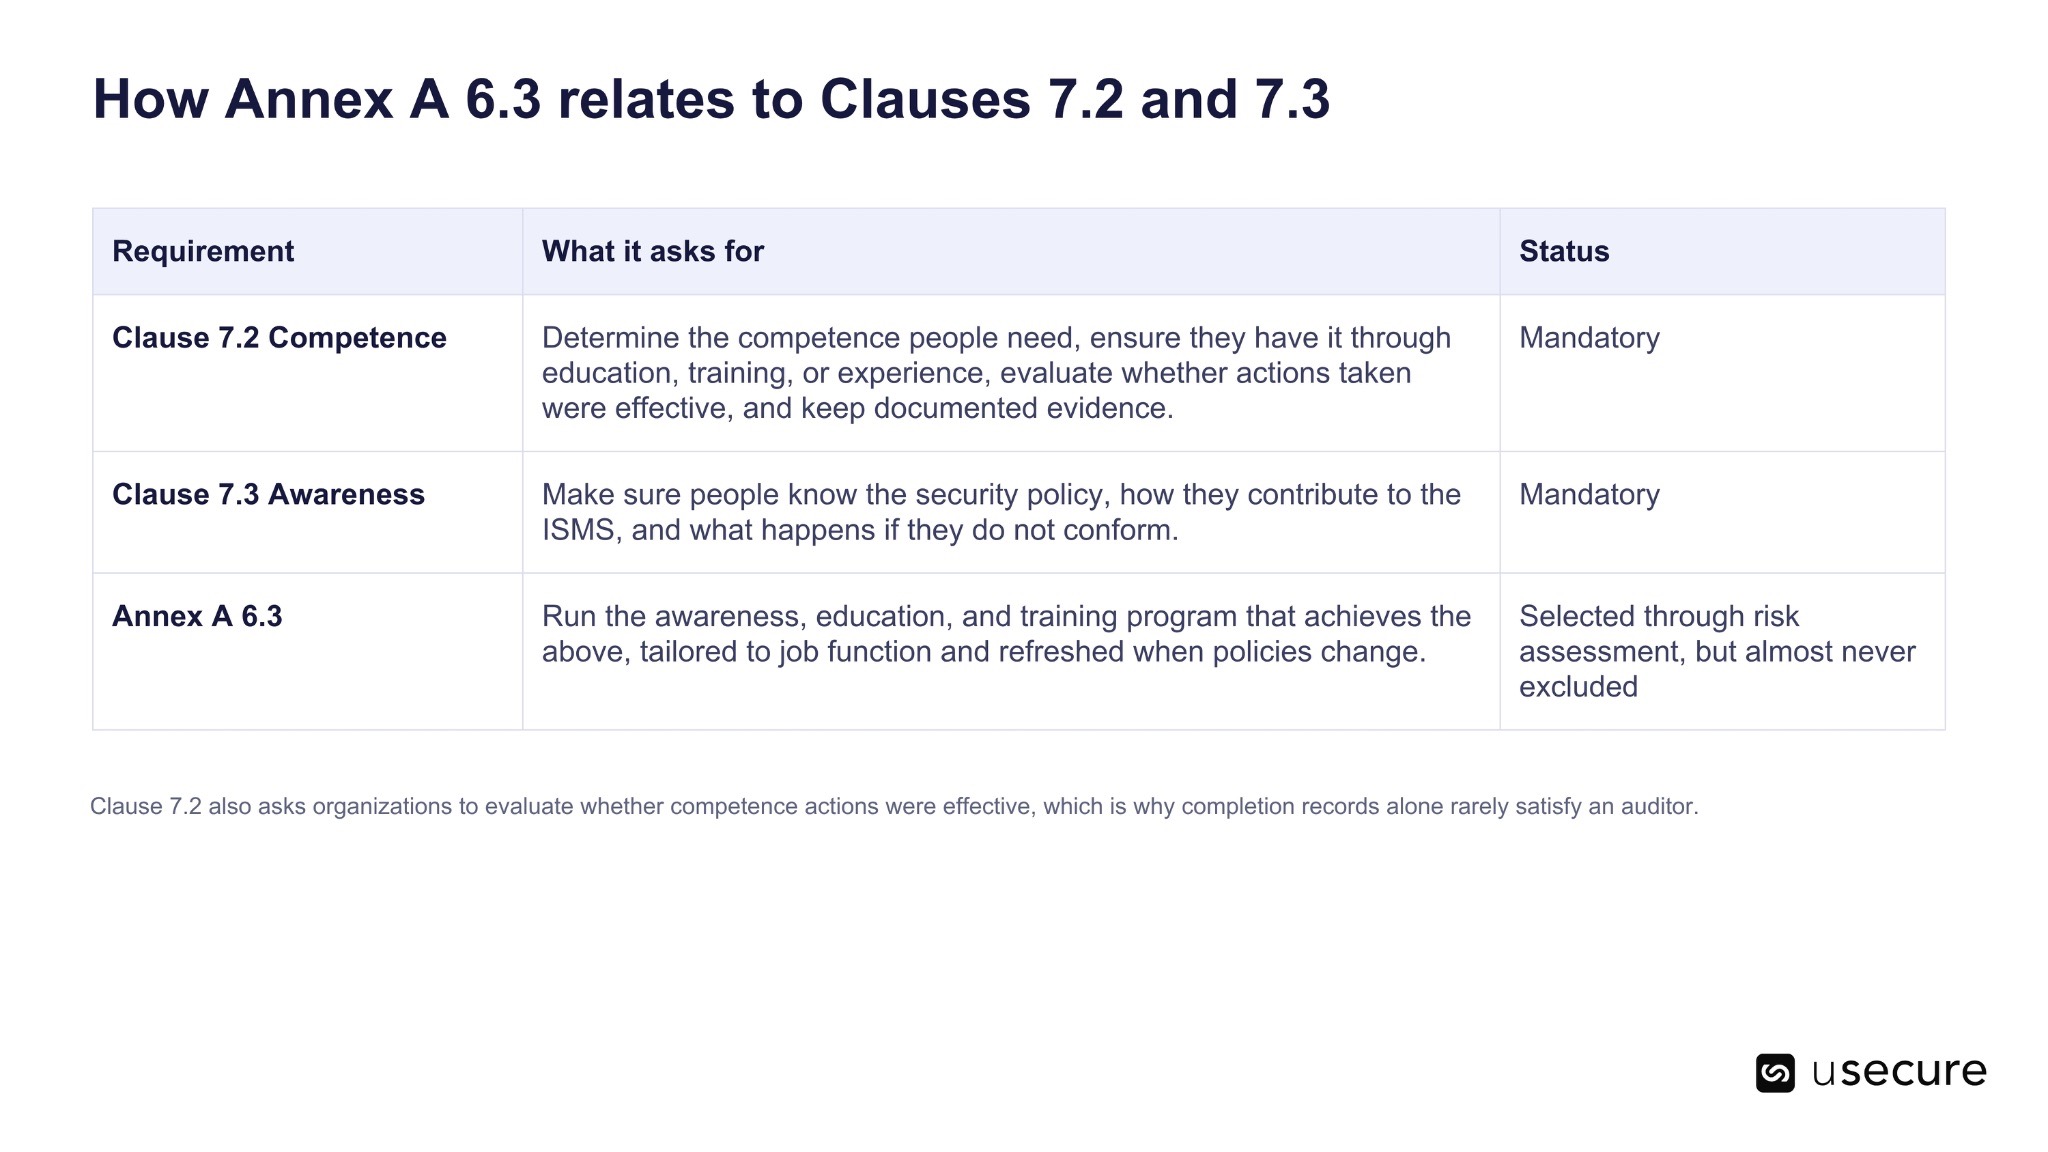
El control 6.3 del Anexo A no funciona de forma aislada. Dos cláusulas obligatorias del cuerpo principal de la norma determinan lo que debe aportar, y los auditores suelen rastrear un mismo hallazgo a través de las tres.
¿Por qué la cláusula de formación en concienciación cobra más importancia en 2026?
La cláusula gana peso porque las personas siguen siendo la vía de entrada más fiable a una organización, y los atacantes han cambiado los canales que utilizan para llegar hasta ellas. El Data Breach Investigations Report 2026 de Verizon, elaborado a partir de más de 22.000 brechas confirmadas en 145 países, detectó el factor humano en el 62 % de las brechas. El Cost of a Data Breach Report 2026 de IBM concluyó que el phishing, incluido el phishing por voz y SMS, fue el vector de ataque inicial más habitual por cuarto año consecutivo: presente en el 17 % de las brechas, con un coste medio de 5,29 millones de dólares.
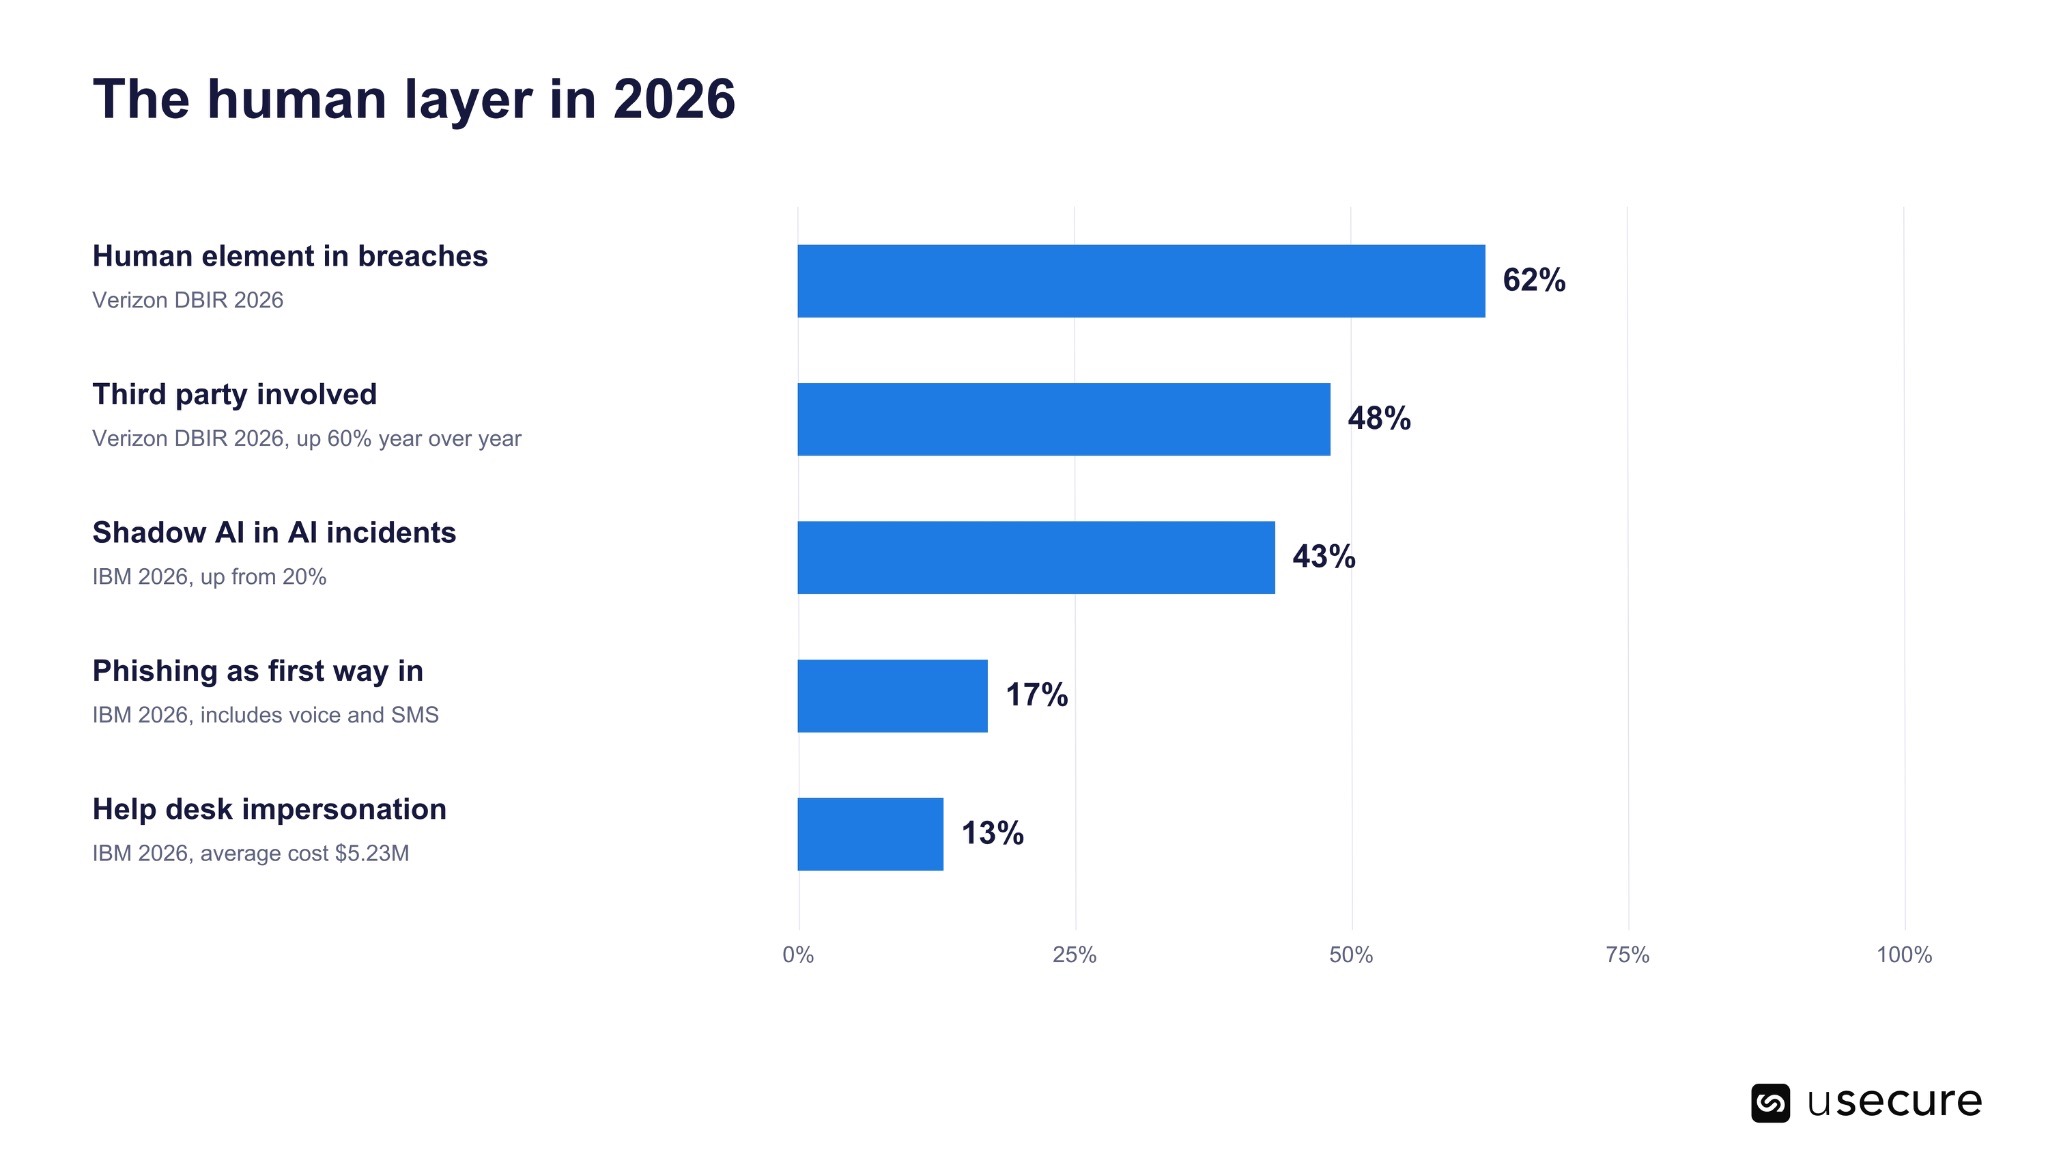
Hay dos datos más en estos informes que cambian lo que debe cubrir un programa de formación. IBM detectó que los atacantes recurrieron a la ingeniería social —por ejemplo, haciéndose pasar por personal del servicio de soporte— en el 13 % de los ataques, con un coste medio de 5,23 millones de dólares. Y, por primera vez, IBM informó de que una de cada cuatro brechas maliciosas se apoyó en IA, siendo la suplantación mediante deepfake la categoría más frecuente, con un coste medio de unos 6 millones de dólares.
Los atacantes han pasado de la bandeja de entrada al teléfono
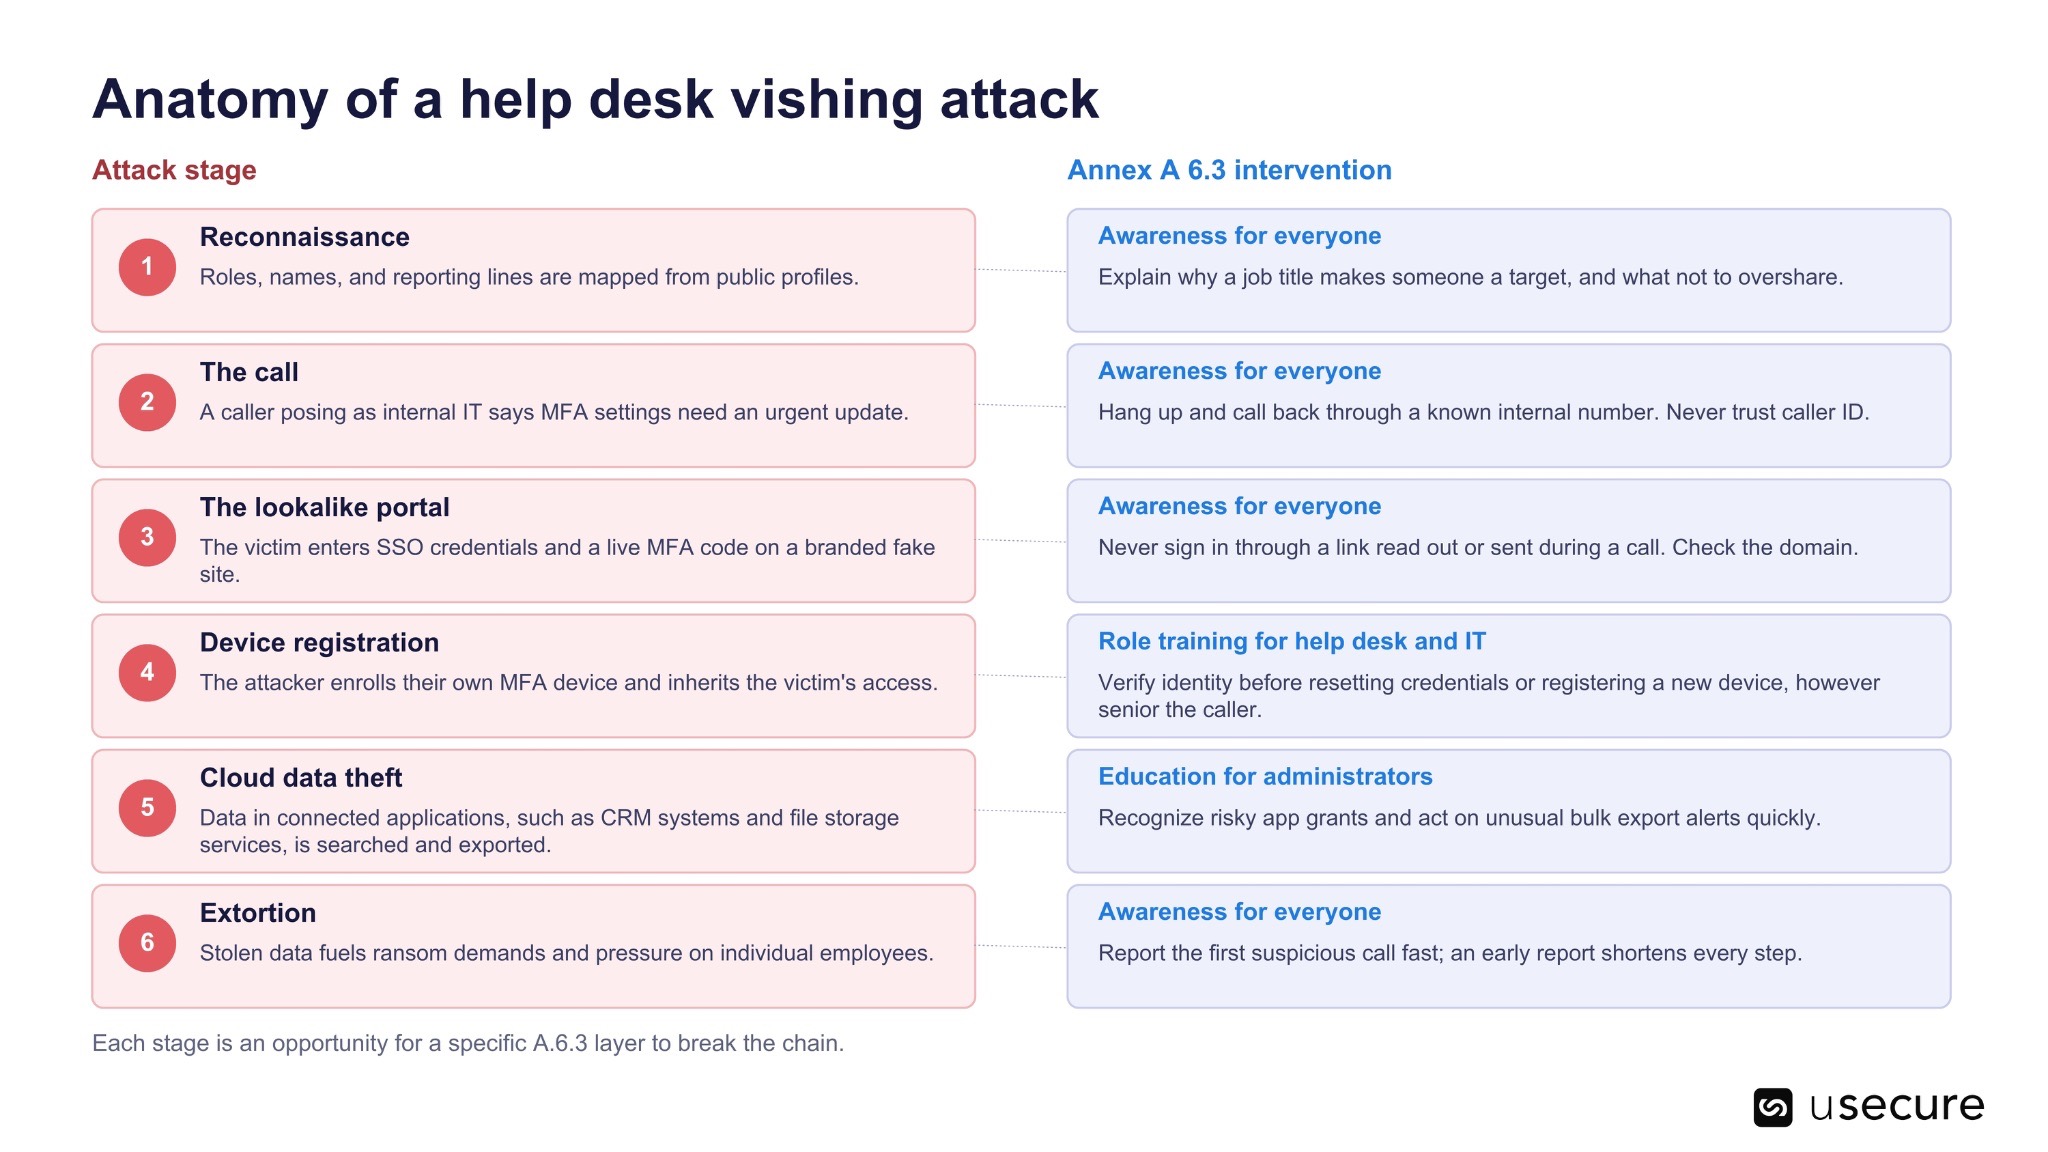
Los incidentes más reveladores de 2026 no empezaron con un archivo adjunto malicioso. En enero, los investigadores de Mandiant (Google) describieron una campaña vinculada al grupo de extorsión ShinyHunters en la que los atacantes llamaban haciéndose pasar por personal interno de TI, decían a los empleados que debían actualizar su configuración de MFA y los dirigían a páginas de inicio de sesión falsas con la imagen corporativa. Las víctimas introducían sus credenciales de inicio de sesión único y los códigos MFA en tiempo real, los atacantes registraban un nuevo dispositivo MFA y, a continuación, extraían datos de las aplicaciones cloud conectadas para extorsionar. Entre las organizaciones vinculadas públicamente a esta oleada figuran Betterment, SoundCloud y Crunchbase.
En marzo de 2026, la empresa de protección de identidad Aura comunicó que una llamada de phishing de voz dirigida a un único empleado permitió a un atacante acceder a unos 900.000 registros de una base de datos de marketing. Ese mismo mes, Hasbro detectó un acceso no autorizado a su red a través de una cuenta de empleado comprometida; la compañía estimó después que el impacto del incidente en sus ingresos rondaba los 25 millones de dólares.
Los reguladores han tomado nota. El 6 de febrero de 2026, el Departamento de Servicios Financieros del Estado de Nueva York publicó un aviso sobre una campaña en curso en la que los atacantes se hacen pasar por personal del servicio de soporte de TI, a menudo falsificando el identificador de llamada, para robar credenciales. Entre las medidas de mitigación recomendadas figuraban procedimientos de verificación de identidad que no dependan del identificador de llamada y formación en concienciación específica sobre esta técnica concreta.
Tu plantilla incluye a personas que no están en nómina
El Anexo A 6.3 va deliberadamente más allá de los empleados e incluye a las partes interesadas pertinentes, y 2025 dejó claro por qué. Marks & Spencer confirmó que los atacantes accedieron a sus sistemas mediante ingeniería social dirigida a un proveedor externo. Las ventas online estuvieron paradas 46 días y la cadena cifró el impacto en el beneficio operativo en torno a 300 millones de libras.
El patrón se amplía. El DBIR 2026 de Verizon detectó la implicación de un tercero en el 48 % de las brechas, un 60 % más que el año anterior. Para los proveedores de servicios gestionados y los service desks externalizados, esto corta por los dos lados. Son parte interesada en el SGSI de cada cliente y sus propios técnicos disponen justamente de los privilegios de restablecimiento que los atacantes buscan explotar con una simple llamada. Un programa de A.6.3 que se detiene en el límite de la nómina deja sin vigilar la puerta de la que más se abusa.
La shadow AI es la laguna más reciente en los contenidos de formación
Verizon constató que el 45 % de los empleados ya utiliza herramientas de IA de forma habitual en el trabajo, frente al 15 % del año anterior, y que el 67 % de quienes acceden a servicios de IA desde dispositivos corporativos lo hace con cuentas personales, ajenas a la organización. Los datos de IBM apuntan en la misma dirección: el uso no aprobado de IA por parte de empleados estuvo implicado en el 43 % de los incidentes relacionados con IA, frente al 20 % anterior, y el 68 % de las organizaciones que sufrieron una brecha no tenía ninguna gobernanza para gestionar la IA ni detectar shadow AI.
La mayoría de las organizaciones ha respondido redactando una política de uso aceptable de la IA. Bajo el Anexo A 6.3, redactarla es solo la mitad del trabajo. El control exige actualizaciones periódicas sobre las políticas específicas por materia según corresponda a cada rol, así que una política de IA sobre la que nadie ha recibido formación es tanto una brecha de A.6.3 como un riesgo de fuga de datos.
¿Qué buscan los auditores en el Anexo A 6.3?
Los auditores buscan evidencias de que el programa está planificado, es relevante para cada rol, se imparte realmente a todas las personas dentro del alcance, se mantiene actualizado conforme cambian las políticas y se evalúa para comprobar si ha funcionado. La norma no prescribe un formato, pero un rastro de evidencias maduro suele incluir lo siguiente.
- Un plan de formación y concienciación que asocie los contenidos a roles y riesgos, en lugar de limitarse a un único curso para toda la plantilla.
- Registros de impartición de todas las personas dentro del alcance, incluidos contratistas, personal temporal y equipos externalizados con acceso a sistemas o datos.
- Disparadores por incorporación y cambio de rol que demuestren que las nuevas incorporaciones y quienes pasan a ocupar puestos sensibles reciben formación antes de obtener el acceso o poco después.
- Comunicaciones de actualización de políticas que acrediten que los cambios en la política de seguridad y en las políticas específicas por materia han llegado a las personas afectadas.
- Medidas de eficacia que vayan más allá de la asistencia, como la evolución de las simulaciones, las tasas de notificación y la variación del riesgo individual.
- Entradas para la revisión por la dirección que evidencien que el equipo directivo conoce los resultados y actúa en consecuencia.
¿Cómo refuerza la inteligencia sobre riesgo humano el cumplimiento del Anexo A 6.3?
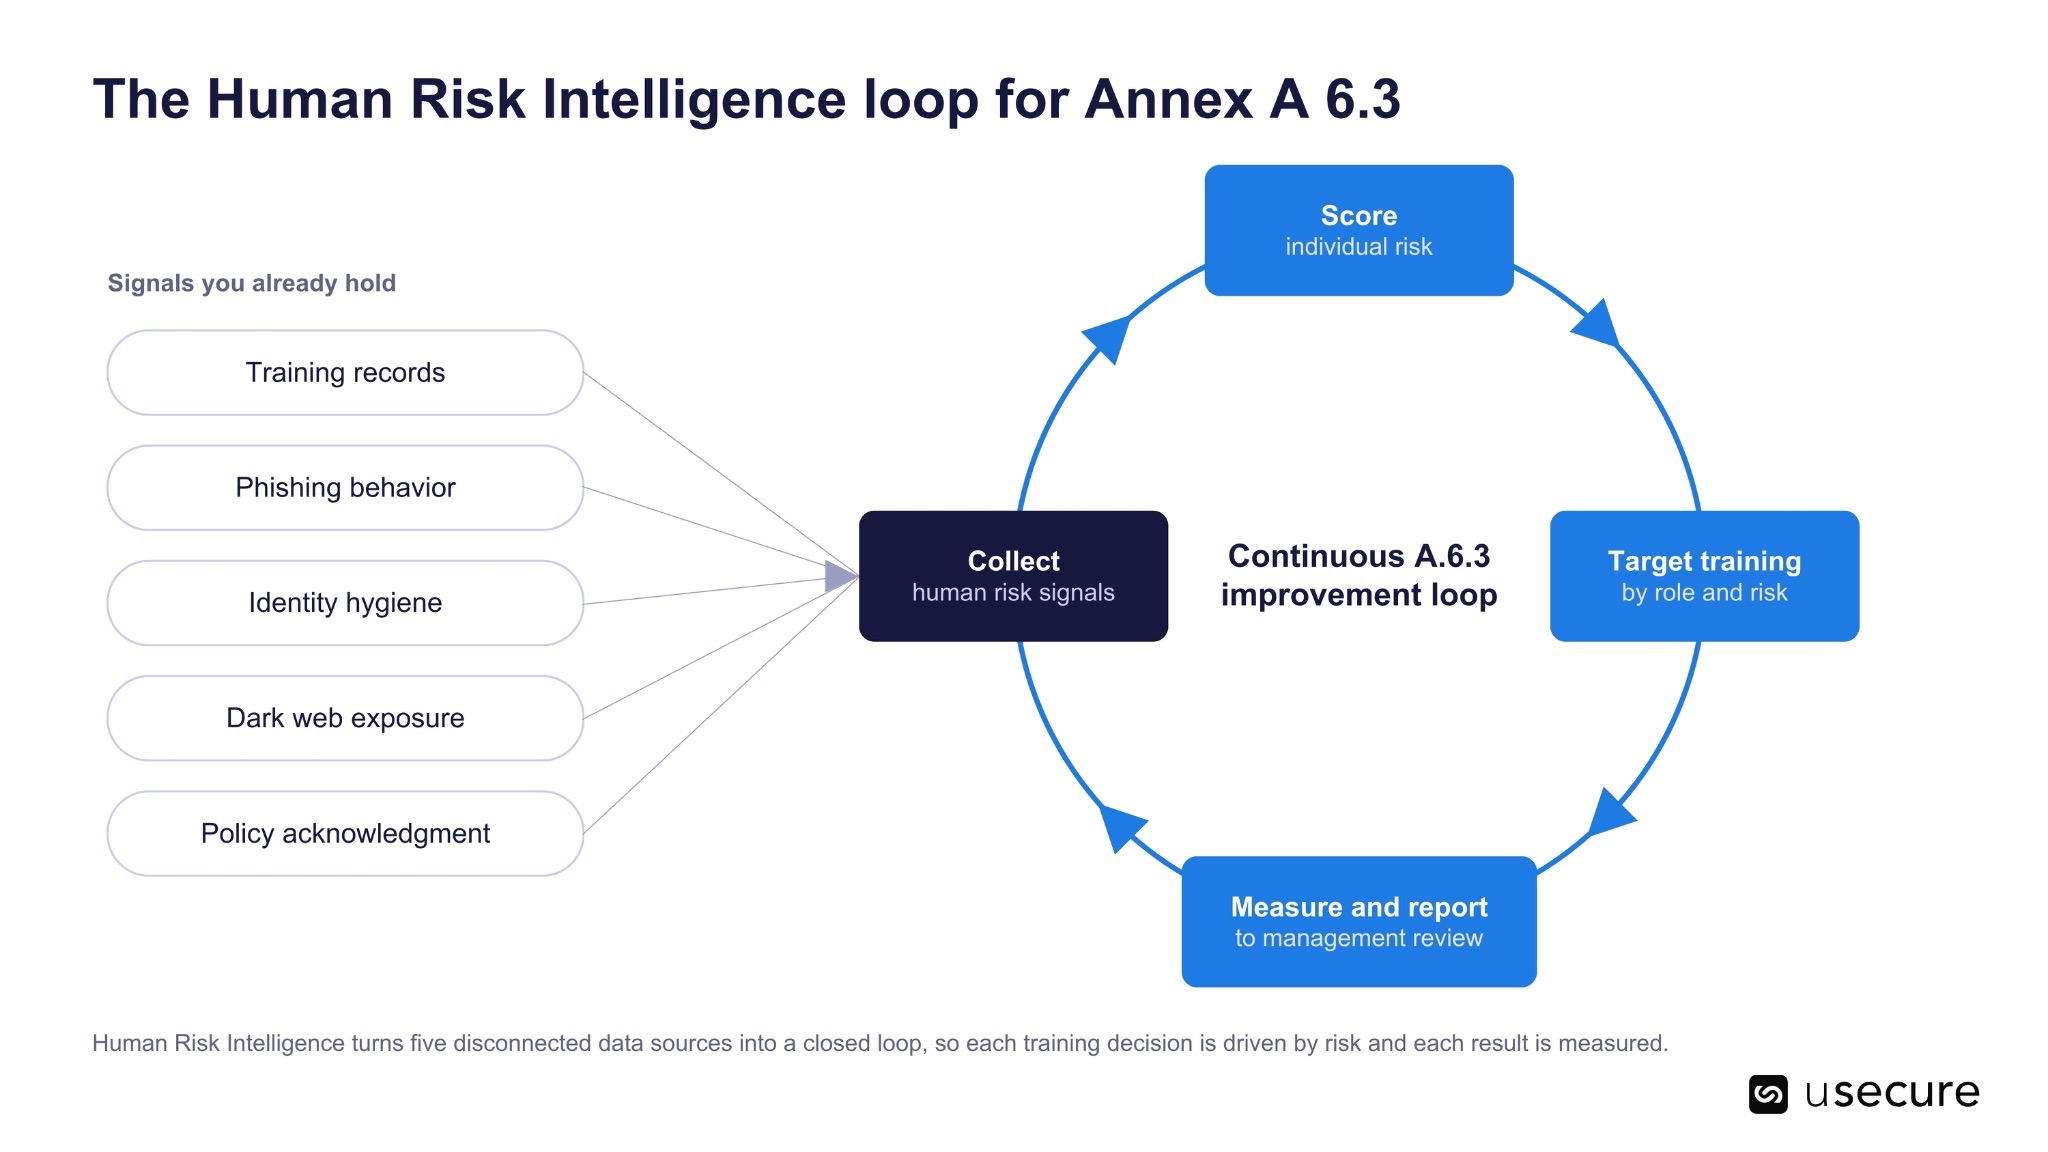
Human Risk Intelligence refuerza el control A.6.3 conectando las señales que ya describen el riesgo de cada persona, puntuando ese riesgo a nivel individual, dirigiendo la formación hacia donde más exposición puede reducir y midiendo si realmente lo ha hecho. El resultado es un rastro de evidencias que responde de forma directa a la pregunta sobre la eficacia.
La mayoría de las organizaciones ya dispone de los datos. Los registros de formación están en una plataforma, los resultados de las simulaciones de phishing en otra, el estado de la identidad y el MFA en una tercera, la exposición de credenciales en la dark web en otro sitio y las aceptaciones de políticas en su propio repositorio. Por separado, cada fuente cuenta solo una parte de la historia. Al unirlas, se ve qué personas combinan influencia, accesos, una higiene deficiente y credenciales expuestas: justo la intersección que buscan los atacantes cuando deciden a quién llamar.
De la función del puesto al perfil de riesgo
El control exige una formación adecuada a la función de cada puesto. Human Risk Intelligence permite a las organizaciones ir un paso más allá y adaptar la formación al perfil de riesgo real de cada persona. Dos personas con el mismo rol pueden presentar niveles de exposición muy distintos. Un analista financiero con un MFA sólido, sin credenciales expuestas y con un historial limpio en las simulaciones necesita una intervención diferente a la de un director financiero cuya contraseña apareció en una base de datos de brechas el trimestre pasado y que ha caído en dos simulaciones de voz.
Evidencias que convencen a auditores, aseguradoras y al consejo
Cuando las decisiones de formación se basan en datos de riesgo, esos mismos datos se convierten en la prueba. En lugar de presentar al auditor un informe de finalización, un responsable de seguridad puede mostrar cómo desciende trimestre a trimestre el número de usuarios de alto riesgo, cómo aumentan las tasas de notificación tanto por email como por teléfono y cómo se van cerrando las combinaciones tóxicas. Esas evidencias también responden a las preguntas que cada vez con más frecuencia plantean las aseguradoras de ciberriesgos y los consejos de administración sobre cómo se gestiona el riesgo humano.
Cómo construir un programa de Annex A 6.3 que aguante en 2026
Plantea el programa como un ciclo: define quién entra en el alcance, establece una línea base de su riesgo, imparte contenido por capas, mide los resultados y lleva esos resultados a la revisión por la dirección. Los seis pasos siguientes siguen ese orden.
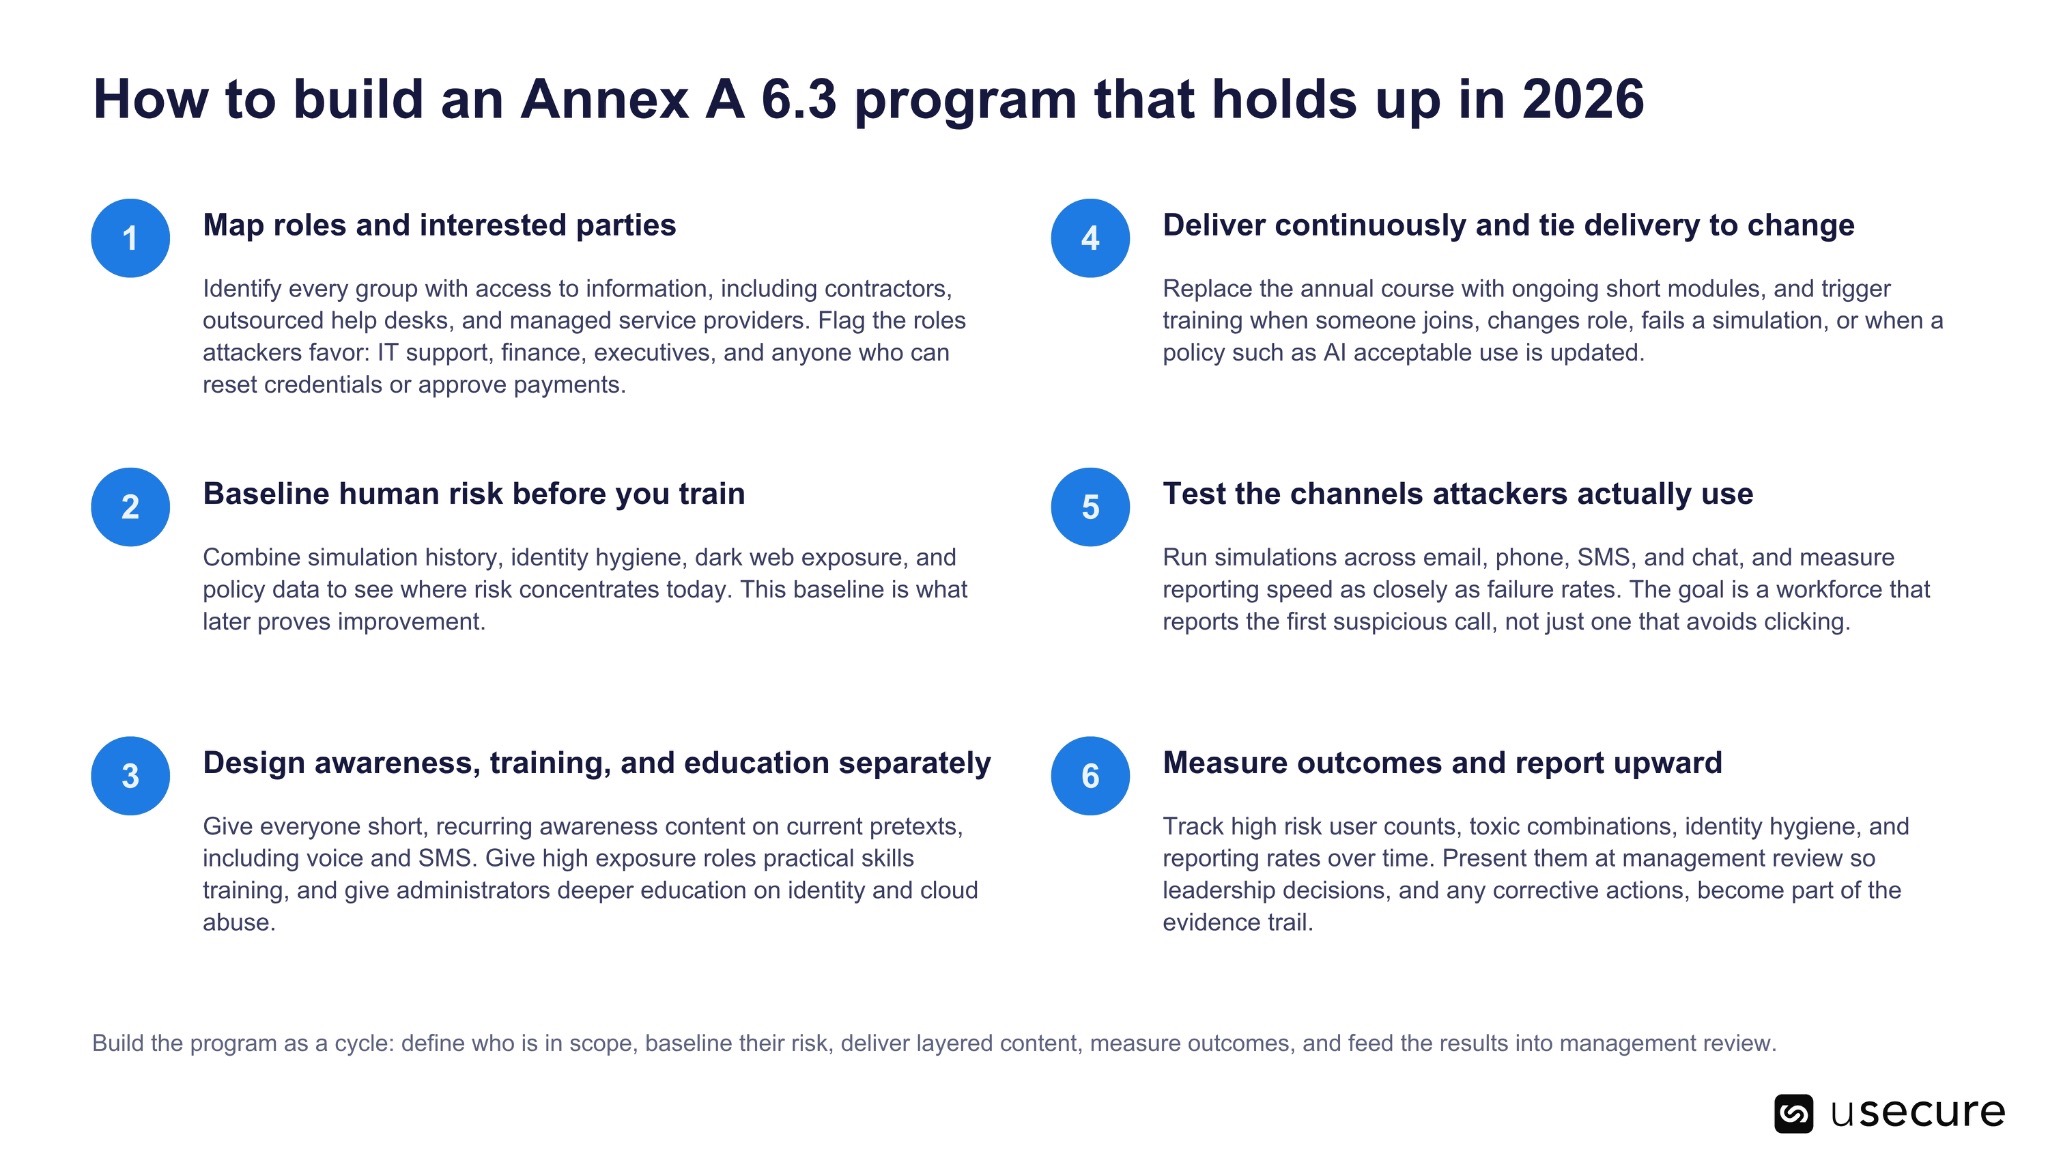
Qué exige realmente el Annex A 6.3 a los responsables de seguridad en 2026
El Anexo A 6.3 de la ISO 27001 plantea una pregunta sencilla: las personas que manejan tu información, ¿saben cómo protegerla? En 2026 esa pregunta se ha vuelto mucho más exigente. Las organizaciones mejor preparadas para su próxima auditoría, y para su próxima llamada de vishing, son las que tratan el A.6.3 como un programa de reducción de riesgo y no como una obligación formativa. Adaptan el contenido al rol y al riesgo individual de cada persona, incluyen a contratistas y proveedores de servicios, ponen a prueba los canales que realmente utilizan los atacantes y demuestran su eficacia con datos de resultados. La Human Risk Intelligence es lo que conecta todas esas piezas y convierte la formación en concienciación en algo que no solo puedes demostrar que hiciste, sino que puedes demostrar que funcionó.
Preguntas frecuentes
- ¿Es obligatoria la formación en concienciación de seguridad según la ISO/IEC 27001?
Sí, en la práctica. La cláusula 7.3 exige que las personas que realizan trabajos bajo el control de la organización conozcan la política de seguridad, su contribución al SGSI y las implicaciones de no cumplirla. El Anexo A 6.3 se selecciona técnicamente a través del análisis de riesgos y la Declaración de Aplicabilidad, pero casi nunca se excluye, porque la cláusula 7.3 no puede cumplirse sin algún tipo de programa de concienciación.
- ¿Con qué frecuencia exige la ISO/IEC 27001 la formación en concienciación?
La ISO/IEC 27001 no fija una frecuencia concreta. El control exige una formación adecuada a la función de cada puesto, junto con actualizaciones periódicas cuando cambian las políticas y los procedimientos, y la guía de la ISO/IEC 27002 habla de un programa periódico. Cada vez más, los auditores esperan actividad continua, desencadenantes en la incorporación y en los cambios de rol, y una frecuencia acorde con el riesgo de la organización, en lugar de un único curso anual.
- ¿Los contratistas y proveedores necesitan formación según el Anexo A 6.3?
El control abarca al personal de la organización y a las partes interesadas relevantes. Los contratistas, el personal temporal y los equipos de service desk externalizados con acceso a sus sistemas o datos suelen estar dentro del alcance, ya sea con formación directa o mediante obligaciones formativas contractuales cuyo cumplimiento verifica.
- ¿Las simulaciones de phishing cuentan como evidencia para el Anexo A 6.3?
Las simulaciones de Phishing son una evidencia de apoyo sólida, porque ponen a prueba el comportamiento y no solo el conocimiento. Resultan más convincentes cuando cubren los canales que los atacantes utilizan de verdad, incluidos la voz y el SMS, y cuando sus resultados alimentan formación de refuerzo dirigida e informes de tendencias.
- ¿Cuál es la diferencia entre la cláusula 7.3 y el Anexo A 6.3?
La cláusula 7.3 define el resultado: las personas deben conocer la política y sus responsabilidades. El Anexo A 6.3 describe el control que lo consigue: un programa estructurado de concienciación, educación y formación adaptado a la función de cada puesto, con actualizaciones periódicas cuando cambian las políticas.
BOOK A DEMO
See Human Risk Intelligence in action
A 30-minute walkthrough of how to cut human risk across your users, tailored to MSPs and IT teams.
Subscribe to newsletter

Descubre cómo las empresas de servicios profesionales reducen el riesgo humano con usecure
Descubre cómo los equipos de TI de servicios profesionales usan usecure para proteger los datos confidenciales de sus clientes, mantener el cumplimiento normativo y salvaguardar su reputación, sin interrumpir el trabajo facturable.
Related posts
Explore more insights, updates, and resources from usecure.

Cumplimiento de la ISO/IEC 27001: cómo la Human Risk Intelligence (HRI) aporta las evidencias medibles que exigen los auditores