ISO/IEC 27001 Annexe A 6.3 : pourquoi la sensibilisation doit désormais prouver qu'elle réduit le risque humain

Table of contents
Subscribe to newsletter
KEY TAKEAWAYS
- L'A.6.3 ne concerne pas uniquement vos salariés. Le personnel et les parties intéressées pertinentes, y compris les prestataires et les help desks externalisés, doivent bénéficier d'actions de sensibilisation, de formation et d'éducation adaptées à leur rôle, ainsi que de mises à jour régulières lorsque les politiques évoluent.
- La version 2022 s'applique désormais à toutes les organisations certifiées. La période de transition des certificats 2013 a pris fin le 31 octobre 2025 : les auditeurs évaluent donc les programmes au regard de l'ISO/IEC 27001:2022 et des lignes directrices de l'ISO/IEC 27002.
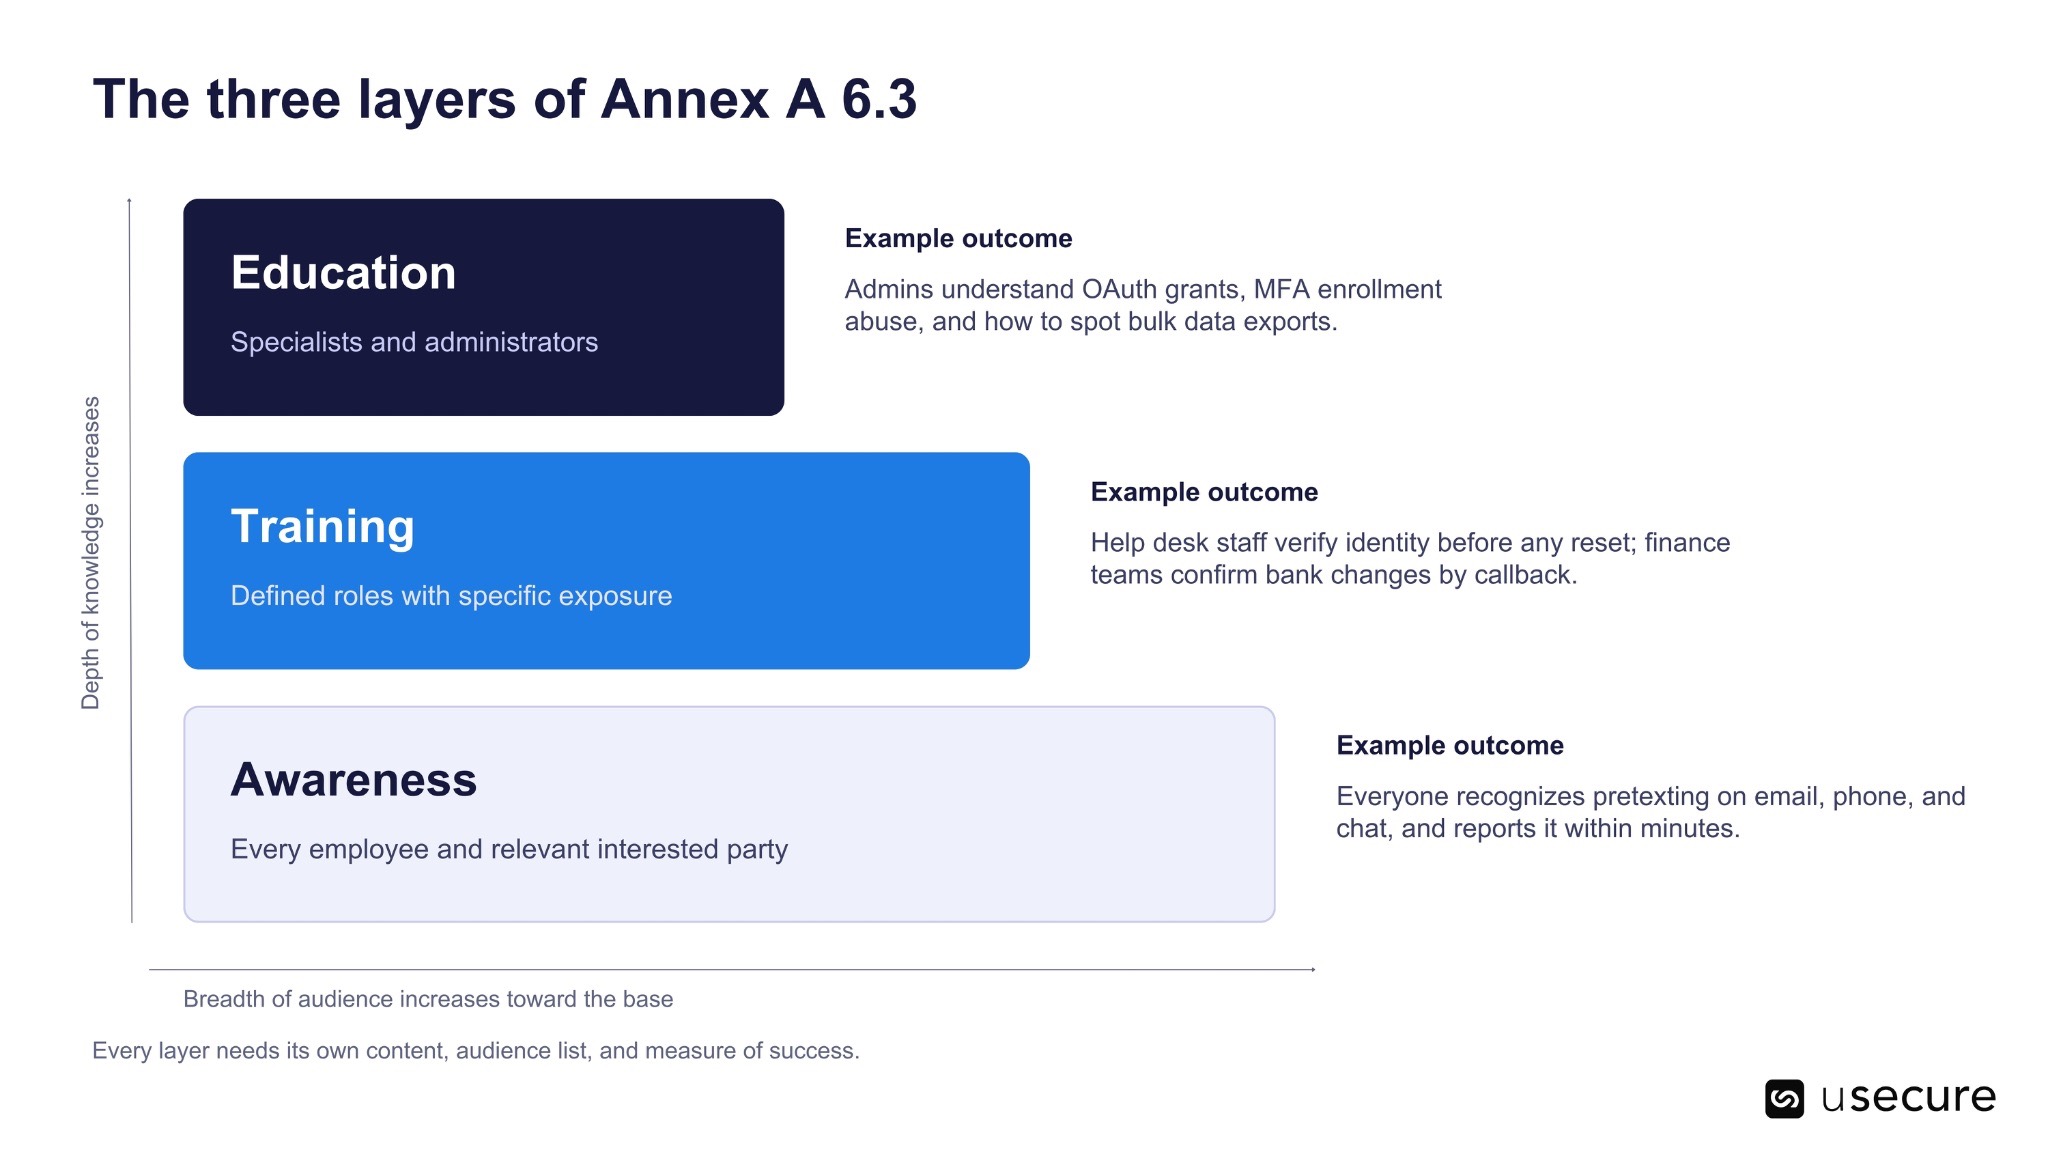
- Sensibilisation, formation et éducation sont trois niveaux distincts. Traitez-les comme des programmes à part entière, avec leurs propres contenus, publics et indicateurs de réussite.
- Les attaquants sont passés au téléphone. Le facteur humain intervient dans 62 % des compromissions et l'usurpation d'identité auprès des help desks est à l'origine de 13 % des attaques : la formation doit donc couvrir la voix, les SMS et la messagerie instantanée autant que l'e-mail.
- Les auditeurs attendent la preuve de l'efficacité, pas seulement de la réalisation. Une piste d'audit solide relie la formation aux rôles, couvre l'ensemble du périmètre, assure le suivi des mises à jour de politiques et démontre si les comportements ont réellement changé.
- La Human Risk Intelligence transforme la formation en réduction mesurable du risque. Elle croise les données de formation, de Phishing, d'identité et d'exposition sur le dark web : vous ciblez la formation selon le risque individuel et démontrez la baisse, dans le temps, des utilisateurs à haut risque et des combinaisons toxiques.
L'Annexe A 6.3 de la norme ISO/IEC 27001 impose aux organisations de fournir à leurs collaborateurs, ainsi qu'aux parties intéressées concernées telles que les prestataires, une sensibilisation, une formation et un apprentissage à la sécurité adaptés à leurs fonctions respectives, complétés par des mises à jour régulières lorsque les politiques évoluent. En 2026, cette exigence est mise à rude épreuve. Le facteur humain intervient dans 62 % des violations de données, les tiers dans 48 %, et les attaquants appellent désormais les services d'assistance IT pour contourner l'authentification multifacteur. Cet article détaille ce que les auditeurs attendent au titre de l'A.6.3, pourquoi les taux de complétion ne suffisent plus comme preuve, et comment la Human Risk Intelligence relie les données de formation, de phishing, d'identité et d'exposition sur le dark web pour démontrer que le risque humain diminue réellement.
Qu'est-ce que l'Annexe A 6.3 de l'ISO/IEC 27001 ?
L'Annexe A 6.3 de l'ISO/IEC 27001 est le contrôle « personnes » qui impose à une organisation de fournir à son personnel, et aux parties intéressées concernées, une sensibilisation, une formation et un apprentissage à la sécurité de l'information adaptés à leur fonction, ainsi que des mises à jour régulières à chaque évolution de la politique de sécurité de l'information, des politiques thématiques ou des procédures. Il appartient au thème des contrôles liés aux personnes de l'ISO/IEC 27001:2022 et remplace le contrôle A.7.2.2 de l'édition 2013.
L'écart entre les deux éditions compte bien plus aujourd'hui qu'il y a un an. La période de transition pour les certificats délivrés au titre de l'édition 2013 a pris fin le 31 octobre 2025 : toute organisation certifiée est désormais évaluée selon la formulation de 2022 et les recommandations associées de l'ISO/IEC 27002:2022. Ces recommandations décrivent un programme structuré, aligné sur la politique de sécurité et les politiques thématiques de l'organisation, délivré de façon périodique, étendu aux nouveaux arrivants comme aux collaborateurs qui changent de poste, et dont l'efficacité est évaluée une fois le programme déployé.
Sensibilisation, apprentissage et formation : trois niveaux distincts
Le contrôle nomme trois activités, et les auditeurs attendent de plus en plus des organisations qu'elles les traitent séparément. La sensibilisation est transversale : elle vise à modifier l'attention et les réflexes de l'ensemble des collaborateurs. La formation développe les compétences précises dont certains rôles ont besoin pour travailler en sécurité. L'apprentissage approfondi construit une expertise pointue pour celles et ceux qui conçoivent, exploitent et défendent vos systèmes.
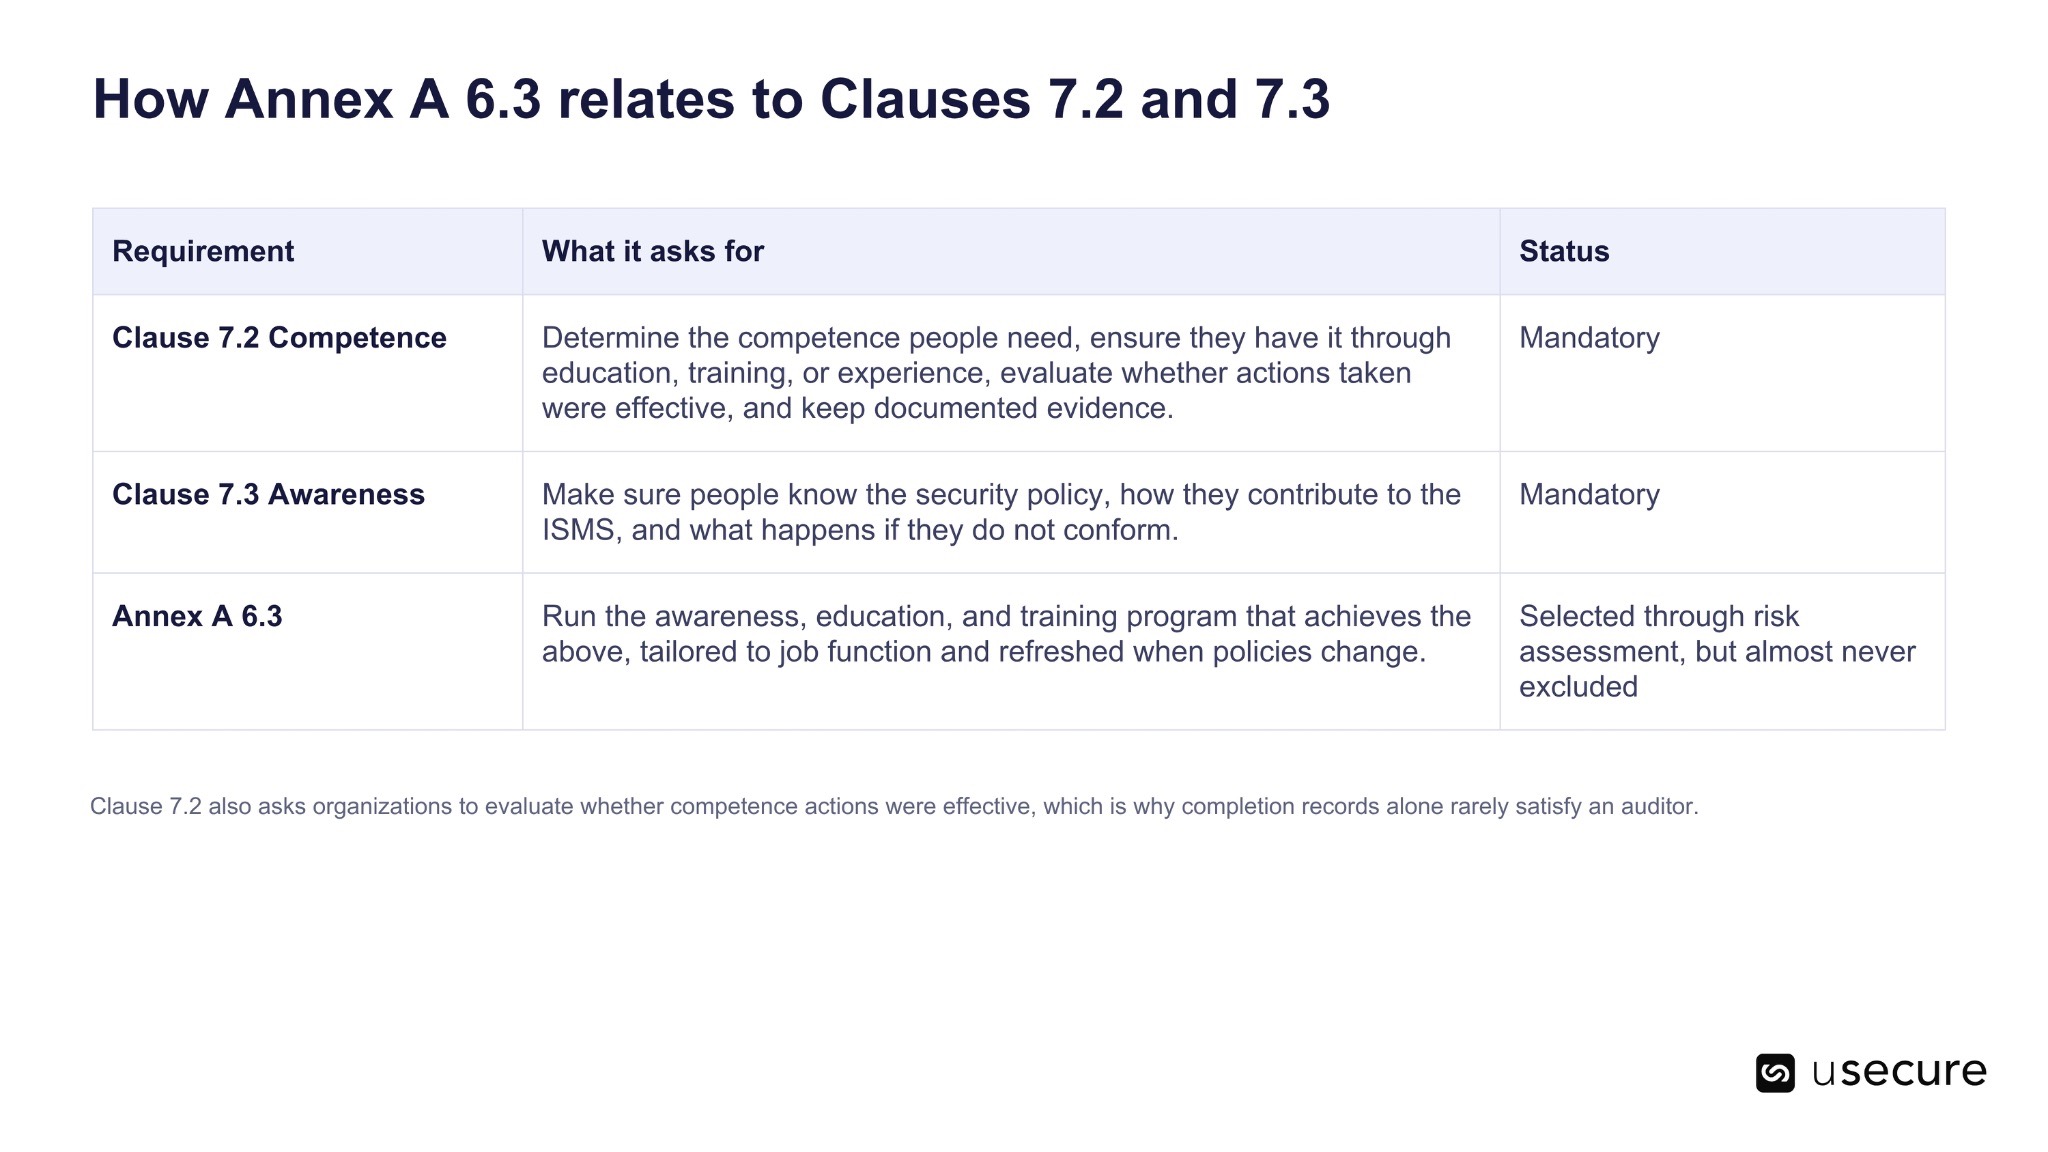
Le lien entre l'Annexe A 6.3 et les chapitres 7.2 et 7.3
L'Annexe A 6.3 ne fonctionne pas isolément. Deux exigences obligatoires du corps principal de la norme déterminent ce qu'elle doit produire, et les auditeurs retracent souvent une même non-conformité à travers les trois.
Pourquoi la clause sur la sensibilisation pèse-t-elle davantage en 2026 ?
Elle pèse davantage parce que les collaborateurs restent la voie d'accès la plus fiable vers une organisation, et que les attaquants ont changé les canaux qu'ils utilisent pour les atteindre. Le Data Breach Investigations Report 2026 de Verizon, bâti sur plus de 22 000 compromissions confirmées dans 145 pays, relève un facteur humain dans 62 % des violations. Le Cost of a Data Breach Report 2026 d'IBM montre quant à lui que le phishing, y compris le phishing vocal et par SMS, a été le vecteur d'attaque initial le plus fréquent pour la quatrième année consécutive : présent dans 17 % des violations, pour un coût moyen de 5,29 millions de dollars.
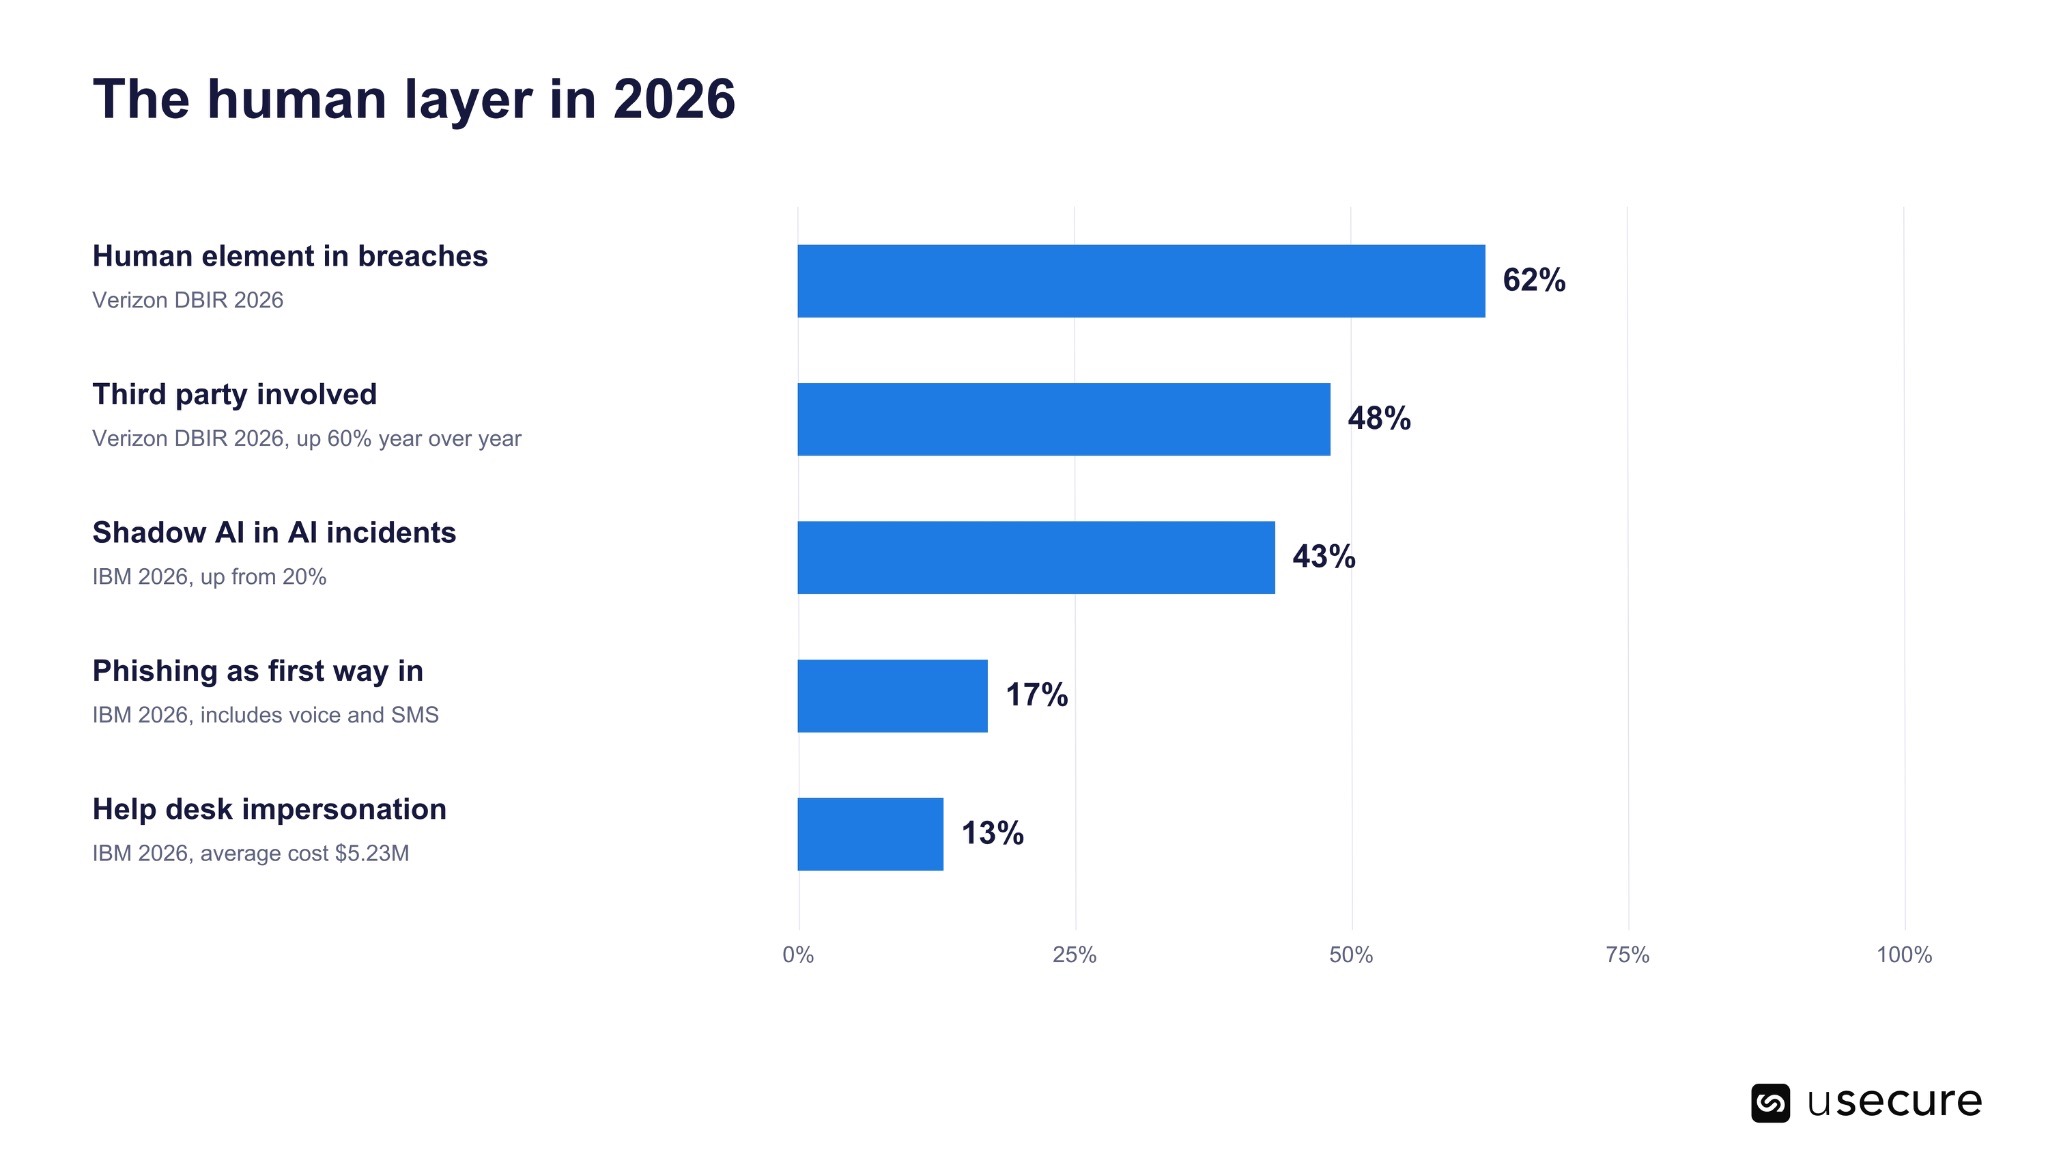
Deux autres enseignements de ces rapports changent la donne quant au périmètre que doit couvrir un programme de sensibilisation. IBM constate que les attaquants ont eu recours à l'ingénierie sociale — en se faisant passer pour le support informatique, par exemple — dans 13 % des attaques, pour un coût moyen de 5,23 millions de dollars. Et, pour la première fois, IBM indique qu'une violation malveillante sur quatre impliquait l'IA, l'usurpation d'identité par deepfake constituant la principale catégorie, avec un coût moyen d'environ 6 millions de dollars.
Les attaquants sont passés de la boîte mail au téléphone
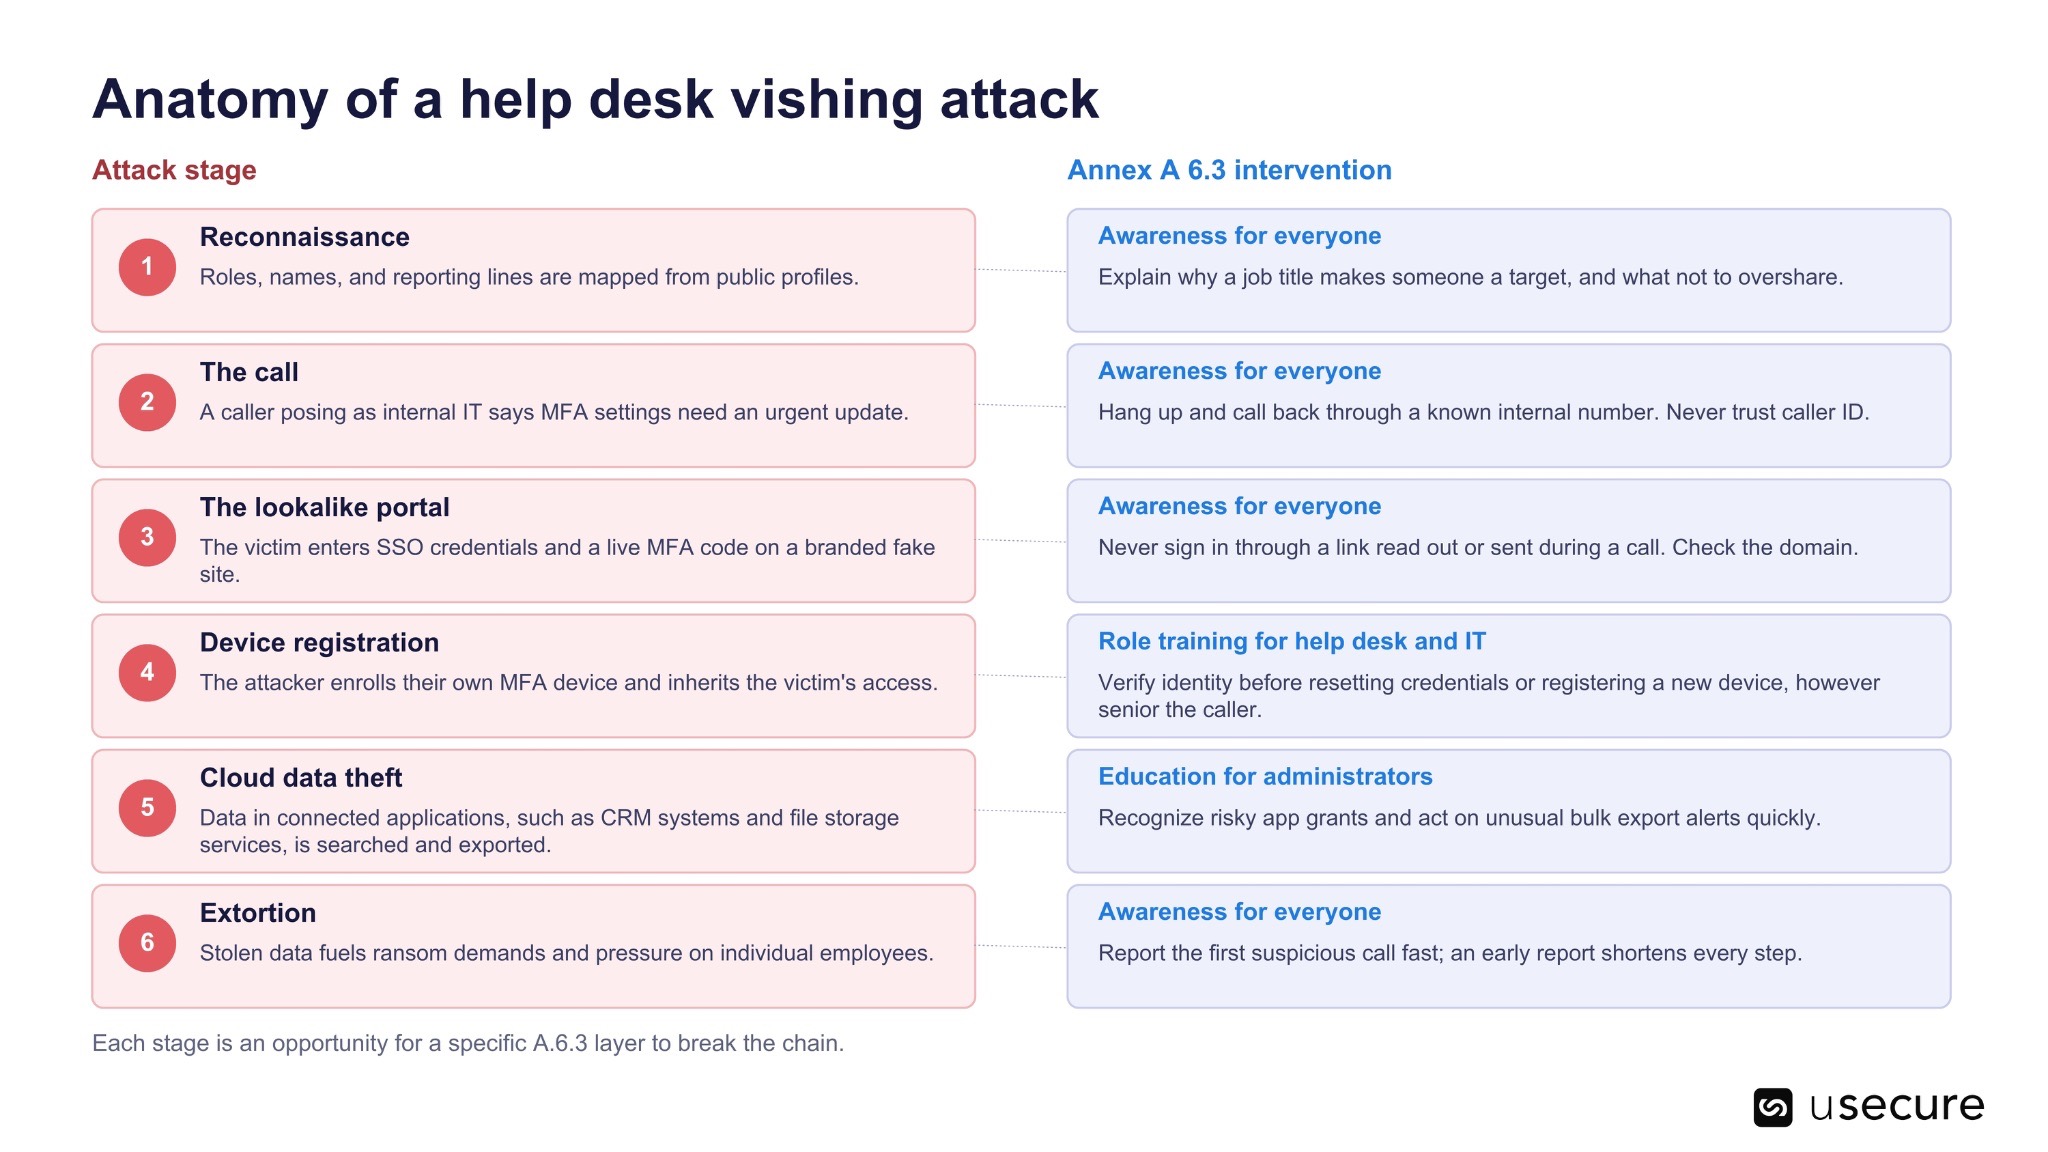
Les incidents les plus instructifs de 2026 n'ont pas commencé par une pièce jointe malveillante. En janvier, les chercheurs de Mandiant (Google) ont décrit une campagne liée au groupe d'extorsion ShinyHunters : les appelants se faisaient passer pour le service informatique interne, expliquaient aux collaborateurs que leurs paramètres MFA devaient être mis à jour, puis les redirigeaient vers des pages de connexion imitant l'identité visuelle de l'entreprise. Les victimes saisissaient leurs identifiants de single sign-on et leurs codes MFA en temps réel, les attaquants enregistraient un nouvel appareil MFA, puis exfiltraient des données depuis les applications cloud connectées à des fins d'extorsion. Parmi les organisations publiquement associées à cette vague figuraient Betterment, SoundCloud et Crunchbase.
En mars 2026, la société de protection des identités Aura a révélé qu'un appel de phishing vocal ciblant un seul collaborateur avait permis à un attaquant d'accéder à près de 900 000 enregistrements issus d'une base de données marketing. Le même mois, Hasbro a détecté un accès non autorisé à son réseau via un compte collaborateur compromis ; l'entreprise a ensuite estimé l'impact de l'incident sur son chiffre d'affaires à environ 25 millions de dollars.
Les régulateurs l'ont bien noté. Le 6 février 2026, le New York State Department of Financial Services a publié un avis concernant une campagne en cours dans laquelle les attaquants usurpent l'identité du support informatique, souvent avec un numéro d'appelant falsifié, pour dérober des identifiants. Les mesures recommandées : des procédures de vérification d'identité qui ne reposent pas sur l'identifiant de l'appelant, et une sensibilisation ciblée précisément sur cette technique.
Votre effectif comprend des personnes que vous n'employez pas
L'Annexe A 6.3 va délibérément au-delà des salariés pour inclure les parties intéressées pertinentes, et 2025 en a donné la démonstration. Marks & Spencer a confirmé que les attaquants étaient entrés dans ses systèmes via une attaque d'ingénierie sociale menée chez un fournisseur tiers. Les ventes en ligne ont été interrompues pendant 46 jours et le distributeur a chiffré l'impact sur son résultat opérationnel à environ 300 millions de livres sterling.
Le phénomène s'étend. Le DBIR 2026 de Verizon relève l'implication d'un tiers dans 48 % des compromissions, soit une hausse de 60 % par rapport à l'année précédente. Pour les fournisseurs de services managés et les service desks externalisés, cela fonctionne dans les deux sens. Ils sont parties intéressées dans le SMSI de chacun de leurs clients, et leurs propres techniciens détiennent précisément les privilèges de réinitialisation que les attaquants cherchent à exploiter par téléphone. Un programme A.6.3 qui s'arrête à la frontière de la paie laisse sans surveillance la porte la plus souvent forcée.
Le shadow AI est la nouvelle faille des contenus de sensibilisation
Verizon constate que 45 % des collaborateurs utilisent désormais régulièrement des outils d'IA au travail, contre 15 % un an plus tôt, et que 67 % des utilisateurs accédant à des services d'IA depuis un appareil professionnel le faisaient via des comptes personnels, non professionnels. Les chiffres d'IBM vont dans le même sens : l'usage non approuvé de l'IA par les collaborateurs est en cause dans 43 % des incidents liés à l'IA, contre 20 % auparavant, et 68 % des organisations compromises n'avaient aucune gouvernance en place pour encadrer l'IA ou détecter le shadow AI.
La plupart des organisations ont réagi en rédigeant une charte d'usage acceptable de l'IA. Au regard de l'Annexe A 6.3, la rédiger ne représente que la moitié du travail. La mesure exige des mises à jour régulières sur les politiques thématiques pertinentes pour chaque rôle : une politique IA sur laquelle personne n'a jamais été formé constitue donc à la fois un écart A.6.3 et un risque de fuite de données.
Que recherchent les auditeurs au titre de l'Annexe A 6.3 ?
Les auditeurs cherchent la preuve que le programme est planifié, pertinent pour chaque rôle, réellement délivré à toutes les personnes concernées, tenu à jour à mesure que les politiques évoluent, et évalué quant à son efficacité. La norme n'impose pas de format, mais une piste de preuves mature comprend généralement les éléments suivants.
- Un plan de formation et de sensibilisation qui associe les contenus aux rôles et aux risques, plutôt qu'un cours unique pour l'ensemble du personnel.
- Des registres de diffusion pour toutes les personnes concernées, y compris les prestataires, les intérimaires et les équipes externalisées ayant accès aux systèmes ou aux données.
- Des déclencheurs à l'arrivée et au changement de poste, démontrant que les nouveaux arrivants et les personnes accédant à des fonctions sensibles sont formés avant ou peu après l'obtention de leurs accès.
- Des communications sur les mises à jour de politiques, prouvant que les évolutions de la politique de sécurité et des politiques thématiques ont bien atteint les personnes concernées.
- Des mesures d'efficacité qui vont au-delà du taux de participation : tendances des simulations, taux de signalement et évolution du risque individuel.
- Des éléments d'entrée de la revue de direction montrant que le management prend connaissance des résultats et agit en conséquence.
Comment l'intelligence du risque humain renforce-t-elle la conformité à l'Annexe A 6.3 ?
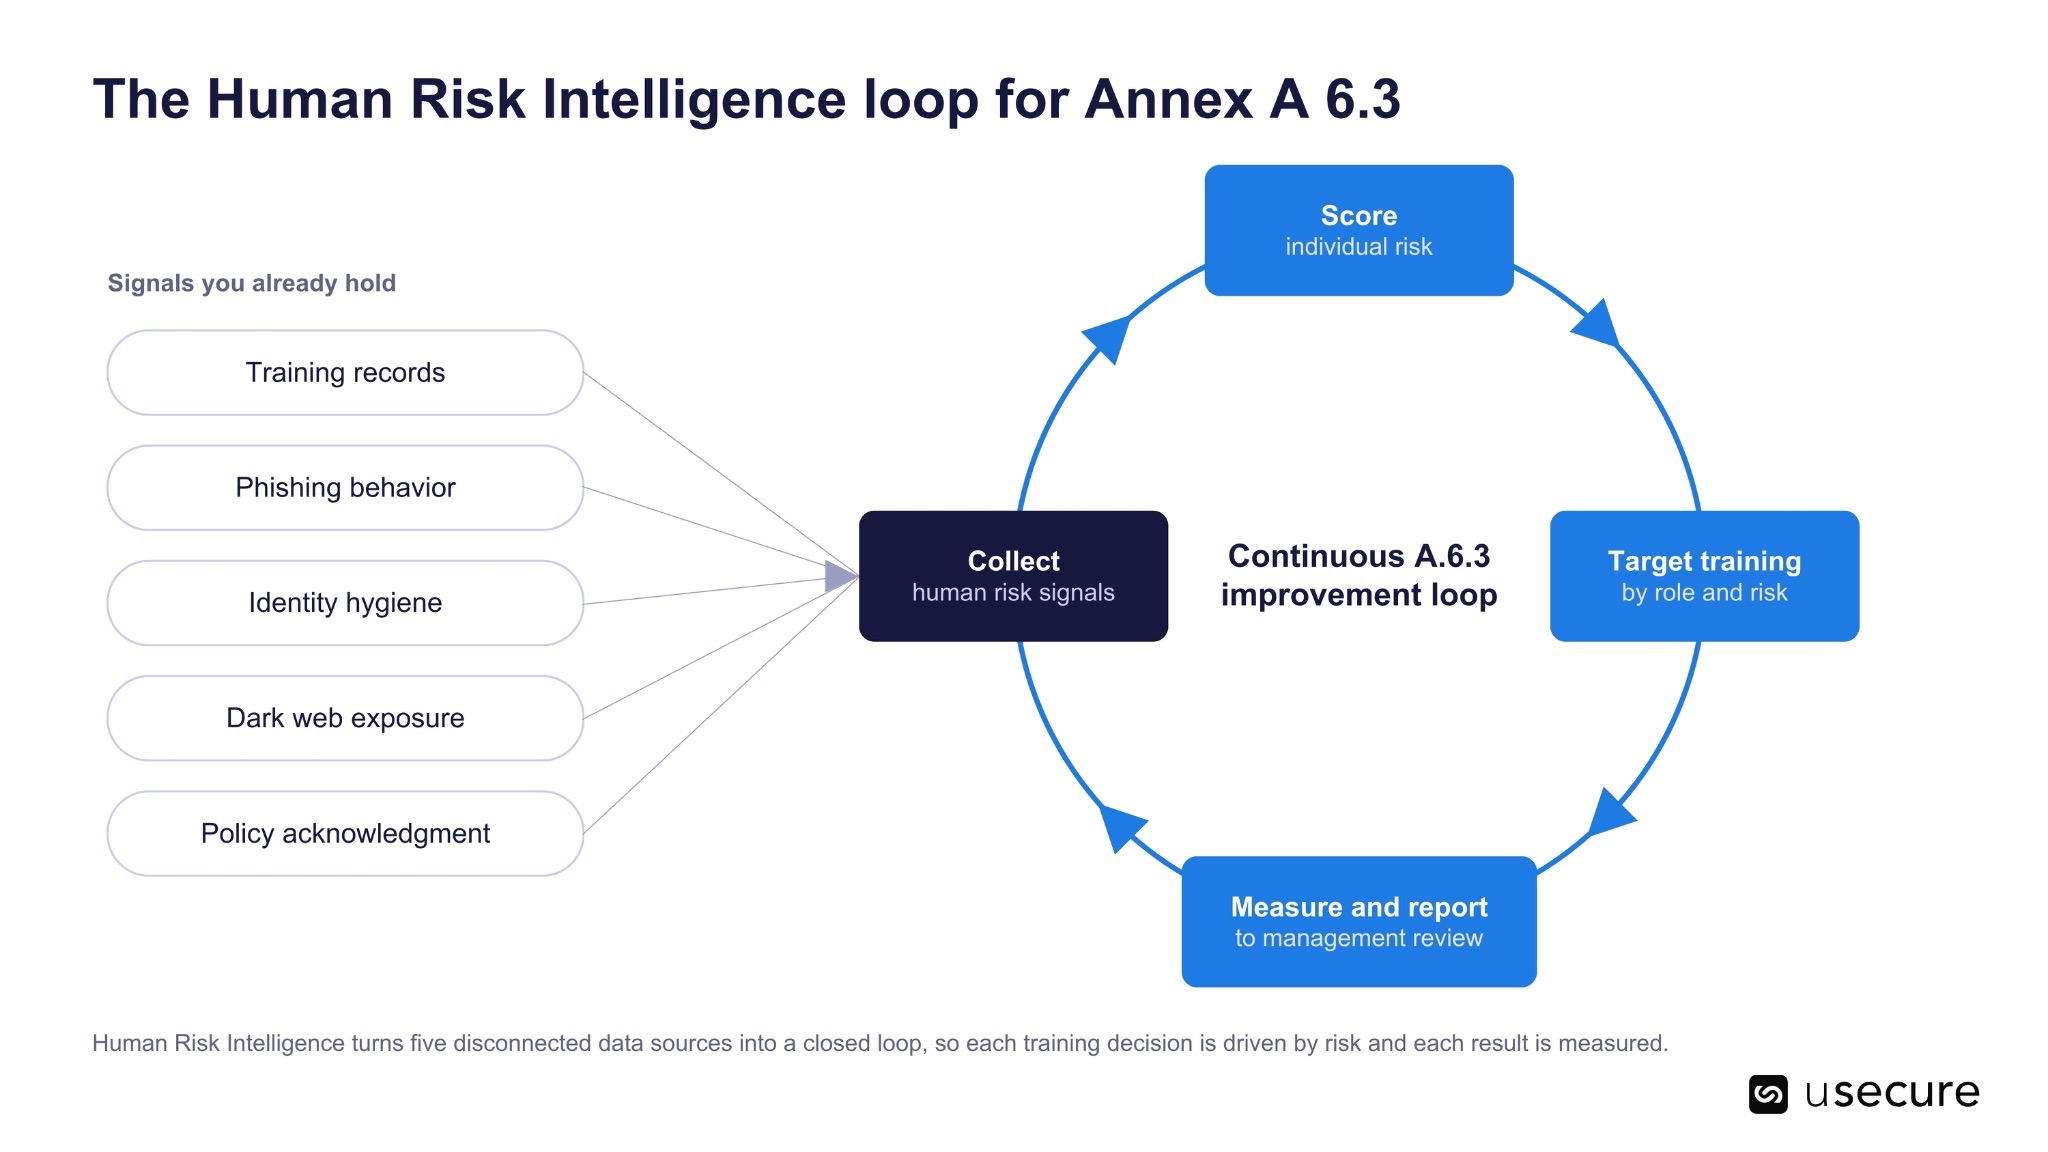
Le Human Risk Intelligence renforce la mesure A.6.3 en reliant les signaux qui décrivent déjà le risque associé à chaque collaborateur, en notant ce risque au niveau individuel, en orientant la formation là où elle réduira le plus l'exposition, puis en mesurant si l'effet attendu s'est produit. Le résultat : une piste de preuves qui répond directement à la question de l'efficacité.
La plupart des organisations disposent déjà de ces données. Les historiques de formation sont dans une plateforme, les résultats des simulations de phishing dans une autre, les statuts d'identité et de MFA dans une troisième, l'exposition d'identifiants sur le dark web ailleurs encore, et les acceptations de politiques dans leur propre référentiel. Pris isolément, chacun ne raconte qu'une partie de l'histoire. Réunis, ils révèlent quelles personnes cumulent influence, niveau d'accès, hygiène défaillante et identifiants exposés — précisément le recoupement que recherchent les attaquants lorsqu'ils choisissent qui appeler.
De la fonction occupée au profil de risque
La mesure exige une formation adaptée à la fonction occupée. Le Human Risk Intelligence permet d'aller un cran plus loin : adapter la formation au profil de risque réel de chaque personne. Deux collaborateurs occupant le même poste peuvent présenter des niveaux d'exposition très différents. Un analyste financier doté d'un MFA robuste, sans identifiants exposés et avec un historique de simulations irréprochable n'appelle pas la même intervention qu'un directeur financier dont le mot de passe est apparu dans une base de données de fuites le trimestre dernier et qui a échoué à deux simulations d'attaque vocale.
Des preuves qui parlent aux auditeurs, aux assureurs et au comité de direction
Lorsque les décisions de formation s'appuient sur des données de risque, ces mêmes données deviennent la preuve. Plutôt que de présenter à un auditeur un rapport de complétion, un responsable sécurité peut montrer la baisse trimestre après trimestre du nombre d'utilisateurs à haut risque, la progression des taux de signalement par e-mail comme par téléphone, et la résorption des combinaisons toxiques. Ces éléments répondent aussi aux questions que les assureurs cyber et les conseils d'administration posent de plus en plus souvent sur la gestion du risque humain.
Comment bâtir un programme Annexe A 6.3 qui tient la route en 2026
Construisez le programme comme un cycle : définir le périmètre des personnes concernées, établir une base de référence de leur risque, diffuser des contenus par paliers, mesurer les résultats et alimenter la revue de direction. Les six étapes ci-dessous suivent cet ordre.
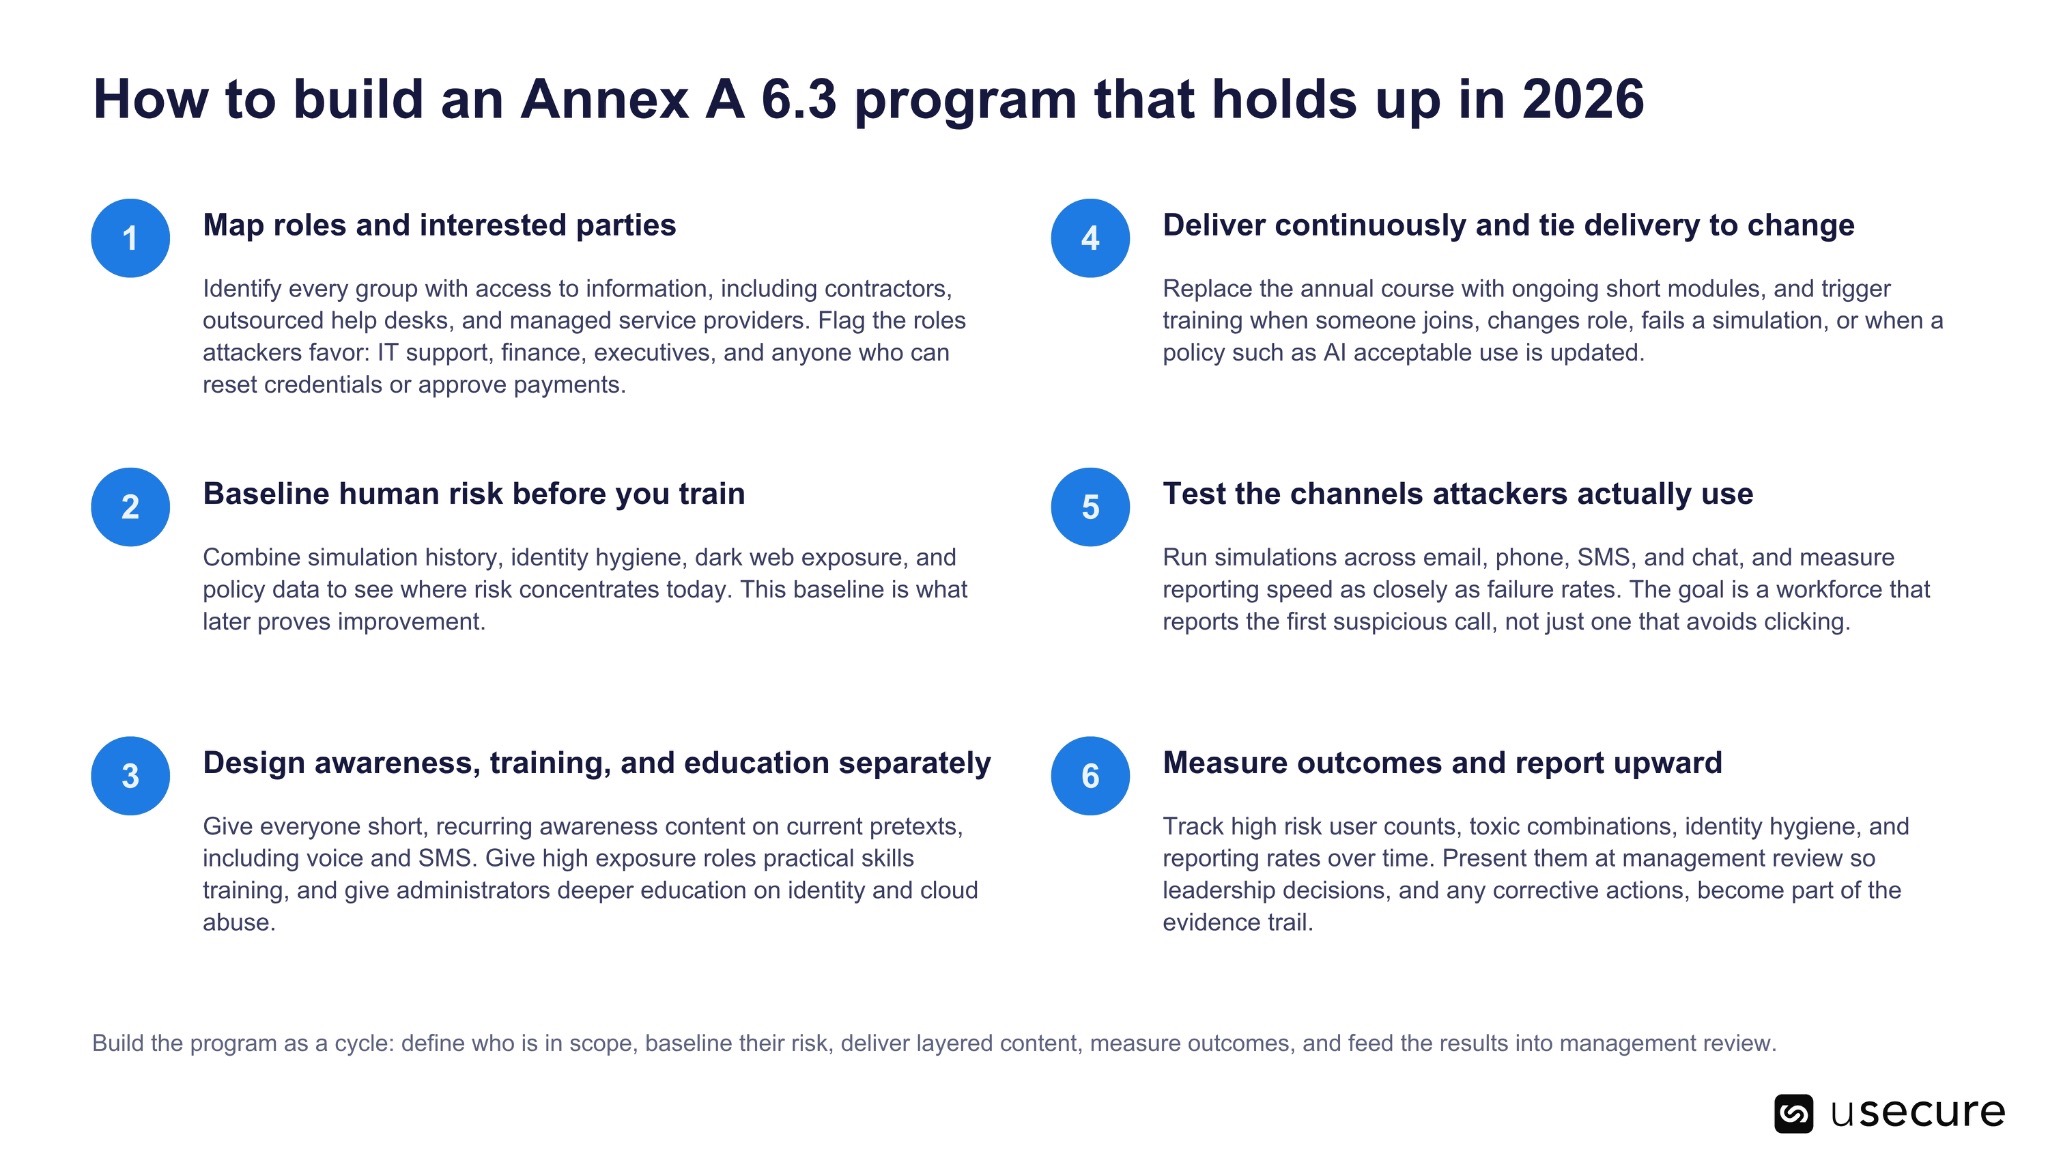
Ce que la mesure Annexe A 6.3 attend vraiment des responsables sécurité en 2026
L'Annexe A 6.3 de la norme ISO 27001 pose une question simple : les personnes qui manipulent vos informations savent-elles comment les protéger ? En 2026, cette question est devenue bien plus exigeante. Les organisations les mieux armées pour leur prochain audit — et pour leur prochain appel de vishing — sont celles qui abordent l'A.6.3 comme un programme de réduction du risque, et non comme une simple obligation de formation. Elles adaptent les contenus au rôle et au niveau de risque de chaque collaborateur, couvrent les prestataires et les fournisseurs de services, testent les canaux réellement utilisés par les attaquants et démontrent leur efficacité à l'aide de données de résultats. La Human Risk Intelligence est le fil conducteur qui relie ces éléments : elle transforme la sensibilisation à la sécurité, qui passe d'une activité que vous pouvez prouver avoir menée à une activité dont vous pouvez prouver les effets.
Questions fréquentes
- La sensibilisation à la sécurité est-elle obligatoire selon l'ISO/IEC 27001 ?
Oui, dans les faits. L'article 7.3 exige que les personnes effectuant un travail sous le contrôle de l'organisation connaissent la politique de sécurité, leur contribution au SMSI et les conséquences d'un non-respect. L'Annexe A 6.3 est techniquement sélectionnée via l'appréciation des risques et la Déclaration d'applicabilité, mais elle n'est pratiquement jamais exclue, car l'article 7.3 ne peut être satisfait sans une forme de programme de sensibilisation.
- À quelle fréquence l'ISO/IEC 27001 impose-t-elle une formation de sensibilisation ?
L'ISO/IEC 27001 ne fixe aucune fréquence précise. Le contrôle exige une formation adaptée à la fonction occupée, complétée par des mises à jour régulières lorsque les politiques et procédures évoluent ; les recommandations de l'ISO/IEC 27002 appellent quant à elles un programme périodique. Les auditeurs attendent de plus en plus une activité continue, des déclencheurs liés à l'intégration et aux changements de poste, et une fréquence qui reflète le niveau de risque réel de l'organisation plutôt qu'un unique module annuel.
- Les prestataires et les fournisseurs doivent-ils être formés au titre de l'Annexe A 6.3 ?
Le contrôle couvre le personnel de l'organisation ainsi que les parties intéressées pertinentes. Les prestataires, le personnel temporaire et les équipes de service desk externalisées disposant d'un accès à vos systèmes ou à vos données entrent généralement dans le périmètre : soit ils sont formés directement, soit ils sont couverts par des obligations contractuelles de formation que vous vérifiez.
- Les simulations de Phishing constituent-elles une preuve valable pour l'Annexe A 6.3 ?
Les simulations de Phishing sont une preuve d'appui solide, car elles testent les comportements et non les connaissances. Elles sont d'autant plus convaincantes qu'elles couvrent les canaux réellement exploités par les attaquants, y compris la voix et le SMS, et que leurs résultats alimentent des formations de suivi ciblées et un reporting de tendances.
- Quelle est la différence entre l'article 7.3 et l'Annexe A 6.3 ?
L'article 7.3 définit le résultat attendu : les collaborateurs doivent connaître la politique et leurs responsabilités. L'Annexe A 6.3 décrit le contrôle qui permet d'y parvenir : un programme structuré de sensibilisation, d'éducation et de formation adapté à la fonction occupée, avec des mises à jour régulières lorsque les politiques évoluent.
BOOK A DEMO
See Human Risk Intelligence in action
A 30-minute walkthrough of how to cut human risk across your users, tailored to MSPs and IT teams.
Subscribe to newsletter

Découvrez comment les cabinets de services professionnels réduisent le risque humain avec usecure
Découvrez comment les équipes IT des services professionnels utilisent usecure pour protéger les données sensibles de leurs clients, maintenir leur conformité et préserver leur réputation — sans perturber le travail facturable.
Related posts
Explore more insights, updates, and resources from usecure.

Conformité ISO/IEC 27001 : comment la Human Risk Intelligence (HRI) fournit les preuves mesurables exigées par les auditeurs