ISO/IEC 27001 Anhang A 6.3: Warum Awareness-Schulungen jetzt nachweisen müssen, dass sie menschliche Risiken senken

Table of contents
Subscribe to newsletter
KEY TAKEAWAYS
- A.6.3 betrifft mehr als nur Ihre Mitarbeitenden. Personal und relevante interessierte Parteien – einschließlich Auftragnehmern und ausgelagerten Help Desks – müssen eine ihrer Rolle angemessene Sensibilisierung, Schulung und Ausbildung erhalten, ergänzt um regelmäßige Updates, wenn sich Richtlinien ändern.
- Die Fassung von 2022 gilt jetzt für jede zertifizierte Organisation. Die Übergangsfrist für Zertifikate nach der Version 2013 endete am 31. Oktober 2025. Auditoren bewerten Programme daher anhand von ISO/IEC 27001:2022 und den zugehörigen Leitlinien der ISO/IEC 27002.
- Sensibilisierung, Schulung und Ausbildung sind eigenständige Ebenen. Behandeln Sie sie als getrennte Programme mit jeweils eigenen Inhalten, Zielgruppen und Erfolgskennzahlen.
- Angreifer verlagern sich auf das Telefon. Der Faktor Mensch ist an 62 % der Sicherheitsvorfälle beteiligt und 13 % der Angriffe beruhen auf der Vortäuschung von Help-Desk-Identitäten. Schulungen müssen deshalb neben E-Mail auch Sprachanrufe, SMS und Chat abdecken.
- Auditoren verlangen den Nachweis der Wirksamkeit, nicht nur der Durchführung. Eine belastbare Nachweiskette ordnet Schulungen den jeweiligen Rollen zu, erfasst alle Personen im Geltungsbereich, dokumentiert Richtlinien-Updates und zeigt, ob sich das Verhalten tatsächlich verändert hat.
- Human Risk Intelligence macht aus Schulung eine messbare Risikoreduzierung. Sie verknüpft Daten aus Schulungen, Phishing-Simulationen, Identitäten und Dark-Web-Exposure. So steuern Sie Schulungen gezielt nach individuellem Risiko und belegen, dass Hochrisiko-Nutzer und kritische Risikokombinationen über die Zeit zurückgehen.
ISO/IEC 27001 Annex A 6.3 verlangt von Organisationen, dass sie Mitarbeitenden sowie relevanten interessierten Parteien wie Auftragnehmern ein auf ihre jeweilige Rolle zugeschnittenes Security Awareness-, Schulungs- und Weiterbildungsangebot bereitstellen – ergänzt um regelmäßige Aktualisierungen, sobald sich Richtlinien ändern. 2026 steht diese Anforderung vor ihrer bisher härtesten Bewährungsprobe: Der Faktor Mensch ist an 62 % aller Sicherheitsvorfälle beteiligt, Dritte an 48 %, und Angreifer rufen gezielt IT-Helpdesks an, um die Multi-Faktor-Authentifizierung auszuhebeln. Dieser Beitrag erklärt, was Auditoren unter A.6.3 erwarten, warum Abschlussquoten als Nachweis nicht ausreichen und wie Human Risk Intelligence Daten aus Schulungen, Phishing-Simulationen, Identitäten und Dark-Web-Exposure verknüpft, um zu belegen, dass das menschliche Risiko tatsächlich sinkt.
Was ist ISO/IEC 27001 Annex A 6.3?
ISO/IEC 27001 Annex A 6.3 ist die personenbezogene Maßnahme, die von einer Organisation verlangt, ihren Mitarbeitenden und relevanten interessierten Parteien eine auf die jeweilige Funktion abgestimmte Informationssicherheits-Awareness, -Schulung und -Weiterbildung anzubieten – zusammen mit regelmäßigen Aktualisierungen, sobald sich die Informationssicherheitsrichtlinie, themenspezifische Richtlinien oder Verfahren ändern. Die Maßnahme gehört zum Themenbereich der personenbezogenen Controls in ISO/IEC 27001:2022 und ersetzt das Control A.7.2.2 aus der Fassung von 2013.
Der Unterschied zwischen beiden Fassungen wiegt heute schwerer als noch vor einem Jahr. Die Übergangsfrist für Zertifikate nach der Fassung von 2013 endete am 31. Oktober 2025. Das heißt: Jede zertifizierte Organisation wird nun am Wortlaut der Fassung 2022 und an der begleitenden Guidance in ISO/IEC 27002:2022 gemessen. Diese Guidance beschreibt ein strukturiertes Programm, das an der Sicherheitsrichtlinie und den themenspezifischen Richtlinien der Organisation ausgerichtet ist, regelmäßig durchgeführt wird, neue Mitarbeitende sowie Personen mit neuen Rollen einbezieht und nach der Durchführung auf seine Wirksamkeit hin bewertet wird.
Awareness, Weiterbildung und Schulung sind drei unterschiedliche Ebenen
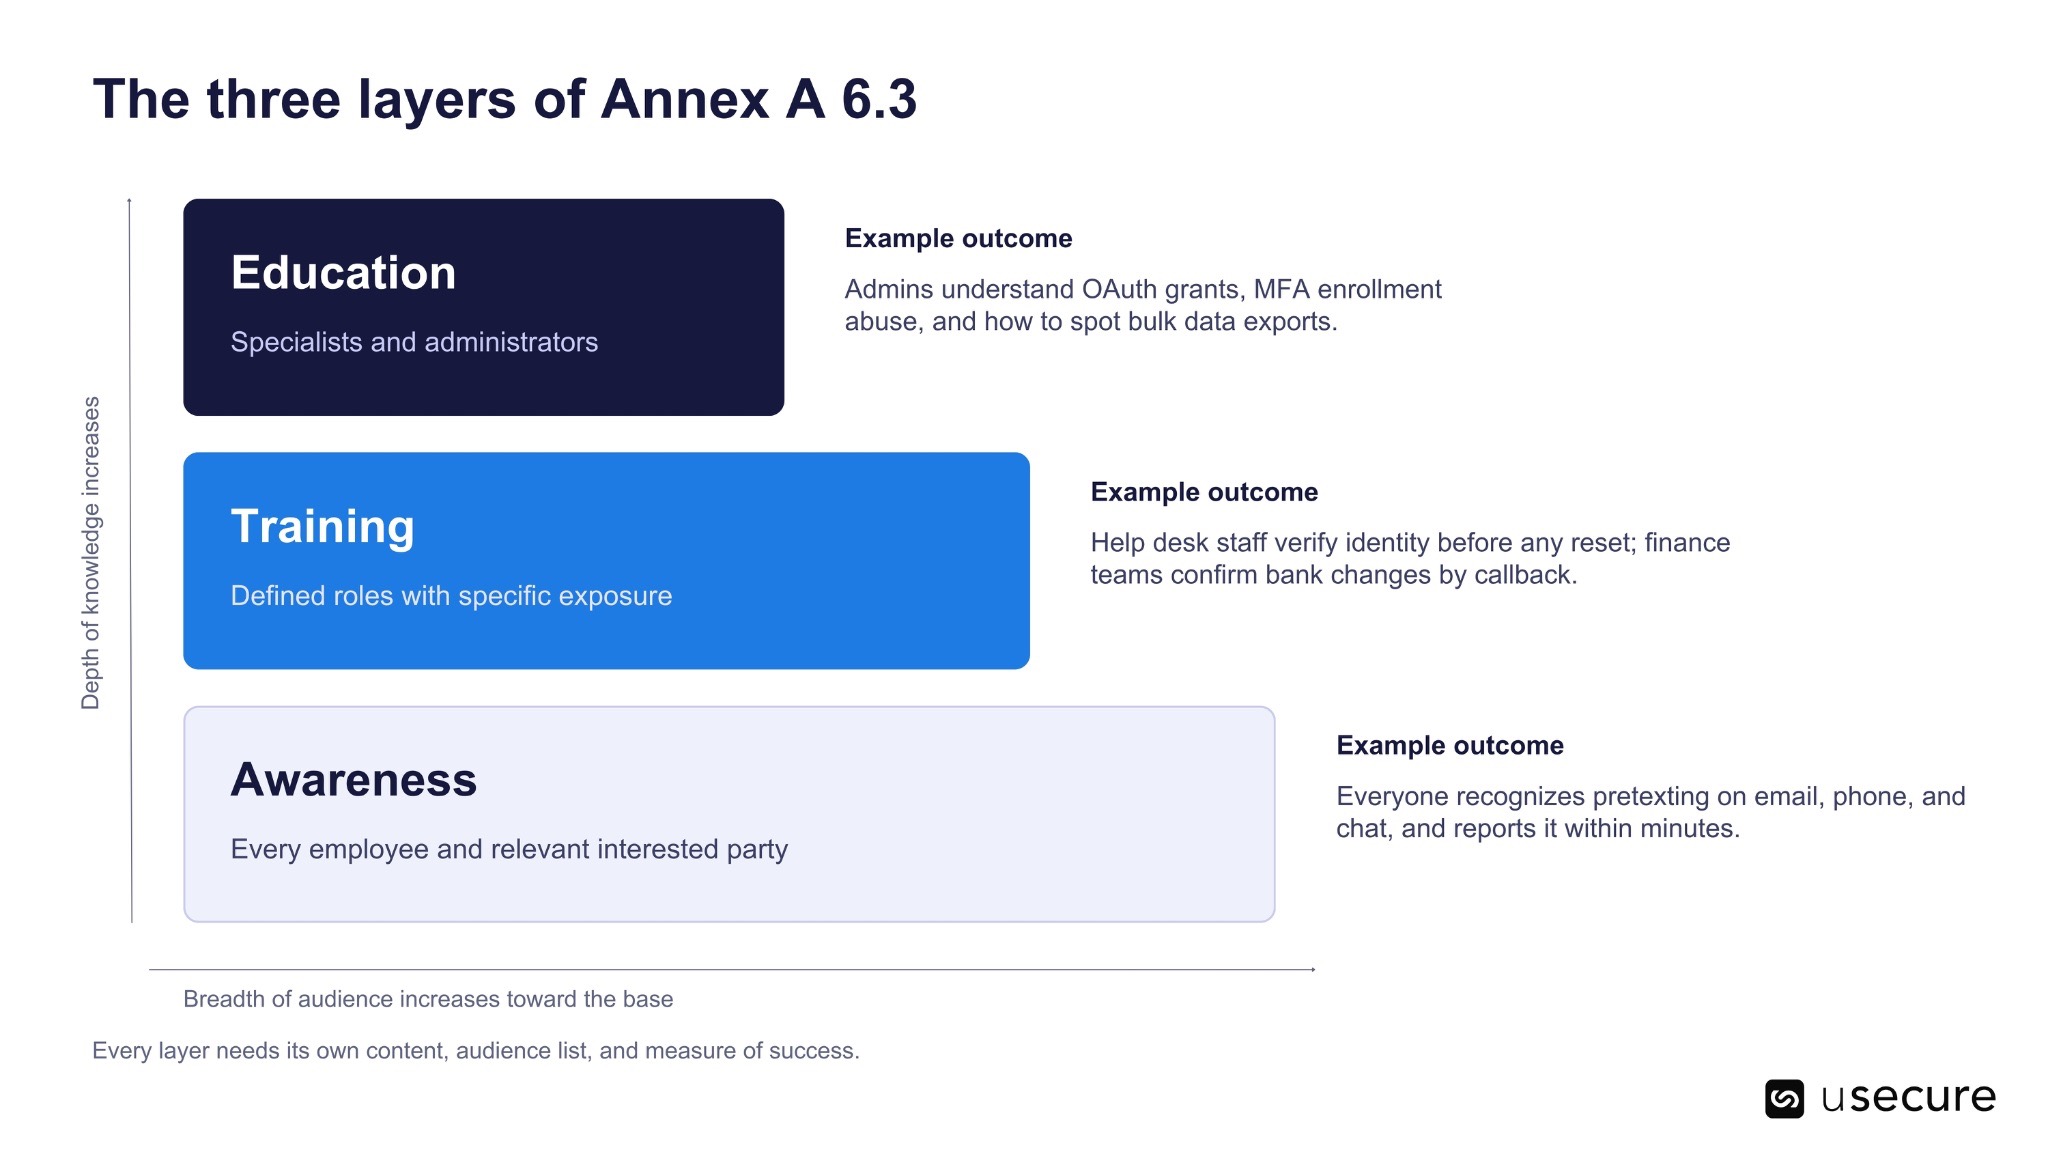
Das Control benennt drei Aktivitäten – und Auditoren erwarten zunehmend, dass Organisationen sie klar voneinander trennen. Awareness ist breit angelegt und soll Aufmerksamkeit und Reflexe in der gesamten Belegschaft verändern. Schulung vermittelt die konkreten Fähigkeiten, die einzelne Rollen für sicheres Arbeiten benötigen. Weiterbildung schafft ein tieferes, spezialisiertes Verständnis für diejenigen, die Ihre Systeme konzipieren, betreiben und verteidigen.
Wie Annex A 6.3 mit den Abschnitten 7.2 und 7.3 zusammenhängt
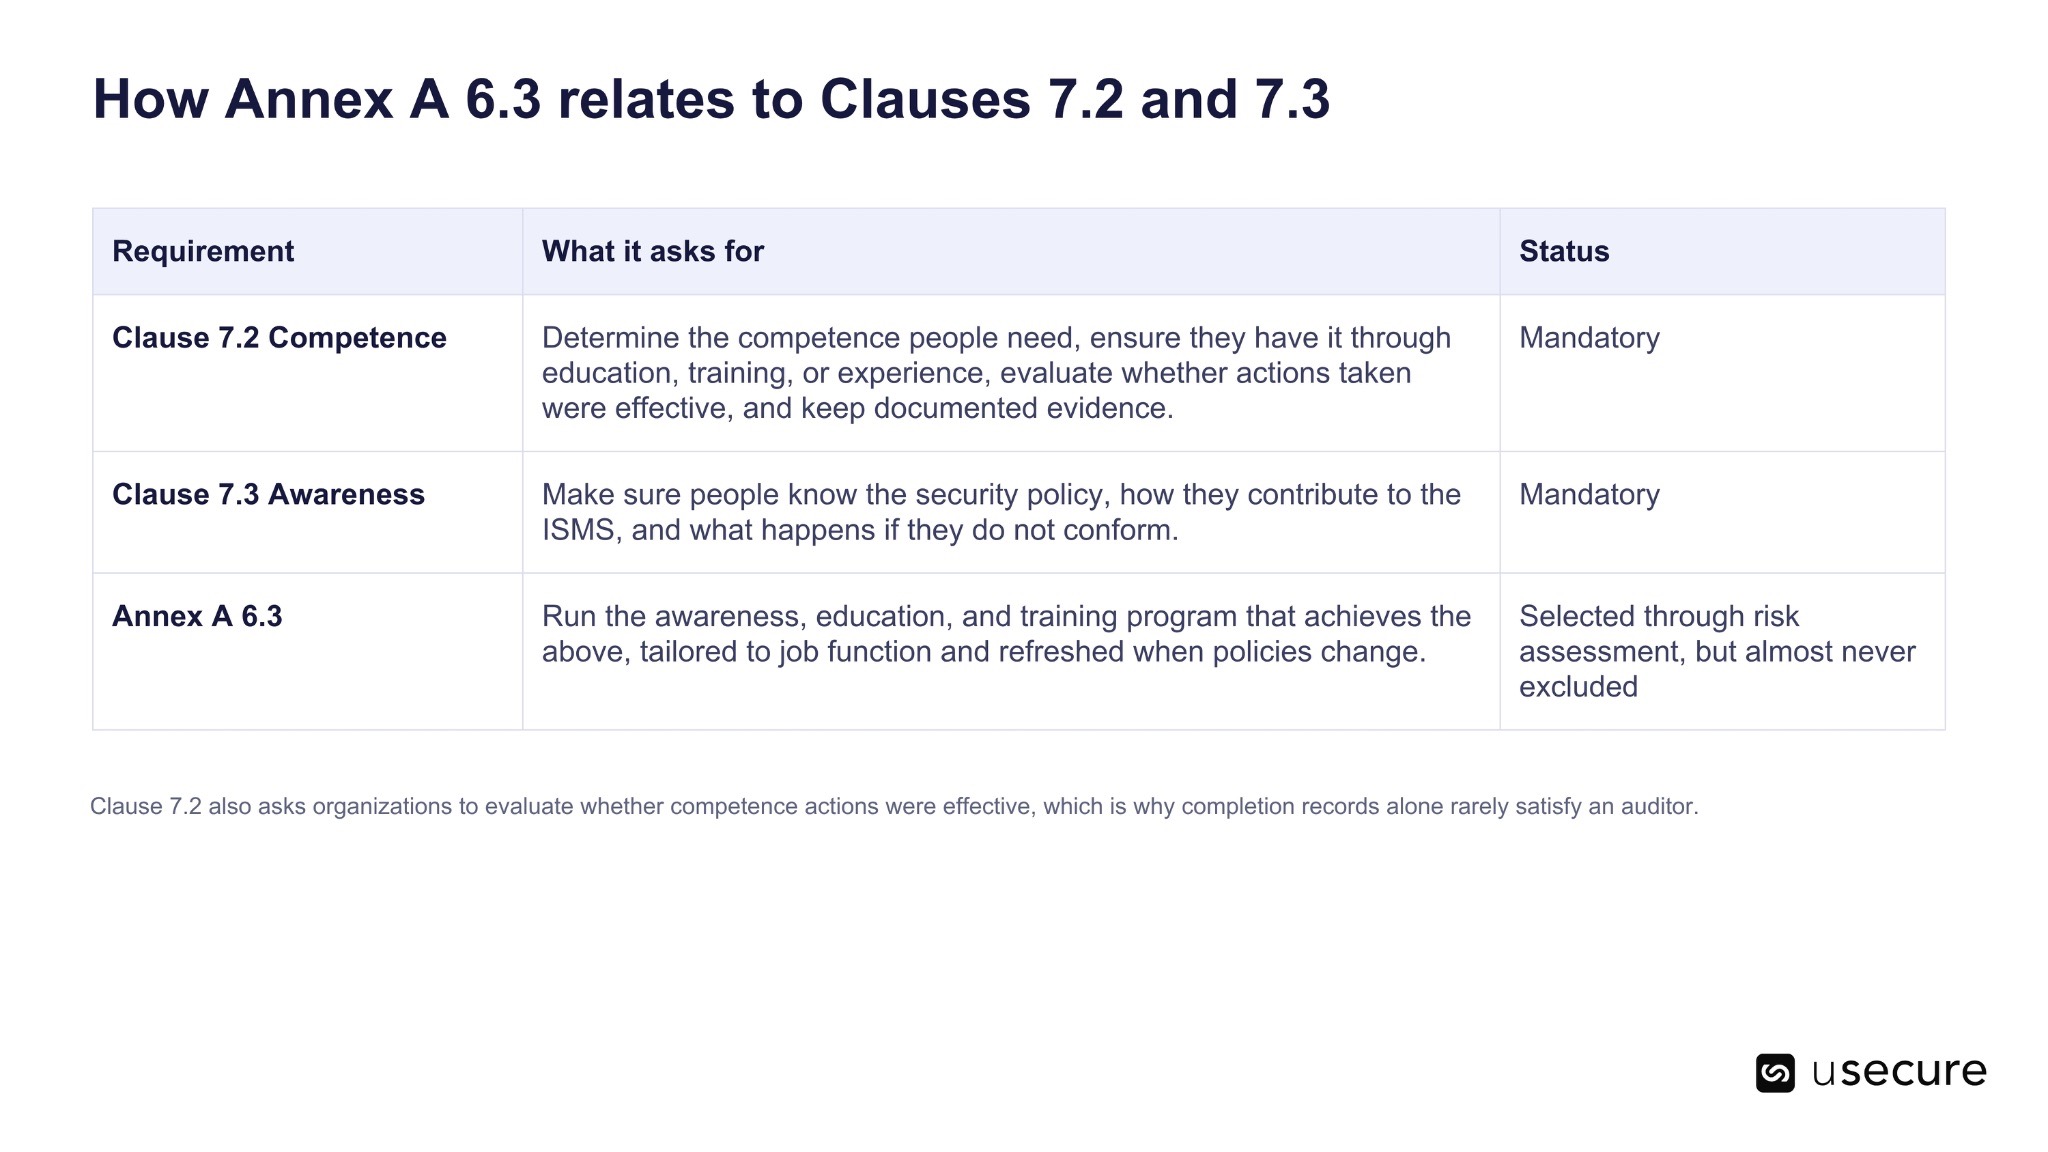
Annex A 6.3 steht nicht für sich allein. Zwei verpflichtende Abschnitte im Hauptteil der Norm bestimmen mit, was diese Maßnahme leisten muss – und Auditoren verfolgen eine einzelne Feststellung häufig über alle drei hinweg.
Warum gewinnt die Klausel zu Awareness-Schulungen 2026 an Bedeutung?
Die Klausel gewinnt an Bedeutung, weil Menschen nach wie vor der verlässlichste Weg in eine Organisation sind – und weil Angreifer die Kanäle gewechselt haben, über die sie diese Menschen erreichen. Verizons Data Breach Investigations Report 2026, der auf mehr als 22.000 bestätigten Sicherheitsvorfällen in 145 Ländern basiert, identifizierte in 62 % der Vorfälle den Faktor Mensch. IBMs Cost of a Data Breach Report 2026 stellte fest, dass Phishing – einschließlich Voice- und SMS-Phishing – im vierten Jahr in Folge der häufigste initiale Angriffsvektor war: präsent in 17 % der Vorfälle, bei durchschnittlichen Kosten von 5,29 Millionen US-Dollar.
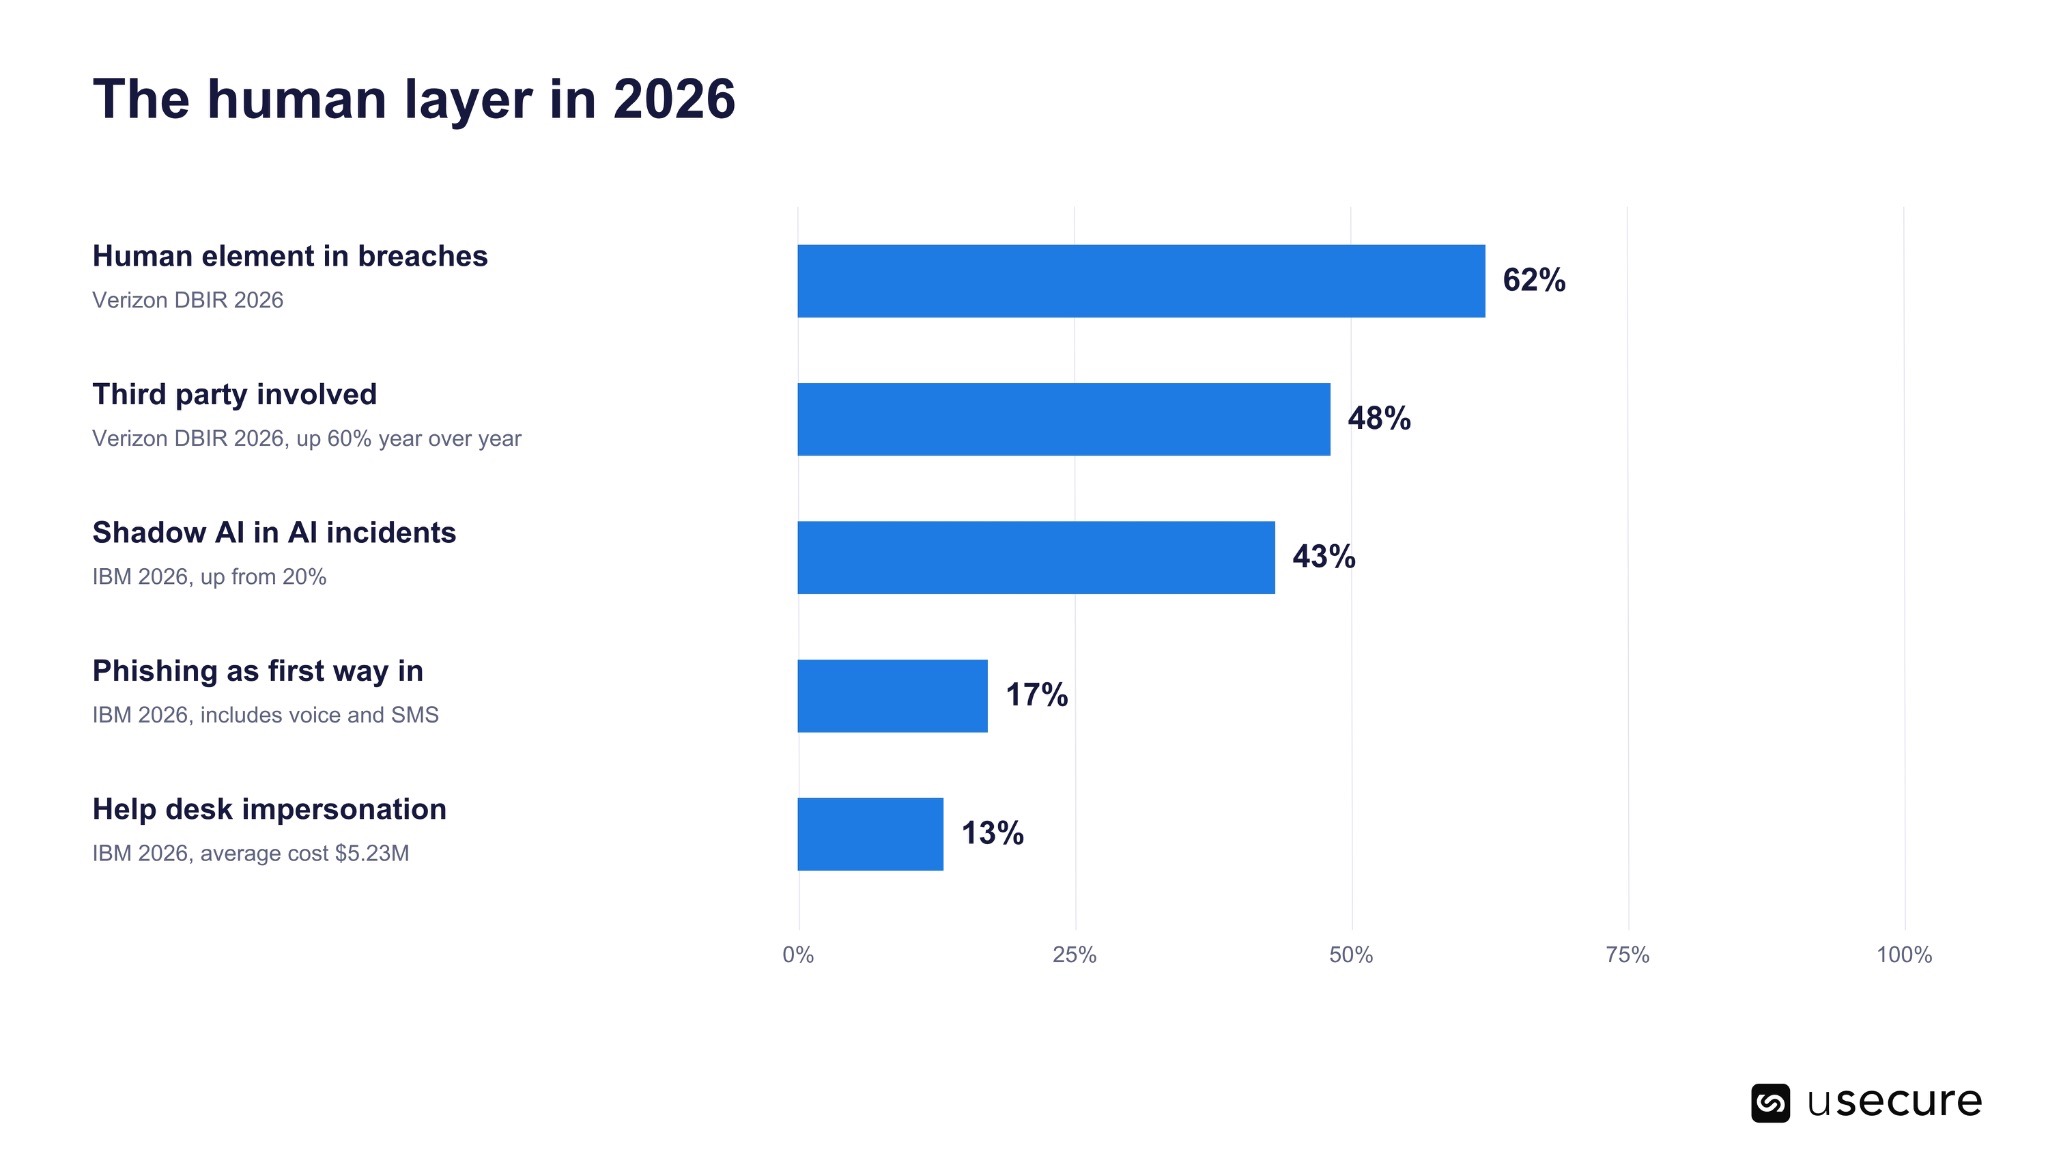
Zwei weitere Details aus diesen Reports verändern, was ein Schulungsprogramm abdecken muss. Laut IBM setzten Angreifer in 13 % der Attacken Social Engineering ein, etwa indem sie sich als Help-Desk-Mitarbeitende ausgaben – bei durchschnittlichen Kosten von 5,23 Millionen US-Dollar. Und erstmals berichtete IBM, dass jeder vierte böswillige Sicherheitsvorfall KI-gestützt war, wobei Deepfake-Identitätsbetrug die größte Kategorie bildete, mit durchschnittlichen Kosten von rund 6 Millionen US-Dollar.
Angreifer verlagern sich vom Posteingang auf das Telefon
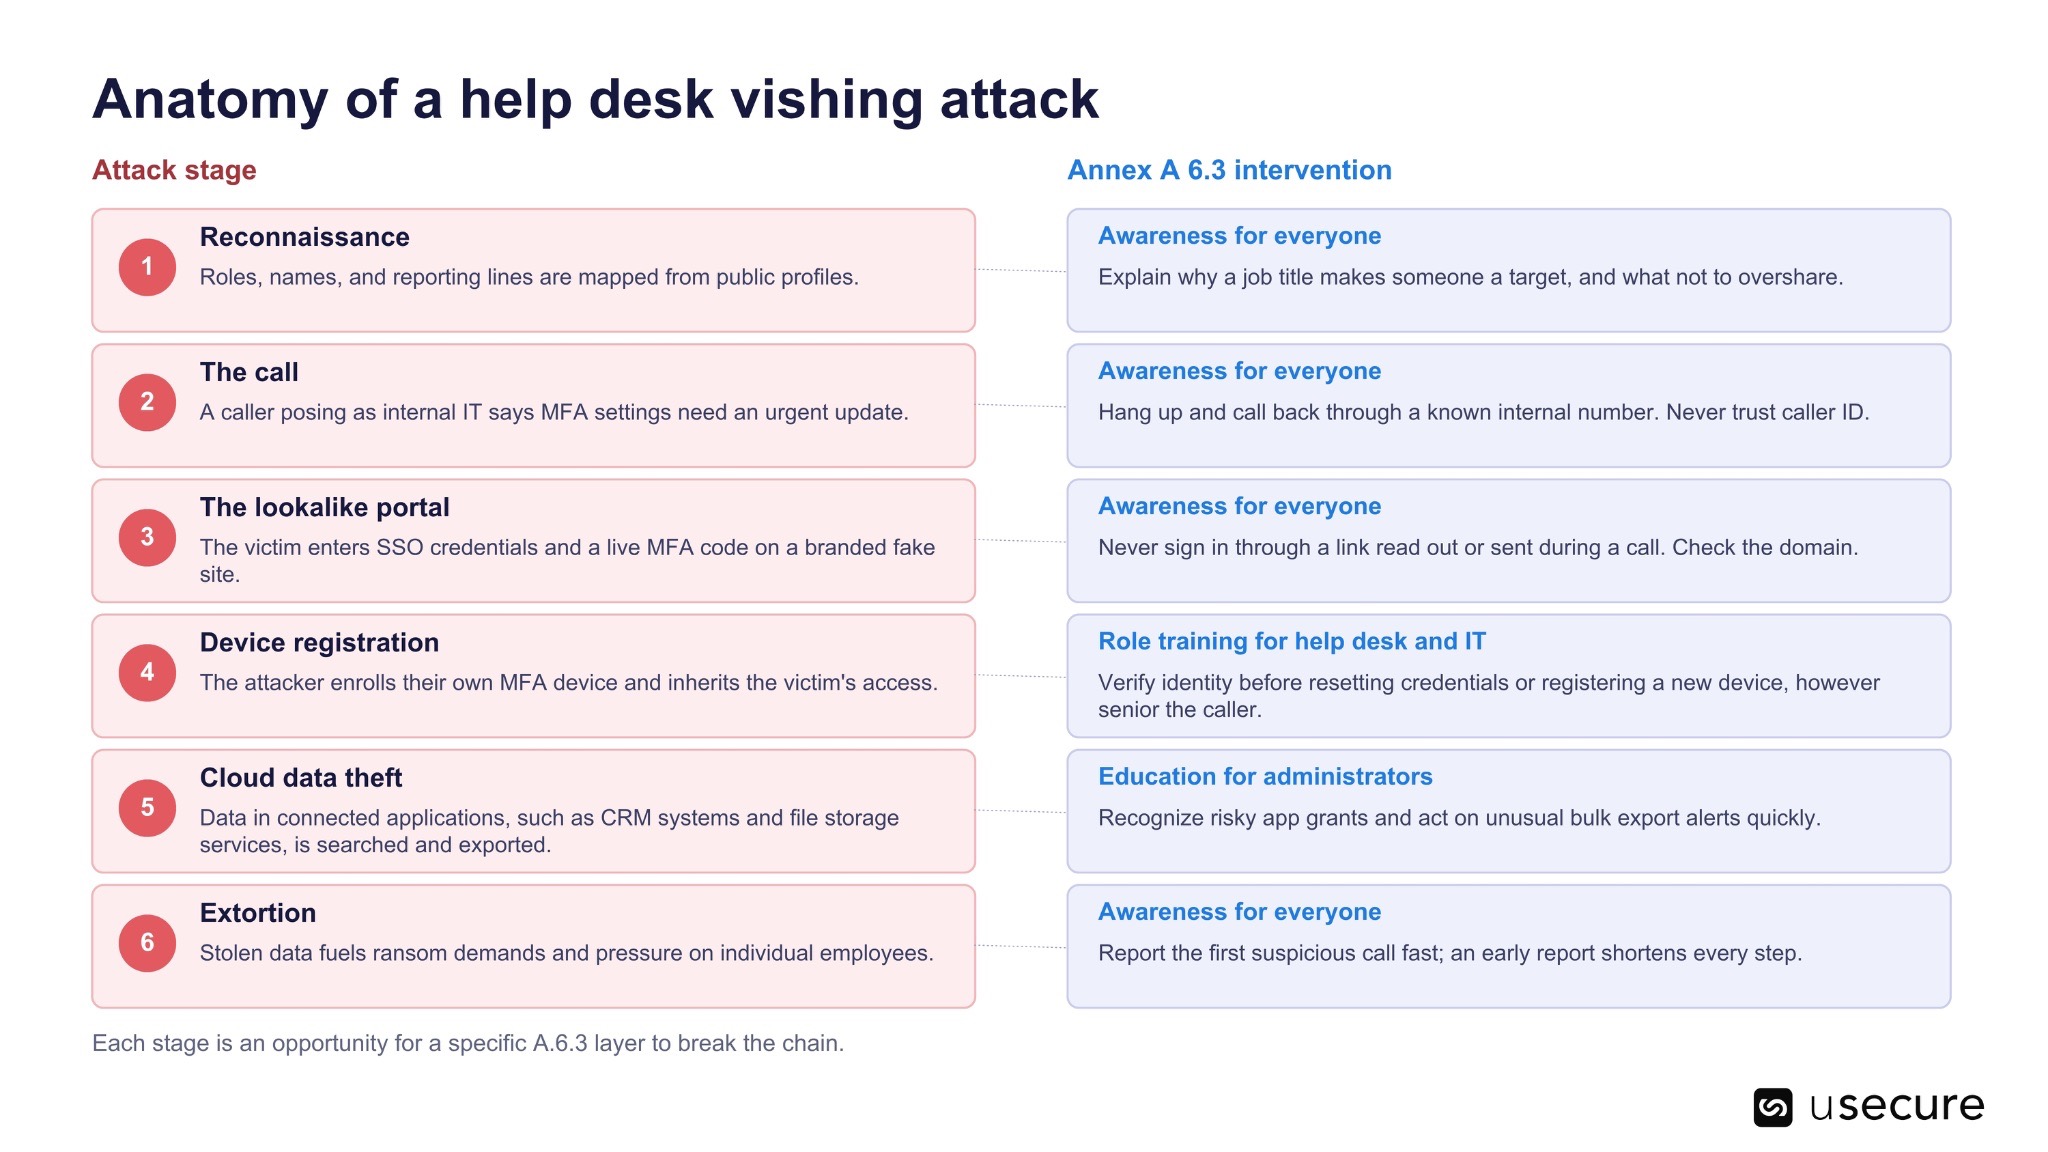
Die aufschlussreichsten Vorfälle des Jahres 2026 begannen nicht mit einem schädlichen Anhang. Im Januar beschrieben die Mandiant-Forscher von Google eine Kampagne mit Bezug zur Erpressergruppe ShinyHunters: Anrufer gaben sich als interne IT-Mitarbeitende aus, teilten Beschäftigten mit, ihre MFA-Einstellungen müssten aktualisiert werden, und leiteten sie auf täuschend echte, gebrandete Login-Seiten weiter. Die Opfer gaben ihre Single-Sign-on-Zugangsdaten und aktuellen MFA-Codes ein, die Angreifer registrierten ein neues MFA-Gerät und entwendeten anschließend Daten aus angebundenen Cloud-Anwendungen, um sie für Erpressung zu nutzen. Zu den Organisationen, die öffentlich mit dieser Angriffswelle in Verbindung gebracht wurden, zählten Betterment, SoundCloud und Crunchbase.
Im März 2026 gab das Identitätsschutz-Unternehmen Aura bekannt, dass ein gezielter Voice-Phishing-Anruf bei einer einzelnen Person einem Angreifer Zugriff auf rund 900.000 Datensätze aus einer Marketing-Datenbank verschaffte. Im selben Monat entdeckte Hasbro einen unbefugten Zugriff auf das eigene Netzwerk über ein kompromittiertes Mitarbeitendenkonto; das Unternehmen bezifferte die Umsatzauswirkungen des Vorfalls später auf etwa 25 Millionen US-Dollar.
Auch Aufsichtsbehörden haben reagiert. Am 6. Februar 2026 veröffentlichte das New York State Department of Financial Services eine Warnmeldung zu einer laufenden Kampagne, in der sich Angreifer – häufig mit gefälschter Rufnummernanzeige – als IT-Help-Desk-Mitarbeitende ausgeben, um Zugangsdaten zu stehlen. Die empfohlenen Gegenmaßnahmen: Verfahren zur Identitätsprüfung, die nicht auf der Rufnummernanzeige beruhen, sowie gezielte Awareness-Schulungen zu genau dieser Methode.
Zu Ihrer Belegschaft gehören auch Menschen, die Sie gar nicht beschäftigen
Annex A 6.3 geht bewusst über die eigenen Mitarbeitenden hinaus und bezieht relevante interessierte Parteien ein – und 2025 hat gezeigt, warum. Marks & Spencer bestätigte, dass Angreifer über Social Engineering bei einem Drittanbieter in die Systeme gelangten. Der Online-Verkauf stand 46 Tage still, und der Händler bezifferte die Auswirkung auf das Betriebsergebnis auf rund 300 Millionen Pfund.
Das Muster greift immer weiter um sich. Laut Verizons DBIR 2026 war bei 48 % aller Sicherheitsvorfälle eine dritte Partei beteiligt – ein Anstieg von 60 % gegenüber dem Vorjahr. Für Managed Service Provider und ausgelagerte Service Desks wirkt das in beide Richtungen: Sie sind interessierte Partei im ISMS jedes Kunden, und ihre eigenen Technikerinnen und Techniker verfügen genau über jene Reset-Berechtigungen, auf die es Angreifer am Telefon abgesehen haben. Ein A.6.3-Programm, das an der Grenze der eigenen Gehaltsliste endet, lässt ausgerechnet die am häufigsten missbrauchte Tür unbewacht.
Shadow AI ist die neueste Lücke in Schulungsinhalten
Verizon stellte fest, dass 45 % der Mitarbeitenden inzwischen regelmäßig KI-Tools bei der Arbeit nutzen – nach 15 % ein Jahr zuvor – und dass 67 % derjenigen, die auf Firmengeräten auf KI-Dienste zugreifen, dies über private, nicht geschäftliche Konten tun. Die Zahlen von IBM weisen in dieselbe Richtung: Nicht genehmigte KI-Nutzung durch Mitarbeitende war an 43 % der KI-bezogenen Vorfälle beteiligt, nach zuvor 20 %, und 68 % der betroffenen Organisationen hatten keinerlei Governance, um KI zu steuern oder Shadow AI zu erkennen.
Die meisten Organisationen haben darauf reagiert, indem sie eine Richtlinie zur zulässigen KI-Nutzung verfasst haben. Nach Annex A 6.3 ist das Verfassen jedoch nur die halbe Miete. Die Maßnahme verlangt regelmäßige Aktualisierungen zu themenspezifischen Richtlinien, passend zur jeweiligen Rolle. Eine KI-Richtlinie, zu der nie geschult wurde, ist damit nicht nur ein Risiko für Datenabfluss, sondern auch eine A.6.3-Lücke.
Worauf achten Auditoren bei Annex A 6.3?
Auditoren suchen nach Nachweisen dafür, dass das Programm geplant ist, zur jeweiligen Rolle passt, tatsächlich alle Personen im Geltungsbereich erreicht, bei Richtlinienänderungen aktuell gehalten wird und auf seine Wirksamkeit hin bewertet wird. Die Norm schreibt kein bestimmtes Format vor, doch ein belastbarer Nachweispfad umfasst in der Regel Folgendes.
- Einen Schulungs- und Awareness-Plan, der Inhalte Rollen und Risiken zuordnet, statt einen einzigen Kurs für die gesamte Belegschaft aufzulisten.
- Teilnahmenachweise für alle Personen im Geltungsbereich, einschließlich Auftragnehmern, Zeitarbeitskräften und ausgelagerten Teams mit Zugriff auf Systeme oder Daten.
- Auslöser bei Eintritt und Rollenwechsel, die belegen, dass neue Mitarbeitende und Personen in sensiblen Rollen vor oder kurz nach Erhalt der Zugriffsrechte geschult werden.
- Kommunikation zu Richtlinien-Updates als Nachweis, dass Änderungen an der Sicherheitsrichtlinie und an themenspezifischen Richtlinien die betroffenen Personen erreicht haben.
- Wirksamkeitskennzahlen, die über reine Teilnahmequoten hinausgehen – etwa Trends aus Simulationen, Meldequoten und Veränderungen des individuellen Risikos.
- Eingaben für das Management-Review, die zeigen, dass die Führungsebene die Ergebnisse sieht und darauf reagiert.
Wie stärkt Human Risk Intelligence die Konformität mit Annex A 6.3?
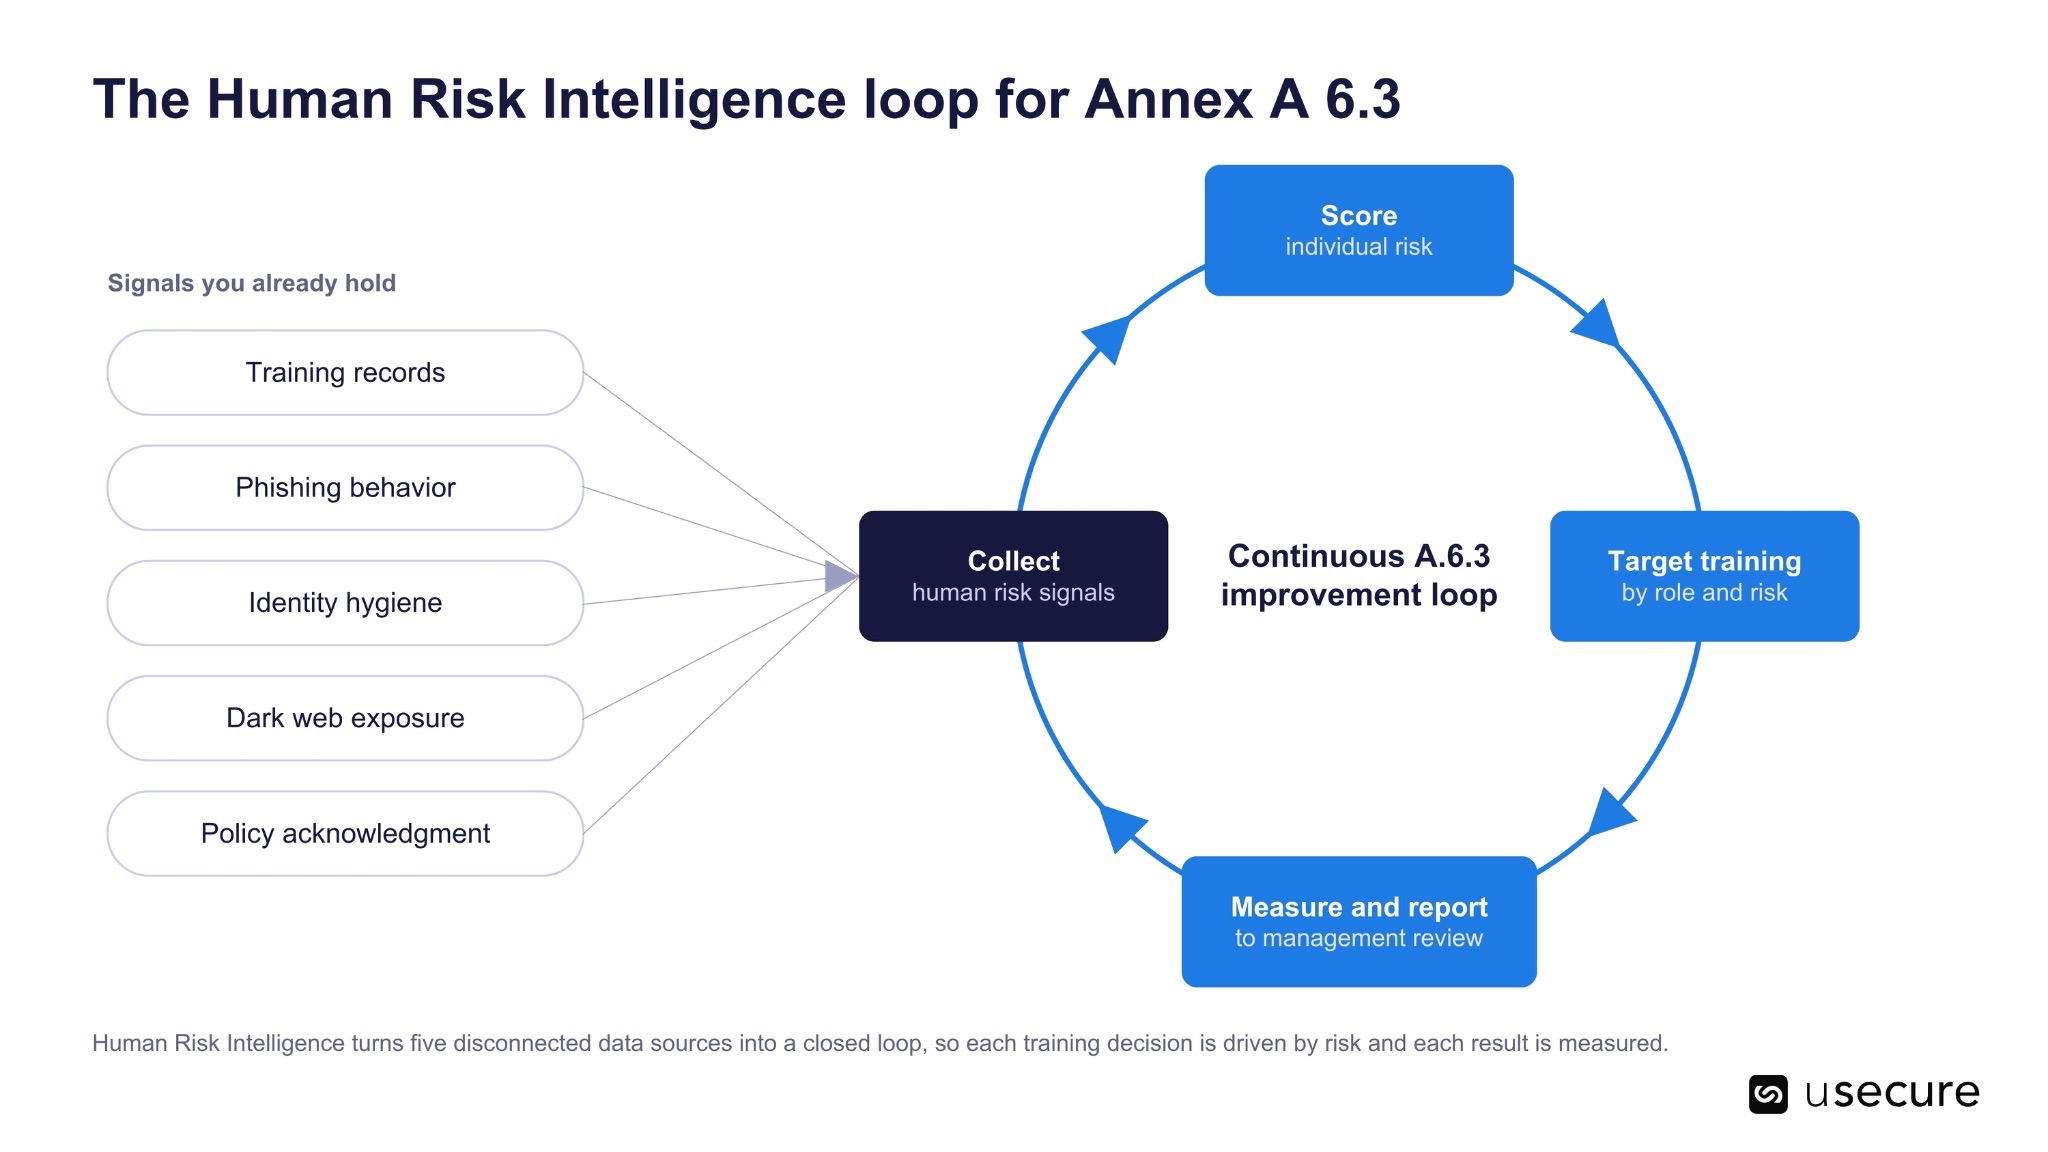
Human Risk Intelligence stärkt A.6.3, indem sie die Signale zusammenführt, die das Risiko jeder einzelnen Person bereits beschreiben, dieses Risiko auf individueller Ebene bewertet, Schulungen gezielt dorthin lenkt, wo sie die größte Exposition verringern, und anschließend misst, ob das gelungen ist. Das Ergebnis ist ein Nachweispfad, der die Frage nach der Wirksamkeit direkt beantwortet.
Die meisten Organisationen verfügen bereits über die nötigen Daten. Schulungsnachweise liegen in einer Plattform, Ergebnisse von Phishing-Simulationen in einer anderen, Identitäts- und MFA-Status in einer dritten, im Dark Web offengelegte Zugangsdaten an wieder anderer Stelle und Richtlinienbestätigungen in einem eigenen Repository. Für sich genommen erzählt jede Quelle nur einen Teil der Geschichte. Zusammengeführt zeigen sie, bei welchen Personen Einfluss, Zugriffsrechte, schwache Sicherheitshygiene und kompromittierte Zugangsdaten zusammentreffen – genau jene Kombination, nach der Angreifer suchen, wenn sie entscheiden, wen sie kontaktieren.
Von der Funktion zum Risikoprofil
Die Maßnahme verlangt Schulungen, die zur jeweiligen Funktion passen. Human Risk Intelligence ermöglicht es Organisationen, einen Schritt weiterzugehen und Schulungen auf das tatsächliche Risikoprofil jeder Person zuzuschneiden. Zwei Personen in derselben Rolle können ein völlig unterschiedliches Risiko aufweisen. Ein Finanzanalyst mit starker MFA, ohne offengelegte Zugangsdaten und mit einer sauberen Simulationshistorie benötigt eine andere Maßnahme als ein Finanzleiter, dessen Passwort im letzten Quartal in einer Breach-Datenbank aufgetaucht ist und der zwei Voice-Simulationen nicht bestanden hat.
Nachweise, die Auditoren, Versicherer und die Geschäftsführung überzeugen
Wenn Schulungsentscheidungen auf Risikodaten beruhen, werden dieselben Daten zum Nachweis. Statt einem Auditor einen Abschlussbericht über absolvierte Kurse vorzulegen, kann eine Sicherheitsverantwortliche zeigen, wie die Zahl der Hochrisiko-Nutzer von Quartal zu Quartal sinkt, wie die Meldequoten per E-Mail und Telefon steigen und wie kritische Risikokombinationen geschlossen werden. Diese Nachweise beantworten zugleich die Fragen, die Cyberversicherer und Geschäftsführungen zunehmend zum Umgang mit menschlichem Risiko stellen.
So bauen Sie ein Annex-A-6.3-Programm auf, das 2026 standhält
Gestalten Sie das Programm als Kreislauf: Geltungsbereich definieren, Risiko-Baseline erheben, Inhalte in mehreren Ebenen ausspielen, Ergebnisse messen und diese in die Managementbewertung einfließen lassen. Die folgenden sechs Schritte folgen genau dieser Reihenfolge.
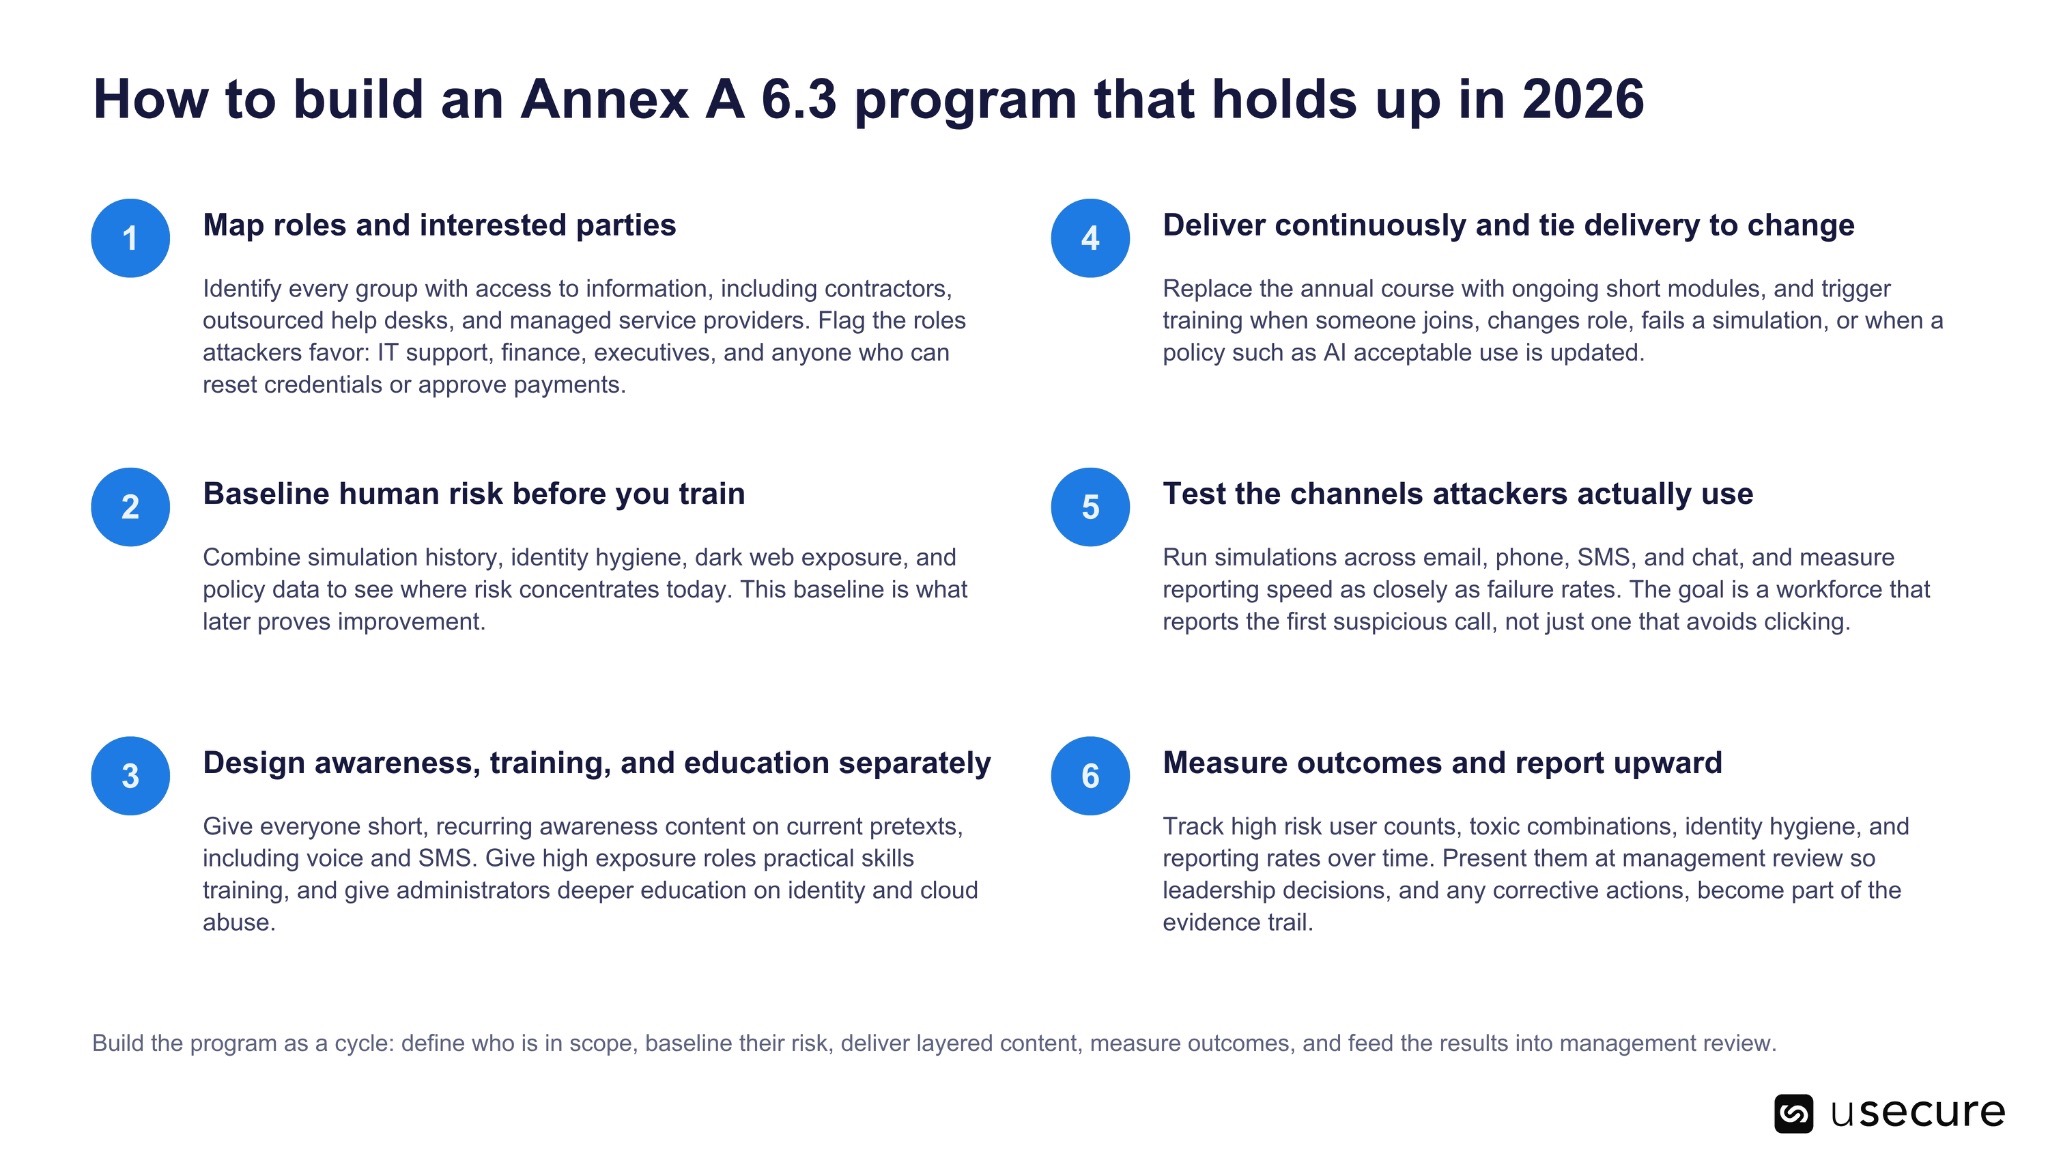
Was Annex A 6.3 Sicherheitsverantwortlichen 2026 wirklich abverlangt
ISO 27001 Annex A 6.3 stellt eine einfache Frage: Wissen die Menschen, die mit Ihren Informationen arbeiten, wie sie diese schützen? Im Jahr 2026 hat diese Frage an Schärfe gewonnen. Am besten aufgestellt für das nächste Audit – und für den nächsten Vishing-Anruf – sind die Organisationen, die A.6.3 als Programm zur Risikoreduzierung behandeln und nicht als lästige Schulungspflicht. Sie passen Inhalte an Rollen und individuelle Risiken an, beziehen Auftragnehmer und Dienstleister ein, testen die Kanäle, die Angreifer tatsächlich nutzen, und belegen die Wirksamkeit mit Ergebnisdaten. Human Risk Intelligence verbindet genau diese Bausteine und macht aus Awareness-Trainings, die man lediglich nachweisen kann, Maßnahmen, deren Wirkung sich belegen lässt.
Häufig gestellte Fragen
- Ist Security-Awareness-Training nach ISO/IEC 27001 verpflichtend?
In der Praxis ja. Abschnitt 7.3 verlangt, dass Personen, die unter der Aufsicht der Organisation tätig sind, die Informationssicherheitsrichtlinie kennen, ihren Beitrag zum ISMS verstehen und wissen, welche Folgen eine Nichteinhaltung hat. Annex A 6.3 wird formal über die Risikobewertung und die Erklärung zur Anwendbarkeit ausgewählt, in der Praxis jedoch so gut wie nie ausgeschlossen – denn ohne ein Awareness-Programm lässt sich Abschnitt 7.3 nicht erfüllen.
- Wie häufig verlangt ISO/IEC 27001 Awareness-Trainings?
ISO/IEC 27001 gibt kein festes Intervall vor. Die Maßnahme fordert ein auf die jeweilige Funktion abgestimmtes Training sowie regelmäßige Aktualisierungen, wenn sich Richtlinien und Verfahren ändern. Die Leitlinien in ISO/IEC 27002 sprechen von einem regelmäßig wiederkehrenden Programm. Auditoren erwarten zunehmend kontinuierliche Aktivitäten, definierte Auslöser bei Onboarding und Rollenwechsel sowie eine Frequenz, die sich am Risiko der Organisation orientiert – und nicht an einem einzigen Jahreskurs.
- Müssen Auftragnehmer und Lieferanten nach Annex A 6.3 geschult werden?
Die Maßnahme umfasst das Personal der Organisation sowie relevante interessierte Parteien. Auftragnehmer, Zeitarbeitskräfte und ausgelagerte Service-Desk-Teams mit Zugriff auf Ihre Systeme oder Daten fallen in der Regel in den Anwendungsbereich – entweder durch direkte Schulung oder durch vertraglich vereinbarte Schulungspflichten, deren Erfüllung Sie überprüfen.
- Gelten Phishing-Simulationen als Nachweis für Annex A 6.3?
Phishing-Simulationen sind ein starker ergänzender Nachweis, weil sie Verhalten testen und nicht nur Wissen. Am überzeugendsten sind sie, wenn sie die Kanäle abdecken, die Angreifer tatsächlich nutzen – einschließlich Telefon und SMS – und wenn die Ergebnisse in gezielte Folgeschulungen und ein Trend-Reporting einfließen.
- Worin unterscheiden sich Abschnitt 7.3 und Annex A 6.3?
Abschnitt 7.3 definiert das Ergebnis: Mitarbeitende müssen die Richtlinie und ihre Verantwortlichkeiten kennen. Annex A 6.3 beschreibt die Maßnahme, mit der dieses Ergebnis erreicht wird: ein strukturiertes Programm aus Awareness, Schulung und Weiterbildung, abgestimmt auf die jeweilige Funktion und regelmäßig aktualisiert, wenn sich Richtlinien ändern.
BOOK A DEMO
See Human Risk Intelligence in action
A 30-minute walkthrough of how to cut human risk across your users, tailored to MSPs and IT teams.
Subscribe to newsletter

Erfahren Sie, wie Unternehmen im Bereich Professional Services mit usecure menschliche Risiken reduzieren
Erfahren Sie, wie IT-Teams in Professional-Services-Unternehmen usecure nutzen, um sensible Kundendaten zu schützen, Compliance-Anforderungen zu erfüllen und ihre Reputation zu wahren — ohne abrechenbare Arbeit zu beeinträchtigen.
Related posts
Explore more insights, updates, and resources from usecure.

ISO/IEC 27001-Compliance: Wie Human Risk Intelligence die messbaren Nachweise liefert, die Auditoren fordern