Brecha de datos de ASOS: los próximos ataques secundarios que tu plantilla debe anticipar
Subscribe to newsletter
KEY TAKEAWAYS
- La brecha empezó por una persona, no por un hackeo. Un atacante se hizo pasar por un contacto de confianza, consiguió las credenciales de acceso de un empleado y las utilizó para entrar en plataformas de terceros. En ningún momento tuvo que vulnerar un solo control de seguridad.
- Los datos robados alimentan la siguiente oleada de ataques. Nombres, datos de contacto, fechas de nacimiento e historial de compras dan a los ciberdelincuentes todo lo que necesitan para lanzar campañas de phishing, smishing y estafas telefónicas muy convincentes. Y muchos de esos objetivos son también tus empleados.
- Verifica la solicitud, no el canal. Las organizaciones que miden el comportamiento humano en el correo electrónico, los SMS y las llamadas, exigen una verificación independiente para las solicitudes sensibles y recompensan la notificación rápida notarán mucho menos las consecuencias.
La brecha de datos de ASOS comenzó cuando un atacante se hizo pasar por un contacto de confianza y convenció a un empleado para que revelara sus credenciales de acceso. Los datos de clientes robados, como nombres, datos de contacto, fechas de nacimiento y hábitos de compra, son ahora la materia prima de campañas dirigidas de phishing, smishing y estafas de suplantación de identidad. Es posible que algunos de los clientes afectados también trabajen en tu organización. La verdadera lección no tiene que ver con un único minorista: el riesgo humano está presente en ambos extremos de una brecha moderna, y debe medirse y gestionarse como tal.
¿Qué ocurrió en la brecha de datos de ASOS?
A principios de octubre de 2026, los atacantes utilizaron las credenciales robadas de un empleado para acceder a plataformas de terceros que ASOS utiliza para comunicarse con sus clientes. Después sustrajeron datos de clientes y anunciaron la brecha a través de la propia app de la empresa. Los clientes se enteraron por los delincuentes antes que por ASOS.
El 6 de octubre, los usuarios de la app recibieron una notificación titulada «ASOS hacked» [ASOS ha sido hackeada], dirigida al delegado de protección de datos y al equipo de TI de la compañía. En ella se afirmaba haber comprometido por completo su instancia de Snowflake y se amenazaba con filtrar los datos. ASOS confirmó el incidente en una comunicación a la Bolsa de Londres, y el precio de sus acciones cayó más de un 10 % en una sola sesión bursátil.
Dos días después, ASOS indicó que la brecha se originó cuando un tercero no autorizado se hizo pasar por un contacto de confianza para obtener las credenciales de acceso de un empleado. La empresa afirmó que se accedió a nombres y datos de contacto, pero no a datos de tarjetas de pago ni a contraseñas de cuentas, y la Oficina del Comisionado de Información (ICO) del Reino Unido confirmó que había recibido la notificación. Varias cuestiones siguen sin resolverse. ASOS no ha revelado cuántos clientes se han visto afectados, por lo que su base total de clientes no debe interpretarse como el número de víctimas. Snowflake ha declarado que su propia plataforma no sufrió ninguna brecha. Esto encaja con que los atacantes iniciaran sesión con credenciales robadas válidas en lugar de vulnerar la plataforma en sí. Según diversas informaciones, los atacantes dieron a ASOS dos semanas para ponerse en contacto y exigieron un rescate a cambio de eliminar los datos.
¿Cómo consiguieron entrar los atacantes?
Los atacantes entraron engañando a una persona, no burlando un control de seguridad. Según ASOS, el intruso se hizo pasar por un contacto de confianza para obtener las credenciales de trabajo de un empleado. Después utilizó esas credenciales para acceder a las plataformas que ASOS emplea para enviar mensajes a sus clientes. Todos los pasos técnicos posteriores se ejecutaron con credenciales válidas.
Esta técnica se conoce como pretexting (ingeniería social basada en pretextos): el atacante construye una historia creíble, a menudo a lo largo de varios mensajes o llamadas, para que una petición inusual parezca rutinaria. El Data Breach Investigations Report 2026 de Verizon destaca el auge del pretexting basado en la suplantación de identidad, las conversaciones prolongadas y la manipulación de la confianza.
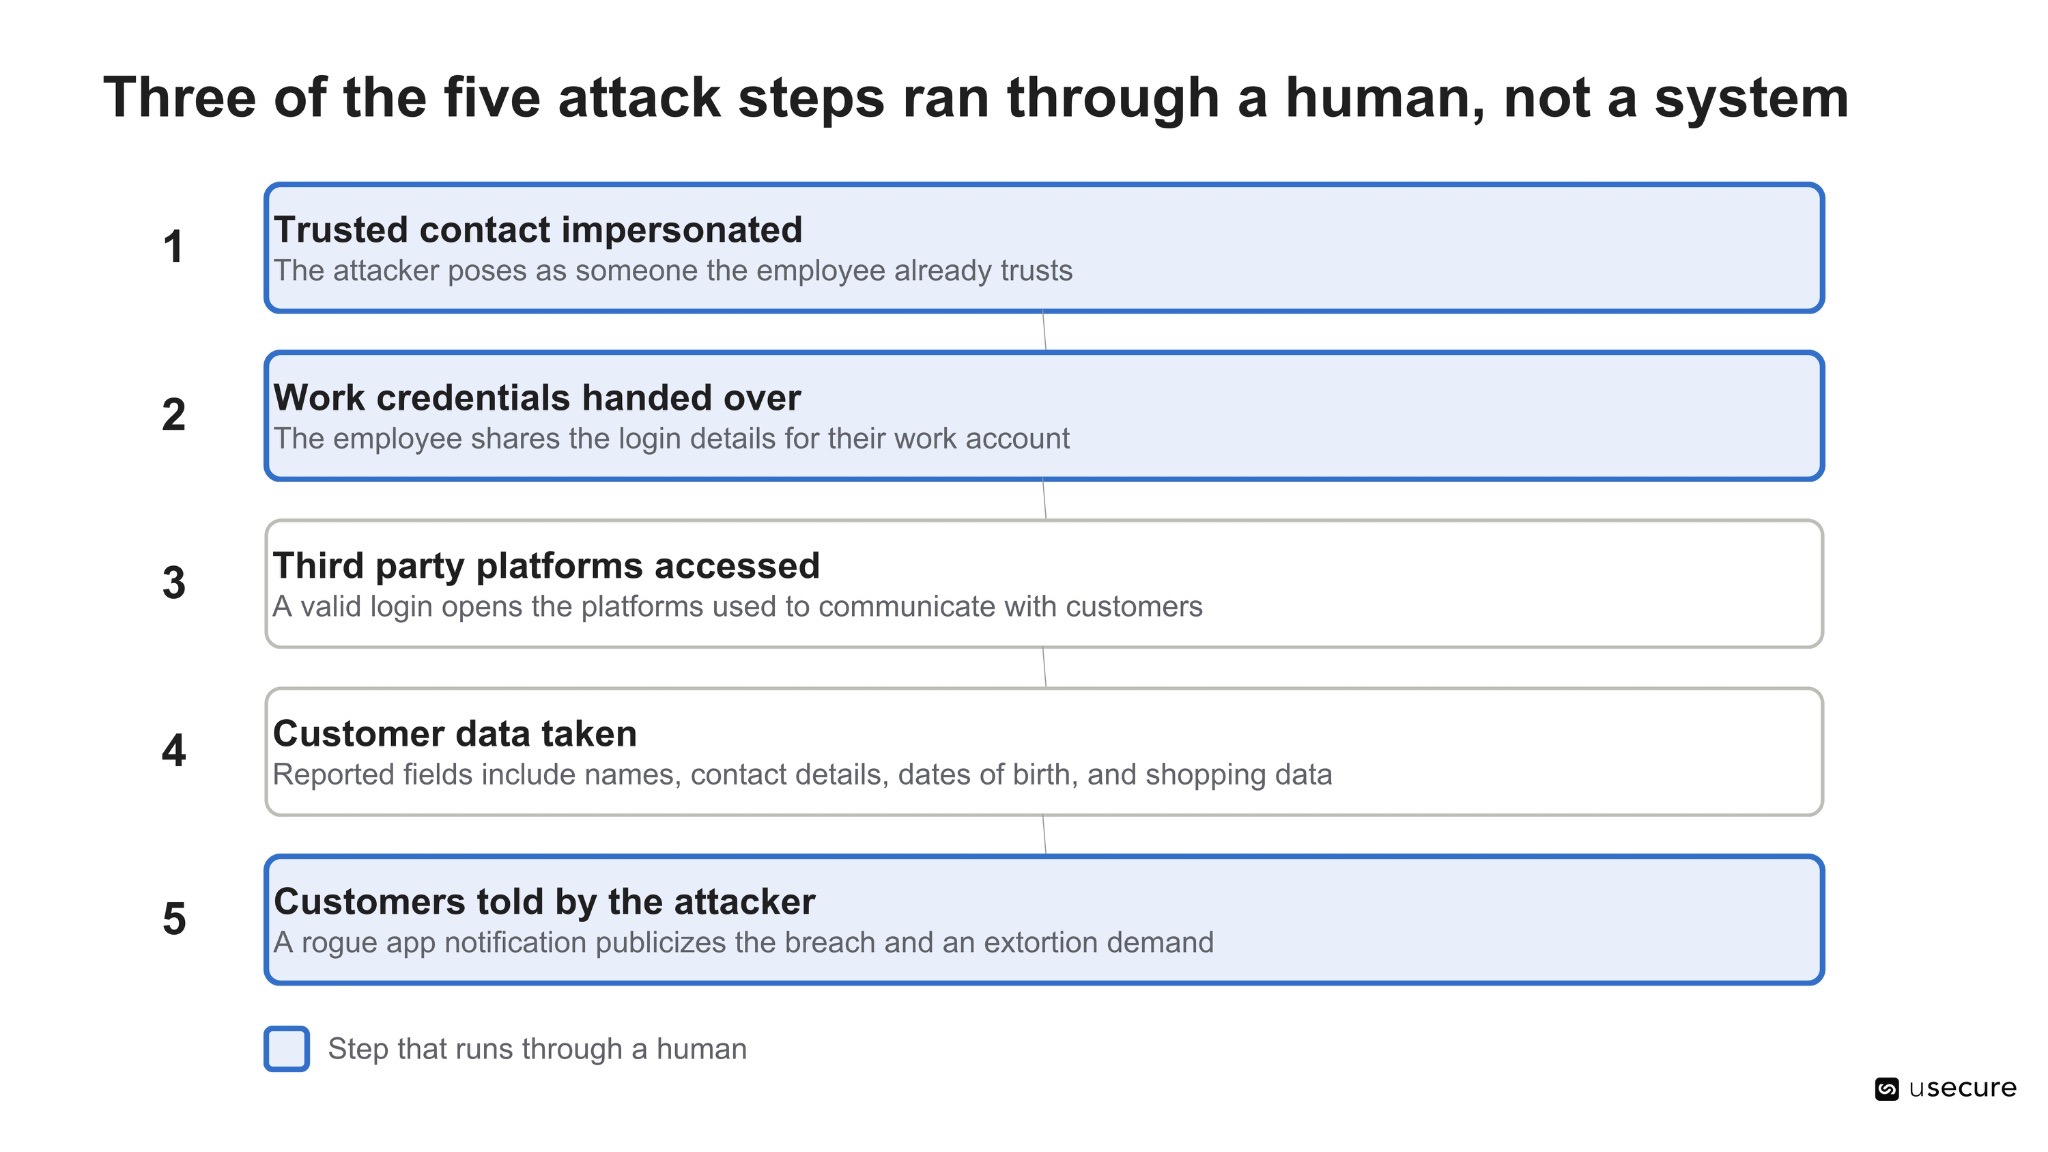
El ataque se apoyó en dos momentos de confianza humana: el del empleado que dio por buena la petición y el de los clientes que recibieron un mensaje a través de una app en la que confían.
Los ataques que suplantan a contactos de confianza funcionan porque se aprovechan de una relación que ya existe, ya sea con un compañero, un proveedor, una agencia o el servicio de soporte de TI. Los filtros que analizan un mensaje no pueden detectar que lo que se está suplantando es la propia relación, sobre todo cuando el contacto llega por teléfono, chat o una herramienta de colaboración en lugar de por correo electrónico. Por eso, la defensa más eficaz es una plantilla que verifique siempre las peticiones a través de un segundo canal conocido, por muy familiar que parezca el remitente.
¿Qué ataques secundarios deben esperar las organizaciones?
Cabe esperar Phishing dirigido, smishing, estafas telefónicas y fraude de identidad que utilicen los datos robados de ASOS para resultar creíbles. Un ataque secundario es la oleada que sigue a una brecha: los ciberdelincuentes usan la información sustraída para engañar a las personas a las que pertenece.
El valor de estos datos está en su nivel de detalle. Pieter Arntz, investigador sénior de inteligencia de malware en Malwarebytes, señaló que la exposición de una plataforma de marketing minorista puede revelar un perfil muy completo del cliente, desde sus hábitos de navegación y compra hasta su ubicación y su nivel de fidelización. Según la información publicada, los registros incluyen números de cliente, fechas de nacimiento y fechas de alta de la cuenta, mientras que otros medios, citando a la BBC, mencionan también direcciones postales, números de teléfono y notas sobre búsquedas realizadas en la web.
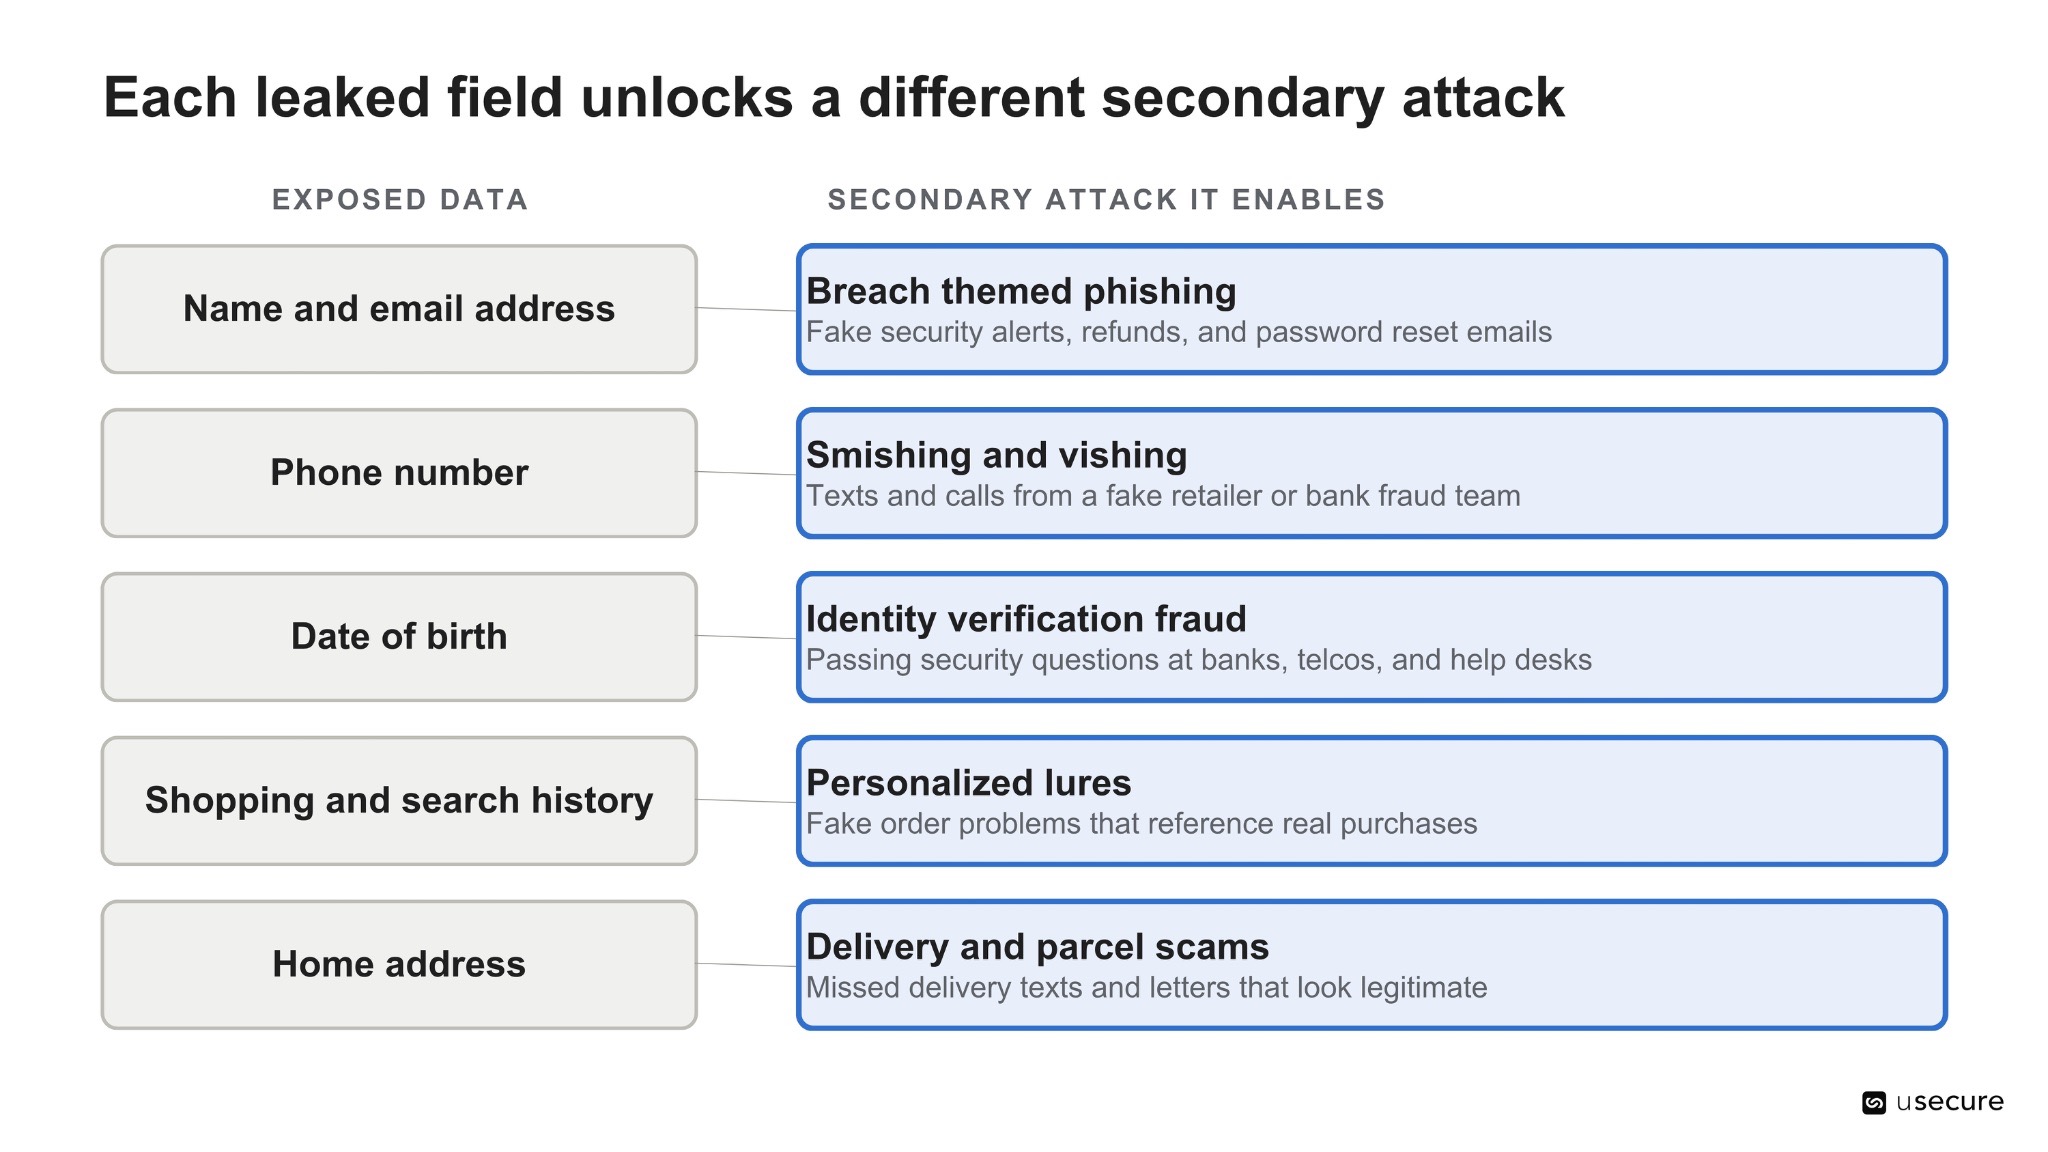
Ningún dato es peligroso por sí solo, pero combinados permiten a un atacante hacerse pasar de forma convincente por un comercio, un banco o una empresa de mensajería que ya te conoce.
Los ataques secundarios suelen llegar en tres fases:
- El ciclo informativo. Mientras la noticia ocupa los titulares, aparecen señuelos relacionados con la brecha: correos falsos que piden «confirmar tu cuenta», ofertas de compensación fraudulentas y números de soporte falsos.
- La fase de personalización. Los atacantes exprimen los datos en busca de detalles, como un pedido reciente o una fecha de cumpleaños, para elaborar mensajes que parecen concretos y, por tanto, fiables.
- El largo plazo. Los registros robados se venden y se combinan con datos de otras brechas. Si los atacantes cumplen su amenaza de filtrarlos, la información llegará a un número mucho mayor de ciberdelincuentes.
La inteligencia artificial abarata cada una de estas fases y las hace más convincentes. El Internet Crime Report 2025 del FBI registró más de 22.000 denuncias relacionadas con la inteligencia artificial, con pérdidas asociadas de casi 900 millones de dólares.
¿Por qué es un problema de la plantilla y no solo de los clientes?
La brecha de datos de ASOS es un problema de la plantilla porque las personas que reciben estos ataques secundarios son también tus empleados, colaboradores externos y clientes. Un minorista con una base de clientes del tamaño de la de ASOS cuenta, casi con toda seguridad, con miembros de tu plantilla entre sus clientes, y los atacantes no se detienen en la frontera entre la vida personal y la profesional.
La exposición personal se convierte en exposición empresarial de tres formas habituales. Los empleados leen sus mensajes y correos personales en los mismos móviles donde tienen sus aplicaciones de trabajo y reciben las solicitudes de autenticación multifactor. Una llamada convincente del supuesto «equipo de fraude» puede terminar con un software de acceso remoto instalado en un portátil corporativo. Y una cuenta personal comprometida mediante un restablecimiento de contraseña puede servir como punto de partida para suplantar a ese empleado ante sus compañeros.
¿A qué deben prestar atención los empleados ahora mismo?
Los empleados deben considerar sospechoso cualquier mensaje inesperado que mencione a ASOS, un pedido, un reembolso o una brecha de datos hasta verificarlo por su cuenta. Los equipos de seguridad pueden compartir directamente las siguientes recomendaciones.
Señales de alerta de una estafa relacionada con la brecha
- Un mensaje que hace referencia a la brecha y te pide «confirmar», «proteger» o «verificar» tu cuenta a través de un enlace.
- Una oferta de compensación, cupones o reembolso que exige iniciar sesión o facilitar los datos de tu tarjeta.
- Una llamada o SMS de un supuesto «equipo de fraude» que ya conoce tu nombre, tu fecha de nacimiento o una compra reciente, y utiliza esa información para parecer legítimo.
- Cualquier solicitud de un código de un solo uso, una contraseña o acceso remoto a tu dispositivo. Los minoristas y bancos legítimos nunca piden esta información.
- Una sensación de urgencia o secretismo, como un plazo límite, la amenaza de cerrar tu cuenta o la indicación de no contárselo a nadie.
Qué hacer en su lugar
- No utilices los enlaces, números de teléfono ni opciones de respuesta que aparezcan en el mensaje. Accede directamente a la web o la app oficial.
- Si alguien te llama diciendo que es de un comercio o de tu banco, cuelga y vuelve a llamar al número que figura en tu tarjeta o en la web oficial.
- Cambia tu contraseña si usabas la misma de ASOS en otros servicios y activa la autenticación multifactor siempre que esté disponible. ASOS ha afirmado que no se accedió a las contraseñas, pero reutilizarlas supone un riesgo en cualquier brecha.
- Notifica de inmediato a tu equipo de seguridad cualquier mensaje sospechoso que llegue a un dispositivo o una cuenta de trabajo, aunque no hayas hecho clic. Avisar a tiempo ayuda a frenar campañas dirigidas a tus compañeros.
- Recuerda que un remitente conocido o una app oficial no garantizan nada. Verifica la petición, no el canal.
El riesgo humano está en ambos extremos de la brecha
La brecha de datos de ASOS empezó con un solo empleado engañado y seguirá extendiéndose a través de cada cliente, y de cada empleado, que reciba un mensaje de seguimiento convincente. El riesgo humano está presente en ambos extremos del incidente: en el punto de entrada y en el punto de impacto.
Las cifras apuntan en la misma dirección. Según el DBIR 2026 de Verizon, el factor humano estuvo presente en el 62 % de las brechas y los terceros en el 48 %, y el 41 % de las brechas por ingeniería social utilizaron canales distintos del correo electrónico. Las organizaciones que miden cómo responde su plantilla en todos los canales, establecen la verificación como norma y premian la notificación rápida sufrirán mucho menos las consecuencias que las que esperan al siguiente titular.
Preguntas frecuentes
- ¿Se robaron datos de tarjetas de pago de ASOS?
ASOS ha afirmado que no se accedió a la información de las tarjetas de pago ni a las contraseñas de las cuentas. Sí se accedió a nombres, datos de contacto y otros datos de perfil, y según diversas informaciones también quedaron expuestas fechas de nacimiento e información sobre compras. - ¿Hackearon Snowflake en la brecha de ASOS?
Snowflake ha declarado que su plataforma no sufrió ninguna brecha. ASOS ha explicado que los atacantes utilizaron credenciales robadas a un empleado para acceder a plataformas de terceros; es decir, se hizo un uso indebido de accesos válidos, no se vulneró la plataforma. - ¿Cuántos clientes se han visto afectados por la brecha de ASOS?
ASOS no ha revelado ninguna cifra. Su base total de clientes no debe interpretarse como el número de clientes afectados. - ¿Qué es un ataque secundario tras una brecha de datos?
Un ataque secundario utiliza datos robados en una brecha para que una estafa posterior resulte más convincente. Algunos ejemplos habituales son los correos de phishing que aprovechan la brecha como pretexto, los SMS de smishing, las llamadas de falsos equipos antifraude y el fraude en la verificación de identidad. - ¿Cómo pueden las organizaciones proteger a sus empleados frente a estafas relacionadas con brechas? Midiendo cómo responden los empleados ante señuelos realistas por correo electrónico, SMS y llamadas, haciendo obligatoria la verificación independiente de cualquier solicitud sensible y facilitando que notificar mensajes sospechosos sea rápido y sencillo. Human Risk Intelligence reúne todas estas señales para que los equipos puedan centrarse en las personas y los puestos con mayor riesgo.
BOOK A DEMO
See Human Risk Intelligence in action
A 30-minute walkthrough of how to cut human risk across your users, tailored to MSPs and IT teams.
Subscribe to newsletter
Related posts
Explore more insights, updates, and resources from usecure.
See effortless human risk intelligence in action
Book a demo to see how usecure reduces human risk for IT teams and MSPs, or start a free trial to explore the platform yourself.

