ASOS-Datenleck: Mit diesen Folgeangriffen müssen Ihre Mitarbeitenden jetzt rechnen
Subscribe to newsletter
KEY TAKEAWAYS
- Der Angriff begann mit einem Menschen, nicht mit einem Hack. Ein Angreifer gab sich als vertrauenswürdiger Kontakt aus, verschaffte sich die Zugangsdaten eines Mitarbeitenden und gelangte mit diesen gültigen Anmeldedaten auf Plattformen von Drittanbietern. Dafür musste keine einzige Sicherheitsmaßnahme ausgehebelt werden.
- Die gestohlenen Daten befeuern die nächste Angriffswelle. Namen, Kontaktdaten, Geburtsdaten und Kaufhistorien liefern Kriminellen alles, was sie für überzeugende Phishing-, Smishing- und Telefonbetrugsversuche brauchen. Viele der Zielpersonen gehören zudem zu Ihrer eigenen Belegschaft.
- Prüfen Sie die Anfrage, nicht den Kanal. Unternehmen, die das Verhalten ihrer Mitarbeitenden über E-Mail, SMS und Telefon hinweg messen, bei sensiblen Anfragen eine unabhängige Verifizierung verbindlich vorschreiben und schnelles Melden belohnen, bekommen die Folgen deutlich weniger zu spüren.
Das ASOS-Datenleck begann damit, dass sich ein Angreifer als vertrauenswürdiger Kontakt ausgab und eine Mitarbeiterin oder einen Mitarbeiter dazu brachte, die eigenen Anmeldedaten preiszugeben. Die gestohlenen Kundendaten, darunter Namen, Kontaktdaten, Geburtsdaten und Informationen zum Einkaufsverhalten, liefern nun das Rohmaterial für gezieltes Phishing, Smishing und Identitätsbetrug. Einige der betroffenen Kundinnen und Kunden arbeiten möglicherweise auch in Ihrer Organisation. Die eigentliche Lehre betrifft jedoch nicht nur einen einzelnen Händler: Bei modernen Datenlecks steht das menschliche Risiko sowohl am Anfang als auch am Ende, und genau so muss es gemessen und gesteuert werden.
Was ist beim ASOS-Datenleck passiert?
Anfang Oktober 2026 verschafften sich Angreifer mit den gestohlenen Zugangsdaten einer Mitarbeiterin oder eines Mitarbeiters Zugriff auf Drittanbieter-Plattformen, über die ASOS mit seinen Kundinnen und Kunden kommuniziert. Anschließend entwendeten sie Kundendaten und machten den Angriff über die App des Händlers öffentlich. Die Kundinnen und Kunden erfuhren also zuerst von den Kriminellen von dem Vorfall und erst danach von ASOS.
Am 6. Oktober erhielten App-Nutzerinnen und -Nutzer eine Benachrichtigung mit dem Titel „ASOS hacked“. Sie war an den Datenschutzbeauftragten und das IT-Team des Unternehmens gerichtet, behauptete eine vollständige Kompromittierung der Snowflake-Instanz und drohte mit der Veröffentlichung der Daten. ASOS bestätigte den Vorfall in einer Pflichtmitteilung an die Londoner Börse, und der Aktienkurs fiel innerhalb eines einzigen Handelstages um mehr als 10 %.
Zwei Tage später erklärte ASOS, der Angriff habe damit begonnen, dass sich eine unbefugte Person als vertrauenswürdiger Kontakt ausgegeben habe, um an die Anmeldedaten eines Mitarbeitenden zu gelangen. Nach Angaben des Unternehmens wurden Namen und Kontaktdaten abgerufen, nicht jedoch Zahlungskartendaten oder Kontopasswörter. Das britische Information Commissioner's Office bestätigte, dass es über den Vorfall informiert worden war. Einige Fragen sind noch offen. ASOS hat bislang nicht mitgeteilt, wie viele Kundinnen und Kunden betroffen sind. Die Gesamtzahl der Kundinnen und Kunden sollte daher nicht als Zahl der Betroffenen verstanden werden. Snowflake hat erklärt, dass die eigene Plattform nicht kompromittiert wurde. Das passt dazu, dass sich die Angreifer mit gültigen, gestohlenen Zugangsdaten angemeldet haben, statt die Plattform selbst zu überwinden. Die Angreifer sollen ASOS eine Frist von zwei Wochen zur Kontaktaufnahme gesetzt und ein Lösegeld für die Löschung der Daten gefordert haben.
Wie haben sich die Angreifer Zugang verschafft?
Die Angreifer verschafften sich Zugang, indem sie einen Menschen täuschten, nicht indem sie eine Sicherheitskontrolle aushebelten. Laut ASOS gab sich der Eindringling als vertrauenswürdiger Kontakt aus, um an die beruflichen Anmeldedaten eines Mitarbeitenden zu gelangen. Mit diesen Zugangsdaten griff er anschließend auf die Plattformen zu, über die ASOS Nachrichten an seine Kundinnen und Kunden versendet. Jeder weitere technische Schritt erfolgte mit gültigen Zugangsdaten.
Diese Technik wird als Pretexting bezeichnet: Angreifer nutzen eine glaubwürdige Geschichte, die sich oft über mehrere Nachrichten oder Anrufe aufbaut, damit eine ungewöhnliche Anfrage wie Routine wirkt. Der Data Breach Investigations Report 2026 von Verizon zeigt, dass Pretexting zunehmend verbreitet ist und dabei vor allem auf Identitätsvortäuschung, fortlaufende Kommunikation und die gezielte Manipulation von Vertrauen setzt.
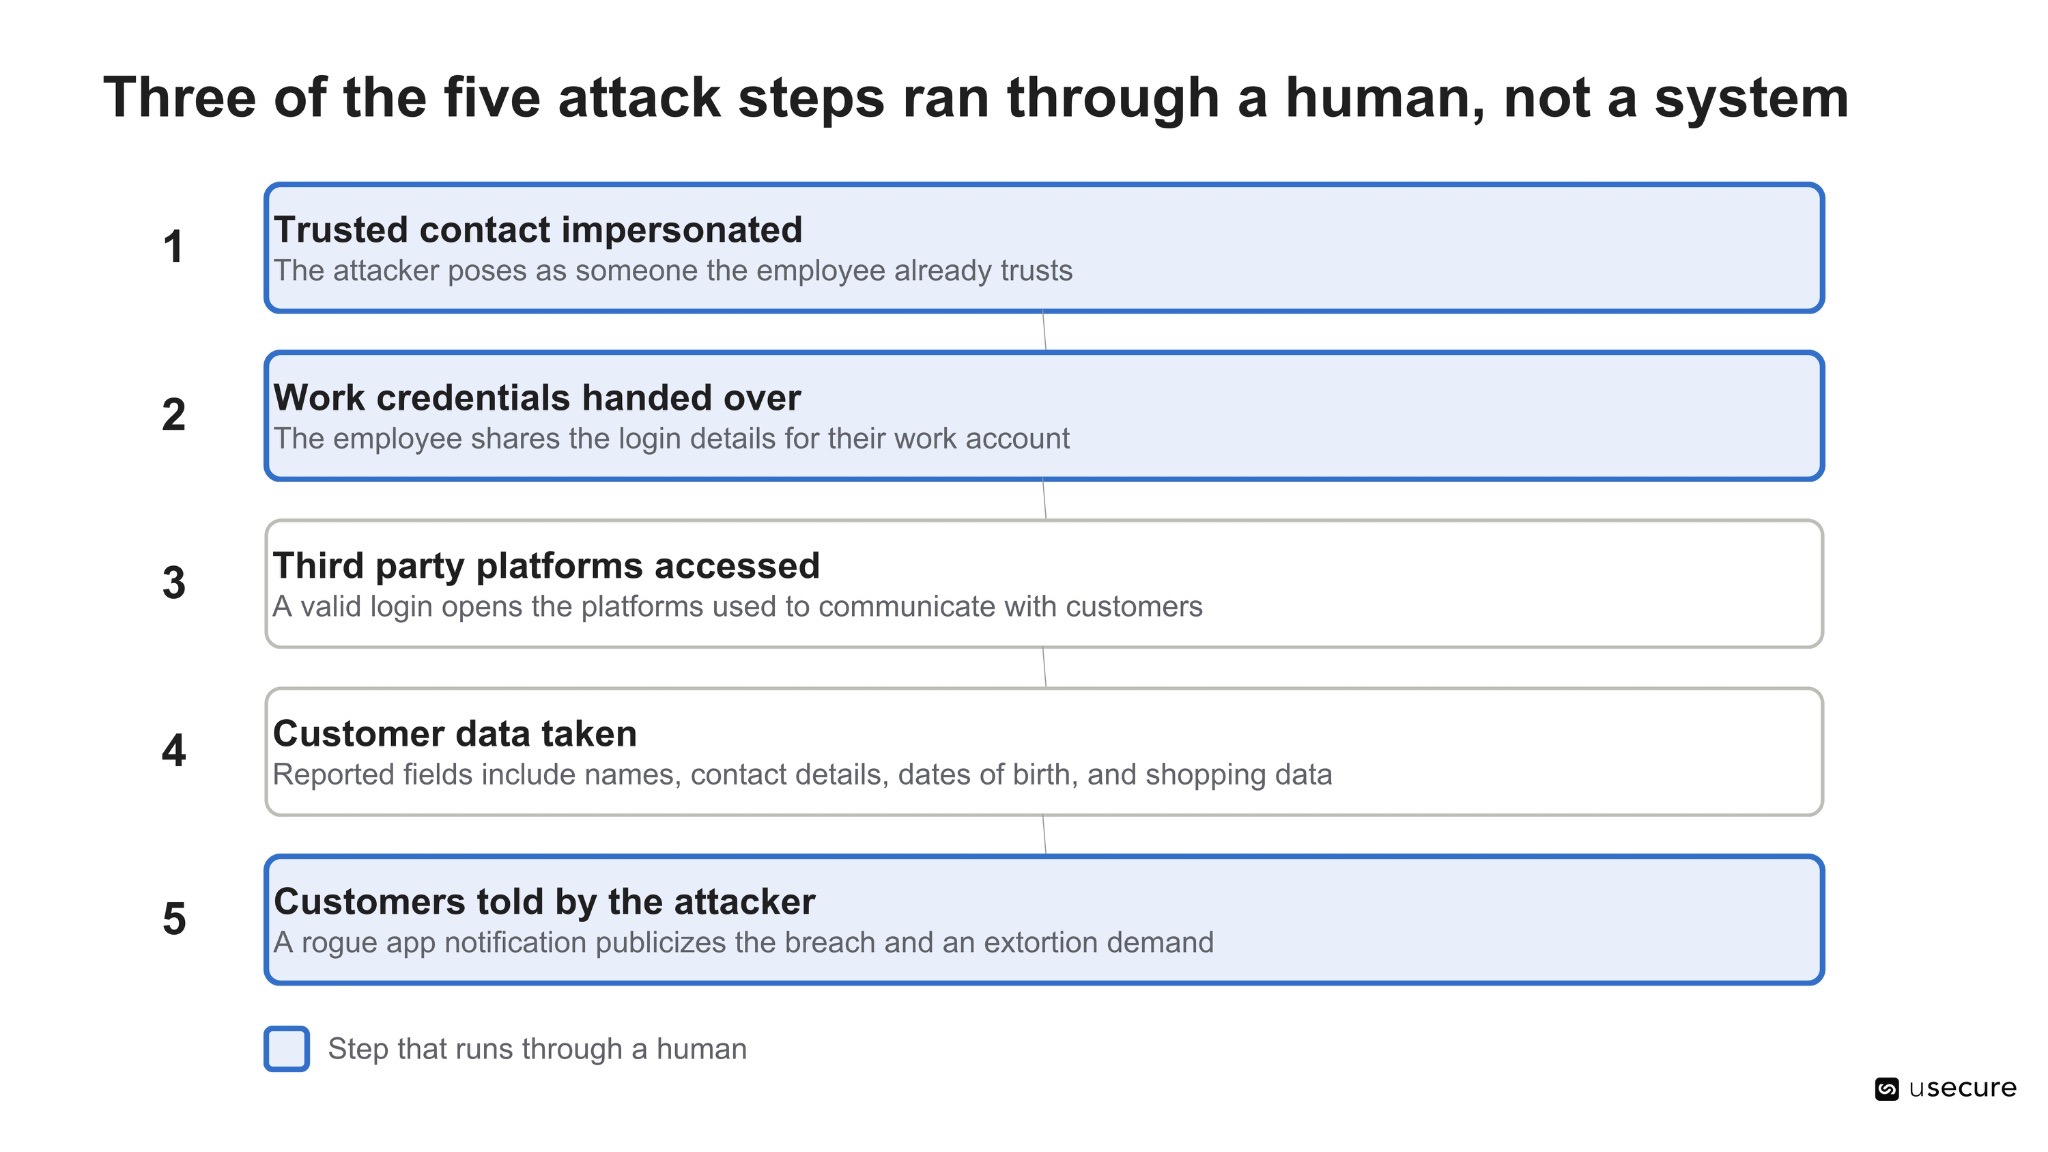
Der Angriff beruhte auf zwei Momenten menschlichen Vertrauens: auf dem Mitarbeitenden, der die Anfrage für echt hielt, und auf den Kundinnen und Kunden, die eine Nachricht über eine App erhielten, der sie vertrauen.
Angriffe über vertrauenswürdige Kontakte funktionieren, weil sie eine bestehende Beziehung ausnutzen, etwa zu Kolleginnen und Kollegen, Lieferanten, Agenturen oder dem IT-Support. Filter, die Nachrichten prüfen, können nicht erkennen, dass die Beziehung selbst vorgetäuscht wird. Das gilt besonders, wenn die Kontaktaufnahme per Telefon, Chat oder über ein Collaboration-Tool erfolgt statt per E-Mail. Deshalb ist die wirksamste Verteidigung eine Belegschaft, die Anfragen konsequent über einen zweiten, bekannten Kanal verifiziert, unabhängig davon, wie vertraut der Absender wirkt.
Mit welchen Folgeangriffen müssen Unternehmen rechnen?
Unternehmen sollten mit gezieltem Phishing, Smishing, Telefonbetrug (Vishing) und Identitätsbetrug rechnen, bei denen die gestohlenen ASOS-Daten eingesetzt werden, um glaubwürdig zu wirken. Ein Folgeangriff ist die Angriffswelle nach einem Datenleck: Kriminelle nutzen die erbeuteten Informationen, um genau die Menschen zu täuschen, auf die sich diese Daten beziehen.
Der Wert dieser Daten liegt in ihrer Detailtiefe. Pieter Arntz, Senior Malware Intelligence Researcher bei Malwarebytes, weist darauf hin, dass die Kompromittierung einer Marketingplattform im Einzelhandel ein detailliertes Kundenprofil offenlegen kann, vom Surf- und Kaufverhalten bis hin zu Standort und Treuestatus. Die betroffenen Datensätze enthalten Berichten zufolge Kundennummern, Geburtsdaten und das Datum der Kontoeröffnung. Andere Berichte, die sich auf die BBC berufen, nennen zudem Wohnadressen, Telefonnummern und Angaben zu Suchanfragen auf der Website.
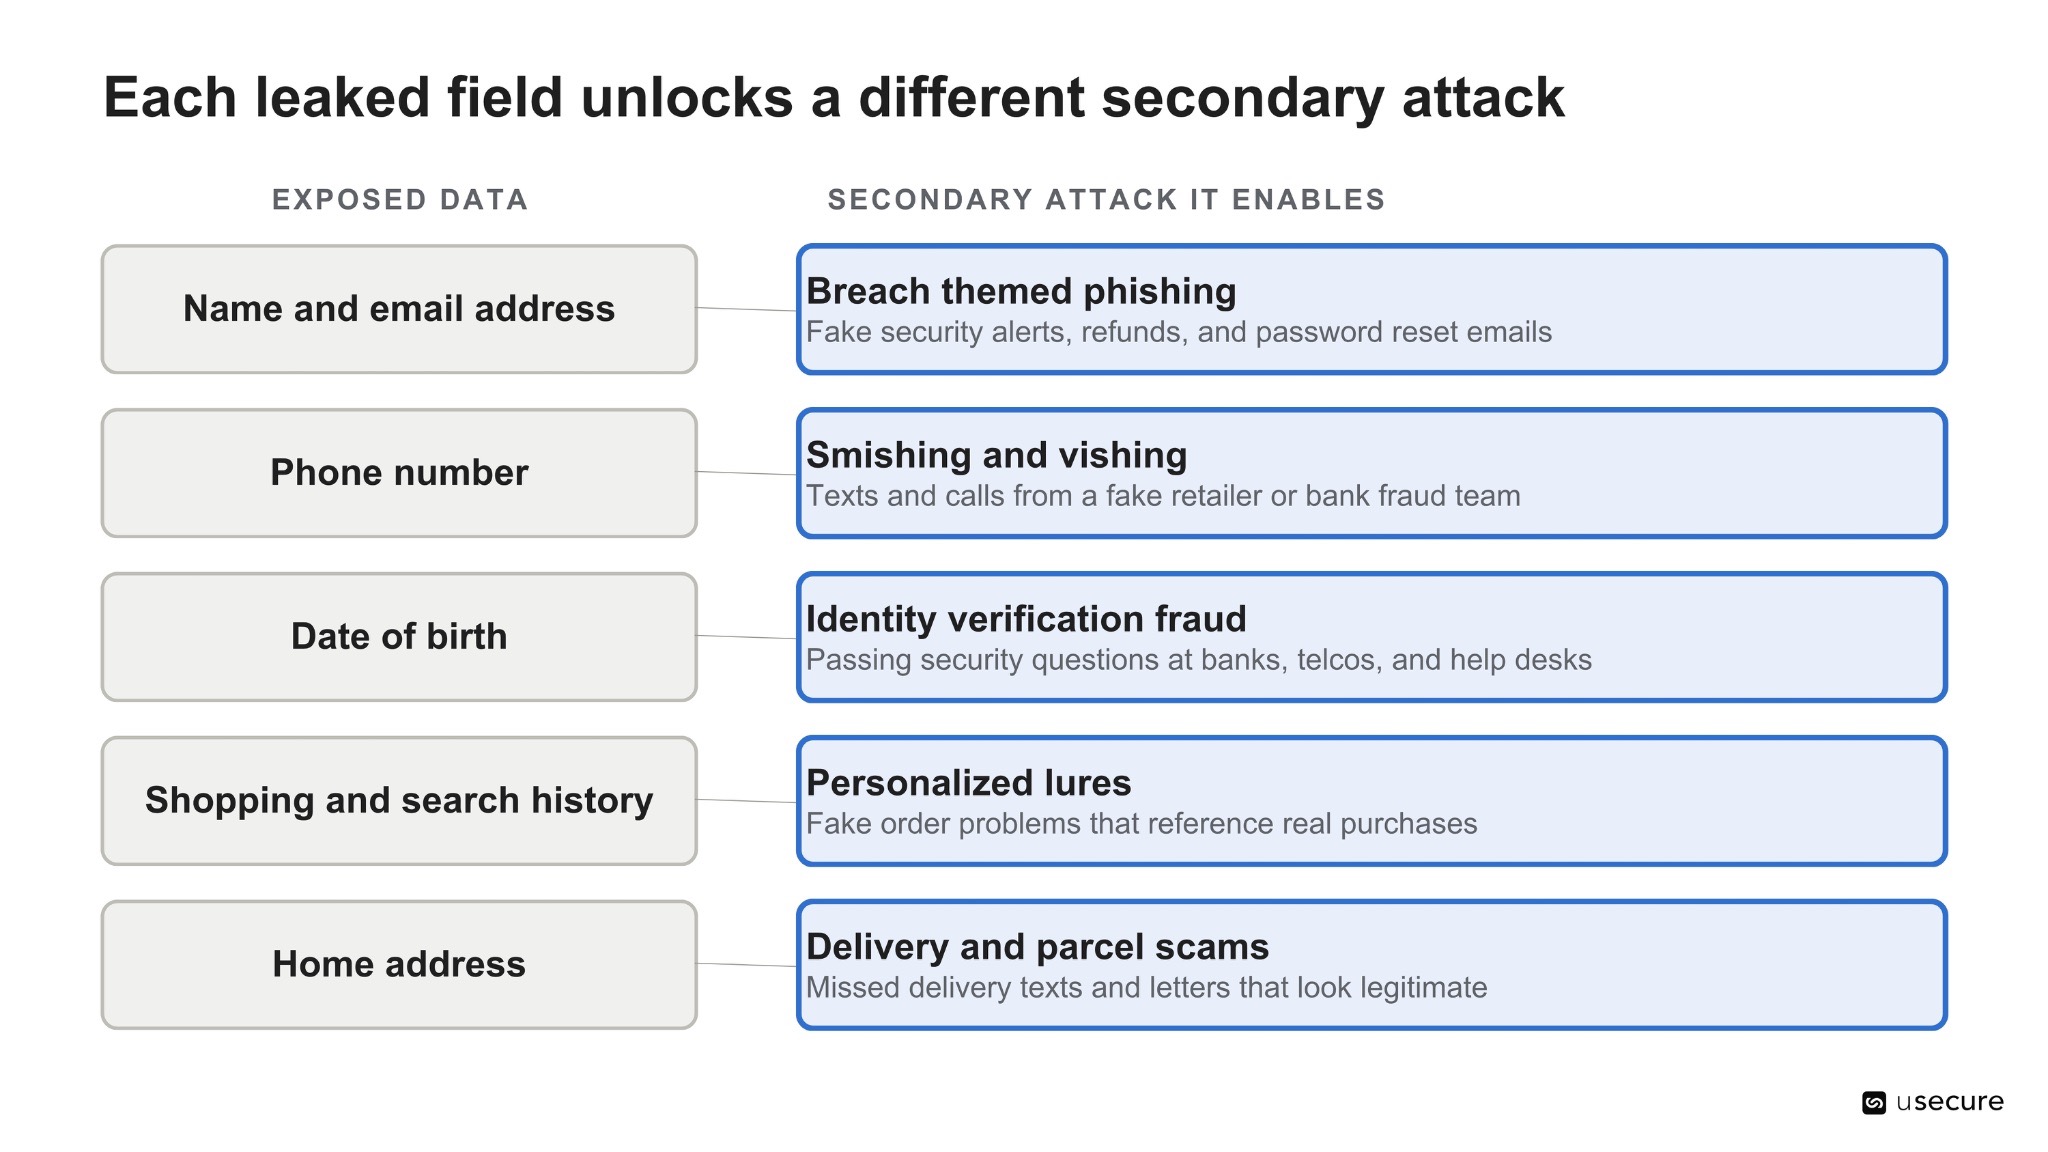
Für sich genommen ist keine dieser Angaben gefährlich. In Kombination ermöglichen sie es Angreifern jedoch, sich überzeugend als echter Händler, als Bank oder als Paketdienst auszugeben, der Sie bereits kennt.
Folgeangriffe verlaufen in der Regel in drei Phasen:
- Die Phase der Schlagzeilen. Solange der Vorfall in den Medien ist, tauchen Köder mit Bezug zum Datenleck auf: gefälschte E-Mails mit der Aufforderung, das Konto zu bestätigen, angebliche Entschädigungsangebote und falsche Support-Hotlines.
- Die Phase der Personalisierung. Angreifer werten die erbeuteten Daten gezielt aus, etwa eine kürzlich aufgegebene Bestellung oder ein Geburtsdatum. So entstehen Nachrichten, die konkret wirken und gerade deshalb vertrauenswürdig erscheinen.
- Die Langzeitphase. Gestohlene Datensätze werden gehandelt und mit Daten aus anderen Datenlecks zusammengeführt. Machen die Angreifer ihre Drohung wahr und veröffentlichen die Daten, gelangen sie in die Hände eines deutlich größeren Kreises von Kriminellen.
Künstliche Intelligenz macht jede dieser Phasen günstiger und überzeugender. Der Internet Crime Report 2025 des FBI verzeichnete mehr als 22.000 Beschwerden mit KI-Bezug und damit verbundene Schäden von fast 900 Millionen US-Dollar.
Warum betrifft das nicht nur Kundinnen und Kunden, sondern auch Ihre Belegschaft?
Das ASOS-Datenleck betrifft Ihre Belegschaft, weil die Empfänger dieser Folgeangriffe zugleich Ihre Mitarbeitenden, externen Dienstleister sowie Kundinnen und Kunden sind. Bei einem Händler mit einer so großen Kundenbasis wie ASOS befinden sich mit hoher Wahrscheinlichkeit auch Mitglieder Ihrer Belegschaft unter den Betroffenen. Und Angreifer machen an der Grenze zwischen Privat- und Berufsleben nicht halt.
Aus einem privaten Risiko wird auf drei typischen Wegen ein Unternehmensrisiko. Erstens lesen Mitarbeitende private Nachrichten und E-Mails auf denselben Smartphones, auf denen auch ihre Arbeits-Apps und MFA-Anfragen laufen. Zweitens kann ein überzeugender Anruf vom angeblichen „Betrugsteam“ damit enden, dass Fernwartungssoftware auf einem Firmenlaptop installiert wird. Drittens kann ein privates Konto, das über eine Passwortzurücksetzung übernommen wurde, als Ausgangspunkt dienen, um sich gegenüber Kolleginnen und Kollegen als diese Person auszugeben.
Worauf sollten Mitarbeitende jetzt achten?
Mitarbeitende sollten jede unerwartete Nachricht, die ASOS, eine Bestellung, eine Rückerstattung oder ein Datenleck erwähnt, als verdächtig einstufen, bis sie unabhängig überprüft wurde. Security-Teams können die folgenden Hinweise unverändert weitergeben.
Warnsignale für Betrugsversuche im Zusammenhang mit dem Datenleck
- Eine Nachricht, die sich auf das Datenleck bezieht und Sie auffordert, Ihr Konto über einen Link zu „bestätigen“, zu „sichern“ oder zu „verifizieren“.
- Ein Angebot für eine Entschädigung, Gutscheine oder eine Rückerstattung, für das Sie sich anmelden oder Kartendaten angeben sollen.
- Ein Anruf oder eine SMS von einem „Betrugsteam“, das bereits Ihren Namen, Ihr Geburtsdatum oder einen kürzlichen Einkauf kennt und dieses Wissen nutzt, um seriös zu wirken.
- Jede Aufforderung, ein Einmalpasswort, ein Passwort oder Fernzugriff auf Ihr Gerät herauszugeben. Seriöse Händler und Banken fragen nie danach.
- Zeitdruck oder Geheimhaltung, etwa durch eine Frist, die Drohung mit einer Kontosperrung oder die Anweisung, niemandem davon zu erzählen.
So reagieren Sie richtig
- Nutzen Sie keine Links, Telefonnummern oder Antwortoptionen aus der Nachricht. Rufen Sie stattdessen direkt die offizielle Website oder App auf.
- Gibt sich jemand am Telefon als Mitarbeiterin oder Mitarbeiter eines Händlers oder einer Bank aus, legen Sie auf. Rufen Sie anschließend unter der Nummer zurück, die auf Ihrer Karte oder der offiziellen Website angegeben ist.
- Ändern Sie Ihr Passwort, falls Sie Ihr ASOS-Passwort auch für andere Dienste verwenden, und aktivieren Sie die Multi-Faktor-Authentifizierung überall dort, wo sie verfügbar ist. Laut ASOS wurde zwar nicht auf Passwörter zugegriffen, wiederverwendete Passwörter sind jedoch bei jedem Datenleck ein Risiko.
- Melden Sie verdächtige Nachrichten auf Arbeitsgeräten oder geschäftlichen Konten sofort Ihrem Sicherheitsteam, auch wenn Sie nicht geklickt haben. Frühzeitige Meldungen helfen, Kampagnen gegen Kolleginnen und Kollegen zu stoppen.
- Ein bekannter Absender oder eine offizielle App ist kein Beweis für Sicherheit. Prüfen Sie die Anfrage, nicht den Kanal.
Das menschliche Risiko liegt an beiden Enden des Datenlecks
Das ASOS-Datenleck begann damit, dass eine einzige mitarbeitende Person getäuscht wurde. Fortsetzen wird es sich bei allen Kundinnen, Kunden und Mitarbeitenden, die eine überzeugende Folgenachricht erhalten. Das menschliche Risiko liegt damit an beiden Enden des Vorfalls: am Einfallstor und dort, wo die Auswirkungen eintreten.
Die Zahlen bestätigen dieses Bild. Laut Verizon DBIR 2026 spielte der Faktor Mensch bei 62 % der Datenlecks eine Rolle, Drittparteien bei 48 %. Zudem nutzten 41 % der Social-Engineering-Angriffe andere Kanäle als E-Mail. Unternehmen, die messen, wie ihre Belegschaft über alle Kanäle hinweg reagiert, Verifizierung verbindlich vorschreiben und schnelles Melden belohnen, werden die Folgen deutlich weniger spüren als jene, die auf die nächste Schlagzeile warten.
Häufig gestellte Fragen
- Wurden bei ASOS Zahlungskartendaten gestohlen?
Laut ASOS wurde weder auf Zahlungskartendaten noch auf Kontopasswörter zugegriffen. Betroffen sind jedoch Namen, Kontaktdaten und weitere Profildaten. Berichten zufolge wurden außerdem Geburtsdaten und Einkaufsinformationen offengelegt. - Wurde Snowflake beim ASOS-Datenleck gehackt?
Laut Snowflake wurde die eigene Plattform nicht kompromittiert. ASOS gibt an, dass die Angreifer gestohlene Zugangsdaten einer oder eines Mitarbeitenden nutzten, um auf Plattformen von Drittanbietern zuzugreifen. Es wurden also gültige Logins missbraucht, die Plattform selbst wurde nicht geknackt. - Wie viele Kundinnen und Kunden sind vom ASOS-Datenleck betroffen?
ASOS hat dazu keine Zahl veröffentlicht. Die Gesamtzahl der ASOS-Kundinnen und -Kunden sollte nicht mit der Zahl der Betroffenen gleichgesetzt werden. - Was ist ein Folgeangriff nach einem Datenleck?
Ein Folgeangriff nutzt bei einem Datenleck erbeutete Daten, um spätere Betrugsversuche glaubwürdiger zu machen. Typische Beispiele sind Phishing-E-Mails mit Bezug zum Datenleck, Smishing-SMS, Anrufe angeblicher Betrugsabteilungen und Betrug bei der Identitätsprüfung. - Wie können Unternehmen ihre Mitarbeitenden vor Betrugsversuchen nach einem Datenleck schützen? Messen Sie, wie Mitarbeitende auf realistische Köder per E-Mail, SMS und Telefon reagieren. Schreiben Sie bei sensiblen Anfragen eine unabhängige Verifizierung verbindlich vor und machen Sie das Melden verdächtiger Nachrichten schnell und einfach. Human Risk Intelligence bündelt diese Signale, damit sich Teams gezielt auf die Personen und Rollen mit dem höchsten Risiko konzentrieren können.
BOOK A DEMO
See Human Risk Intelligence in action
A 30-minute walkthrough of how to cut human risk across your users, tailored to MSPs and IT teams.
Subscribe to newsletter
Related posts
Explore more insights, updates, and resources from usecure.
See effortless human risk intelligence in action
Book a demo to see how usecure reduces human risk for IT teams and MSPs, or start a free trial to explore the platform yourself.

