Fuite de données chez ASOS : les attaques secondaires auxquelles vos équipes doivent désormais se préparer
Subscribe to newsletter
KEY TAKEAWAYS
- Tout est parti d'un humain, pas d'un piratage. Un attaquant s'est fait passer pour un contact de confiance, a obtenu les identifiants d'un employé, puis s'est servi de ces accès légitimes pour atteindre des plateformes tierces. Aucun contrôle de sécurité n'a été forcé en chemin.
- Les données volées alimentent la prochaine vague d'attaques. Noms, coordonnées, dates de naissance et historique d'achats donnent aux cybercriminels tout ce qu'il leur faut pour mener des campagnes de phishing, de smishing et d'arnaques vocales convaincantes. Or, nombre des personnes ciblées sont aussi vos collaborateurs.
- Vérifiez la demande, pas le canal. Les organisations qui mesurent les comportements humains sur l'e-mail, les SMS et la voix, imposent une vérification indépendante pour toute demande sensible et valorisent le signalement rapide subiront bien moins les retombées.
La fuite de données d'ASOS a commencé lorsqu'un attaquant s'est fait passer pour un contact de confiance et a convaincu un salarié de lui communiquer ses identifiants de connexion. Les données clients dérobées (noms, coordonnées, dates de naissance et habitudes d'achat) servent désormais de matière première pour des campagnes ciblées de phishing, de smishing et d'usurpation d'identité. Certains clients concernés font peut-être aussi partie de vos collaborateurs. La vraie leçon ne concerne pas un seul distributeur : le risque humain se situe aux deux extrémités d'une fuite de données moderne, et il doit être mesuré et piloté en conséquence.
Que s'est-il passé lors de la fuite de données d'ASOS ?
Début octobre 2026, des attaquants ont utilisé les identifiants volés d'un salarié pour accéder à des plateformes tierces qu'ASOS utilise pour communiquer avec ses clients. Ils ont ensuite exfiltré des données clients et annoncé la fuite via l'application même du distributeur. Les clients ont donc appris l'incident par les cybercriminels avant d'en être informés par ASOS.
Le 6 octobre, les utilisateurs de l'application ont reçu une notification intitulée « ASOS hacked ». Adressé au délégué à la protection des données et à l'équipe informatique de l'entreprise, le message revendiquait la compromission totale de son instance Snowflake et menaçait de divulguer les données. ASOS a confirmé l'incident dans une déclaration à la Bourse de Londres, et son cours de bourse a chuté de plus de 10 % en une seule séance.
Deux jours plus tard, ASOS a indiqué que la fuite avait commencé lorsqu'un tiers non autorisé s'était fait passer pour un contact de confiance afin d'obtenir les identifiants de connexion d'un salarié. Selon l'entreprise, les noms et coordonnées des clients ont été consultés, mais ni les données de cartes bancaires ni les mots de passe des comptes. Par ailleurs, l'Information Commissioner's Office, l'autorité britannique de protection des données, a confirmé avoir été notifié. Plusieurs questions restent en suspens. ASOS n'a pas communiqué le nombre de clients concernés : la taille totale de sa base clients ne doit donc pas être interprétée comme le nombre de victimes. Snowflake a affirmé que sa propre plateforme n'avait pas été compromise, ce qui concorde avec le scénario d'attaquants s'étant connectés à l'aide d'identifiants valides volés plutôt qu'en forçant la plateforme elle-même. Les attaquants auraient laissé deux semaines à ASOS pour prendre contact et exigé une rançon en échange de la suppression des données.
Comment les attaquants sont-ils entrés ?
Les attaquants sont entrés en trompant un être humain, et non en contournant un dispositif de sécurité. ASOS a indiqué que l'intrus s'était fait passer pour un contact de confiance afin d'obtenir les identifiants professionnels d'un salarié, puis les avait utilisés pour accéder aux plateformes servant à communiquer avec les clients. Chaque étape technique qui a suivi s'est appuyée sur des identifiants valides.
Cette technique porte un nom : le pretexting. Elle consiste à s'appuyer sur un scénario crédible, souvent construit au fil de plusieurs messages ou appels, pour qu'une demande inhabituelle paraisse parfaitement anodine. Le Data Breach Investigations Report 2026 de Verizon souligne la place croissante du pretexting fondé sur l'usurpation d'identité, les échanges suivis et la manipulation de la confiance.
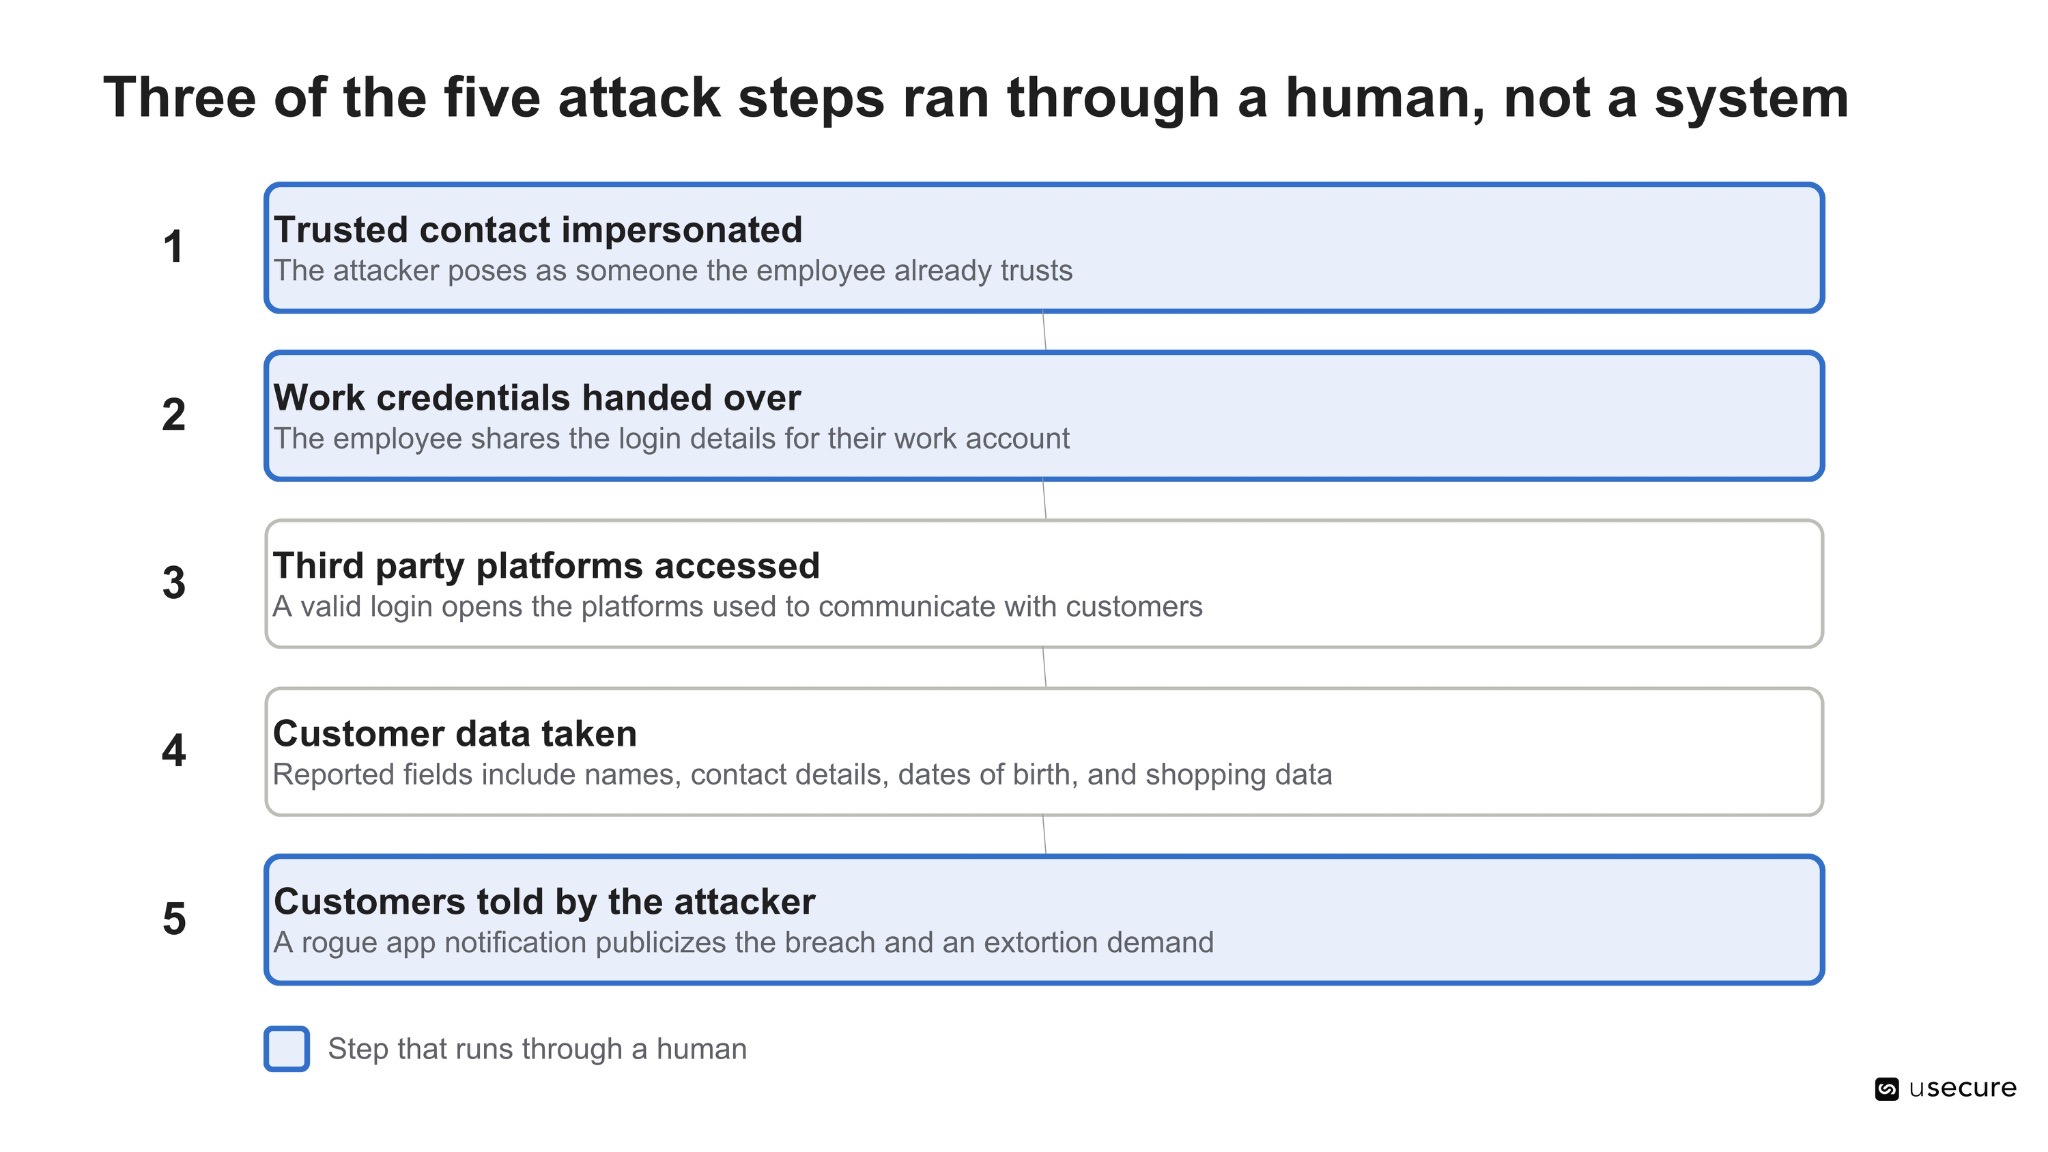
L'attaque a reposé sur deux moments de confiance humaine : d'abord le collaborateur qui a cru à la demande, puis les clients qui ont reçu un message via une application en laquelle ils avaient confiance.
Les attaques par contact de confiance fonctionnent parce qu'elles détournent une relation qui existe déjà : un collègue, un fournisseur, une agence ou un support informatique. Les filtres qui analysent un message ne peuvent pas détecter que c'est la relation elle-même qui est usurpée, surtout lorsque l'approche passe par téléphone, par messagerie instantanée ou par un outil collaboratif plutôt que par e-mail. C'est pourquoi la défense la plus efficace reste des équipes qui vérifient systématiquement chaque demande via un second canal connu, aussi familier que l'expéditeur puisse paraître.
À quelles attaques secondaires les organisations doivent-elles s'attendre ?
Attendez-vous à du Phishing ciblé, du smishing, des arnaques vocales et des fraudes à l'identité qui exploitent les données dérobées à ASOS pour gagner en crédibilité. Une attaque secondaire, c'est la vague qui suit une fuite de données : les cybercriminels utilisent les informations volées pour tromper les personnes qu'elles concernent.
La valeur de ces données tient à leur niveau de détail. Pieter Arntz, chercheur senior en analyse des malwares chez Malwarebytes, a souligné que la compromission d'une plateforme marketing de distribution pouvait révéler un profil client très précis : habitudes de navigation et d'achat, localisation, statut de fidélité… Les données exposées incluraient des numéros de client, des dates de naissance et des dates d'ouverture de compte, tandis que d'autres sources citant la BBC évoquent également des adresses postales, des numéros de téléphone et des informations sur les recherches effectuées sur le site.
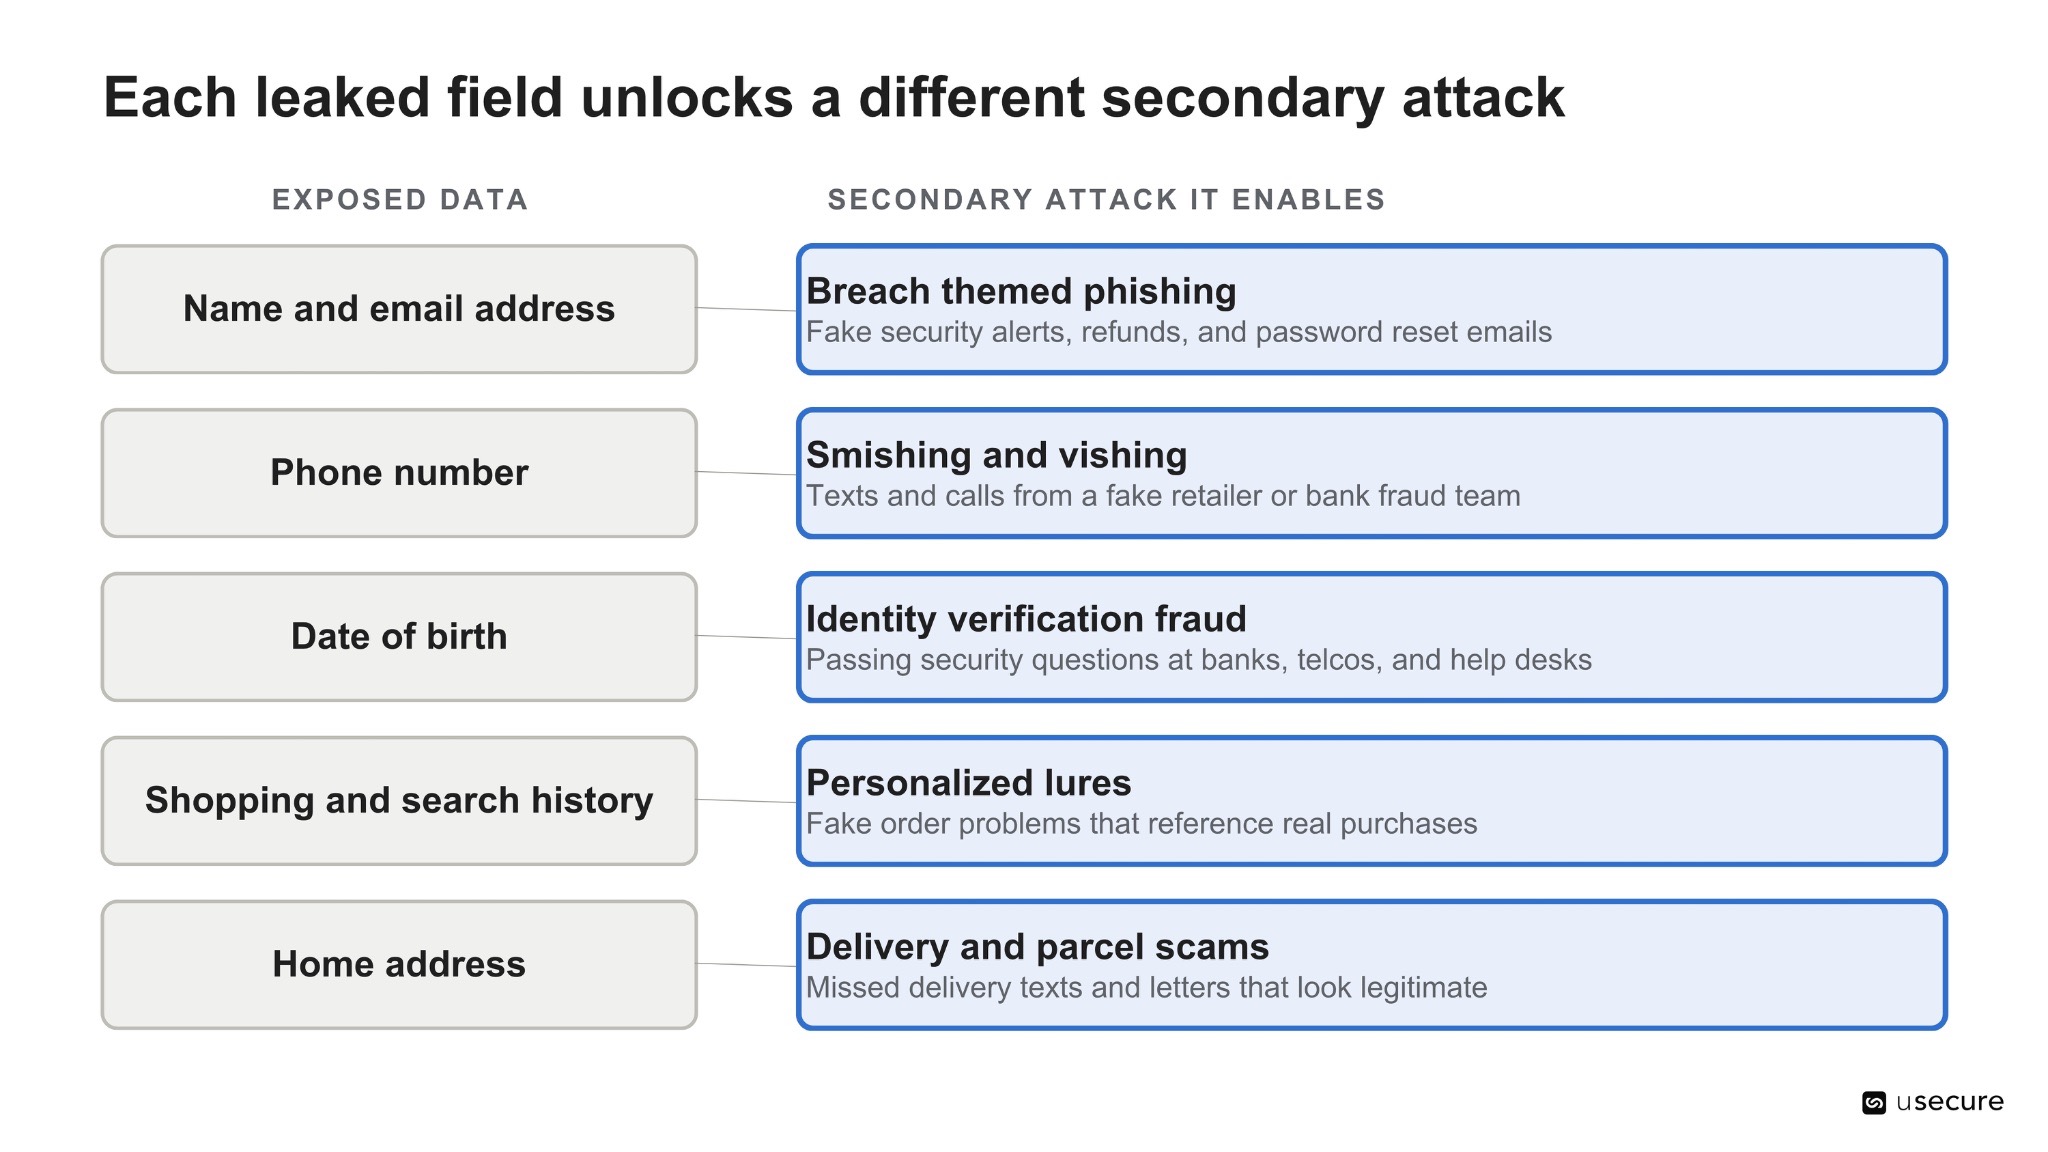
Prise isolément, aucune de ces informations n'est dangereuse. Combinées, elles permettent à un attaquant de se faire passer de façon convaincante pour un commerçant, une banque ou un transporteur qui vous connaît déjà.
Les attaques secondaires se déroulent généralement en trois phases :
- Le temps de l'actualité. Les leurres exploitant la fuite apparaissent tant que l'affaire fait la une : faux e-mails « confirmez votre compte », fausses offres d'indemnisation et faux numéros d'assistance.
- La phase de personnalisation. Les attaquants exploitent les données pour en extraire des détails, comme une commande récente ou une date d'anniversaire, afin de rédiger des messages qui paraissent précis et donc dignes de confiance.
- La traîne longue. Les données volées sont revendues et croisées avec celles issues d'autres fuites. Si les attaquants mettent à exécution leur menace de publication, elles se retrouveront entre les mains d'un nombre bien plus large de cybercriminels.
L'intelligence artificielle rend chacune de ces phases moins coûteuse et plus convaincante. L'Internet Crime Report 2025 du FBI a recensé plus de 22 000 plaintes impliquant l'intelligence artificielle, pour près de 900 millions de dollars de pertes associées.
Pourquoi est-ce un enjeu pour vos équipes, et pas seulement pour les clients ?
La fuite de données d'ASOS concerne directement vos équipes, car les personnes ciblées par ces attaques secondaires sont aussi vos collaborateurs, vos prestataires et vos clients. Avec une clientèle de la taille de celle d'ASOS, il est quasiment certain que certains membres de vos équipes en font partie, et les attaquants ne s'arrêtent pas à la frontière entre vie privée et vie professionnelle.
Une exposition personnelle devient une exposition pour l'entreprise de trois façons courantes. Les collaborateurs consultent leurs SMS et e-mails personnels sur le même téléphone que celui qui héberge leurs applications professionnelles et leurs demandes d'authentification multifacteur. Un appel convaincant d'une prétendue « équipe anti-fraude » peut se solder par l'installation d'un logiciel d'accès à distance sur un ordinateur professionnel. Enfin, un compte personnel piraté via une réinitialisation de mot de passe peut servir de point de départ pour usurper l'identité de ce collaborateur auprès de ses collègues.
À quoi vos collaborateurs doivent-ils être attentifs dès maintenant ?
Les collaborateurs doivent considérer comme suspect tout message inattendu mentionnant ASOS, une commande, un remboursement ou une fuite de données, tant qu'il n'a pas été vérifié par un autre canal. Les équipes sécurité peuvent diffuser les recommandations ci-dessous telles quelles.
Les signaux d'alerte d'une arnaque liée à la fuite
- Un message qui fait référence à la fuite et vous invite à « confirmer », « sécuriser » ou « vérifier » votre compte via un lien.
- Une offre d'indemnisation, de bons d'achat ou de remboursement qui exige de vous connecter ou de fournir vos coordonnées bancaires.
- Un appel ou un SMS d'une « équipe anti-fraude » qui connaît déjà votre nom, votre date de naissance ou un achat récent, et s'en sert pour paraître légitime.
- Toute demande de code à usage unique, de mot de passe ou d'accès à distance à votre appareil. Les commerçants et les banques légitimes ne demandent jamais ces informations.
- Un sentiment d'urgence ou de confidentialité, comme un délai imposé, une menace de fermeture de compte ou la consigne de n'en parler à personne.
Les bons réflexes à adopter
- N'utilisez ni les liens, ni les numéros de téléphone, ni les options de réponse figurant dans le message. Rendez-vous directement sur le site ou l'application officiels.
- Si un interlocuteur affirme appeler de la part d'un commerçant ou d'une banque, raccrochez et rappelez le numéro figurant au dos de votre carte ou sur le site officiel.
- Si vous avez réutilisé votre mot de passe ASOS ailleurs, changez-le et activez l'authentification multifacteur partout où elle est disponible. ASOS affirme que les mots de passe n'ont pas été consultés, mais leur réutilisation reste un risque à chaque violation de données.
- Signalez immédiatement à votre équipe sécurité tout élément suspect reçu sur un appareil ou un compte professionnel, même si vous n'avez pas cliqué. Des signalements précoces permettent de stopper les campagnes qui ciblent vos collègues.
- Un expéditeur familier ou une application officielle ne garantit en rien la sécurité. Vérifiez la demande, pas le canal.
Le risque humain, aux deux extrémités de la violation de données
La violation de données d'ASOS a commencé par un seul employé piégé et se poursuivra à travers chaque client, et chaque salarié, qui recevra un message de suivi convaincant. Le risque humain se situe aux deux extrémités de l'incident : au point d'entrée comme au point d'impact.
Les chiffres vont dans le même sens. Selon le DBIR 2026 de Verizon, le facteur humain intervient dans 62 % des violations de données, les tiers dans 48 %, et 41 % des violations liées à l'ingénierie sociale ont exploité d'autres canaux que l'e-mail. Les organisations qui mesurent la réaction de leurs collaborateurs sur tous les canaux, font de la vérification une règle et valorisent le signalement rapide subiront bien moins les retombées que celles qui attendent le prochain gros titre.
Questions fréquentes
- Les données de carte bancaire des clients ASOS ont-elles été volées ?
ASOS affirme que les informations de carte bancaire et les mots de passe des comptes n'ont pas été consultés. En revanche, les noms, coordonnées et autres données de profil l'ont été, et selon plusieurs sources, les dates de naissance et l'historique d'achat ont également été exposés. - Snowflake a-t-il été piraté lors de la violation de données d'ASOS ?
Snowflake affirme que sa plateforme n'a pas été compromise. Selon ASOS, les attaquants ont utilisé des identifiants volés à un employé pour accéder à des plateformes tierces : ce sont donc des identifiants valides qui ont été détournés, et non la plateforme elle-même qui a été piratée. - Combien de clients sont concernés par la violation de données d'ASOS ?
ASOS n'a communiqué aucun chiffre. Le nombre total de ses clients ne doit pas être assimilé au nombre de clients concernés. - Qu'est-ce qu'une attaque secondaire après une violation de données ?
Une attaque secondaire exploite les données volées lors d'une violation pour rendre une arnaque ultérieure plus crédible. Exemples courants : e-mails de Phishing surfant sur l'actualité de la violation, SMS de smishing, faux appels du service anti-fraude et fraude à la vérification d'identité. - Comment les organisations peuvent-elles protéger leurs collaborateurs des arnaques liées à une violation de données ? Mesurez la réaction de vos collaborateurs face à des leurres réalistes par e-mail, SMS et téléphone, rendez obligatoire une vérification indépendante pour toute demande sensible, et faites en sorte que le signalement des messages suspects soit simple et rapide. Human Risk Intelligence rassemble ces signaux pour permettre aux équipes de se concentrer sur les personnes et les fonctions les plus exposées.
BOOK A DEMO
See Human Risk Intelligence in action
A 30-minute walkthrough of how to cut human risk across your users, tailored to MSPs and IT teams.
Subscribe to newsletter
Related posts
Explore more insights, updates, and resources from usecure.
See effortless human risk intelligence in action
Book a demo to see how usecure reduces human risk for IT teams and MSPs, or start a free trial to explore the platform yourself.

