La AML/CTF Tranche 2 somete a miles de despachos a la Privacy Act: qué implica ahora el APP 11 para los MSP

Subscribe to newsletter
KEY TAKEAWAYS
- La Tranche 2 ya está en vigor. Desde el 1 de julio de 2026, abogados, conveyancers, asesores contables, profesionales inmobiliarios y comerciantes de metales preciosos son entidades declarantes AML/CTF.
- La exención para pequeñas empresas ya no cubre sus datos AML/CTF. En virtud de la section 6E(1A) de la Privacy Act, más de 100.000 pequeños despachos deben aplicar los Australian Privacy Principles (APPs) a la información personal que tratan con fines AML/CTF.
- El APP 11 es el principio más expuesto. Los despachos deben adoptar medidas razonables para proteger los datos de identidad que recopilan y destruirlos en cuanto dejen de ser necesarios.
Desde el 1 de julio de 2026, la AML/CTF Tranche 2 convierte a abogados, conveyancers, asesores contables, profesionales inmobiliarios y comerciantes de metales preciosos en entidades declarantes AML/CTF. Las entidades declarantes deben cumplir la Privacy Act 1988 en sus actividades AML/CTF, por lo que la OAIC estima que más de 100.000 pequeñas empresas tienen que cumplir por primera vez los Australian Privacy Principles, incluida la obligación de seguridad de la información personal que establece el APP 11. Como la mayoría de las brechas empiezan por una persona, los MSP capaces de ver, medir y reducir el riesgo humano son quienes mejor pueden ayudar a estos despachos a demostrar que han adoptado «medidas razonables».
¿Qué es la AML/CTF Tranche 2 y a quién afecta?
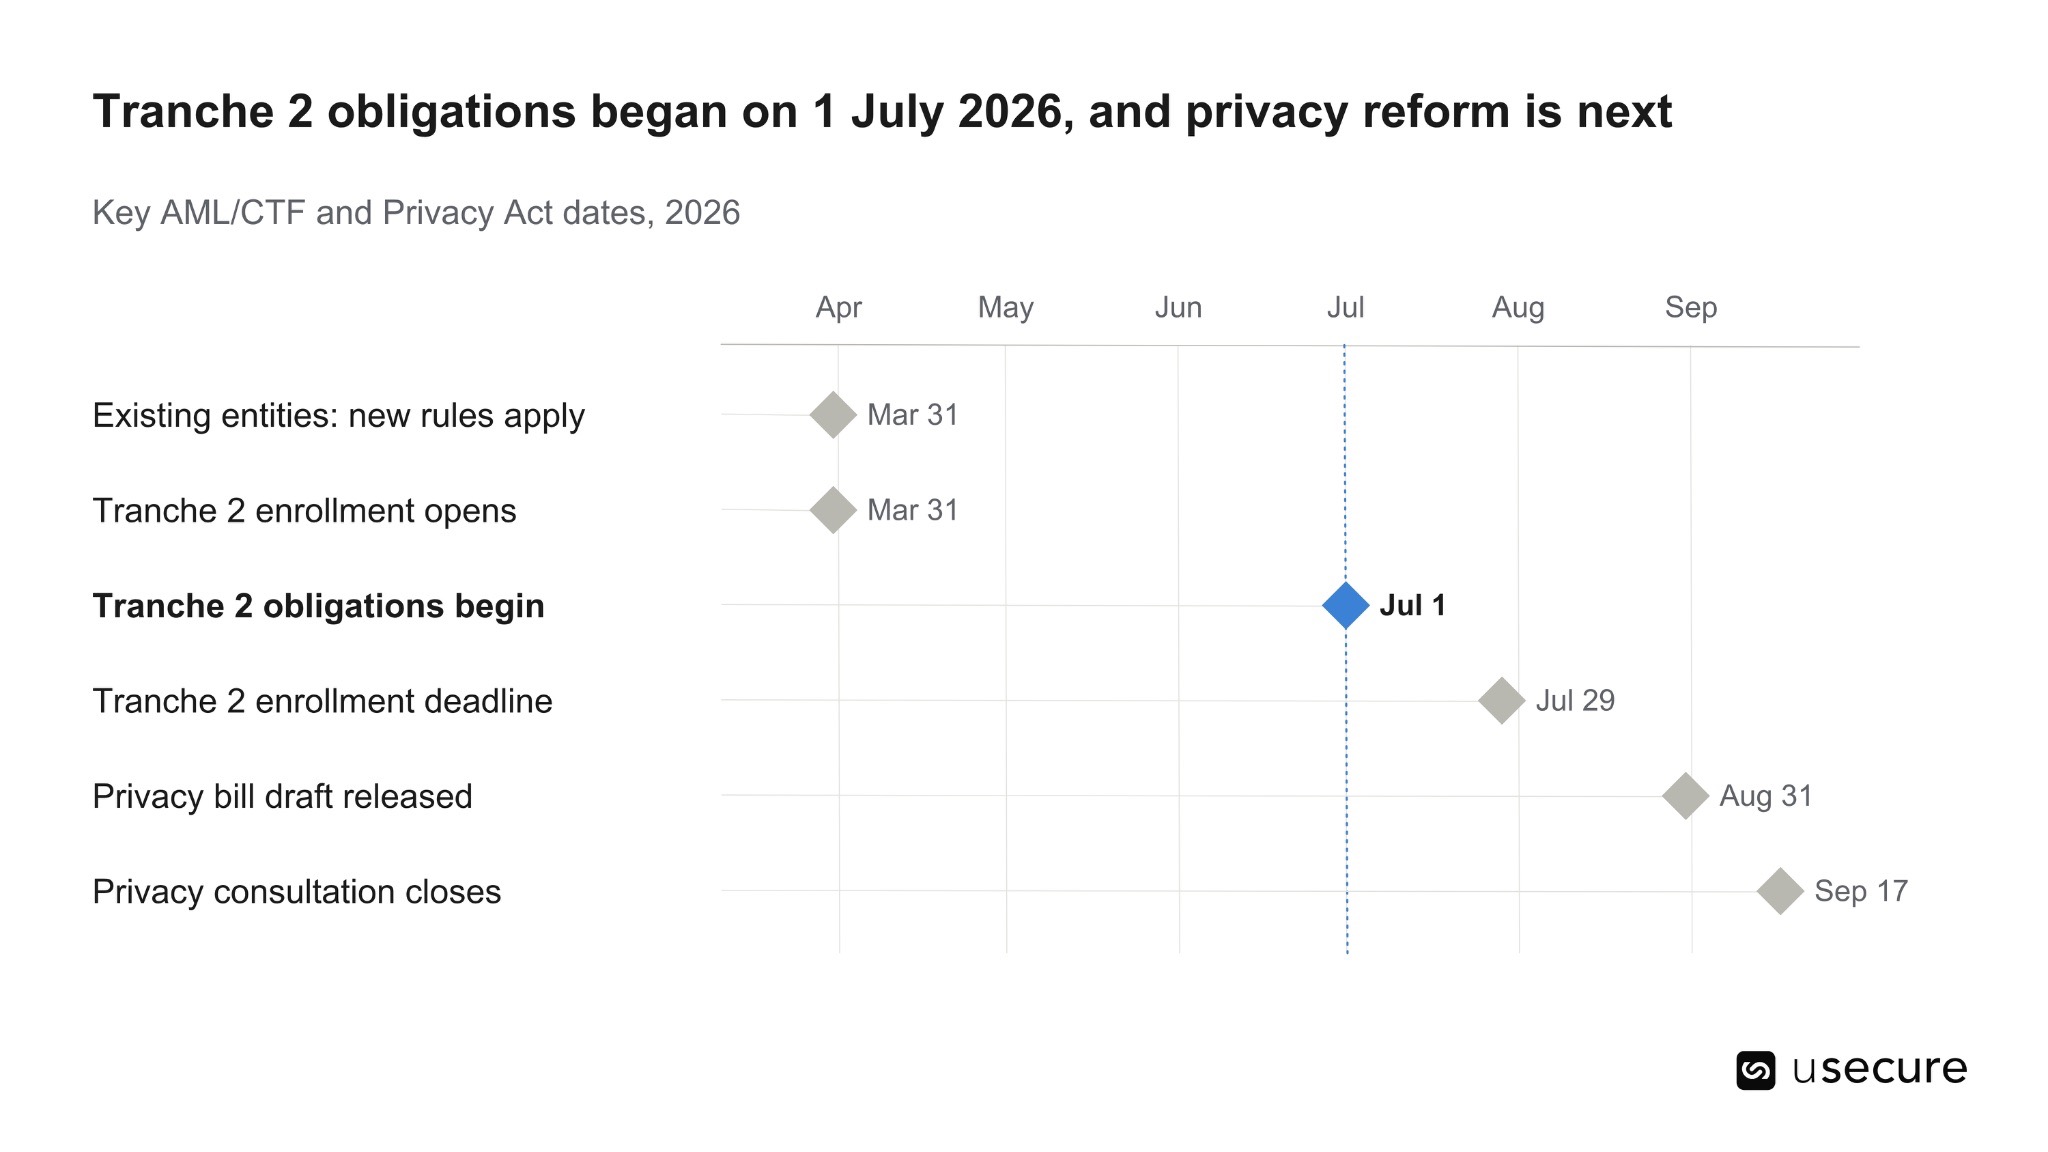
La AML/CTF Tranche 2 extiende la normativa australiana contra el blanqueo de capitales y la financiación del terrorismo a las llamadas profesiones «gatekeeper», y entró en vigor el 1 de julio de 2026. AUSTRAC, el regulador nacional AML/CTF y unidad de inteligencia financiera, fijó dos fechas de aplicación: el 31 de marzo de 2026 para las entidades declarantes ya existentes, como bancos y empresas de envío de dinero, y el 1 de julio de 2026 para las nuevas entidades reguladas por la Tranche 2.
Los sectores recién regulados son:
- Abogados y conveyancers
- Asesores contables y proveedores de servicios a trusts y sociedades
- Profesionales inmobiliarios, incluidos agentes, personal shoppers inmobiliarios y promotores
- Comerciantes de metales y piedras preciosas y de productos derivados
AUSTRAC calcula que el cambio crea unas 100.000 nuevas entidades declarantes, la mayoría de las cuales nunca se había enfrentado a obligaciones AML/CTF. Las obligaciones solo se aplican cuando el despacho presta un «designated service» (servicio designado), como gestionar una operación inmobiliaria o constituir una sociedad o un trust por cuenta de un cliente.
Una vez dentro del ámbito, el despacho debe inscribirse en AUSTRAC, nombrar un responsable de cumplimiento AML/CTF, ejecutar un programa AML/CTF documentado basado en una evaluación del riesgo de blanqueo, verificar la identidad de sus clientes, supervisarlos de forma continua, comunicar las operaciones sospechosas y conservar registros. La inscripción debía completarse antes del 29 de julio de 2026, pero las obligaciones de fondo se aplican desde el primer día.
Para los MSP, la consecuencia más importante pasa fácilmente desapercibida. La diligencia debida sobre el cliente obliga a estos despachos a recopilar y almacenar muchos más datos de identidad que antes. Y esos son justamente los datos que buscan los atacantes.
¿Por qué las entidades declarantes AML/CTF están ahora sujetas a la Privacy Act?
Las entidades declarantes AML/CTF quedan sujetas a la Privacy Act 1988 en sus actividades AML/CTF, aunque en otro caso les correspondiera la exención para pequeñas empresas. Ese es el vínculo que convierte una reforma antiblanqueo en un asunto de privacidad y ciberseguridad.
La Privacy Act suele eximir de los Australian Privacy Principles (APPs) a las pequeñas empresas con una facturación anual igual o inferior a 3 millones de dólares australianos. Esa exención sigue vigente para la mayoría de ellas. Sin embargo, la section 6E(1A) la elimina para las entidades declarantes AML/CTF. Así, un pequeño despacho de abogados, un conveyancer, un asesor contable o una agencia inmobiliaria que preste servicios designados debe aplicar los APPs a la información personal que trata con fines AML/CTF, sea cual sea su tamaño.
Muchos despachos de abogados, asesorías, agencias y comerciantes se sitúan por debajo del umbral de 3 millones de dólares australianos. HWL Ebsworth señala que, según las estimaciones de la OAIC, más de 100.000 pequeñas empresas están afectadas. Las cifras de AUSTRAC y de la OAIC miden cosas ligeramente distintas, pero apuntan a la misma conclusión: un amplio colectivo de pequeños despachos tiene por primera vez obligaciones formales de privacidad.
El alcance está acotado. Cubre documentos de identidad, registros de verificación, detalles de operaciones y otra información personal tratada para cumplir los requisitos AML/CTF, no necesariamente toda la actividad del negocio. En la práctica, sin embargo, esa información suele estar en los mismos buzones, unidades compartidas y programas de gestión del despacho que todo lo demás. Proteger una parte del entorno y dejar el resto abierto rara vez es realista.
El regulador ya está vigilando. La OAIC ha iniciado su primera campaña de revisión del cumplimiento de las políticas de privacidad, y las modificaciones de 2024 dotaron al Information Commissioner de nuevas sanciones civiles por incumplimientos tan básicos como una política de privacidad insuficiente.
¿Qué exige el APP 11?
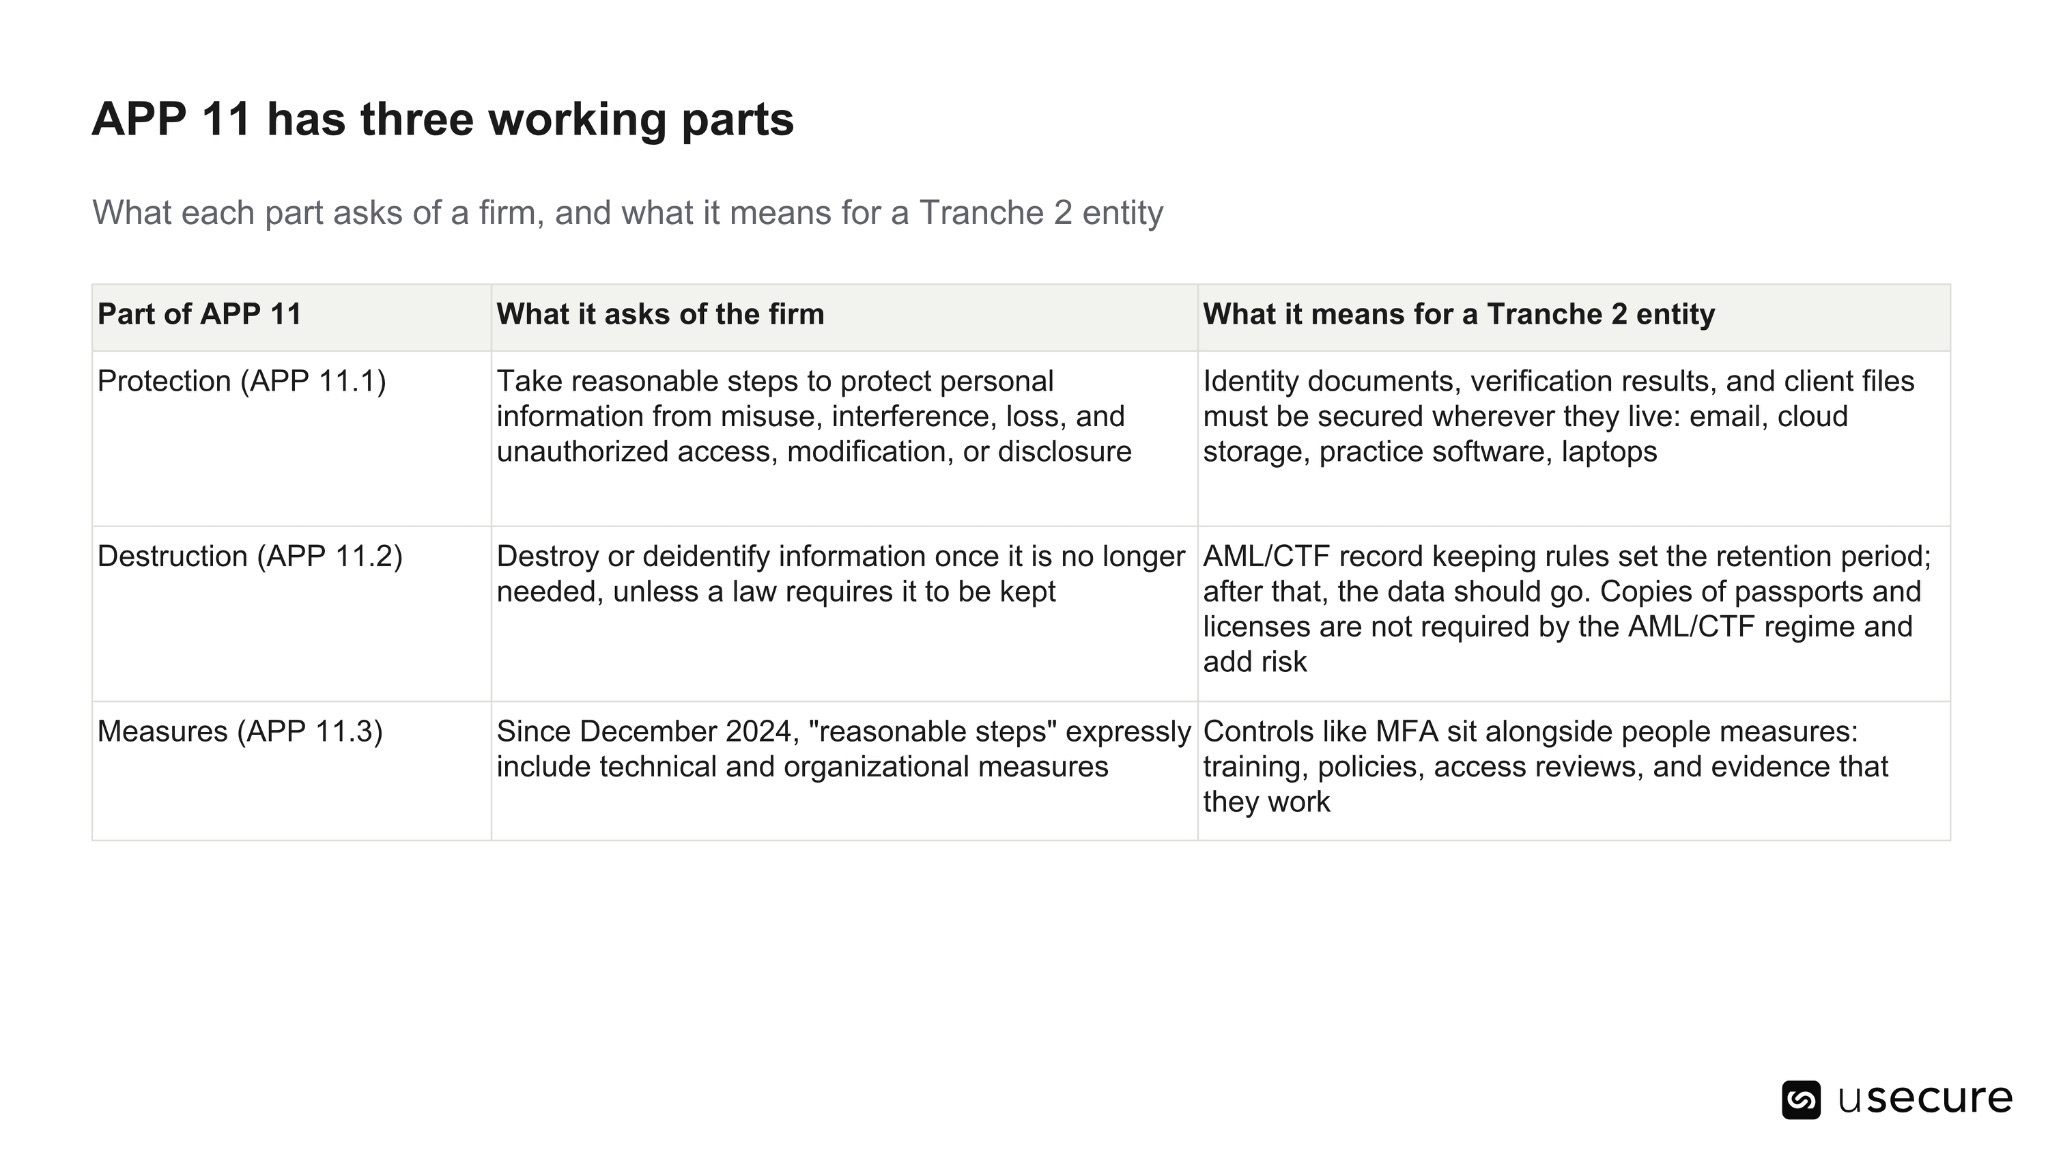
El APP 11 obliga a las organizaciones a adoptar medidas razonables para proteger la información personal que conservan y a destruirla o anonimizarla cuando deja de ser necesaria. Es el principio de seguridad de la Privacy Act y, para un despacho recién incluido en el ámbito, es el principio que una brecha pondrá a prueba con mayor probabilidad.
Tiene tres componentes prácticos:
¿Qué significan en la práctica las «medidas razonables»?
El primer caso de sanción civil bajo la Privacy Act respondió a esa pregunta. En octubre de 2025, la Federal Court condenó a Australian Clinical Labs a pagar 5,8 millones de dólares australianos por una brecha de 2022 en su negocio Medlab Pathology que afectó a unas 223.000 personas. De ese total, 4,2 millones de dólares australianos correspondieron a no haber adoptado medidas razonables conforme al APP 11.1, y el resto a la lentitud en la evaluación y la notificación de la brecha.
Tres lecciones de la sentencia son especialmente relevantes para los MSP y sus clientes:
- Las medidas razonables se basan en el riesgo y deben evolucionar. Lo que era suficiente hace tres años puede no serlo frente a las amenazas conocidas hoy.
- Los datos que no se conservan no pueden sufrir una brecha. El tribunal consideró la minimización de datos y una política de conservación defendible como parte del APP 11.1.
- Externalizar no transfiere la obligación. El tribunal concluyó que apoyarse en terceros no basta por sí solo. Un cliente que «deja la seguridad en manos de su proveedor de TI» sigue siendo responsable del APP 11, lo que convierte las evidencias claras y presentables de ese proveedor en algo valioso para ambas partes.
Las consecuencias también han subido. Las modificaciones de 2024 introdujeron sanciones por tramos: el tramo superior, para las infracciones graves, alcanza los 50 millones de dólares australianos, el 30 % de la facturación ajustada o el triple del beneficio obtenido, la cifra que resulte mayor. Un nuevo tramo intermedio cubre las infracciones que no son graves, y la OAIC puede emitir requerimientos sancionadores por incumplimientos administrativos.
¿Cómo encajan la Privacy Act, la Tranche 2 y el APP 11?
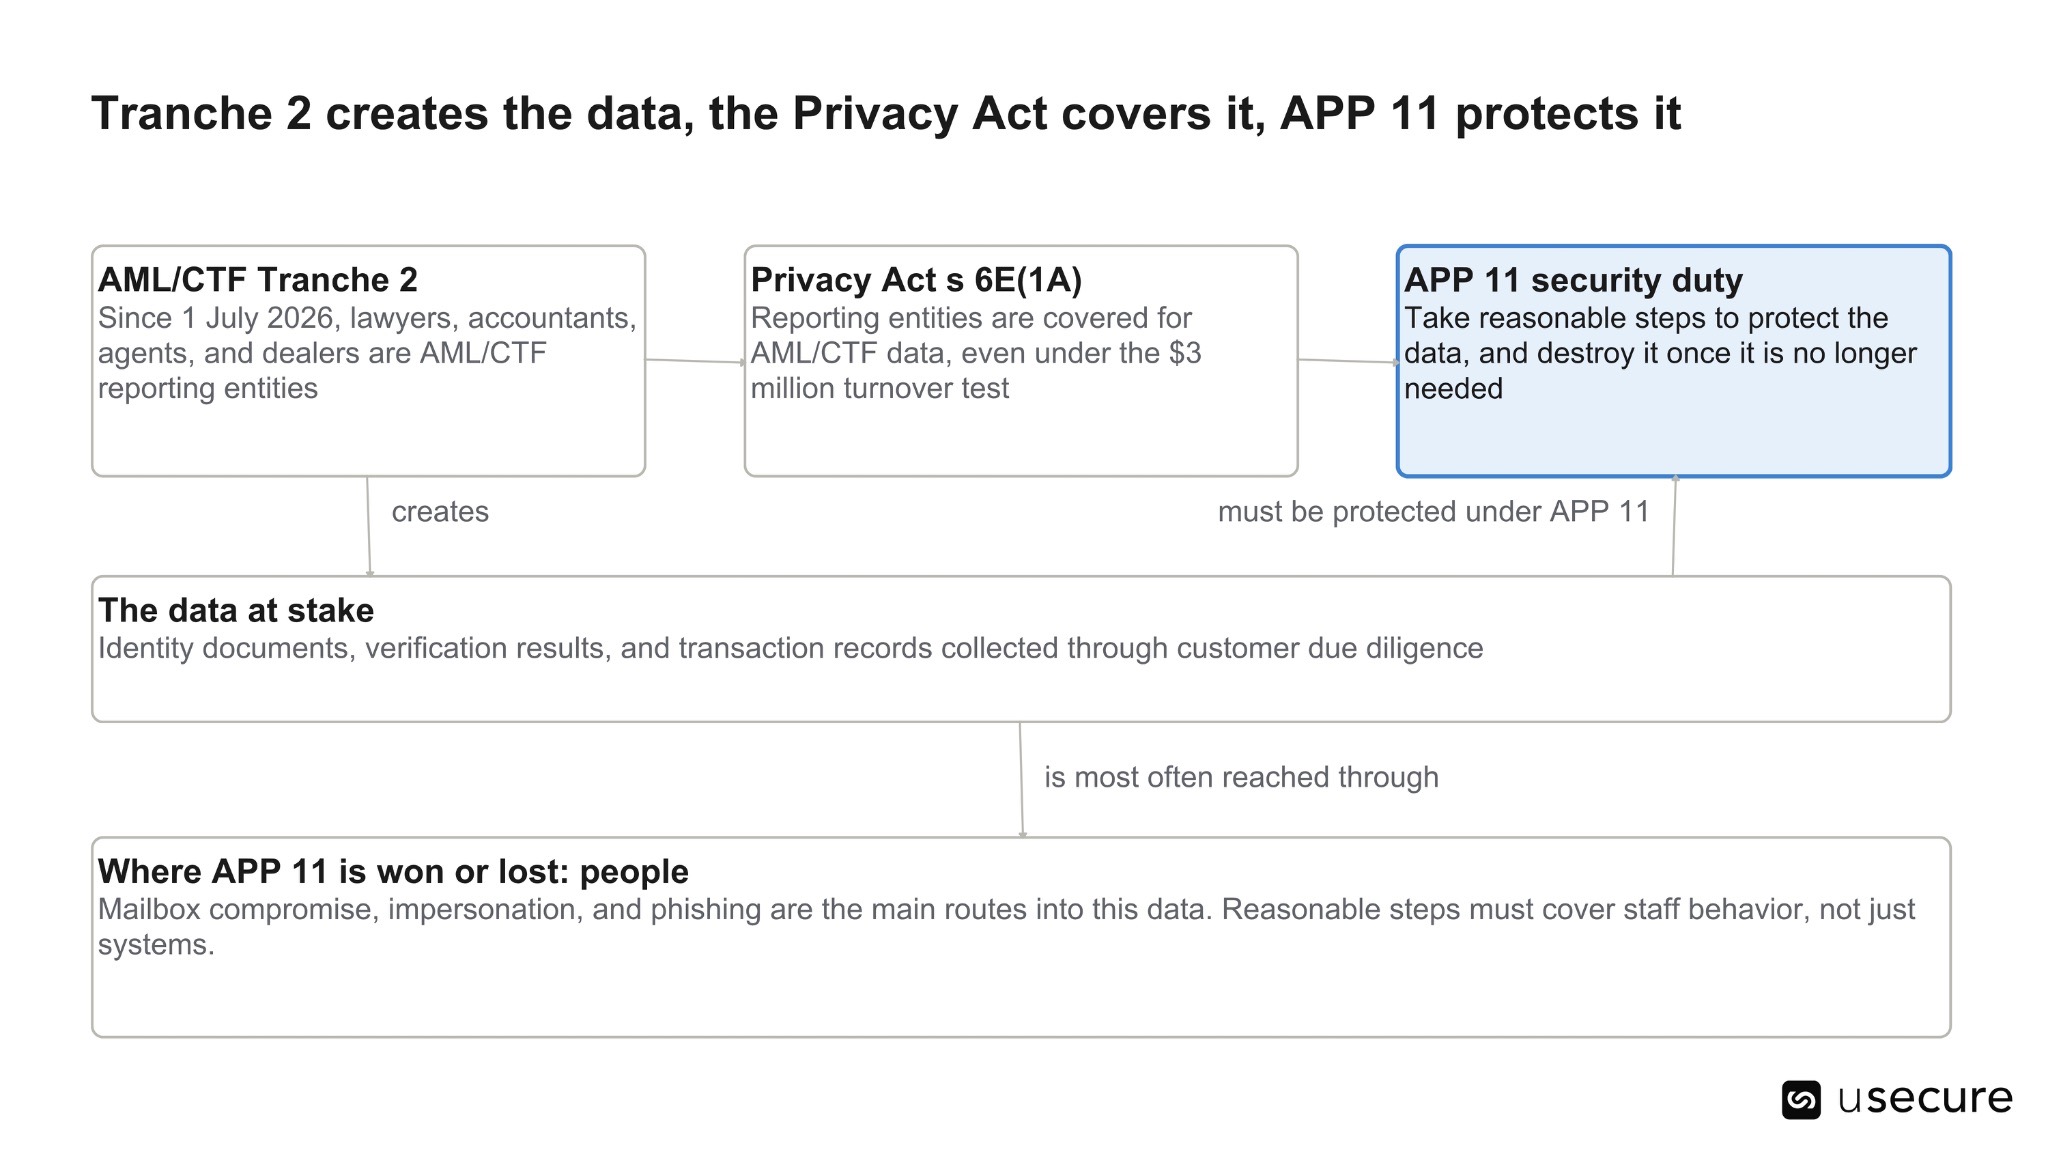
La Tranche 2 crea la obligación de recopilar datos de identidad, la section 6E(1A) de la Privacy Act sitúa esos datos bajo los APPs y el APP 11 exige protegerlos. Por separado, cada reforma parece una tarea de cumplimiento para un equipo distinto; juntas forman una única cadena que termina en el comportamiento del personal.
¿Por qué la capa humana es el mayor riesgo de APP 11 para estos despachos?
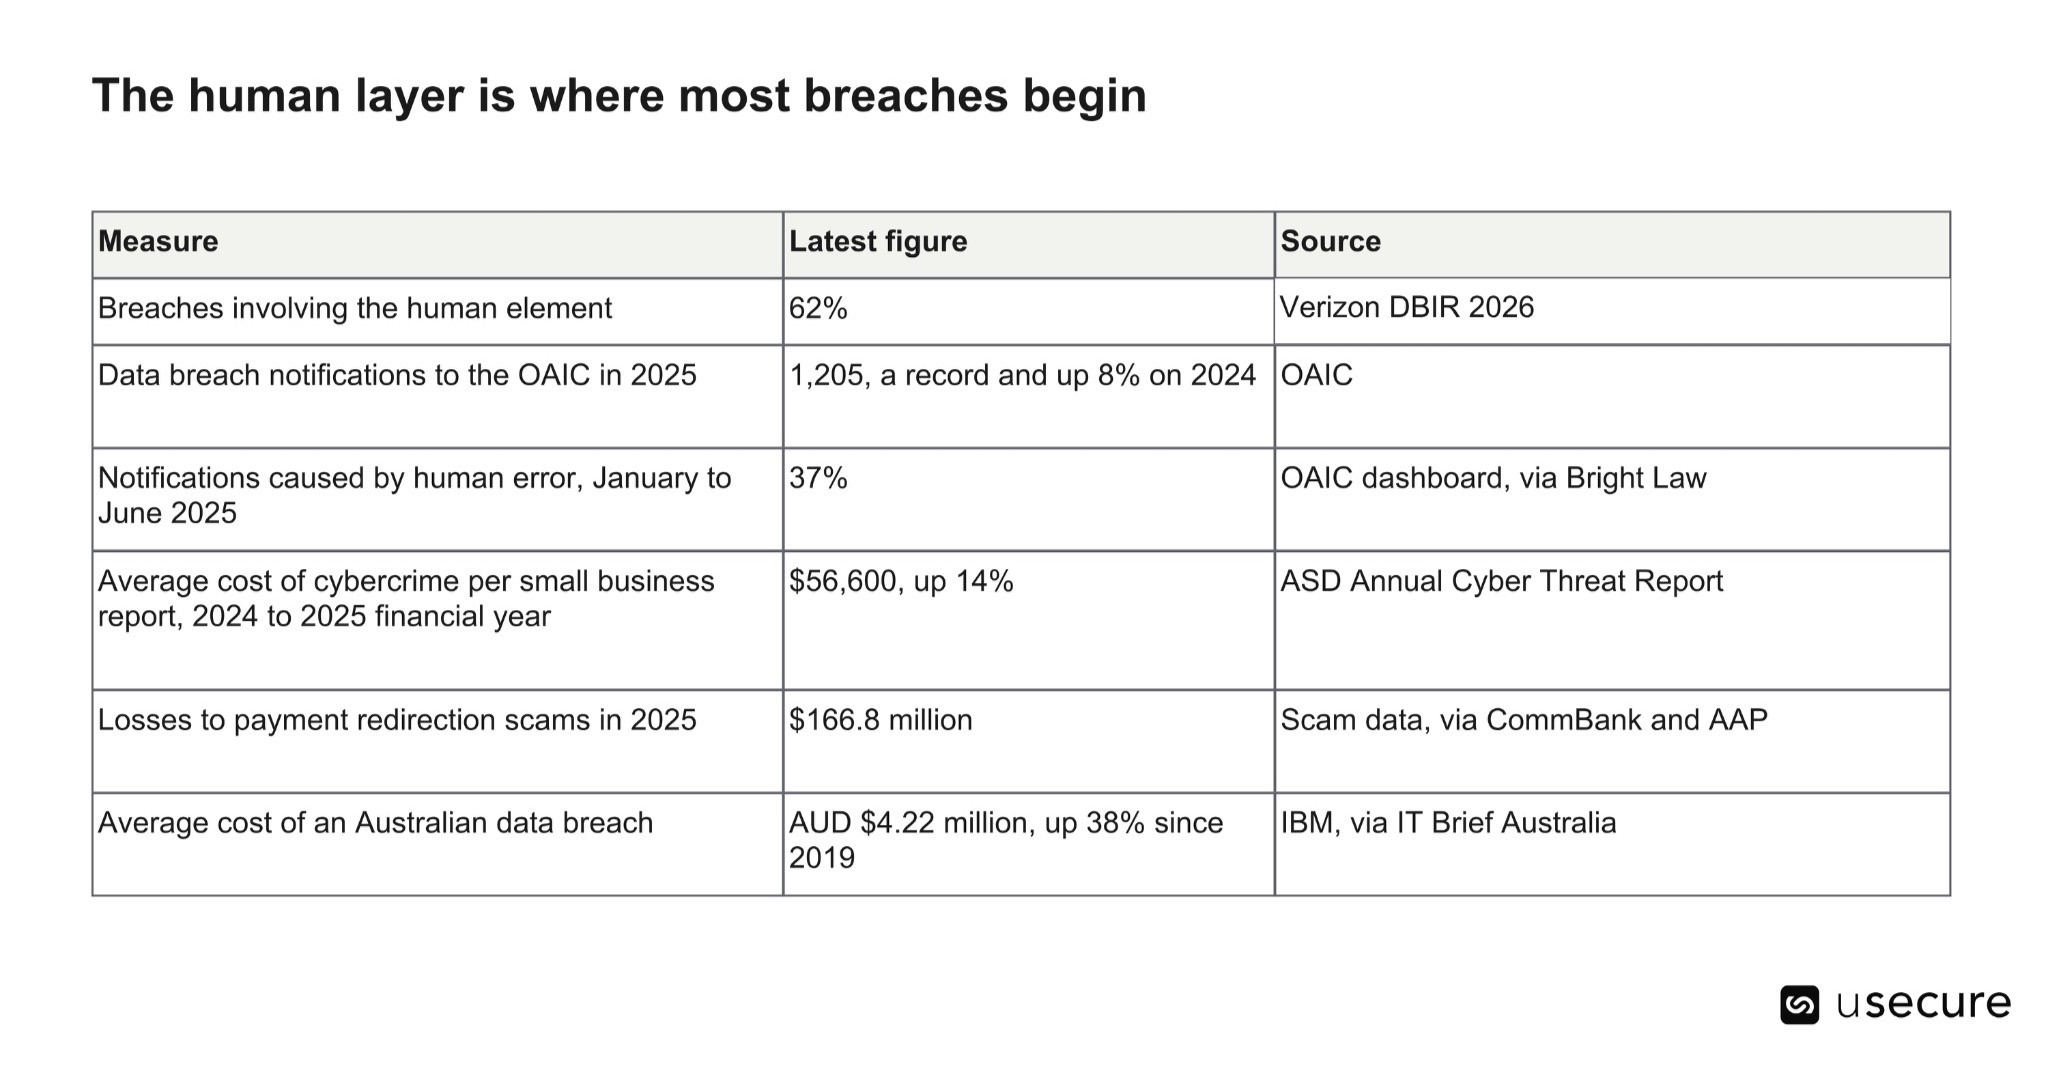
La mayoría de las brechas que el APP 11 pretende evitar empiezan en una persona, no en un sistema. El Verizon Data Breach Investigations Report 2026 detectó el factor humano en el 62 % de las brechas, y las cifras australianas cuentan lo mismo.
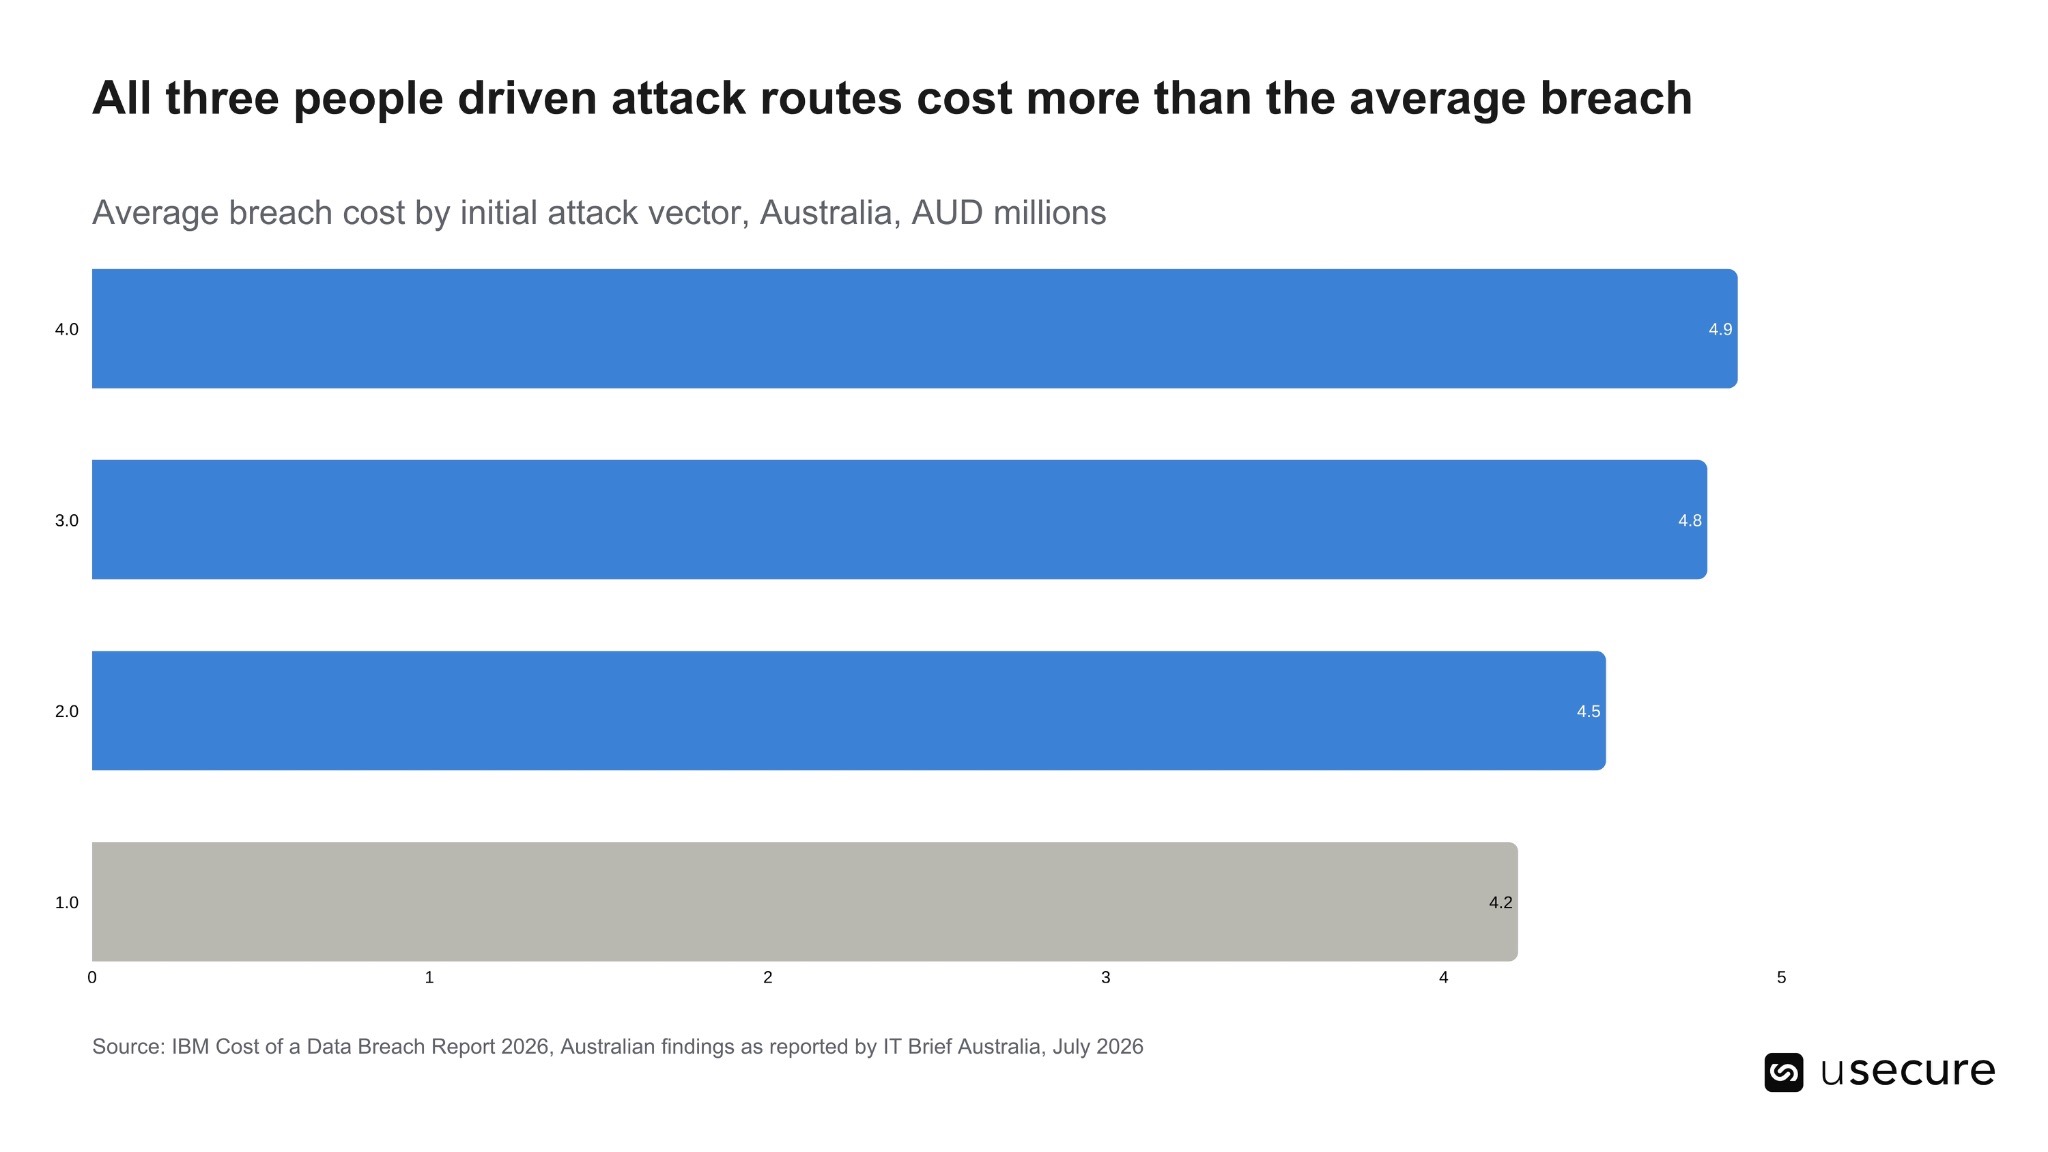
Los datos de coste apuntan en la misma dirección. En el estudio de IBM de 2026, las tres vías de entrada más caras en una organización australiana pasaban todas por las personas.
¿Cómo se traduce esto en los sectores que ahora cubre la Tranche 2?
Las profesiones recién reguladas ya están en el punto de mira, y los ataques siguen un patrón conocido:
- Despachos de abogados (febrero y mayo de 2025). El despacho de Sídney Brydens Lawyers comunicó que unos atacantes habían accedido a sus servidores y que, según la información disponible, se sustrajeron más de 600 gigabytes de datos de expedientes, clientes y empleados, con una petición de rescate. Meses después, un grupo de ransomware afirmó haber extraído 200 gigabytes del despacho RTB Legal, en el norte de Queensland, incluidos testamentos, documentos judiciales y datos de clientes.
- Cierres de operaciones inmobiliarias (agosto de 2026). Un empleado de banca de Australia Occidental detuvo una transferencia de 1,2 millones de dólares australianos después de que la cuenta de correo de un agente de cierre fuera comprometida y utilizada para enviar instrucciones de pago falsas. Una única letra de más en la dirección del remitente fue la única pista.
- Conveyancing (septiembre de 2026). Un conveyancer de Melbourne evitó una pérdida de casi 200.000 dólares australianos unas dos horas antes del cierre, después de que alguien que se hacía pasar por el vendedor enviara datos bancarios falsos a la agencia.
- Terceros (2025). La brecha de Qantas, que según la OAIC afectó a unos 5,12 millones de australianos, empezó con un ataque de ingeniería social por teléfono contra un centro de atención en el extranjero. Demuestra cómo una sola llamada convincente a una sola persona puede exponer millones de registros.
Todos estos incidentes empezaron en un buzón, una llamada o una relación de confianza, no en un servidor sin parchear. Para una entidad de la Tranche 2, la diligencia debida eleva el botín: un buzón comprometido contiene ahora también documentos de identidad verificados.
¿Cómo son las combinaciones tóxicas en un pequeño despacho profesional?
Una combinación tóxica se produce cuando varios factores de riesgo coinciden en una misma cuenta de usuario y, juntos, abren una vía de ataque mucho más probable y dañina que cualquiera de ellos por separado. Los atacantes buscan justamente esos solapamientos, y los pequeños despachos están llenos de ellos porque una sola persona suele encargarse de los datos de clientes, los pagos y la administración de los sistemas.
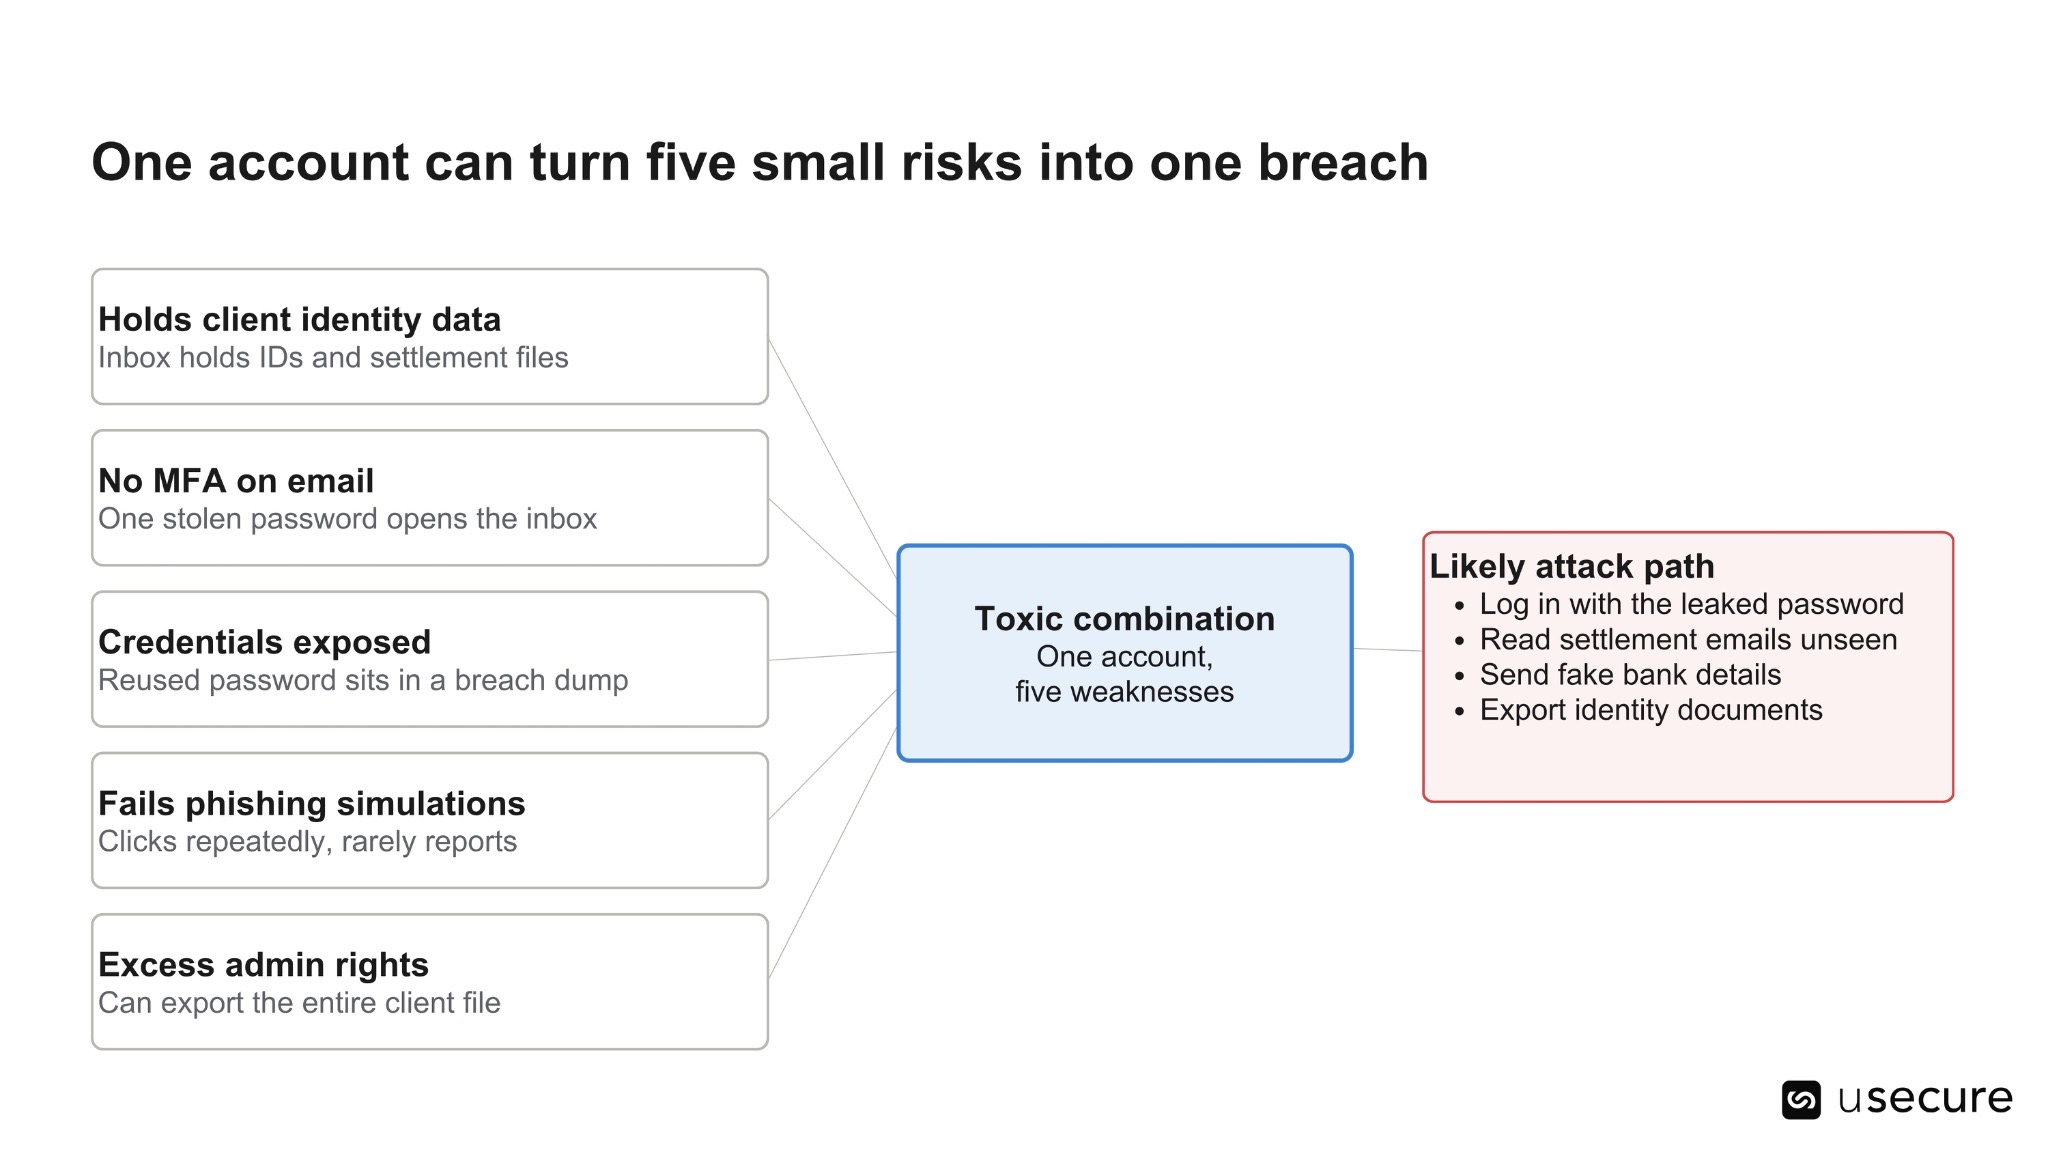
Por separado, cada una de estas señales aparecería en un informe distinto: la consola de administración del correo, una alerta de la dark web, un panel de Phishing, una hoja de cálculo de formación. Ninguna parecería urgente. Combinadas en una misma cuenta de un despacho que ahora conserva documentos de identidad verificados, describen casi con exactitud cómo empezaron los fraudes de cierre citados más arriba.
Por eso medir el riesgo humano a nivel individual es clave para el APP 11. Un despacho capaz de identificar y cerrar sus combinaciones tóxicas está adoptando medidas razonables frente a las amenazas que conoce. Un despacho que solo informa de tasas de finalización de formación, no.
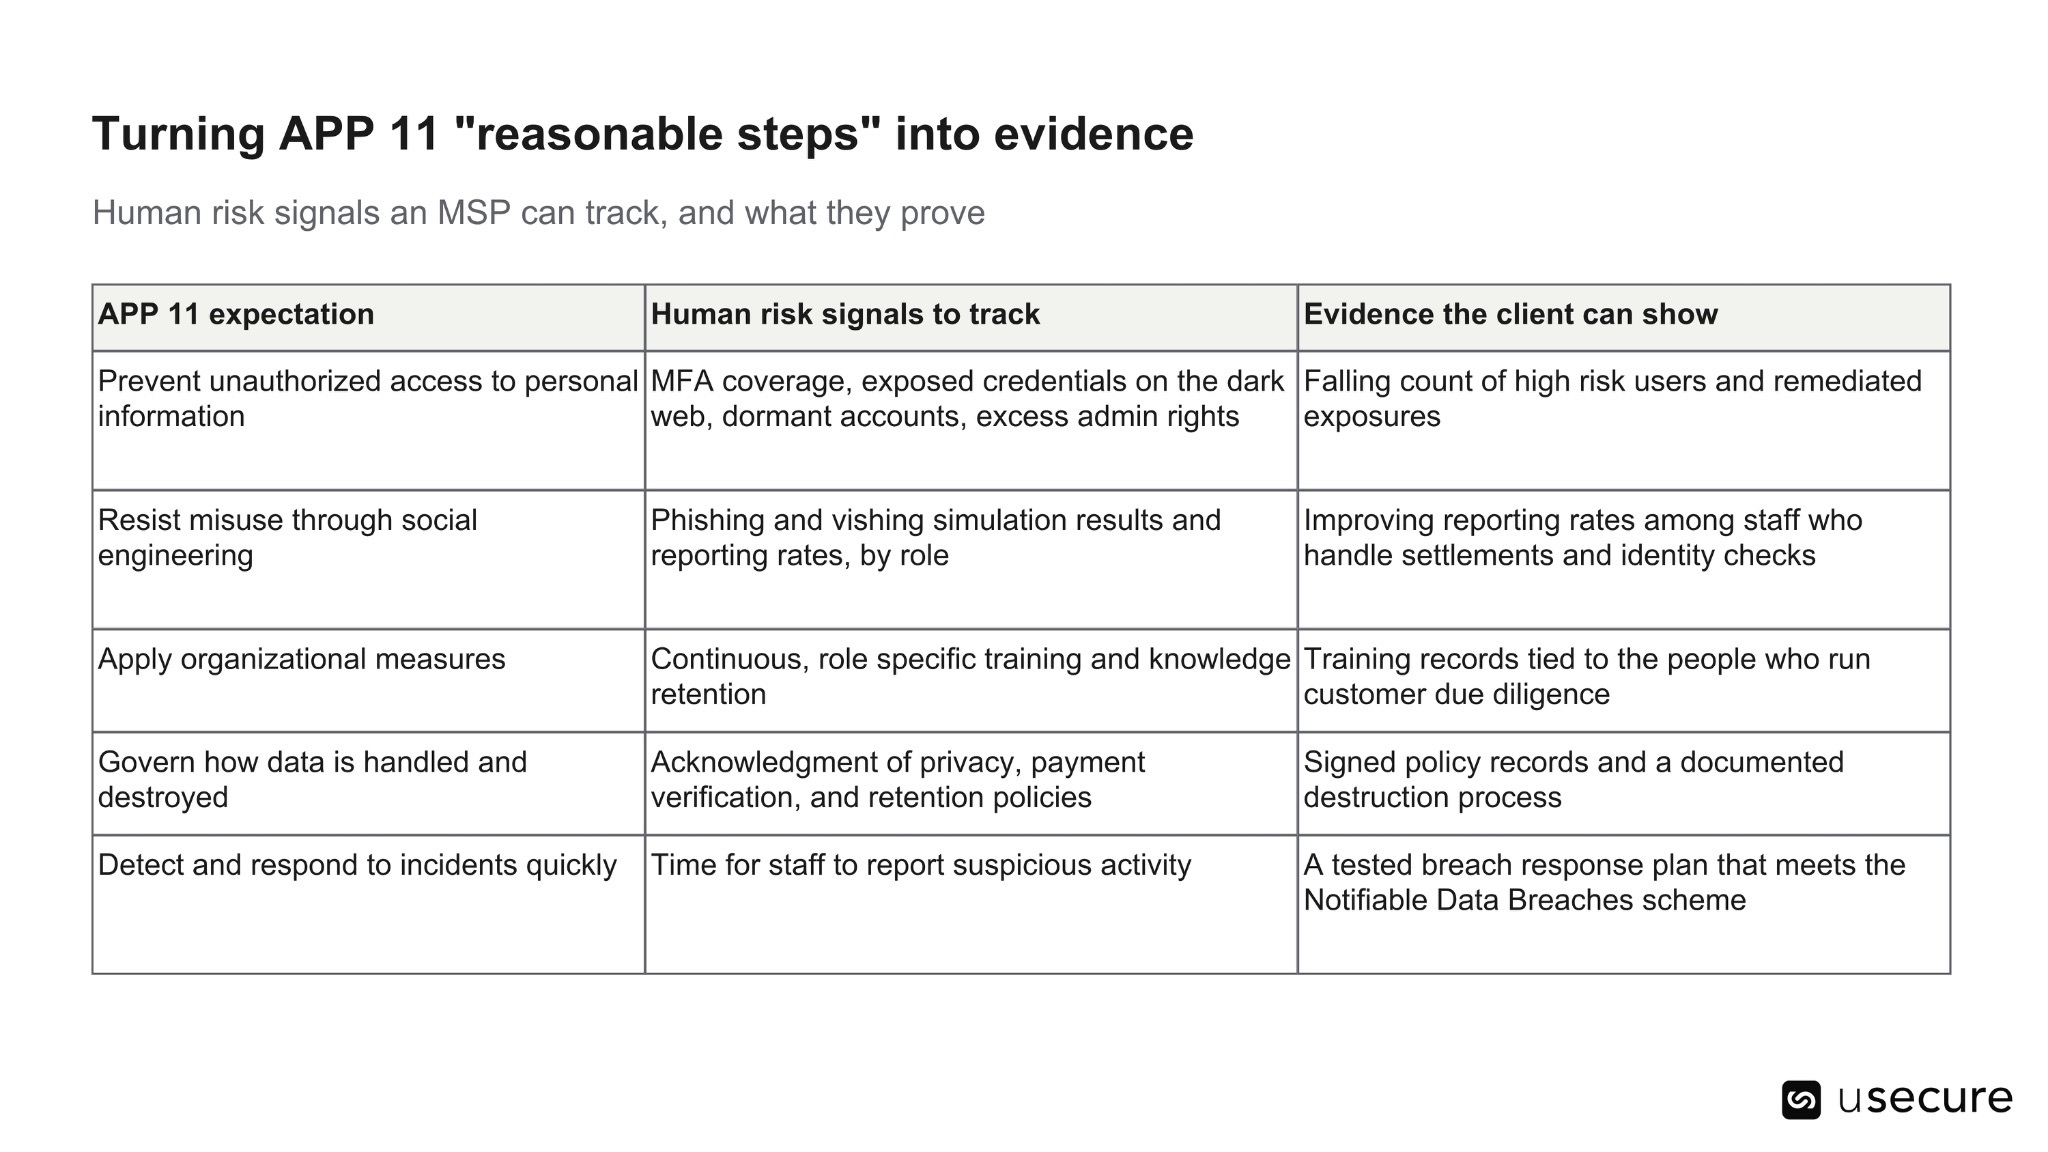
¿Cómo son en la práctica las «medidas razonables»?
Para una entidad de la Tranche 2, adoptar medidas razonables conforme al APP 11 significa cada vez más poder demostrar que el riesgo humano se mide, se prioriza y baja con el tiempo. Marcar una casilla de formación una vez al año no se sostendrá ante un tribunal que espera que los controles evolucionen con las amenazas conocidas.
Ahí es donde encaja un enfoque de Human Risk Intelligence. En lugar de tratar la finalización de la formación, los resultados de Phishing, la higiene de identidades, la exposición en la dark web y los registros de políticas como informes separados, los correlaciona en una única visión del riesgo de cada usuario. Así, la pregunta del APP 11 —«¿Adoptó medidas razonables?»— se convierte en algo que un MSP puede responder con evidencias.
Un manual práctico para MSP
- Mapea la exposición. Identifica qué clientes prestan servicios designados y dónde residen realmente sus datos de identidad AML/CTF: buzones, unidades compartidas, documentos escaneados y software de gestión.
- Prioriza los perfiles que más pesan. El personal de cierres, los conveyancers, los responsables de despacho y los socios con acceso de administrador concentran más riesgo que el usuario medio. Puntúalos primero.
- Cierra las combinaciones tóxicas antes que nada. Una cuenta con varias debilidades a la vez es más peligrosa que varias cuentas con una debilidad cada una (el apartado anterior explica por qué).
- Forma frente a los ataques que estos despachos sufren de verdad. El desvío de pagos, el compromiso del buzón y la suplantación telefónica deben ser el núcleo de las simulaciones, no ejemplos genéricos.
- Lleva la verificación a las políticas. Una norma que obligue al personal a confirmar los datos bancarios llamando a un número conocido y a no guardar nunca copias de documentos de identidad en el correo cierra dos de las brechas más habituales.
- Informa en lenguaje de cumplimiento. Un reporting mensual que vincule las tendencias de riesgo con el APP 11 ayuda a los socios a responder ante el regulador, su aseguradora y su colegio profesional.
- Ensaya la brecha. Con el régimen actual, una presunta brecha de datos notificable debe evaluarse en 30 días. Los despachos que nunca lo han hecho necesitan un plan antes de tener que usarlo.
Para los MSP, la escala es la oportunidad. Más de 100.000 pequeños despachos tienen nuevas obligaciones de privacidad. Pocos cuentan con personal de seguridad y la mayoría ya depende de un proveedor externo para su TI. Ayudarles a demostrar que han adoptado medidas razonables es una extensión natural de esa relación.
¿Qué le espera al APP 11?
El APP 11 va camino de volverse más exigente. El 31 de agosto de 2026, el Gobierno publicó un anteproyecto de la Privacy Amendment (Personal Data Protection) Bill 2026, la segunda tranche de la reforma de la Privacy Act. La consulta se cerró el 17 de septiembre de 2026 y el texto aún no se ha presentado al Parlamento.
Si se aprobara en su forma actual, el borrador obligaría a las organizaciones a valorar la destrucción de la información personal que ya no necesitan, a identificar qué información personal conservan y a evaluar periódicamente sus medidas de cumplimiento. También exigiría notificar a la OAIC las brechas de datos notificables en un plazo de 72 horas.
Cada una de esas propuestas favorece a los despachos que ya tienen visibilidad continua. Evaluar con regularidad es mucho más fácil con una vista de riesgo en vivo que con una auditoría anual, y una ventana de 72 horas no deja tiempo para averiguar quién hizo clic en qué.
Conviene advertir a los clientes de una trampa terminológica: «Tranche 2» designa ahora dos reformas distintas. La AML/CTF Tranche 2 es ley y se aplica desde el 1 de julio de 2026. La Tranche 2 de la Privacy Act sigue siendo una propuesta.
El cumplimiento depende ahora de ver el riesgo humano
La AML/CTF Tranche 2 hizo algo más que añadir un nuevo grupo de entidades declarantes. A través de la section 6E(1A) de la Privacy Act, situó a más de 100.000 pequeños despachos profesionales bajo los Australian Privacy Principles, y el APP 11 exige ahora a cada uno de ellos adoptar medidas razonables para proteger los datos de identidad que la diligencia debida les obliga a recopilar.
Las evidencias señalan dónde más cuentan esas medidas. Las personas intervienen en el 62 % de las brechas, el error humano causó el 37 % de las brechas notificadas a principios de 2025 y las vías de ataque más costosas en Australia pasan todas por el personal. La primera sanción civil bajo la Privacy Act dejó claro que externalizar no traslada la obligación, y las reformas propuestas volverían a subir el listón.
Los MSP capaces de ver, puntuar y reducir el riesgo humano en toda su base de clientes, y de reportarlo en el lenguaje del APP 11, son quienes mejor pueden ayudar a estos despachos a cumplir.
Preguntas frecuentes
¿Se aplica ahora la Privacy Act a todos los pequeños despachos de abogados, asesores contables y agencias inmobiliarias?
No. Se aplica a las pequeñas empresas que prestan servicios designados AML/CTF y solo a la información personal que tratan con fines AML/CTF. Un despacho que no preste servicios designados conserva la exención para pequeñas empresas, salvo que otra norma lo incluya en el ámbito.
¿Basta con la MFA para cumplir el APP 11?
Ningún control aislado basta. Desde diciembre de 2024, las medidas razonables incluyen expresamente medidas técnicas y organizativas, y los tribunales las valoran frente a los riesgos que la organización conoce. La MFA es imprescindible, pero también lo son la formación, las políticas, las revisiones de accesos y la prueba de que reducen el riesgo.
¿Cuánto tiempo deben conservar los registros de identidad las entidades de la Tranche 2?
La AML/CTF Act fija plazos de conservación, por lo general siete años para los registros de identificación de clientes. Después, el APP 11.2 exige destruir o anonimizar la información cuando ya no exista una razón legal para conservarla. Los despachos también deberían evitar almacenar copias de documentos de identidad que el régimen AML/CTF no requiere.
¿Qué ocurre si una entidad de la Tranche 2 sufre una brecha de datos?
En el caso de la información AML/CTF, queda bajo el régimen de Notifiable Data Breaches. Debe evaluar la presunta brecha en 30 días y notificarla a la OAIC y a las personas afectadas si es probable un daño grave. La segunda tranche de la reforma de privacidad, de aprobarse, reduciría el plazo de notificación a 72 horas.
¿Cómo pueden los MSP ayudar a sus clientes a demostrar medidas razonables?
Midiendo el riesgo humano de forma continua, cerrando primero las combinaciones de mayor riesgo, formando al personal frente a los ataques que su sector sufre realmente y reportando el progreso en términos del APP 11. Las tendencias documentadas convencen mucho más a un regulador que una lista de herramientas.
BOOK A DEMO
See Human Risk Intelligence in action
A 30-minute walkthrough of how to cut human risk across your users, tailored to MSPs and IT teams.
Subscribe to newsletter
Related posts
Explore more insights, updates, and resources from usecure.
ISO/IEC 27001 Anexo A 6.3: por qué la formación en concienciación ahora debe demostrar que reduce el riesgo humano
Cómo la inteligencia sobre riesgo humano cierra la brecha de cumplimiento del RGPD

See effortless human risk intelligence in action
Book a demo to see how usecure reduces human risk for IT teams and MSPs, or start a free trial to explore the platform yourself.

