AML/CTF Tranche 2 place des milliers de cabinets sous le Privacy Act : ce que l'APP 11 implique désormais pour les MSP

Subscribe to newsletter
KEY TAKEAWAYS
- La Tranche 2 est désormais en vigueur. Depuis le 1er juillet 2026, les avocats, les conveyancers, les experts-comptables, les professionnels de l'immobilier et les négociants en métaux précieux sont des entités déclarantes AML/CTF.
- L'exemption applicable aux petites entreprises ne couvre plus leurs données AML/CTF. En vertu de la section 6E(1A) du Privacy Act, plus de 100 000 petits cabinets doivent désormais respecter les Australian Privacy Principles (APPs) pour les informations personnelles qu'ils traitent à des fins AML/CTF.
- L'APP 11 est le principe le plus exposé. Les cabinets doivent prendre des mesures raisonnables pour protéger les données d'identité qu'ils collectent, et les détruire dès qu'elles ne sont plus nécessaires.
Depuis le 1er juillet 2026, l'AML/CTF Tranche 2 fait des avocats, des conveyancers, des experts-comptables, des professionnels de l'immobilier et des négociants en métaux précieux des entités déclarantes AML/CTF. Les entités déclarantes doivent appliquer le Privacy Act 1988 à leurs activités AML/CTF : l'OAIC estime ainsi que plus de 100 000 petites entreprises doivent désormais respecter pour la première fois les Australian Privacy Principles, dont l'obligation de sécurité des informations personnelles prévue par l'APP 11. Comme la plupart des violations commencent par une personne, les MSP capables de visualiser, mesurer et réduire le risque humain sont les mieux placés pour aider ces cabinets à prouver qu'ils ont pris des « mesures raisonnables ».
Qu'est-ce que l'AML/CTF Tranche 2 et qui est concerné ?
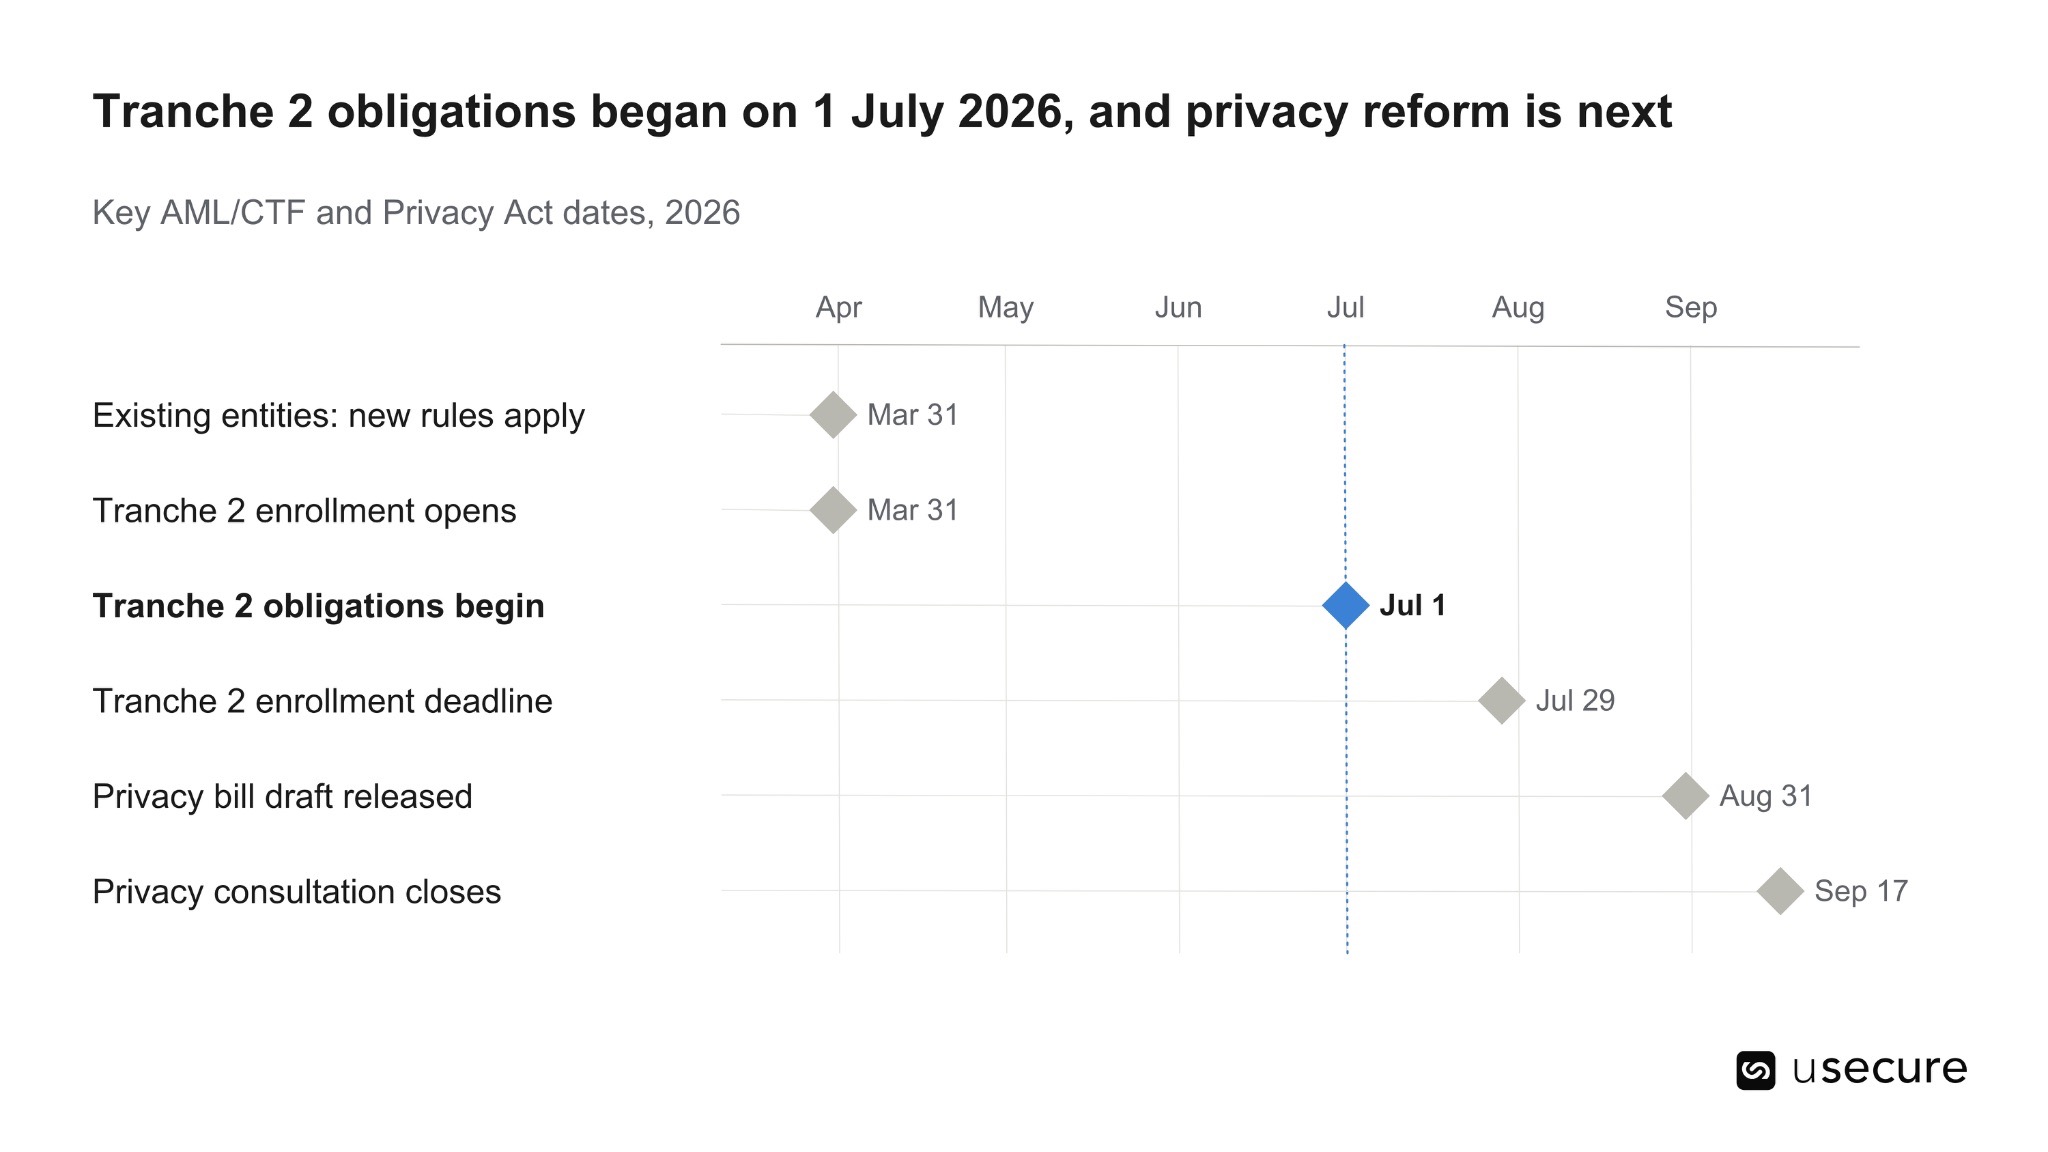
L'AML/CTF Tranche 2 étend la législation australienne de lutte contre le blanchiment d'argent et le financement du terrorisme aux professions dites « gatekeeper », et elle est entrée en vigueur le 1er juillet 2026. AUSTRAC, le régulateur national AML/CTF et cellule de renseignement financier, a fixé deux dates d'entrée en application : le 31 mars 2026 pour les entités déclarantes existantes telles que les banques et les sociétés de transfert de fonds, et le 1er juillet 2026 pour les nouvelles entités réglementées au titre de la Tranche 2.
Les secteurs nouvellement réglementés sont les suivants :
- Les avocats et les conveyancers
- Les experts-comptables ainsi que les prestataires de services aux trusts et aux sociétés
- Les professionnels de l'immobilier, y compris les agents, les chasseurs immobiliers et les promoteurs
- Les négociants en métaux précieux, en pierres précieuses et en produits dérivés
AUSTRAC estime que la réforme crée environ 100 000 nouvelles entités déclarantes, dont la plupart n'ont jamais eu affaire à des obligations AML/CTF. Les obligations ne s'appliquent que lorsque le cabinet fournit un « designated service » (service désigné), par exemple la gestion d'une transaction immobilière ou la constitution d'une société ou d'un trust pour le compte d'un client.
Une fois concerné, un cabinet doit s'enregistrer auprès d'AUSTRAC, nommer un responsable de la conformité AML/CTF, mettre en œuvre un programme AML/CTF documenté fondé sur une évaluation du risque de blanchiment, vérifier l'identité de ses clients, les surveiller en continu, signaler les opérations suspectes et conserver des registres. L'enregistrement devait être finalisé au 29 juillet 2026, mais les obligations de fond s'appliquent depuis le premier jour.
Pour les MSP, la conséquence la plus importante passe facilement inaperçue. La vigilance à l'égard de la clientèle oblige ces cabinets à collecter et à stocker beaucoup plus de données d'identité qu'auparavant. Or ce sont précisément ces données que recherchent les attaquants.
Pourquoi les entités déclarantes AML/CTF relèvent-elles désormais du Privacy Act ?
Les entités déclarantes AML/CTF relèvent du Privacy Act 1988 pour leurs activités AML/CTF, même lorsqu'elles rempliraient par ailleurs les conditions de l'exemption applicable aux petites entreprises. C'est ce lien qui transforme une réforme anti-blanchiment en enjeu de protection des données et de cybersécurité.
Le Privacy Act exempte normalement des Australian Privacy Principles (APPs) les petites entreprises dont le chiffre d'affaires annuel est inférieur ou égal à 3 millions de dollars australiens. Cette exemption reste valable pour la plupart des petites entreprises. La section 6E(1A) la supprime toutefois pour les entités déclarantes AML/CTF. Un petit cabinet d'avocats, un conveyancer, un expert-comptable ou une agence immobilière qui fournit des services désignés doit donc désormais respecter les APPs pour les informations personnelles qu'il traite à des fins AML/CTF, quelle que soit sa taille.
De nombreux cabinets d'avocats, cabinets comptables, agences et négociants se situent sous le seuil de 3 millions de dollars australiens. HWL Ebsworth relève que, selon les estimations de l'OAIC, plus de 100 000 petites entreprises sont concernées. Les chiffres d'AUSTRAC et de l'OAIC ne mesurent pas tout à fait la même chose, mais ils mènent à la même conclusion : une large population de petits cabinets est soumise pour la première fois à des obligations formelles en matière de protection des données.
Le périmètre est délimité. Il couvre les documents d'identité, les justificatifs de vérification, les détails des transactions et les autres informations personnelles traitées pour satisfaire aux exigences AML/CTF, et pas nécessairement l'ensemble des activités de l'entreprise. Dans la pratique, toutefois, ces informations se trouvent généralement dans les mêmes boîtes de réception, les mêmes partages de fichiers et les mêmes logiciels de gestion de cabinet que tout le reste. Sécuriser une partie de l'environnement en laissant le reste ouvert est rarement réaliste.
Le régulateur est déjà à l'œuvre. L'OAIC a lancé sa première campagne de contrôle de conformité des politiques de confidentialité, et les amendements de 2024 ont doté l'Information Commissioner de nouvelles sanctions civiles pour des manquements aussi élémentaires qu'une politique de confidentialité insuffisante.
Qu'exige l'APP 11 ?
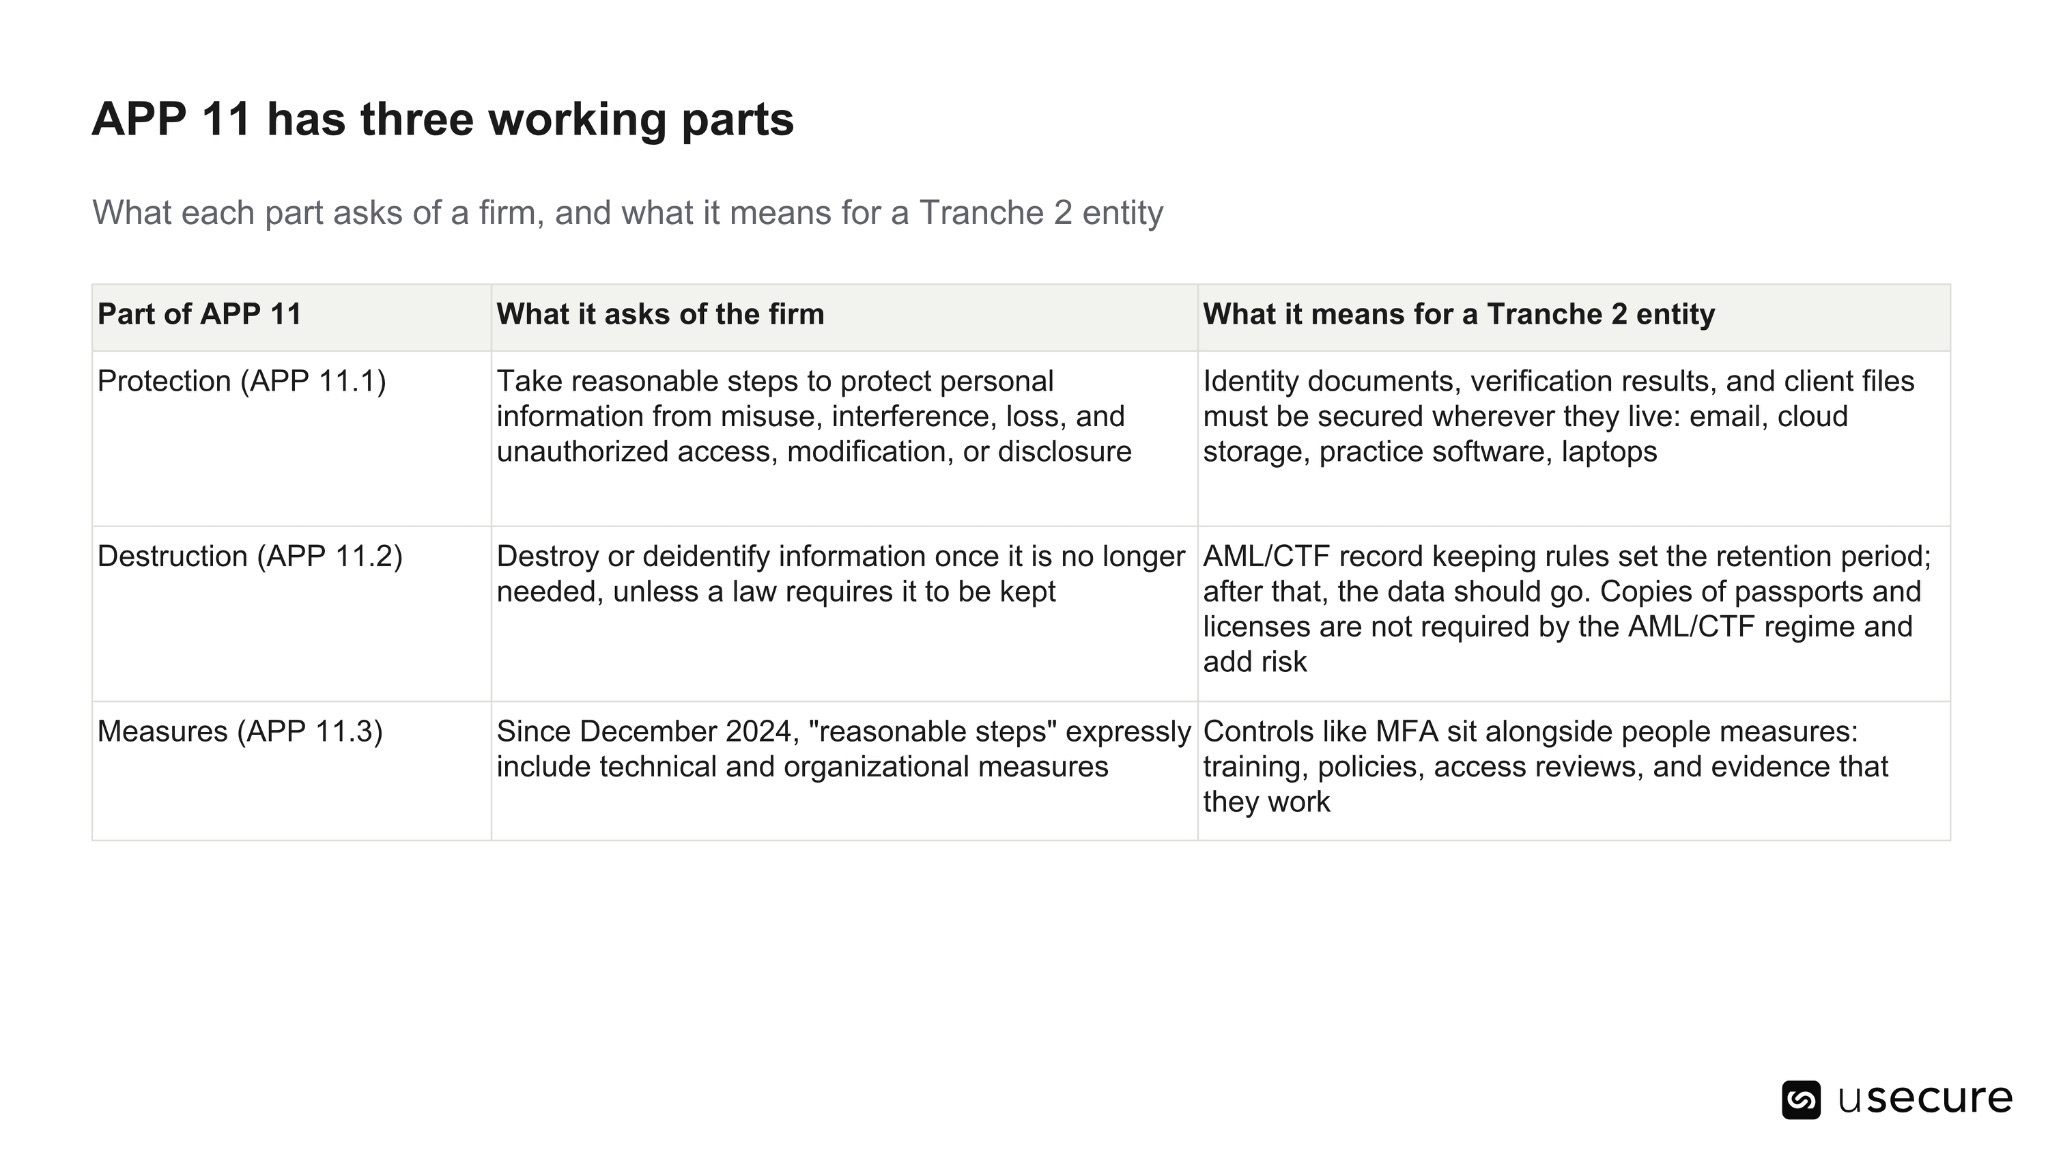
L'APP 11 impose à un organisme de prendre des mesures raisonnables pour protéger les informations personnelles qu'il détient, et de les détruire ou de les anonymiser dès qu'elles ne sont plus nécessaires. C'est le principe de sécurité du Privacy Act et, pour un cabinet nouvellement concerné, c'est celui qu'une violation mettra le plus probablement à l'épreuve.
Il comporte trois volets opérationnels :
Que signifient concrètement des « mesures raisonnables » ?
La première affaire de sanction civile au titre du Privacy Act a répondu à cette question. En octobre 2025, la Federal Court a condamné Australian Clinical Labs à verser 5,8 millions de dollars australiens à la suite d'une violation survenue en 2022 au sein de son activité Medlab Pathology, qui a touché environ 223 000 personnes. Sur ce total, 4,2 millions de dollars australiens portaient sur le manquement à l'obligation de prendre des mesures raisonnables au titre de l'APP 11.1, le reste étant lié à la lenteur de l'évaluation et de la notification de la violation.
Trois enseignements de ce jugement comptent particulièrement pour les MSP et leurs clients :
- Les mesures raisonnables sont fondées sur le risque et doivent évoluer. Ce qui était suffisant il y a trois ans ne l'est pas nécessairement face aux menaces connues aujourd'hui.
- Les données que l'on ne détient pas ne peuvent pas être compromises. La juridiction a intégré la minimisation des données et une politique de conservation défendable au périmètre de l'APP 11.1.
- L'externalisation ne transfère pas l'obligation. La juridiction a estimé que s'appuyer sur des tiers ne suffit pas en soi. Un client qui « laisse la sécurité à son prestataire informatique » reste tenu par l'APP 11, ce qui rend précieuses, pour les deux parties, des preuves claires et exploitables fournies par ce prestataire.
Les enjeux financiers ont eux aussi augmenté. Les amendements de 2024 ont introduit des sanctions par paliers : le palier supérieur, réservé aux atteintes graves, atteint 50 millions de dollars australiens, 30 % du chiffre d'affaires ajusté ou trois fois l'avantage retiré, le montant le plus élevé étant retenu. Un palier intermédiaire couvre désormais les atteintes non graves, et l'OAIC peut émettre des avis d'infraction pour des manquements administratifs.
Comment le Privacy Act, la Tranche 2 et l'APP 11 s'articulent-ils ?
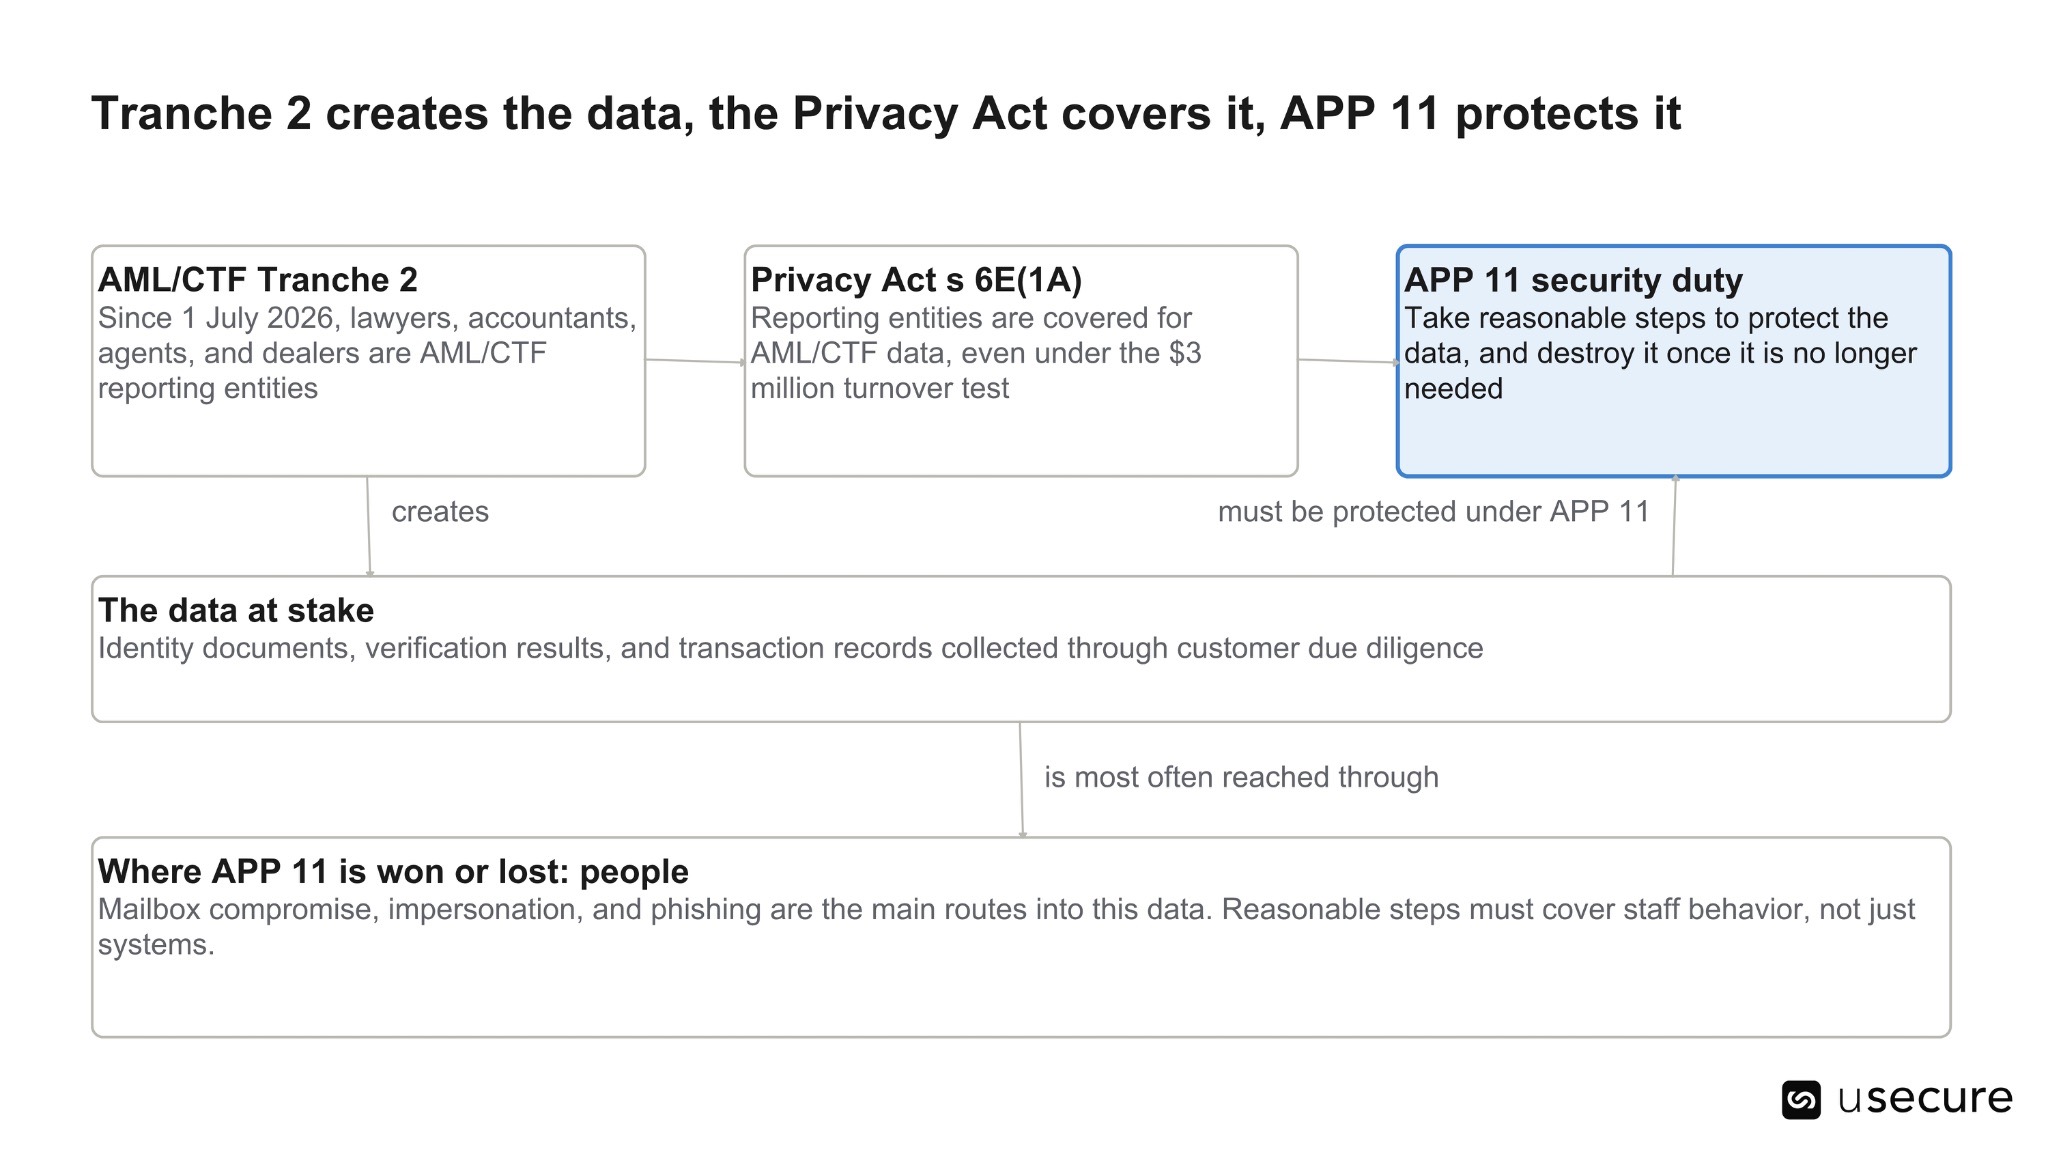
La Tranche 2 crée l'obligation de collecter des données d'identité, la section 6E(1A) du Privacy Act fait entrer ces données dans le champ des APPs, et l'APP 11 impose de les protéger. Prise isolément, chaque réforme ressemble à une tâche de conformité pour une équipe différente ; ensemble, elles forment une chaîne unique qui aboutit au comportement des collaborateurs.
Pourquoi la couche humaine est-elle le principal risque APP 11 pour ces cabinets ?
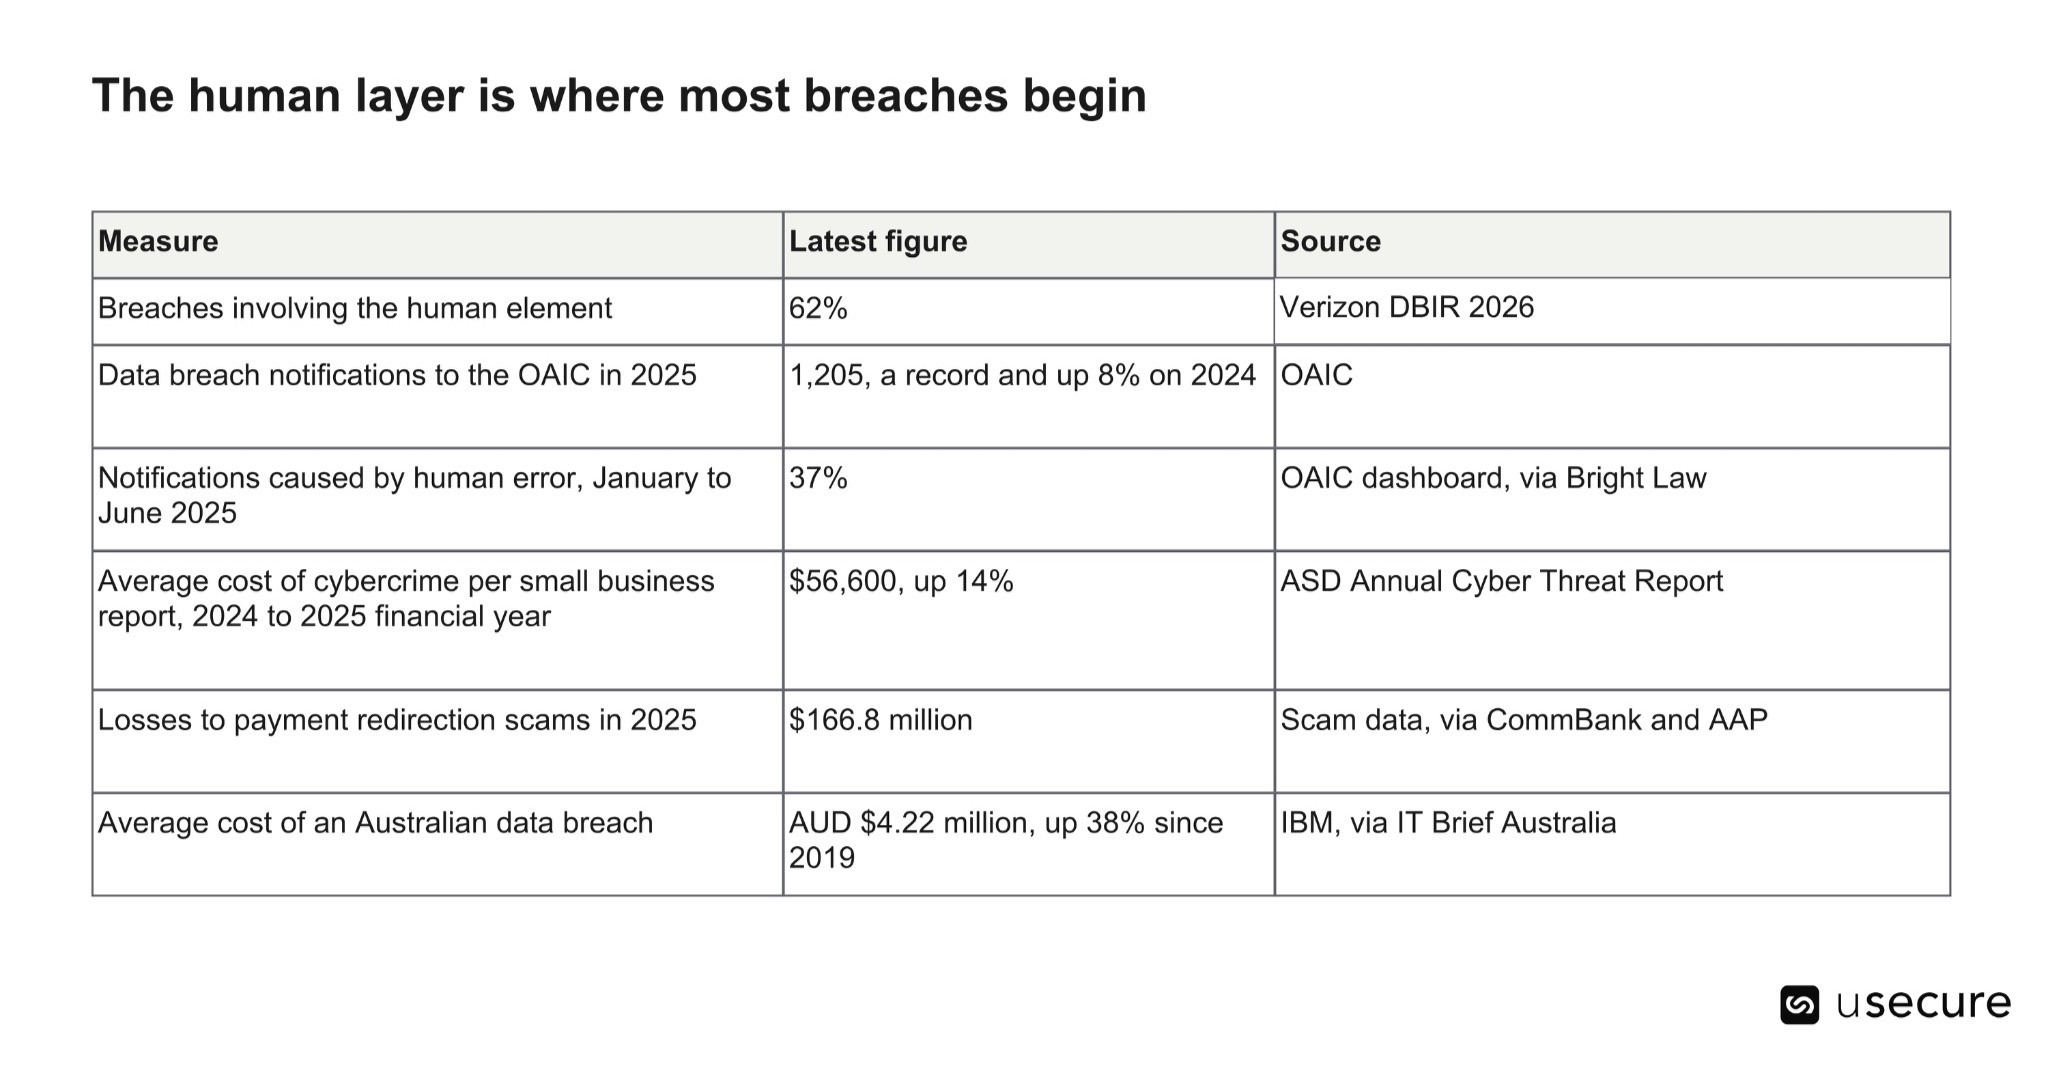
La plupart des violations que l'APP 11 vise à prévenir commencent par une personne plutôt que par un système. Le Verizon Data Breach Investigations Report 2026 relève un facteur humain dans 62 % des violations, et les chiffres australiens racontent la même histoire.
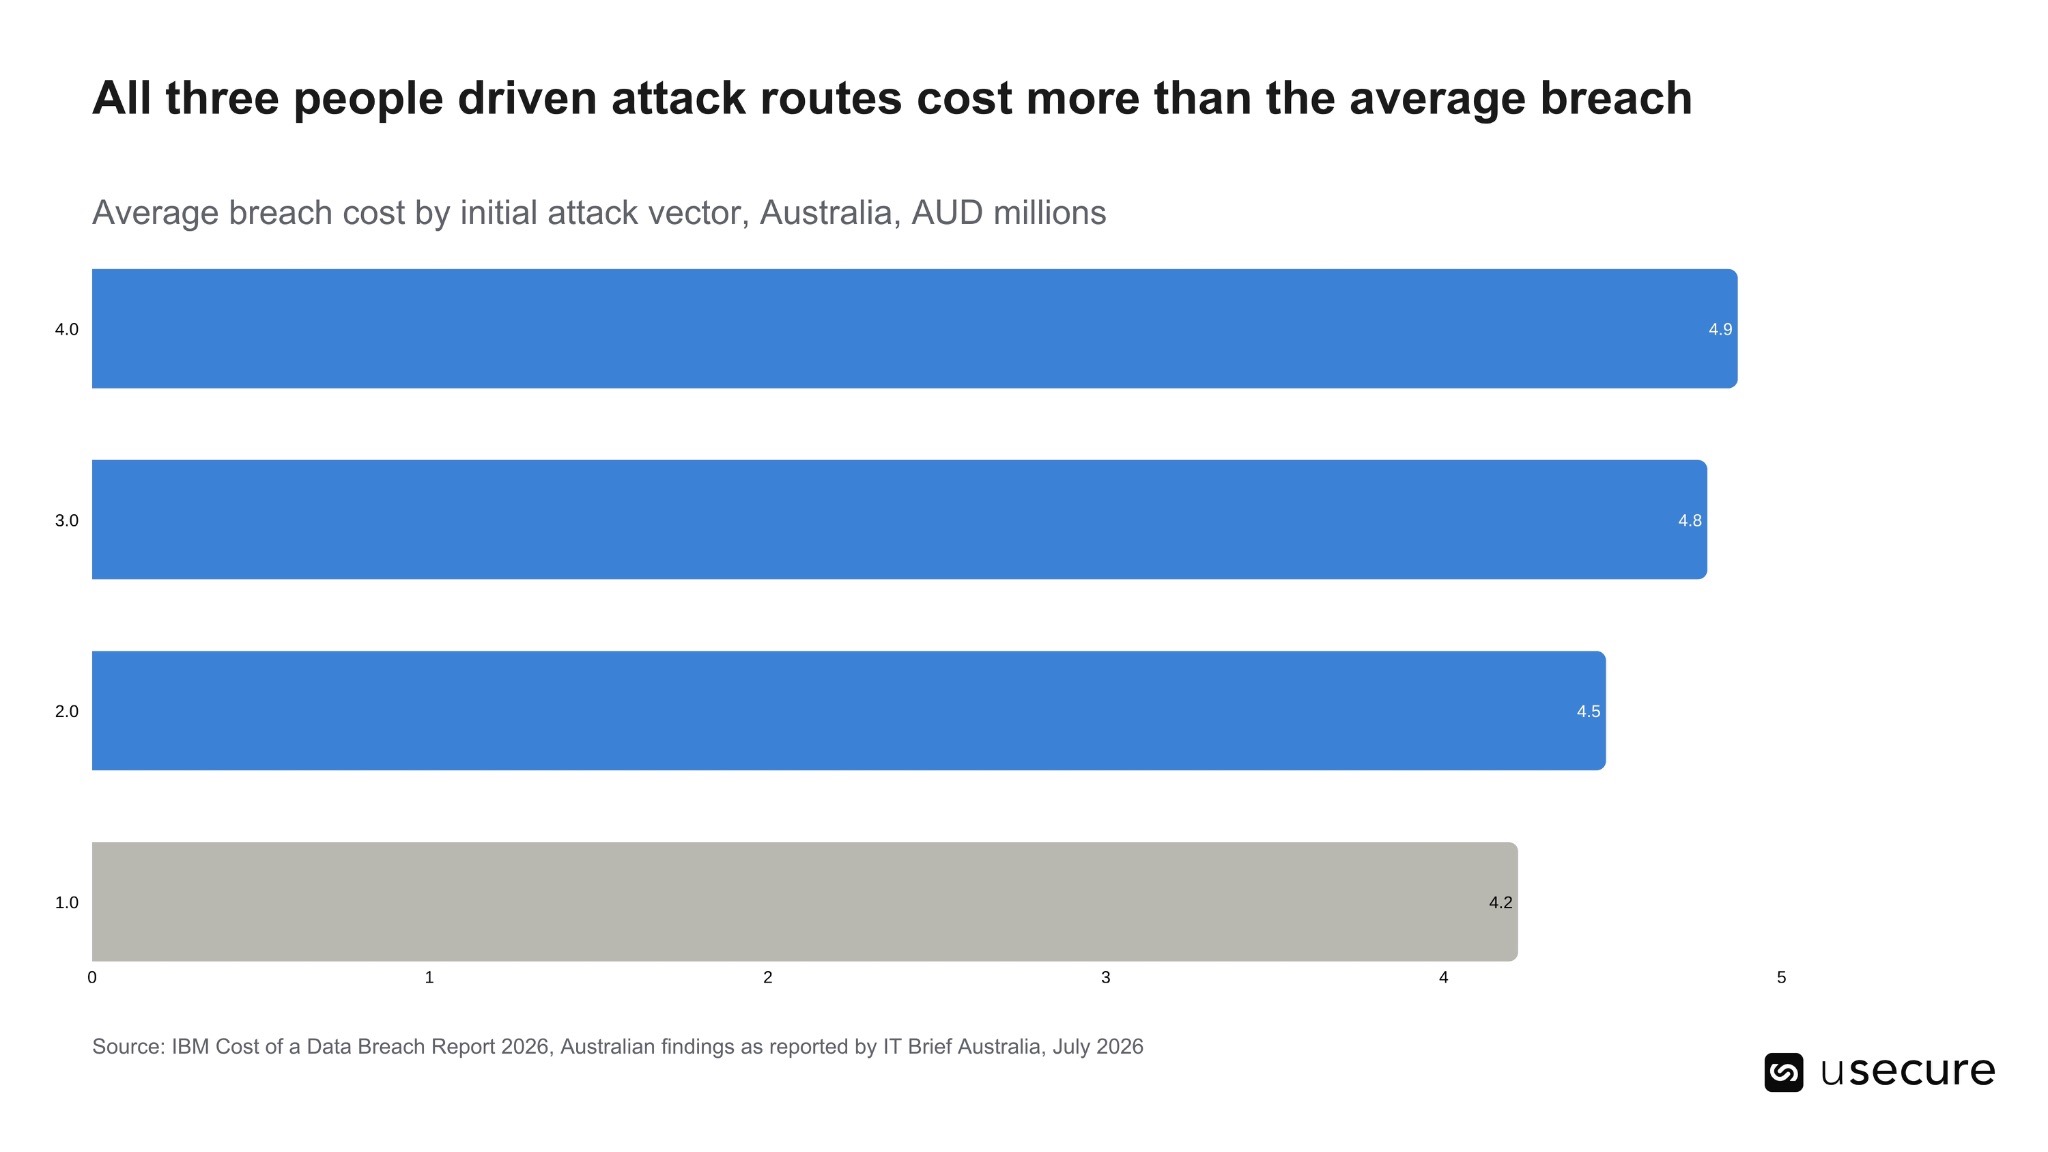
Les données de coût vont dans le même sens. Dans l'étude IBM de 2026, les trois vecteurs d'intrusion les plus coûteux pour une organisation australienne passaient tous par des personnes.
À quoi cela ressemble-t-il dans les secteurs désormais couverts par la Tranche 2 ?
Les professions nouvellement réglementées sont déjà visées, et les attaques suivent un schéma familier :
- Cabinets d'avocats (février et mai 2025). Le cabinet sydneysien Brydens Lawyers a révélé que des attaquants avaient accédé à ses serveurs, plus de 600 gigaoctets de données de dossiers, de clients et de collaborateurs ayant, selon les informations disponibles, été dérobés, avec une demande de rançon à la clé. Quelques mois plus tard, un groupe de ransomware a affirmé avoir exfiltré 200 gigaoctets du cabinet RTB Legal, dans le nord du Queensland, dont des testaments, des pièces de procédure et des données clients.
- Règlements immobiliers (août 2026). En Australie-Occidentale, un employé de banque a bloqué un virement de 1,2 million de dollars australiens après le piratage de la messagerie d'un agent de règlement, utilisée pour envoyer de fausses instructions de paiement. Une seule lettre supplémentaire dans l'adresse de l'expéditeur était le seul indice.
- Conveyancing (septembre 2026). Un conveyancer de Melbourne a évité une perte de près de 200 000 dollars australiens environ deux heures avant le règlement, après qu'une personne se faisant passer pour le vendeur eut envoyé de fausses coordonnées bancaires à l'agence.
- Tiers (2025). La violation subie par Qantas, qui a touché environ 5,12 millions d'Australiens selon l'OAIC, a débuté par une attaque d'ingénierie sociale par téléphone visant un centre de contact à l'étranger. Elle montre qu'un seul appel convaincant adressé à une seule personne peut exposer des millions d'enregistrements.
Chacun de ces incidents a commencé par une boîte e-mail, un appel téléphonique ou une relation de confiance, et non par un serveur non corrigé. Pour une entité Tranche 2, la vigilance à l'égard de la clientèle augmente le gain potentiel : une boîte de réception compromise contient désormais aussi des documents d'identité vérifiés.
À quoi ressemblent les combinaisons toxiques dans un petit cabinet professionnel ?
Une combinaison toxique apparaît lorsque plusieurs facteurs de risque se cumulent sur un même compte utilisateur, créant ensemble un chemin d'attaque bien plus probable et bien plus dommageable que chacun d'eux pris isolément. Les attaquants recherchent précisément ces recoupements, et les petits cabinets en regorgent, car une même personne y gère souvent les données clients, les paiements et l'administration des systèmes.
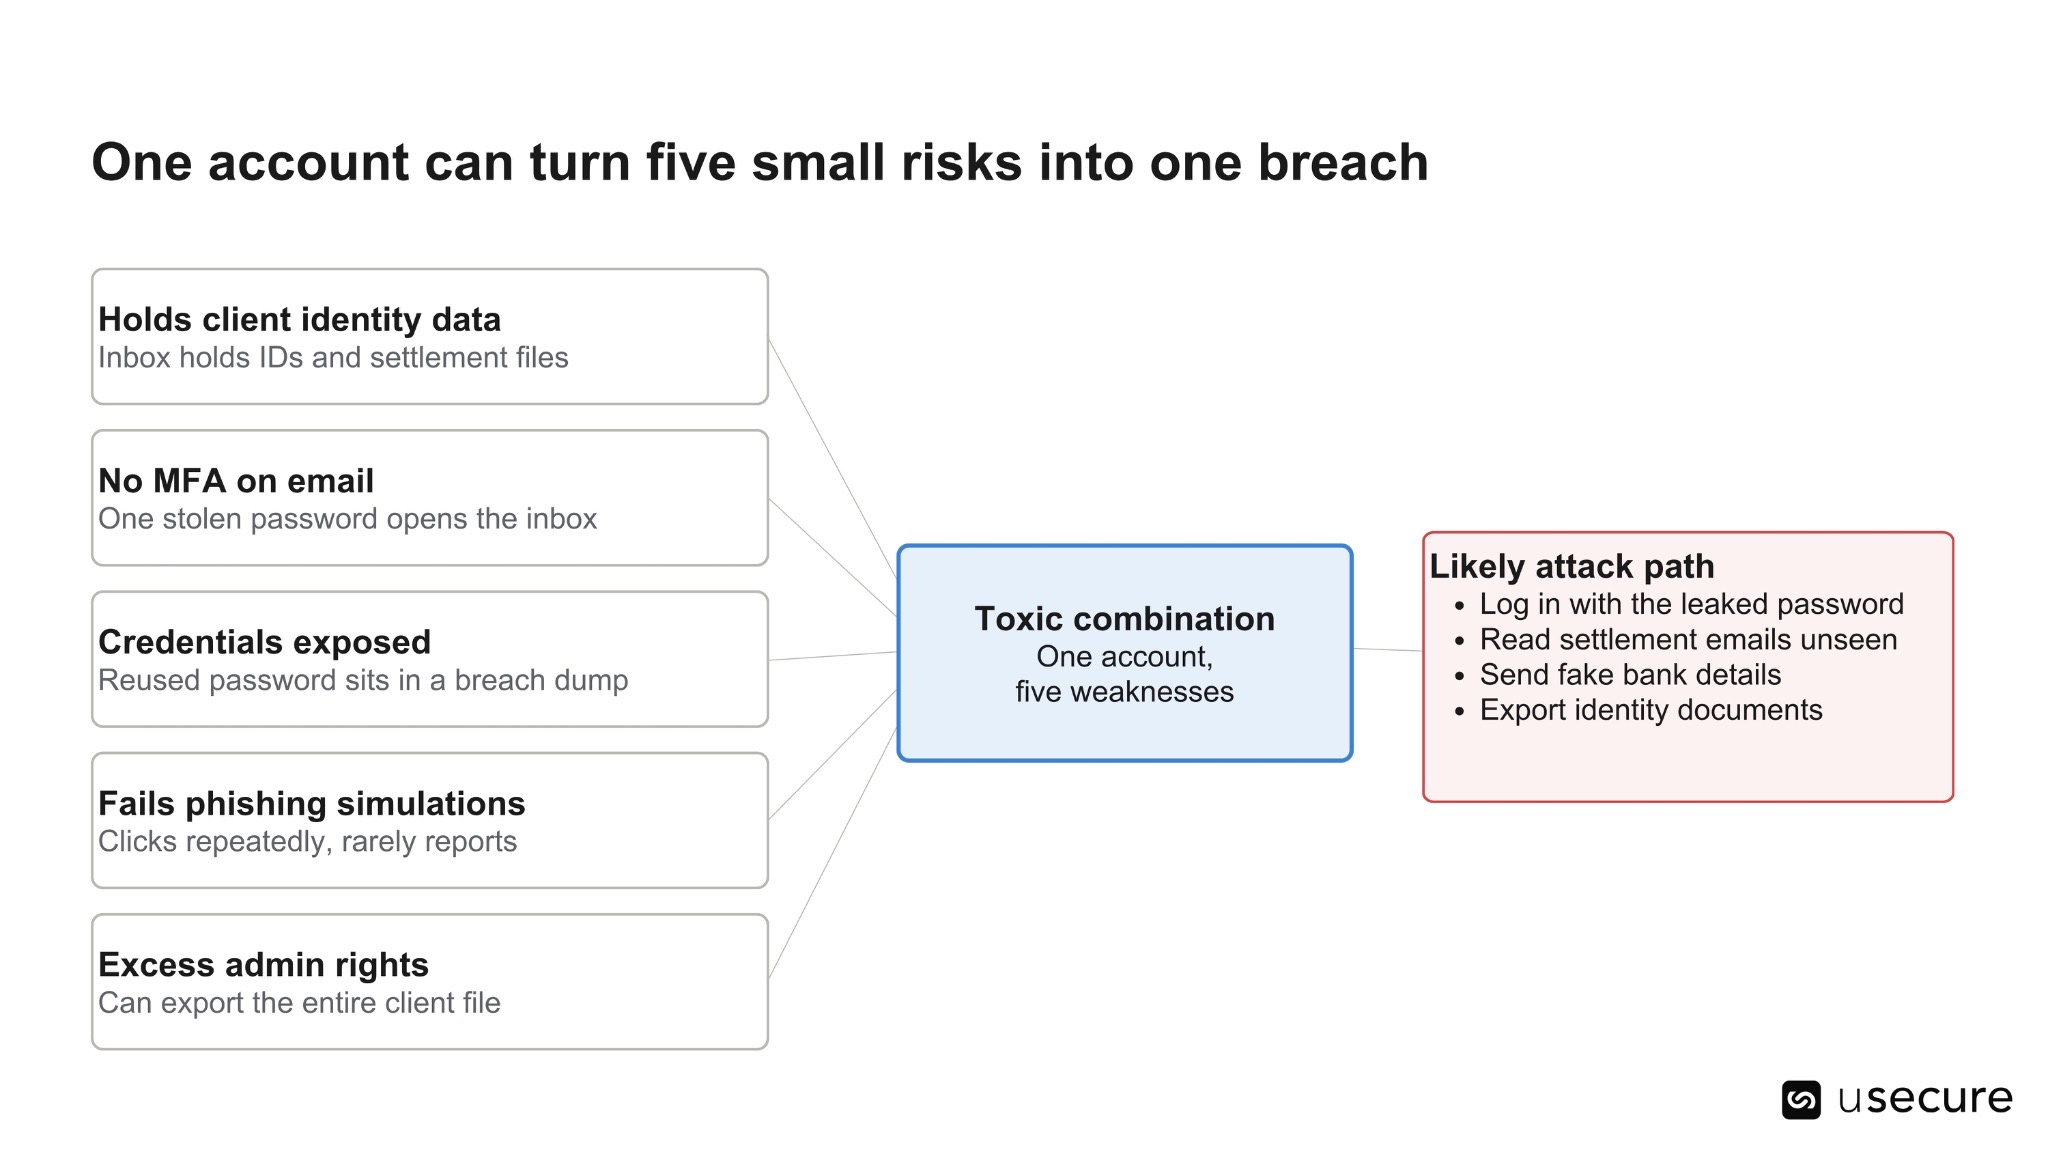
Pris un par un, chacun de ces signaux figurerait dans un rapport différent : la console d'administration de la messagerie, une alerte dark web, un tableau de bord de Phishing, un tableur de suivi des formations. Aucun ne paraîtrait urgent. Réunis sur un même compte, dans un cabinet qui détient désormais des documents d'identité vérifiés, ils décrivent presque exactement la manière dont les fraudes au règlement évoquées plus haut ont débuté.
C'est pourquoi la mesure du risque humain au niveau individuel est déterminante pour l'APP 11. Un cabinet capable d'identifier et de neutraliser ses combinaisons toxiques prend des mesures raisonnables face aux menaces qu'il connaît. Un cabinet qui ne produit que des taux d'achèvement de formation, non.
À quoi ressemblent des « mesures raisonnables » dans la pratique ?
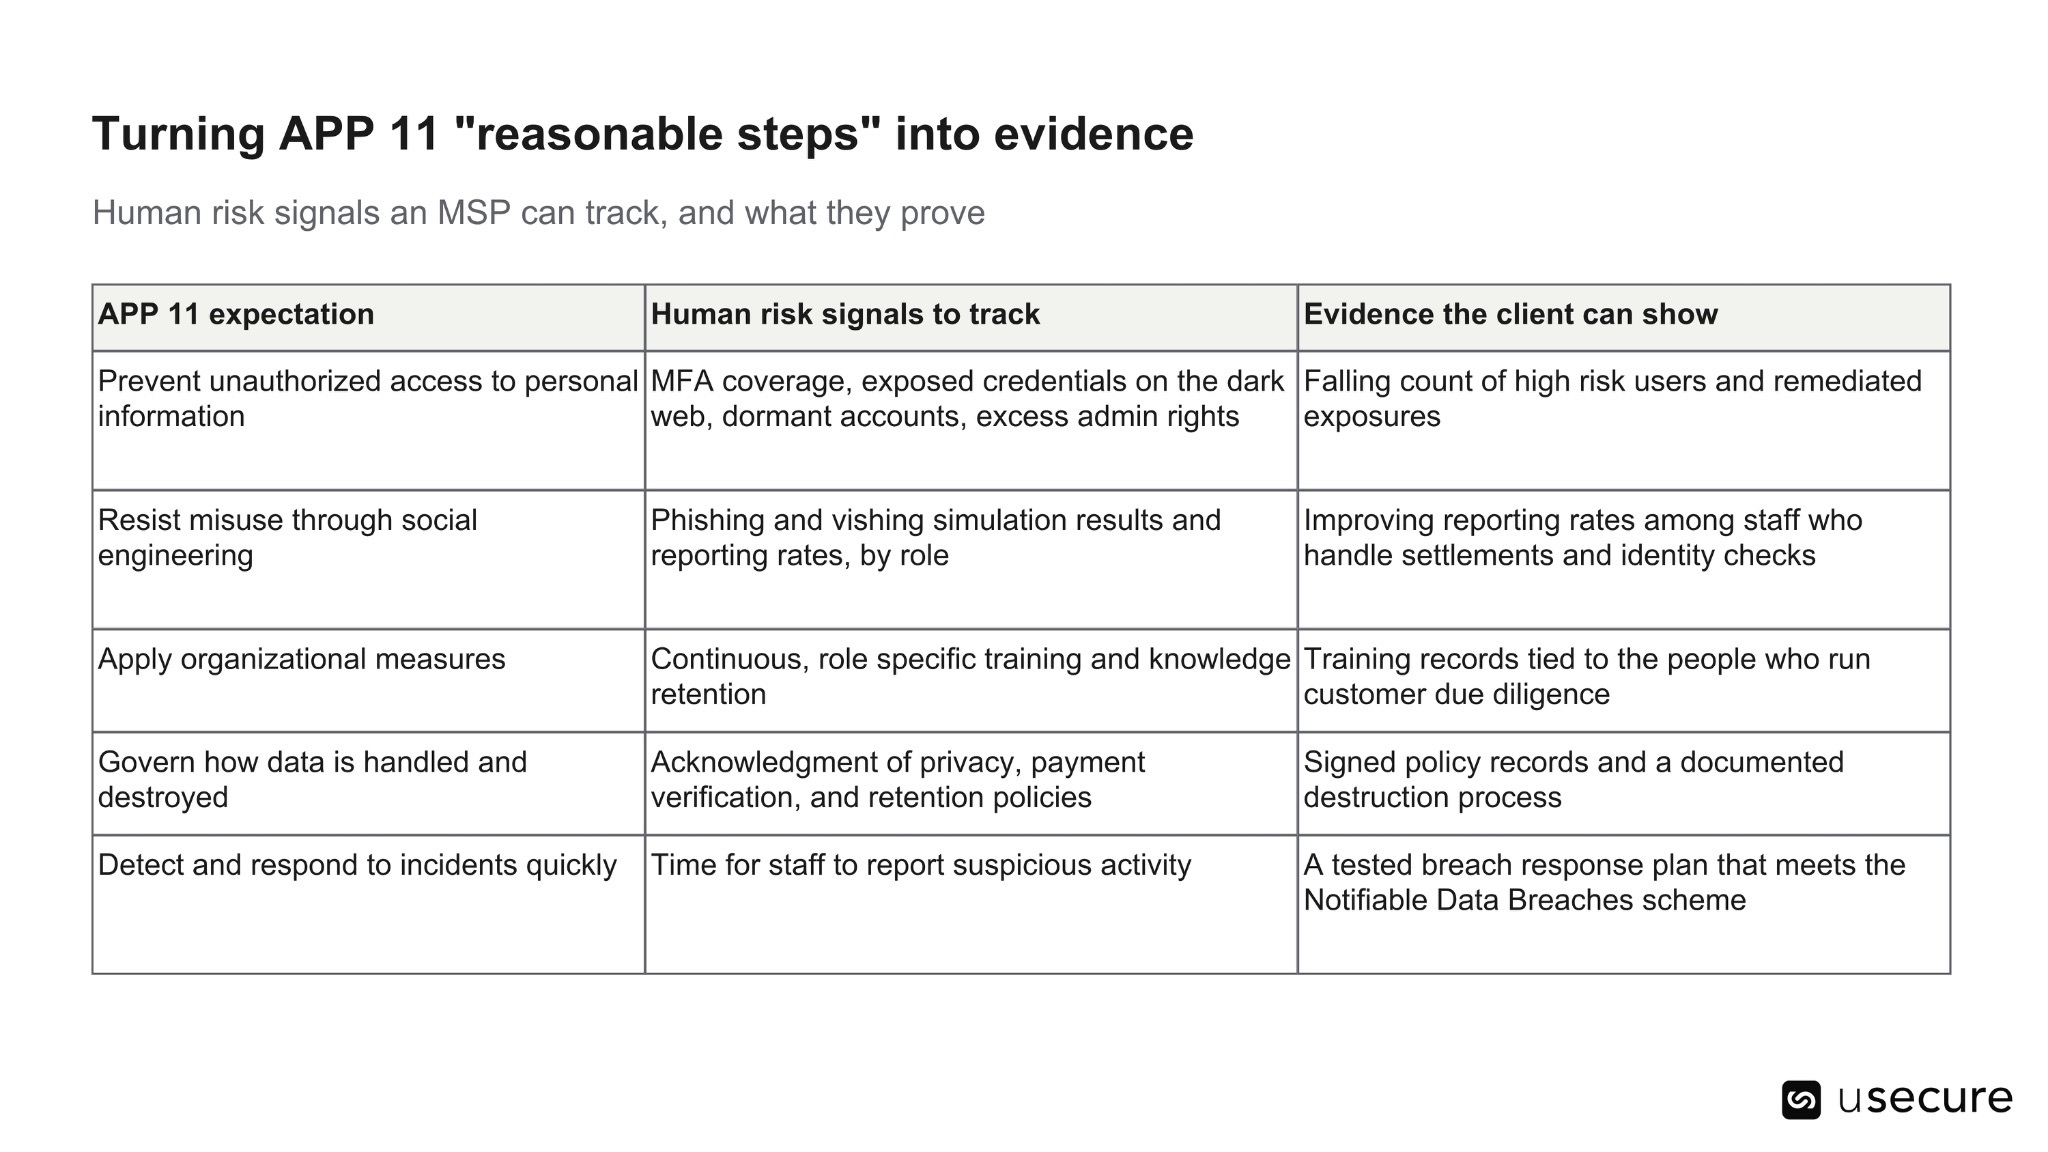
Pour une entité Tranche 2, prendre des mesures raisonnables au titre de l'APP 11 revient de plus en plus à pouvoir démontrer que le risque humain est mesuré, hiérarchisé et en baisse dans la durée. Cocher une case de formation une fois par an ne tiendra pas devant une juridiction qui attend des contrôles évoluant au rythme des menaces connues.
C'est là qu'une approche de Human Risk Intelligence prend tout son sens. Plutôt que de traiter l'achèvement des formations, les résultats de Phishing, l'hygiène des identités, l'exposition sur le dark web et le suivi des politiques comme autant de rapports distincts, elle les corrèle en une vision unique du risque de chaque utilisateur. La question posée par l'APP 11, « Avez-vous pris des mesures raisonnables ? », devient ainsi une question à laquelle un MSP peut répondre avec des preuves.
Un plan d'action concret pour les MSP
- Cartographiez l'exposition. Identifiez les clients qui fournissent des services désignés et l'endroit où se trouvent réellement leurs données d'identité AML/CTF : boîtes de réception, lecteurs partagés, documents numérisés et logiciels métier.
- Priorisez les fonctions les plus exposées. Les clercs chargés des règlements, les conveyancers, les responsables de cabinet et les associés disposant d'un accès administrateur présentent plus de risque que l'utilisateur moyen. Évaluez-les en premier.
- Neutralisez les combinaisons toxiques avant tout le reste. Un compte cumulant plusieurs faiblesses représente un risque plus élevé que plusieurs comptes présentant chacun une seule faiblesse (la section précédente explique pourquoi).
- Formez aux attaques auxquelles ces cabinets sont réellement confrontés. Détournement de paiement, compromission de messagerie et usurpation d'identité par téléphone doivent constituer le cœur des simulations, plutôt que des exemples génériques.
- Inscrivez la vérification dans les politiques internes. Une règle imposant aux collaborateurs de confirmer les coordonnées bancaires en appelant un numéro connu et de ne jamais conserver de copies de documents d'identité dans la messagerie comble deux des failles les plus fréquentes.
- Rendez compte dans le langage de la conformité. Un reporting mensuel reliant les tendances de risque à l'APP 11 aide les associés à répondre au régulateur, à leur assureur et à leur ordre professionnel.
- Répétez le scénario de violation. Dans le cadre du dispositif actuel, une violation de données éligible présumée doit être évaluée sous 30 jours. Les cabinets qui ne l'ont jamais fait ont besoin d'un plan avant d'en avoir besoin.
Pour les MSP, c'est l'échelle qui crée l'opportunité. Plus de 100 000 petits cabinets ont de nouvelles obligations en matière de protection des données. Rares sont ceux qui emploient des profils sécurité, et la plupart s'appuient déjà sur un prestataire externe pour leur informatique. Les aider à démontrer qu'ils ont pris des mesures raisonnables prolonge naturellement cette relation.
Que prévoit la suite pour l'APP 11 ?
L'APP 11 est appelé à devenir plus exigeant. Le 31 août 2026, le gouvernement a publié un avant-projet du Privacy Amendment (Personal Data Protection) Bill 2026, deuxième tranche de la réforme du Privacy Act. La consultation s'est achevée le 17 septembre 2026 et le texte n'a pas encore été déposé au Parlement.
S'il était adopté en l'état, le projet obligerait les organisations à envisager la destruction des informations personnelles dont elles n'ont plus besoin, à identifier les informations personnelles qu'elles détiennent et à évaluer régulièrement leurs mesures de conformité. Il imposerait également de signaler les violations de données éligibles à l'OAIC dans un délai de 72 heures.
Chacune de ces propositions avantage les cabinets qui disposent déjà d'une visibilité continue. Une évaluation régulière est bien plus simple avec une vue du risque en temps réel qu'avec un audit annuel, et un délai de notification de 72 heures ne laisse pas le temps de déterminer qui a cliqué sur quoi.
Un piège de dénomination mérite d'être signalé aux clients : « Tranche 2 » désigne désormais deux réformes différentes. L'AML/CTF Tranche 2 est en vigueur depuis le 1er juillet 2026. La Tranche 2 du Privacy Act n'est encore qu'un projet.
La conformité passe désormais par la visibilité du risque humain
L'AML/CTF Tranche 2 n'a pas seulement ajouté une nouvelle catégorie d'entités déclarantes. Via la section 6E(1A) du Privacy Act, elle a fait entrer plus de 100 000 petits cabinets professionnels dans le champ des Australian Privacy Principles, et l'APP 11 impose désormais à chacun d'eux de prendre des mesures raisonnables pour protéger les données d'identité que la vigilance à l'égard de la clientèle les oblige à collecter.
Les données montrent où ces mesures comptent le plus. Le facteur humain intervient dans 62 % des violations, l'erreur humaine est à l'origine de 37 % des violations notifiées début 2025, et les vecteurs d'attaque les plus coûteux en Australie passent tous par les collaborateurs. La première sanction civile prononcée au titre du Privacy Act a établi clairement que l'externalisation ne déplace pas l'obligation, et les réformes proposées relèveraient encore le niveau d'exigence.
Les MSP capables de visualiser, de scorer et de réduire le risque humain sur l'ensemble de leur parc clients, et de le restituer dans le langage de l'APP 11, sont les mieux placés pour aider ces cabinets à se mettre en conformité.
Questions fréquentes
Le Privacy Act s'applique-t-il désormais à tous les petits cabinets d'avocats, experts-comptables et agences immobilières ?
Non. Il s'applique aux petites entreprises qui fournissent des services désignés AML/CTF, et uniquement aux informations personnelles qu'elles traitent à des fins AML/CTF. Un cabinet qui ne fournit aucun service désigné conserve l'exemption applicable aux petites entreprises, sauf si une autre règle le fait entrer dans le champ d'application.
La MFA suffit-elle à satisfaire à l'APP 11 ?
Aucun contrôle isolé ne suffit. Depuis décembre 2024, les mesures raisonnables incluent expressément des mesures techniques et organisationnelles, et les juridictions les apprécient au regard des risques connus de l'organisation. La MFA est indispensable, mais la formation, les politiques, les revues d'accès et la preuve de leur effet sur le risque le sont tout autant.
Combien de temps les entités Tranche 2 doivent-elles conserver les justificatifs d'identité ?
L'AML/CTF Act fixe des durées de conservation, généralement sept ans pour les justificatifs d'identification des clients. L'APP 11.2 impose ensuite de détruire ou d'anonymiser ces informations dès qu'il n'existe plus de motif légal de les conserver. Les cabinets doivent également éviter de stocker des copies de documents d'identité que le régime AML/CTF n'exige pas.
Que se passe-t-il en cas de violation de données chez une entité Tranche 2 ?
Pour les informations AML/CTF, la violation relève du dispositif Notifiable Data Breaches. L'entité doit évaluer une violation présumée sous 30 jours et notifier l'OAIC ainsi que les personnes concernées si un préjudice grave est probable. La deuxième tranche de réforme de la protection des données, si elle était adoptée, ramènerait ce délai de notification à 72 heures.
Comment les MSP peuvent-ils aider leurs clients à démontrer des mesures raisonnables ?
En mesurant le risque humain en continu, en traitant d'abord les combinaisons les plus risquées, en formant les collaborateurs contre les attaques que leur secteur subit réellement, et en rendant compte des progrès dans les termes de l'APP 11. Des tendances documentées sont bien plus convaincantes pour un régulateur qu'une liste d'outils.
BOOK A DEMO
See Human Risk Intelligence in action
A 30-minute walkthrough of how to cut human risk across your users, tailored to MSPs and IT teams.
Subscribe to newsletter
Related posts
Explore more insights, updates, and resources from usecure.
ISO/IEC 27001 Annexe A 6.3 : pourquoi la sensibilisation doit désormais prouver qu'elle réduit le risque humain
Comment le Human Risk Intelligence comble les lacunes de conformité RGPD

See effortless human risk intelligence in action
Book a demo to see how usecure reduces human risk for IT teams and MSPs, or start a free trial to explore the platform yourself.

