Malware y kits de estafa generados por IA: el ciberdelito al alcance de atacantes poco cualificados


Subscribe to newsletter
Malware y kits de estafa generados por IA: el ciberdelito al alcance de atacantes poco cualificados
En los últimos años, el ciberdelito ha cruzado un umbral peligroso. La inteligencia artificial no solo ha acelerado los ataques: los ha democratizado. Lo que antes exigía conocimientos avanzados de programación, una infraestructura cara y meses de planificación ahora está al alcance de cualquiera con un ordenador, una tarjeta de crédito y unos cuantos prompts. El malware y los kits de estafa generados por IA han derribado la barrera técnica de entrada y han llenado el panorama de amenazas de atacantes poco cualificados con una capacidad de daño muy superior a su nivel real. La capa humana es el principal objetivo de este malware y de estas estafas basadas en IA, lo que significa que empleados, colaboradores externos y usuarios finales siguen siendo el punto de entrada más explotado.
En este artículo explicamos cómo la IA está potenciando las amenazas de atacantes con poca experiencia, compartimos ejemplos y estadísticas recientes y mostramos por qué solo un enfoque proactivo, basado en inteligencia y centrado en la capa humana, puede frenarlas.
Cómo la IA reduce la barrera de entrada para atacantes poco cualificados
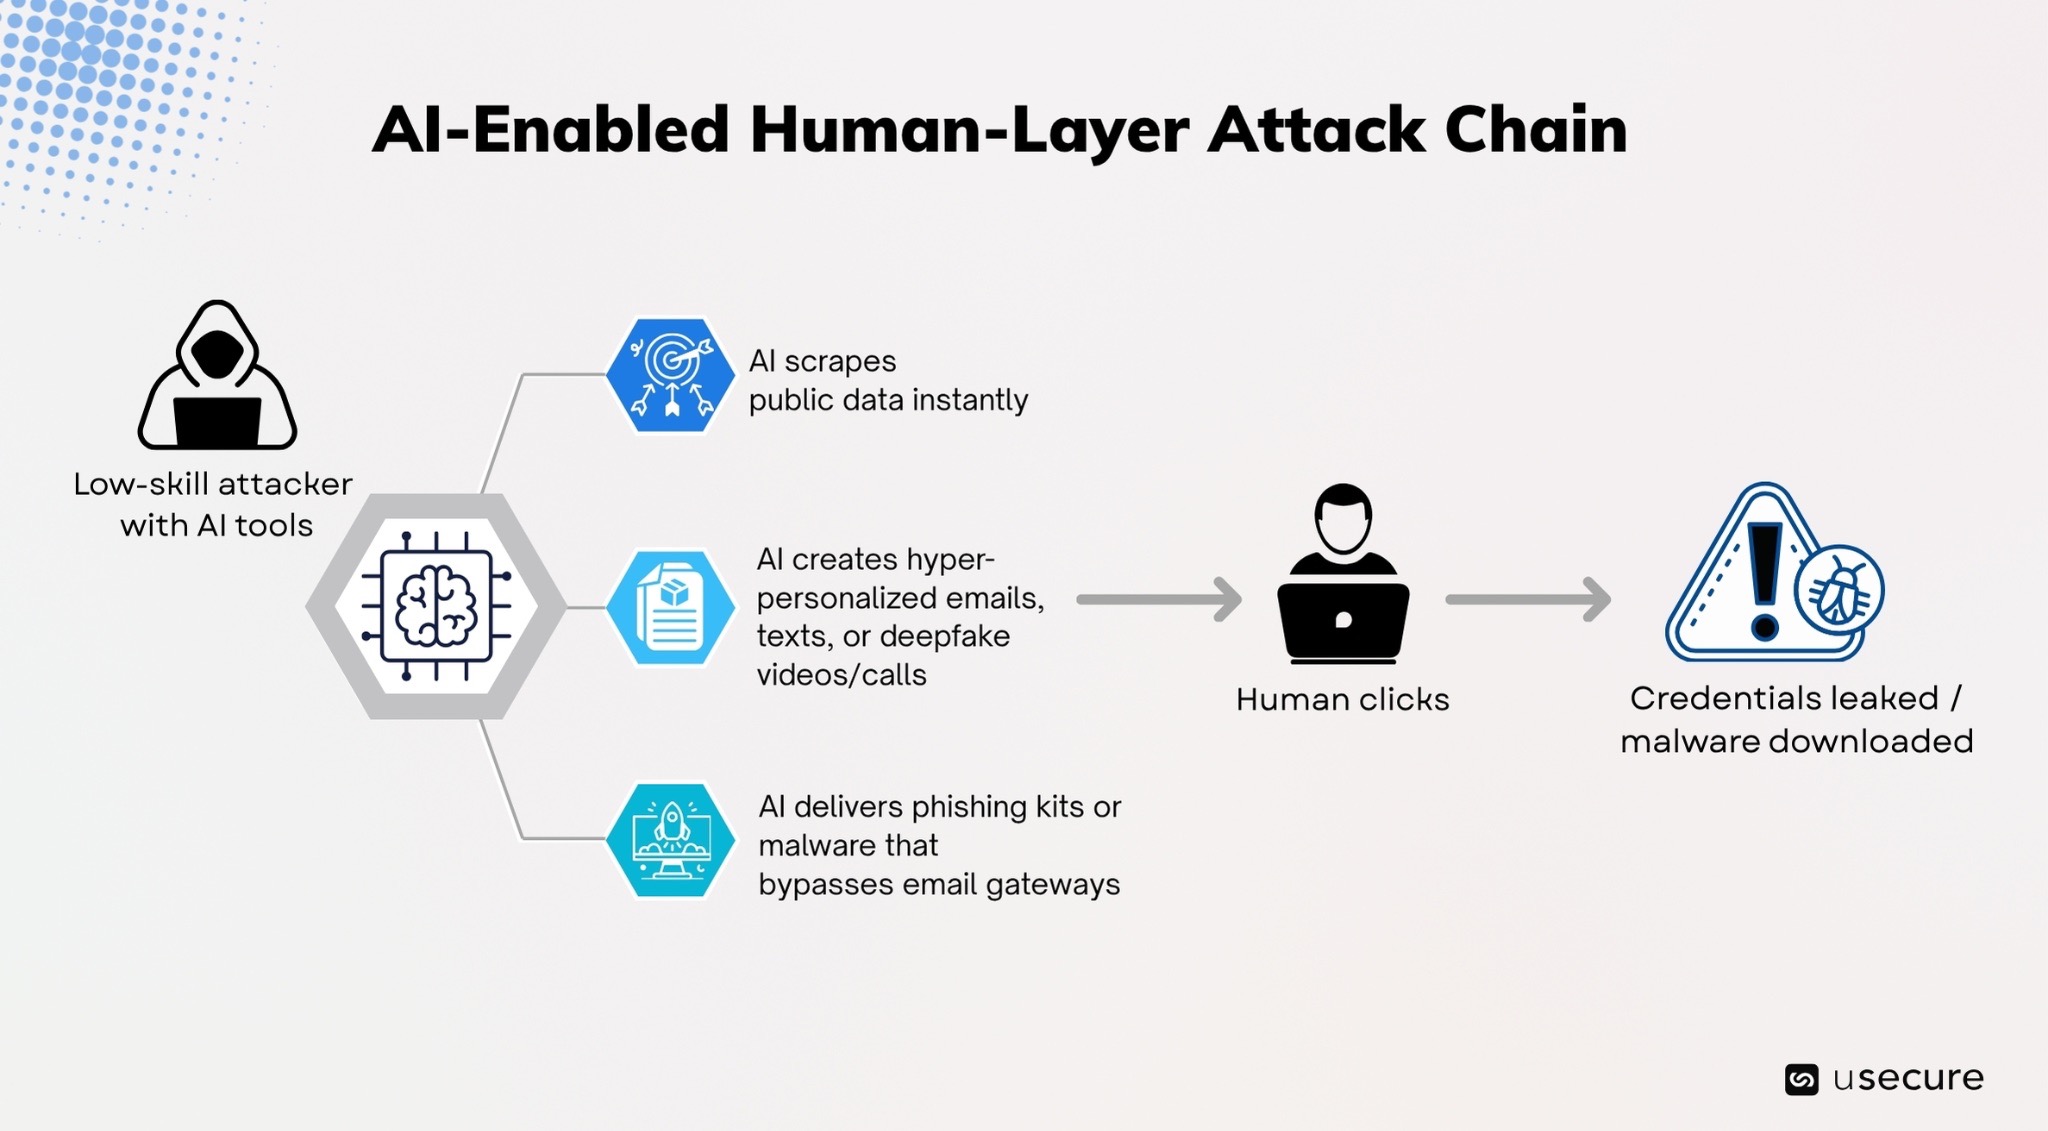
El ciberdelito tradicional exigía experiencia. Hoy, las herramientas de IA maliciosas actúan como un multiplicador de fuerza: convierten a atacantes poco cualificados en amenazas muy eficaces, capaces de lanzar a gran escala campañas sofisticadas de nivel empresarial. El resultado es una explosión tanto en el volumen como en la calidad de los ataques.
- Reconocimiento a velocidad de vértigo
- Esta capacidad de la IA es la razón principal por la que atacantes poco cualificados pueden ejecutar hoy campañas de nivel empresarial. Basta con introducir un prompt sencillo en una herramienta de IA sin censura (WormGPT, FraudGPT o variantes basadas en Grok/Mixtral) junto con una lista de objetivos. La IA recopila al instante datos públicos de LinkedIn, webs corporativas, notas de prensa recientes o filtraciones de credenciales. En segundos conoce:
- Tu cargo exacto y tu línea jerárquica
- El nombre de tu proyecto actual o de una iniciativa reciente
- El nombre de tu responsable y su estilo habitual de comunicación
- Noticias recientes de la empresa o su terminología interna
- Esta capacidad de la IA es la razón principal por la que atacantes poco cualificados pueden ejecutar hoy campañas de nivel empresarial. Basta con introducir un prompt sencillo en una herramienta de IA sin censura (WormGPT, FraudGPT o variantes basadas en Grok/Mixtral) junto con una lista de objetivos. La IA recopila al instante datos públicos de LinkedIn, webs corporativas, notas de prensa recientes o filtraciones de credenciales. En segundos conoce:
- Correos de phishing hiperpersonalizados en segundos
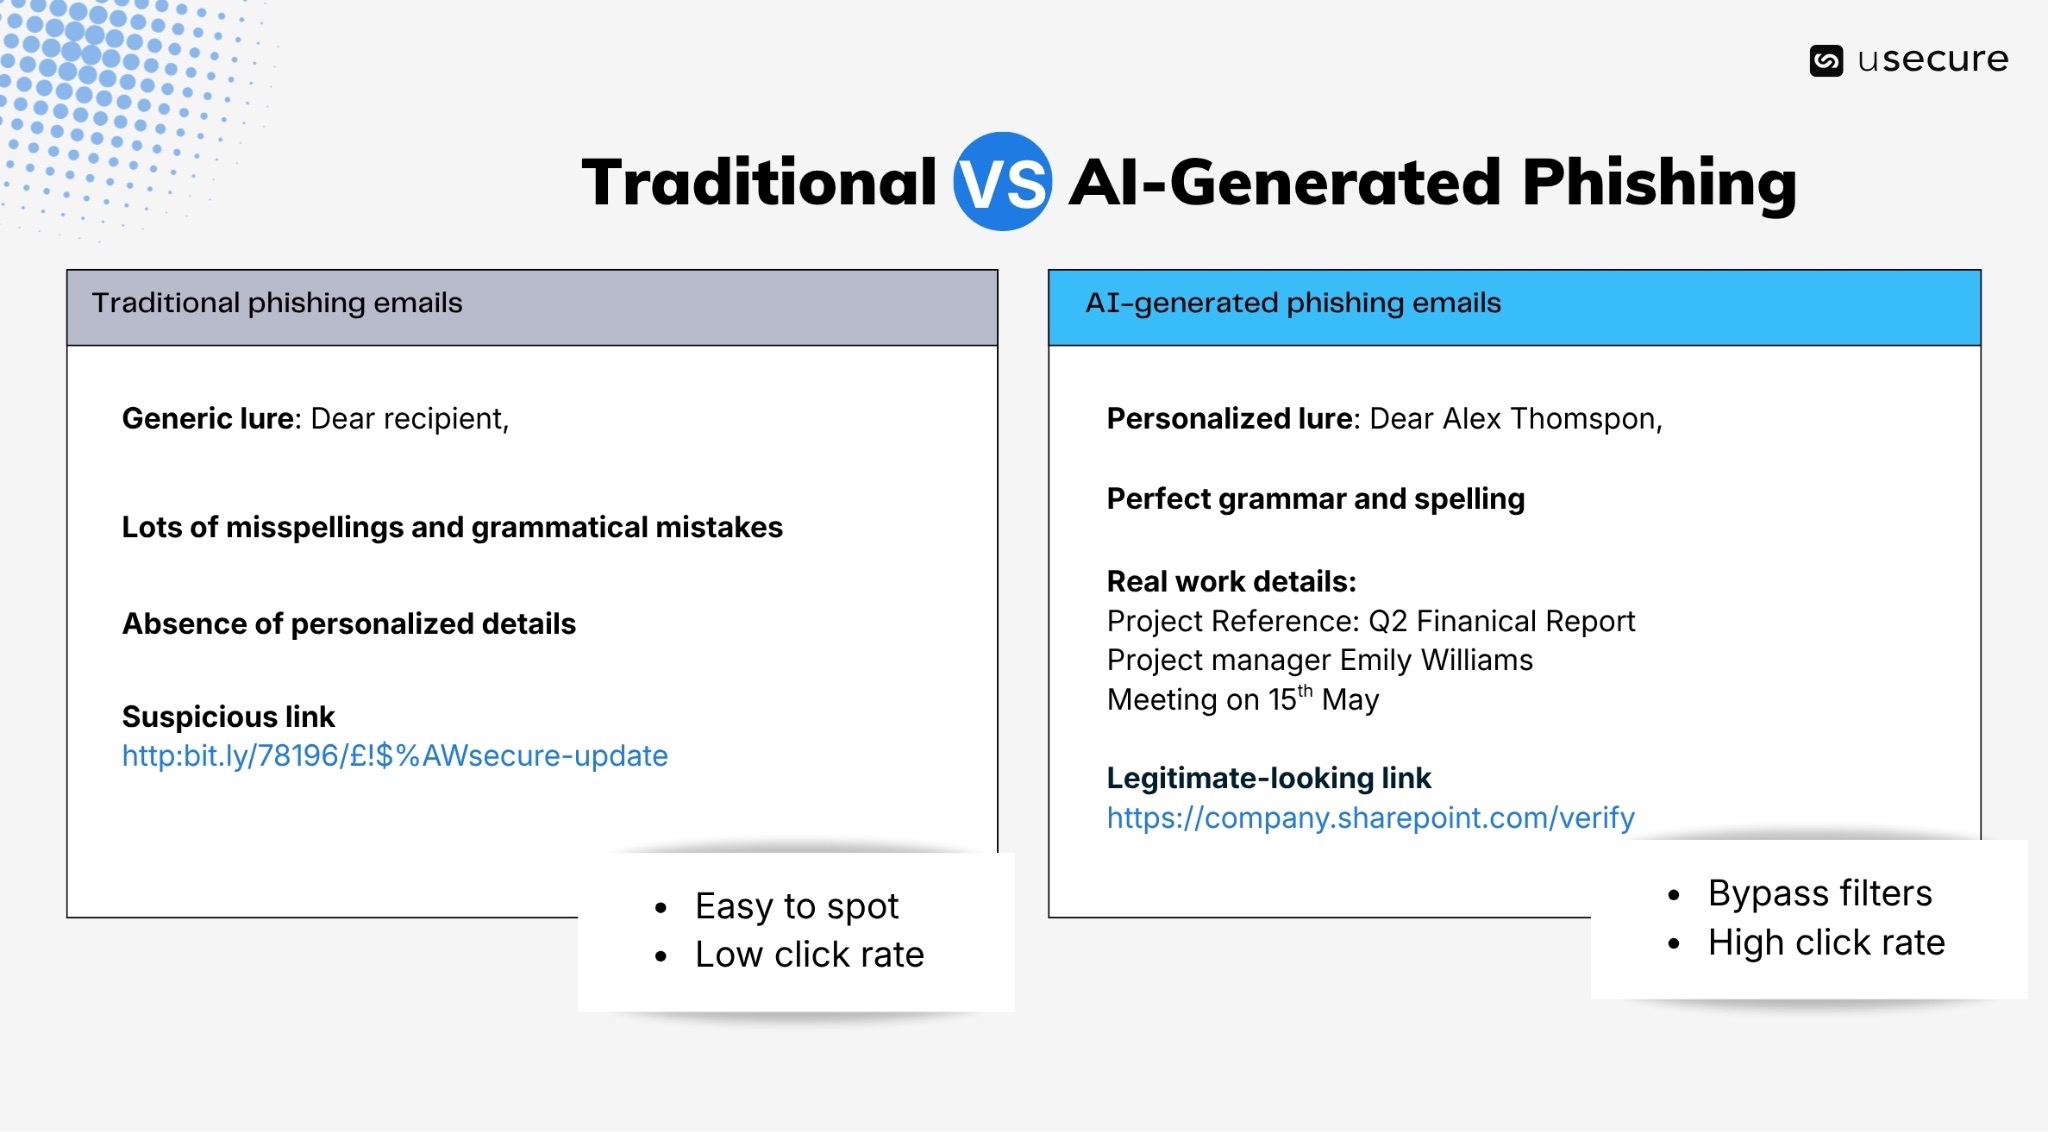
- La IA genera correos polimórficos, todos distintos. Varía el asunto, el saludo, la estructura de las frases, el tono e incluso detalles sutiles de formato para que no haya dos mensajes iguales. Las pasarelas de seguridad de correo tradicionales se basan en la detección de patrones, en firmas maliciosas conocidas o en anomalías estadísticas (errores gramaticales, frases repetitivas, palabras clave sospechosas). Los correos generados por IA no presentan ninguna de esas señales de alerta:
- Gramática y ortografía perfectas, de nivel nativo
- Un tono natural y cercano que encaja con el estilo interno de tu organización
- Urgencia contextualizada y ligada a hechos reales («Retomo la revisión del presupuesto del T4 que mencionaste en la reunión de equipo de la semana pasada…»)
- Enlaces o adjuntos de apariencia legítima que, en un primer momento, superan los controles de reputación
- Herramientas de envío y explotación que esquivan las pasarelas de correo
- Hoy, los atacantes poco cualificados pueden alquilar herramientas de IA en Telegram por apenas 30 $ al mes para crear sus ataques:
- LLM sin censura entrenados específicamente con plantillas de phishing y BEC. Generan mensajes de Business Email Compromise impecables que imitan el tono de los directivos.
- Kits completos de Phishing-as-a-Service (PhaaS) que automatizan los envíos masivos, con elusión de MFA integrada y robo de credenciales en tiempo real. Generan y envían miles de correos personalizados uno a uno que se leen y se comportan como una conversación humana real.
- Hoy, los atacantes poco cualificados pueden alquilar herramientas de IA en Telegram por apenas 30 $ al mes para crear sus ataques:
El crecimiento explosivo del ciberdelito impulsado por IA
Las cifras que siguen dibujan un panorama preocupante: la IA ha convertido el phishing y las estafas, antes operaciones de nicho que exigían mucha pericia, en armas de gran volumen y alta tasa de éxito al alcance incluso de los atacantes menos sofisticados. El resultado es una escalada drástica tanto en la cantidad como en la calidad de los ataques.
- El 82,6 % de todos los correos de phishing ya contiene elementos generados por IA, frente a prácticamente ninguno hace solo unos años.
- Las estafas con IA se dispararon un 1210 % en 2025, muy por encima del fraude tradicional (un 195 %), y se prevén pérdidas globales de 40 000 millones de dólares en 2027.
- Los correos de phishing generados por IA alcanzan tasas de clic del 54 %, frente a solo el 12 % de los escritos por personas.
- Los intentos de phishing para robar credenciales aumentaron un 703 % solo en el segundo semestre de 2024, una tendencia que se aceleró en 2025.
- En diciembre de 2025 se registró un aumento de 14 veces en los ataques de phishing generados por IA que superaron los filtros de correo y llegaron a las bandejas de entrada.
Por qué los filtros tradicionales fallan ante los ataques generados por IA
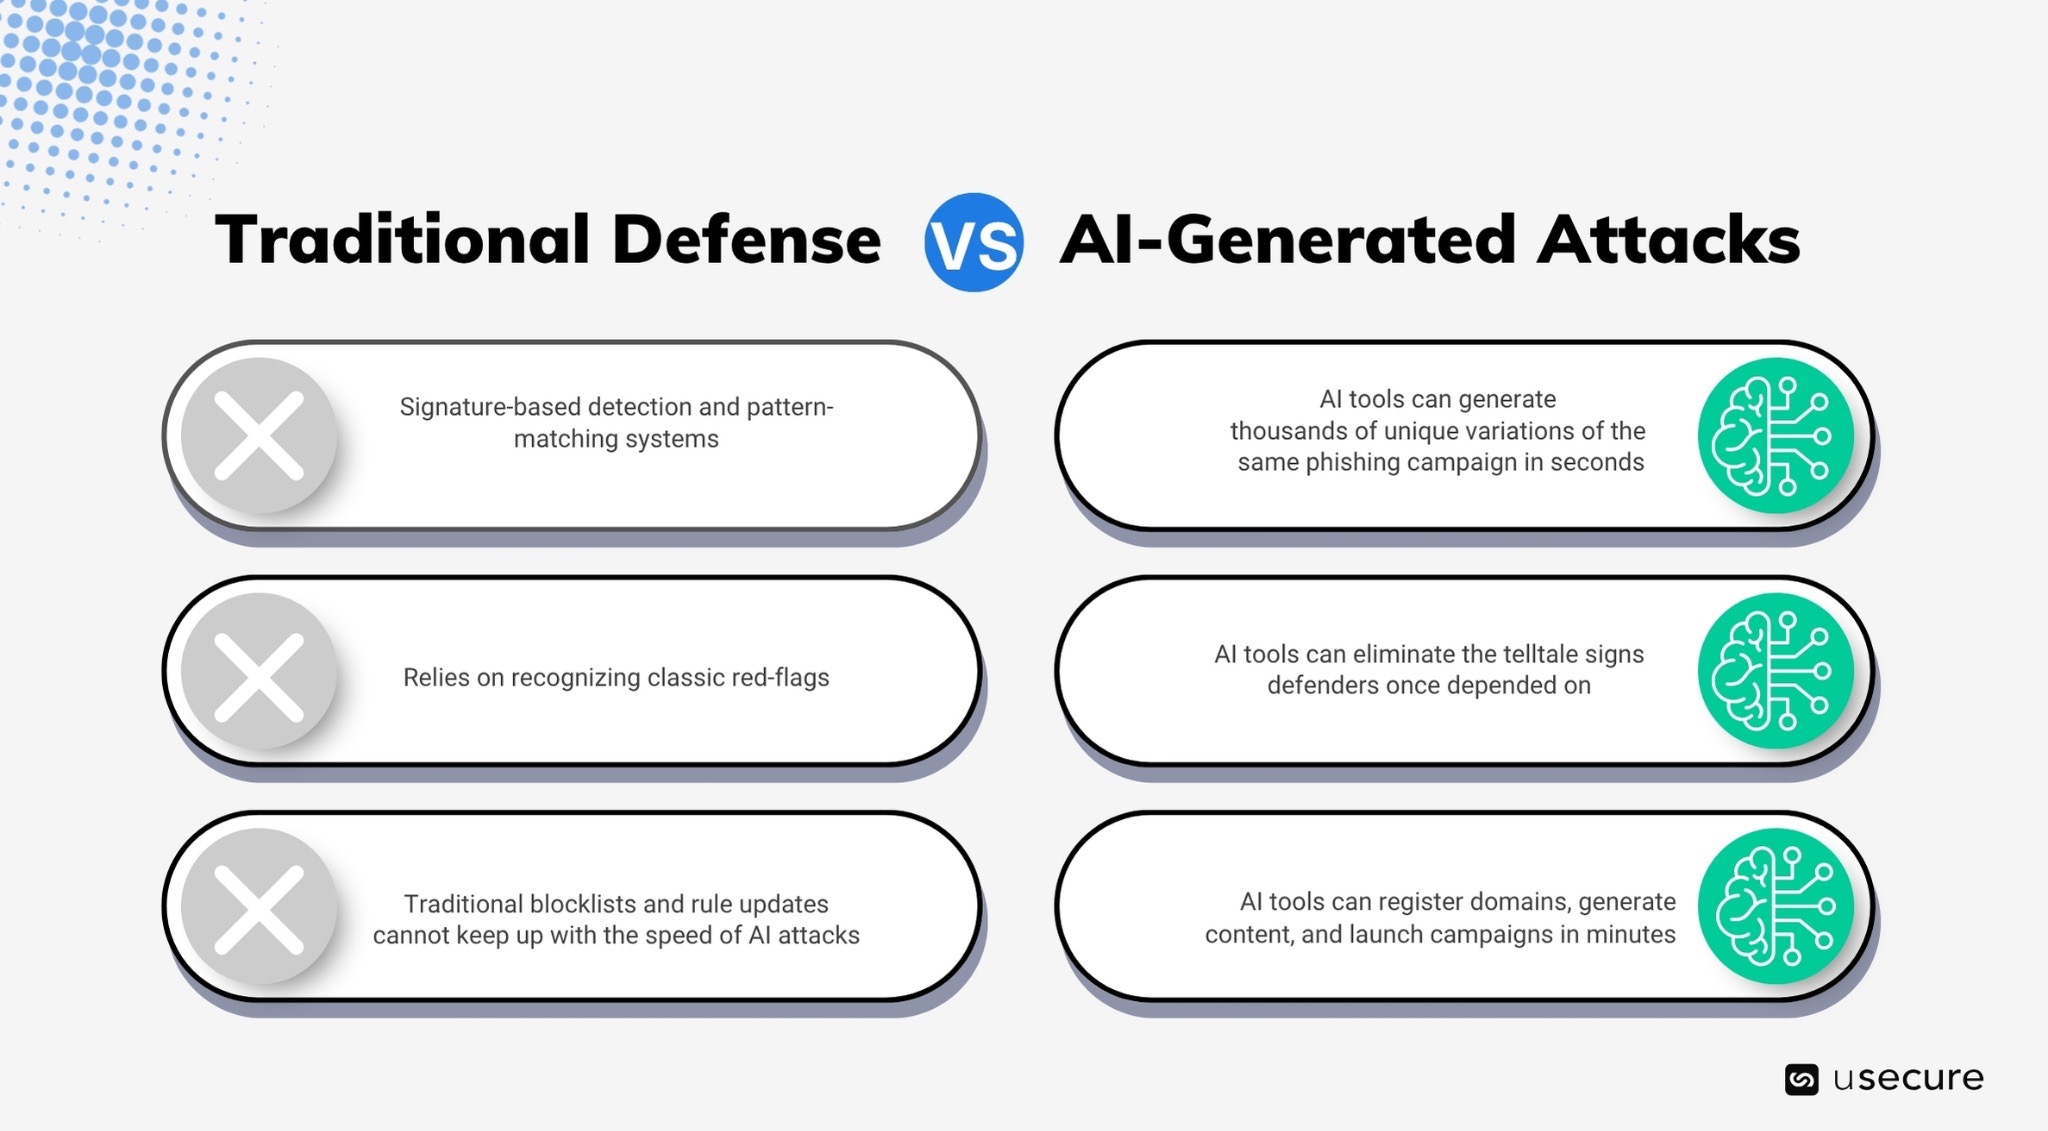
Las herramientas tradicionales de seguridad del correo, como las pasarelas de correo seguro (SEG), los filtros basados en firmas, las listas negras de palabras clave y los modelos básicos de machine learning, se diseñaron para otra época. Eran muy eficaces detectando spam masivo con señales evidentes: inglés defectuoso, plantillas repetitivas, dominios sospechosos, URL maliciosas conocidas o adjuntos mal formados. Hoy esas premisas ya no se cumplen.
- Polimorfismo y novedad: las herramientas de IA generan en segundos miles de variantes únicas de una misma campaña de phishing. Cada correo cambia en estructura, vocabulario, formato y matices de redacción. La detección por firmas y por patrones depende de reconocer indicadores maliciosos ya vistos. Cuando cada mensaje es nuevo e inédito, las firmas quedan obsoletas casi al instante. Para cuando los proveedores de seguridad actualizan sus bases de datos, la campaña ya ha evolucionado o ha terminado.
- Ausencia de las señales de alerta clásicas: la IA elimina los indicios en los que antes se apoyaban los equipos de defensa. Los estudios muestran que los correos de phishing generados por IA ya superan los filtros de los grandes proveedores a un ritmo alarmante. En pruebas controladas con mensajes generados por GPT-4o, Gmail y Outlook dejaron pasar muchos de ellos, y un análisis destacó fallos de detección generalizados en los filtros habituales.
- La velocidad y la escala superan a las actualizaciones: los atacantes poco cualificados usan herramientas de IA para registrar dominios, generar contenido y lanzar campañas en minutos. Las listas de bloqueo y las actualizaciones de reglas tradicionales no pueden seguir el ritmo de ataques polimórficos de día cero. Según algunos informes, hasta el 50 % (o más en escenarios dirigidos) de los intentos sofisticados de phishing y BEC impulsados por IA ya logran esquivar las pasarelas de correo seguro heredadas.
Ataques con IA en acción: casos reales de 2025–2026
Estos ejemplos de 2025–2026 muestran con qué rapidez las herramientas basadas en IA han pasado de ser experimentos clandestinos a productos habituales del ciberdelito.
- InboxPrime AI y nuevos kits de PhaaS: lanzado a finales de 2025, InboxPrime AI automatiza la generación de correos personalizados dentro de kits de phishing como BlackForce y GhostFrame. Estos kits (a la venta por entre 200 y 350 $ en Telegram) incluyen ataques MitB (Man-in-the-Browser) que capturan códigos MFA en tiempo real.
- Desmantelamiento de Tycoon2FA: Microsoft y sus socios desactivaron uno de los kits de phishing AiTM (Adversary-in-the-Middle) más populares, con el que se habían robado miles de credenciales de Microsoft 365. Incluso después, proliferaron los kits imitadores.
- Estafas con deepfakes y clonación de voz: una empresa de ingeniería perdió 25 millones de dólares después de que los atacantes usaran un vídeo deepfake de su director financiero en una videollamada. A los estafadores les bastan tres segundos de audio para clonar una voz con hasta un 85 % de precisión. Los deepfakes en internet crecieron un 900 % al año.
- Malware con IA como PromptLock y LameHug: actores poco cualificados utilizan herramientas como WormGPT y FraudGPT para generar ransomware polimórfico y código automutante. Un informe detectó malware autónomo en el 23 % de las cargas útiles a finales de 2025.
HRI: la capa de inteligencia que frena las amenazas de IA
Los controles técnicos por sí solos ya no pueden seguir el ritmo de la rápida evolución de las amenazas generadas por IA. La Human Risk Intelligence (HRI) se ha convertido en la nueva capa de defensa imprescindible. Combina formación en concienciación, simulaciones de phishing, higiene de identidades y señales de acceso en una visión continua, explicable y accionable del riesgo humano. La HRI ofrece:
- Microformación por roles, impulsada por IA, que inscribe automáticamente a cada usuario según sus carencias concretas y sus fallos recientes en simulaciones de phishing.
- Simulaciones de phishing que orientan al usuario justo en el momento en que cae, para convertir cada «error» en un cambio de comportamiento inmediato.
- Monitorización de la dark web para detectar rápidamente credenciales expuestas y aceptación automatizada de políticas para reforzar el cumplimiento normativo.
- Paneles claros que asignan una puntuación de riesgo humano a cada usuario.
Protege la capa humana con HRI
Los atacantes poco cualificados ya lanzan campañas de nivel empresarial a gran escala, y cada clic, cada llamada o cada credencial compartida es una posible puerta de entrada a tu organización. La solución pasa por dejar de ver a las personas como el eslabón más débil y convertirlas en tu mejor defensa. La HRI permite a las organizaciones hacer precisamente eso, con formación adaptativa, orientación en tiempo real y una visibilidad continua del riesgo que evoluciona tan rápido como las propias amenazas.
¿Preparado para convertir el riesgo humano en resiliencia humana? Explora nuestro centro de demos para ver en acción nuestra solución de concienciación en seguridad y toda nuestra suite de gestión del riesgo humano.
BOOK A DEMO
See Human Risk Intelligence in action
A 30-minute walkthrough of how to cut human risk across your users, tailored to MSPs and IT teams.
Subscribe to newsletter

FAQs
La formación con simulaciones de phishing utiliza correos de phishing realistas y controlados para evaluar cómo los empleados reconocen los mensajes sospechosos y cómo reaccionan ante ellos. Los resultados ayudan a las organizaciones a identificar vulnerabilidades, reforzar los comportamientos seguros y ver cómo evoluciona su resiliencia frente al phishing.
Entre las métricas útiles están la tasa de clics, la tasa de introducción de credenciales, la tasa de notificación de phishing, los fallos repetidos y la evolución de los resultados en el tiempo. Mirar más allá de los clics permite saber si los empleados están adquiriendo hábitos más seguros.
Sí. uPhish de usecure permite automatizar y programar campañas de phishing y enviar formación de seguimiento cuando los usuarios interactúan con un ataque simulado. Así se mantienen pruebas continuas sin que los equipos de TI tengan que crear y enviar cada campaña manualmente.
Sí. usecure ofrece una prueba gratuita de 14 días de su plataforma principal de Human Risk Management, que incluye formación en concienciación sobre seguridad, simulaciones de phishing, gestión de políticas y comprobación de credenciales expuestas.
Related posts
Explore more insights, updates, and resources from usecure.

AI Threat Trends 2026: The Human-Layer Attacks AI Is Making Cheaper

AI-Powered Phishing and Spear Phishing: Use Human Risk Intelligence As Your Defense
How Deepfakes Supercharge Social Engineering and Why Human Risk Intelligence Is the Essential Defense
See effortless human risk intelligence in action
Book a demo to see how usecure reduces human risk for IT teams and MSPs, or start a free trial to explore the platform yourself.

