KI-generierte Malware und Scam-Kits: Wie Angreifer ohne Fachwissen zur ernsten Bedrohung werden


Subscribe to newsletter
KI-generierte Malware und Scam-Kits: Wie Angreifer ohne Fachwissen zur ernsten Bedrohung werden
Cyberkriminalität hat in den letzten Jahren eine gefährliche Schwelle überschritten. Künstliche Intelligenz hat Angriffe nicht nur beschleunigt, sondern für alle zugänglich gemacht. Was früher Programmierkenntnisse auf Expertenniveau, teure Infrastruktur und monatelange Planung erforderte, kann heute jeder mit einem Computer, einer Kreditkarte und ein paar Prompts umsetzen. KI-generierte Malware und Scam-Kits haben die technische Einstiegshürde massiv gesenkt. Die Folge: eine Flut unerfahrener Angreifer, die weit mehr Schaden anrichten, als ihr Können vermuten lässt. Ihr Hauptziel ist die menschliche Ebene. Mitarbeitende, Dienstleister und Endnutzer bleiben damit das am häufigsten ausgenutzte Einfallstor.
In diesem Beitrag zeigen wir, wie KI die Schlagkraft unerfahrener Angreifer vervielfacht, stellen aktuelle Beispiele und Zahlen vor und erklären, warum nur ein proaktiver, datengestützter Ansatz für die menschliche Ebene sie stoppen kann.
Wie KI die Einstiegshürde für unerfahrene Angreifer senkt
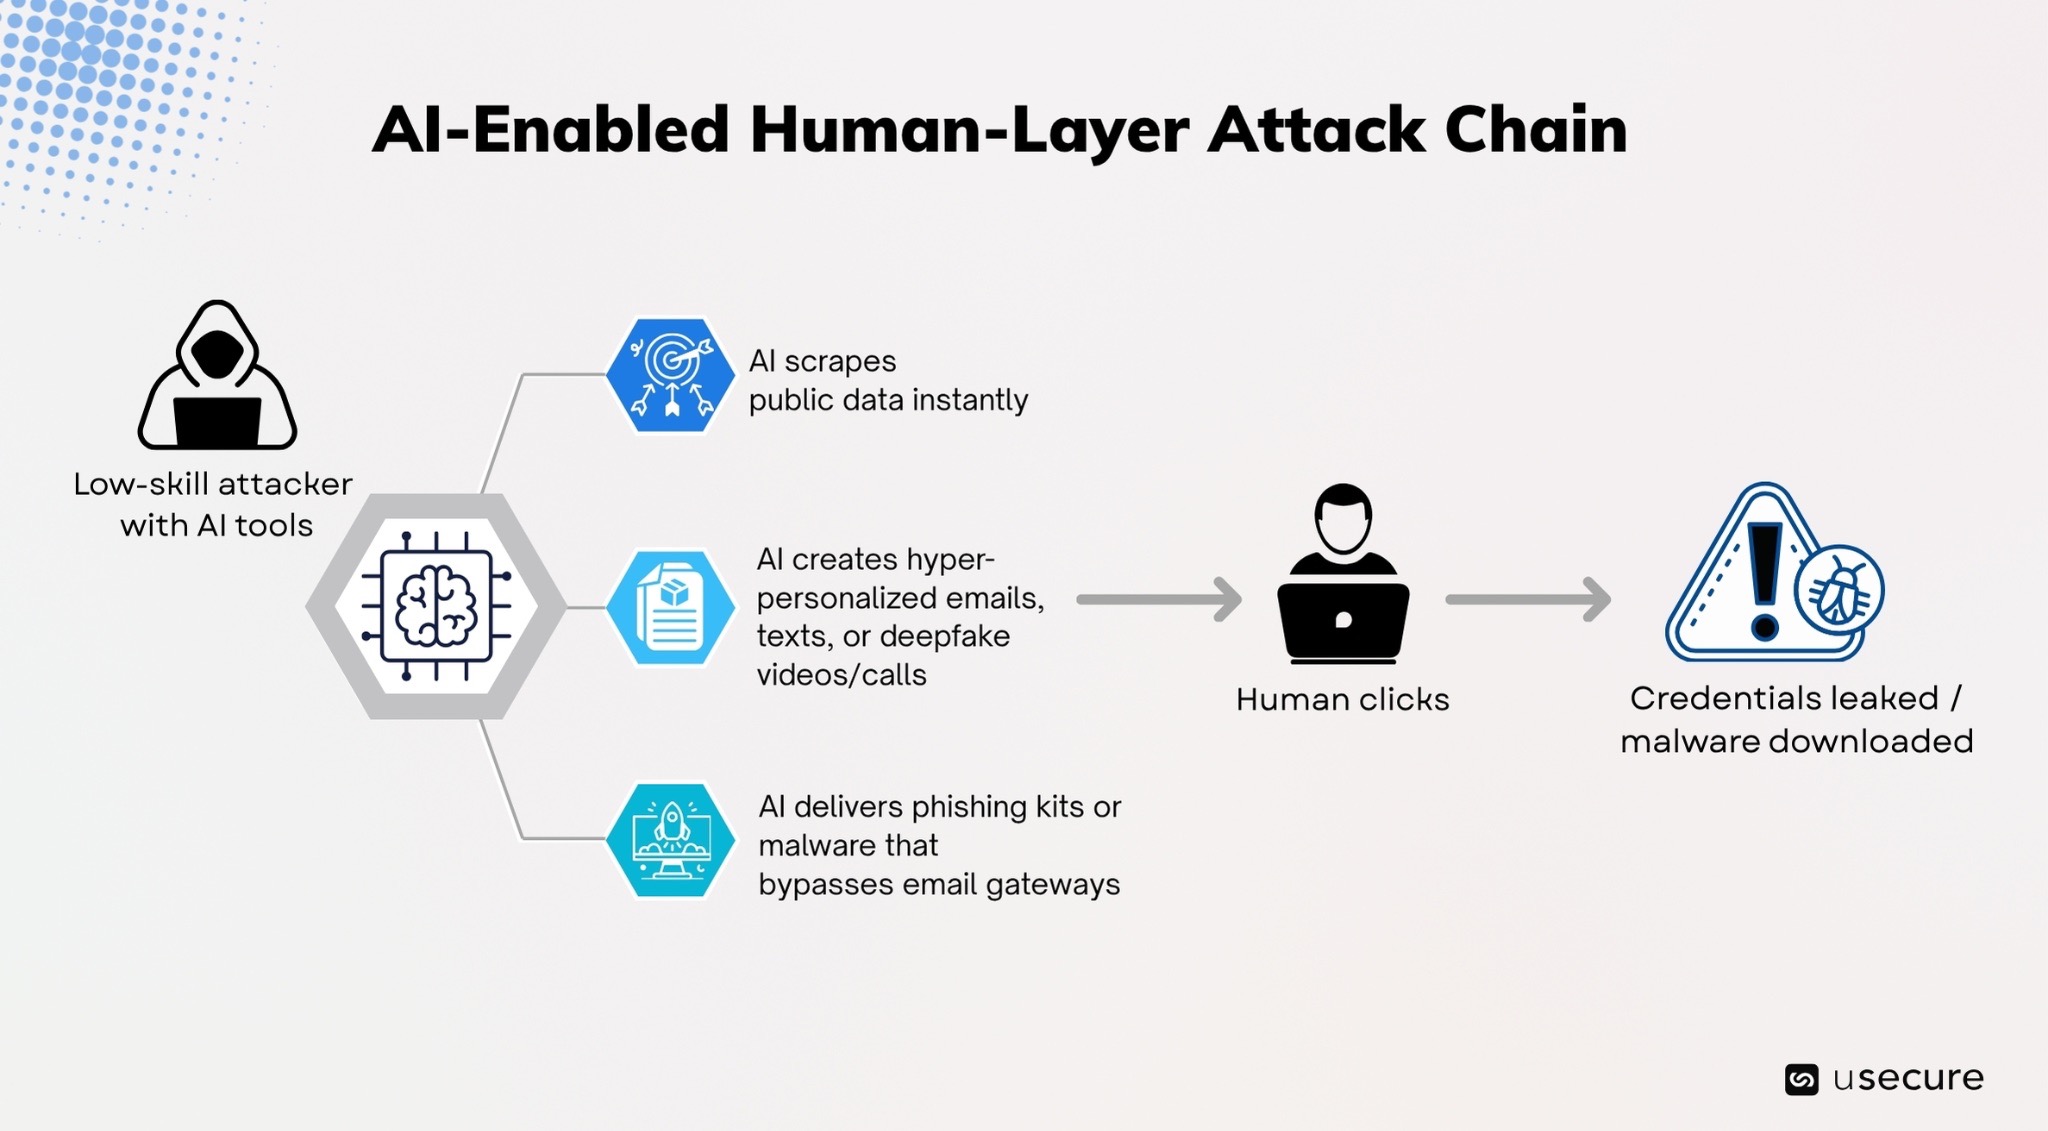
Klassische Cyberkriminalität setzte echtes Know-how voraus. Heute wirken bösartige KI-Tools wie ein Kraftverstärker: Sie machen aus unerfahrenen Angreifern ernst zu nehmende Gegner, die ausgefeilte Kampagnen auf Enterprise-Niveau in großem Maßstab starten können. Das Ergebnis ist ein sprunghafter Anstieg von Menge und Qualität der Angriffe.
- Aufklärung in Rekordzeit
- Diese Fähigkeit der KI ist der wichtigste Grund, warum unerfahrene Angreifer heute Kampagnen auf Enterprise-Niveau fahren können. Sie geben einem unzensierten KI-Tool (WormGPT, FraudGPT oder Varianten auf Basis von Grok/Mixtral) einen einfachen Prompt und eine Zielliste. Die KI sammelt sofort öffentlich verfügbare Daten aus LinkedIn, Unternehmenswebsites, aktuellen Pressemitteilungen oder geleakten Zugangsdaten. Innerhalb von Sekunden kennt sie:
- Ihre genaue Position und Berichtslinie
- Den Namen Ihres aktuellen Projekts oder einer jüngsten Initiative
- Den Namen Ihrer Führungskraft und deren typischen Kommunikationsstil
- Aktuelle Unternehmensnachrichten oder interne Begriffe
- Diese Fähigkeit der KI ist der wichtigste Grund, warum unerfahrene Angreifer heute Kampagnen auf Enterprise-Niveau fahren können. Sie geben einem unzensierten KI-Tool (WormGPT, FraudGPT oder Varianten auf Basis von Grok/Mixtral) einen einfachen Prompt und eine Zielliste. Die KI sammelt sofort öffentlich verfügbare Daten aus LinkedIn, Unternehmenswebsites, aktuellen Pressemitteilungen oder geleakten Zugangsdaten. Innerhalb von Sekunden kennt sie:
- Hochgradig personalisierte Phishing-E-Mails in Sekunden
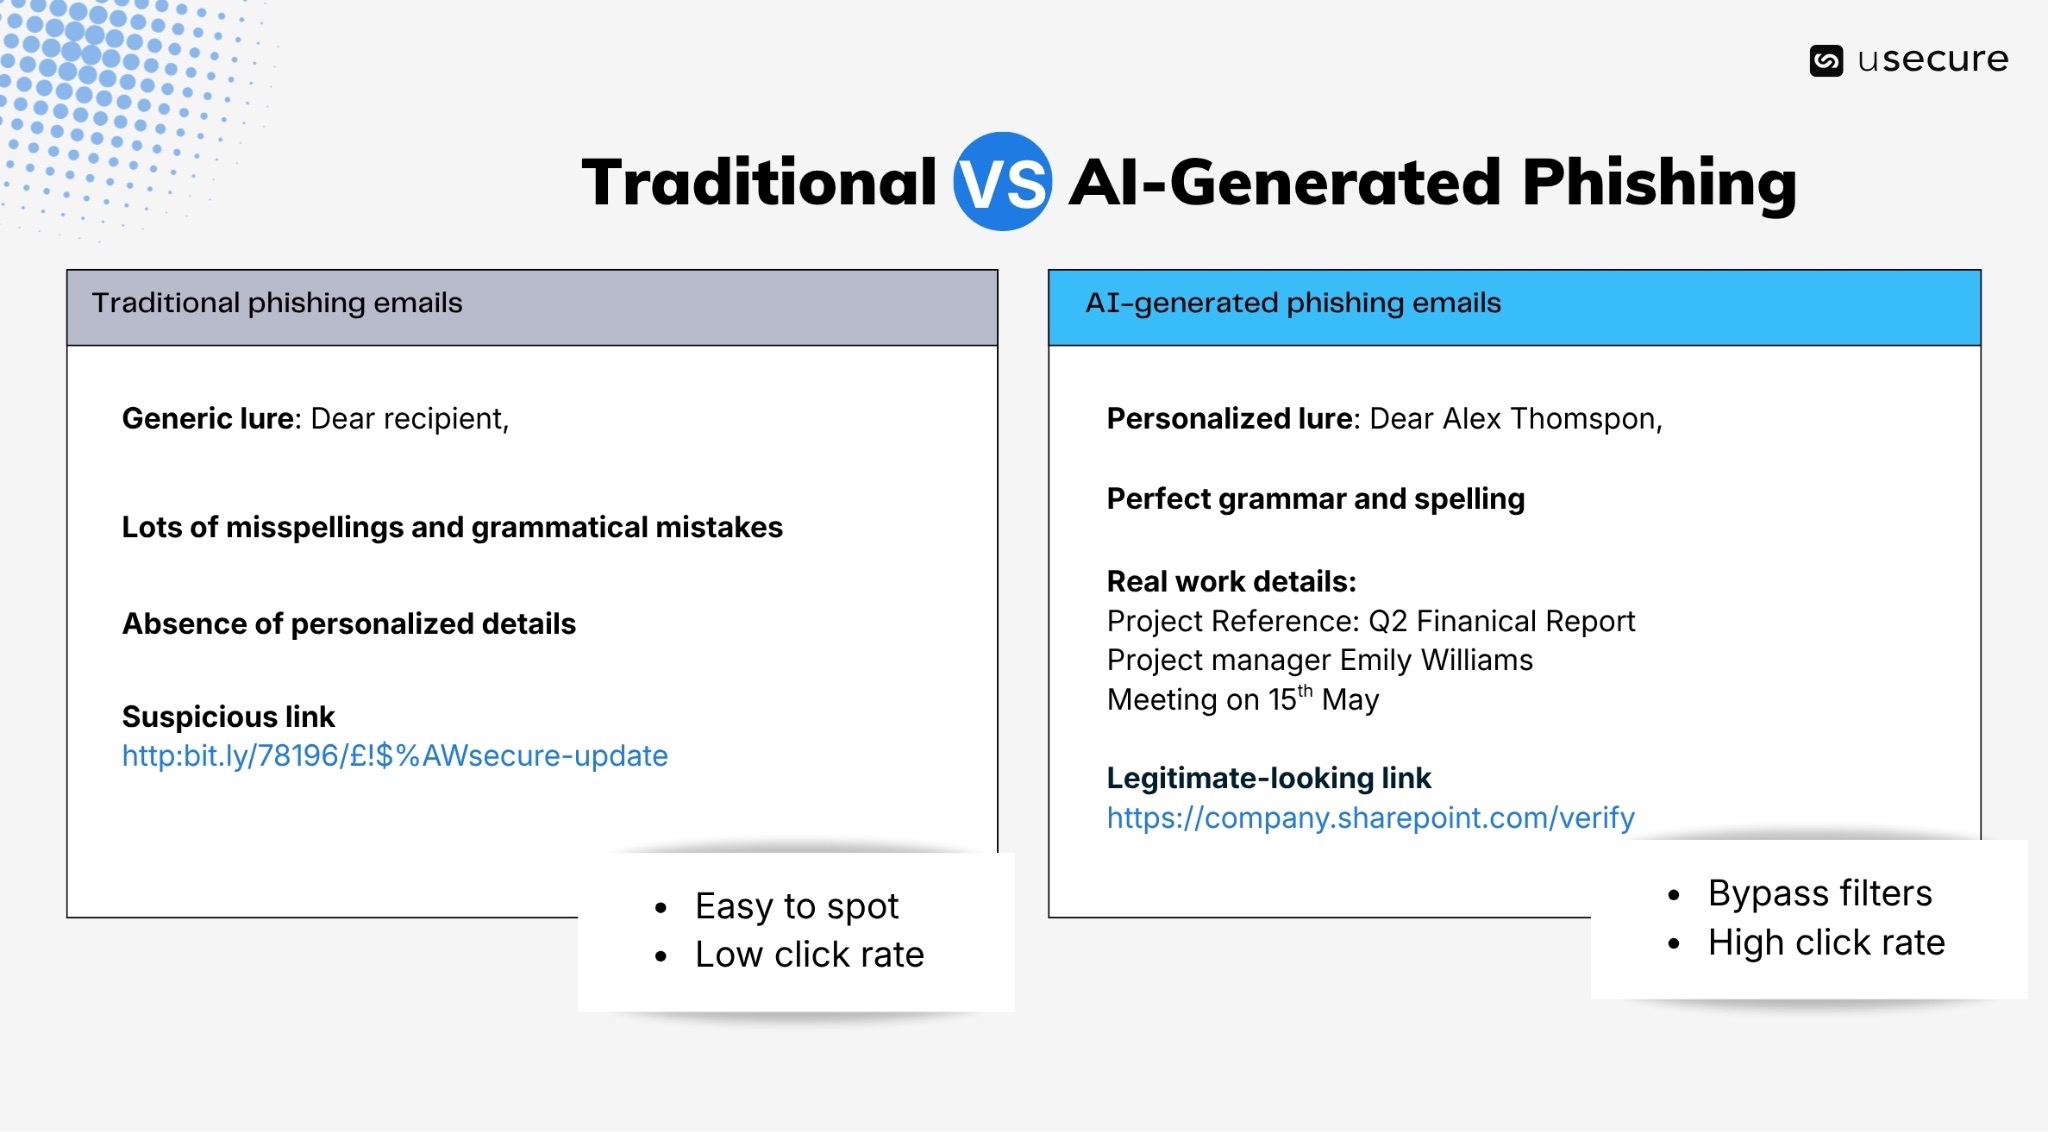
- Die KI erzeugt polymorphe E-Mails, von denen jede einzigartig ist. Betreffzeilen, Anrede, Satzbau, Tonfall und sogar feine Formatierungsdetails variieren, sodass keine zwei Nachrichten gleich aussehen. Klassische E-Mail-Security-Gateways setzen auf Mustererkennung, bekannte Schadsignaturen oder statistische Auffälligkeiten (fehlerhafte Grammatik, wiederkehrende Formulierungen, verdächtige Schlüsselwörter). KI-generierte E-Mails weisen keines dieser Warnsignale auf:
- Fehlerfreie Grammatik und Rechtschreibung auf Muttersprachniveau
- Ein natürlicher Gesprächston, der zum internen Stil Ihres Unternehmens passt
- Dringlichkeit mit Bezug auf reale Ereignisse („Ich komme noch einmal auf die Q4-Budgetprüfung zurück, die Sie im Stand-up letzte Woche erwähnt haben …“)
- Seriös wirkende Links oder Anhänge, die Reputationsprüfungen zunächst bestehen
- Versand- und Exploit-Tools, die E-Mail-Gateways umgehen
- Unerfahrene Angreifer können heute für nur 30 US-Dollar im Monat KI-Tools über Telegram mieten, um Angriffe zu erstellen:
- Unzensierte LLMs, die gezielt mit Phishing- und BEC-Vorlagen trainiert wurden. Sie erzeugen makellose Business-Email-Compromise-Nachrichten, die den Ton von Führungskräften imitieren.
- Komplette Phishing-as-a-Service-Kits (PhaaS), die Massenversand automatisieren, inklusive integrierter MFA-Umgehung und Abgriff von Zugangsdaten in Echtzeit. Sie erzeugen und versenden Tausende individuell personalisierter E-Mails, die sich lesen und verhalten wie echte Korrespondenz.
- Unerfahrene Angreifer können heute für nur 30 US-Dollar im Monat KI-Tools über Telegram mieten, um Angriffe zu erstellen:
Das explosive Wachstum KI-gestützter Cyberkriminalität
Die folgenden Zahlen zeichnen ein ernüchterndes Bild: KI hat Phishing und Betrug von Nischenaktivitäten für Spezialisten zu Massenwaffen mit hoher Erfolgsquote gemacht, die selbst den unerfahrensten Angreifern zur Verfügung stehen. Die Folge ist eine dramatische Eskalation bei Menge und Qualität der Angriffe.
- 82,6 % aller Phishing-E-Mails enthalten inzwischen KI-generierte Elemente – vor wenigen Jahren waren es noch nahezu null.
- KI-Betrug stieg 2025 um 1.210 % und wuchs damit weit stärker als klassischer Betrug (195 %). Die weltweiten Schäden sollen bis 2027 40 Milliarden US-Dollar erreichen.
- KI-generierte Phishing-E-Mails erreichen Klickraten von 54 %, von Menschen geschriebene dagegen nur 12 %.
- Credential-Phishing-Versuche nahmen um 703 % zu – allein im zweiten Halbjahr 2024, mit weiter steigender Tendenz im Jahr 2025.
- Im Dezember 2025 gab es einen 14-fachen Anstieg KI-generierter Phishing-Angriffe, die E-Mail-Filter umgingen und in Posteingängen landeten.
Warum klassische Filter bei KI-generierten Angriffen versagen
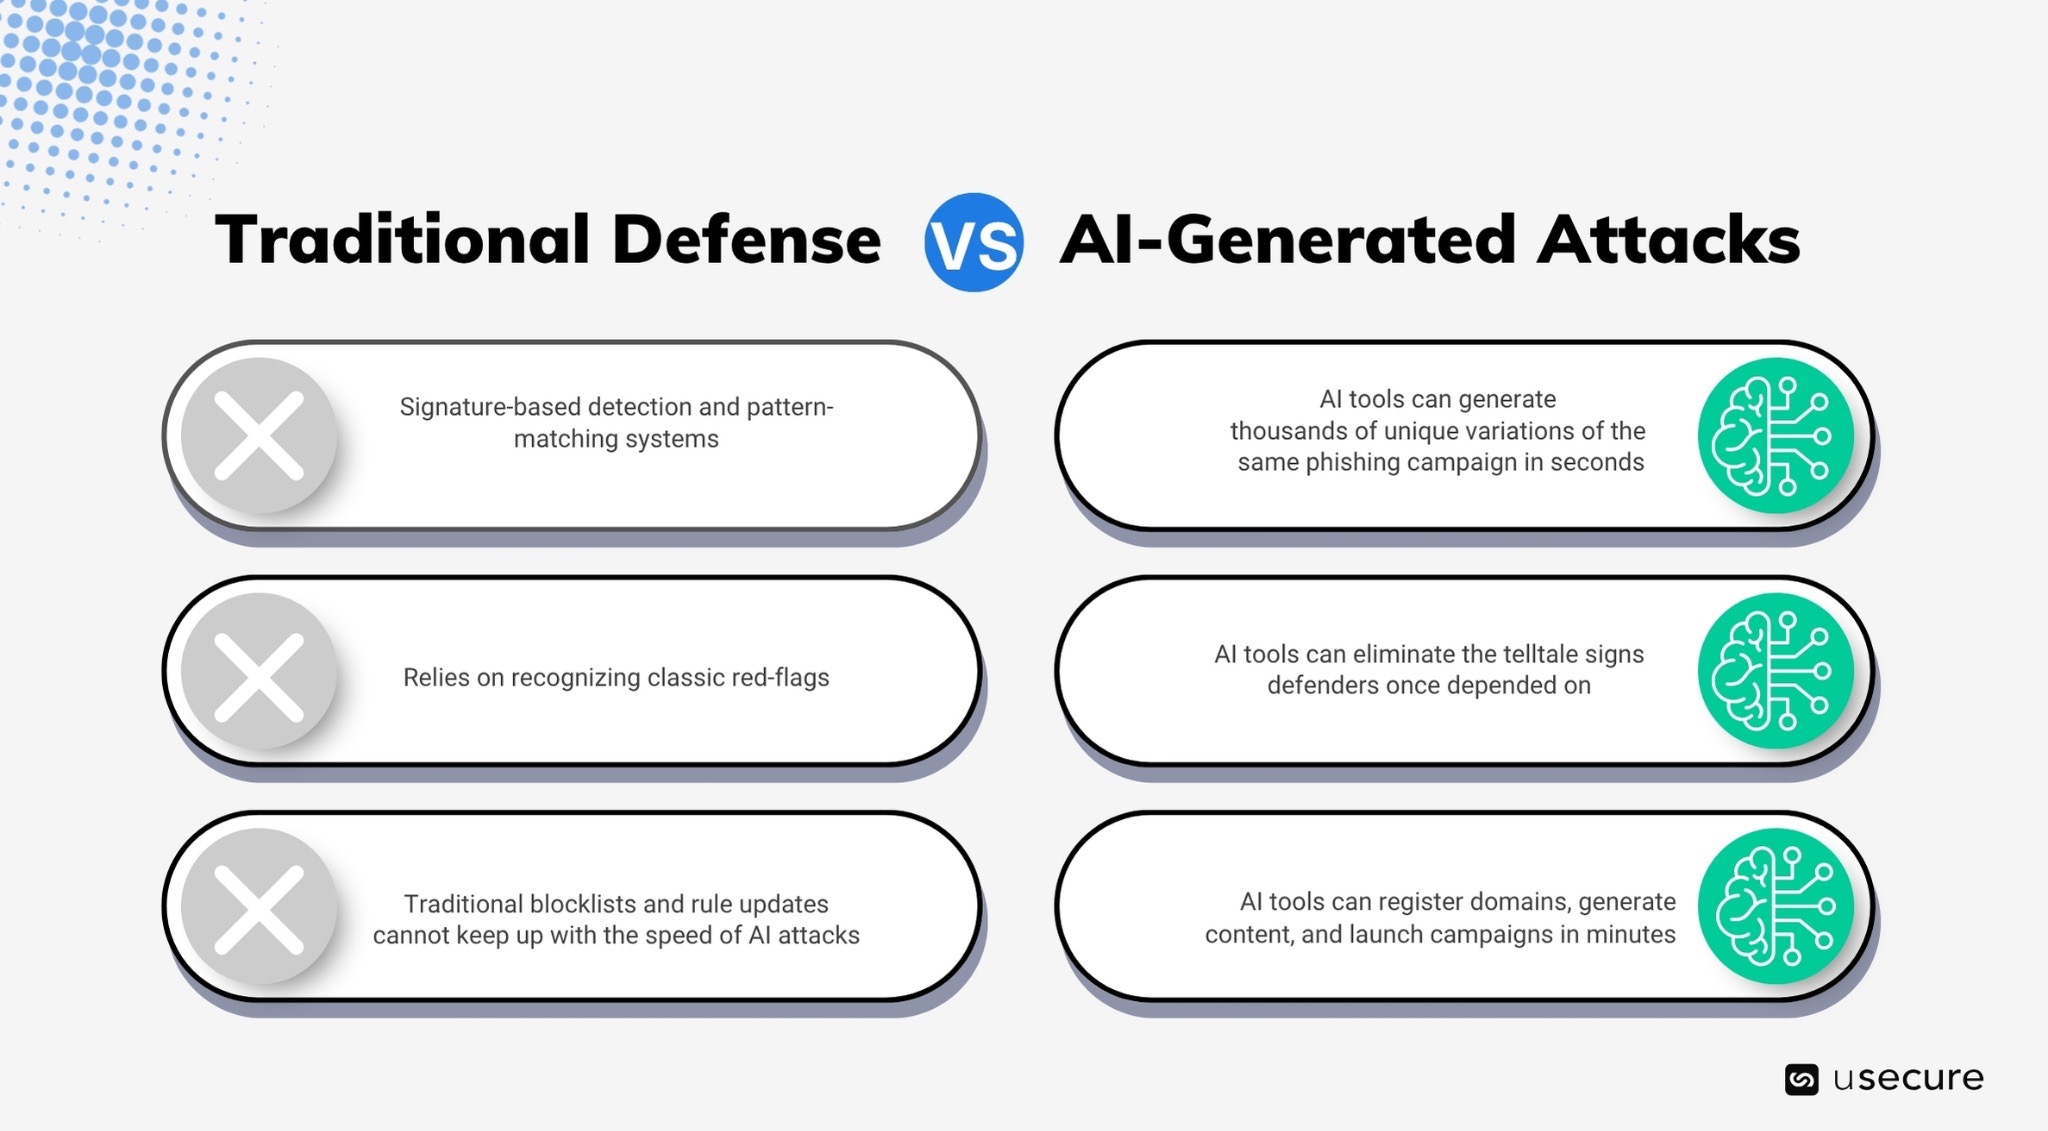
Klassische E-Mail-Sicherheitstools wie Secure Email Gateways (SEGs), signaturbasierte Filter, Keyword-Blacklists und einfache Machine-Learning-Modelle wurden für eine frühere Bedrohungslage entwickelt. Sie waren stark darin, Massen-Spam mit offensichtlichen Warnsignalen abzufangen: holpriges Englisch, wiederkehrende Vorlagen, verdächtige Domains, bekannte schädliche URLs oder fehlerhafte Anhänge. Diese Annahmen gelten heute nicht mehr.
- Polymorphie und Neuartigkeit: KI-Tools erzeugen in Sekunden Tausende einzigartiger Varianten derselben Phishing-Kampagne. Jede E-Mail unterscheidet sich in Satzbau, Wortwahl, Formatierung und feinen Formulierungen. Signaturbasierte Erkennung und Mustervergleich sind darauf angewiesen, bereits bekannte Schadindikatoren wiederzuerkennen. Wenn jede Nachricht neu und noch nie gesehen ist, sind Signaturen fast sofort veraltet. Bis Security-Anbieter ihre Datenbanken aktualisiert haben, hat sich die Kampagne bereits weiterentwickelt oder ist vorbei.
- Fehlende klassische Warnsignale: KI beseitigt die verräterischen Merkmale, auf die sich Verteidiger früher verlassen konnten. Studien zeigen, dass KI-generierte Phishing-E-Mails die Filter großer Anbieter inzwischen erschreckend oft passieren. In kontrollierten Tests mit GPT-4o-generierten Nachrichten ließen Gmail und Outlook viele davon durch; eine Analyse stellte durchgängige Erkennungslücken bei gängigen Filtern fest.
- Tempo und Skalierung schlagen jedes Update: Unerfahrene Angreifer nutzen KI-Tools, um in wenigen Minuten Domains zu registrieren, Inhalte zu erstellen und Kampagnen zu starten. Klassische Blocklisten und Regel-Updates kommen bei polymorphen Zero-Hour-Angriffen schlicht nicht mehr mit. Berichten zufolge rutschen bis zu 50 % (bei gezielten Szenarien sogar mehr) der ausgefeilten KI-gestützten Phishing- und BEC-Versuche inzwischen durch herkömmliche Secure Email Gateways.
KI-Angriffe in der Praxis: Fallbeispiele aus 2025–2026
Diese Beispiele aus 2025–2026 zeigen, wie schnell KI-gestützte Tools vom Untergrund-Experiment zur gängigen Ware der Cyberkriminalität geworden sind.
- InboxPrime AI und neue PhaaS-Kits: InboxPrime AI kam Ende 2025 auf den Markt und automatisiert die Erstellung personalisierter E-Mails in Phishing-Kits wie BlackForce und GhostFrame. Diese Kits (200 bis 350 US-Dollar auf Telegram) enthalten MitB-Angriffe (Man-in-the-Browser), die MFA-Codes in Echtzeit abfangen.
- Zerschlagung von Tycoon2FA: Microsoft und Partner haben eines der beliebtesten AiTM-Phishing-Kits (Adversary-in-the-Middle) ausgeschaltet, mit dem Tausende Microsoft 365-Zugangsdaten gestohlen worden waren. Doch auch nach der Zerschlagung verbreiteten sich Nachahmer-Kits rasant.
- Deepfake- und Voice-Cloning-Betrug: Ein Ingenieurunternehmen verlor 25 Millionen US-Dollar, nachdem Angreifer in einem Videocall ein Deepfake-Video des CFO einsetzten. Betrügern genügen drei Sekunden Audio, um eine Stimme mit bis zu 85 % Genauigkeit zu klonen. Die Zahl der Deepfakes im Netz wächst jährlich um 900 %.
- KI-Malware wie PromptLock und LameHug: Unerfahrene Akteure nutzen Tools wie WormGPT und FraudGPT, um polymorphe Ransomware und sich selbst verändernden Code zu erzeugen. Einem Bericht zufolge fand sich Ende 2025 in 23 % der Payloads autonome Malware.
HRI: die Intelligence-Ebene, die KI-Bedrohungen stoppt
Technische Kontrollen allein halten mit der rasanten Entwicklung KI-generierter Bedrohungen nicht mehr Schritt. Human Risk Intelligence (HRI) ist zur unverzichtbaren neuen Verteidigungsebene geworden. Sie verbindet Awareness-Training, Phishing-Simulationen, Identitätshygiene und Zugriffssignale zu einem kontinuierlichen, nachvollziehbaren und umsetzbaren Bild des menschlichen Risikos. HRI bietet:
- KI-gestütztes, rollenbasiertes Micro-Learning, das Nutzer automatisch anhand ihrer konkreten Wissenslücken und jüngsten Fehler in Phishing-Simulationen einschreibt.
- Phishing-Simulationen, die Nutzer genau im Moment des Fehltritts anleiten und so jeden „Fehler“ in eine sofortige Verhaltensänderung verwandeln.
- Dark-Web-Überwachung, die offengelegte Zugangsdaten schnell aufdeckt, sowie automatisierte Richtlinienbestätigungen für mehr Compliance.
- Aussagekräftige Dashboards mit einem Human-Risk-Score für jeden Nutzer.
Schützen Sie die menschliche Ebene mit HRI
Unerfahrene Angreifer starten heute Kampagnen auf Enterprise-Niveau in großem Maßstab – und jeder Klick, jeder Anruf und jede weitergegebene Zugangsinformation ist ein mögliches Einfallstor in Ihr Unternehmen. Die Lösung: Menschen nicht länger als schwächstes Glied sehen, sondern sie zur stärksten Verteidigungslinie machen. Genau das ermöglicht HRI – mit adaptivem Training, Coaching in Echtzeit und kontinuierlicher Risikotransparenz, die sich so schnell weiterentwickeln wie die Bedrohungen selbst.
Bereit, aus menschlichem Risiko menschliche Resilienz zu machen? Entdecken Sie den Demo-Hub und erleben Sie unsere Security-Awareness-Lösung und die gesamte Human-Risk-Suite in Aktion.
BOOK A DEMO
See Human Risk Intelligence in action
A 30-minute walkthrough of how to cut human risk across your users, tailored to MSPs and IT teams.
Subscribe to newsletter

FAQs
Beim Phishing-Simulationstraining werden kontrollierte, realistische Phishing-E-Mails eingesetzt, um zu prüfen, wie Mitarbeitende verdächtige Nachrichten erkennen und darauf reagieren. Die Ergebnisse helfen Unternehmen, Schwachstellen zu identifizieren, sicheres Verhalten zu stärken und zu sehen, wie sich die Widerstandsfähigkeit gegen Phishing entwickelt.
Aussagekräftige Kennzahlen sind Klickraten, die Rate eingegebener Zugangsdaten, Melderaten für Phishing, wiederholtes Fehlverhalten und die Entwicklung der Ergebnisse im Zeitverlauf. Der Blick über die Klicks hinaus zeigt, ob Mitarbeitende sicherere Gewohnheiten entwickeln.
Ja. Mit uPhish von usecure lassen sich Phishing-Kampagnen automatisieren und planen. Interagieren Benutzer mit einem simulierten Angriff, erhalten sie automatisch eine Nachschulung. So sind laufende Tests möglich, ohne dass IT-Teams jede Kampagne manuell erstellen und versenden müssen.
Ja. usecure bietet eine kostenlose 14-tägige Testversion seiner zentralen Human Risk Management Plattform an – mit Security Awareness Training, Phishing-Simulationen, Richtlinienmanagement und der Prüfung offengelegter Zugangsdaten.
Related posts
Explore more insights, updates, and resources from usecure.

AI Threat Trends 2026: The Human-Layer Attacks AI Is Making Cheaper

AI-Powered Phishing and Spear Phishing: Use Human Risk Intelligence As Your Defense
How Deepfakes Supercharge Social Engineering and Why Human Risk Intelligence Is the Essential Defense
See effortless human risk intelligence in action
Book a demo to see how usecure reduces human risk for IT teams and MSPs, or start a free trial to explore the platform yourself.

