Malwares et kits d’arnaque générés par l’IA : la cybercriminalité à la portée des attaquants peu qualifiés


Subscribe to newsletter
Malwares et kits d’arnaque générés par l’IA : la cybercriminalité à la portée des attaquants peu qualifiés
Ces dernières années, la cybercriminalité a franchi un cap inquiétant. L’intelligence artificielle n’a pas seulement accéléré les attaques : elle les a démocratisées. Ce qui exigeait autrefois des compétences de développement pointues, une infrastructure coûteuse et des mois de préparation est désormais à la portée de n’importe qui disposant d’un ordinateur, d’une carte bancaire et de quelques prompts. Les malwares et kits d’arnaque générés par l’IA ont fait tomber la barrière technique, et le paysage des menaces se remplit d’attaquants peu qualifiés dont la capacité de nuisance dépasse largement leur niveau réel. La couche humaine est la cible principale de ces malwares et arnaques dopés à l’IA : vos collaborateurs, vos prestataires et vos utilisateurs finaux restent le point d’entrée le plus exploité.
Dans cet article, nous expliquons comment l’IA démultiplie les menaces portées par des attaquants peu qualifiés, nous partageons des exemples et des statistiques récents, et nous montrons pourquoi seule une approche proactive, fondée sur la donnée et centrée sur la couche humaine, permet de les arrêter.
Comment l’IA abaisse la barrière d’entrée pour les attaquants peu qualifiés
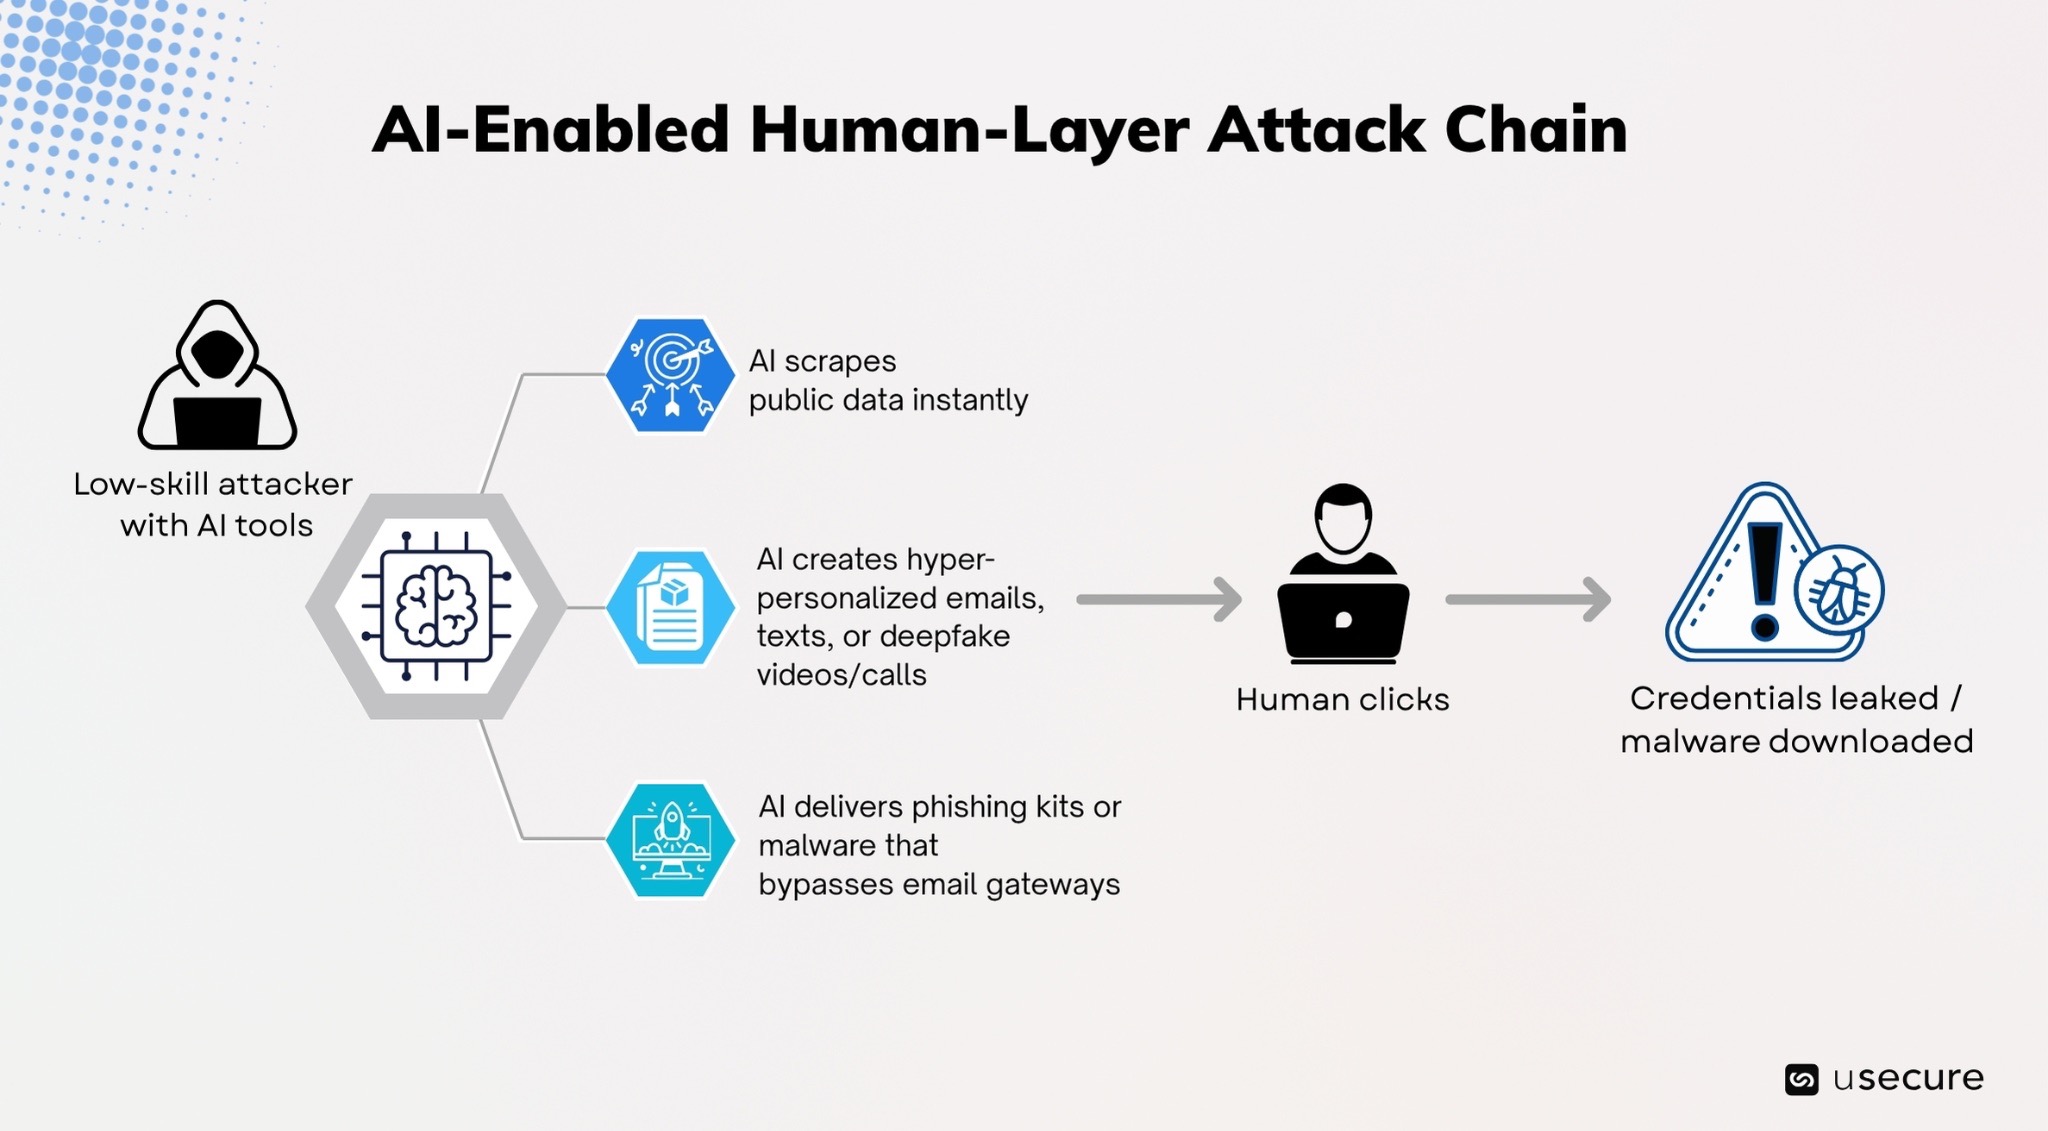
La cybercriminalité traditionnelle exigeait une réelle expertise. Aujourd’hui, les outils d’IA malveillants agissent comme un multiplicateur de force : ils transforment des attaquants peu qualifiés en menaces redoutables, capables de lancer à grande échelle des campagnes sophistiquées dignes de groupes structurés. Résultat : une explosion du volume comme de la qualité des attaques.
- Une reconnaissance ultra-rapide
- C’est la principale raison pour laquelle des attaquants peu qualifiés peuvent désormais mener des campagnes de niveau professionnel. Il leur suffit de soumettre un prompt simple à un outil d’IA non censuré (WormGPT, FraudGPT ou des variantes basées sur Grok/Mixtral), accompagné d’une liste de cibles. L’IA collecte instantanément les données publiques disponibles sur LinkedIn, les sites d’entreprise, les communiqués de presse récents ou les fuites d’identifiants. En quelques secondes, elle connaît :
- Votre intitulé de poste exact et votre ligne hiérarchique
- Le nom de votre projet en cours ou d’une initiative récente
- Le nom de votre manager et sa façon habituelle de communiquer
- L’actualité récente de l’entreprise ou son jargon interne
- C’est la principale raison pour laquelle des attaquants peu qualifiés peuvent désormais mener des campagnes de niveau professionnel. Il leur suffit de soumettre un prompt simple à un outil d’IA non censuré (WormGPT, FraudGPT ou des variantes basées sur Grok/Mixtral), accompagné d’une liste de cibles. L’IA collecte instantanément les données publiques disponibles sur LinkedIn, les sites d’entreprise, les communiqués de presse récents ou les fuites d’identifiants. En quelques secondes, elle connaît :
- Des e-mails de phishing hyper-personnalisés en quelques secondes
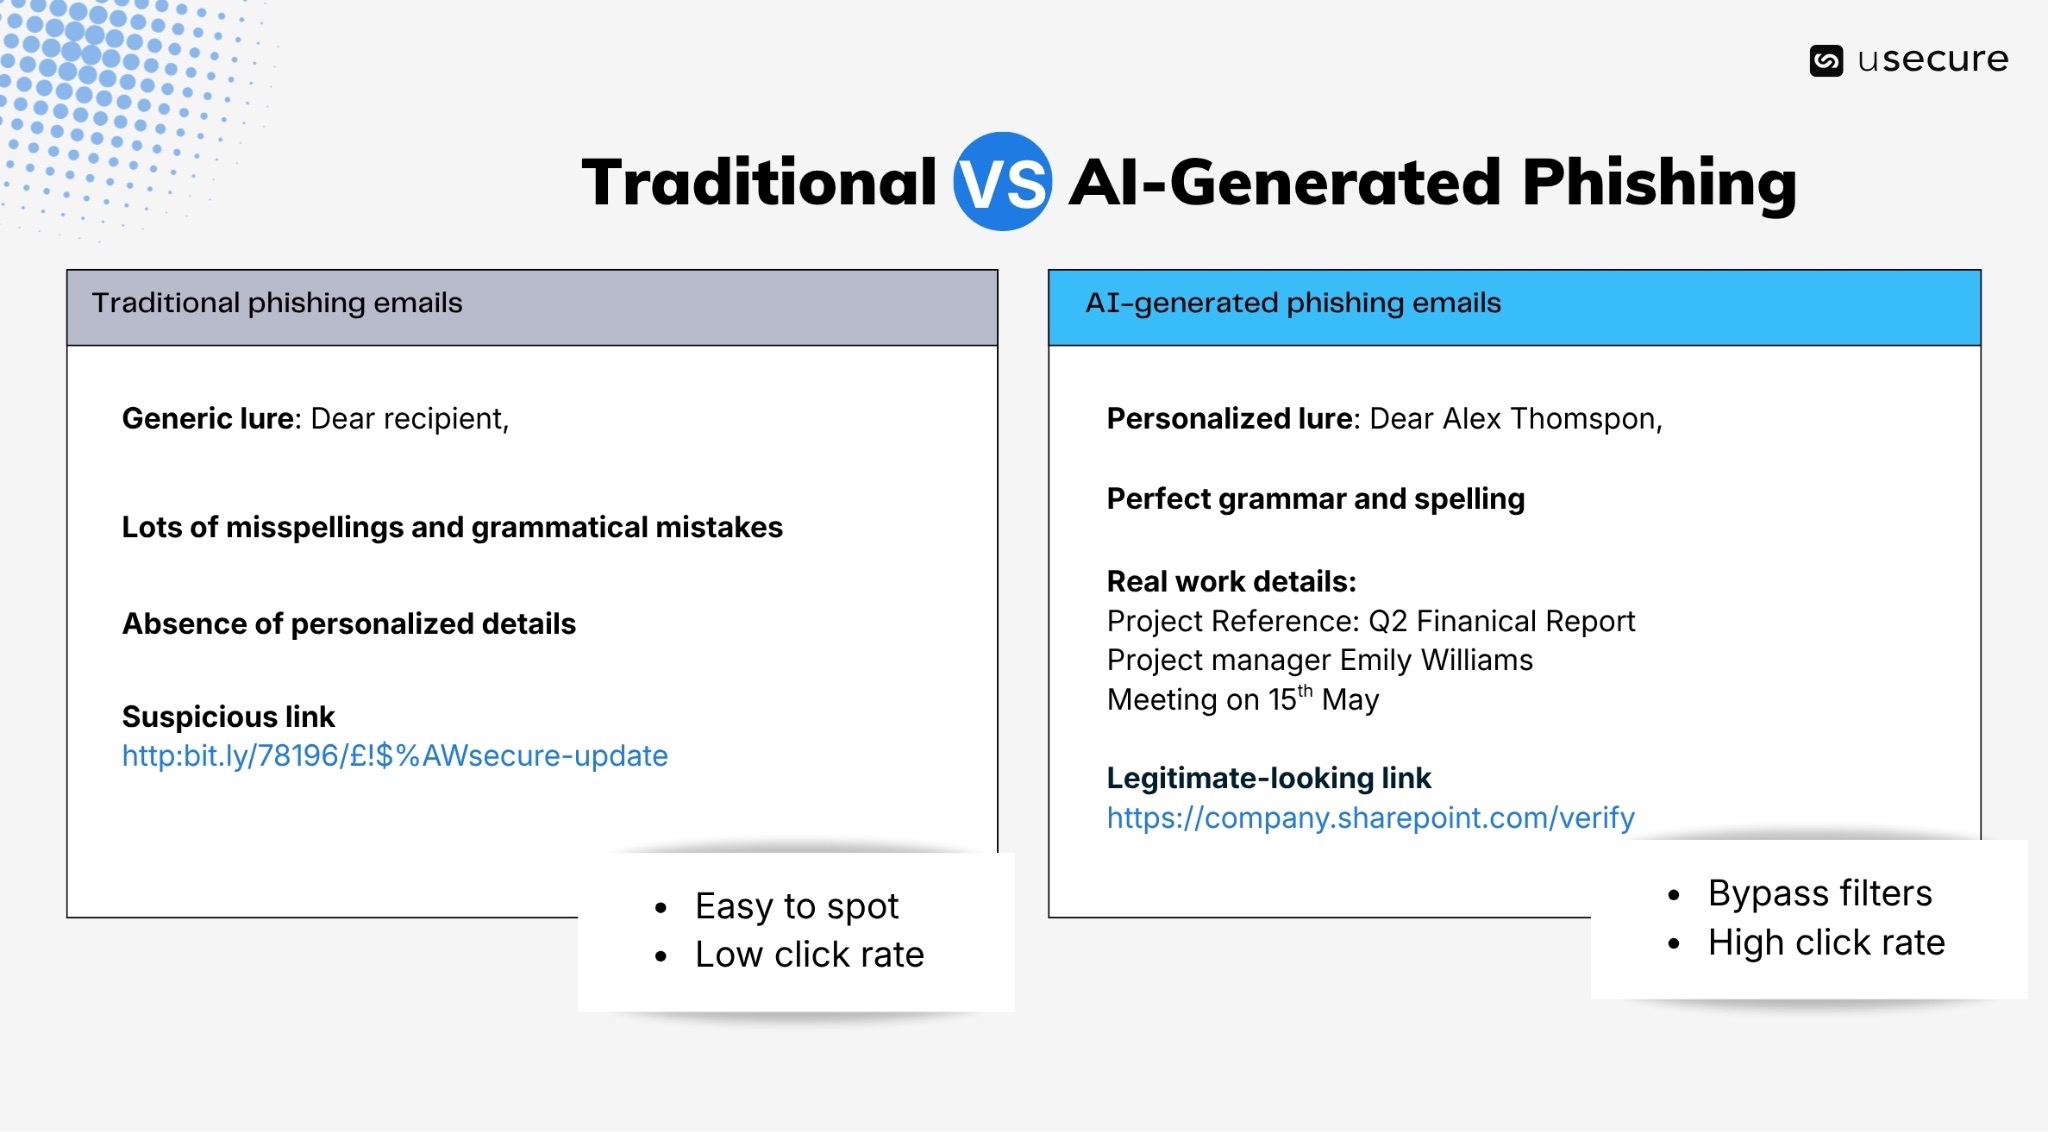
- L’IA produit des e-mails polymorphes, tous uniques. Elle fait varier l’objet, la formule d’appel, la structure des phrases, le ton et même des détails de mise en forme, si bien qu’aucun message n’est identique à un autre. Les passerelles de sécurité e-mail traditionnelles reposent sur la détection de motifs, de signatures malveillantes connues ou d’anomalies statistiques (grammaire approximative, formulations répétitives, mots-clés suspects). Les e-mails générés par l’IA ne présentent aucun de ces signaux d’alerte :
- Une grammaire et une orthographe parfaites, de niveau natif
- Un ton naturel et conversationnel, calqué sur le style interne de votre organisation
- Une urgence contextualisée, liée à des événements réels (« Suite à la revue du budget T4 que vous avez évoquée lors du point d’équipe de la semaine dernière… »)
- Des liens ou pièces jointes d’apparence légitime, qui passent dans un premier temps les contrôles de réputation
- Des outils de diffusion et d’exploitation qui contournent les passerelles e-mail
- Des attaquants peu qualifiés peuvent désormais louer des outils d’IA sur Telegram pour à peine 30 $ par mois afin de concevoir leurs attaques :
- Des LLM non censurés entraînés spécifiquement sur des modèles de phishing et de fraude au président (BEC). Ils produisent des messages de Business Email Compromise irréprochables, qui imitent le ton des dirigeants.
- Des kits complets de Phishing-as-a-Service (PhaaS) qui automatisent les envois massifs, avec contournement de la MFA intégré et collecte d’identifiants en temps réel. Ils génèrent et envoient des milliers d’e-mails personnalisés un par un, qui se lisent et se comportent comme de vrais échanges humains.
- Des attaquants peu qualifiés peuvent désormais louer des outils d’IA sur Telegram pour à peine 30 $ par mois afin de concevoir leurs attaques :
L’essor fulgurant de la cybercriminalité dopée à l’IA
Les chiffres ci-dessous dressent un constat sans appel : l’IA a transformé le phishing et les arnaques, autrefois des opérations de niche réservées à des profils qualifiés, en armes à fort volume et à fort taux de réussite, accessibles même aux attaquants les moins aguerris. Résultat : une escalade spectaculaire de la quantité comme de la qualité des attaques.
- 82,6 % des e-mails de phishing contiennent désormais des éléments générés par l’IA, contre quasiment aucun il y a encore quelques années.
- Les arnaques à l’IA ont bondi de 1 210 % en 2025, bien plus vite que la fraude traditionnelle (+195 %), avec des pertes mondiales estimées à 40 milliards de dollars d’ici 2027.
- Les e-mails de phishing générés par l’IA atteignent 54 % de taux de clic, contre seulement 12 % pour ceux rédigés par des humains.
- Les tentatives de phishing visant les identifiants ont augmenté de 703 % au seul second semestre 2024, une tendance qui s’est accélérée en 2025.
- En décembre 2025, on a observé une multiplication par 14 des attaques de phishing générées par l’IA qui ont échappé aux filtres e-mail et atteint les boîtes de réception.
Pourquoi les filtres traditionnels échouent face aux attaques générées par l’IA
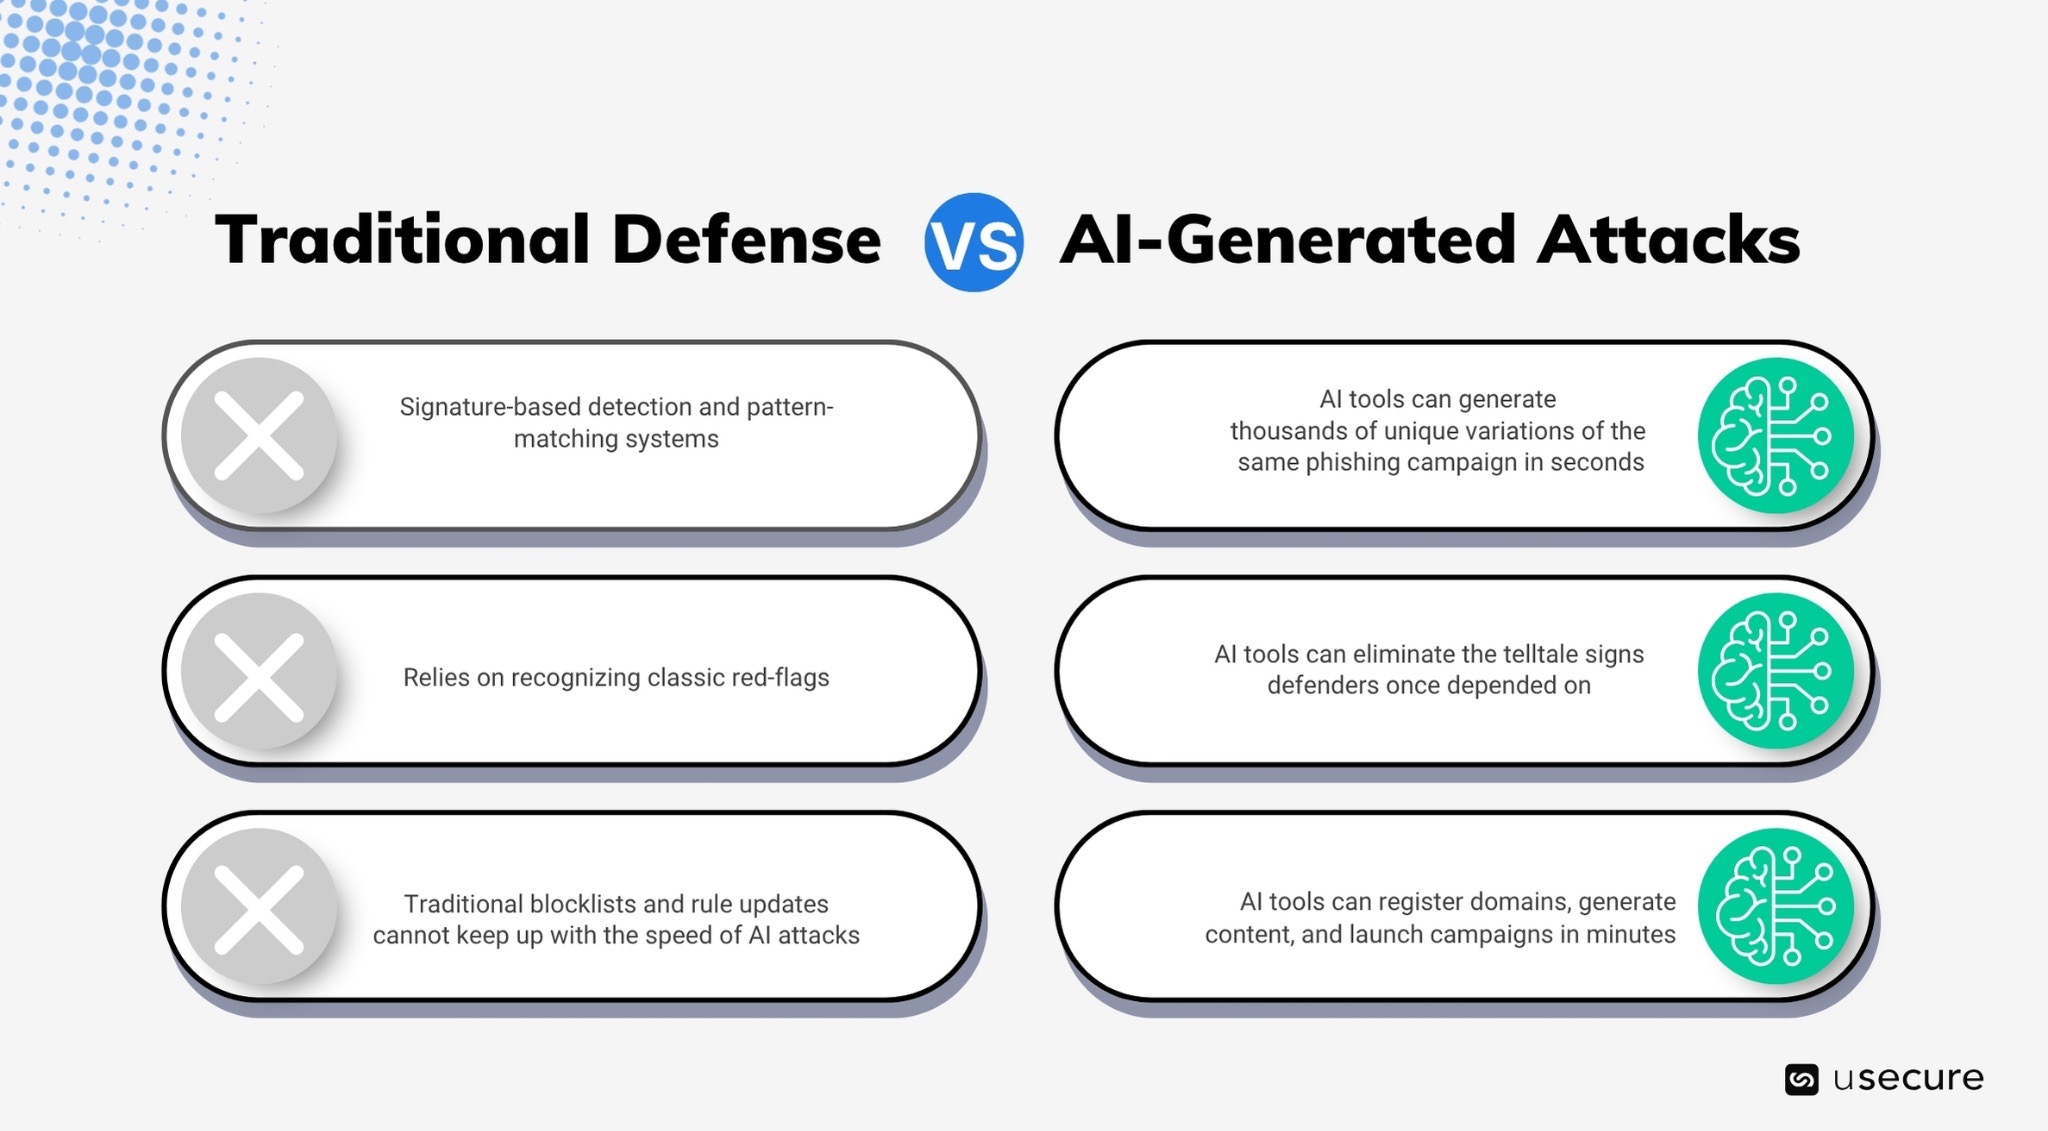
Les outils de sécurité e-mail traditionnels, comme les passerelles de messagerie sécurisées (SEG), les filtres à signatures, les listes noires de mots-clés et les modèles de machine learning basiques, ont été conçus pour une autre époque. Ils excellaient à intercepter le spam de masse aux signaux évidents : anglais approximatif, modèles répétitifs, domaines suspects, URL malveillantes connues ou pièces jointes malformées. Aujourd’hui, ces hypothèses ne tiennent plus.
- Polymorphisme et nouveauté : les outils d’IA génèrent en quelques secondes des milliers de variantes uniques d’une même campagne de phishing. Chaque e-mail diffère par la structure des phrases, le choix des mots, la mise en forme et des nuances de formulation. Or la détection par signatures et la reconnaissance de motifs reposent sur des indicateurs malveillants déjà observés. Quand chaque message est nouveau et inédit, les signatures deviennent obsolètes presque instantanément. Le temps que les éditeurs de sécurité mettent à jour leurs bases, la campagne a déjà évolué, voire pris fin.
- Disparition des signaux d’alerte classiques : l’IA efface les indices sur lesquels les équipes de défense s’appuyaient. Des études montrent que les e-mails de phishing générés par l’IA passent désormais les filtres des grands fournisseurs à un rythme alarmant. Lors de tests contrôlés avec des messages générés par GPT-4o, Gmail et Outlook en ont laissé passer un grand nombre, et une analyse pointe des défaillances de détection généralisées sur les filtres courants.
- Vitesse et échelle plus rapides que les mises à jour : les attaquants peu qualifiés utilisent l’IA pour enregistrer des domaines, générer des contenus et lancer des campagnes en quelques minutes. Les listes de blocage et les mises à jour de règles traditionnelles ne peuvent tout simplement pas suivre ces attaques polymorphes « zero-hour ». Selon certains rapports, jusqu’à 50 % (voire davantage dans les scénarios ciblés) des tentatives sophistiquées de phishing et de BEC pilotées par l’IA échappent désormais aux passerelles de messagerie sécurisées historiques.
Les attaques d’IA en action : études de cas 2025–2026
Ces exemples de 2025–2026 montrent à quelle vitesse les outils dopés à l’IA sont passés du stade d’expérimentations clandestines à celui de produits courants de la cybercriminalité.
- InboxPrime AI et nouveaux kits PhaaS : lancé fin 2025, InboxPrime AI automatise la génération d’e-mails personnalisés au sein de kits de phishing comme BlackForce et GhostFrame. Ces kits (vendus entre 200 et 350 $ sur Telegram) intègrent des attaques MitB (Man-in-the-Browser) qui capturent les codes MFA en temps réel.
- Démantèlement de Tycoon2FA : Microsoft et ses partenaires ont mis hors service l’un des kits de phishing AiTM (Adversary-in-the-Middle) les plus populaires, qui avait permis de voler des milliers d’identifiants Microsoft 365. Même après ce démantèlement, les kits imitateurs se sont multipliés.
- Arnaques par deepfake et clonage vocal : une société d’ingénierie a perdu 25 millions de dollars après que des attaquants ont utilisé un deepfake vidéo de son directeur financier lors d’une visioconférence. Trois secondes d’audio suffisent aux fraudeurs pour créer un clone vocal fidèle jusqu’à 85 %. Le nombre de deepfakes en ligne a progressé de 900 % par an.
- Malwares IA comme PromptLock et LameHug : des acteurs peu qualifiés utilisent des outils comme WormGPT et FraudGPT pour générer des ransomwares polymorphes et du code auto-mutant. Un rapport fait état de malwares autonomes dans 23 % des charges utiles fin 2025.
HRI : la couche d’intelligence qui arrête les menaces IA
Les contrôles techniques seuls ne suffisent plus à suivre l’évolution rapide des menaces générées par l’IA. La Human Risk Intelligence (HRI) est devenue la nouvelle couche de défense indispensable. Elle réunit sensibilisation, simulations de phishing, hygiène des identités et signaux d’accès dans une vue continue, explicable et actionnable du risque humain. La HRI apporte :
- Du micro-learning par rôle, piloté par l’IA, qui inscrit automatiquement chaque utilisateur selon ses lacunes précises et ses échecs récents aux simulations de phishing.
- Des simulations de phishing qui accompagnent l’utilisateur au moment même où il se fait piéger, pour transformer chaque « erreur » en changement de comportement immédiat.
- Une surveillance du dark web pour détecter rapidement les identifiants exposés, et des validations de politiques automatisées pour renforcer la conformité.
- Des tableaux de bord clairs, avec un score de risque humain pour chaque utilisateur.
Protégez la couche humaine avec la HRI
Des attaquants peu qualifiés lancent désormais à grande échelle des campagnes de niveau professionnel, et chaque clic, chaque appel ou chaque identifiant partagé représente une porte d’entrée potentielle dans votre organisation. La solution : cesser de considérer les collaborateurs comme le maillon faible et en faire votre meilleure ligne de défense. C’est précisément ce que permet la HRI, avec une formation adaptative, un accompagnement en temps réel et une visibilité continue sur les risques, qui évoluent aussi vite que les menaces elles-mêmes.
Prêt à transformer le risque humain en résilience humaine ? Découvrez notre espace démo pour voir en action notre solution de sensibilisation à la sécurité et l’ensemble de notre suite de gestion du risque humain.
BOOK A DEMO
See Human Risk Intelligence in action
A 30-minute walkthrough of how to cut human risk across your users, tailored to MSPs and IT teams.
Subscribe to newsletter

FAQs
La formation par simulation de phishing utilise des e-mails de phishing réalistes et maîtrisés pour évaluer la manière dont les collaborateurs repèrent les messages suspects et y réagissent. Les résultats aident les organisations à identifier leurs vulnérabilités, à renforcer les bons réflexes et à suivre l'évolution de leur résilience face au phishing.
Parmi les indicateurs utiles figurent le taux de clics, le taux de saisie d'identifiants, le taux de signalement du phishing, les échecs répétés et l'évolution des résultats dans le temps. Regarder au-delà des clics permet de savoir si les collaborateurs adoptent des réflexes plus sûrs.
Oui. uPhish d'usecure permet d'automatiser et de planifier les campagnes de phishing, et d'envoyer une formation de suivi lorsque des utilisateurs interagissent avec une attaque simulée. Les tests se poursuivent ainsi en continu, sans que les équipes IT aient à concevoir et envoyer chaque campagne manuellement.
Oui. usecure propose un essai gratuit de 14 jours de sa plateforme principale de Human Risk Management, qui couvre la formation de sensibilisation à la sécurité, les simulations de phishing, la gestion des politiques et la vérification de l'exposition des identifiants.
Related posts
Explore more insights, updates, and resources from usecure.

AI Threat Trends 2026: The Human-Layer Attacks AI Is Making Cheaper

AI-Powered Phishing and Spear Phishing: Use Human Risk Intelligence As Your Defense
How Deepfakes Supercharge Social Engineering and Why Human Risk Intelligence Is the Essential Defense
See effortless human risk intelligence in action
Book a demo to see how usecure reduces human risk for IT teams and MSPs, or start a free trial to explore the platform yourself.

