Perspectivas y recursos sobre riesgo humano
Análisis detallados, datos y recursos prácticos para equipos centrados en reducir el riesgo provocado por el comportamiento.
5 min de lectura
usecure lanza uHealth, el producto que define el Human Risk Intelligence (HRI)
usecure lanza uHealth y acerca el Human Risk Intelligence a los MSPs y a los equipos de TI conectando señales de identidad, concienciación, higiene y acceso para revelar y reducir el riesgo cibernético humano.

Kerryn Zendera


5 min de lectura
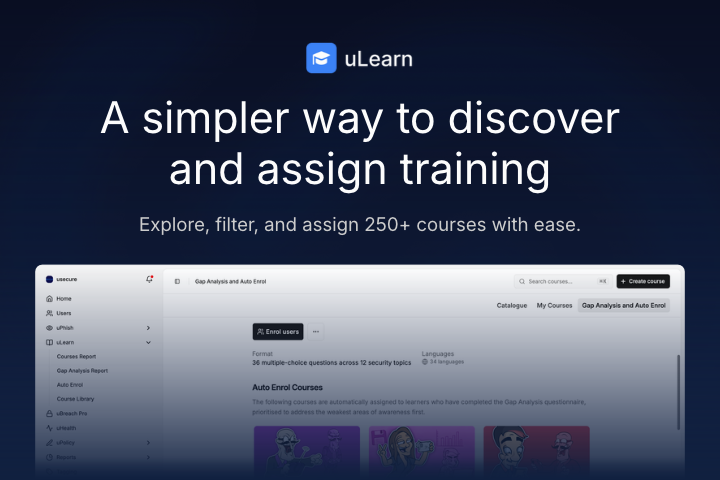
Meet the new uLearn Course Library: find the right training, faster
We've redesigned the uLearn Course Library to help you discover relevant training and get learners enrolled in fewer steps.
Kerryn Zendera

5 min de lectura
HIPAA Training Requirements (2026): Who Needs It, How Often, and What to Cover
HIPAA training requirements apply to every workforce member at a covered entity or business associate. Training is required at onboarding, after material policy changes, and through an ongoing security awareness program, with records kept for six years. HIPAA annual training is not written into the current rule, but OCR settlements and the proposed Security Rule treat it as the minimum. In 2026, the organizations best protected are those that pair role-based training with Human Risk Intelligence to see which humans carry the most risk.

Yu Ling Lok
5 min de lectura
What 2026 cybersecurity data reveals about employee exposure
usecure's Human Risk and Compliance Outlook Report reveal why training, phishing results, and identity controls need to be connected to understand real human risk.
Kerryn Zendera
5 min de lectura
Novedades de producto de octubre de 2026: nueva formación, campañas y análisis para octubre
Tu Product Pulse de octubre: recursos para el Cybersecurity Awareness Month, formación en concienciación en seguridad nueva y actualizada, enablement para partners y análisis de amenazas.
Kerryn Zendera
5 min de lectura
Notas de la versión de octubre de 2026
Novedades de usecure en octubre de 2026: Microsoft Secure Score en uHealth, uBreach renovado, Users & Groups reconstruido y correos de formación personalizables.
Kerryn Zendera
5 min de lectura
Brecha de datos de ASOS: los próximos ataques secundarios que tu plantilla debe anticipar
La brecha de datos de ASOS comenzó cuando un atacante se hizo pasar por un contacto de confianza y convenció a un empleado para que le facilitara sus credenciales de acceso. Los datos de clientes robados, entre ellos nombres, datos de contacto, fechas de nacimiento y hábitos de compra, se han convertido en la materia prima de ataques dirigidos de phishing, smishing y suplantación de identidad. Muchas de esas posibles víctimas también forman parte de tu plantilla. La verdadera lección no se limita a un único minorista: el riesgo humano está presente en ambos extremos de una brecha moderna, y debe medirse y gestionarse en consecuencia.
Yu Ling Lok

5 min de lectura
La AML/CTF Tranche 2 somete a miles de despachos a la Privacy Act: qué implica ahora el APP 11 para los MSP
Desde el 1 de julio de 2026, la AML/CTF Tranche 2 ha situado bajo la Privacy Act a más de 100.000 pequeños despachos profesionales, según las estimaciones de la OAIC. El APP 11 les obliga ahora a proteger los datos de identidad que recopilan. Con el factor humano presente en el 62 % de las brechas, los MSP capaces de medir y reducir el riesgo humano son quienes mejor pueden ayudar a estos despachos a demostrar que han adoptado «medidas razonables».
Yu Ling Lok
5 min de lectura
usecure se alía con Kinesys Partners para ampliar la inteligencia sobre riesgo humano en España e Italia
usecure se ha aliado con Kinesys Partners para llevar su plataforma de Human Risk Intelligence a los MSP de España e Italia.
Hetty Roach
5 min de lectura
Mes de la Concienciación en Ciberseguridad 2026: que octubre sea el principio, no el final
Octubre es un momento puntual, pero el riesgo humano está presente todo el año. Descubre por qué el Mes de la Concienciación en Ciberseguridad (Cybersecurity Awareness Month) debe dejar de ser una campaña aislada para convertirse en inteligencia de riesgo continua.
Kerryn Zendera