¿Qué es la PHI? Guía sobre la información sanitaria protegida, los identificadores HIPAA y las exclusiones clave

Subscribe to newsletter
KEY TAKEAWAYS
- La PHI (protected health information, información sanitaria protegida) es la información individualmente identificable relativa al estado de salud, a la prestación de asistencia sanitaria o a su pago, creada, recibida, conservada o transmitida por una entidad sujeta a HIPAA o por un business associate.
- Una información es PHI cuando cumple un test de dos partes: se trata de información de salud e identifica o podría identificar razonablemente a la persona, siempre que la conserve una organización sujeta a HIPAA.
- Los datos anonimizados, los expedientes laborales, los expedientes académicos cubiertos por FERPA, los datos de salud de consumo ajenos a HIPAA y los registros de personas fallecidas hace más de 50 años no son PHI.
- La ePHI es PHI en formato electrónico y está sujeta, además, a las medidas administrativas, físicas y técnicas de la HIPAA Security Rule.
- El comportamiento humano origina la mayoría de las exposiciones de PHI. Por eso las organizaciones necesitan visibilidad sobre el riesgo de su personal, además de controles técnicos.
La información sanitaria protegida (PHI) es aquella información de salud que identifica, o podría identificar razonablemente, a una persona y que está en manos de una entidad sujeta a HIPAA o de uno de sus proveedores (business associates). Esta guía explica el test de dos partes aplicable a la PHI, los 18 identificadores HIPAA, ejemplos habituales y otros menos evidentes, las principales exclusiones y los riesgos asociados al personal que con más frecuencia derivan en la exposición de PHI.
Las organizaciones sanitarias y sus business associates toman cada día un gran volumen de decisiones rutinarias sobre los datos de los pacientes: adjuntar o no un archivo a un correo, qué número de fax utilizar, qué contenidos publicar en los materiales de marketing o qué scripts de analítica desplegar en una web. Todas esas decisiones dependen de responder con precisión a una única pregunta: ¿esta información es PHI? Una clasificación incorrecta se traduce en notificaciones de brecha, investigaciones regulatorias y pérdida de confianza de los pacientes.
La magnitud del problema es considerable. Las organizaciones sujetas a HIPAA notificaron 772 brechas de datos graves en 2025, un nuevo récord anual, que expusieron la información sanitaria de unos 138,5 millones de personas. Entre 2009 y 2025, las grandes brechas del sector sanitario afectaron a más de mil millones de registros. Esta guía define la PHI, delimita sus fronteras y analiza el papel del comportamiento humano a la hora de mantenerla protegida.
¿Qué significa PHI?
PHI son las siglas de « protected health information »: la información sanitaria individualmente identificable que HIPAA regula cuando está en manos de una entidad sujeta o de un business associate. La definición formal figura en la normativa HIPAA, en 45 CFR 160.103, y abarca la información en cualquier formato o soporte: electrónico, papel u oral.
Para considerarse PHI, la información debe guardar relación con al menos uno de estos aspectos:
- El estado o la condición de salud física o mental pasada, presente o futura de una persona.
- La prestación de asistencia sanitaria a esa persona.
- El pago pasado, presente o futuro de esa asistencia sanitaria.
Dos tipos de organizaciones están obligadas a proteger la PHI. Las entidades sujetas son los planes de salud, las cámaras de compensación sanitarias y los proveedores asistenciales que realizan transacciones estándar por vía electrónica, como facturar a un plan de salud. Los business associates son proveedores y socios que crean, reciben, conservan o transmiten PHI por cuenta de una entidad sujeta: empresas de facturación, proveedores de TI y MSP, servicios de alojamiento en la nube, servicios de transcripción y consultoras.
Los business associates concentran una parte relevante del riesgo sobre los datos sanitarios. En 2025, la mayor brecha del año en el sector se produjo en un business associate, Conduent Business Services, afectó a más de 62 millones de personas y se sitúa como la tercera mayor brecha de datos sanitarios registrada. Cualquier organización que maneje PHI por cuenta de un cliente del sector sanitario queda sujeta a las definiciones recogidas en esta guía.
El test de dos partes: información de salud más identificador
Una información es PHI cuando cumple las dos partes del test: se trata de información de salud e identifica a la persona o aporta una base razonable para identificarla. Si falla alguna de las dos partes, no es PHI. Ambas partes están sujetas además a una condición de contexto: la información debe estar en manos de una entidad sujeta o de un business associate que actúe por su cuenta.
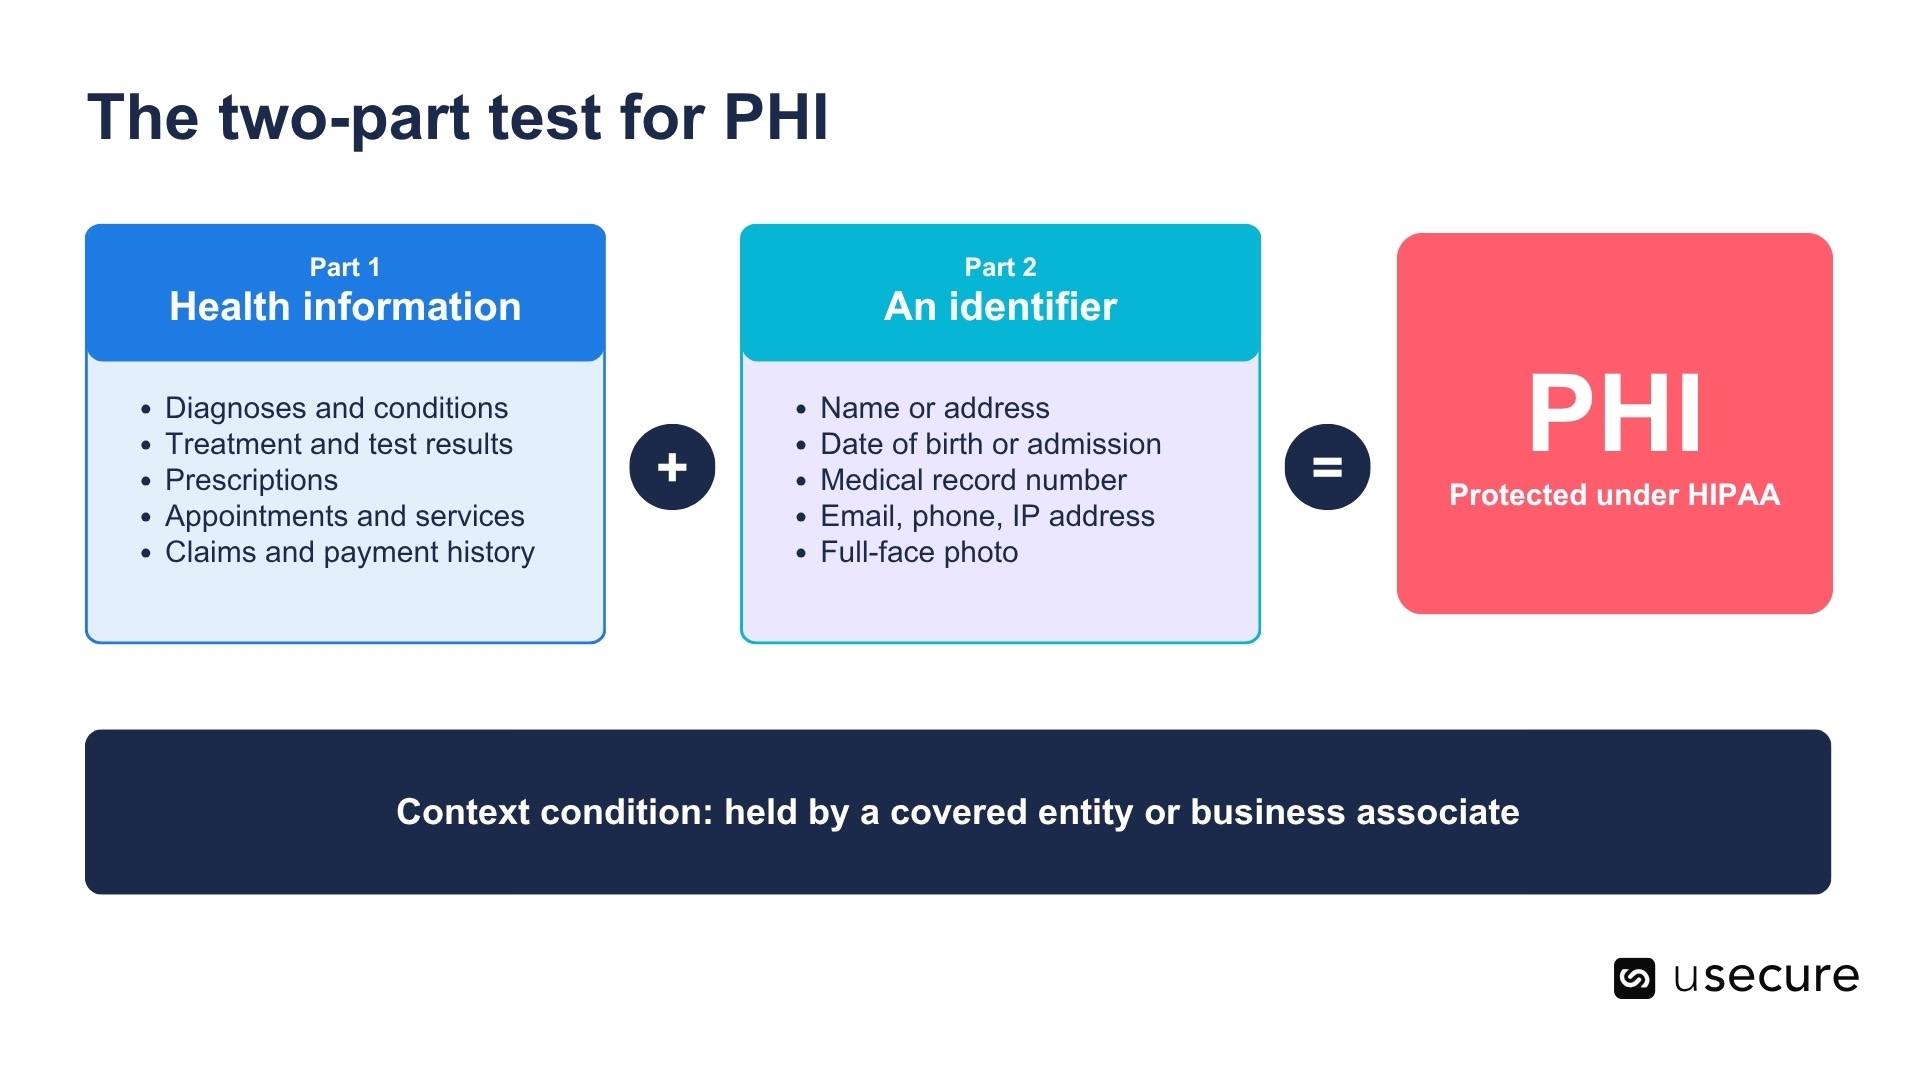
- Parte 1: ¿es información de salud? El alcance de la información de salud va mucho más allá de la historia clínica. Incluye cualquier dato que revele una patología, la asistencia recibida o el pago de esa asistencia. La hora de una cita en un servicio de oncología es información de salud porque pone de manifiesto una relación asistencial. Lo mismo ocurre con un número de expediente de reembolso, un registro de recogida en farmacia o una nota sobre una sesión de fisioterapia a la que no se acudió.
- Parte 2: ¿identifica a la persona? La identificabilidad no se limita a los nombres. HIPAA considera identificable una información cuando señala directamente a la persona o cuando existe una base razonable para pensar que podría usarse para identificarla. A menudo bastan unos pocos datos: un diagnóstico poco frecuente, un municipio pequeño y una fecha exacta de ingreso pueden, en conjunto, señalar a una única persona sin que aparezca ningún nombre.
- Los 18 identificadores HIPAA
Los 18 identificadores HIPAA son los elementos de datos que deben eliminarse para que una información de salud se considere anonimizada según el método Safe Harbor previsto en 45 CFR 164.514(b)(2). La lista es una referencia práctica para reconocer datos identificativos, pero no constituye una definición exhaustiva de PHI. Si cualquier otro detalle pudiera identificar razonablemente a la persona, la información sigue siendo PHI.
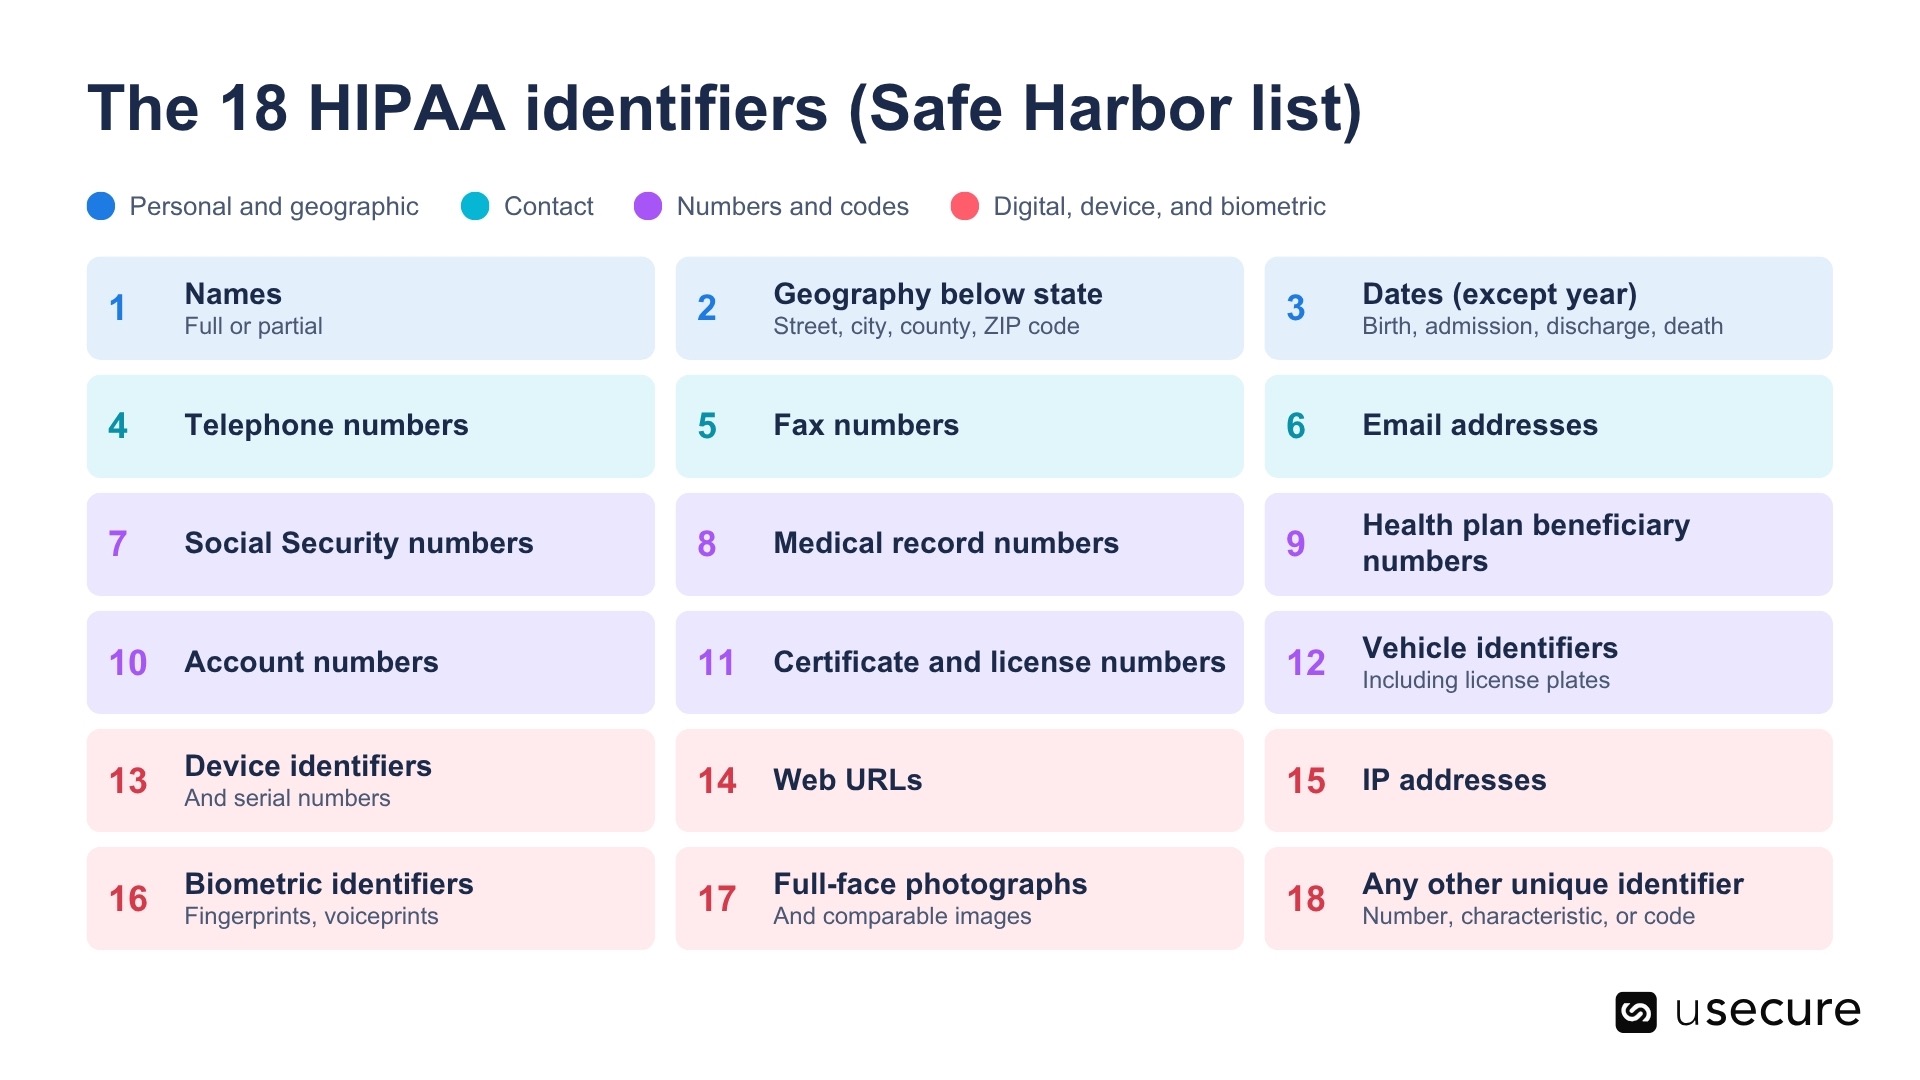
Dos aspectos merecen especial atención. Primero, todo elemento de una fecha distinto del año es un identificador: una fecha de alta del 14 de marzo resulta identificativa aunque no aparezca el nombre. Segundo, la lista incluye identificadores digitales como direcciones IP, URL y números de serie de dispositivos, lo que explica el peso creciente de la analítica web y de los dispositivos médicos conectados en las notificaciones de brechas.
Ejemplos habituales de PHI
Los ejemplos más habituales de PHI son los documentos que combinan la identidad del paciente con datos asistenciales o de pago: historias clínicas, resultados de laboratorio, recetas, solicitudes de reembolso, agendas de citas y facturas. La siguiente tabla recoge ejemplos típicos y el motivo por el que cada uno cumple el test de dos partes.
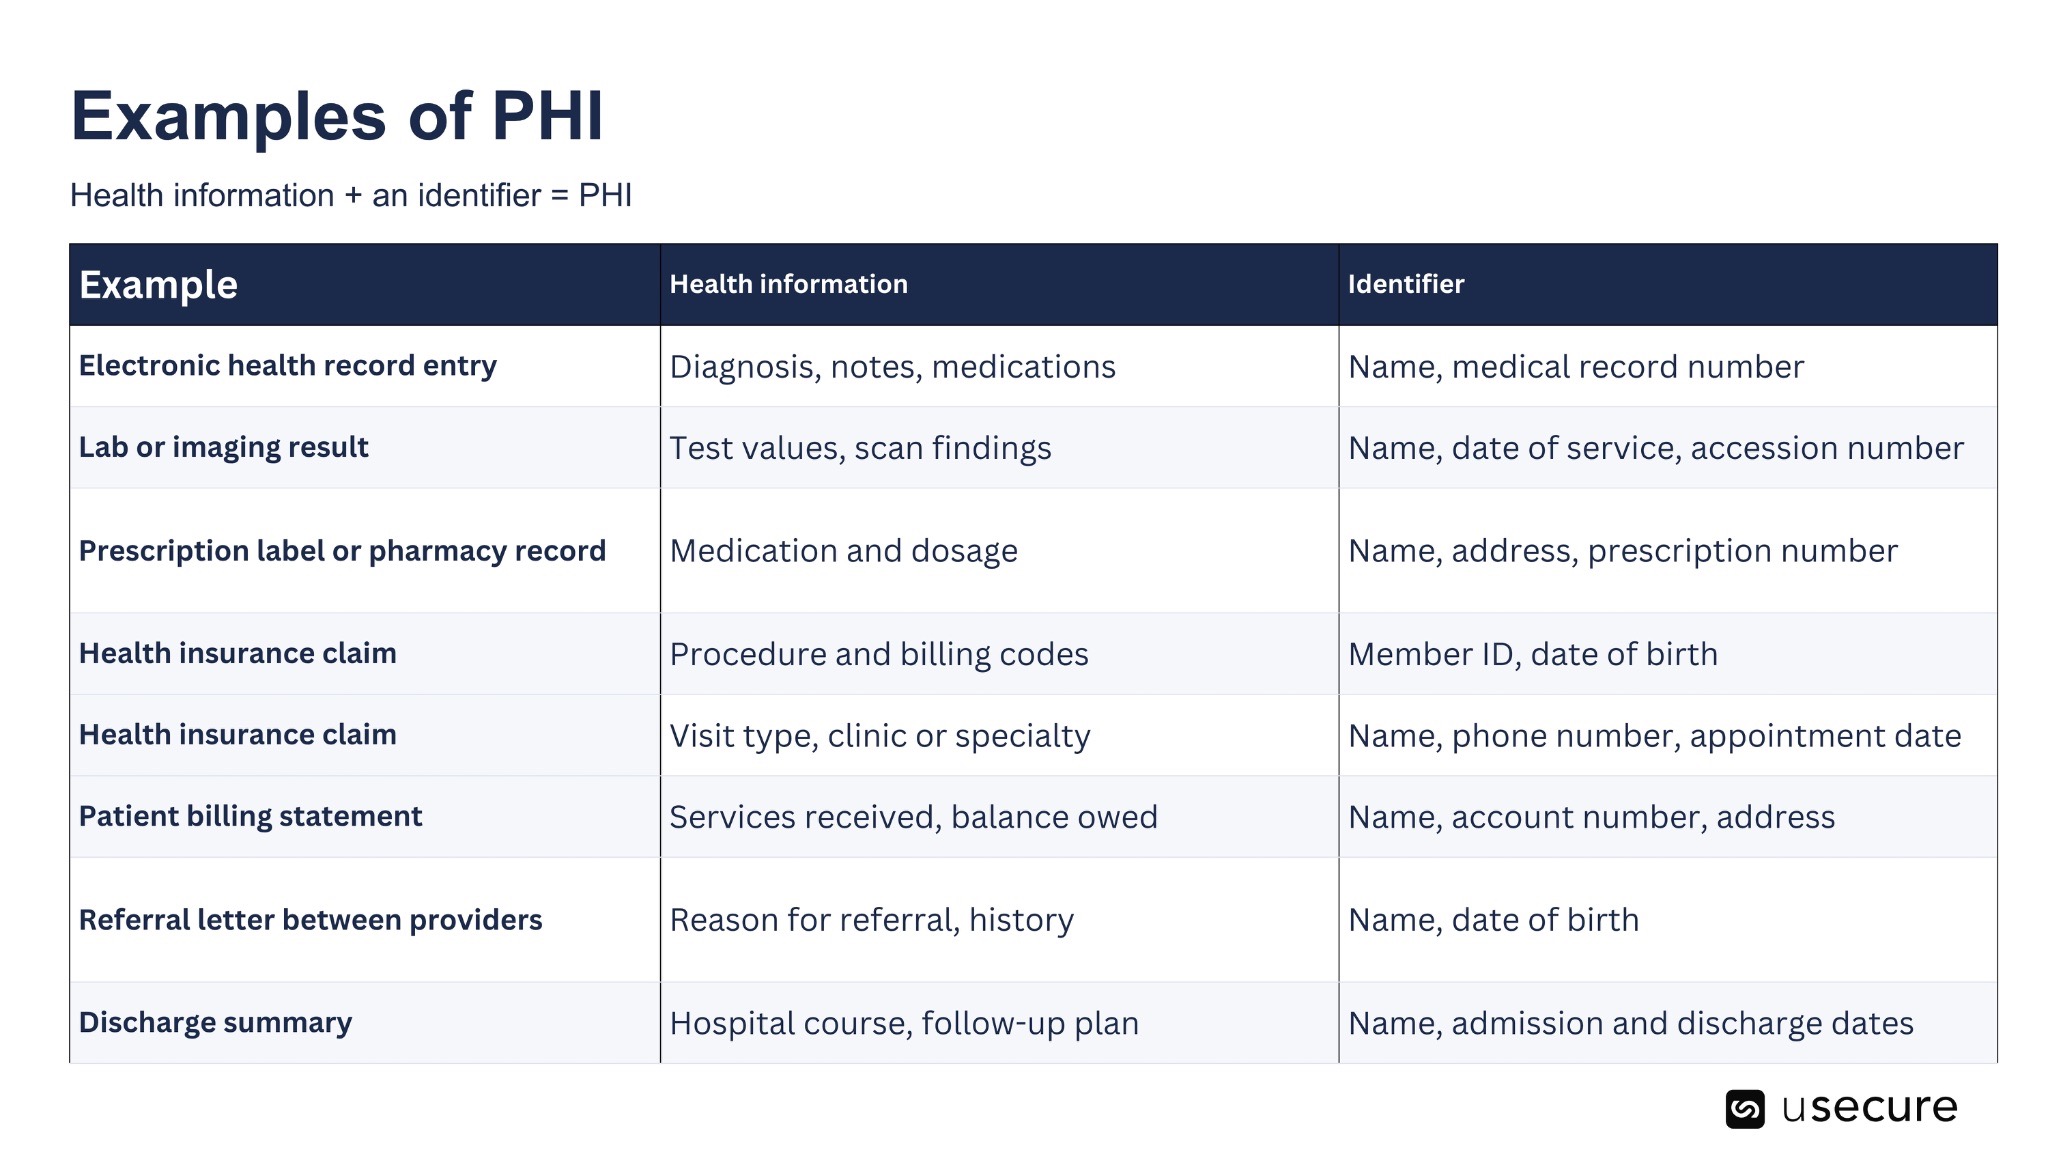
Los equipos clínicos suelen reconocer estos ejemplos de PHI. Los casos más difíciles son los que no se parecen a una historia clínica, y precisamente ellos concentran una parte importante de las exposiciones evitables.
PHI menos evidente
La PHI menos evidente incluye cualquier dato identificativo que revele una relación asistencial, aunque no haya diagnóstico: una foto en un caso de éxito, un recordatorio en el buzón de voz, una dirección de correo en la lista de distribución de una clínica o datos de navegación enviados a una plataforma publicitaria desde un portal del paciente. Son categorías poco tratadas en la formación de incorporación y, sin embargo, aparecen con regularidad en los expedientes sancionadores.
- Casos de éxito de marketing y publicaciones en redes sociales: La fotografía de un paciente acompañada de un nombre de pila y un relato de recuperación es PHI cuando procede de los registros de un proveedor asistencial. En septiembre de 2025, la Office for Civil Rights (OCR) del HHS anunció un acuerdo de 182.000 dólares con Cadia Healthcare Facilities, un grupo de centros de rehabilitación y de atención de enfermería especializada de Delaware. La OCR constató que la organización había publicado los nombres, fotografías y detalles del tratamiento de 150 pacientes mediante un programa de « success stories » sin autorizaciones escritas válidas. Aunque existía una política de consentimiento, el fallo se produjo en el momento en que un empleado aprobó la publicación del contenido.
- Datos de seguimiento y analítica web: Los scripts de analítica pueden convertir el tráfico web habitual en PHI. En abril de 2025, Blue Shield of California comunicó a 4,7 millones de asegurados que una configuración de Google Analytics había compartido datos de miembros con Google Ads entre abril de 2021 y enero de 2024. Según la información publicada, los datos compartidos incluían detalles de la póliza, información demográfica y los criterios y resultados de la búsqueda « Find a Doctor ». No intervino ningún atacante: una decisión de configuración provocó la divulgación de PHI a gran escala durante casi tres años. La situación regulatoria exige una lectura cuidadosa. En 2024, una sentencia federal anuló parte de las directrices del HHS sobre tecnologías de seguimiento en páginas web públicas no autenticadas. El seguimiento en páginas autenticadas, como los portales del paciente y las herramientas de citas, sigue siendo un riesgo de PHI plenamente consolidado.
- Mensajes de voz, recordatorios y listas de distribución: Un mensaje de voz que diga « Le llamamos de la clínica de fertilidad para confirmar su cita del jueves » contiene PHI: una persona identificable, una especialidad y una fecha. La lista de correo de pacientes de un proveedor es PHI, porque figurar en ella implica una relación asistencial, aunque las comunicaciones sean simples newsletters.
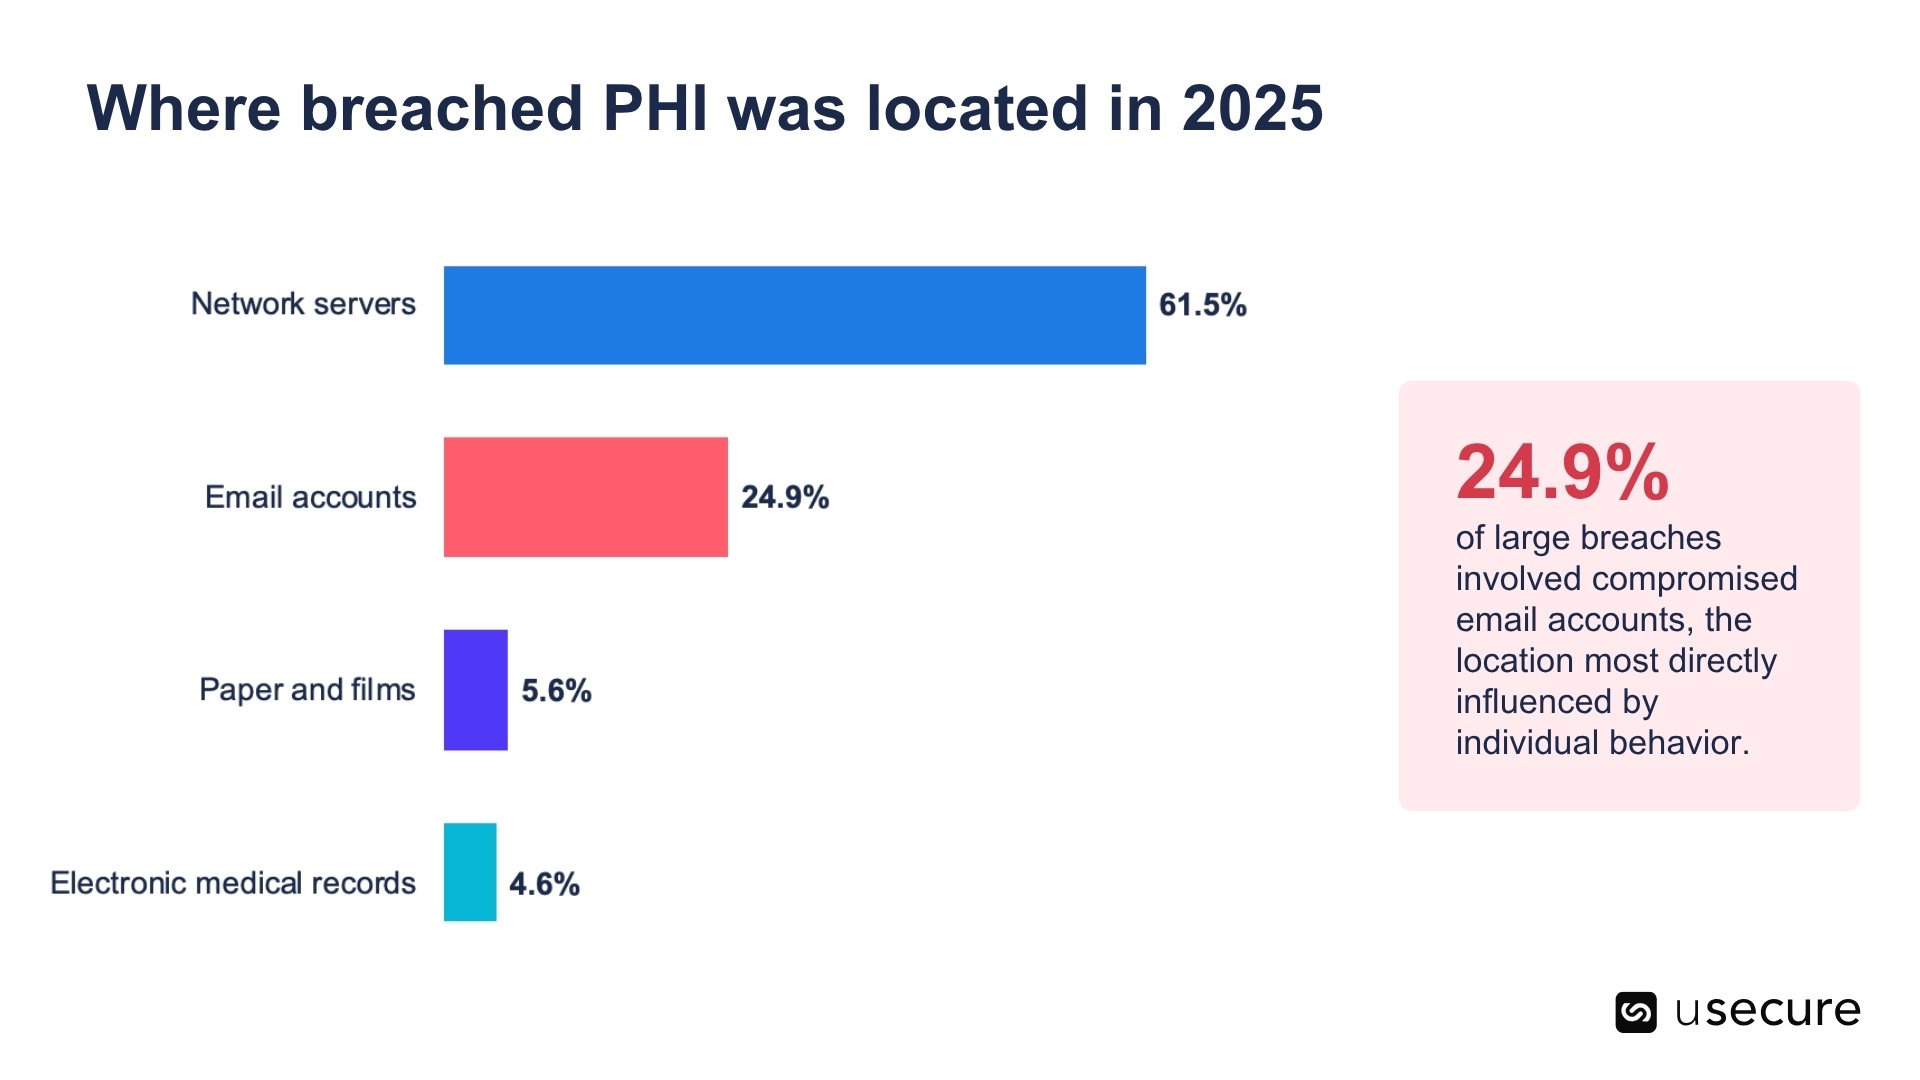
- Información dentro de los buzones de correo: El correo electrónico es uno de los mayores depósitos de PHI sin control. En 2025, el 24,9 % de las grandes brechas de datos sanitarios implicó cuentas de correo comprometidas. Hojas de cálculo con listas de pacientes, resultados de laboratorio reenviados y formularios de derivación escaneados se acumulan durante años en los buzones. Por eso, una sola cuenta comprometida puede exponer mucha más PHI de la que su titular imagina.
- Datos pegados en herramientas de IA: Cuando un empleado introduce una nota clínica en una herramienta de IA generativa pública para resumirla, esa nota queda divulgada al proveedor de la herramienta. Sin un business associate agreement y sin una finalidad permitida, es muy probable que esa divulgación sea ilícita. Se trata de un ámbito de riesgo en rápida expansión y determinado por completo por el comportamiento de las personas.
- Conversaciones: La PHI no se limita a la información escrita o grabada. Hablar de un paciente identificado por su nombre en un ascensor, en una sala de espera o con el manos libres en una oficina abierta constituye una divulgación de PHI conforme a la Privacy Rule.
¿Qué no es PHI?
Una información no es PHI cuando incumple alguna de las dos partes del test, cuando queda fuera de la condición de contexto o cuando le aplica una exclusión regulatoria específica. Las categorías más habituales son los datos anonimizados, los expedientes laborales, los expedientes académicos, los datos de salud de consumo ajenos a HIPAA y los registros de personas fallecidas hace más de 50 años.
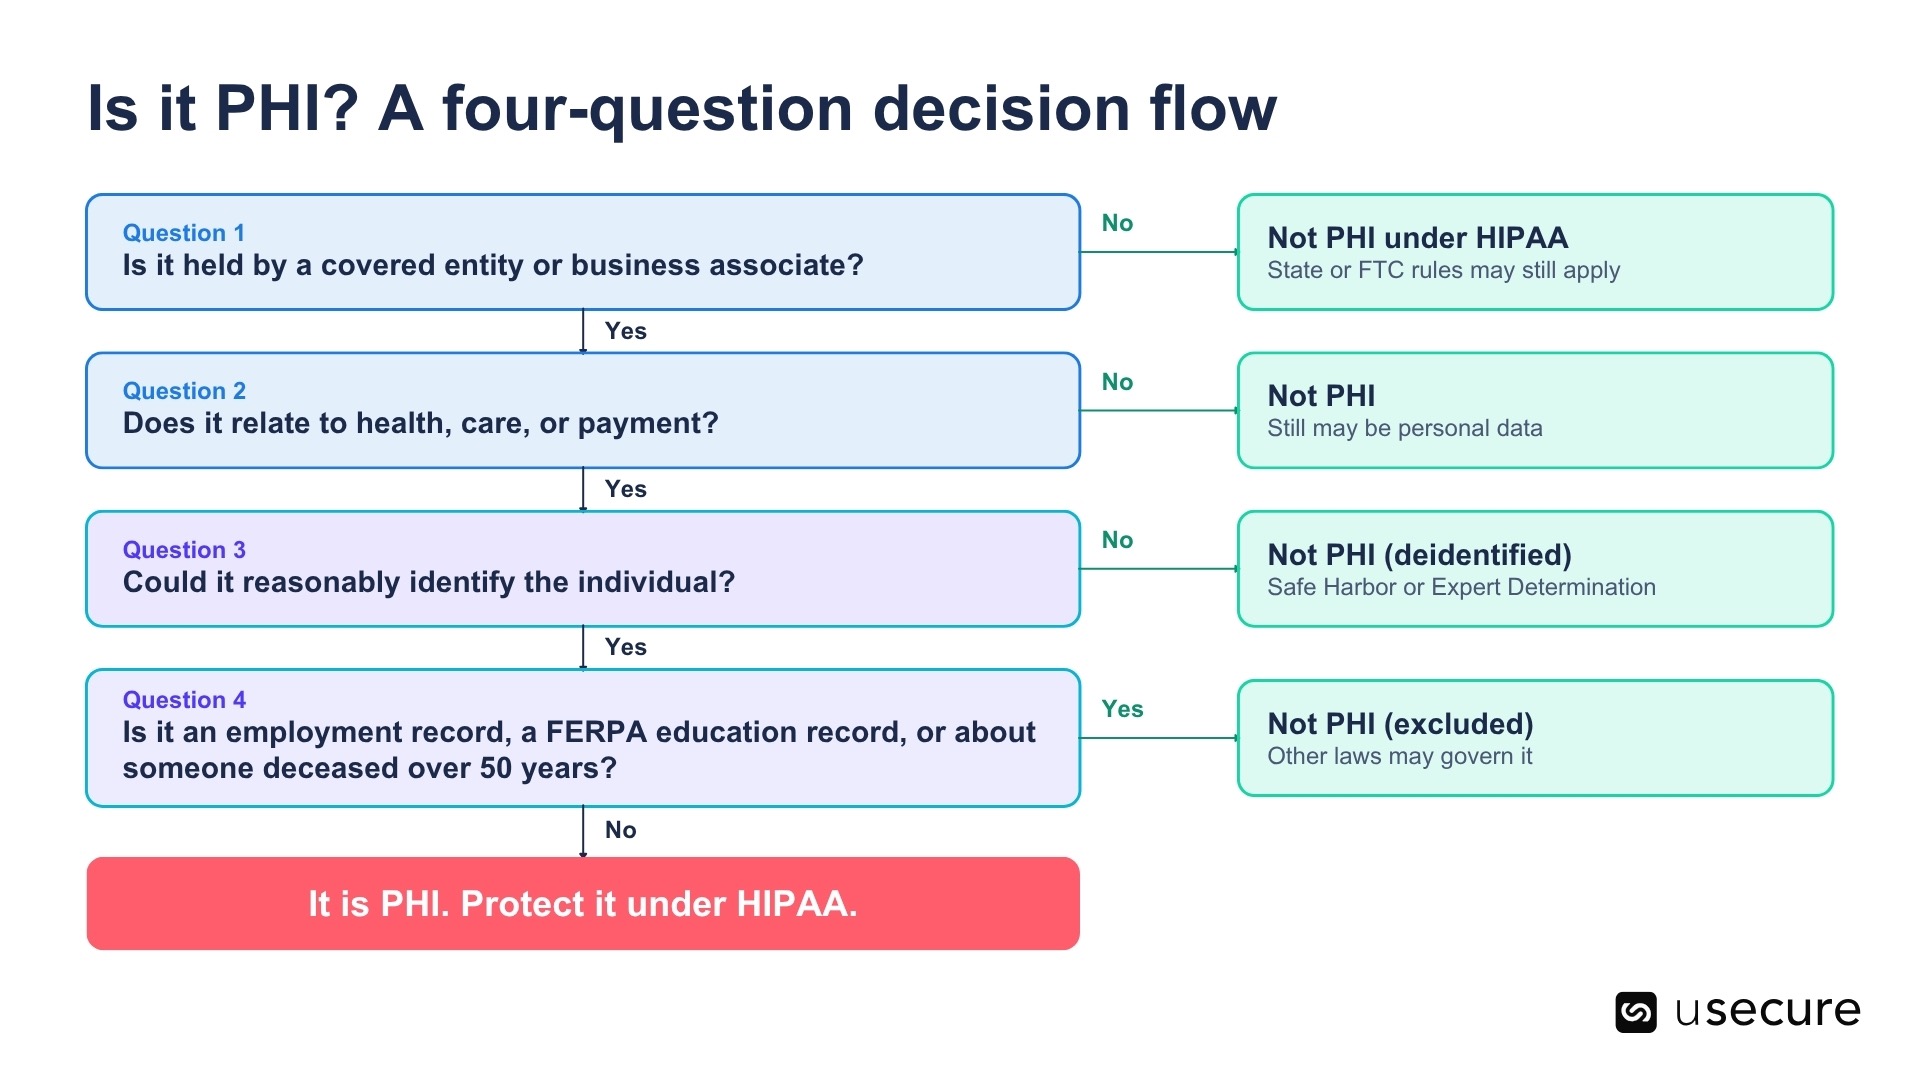
- Información sanitaria anonimizada: La información de salud correctamente anonimizada no es PHI. HIPAA reconoce dos métodos: Safe Harbor, que elimina los 18 identificadores y exige que la organización no tenga conocimiento efectivo de que los datos restantes puedan identificar a alguien, y Expert Determination, en el que un estadístico cualificado documenta que el riesgo de reidentificación es muy reducido. Conviene recordar que un limited data set, que conserva algunas fechas y datos geográficos, sigue siendo PHI y solo puede compartirse al amparo de un data use agreement.
- Expedientes laborales en poder de una entidad sujeta como empleadora: El expediente de recursos humanos de un hospital con el justificante médico de la baja de un empleado no es PHI, porque el hospital lo conserva como empleador y no como proveedor asistencial. En cambio, la historia clínica de ese mismo empleado tras acudir a urgencias de ese hospital sí es PHI. Los datos pueden ser idénticos; lo que determina su estatus es la condición en la que la organización los conserva.
- Expedientes académicos cubiertos por FERPA: Los registros sanitarios que mantiene un centro educativo, como los de la enfermería escolar, se consideran por lo general expedientes académicos conforme a la Family Educational Rights and Privacy Act (FERPA) y quedan excluidos de la definición HIPAA de PHI.
- Datos de salud de consumo ajenos a HIPAA: La frecuencia cardíaca registrada por una pulsera de actividad, los síntomas anotados en una aplicación de seguimiento del ciclo menstrual o un cuestionario de bienestar dirigido directamente al consumidor no son PHI cuando la empresa los recopila para su propio servicio de consumo y no por cuenta de una entidad sujeta. Eso no significa que no estén regulados: la Health Breach Notification Rule de la FTC y leyes estatales como la My Health My Data Act de Washington se aplican a muchos de estos productos.
- Registros de personas fallecidas hace más de 50 años: La información de salud deja de ser PHI 50 años después del fallecimiento de la persona. Hasta entonces, mantiene toda su protección.
- Información sin relación con la salud: Un nombre y una dirección de correo en una lista de distribución general de una empresa que no es entidad sujeta son datos personales, no PHI. Es la conexión con la asistencia sanitaria lo que determina el estatus de PHI.
PHI frente a ePHI
La ePHI es la información sanitaria protegida en formato electrónico: cualquier PHI creada, recibida, conservada o transmitida por medios electrónicos. Toda la ePHI es PHI, pero no toda la PHI es ePHI. La distinción importa porque determina qué reglas de HIPAA se aplican y qué medidas de seguridad debe poder acreditar la organización.
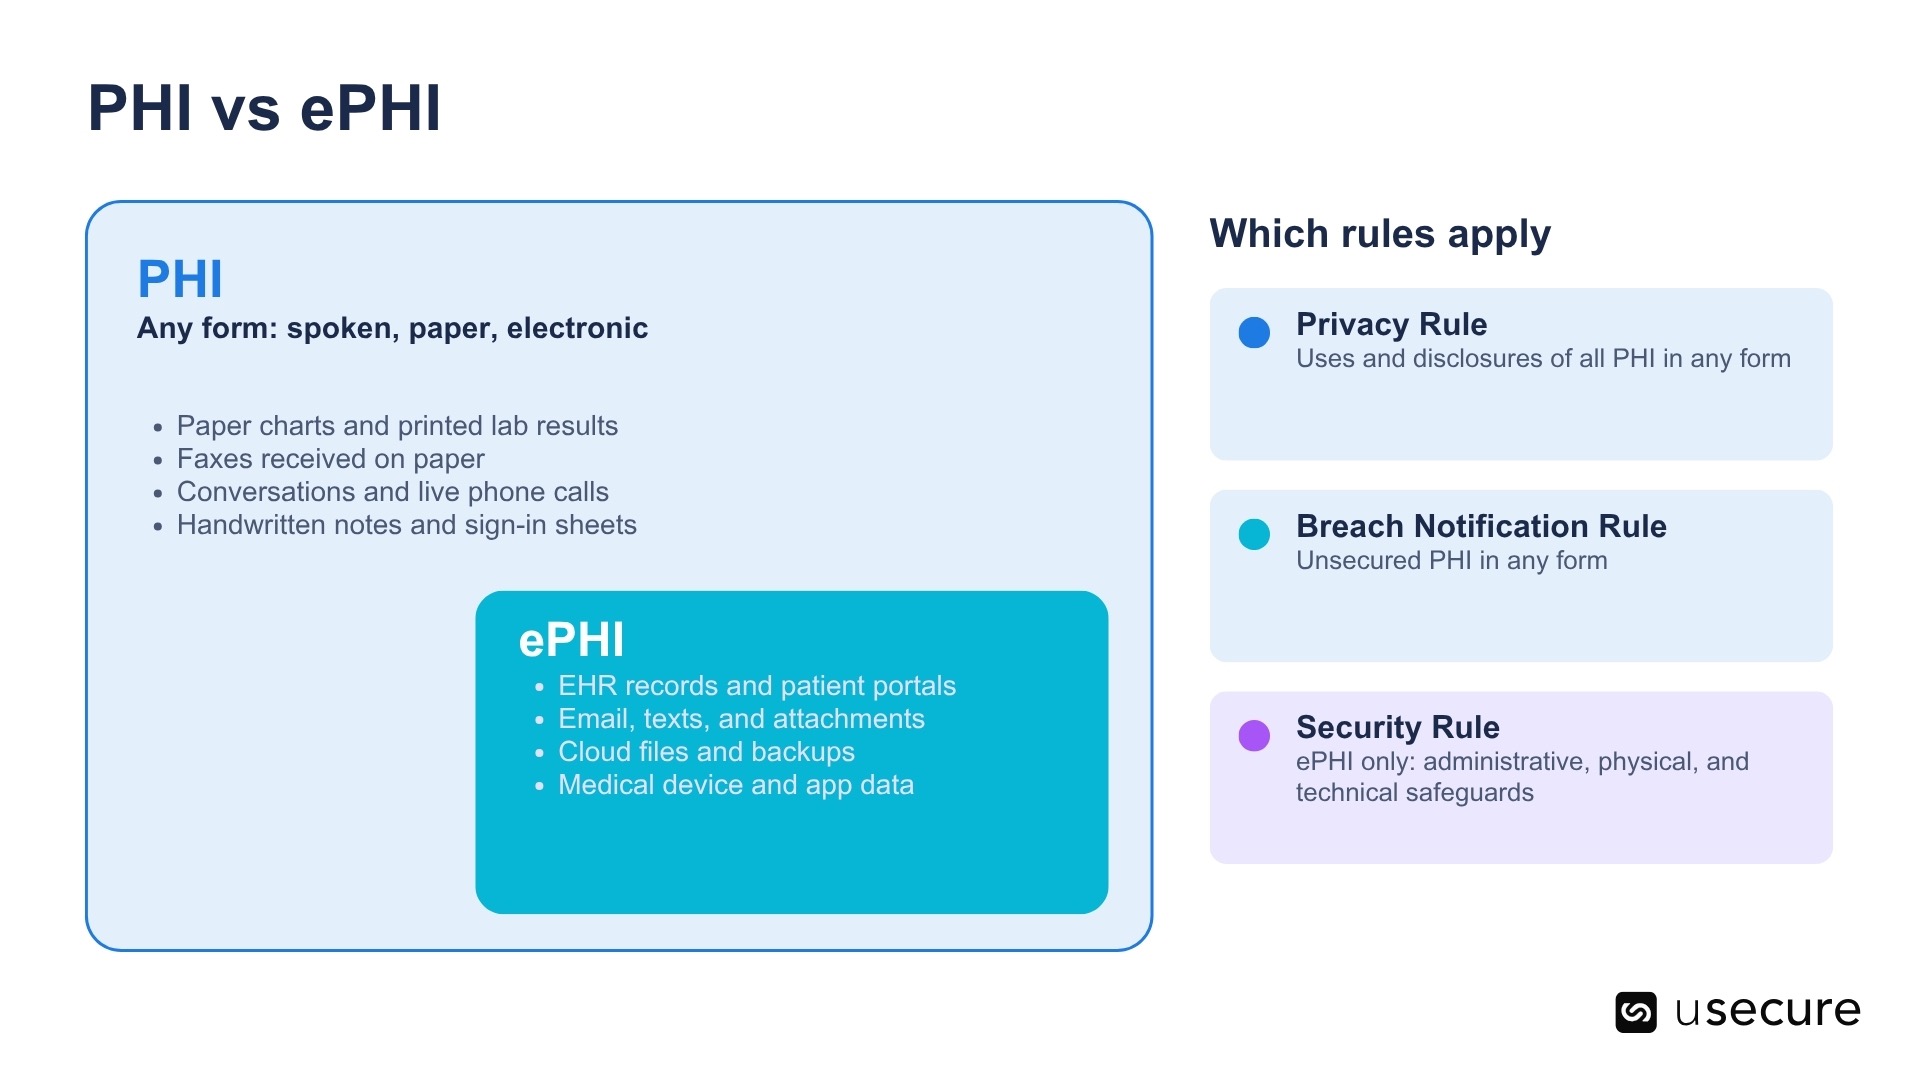
La Privacy Rule regula cómo puede utilizarse y divulgarse toda la PHI, sea cual sea su formato. La Security Rule se aplica únicamente a la ePHI y exige medidas administrativas (como el análisis de riesgos y la formación en concienciación de seguridad del personal), físicas (como el control de instalaciones y puestos de trabajo) y técnicas (como controles de acceso, registros de auditoría y seguridad en las transmisiones).
La Security Rule concentra además los cambios regulatorios en curso. En enero de 2025, el HHS publicó una propuesta de reforma que, entre otras novedades, convertiría el cifrado de la ePHI y la autenticación multifactor en obligatorios y no simplemente recomendables. A fecha de hoy, la actualización sigue siendo una propuesta y la fecha prevista inicialmente ya ha pasado. Las prioridades de supervisión de la OCR están claramente definidas: en 2025, el 76 % de las actuaciones sancionadoras de la OCR incluyó una sanción por deficiencias en el análisis de riesgos, y la OCR ha anunciado que su iniciativa para 2026 se ampliará también a la gestión del riesgo.
Por qué la exposición de PHI es un problema de riesgo humano
La mayoría de las exposiciones de PHI tienen su origen en una decisión humana: responder a un correo de phishing, enviar un fax al destinatario equivocado, subir datos a un servicio no aprobado o publicar contenido sin autorización. Definir con precisión qué es PHI resuelve solo una parte del problema. Las organizaciones necesitan saber además qué personas manejan PHI, cómo se comportan y dónde se solapan sus señales de riesgo.
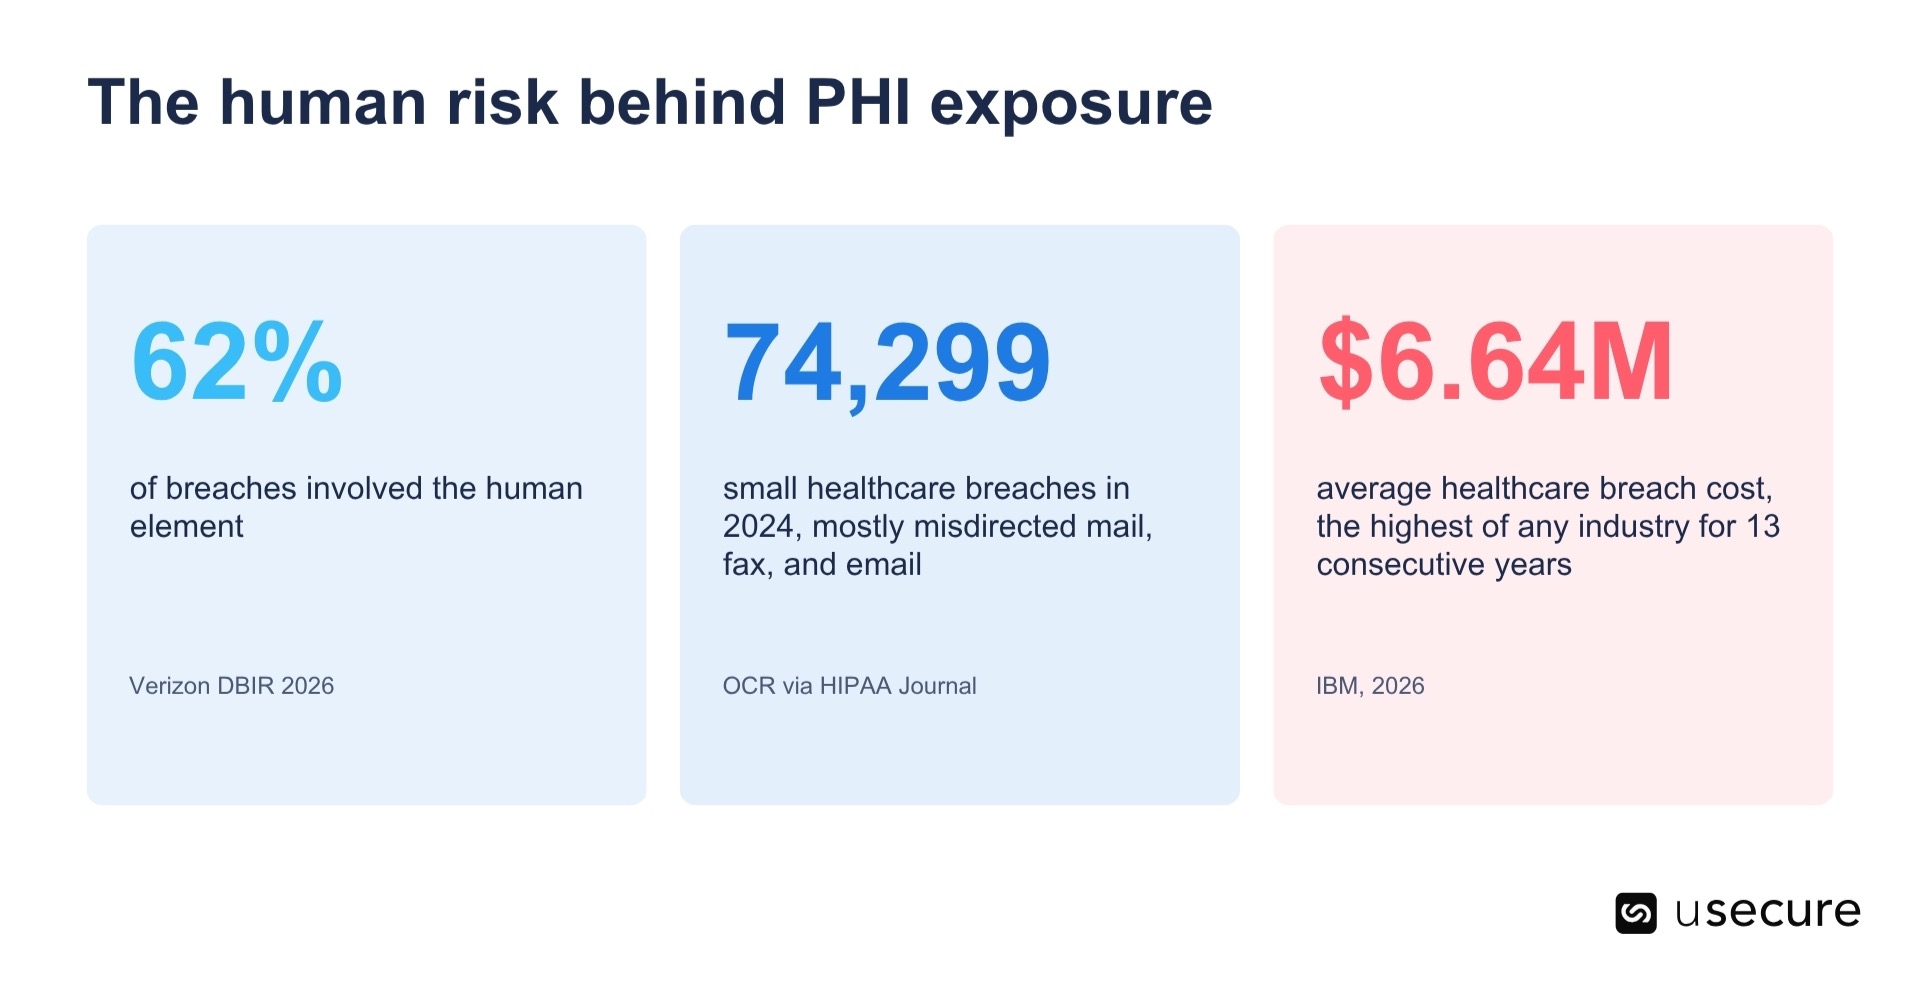
Los incidentes de acceso y divulgación no autorizados —la categoría que incluye los errores de los empleados, la curiosidad indebida y el robo de datos desde dentro— aumentaron un 17,4 % en 2025, incluso mientras descendían otras categorías de brechas. Los datos sobre dónde se encontraba la PHI comprometida muestran con mayor detalle dónde se cruzan el comportamiento humano y la exposición técnica.
Cuando el acceso a PHI se une a conductas de riesgo: combinaciones tóxicas
Analizadas por separado, las señales de riesgo individuales ofrecen una imagen incompleta. Una persona de facturación que falla de vez en cuando las simulaciones de phishing representa un riesgo moderado. Esa misma persona, con años de hojas de cálculo de pacientes en su buzón, sin autenticación multifactor en su cuenta de correo, con la formación de HIPAA vencida y con su contraseña presente en una base de datos de filtraciones, representa un riesgo mucho mayor. Esa convergencia se denomina combinación tóxica: varias debilidades que se refuerzan entre sí en torno a una única identidad con acceso a PHI.
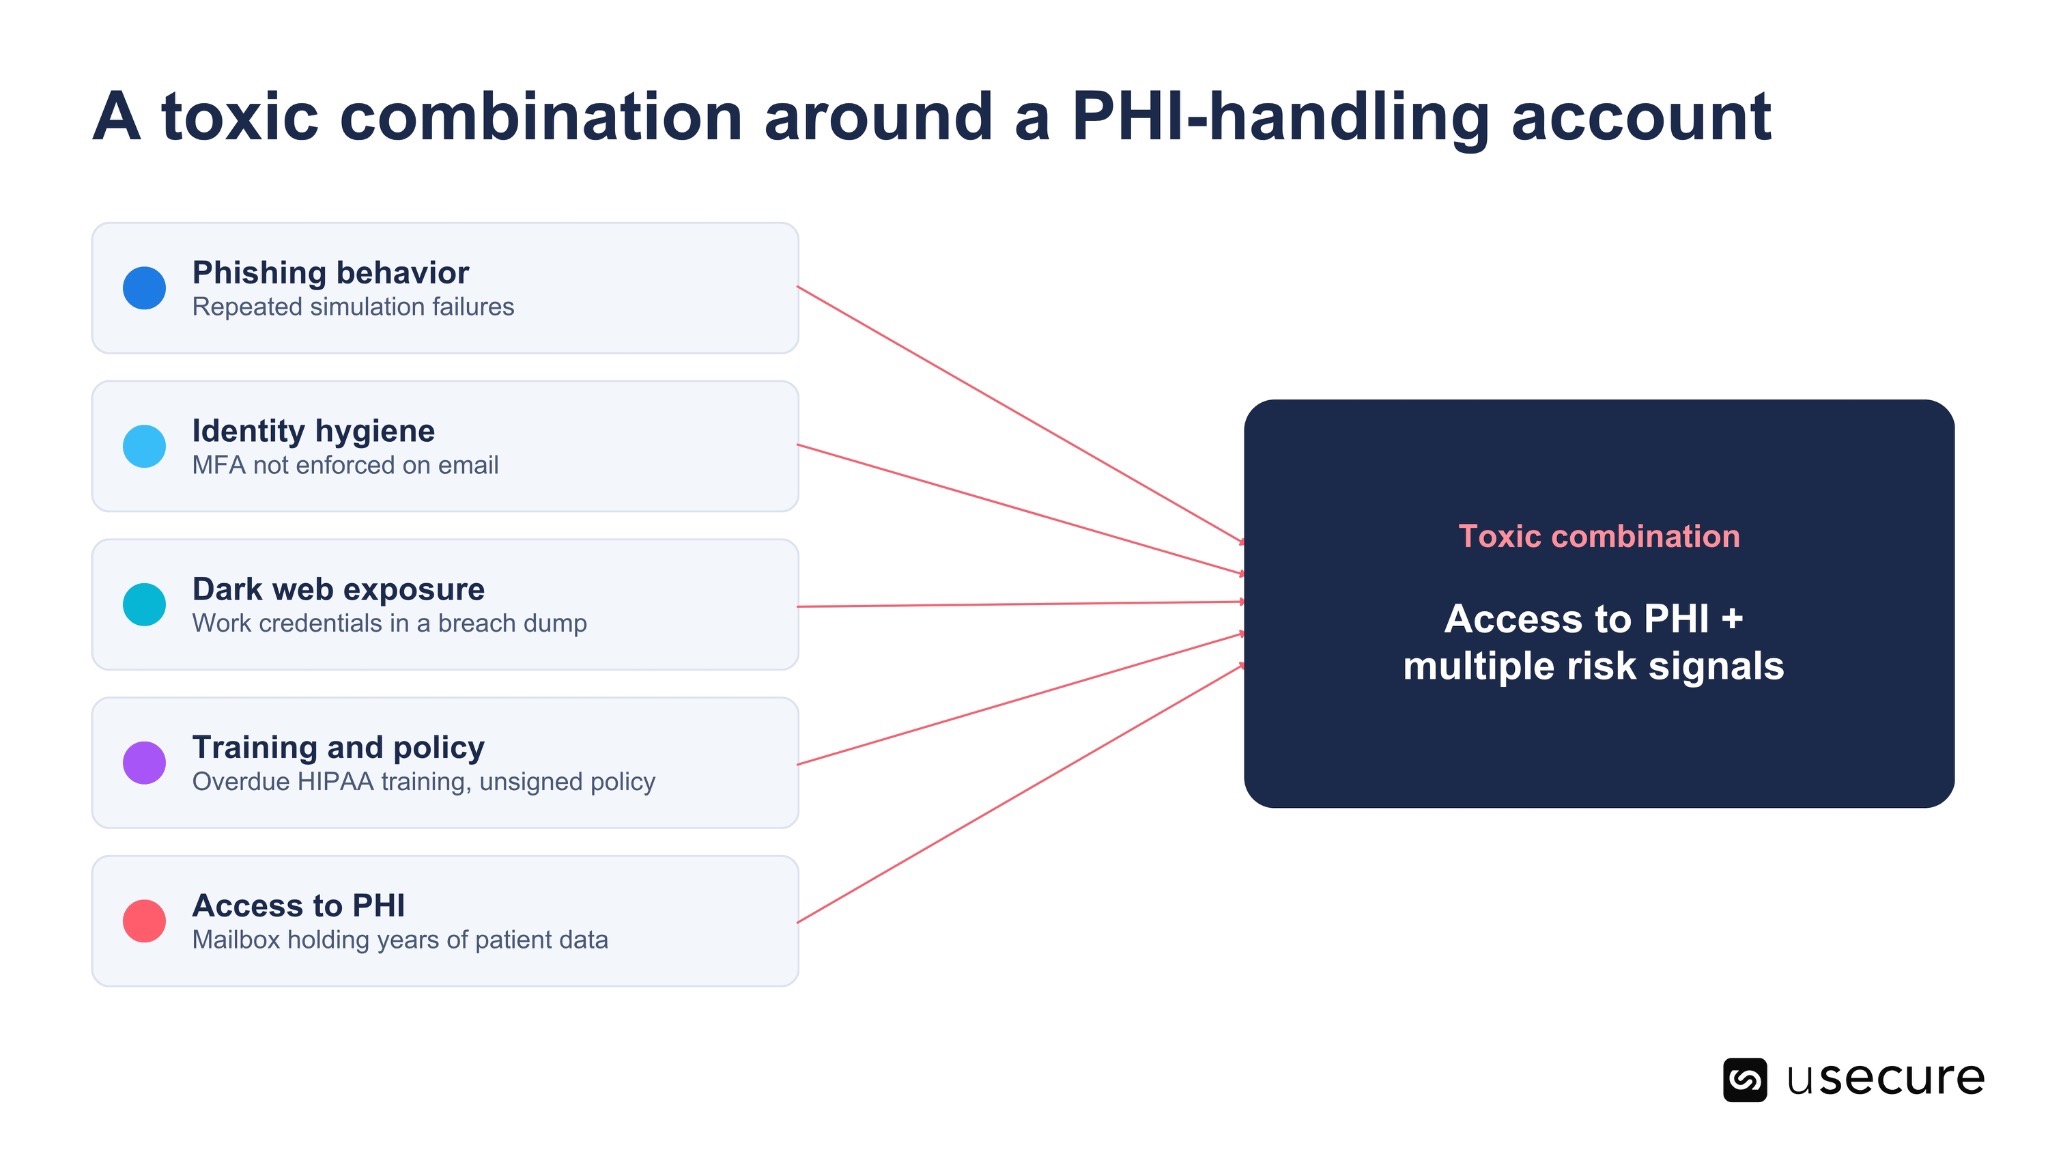
Incidentes recientes muestran cuánto tiempo puede pasar inadvertido un buzón comprometido con PHI. En 2026, Heart Care Centers of Illinois comunicó que un ataque de phishing dio acceso a un intruso a la cuenta de correo de un empleado durante unos 76 días en 2024. La clínica detectó la intrusión solo en enero de 2026, durante la investigación de otro intento de phishing. Reducir el intervalo entre el compromiso y la detección es un objetivo central de una visión unificada del riesgo humano.
Un enfoque de Human Risk Intelligence consolida estas señales —resultados de las simulaciones de phishing, finalización de la formación, aceptación de políticas, higiene de identidades y exposición en la dark web— y las correlaciona a nivel individual. Aplicado a la PHI, permite a las organizaciones responder a las preguntas que la OCR plantea cada vez con más frecuencia tras una brecha: qué personas tenían acceso, qué perfil de riesgo presentaba cada una y qué medidas correctoras se adoptaron.
Encontrará más orientación sobre las obligaciones de formación del personal en la guía de requisitos de formación de HIPAA, y recursos relacionados en el hub de cumplimiento de HIPAA.
Definir la PHI y gestionar el riesgo humano que la rodea
La PHI es información de salud más un identificador, en manos de una entidad sujeta o de un business associate. Los 18 identificadores HIPAA sirven de referencia para reconocer datos identificativos, los datos anonimizados y los registros excluidos quedan fuera de la definición, y la ePHI está sujeta a las medidas de seguridad de la Security Rule además de a la Privacy Rule.
Ahora bien, la definición es solo el punto de partida. El récord de 772 grandes brechas sanitarias notificadas en 2025, el aumento de los incidentes de acceso y divulgación no autorizados y casos como el de Cadia Healthcare o la divulgación de Blue Shield of California apuntan a una misma conclusión: la PHI se ve comprometida mucho más a menudo por decisiones humanas cotidianas que por ambigüedades en la definición. Las organizaciones que combinan una comprensión precisa de la PHI con visibilidad en tiempo real del riesgo humano de cada persona que la maneja están en la mejor posición para proteger a los pacientes y acreditar su diligencia ante los reguladores.
Preguntas frecuentes
- ¿El nombre de un paciente es PHI por sí solo?
Un nombre por sí solo no es PHI. Lo es cuando una entidad sujeta o un business associate lo conserva vinculado a información de salud —una lista de citas, una solicitud de reembolso o un listado de pacientes—, porque su presencia en ese registro revela una relación asistencial. - ¿La PHI incluye la información transmitida de forma oral?
Sí. La PHI abarca la información de salud en cualquier formato, incluido el oral, el papel y el electrónico. Una conversación sobre un paciente escuchada en una sala de espera sigue siendo PHI, y por eso la Privacy Rule se aplica también a las divulgaciones verbales. - ¿Durante cuánto tiempo sigue siendo PHI la información de salud tras el fallecimiento?
La información de salud sigue siendo PHI durante 50 años después del fallecimiento de la persona. Pasado ese plazo, queda fuera de la definición HIPAA de información sanitaria protegida. - ¿Pegar PHI en una herramienta de IA generativa infringe HIPAA?
Introducir PHI en una herramienta de IA supone una divulgación al proveedor que la opera. Salvo que la organización disponga de un business associate agreement con ese proveedor y el uso esté permitido por otra vía, es muy probable que se trate de una divulgación ilícita. Unas políticas de uso aceptable bien definidas y una formación específica reducen este riesgo. - ¿Un limited data set sigue siendo PHI?
Sí. Un limited data set elimina los identificadores directos, pero puede conservar fechas, ciudad, estado y código postal. Sigue siendo PHI y solo puede compartirse con fines de investigación, salud pública u operaciones asistenciales al amparo de un data use agreement.
BOOK A DEMO
See Human Risk Intelligence in action
A 30-minute walkthrough of how to cut human risk across your users, tailored to MSPs and IT teams.
Subscribe to newsletter

FAQs
La formación en concienciación sobre seguridad ayuda a las organizaciones a cubrir los requisitos de formación de la plantilla que establecen los marcos de ciberseguridad y privacidad. Los registros de finalización, las evaluaciones y los planes de formación recurrentes también aportan evidencias útiles para las revisiones internas y las conversaciones sobre cumplimiento.
No. usecure da soporte a determinadas prácticas de ciberseguridad y de gestión de la plantilla relevantes para marcos como GDPR, NIS2 y DORA. Sus capacidades de formación, gestión de políticas e informes pueden respaldar las conversaciones sobre cumplimiento, pero el uso de la plataforma no garantiza el cumplimiento normativo.
uPolicy de usecure centraliza la creación, distribución, control de versiones y seguimiento de la aceptación de políticas. Las organizaciones pueden asignar políticas a usuarios o grupos, automatizar recordatorios y exportar registros, lo que reduce la carga administrativa de gestionar políticas.
Sí. usecure ofrece una prueba gratuita de 14 días de su plataforma principal de Human Risk Management, que incluye formación en concienciación sobre seguridad, simulaciones de phishing, gestión de políticas y comprobación de credenciales expuestas.
Related posts
Explore more insights, updates, and resources from usecure.

HIPAA Training Requirements (2026): Who Needs It, How Often, and What to Cover
See effortless human risk intelligence in action
Book a demo to see how usecure reduces human risk for IT teams and MSPs, or start a free trial to explore the platform yourself.

