Qu'est-ce qu'un PHI ? Guide des informations de santé protégées, des identifiants HIPAA et des principales exclusions

Subscribe to newsletter
KEY TAKEAWAYS
- Les PHI (protected health information, informations de santé protégées) sont des informations individuellement identifiables relatives à l'état de santé, à la fourniture de soins ou à leur paiement, créées, reçues, conservées ou transmises par une entité couverte par HIPAA ou par l'un de ses sous-traitants.
- Une information constitue un PHI lorsqu'elle satisfait à un test en deux volets : il s'agit d'une information de santé, et elle identifie la personne ou pourrait raisonnablement permettre de l'identifier, dès lors qu'une organisation soumise à HIPAA la détient.
- Les données dépersonnalisées, les dossiers de personnel, les dossiers scolaires relevant de FERPA, les données de santé grand public détenues hors du champ de HIPAA et les dossiers de personnes décédées depuis plus de 50 ans ne constituent pas des PHI.
- Les ePHI sont des PHI sous forme électronique : ils relèvent en outre des mesures administratives, physiques et techniques de la HIPAA Security Rule.
- Les comportements humains sont à l'origine de la majorité des expositions de PHI. Les organisations doivent donc disposer d'une visibilité sur le risque lié aux collaborateurs, en complément des contrôles techniques.
Les informations de santé protégées (PHI) désignent les informations de santé qui identifient une personne, ou qui pourraient raisonnablement permettre de l'identifier, et qui sont détenues par une entité couverte par HIPAA ou par l'un de ses sous-traitants (business associates). Ce guide présente le test en deux volets applicable aux PHI, les 18 identifiants HIPAA, des exemples courants et d'autres moins évidents, les principales exclusions ainsi que les risques liés aux collaborateurs qui conduisent le plus souvent à une exposition de PHI.
Les organisations de santé et leurs sous-traitants prennent un volume élevé de décisions courantes concernant les données des patients : joindre ou non un fichier à un e-mail, choisir le bon numéro de fax, déterminer le contenu publié dans les supports marketing ou décider quels scripts d'analyse déployer sur un site web. Chacune de ces décisions repose sur une réponse exacte à une seule question : cette information constitue-t-elle un PHI ? Une classification erronée entraîne des notifications de violation, des enquêtes réglementaires et une érosion de la confiance des patients.
L'ampleur du phénomène est considérable. Les organisations soumises à HIPAA ont déclaré 772 violations de données majeures en 2025, un nouveau record annuel, exposant les informations de santé d'environ 138,5 millions de personnes. Entre 2009 et 2025, les violations majeures du secteur de la santé ont concerné plus d'un milliard d'enregistrements. Ce guide définit les PHI, précise où se situent leurs limites et examine le rôle du comportement humain dans leur protection.
Que signifie PHI ?
PHI signifie « protected health information » : les informations de santé individuellement identifiables que HIPAA encadre lorsqu'elles sont détenues par une entité couverte ou par un sous-traitant. La définition officielle figure dans la réglementation HIPAA, à l'article 45 CFR 160.103, et couvre les informations sous toute forme ou sur tout support : électronique, papier ou oral.
Pour être qualifiée de PHI, l'information doit se rapporter à au moins l'un des éléments suivants :
- L'état ou la condition de santé physique ou mentale passé, présent ou futur d'une personne.
- La fourniture de soins de santé à cette personne.
- Le paiement passé, présent ou futur de ces soins.
Deux catégories d'organisations sont tenues de protéger les PHI. Les entités couvertes sont les régimes d'assurance santé, les chambres de compensation santé et les professionnels de santé qui réalisent des transactions standard par voie électronique, par exemple la facturation à un régime d'assurance. Les sous-traitants (business associates) sont les fournisseurs et partenaires qui créent, reçoivent, conservent ou transmettent des PHI pour le compte d'une entité couverte : sociétés de facturation, prestataires IT et MSP, hébergeurs cloud, services de transcription et consultants.
Les sous-traitants représentent une part importante du risque pesant sur les données de santé. En 2025, la plus grande violation de l'année dans le secteur de la santé est survenue chez un sous-traitant, Conduent Business Services, touchant plus de 62 millions de personnes et se classant au troisième rang des plus grandes violations de données de santé jamais enregistrées. Toute organisation qui traite des PHI pour le compte d'un client du secteur de la santé est soumise aux définitions présentées dans ce guide.
Le test en deux volets : information de santé et identifiant
Une information constitue un PHI lorsqu'elle satisfait aux deux volets d'un même test : il s'agit d'une information de santé, et elle identifie la personne ou fournit une base raisonnable permettant de l'identifier. Une information qui échoue à l'un des deux volets ne constitue pas un PHI. Les deux volets sont soumis à une condition de contexte : l'information doit être détenue par une entité couverte ou par un sous-traitant agissant pour son compte.
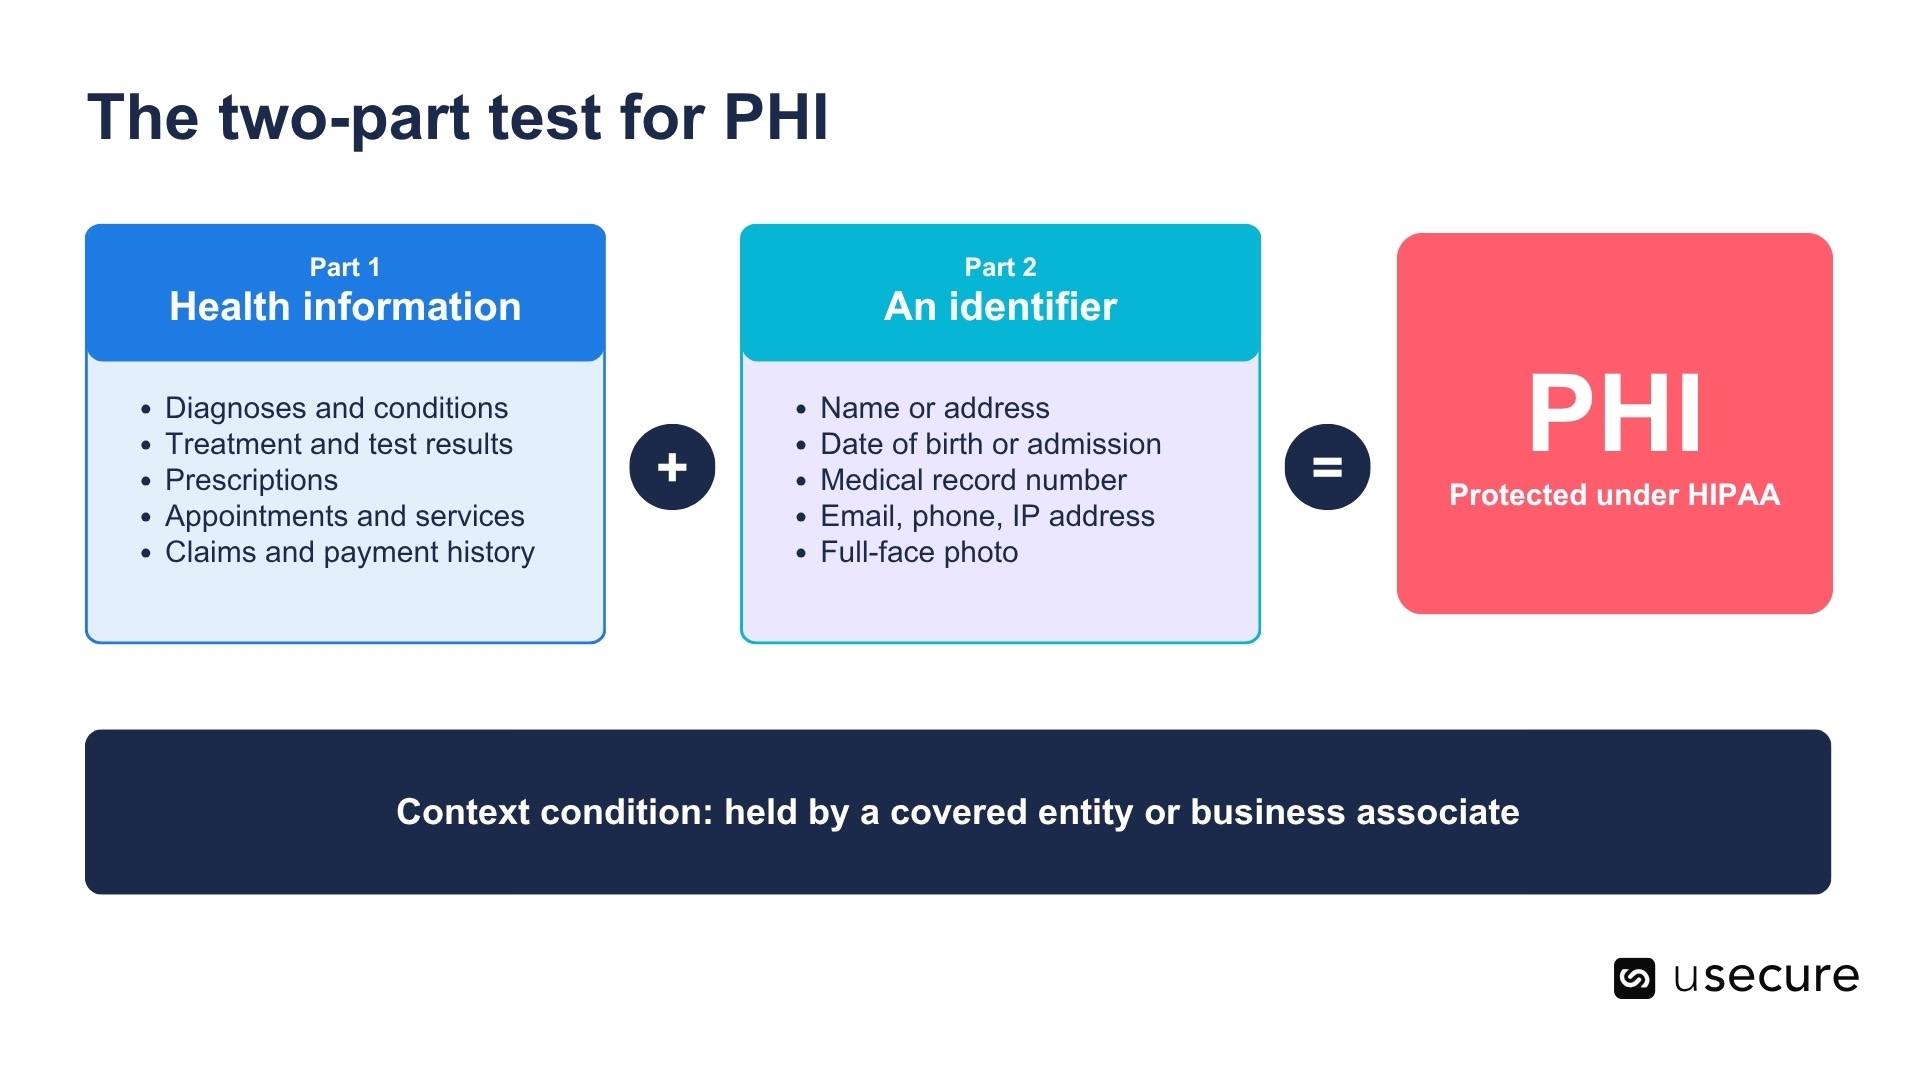
- Volet 1 : s'agit-il d'une information de santé ? Le champ des informations de santé dépasse largement le dossier clinique. Il englobe toute information révélant une pathologie, les soins reçus par une personne ou le paiement de ces soins. L'horaire d'un rendez-vous dans un service d'oncologie constitue une information de santé, car il révèle une relation de soins. Le même principe s'applique à un numéro de dossier de remboursement, à un relevé de retrait en pharmacie ou à une note indiquant une séance de kinésithérapie manquée.
- Volet 2 : l'information identifie-t-elle la personne ? L'identifiabilité ne se limite pas aux noms. HIPAA considère une information comme identifiable lorsqu'elle identifie directement la personne ou lorsqu'il existe une base raisonnable de penser qu'elle pourrait servir à l'identifier. Quelques points de données suffisent souvent : un diagnostic rare, une petite commune et une date d'admission précise peuvent, ensemble, désigner une seule personne sans qu'aucun nom n'apparaisse.
- Les 18 identifiants HIPAA
Les 18 identifiants HIPAA sont les éléments de données qui doivent être supprimés pour qu'une information de santé soit considérée comme dépersonnalisée selon la méthode Safe Harbor prévue à l'article 45 CFR 164.514(b)(2). Cette liste constitue une référence pratique pour reconnaître des données identifiantes ; elle ne définit toutefois pas les PHI de manière exhaustive. Dès lors qu'un autre élément pourrait raisonnablement identifier la personne, l'information relève toujours des PHI.
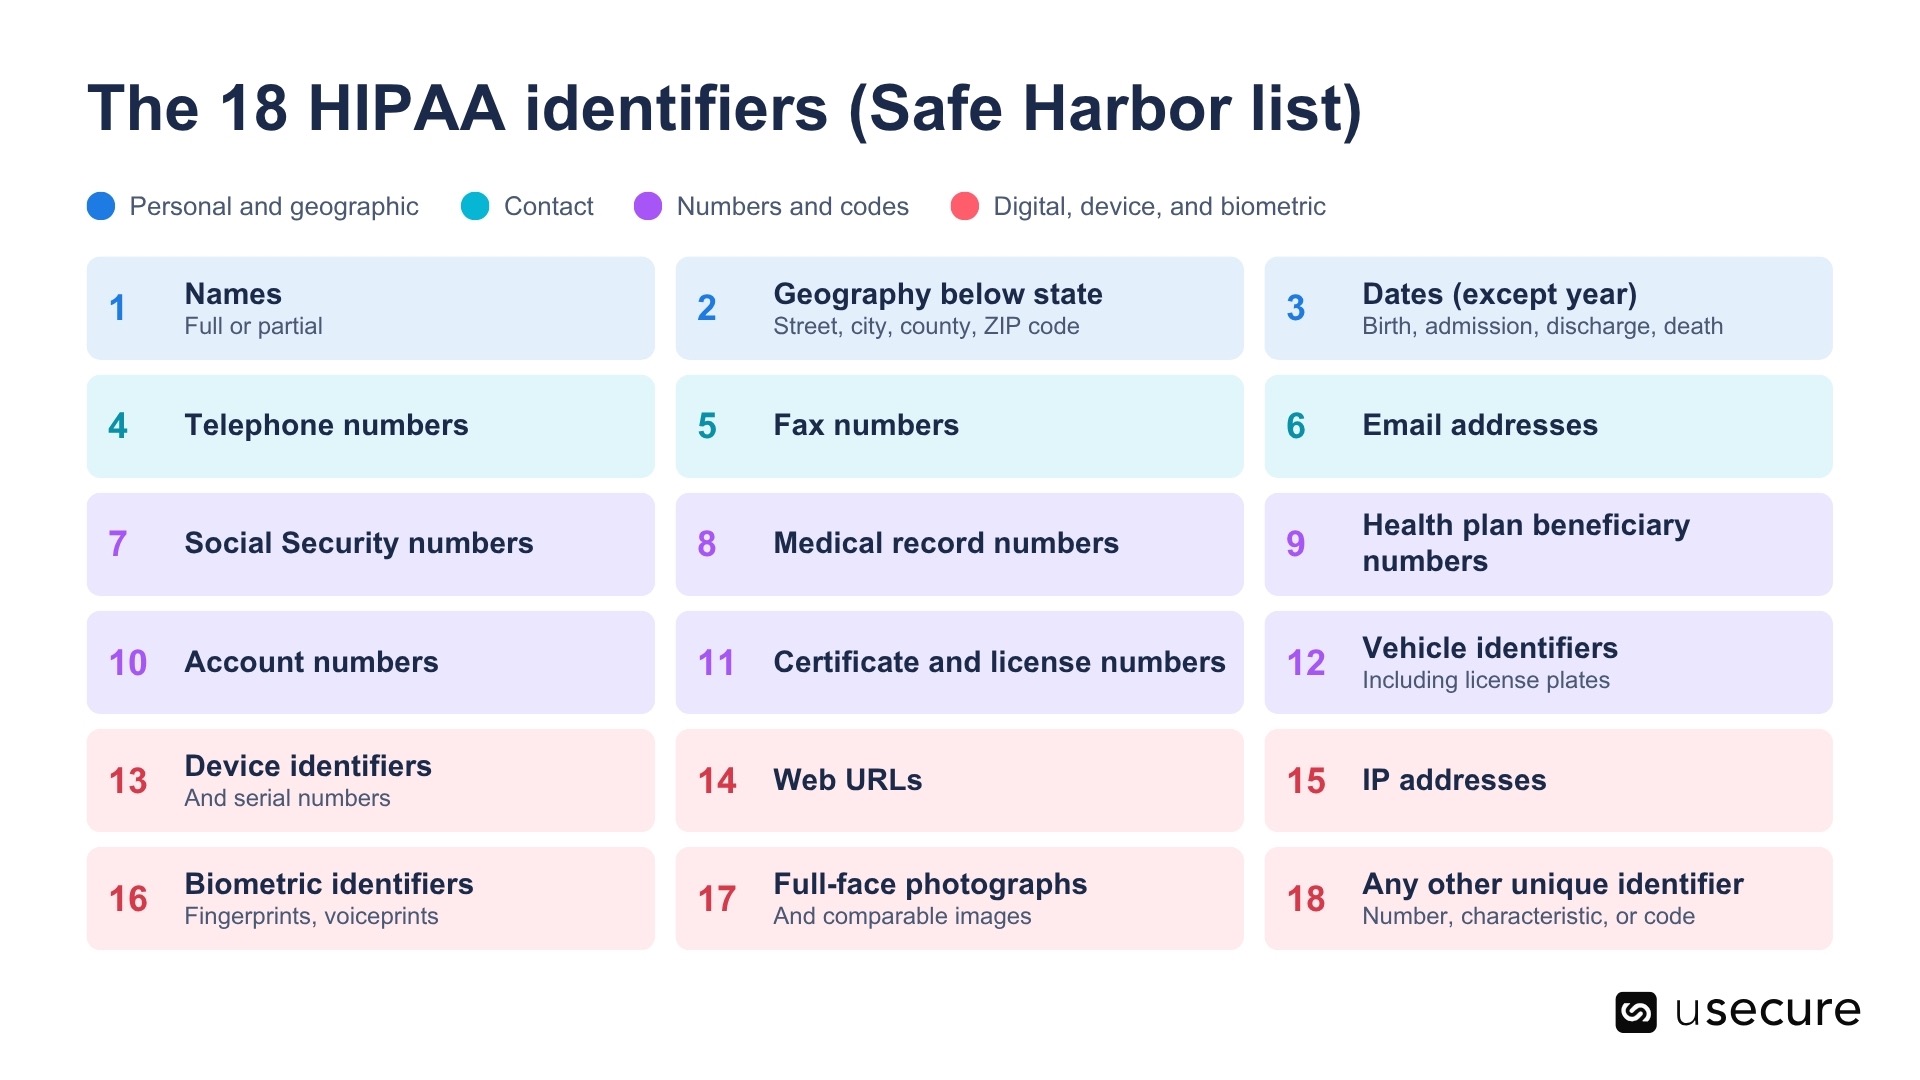
Deux dispositions méritent une attention particulière. Premièrement, tout élément de date autre que l'année constitue un identifiant : une date de sortie au 14 mars est donc identifiante, même en l'absence de nom. Deuxièmement, la liste inclut des identifiants numériques tels que les adresses IP, les URL et les numéros de série d'appareils, ce qui explique la place croissante des outils d'analyse de sites web et des dispositifs médicaux connectés dans les déclarations de violation.
Exemples courants de PHI
Les exemples les plus courants de PHI sont les documents qui associent l'identité d'un patient à ses soins ou à ses données de paiement : dossiers médicaux, résultats d'analyses, ordonnances, demandes de remboursement, plannings de rendez-vous et relevés de facturation. Le tableau ci-dessous présente des exemples typiques et la raison pour laquelle chacun satisfait au test en deux volets.
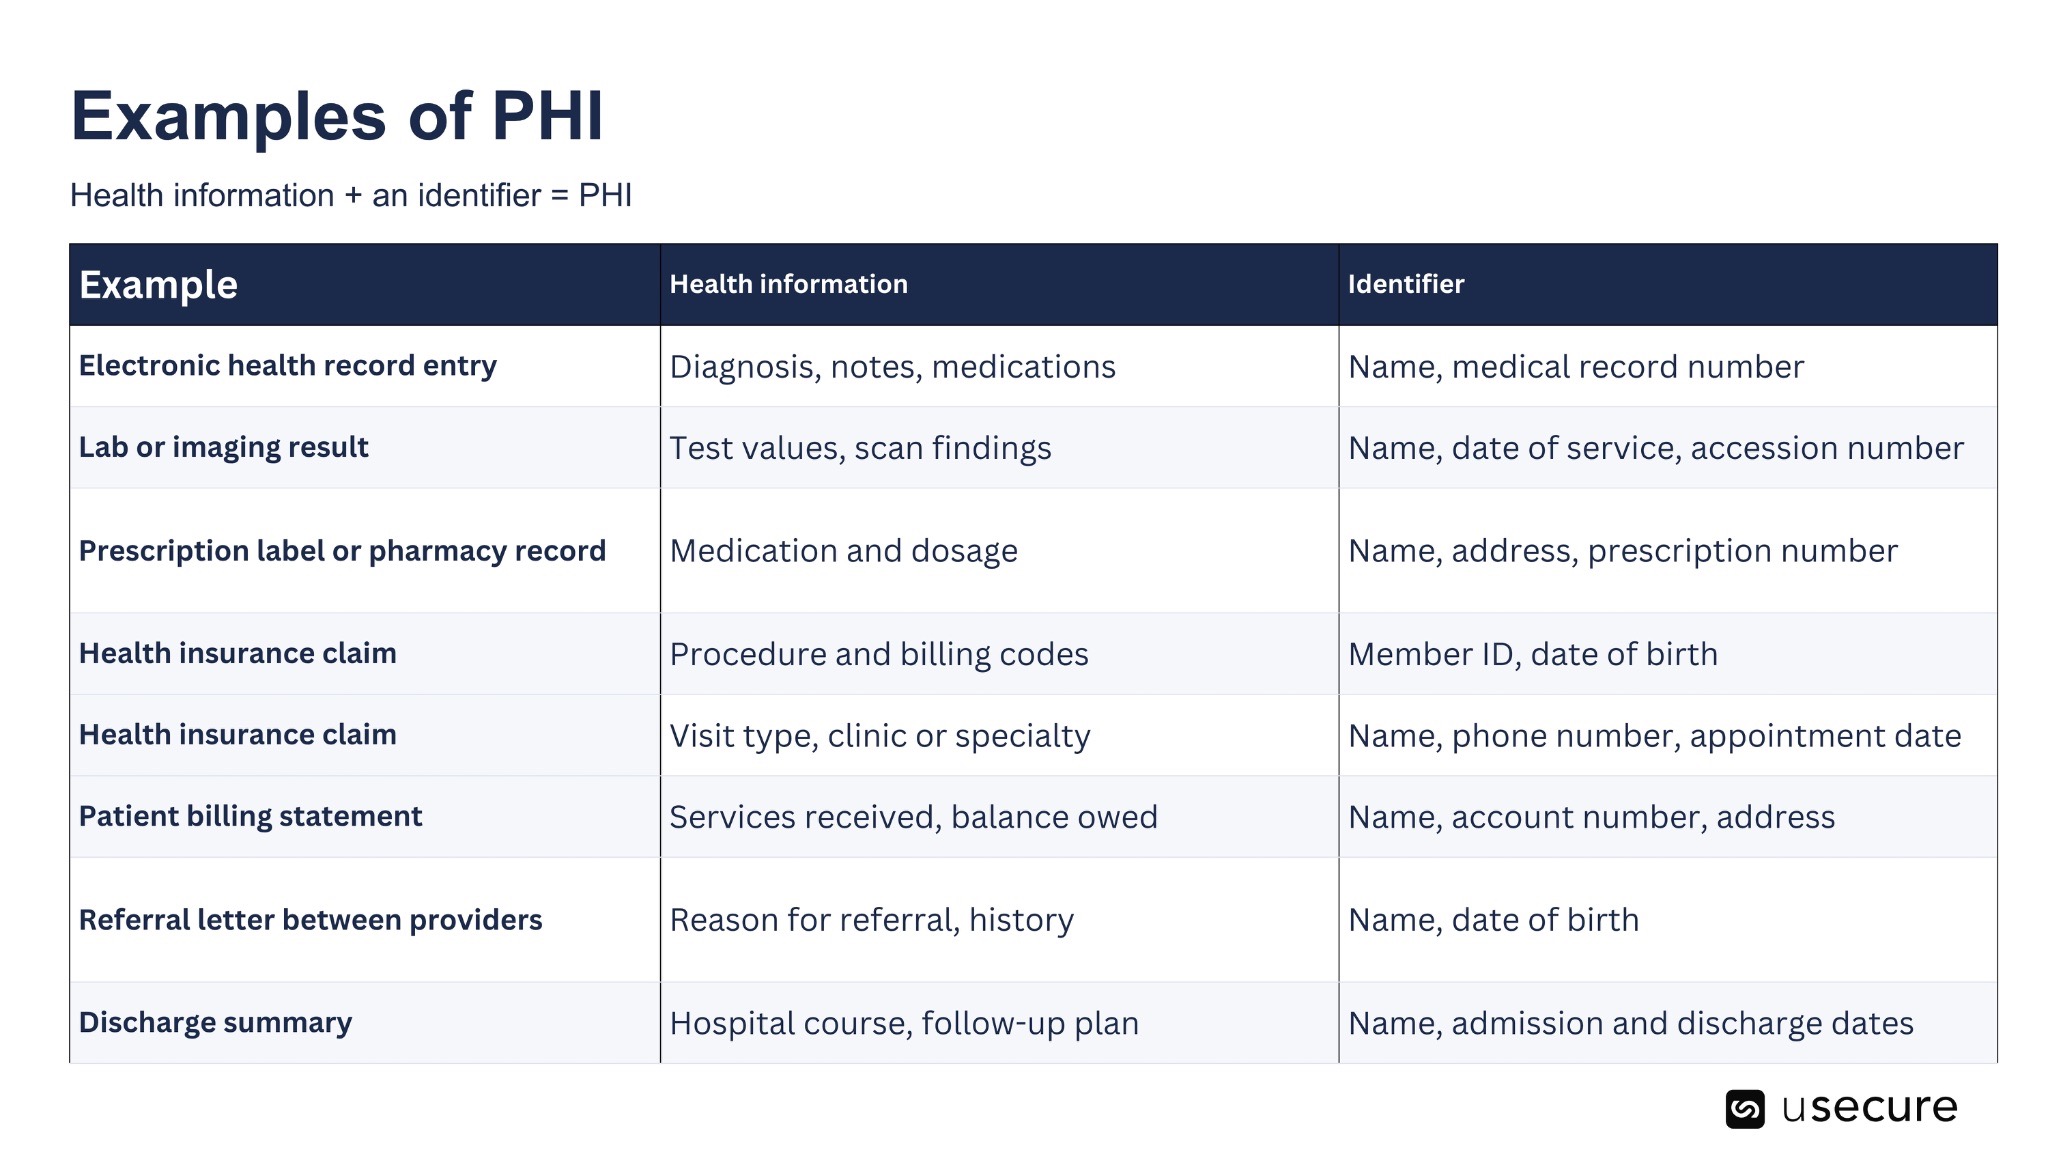
Les équipes cliniques identifient généralement ces exemples de PHI. Les cas les plus délicats concernent des informations qui ne ressemblent pas à un dossier médical, et ils représentent une part importante des expositions évitables.
Les PHI moins évidents
Les PHI moins évidents regroupent tout élément identifiant qui révèle une relation de soins, même en l'absence de diagnostic : une photo dans un témoignage patient, un rappel laissé sur une messagerie vocale, une adresse e-mail figurant sur la liste de diffusion d'une clinique, ou des données de navigation transmises à une plateforme publicitaire depuis un portail patient. Ces catégories sont peu abordées lors des formations d'intégration, alors qu'elles reviennent régulièrement dans les actions de mise en conformité.
- Témoignages marketing et publications sur les réseaux sociaux : La photo d'un patient accompagnée d'un prénom et d'un récit de rétablissement constitue un PHI dès lors qu'elle provient des dossiers d'un professionnel de santé. En septembre 2025, l'Office for Civil Rights (OCR) du HHS a annoncé un règlement de 182 000 dollars avec Cadia Healthcare Facilities, un groupe d'établissements de rééducation et de soins infirmiers du Delaware. L'OCR a constaté que l'organisation avait publié les noms, photographies et détails de traitement de 150 patients dans le cadre d'un programme de « success stories », sans autorisation écrite valable. Bien qu'une politique de consentement ait existé, la défaillance s'est produite au moment où un collaborateur a validé la publication du contenu.
- Données de suivi et d'analyse des sites web : Les scripts d'analyse peuvent transformer un trafic web ordinaire en PHI. En avril 2025, Blue Shield of California a informé 4,7 millions d'adhérents qu'une configuration de Google Analytics avait partagé des données d'adhérents avec Google Ads entre avril 2021 et janvier 2024. Les données partagées comprenaient, selon les éléments communiqués, des détails sur les contrats, des informations démographiques ainsi que les critères et résultats de recherche « Find a Doctor ». Aucun acteur malveillant n'était impliqué : une simple décision de configuration a entraîné la divulgation de PHI à grande échelle pendant près de trois ans. La position réglementaire demande une lecture attentive. En 2024, une décision de justice fédérale a annulé une partie des orientations du HHS relatives aux technologies de suivi sur les pages web publiques non authentifiées. Le suivi sur les pages authentifiées, comme les portails patients et les outils de prise de rendez-vous, reste un risque PHI bien établi.
- Messages vocaux, rappels et listes de diffusion : Un message vocal indiquant « Ici la clinique de fertilité, nous confirmons votre rendez-vous de jeudi » contient des PHI : une personne identifiable, une spécialité et une date. La liste e-mail des patients d'un professionnel de santé constitue un PHI, car y figurer implique une relation de soins, même si les communications envoyées ne sont que des newsletters généralistes.
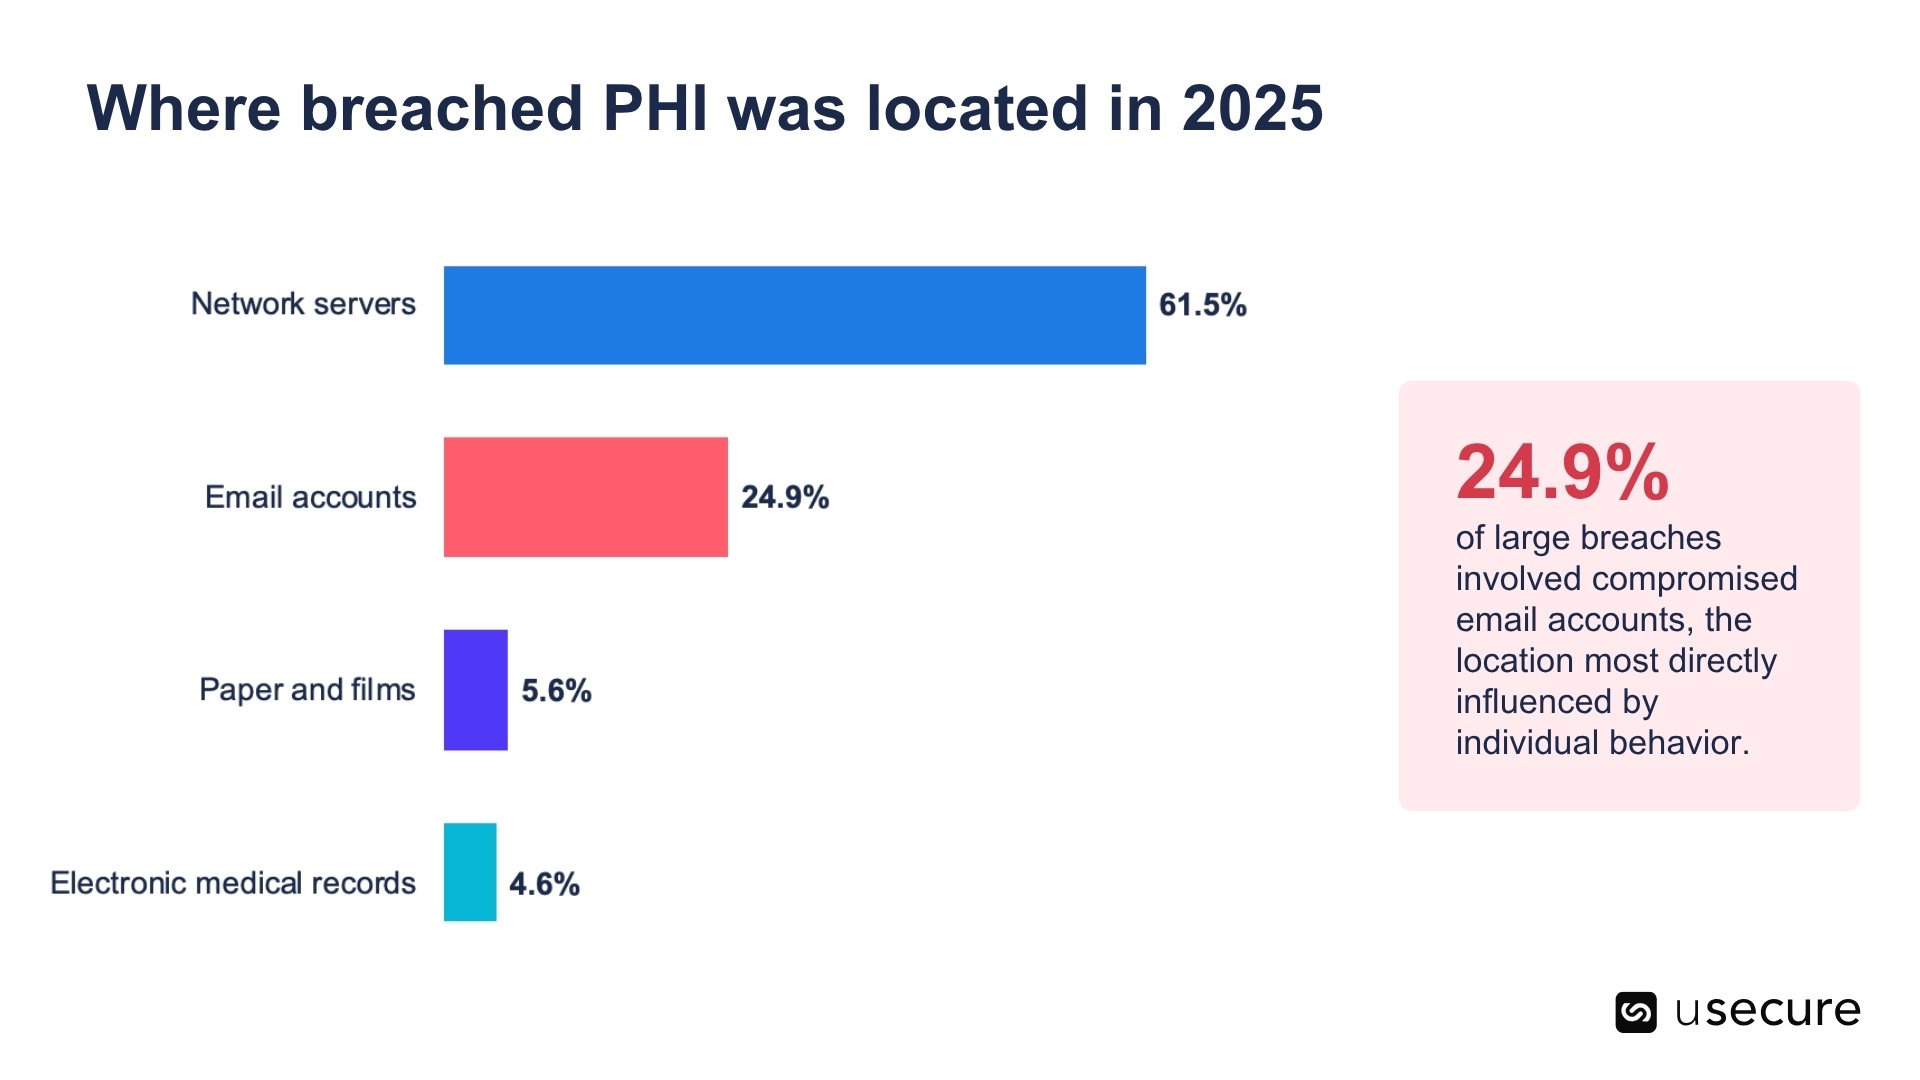
- Informations présentes dans les boîtes e-mail : La messagerie est l'un des plus grands réservoirs de PHI non maîtrisés. En 2025, 24,9 % des violations majeures de données de santé ont impliqué des comptes e-mail compromis. Tableurs de listes de patients, résultats d'analyses transférés et formulaires d'orientation scannés s'accumulent souvent dans les boîtes aux lettres pendant plusieurs années. Un seul compte compromis peut donc exposer bien plus de PHI que son titulaire ne l'imagine.
- Données collées dans des outils d'IA : Lorsqu'un collaborateur saisit une note clinique dans un outil d'IA générative public pour la résumer, cette note est divulguée à l'éditeur de l'outil. En l'absence d'un business associate agreement et d'une finalité autorisée, une telle divulgation est très probablement illicite. Il s'agit d'un domaine de risque en forte expansion, entièrement déterminé par le comportement des collaborateurs.
- Conversations : Les PHI ne se limitent pas aux informations écrites ou enregistrées. Évoquer un patient nommément dans un ascenseur, dans une salle d'attente ou lors d'un appel en haut-parleur dans un open space constitue une divulgation de PHI au sens de la Privacy Rule.
Qu'est-ce qui ne constitue pas un PHI ?
Une information ne constitue pas un PHI lorsqu'elle échoue à l'un des deux volets du test, lorsqu'elle sort de la condition de contexte ou lorsqu'elle relève d'une exclusion réglementaire spécifique. Les catégories les plus courantes sont les données dépersonnalisées, les dossiers de personnel, les dossiers scolaires, les données de santé grand public détenues hors du champ de HIPAA et les dossiers de personnes décédées depuis plus de 50 ans.
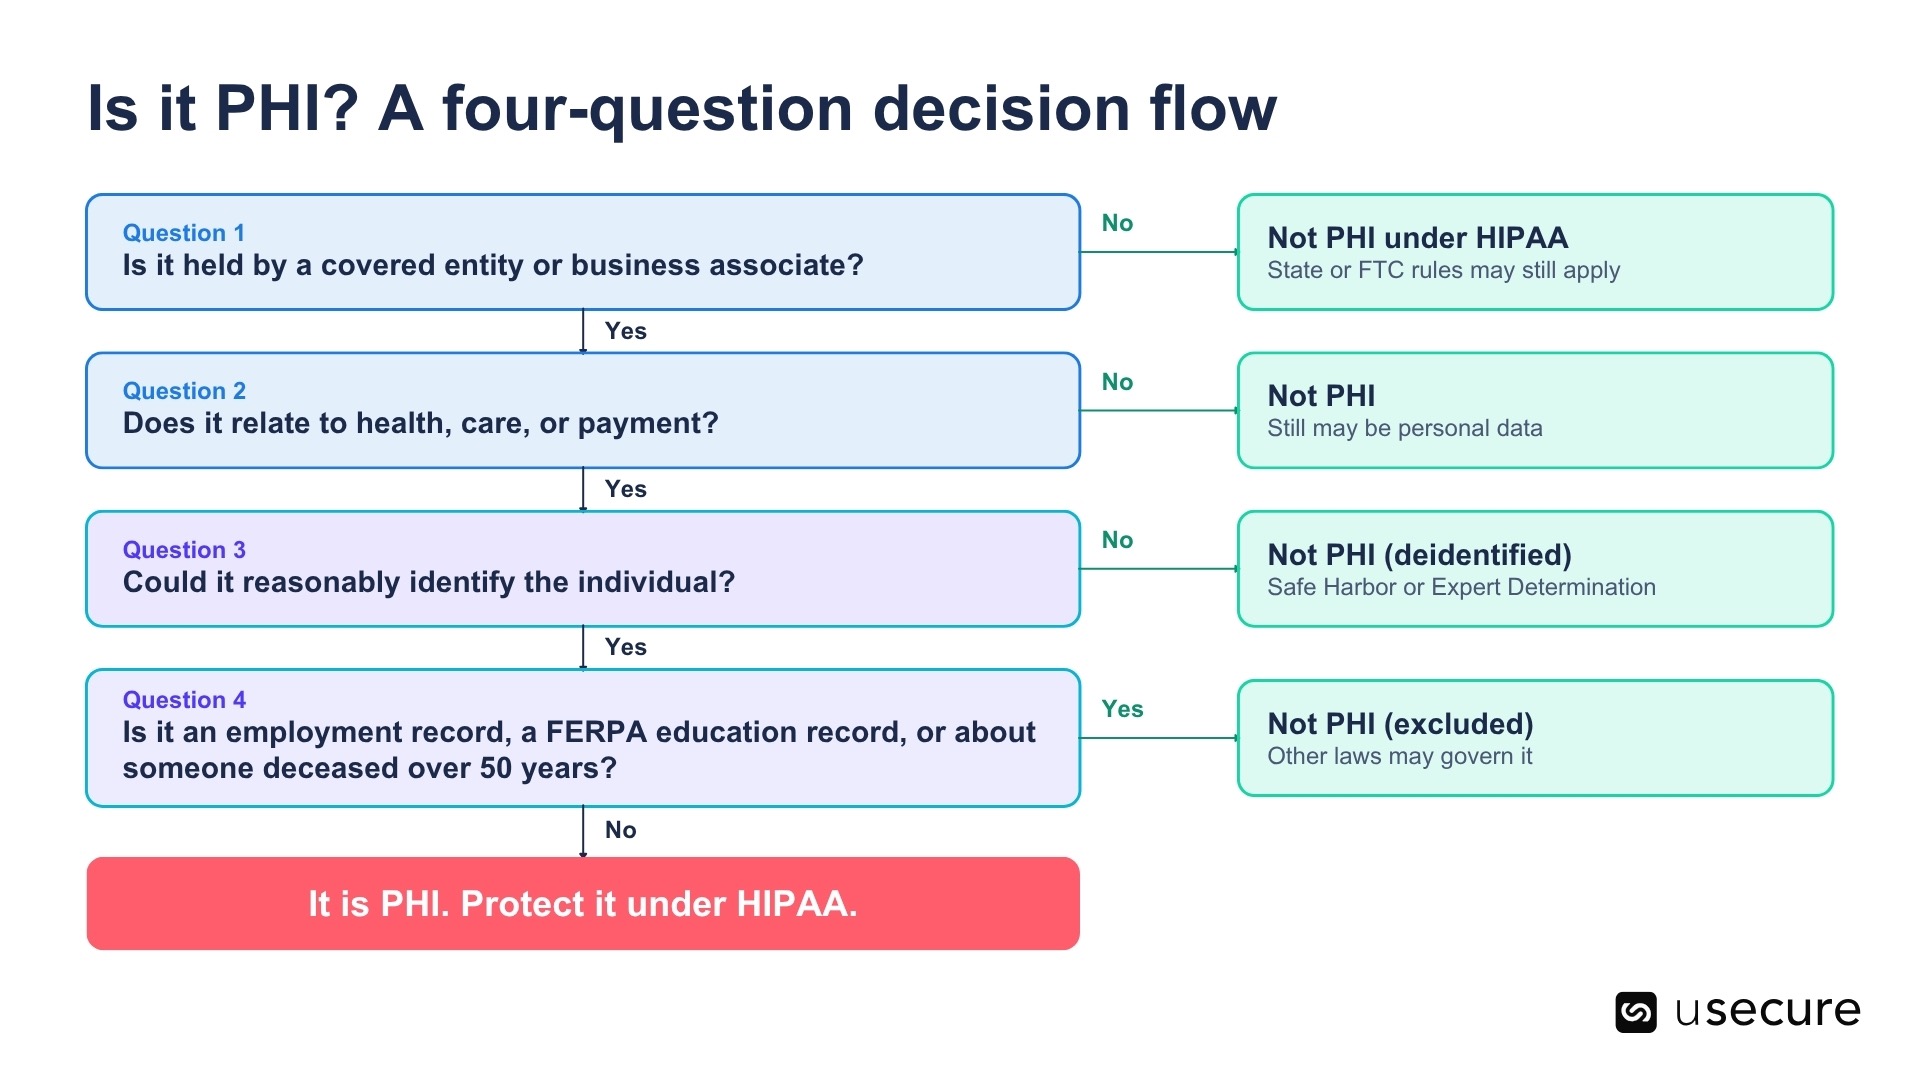
- Informations de santé dépersonnalisées : Une information de santé correctement dépersonnalisée n'est pas un PHI. HIPAA reconnaît deux méthodes : Safe Harbor, qui supprime les 18 identifiants et exige que l'organisation n'ait aucune connaissance effective du fait que les données restantes pourraient identifier quelqu'un, et Expert Determination, par laquelle un statisticien qualifié atteste que le risque de réidentification est très faible. À noter : un limited data set, qui conserve certaines dates et données géographiques, reste un PHI et ne peut être partagé que dans le cadre d'un data use agreement.
- Dossiers de personnel détenus par une entité couverte en qualité d'employeur : Le dossier RH d'un hôpital contenant le certificat médical d'un salarié n'est pas un PHI, car l'hôpital le détient en tant qu'employeur et non en tant que professionnel de santé. En revanche, le dossier de ce même salarié après un passage aux urgences de cet hôpital est un PHI. Les données peuvent être identiques ; c'est la qualité en laquelle l'organisation les détient qui détermine leur statut.
- Dossiers scolaires relevant de FERPA : Les dossiers de santé tenus par un établissement scolaire, par exemple ceux de l'infirmerie scolaire, constituent généralement des dossiers scolaires au sens du Family Educational Rights and Privacy Act (FERPA) et sont exclus de la définition HIPAA des PHI.
- Données de santé grand public hors HIPAA : La fréquence cardiaque enregistrée par un bracelet connecté, les symptômes saisis dans une application de suivi du cycle menstruel ou un questionnaire bien-être proposé en direct-to-consumer ne sont pas des PHI lorsque l'entreprise les collecte pour son propre service grand public et non pour le compte d'une entité couverte. Ces données ne sont pas pour autant non réglementées : la Health Breach Notification Rule de la FTC et des lois d'État comme le My Health My Data Act de l'État de Washington s'appliquent à nombre de ces produits.
- Dossiers de personnes décédées depuis plus de 50 ans : Une information de santé cesse d'être un PHI 50 ans après le décès de la personne. Jusqu'à cette échéance, elle reste intégralement protégée.
- Informations sans lien avec la santé : Un nom et une adresse e-mail figurant sur une liste de diffusion généraliste détenue par une entreprise qui n'est pas une entité couverte constituent des données personnelles, et non des PHI. C'est le lien avec les soins qui détermine le statut de PHI.
PHI et ePHI : quelle différence ?
Les ePHI sont les informations de santé protégées sous forme électronique : tout PHI créé, reçu, conservé ou transmis par voie électronique. Tous les ePHI sont des PHI, mais tous les PHI ne sont pas des ePHI. La distinction compte, car elle détermine quelles règles HIPAA s'appliquent et quelles mesures de protection l'organisation doit être en mesure de démontrer.
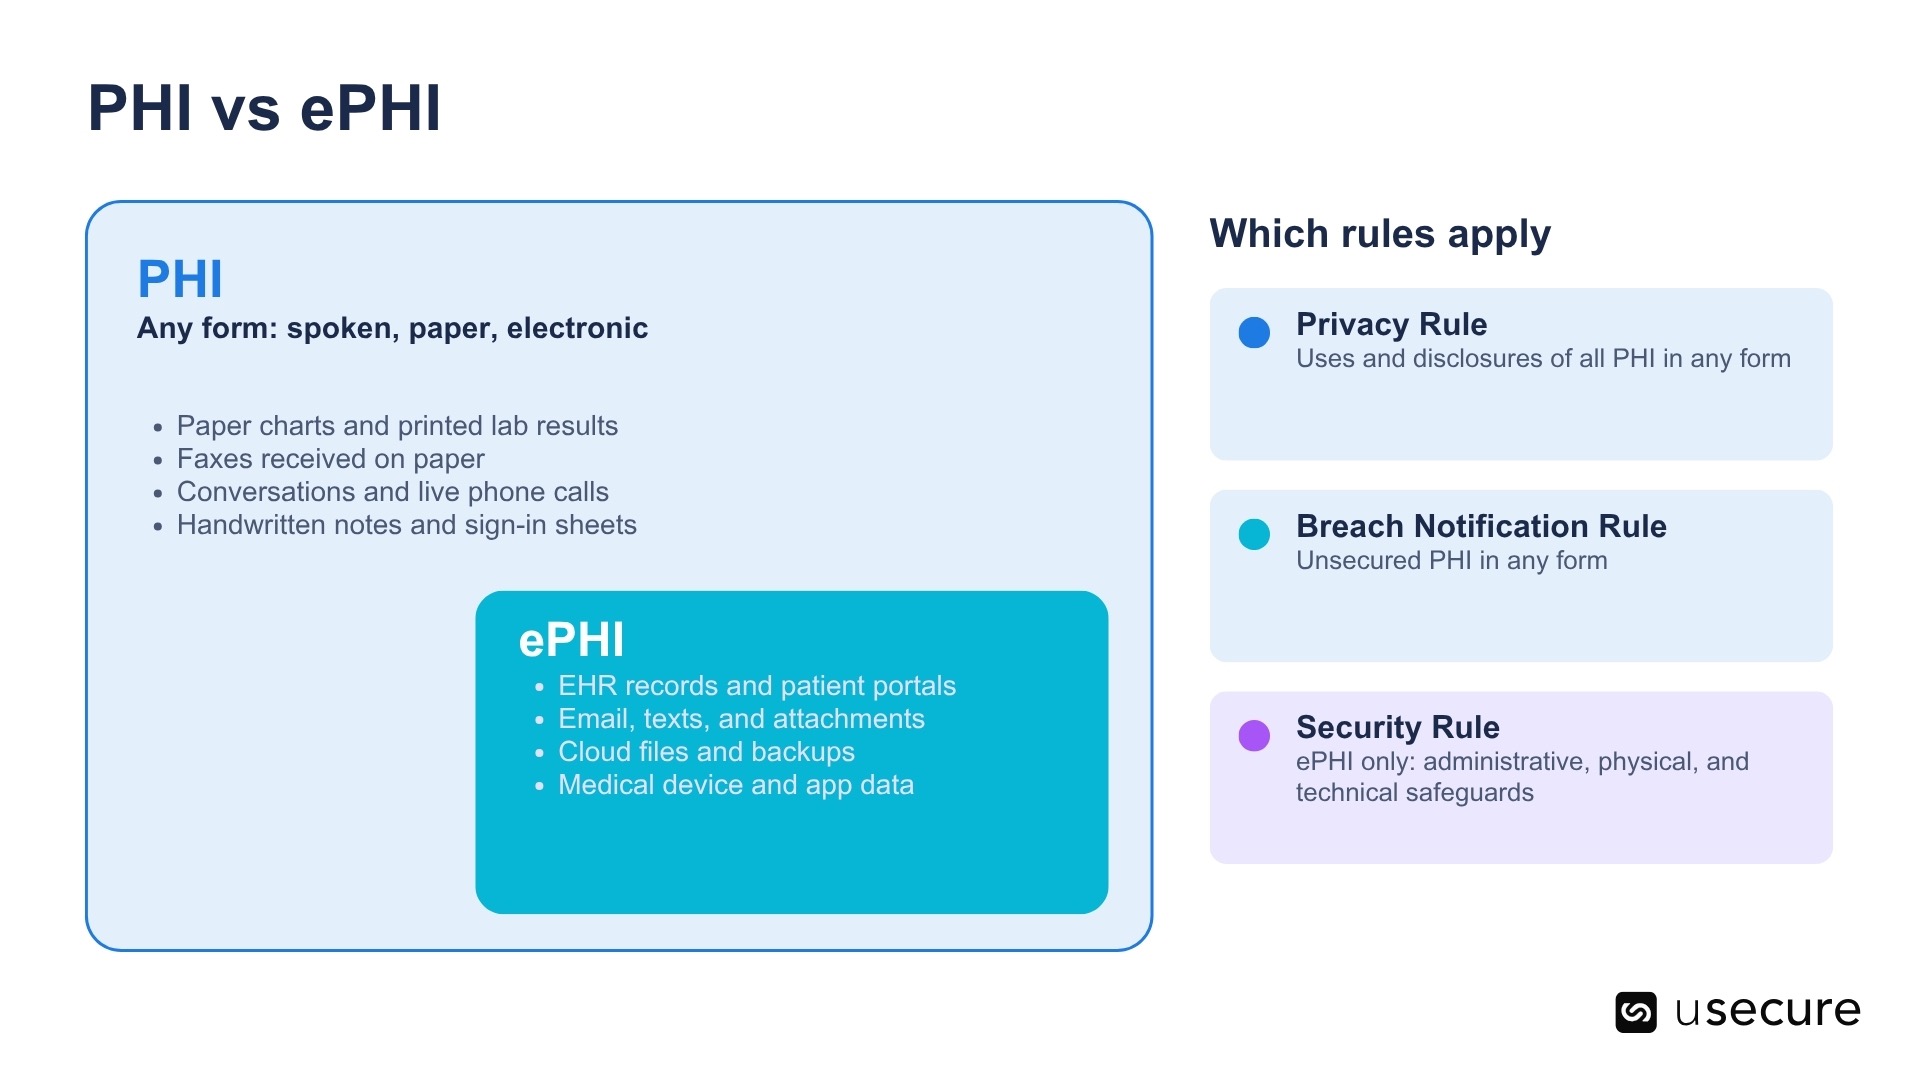
La Privacy Rule encadre la manière dont tous les PHI peuvent être utilisés et divulgués, quel que soit leur format. La Security Rule ne s'applique qu'aux ePHI et impose des mesures administratives (analyse de risque, sensibilisation des collaborateurs à la sécurité), physiques (contrôles des locaux et des postes de travail) et techniques (contrôles d'accès, journaux d'audit, sécurité des transmissions).
La Security Rule est également au cœur des évolutions réglementaires en cours. En janvier 2025, le HHS a publié un projet de refonte qui rendrait notamment le chiffrement des ePHI et l'authentification multifacteur obligatoires plutôt que simplement recommandés. À ce jour, cette mise à jour reste à l'état de projet et l'échéance initialement visée est dépassée. Les priorités d'application de l'OCR sont clairement établies : en 2025, 76 % des actions de mise en conformité de l'OCR comportaient une sanction pour défaut d'analyse de risque, et l'OCR a indiqué que son initiative 2026 s'étendrait également à la gestion du risque.
Pourquoi l'exposition des PHI est avant tout un problème de risque humain
La majorité des expositions de PHI trouvent leur origine dans une décision humaine : répondre à un e-mail de phishing, envoyer un fax au mauvais destinataire, charger des données sur un service non approuvé ou publier un contenu sans autorisation. Définir précisément les PHI ne résout qu'une partie du problème. Les organisations doivent aussi savoir quels collaborateurs manipulent des PHI, comment ils se comportent et où leurs signaux de risque se recoupent.
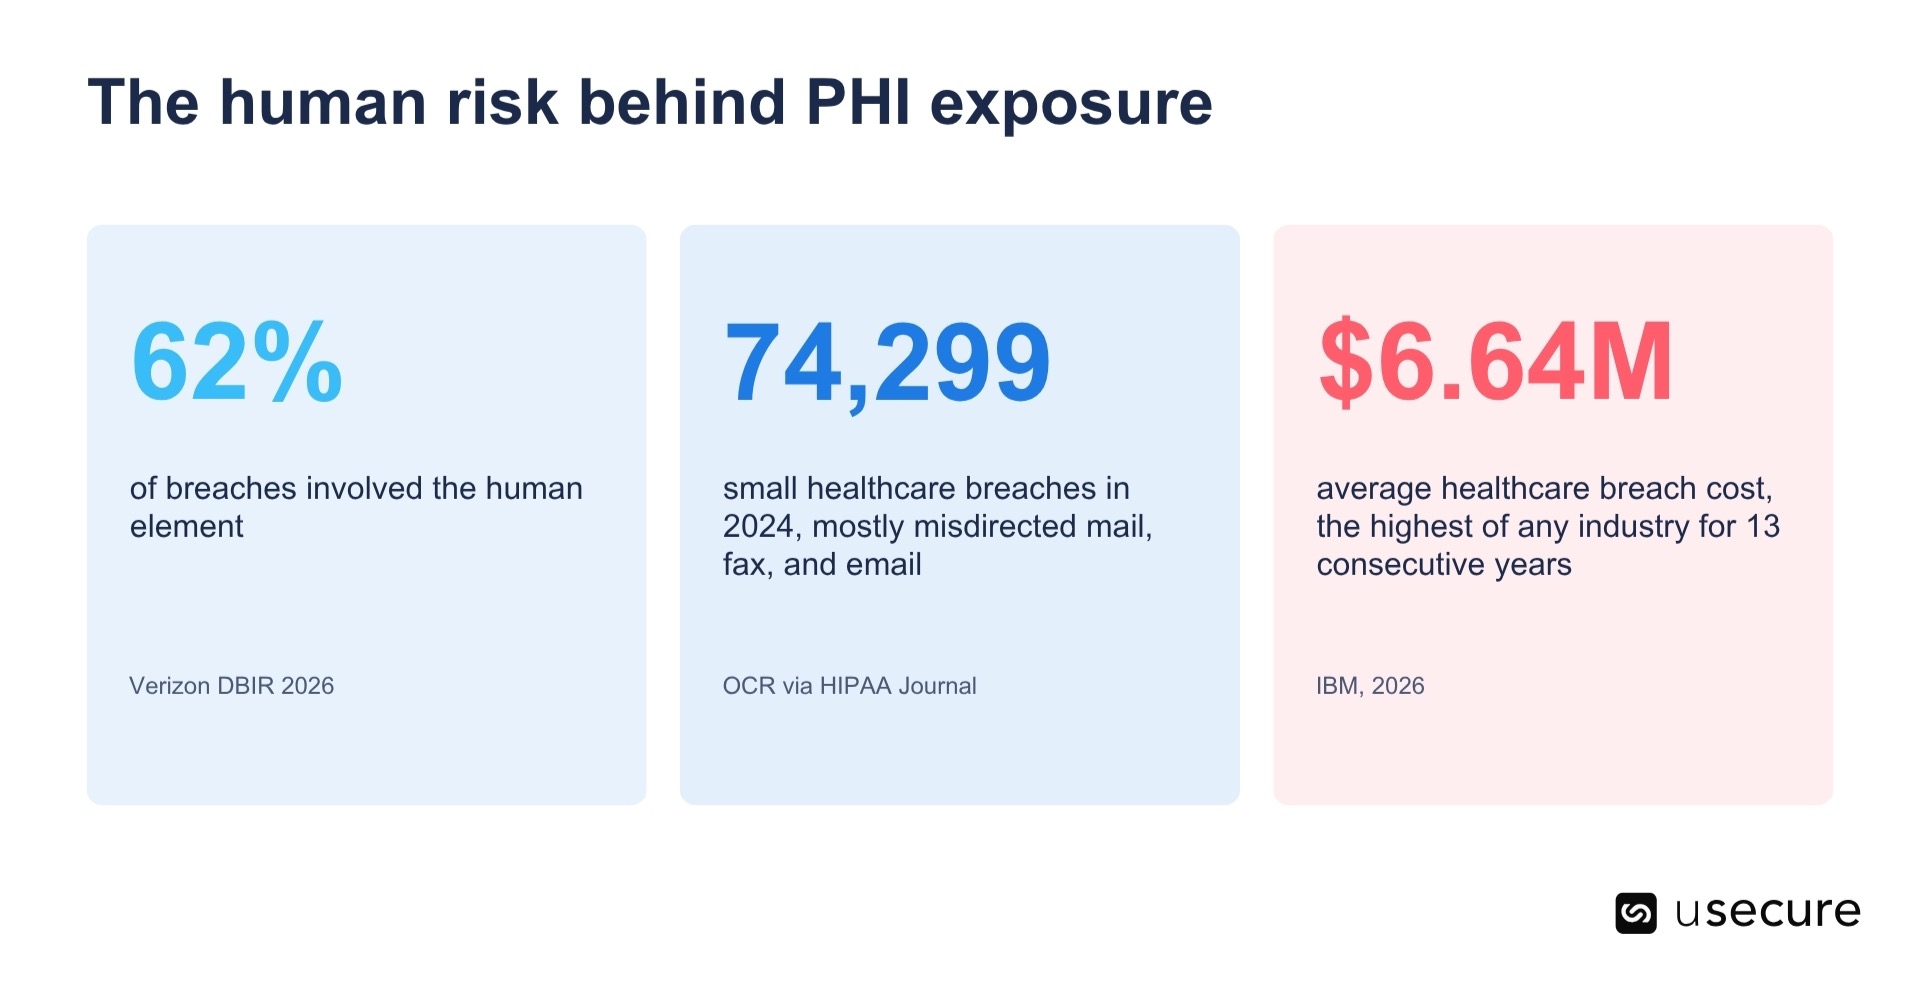
Les incidents d'accès et de divulgation non autorisés — catégorie qui inclut les erreurs des collaborateurs, la curiosité malveillante et le vol de données par des personnes internes — ont augmenté de 17,4 % en 2025, alors même que les autres catégories de violations reculaient. Les données relatives à la localisation des PHI compromis montrent plus précisément où comportement humain et exposition technique se rejoignent.
Quand l'accès aux PHI rencontre des comportements à risque : les combinaisons toxiques
Pris isolément, les signaux de risque individuels donnent une image incomplète. Un gestionnaire de facturation qui échoue de temps à autre aux simulations de phishing représente un risque modéré. Le même collaborateur, dont la boîte e-mail contient plusieurs années de tableurs de patients, dont le compte n'est pas protégé par l'authentification multifacteur, dont la formation HIPAA est en retard et dont le mot de passe figure dans une base de données de fuites, représente un risque nettement plus élevé. Cette convergence porte un nom : la combinaison toxique, c'est-à-dire plusieurs faiblesses qui se renforcent mutuellement autour d'une même identité disposant d'un accès aux PHI.
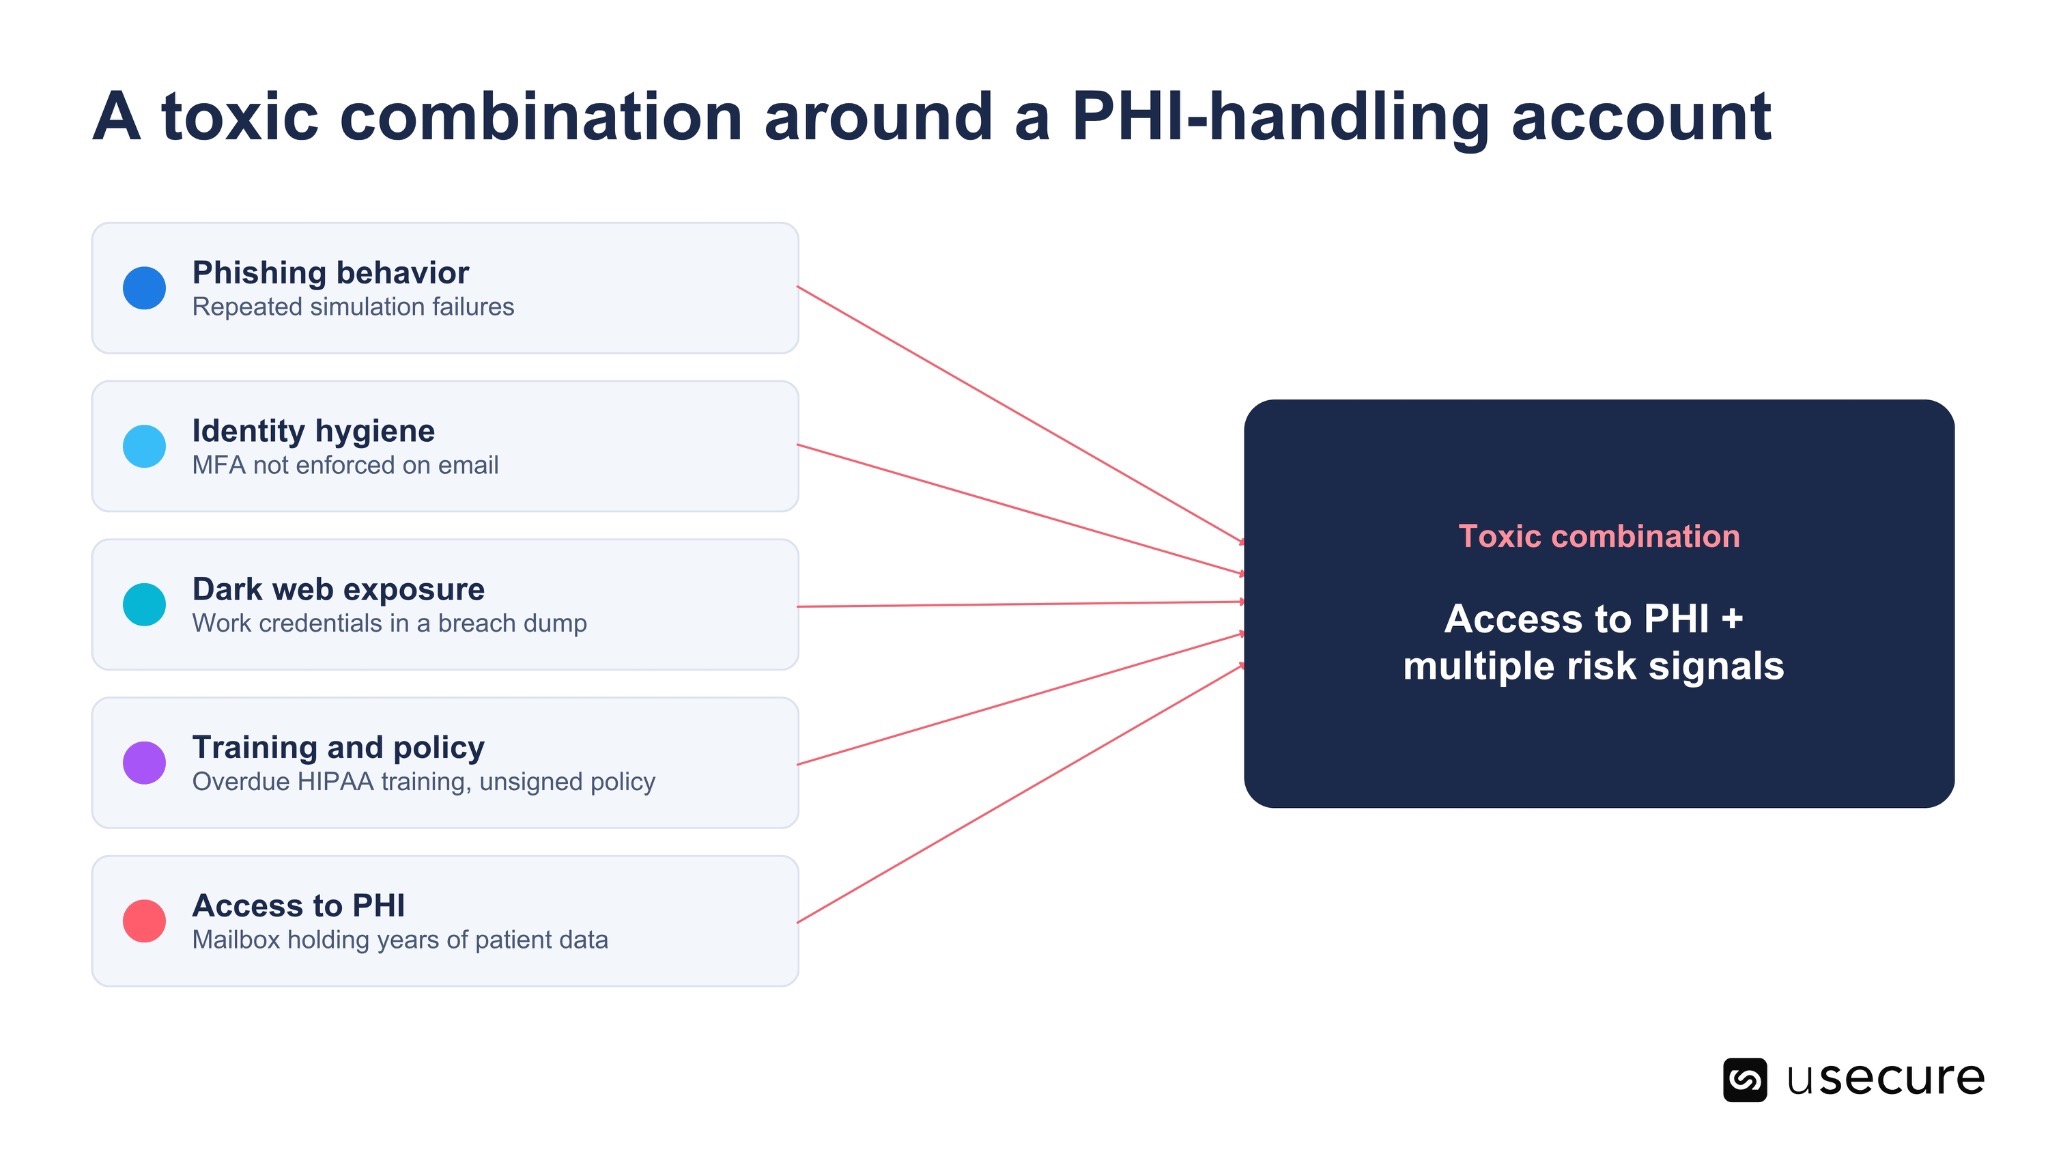
Des incidents récents montrent combien de temps une boîte e-mail compromise contenant des PHI peut passer inaperçue. En 2026, Heart Care Centers of Illinois a révélé qu'une attaque de phishing avait donné à un intrus l'accès au compte e-mail d'un salarié pendant environ 76 jours en 2024. Le cabinet n'a détecté la compromission qu'en janvier 2026, lors de l'investigation d'une autre tentative de phishing. Réduire le délai entre la compromission et la détection est un objectif central d'une vision unifiée du risque humain.
Une approche de Human Risk Intelligence consolide ces signaux — résultats des simulations de phishing, taux d'achèvement des formations, acceptations des politiques, hygiène des identités et exposition sur le dark web — et les corrèle au niveau de chaque individu. Appliquée aux PHI, elle permet aux organisations de répondre aux questions que l'OCR pose de plus en plus souvent après une violation : quels collaborateurs disposaient d'un accès, quel profil de risque présentait chacun d'eux et quelles mesures correctives ont été prises.
Pour approfondir les obligations de formation des collaborateurs, consultez le guide des exigences de formation HIPAA ; d'autres ressources sont disponibles dans le hub de conformité HIPAA.
Définir les PHI et maîtriser le risque humain qui les entoure
Un PHI, c'est une information de santé associée à un identifiant, détenue par une entité couverte ou par un sous-traitant. Les 18 identifiants HIPAA offrent une référence pour reconnaître les données identifiantes, les données dépersonnalisées et les dossiers exclus sortent de la définition, et les ePHI relèvent des mesures de protection de la Security Rule en plus de la Privacy Rule.
La définition n'est toutefois qu'un point de départ. Le record de 772 violations majeures déclarées en 2025 dans le secteur de la santé, la hausse des incidents d'accès et de divulgation non autorisés et des affaires comme Cadia Healthcare ou la divulgation de Blue Shield of California mènent à la même conclusion : les PHI sont bien plus souvent compromis par des décisions humaines quotidiennes que par une ambiguïté de la définition. Les organisations qui associent une compréhension précise des PHI à une visibilité en temps réel sur le risque humain de chaque personne qui les manipule sont les mieux placées pour protéger les patients et démontrer leur diligence auprès des régulateurs.
FAQ
- Le nom d'un patient constitue-t-il à lui seul un PHI ?
Un nom seul n'est pas un PHI. Il le devient lorsqu'une entité couverte ou un sous-traitant le détient en lien avec une information de santé — liste de rendez-vous, demande de remboursement, registre de patients — car sa présence dans ce document révèle une relation de soins. - Les PHI incluent-ils les informations communiquées oralement ?
Oui. Les PHI couvrent les informations de santé sous toute forme : orale, papier et électronique. Une conversation au sujet d'un patient entendue dans une salle d'attente reste un PHI, raison pour laquelle la Privacy Rule s'applique aussi aux divulgations orales. - Pendant combien de temps une information de santé reste-t-elle un PHI après le décès de la personne ?
Une information de santé reste un PHI pendant 50 ans après le décès de la personne. Passé ce délai, elle sort de la définition HIPAA des informations de santé protégées. - Coller des PHI dans un outil d'IA générative constitue-t-il une violation de HIPAA ?
Saisir des PHI dans un outil d'IA équivaut à une divulgation à l'éditeur qui l'exploite. Sauf si l'organisation dispose d'un business associate agreement avec ce fournisseur et que l'usage est par ailleurs autorisé, il s'agit très probablement d'une divulgation illicite. Des politiques d'usage clairement définies et des formations ciblées réduisent ce risque. - Un limited data set reste-t-il un PHI ?
Oui. Un limited data set supprime les identifiants directs mais peut conserver des dates, la ville, l'État et le code postal. Il reste un PHI et ne peut être partagé qu'à des fins de recherche, de santé publique ou d'opérations de soins, dans le cadre d'un data use agreement.
BOOK A DEMO
See Human Risk Intelligence in action
A 30-minute walkthrough of how to cut human risk across your users, tailored to MSPs and IT teams.
Subscribe to newsletter

FAQs
La formation de sensibilisation à la sécurité aide les organisations à répondre aux exigences de formation des collaborateurs prévues par les référentiels de cybersécurité et de protection des données. Les historiques de complétion, les évaluations et les plans de formation récurrents constituent aussi des preuves utiles lors des revues internes et des échanges sur la conformité.
Non. usecure accompagne certaines pratiques de cybersécurité et de gestion des collaborateurs pertinentes pour des cadres tels que le GDPR, NIS2 et DORA. Ses fonctionnalités de formation, de gestion des politiques et de reporting peuvent alimenter les échanges sur la conformité, mais l'utilisation de la plateforme ne garantit pas la conformité réglementaire.
uPolicy d'usecure centralise la création, la diffusion, le versionnage et le suivi de l'acceptation des politiques. Les organisations peuvent attribuer des politiques à des utilisateurs ou à des groupes, automatiser les relances et exporter les justificatifs, ce qui réduit la charge administrative liée à la gestion des politiques.
Oui. usecure propose un essai gratuit de 14 jours de sa plateforme principale de Human Risk Management, qui couvre la formation de sensibilisation à la sécurité, les simulations de phishing, la gestion des politiques et la vérification de l'exposition des identifiants.
Related posts
Explore more insights, updates, and resources from usecure.

HIPAA Training Requirements (2026): Who Needs It, How Often, and What to Cover
See effortless human risk intelligence in action
Book a demo to see how usecure reduces human risk for IT teams and MSPs, or start a free trial to explore the platform yourself.

