De MSP a MIP: por qué la inteligencia gestionada necesita Human Risk Intelligence (HRI)

Table of contents
Subscribe to newsletter
El mercado MSP vuelve a moverse y, esta vez, el cambio va más allá de las herramientas.
Pax8 Beyond 2026 dejó clara la dirección. La conversación ha pasado del MSP al MIP: Managed Intelligence Provider.
En ese modelo, los partners no se limitan a gestionar dispositivos, tickets y licencias. Ayudan a sus clientes a utilizar la inteligencia de forma segura, rentable y con la gobernanza suficiente para no generar nuevos problemas.
Es un cambio de calado. Pero existe el riesgo de interpretarlo de forma demasiado estrecha.
La inteligencia gestionada no va solo de agentes, automatizaciones y cuadros de mando. Va de personas.
Los empleados que usan herramientas de IA. Los usuarios que aprueban accesos. Los equipos que manejan datos. Los clientes que necesitan saber si su cultura de seguridad está mejorando o perdiendo fuelle sin que nadie se dé cuenta.
Ahí es donde encaja la Human Risk Intelligence.
El hueco que la mayoría de MSPs no está cubriendo
Muchos MSPs ya ofrecen algún tipo de formación en concienciación de seguridad. Algunos lanzan simulaciones de phishing. Otros informan sobre la finalización de cursos.
Pero esas actividades rara vez ofrecen al MSP una visión completa del origen real del riesgo humano.
Para gestionar el riesgo humano como es debido, los MSPs necesitan visibilidad en cuatro ámbitos:
- Target (objetivo): ¿Qué usuarios, roles o departamentos tienen más probabilidades de ser atacados o de poner en riesgo al negocio?
- Awareness (concienciación): ¿Quién entiende las expectativas de seguridad, participa en la formación, reconoce las amenazas y mejora con el tiempo?
- Hygiene (higiene): ¿Qué usuarios tienen credenciales expuestas, repiten comportamientos de riesgo o mantienen malos hábitos de seguridad que requieren atención?
- Access (acceso): ¿Dónde hay carencias de MFA, cuentas débiles o riesgos de identidad que aumentan la exposición?

Para la mayoría de MSPs y sus clientes, estas respuestas siguen sin estar claras.
Y eso es un problema. No se puede gestionar lo que no se ve. Si un MSP no puede ver cómo evoluciona el riesgo en usuarios, comportamientos, credenciales y accesos, una parte importante del riesgo del cliente también permanece invisible.
Qué cambia cuando un MSP evoluciona al modelo MIP
El paso de MSP a MIP no es solo un cambio de terminología. Cambia lo que los clientes esperan.
El valor tradicional del MSP se construye sobre disponibilidad, soporte y respuesta a incidentes. El valor del MIP se construye sobre información, asesoramiento y resultados medibles.
Eso transforma por completo la conversación sobre riesgo humano.
En lugar de:
"Este trimestre hemos impartido formación en concienciación sobre seguridad."
Un MSP puede decir:
"Podemos mostrarte qué usuarios generan más riesgo, dónde hay carencias de MFA, cómo está evolucionando el comportamiento en cada equipo y qué cuentas requieren atención inmediata, con seguimiento a lo largo del tiempo y en toda la organización."
Es una conversación radicalmente distinta. Una que lleva a los MSPs de informar sobre actividad a asesorar con inteligencia.
Qué aporta realmente la HRI a los MSPs
Human Risk Intelligence ofrece a los MSPs una forma práctica de entender y reducir el riesgo derivado del comportamiento diario de los usuarios, la exposición de identidades y las carencias de seguridad a nivel de cuenta.

Esto incluye:
- Resultados de la formación en concienciación sobre seguridad
- Rendimiento en las simulaciones de Phishing
- Aceptación y finalización de políticas
- Alertas de la dark web y de credenciales expuestas
- Carencias de MFA y debilidades relacionadas con la identidad
- Conductas de riesgo recurrentes entre usuarios y equipos
- Tendencias de riesgo por usuario, rol, departamento y cliente
- Informes pensados para QBRs, renovaciones y conversaciones de cumplimiento
Aquí es donde usecure lidera la conversación sobre HRI.
usecure ayuda a los MSPs a gestionar el lado humano de la ciberseguridad mediante formación, simulaciones de Phishing, gestión de políticas, monitorización de brechas, automatización e informes.
Y lo más importante: conecta el comportamiento de los usuarios con el riesgo a nivel de identidad, dando a los partners visibilidad sobre qué usuarios están más expuestos, qué cuentas requieren atención y cómo evoluciona el riesgo entre departamentos, roles y clientes a lo largo del tiempo.
Eso se traduce en una priorización más clara. En progreso demostrable. En conversaciones con el cliente basadas en evidencias, no en suposiciones.
La IA no reduce el riesgo humano. Lo amplifica.
Existe la idea tentadora de que la IA acabará eliminando el riesgo humano de la ecuación. No será así.
En la mayoría de los casos, la IA hará que el riesgo humano sea más rápido, más difícil de detectar y de mayores consecuencias. Los empleados adoptarán nuevas herramientas sin ningún control. Los agentes de IA actuarán a través de flujos de trabajo, cuentas y aplicaciones. Los atacantes usarán la IA para que el Phishing, la suplantación de identidad y la ingeniería social resulten más convincentes que nunca.
La capa humana necesita más visibilidad. No menos.
Los clientes necesitarán ayuda para responder a preguntas como:
- ¿Están los empleados usando la IA de forma segura?
- ¿Entienden qué datos pueden compartir y cuáles no?
- ¿Saben reconocer intentos de Phishing impulsados por IA?
- ¿Se están cumpliendo las políticas de seguridad y de uso aceptable?
- ¿Están las cuentas, los permisos y el MFA configurados para reducir el riesgo?
- ¿Puede la dirección ver qué usuarios, equipos e identidades presentan mayor riesgo?
No son cuestiones puramente técnicas. Son cuestiones de riesgo humano.
Una categoría sobre la que los MSP pueden construir
Human Risk Intelligence no es una funcionalidad. Es una categoría de servicio.
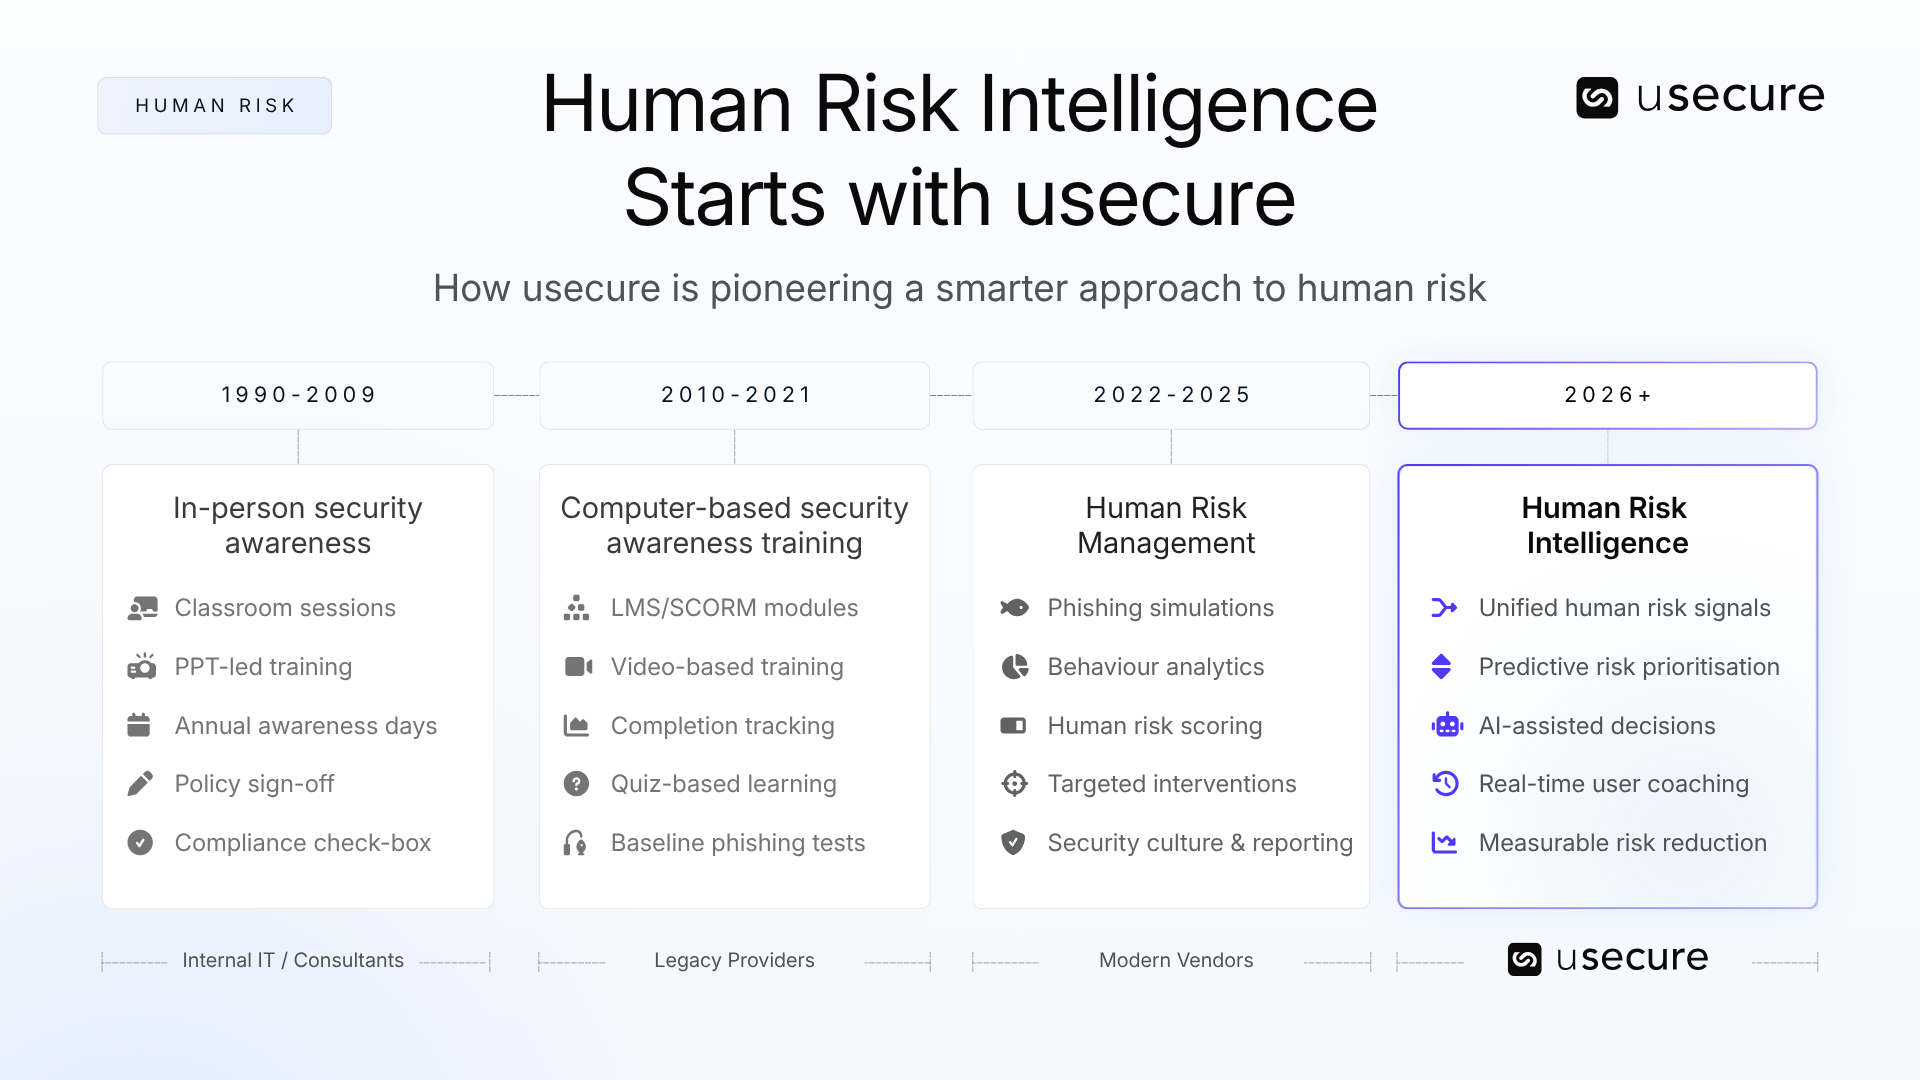
Para los MSP que avanzan hacia el modelo MIP, permite:
- Ingresos recurrentes en torno al Human Risk Management
- QBR e informes de cliente de mayor calidad
- Conversaciones más sólidas sobre cumplimiento y gobernanza
- Formación en concienciación mucho más focalizada
- Benchmarking del riesgo de cada cliente
- Conversaciones de upselling basadas en datos reales
- Un relato más convincente sobre preparación y adopción de la IA
Todos los MSP hablarán de IA. Muy pocos podrán demostrar cómo están reduciendo el riesgo asociado a las personas y a las identidades que trae consigo.
Ahí está la diferencia.
La gran oportunidad
La inteligencia gestionada no puede limitarse a herramientas más inteligentes.
También exige una visibilidad más inteligente del comportamiento de los usuarios, la cultura de seguridad, la exposición de identidades y el riesgo a nivel de cliente. A medida que el canal evoluciona hacia el modelo MIP, Human Risk Intelligence ofrece a los MSP una forma práctica de llevar la capa humana a esa conversación y convertirla en un servicio gestionado, medible y generador de ingresos.
Esa es la categoría que está construyendo usecure. Y empieza por ver lo que la mayoría de partners todavía pasa por alto.
BOOK A DEMO
See Human Risk Intelligence in action
A 30-minute walkthrough of how to cut human risk across your users, tailored to MSPs and IT teams.
Subscribe to newsletter

Descubre cómo las empresas de servicios profesionales reducen el riesgo humano con usecure
Descubre cómo los equipos de TI de servicios profesionales usan usecure para proteger los datos confidenciales de sus clientes, mantener el cumplimiento normativo y salvaguardar su reputación, sin interrumpir el trabajo facturable.
Related posts
Explore more insights, updates, and resources from usecure.

Human Risk Intelligence (HRI): qué es y por qué importa

Human Risk Management (HRM) vs Human Risk Intelligence (HRI)

Por qué el Human Risk Management (HRM) se ha convertido en un juego de adivinanzas